

10 meilleurs outils de gestion des accès privilégiés de 2026

Meilleures solutions de gestion des accès privilégiés – sélection


Les meilleures solutions de gestion des accès privilégiés aident les équipes à contrôler les autorisations administratives, à réduire les risques d’accès non autorisé et à protéger les systèmes sensibles contre les menaces internes et externes. Ces outils facilitent l’application des politiques de moindre privilège, la surveillance des activités à haut risque et la sécurisation des identifiants dans les environnements distribués.
Lorsque des erreurs de configuration exposent des systèmes critiques, que les processus d’approbation manuels ralentissent les tâches urgentes ou que les comptes privilégiés ne sont pas suivis, les organisations sont confrontées à des failles de sécurité accrues et à un risque opérationnel plus important. Ces problèmes compliquent le maintien de la visibilité par les équipes de sécurité et informatiques, la préparation des audits et la réaction rapide aux comportements suspects.
Fort de plus de 20 ans d’expérience dans le secteur en tant que directeur technique, j’ai testé et évalué des dizaines de solutions de gestion des accès privilégiés dans des environnements réels afin d’examiner leurs contrôles de sécurité, leurs fonctionnalités d’audit et la qualité de leurs intégrations. Ce guide présente les meilleures solutions de gestion des accès privilégiés. Chaque évaluation couvre les fonctionnalités, les avantages et les inconvénients, ainsi que les cas d’utilisation les plus adaptés, afin de vous aider à choisir l’outil qui vous convient.
Pourquoi faire confiance à nos avis logiciels
Nous testons et analysons des logiciels depuis 2023. En tant que dirigeants technologiques, nous savons à quel point il est crucial et difficile de faire le bon choix lors de la sélection d’un logiciel.
Nous investissons dans des recherches approfondies pour aider notre audience à prendre de meilleures décisions d’achat de logiciels. Nous avons testé plus de 2 000 outils pour différents usages technologiques et rédigé plus de 1 000 avis complets. Découvrez comment nous restons transparents & notre méthodologie d’évaluation des logiciels.
Résumé des meilleures solutions de gestion des accès privilégiés
Ce tableau comparatif récapitule les informations tarifaires de ma sélection des meilleures solutions de gestion des accès privilégiés afin de vous aider à trouver celle qui correspond le mieux à votre budget et aux besoins de votre entreprise.
| Tool | Best For | Trial Info | Price | ||
|---|---|---|---|---|---|
| 1 | Meilleur avec une surveillance intégrée des compromissions sur le réseau clandestin | Essai gratuit de 14 jours | Tarification sur demande | Website | |
| 2 | Idéal pour l'élévation intelligente des privilèges | Essai gratuit + démo gratuite disponible | Tarification sur demande | Website | |
| 3 | Idéal pour un coffre-fort de mots de passe sécurisé | Non | À partir de $3,75/utilisateur/mois (facturé annuellement) | Website | |
| 4 | Idéal pour la conformité aux réglementations sur les données | Non | À partir de $10/utilisateur/mois (facturé annuellement) | Website | |
| 5 | Idéal pour une approche PAM sans agent | Essai gratuit de 30 jours disponible | À partir de $2/utilisateur/mois | Website | |
| 6 | Meilleur pour l'intégration au niveau de l'entreprise | Non | À partir de $50/utilisateur/mois (facturé annuellement) | Website | |
| 7 | Idéal pour un accès privilégié sans angles morts | Essai gratuit de 30 jours | À partir de 3 $/utilisateur/mois (facturation annuelle) | Website | |
| 8 | Idéal pour les petites et moyennes entreprises | Non | À partir de $7.95/utilisateur/mois (facturé annuellement) | Website | |
| 9 | Idéal pour une évolutivité dans tous les secteurs | Not available | Tarification sur demande | Website | |
| 10 | Idéal pour des intégrations tierces sans rupture | Non | À partir de $23/utilisateur/mois (facturé annuellement) | Website |
Évaluations des meilleures solutions de gestion des accès privilégiés
Vous trouverez ci-dessous mes résumés détaillés des meilleures solutions de gestion des accès privilégiés retenues dans ma sélection. Mes évaluations présentent en détail les fonctionnalités clés, les avantages & inconvénients, les intégrations et les cas d’utilisation idéaux de chaque outil afin de vous aider à trouver celui qui vous convient le mieux.
Meilleur avec une surveillance intégrée des compromissions sur le réseau clandestin
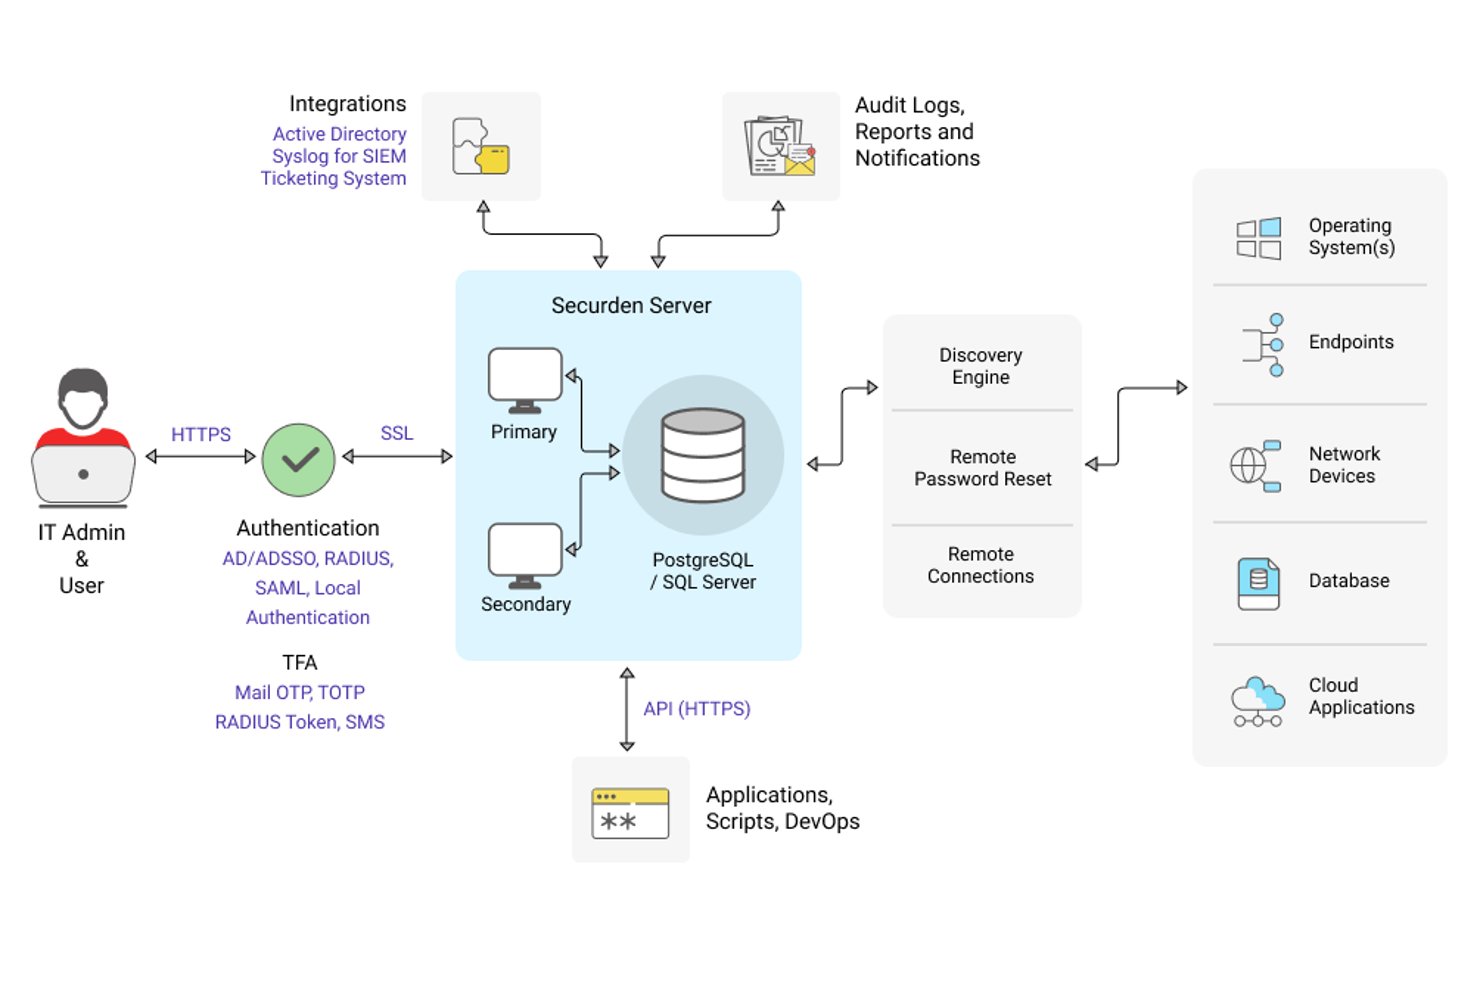
Securden Unified PAM est une plateforme de gestion des accès à privilèges qui combine le stockage sécurisé des identifiants, la surveillance des sessions, le contrôle des privilèges des terminaux et la gestion des accès juste-à-temps dans les environnements sur site, en nuage et hybrides.
À qui Securden Unified PAM convient-il le mieux ?
Aux équipes chargées de la sécurité informatique et de la conformité qui ont besoin d'une solution PAM complète sans la complexité ni le coût des fournisseurs traditionnels de solutions d'entreprise.
Pourquoi j'ai choisi Securden Unified PAM
J'ai choisi Securden Unified PAM comme l'une des meilleures solutions en raison de sa surveillance intégrée des compromissions sur le réseau clandestin, qui signale les identifiants compromis stockés dans le coffre-fort avant que les attaquants puissent les exploiter. Contrairement aux outils qui nécessitent des modules complémentaires tiers pour obtenir des informations sur les compromissions, Securden vérifie les hachages partiels des mots de passe par rapport aux bases de données de compromissions et déclenche des alertes instantanées. J'apprécie également le fait que cette fonctionnalité soit associée à la rotation automatisée des mots de passe, de sorte qu'un identifiant signalé est immédiatement remplacé au lieu d'être simplement signalé puis oublié.
Principales fonctionnalités de Securden Unified PAM
- Découverte automatisée des comptes à privilèges : analyse les terminaux, les serveurs, les bases de données et les plateformes en nuage afin d'identifier et d'intégrer les comptes à privilèges.
- Gestion des privilèges des terminaux : supprime les droits d'administrateur local grâce à une élévation fondée sur des politiques pour les applications et les tâches approuvées.
- Rapports de conformité intégrés : génère des rapports prêts pour les audits, associés aux principales réglementations telles que HIPAA, PCI DSS et les référentiels du NIST.
- Intégration SIEM et ITSM : se connecte à des solutions telles qu'IBM QRadar et ServiceNow pour centraliser la surveillance et automatiser les flux de travail.
Intégrations de Securden Unified PAM
Securden Unified PAM propose des intégrations natives avec ServiceNow, IBM QRadar, AWS, Google Cloud Platform, Microsoft Entra ID, Okta, OneLogin, Duo, YubiKey, RADIUS et Freshservice, ainsi qu'une API pour les intégrations personnalisées.
Pros and Cons
Pros:
- Surveillance intégrée des compromissions sur le réseau clandestin
- Couvre les déploiements sur site, en nuage et hybrides
- Gestion des privilèges des terminaux incluse nativement
Cons:
- L'interface utilisateur semble datée par rapport à celles des concurrents
- Les rapports avancés nécessitent une personnalisation manuelle importante

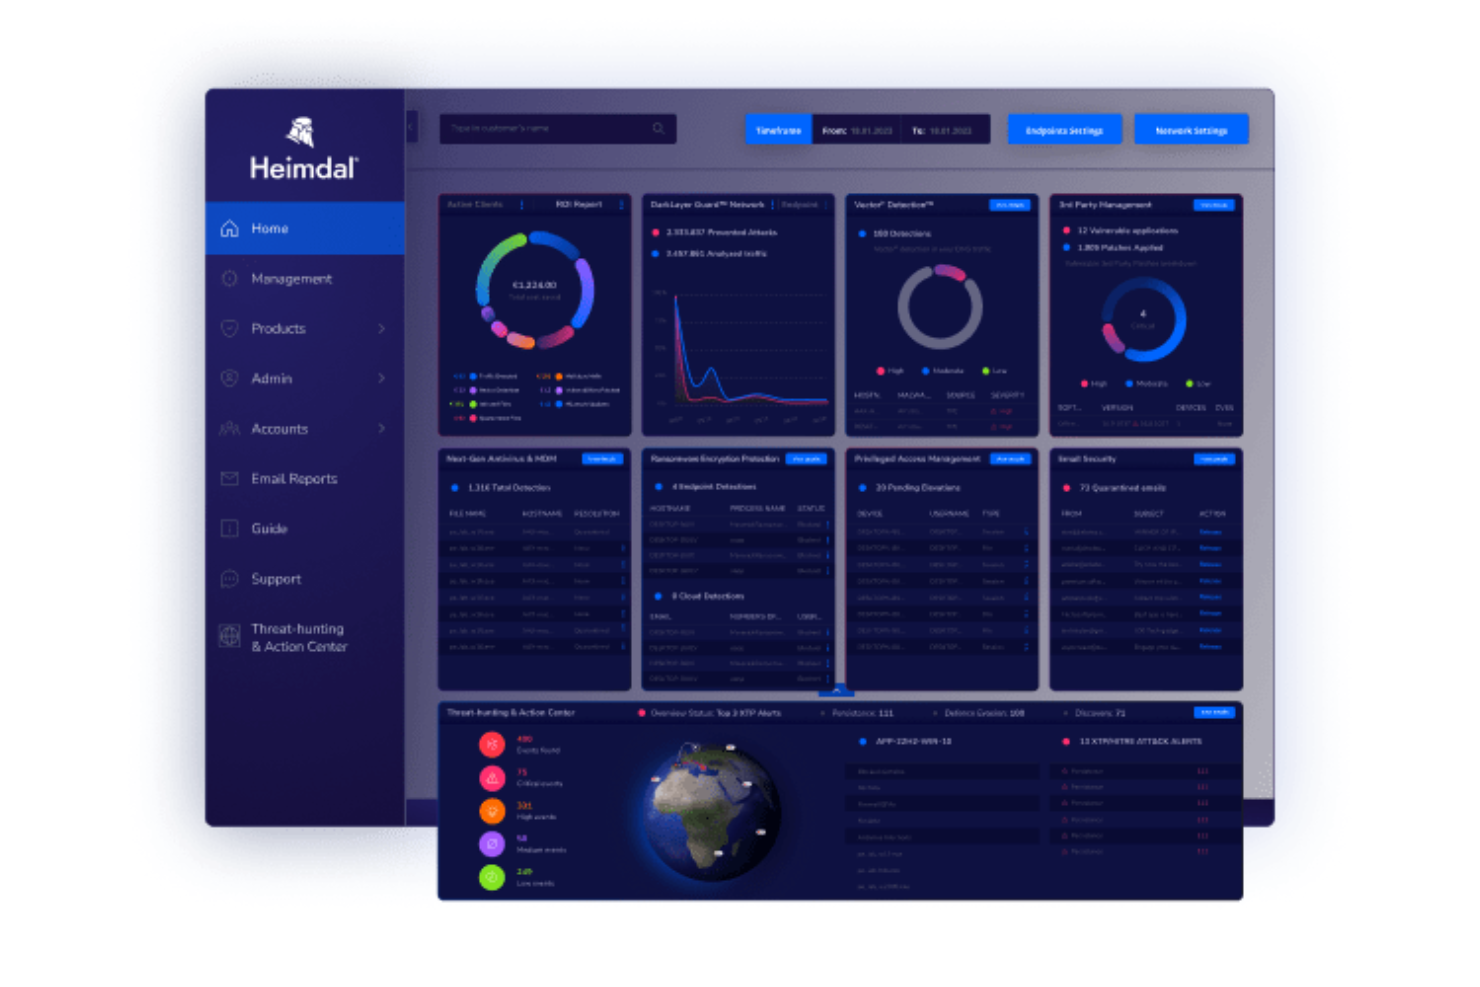
Dans le domaine des solutions de gestion des accès privilégiés, Heimdal se distingue en répondant aux défis de sécurité uniques rencontrés par divers secteurs d'activité, notamment la santé, le gouvernement et l'éducation. Conçu pour les organisations qui priorisent la conformité et la gouvernance des données, il offre un cadre robuste pour la gestion des accès aux comptes et systèmes sensibles. En éliminant les mots de passe administrateur partagés et en bloquant les installations de logiciels non autorisées, Heimdal fournit à votre équipe les outils nécessaires pour maintenir un environnement informatique sécurisé et conforme aux normes.
Pourquoi j'ai choisi Heimdal
J'ai choisi Heimdal pour son approche innovante de la gestion des accès privilégiés, en particulier sa fonctionnalité de Gestion intelligente de l'élévation et de la délégation des privilèges. Cet outil automatise les demandes d'administrateur, vous permettant d'accorder des droits administratifs temporaires qui expirent automatiquement, réduisant ainsi le risque d'accumulation de privilèges. De plus, le Contrôle des applications de Heimdal avec AppFencing bloque les installations de logiciels non autorisées, garantissant que seules les applications approuvées s'exécutent sur votre réseau. L'ensemble de ces fonctionnalités aide votre organisation à maintenir la sécurité sans compromettre l'efficacité.
Fonctionnalités clés de Heimdal
En plus de ses outils remarqués de gestion des privilèges, j'ai également identifié plusieurs autres fonctionnalités qui renforcent sa valeur :
- Gestion des comptes et sessions privilégiés : Cette fonctionnalité enregistre et audite toutes les sessions privilégiées, fournissant une traçabilité claire pour les audits de conformité et de sécurité.
- Accès Just-in-Time : Offre un accès temporaire aux systèmes critiques uniquement lorsque cela est nécessaire, réduisant ainsi le risque d'abus de privilèges.
- Approbations mobiles : Permet aux administrateurs de valider les demandes à distance, assurant à votre équipe un contrôle opérationnel même lorsqu'elle n'est pas à son poste.
- Rapports de conformité instantanés : Génère des rapports détaillés pour aider votre organisation à répondre à diverses normes réglementaires telles que ISO 27001 et HIPAA.
Intégrations de Heimdal
Les intégrations incluent ConnectWise RMM, Autotask PSA, et d'autres outils de cybersécurité tiers. De plus, Heimdal propose une API pour les intégrations personnalisées, ce qui vous permet d'adapter la solution à vos besoins spécifiques.
Pros and Cons
Pros:
- Contrôles d'accès granulaires basés sur les rôles
- Automatisation intelligente de l'élévation des privilèges
- Journaux complets de surveillance des sessions
Cons:
- L'interface peut paraître complexe
- Tarification non divulguée publiquement

Idéal pour un coffre-fort de mots de passe sécurisé
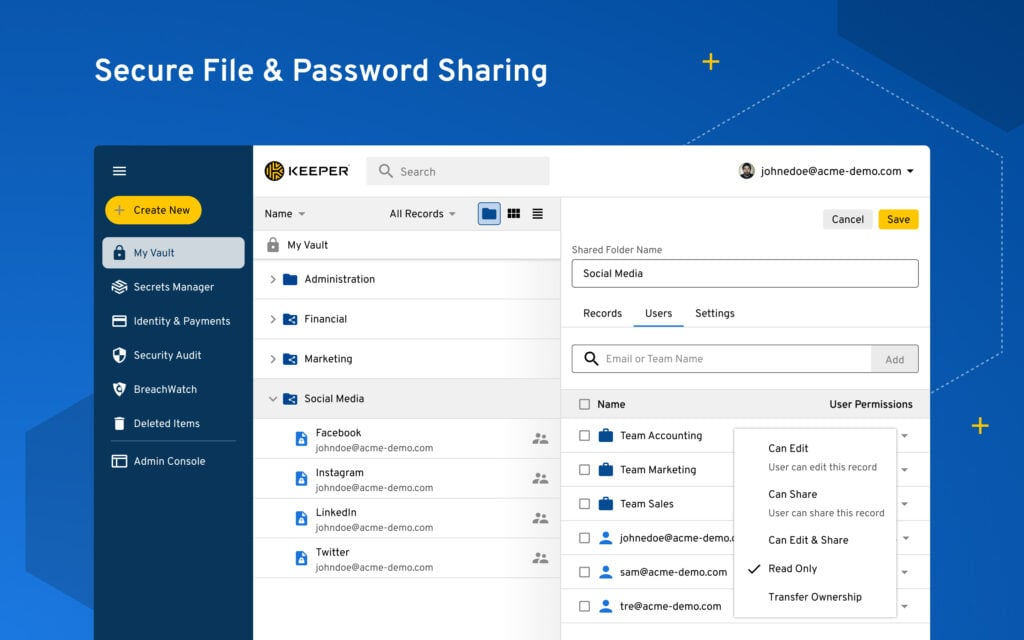
Keeper Security est une solution de gestion des mots de passe et de gestion des accès privilégiés conçue pour les entreprises et les particuliers. Elle se concentre sur la sécurisation des mots de passe et des données sensibles, en proposant des fonctionnalités qui renforcent la sécurité et la conformité.
Pourquoi j'ai choisi Keeper Security : Son coffre-fort sécurisé pour mots de passe différencie Keeper Security des autres solutions. La plateforme utilise une architecture de sécurité zéro confiance et zéro connaissance, garantissant un chiffrement de bout en bout des données utilisateur. Des fonctionnalités telles que le partage de mots de passe et la gestion des secrets renforcent la sécurité de votre équipe. Keeper Security est autorisé FedRAMP, répondant à des normes gouvernementales strictes, ce qui le rend idéal pour des environnements à haute sécurité.
Fonctionnalités marquantes & intégrations :
Fonctionnalités : partage de mots de passe, gestion des secrets et partage sécurisé de fichiers. Votre équipe peut bénéficier de l’authentification sans mot de passe, réduisant ainsi le risque de violations. Keeper Security est également conforme à des certifications telles que HIPAA, RGPD et PCI DSS.
Intégrations : Microsoft Azure, Active Directory, LDAP, SSO, SAML, Google Workspace, Okta, Duo Security, Slack et Splunk.
Pros and Cons
Pros:
- Architecture zéro connaissance
- Autorisation FedRAMP
- Authentification sans mot de passe
Cons:
- Peut être complexe pour les petites équipes
- Options de personnalisation limitées

Cyberark
Idéal pour la conformité aux réglementations sur les données
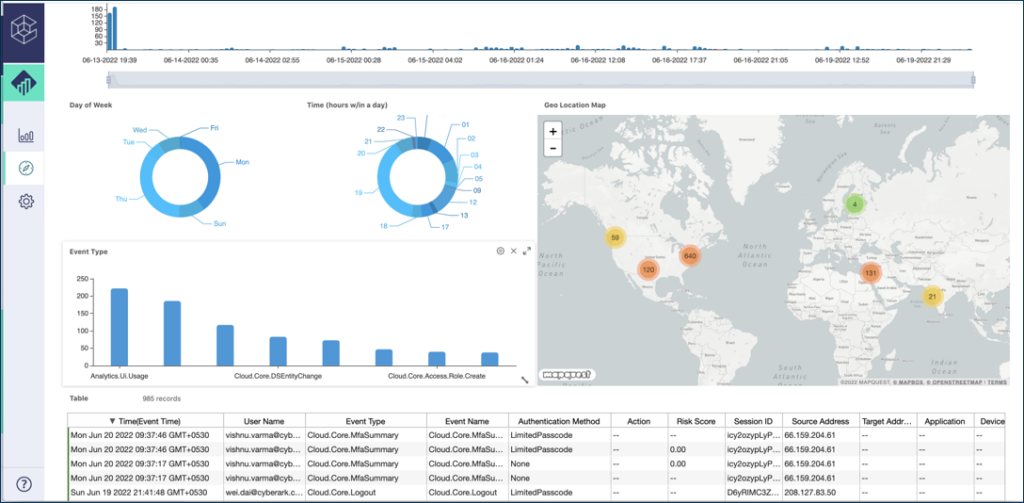
Cyberark est un fournisseur leader de solutions de sécurité des identités et de gestion des accès à privilège, desservant des secteurs comme la banque, la santé et le gouvernement. Il se concentre sur la sécurisation des accès privilégiés et le renforcement de la sécurité grâce à des fonctionnalités telles que l'authentification unique et l'authentification multi-facteurs.
Pourquoi j'ai choisi Cyberark : Il excelle en matière de conformité aux réglementations sur les données, ce qui en fait un excellent choix pour les secteurs réglementés. La plateforme de sécurité des identités de Cyberark propose des contrôles intelligents des privilèges et une gestion des secrets pour répondre aux exigences de conformité strictes. Elle offre des mesures de sécurité robustes sans compromettre la productivité. L’accent mis par la plateforme sur la conformité garantit que votre équipe peut respecter efficacement les normes réglementaires.
Fonctionnalités remarquables & intégrations :
Fonctionnalités : authentification unique, authentification multi-facteurs et gestion des secrets. Votre équipe peut bénéficier de la sécurité d'identité des terminaux pour protéger les appareils. Cyberark propose également la sécurité de l'identité machine afin de sécuriser les processus automatisés.
Intégrations : Splunk, ServiceNow, SailPoint, Okta, Microsoft Azure, AWS, Google Cloud, SAP, Oracle et IBM.
Pros and Cons
Pros:
- Soutien fort pour la conformité
- Sécurité de l'identité machine
- Large couverture sectorielle
Cons:
- Exige beaucoup de ressources
- Nécessite une expertise technique

Idéal pour une approche PAM sans agent
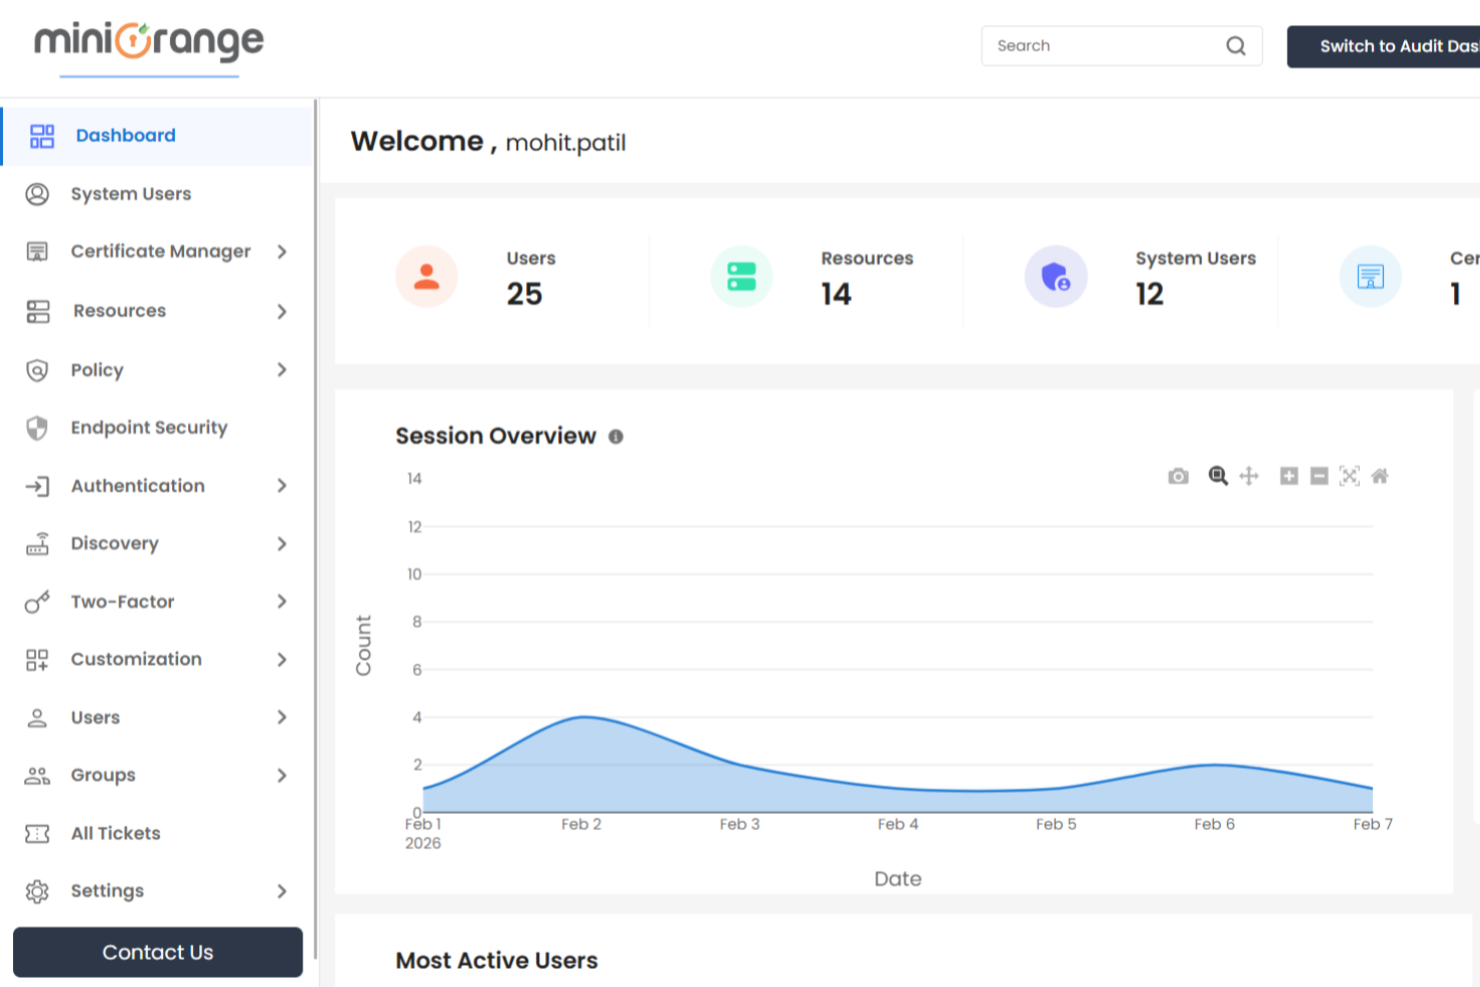
miniOrange PAM est une solution moderne de gestion des accès privilégiés axée sur l'identité, conçue pour les organisations qui exigent des contrôles de sécurité forte des comptes à privilèges. Elle convient parfaitement aux secteurs réglementés tels que la finance, la santé, l'industrie et le gouvernement, où la protection des données sensibles et le respect des exigences de conformité sont essentiels. Grâce à des fonctionnalités telles que la gestion de coffres-forts de mots de passe, la surveillance des sessions et l'accès juste-à-temps, miniOrange PAM permet de réduire les risques et de protéger les comptes à privilèges contre l'évolution des menaces informatiques.
Pourquoi j'ai choisi miniOrange PAM
J'ai choisi miniOrange PAM car il propose des fonctionnalités PAM modernes et matures avec une approche solide axée sur l'identité. C'est une solution cloud-first qui prend également en charge les environnements sur site et hybrides, vous offrant ainsi une flexibilité selon votre modèle d’infrastructure. J’apprécie ses fonctions avancées telles que la gestion des accès juste-à-temps, la surveillance et l’enregistrement des sessions privilégiées, le contrôle d’accès granulaire, la gestion sécurisée des mots de passe et la rotation automatisée des identifiants. Ces capacités permettent un audit en temps réel de l'activité privilégiée et l'élévation temporaire des privilèges uniquement selon des besoins vérifiés, respectant le principe du moindre privilège. Son architecture PAM sans agent simplifie aussi le déploiement et garantit une évolutivité, ce qui s’avère particulièrement utile si vous souhaitez renforcer la sécurité sans devoir gérer d'agents sur les postes utilisateurs.
Fonctionnalités clés de miniOrange PAM
En plus de ses solides capacités de gestion des accès privilégiés, j’ai aussi remarqué plusieurs fonctionnalités clés qui renforcent sa valeur :
- Surveillance et contrôle des sessions : Offre un suivi et un enregistrement en temps réel des sessions privilégiées, permettant une intervention si une activité non autorisée ou risquée est détectée.
- Authentification forte basée sur l'identité : Applique l’accès via SSO natif et MFA au niveau de l’identité, intégrant la confiance de l’appareil, la localisation et des signaux de risque pour renforcer la vérification.
- Accès privilégié juste-à-temps et EPM : Accorde un accès privilégié temporel via des workflows d’approbation, révoque automatiquement les droits après expiration et, avec la gestion des privilèges sur les endpoints, supprime les droits admin non nécessaires et fait respecter le principe du moindre privilège sur les postes.
- Détection de menaces pilotée par l’IA : Utilise la détection d’anomalies, des réponses automatiques et un apprentissage continu pour repérer les comportements suspects et améliorer la protection des comptes à privilèges.
Intégrations miniOrange PAM
Les intégrations incluent Salesforce, Google Workspace, Microsoft 365, AWS, Azure, Slack, Jira, ServiceNow, Zoom, Dropbox, SSH, RDP, ainsi que des solutions VPN et VDI. Une API est également disponible pour des intégrations personnalisées.
Pros and Cons
Pros:
- Flexibilité cloud-first et hybride
- PAM sans agent facilitant le déploiement
- Gestion des privilèges efficace sur les endpoints
Cons:
- Les configurations complexes peuvent nécessiter des spécialistes
- La migration des systèmes existants peut nécessiter une planification

Meilleur pour l'intégration au niveau de l'entreprise
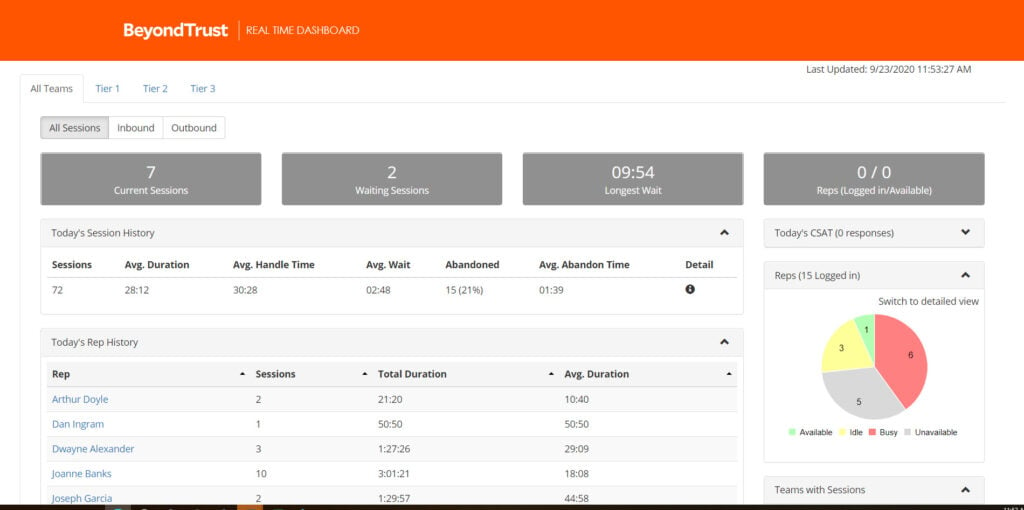
BeyondTrust est une solution de gestion des accès privilégiés conçue pour les grandes entreprises. Elle met l'accent sur la sécurisation et la gestion des accès au sein d'environnements informatiques complexes, fournissant des outils qui renforcent le contrôle et la conformité.
Pourquoi j'ai choisi BeyondTrust : Elle excelle dans l'intégration au niveau de l'entreprise, ce qui la rend idéale pour les grandes organisations aux systèmes variés. Des fonctionnalités telles que la surveillance des sessions et l'analyse des menaces en temps réel vous aident à maintenir une supervision et une sécurité accrues. La capacité de BeyondTrust à s'intégrer à divers systèmes d'entreprise garantit des opérations fluides. L'outil propose des contrôles d'accès granulaires, renforçant la sécurité de votre équipe.
Fonctionnalités clés & intégrations :
Fonctionnalités comprenant la surveillance des sessions, l'analyse des menaces en temps réel et des contrôles d'accès granulaires. Votre équipe peut utiliser la gestion des vulnérabilités pour identifier et traiter les risques potentiels. BeyondTrust fournit également des pistes d'audit détaillées pour des raisons de conformité.
Intégrations comprenant Microsoft Active Directory, LDAP, ServiceNow, Splunk, SailPoint, CyberArk, Okta, Duo Security, RSA et Google Workspace.
Pros and Cons
Pros:
- Pistes d'audit détaillées
- Analyse des menaces en temps réel
- Intégration poussée au niveau entreprise
Cons:
- La configuration initiale peut être longue
- Complexité pour les petites entreprises

Zygon
Idéal pour un accès privilégié sans angles morts
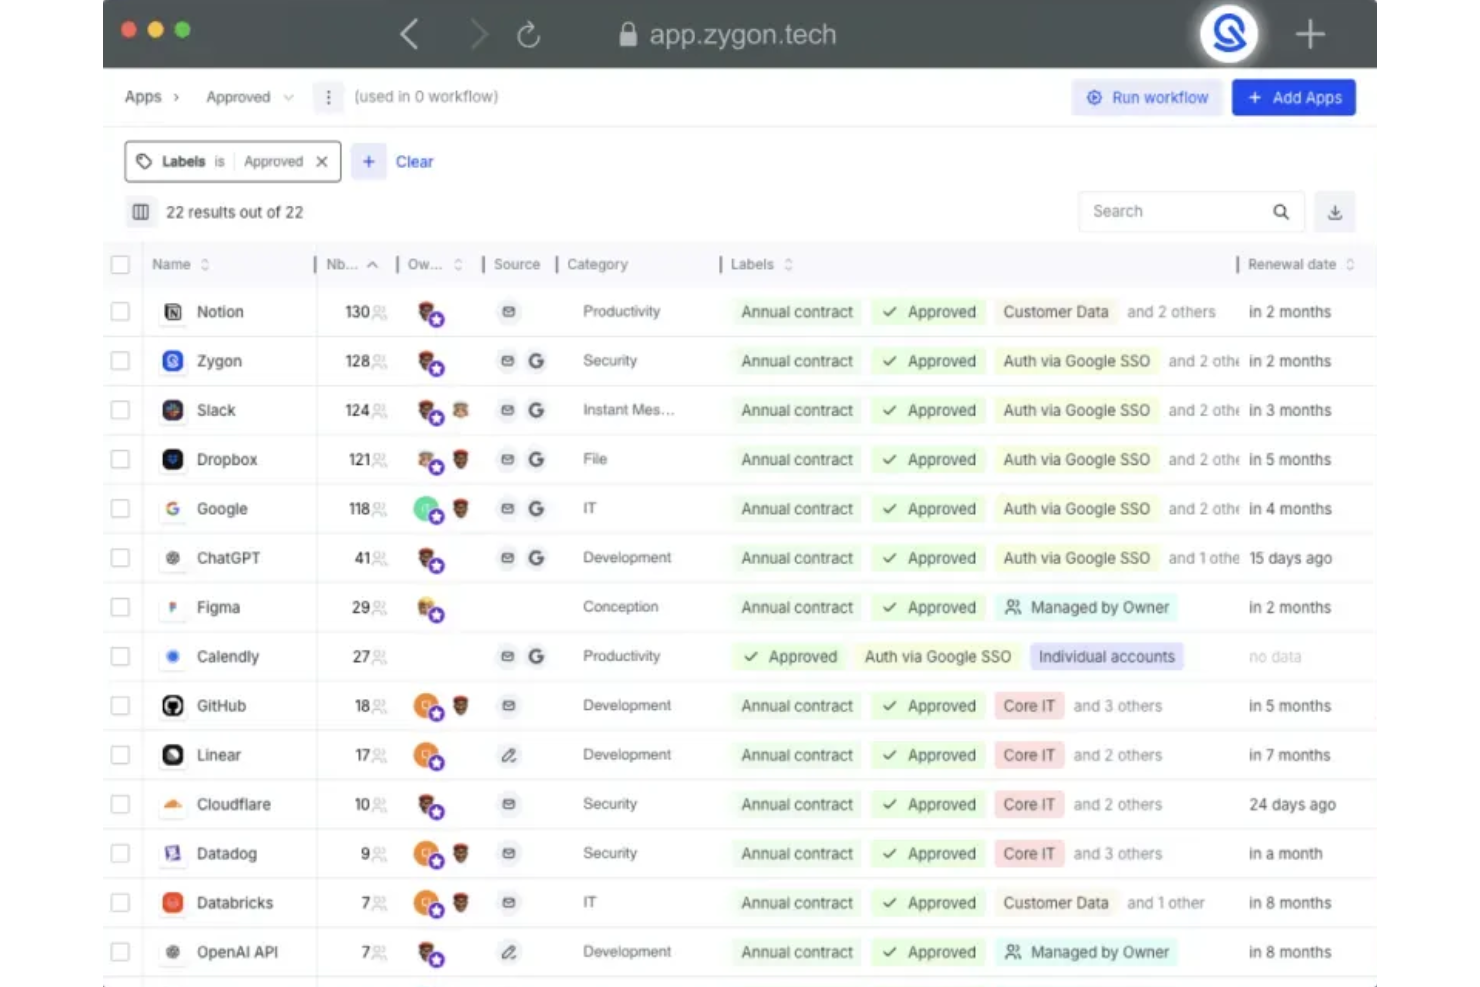
Zygon est une plateforme moderne de gouvernance des identités qui aide les équipes informatiques et de sécurité à contrôler les identités des utilisateurs, gérer les accès et détecter le shadow IT. Elle combine la gestion du cycle de vie des identités, les revues d'accès et des workflows de gouvernance pour renforcer la sécurité dans les environnements SaaS.
Pourquoi j'ai choisi Zygon : J'ai choisi Zygon car elle offre une visibilité automatisée et rapide sur toutes les applications et identités utilisateurs, ce qui est essentiel pour réduire la prolifération des accès. Vous pouvez constituer rapidement un inventaire consolidé des comptes cloud, même au sein du shadow IT, ce qui vous aide à sécuriser les accès privilégiés sans angles morts. Zygon automatise également la désactivation des comptes, les revues d'accès et les workflows de conformité, ce qui en fait une option solide pour les équipes souhaitant gagner du temps tout en restant prêtes pour les audits.
Fonctionnalités clés et intégrations :
Fonctionnalités : inventaire des identités cloud en temps réel, désactivation sans agent ni SCIM, et revues d'accès en masse. Zygon propose aussi une extension de navigateur pour gérer les applications sans connexions API et un Atlas d’Auto-Provisionnement pour suivre les méthodes d'authentification.
Intégrations : Google Workspace, Microsoft 365, Entra ID, Okta, n8n, Make, Slack et Microsoft Teams.
Pros and Cons
Pros:
- Désactivation sans agent ni SCIM
- Extension de navigateur pour les applications sans API
- Revues d'accès en masse
Cons:
- Rapports avancés limités
- Bibliothèque d'intégrations limitée

Idéal pour les petites et moyennes entreprises
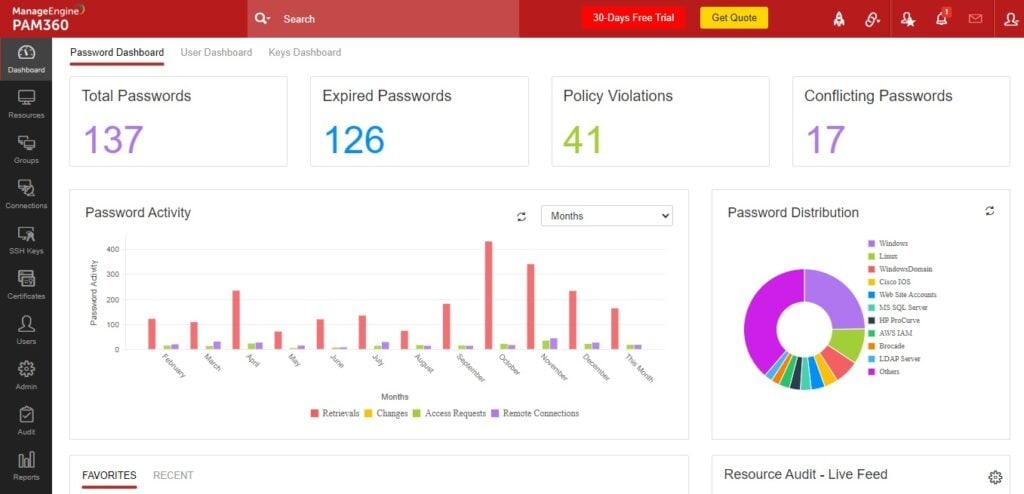
ManageEngine PAM360 est une solution de gestion des accès privilégiés conçue pour les petites et moyennes entreprises. Elle fournit un contrôle centralisé de l'infrastructure informatique, aidant à gérer et sécuriser efficacement les comptes à privilèges.
Pourquoi j'ai choisi ManageEngine PAM360 : Sa pertinence pour les petites et moyennes entreprises le distingue. L'outil offre une gestion complète des mots de passe et un suivi des sessions, le rendant accessible pour les équipes disposant de ressources informatiques limitées. Il propose également des rapports de conformité automatisés pour maintenir votre entreprise en conformité avec les réglementations. Le tableau de bord intuitif simplifie la gestion, permettant à votre équipe de se concentrer sur les tâches principales sans être submergée par des processus complexes.
Fonctionnalités et intégrations remarquables :
Fonctionnalités : génération automatique de rapports de conformité, surveillance des sessions et tableau de bord intuitif. Votre équipe peut bénéficier d'alertes en temps réel pour identifier les menaces potentielles à la sécurité. ManageEngine PAM360 propose aussi des pistes d'audit afin de tracer les activités des utilisateurs et assurer leur responsabilité.
Intégrations : Microsoft Active Directory, LDAP, ServiceNow, Jira, Azure, AWS, Google Cloud, Oracle, VMware et SAP.
Pros and Cons
Pros:
- Adapté aux petites entreprises
- Rapports de conformité automatisés
- Interface utilisateur intuitive
Cons:
- Capacités de reporting basiques
- Fonctionnalités avancées limitées

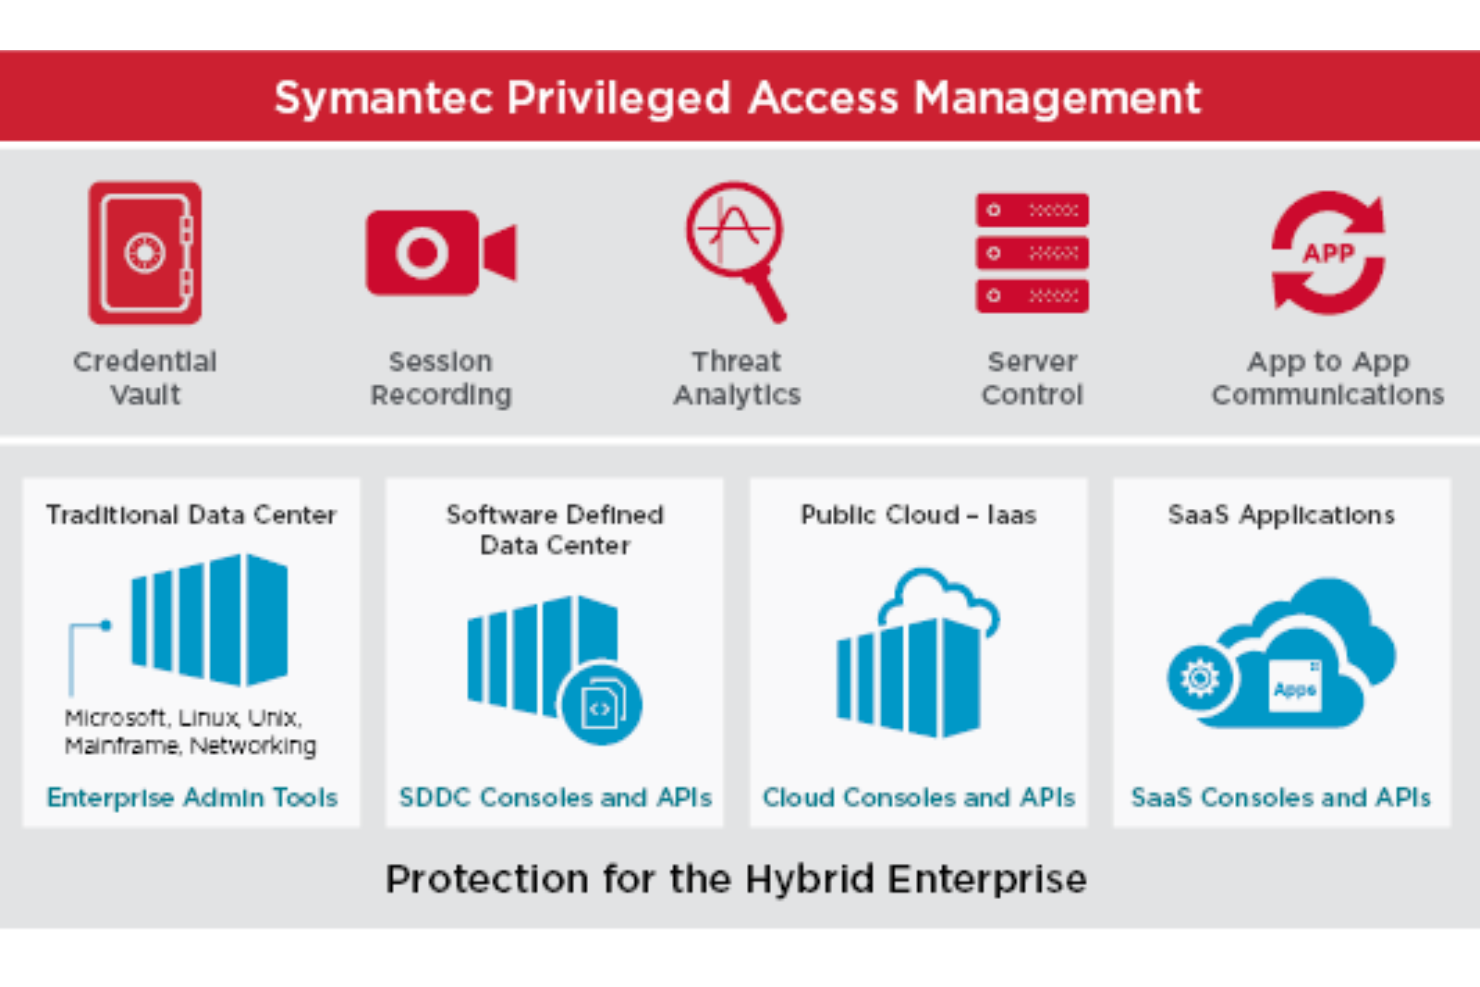
Broadcom est une solution de gestion des accès privilégiés destinée aux entreprises de divers secteurs. Elle se concentre sur la fourniture de solutions de sécurité évolutives pour gérer et protéger efficacement les comptes privilégiés.
Pourquoi j'ai choisi Broadcom : Son évolutivité à travers différents secteurs d’activité la rend polyvalente pour divers environnements d’entreprise. Broadcom propose une gestion centralisée des politiques et des contrôles d’accès, garantissant des mesures de sécurité cohérentes. La solution offre une détection automatisée des menaces pour identifier et répondre aux risques potentiels. La flexibilité de la plateforme lui permet de s’adapter aux besoins spécifiques de votre organisation, la rendant adaptée à des exigences opérationnelles variées.
Fonctionnalités remarquables & intégrations :
Fonctionnalités comprenant la gestion centralisée des politiques, la détection automatisée des menaces et des contrôles d’accès flexibles. Votre équipe peut utiliser des journaux d’audit détaillés pour suivre les activités des utilisateurs. Broadcom propose également des analyses en temps réel pour surveiller les événements de sécurité.
Intégrations : Microsoft Active Directory, LDAP, ServiceNow, SAP, Oracle, IBM, AWS, Azure, Google Cloud et Splunk.
Pros and Cons
Pros:
- Contrôles d’accès flexibles
- Détection automatisée des menaces
- Gestion centralisée des politiques
Cons:
- Maintenance continue nécessaire
- Configuration initiale complexe

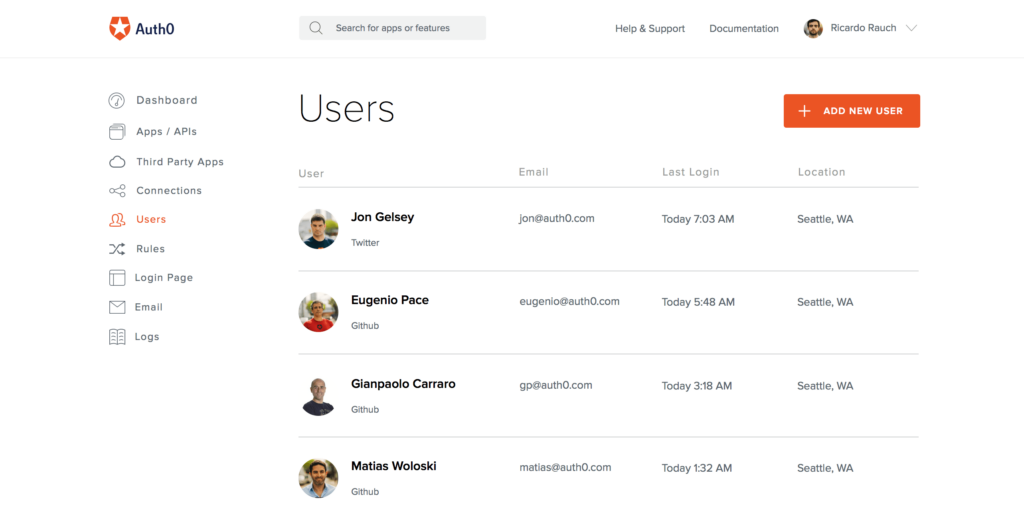
Auth0 est une plateforme de gestion des identités destinée aux développeurs et aux équipes informatiques. Elle fournit des services d'authentification et d'autorisation, aidant les entreprises à sécuriser l'accès utilisateur et à gérer efficacement les identités.
Pourquoi j'ai choisi Auth0 : La plateforme se distingue par ses intégrations tierces fluides, ce qui la rend polyvalente pour diverses applications. Les nombreuses options d'intégration d'Auth0 permettent à votre équipe de se connecter facilement aux systèmes existants. La plateforme prend en charge plusieurs méthodes d’authentification, renforçant la sécurité sans compliquer l’expérience utilisateur. Son support API complet offre une grande flexibilité pour adapter la solution à vos besoins spécifiques.
Fonctionnalités et intégrations remarquables :
Fonctionnalités comprenant plusieurs méthodes d’authentification, un support API complet et des écrans de connexion personnalisables. Votre équipe profite d’une surveillance de la sécurité en temps réel afin de détecter toute menace potentielle. Auth0 fournit également des analyses détaillées pour suivre l’activité des utilisateurs et améliorer les mesures de sécurité.
Intégrations avec Microsoft Azure, AWS, Google Cloud Platform, Salesforce, Slack, Twilio, Zendesk, GitHub, Zoom et Dropbox.
Pros and Cons
Pros:
- Support API complet
- Multiples méthodes d’authentification
- Intégrations tierces étendues
Cons:
- Peut présenter une courbe d’apprentissage abrupte
- Peut être gourmand en ressources
Autres solutions de gestion des accès privilégiés
- SailPoint
Idéal pour la gouvernance des identités
- One Identity
Idéal pour les solutions cloud
- Wallix
Idéal pour la gestion des accès distants
- Cakewalk
Idéal pour son interface conviviale
- Rippling IT
Idéal pour le déploiement automatisé d'applications


Comment j'évalue les solutions de gestion des accès à privilèges
Je divise mon évaluation en deux niveaux : les exigences de base — la protection des identifiants, l’enregistrement des sessions et l’accès JIT — auxquelles un outil doit répondre, et les éléments différenciateurs qui distinguent les meilleurs outils.
Fonctionnalités principales (Critères indispensables pour cette liste)
Lorsque je sélectionne les outils pour ma liste, j’évalue chacun sur une échelle de 0 (ne propose pas la fonctionnalité) à 5 (excelle dans ce domaine) pour chaque fonctionnalité principale ci-dessous. Ensuite, je calcule le score total de l’outil en pourcentage. Chaque outil doit atteindre un score total minimum de 65 % pour être pris en compte.
- Protection des identifiants à privilèges : Je vérifie si le coffre-fort gère la rotation automatisée des mots de passe, clés SSH et jetons API — pas seulement leur stockage — pour des plateformes comme Active Directory, des serveurs Linux et des bases de données.
- Gestion et surveillance des sessions : L’enregistrement en temps réel des sessions et la surveillance en direct sont cruciaux ici, en particulier la capacité à mettre fin à une session RDP ou SSH suspecte en cours avant qu'un dommage ne survienne.
- Principe du moindre privilège & accès JIT : J’évalue la façon dont chaque outil gère l’élévation temporaire des privilèges, comme accorder à un DBA un accès temporaire à une base de données de production via un flux de validation plutôt que des permissions permanentes.
- Authentification multifacteur : Chaque outil doit s’intégrer avec les principaux fournisseurs d’identité pour une MFA au moment de l’accès à privilèges, pas juste à la connexion initiale, y compris une authentification renforcée pour les actions sensibles.
- Journalisation d’audit & rapports de conformité : Je recherche des pistes d’audit inviolables associées à des modèles de rapports préconfigurés alignés sur des référentiels comme SOX, PCI-DSS et HIPAA, que les équipes conformité peuvent extraire sans requêtes personnalisées.
- Découverte des comptes à privilèges : Ici, j’évalue la détection automatisée à travers les terminaux, environnements cloud et annuaires — les outils doivent trouver les comptes orphelins et non gérés, et non s’appuyer uniquement sur une saisie manuelle.
Une fois que j’ai une liste d’outils répondant à ce critère, j’examine ce qui distingue chaque plateforme.
Facteurs de différenciation (Ce qui distingue les fournisseurs)
Voici comment je compare différents fournisseurs :
Fonctionnalités majeures
La gestion des secrets pour le DevOps est un critère clé : je privilégie les outils capables d’injecter des identifiants dans les pipelines CI/CD et Kubernetes sans les coder en dur dans les scripts. La gestion des privilèges sur les postes de travail compte également, surtout pour les équipes qui doivent retirer les droits d’administrateur local tout en permettant aux utilisateurs d’élever leurs permissions pour des tâches approuvées. L’accès à distance pour les prestataires est un autre facteur que j’évalue, car permettre à un sous-traitant d’accéder temporairement, de façon tracée, sans VPN ni identifiants partagés, est un besoin courant dans les équipes IT.
Au-delà des fonctionnalités
L’écosystème d’intégration est déterminant : je vérifie si un outil se connecte nativement à votre SIEM (Splunk, Sentinel) et à des plateformes ITSM comme ServiceNow afin que les alertes s’intègrent dans les processus d’incident existants. Les certifications de conformité sont également importantes : la certification SOC 2 Type II et l’autorisation FedRAMP indiquent qu’un fournisseur répond aux normes d’audit strictes que votre équipe conformité exigera. Le modèle de déploiement importe aussi : certaines organisations exigent des options auto-hébergées ou en environnements isolés, tandis que d’autres privilégient le SaaS pour des déploiements accélérés.
Comment choisir une solution de gestion des accès privilégiés
Il est facile de se perdre dans de longues listes de fonctionnalités et des structures tarifaires complexes. Pour vous aider à rester concentré tout au long de votre processus personnalisé de sélection de logiciels, voici une liste des facteurs à prendre en compte :
| Facteur | Points à prendre en compte |
| Évolutivité | Assurez-vous que la solution puisse évoluer avec votre organisation. Vérifiez si elle peut gérer un nombre accru d’utilisateurs et de données sans perte de performances. |
| Intégrations | Vérifiez si elle s’intègre aux systèmes existants tels qu’Active Directory, aux services cloud et aux autres logiciels de provisionnement des utilisateurs utilisés par votre équipe. |
| Personnalisation | Recherchez des options permettant d’adapter la solution à vos flux de travail et à vos politiques de sécurité spécifiques. |
| Facilité d’utilisation | Évaluez si l’interface est intuitive pour votre équipe afin de réduire le temps de formation et les erreurs des utilisateurs. |
| Budget | Vérifiez si le prix correspond à vos contraintes financières, en tenant compte des coûts cachés potentiels liés aux modules complémentaires ou aux mises à niveau. |
| Mesures de protection de la sécurité | Vérifiez que la solution propose une gestion robuste du chiffrement (logiciels d’infrastructure à clé publique), une authentification multifacteur et une conformité avec des normes telles que le RGPD. |
| Services d’assistance | Tenez compte de la disponibilité de l’assistance clientèle, notamment par chat en direct, téléphone et e-mail, pour vous aider lorsque des problèmes surviennent. |
| Surveillance des performances | Assurez-vous que l’outil fournisse des informations en temps réel sur les performances du système et les activités des utilisateurs afin de résoudre rapidement les problèmes potentiels. |
Tendances des solutions de gestion des accès privilégiés
Dans le cadre de mes recherches, j’ai recueilli d’innombrables mises à jour de produits, communiqués de presse et journaux de publication auprès de différents fournisseurs de solutions de gestion des accès privilégiés. Voici quelques-unes des tendances émergentes que je surveille :
- Architecture de confiance zéro : De plus en plus de fournisseurs adoptent des modèles de confiance zéro, qui partent du principe que les menaces peuvent être externes comme internes. Cette approche exige une vérification continue des utilisateurs et des appareils, renforçant ainsi la sécurité. Des solutions comme CyberArk ont intégré cette approche à leurs offres.
- Analyse comportementale : Les fournisseurs intègrent l’analyse comportementale pour surveiller les actions des utilisateurs et détecter les anomalies. Cela permet d’identifier rapidement les activités suspectes. Par exemple, Ekran utilise l’analyse comportementale pour renforcer la surveillance de la sécurité.
- Solutions natives du cloud : On observe une évolution vers des architectures natives du cloud, qui offrent flexibilité et évolutivité. Ces solutions sont conçues pour fonctionner de manière transparente dans les environnements cloud, comme le montrent des fournisseurs tels que PrivX.
- Authentification sans mot de passe : L’adoption de méthodes d’authentification sans mot de passe gagne du terrain. Cette tendance réduit le risque de vol d’identifiants et améliore l’expérience utilisateur. Des fournisseurs comme BeyondTrust étudient les options sans mot de passe dans leurs solutions.
- Gestion unifiée des terminaux : Les fournisseurs se concentrent sur la gestion de tous les terminaux au moyen d’une plateforme unique, ce qui simplifie la gestion de la sécurité. Cette tendance est manifeste dans les meilleurs logiciels de portail qui offrent un contrôle et une surveillance centralisés, comme ceux proposés par One Identity.
Que sont les solutions de gestion des accès privilégiés ?
Les solutions de gestion des accès privilégiés sécurisent et gèrent les comptes à privilèges au sein d’une organisation. Les administrateurs informatiques, les professionnels de la sécurité et les responsables de la conformité utilisent généralement ces outils pour protéger les informations sensibles et maintenir la conformité réglementaire.
Des fonctionnalités telles que l’architecture de confiance zéro, l’analyse comportementale et l’authentification sans mot de passe contribuent à sécuriser les accès, à détecter les anomalies et à améliorer l’expérience utilisateur. Globalement, ces outils garantissent que seuls les utilisateurs autorisés peuvent accéder aux systèmes critiques, réduisant ainsi le risque de violation des données.
Fonctionnalités des solutions de gestion des accès privilégiés
Lors du choix de solutions de gestion des accès privilégiés, prêtez attention aux fonctionnalités clés suivantes :
- Architecture à confiance zéro : exige une vérification continue des utilisateurs et des appareils, renforçant la sécurité en partant du principe que les menaces peuvent être externes comme internes.
- Analyse comportementale : surveille les actions des utilisateurs afin de détecter les anomalies et de contribuer à identifier rapidement les activités suspectes.
- Authentification sans mot de passe : réduit le risque de vol d’identifiants et améliore l’expérience utilisateur en éliminant la nécessité d’utiliser des mots de passe.
- Contrôles d’accès fondés sur les rôles : garantissent que les utilisateurs disposent des niveaux d’accès appropriés, renforçant ainsi la sécurité et la conformité.
- Rapports de conformité automatisés : simplifient le processus de génération de rapports afin de garantir que votre organisation respecte les normes réglementaires.
- Surveillance des sessions : suit les sessions des utilisateurs en temps réel afin de maintenir une supervision et de détecter les activités non autorisées.
- Architecture native du cloud : offre flexibilité et évolutivité, ce qui la rend idéale pour les environnements qui s’appuient sur des services cloud.
- Gestion unifiée des terminaux : fournit un contrôle et une surveillance centralisés de tous les terminaux, simplifiant la gestion de la sécurité.
- Certification des accès : examine et certifie régulièrement les droits d’accès afin de préserver la sécurité et la conformité.
- Détection des menaces en temps réel : identifie les menaces potentielles pour la sécurité au moment où elles surviennent, permettant une réponse et une atténuation rapides.
Avantages des solutions de gestion des accès à privilèges
La mise en œuvre de solutions de gestion des accès à privilèges offre plusieurs avantages à votre équipe et à votre entreprise. Voici quelques-uns des avantages dont vous pouvez bénéficier :
- Sécurité renforcée : en utilisant une architecture à confiance zéro et l’analyse comportementale, ces outils réduisent le risque d’accès non autorisés et de violations de données.
- Conformité réglementaire : les rapports de conformité automatisés et la certification des accès contribuent à garantir que votre organisation respecte les normes et réglementations du secteur.
- Expérience utilisateur améliorée : l’authentification sans mot de passe et les contrôles d’accès fondés sur les rôles facilitent l’accès des utilisateurs aux systèmes dont ils ont besoin sans compromettre la sécurité.
- Efficacité opérationnelle : l’attribution automatisée des accès et la surveillance des sessions rationalisent les processus, réduisant la charge de travail des équipes informatiques tout en maintenant une supervision.
- Évolutivité : les architectures natives du cloud et la gestion unifiée des terminaux permettent à votre organisation de se développer sans sacrifier la sécurité ni les performances.
- Réponse en temps réel : la détection des menaces en temps réel permet d’identifier et d’atténuer rapidement les menaces potentielles pour la sécurité, minimisant ainsi leur impact sur votre entreprise.
- Contrôle centralisé : la gestion unifiée des identités et des accès dans divers environnements simplifie la gestion de la sécurité et renforce la gouvernance globale.
Coûts et tarifs des solutions de gestion des accès à privilèges
Le choix de solutions de gestion des accès à privilèges nécessite de comprendre les différents modèles tarifaires et forfaits disponibles. Les coûts varient en fonction des fonctionnalités, de la taille de l’équipe, des modules complémentaires et d’autres facteurs. Le tableau ci-dessous récapitule les forfaits courants, leurs prix moyens et les fonctionnalités généralement incluses dans les solutions de gestion des accès à privilèges :
Tableau comparatif des forfaits des solutions de gestion des accès à privilèges
| Type de forfait | Prix moyen | Fonctionnalités courantes |
| Forfait gratuit | $0 | Contrôle d’accès de base, gestion limitée des utilisateurs et rapports de base. |
| Forfait personnel | $5-$25 /utilisateur /mois | Accès pour un seul utilisateur, gestion des mots de passe et fonctionnalités de sécurité de base. |
| Forfait professionnel | $25-$50 /utilisateur /mois | Prise en charge de plusieurs utilisateurs, surveillance des sessions, accès fondé sur les rôles et rapports de conformité. |
| Forfait entreprise | $50-$100 /utilisateur /mois | Analyses de sécurité avancées, intégration avec d’autres systèmes, utilisateurs illimités et assistance dédiée. |
FAQ sur les solutions de gestion des accès privilégiés
Voici quelques réponses aux questions courantes sur les solutions de gestion des accès privilégiés :
Comment fonctionne une solution PAM ?
Les solutions PAM sécurisent les identifiants des comptes privilégiés en les stockant dans un coffre-fort sécurisé. Les administrateurs doivent passer par le système PAM pour accéder à ces identifiants, ce qui garantit l’authentification et la journalisation de chaque accès. Ce processus contribue à protéger les comptes sensibles contre toute utilisation non autorisée.
Quelle est la différence entre le ZTNA et le PAM ?
Le PAM se concentre sur la sécurisation et la gestion de l’accès aux systèmes critiques, tandis que le ZTNA applique des contrôles d’accès stricts à l’ensemble des réseaux. Tous deux sont essentiels à la cybersécurité, mais répondent à des besoins de sécurité différents. Le PAM gère les accès privilégiés, tandis que le ZTNA vérifie en permanence les accès des utilisateurs sur les réseaux.
Quelles sont les exigences de la gestion des accès privilégiés ?
Une solution PAM efficace nécessite une authentification multifacteur, des mesures de sécurité automatisées et la suppression des accès des utilisateurs aux terminaux. L’établissement de références et la surveillance des écarts sont également essentiels au maintien de la sécurité. Ces pratiques contribuent à empêcher les accès non autorisés et à garantir la conformité.
Quel est le risque lié à la gestion des accès privilégiés ?
Négliger le PAM peut entraîner des violations de données, une élévation des privilèges et des menaces internes. Les attaquants peuvent exploiter des droits d’accès élevés, causant des dommages opérationnels et financiers. La mise en œuvre du PAM atténue ces risques en sécurisant les comptes sensibles et en surveillant les accès.
Comment le PAM réduit-il les menaces internes ?
Le PAM réduit les menaces internes en limitant l’accès aux comptes sensibles et en surveillant les activités des utilisateurs. Il impose des contrôles stricts sur les personnes pouvant accéder à certaines ressources, contribuant ainsi à prévenir l’utilisation abusive des privilèges. En enregistrant tous les accès, le PAM dissuade les actions malveillantes potentielles.
Les solutions PAM peuvent-elles s’intégrer aux systèmes de sécurité existants ?
Oui, les solutions PAM s’intègrent souvent aux systèmes de sécurité existants tels que l’IAM, le SIEM et d’autres outils informatiques. Cette intégration renforce la sécurité globale en offrant une approche unifiée de la gestion des accès et de la surveillance des activités sur différentes plateformes.
Et maintenant ?
Développez votre croissance SaaS et vos compétences en leadership. Abonnez-vous à notre newsletter pour découvrir les dernières informations partagées par les CTO et les futurs leaders technologiques. Nous vous aiderons à changer d’échelle plus intelligemment et à diriger plus efficacement grâce aux guides, ressources et stratégies des meilleurs experts !