

En tant que personne qui navigue depuis longtemps dans le vaste océan des applications, des solutions SaaS et des outils de surveillance réseau, je comprends votre besoin d’alternatives efficaces et fiables à Sumo Logic. Sumo Logic est un outil de visualisation des données de premier ordre qui transforme les données de surveillance du cloud en graphiques pertinents. Ses avantages sont évidents : il simplifie l’analyse et la conservation des données, tout en proposant des solutions cloud et sur site. Ses nombreux modules d’extension, qui le rendent polyvalent pour répondre à des besoins variés, constituent toutefois ses véritables atouts.
Les difficultés auxquelles il répond sont liées à la rationalisation des processus complexes de gestion des données. Il vous évite le casse-tête consistant à parcourir d’énormes volumes de données réseau et vous aide à identifier les anomalies qui nécessitent votre attention. Avec les meilleures alternatives à portée de main, vous pouvez facilement choisir une solution adaptée à vos besoins. N’hésitez pas à examiner ces options et à trouver l’outil qui vous convient le mieux.
Qu’est-ce que Sumo Logic ?
Sumo Logic est une plateforme cloud d’observabilité et de gestion des journaux qui vous aide à collecter, analyser et visualiser les données provenant de vos applications et de votre infrastructure. Elle est utilisée par les équipes DevOps, les analystes de sécurité et les développeurs qui doivent surveiller l’état des systèmes, détecter les problèmes et enquêter sur les incidents. Les outils d’analyse des journaux, les tableaux de bord en temps réel et la détection des menaces permettent de repérer les erreurs, de suivre les performances et de réagir aux risques. Dans l’ensemble, Sumo Logic aide votre équipe à interpréter les données des systèmes et à agir plus rapidement lorsque des problèmes surviennent.
Pourquoi faire confiance à nos recommandations de logiciels
6,700+
Reviews
20
Industry experts
16+
Evaluation factors
14
Years
Notre équipe teste et évalue des logiciels depuis 2012. En tant que leaders technologiques nous-mêmes, nous savons à quel point il est difficile — et important — de choisir le bon logiciel.
Pour ce guide, nous avons évalué les outils grâce à des tests pratiques et une recherche indépendante, en notant les outils selon nos critères de sélection.
Nos avis reflètent notre jugement éditorial humain, et non un argumentaire de vente.
Réviseurs experts:
- Paulo Gardini MiguelDirecteur technique
 Tim FisherVP de l'IA
 Gabriel RosasTech Lead et architecte logiciel
 Christhian GruhnTech Lead et architecte plateforme

Résumé des meilleures alternatives à Sumo Logic
Ce tableau comparatif résume les détails tarifaires de mes meilleures alternatives à Sumo Logic afin de vous aider à trouver celle qui convient le mieux à votre budget et aux besoins de votre entreprise.
| Tool | Best For | Trial Info | Price | ||
|---|---|---|---|---|---|
| 1 | Idéal pour le traçage distribué | Forfait gratuit disponible | À partir de $26/mois (facturé annuellement) | Website | |
| 2 | Idéal pour la surveillance du trafic réseau | Essai gratuit de 30 jours | À partir de $3/appareil/mois | Website | |
| 3 | Idéal pour les développeurs qui relient les journaux aux traces au niveau du code | Démo gratuite disponible | Tarification sur demande | Website | |
| 4 | Idéal pour l’observabilité pilotée par l’IA sur l’ensemble des opérations informatiques | Essai gratuit de 15 jours | À partir de $7/mois | Website | |
| 5 | Idéal pour ceux qui ont besoin de métriques, de traces et de journaux unifiés | Essai gratuit de 14 jours + plan gratuit disponible | $15/utilisateur/mois | Website | |
| 6 | Idéal pour la surveillance à grande échelle des infrastructures informatiques hybrides | Essai gratuit de 14 jours | Disponible sur demande | Website | |
| 7 | Idéal pour la recherche de journaux autogérée à l’échelle du téraoctet | Essai gratuit de 60 jours | $150/utilisateur/mois | Website | |
| 8 | Idéal pour relier les performances des applications à l’impact métier | Essai gratuit de 30 jours | À partir de $6/vCPU/mois (facturé annuellement) | Website | |
| 9 | Idéal pour une observabilité de bout en bout avec IA intégrée | Forfait gratuit disponible | À partir de 10 $/utilisateur/mois | Website | |
| 10 | Meilleur choix pour les ingénieurs modernes ayant besoin d’une gestion robuste des journaux | Formule gratuite disponible | À partir de $29/utilisateur/mois (facturé annuellement) | Website |


Avis sur les meilleures alternatives à Sumo Logic
Vous trouverez ci-dessous mes résumés détaillés des meilleures alternatives à Sumo Logic qui ont été retenues dans ma sélection. Mes avis présentent en détail les fonctionnalités clés, les avantages et les inconvénients, les intégrations et les cas d’utilisation idéaux de chaque outil afin de vous aider à trouver celui qui vous convient le mieux.
 Idéal pour le traçage distribué
- Forfait gratuit disponible
- À partir de $26/mois (facturé annuellement)
Visit WebsiteCustomer Rating:4.6/5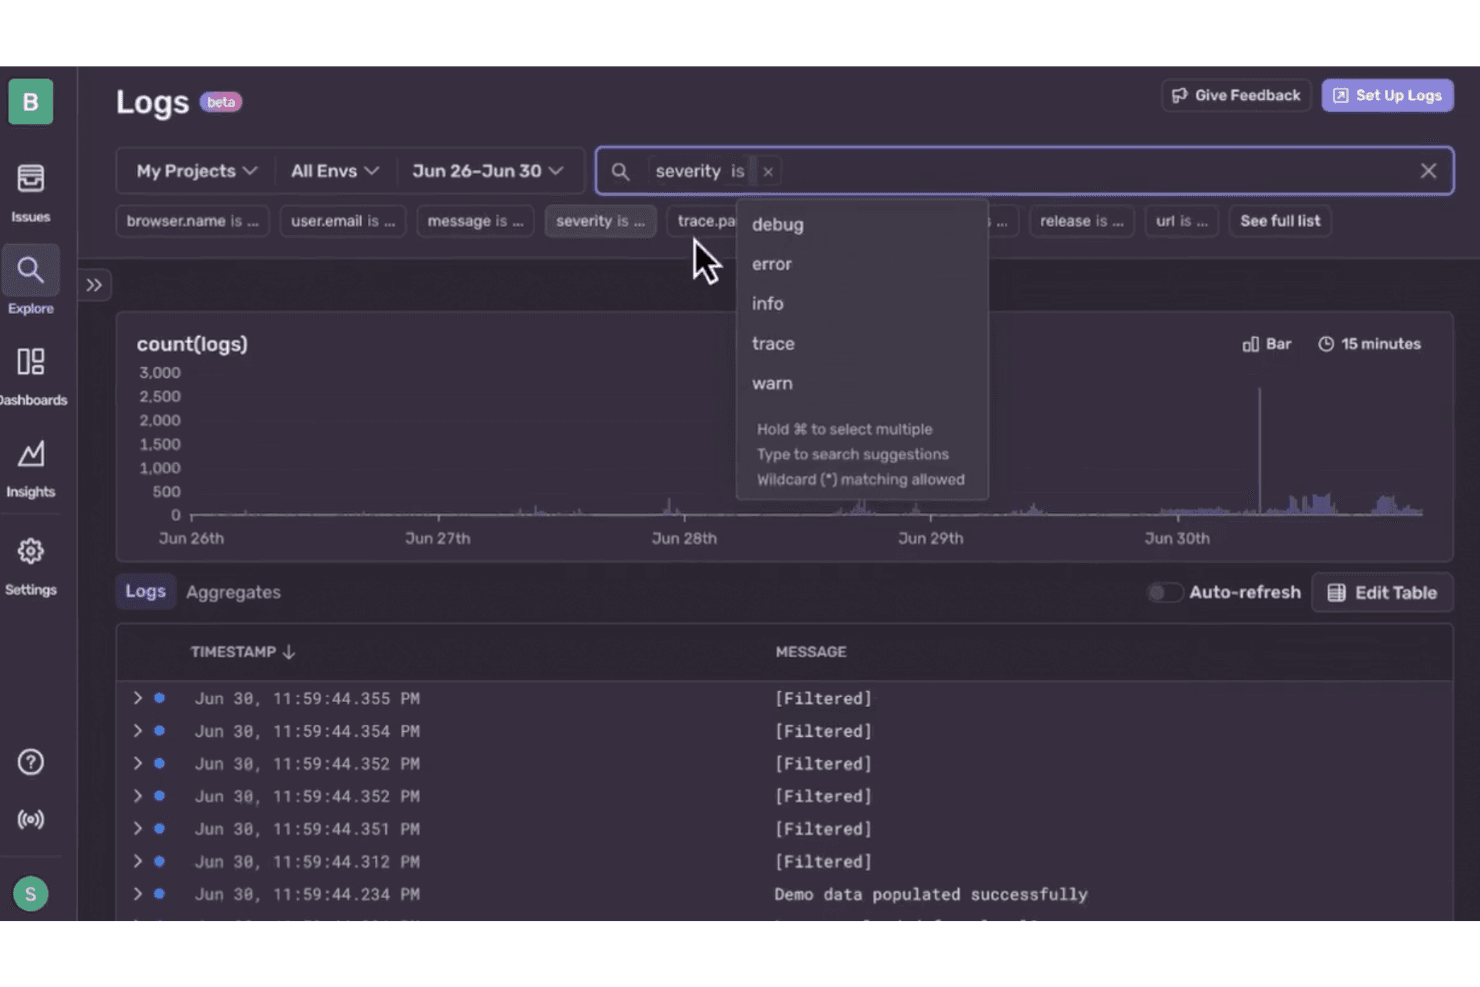
Sentry permet aux utilisateurs de filtrer les journaux par niveau de gravité pour un débogage ciblé. Sentry est une plateforme de surveillance des applications destinée aux équipes logicielles et informatiques, qui relie les erreurs, les journaux et les données de performance afin d’aider à identifier précisément les causes des interruptions de service et des problèmes rencontrés par les utilisateurs.
À qui Sentry convient-elle le mieux ?
Sentry convient aux équipes d’ingénierie logicielle et de DevOps qui doivent suivre les requêtes à travers des services distribués et déterminer où commencent les problèmes de latence ou les défaillances.
Pourquoi j’ai choisi Sentry
Lorsqu’une requête traverse plusieurs services, je veux voir où elle ralentit ou échoue. J’ai choisi Sentry comme solution idéale pour le traçage distribué, car sa vue des traces relie les erreurs aux segments répartis entre les services, ce qui m’aide à identifier précisément un appel lent à une base de données ou une dépendance défaillante. Ce contexte est utile pour analyser les problèmes d’application au-delà de la seule recherche dans les journaux.
Fonctionnalités clés de Sentry
- Recherche et filtres dans les journaux : Interrogez les journaux structurés par message, gravité et attributs personnalisés.
- Journaux en direct : Surveillez les événements de journal entrants dans une vue en direct.
- Alertes basées sur les journaux : Configurez des alertes pour les schémas ou les anomalies dans les journaux.
- Tableaux de bord des journaux : Ajoutez aux tableaux de bord des graphiques provenant de requêtes sur les journaux.
Intégrations de Sentry
Sentry propose des intégrations avec GitHub, GitLab, Bitbucket, Jira, Azure DevOps, Slack, Microsoft Teams, PagerDuty, Discord et Opsgenie. Sa plateforme d’intégration, ses webhooks et son API REST prennent en charge les intégrations personnalisées.
Pros and Cons
Pros:
- Les traces interservices relient les erreurs aux segments
- Les traces de pile incluent les fils d’Ariane et le contexte utilisateur
- Le contexte des versions aide à identifier précisément les régressions
Cons:
- L’orientation applicative laisse la surveillance de l’infrastructure à d’autres outils
- Les quotas d’événements peuvent interrompre la visibilité des traces
Learn more about Sentry: Idéal pour la surveillance du trafic réseau
- Essai gratuit de 30 jours
- À partir de $3/appareil/mois
Visit WebsiteCustomer Rating:4.7/5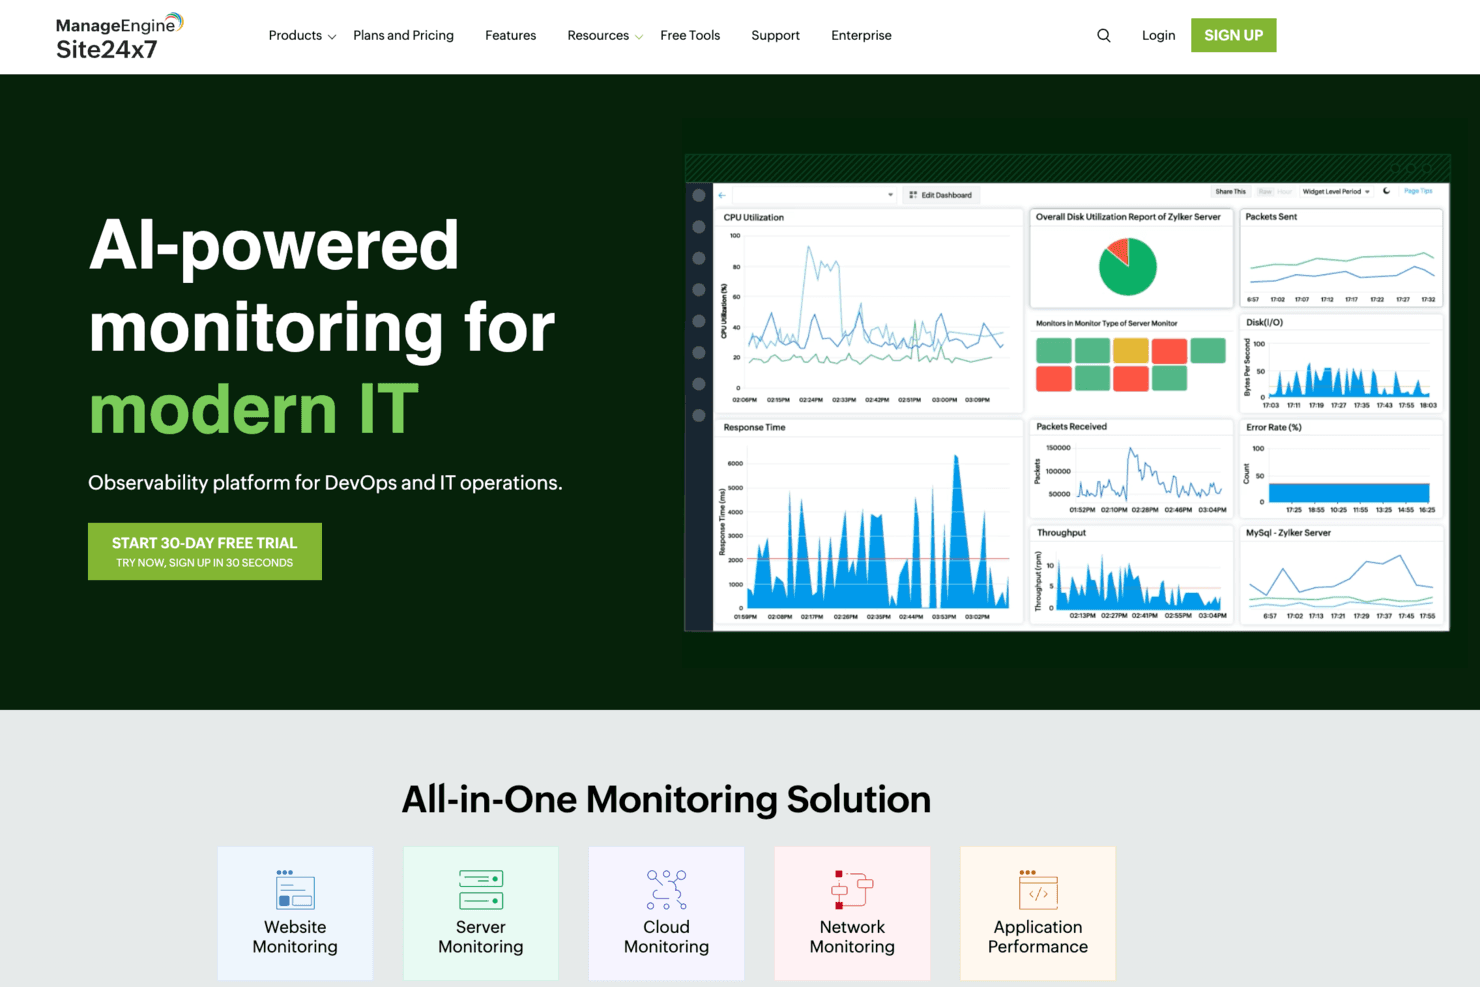
Site24x7 fournit des tableaux de bord de supervision optimisés par l’IA pour les équipes DevOps et informatiques. Site24x7 associe la gestion des journaux à la supervision informatique basée sur le cloud, aidant les équipes chargées de l’infrastructure à enquêter sur les problèmes affectant les serveurs, les applications et les services.
À qui Site24x7 convient-il le mieux ?
Les administrateurs réseau qui supervisent des environnements distribués ou hybrides peuvent surveiller les schémas de trafic et identifier les problèmes de performance réseau avec Site24x7.
Pourquoi j’ai choisi Site24x7
J’ai choisi Site24x7 pour le cas d’utilisation « Idéal pour la surveillance du trafic réseau » parce qu’il associe la gestion des journaux à la visibilité réseau. L’analyse NetFlow décompose le trafic par appareil, interface, application et conversation, ce qui me permet de déterminer quel hôte ou service a provoqué un pic de bande passante.
Fonctionnalités clés de Site24x7
- Collecte des journaux : collecte les journaux des serveurs, des applications et du cloud via son agent, son API, Fluentd ou Logstash.
- Prise en charge des types de journaux : surveille plus de 100 types de journaux, notamment les journaux syslog, les événements Windows et les journaux d’audit Kubernetes.
- alertes basées sur les journaux : définit des seuils sur les données des journaux et informe des groupes d’utilisateurs prédéfinis.
- Balisage des journaux : applique des règles prédéfinies ou personnalisées pour catégoriser les journaux et créer des alertes.
Intégrations de Site24x7
Site24x7 documente des intégrations avec ServiceNow, PagerDuty, Jira Service Management, Slack, Microsoft Teams, Opsgenie, Zendesk et Zapier. Il fournit également une API REST pour les intégrations personnalisées.
Pros and Cons
Pros:
- NetFlow identifie les applications et conversations fortement consommatrices de bande passante
- Unifie le contexte des incidents réseau et des journaux
- Les évaluateurs apprécient les tableaux de bord centralisés et les alertes proactives
Cons:
- L’analyse des flux nécessite un collecteur sur site
- Le volume d’alertes et les retards des métriques nécessitent un réglage
Learn more about Site24x7: Idéal pour les développeurs qui relient les journaux aux traces au niveau du code
- Démo gratuite disponible
- Tarification sur demande
Visit WebsiteCustomer Rating:4.7/5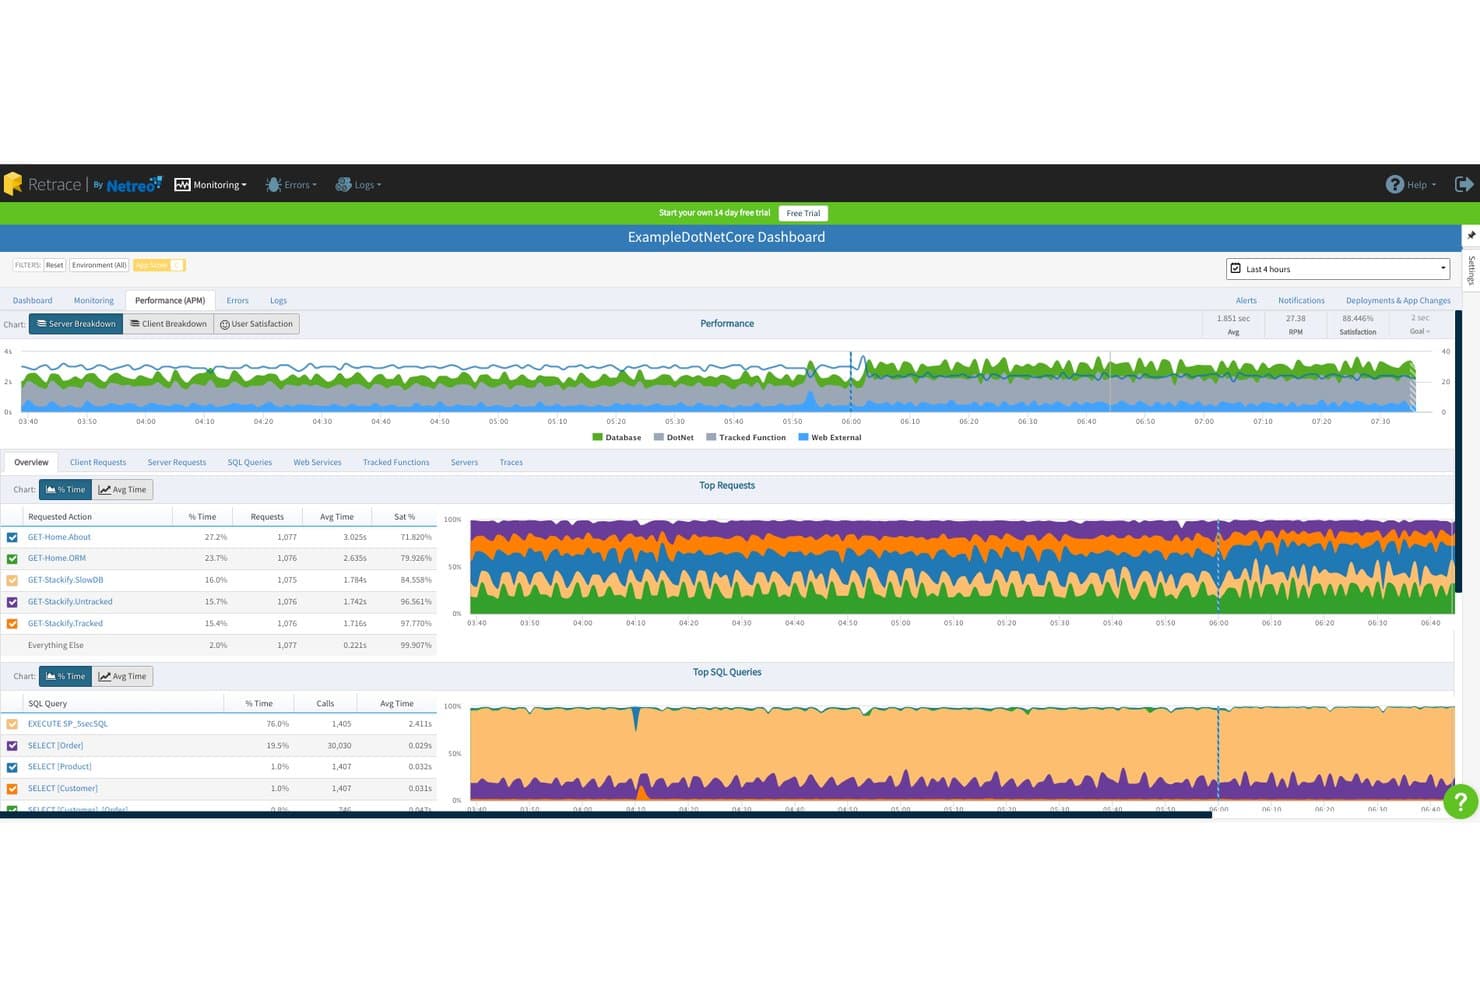
Stackify suit les performances des requêtes et les requêtes SQL dans son tableau de bord APM. Pour les développeurs qui diagnostiquent des problèmes en production à travers les journaux d’application et les données de performance, Stackify aide à relier les erreurs et les ralentissements afin que les équipes puissent enquêter plus rapidement sur les défaillances.
À qui Stackify convient-il le mieux ?
Stackify convient aux équipes de développement logiciel qui ont besoin d’une surveillance des performances des applications et d’un suivi des erreurs pour assurer la maintenance quotidienne des applications.
Pourquoi j’ai choisi Stackify
J’ai choisi Stackify comme « solution idéale pour les développeurs ayant besoin d’outils complets de performance des applications », car il relie les erreurs de production aux ralentissements. Ses journaux d’application, son suivi des erreurs et ses données de performance m’aident à relier une requête lente aux erreurs associées lors d’un incident.
Fonctionnalités clés de Stackify
- Recherche en texte intégral : recherchez des messages de journal et filtrez-les par champs ou balises.
- Propriétés de journal structurées : recherchez des entrées structurées par propriétés personnalisées et balises.
- Suivi des journaux en temps réel : suivez les entrées de journal entrantes au fur et à mesure de leur arrivée.
- Alertes sur les requêtes enregistrées : exécutez des recherches enregistrées selon un calendrier et recevez une alerte lorsque les résultats correspondent aux critères définis.
Intégrations de Stackify
Retrace documente des intégrations avec Slack, Jira, Axosoft, Azure, Octopus et Bamboo. Il prend également en charge les connexions personnalisées via des API HTTP et des déclencheurs web, avec une configuration documentée d’un déclencheur web Zapier.
Pros and Cons
Pros:
- Met en corrélation les exceptions avec les journaux d’application environnants
- Les traces au niveau du code révèlent les dépendances SQL lentes
- Les marqueurs de déploiement relient les versions aux changements de performance
Cons:
- Le produit arrivera en fin de vie en mars 2027
- Les évaluateurs signalent une personnalisation limitée du tableau de bord
Learn more about Stackify: Idéal pour l’observabilité pilotée par l’IA sur l’ensemble des opérations informatiques
- Essai gratuit de 15 jours
- À partir de $7/mois
Visit WebsiteCustomer Rating:4.5/5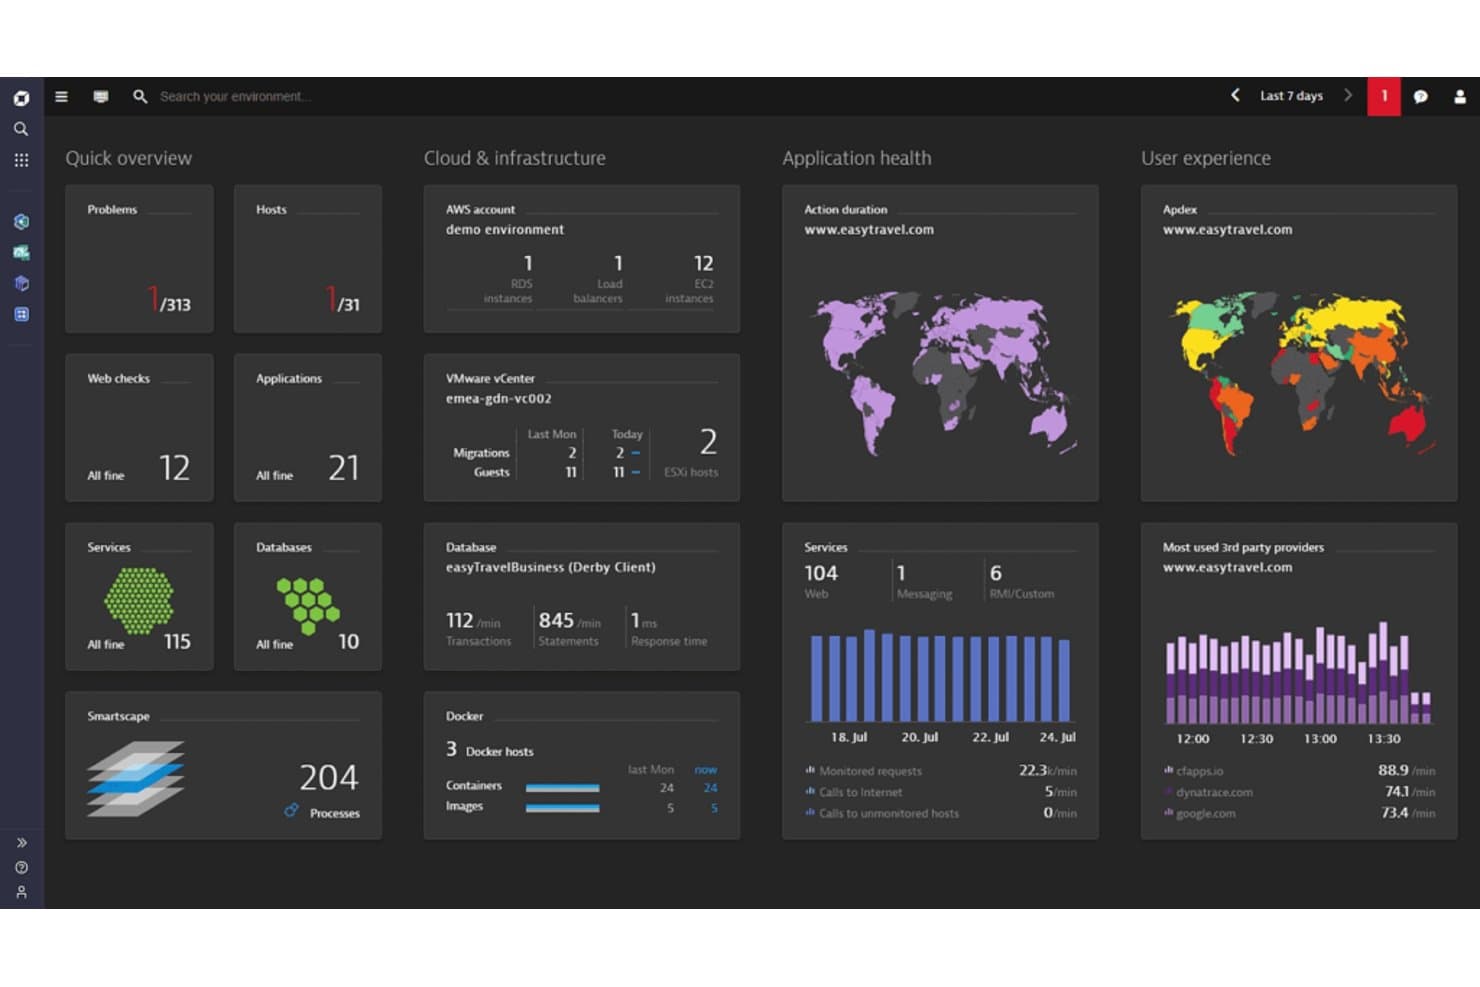
Photo du tableau de bord de visibilité du nuage de Dynatrace. Dynatrace est une plateforme d’observabilité destinée aux équipes informatiques et logicielles, qui connecte les données de journaux, d’applications et d’infrastructure afin d’aider à retracer les problèmes de service et à enquêter sur les problèmes de performance dans des environnements complexes.
À qui Dynatrace convient-il le mieux ?
Les équipes d’ingénierie logicielle et d’exploitation informatique peuvent utiliser Dynatrace pour bénéficier d’une assistance par IA lors de l’analyse des performances des applications et des problèmes logiciels.
Pourquoi j’ai choisi Dynatrace
J’ai choisi Dynatrace comme alternative à Sumo Logic pour les organisations qui privilégient l’assistance par IA dans le domaine de l’intelligence logicielle. Son IA Davis analyse les données des applications, des journaux et de l’infrastructure afin d’aider à relier un ralentissement de service à sa cause probable. J’apprécie le fait que les équipes puissent retracer un problème à travers ces signaux au lieu d’examiner chaque source de données de manière isolée.
Principales fonctionnalités de Dynatrace
- Ingestion des journaux : Collecte des journaux provenant des hôtes, de Kubernetes, des services en nuage et des applications.
- Règles de traitement des journaux : Analyse, transformation et enrichissement des journaux avant leur stockage.
- Recherche et filtrage des journaux : Interrogation des journaux par contenu, champs et période.
- Tableaux de bord des journaux : Création de tableaux de bord avec des visualisations fondées sur les données des journaux.
Intégrations de Dynatrace
Le catalogue d’intégrations de Dynatrace répertorie plus de 750 intégrations, notamment GitHub, Jira, Slack et ServiceNow ; les flux de travail proposent également des connecteurs pour AWS, Kubernetes, Microsoft Teams, PagerDuty, GitLab et Jenkins. Dynatrace fournit des API pour les intégrations personnalisées.
Pros and Cons
Pros:
- IA Davis corrèle les signaux pour identifier les causes profondes
- OneAgent automatise la découverte dans les environnements complexes
- Journaux, métriques, traces et surveillance des utilisateurs unifiés
Cons:
- La syntaxe DQL demande du temps pour être maîtrisée
- La configuration des tableaux de bord peut nécessiter un travail manuel
 Idéal pour ceux qui ont besoin de métriques, de traces et de journaux unifiés
- Essai gratuit de 14 jours + plan gratuit disponible
- $15/utilisateur/mois
Visit WebsiteCustomer Rating:4.5/5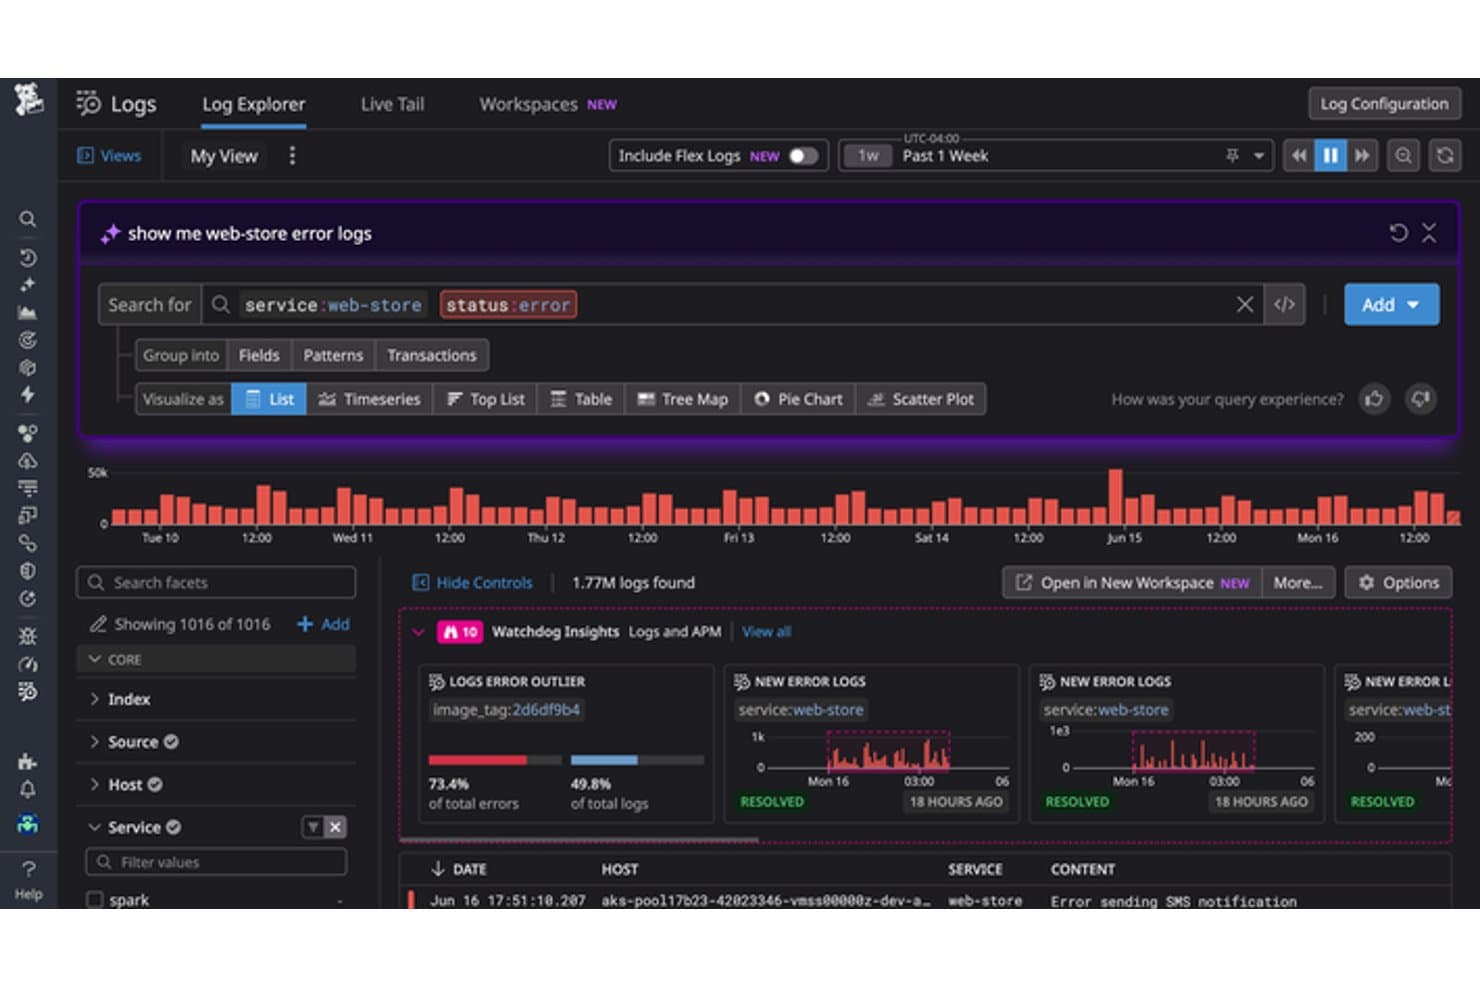
Photo du tableau de bord personnalisable de Datadog. Datadog est une plateforme de surveillance et de sécurité pour les applications cloud. Elle regroupe les parcours de bout en bout, les enregistrements et les métriques dans une vue unifiée, permettant aux utilisateurs d'observer l'ensemble de leur système de manière complète.
Pros and Cons
Pros:
- Vue unifiée des métriques, des traces et des journaux.
- Visibilité et alertes en temps réel.
- Large gamme d'intégrations.
Cons:
- Les fonctions avancées nécessitent un plan plus coûteux.
- La configuration peut nécessiter une expertise technique.
- Certains utilisateurs signalent une courbe d'apprentissage abrupte.
 Idéal pour la surveillance à grande échelle des infrastructures informatiques hybrides
- Essai gratuit de 14 jours
- Disponible sur demande
Visit WebsiteCustomer Rating:4.5/5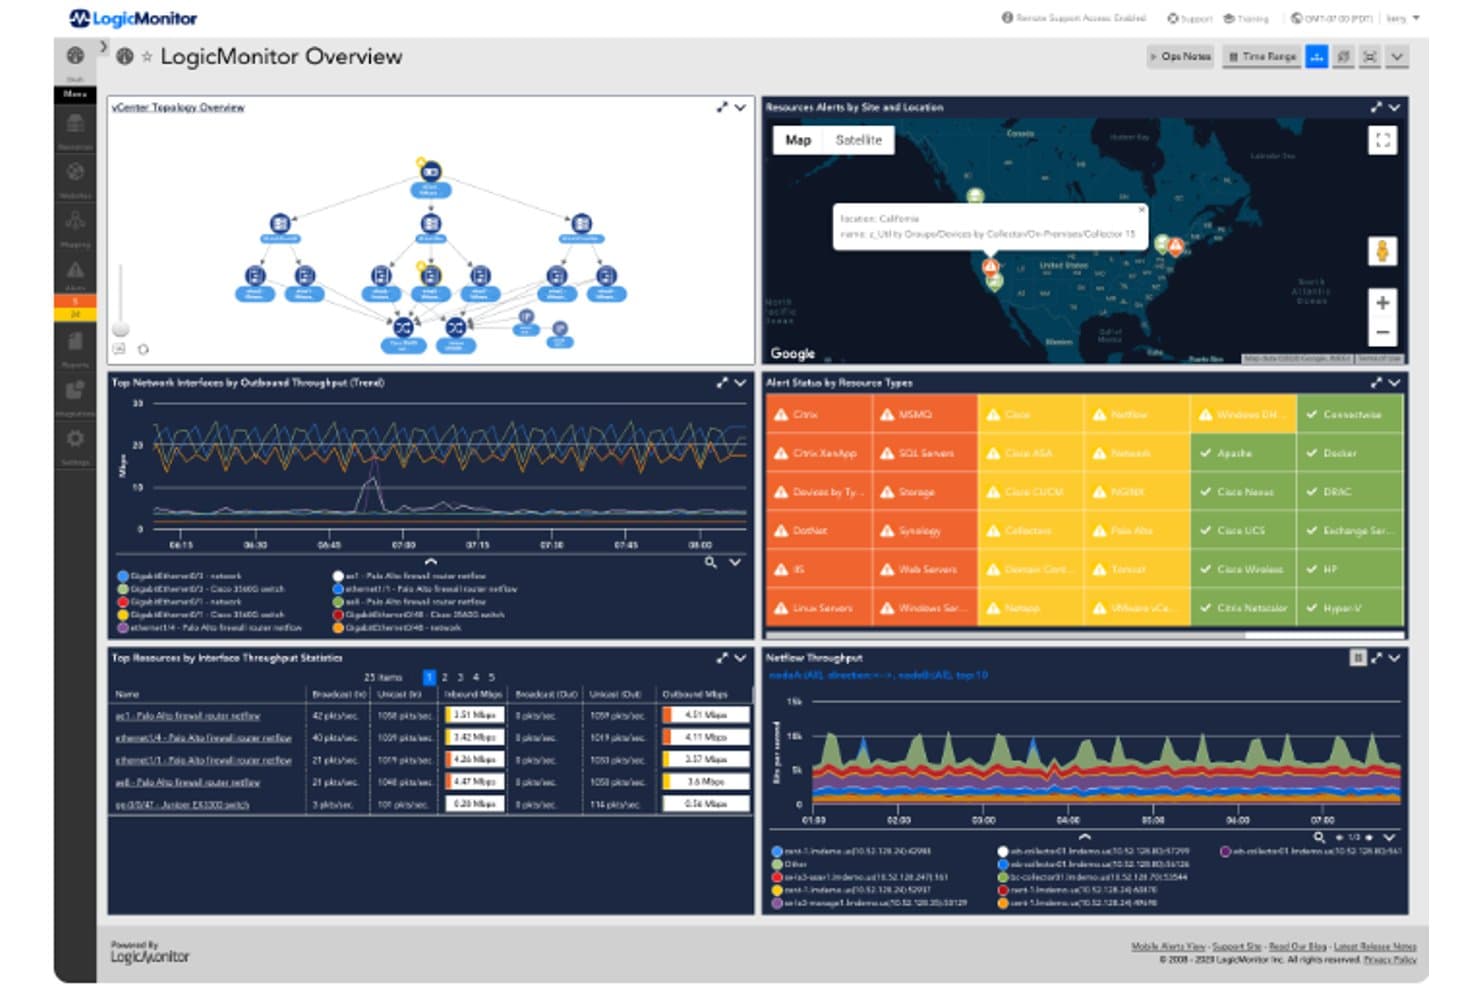
LogicMonitor unifie la surveillance du réseau, de l’infrastructure et des alertes dans un seul tableau de bord. Pour les équipes qui comparent les alternatives à Sumo Logic, LogicMonitor est une plateforme d’observabilité dans le cloud qui regroupe les métriques et les journaux de l’infrastructure dans une même vue, aidant les équipes informatiques et DevOps à analyser les pannes et les problèmes de performance dans des environnements complexes.
À qui LogicMonitor convient-il le mieux ?
LogicMonitor convient aux équipes chargées des opérations informatiques qui ont besoin d’une surveillance automatisée dans des environnements d’infrastructure complexes.
Pourquoi j’ai choisi LogicMonitor
J’ai choisi LogicMonitor parce que son orientation correspond à l’USP : idéal pour les équipes chargées des opérations informatiques et les équipes DevOps ayant besoin d’une surveillance automatisée de l’infrastructure. J’apprécie le fait qu’il regroupe les métriques et les journaux de l’infrastructure dans une même vue, ce qui me permet d’analyser un ralentissement de service parallèlement aux événements de journal associés. La surveillance automatisée dans des environnements complexes aide également les équipes à repérer les problèmes d’infrastructure sans dépendre de vérifications manuelles.
Principales fonctionnalités de LogicMonitor
- Langage de requête des journaux : recherchez des journaux par ressource, groupe de ressources et période.
- Filtres de source des journaux : définissez des critères d’inclusion ou d’exclusion pour les événements de journal collectés.
- Alertes de journaux basées sur des expressions régulières : faites correspondre des modèles de journaux à l’aide d’expressions régulières afin de déclencher des alertes.
- Profils d’anomalies des journaux : examinez le comportement des ressources et identifiez les écarts par rapport aux modèles attendus.
Intégrations de LogicMonitor
LogicMonitor répertorie plus de 3 000 intégrations technologiques prêtes à l’emploi ; ses intégrations d’alertes et de flux de travail préconfigurées comprennent Slack, PagerDuty, ServiceNow, Jira Service Management, ConnectWise et Datto Autotask. Son API REST prend en charge les intégrations personnalisées.
Pros and Cons
Pros:
- Surveillance étendue des infrastructures hybrides
- La corrélation des journaux et des métriques facilite les investigations
- Les tableaux de bord d’intégrité et les alertes sont appréciés des utilisateurs
Cons:
- Les rapports personnalisés nécessitent une configuration importante
- La surveillance du cloud dépend de la connectivité Internet
Learn more about LogicMonitor: Idéal pour la recherche de journaux autogérée à l’échelle du téraoctet
- Essai gratuit de 60 jours
- $150/utilisateur/mois
Visit WebsiteCustomer Rating:4.4/5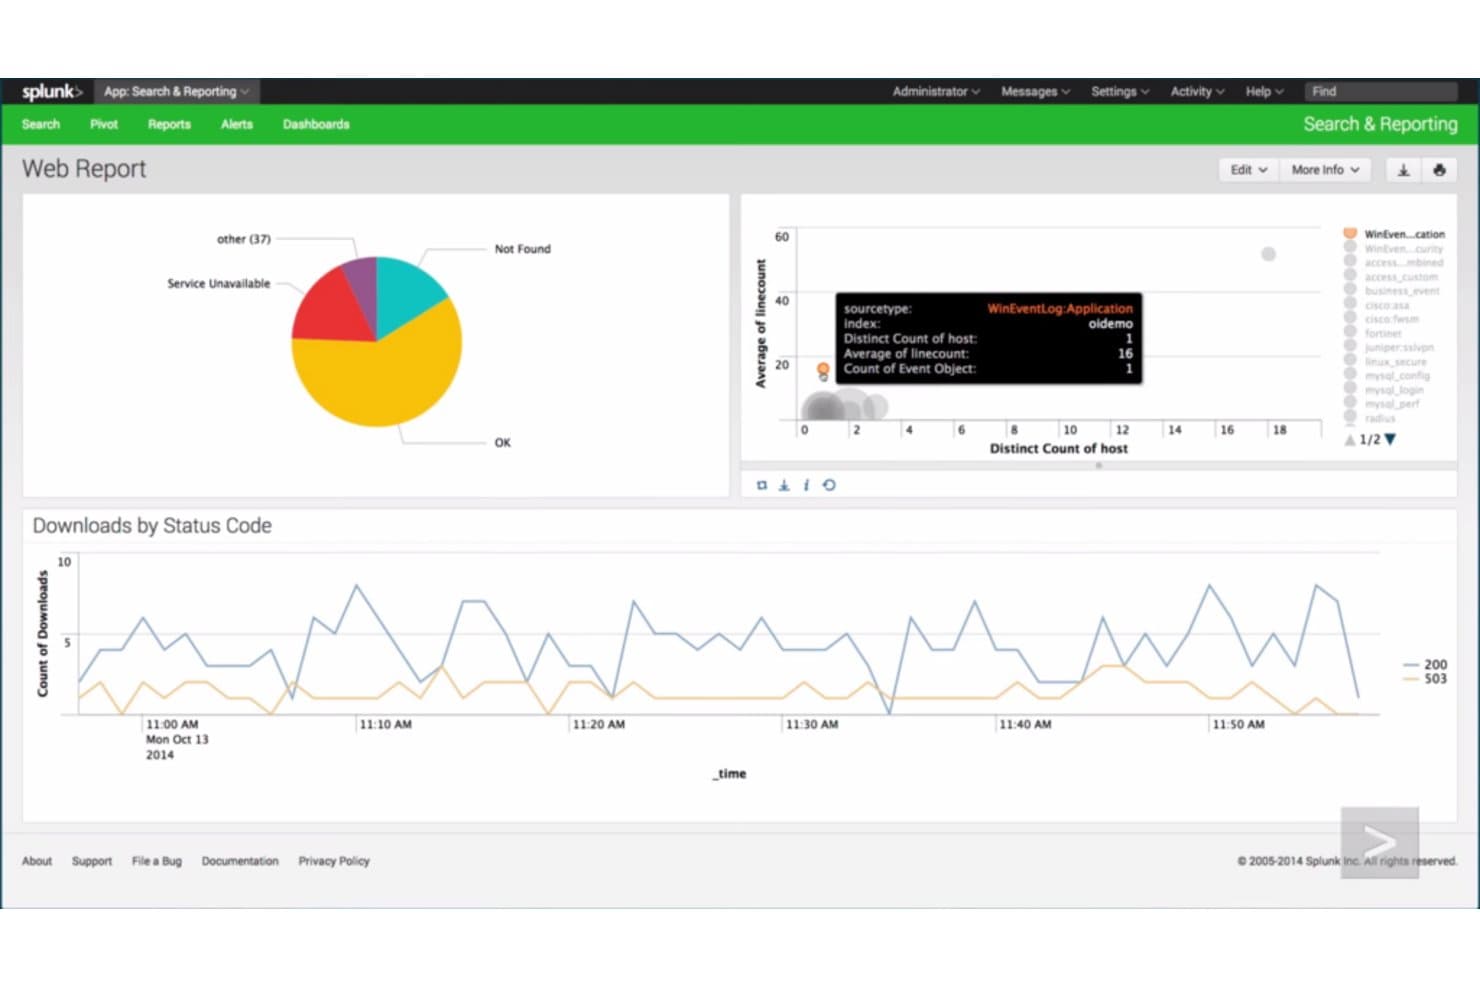
Splunk Enterprise visualise le trafic web et les téléchargements dans des tableaux de bord interactifs. Splunk Enterprise offre aux équipes chargées de l’infrastructure et de la sécurité une vue interrogeable des données machine sur les systèmes sur site et cloud, les aidant à enquêter sur les incidents et à diagnostiquer les problèmes de service.
À qui Splunk Enterprise convient-il le mieux ?
Splunk Enterprise convient aux équipes informatiques et de sécurité des organisations disposant d’une infrastructure complexe et qui doivent collecter et analyser des données machine provenant de nombreux systèmes.
Pourquoi j’ai choisi Splunk Enterprise
J’ai choisi Splunk Enterprise parce qu’il correspond à « Idéal pour les entreprises nécessitant une collecte et des analyses de données puissantes. » Il indexe les données machine provenant des systèmes sur site et cloud pour permettre des recherches intersources, tandis que les recherches et alertes SPL m’aident à retracer une panne à travers les journaux des applications et de l’infrastructure.
Fonctionnalités clés de Splunk Enterprise
- Tableaux de bord : Créez des panneaux visuels à partir des résultats de recherche pour surveiller les journaux et les métriques.
- Rapports planifiés : Exécutez des recherches enregistrées selon un calendrier et partagez leurs résultats.
- Contrôles d’accès fondés sur les rôles : Définissez les autorisations des utilisateurs pour les données, les recherches et les tâches administratives.
- Extraction de champs : Extrayez des champs des données d’événements afin de faciliter l’examen des attributs des journaux.
Intégrations de Splunk Enterprise
Splunk Enterprise propose plus de 1 000 applications et modules complémentaires disponibles via Splunkbase, notamment des options pour AWS, Microsoft Windows et Google Cloud Platform ; leur disponibilité et leur prise en charge varient selon le module complémentaire. Il fournit également des API REST et des SDK pour les intégrations personnalisées, ainsi qu’un collecteur d’événements HTTP pour envoyer des événements à Splunk.
Pros and Cons
Pros:
- Met en corrélation les événements entre les systèmes avec SPL
- Recherche des données machine dans des environnements hybrides
- Les tableaux de bord personnalisés facilitent les enquêtes sur les incidents
Cons:
- Les requêtes SPL nécessitent une expertise spécialisée
- Les recherches peuvent ralentir avec des volumes élevés
Learn more about Splunk Enterprise: Idéal pour relier les performances des applications à l’impact métier
- Essai gratuit de 30 jours
- À partir de $6/vCPU/mois (facturé annuellement)
Visit WebsiteCustomer Rating:4.3/5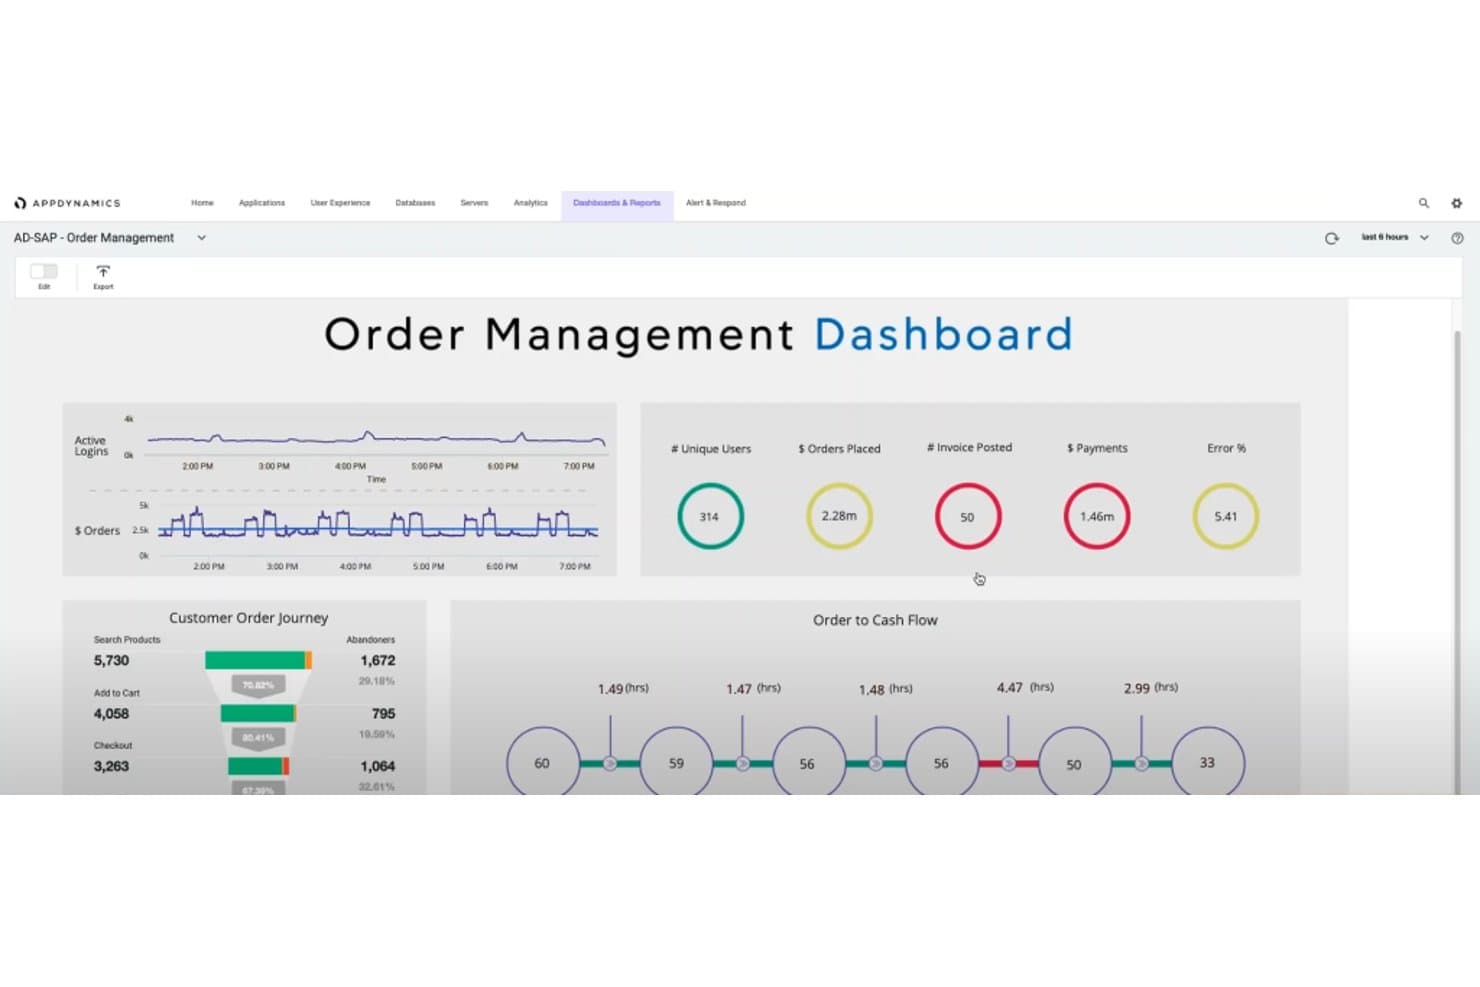
AppDynamics suit les indicateurs clés de performance de la gestion des commandes et les flux du parcours client. AppDynamics est une plateforme de surveillance des performances des applications destinée aux équipes informatiques qui doivent mettre en relation le comportement des applications avec les données des journaux afin d’enquêter sur les erreurs, les ralentissements et les interruptions de service.
À qui AppDynamics convient-il le mieux ?
AppDynamics convient aux équipes chargées des opérations informatiques et aux équipes applicatives qui doivent surveiller les performances de services métier complexes et interconnectés.
Pourquoi j’ai choisi AppDynamics
J’ai choisi AppDynamics pour cette sélection au-delà de Sumo Logic, car il s’agit du meilleur choix pour les entreprises à la recherche d’une surveillance des performances de bout en bout. J’apprécie la façon dont il met en relation la surveillance des transactions métier avec les données des journaux, ce qui me permet de suivre une demande de paiement lente et d’examiner les erreurs associées. Ce lien m’aide à distinguer un défaut applicatif d’un problème d’infrastructure lors d’un incident.
Fonctionnalités clés d’AppDynamics
- Analyse des journaux : analysez les données des journaux avec le module d’analyse et visualisez les résultats dans des tableaux de bord.
- Surveillance des modèles : configurez des chaînes de texte ou des expressions régulières pour compter les correspondances dans les fichiers journaux.
- Surveillance des fichiers en rotation : surveillez les fichiers journaux qui continuent de croître et sont répartis dans plusieurs fichiers.
- Métriques et alertes des journaux : suivez la taille des fichiers et le nombre de correspondances comme métriques pour les règles d’intégrité.
Intégrations d’AppDynamics
AppDynamics documente neuf modules d’intégration intégrés, notamment Jira Actions, ServiceNow et Splunk, et prend en charge la connexion à Splunk Cloud Platform ou Splunk Enterprise. Il propose également des API REST pour les intégrations et l’automatisation personnalisées.
Pros and Cons
Pros:
- Les traces des transactions métier révèlent les étapes défaillantes des services
- Les instantanés au niveau du code accélèrent le diagnostic de la cause première
- Les cartographies des flux relient l’état de santé des applications et de l’infrastructure
Cons:
- La configuration des agents nécessite une configuration initiale importante
- La surveillance native du cloud est en retrait par rapport aux plateformes d’observabilité plus récentes
Learn more about AppDynamics: Idéal pour une observabilité de bout en bout avec IA intégrée
- Forfait gratuit disponible
- À partir de 10 $/utilisateur/mois
Visit WebsiteCustomer Rating:4.3/5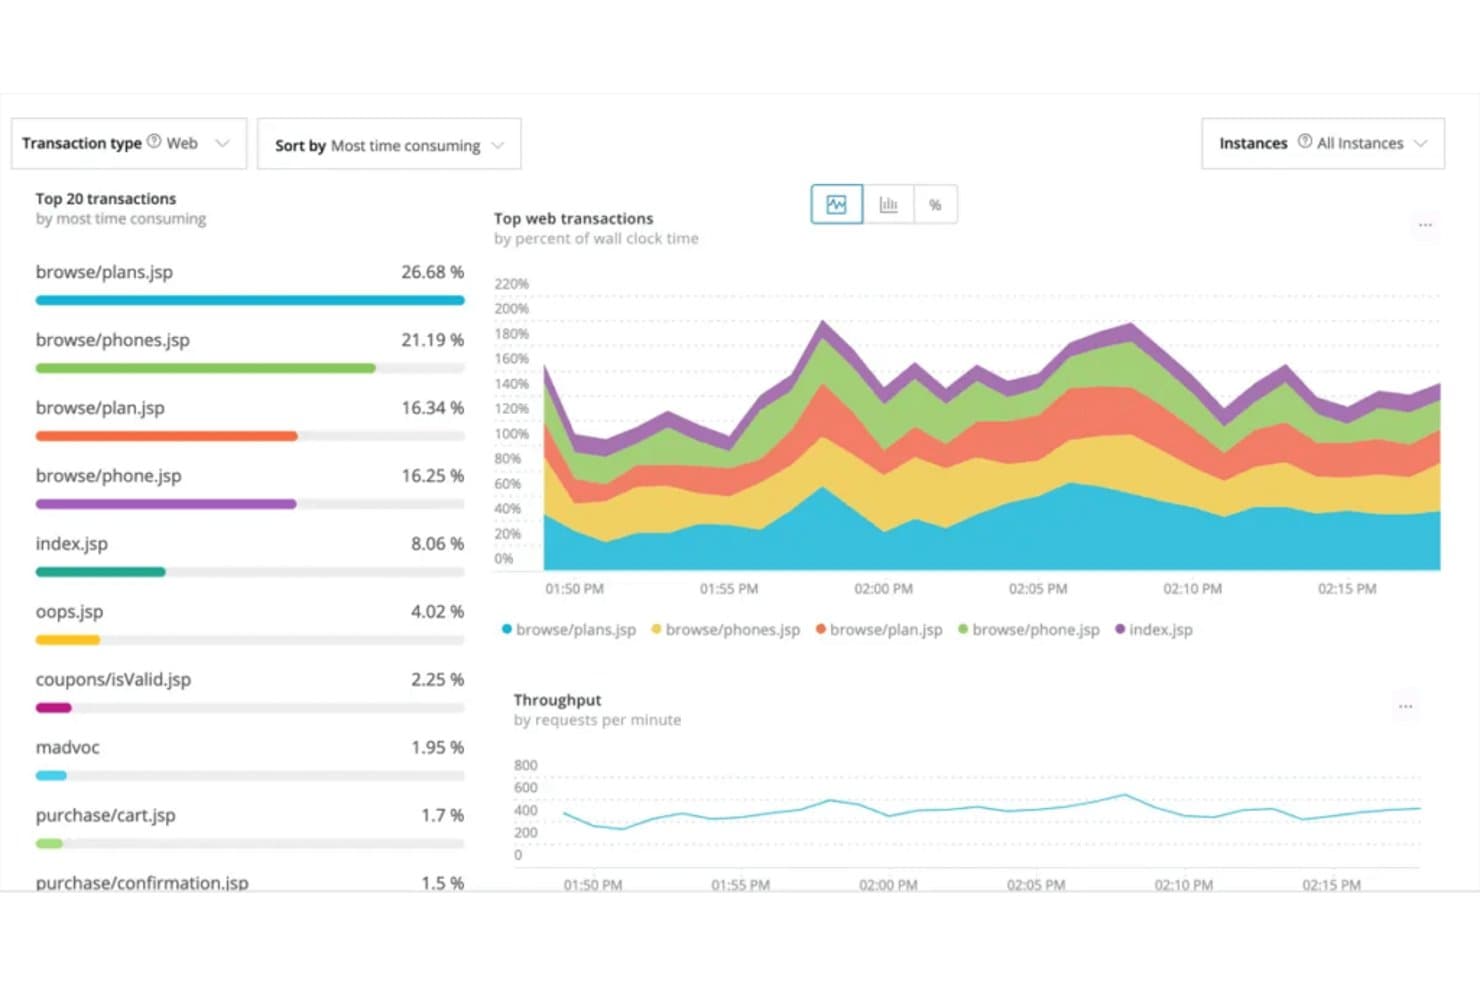
New Relic suit les principales transactions web selon le temps de consommation et le débit. New Relic est une plateforme d’observabilité basée sur le cloud destinée aux équipes informatiques et DevOps, qui regroupe les journaux, les métriques et les traces pour faciliter l’analyse des pannes, l’identification des problèmes applicatifs et la surveillance des performances de l’infrastructure.
À qui New Relic convient-il le mieux ?
New Relic convient aux équipes informatiques et DevOps qui doivent connecter les données des applications, de l’infrastructure et des services afin d’analyser les incidents dans des environnements complexes.
Pourquoi j’ai choisi New Relic
J’ai choisi New Relic, idéal pour une observabilité de bout en bout avec intelligence appliquée, car Logs in Context relie les événements des journaux aux traces et aux services associés. Lorsqu’une alerte signale des erreurs dans plusieurs services, l’intelligence appliquée corrèle les signaux en incidents, ce qui m’aide à analyser l’incident au moyen de journaux et de traces interconnectés.
Fonctionnalités clés de New Relic
- Requêtes de journaux NRQL : Recherchez et filtrez les événements des journaux avec le langage de requête New Relic.
- Analyse syntaxique des journaux : Appliquez des règles intégrées ou personnalisées pour extraire des attributs interrogeables des journaux.
- Modèles de journaux : Regroupez les messages similaires afin d’examiner les tendances récurrentes et leurs évolutions au fil du temps.
- Partitions de données : Organisez les données des journaux en partitions pour effectuer des requêtes ciblées.
Intégrations de New Relic
Le catalogue d’observabilité instantanée de New Relic comprend plus de 700 intégrations et guides de démarrage rapide, avec des options pour AWS, Azure, Google Cloud, Kubernetes, Apache, Cassandra, MySQL, NGINX, Redis et Oracle Database. Vous pouvez également utiliser les API New Relic ou Flex pour envoyer des données provenant d’intégrations personnalisées.
Pros and Cons
Pros:
- Corrèle les journaux avec les traces et les services
- Les requêtes NRQL regroupent les journaux et la télémétrie
- Les résumés par IA accélèrent le triage des alertes de journaux
Cons:
- Une interface chargée ralentit l’analyse des journaux
- L’augmentation de l’ingestion rend les budgets imprévisibles
Learn more about New Relic: Meilleur choix pour les ingénieurs modernes ayant besoin d’une gestion robuste des journaux
- Formule gratuite disponible
- À partir de $29/utilisateur/mois (facturé annuellement)
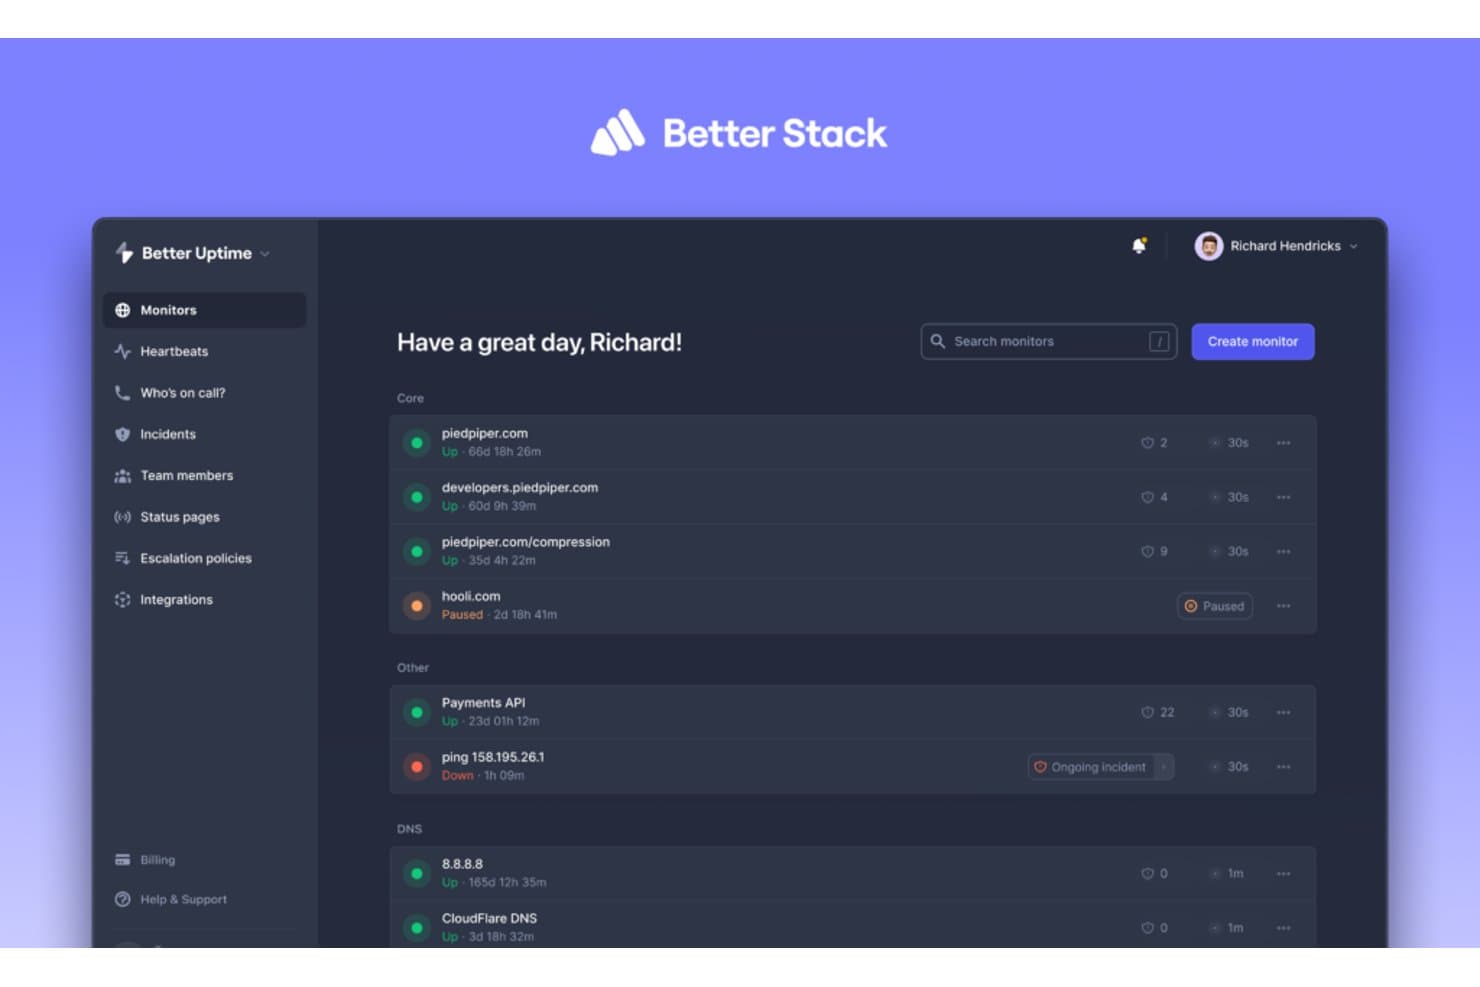
Better Stack permet aux utilisateurs de surveiller la disponibilité de plusieurs services simultanément. Better Stack combine la gestion des journaux et la surveillance des services pour les équipes d’ingénierie qui doivent enquêter sur les erreurs en production, détecter les problèmes d’infrastructure et répondre aux incidents.
À qui Better Stack convient-il le mieux ?
Better Stack convient aux équipes d’ingénierie et d’infrastructure qui doivent rechercher dans les journaux des applications et surveiller les services pendant la réponse aux incidents.
Pourquoi ai-je choisi Better Stack ?
J’ai choisi Better Stack comme étant le « meilleur choix pour les ingénieurs modernes ayant besoin d’une gestion robuste des journaux » parce que son suivi en temps réel et sa recherche basée sur SQL m’aident à retracer les erreurs de production dans les journaux entrants. J’utilise également les alertes de journaux pour détecter les défaillances récurrentes et les examiner pendant les incidents.
Principales fonctionnalités de Better Stack
- Intégrations de sources de journaux : Collectez les journaux provenant d’applications, de Docker, de Kubernetes, de Vector, de Syslog ou d’OpenTelemetry.
- Analyse automatique : Analysez les journaux en fonction du type de source sélectionné.
- Transformations VRL : Masquez les données personnelles ou supprimez les événements indésirables avant leur stockage.
- Conservation configurable : Définissez séparément les périodes de conservation des journaux pour chaque source.
Intégrations de Better Stack
Better Stack prend en charge l’ingestion de journaux depuis Docker, Kubernetes, PostgreSQL, Cloudflare, JavaScript/Node.js et Python, avec transfert via Vector, Fluent Bit, Logstash, Fluentd ou Syslog. La plateforme propose également une API HTTP pour l’ingestion personnalisée de journaux et se connecte à Zapier.
Pros and Cons
Pros:
- La recherche en suivi en temps réel aide à retracer les erreurs de production
- Les requêtes SQL s’associent aux filtres visuels des journaux
- Les alertes de journaux relient les investigations à la réponse aux incidents
Cons:
- Les flux de travail de gestion des journaux peuvent sembler peu pratiques
- Aucune option d’auto-hébergement pour un contrôle strict des données
Learn more about Better Stack:
Autres alternatives à Sumo Logic
Voici quelques alternatives supplémentaires à Sumo Logic qui n’ont pas été retenues dans ma sélection, mais qui méritent tout de même votre attention :
- 11Grafana CloudIdéal pour visualiser et analyser des métriques issues de sources variées
- 12GraylogIdéal pour la gestion et l'analyse de journaux à grande échelle en temps réel
- 13Logz.ioIdéal pour les organisations cloud-native qui accordent de l'importance aux analyses pilotées par l'IA
- 14LogRhythmIdéal pour les entreprises ayant besoin d'une gestion avancée des informations et des événements de sécurité (SIEM)
Autres avis sur les logiciels
Comment j'évalue les alternatives à Sumo Logic
Je divise mon évaluation en deux niveaux : les capacités de base que tout outil viable doit proposer, et les éléments différenciateurs qui comptent le plus pour les équipes submergées par les journaux cloud ou recherchant la cause racine d’incidents.
Fonctionnalités essentielles (Conditions préalables pour cette liste)
Lorsque je sélectionne des outils pour ma liste, j’attribue à chacun une note de 0 (fonctionnalité absente) à 5 (excellence dans ce domaine) pour chacune des fonctionnalités essentielles listées ci-dessous. Ensuite, je calcule le score total de l’outil en pourcentage. Chaque outil doit obtenir un score total d’au moins 75 % pour être envisagé dans la sélection.
- Regroupement et ingestion de journaux : J’évalue le nombre de sources que l’outil peut ingérer en natif – imaginez des pods Kubernetes, des VPC cloud, des applications en conteneur ou d’anciens serveurs syslog alimentant un même pipeline.
- Recherche et requêtes en temps réel : La rapidité et la souplesse des requêtes sont cruciales en pleine gestion d’incident. Je vérifie comment chaque outil gère les requêtes complexes sur de grands volumes de données et si leur langage permet le parsing, le filtrage et l’agrégation.
- Métriques et observabilité : Je recherche une vue unifiée réunissant journaux, métriques et traces. Un outil qui oblige à basculer entre des tableaux de bord séparés pour corréler un pic de latence à une erreur de log ralentit le processus de résolution.
- Alertes et détection d’anomalies : Une bonne solution d’alerte va au-delà des seuils statiques. J’évalue la présence de détection d’anomalies basée sur l’IA et une gestion flexible des canaux comme Slack, PagerDuty ou des webhooks.
- Analyse de sécurité et SIEM : Pour les équipes SecOps, je vérifie la prise en charge de la détection de menaces, de la corrélation d’événements et des rapports de conformité au regard de cadres comme SOC 2, HIPAA ou PCI-DSS.
- Cloud natif et intégrations : Chaque outil doit s’intégrer aux écosystèmes déjà utilisés par les équipes. Je vérifie la présence d’intégrations prêtes à l’emploi avec AWS, Azure, GCP, les chaînes d’outils DevOps courantes ainsi qu'un accès API ouvert.
Une fois que j’ai identifié les outils répondant à ces critères, j’analyse ce qui distingue chaque plateforme.
Facteurs différenciateurs (Ce qui différencie les fournisseurs)
Voici comment je compare et distingue les différents fournisseurs :
Fonctionnalités remarquables
La traçabilité distribuée est essentielle — je privilégie un support natif d’OpenTelemetry qui permet de suivre une requête à travers des dizaines de microservices pour isoler précisément où apparaissent les pics de latence. Les niveaux de stockage personnalisables sont aussi importants, car ils impactent directement les coûts : les outils qui proposent stockage chaud, tiède et froid avec possibilité de réhydratation offrent plus de contrôle sur les budgets de rétention. J’évalue également les analyses pilotées par l’IA, où la plateforme met en avant automatiquement origines ou anomalies au lieu de s’appuyer sur des requêtes manuelles lors d’un incident à 2 heures du matin.
Au-delà des fonctionnalités
Le modèle tarifaire est un des premiers éléments que j’examine. Les volumes de journaux peuvent exploser en cas d’incident, aussi je vérifie si la tarification d’un fournisseur vous pénalise lors de ces pics ou offre un coût prédictible. La flexibilité de déploiement compte aussi : les équipes des secteurs réglementés exigent souvent des options autohébergées ou isolées en plus du SaaS. J’analyse aussi les preuves de montée en charge, car une solution efficace pour 500 Go par jour peut devenir moins performante à 5 To. Les certifications telles que SOC 2 et HIPAA m’indiquent si un outil est prêt pour l’entreprise dès le départ.
Pourquoi chercher une alternative à Sumo Logic ?
Bien que Sumo Logic soit un bon choix de plateforme de gestion des journaux, plusieurs raisons expliquent pourquoi certains utilisateurs recherchent des solutions alternatives. Vous cherchez peut-être une alternative à Sumo Logic parce que…
- La tarification évolue mal lorsque les volumes de données sont élevés.
- Les performances des requêtes diminuent avec les grands ensembles de données.
- L’interface utilisateur peut sembler déroutante pour les nouveaux utilisateurs.
- Les fonctionnalités avancées nécessitent une longue période d’apprentissage.
- L’intégration avec certains outils n’est pas toujours fluide.
- Les options d’alerte semblent trop limitées pour répondre à vos besoins.
Si vous vous reconnaissez dans l’une de ces situations, vous êtes au bon endroit. Ma liste comprend plusieurs plateformes de gestion des journaux mieux adaptées aux équipes confrontées à ces difficultés avec Sumo Logic et à la recherche de solutions alternatives.
Fonctionnalités clés de Sumo Logic
Voici quelques-unes des fonctionnalités clés de Sumo Logic, pour vous aider à comparer les offres des solutions alternatives :
- Contrôle d’accès basé sur les rôles : vous permet de définir qui peut voir ou faire quoi au sein de votre équipe.
- Analyse des journaux : vous permet de collecter, rechercher et analyser les données de journaux dans l’ensemble de vos systèmes.
- Tableaux de bord en temps réel : vous aide à surveiller les indicateurs clés en direct afin que votre équipe puisse réagir rapidement.
- Alertes : avertit votre équipe lorsqu’un événement inhabituel ou important se produit dans vos données.
- Archivage des données : vous permet de stocker les données historiques à des fins de conformité ou d’analyse ultérieure.
- Architecture cloud native : offre à votre équipe une grande flexibilité grâce à une gestion évolutive des journaux dans le cloud.
- Analyse de la sécurité : vous aide à détecter les menaces ou les violations de politiques à l’aide de vos données de journaux.
- Intégrations : se connecte facilement à des services tels qu’AWS, GCP, Azure et Kubernetes.
- Langage de requête : vous permet d’explorer les données à l’aide d’un langage de recherche flexible et détaillé.
- Informations issues de l’apprentissage automatique : met en évidence les tendances ou les anomalies susceptibles de nécessiter votre attention.
Résumé
En résumé, choisir la meilleure alternative à Sumo Logic implique d’évaluer minutieusement différents logiciels en fonction des exigences et des ressources de votre organisation. De l’observabilité complète et performante à un logiciel robuste de gestion des journaux, en passant par la collecte de données haute performance, plusieurs aspects doivent être pris en compte lors de la recherche d’un outil répondant aux besoins de votre entreprise.
Lorsque vous choisissez un logiciel pour votre entreprise, il est essentiel d’évaluer vos exigences fondamentales. Il n’existe pas de solution universelle : il est donc crucial d’identifier vos besoins, qu’il s’agisse d’une gestion robuste des journaux, d’une intelligence logicielle assistée par l’IA ou d’une observabilité complète.
L’ergonomie est un autre facteur à prendre en compte. Même si une solution propose des fonctionnalités avancées, elle ne vaut peut-être pas le coût si elle est difficile à utiliser et si son assistance n’est pas efficace. Examinez également le processus d’intégration et le service client.
Enfin, n’oubliez pas de comprendre la structure tarifaire. Le coût de ces outils peut varier considérablement : il est donc essentiel d’investir dans un outil qui offre une réelle valeur en contrepartie de votre investissement. Que votre budget soit limité ou conséquent, il existe des alternatives à Sumo Logic capables de répondre à vos besoins sans vous ruiner.
Qu’en pensez-vous ?
Nous sommes toujours ravis de découvrir de nouveaux outils dans un secteur technologique en constante évolution. N’hésitez pas à nous contacter si vous pensez que nous avons oublié une alternative à Sumo Logic qui mériterait de figurer sur cette liste. Nous serons heureux d’étudier vos suggestions et de les inclure éventuellement dans de prochaines mises à jour. Votre contribution peut rendre ce guide encore plus utile aux lecteurs comme vous qui recherchent les outils les plus efficaces du marché.