

Las mejores alternativas a Terraform ayudan a los equipos a definir, aprovisionar y gestionar la infraestructura con menos cuellos de botella en los flujos de trabajo, una aplicación más sólida de las políticas e integraciones que se ajustan a las pilas tecnológicas existentes. Estas herramientas permiten a los ingenieros automatizar las implementaciones, aplicar reglas de gobierno y mantener entornos reproducibles sin depender exclusivamente del ecosistema de HashiCorp.
Los equipos suelen empezar a buscar alternativas a Terraform cuando se enfrentan a problemas como la depuración de errores opacos de HCL, el mantenimiento de archivos de estado entre equipos distribuidos o el intento de ampliar Terraform con integraciones que no admite de forma nativa. Otros encuentran limitaciones al aplicar políticas de seguridad avanzadas o necesitan una mayor compatibilidad con los lenguajes que sus desarrolladores ya utilizan.
He trabajado con grupos de ingeniería que migraban de Terraform a otros marcos de IaC, he evaluado estas plataformas en implementaciones de producción reales y he probado su rendimiento en condiciones reales, como despliegues en varias nubes y entornos sujetos a requisitos de cumplimiento. Esta experiencia ha dado forma a una perspectiva práctica sobre los aspectos en los que destaca cada herramienta y aquellos en los que genera fricción.
En esta guía descubrirás qué alternativas a Terraform ofrecen una sintaxis más clara, un gobierno más sólido y una integración más fluida en los flujos de trabajo modernos de DevOps, para que puedas seleccionar la plataforma que mejor se adapte a tu estrategia de infraestructura.
¿Qué es Terraform?
Terraform es una herramienta de infraestructura como código (IaC) que permite definir y gestionar la infraestructura mediante código. La utilizan habitualmente desarrolladores, ingenieros de DevOps y profesionales de TI que necesitan automatizar y escalar la infraestructura de forma eficiente.
Funciones como el aprovisionamiento de recursos, la compatibilidad con varias nubes y la gestión del estado ayudan a automatizar las tareas de infraestructura, reducir los errores manuales y garantizar la coherencia. El valor general de Terraform reside en su capacidad para simplificar la gestión de la infraestructura y mejorar la eficiencia.
Por qué confiar en nuestras recomendaciones de software
6,700+
Reviews
20
Industry experts
16+
Evaluation factors
14
Years
Nuestro equipo lleva probando y evaluando software desde 2012. Como líderes tecnológicos, sabemos lo difícil —y lo importante— que es elegir el software adecuado.
Para esta guía, evaluamos las herramientas mediante pruebas prácticas e investigación independiente, puntuando las herramientas según nuestros criterios de selección.
Nuestras reseñas reflejan nuestro criterio editorial humano, no un discurso de ventas.
Revisores expertos:
- Paulo Gardini MiguelDirector técnico
 Tim FisherVP de IA
 Gabriel RosasTech Lead y arquitecto de software
 Christhian GruhnTech Lead y arquitecto de plataforma

Tabla comparativa de alternativas a Terraform
Esta tabla comparativa resume los detalles de precios de mis principales alternativas seleccionadas a Terraform:
Score legend (out of 5)
- Excellent4.5–5
- Good4–4.4
- Average3–3.9
- Below average2–2.9
- Poor1–1.9
Sorted by: Default
| Tool | Starting Price | Website | |||||||
|---|---|---|---|---|---|---|---|---|---|
La mejor opción para IaC multilingüe | 4.0 out of 5 | 4 | 5 | 3 | 4 | 4 | 4 | $40/mes Plan gratuito disponible | Website |
Ideal para la integración de DevSecOps | 2.7 out of 5 | 3 | 2 | 3 | 2 | 2 | 4 | $29/usuario/mes Plan gratuito + prueba gratuita disponible | Website |
Ideal para entornos de desarrollo de máquinas virtuales | Not rated | Not rated | 2 | Not rated | 1 | 3 | 2 | Precios bajo petición Plan gratuito disponible | Website |
Ideal para la integración continua | 1.5 out of 5 | 1 | 1 | 1 | 1 | 3 | 2 | Precio bajo solicitud No disponible | Website |
Ideal para la gestión de recursos de AWS | Not rated | 4 | 4 | 3 | Not rated | 3 | 3 | $0.0009 por operación del controlador Plan gratuito disponible | Website |
La mejor opción para la automatización de TI | 2.7 out of 5 | 2 | 3 | 2 | 2 | 3 | 4 | Precio bajo consulta Plan gratuito y demostración gratuita disponibles | Website |
Ideal para la orquestación multinube | 3.2 out of 5 | 3 | 3 | 3 | 4 | 3 | 3 | Precios bajo solicitud Plan gratuito + prueba gratuita de 60 días disponible | Website |
Ideal para recursos de Google Cloud | Not rated | 2 | 3 | 3 | Not rated | 2 | 3 | Precio bajo solicitud Plan gratuito + prueba gratuita disponible | Website |
Ideal para IaC de código abierto | 3.3 out of 5 | 3 | 4 | 3 | 4 | 4 | 2 | Precios bajo solicitud No disponible | Website |
Ideal para la integración con Kubernetes | 3.2 out of 5 | 3 | 4 | 1 | 4 | 4 | 3 | $1,000/mes Demostración gratuita disponible | Website |


Análisis de las mejores alternativas a Terraform
A continuación se muestran mis resúmenes detallados de las mejores alternativas a Terraform que llegaron a mi selección. En mis análisis se examinan en detalle las características principales, las ventajas & desventajas, las integraciones y los casos de uso ideales de cada herramienta para ayudarte a encontrar la que mejor se adapte a ti.
 La mejor opción para IaC multilingüe
- Plan gratuito disponible
- Desde $40/mes
Visit WebsiteCustomer Rating:4.8/5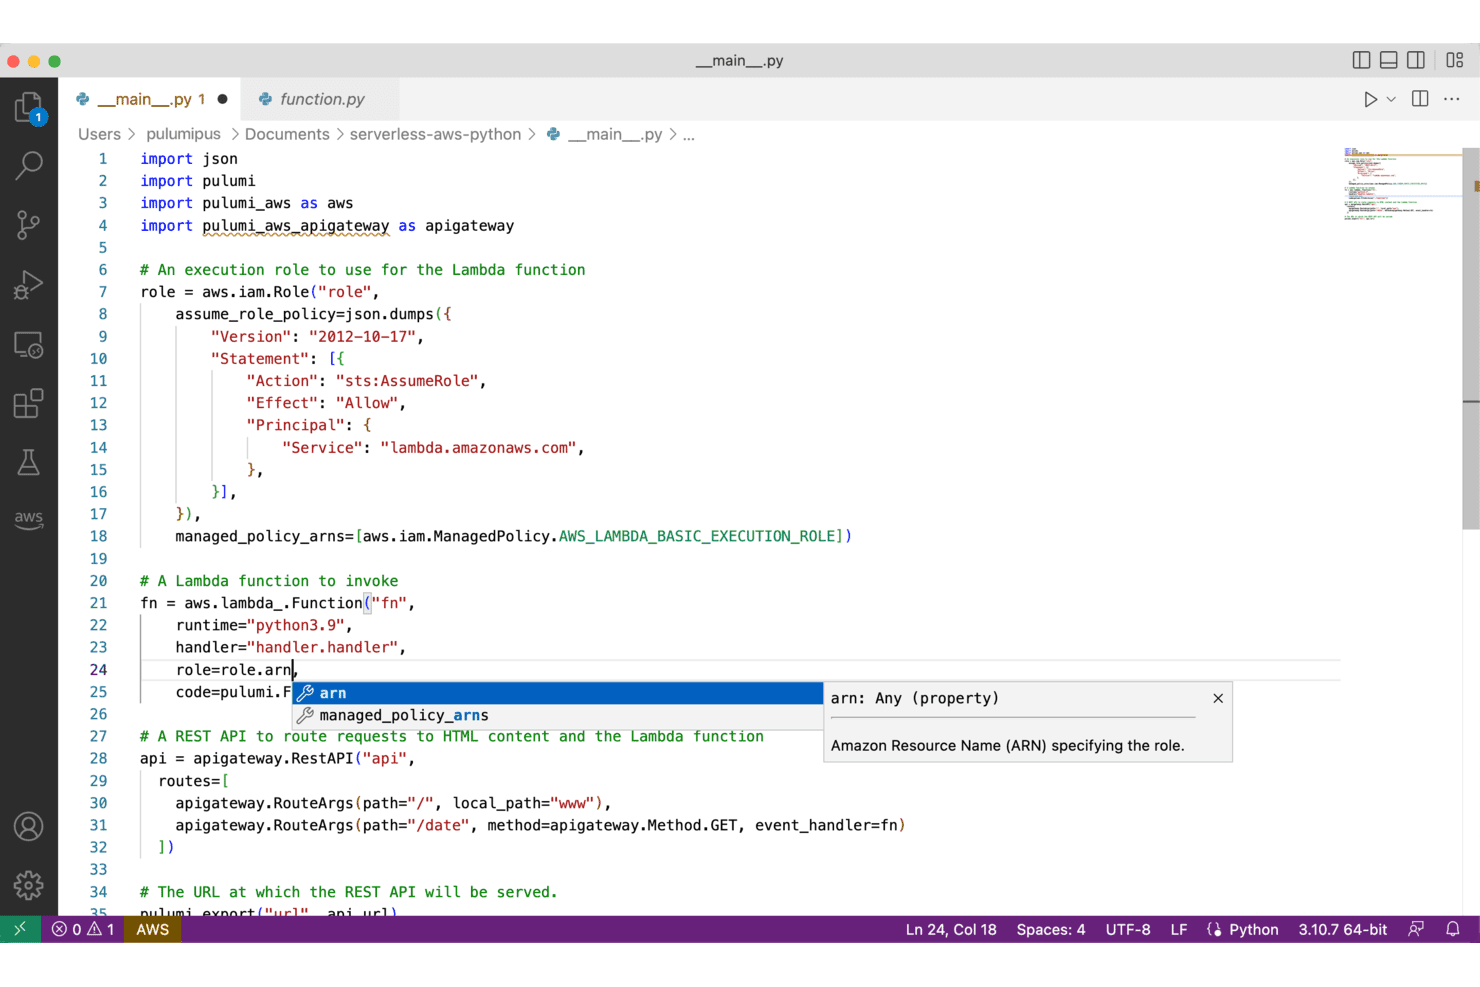
Pulumi permite usar infraestructura como código mediante Python con recursos de AWS. Pulumi es una plataforma de infraestructura como código que permite a los equipos de DevOps y de ingeniería de plataformas definir, implementar y gestionar infraestructura en la nube utilizando lenguajes de programación de propósito general como Python, TypeScript y Go, en lugar de un lenguaje específico de dominio.
¿Para quién es más adecuado Pulumi?
Pulumi es una opción muy adecuada para los equipos de DevOps y de ingeniería de plataformas que quieren escribir código de infraestructura en los mismos lenguajes que ya utilizan para desarrollar aplicaciones.
Por qué elegí Pulumi
Elegí Pulumi como una de las mejores opciones porque es la única alternativa a Terraform que permite a mi equipo escribir código de infraestructura en TypeScript, Python, Go o .NET junto con código de aplicaciones real, utilizando bucles, funciones y clases reales en lugar de un lenguaje específico de dominio. Puedo ejecutar
pulumi convertpara migrar HCL existente a un programa tipado en Python o TypeScript, y consultar los resultados del estado de Terraform en paralelo mientras realizo la transición de forma incremental. La política como código es compatible con TypeScript, Python y OPA/Rego, por lo que las mismas barreras de seguridad que mi equipo ya escribe pueden gobernar también las implementaciones de infraestructura.Características principales de Pulumi
- Proveedores nativos multicloud: Pulumi incluye proveedores nativos diseñados específicamente para AWS, Azure, Google Cloud y Kubernetes, generados directamente a partir de esquemas de API ascendentes para ofrecer una cobertura de recursos actualizada.
- API de automatización de Pulumi: Permite integrar las operaciones de infraestructura dentro del código de las aplicaciones, lo que facilita la creación de portales de desarrollo personalizados, herramientas de línea de comandos y flujos de trabajo de CI/CD centrados en la infraestructura.
- Detección y corrección de desviaciones: Los planes comerciales de Pulumi Cloud añaden una detección programada de desviaciones que compara el estado registrado con los recursos activos de la nube y puede corregirlas automáticamente con una frecuencia configurable.
- Pulumi ESC (Entornos, secretos y configuración): Centraliza secretos y configuraciones de AWS Secrets Manager, HashiCorp Vault, Azure Key Vault y otros proveedores en un plano de control componible y versionado.
Integraciones de Pulumi
Pulumi ofrece más de 200 integraciones nativas con proveedores de servicios y de nube, incluidos AWS, Azure, Google Cloud, Kubernetes, Terraform, OpenTofu, GitHub, GitLab y Azure DevOps. También proporciona API REST, SDK, webhooks y una API de automatización para flujos de trabajo de infraestructura personalizados.
Pros and Cons
Pros:
- Escribir infraestructura en lenguajes de programación conocidos
- Convertir HCL y migrar de forma incremental
- Aplicar barreras de seguridad mediante políticas basadas en código
Cons:
- Las bases de código grandes pueden volverse más difíciles de explorar
- El ecosistema de proveedores está por detrás de la madurez de Terraform
Learn more about Pulumi: Ideal para la integración de DevSecOps
- Plan gratuito + prueba gratuita disponible
- Desde $29/usuario/mes (facturado anualmente)
Visit WebsiteCustomer Rating:4.5/5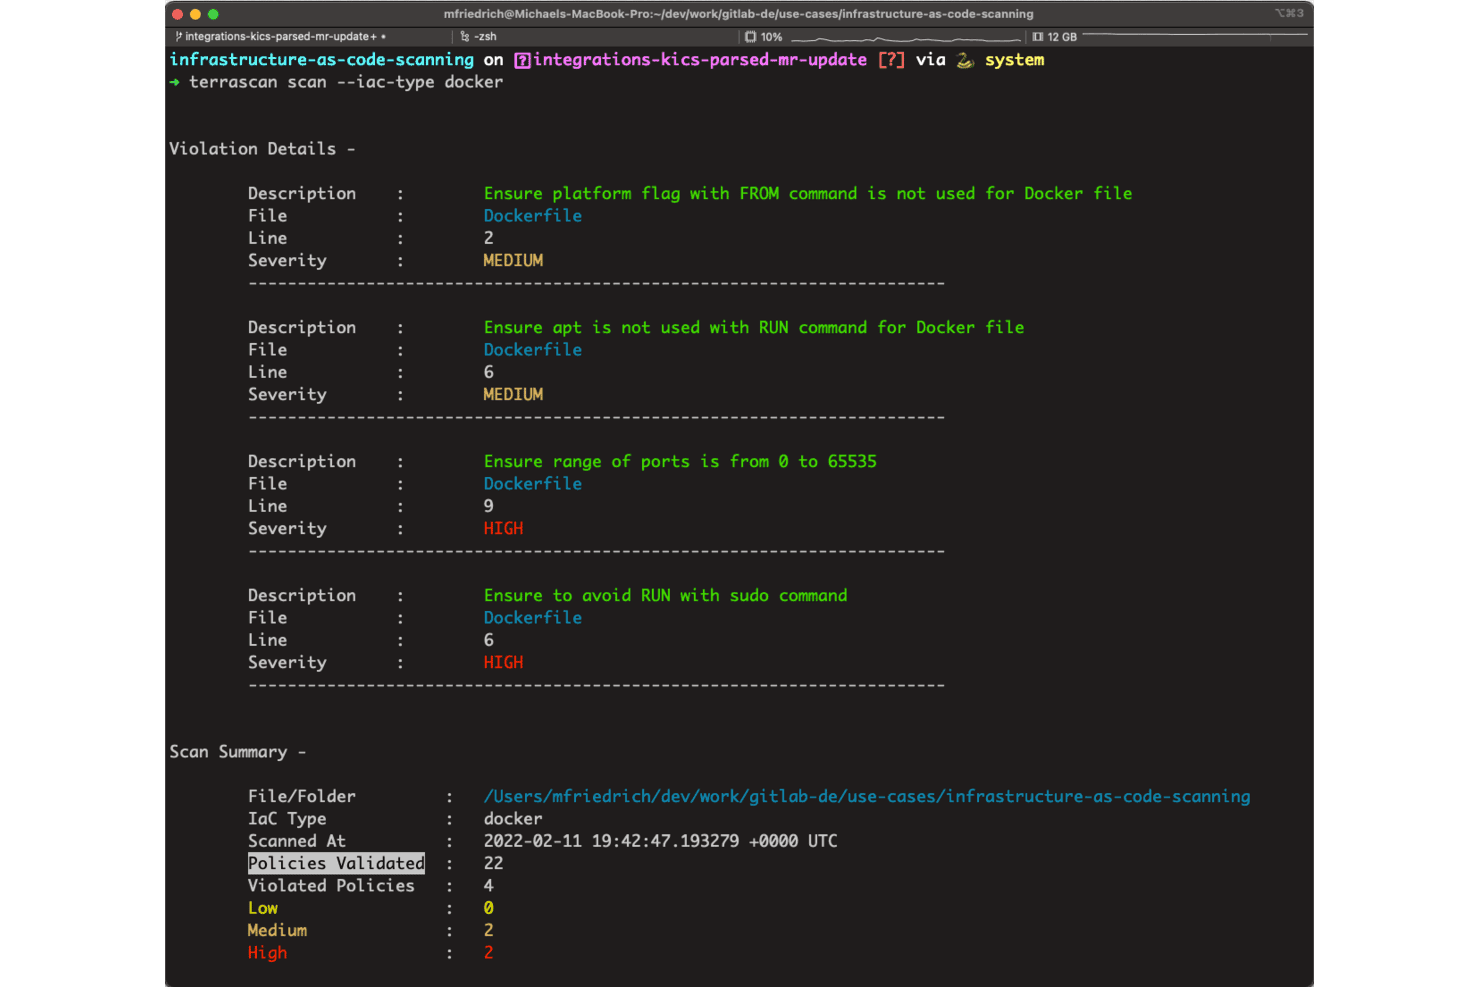
GitLab muestra las infracciones de seguridad de Dockerfile con niveles de gravedad mediante Terrascan. GitLab es una plataforma de DevSecOps que incorpora los flujos de trabajo de Terraform y OpenTofu en un entorno unificado para el control de código fuente, las canalizaciones de CI/CD, la gestión del estado y el análisis de seguridad, lo que la convierte en una opción sólida para los equipos de DevOps que desean ejecutar infraestructura como código sin tener que integrar herramientas independientes.
¿Para quién es más adecuado GitLab?
GitLab es una opción sólida para los equipos de DevOps que ya utilizan GitLab para el control de código fuente y CI/CD, y desean gestionar flujos de trabajo de Terraform u OpenTofu sin añadir una herramienta independiente.
Por qué elegí GitLab
He incluido GitLab entre mis opciones principales porque es la única plataforma de esta lista que incorpora los flujos de trabajo de Terraform y OpenTofu en un entorno completo de DevSecOps, cubriendo el control de código fuente, las canalizaciones de CI/CD, la gestión del estado y el análisis de seguridad sin requerir herramientas independientes. Me gusta especialmente cómo las solicitudes de fusión muestran directamente el resultado del plan de Terraform, de modo que mi equipo puede revisar los cambios en los recursos y obtener aprobaciones antes de aplicar cualquier modificación. GitLab también gestiona el estado de forma nativa, con control de versiones, bloqueo y permisos a nivel de proyecto integrados.
Características principales de GitLab
- Sistema de gestión de estado administrado por GitLab: Almacena archivos de estado de Terraform y OpenTofu con control de versiones, bloqueo y permisos a nivel de proyecto integrados en las implementaciones de GitLab.com, autogestionadas y dedicadas.
- Registro privado de módulos de Terraform: Permite a los equipos publicar y consumir módulos privados de Terraform entre proyectos mediante CI/CD, con controles de acceso basados en roles para la publicación y eliminación.
- Autenticación en la nube basada en OIDC: Autentica los trabajos de CI con proveedores de nube como GCP mediante la Federación de Identidades de Carga de Trabajo, eliminando la necesidad de almacenar credenciales de larga duración como secretos de la canalización.
- Políticas de ejecución de canalizaciones: Impone requisitos de trabajos de CI/CD para toda la organización en distintos proyectos, lo que permite a los equipos de seguridad y cumplimiento insertar o reemplazar configuraciones de canalización a gran escala.
Integraciones de GitLab
GitLab se integra con Terraform y OpenTofu, y se conecta con Terraform Cloud, Terraform Enterprise, HashiCorp Vault, Flux, AWS, Microsoft Azure y Google Cloud. También ofrece API REST, GraphQL, webhooks, OAuth 2.0 y MCP para integraciones personalizadas.
Pros and Cons
Pros:
- Los planes de las solicitudes de fusión muestran los cambios en los recursos para su revisión
- El estado compartido incluye control de versiones y bloqueo
- La revisión de código y la implementación comparten un mismo flujo de trabajo
Cons:
- Terraform y OpenTofu siguen aprovisionando infraestructura
- Las plantillas obsoletas dejan a los equipos encargados del mantenimiento de las imágenes de las canalizaciones
 Ideal para entornos de desarrollo de máquinas virtuales
- Plan gratuito disponible
- Precios bajo petición
Visit WebsiteCustomer Rating:4.6/5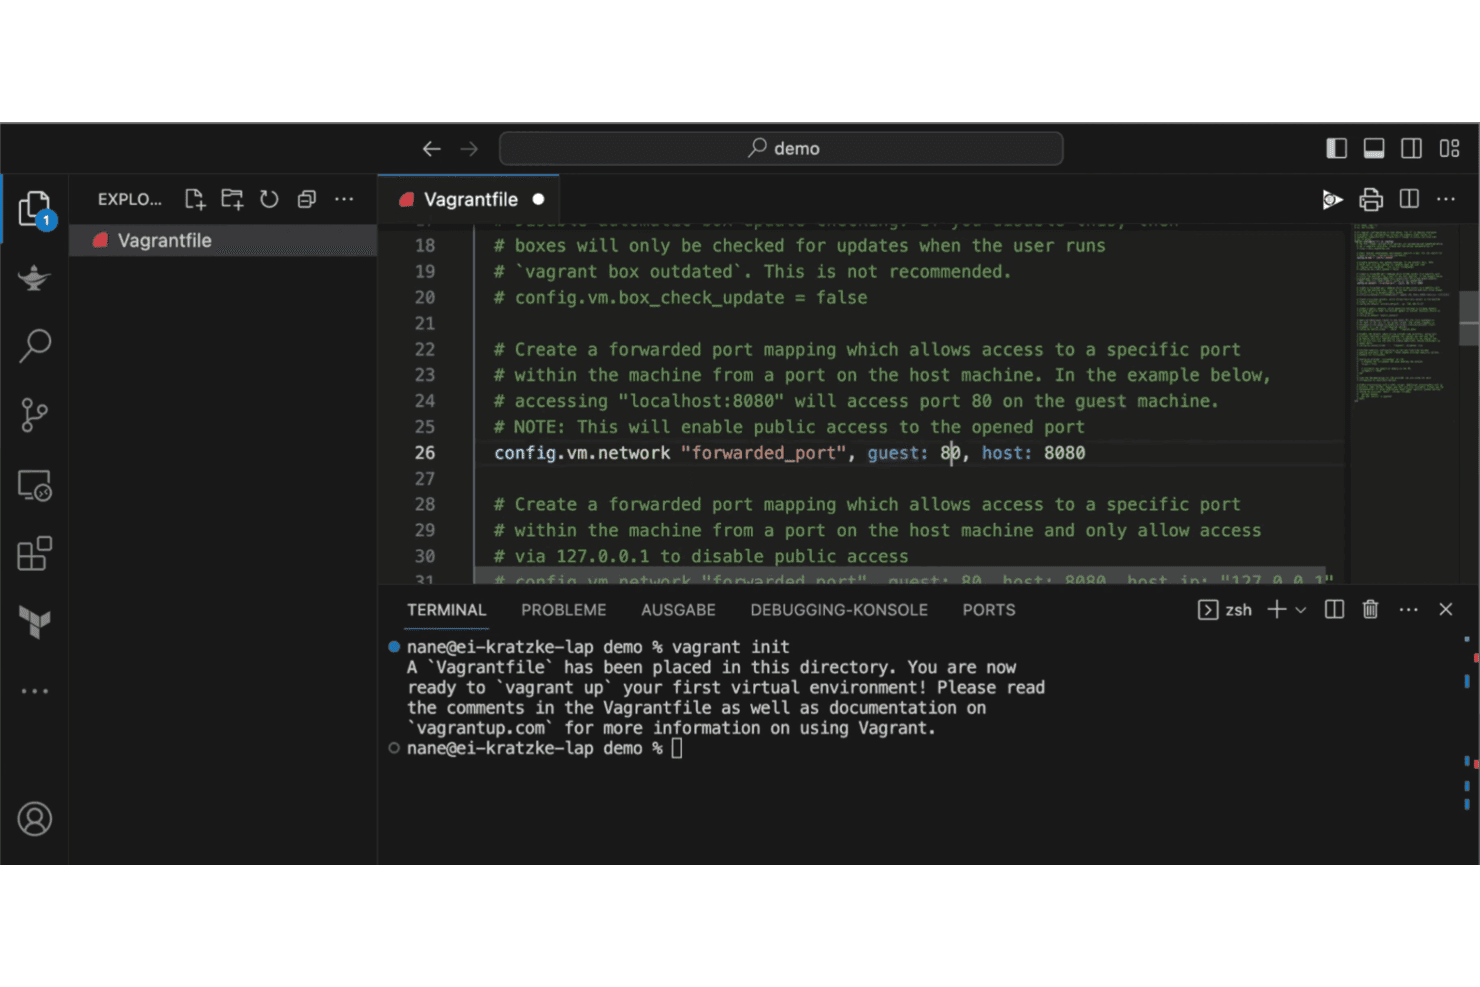
Vagrant permite a los usuarios configurar el reenvío de puertos en el Vagrantfile mediante VS Code. Vagrant es una herramienta de línea de comandos de HashiCorp que permite a los equipos de desarrollo crear y compartir entornos reproducibles de máquinas virtuales a partir de un único Vagrantfile, lo que la convierte en una opción ligera para los equipos que necesitan configuraciones de desarrollo local coherentes sin configuración manual.
¿Para quién es más adecuado Vagrant?
Vagrant es adecuado para desarrolladores y equipos de desarrollo pequeños que necesitan entornos locales de máquinas virtuales coherentes y reproducibles sin configurar manualmente cada máquina desde cero.
Por qué elegí Vagrant
He incluido Vagrant entre mis principales opciones porque es la herramienta preferida de los equipos que necesitan entornos de desarrollo de máquinas virtuales coherentes y reproducibles sin configurar manualmente cada máquina. Un único Vagrantfile define todo el entorno y puede incluirse en el control de versiones, por lo que cada desarrollador ejecuta
vagrant upy obtiene exactamente la misma configuración en Linux, macOS y Windows. Me gusta especialmente que admita de forma nativa aprovisionadores como scripts de shell, Chef y Puppet, lo que facilita la gestión de entornos locales repetibles.Características principales de Vagrant
- Control de versiones de Vagrantfile: Define todo tu entorno de máquina virtual en un único Vagrantfile que puedes incluir en el control de versiones y compartir con tu equipo.
- Compatibilidad con múltiples aprovisionadores: Ejecuta automáticamente scripts de shell, Chef o Puppet durante
vagrant uppara instalar y configurar software en la máquina invitada. - Flexibilidad de proveedores: Gestiona máquinas virtuales en VirtualBox, Docker y VMware mediante el sistema de proveedores basado en complementos de Vagrant.
- Vagrant Share: Comparte un entorno de Vagrant en ejecución con otras personas mediante un único comando para colaborar rápidamente o permitir el acceso remoto.
Integraciones de Vagrant
Vagrant cuenta con integraciones nativas con VirtualBox y Docker, además de compatibilidad con proveedores como VMware, AWS y Rackspace. Su API de Vagrant Cloud admite integraciones personalizadas mediante solicitudes HTTP de estilo REST y respuestas JSON.
Pros and Cons
Pros:
- Entornos locales de máquinas virtuales repetibles para pruebas
- Los Vagrantfile versionados estandarizan las configuraciones de los desarrolladores
- La configuración sencilla permite que los equipos comiencen rápidamente
Cons:
- No ofrece seguimiento del estado ni un flujo de trabajo de planificación y aplicación
- Las configuraciones basadas en Ruby crean un segundo modelo de infraestructura como código
Learn more about Vagrant: Ideal para la integración continua
- No disponible
- Precio bajo solicitud
Visit WebsiteCustomer Rating:4.4/5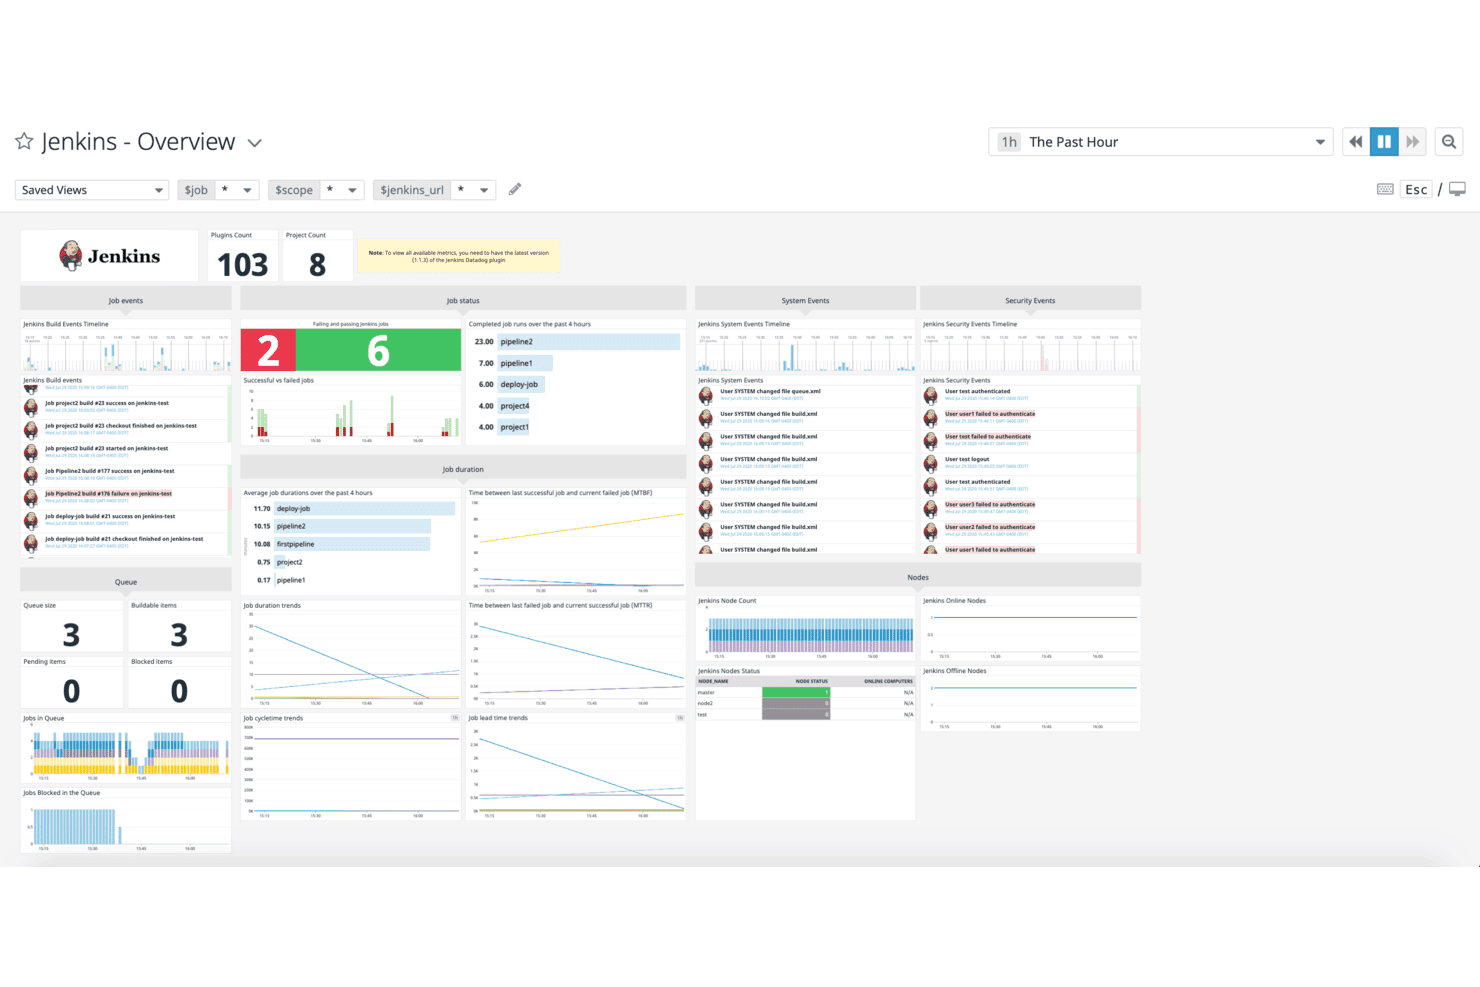
Jenkins centraliza en un solo panel la supervisión de compilaciones, colas y eventos de seguridad. Jenkins es un servidor de automatización de código abierto que los equipos de DevOps y de ingeniería de plataformas utilizan para orquestar canalizaciones de CI/CD, activar flujos de trabajo de infraestructura e integrarse con herramientas como Terraform, Kubernetes y los principales proveedores de servicios en la nube.
¿Para quién es más adecuado Jenkins?
Jenkins es una opción excelente para los equipos de DevOps que ya ejecutan canalizaciones de CI/CD y quieren orquestar ejecuciones de Terraform dentro de sus flujos de trabajo de automatización existentes.
Por qué elegí Jenkins
Elegí Jenkins como una de las mejores opciones porque es la base de CI/CD en la que muchos equipos de DevOps ya confían, y gestiona la integración continua con una profundidad difícil de igualar. Utilizo canalizaciones definidas en Jenkinsfile y almacenadas directamente en el control de código fuente para activar los pasos
terraform planyterraform applycomo parte de un flujo de trabajo más amplio de compilación e implementación. Las puertas de aprobación de las canalizaciones me permiten controlar quién puede confirmar una aplicación, de modo que los cambios de infraestructura pasan por el mismo proceso de revisión que el código de la aplicación.Características principales de Jenkins
- Envoltorio de compilación de Terraform: El complemento de Terraform para Jenkins ejecuta
terraform planyterraform applycomo pasos de la canalización directamente desde un Jenkinsfile. - Canalización como código: Define todo tu flujo de trabajo de CI/CD en un
Jenkinsfilealmacenado en el control de código fuente junto con el código de tu aplicación y de tu infraestructura. - Controles de permisos detallados: Asigna permisos a nivel de trabajo y de credenciales para controlar qué usuarios pueden compilar, configurar o acceder a recursos confidenciales de las canalizaciones.
- Ecosistema de más de 2.300 complementos: Conecta Jenkins con Git, GitHub, Kubernetes y los servicios de los proveedores de servicios en la nube mediante complementos mantenidos por la comunidad.
Integraciones de Jenkins
Jenkins admite más de 2.300 complementos aportados por la comunidad, incluidos Git, GitHub, Kubernetes y Terraform, además de pasos en la nube para AWS, Azure y Google Cloud. Su API similar a REST admite integraciones de CI/CD personalizadas.
Pros and Cons
Pros:
- Automatiza las ejecuciones de Terraform junto con las canalizaciones de compilación
- Las aprobaciones de las canalizaciones pueden controlar las aplicaciones de infraestructura
- Los Jenkinsfile controlados por versiones mantienen los flujos de trabajo sujetos a revisión
Cons:
- No aprovisiona infraestructura sin Terraform
- No ofrece bloqueo nativo del estado ni detección de desviaciones
 Ideal para la gestión de recursos de AWS
- Plan gratuito disponible
- Desde $0.0009 por operación del controlador
Visit WebsiteCustomer Rating:4.4/5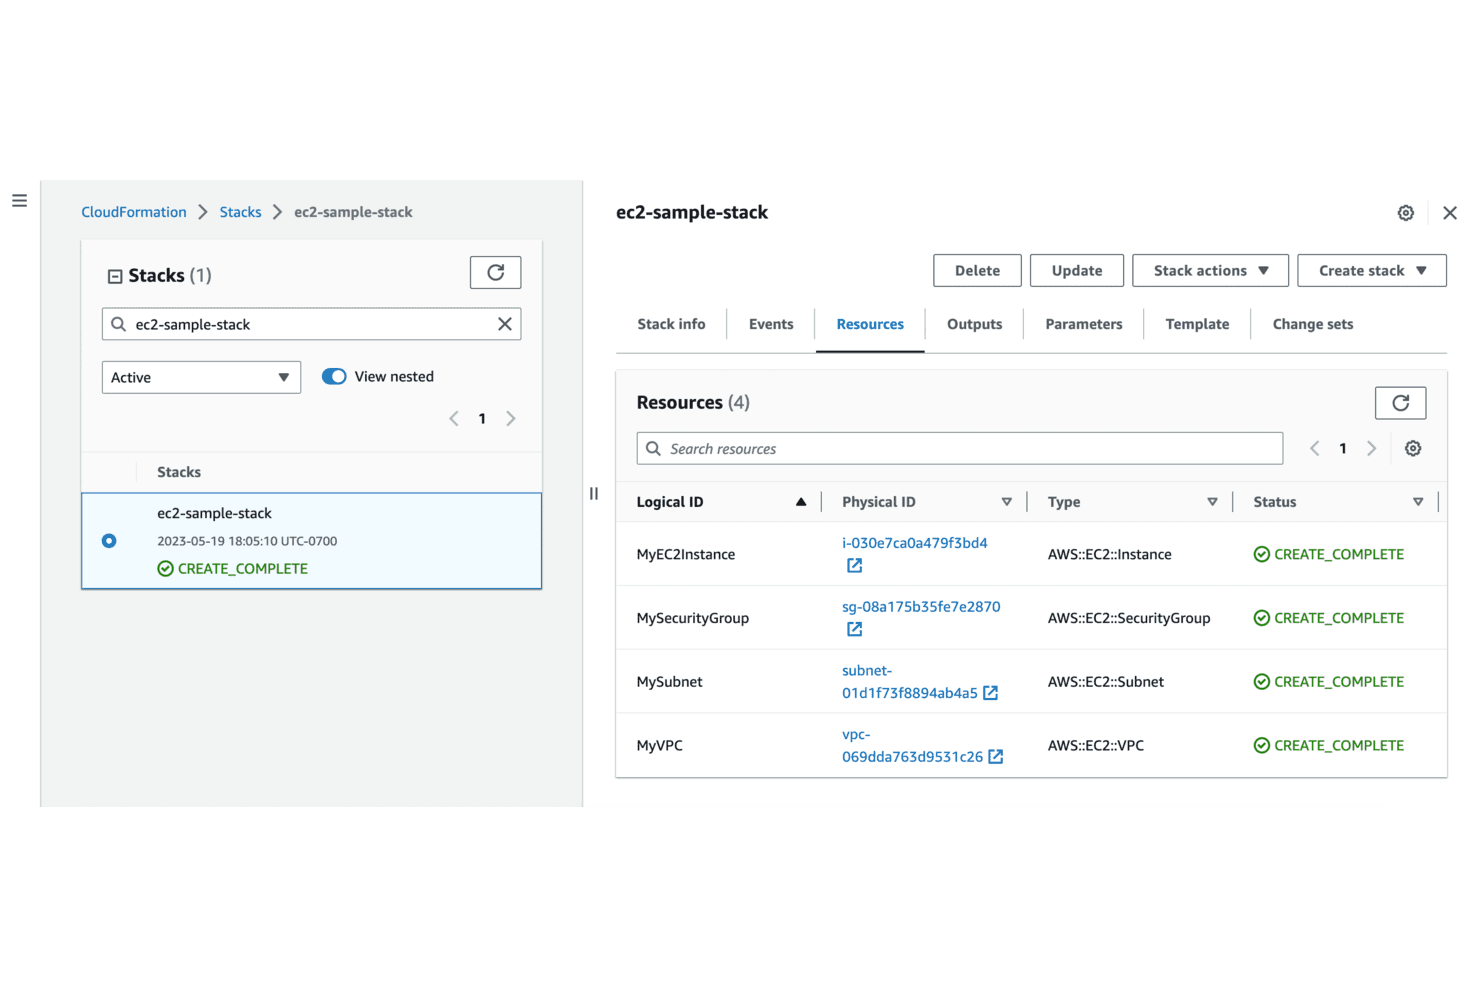
AWS CloudFormation realiza el seguimiento de los recursos aprovisionados y sus estados en una sola vista. AWS CloudFormation es el servicio nativo de Amazon de infraestructura como código, creado para equipos que trabajan completamente dentro de AWS y desean aprovisionar, gestionar y versionar recursos en la nube mediante plantillas declarativas sin mantener su propio sistema de estado.
¿Para quién es más adecuado AWS CloudFormation?
AWS CloudFormation es una opción natural para equipos que ya trabajan completamente dentro de AWS y desean infraestructura nativa como código sin gestionar un sistema de estado independiente.
Por qué elegí AWS CloudFormation
Elegí AWS CloudFormation como una de las mejores opciones porque es la solución nativa de infraestructura como código para equipos que ya están profundamente integrados en el ecosistema de AWS. Me encanta que los conjuntos de cambios permitan previsualizar exactamente qué recursos se reemplazarán o eliminarán antes de confirmar, y que la detección de desviaciones señale cualquier cambio manual realizado fuera de la pila para que las plantillas sigan siendo la fuente de verdad. Si tu infraestructura utiliza únicamente AWS, no encontrarás una integración más estrecha entre tus herramientas de infraestructura como código y tu proveedor de nube.
Características principales de AWS CloudFormation
- Compatibilidad con AWS CDK: Crea infraestructura mediante TypeScript, Python, Java o .NET a través del kit de desarrollo en la nube de AWS, que posteriormente CloudFormation aprovisiona.
- StackSets: Implementa, actualiza o elimina un conjunto común de recursos de AWS en varias cuentas y regiones desde una sola plantilla.
- Activadores de reversión: Supervisa las alarmas de CloudWatch durante la creación y las actualizaciones de la pila, revirtiendo automáticamente las operaciones si se activa una alarma especificada.
- Generador de infraestructura como código: Analiza los recursos de AWS existentes y genera automáticamente plantillas de CloudFormation en JSON o YAML para importarlos o migrarlos a pilas gestionadas.
Integraciones de AWS CloudFormation
AWS CloudFormation ofrece integraciones de AWS Marketplace con MongoDB Atlas, Datadog, Atlassian Opsgenie, JFrog, Trend Micro, Splunk, Aqua Security, FireEye, Sysdig y Snyk. La API de servicio de AWS CloudFormation, los SDK de AWS y la CLI de AWS permiten crear integraciones personalizadas.
Pros and Cons
Pros:
- Aprovisionamiento repetible de AWS mediante plantillas versionadas
- Los conjuntos de cambios previsualizan los reemplazos y las eliminaciones
- El estado de la pila gestionada permite la reversión automática
Cons:
- El aprovisionamiento exclusivo para AWS excluye los casos de uso de Terraform en múltiples nubes
- Las plantillas grandes pueden resultar difíciles de mantener
Learn more about AWS CloudFormation: La mejor opción para la automatización de TI
- Plan gratuito y demostración gratuita disponibles
- Precio bajo consulta
Visit WebsiteCustomer Rating:4.2/5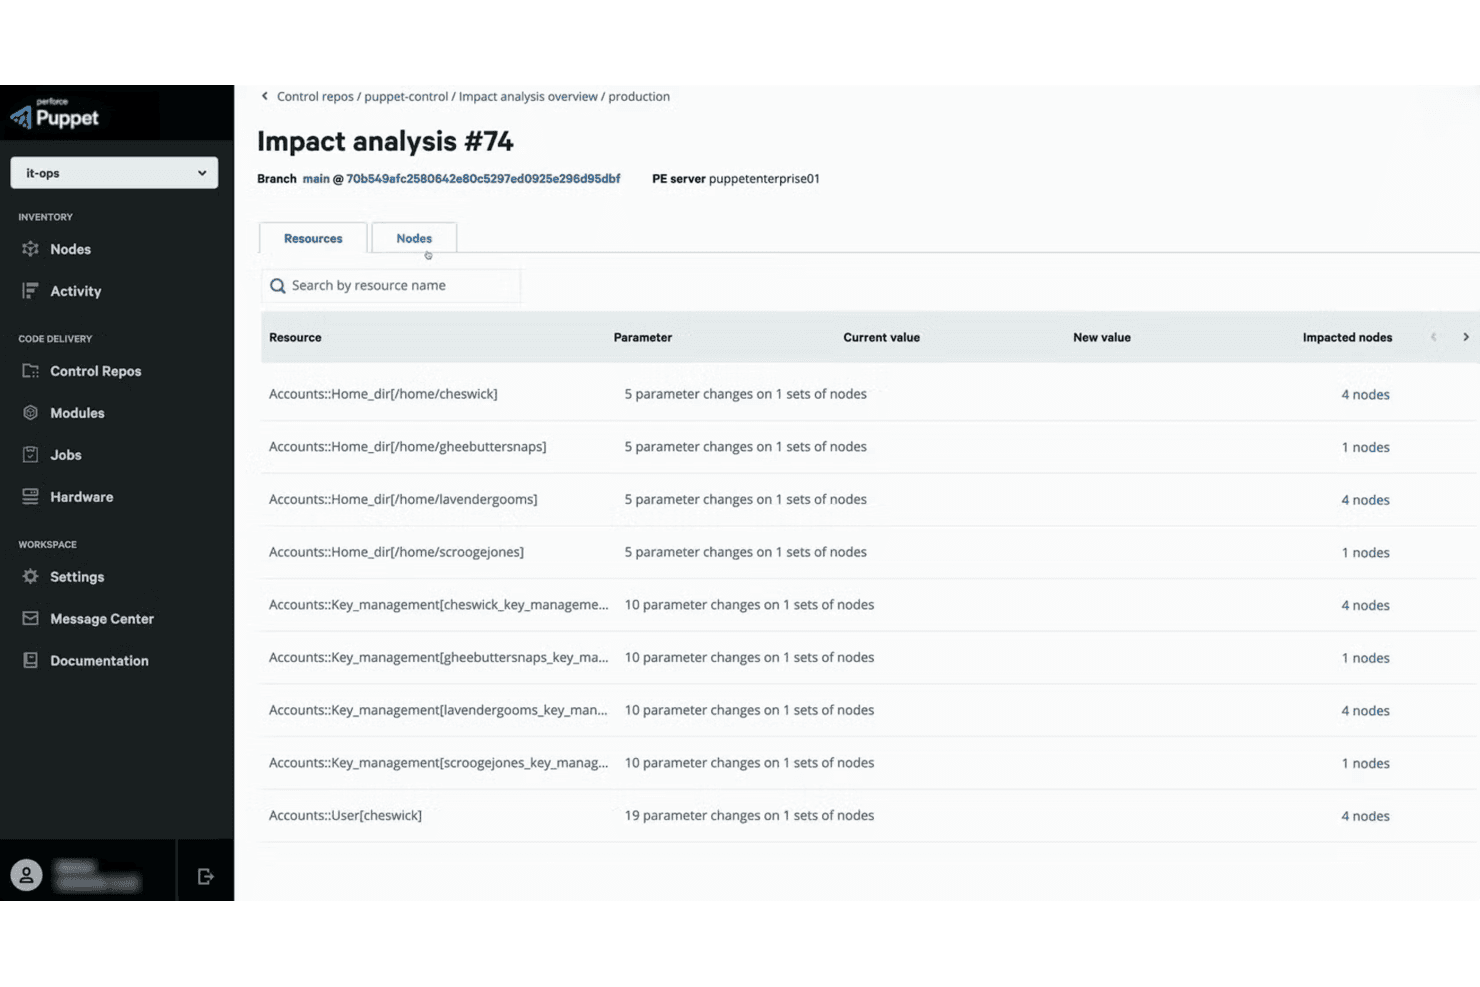
Puppet muestra el análisis de impacto a nivel de recurso antes de los despliegues de código. Puppet Enterprise es una plataforma de gestión de configuraciones dirigida a equipos de TI e infraestructura que administran grandes flotas de servidores en entornos híbridos y multinube, ayudándoles a aplicar estados del sistema coherentes, detectar desviaciones y automatizar el cumplimiento.
¿Para quién es más adecuado Puppet?
Puppet Enterprise es adecuado para equipos de TI e infraestructura que administran grandes flotas de servidores y necesitan aplicar configuraciones coherentes en entornos híbridos y multinube.
Por qué elegí Puppet
Elegí Puppet como una de las mejores opciones para la automatización de TI porque aplica continuamente el estado de configuración deseado en las flotas de servidores, detectando y corrigiendo automáticamente las desviaciones antes de que se conviertan en un problema. Mientras que Terraform aprovisiona la infraestructura, Puppet se encarga de lo que viene después, gestionando la configuración del sistema operativo y de las aplicaciones en entornos locales, en la nube e híbridos mediante un repositorio de control basado en Git. También valoro que los más de 7.000 módulos de Puppet Forge hacen que rara vez sea necesario crear automatizaciones desde cero.
Características principales de Puppet
- Control de acceso basado en roles: Asigna roles predeterminados y personalizados—Administradores, Operadores, Observadores y Desarrolladores de código—con permisos detallados que controlan lo que cada usuario puede ver o modificar en los entornos gestionados.
- Análisis de impacto: Genera informes previos a la combinación que muestran el alcance y el riesgo de los cambios en el código de Puppet, con integración CI/CD para señalar problemas antes del despliegue.
- Conector de datos de observabilidad: Exporta datos de infraestructura, cambios, cumplimiento y aplicación de parches de Puppet a herramientas como Splunk, Datadog, Grafana y Prometheus.
- Integración con ServiceNow: Permite a los usuarios autorizados activar tareas y planes de Puppet directamente desde ServiceNow y sincroniza los datos de los nodos de Puppet con los registros de CMDB de ServiceNow.
Integraciones de Puppet
Puppet Enterprise cuenta con integraciones nativas con ServiceNow y Splunk, además de integraciones documentadas con Terraform, Datadog, New Relic, Prometheus y Grafana. Las API HTTP(S) permiten crear integraciones personalizadas.
Pros and Cons
Pros:
- Aplica la coherencia de configuración en las flotas de servidores
- Detecta y corrige automáticamente las desviaciones de configuración
- Los módulos de Forge reducen el trabajo de configuración personalizada
Cons:
- No aprovisiona infraestructura en la nube como Terraform
- Algunos módulos de nube no cubren todos los servicios necesarios
Learn more about Puppet: Ideal para la orquestación multinube
- Plan gratuito + prueba gratuita de 60 días disponible
- Precios bajo solicitud
Visit WebsiteCustomer Rating:4.1/5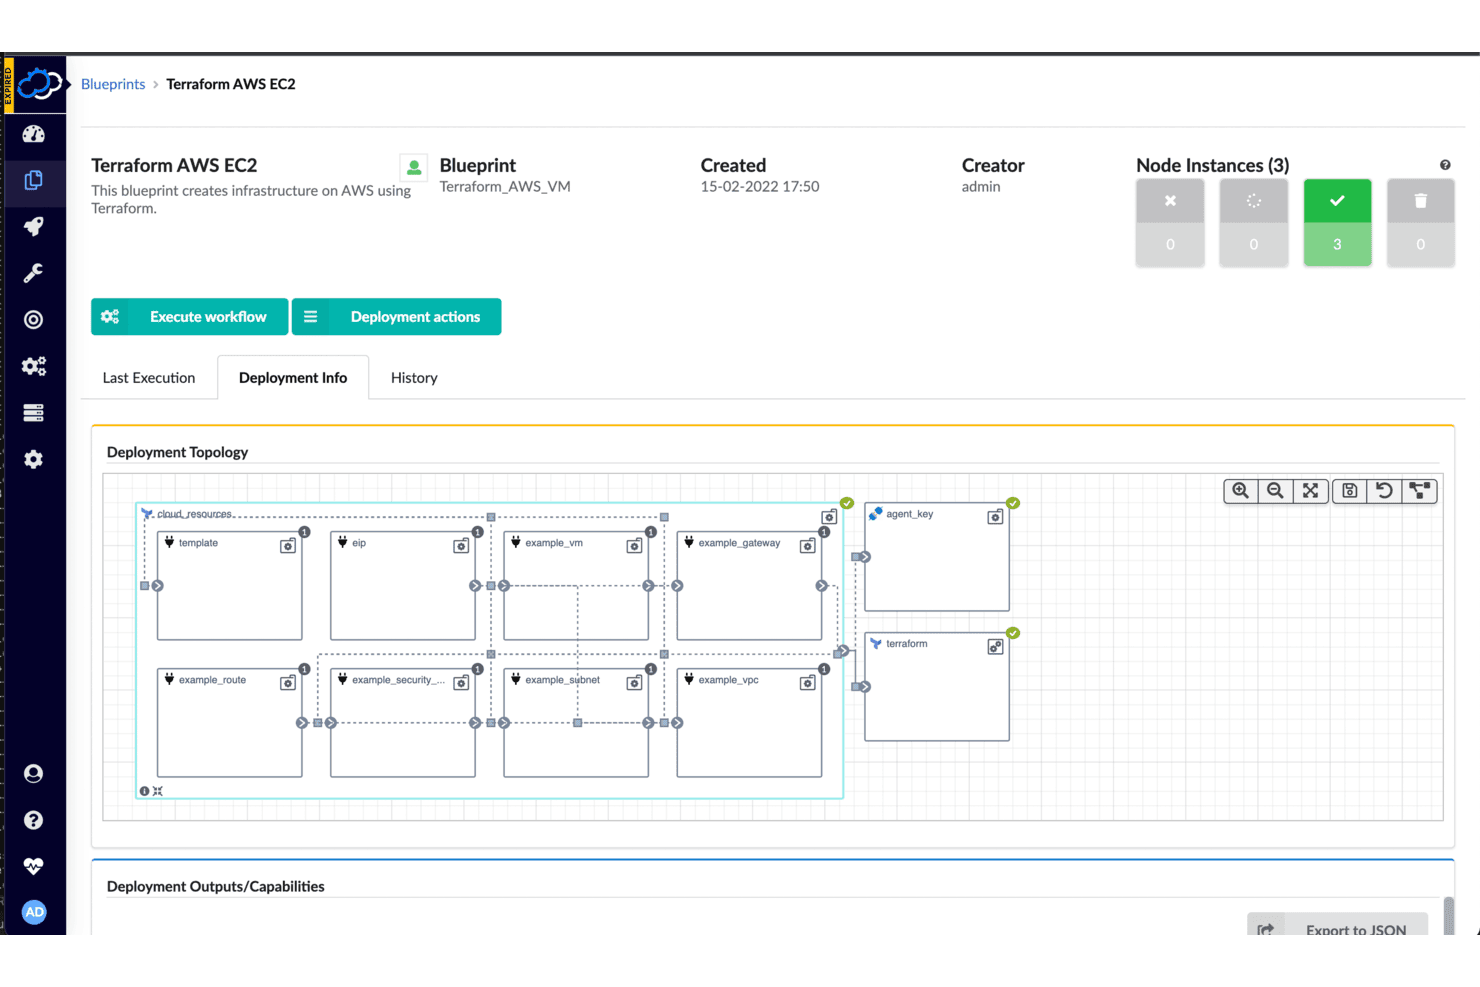
Cloudify visualiza la topología de implementación de infraestructura para AWS EC2. Cloudify es una plataforma de orquestación de código abierto que permite a los equipos de DevOps y de ingeniería de plataformas gestionar infraestructura en múltiples nubes, clústeres de Kubernetes y entornos locales mediante un único motor de flujos de trabajo unificado.
¿Para quién es más adecuado Cloudify?
Cloudify es adecuado para arquitectos de infraestructura e ingenieros de plataformas de grandes organizaciones que gestionan cadenas de herramientas diversas en múltiples nubes, clústeres de Kubernetes y entornos locales.
Por qué elegí Cloudify
Elegí Cloudify porque es la opción más sólida de mi lista para equipos que ejecutan infraestructura en varias nubes simultáneamente. Su complemento de Terraform permite gestionar módulos de AWS y Azure en paralelo dentro de un único plano, mientras que el DSL de Cloudify modela las relaciones entre esos entornos, sus recursos compartidos y sus ciclos de vida distribuidos. Además, la arquitectura de gestor de gestores de Cloudify Spire permite orquestar y reparar implementaciones de forma centralizada en entornos multisitio y periféricos desde un solo lugar.
Características principales de Cloudify
- Gestión del ciclo de vida mediante el complemento de Terraform: El complemento de Terraform ejecuta operaciones de inicialización, planificación, aplicación, actualización, importación y destrucción directamente desde los planos de Cloudify.
- Flujos de trabajo integrados de reparación y escalado: Cloudify genera automáticamente flujos de trabajo de reparación y escalado a partir de su modelo de estado deseado para las operaciones del segundo día.
- Integración con canalizaciones de CI/CD: Las integraciones nativas con Jenkins, GitHub Actions, GitLab CI/CD y CircleCI permiten activar operaciones de entornos de Cloudify desde las canalizaciones existentes.
- Almacén de secretos con almacenamiento cifrado: Los secretos se cifran en la base de datos mediante cifrado simétrico Fernet y son accesibles en todas las implementaciones.
Integraciones de Cloudify
Cloudify ofrece integraciones nativas documentadas con AWS, Microsoft Azure, Terraform, Ansible, Docker, OpenStack, VMware vSphere y ServiceNow. También admite flujos de trabajo de Jenkins, GitHub Actions, GitLab CI/CD y CircleCI, además de API REST y de Python para integraciones personalizadas.
Pros and Cons
Pros:
- Orquesta infraestructura multinube más allá del aprovisionamiento
- Ejecuta módulos de Terraform dentro de planos compuestos
- Flujos de trabajo integrados de reparación y escalado
Cons:
- Envuelve Terraform en lugar de sustituirlo
- El DSL de YAML y el gestor añaden sobrecarga operativa
Learn more about Cloudify: Ideal para recursos de Google Cloud
- Plan gratuito + prueba gratuita disponible
- Precio bajo solicitud
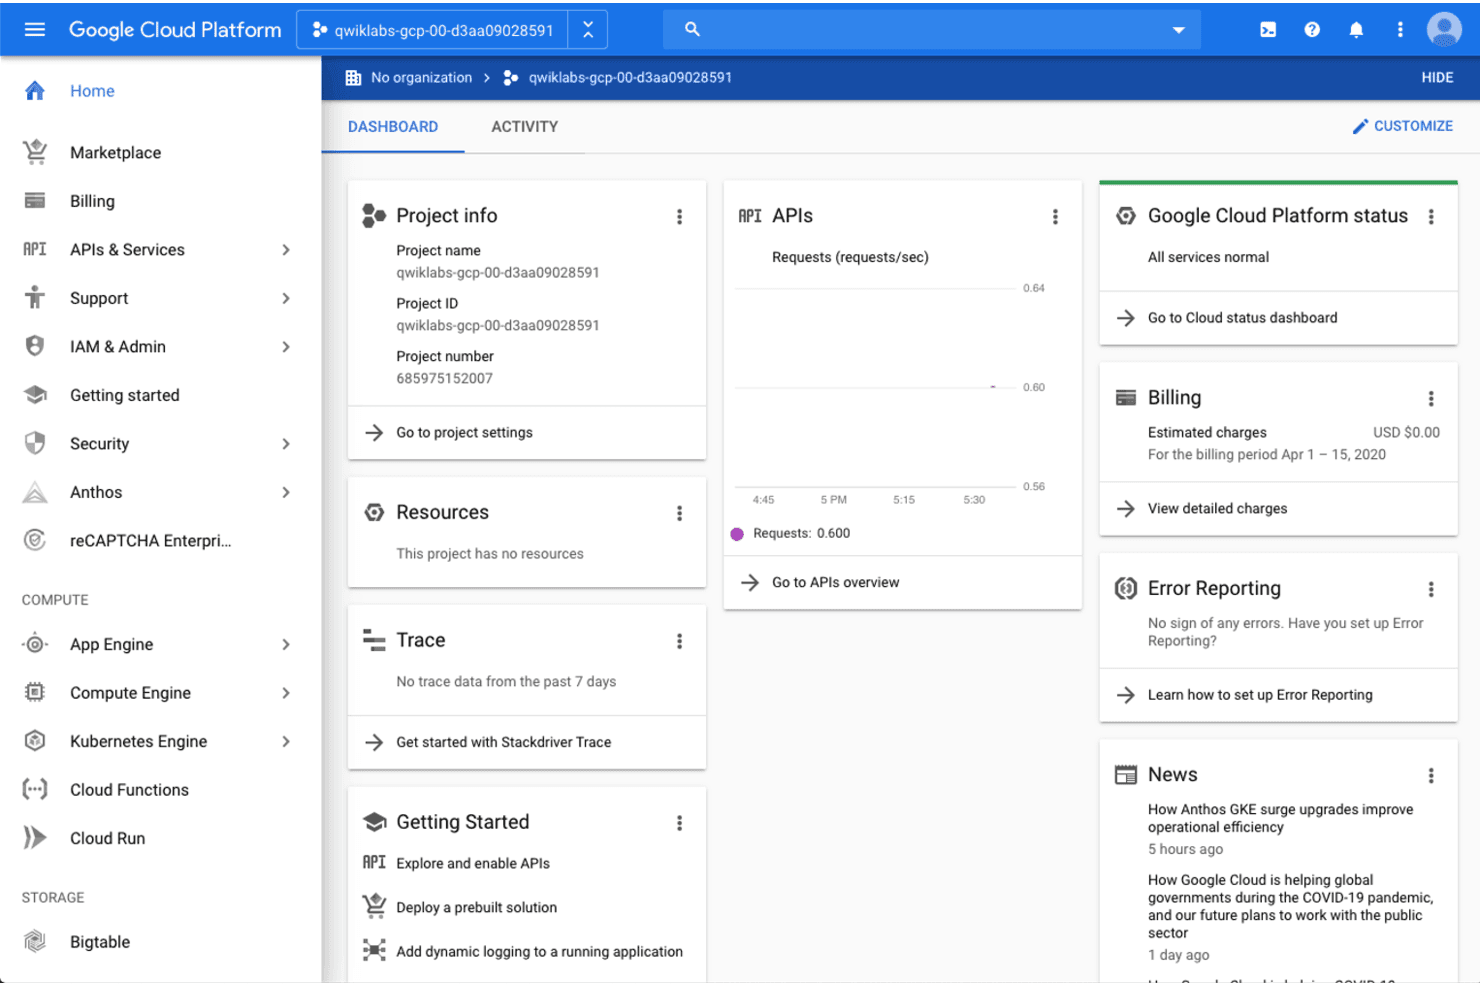
Google Cloud Platform proporciona un panel central para administrar los recursos y las API del proyecto. Google Cloud Deployment Manager es el servicio nativo de infraestructura como código de Google que permite definir, implementar y administrar recursos de Google Cloud de forma declarativa mediante configuraciones YAML y plantillas Jinja o Python.
¿Para quién es más adecuado Google Cloud Deployment Manager?
Equipos que ya se han comprometido con Google Cloud, necesitan una forma gratuita de administrar declarativamente los recursos de GCP y están planificando activamente una ruta de migración a Infrastructure Manager o Terraform.
Por qué elegí Google Cloud Deployment Manager
He incluido Google Cloud Deployment Manager en esta lista específicamente para equipos comprometidos con GCP que necesitan una forma nativa y gratuita de aprovisionar declarativamente recursos como Compute Engine, BigQuery y Cloud SQL mediante YAML y plantillas Jinja o Python. Aprecio que admita vistas previas de implementaciones, actualizaciones en el lugar o graduales y la reversión a implementaciones anteriores, todo dentro del marco de IAM de Google. Dicho esto, el soporte terminó en abril de 2026, por lo que lo consideraría principalmente una herramienta puente mientras se planifica una migración a Infrastructure Manager o Terraform mediante la utilidad DM Convert integrada.
Características principales de Google Cloud Deployment Manager
- Configuración declarativa basada en YAML: Define tu infraestructura de Google Cloud en archivos YAML, con plantillas Jinja o Python para definiciones de recursos reutilizables y parametrizadas.
- Control de acceso basado en IAM: Asigna roles predefinidos —Administrador, Editor, Visualizador, Editor de tipos y Visualizador de tipos— para controlar quién puede crear, administrar o consultar implementaciones a nivel de proyecto.
- Integración con Cloud Audit Logs: Registra automáticamente las operaciones administrativas y de acceso a datos, incluidos los eventos de creación, actualización, aplicación de parches, eliminación y cancelación de vistas previas de implementaciones.
- Herramienta de migración DM Convert: Convierte las configuraciones y plantillas YAML existentes de Deployment Manager en archivos de Terraform o del Modelo de recursos de Kubernetes, con comandos de importación generados para el estado de Terraform.
Integraciones de Google Cloud Deployment Manager
Google Cloud Deployment Manager ofrece integraciones nativas documentadas con Cloud Storage, Compute Engine y Cloud SQL. También proporciona una API REST y admite proveedores de tipos de API personalizados para conectarse con API adicionales.
Pros and Cons
Pros:
- Los revisores valoran la configuración rápida de implementaciones
- El estado administrado evita operaciones independientes con archivos de estado
- DM Convert genera comandos de importación de Terraform
Cons:
- Las configuraciones exclusivas de Google Cloud intensifican la dependencia del proveedor
- El soporte terminó; la retirada del servicio continuará en 2027
Learn more about Google Cloud Deployment Manager (GCP):
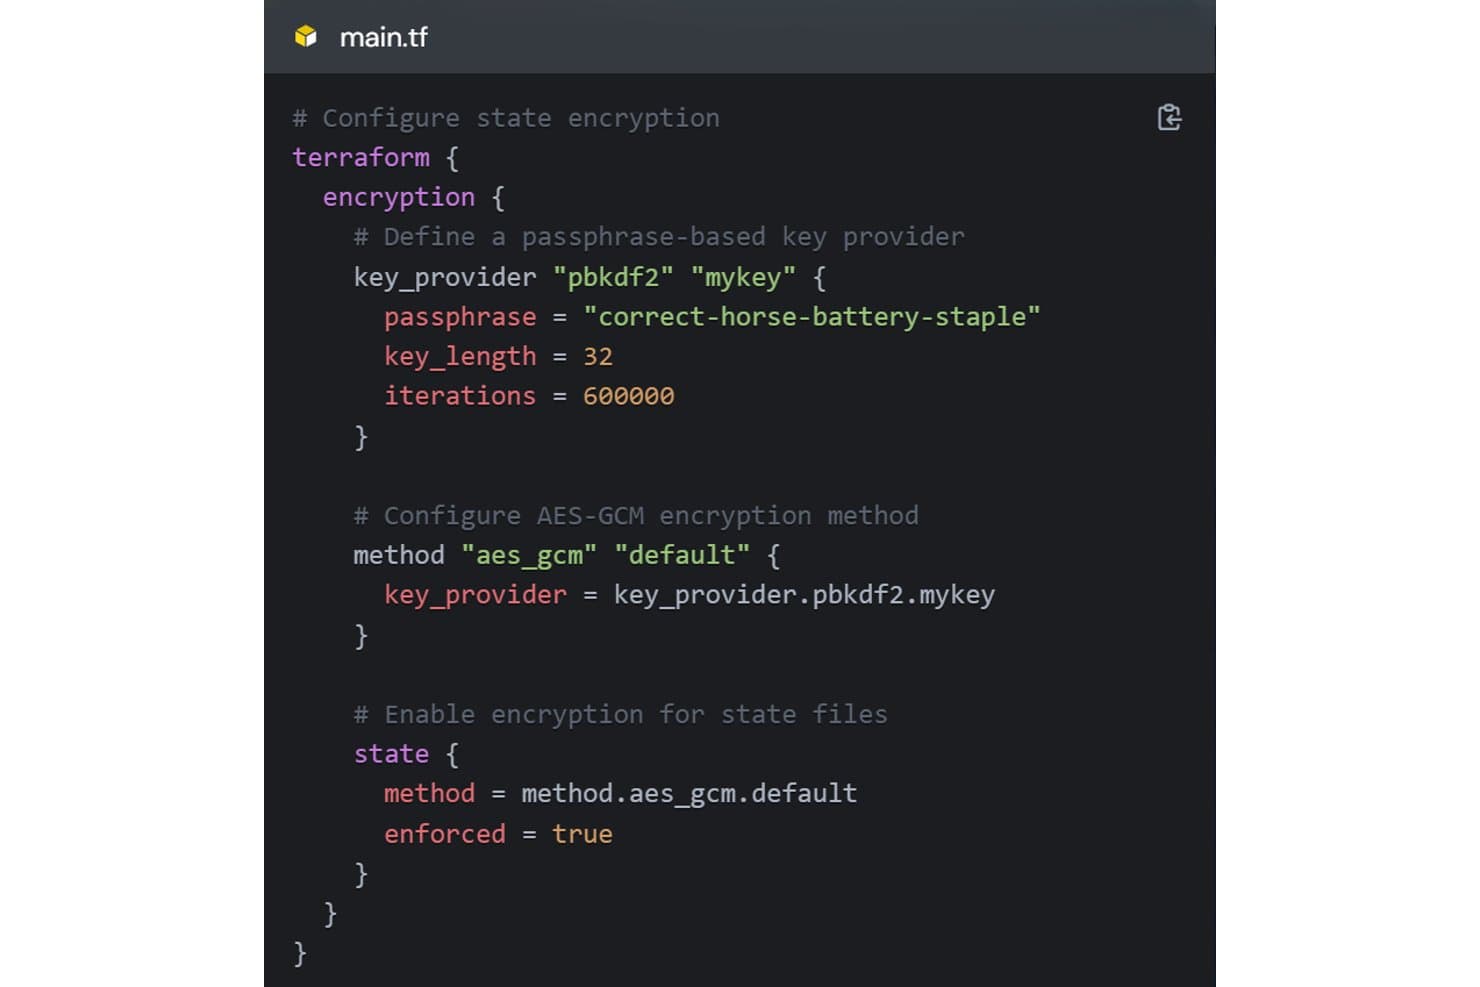
OpenTofu cifra los archivos de estado mediante AES-GCM y un proveedor de claves basado en una frase de contraseña. OpenTofu es una herramienta de IaC de código abierto, gobernada por la Fundación Linux, que permite a los equipos de infraestructura definir, aprovisionar y gestionar recursos en la nube y locales mediante un conocido flujo de trabajo declarativo, lo que la convierte en una opción natural para los equipos que buscan alejarse de Terraform sin reescribir sus configuraciones existentes.
¿Para quién es más adecuado OpenTofu?
OpenTofu es una opción excelente para los equipos de infraestructura que se están alejando de Terraform debido a preocupaciones relacionadas con las licencias y desean un sustituto directo con una fricción de migración mínima.
Por qué elegí OpenTofu
Elegí OpenTofu porque es la respuesta de código abierto más creíble al cambio de licencia de Terraform, gobernada por la Fundación Linux en lugar de una única entidad comercial. Lo que más valoro es lo sencilla que resulta la migración: la mayoría de las configuraciones existentes de Terraform funcionan sin modificaciones, y el cambio consiste principalmente en ejecutar
tofuen lugar deterraform. Además, el cifrado del estado en reposo y la iteración de proveedores confor_eachofrecen a los equipos capacidades realmente útiles que van más allá de un simple cambio binario.Características principales de OpenTofu
- Flujo de trabajo Escribir, Planificar y Aplicar: Un flujo de trabajo declarativo de tres etapas que permite crear la configuración, previsualizar los cambios propuestos sin ejecutarlos y aplicarlos solo después de revisarlos.
- Módulos reutilizables: Paquetes de código de infraestructura compartibles y configurables que los equipos pueden obtener del Registro de OpenTofu o mantener de forma privada para estandarizar las implementaciones.
- Backends de estado remoto: Almacena el estado de la infraestructura en backends remotos, incluidos S3, Azure Blob y GCS, con compatibilidad con el bloqueo del estado para evitar operaciones simultáneas en conflicto.
- Comando
tofu import: Incorpora recursos de infraestructura existentes bajo la gestión de OpenTofu al importarlos en el estado mediante una dirección de recurso especificada.
Integraciones de OpenTofu
OpenTofu ofrece más de 4.000 integraciones de proveedores del mercado a través de su Registro, incluidos AWS, Azure, Google Cloud, Kubernetes, Docker, GitHub y GitLab. El Registro de OpenTofu también proporciona una API para integraciones personalizadas.
Pros and Cons
Pros:
- La mayoría de las configuraciones de Terraform migran con ediciones mínimas
- La gobernanza de la Fundación Linux reduce la dependencia de un único proveedor
- El cifrado del estado añade protección en reposo
Cons:
- Las aprobaciones dependen de CI externo o TACOS
- Los scripts codificados y los flujos de trabajo de HCP complican la migración
Learn more about OpenTofu: Ideal para la integración con Kubernetes
- Demostración gratuita disponible
- Desde $1,000/mes
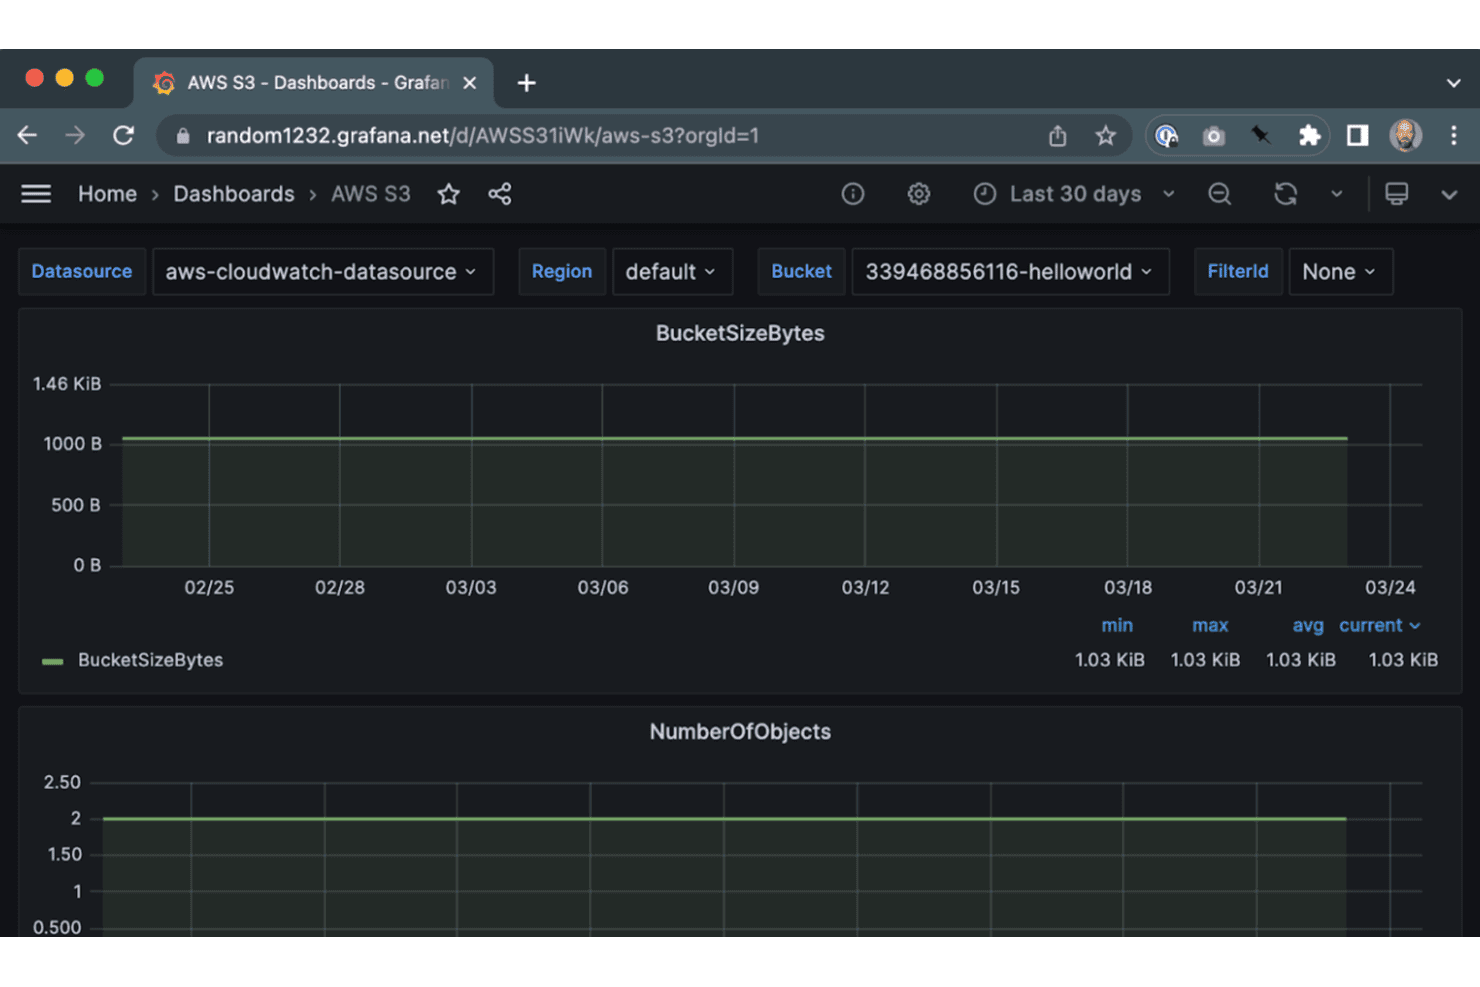
Crossplane supervisa el tamaño y el número de objetos del depósito de AWS S3 mediante Grafana. Crossplane es un marco de plano de control de código abierto y nativo de Kubernetes, diseñado para ingenieros de plataformas y DevOps que quieren gestionar la infraestructura en la nube mediante las mismas API declarativas y herramientas que ya utilizan para sus aplicaciones.
¿Para quién es más adecuado Crossplane?
Crossplane es una opción muy adecuada para los equipos de ingeniería de plataformas que ya ejecutan Kubernetes y quieren gestionar la infraestructura en la nube mediante las mismas API y flujos de trabajo que utilizan para sus aplicaciones.
Por qué elegí Crossplane
He incluido Crossplane entre mis opciones principales porque es la única herramienta de esta lista que trata la infraestructura como un recurso nativo de Kubernetes, lo que permite gestionar servicios en la nube con los mismos comandos de
kubectly las mismas políticas de RBAC que ya utilizas para tus cargas de trabajo. Me gusta especialmente que los recursos compuestos permitan a los equipos de plataformas ofrecer a los desarrolladores API seleccionadas y de autoservicio sin proporcionarles acceso directo a la nube. Los bucles de reconciliación siempre activos de Crossplane también corrigen continuamente las desviaciones, de modo que, si alguien modifica directamente un depósito de GCP, Crossplane restaura silenciosamente el estado declarado sin ninguna intervención manual.Características principales de Crossplane
- Funciones de composición multilingües: Escribe funciones de composición en YAML, KCL, Python o Go para definir cómo Crossplane crea y configura los recursos de infraestructura.
- Mercado de Upbound: Explora, instala y publica proveedores, configuraciones, funciones y complementos para ampliar tu plano de control en AWS, Azure, GCP y OCI.
- Importación en modo de observación: Incorpora recursos existentes de la nube a la gestión de Crossplane mediante una política
Observey una anotación de nombre externo, sin alterar el recurso en ejecución. - Control de revisiones de paquetes: Configura la activación automática o manual de las revisiones de los paquetes de proveedores y establece cuántas revisiones inactivas se conservan en toda tu flota de planos de control.
Integraciones de Crossplane
Crossplane ofrece integraciones del mercado con AWS, Microsoft Azure, Google Cloud Platform, Oracle Cloud Infrastructure, Terraform, Argo CD y Kyverno. También proporciona API REST y de Kubernetes para integraciones personalizadas.
Pros and Cons
Pros:
- Infraestructura nativa de Kubernetes junto a las cargas de trabajo
- Las abstracciones de autoservicio mantienen las salvaguardas del equipo
- La reconciliación restaura los cambios realizados fuera del sistema
Cons:
- No incluye una vista previa general del plan al estilo de Terraform
- No ofrece compatibilidad con el estado de Terraform ni con HCL
Learn more about Crossplane:
Otras alternativas a Terraform
Estas son algunas alternativas adicionales a Terraform que no llegaron a mi selección, pero que siguen mereciendo consideración:
- 11MorpheusIdeal para la gestión de nubes híbridas
- 12env0Mejor para la gobernanza en la nube
- 13KubernetesMejor para la orquestación de contenedores
Cómo evalúo alternativas a Terraform
Divido mi evaluación en requisitos básicos—provisión multi-nube, gestión de estado y vistas previas del plan—y diferenciadores como el modelo de licenciamiento, rutas de migración HCL e integración con GitOps.
Funcionalidad principal (requisitos imprescindibles para esta lista)
Al seleccionar herramientas para mi lista, califico cada una en una escala de 0 (no ofrece la funcionalidad) a 5 (destaca en este aspecto) para cada funcionalidad principal mencionada a continuación. Luego, calculo la puntuación total de la herramienta como un porcentaje. Cada herramienta debe lograr una puntuación mínima total del 65% para ser considerada para la inclusión.
- Infraestructura como código: Reviso si la herramienta admite definiciones de recursos declarativos en un lenguaje estructurado, como HCL en Terraform o TypeScript en Pulumi, con archivos de configuración que se puedan gestionar por versiones.
- Compatibilidad con múltiples proveedores de nube: Una herramienta obtiene una mejor calificación si cubre al menos AWS, Azure y GCP—además de proveedores SaaS y on-premises para equipos que gestionan entornos híbridos.
- Gestión de estado: Evalúo cómo cada herramienta rastrea los recursos implementados, analizando almacenamientos de estado remotos, mecanismos de bloqueo y detección de desviaciones respecto a la infraestructura en vivo.
- Plan de ejecución y vista previa: Antes de aplicar, busco una salida clara del plan que muestre exactamente qué recursos serán creados, modificados o destruidos—de forma similar a
terraform planopulumi preview. - Configuraciones modulares y reutilizables: Los equipos que aprovisionan pilas similares en entornos de pruebas y producción necesitan módulos o componentes que puedan versionar, compartir y componer sin duplicar código.
- Integración con CI/CD y automatización: Evalúo qué tan bien se integra cada herramienta en flujos de trabajo de canalización, ya sea mediante integraciones nativas con sistemas de control de versiones, compatibilidad de la CLI con GitHub Actions o GitLab CI, o ejecuciones basadas en webhooks.
Una vez tengo una lista de herramientas que cumplen estos criterios, considero qué distingue a cada plataforma.
Factores diferenciadores (lo que distingue a los proveedores)
Así es como comparo y contrasto los diferentes proveedores:
Características destacadas
El soporte para políticas como código es relevante cuando los equipos necesitan guías que bloqueen implementaciones no conformes automáticamente—como hacer cumplir estándares de etiquetado o evitar buckets públicos de S3 antes de que estén activos. También evalúo si una herramienta permite escribir infraestructura en lenguajes de propósito general como Python o TypeScript, lo que puede ser una gran ventaja para equipos sin experiencia en HCL. La detección de desviaciones es otro diferenciador; las herramientas que escanean continuamente los recursos en producción y alertan sobre cambios no autorizados ahorran horas de auditorías manuales.
Más allá de las características
La licencia es una de las principales razones por las que los equipos exploran alternativas a Terraform, así que verifico si cada herramienta utiliza una licencia verdaderamente de código abierto como Apache 2.0 o MPL frente a un modelo de código disponible con restricciones comerciales. El camino de migración desde Terraform es igualmente importante—busco compatibilidad con archivos HCL existentes, importación de estados y registros de proveedores para que los equipos no tengan que reescribir cientos de módulos desde cero. También considero qué tan bien se adapta cada herramienta a flujos de trabajo GitOps con herramientas como ArgoCD o Atlantis para cambios de infraestructura dirigidos por solicitudes de extracción.
¿Por qué buscar una alternativa a Terraform?
Aunque Terraform es una buena opción entre las herramientas de infraestructura como código (IaC), hay varias razones por las que algunos usuarios buscan soluciones alternativas. Es posible que busques una alternativa a Terraform porque…
- Necesitas compatibilidad multilingüe para tu equipo
- Te enfrentas a dificultades con la curva de aprendizaje de Terraform
- Necesitas una mejor integración con los sistemas existentes
- Necesitas funciones más avanzadas de gestión de políticas
- Tu equipo busca herramientas de colaboración en tiempo real
- La disponibilidad geográfica de Terraform te limita
Si alguna de estas situaciones te resulta familiar, has llegado al lugar adecuado. Mi lista contiene varias opciones de herramientas de Infraestructura como código (IaC) más adecuadas para los equipos que afrontan estos desafíos con Terraform y buscan soluciones alternativas.
Características principales de Terraform
Estas son algunas de las características principales de Terraform que te ayudarán a contrastar y comparar lo que ofrecen las soluciones alternativas:
- Flujo de trabajo en tres etapas: Terraform utiliza un flujo de trabajo de escribir-planificar-aplicar que ayuda a tu equipo a definir, previsualizar e implementar cambios en la infraestructura de forma eficaz.
- Compatibilidad con múltiples proveedores: Funciona con una amplia variedad de proveedores, lo que te permite gestionar diversos servicios en la nube y locales.
- Infraestructura inmutable: Terraform promueve un enfoque de infraestructura inmutable, lo que simplifica las actualizaciones y garantiza la coherencia.
- Gestión del estado: Realiza un seguimiento de los cambios en la infraestructura mediante un archivo de estado, lo que te ayuda a gestionar y comprender el estado actual de tu infraestructura.
- Módulos de configuración reutilizables: Puedes crear módulos reutilizables para estandarizar los componentes de la infraestructura en diferentes entornos.
- Integración con sistemas de control de versiones: Terraform se integra con sistemas de control de versiones, facilitando la colaboración y el seguimiento de cambios dentro de tu equipo.
- Aprovisionamiento automatizado de recursos: Automatiza el aprovisionamiento de recursos, reduciendo el esfuerzo manual y los errores en la gestión de la infraestructura.
- Participación de la comunidad: Terraform fomenta las contribuciones y los debates de la comunidad, impulsando una comunidad activa de usuarios que ayuda a mejorar la herramienta.