Parece que oímos hablar de filtraciones de datos a diario. Pero ¿cuántas personas saben realmente qué significa el término? Aquí tienes una definición clara y directa que puedes utilizar, cortesía de Israel Mazin, cofundador, director ejecutivo y presidente de Memcyco: «Una filtración de datos es el acceso y la extracción no autorizados de información sensible, confidencial o protegida».
Por cierto, hay una razón por la que parece que todo el mundo habla de las filtraciones de datos: han ido aumentando de forma constante y 2023 trajo consigo un aumento notable. Los profesionales de la seguridad y otros profesionales de TI utilizan una amplia variedad de programas y herramientas de ciberseguridad para todo tipo de tareas, desde evaluaciones de riesgos de seguridad hasta la mitigación en caso de incidente.
En este artículo explicaré cómo y por qué se producen las filtraciones de datos y qué pueden hacer los CTO y otros líderes tecnológicos al respecto. Empecemos.
¿Qué es una filtración de datos?
Aquí tienes un par de definiciones más directas de filtración de datos:
- «Una filtración de datos se produce cuando se accede a datos confidenciales, protegidos o sensibles, se divulgan o se sustraen sin autorización», afirma Will Teevan, director ejecutivo de Recast Software.
- «Una filtración de datos es el acceso no autorizado a datos privados o sensibles, así como su robo, alteración, transferencia o venta, como consecuencia de un incidente de seguridad», afirma Andrew Kraut, ingeniero sénior de investigación en Permiso.
Estas definiciones sugieren un patrón: una filtración de datos implica el acceso no autorizado a información sensible y el robo posterior u otro uso no autorizado de dicha información.
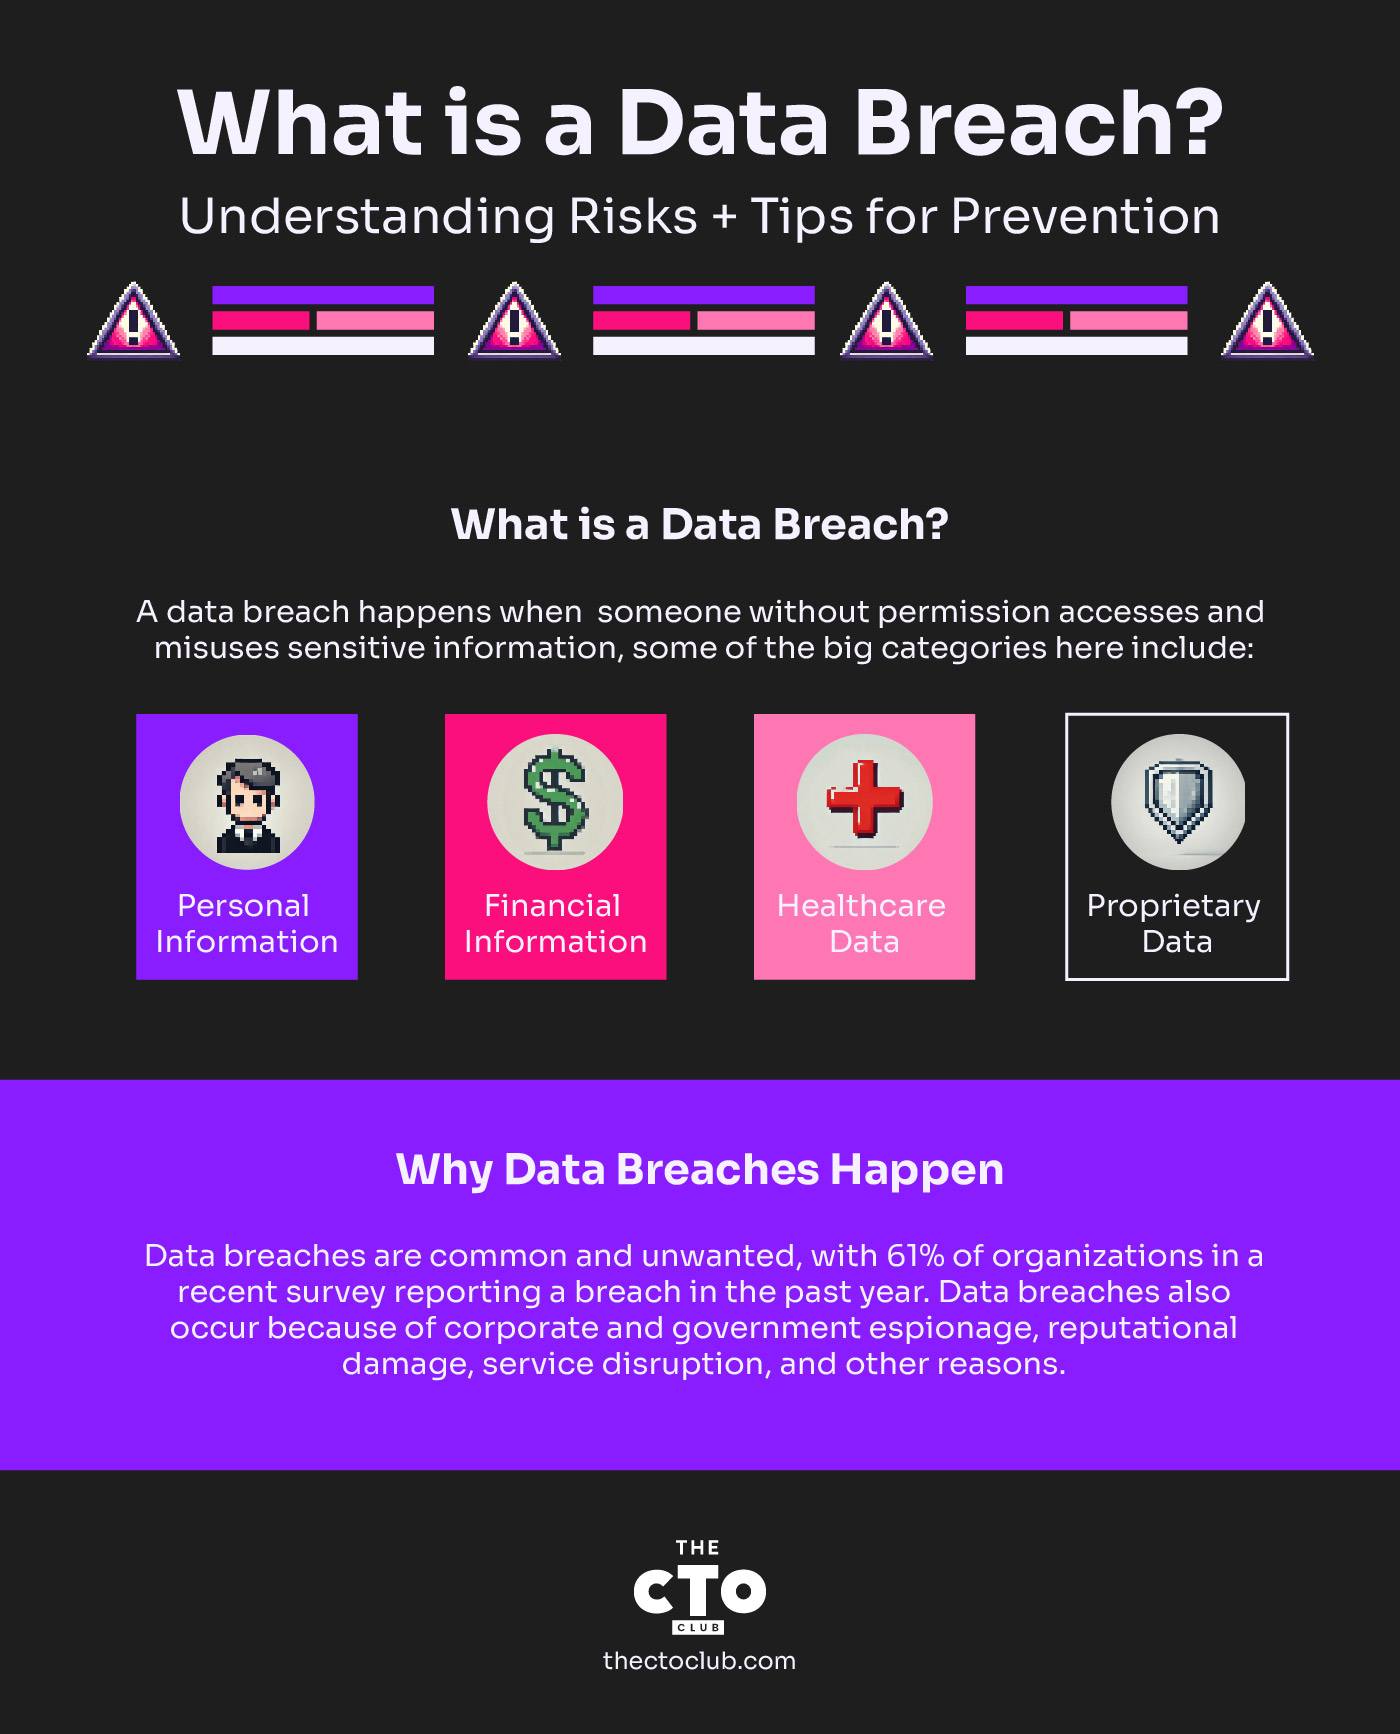
Actualmente, prácticamente cualquier información confidencial —es decir, que no esté disponible públicamente— podría considerarse sensible, pero algunas de las principales categorías son:
- Información personal: Esto puede incluir cualquier información de identificación personal —también conocida como PII— que una empresa recopile sobre sus clientes, como direcciones, números de teléfono, números del permiso de conducir, números de pasaporte, números de la Seguridad Social, fechas de nacimiento, etc.
- Información financiera: Normalmente incluye números de cuentas bancarias, números de tarjetas de crédito u otras credenciales de acceso que los piratas informáticos y ciberdelincuentes podrían utilizar para poner en peligro o sustraer fondos de las cuentas financieras de una persona o una organización.
- Datos sanitarios: Aunque podrían considerarse legítimamente «información personal», los datos sanitarios merecen una mención propia porque el sector se ha convertido en un objetivo masivo para los ciberatacantes y otros actores maliciosos que buscan lucrarse mediante el ransomware y otros vectores de amenaza.
- Datos propios: Incluyen la información privada o propia de una empresa, desde la propiedad intelectual hasta los planes de investigación y desarrollo, pasando por las estrategias de mercado y mucho más.
Por qué se producen las filtraciones de datos
No es necesario ser CISO ni trabajar en seguridad para entender que las filtraciones de datos son perjudiciales. Ninguna persona ni organización quiere que se produzcan, pero suceden con regularidad. En una encuesta realizada recientemente por la empresa de Teevan en colaboración con el Ponemon Institute, el 61 % de los encuestados afirmó que su organización había sufrido una filtración en los 12 meses anteriores.
Estos datos ponen de manifiesto la naturaleza generalizada de las amenazas de ciberseguridad y la necesidad urgente de que las empresas refuercen sus defensas.
¿Por qué son tan frecuentes las filtraciones de datos? En pocas palabras: funcionan. Los ciberatacantes y otros actores maliciosos han convertido la ciberdelincuencia en una industria lucrativa por derecho propio, armados con un conjunto cada vez más sofisticado de herramientas y técnicas de ataque para ir tras sus objetivos. Aunque el beneficio económico es el motivo más común, no es el único. Las filtraciones de datos también se producen por espionaje empresarial y gubernamental, daños a la reputación, interrupciones del servicio y otros motivos.
Lo más importante es que los ciberdelincuentes pueden permitirse fallar —y hacerlo muchas veces—, mientras que sus objetivos normalmente no pueden.
«Los atacantes solo tienen que acertar una vez, pero los defensores tienen que acertar siempre», afirma Kraut.


Cómo se producen las filtraciones de datos
Otra razón importante por la que se producen filtraciones de datos es que existen más riesgos de seguridad y vectores de amenaza en nuestra era cada vez más digital que nunca. «La complejidad y sofisticación de las ciberamenazas evolucionan continuamente», afirma Teevan.
En términos generales, esas amenazas suelen encajar en una (o más) de las siguientes categorías:
- Error humano: Durante mucho tiempo, esta ha sido una de las principales causas de las filtraciones de datos: las personas cometen errores. En un contexto de seguridad, esto podría incluir desde el uso (y la reutilización) de contraseñas débiles hasta la gestión accidental inadecuada de datos confidenciales, pasando por configuraciones incorrectas de cuentas en la nube y mucho más. Incluso algo tan «sencillo» como perder un teléfono o un portátil podría provocar un incidente de seguridad. Además, no siempre se trata de un error: diversas amenazas internas pueden provocar filtraciones de seguridad dentro de la organización.
- Ciberataques: Esta categoría ha crecido enormemente en escala y complejidad con el tiempo e incluye una amplia variedad de herramientas y métodos maliciosos que los ciberdelincuentes pueden utilizar para obtener acceso no autorizado a los datos de una organización.
«Los ciberataques, como los ataques de phishing, el malware o el ransomware, explotan las brechas de seguridad para obtener acceso no autorizado a los sistemas», afirma Teevan.
Otros ciberataques incluyen los ataques distribuidos de denegación de servicio, o DDoS, cuyo objetivo es interrumpir o inutilizar las aplicaciones web de una empresa, así como el secuestro de cuentas en la nube.
- Vulnerabilidades del sistema: Por último, existen numerosas vulnerabilidades potenciales —a veces resultado de un error humano inicial— en los sistemas informáticos y empresariales de una compañía. Esto incluye aspectos como software sin parches o desactualizado, cuentas de servicios en la nube o SaaS configuradas incorrectamente, o herramientas, procesos y políticas inadecuados para minimizar los riesgos de seguridad y responder a los incidentes.
Filtraciones de datos destacadas
Ah, ¿por dónde empezamos? Solo en la última década aproximadamente, se podría escribir un libro sobre filtraciones de datos destacadas. En serio, una lista de filtraciones de datos de Wikipedia parece un registro de las principales empresas y organismos gubernamentales, e incluye más de 460 referencias.
Estos son algunos ejemplos de filtraciones destacadas:
- En 2013, la empresa web Yahoo fue pirateada en lo que ahora se suele citar como la mayor filtración de datos de la historia. Más tarde se reveló que las 3 mil millones de cuentas de usuario de Yahoo se vieron comprometidas en el ataque.
- En 2009, Wired informó de que la Administración Nacional de Archivos y Registros estaba investigando la posible filtración de datos personales de decenas de millones de veteranos militares estadounidenses. ¿La causa? Un disco duro defectuoso que se devolvió a un proveedor sin haber borrado correctamente sus datos.
- A finales de 2022, al desarrollador de videojuegos Activision le robaron datos de juegos y empleados después de que un empleado cayese víctima de una estafa de phishing.
- A finales de 2023, unos ciberdelincuentes obtuvieron acceso a los datos personales de aproximadamente 6,9 millones de clientes del sitio de genealogía y ascendencia 23andMe, una cifra mucho mayor que la comunicada inicialmente.
Have an account? Log In
Importancia de reconocer pronto las filtraciones de datos
Si se repasa incluso una breve historia de las filtraciones de datos, surge un patrón: aunque ninguna filtración de datos es «buena» (al menos no a menos que seas el atacante), muchas terminan siendo mucho peores de lo necesario porque pasaron desapercibidas o no se notificaron durante demasiado tiempo.
Además, algunas organizaciones acaban causando un daño mucho mayor que el de la filtración inicial simplemente al intentar ocultarla en lugar de emitir oportunamente una notificación adecuada de la filtración a las partes afectadas.
Detectar y responder rápidamente a las filtraciones es fundamental para minimizar sus efectos. Esta es una fuerza impulsora de enfoques de seguridad como «asumir que se ha producido una filtración», en los que la postura de seguridad considera inevitable que ocurran y puedan ocurrir incidentes.
Una mentalidad similar impregna múltiples conceptos y estrategias de la seguridad de datos moderna, como la confianza cero y el principio del mínimo privilegio: los incidentes de seguridad son inevitables, así que ¿por qué no asegurarse de que sus capacidades de detección, defensa y respuesta ante incidentes sean lo más sólidas posible?
El impacto de las filtraciones de datos en las empresas SaaS
Aunque esto es cierto para empresas de todo tipo y tamaño, es especialmente importante para las empresas SaaS, cuyo negocio depende por completo de la confianza en sus productos y servicios digitales. Las filtraciones de datos en empresas SaaS generan múltiples impactos negativos cuando pasan desapercibidas o no se gestionan adecuadamente después de producirse, entre ellos:
- Pérdidas financieras
- Daño a la reputación
- Implicaciones legales y de cumplimiento normativo
Aunque las pérdidas financieras puedan parecer las más tangibles, consecuencias como el daño a la reputación pueden durar mucho más, dada la confianza digital necesaria para tener éxito tanto en empresas SaaS B2B como B2C.
Prevención y mitigación de las filtraciones de datos
Los desafíos en este ámbito son tan evidentes como numerosos. Cualquier organización que esconda proverbialmente la cabeza bajo tierra en lo que respecta a la seguridad de los datos está invitando, en esencia, a que se produzca una filtración.
Entonces, ¿qué debemos hacer al respecto? Los expertos recomiendan diversas prácticas recomendadas y herramientas para la seguridad de los datos.

Perspectiva del sector
“Para prevenir y mitigar las filtraciones de datos, es fundamental mantener actualizadas las medidas de seguridad, impartir formación periódica a los empleados sobre protección de datos, emplear métodos de cifrado sólidos y supervisar continuamente los sistemas para detectar actividades inusuales”, afirma Mazin, de Memcyco.
Prácticas recomendadas para la seguridad de los datos: 6 principios
1. Evalúe y refuerce su postura de ciberseguridad: “Empiece por evaluar sus medidas actuales de ciberseguridad”, afirma Teevan. “Aproveche las herramientas que ayudan a cuantificar los riesgos potenciales y ofrecen información sobre las vulnerabilidades del sistema y las aplicaciones obsoletas”.
2. Aplique parches, aplique parches y aplique parches: Una gestión rigurosa de parches es una de las claves para minimizar las vulnerabilidades del sistema y reducir el número de exploits conocidos y desconocidos (también llamados exploits de “día cero”) disponibles para los atacantes.
“Automatizar el proceso de aplicación de parches para sistemas operativos y aplicaciones es fundamental, ya que la automatización facilita la aplicación rápida de parches y reduce considerablemente la ventana de vulnerabilidad”, afirma Teevan.
3. Dé prioridad a la visibilidad y al control de sus entornos: En la seguridad informática existe una verdad general: no se puede proteger lo que no se puede ver; los actores maliciosos prosperan en la oscuridad, lo que, en términos informáticos, se refiere a aquellas áreas de los sistemas de una organización que esta desconoce o no puede ver.
Esto incluye el uso de herramientas de monitorización de la web oscura para detectar datos comprometidos, donde a menudo se comercia con información robada.
“Obtener una visión integral de su entorno de hardware y software es esencial para tomar decisiones fundamentadas y evaluar eficazmente los riesgos”, afirma Teevan.
“Esta mayor visibilidad de los entornos informáticos permite a las organizaciones identificar vulnerabilidades, supervisar el estado del sistema y garantizar que todos los activos estén actualizados y protegidos frente a posibles amenazas”.
Además de la visibilidad y la monitorización en tiempo real, también necesitará un registro “en papel” que le permita respaldar las auditorías y comprender de forma granular los incidentes de seguridad cuando sea necesario.
Kraut, de Permiso, recomienda registrar el acceso a los datos: “Además de cumplir con los requisitos normativos, registrar el acceso a los datos es una excelente forma de validar que las personas adecuadas obtienen acceso (o tienen el acceso denegado) a los datos correctos.”
4. Sea prudente con los permisos de los usuarios: El error humano siempre existirá, pero puede gestionarlo fácilmente limitando el acceso de las personas a los datos y sistemas que necesitan para realizar su trabajo, y nada más.
“Los derechos de administrador excesivos facilitan los ataques”, afirma Teevan. “Limite el acceso de los usuarios a las funciones esenciales para reducir el riesgo de acciones no autorizadas que puedan poner en peligro la seguridad.”
Kraut aconseja implementar estas estrategias de protección de datos lo antes posible: “Integre las estrategias de protección de datos desde el principio: si sus ingenieros no pueden acceder a datos confidenciales debido a controles tecnológicos, es muy probable que los atacantes tampoco puedan hacerlo. Estos controles no son fáciles de implementar una vez que los datos ya existen”.
Del mismo modo, limitar el error humano como causa raíz de las filtraciones de datos requiere y hace cumplir el uso de contraseñas seguras y herramientas como la autenticación multifactor.
5. Adopta un enfoque de ciberseguridad centrado en las personas: No consideres el elemento humano una debilidad; las personas deben ser una parte fundamental de tu fortaleza.
«Desarrolla un programa de formación en ciberseguridad adaptado y realiza simulaciones periódicas para comprobar la preparación de los empleados», sugiere Kraut. Esta estrategia proactiva ayuda a mitigar el riesgo que plantea el error humano, un factor significativo en las filtraciones de datos.
Kraut también sugiere aquí otra práctica centrada en las personas: «Revisa el trabajo de los demás: todos los sectores pueden beneficiarse de esta práctica,» afirma. «Las aerolíneas comerciales cuentan con dos pilotos que se revisan mutuamente.
Los escaladores utilizan varios anclajes. Los ingenieros de seguridad pueden utilizar revisiones del código y de la arquitectura para detectar descuidos antes de pasar a producción».
6. Realiza evaluaciones periódicas de los riesgos cibernéticos: La realización de evaluaciones formales de riesgos ayuda a identificar y priorizar las vulnerabilidades. Recurrir a la experiencia de terceros puede ofrecer una perspectiva imparcial y mejorar la eficacia de tu estrategia de ciberseguridad.
Herramientas para prevenir las filtraciones de datos
Las filtraciones de datos pueden afectar a cualquier organización, pero con las herramientas y tecnologías adecuadas puedes reducir significativamente el riesgo.
Estas son las categorías principales de herramientas que ayudan a proteger los datos confidenciales y detectar amenazas antes de que se conviertan en incidentes graves:
1. Herramientas de prevención de pérdida de datos (DLP)
Las herramientas DLP están diseñadas para impedir el acceso no autorizado a datos confidenciales o su transmisión. Estas herramientas supervisan y controlan los datos en movimiento (como correos electrónicos y transferencias de archivos), los datos en reposo (datos almacenados) y los datos en uso (datos que se están procesando).
Los sistemas DLP identifican automáticamente información confidencial, como números de tarjetas de crédito o propiedad intelectual, y aplican políticas de seguridad para evitar filtraciones.
- Herramientas recomendadas: Symantec DLP, Digital Guardian, Forcepoint DLP
2. Herramientas de cifrado
El cifrado es una de las formas más eficaces de proteger los datos frente a posibles accesos indebidos. Al cifrar los datos confidenciales, aunque sean interceptados o se acceda a ellos sin autorización, permanecen ilegibles. Las herramientas de cifrado modernas pueden proteger los datos en reposo, en tránsito y en dispositivos como ordenadores portátiles y teléfonos móviles.
- Herramientas recomendadas: BitLocker, VeraCrypt, AxCrypt
3. Sistemas de detección y prevención de intrusiones (IDPS)
Las herramientas IDPS ayudan a detectar y prevenir actividades sospechosas en tu red que podrían indicar una filtración. Estos sistemas supervisan el tráfico para identificar patrones inusuales y pueden bloquear ataques en tiempo real, deteniendo una filtración antes de que se produzca. También proporcionan alertas sobre posibles amenazas, lo que permite a tu equipo responder con rapidez.
- Herramientas recomendadas: Snort, Suricata, Cisco Firepower
4. Autenticación multifactor (MFA)
La MFA añade una capa adicional de seguridad al exigir a los usuarios que verifiquen su identidad mediante varios métodos, como una contraseña y un código de un solo uso enviado a su teléfono. Aunque las contraseñas se vean comprometidas, la MFA dificulta considerablemente que los atacantes obtengan acceso no autorizado a los sistemas o datos.
- Herramientas recomendadas: Duo Security, Google Authenticator, Okta
5. Herramientas de análisis y gestión de vulnerabilidades
Los analizadores de vulnerabilidades identifican debilidades en tu red, sistemas y software que los atacantes podrían aprovechar. Analizar periódicamente las vulnerabilidades te ayuda a solucionar las brechas de seguridad antes de que se aprovechen en una filtración de datos. Las plataformas de gestión de vulnerabilidades también ofrecen recomendaciones de aplicación de parches para solucionar estos problemas de forma proactiva.
- Herramientas recomendadas: Nessus, Qualys, OpenVAS
More Articles
- Las 10 mejores empresas de ciberseguridad de Dallas analizadas en 2026
- Las 10 mejores empresas de ciberseguridad de Chicago reseñadas en 2026
- Los 10 mejores programas de prevención de pérdida de datos de 2026
- Los 10 mejores programas de ciberseguridad analizados para 2026
- Los 10 mejores proveedores de ciberseguridad para empresas en 2026
6. Herramientas de gestión de información y eventos de seguridad (SIEM)
Las herramientas SIEM recopilan, analizan y generan alertas sobre eventos de seguridad en tiempo real, lo que ayuda a tu equipo a responder más rápidamente ante posibles amenazas. Al correlacionar datos de diversas fuentes, como cortafuegos, servidores y aplicaciones, los sistemas SIEM ofrecen una visión integral de tu postura de seguridad y ayudan a detectar posibles filtraciones en una fase temprana.
- Herramientas recomendadas: Splunk, LogRhythm, IBM QRadar
7. Plataformas de protección de dispositivos finales (EPP)
Los dispositivos finales, como los portátiles, los smartphones y los dispositivos del Internet de las cosas, son objetivos prioritarios para los atacantes. Las herramientas EPP protegen estos dispositivos al prevenir infecciones de malware, ataques de ransomware y accesos no autorizados.
Algunas plataformas avanzadas también incluyen funciones como la detección y respuesta en dispositivos finales (EDR) para la búsqueda de amenazas y su corrección en tiempo real.
- Herramientas recomendadas: CrowdStrike Falcon, Sophos Intercept X, Carbon Black
El uso combinado de estas herramientas garantiza que tu organización disponga de una estrategia de defensa multicapa, lo que dificulta que los atacantes vulneren tus sistemas.
Desde el cifrado y la DLP hasta los IDPS y SIEM, la implementación de estas tecnologías puede proporcionar el marco de seguridad necesario para mantener tus datos a salvo de posibles filtraciones.
En resumen
Las filtraciones de datos son una amenaza que no deja de empeorar. Sin embargo, la buena noticia es que la combinación adecuada de herramientas tecnológicas, estrategias proactivas y un liderazgo tecnológico sólido puede minimizar los riesgos y garantizar una respuesta y resolución rápidas cuando se producen incidentes de seguridad.
¿Cuál es tu enfoque respecto a la seguridad de los datos? No olvides suscribirte al boletín informativo de The CTO Club para recibir más noticias y debates del sector.