

Los 10 mejores proveedores de ciberseguridad para empresas en 2026

10 Lista de los mejores proveedores de ciberseguridad


Las empresas se enfrentan a una variedad cambiante de amenazas cibernéticas, desde sofisticados ataques de suplantación de identidad hasta complejas amenazas de secuestro de datos. Usted comprende el desafío fundamental de proteger los datos confidenciales y mantener protocolos de seguridad sólidos. El proveedor de ciberseguridad adecuado puede marcar una diferencia significativa, ya que ofrece herramientas y estrategias avanzadas para proteger su empresa.
Usted sabe que quiere externalizar la protección de sus datos, sistemas y redes frente al acceso no autorizado, pero necesita determinar qué proveedor es el mejor. Este artículo pretende aliviar estas preocupaciones al presentar los 30 mejores proveedores de ciberseguridad para 2026, cada uno preparado para abordar las vulnerabilidades únicas que su organización puede encontrar.
Por qué confiar en nuestras reseñas de software
Llevamos probando y revisando software desde 2023. Como líderes tecnológicos, sabemos lo crítico y difícil que es tomar la decisión correcta al seleccionar software.
Invertimos en una investigación profunda para ayudar a nuestra audiencia a tomar mejores decisiones de compra de software. Hemos probado más de 2,000 herramientas para diferentes casos de uso tecnológicos y escrito más de 1,000 reseñas de software exhaustivas. Descubre cómo mantenemos la transparencia y nuestra metodología de revisión de software.
Resumen de los 10 mejores proveedores de ciberseguridad
| Service | Best For | Trial Info | Price | ||
|---|---|---|---|---|---|
| 1 | Mejor para una arquitectura de seguridad nativa en la nube | Prueba gratuita disponible | Desde $59.99/dispositivo (facturado anualmente) | Website | |
| 2 | Ideal para detección de amenazas impulsada por IA | Prueba gratuita de 30 días + demostración gratuita disponible | Precios bajo solicitud | Website | |
| 3 | Ideal para QA seguro en industrias reguladas | Demostración gratuita disponible | Precios bajo solicitud | Website | |
| 4 | La mejor para la seguridad del código | Plan gratuito disponible | Desde $200/mes | Website | |
| 5 | Mejor para seguridad DNS | Prueba gratuita + demo gratis disponible | Precio a consultar | Website | |
| 6 | Ideal para el escaneo de vulnerabilidades | Prueba gratuita de 14 días + demo gratuita disponible | Desde $149/mes | Website | |
| 7 | Mejor proveedor de ciberseguridad para simplificar la gestión de la seguridad | Prueba gratuita + demo disponible | Precios a consultar | Website | |
| 8 | Ideal para protección con VPN segura y antivirus | Prueba gratuita de 30 días | Desde $119.99/año (facturado anualmente) | Website | |
| 9 | Mejor para la protección en la nube empresarial | Not available | Precio bajo consulta | Website | |
| 10 | Mejor para caza de amenazas | Prueba gratuita disponible | Precio a consultar | Website |

Reseñas de los 10 mejores proveedores de ciberseguridad
Aquí tiene una breve descripción de cada proveedor de ciberseguridad para mostrar el caso de uso más adecuado de cada herramienta, algunas funciones destacadas y capturas de pantalla que ofrecen una visión general de la interfaz de usuario.

Mejor para una arquitectura de seguridad nativa en la nube

CrowdStrike Falcon es una plataforma de protección de endpoints que ofrece prevención de amenazas impulsada por IA, detección basada en el comportamiento, detección y respuesta extendidas (XDR) y búsqueda de amenazas gestionada 24/7 desde una consola unificada y nativa en la nube.
¿Para quién es más adecuado CrowdStrike Falcon?
CrowdStrike Falcon es ideal para empresas medianas a grandes con flotas de endpoints distribuidos que necesitan detección de amenazas en tiempo real y un programa de seguridad maduro y escalable.
Por qué elegí CrowdStrike Falcon
CrowdStrike Falcon se gana su lugar en mi lista porque toda la plataforma fue diseñada en la nube desde el principio, sin un servidor de gestión local, sin base de datos de firmas que actualizar manualmente y sin hardware que mantener. Me gusta que el sensor Falcon proteja los endpoints tanto online como offline, y que la consola basada en la nube ofrezca visibilidad en tiempo real de toda la flota desde cualquier lugar. El módulo Falcon Intelligence añade inteligencia de amenazas de nivel adversario directamente en esa misma consola, por lo que mi equipo puede correlacionar detecciones con perfiles de actores de amenazas conocidos sin cambiar de herramienta.
Características clave de CrowdStrike Falcon
- Falcon Insight XDR: Correlaciona telemetría de endpoints, identidades y nube en un solo flujo de trabajo de detección y respuesta en todo su entorno.
- Falcon OverWatch: Un servicio de búsqueda de amenazas gestionado 24/7 donde los analistas de CrowdStrike buscan continuamente actividad de atacantes dentro de su entorno Falcon.
- Falcon Device Control: Supervisa y aplica políticas sobre dispositivos USB y almacenamiento extraíble conectados a los endpoints protegidos.
- Detección de Indicadores de Ataque (IOA): Identifica patrones de comportamiento malicioso en tiempo real para detener ataques sin archivos y de día cero antes de su ejecución.
Integraciones de CrowdStrike Falcon
CrowdStrike Falcon ofrece más de 460 integraciones a través del Marketplace de CrowdStrike, incluyendo Splunk, ServiceNow, Okta, Zscaler, Palo Alto Networks, AWS, Google Cloud, Microsoft Entra ID, Proofpoint y Netskope. Hay una API disponible para integraciones personalizadas a través del Portal de Desarrolladores de CrowdStrike.
Pros and Cons
Pros:
- Agente ligero con impacto mínimo en la CPU
- Trazado completo de la cadena de procesos para investigaciones
- Bajo nivel de alertas falsas, reduce la fatiga de los analistas
Cons:
- Las capacidades de detección offline en endpoints son limitadas
- La prevención de pérdida de datos parece incompleta sin complementos


Radware es un proveedor global de ciberseguridad especializado en la protección de aplicaciones y redes. Su plataforma ofrece defensa contra ataques DDoS, bots y amenazas a nivel de aplicación mediante analítica impulsada por IA y automatización. Diseñada para empresas y proveedores de servicios, Radware ayuda a asegurar que tus aplicaciones e infraestructuras se mantengan resilientes frente a los riesgos cibernéticos modernos.
Por qué elegí Radware: Elegí Radware porque su solución DefensePro impulsada por IA y su servicio de protección de aplicaciones se centran en la mitigación proactiva de ataques en lugar de la defensa reactiva. La plataforma monitoriza continuamente los patrones de tráfico para detectar anomalías antes de que interrumpan tus sistemas. Esto la convierte en una opción sólida si buscas anticiparte a los ataques en evolución y mantener la disponibilidad durante incidentes a gran escala. El énfasis de Radware en la inteligencia de amenazas en tiempo real también significa que tu postura de seguridad puede adaptarse a medida que surgen nuevos riesgos.
Servicios destacados: Radware ofrece protección DDoS, seguridad de aplicaciones y gestión de bots en una suite unificada. Su servicio de inteligencia de amenazas brinda datos en tiempo real de ataques globales activos para ayudar a tu equipo a identificar y bloquear comportamientos maliciosos. El Bot Manager basado en IA utiliza analítica de comportamiento para diferenciar entre usuarios legítimos y bots dañinos, minimizando falsos positivos y la latencia.
Industrias objetivo: Finanzas, telecomunicaciones, comercio electrónico, servicios en la nube y gobierno
Especialidades: Protección DDoS, gestión de bots, protección de aplicaciones, inteligencia de amenazas, mitigación basada en IA
Pros and Cons
Pros:
- La detección basada en IA mejora la precisión
- Actualizaciones de inteligencia de amenazas en tiempo real
- Protección escalable para grandes redes
Cons:
- La configuración inicial puede ser compleja
- Los precios solo se proporcionan bajo solicitud


Kualitatem es una empresa de pruebas de software de nivel 5 según TMMi que ofrece servicios de aseguramiento de calidad y ciberseguridad en pruebas funcionales, de rendimiento, aplicaciones móviles y de seguridad. Brindan soporte a entornos complejos en sectores como finanzas, salud, telecomunicaciones y servicios públicos.
Por qué elegí Kualitatem: Kualitatem ofrece servicios integrados de aseguramiento de calidad y seguridad, incluyendo pruebas de penetración, automatización y auditorías de cumplimiento. Su experiencia en madurez de procesos de pruebas (TMMi) y evaluación de riesgos los hace ideales para organizaciones que necesitan tanto aseguramiento de calidad como alineación normativa.
Servicios destacados: Sus pruebas de aplicaciones móviles aseguran la compatibilidad entre dispositivos y plataformas. Los servicios de seguridad como revisiones de código abordan vulnerabilidades desde etapas tempranas, mientras que la consultoría TMMi ayuda a mejorar los procesos de QA.
Industrias objetivo: Banca y finanzas, salud, telecomunicaciones, comercio minorista, servicios públicos, transporte, viajes, IoT e infraestructura
Especialidades: Automatización, pruebas móviles, pruebas de penetración, consultoría TMMi, auditorías de seguridad y servicios de cumplimiento
Pros and Cons
Pros:
- Proporciona evaluaciones de riesgos para cumplimiento
- Realiza revisiones de código de seguridad en etapas tempranas
- Ofrece consultoría TMMi para madurez en QA
Cons:
- Más lento con conjuntos de datos grandes o complejos
- Puede que no tenga control total sobre los procesos


ZeroPath ofrece un enfoque inteligente a la ciberseguridad, aprovechando la IA para mejorar la capacidad de tu equipo de identificar y corregir vulnerabilidades de código rápidamente. Es especialmente atractivo para empresas orientadas a la tecnología que buscan reforzar sus medidas de seguridad sin sobrecargar su proceso de desarrollo. Al minimizar las comprobaciones manuales y reducir los falsos positivos, ZeroPath te ayuda a mantener un flujo de trabajo seguro y eficiente, asegurando que tu software siga siendo robusto frente a amenazas potenciales.
Por qué elegí ZeroPath: Elegí ZeroPath porque te da acceso directo a un programa de seguridad de aplicaciones gestionado por ingenieros de seguridad experimentados que comprenden tu base de código y sus riesgos. Obtienes revisiones periódicas de seguridad, sesiones de modelado de amenazas y orientación sobre arquitectura que te ayudan a mantenerte proactivo. Su monitoreo y respuesta 24/7 brindan a tu equipo protección constante, incluyendo triaje de alertas, investigación de incidentes y remediación coordinada que mantiene tus aplicaciones seguras.
Características destacadas de ZeroPath: ZeroPath ofrece pruebas de penetración continuas que evalúan nuevas funcionalidades y cambios a medida que se implementan, dándote visibilidad en tiempo real sobre vulnerabilidades emergentes. También obtienes reconocimiento impulsado por IA combinado con validación experta, lo que ayuda a descubrir cadenas de ataque complejas que las herramientas automatizadas no pueden identificar por sí solas. El servicio incluye soporte detallado para la remediación que proporciona exploits de prueba de concepto, análisis de impacto e instrucciones paso a paso para que puedas abordar los problemas con confianza.
Industrias objetivo: Tecnología, finanzas, salud, proveedores de servicios (incluidos los MSP) y desarrollo de software empresarial.
Especialidades: Seguridad de aplicaciones, detección de vulnerabilidades en código, análisis de dependencias, remediación automatizada, informes de cumplimiento, seguridad centrada en el desarrollador.
Pros and Cons
Pros:
- Fuerte combinación de automatización por IA y experiencia humana.
- Las pruebas continuas detectan problemas antes para los equipos.
- Proporciona pasos claros de remediación y pruebas de concepto.
Cons:
- No obtendrás una experiencia ligera si solo buscas comprobaciones simples de vulnerabilidades.
- Puede que necesites tiempo para ajustar tu flujo de trabajo en torno a su automatización.


Para las empresas que buscan un proveedor de ciberseguridad confiable, Heimdal ofrece una plataforma unificada que aborda los desafíos multifacéticos de las amenazas digitales modernas. Adaptadas para industrias como la salud, las finanzas y la educación, las soluciones de Heimdal están diseñadas para proteger contra ransomware, phishing y otras amenazas cibernéticas, al tiempo que garantizan el cumplimiento de estándares como el GDPR y la ISO 27001. Al integrar múltiples funciones de seguridad, Heimdal ayuda a las organizaciones a optimizar sus operaciones de seguridad y mejorar su resiliencia general.
Por qué elegí Heimdal
Elegí Heimdal por su enfoque distintivo de la ciberseguridad, en particular sus capacidades de Detección y Respuesta Extendidas (XDR). El XDR de Heimdal integra varios módulos de seguridad, proporcionando una detección y respuesta a amenazas completa en endpoints, redes y correo electrónico. Esta característica es especialmente valiosa para las empresas que buscan consolidar sus operaciones de seguridad en una única plataforma. Además, el enfoque de Heimdal en el cumplimiento de los estándares de la industria garantiza que las organizaciones puedan cumplir con los requisitos regulatorios manteniendo una seguridad robusta.
Características clave de Heimdal
Además de sus capacidades XDR, Heimdal ofrece varias otras funciones que aumentan su valor como proveedor de ciberseguridad:
- Seguridad DNS: Protege tu red de amenazas basadas en DNS bloqueando sitios web maliciosos y previniendo fugas de datos.
- Gestión de parches y activos: Automatiza el proceso de actualización y gestión de activos de software para minimizar las vulnerabilidades.
- Gestión de elevación y delegación de privilegios: Controla el acceso de los usuarios a información y sistemas sensibles, reduciendo el riesgo de accesos no autorizados.
- Protección frente a cifrado por ransomware: Ofrece defensas avanzadas contra ataques de ransomware, asegurando que tus datos permanezcan protegidos.
Integraciones de Heimdal
Actualmente Heimdal no lista integraciones nativas; sin embargo, la plataforma permite integraciones personalizadas a través de API.
Pros and Cons
Pros:
- Automatiza el parcheo en todos los endpoints
- Detección sólida de vulnerabilidades y amenazas
- Visibilidad detallada de activos y licencias
Cons:
- Sin integraciones nativas disponibles
- La interfaz requiere tiempo de adaptación
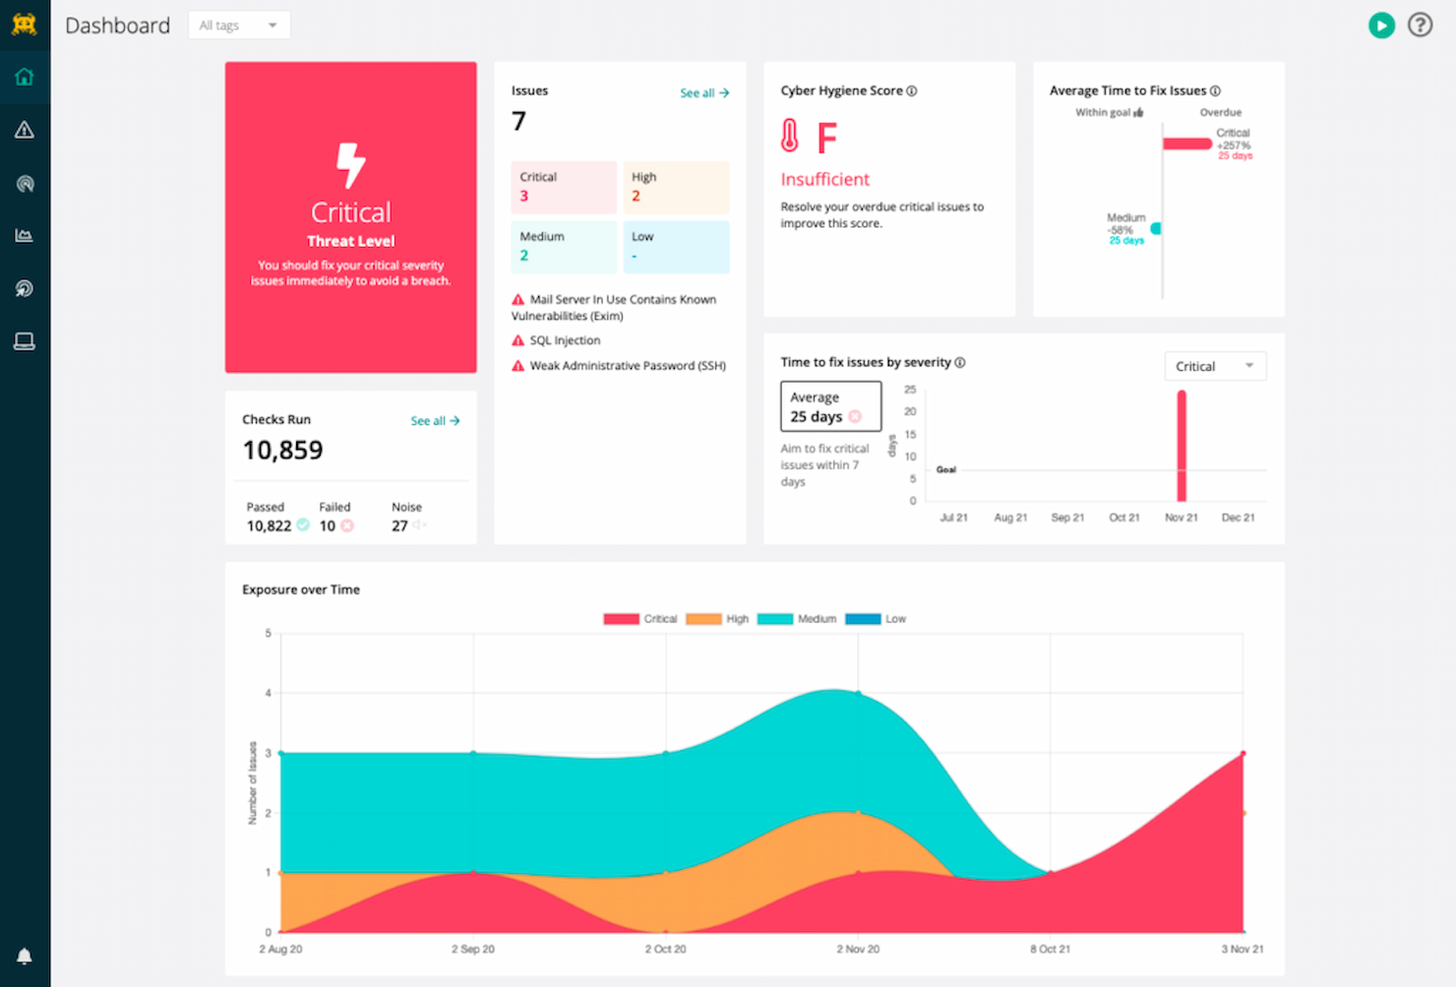
Intruder es un servicio de ciberseguridad que se centra en la gestión de vulnerabilidades para empresas proactivas sin equipos de seguridad extensos. Ofrece monitoreo continuo de red, escaneo automatizado de vulnerabilidades y respuesta proactiva ante amenazas.
Por qué elegí Intruder: Este software ofrece una solución adecuada para empresas proactivas sin grandes equipos de seguridad que buscan proteger sus entornos digitales frente a posibles amenazas cibernéticas. Lo elegí por su reputación en simplificar la gestión de vulnerabilidades y su enfoque proactivo en los análisis de seguridad. Lo que hace destacar a este proveedor es su interfaz fácil de usar, su rentabilidad y su capacidad de pruebas exhaustivas. También ofrece una amplia gama de opciones de escaneo, incluyendo escaneo de vulnerabilidades externas, internas, en la nube, aplicaciones web y API, así como pruebas de penetración continuas para simular escenarios de ataque del mundo real.
Funciones e Integraciones destacadas de Intruder
Las funciones incluyen el escaneo de seguridad automatizado, lo que permite la identificación continua de vulnerabilidades sin intervención manual. Los perfiles de escaneo personalizables permiten a los usuarios realizar evaluaciones de vulnerabilidades específicamente adaptadas a su entorno y necesidades. Los informes detallados de vulnerabilidades y la priorización inteligente facilitan un proceso de remediación eficiente al enfocarse en los problemas más críticos, mientras que la integración con herramientas y plataformas populares posibilita un flujo de trabajo de gestión de seguridad más cohesivo.
Las integraciones incluyen Slack, Microsoft Teams, Jira, Github, Gitlab, ServiceNow, Azure DevOps, Google Cloud, AWS, Drata y Vanta. También se dispone de una API para crear integraciones personalizadas y, con una cuenta de pago en Zapier, se pueden desbloquear integraciones adicionales.
Pros and Cons
Pros:
- Soporte de onboarding con planes pro y premium
- Opciones sólidas para soporte de autoservicio
- Escaneos programados ilimitados y bajo demanda con planes pro y premium
Cons:
- Las integraciones no están incluidas en el plan essential
- No hay escaneos internos ni de red con planes essential
New Product Updates from Intruder
Intruder Launches On-Demand AI Pentesting for Web Apps
Intruder adds on-demand AI pentesting for web applications, allowing teams to launch assessments in minutes and receive audit-ready reports on the same day. For more information, visit Intruder’s official site.
 .

Mejor proveedor de ciberseguridad para simplificar la gestión de la seguridad

Cisco Umbrella ofrece soluciones de seguridad entregadas en la nube, enfocándose en inteligencia de amenazas y acceso seguro a internet para organizaciones de todos los tamaños. Sus servicios están diseñados para proteger a los usuarios contra malware, phishing y otras amenazas basadas en internet.
Por qué elegí Cisco Umbrella: La plataforma proporciona acceso seguro a internet bloqueando dominios maliciosos y filtrando el tráfico web. Se integra con herramientas de seguridad existentes, mejorando la protección general que recibe su equipo. Este enfoque basado en la nube garantiza una seguridad fiable y escalable en toda su organización.
Servicios destacados: La función de puerta de enlace web segura filtra el contenido web malicioso, manteniendo a su equipo a salvo de posibles amenazas mientras navega. La seguridad a nivel de DNS ofrece una capa adicional de protección al bloquear solicitudes a dominios dañinos antes de que lleguen a su red.
Industrias objetivo: Educación, salud, finanzas, gobierno y retail
Especialidades: Inteligencia de amenazas, acceso seguro a internet, seguridad a nivel de DNS, filtrado web y protección contra malware
Pros and Cons
Pros:
- Se integra con herramientas de seguridad existentes
- Bloquea dominios maliciosos en tiempo real
- Ofrece seguridad escalable basada en la nube
Cons:
- Se enfoca principalmente en la seguridad de internet
- Puede requerir suscripción para todas las funciones


Norton Small Business ofrece soluciones de ciberseguridad específicamente diseñadas para pequeñas empresas, brindando protección antivirus, herramientas de privacidad y protección de identidad a través de LifeLock. Adaptado para los negocios pequeños, las ofertas de Norton atienden la necesidad crítica de proteger datos y privacidad en línea, lo que lo convierte en una opción ideal para emprendedores y propietarios preocupados por las amenazas cibernéticas. Con funciones como antivirus en tiempo real, VPN segura y copia de seguridad en la nube, Norton te ayuda a proteger los datos de tu empresa y mantener la productividad.
Por qué elegí Norton: Elegí Norton por su característica destacada: una VPN segura junto a su protección antivirus, cubriendo las necesidades duales de protección de datos y privacidad. Norton ofrece antivirus en tiempo real que monitorea y protege continuamente los dispositivos de tu empresa contra amenazas, manteniéndolos a salvo del malware. Además, su protección de identidad LifeLock es fundamental para empresas preocupadas por el robo de identidad, ofreciendo monitoreo y alertas integrales. Estas características hacen de Norton una opción sólida para empresas que buscan reforzar su marco de ciberseguridad.
Servicios destacados: La VPN segura ayuda a proteger tu tráfico de internet al cifrar las conexiones, lo cual es útil cuando trabajas de forma remota o utilizas redes públicas. La protección antivirus escanea archivos, descargas y aplicaciones en tiempo real para ayudar a prevenir ataques de malware y de phishing antes de que causen problemas.
Industrias objetivo: Tecnología, finanzas, educación, salud y comercio electrónico.
Especialidades: Protección antivirus, servicios de VPN, monitoreo de identidad, detección de malware y seguridad de dispositivos.
Pros and Cons
Pros:
- Fuerte protección contra malware que garantiza alta satisfacción de los usuarios
- Soporte eficaz para recuperación ante robo de identidad
- Funciona silenciosamente sin ralentizar los dispositivos
Cons:
- La velocidad de la VPN varía según la ubicación
- No está diseñado para equipos empresariales grandes


Broadcom Symantec Enterprise Cloud ofrece servicios de ciberseguridad basados en la nube, con un enfoque en la protección de datos y la inteligencia contra amenazas para grandes empresas. Sus servicios ayudan a las empresas a proteger información sensible y gestionar la seguridad a lo largo de vastos entornos digitales.
Por qué elegí Broadcom Symantec Enterprise Cloud: Su plataforma incluye prevención de pérdida de datos e inteligencia contra amenazas integradas, esenciales para la protección en la nube empresarial. Ofrecen herramientas para asegurar aplicaciones en la nube y gestionar el acceso de los usuarios de manera eficaz. Este enfoque integral ayuda a tu equipo a salvaguardar datos críticos y mantener una infraestructura en la nube segura.
Servicios destacados: La función de intermediario de seguridad de acceso a la nube supervisa y controla el movimiento de datos en entornos cloud, haciendo frente a las necesidades de cumplimiento y seguridad. El servicio de protección de endpoints brinda detección avanzada de amenazas y respuesta, asegurando que tus dispositivos permanezcan protegidos frente a ciberamenazas.
Industrias objetivo: Finanzas, salud, tecnología, manufactura y gobierno
Especialidades: Protección de datos, inteligencia contra amenazas, seguridad en la nube, protección de endpoints y gestión de accesos
Pros and Cons
Pros:
- Ofrece prevención de pérdida de datos integrada
- Proporciona inteligencia avanzada contra amenazas
- Asegura aplicaciones en la nube de forma eficaz
Cons:
- Integración compleja con sistemas existentes
- Puede requerir recursos de TI especializados


Huntress ofrece servicios gestionados de detección y respuesta, enfocándose en la caza de amenazas y la protección de endpoints. Atienden a pequeñas y medianas empresas que buscan fortalecer sus defensas de ciberseguridad.
Por qué elegí Huntress: Su plataforma ofrece monitoreo y análisis continuo para descubrir amenazas ocultas, alineándose muy bien con la caza de amenazas. Huntress proporciona informes de incidentes detallados, ayudando a su equipo a entender y responder a las amenazas de manera efectiva. Este enfoque proactivo garantiza que su organización permanezca protegida frente a amenazas cibernéticas en evolución.
Servicios destacados: La detección persistente de puntos de apoyo identifica y elimina accesos maliciosos, manteniendo sus sistemas seguros ante ataques repetidos. Su servicio de respuesta a incidentes brinda orientación experta para ayudar a su equipo a gestionar eficientemente las brechas de seguridad.
Industrias objetivo: Finanzas, salud, educación, comercio minorista y tecnología
Especialidades: Caza de amenazas, protección de endpoints, respuesta a incidentes, detección persistente de puntos de apoyo y análisis de amenazas
Pros and Cons
Pros:
- Orientación experta en respuesta a incidentes
- Monitoreo continuo de amenazas
- Proporciona informes detallados de incidentes
Cons:
- Limitado a protección de endpoints
- Puede requerir integración con herramientas existentes
Otros proveedores de ciberseguridad que debe considerar
Estas son algunas opciones más que no se incluyeron en la lista de los mejores proveedores de ciberseguridad:
- Miles Technologies
Ideal para integración de soporte TI
- i2 Group
Ideal para análisis de datos e inteligencia
- Cipher
Ideal para servicios de seguridad gestionada
- ManageEngine Endpoint Central
Mejor para la gestión de endpoints
- NowSecure
El mejor para la seguridad de aplicaciones móviles
- UnderDefense
Ideal para la respuesta a incidentes


¿Qué son los proveedores de ciberseguridad?
Los proveedores de ciberseguridad son empresas o servicios que ofrecen soluciones para protegerse frente a las amenazas cibernéticas. Proporcionan una variedad de herramientas y conocimientos especializados, incluidos cortafuegos, programas antivirus, sistemas de detección de intrusiones y servicios de consultoría de seguridad. Estos proveedores se centran en proteger los activos digitales, las redes y los datos confidenciales frente al acceso no autorizado y los ciberataques.
Entre los beneficios de utilizar proveedores de ciberseguridad se incluye una mayor protección frente a diversas amenazas cibernéticas, lo que ayuda a prevenir las filtraciones de datos y la pérdida de información. Ofrecen conocimientos especializados y medidas de seguridad actualizadas, que son fundamentales en un panorama de amenazas digitales en constante evolución. Además, ayudan a las organizaciones a cumplir las normativas de seguridad y a mantener la continuidad empresarial, garantizando que las operaciones digitales sigan siendo seguras y resistentes frente a posibles ciberataques.
Criterios de selección de proveedores de ciberseguridad
Al seleccionar los mejores proveedores de ciberseguridad para incluir en esta lista, tuve en cuenta las necesidades empresariales y los problemas habituales que estos proveedores abordan. Esto incluyó aspectos como proteger los datos confidenciales frente a filtraciones y garantizar el cumplimiento de las normativas del sector. También utilicé el siguiente marco para mantener mi evaluación estructurada y justa:
Servicios principales (25 % de la puntuación total)
Para ser incluido en esta lista, cada proveedor debía ofrecer estos servicios básicos:
- Seguridad de redes
- Protección de dispositivos terminales
- Supervisión y respuesta ante amenazas
- Gestión de vulnerabilidades
- Cortafuegos y prevención de intrusiones
Servicios adicionales destacados (25 % de la puntuación total)
Para reducir aún más el número de competidores, también busqué servicios únicos o especialmente valiosos, como:
- Detección de amenazas basada en IA
- Implementación de una arquitectura de confianza cero
- Planificación y simulación de la respuesta a incidentes
- Monitoreo de la web oscura
- Capacitación de seguridad personalizada para empleados
Experiencia en el sector (10 % de la puntuación total)
Para conocer la experiencia en el sector de cada proveedor, consideré lo siguiente:
- Años de experiencia en ciberseguridad
- Conocimiento de las normativas específicas del sector
- Estudios de caso o historias de éxito
- Diversidad de la cartera de clientes
- Reconocimiento de organismos del sector o premios
Incorporación (10 % de la puntuación total)
Para evaluar la experiencia de incorporación de cada proveedor, consideré lo siguiente:
- Calendario de implementación claro
- Equipo de incorporación dedicado
- Capacitación y recursos para el personal
- Integración fluida con los sistemas existentes
- Traspaso transparente del equipo de ventas al equipo de servicios
Atención al cliente (10 % de la puntuación total)
Para evaluar el nivel de atención al cliente que ofrece cada proveedor, consideré lo siguiente:
- Disponibilidad las 24 horas, los 7 días de la semana
- Múltiples opciones de contacto (teléfono, chat y correo electrónico)
- Tiempos de respuesta rápidos
- Responsable de cuenta dedicado
- Comunicación y actualizaciones proactivas
Relación calidad-precio (10 % de la puntuación total)
Para evaluar los precios y el posible ROI de trabajar con cada proveedor, consideré lo siguiente:
- Transparencia del modelo de precios
- Flexibilidad de las condiciones contractuales
- Precios competitivos en comparación con el promedio del mercado
- Servicios de valor añadido incluidos en el costo base
- ROI basado en la reducción del tiempo de inactividad y de los incidentes
Opiniones de clientes (10 % de la puntuación total)
Para conocer el nivel general de satisfacción de los clientes actuales, consideré lo siguiente al leer las opiniones de los clientes:
- Comentarios sobre la facilidad de implementación y uso
- Calificación general de satisfacción
- Comentarios positivos sobre la fiabilidad del servicio
- Quejas sobre tarifas ocultas o carencias del servicio
- Comentarios sobre la capacidad de respuesta de la atención al cliente
Cómo elegir un proveedor de ciberseguridad
Es fácil perderse entre largas listas de servicios y estructuras de precios complejas. Para ayudarte a priorizar los aspectos más importantes para tu empresa, ten en cuenta los siguientes factores:
| Factor | Qué debes considerar |
|---|---|
| Objetivos empresariales | Asegúrate de que el proveedor comprenda tu sector y tus objetivos empresariales. Sus soluciones deben alinearse con tus prioridades estratégicas y abordar riesgos específicos. |
| Alcance de los servicios y SLA | Revisa los servicios ofrecidos y los acuerdos de nivel de servicio (SLA). Asegúrate de que cubran los tiempos de respuesta, las garantías de disponibilidad y los procesos de resolución. |
| Disponibilidad de la atención | Confirma que la atención esté disponible las 24 horas, los 7 días de la semana. Comprende cómo contactar con el proveedor (teléfono, chat o correo electrónico) y con qué rapidez responde a los problemas. |
| Costos y estructura de precios | Busca precios transparentes. Comprende si los costos son fijos, variables o se basan en el uso. Presta atención a las tarifas ocultas o los complementos. |
| Comunicación y generación de informes | El proveedor debe ofrecer informes periódicos sobre amenazas, vulnerabilidades y acciones de resolución. Asegúrate de que la comunicación sea clara y oportuna. |
| Detección y respuesta ante amenazas | Evalúa con qué rapidez puede el proveedor identificar y responder a las amenazas. El monitoreo en tiempo real y las respuestas automatizadas son fundamentales al evaluar los servicios gestionados de detección y respuesta. |
| Cumplimiento y certificaciones | Verifica que el proveedor cumpla con los estándares del sector (por ejemplo, ISO y SOC 2). Asegúrate de que cumpla con las normativas relevantes para tu empresa. |
| Personalización y escalabilidad | Asegúrate de que el proveedor pueda adaptar las soluciones a tus necesidades y ampliar los servicios a medida que crezca tu empresa o evolucionen las amenazas. |
Servicios clave de los proveedores de ciberseguridad
Al seleccionar un proveedor de ciberseguridad, ya sea que busques empresas de ciberseguridad en Chicago o proveedores en otras ubicaciones, presta atención a los siguientes servicios clave:
- Seguridad de la red: Protege la infraestructura de red de tu empresa frente a accesos no autorizados, programas maliciosos y ciberataques.
- Protección de dispositivos terminales: Protege dispositivos como portátiles, equipos de escritorio y teléfonos móviles frente a amenazas y vulnerabilidades.
- Supervisión y respuesta ante amenazas: Supervisa continuamente las posibles amenazas de seguridad y responde rápidamente para contenerlas y mitigarlas.
- Servicios de cortafuegos gestionados: Configura y mantiene cortafuegos para bloquear el tráfico no autorizado y permitir las comunicaciones legítimas.
- Gestión de vulnerabilidades: Identifica, evalúa y corrige las debilidades de seguridad antes de que puedan explotarse.
- Respuesta ante incidentes: Desarrolla y ejecuta un plan estructurado para responder a las brechas de seguridad y minimizar los daños.
- Cifrado de datos: Garantiza que los datos confidenciales estén cifrados tanto en reposo como en tránsito para evitar accesos no autorizados.
- Control de acceso: Restringe el acceso a sistemas y datos según los roles y permisos de los usuarios.
- Formación en concienciación sobre seguridad: Enseña a los empleados a reconocer y responder ante las amenazas de seguridad, así como a utilizar los servicios de seguridad DNS al máximo.
- Asistencia para el cumplimiento normativo: Ayuda a tu empresa a cumplir las normativas y los estándares del sector, reduciendo el riesgo de multas y sanciones.
Beneficios de los proveedores de ciberseguridad
Colaborar con un proveedor de ciberseguridad ofrece varias ventajas para tu equipo y tu empresa. Estas son algunas de las que puedes esperar:
- Mayor protección: Un proveedor ayuda a proteger tus sistemas y datos frente a piratas informáticos, programas maliciosos y otras amenazas.
- Respuesta más rápida ante amenazas: Gracias a la supervisión ininterrumpida, los proveedores pueden detectar y responder ante las amenazas antes de que causen daños.
- Menor tiempo de inactividad: La detección y resolución rápidas de las amenazas se traducen en menos interrupciones para las operaciones de tu empresa.
- Cumplimiento normativo: Los proveedores ayudan a garantizar que tu empresa cumpla los estándares del sector y evite multas o problemas legales.
- Ahorro de costes: Prevenir brechas de seguridad y tiempos de inactividad te permite ahorrar dinero en costes de recuperación y pérdida de ingresos.
- Orientación especializada: Los proveedores ofrecen a tu equipo acceso a conocimientos especializados y asesoramiento para mejorar la seguridad.
- Mayor confianza de los clientes: Unas medidas de seguridad sólidas ayudan a generar confianza entre los clientes al proteger sus datos.
Costes y estructuras de precios de los proveedores de ciberseguridad
Los servicios SOC suelen ofrecerse a un precio personalizado para adaptarse a las distintas necesidades, tamaños y circunstancias de cada empresa. Por lo general, los proveedores trabajan con una de las siguientes estructuras de precios:
- Basada en suscripción: Pagas una tarifa recurrente (mensual o anual) para acceder de forma continua a los servicios y la asistencia.
- Basada en proyectos: Pagas una tarifa única por un proyecto específico o una actualización de seguridad.
- Por usuario/dispositivo: El precio se basa en el número de usuarios o dispositivos que se protegen.
- Alcance del trabajo (SOW): Los costes se determinan según los servicios específicos y los entregables descritos en el contrato.
- Precios escalonados: Se ofrecen distintos niveles de precios según el alcance de los servicios o el nivel de protección que elijas.
Factores clave que influyen en los precios de los proveedores de ciberseguridad
Además del modelo de precios específico, estos son otros factores que pueden influir en el coste de los proveedores de ciberseguridad:
- Tamaño de la empresa: Las empresas más grandes, con más usuarios y dispositivos, suelen afrontar costos más elevados debido a una mayor complejidad.
- Alcance del servicio: Cuantos más servicios necesite (como protección de puntos finales, respuesta ante amenazas y monitoreo), mayor será el costo.
- Regulaciones del sector: Las empresas de sectores regulados (como la atención médica o las finanzas) suelen necesitar medidas de cumplimiento más especializadas y costosas.
- Necesidades de personalización: Adaptar las soluciones a su infraestructura y necesidades de seguridad específicas puede aumentar los costos.
- Panorama de amenazas: Las empresas con mayor riesgo de sufrir ciberataques o que manejan datos confidenciales pueden necesitar una protección avanzada más costosa. Por ejemplo, las empresas tecnológicas con sede en la costa oeste pueden ser objetivo de filtraciones de datos con mayor frecuencia debido a su sector. En estos casos, asociarse con una empresa de ciberseguridad en San Diego u otras ciudades importantes es fundamental.
- Nivel de soporte: El soporte disponible las 24 horas, los 7 días de la semana, y los tiempos de respuesta rápidos suelen tener un costo más elevado.
- Duración del contrato: Los contratos más largos pueden ofrecer descuentos, mientras que los acuerdos a corto plazo o flexibles podrían tener tarifas más altas.
Conocer estos factores antes de comenzar a solicitar presupuestos personalizados a los proveedores le ayuda a hacerse una idea de qué esperar y a comparar los presupuestos de manera más eficaz.
Preguntas frecuentes sobre proveedores de ciberseguridad
Estas son algunas respuestas a preguntas frecuentes sobre los proveedores de ciberseguridad:
¿Cómo sé si mi empresa necesita un proveedor de ciberseguridad?
Si su empresa maneja datos confidenciales, opera en línea o depende de sistemas digitales, probablemente necesite un proveedor de ciberseguridad. Incluso las pequeñas empresas son objetivo de ciberataques. Un proveedor ayuda a proteger sus datos, responder a las amenazas y cumplir con los estándares de seguridad del sector.
¿Qué debo buscar al elegir un proveedor de ciberseguridad?
Concéntrese en la experiencia del proveedor con empresas como la suya, el alcance de sus servicios, los tiempos de respuesta y la atención al cliente. Asegúrese de que ofrezca acuerdos de nivel de servicio claros, precios transparentes y soporte para el cumplimiento normativo si su sector lo requiere.
¿Cuánto debo esperar pagar por los servicios de ciberseguridad?
Los costos varían según el tamaño de su empresa, los servicios que necesite y el nivel de protección requerido. Los modelos basados en suscripciones son habituales, pero también puede encontrar precios por proyecto o por usuario. Espere pagar más por los servicios de monitoreo las 24 horas, los 7 días de la semana, y respuesta rápida.
¿Cuál es la diferencia entre los servicios de ciberseguridad administrados y no administrados?
Los servicios administrados implican que el proveedor monitorea activamente las amenazas y responde a ellas en su nombre. Los servicios no administrados pueden incluir herramientas y software, pero su equipo es responsable de gestionarlos. Los servicios administrados suelen ser más costosos, pero ofrecen niveles de protección superiores.
¿Cuánto tiempo se tarda en configurar los servicios de un proveedor de ciberseguridad?
El tiempo de configuración depende de la complejidad de su red y de los servicios que elija. El monitoreo básico puede estar operativo en unos días, mientras que los proveedores de seguridad en la nube más complejos que involucran múltiples sistemas y medidas de cumplimiento pueden tardar unas semanas.
¿Puede un proveedor de ciberseguridad ayudar con el cumplimiento normativo?
Sí, la mayoría de los proveedores puede ayudarle a cumplir regulaciones del sector como HIPAA, PCI-DSS y GDPR. Evaluarán sus medidas de seguridad actuales, identificarán las deficiencias e implementarán controles para ayudarle a mantener el cumplimiento.
Ciberseguridad—Prepárese antes de necesitarla
Los proveedores de ciberseguridad ofrecen a las empresas diversas soluciones para reforzar sus defensas de ciberseguridad y minimizar el riesgo de exposición a filtraciones de datos costosas. Proporcionan la base de infraestructura de la seguridad digital mediante inteligencia sobre amenazas, evaluaciones de vulnerabilidades, protección de puntos finales y protección de identidades privilegiadas, incluida la corrección y resolución de incidentes de seguridad.
Al destacar estos proveedores principales, nuestro objetivo es brindarle la información necesaria para tomar decisiones fundamentadas y garantizar que su empresa permanezca segura y resiliente frente a las ciberamenazas.
Suscríbase al boletín de The CTO Club para obtener más prácticas recomendadas y consejos sobre ciberseguridad.

