

Top 10 Software für digitale Forensik des Jahres 2026

10 Beste Software für digitale Forensik


Bei der Auseinandersetzung mit der komplexen Welt der Computerforensik ist mir klar geworden, welch unschätzbare Rolle Software für digitale Forensik spielt. Durch das Durchsuchen digitaler Beweismittel wird sie zu einem wirksamen Schutz gegen Malware, gewährleistet die Integrität von Betriebssystemen und stärkt unsere allgemeine Cybersicherheitslage. Stellen Sie sich ein Tool vor, das digitale Daten extrahiert und analysiert und so inmitten des Chaos ein klareres Bild liefert.
Diese Software schützt nicht nur Ihre digitalen Vermögenswerte, sondern nimmt Ihnen auch die entmutigenden Herausforderungen ab, bösartige Aktivitäten aufzudecken und sensible Daten zu sichern. Sie ist unverzichtbare Ausrüstung für alle, die sich in das weitläufige Gebiet der digitalen Ermittlungen vorwagen.
Warum Sie unseren Software-Bewertungen vertrauen können
Wir testen und bewerten seit 2023 Software. Als Technologie-Führungskräfte wissen wir, wie kritisch und herausfordernd es ist, die richtige Entscheidung bei der Softwareauswahl zu treffen.
Wir investieren viel in gründliche Recherche, um unserer Zielgruppe zu helfen, bessere Kaufentscheidungen zu treffen. Wir haben über 2.000 Tools für verschiedene Technikanwendungsfälle getestet und mehr als 1.000 umfassende Softwarebewertungen geschrieben. Erfahren Sie wie wir transparent bleiben und unsere Methodik der Softwarebewertung.
Zusammenfassung: Beste Software für digitale Forensik
Diese Vergleichstabelle fasst die Preisdetails meiner Auswahl der besten Software für digitale Forensik zusammen, damit Sie die beste Lösung für Ihr Budget und Ihre geschäftlichen Anforderungen finden.
| Tool | Best For | Trial Info | Price | ||
|---|---|---|---|---|---|
| 1 | Am besten für Echtzeit-Netzwerkaktivitäten-Einblicke | Not available | Preise auf Anfrage. | Website | |
| 2 | Am besten für Sicherheitsereignis- und Log-Management | Kostenlose Demo verfügbar | Preise auf Anfrage. | Website | |
| 3 | Am besten für Domain- und DNS-basierte Recherche | Not available | Preise auf Anfrage. | Website | |
| 4 | Am besten geeignet für umfassende digitale Ermittlungen | Not available | Preise auf Anfrage. | Website | |
| 5 | Am besten zur Identifizierung großangelegter Angriffskampagnen | Not available | Preise auf Anfrage. | Website | |
| 6 | Am besten geeignet für fortschrittliche Datenwiederherstellung | Not available | Preise auf Anfrage. | Website | |
| 7 | Am besten für die Vor-Ort-Extraktion von Mobilgerätedaten geeignet | Not available | Preise auf Anfrage. | Website | |
| 8 | Am besten für die Wiederherstellung von Beweismitteln aus mobilen und Cloud-Quellen geeignet | Not available | Preise auf Anfrage. | Website | |
| 9 | Am besten zur Extraktion digitaler Artefakte geeignet | Not available | Preis auf Anfrage. | Website | |
| 10 | Am besten für vereinheitlichte digitale Forensikabläufe | Not available | Preise auf Anfrage. | Website |
Bewertungen der besten Software für digitale Forensik
Nachfolgend finden Sie meine detaillierten Zusammenfassungen der besten Software für digitale Forensik, die es auf meine Auswahlliste geschafft hat. Meine Bewertungen bieten einen detaillierten Einblick in die wichtigsten Funktionen, Vor- & Nachteile, Integrationen und idealen Anwendungsfälle jedes Tools, damit Sie die beste Lösung für sich finden.

ExtraHop
Am besten für Echtzeit-Netzwerkaktivitäten-Einblicke
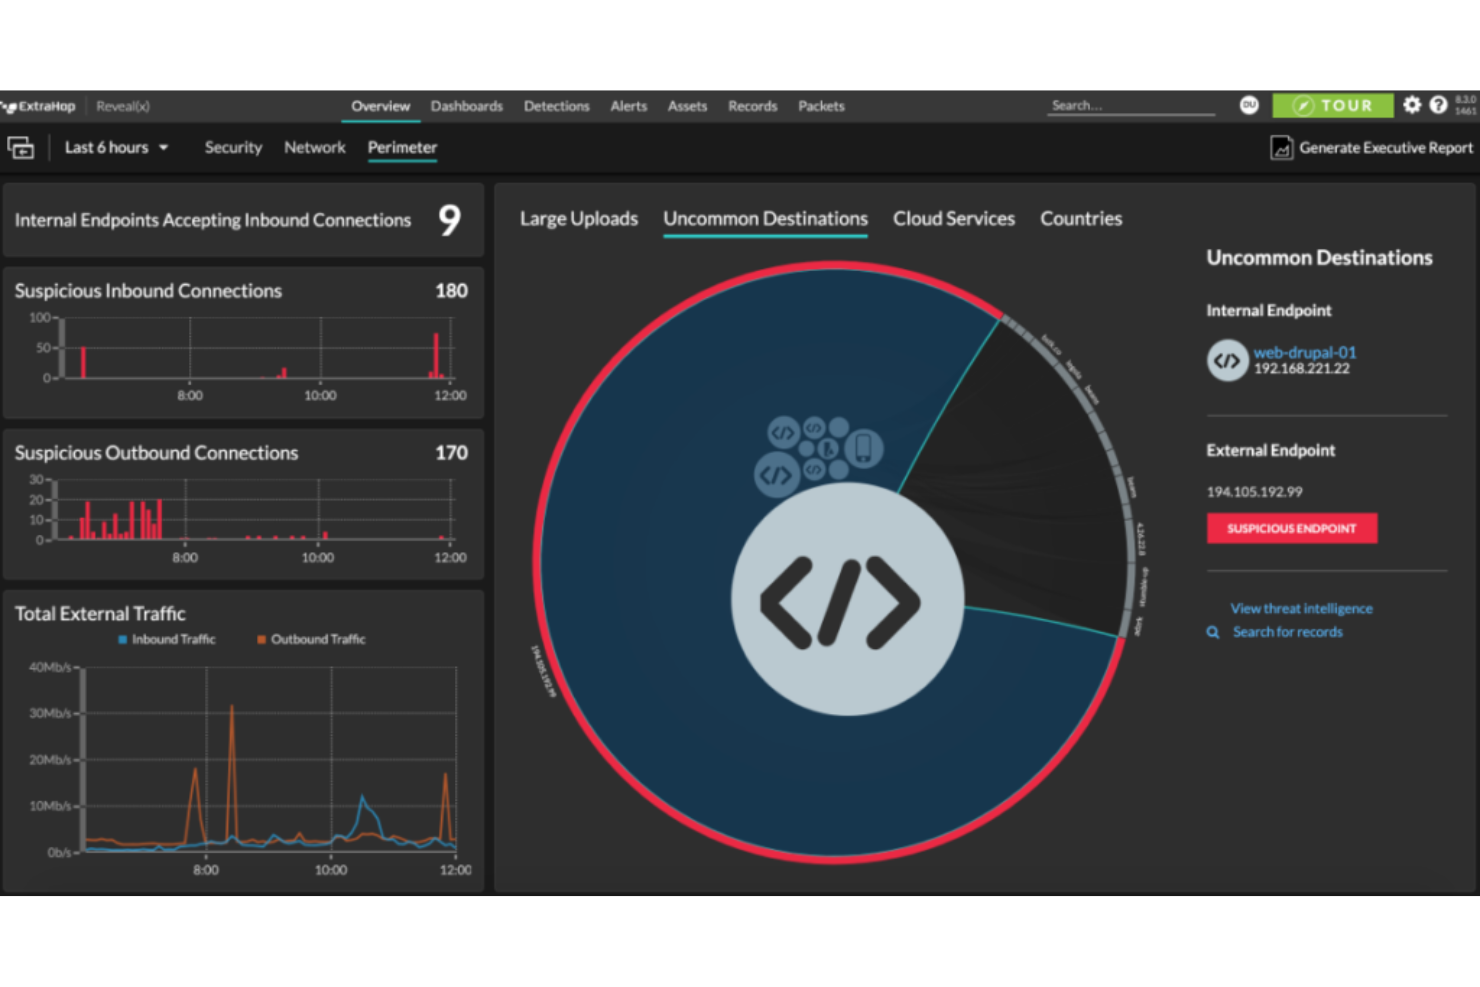
ExtraHop ist ein herausragendes Tool, das umfassende Überwachung und Einblicke in Echtzeit-Netzwerkaktivitäten bietet. Mit seiner fortschrittlichen grafischen Oberfläche vereinfacht es die komplexe Aufgabe, Netzwerkabweichungen zu verfolgen, und beweist, dass es sich besonders gut für Echtzeit-Einblicke in Netzwerkaktivitäten eignet.
Warum ich ExtraHop gewählt habe:
Bei der Auswahl von Tools stehen für mich die Bedürfnisse der Nutzer immer an erster Stelle. Ich habe mich für ExtraHop entschieden wegen der einzigartigen Fähigkeit, Echtzeit-Einblicke über eine benutzerfreundliche grafische Oberfläche zu liefern. Unter den zahlreichen Tools, die ich verglichen habe, hat mich ExtraHop durch den besonderen Fokus auf Live-Netzwerkanalyse überzeugt und ist in meinen Augen zweifellos 'am besten für Echtzeit-Netzwerkaktivitäten-Einblicke' geeignet.
Herausragende Funktionen und Integrationen:
ExtraHop verfügt über eine hochmoderne grafische Oberfläche, die Malware-Analyse möglich und intuitiv macht. Die Plattform ist für verschiedene Systeme, einschließlich macOS, optimiert und somit für eine breite Nutzerschaft zugänglich.
Darüber hinaus sind die Integrationsmöglichkeiten bemerkenswert, besonders in der Zusammenarbeit mit IoT-Plattformen sowie dem Nutzen für Strafverfolgungsbehörden.
Pros and Cons
Pros:
- Die intuitive grafische Oberfläche vereinfacht die Malware-Analyse.
- Breite Kompatibilität einschließlich Unterstützung für macOS.
- Leistungsstarke Integrationen mit IoT-Plattformen und Nutzen für Strafverfolgungsbehörden.
Cons:
- Die anfängliche Einrichtung kann für manche Benutzer komplex sein.
- Fortgeschrittene Funktionen verlangen eine steilere Lernkurve.
- Einige benutzerdefinierte Integrationen können zusätzliche Konfigurationen erfordern.

Am besten für Sicherheitsereignis- und Log-Management

IBM Security QRadar SIEM ist eine robuste Plattform, die entwickelt wurde, um Sicherheitsereignisse und Protokolle aus verschiedenen Quellen zu verwalten und zu analysieren. Ihre Fähigkeit, enorme Mengen an Sicherheitsdaten effektiv zu organisieren und auszuwerten, macht sie zur ersten Wahl für das Log-Management.
Warum ich IBM Security QRadar SIEM ausgewählt habe:
Auf meiner Suche nach den besten Tools stand QRadar immer ganz vorn. Im Vergleich zu anderen Lösungen überzeugte es durch klare Vorteile im Bereich der Verwaltung von Sicherheitsereignissen und Logdaten. Ich habe dieses Tool gewählt, weil es umfassende Funktionen bietet und von Branchenexperten als beste Lösung für Sicherheitsereignisse und Log-Management empfohlen wird.
Herausragende Funktionen und Integrationen:
IBM Security QRadar SIEM brilliert bei der Korrelation unterschiedlichster Datensätze und erkennt potenzielle Sicherheitsbedrohungen, bevor sie eskalieren. Dank fortschrittlicher Analysefunktionen ist eine tiefgehende Untersuchung von Sicherheitsereignissen möglich und Auffälligkeiten werden präzise erkannt. Bei den Integrationen bietet QRadar eine breite Palette an Anbindungen zu Drittanbieter-Sicherheitstools, wodurch die Analysefähigkeiten weiter gestärkt werden.
Pros and Cons
Pros:
- Umfassende Korrelation von Sicherheitsdaten aus verschiedenen Quellen.
- Fortschrittliche Analysefähigkeiten zur Erkennung von Bedrohungen.
- Große Bandbreite an Integrationen mit Drittanbieter-Sicherheitstools.
Cons:
- Kann in der Anfangsphase komplex einzurichten sein.
- Die enorme Datenmenge kann erhebliche Speicherlösungen erforderlich machen.
- Erfordert regelmäßige Anpassungen, um optimal effektiv zu bleiben.

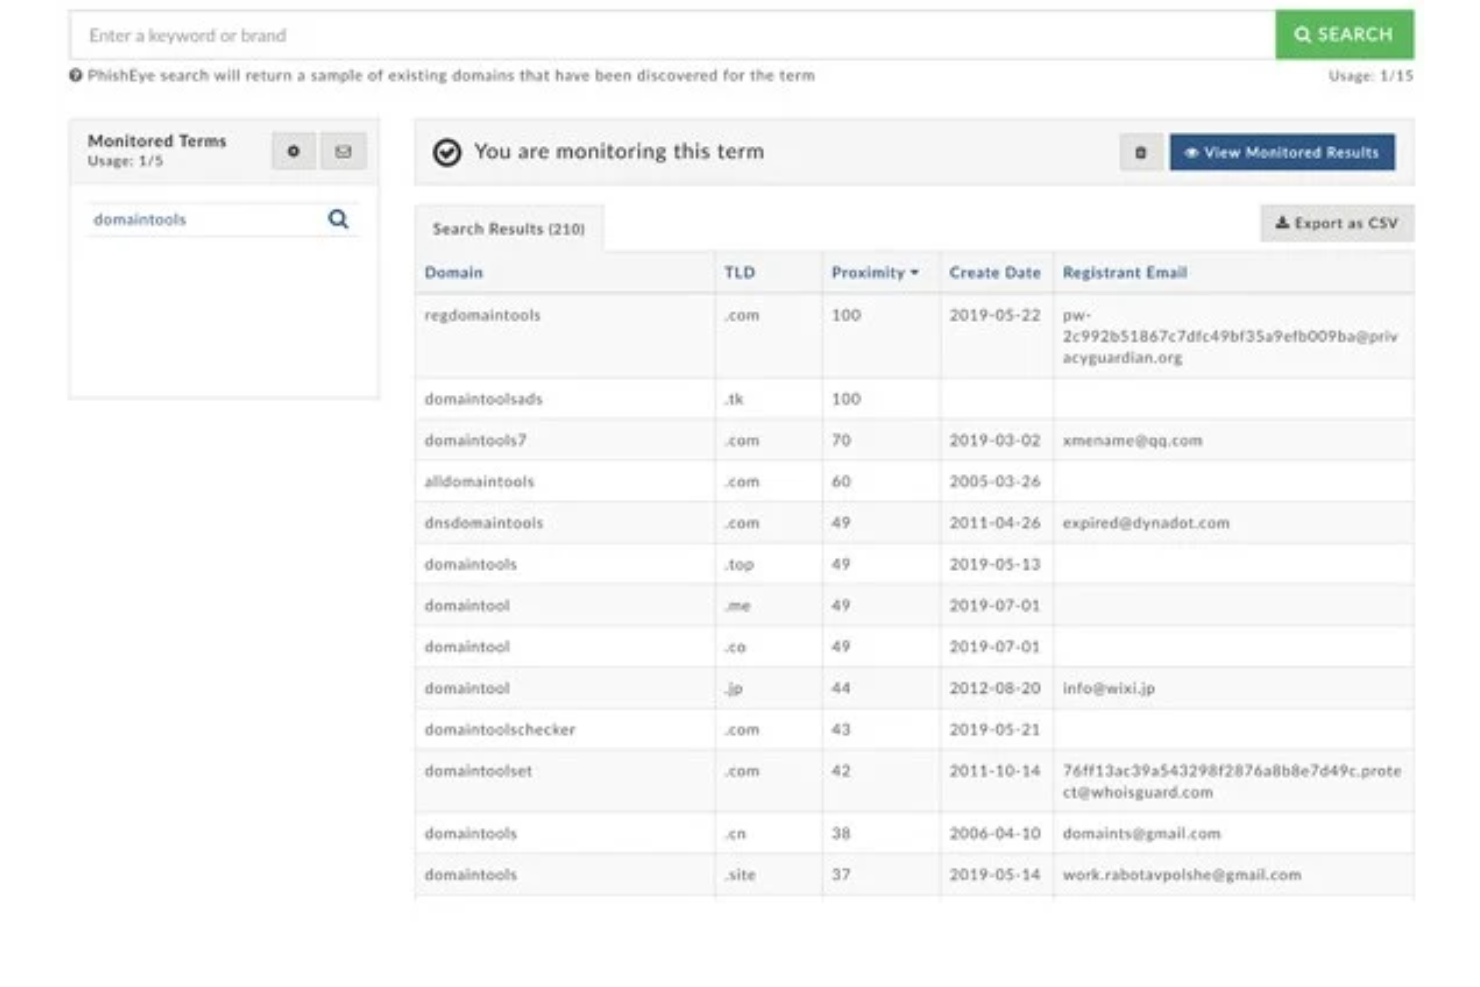
DomainTools ist eine umfassende Plattform, die sich auf die Bereitstellung von Erkenntnissen und Recherchen zu Domainnamen und DNS-Einträgen spezialisiert hat. Sie richtet sich an alle, die tiefgreifende Analysen von domainbezogenen Metadaten benötigen, und ist die erste Anlaufstelle für Einzelpersonen und Organisationen, die sich auf Forschung im Bereich von Domain- und DNS-Daten konzentrieren.
Warum ich DomainTools gewählt habe:
Während meiner Bewertung verschiedener Plattformen wurde schnell klar, dass DomainTools die beste Wahl ist. Diese Entscheidung basierte auf der klaren Fokussierung auf Domain- und DNS-Daten. Die unübertroffene Fähigkeit, Metadaten zu extrahieren und diese auf zugängliche Art darzustellen, war einzigartig – ein entscheidendes Kriterium dafür, warum ich es als 'am besten für Domain- und DNS-basierte Recherche' einstufte.
Hervorstechende Funktionen und Integrationen:
DomainTools ist bekannt für die umfassende Extraktion von Domain-Metadaten. Es dient als leistungsstarkes Netzwerk-Forensik-Tool, mit dem Nutzer Schwachstellen ausfindig machen können, und bietet damit einen Vorsprung in der Cybersecurity-Forschung. Das Tool hat sich als integrationsstark mit einer Vielzahl von Plattformen – einschließlich Android-Systemen – bewährt und sorgt so für eine breite Anwendbarkeit.
Pros and Cons
Pros:
- Tiefgreifende Fähigkeiten zur Extraktion von Domain-Metadaten.
- Starke Netzwerk-Forensik-Funktionen zur Erkennung von Schwachstellen.
- Weite Integration, auch mit Android-Plattformen.
Cons:
- Es kann einige Zeit dauern, sich mit der Vielzahl an Funktionen vertraut zu machen.
- Die Benutzeroberfläche kann für Einsteiger komplex sein.
- Echtzeit-Updates oder Benachrichtigungen erfolgen möglicherweise nicht sofort.

OpenText EnCase Forensic ist ein renommiertes Werkzeug, das Fachleute in die Lage versetzt, umfassende digitale Ermittlungen durchzuführen, indem es Festplatten, Smartphones und eine Vielzahl anderer Geräte untersucht. Anerkannt für seine Fähigkeit, ganzheitliche Untersuchungen zu ermöglichen, gilt es als erste Wahl für umfassende digitale Erkundungsaufgaben.
Warum ich OpenText EnCase Forensic ausgewählt habe:
Auf meiner Reise durch die Auswahl und den Vergleich forensischer Werkzeuge stach EnCase Forensic wegen seiner umfangreichen Möglichkeiten hervor. Ich stellte fest, dass dieses Tool in puncto gründlicher Untersuchungen verschiedenster digitaler Plattformen einen Vorsprung hat. Seine Vielzahl an Funktionen und Kompatibilität mit Geräten macht es eindeutig zum „besten Tool für umfassende digitale Ermittlungen“.
Herausragende Funktionen und Integrationen:
EnCase Forensic verfügt über eine Reihe von Funktionen, mit denen Fachleute sowohl offene als auch proprietäre Systeme tiefgründig untersuchen können. Dieses leistungsstarke Analysetool ist zudem in der Lage, Daten von Smartphones und unterschiedlichen mobilen Geräten zu verarbeiten, sodass eine große Bandbreite elektronischer Beweismittel abgerufen und bewertet werden kann.
Wichtige Integrationen von EnCase Forensic umfassen gängige Betriebssysteme und eine Vielzahl von Dateisystemen, was die Möglichkeit bietet, umfangreiche digitale Beweise zu sammeln.
Pros and Cons
Pros:
- Große Gerätekompatibilität, einschließlich Festplatten und mobiler Geräte.
- Kann sowohl offene als auch proprietäre Plattformen durchsuchen.
- Umfangreiche Integrationen mit gängigen Betriebssystemen.
Cons:
- Die Vielzahl an Funktionen kann für Einsteiger überwältigend sein.
- Die Erstinstallation kann Expertenwissen erfordern.
- Kann im Vergleich zu spezialisierteren forensischen Tools als teuer gelten.

Am besten zur Identifizierung großangelegter Angriffskampagnen
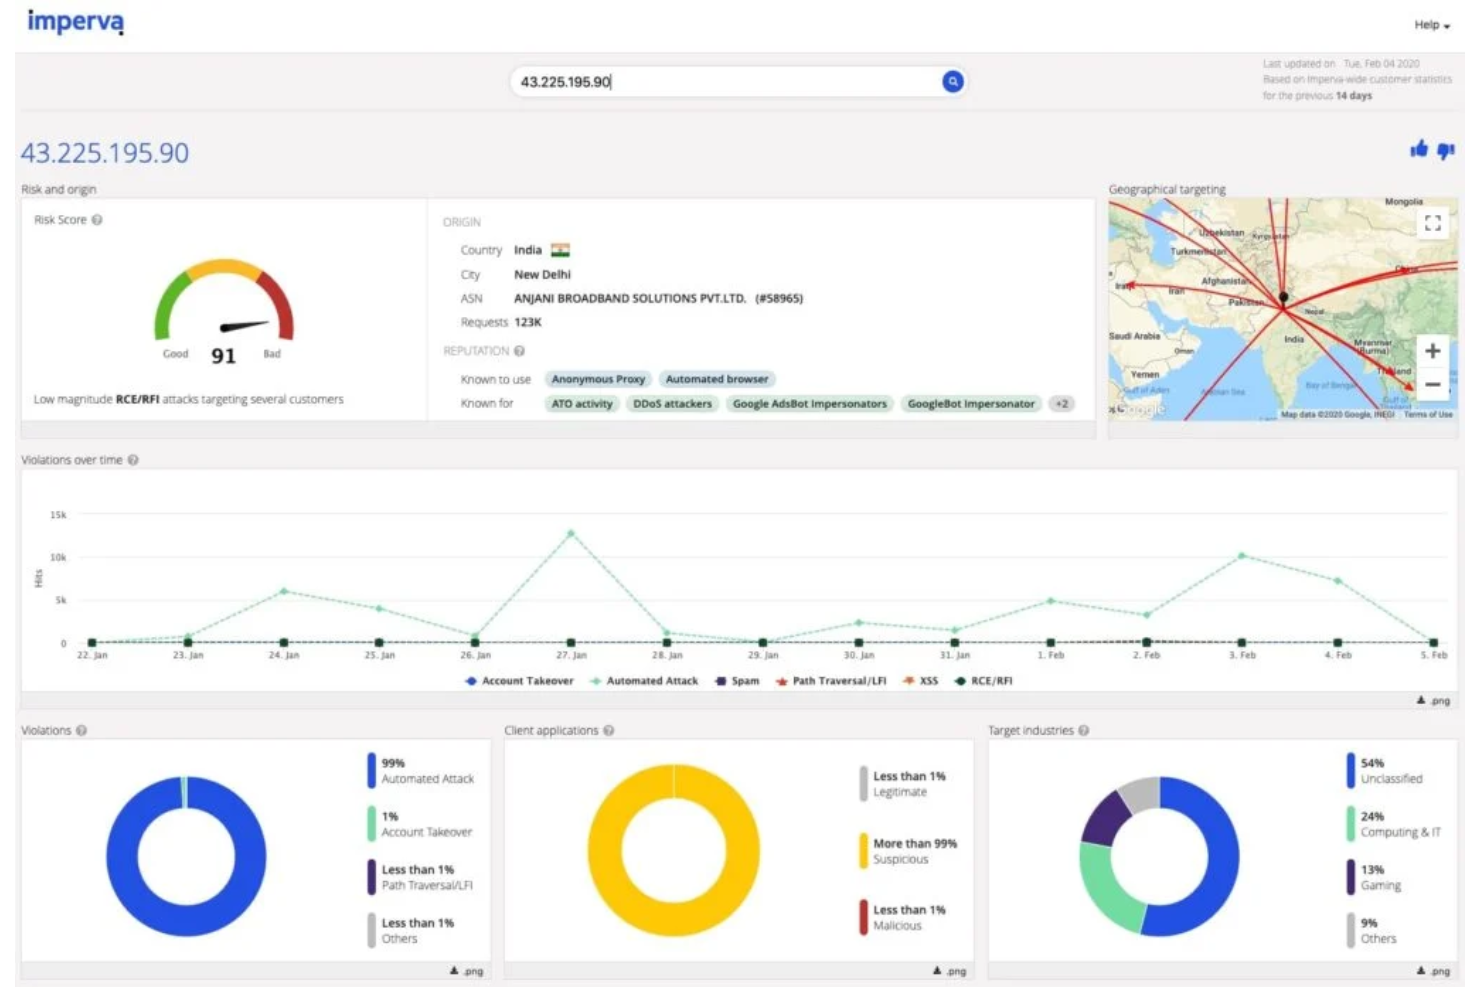
Imperva Attack Analytics ist eine spezialisierte Plattform für digitale Forensik, die Unternehmen dabei unterstützt, großangelegte bösartige Kampagnen zu identifizieren und zu analysieren. Die Architektur des Tools ist darauf ausgelegt, komplexe Angriffsmuster aufzudecken und zu dokumentieren, wodurch es sich besonders bei der Erkennung umfangreicher Angriffskampagnen auszeichnet.
Warum ich Imperva Attack Analytics gewählt habe:
Von den digitalen Forensik-Tools, die ich untersucht habe, habe ich Imperva Attack Analytics aufgrund seines einzigartigen Schwerpunkts auf das Entschlüsseln großangelegter Angriffe ausgewählt. Dieses Tool hebt sich durch seine präzise Analyse von Festplatten-Images, Speicherabbildern und verschiedenen Dateiformaten deutlich hervor.
Angesichts seiner Fähigkeit, umfassende Cyberbedrohungen aufzudecken und zu dokumentieren, halte ich es für besonders geeignet als 'am besten zur Identifizierung großangelegter Angriffskampagnen'.
Herausragende Funktionen und Integrationen:
Imperva überzeugt mit der Möglichkeit, detaillierte Festplatten-Images zu erstellen, was eine gründliche Untersuchung von Cyberbedrohungen ermöglicht. Das Tool verarbeitet Speicherabbilder effizient und stellt Daten in einer verständlichen Form dar. Zudem ist die Kompetenz bei der Verarbeitung verschiedener Dateiformate bemerkenswert.
Bei den Integrationen fügt es sich in mehrere führende forensische Analysetools ein und erweitert so seine analytische Reichweite.
Pros and Cons
Pros:
- Umfassende Fähigkeit zur Erstellung und Analyse von Festplatten-Images.
- Effiziente Verwaltung und Auswertung von Speicherabbildern.
- Vielseitige Möglichkeiten zur Verarbeitung verschiedener Dateiformate.
Cons:
- Die Benutzeroberfläche kann für Einsteiger komplex sein.
- Umfangreiche Analysen benötigen erheblichen Speicherplatz.
- Für manche Integrationen ist unter Umständen eine manuelle Konfiguration erforderlich.

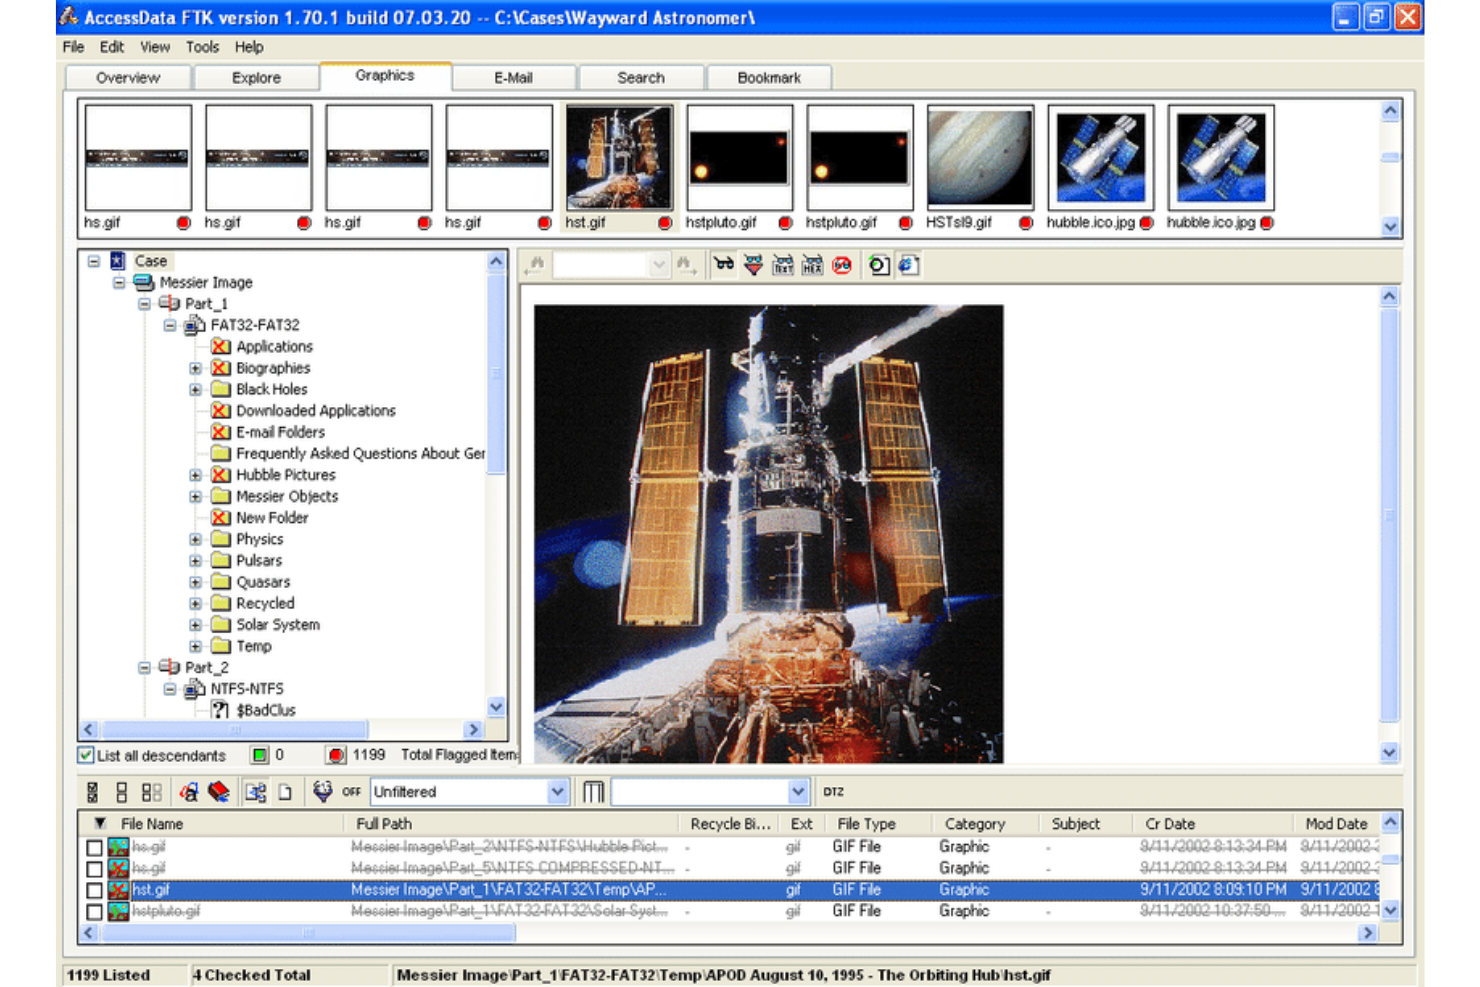
Das FTK Forensic Toolkit ist eine führende Lösung, die für umfassende digitale Forensikuntersuchungen entwickelt wurde. Mit seinen spezialisierten Werkzeugen unterstützt es Ermittler bei der Wiederherstellung, Überprüfung und Analyse digitaler Beweise von einer Vielzahl digitaler Geräte und unterstreicht damit seine Kompetenz in der fortschrittlichen Datenwiederherstellung.
Warum ich FTK Forensic Toolkit ausgewählt habe:
Während meiner umfassenden Recherche zu digitalen Forensik-Tools habe ich mich für das FTK Forensic Toolkit aufgrund seiner leistungsstarken Fähigkeiten zur Datenwiederherstellung entschieden. Diese Plattform hebt sich durch präzise Klonfunktionen und eine tiefgehende Analyse im Bereich Cyber-Forensik hervor.
Seine Widerstandsfähigkeit bei der Abwehr von Cyberangriffen verstärkt zusätzlich meine Entscheidung, es als 'am besten für fortschrittliche Datenwiederherstellung' einzustufen.
Herausragende Funktionen und Integrationen:
FTK überzeugt mit seinen akribischen Klonfunktionen, die die Integrität der Daten gewährleisten. Seine Fähigkeit, Cyberangriffe zu erkennen und abzuwehren, ist außergewöhnlich und stellt ein entscheidendes Merkmal in der heutigen volatilen digitalen Landschaft dar.
Darüber hinaus sind die Integrationsmöglichkeiten vielfältig; es arbeitet reibungslos mit zahlreichen Werkzeugen, die in der Cyber-Forensik eingesetzt werden, zusammen.
Pros and Cons
Pros:
- Strenge Klonfunktionen, die genaue Replikationen gewährleisten.
- Starke Schutzmechanismen gegen Cyberangriffe.
- Umfassende Tool-Integrationen, die digitale Forensikuntersuchungen unterstützen.
Cons:
- Die Ersteinrichtung kann für einige Nutzer komplex sein.
- Die Vielzahl an Funktionen kann überwältigend sein.
- Die Geschwindigkeit der Datenverarbeitung kann je nach Beweisvolumen variieren.

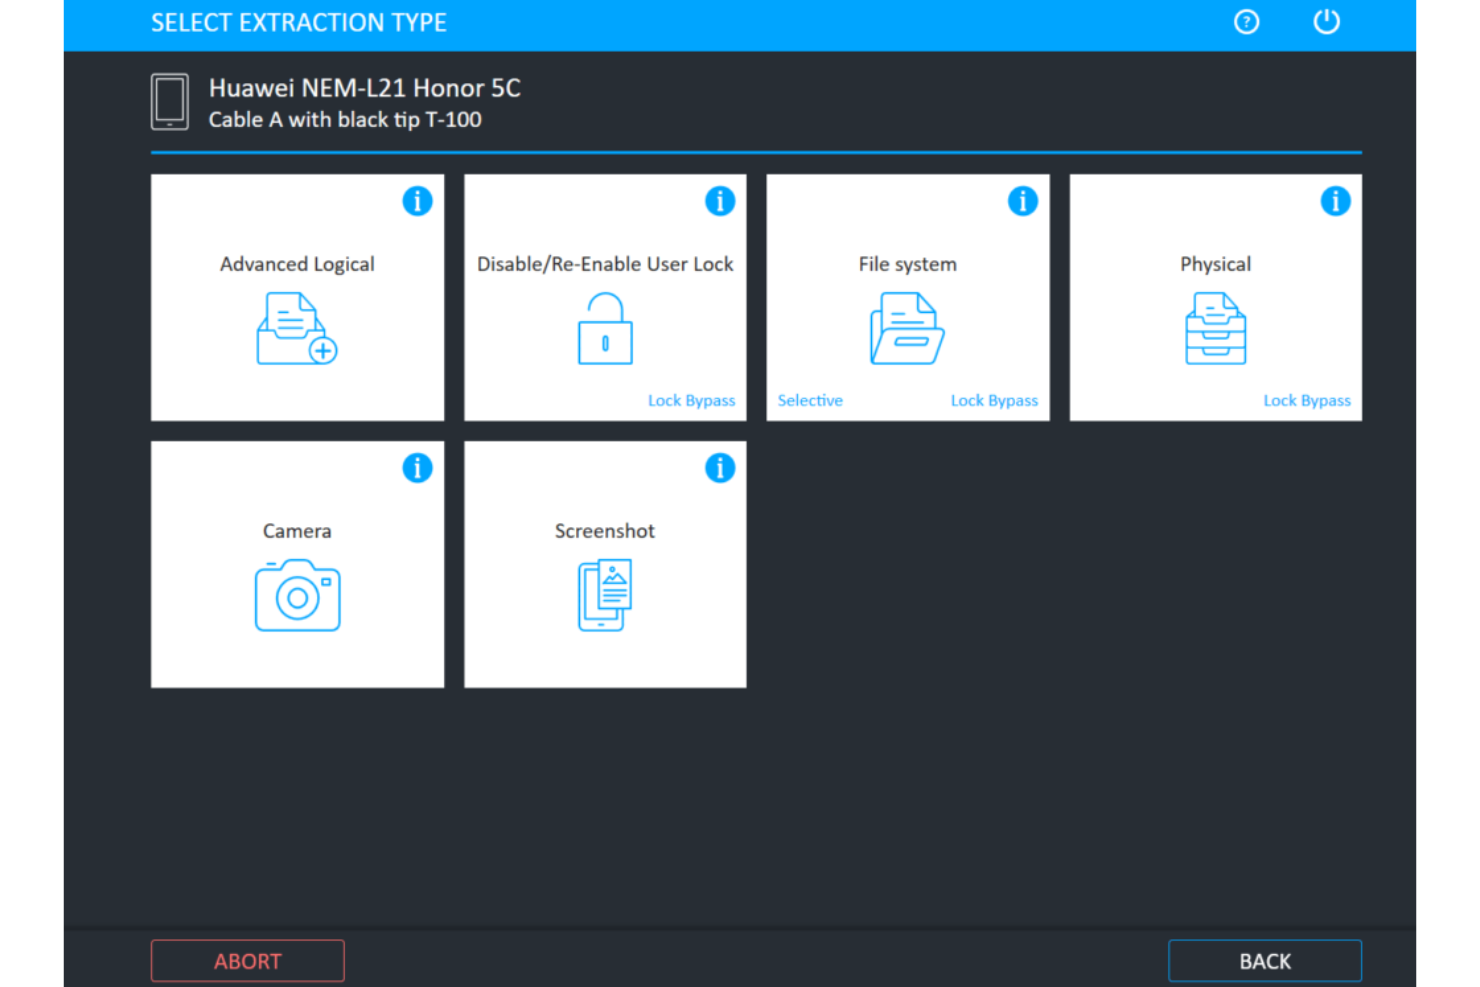
Cellebrite fungiert als leistungsstarke, computergestützte Ermittlungsumgebung, die ausdrücklich dazu entwickelt wurde, die Extraktion von Mobilgerätedaten schnell und effektiv zu erleichtern. Seine Stärke in der Vor-Ort-Datengewinnung macht es unverzichtbar für Situationen, in denen eine sofortige Extraktion erforderlich ist.
Warum ich Cellebrite gewählt habe:
Bei der Auswahl eines Tools für meine Liste, insbesondere für die Extraktion von Mobilgerätedaten, war Cellebrites Ruf unumstritten. Im Vergleich seiner Funktionen und der Anwendung in der Praxis habe ich festgestellt, dass es einen deutlichen Vorteil bei Vor-Ort-Einsätzen bietet. Meiner Meinung nach ist Cellebrite zweifellos das beste Tool für die Vor-Ort-Extraktion von Mobilgerätedaten, da es besonders präzise und schnell arbeitet.
Herausragende Funktionen und Integrationen:
Cellebrite bietet eine Vielzahl von Funktionen, die speziell für die sofortige Vor-Ort-Extraktion entwickelt wurden und Ermittlern zeitnahen Zugriff auf entscheidende Daten ermöglichen. Durch seine Kompatibilität mit einer großen Bandbreite mobiler Geräte ist die Extraktion unabhängig von Gerätehersteller oder Betriebssystem möglich.
Bezüglich Integrationen arbeitet Cellebrite effektiv mit anderen Ermittlungsplattformen zusammen und erweitert so die Tiefe und Reichweite jeder Untersuchung.
Pros and Cons
Pros:
- Robuste, computergestützte Ermittlungsumgebung.
- Hohe Kompatibilität mit einer Vielzahl mobiler Endgeräte.
- Effiziente Integrationen mit anderen Ermittlungsplattformen.
Cons:
- Für die optimale Nutzung ist eine spezielle Schulung erforderlich.
- Hardwarekomponenten müssen für neuere Geräte möglicherweise häufig aktualisiert werden.
- Die anfängliche Einrichtung und Kalibrierung kann zeitaufwändig sein.

Am besten für die Wiederherstellung von Beweismitteln aus mobilen und Cloud-Quellen geeignet
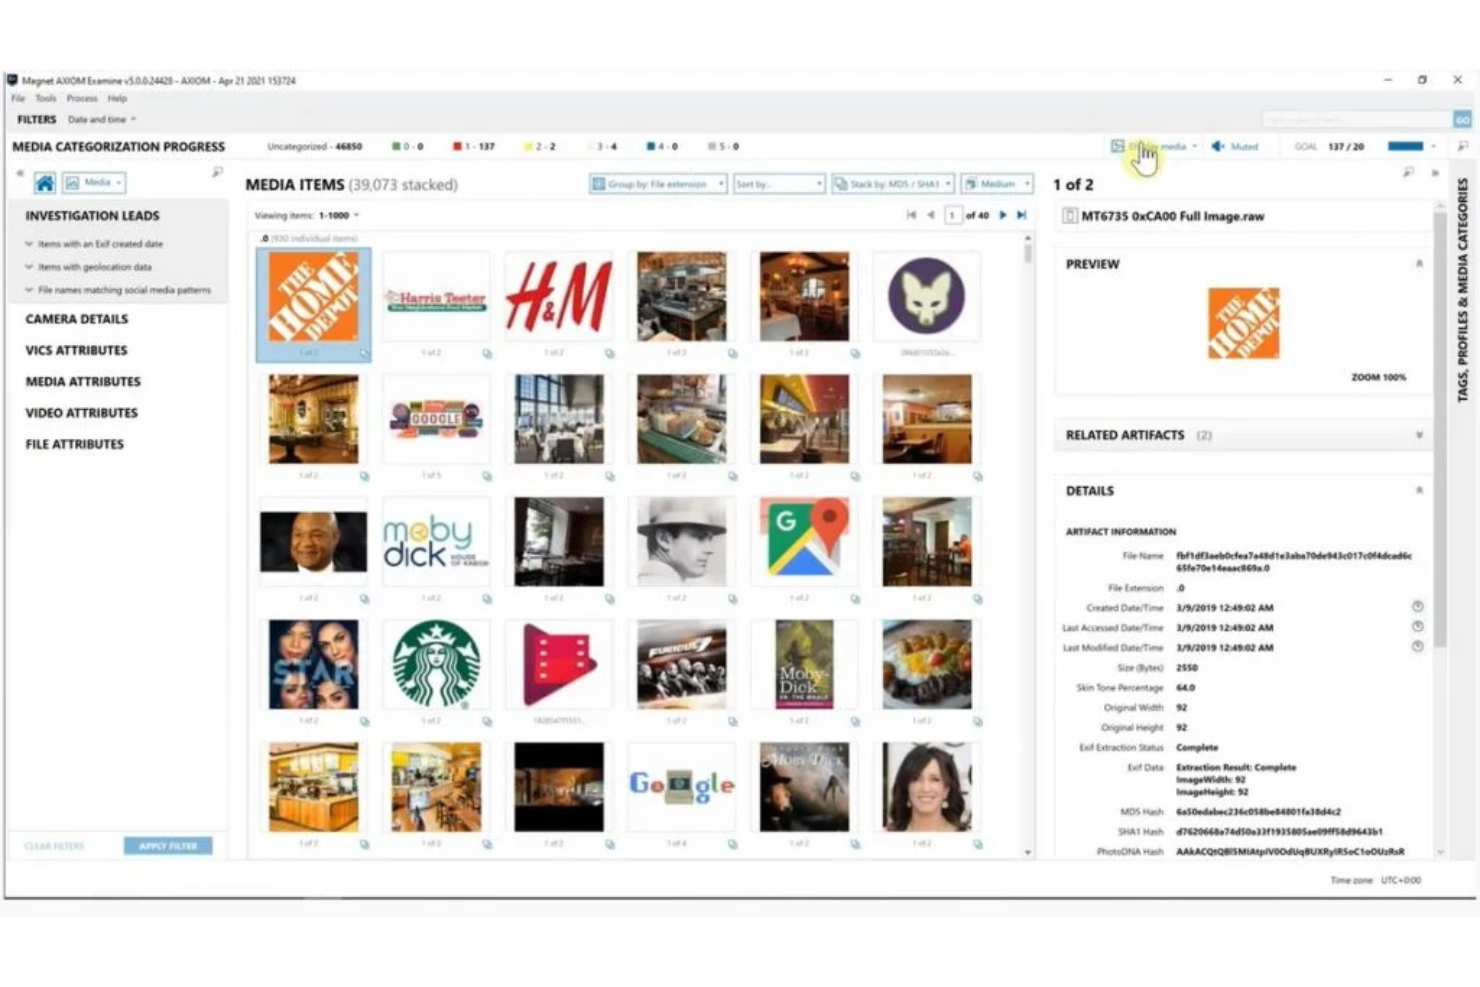
Magnet AXIOM ist ein umfassendes Werkzeug, das Ermittlerinnen und Ermittler in der Computerforensik bei der Sicherung von Beweismitteln aus einer Vielzahl digitaler Plattformen unterstützt, insbesondere bei Mobiltelefonen und Cloud-Umgebungen. Aufgrund dieser Spezialisierung kommt seine Stärke besonders bei der Wiederherstellung von Beweisen aus mobilen und Cloud-Quellen zur Geltung.
Warum ich Magnet AXIOM ausgewählt habe:
Auf der Suche nach den effizientesten Softwaretools habe ich zahlreiche Optionen verglichen. Magnet AXIOM hob sich nicht nur durch seinen ausgezeichneten Ruf hervor, sondern auch durch seine gezielte Funktionalität für mobile und Cloud-Plattformen. Aus meiner Sicht verdient dieses Tool zu Recht den Titel als bestes Werkzeug für die Wiederherstellung von Beweisen aus mobilen und Cloud-Quellen.
Herausragende Funktionen und Integrationen:
Magnet AXIOM überzeugt mit einer detaillierten Zeitachsenanalyse, mit der Ermittlerinnen und Ermittler Aktivitäten auf einem Gerät oder Konto lückenlos nachvollziehen können. Darüber hinaus ist die Kompetenz bei der Wiederherstellung von Internetverläufen, selbst auf Mobiltelefonen, von unschätzbarem Wert.
Die Integration mit großen Cloud-Dienstanbietern und beliebten Betriebssystemen für Mobiltelefone steigert zusätzlich den Nutzen dieses Werkzeugs.
Pros and Cons
Pros:
- Detaillierte Zeitachsenanalyse für umfassende Einblicke.
- Versiert in der Wiederherstellung von Internetverläufen aus verschiedenen Geräten, insbesondere Mobiltelefonen.
- Bemerkenswerte Integrationen mit Cloud-Plattformen und mobilen Betriebssystemen.
Cons:
- Für Einsteiger möglicherweise mit höherer Lernkurve verbunden.
- Einige fortgeschrittene Funktionen könnten überfordern.
- Abhängigkeit von kontinuierlichen Updates zur Unterstützung der neuesten mobilen Betriebssystemversionen.

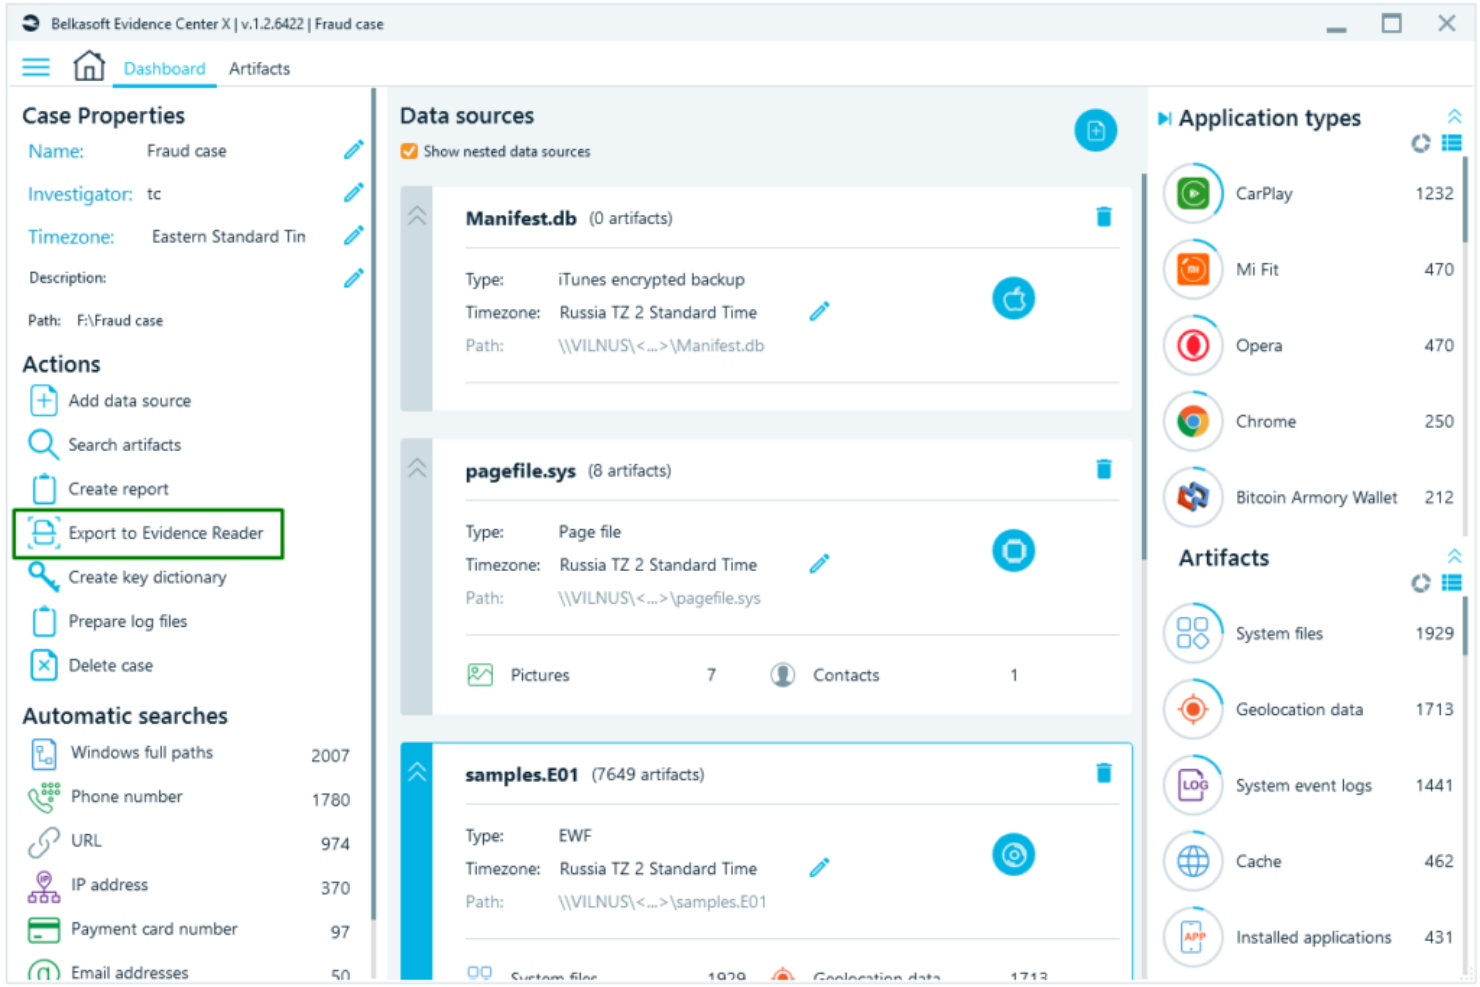
In der komplexen Welt der digitalen Forensik erweist sich das Belkasoft Evidence Center als ein leistungsstarkes Werkzeug, das in erster Linie dazu entwickelt wurde, eine Fülle digitaler Artefakte zu extrahieren. Seine spezialisierten Funktionen machen es zur perfekten Wahl für Fachleute, die tief in forensische Daten eindringen möchten.
Warum ich das Belkasoft Evidence Center gewählt habe:
Auf meiner Suche nach verschiedenen Tools fiel die Wahl klar auf Belkasoft aufgrund seiner einzigartigen Fähigkeiten. Meine Entscheidung beruhte auf seiner unvergleichlichen Leistungsfähigkeit bei der Extraktion feinster digitaler Artefakte von Computersystemen. Der Fokus auf akribisches Artefakt-Extrahieren überzeugte mich davon, dass es „am besten für die Extraktion digitaler Artefakte“ geeignet ist.
Herausragende Funktionen und Integrationen:
Belkasoft glänzt durch fortschrittliche Möglichkeiten zur forensischen Datenextraktion. Es brilliert in der Speicherforensik und ermöglicht Ermittlern, entscheidende Daten wiederherzustellen, die viele andere Tools übersehen könnten. Darüber hinaus bietet es forensisches Imaging, eine entscheidende Funktion zur Bewahrung von Beweismitteln im Originalzustand. Die Plattform lässt sich effizient mit mehreren führenden Computersystemen integrieren und gewährleistet so eine breite Kompatibilität.
Pros and Cons
Pros:
- Umfassender Fokus auf die Extraktion digitaler Artefakte.
- Fortschrittliche Speicherforensik-Fähigkeiten.
- Effiziente forensische Imaging-Funktion zur Beweissicherung.
Cons:
- Eine gewisse Lernkurve für Neueinsteiger.
- Der Funktionsumfang kann zunächst überwältigend wirken.
- Mögliche versteckte Kosten für zusätzliche Module oder fortgeschrittene Schulungen.

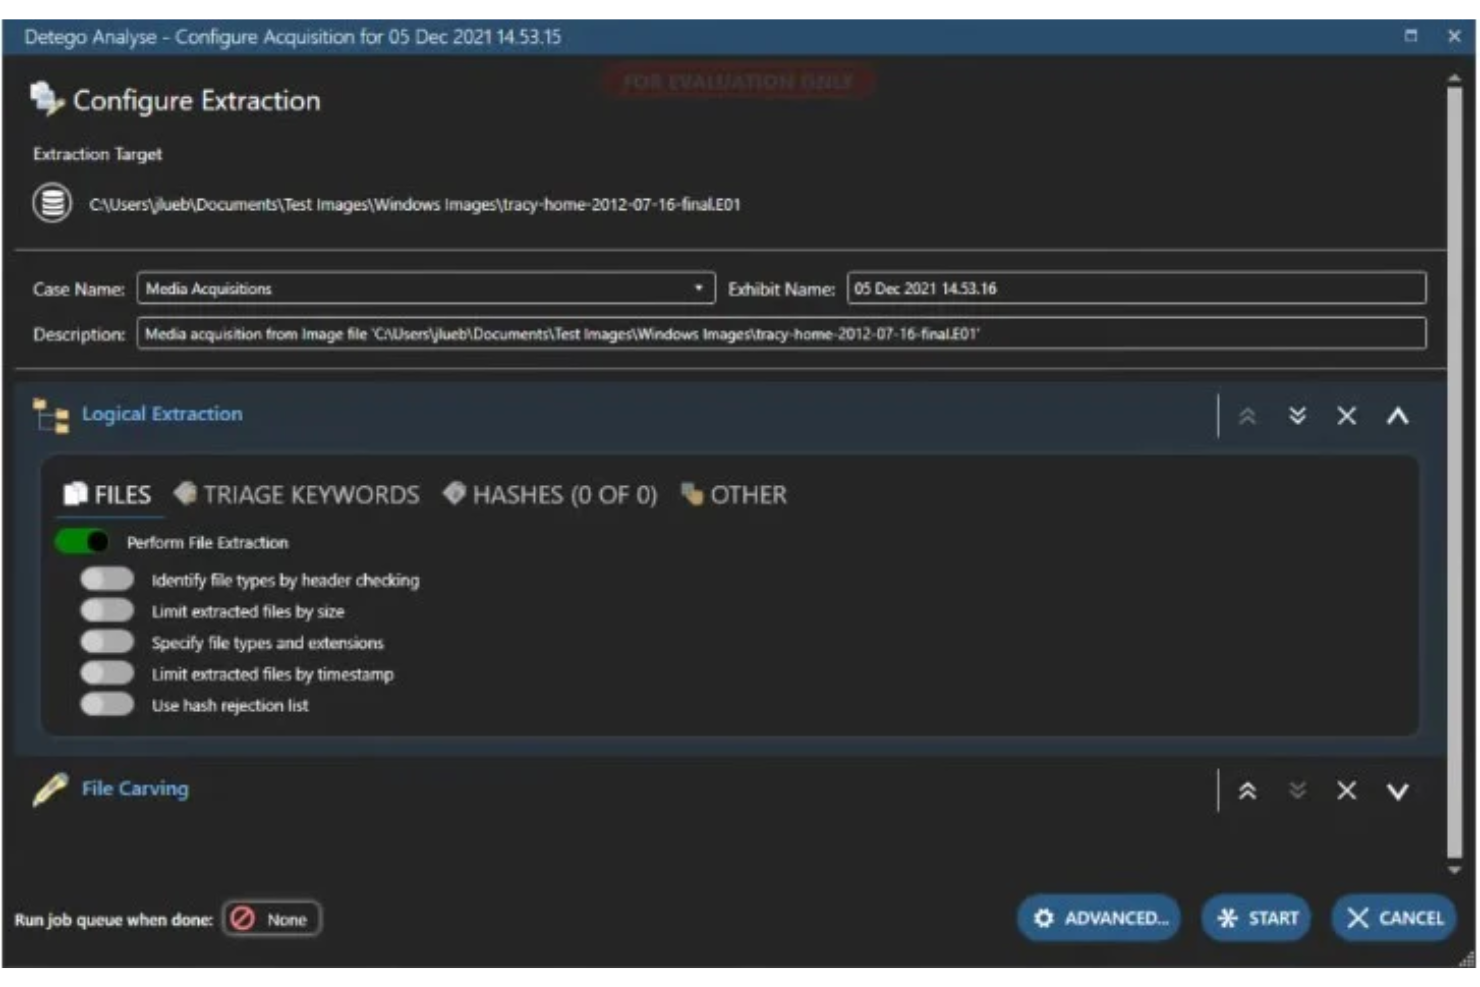
Detego Global steht an der Spitze der Digitalisierung der Forensik und bietet Tools und Funktionen, die Abläufe von Endpoint zu Endpoint vereinen. Der einheitliche Ansatz macht die Lösung besonders geeignet für alle, die ihre digitalen Forensikprozesse konsolidieren und Effizienz sowie Übersicht maximieren möchten.
Warum ich Detego Global gewählt habe:
Während meiner Bewertung zahlreicher forensischer Tools überzeugte mich Detego Global durch seinen umfassenden und integrierten Ansatz. Bei der Suche nach dem effektivsten Tool für einen ganzheitlichen Forensik-Workflow hob sich Detego deutlich ab.
Ich habe seine umfassende Suite als „am besten für vereinheitlichte digitale Forensikabläufe“ bewertet, da sie verschiedene Aspekte des digitalen Ermittlungsprozesses miteinander verbindet.
Herausragende Funktionen und Integrationen:
Detego Global bietet eine breite Palette an Funktionen, die speziell auf forensische Fachleute zugeschnitten sind – von der Handhabung der Volatilität digitaler Beweismittel bis hin zur effizienten Endpoint-Analyse. Die Plattform lässt sich sowohl mit Mac- als auch mit Windows-Betriebssystemen verbinden und sorgt so für ein reibungsloses Untersuchungserlebnis. Darüber hinaus ermöglichen die App-orientierten Funktionen Einblicke in anwendungsbasierte Beweise und erweitern damit den Einsatzbereich.
Pros and Cons
Pros:
- Umfassende Analysefunktionen für Endpunkte.
- Starke Integration mit wichtigen Betriebssystemen wie Mac und Windows.
- Spezialisierte Funktionen für die Extraktion app-basierter Beweise.
Cons:
- Könnte für unerfahrene Nutzer eine gewisse Einarbeitung erfordern.
- Die umfangreiche Tool-Suite kann anfangs überwältigend wirken.
- Mögliche Zusatzkosten für erweiterte Integrationen oder Funktionen.
Weitere Software für digitale Forensik
Nachfolgend finden Sie eine Liste weiterer Software für digitale Forensik, die ich in die engere Auswahl aufgenommen habe, die es aber nicht unter die Top 10 geschafft hat. Sie sind definitiv einen Blick wert.
- Cyber Triage
Am besten geeignet für schnelle Reaktion auf Sicherheitsvorfälle
- MailXaminer
Am besten für E-Mail-Analyse und -Wiederherstellung geeignet
- Oxygen Forensics
Am besten für plattformübergreifende Datenkorrelationen
- Sandblast Threat Extraction
Gut geeignet für fortschrittlichen Bedrohungsschutz


Wie ich digitale Forensik-Software beurteile
Ich unterteile meine Bewertung in grundlegende Muss-Kriterien – wie schreibgeschützte Datenerfassung und eine durch Hashes verifizierte Beweismittelkette – sowie die Merkmale, die empfehlenswerte Tools von anderen abheben.
Kernfunktionen (Grundvoraussetzung für diese Liste)
Bei der Auswahl von Tools für meine Liste bewerte ich jedes auf einer Skala von 0 (bietet die Funktionalität nicht) bis 5 (hervorragend in diesem Bereich) hinsichtlich jeder nachfolgend aufgeführten Kernfunktion. Danach berechne ich die Gesamtpunktzahl des Tools als Prozentsatz. Jedes Tool muss mindestens eine Gesamtpunktzahl von 65% erreichen, um berücksichtigt zu werden.
- Forensische Datenerfassung: Ich prüfe, ob ein Tool verifizierte forensische Abbilder aus Festplatten, Arbeitsspeicher, Mobilgeräten und Cloud-Quellen unter Verwendung von Schreibschutzmethoden erstellen kann.
- Beweisintegrität & Nachvollziehbarkeit: Hier bewerte ich Hash-Verifizierung (MD5, SHA-256) und Protokollierung – insbesondere, wie gut das Tool die Beweismittelhandhabung für Gerichtsverfahren dokumentiert.
- Artefaktanalyse & Wiederherstellung: Ich achte auf tiefgehende Dateisystemanalyse, Registry-Analyse und Wiederherstellung gelöschter Dateien – beispielsweise das Auslesen von Browser-Artefakten oder das Extrahieren von Bildern aus nicht zugewiesenem Speicher.
- Zeitleisten- & Ereignisrekonstruktion: Ein gutes Tool korreliert Log-Einträge, Dateimetadaten und Benutzeraktivitäten in einer visuellen Zeitleiste. Ich bewerte, wie gut jedes Produkt die Korrelation verschiedener Quellen ermöglicht.
- Schlagwortsuche & Indexierung: Bei der Verarbeitung von Terabytes an Beweismaterial ist die Suchgeschwindigkeit entscheidend. Ich beurteile die Indexierungsleistung sowie die Unterstützung von Regex, Booleschen Operatoren und Filterfunktionen.
- Forensische Berichterstellung & Export: Das Endprodukt einer jeden Untersuchung ist der Bericht. Deshalb schaue ich auf Vorlagenoptionen, Einbindung von Beweismitteln, Unterstützung für Schwärzungen und Exportformate.
Nachdem ich eine Liste von Tools habe, die diese Kriterien erfüllen, prüfe ich, was jede Plattform besonders macht.
Unterscheidungsmerkmale (Was Anbieter voneinander abhebt)
So vergleiche und bewerte ich verschiedene Anbieter:
Herausragende Funktionen
Die Fernsammlung von Endpunktdaten ist ein großer Unterschied – wenn ein Vorfall in einer dezentralen Belegschaft auftritt, muss man in der Lage sein, einen Laptop im Ausland zu erfassen, ohne auf den Rücktransport zu warten. Zudem bewerte ich die Tiefe der Mobil- und Cloud-Forensik, da sich Beweismittel zunehmend auf SaaS-Plattformen wie Microsoft 365 oder auf persönlichen Geräten befinden. KI-gestützte Analysen sind für das Sichten großer Datenmengen entscheidend, wenn maschinelles Lernen Tausende von Bildern kategorisieren oder Anomalien schneller erkennen kann als es ein Prüfer manuell schafft.
Über die Funktionen hinaus
Die gerichtliche Verwertbarkeit ist eines der ersten Dinge, die ich überprüfe – wenn die Ergebnisse eines Tools in rechtlichen Verfahren nicht Bestand haben, ist die dahinterliegende Untersuchungsarbeit wertlos. Außerdem achte ich auf das Zertifizierungs- und Schulungsangebot des Anbieters, da beispielsweise EnCE- oder ACE-Zertifikate die Glaubwürdigkeit eines Sachverständigen vor Gericht unmittelbar beeinflussen. Auch die Flexibilität der Bereitstellung ist wichtig: Manche Ermittlungen erfordern luftgetrennte Umgebungen, während andere cloudbasierte Zusammenarbeit über Standorte hinweg benötigen. Daher beurteile ich, ob das Tool sowohl On-Premise- als auch Hybridmodelle unterstützt.
So wählen Sie Software für digitale Forensik aus
Es ist leicht, sich in langen Funktionslisten und komplexen Preisstrukturen zu verlieren. Damit Sie sich bei der Bearbeitung Ihres individuellen Auswahlprozesses für Software auf das Wesentliche konzentrieren können, finden Sie hier eine Checkliste mit Faktoren, die Sie berücksichtigen sollten:
| Faktor | Was Sie beachten sollten |
|---|---|
| Skalierbarkeit | Wächst die Software mit Ihrem Team? Prüfen Sie, ob sie bei wachsenden Anforderungen mehr Benutzer oder ein größeres Datenvolumen unterstützt. Vermeiden Sie Tools, die das Wachstum durch hohe Upgrade-Kosten einschränken. |
| Integrationen | Funktioniert sie mit Ihren bestehenden Tools? Prüfen Sie, ob sie sich problemlos mit den bereits von Ihnen verwendeten Systemen verbinden lässt, um Unterbrechungen der Arbeitsabläufe zu vermeiden. Achten Sie auf APIs oder vorgefertigte Konnektoren. |
| Anpassbarkeit | Können Sie sie an Ihre Prozesse anpassen? Prüfen Sie, ob Sie Einstellungen oder Arbeitsabläufe an die Anforderungen Ihres Teams anpassen können, ohne dass zusätzliche Kosten oder Komplikationen entstehen. |
| Benutzerfreundlichkeit | Ist sie für Ihr Team benutzerfreundlich? Stellen Sie sicher, dass auch nichttechnische Mitarbeiter sie ohne umfangreiche Schulungen bedienen können. Achten Sie auf intuitive Benutzeroberflächen und eine unkomplizierte Navigation. |
| Implementierung und Einführung | Wie schnell können Sie loslegen? Bewerten Sie den Zeit- und Ressourcenaufwand für die Implementierung der Software und die Schulung Ihres Teams. Achten Sie auf Tools mit geführten Einrichtungsvorgängen und Schulungsressourcen. |
| Kosten | Passt sie in Ihr Budget? Vergleichen Sie die Gesamtbetriebskosten einschließlich versteckter Gebühren oder Kosten für wichtige Funktionen. Setzen Sie auf transparente Preismodelle. |
| Sicherheitsvorkehrungen | Sind Ihre Daten und Ermittlungen geschützt? Überprüfen Sie, ob die Software Ihre Sicherheitsstandards erfüllt, einschließlich Verschlüsselung und Zugriffskontrollen. Prüfen Sie die Einhaltung relevanter Vorschriften. |
Was ist Software für digitale Forensik?
Software für digitale Forensik ist ein Werkzeug, das zu Untersuchungszwecken zum Erfassen, Analysieren und Berichten über digitale Daten verwendet wird. Diese Werkzeuge werden häufig von Strafverfolgungsbehörden, Cybersicherheitsexperten und IT-Teams eingesetzt, um digitale Beweise aufzudecken und zu verstehen. Funktionen zur Datenwiederherstellung, Beweiserhebung und Dateianalyse unterstützen genaue Untersuchungen und die Einhaltung von Vorschriften. Insgesamt bieten diese Werkzeuge wichtige Unterstützung beim Aufdecken digitaler Sachverhalte und beim Erhalt der Datenintegrität.
Funktionen
Achten Sie bei der Auswahl von Software für digitale Forensik auf die folgenden wichtigen Funktionen:
- Datenwiederherstellung: Stellt verlorene oder gelöschte Daten wieder her, um Untersuchungen zu unterstützen und sicherzustellen, dass nichts übersehen wird.
- Beweiserhebung: Sammelt digitale Beweise systematisch und bewahrt ihre Integrität für Gerichtsverfahren.
- Dateianalyse: Untersucht Dateien auf verborgene Informationen oder Anomalien, die auf Manipulation oder bösartige Aktivitäten hinweisen können.
- Reaktion auf Vorfälle: Bietet Werkzeuge, um schnell auf Sicherheitsvorfälle zu reagieren und potenzielle Schäden zu minimieren.
- Berichtserstellung: Erstellt detaillierte Berichte, um Ergebnisse klar und professionell darzustellen.
- Cloud-Integration: Verbindet sich mit Cloud-Diensten, um den Zugriff auf Daten und die Speichermöglichkeiten zu erweitern.
- Überwachung in Echtzeit: Bietet eine kontinuierliche Überwachung, um Bedrohungen zu erkennen und auf sie zu reagieren, sobald sie auftreten.
- Plattformübergreifende Kompatibilität: Stellt sicher, dass die Software auf verschiedenen Betriebssystemen und Geräten funktioniert.
- Erweiterte Verschlüsselung: Schützt sensible Daten durch Verschlüsselung vor unbefugtem Zugriff.
- Automatisierte Berichterstellung: Spart Zeit, indem Berichte automatisch erstellt werden, und gewährleistet Konsistenz und Genauigkeit.
Vorteile
Die Implementierung von Software für digitale Forensik bietet Ihrem Team und Ihrem Unternehmen mehrere Vorteile. Hier sind einige, auf die Sie sich freuen können:
- Verbesserte Genauigkeit: Funktionen zur Datenwiederherstellung und Beweiserhebung stellen sicher, dass Untersuchungen gründlich und präzise sind.
- Effiziente Untersuchungen: Automatisierte Berichterstellung und Überwachung in Echtzeit sparen Zeit, sodass sich Ihr Team auf die Analyse konzentrieren kann.
- Erhöhte Sicherheit: Erweiterte Verschlüsselung und Werkzeuge zur Reaktion auf Vorfälle helfen dabei, sensible Informationen vor unbefugtem Zugriff zu schützen.
- Einhaltung gesetzlicher Vorschriften: Berichtserstellung und Dateianalyse unterstützen die Einhaltung gesetzlicher Standards und Vorschriften bei Untersuchungen.
- Plattformübergreifender Zugriff: Die Kompatibilität mit verschiedenen Geräten und Betriebssystemen bietet Flexibilität in unterschiedlichen Umgebungen.
- Skalierbarkeit: Die Cloud-Integration stellt sicher, dass Ihre Werkzeuge mit Ihren Daten und den Anforderungen Ihres Teams wachsen können.
- Schnelle Reaktion: Funktionen zur Reaktion auf Vorfälle ermöglichen sofortiges Handeln und verringern die Auswirkungen von Sicherheitsverletzungen.
Kosten & Preise
Die Auswahl von Software für digitale Forensik erfordert ein Verständnis der verschiedenen verfügbaren Preismodelle und Tarife. Die Kosten variieren je nach Funktionen, Teamgröße, Zusatzoptionen und weiteren Faktoren. Die folgende Tabelle fasst gängige Tarife, ihre durchschnittlichen Preise und die typischen enthaltenen Funktionen von Lösungen für digitale Forensik zusammen:
Vergleichstabelle der Tarife für Software für digitale Forensik
| Tarifart | Durchschnittlicher Preis | Übliche Funktionen |
|---|---|---|
| Kostenloser Tarif | $0 | Grundlegende Datenwiederherstellung, eingeschränkte Dateianalyse und standardmäßige Berichterstellung. |
| Persönlicher Tarif | $10-$30/Benutzer/Monat | Erweiterte Datenwiederherstellung, Beweiserhebung und grundlegende Reaktion auf Vorfälle. |
| Geschäftstarif | $50-$100/Benutzer/Monat | Umfassende Dateianalyse, automatisierte Berichterstellung und plattformübergreifende Kompatibilität. |
| Unternehmenstarif | $150-$300/Benutzer/Monat | Überwachung in Echtzeit, erweiterte Verschlüsselung, anpassbare Dashboards und bevorzugter Kundensupport. |
Häufig gestellte Fragen zur Software für digitale Forensik
Hier finden Sie einige Antworten auf häufige Fragen zur Software für digitale Forensik:
Wie bewerte ich die Zuverlässigkeit von Software für digitale Forensik?
Bewerten Sie den Ruf der Software anhand von Referenzen, Bewertungen und Testversionen. Achten Sie auf Rückmeldungen zu ihrer Stabilität, Genauigkeit und Benutzerfreundlichkeit. Zuverlässige Software sollte nachweislich Daten präzise verarbeiten und während Untersuchungen eine gleichbleibende Leistung bieten.
Welche Arten von Daten kann Software für digitale Forensik erfassen und analysieren?
Software für digitale Forensik kann verschiedene Datentypen verarbeiten, darunter Computerdateien, mobile Daten und cloudbasierte Informationen. Es ist wichtig, dass Sie sicherstellen, dass die Software die spezifischen Datenquellen unterstützt, mit denen Sie arbeiten, um ihre Wirksamkeit bei Untersuchungen zu maximieren.
Kann Software für digitale Forensik in bestehende Systeme oder Tools integriert werden?
Ja, die meisten Lösungen für digitale Forensik bieten Integrationsmöglichkeiten mit anderen Tools und Systemen. Prüfen Sie, ob nahtlose Verbindungen zu Ihrem aktuellen Software-Ökosystem unterstützt werden, um die Effizienz von Arbeitsabläufen und die Datenverwaltung zu verbessern.
Wie geht es weiter:
Wenn Sie gerade Software für digitale Forensik recherchieren, kontaktieren Sie kostenlos einen SoftwareSelect-Berater für Empfehlungen.
Sie füllen ein Formular aus und führen ein kurzes Gespräch, in dem Ihre spezifischen Anforderungen besprochen werden. Anschließend erhalten Sie eine Auswahlliste von Software, die Sie prüfen können. Die Berater unterstützen Sie sogar während des gesamten Kaufprozesses, einschließlich der Preisverhandlungen.