

Cybersikkerhed henviser til de metoder og teknikker, der bruges til at beskytte systemer, netværk og programmer mod digitale angreb, uautoriseret adgang eller skader. Det omfatter en bred vifte af praksisser, der er designet til at beskytte datas integritet, fortrolighed og tilgængelighed på tværs af forskellige digitale platforme.
Målet med cybersikkerhed er at beskytte følsomme oplysninger mod cybertrusler som hacking, phishing, malware og ransomware og dermed sikre datas sikkerhed og privatliv i en stadig mere forbundet verden.
I denne vejledning gennemgår vi de vigtigste aspekter af cybersikkerhed, og hvordan teknologiledere kan hjælpe deres teams med at overvinde almindelige sikkerhedsudfordringer.
En introduktion til cybersikkerhed
Cybersikkerhed indebærer implementering af defensive foranstaltninger som firewalls, antivirussoftware og systemer til registrering af indtrængen samt anvendelse af strategier til risikostyring, datagendannelse og brugeruddannelse.
Det er allerede en stor forretning, og den vokser hurtigt. Ifølge en undersøgelse foretaget af KPMG mener 18 % af de adspurgte administrerende direktører, at cyberkriminalitet vil være den største trussel mod deres organisations vækst i 2025.
Selvom implementering af de bedste sikkerhedsforanstaltninger ikke er en garanti mod disse hændelser, kan bestemte forholdsregler reducere sandsynligheden for dem betydeligt. Det er også afgørende at vælge den bedste cybersikkerhedsudbyder til at beskytte din virksomhed.
Almindelige cybersikkerhedstrusler
Cybertrusler findes i mange former. Risiciene omfatter muligheden for, at malware sletter hele dit system, at en ubuden gæst får adgang til og ændrer dine filer, at din computer bruges som et værktøj til at iværksætte angreb mod andre, eller at nogen stjæler dine kreditkortoplysninger for at foretage uautoriserede transaktioner. Tekniske løsninger som cybersikkerhedssoftware, firewalls og systemer til adgangskontrol spiller stadig en rolle. Men det er også vigtigt at tage højde for den menneskelige faktor. En pragmatisk tilgang til cybersikkerhed dækker både tekniske og menneskelige forhold.
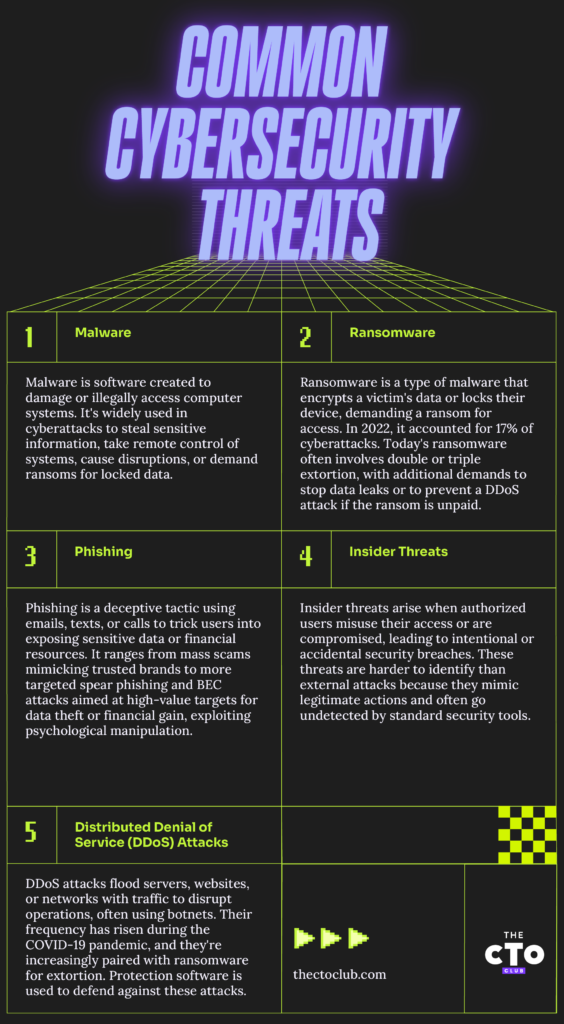
- Malware, en sammentrækning af "skadelig software", henviser til enhver software eller ethvert computerprogram, der bevidst er designet til at skade et computersystem eller dets brugere. Det er et almindeligt element i de fleste moderne cyberangreb. Malware udvikles og anvendes af hackere og cyberkriminelle til ulovligt at få adgang til computersystemer og følsomme oplysninger, fjernstyre computersystemer, forstyrre eller beskadige dem eller holde data og systemer som gidsler med henblik på løsepenge...
- Ransomware er malware, der låser en ofrets data eller enhed og truer med at holde dem utilgængelige – eller noget endnu værre – medmindre der betales løsepenge. IBM Security X-Force Threat Intelligence Index 2023 rapporterer, at ransomwareangreb udgjorde 17 % af alle cyberangreb i 2022. Moderne ransomware er mere alvorlig end de tidlige versioner. Oprindeligt krævede ransomware en enkelt løsesum for dekrypteringsnøgler. Aktuelle angreb omfatter imidlertid ofte dobbelt afpresning, hvor der kræves yderligere løsepenge for at forhindre, at ofrets data frigives eller offentliggøres. Nogle eskalerer endda til tredobbelt afpresning og truer med et distribueret tjenestenægtelsesangreb (DDoS, forklaret nedenfor), hvis løsepengene ikke betales.
- Phishing omfatter vildledende e-mails, sms'er eller opkald, der lokker brugere til at downloade malware, videregive følsomme oplysninger eller sende penge ved en fejl. Udbredte phishingbedragerier er almindelige – det er omfattende falske beskeder fra tilsyneladende velrenommerede mærker, der opfordrer modtagerne til at opdatere adgangskoder eller kreditkortoplysninger. Mere avanceret phishing, som målrettet phishing og kompromittering af virksomheds-e-mail (BEC), er rettet mod bestemte personer eller grupper for at få værdifulde data eller opnå betydelige økonomiske gevinster. Phishing er en form for social manipulation, hvor psykologisk manipulation bruges til at narre mennesker til at træffe skadelige beslutninger.
- Interne trusler stammer fra autoriserede brugere (medarbejdere, kontrahenter, forretningspartnere), som bevidst eller utilsigtet misbruger deres adgang, eller hvis konti kompromitteres af cyberkriminelle. Interne trusler er vanskeligere at opdage end eksterne trusler, fordi de fremstår som legitime aktiviteter og er usynlige for traditionelle sikkerhedsforanstaltninger som antivirussoftware og firewalls.
- Distribuerede tjenestenægtelsesangreb (DDoS) har til formål at lukke servere, websteder eller netværk ned ved at overbelaste dem med trafik, typisk fra et botnet – en gruppe inficerede systemer, der fjernstyres af cyberkriminelle. Hyppigheden af DDoS-angreb steg kraftigt under COVID-19-pandemien. Angribere kombinerer i stigende grad DDoS med ransomwareangreb eller bruger truslen om et DDoS-angreb til at afpresse løsepenge. DDoS-beskyttelsessoftware hjælper med at opbygge digital immunitet.
Hvorfor cybersikkerhed er vigtigt for SaaS
I de seneste år er cyberangreb blevet hyppigere og dyrere. Ifølge IBM var den gennemsnitlige omkostning ved et databrud i 2025 på 4,45 millioner dollars, hvilket er en stigning på omkring 15 % i løbet af de seneste tre år. Ransomwareangreb er endnu dyrere med gennemsnitlige omkostninger på over 5 millioner dollars, uden at medregne en eventuel løsesum, som offeret vælger at betale.
Som teknologileder er det afgørende at tage højde for din SaaS-infrastruktur, når du implementerer cybersikkerhedspolitikker. Cyberkriminelle går ofte efter SaaS-platforme på grund af muligheden for store gevinster. For eksempel brugte Team TNT skadelig software til at få adgang til fejlkonfigurerede Kubernetes-klynger og kompromitterede 50.000 IP-adresser.
For dine kunder er fordelen ved SaaS, at de ikke længere behøver at bekymre sig om vedligeholdelse og opgraderinger. En samvittighedsfuld tilgang til cybersikkerhed er afgørende for at leve op til dette løfte.
Cybersikkerhedens kernekomponenter
En god cybersikkerhedsramme skal dække fem kerneområder. Gør dig bekendt med disse komponenter, og sørg for at dække dem alle som en del af en helhedsorienteret sikkerhedstilgang.
Netværkssikkerhed
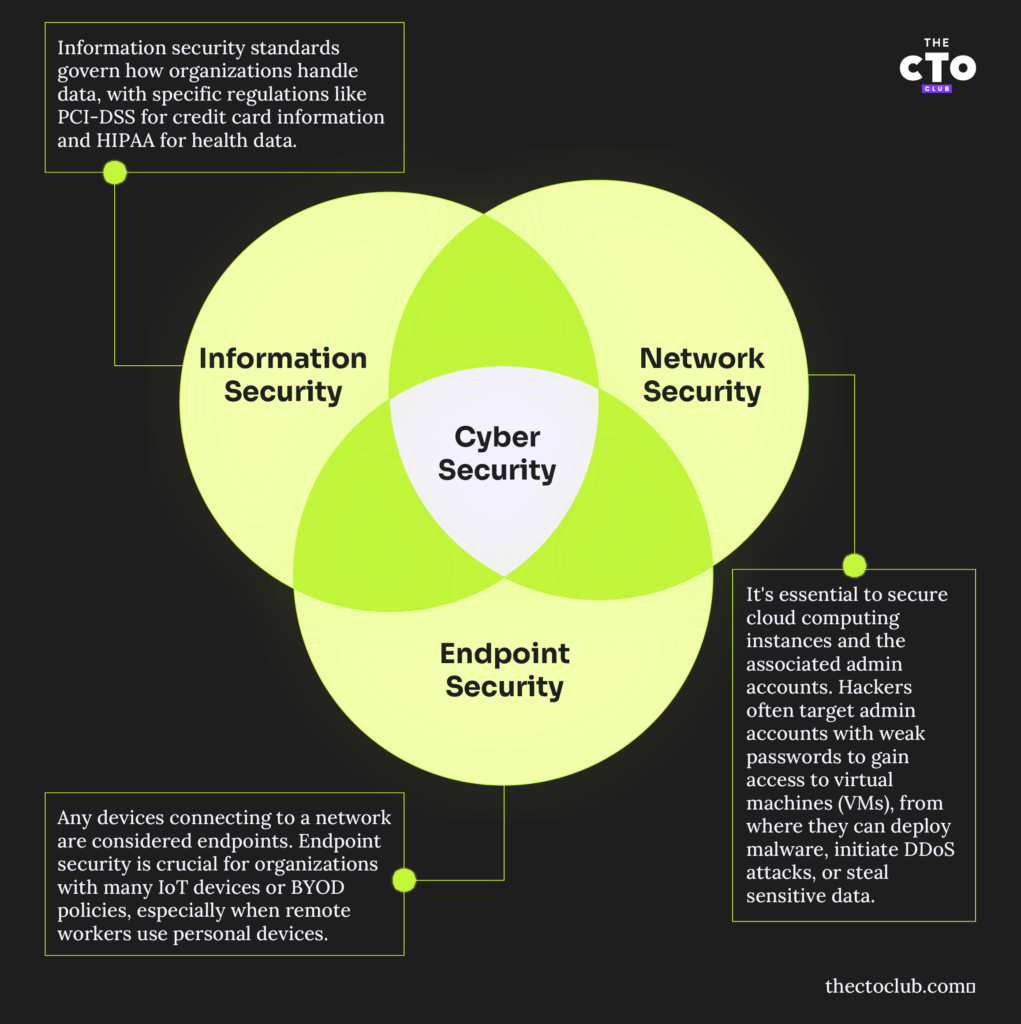
Netværkssikkerhed vedrører dit fysiske netværk og alle enheder, der opretter forbindelse til det. Det omfatter mobile enheder, tingenes internet, servere og bærbare computere. Sikring af trådløse netværk, brug af VPN'er eller andre former for krypteret kommunikation samt konfiguration af firewalls er alle grundlæggende dele af en netværkssikkerhedspolitik.
Informationssikkerhed
Den måde, din organisation indsamler, opbevarer og overfører data på, er omfattet af standarder for informationssikkerhed, for eksempel PCI-DSS for kreditkortoplysninger eller HIPAA for sundhedsrelaterede data. Det er sandsynligt, at din organisation allerede har overvejet de relevante standarder grundigt. En gennemgang af cybersikkerheden kan fremhæve eventuelle mangler i måden, dataene opbevares og overføres på.
Have an account? Log In
Slutpunktsikkerhed
Alle enheder, der opretter forbindelse til et netværk, betragtes som slutpunkter. For organisationer med mange IoT-enheder eller BYOD-politikker er slutpunktsikkerhed en særligt presserende bekymring. Overvej eksemplet med en organisation, der tillader fjernarbejdere at bruge deres egne bærbare computere og smartphones. Hvis en medarbejders bærbare computer bliver inficeret med ransomware, kan denne ransomware sprede sig til netværksdrev, som medarbejderen har adgang til, og forårsage betydelige forstyrrelser.
Skysikkerhed
Det er afgørende at sikre dine cloudcomputing-instanser og administrationskontiene til skyplatformen. Hackere har været kendt for at lede efter administratorkonti med svage adgangskoder og bruge disse konti til at give sig selv adgang til de VM'er, der kører på dem, så de senere kan installere skadelig software, iværksætte DDOS-angreb eller lede efter følsomme data, de kan stjæle.
Sikkerhed uden implicit tillid
Sikkerhed uden implicit tillid er en cybersikkerhedsramme, der eliminerer implicit tillid og kræver løbende verificering af alle brugere, enheder og applikationer. Det håndhæver streng identitetsgodkendelse, adgang efter princippet om mindst mulige privilegier og overvågning i realtid for at minimere sikkerhedsrisici og forhindre lateral bevægelse i tilfælde af et brud.
De vigtigste principper omfatter multifaktorgodkendelse (MFA), mikrosegmentering og automatiserede risikovurderinger til at opdage og afværge trusler. Efterhånden som organisationer skifter til sky- og hybridmiljøer, forbedrer sikkerhed uden implicit tillid datasikkerheden, overholdelsen af lovgivningen og den generelle synlighed på tværs af IT-systemer.
Applikationssikkerhed
Software til applikationssikkerhed dækker nuldagssårbarheder, fejlkonfigurerede applikationer eller operativsystemer, der ikke er blevet opdateret. Nogle almindelige problemer omfatter:
- Forkert adgangsstyring (f.eks. at give brugere flere privilegier, end de har brug for)
- Manglende brug af multifaktorgodkendelse
- Manglende håndhævelse af stærke adgangskoder eller politikker til at blokere en konto efter flere mislykkede eller uautoriserede adgangsforsøg
- Det tager for lang tid at ændre eller tilbagekalde privilegier for medarbejdere, der fratræder
Hvis du integrerer nye applikationer eller skytjenester fra tredjeparter i dine arbejdsgange, skal du gennemgå dine politikker for at bekræfte, at du stadig dækker hver komponent.
Vigtige cybersikkerhedsteknologier
- Firewalls: Fungerer som en barriere mellem betroede interne netværk og ikke-betroede eksterne netværk, såsom internettet.
- Antivirus- og antimalwaresoftware: Registrerer, forhindrer og fjerner skadelig software som virus, orme og løsepengevirus.
- Systemer til registrering og forebyggelse af indtrængen (IDPS): Overvåger netværkstrafikken for mistænkelig aktivitet og kendte trusler og advarer sikkerhedspersonale om potentielle brud.
- Kryptering: Beskytter data ved at omdanne dem til ulæselig kode under transmission eller lagring, så det sikres, at kun autoriserede parter kan få adgang.
- Virtuelle private netværk (VPN'er): Opretter en sikker forbindelse over internettet, hvilket forbedrer privatliv og sikkerhed, især ved fjernarbejde.
- Multifaktorgodkendelse (MFA): Kræver flere former for verificering, før der gives adgang, hvilket i høj grad reducerer risikoen for uautoriseret adgang.
- Sikkerhedsoplysninger og hændelsesstyring (SIEM): Giver realtidsanalyse af sikkerhedsadvarsler, der genereres af applikationer og netværkshardware.
- Forebyggelse af datatab (DLP): Teknologier, der forhindrer følsomme data i at forlade netværket uden autorisation.
- Værktøjer til sikkerhed i skyen: Beskytter data og applikationer, der hostes i skymiljøer, herunder adgangskontroller og trusselsintelligens.
- Beskyttelse af slutpunkter: Sikrer slutpunkter eller indgangspunkter på slutbrugerenheder som stationære computere, bærbare computere og mobile enheder mod udnyttelse af ondsindede aktører.
Teknologilederens rolle inden for cybersikkerhed
I din karriere som cybersikkerhedsleder er det dit ansvar at sikre, at dine teams forstår vigtigheden af cybersikkerhed, hvorfor dine politikker ser ud, som de gør, og at disse politikker er i overensstemmelse med forretningsmålene.
Tilpasning af cybersikkerhed til forretningsmål
Interessenter betragter ofte cybersikkerhed som en hindring eller som noget, man blot bør give mundtlige tilsagn om. Det er lettere at få disse ledere med, når du fokuserer på resultaterne af din politik. Forebyggelse af angreb forbedrer for eksempel tjenesternes oppetid og øger produktiviteten.
Effektiv ressourceforvaltning inden for sikkerhed
Regelmæssige gennemgange af konti og ressourcer på et netværk kan øge hastigheden, hvormed brud opdages. Fjernelse af ubrugte applikationer eller nedlukning af systemer, der ikke længere er i brug, reducerer antallet af angrebsvektorer, som ondsindede aktører kan udnytte.
Kommunikation af sikkerhedsprotokoller og risici
Træning i sikkerhedsbevidsthed er et uvurderligt værktøj til at uddanne medarbejdere på alle niveauer i din cybersikkerhedsstrategi. Medarbejdere, der har viden om værktøjer til vurdering af sikkerhedsrisici og er blevet trænet i phishingangreb, trojanske heste, virus og løsepengevirus, forstår bedre, hvordan de kan beskytte sig mod sådanne trusler, og har mindre sandsynlighed for at blive ofre for cyberkriminelle.
Nye tendenser inden for cybersikkerhed
Cybersikkerhed udvikler sig konstant. For at sikre, at din SaaS-platform forbliver modstandsdygtig over for nye trusler, bør du holde dig ajour med disse tendenser.
Kunstig intelligens & sikkerhed
AI har potentiale til at effektivisere mange områder inden for cybersikkerhed. Fuld automatisering er sandsynligvis ikke en god idé, især i betragtning af hvor “selvsikkert forkerte” den nuværende generation af maskinlæringsmodeller kan være. Til overvågning af logfiler og advarsler samt til at hjælpe dit eksisterende team af cybersikkerhedseksperter kan AI dog være uvurderlig.
Blockchains rolle inden for cybersikkerhed
Registrering af data i en decentraliseret hovedbog, der kun kan tilføjes til, kan være fordelagtig, hvis du har brug for, at dataene er uforanderlige. Distribuerede blockchains er dog forbundet med mange udfordringer. For det første er det muligvis ikke ønskværdigt at bruge en distribueret, uforanderlig hovedbog på en offentlig blockchain til følsomme data. Desuden kan én fejl med private nøgler medføre alvorlige risici for forretningskontinuitet eller sikkerhed. Private, tilladelsesbaserede blockchains kan løse nogle af disse problemer og dermed udgøre et muligt kompromis.
Kvantecomputingens fremkomst
Kvanteberegning kan gøre mange populære krypteringsalgoritmer forældede fra den ene dag til den anden. Det er måske den mest betydelige trussel, som hele IT-branchen står over for. NIST annoncerede fire kvantesikre kryptografiske algoritmer i 2022, og andre er under udvikling. Begynd at fremtidssikre dine platforme i dag for at undgå en krise, der kan være tættere på, end du tror.
Udvidet detektion og respons (XDR)
Udvidet detektion og respons (XDR) vinder frem, efterhånden som cybertrusler bliver mere sofistikerede. Traditionelle sikkerhedsværktøjer som SIEM og EDR har ofte svært ved fragmenterede data og store mængder advarsler, hvilket gør det vanskeligere at opdage og reagere på angreb. XDR effektiviserer sikkerheden ved at integrere flere lag, automatisere trusselskorrelation og samle data på tværs af slutpunkter, netværk og cloudmiljøer.
Denne tilgang forbedrer synligheden, reducerer blinde vinkler og giver dybere kontekst om potentielle trusler. Ved at prioritere risici og forbedre hændelsesrespons hjælper XDR cybersikkerhedsteams med at opdage, afbøde og forhindre sikkerhedshændelser mere effektivt.
Ekspertråd til at overvinde almindelige cybersikkerhedsudfordringer
Det er ikke altid nemt at fremme robuste sikkerhedsløsninger, men hvis du tager hånd om disse udfordringer direkte, bliver det lettere at opnå det tværorganisatoriske samarbejde, der kræves for at få dine politikker til at fungere.
Forebyggelse af systemfejl & brandslukning
En proaktiv tilgang til forebyggelse af cybersikkerhedstrusler er mere effektiv end brandslukning. Det er for eksempel nemmere at investere i et CDN for at forhindre tjenestenægtelsesangreb end at genoprette den omdømmeskade, som et nedbrud kan forårsage.
More Articles
Nedbrydning af sikkerhedssiloer
Komplekse netværk fører ofte til siloer og blinde vinkler i informationsstrømmen. Sigt altid efter at nedbryde disse siloer og samle så meget information som muligt for at få et godt overblik over potentielle trusler.
Opnåelse af interessenternes enighed om sikkerhedsprioriteter
Dine interessenter forstår sandsynligvis, at du håndterer følsomme oplysninger på dine computersystemer. Fokuser på fordelene, og forklar hvorfor du implementerer forskellige politikker, så du opnår opbakning til dine sikkerhedsforanstaltninger. Gør dem så nemme og problemfri at følge som muligt.
Bedste praksis
Vil du styrke din organisations cybersikkerhed markant og reducere risikoen for cyberangreb og databrud? Gør følgende:
- Regelmæssige softwareopdateringer: Hold al software opdateret, herunder operativsystemer og applikationer, for at udbedre sikkerhedssårbarheder.
- Stærke adgangskodepolitikker: Implementer komplekse adgangskoder, eller brug software til adgangskodeadministration, og skift dem regelmæssigt for at forhindre uautoriseret adgang.
- Uddannelse og bevidstgørelse af medarbejdere: Undervis medarbejderne i almindelige cybertrusler som phishing og social engineering-angreb.
- Regelmæssige sikkerhedskopier: Sikkerhedskopiér regelmæssigt data, og sørg for, at de kan gendannes, så tab forhindres i tilfælde af et cyberangreb.
- Planlægning af hændelsesrespons: Udarbejd en plan for effektiv håndtering af sikkerhedsbrud.
- Netværkssegmentering: Opdel netværket i mindre dele for at begrænse spredningen af angreb og administrere adgangskontroller mere effektivt.
- Adgang med mindst mulige privilegier: Giv kun brugerne den adgang, der er nødvendig for at udføre deres arbejdsfunktioner.
- Kontinuerlig overvågning: Overvåg netværkstrafik og logfiler for hurtigt at opdage og reagere på trusler.
- Sikker konfiguration: Sørg for, at alle systemer og applikationer er konfigureret sikkert for at minimere sårbarheder.
- Regelmæssige sikkerhedsrevisioner: Gennemfør periodiske revisioner for at identificere og afhjælpe sikkerhedshuller eller svagheder.
Beskyt dit brand
Som SaaS-teknologileder er du ansvarlig for datasikkerheden i din virksomhed og indirekte for de organisationer, der er afhængige af dine tjenester. Verdenen inden for cybersikkerhed udvikler sig konstant, og i dag findes der langt flere trusler end simple phishingangreb og spionprogrammer. Hvilke råd ville du give til en person, der ønsker at skabe mere robuste sikkerhedsforanstaltninger omkring sin cybersikkerhedsplan?
Vil du vide mere om cybersikkerhed? Tilmeld dig vores nyhedsbrev for opdateringer om de seneste nyheder inden for cybersikkerhed og mere til.

