

Som en person, der har beskæftiget sig indgående med verdenen inden for sikkerhedsoplysninger og hændelsesstyring (SIEM), forstår jeg behovet for en SIEM-løsning, der effektivt kan samle slutpunktsdata fra forskellige kilder, analysere brugeradfærd og levere handlingsrettede sikkerhedsanalyser.
Splunk, som er førende i branchen på dette område, er fremragende til at samle maskingenererede data, tilbyde plugins til forskellige datakilder og adfærdsanalyse samt levere en omfattende platform til sikkerhedsdrift eller cybersikkerhed med markante funktioner til trusselsdetektion og trusselsefterretninger.
Det er dog ikke alle SIEM-platforme, der passer perfekt til alle organisationer, da faktorer som pris, specifikke anvendelsesområder eller forskellige behov for datahåndtering kan få dig til at lede efter Splunk-konkurrenter.
Hvad er Splunk?
Splunk er en SIEM-platform, der hjælper dig med at søge i, overvåge og analysere maskingenererede data. Den bruges primært af IT-teams, sikkerhedsanalytikere og DevOps-fagfolk, som har brug for at spore systemaktivitet og reagere hurtigt på trusler eller problemer. Funktioner til overvågning i realtid, dataindeksering og alarmering hjælper dit team med at træffe hurtige beslutninger, holde styr på hændelser og sikre, at dine systemer fungerer korrekt. Splunk giver dit team mulighed for at omdanne enorme datamængder til klare og anvendelige indsigter.
Hvorfor du kan stole på vores softwareanbefalinger
6,700+
Reviews
20
Industry experts
16+
Evaluation factors
14
Years
Vores team har testet og anmeldt software siden 2012. Vi er selv teknologiledere, så vi ved, hvor svært og hvor vigtigt det er at vælge den rigtige software.
Til denne guide har vi vurderet værktøjerne gennem praktisk afprøvning og uafhængig research og givet dem point ud fra vores udvælgelseskriterier.
Vores anmeldelser bygger på vores egen redaktionelle vurdering. De er ikke et salgsargument.
Ekspertanmeldere:
- Paulo Gardini MiguelTech Director
 Tim FisherVP of AI
 Gabriel RosasTech Lead & Software Architect
 Christhian GruhnTech Lead & Platform Architect

Sammenligningstabel: Splunk-konkurrenter
Denne sammenligningstabel opsummerer prisoplysninger for mine bedste udvalgte Splunk-konkurrenter.
Score legend (out of 5)
- Excellent4.5–5
- Good4–4.4
- Average3–3.9
- Below average2–2.9
- Poor1–1.9
Sorted by: Default
| Tool | Starting Price | Website | |||||||
|---|---|---|---|---|---|---|---|---|---|
Bedst til integrerede overholdelses- og sikkerhedsfunktioner | 2.8 out of 5 | 2 | 2 | 4 | 4 | 3 | 2 | Pris oplyses på forespørgsel 30 dages gratis prøveperiode | Website |
Bedst til indsigt i realtidsdata og anomalidetektion | 3.7 out of 5 | 4 | 4 | 3 | 4 | 5 | 2 | $0.06/GB 14 dages gratis prøveperiode | Website |
Bedst til AI-understøttet overvågning af cloudinfrastruktur | 3.7 out of 5 | 4 | 4 | 3 | 4 | 4 | 3 | $21/user/month 15-dages gratis prøveperiode | Website |
Bedst til open source-netværksovervågning | 2.8 out of 5 | 2 | 2 | 4 | 4 | 3 | 2 | $50/måned 5-dages gratis prøveperiode | Website |
Bedst til distribueret sporing på tværs af udviklingspipelines | 2.8 out of 5 | 1 | 4 | 4 | 4 | 3 | 1 | $15/vært/måned Gratis abonnement tilgængeligt | Website |
Bedst til automatiseret hybrid infrastrukturovervågning | 3.2 out of 5 | 3 | 3 | 4 | 4 | 3 | 2 | $15/bruger/måned plus et grundgebyr på $200 pr. måned 14 dages gratis prøveperiode | Website |
Bedst til sporing af forretningstransaktioner fra ende til anden | 2.3 out of 5 | 2 | 2 | 3 | 4 | 2 | 1 | $6/måned 30 dages gratis prøveperiode | Website |
Bedst til overvågning af applikationsydeevne | 3.7 out of 5 | 4 | 4 | 4 | 4 | 4 | 2 | $99/bruger/måned, faktureret årligt Gratis abonnement tilgængeligt | Website |
Bedst til cloudbaseret analyse af maskindata | 4.0 out of 5 | 4 | 4 | 4 | 4 | 4 | 4 | $108/bruger/måned, faktureret årligt 14 dages gratis prøveperiode | Website |
Bedst til omfattende cloudcomputing-behov | 3.5 out of 5 | 4 | 4 | 3 | 4 | 4 | 2 | $8.50/user/month Gratis abonnement tilgængeligt | Website |


Anmeldelser af de bedste Splunk-konkurrenter
Herunder finder du mine detaljerede opsummeringer af de bedste Splunk-konkurrenter, der kom med på min liste. Mine anmeldelser giver et detaljeret indblik i de vigtigste funktioner, fordele & ulemper, integrationer og ideelle anvendelsesområder for hvert værktøj, så du kan finde den bedste løsning til dig.
 Bedst til integrerede overholdelses- og sikkerhedsfunktioner
- 30 dages gratis prøveperiode
- Pris oplyses på forespørgsel
Visit WebsiteCustomer Rating:4.2/5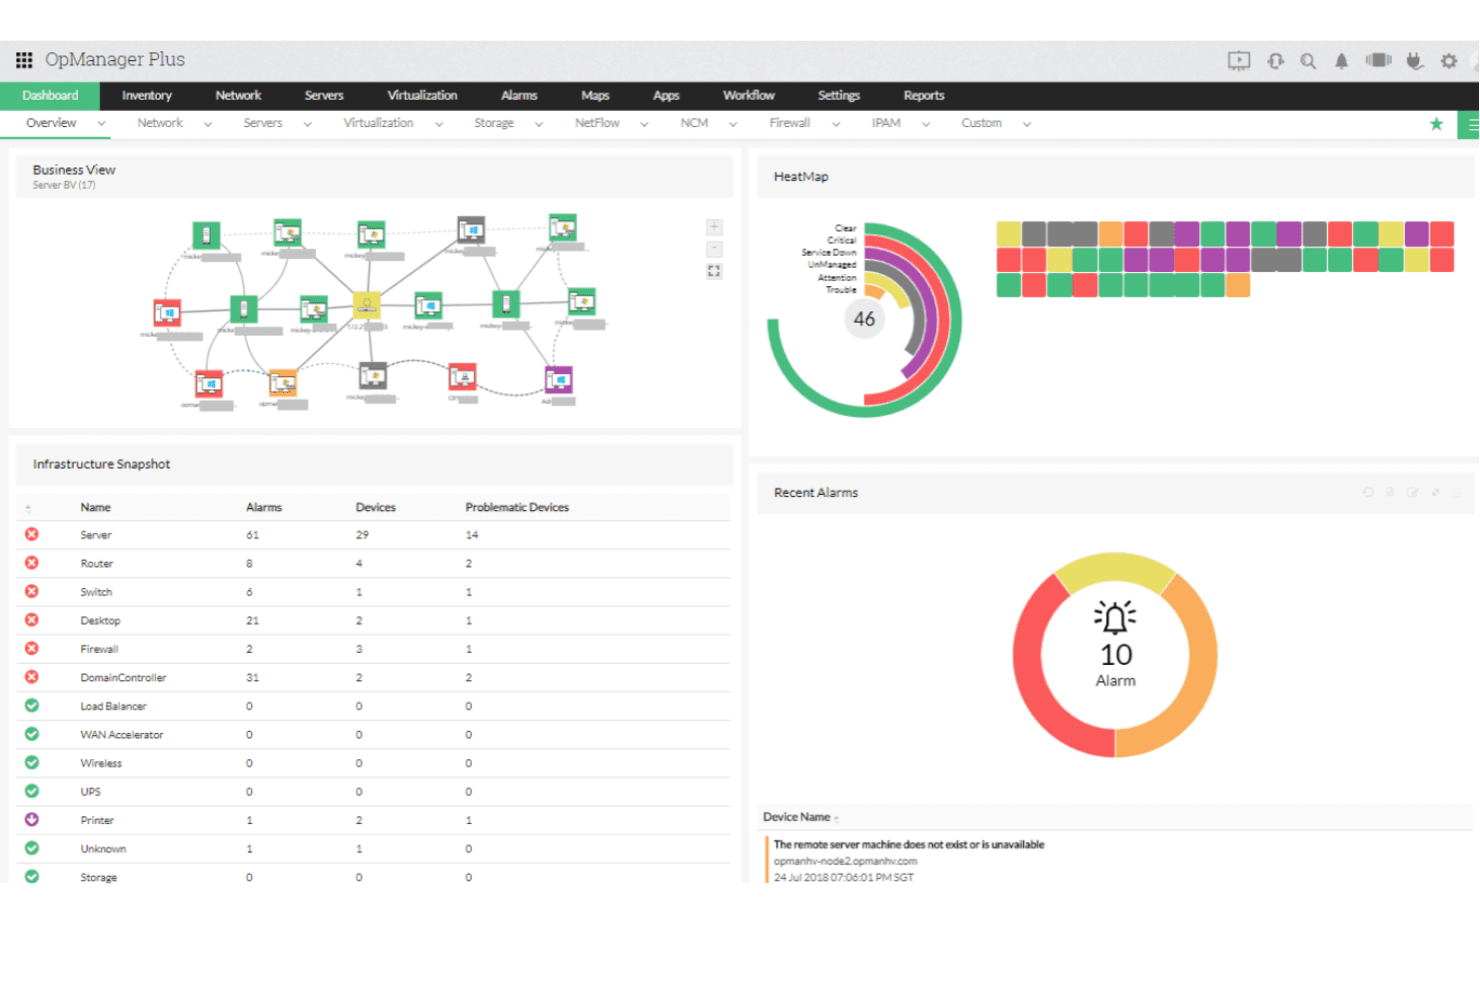
ManageEngine OPManager Plus samler netværksovervågning i ét betjeningspanel. ManageEngine OPM Plus er en platform til styring af it-drift for infrastrukturteams, der har brug for at overvåge netværks- og serversundhed, undersøge serviceproblemer og forbinde driftsindsigt med bredere arbejdsgange inden for it-styring.
Hvem er ManageEngine OPM Plus bedst egnet til?
Infrastruktur- og sikkerhedsteams, der har brug for driftsovervågning sammen med overholdelsesfokuserede arbejdsgange inden for it-styring, vil finde ManageEngine OPM Plus velegnet i praksis.
Hvorfor valgte jeg ManageEngine OPM Plus?
Jeg valgte ManageEngine OPM Plus som mit valg blandt Splunk-konkurrenter til “Bedst til integrerede overholdelses- og sikkerhedsfunktioner”. Dets analyse af firewall-logfiler korrelerer hændelser på tværs af enheder til undersøgelser, og dets revisioner vurderer konfigurationer i forhold til standarder som NIST og ISO. Jeg værdsætter også sporing af ændringer i realtid for at kunne følge uventede redigeringer af firewallregler under en hændelse.
Vigtige funktioner i ManageEngine OPM Plus
- Overvågning af netværksydelse: Registrerer enheders tilgængelighed, latenstid, pakketab, jitter og svartid.
- Båndbreddeanalyse: Anvender flowprotokoller til at vise trafikmønstre og de største trafikskabere.
- Serverovervågning: Registrerer CPU, hukommelse, diskplads og temperatur.
- Applikationsovervågning: Overvåger applikationers svartider, transaktioner, databaser og containere.
Integrationer med ManageEngine OPM Plus
ManageEngine OPM Plus har dokumenterede integrationer med ServiceNow, ServiceDesk Plus, Microsoft Teams og Applications Manager til arbejdsgange som oprettelse af sager, synkronisering af enheder og levering af alarmer. Det tilbyder også en REST API til brugerdefinerede integrationer.
Pros and Cons
Pros:
- Korrelerer firewall-logfiler på tværs af leverandører
- Reviderer konfigurationer i forhold til NIST- og ISO-standarder
- Registrerer ændringer af firewallregler i realtid
Cons:
- Store logmængder kan gøre rapporteringen langsommere
- Detaljerede rapporter kræver omfattende opsætning og justering
Learn more about ManageEngine OPM Plus: Bedst til indsigt i realtidsdata og anomalidetektion
- 14 dages gratis prøveperiode
- Fra $0.06/GB
Visit WebsiteCustomer Rating:4.7/5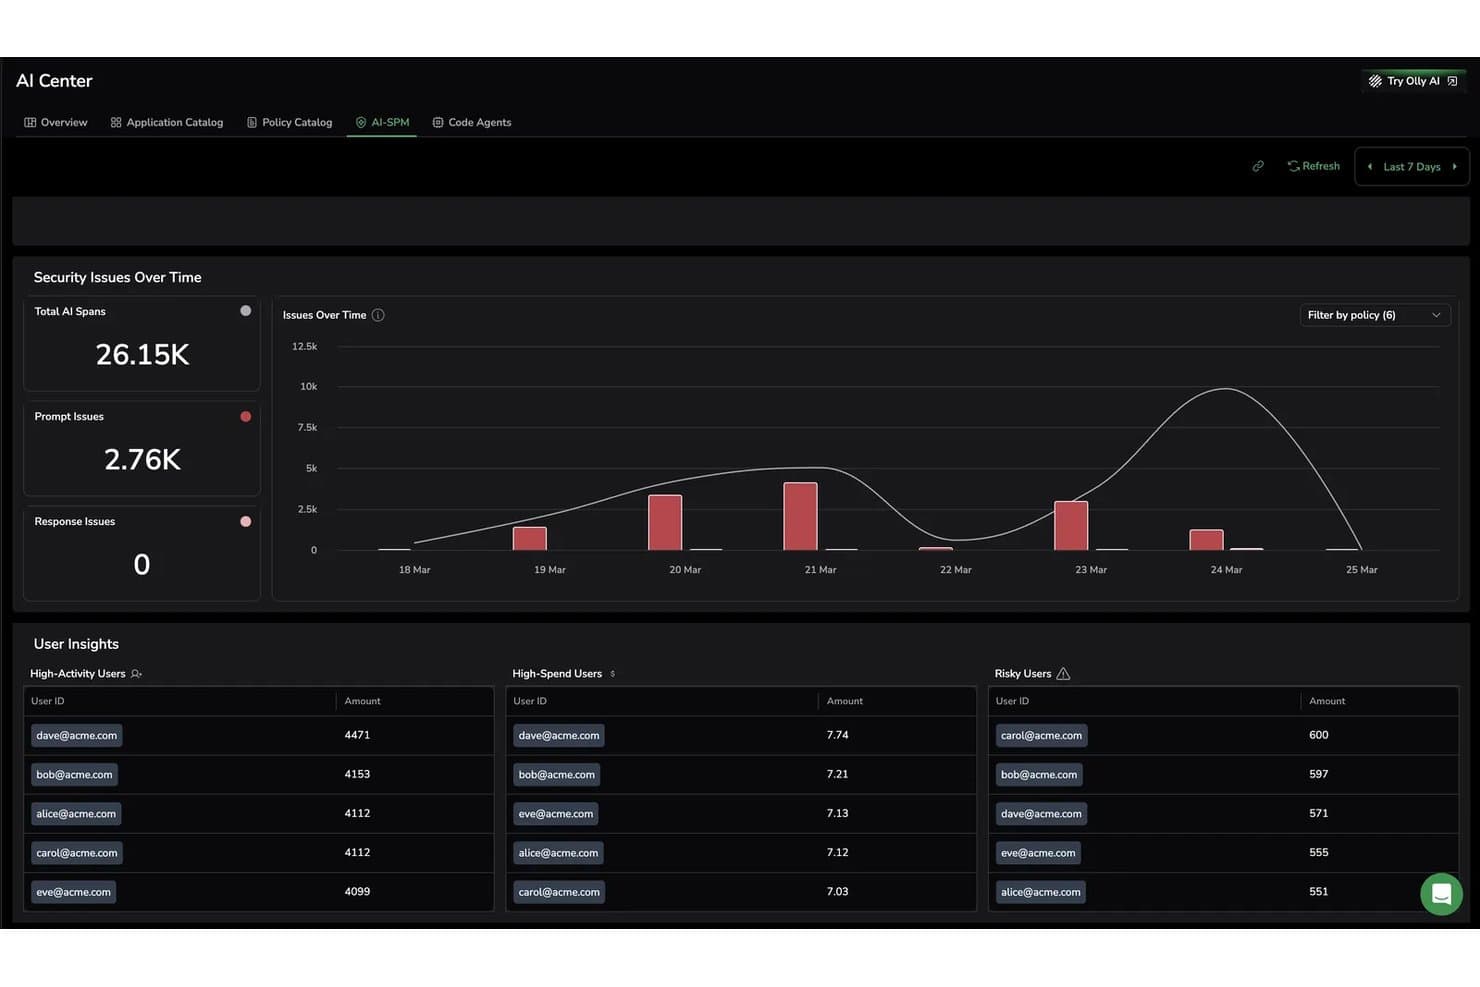
Coralogix sporer AI-sikkerhedsproblemer og risikable brugere i realtid. Coralogix giver IT- og DevOps-teams en platform til logstyring og observerbarhed, så de kan undersøge problemer på tværs af komplekse systemer og reducere antallet af unødvendige alarmer, med et fokus beskrevet som “Bedst til indsigt i realtidsdata og anomalidetektion.”
Hvem er Coralogix bedst egnet til?
Coralogix egner sig godt til SRE- og platformsteknikteams, der har brug for at overvåge distribuerede systemer og undersøge problemer i produktionen.
Hvorfor valgte jeg Coralogix?
Jeg valgte Coralogix som et alternativ til Splunk, fordi det er bedst til indsigt i realtidsdata og anomalidetektion. Dets alarmer for loganomalier lærer en baseline baseret på syv dage og markerer usædvanlige ændringer i antal uden at være afhængige af faste tærskelværdier. Jeg kan godt lide, at behandling i datastrømmen evaluerer telemetri før indeksering, hvilket hjælper med at opdage en stigning i fejl eller usædvanlig udgående trafik, mens det sker.
Vigtige funktioner i Coralogix
- Logparsing: Konverter ustrukturerede logdata til strukturerede felter med brugerdefinerede parseringsregler.
- Logudforskning: Søg i og filtrer logposter i Udforsk.
- Korrelation mellem logge og spor: Knyt logge til relaterede spans ved hjælp af konfigurerede eller automatisk registrerede feltkortlægninger.
- Brugerdefinerede dashboards: Visualiser logge, målepunkter og spor sammen i dashboard-widgets.
Coralogix-integrationer
Coralogix’ officielle integrationskatalog dokumenterer forbindelser til AWS CloudWatch, Amazon S3, Microsoft Azure, Google Cloud, Kubernetes, OpenTelemetry, Fluent Bit, Fluentd, Logstash og Elasticsearch. Coralogix tilbyder også API’er til brugerdefinerede integrationer.
Pros and Cons
Pros:
- Indsigt i realtid hjælper med at fremskynde undersøgelser af hændelser
- Baselinebaserede anomalialarmer markerer usædvanlige logmængder
- Responsiv support hjælper teams under hændelser
Cons:
- Avancerede DataPrime-forespørgsler kræver øvelse
- Store søgninger kan forsinke hentningen af logge
Learn more about Coralogix: Bedst til AI-understøttet overvågning af cloudinfrastruktur
- 15-dages gratis prøveperiode
- $21/user/month
Visit WebsiteCustomer Rating:4.5/5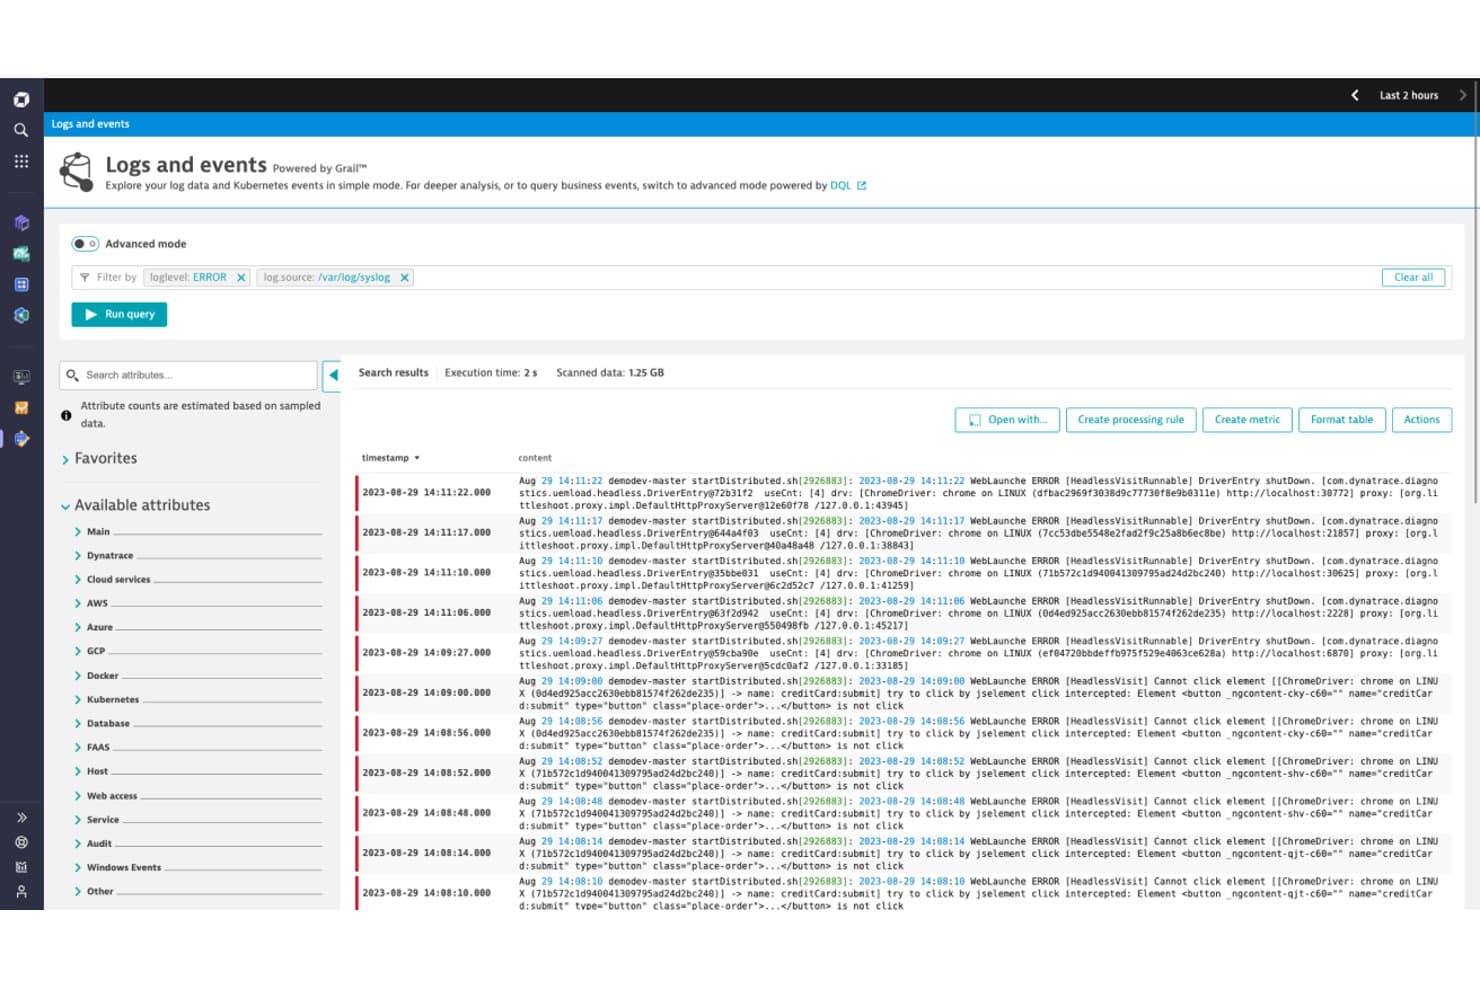
Dynatrace giver brugerne mulighed for at filtrere og analysere fejllogs med avanceret forespørgselstilstand. For IT-teams, der administrerer komplekse cloudmiljøer, leverer Dynatrace infrastrukturovervågning og observerbarhed for at hjælpe med at lokalisere ydeevneproblemer og fejlfinde på tværs af sammenkoblede systemer.
Hvem er Dynatrace bedst egnet til?
Dynatrace er velegnet til platformsteknik- og SRE-teams, der har brug for AI-understøttet synlighed på tværs af distribuerede cloudtjenester og infrastruktur.
Hvorfor valgte jeg Dynatrace?
Jeg valgte Dynatrace som konkurrent til Splunk, fordi det er Bedst til AI-understøttet overvågning af cloudinfrastruktur. Dynatrace Intelligence bruger topologi- og transaktionsdata til at lokalisere grundårsager, mens Smartscape løbende kortlægger afhængigheder på tværs af cloudtjenester og infrastruktur. Når en Kubernetes-arbejdsbelastning bliver langsommere efter en udrulning, kan jeg spore dens påvirkning på tværs af forbundne tjenester.
Vigtige funktioner i Dynatrace
- Værtsmonitorering: OneAgent indsamler CPU-, hukommelses-, disk- og netværksmålinger fra værter.
- Kubernetes-monitorering: Se målinger for klynger, noder, navnerum og pods.
- Logmonitorering: Indsaml, søg i og analysér logs sammen med data fra den overvågede infrastruktur.
- Alarmeringsprofiler: Konfigurer alarmeringsregler og meddelelsesindstillinger for registrerede problemer.
Dynatrace-integrationer
Dynatrace Workflows tilbyder forbindelser via Dynatrace Hub til AWS, Kubernetes, Microsoft Azure, Jira, Slack, GitHub, ServiceNow, PagerDuty, GitLab og Jenkins. API'erne understøtter brugerdefinerede integrationer.
Pros and Cons
Pros:
- Davis AI korrelerer telemetri for hurtigere analyse af grundårsager
- Smartscape kortlægger afhængigheder på tværs af hybrid infrastruktur
- OneAgent registrerer og overvåger værter og arbejdsbelastninger
Cons:
- DQL-syntaks tager tid at lære
- Navigation på tværs af skærme kan føles rodet
- Brugerdefinerede dashboards kræver en betydelig manuel indsats
 Bedst til open source-netværksovervågning
- 5-dages gratis prøveperiode
- Fra $50/måned
Visit WebsiteCustomer Rating:4.5/5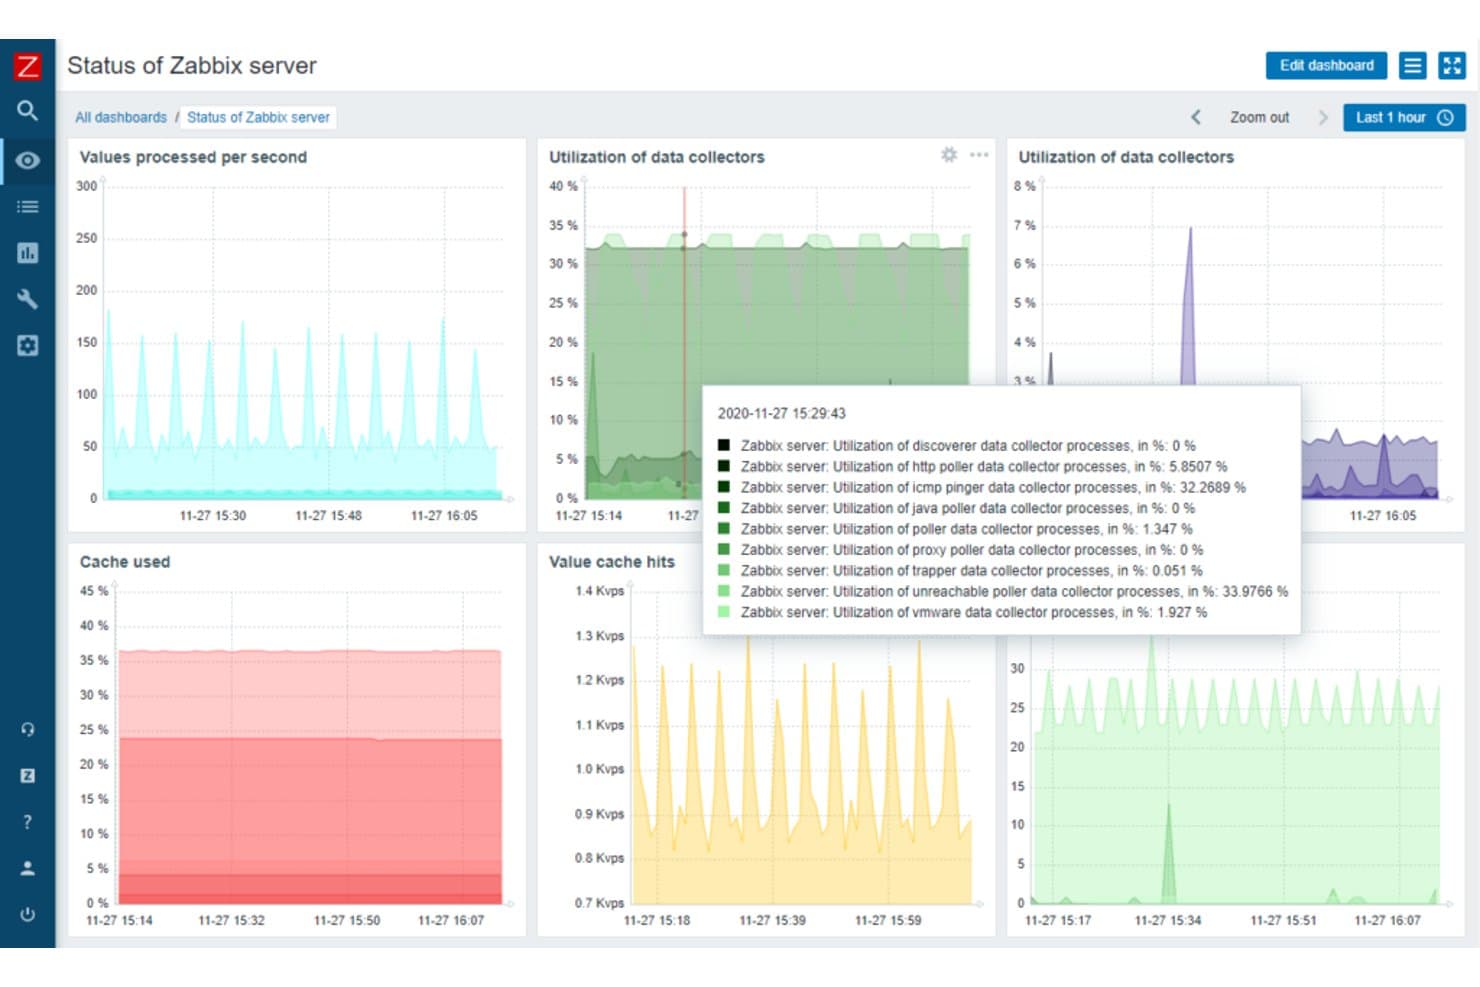
Zabbix viser servernes ydeevnemålinger i realtid på et samlet kontrolpanel. Zabbix hjælper it- og infrastrukturteams med at overvåge servere, netværk og applikationer, samtidig med at loghændelser spores for at undersøge fejl og problemer med ydeevnen.
Hvem er Zabbix bedst til?
Infrastruktur- og netværksadministratorer, der ønsker open source-værktøjer til at overvåge netværksenheder, servere og tjenester.
Hvorfor valgte jeg Zabbix?
Jeg valgte Zabbix, fordi fokusset på “Bedst til open source-netværksovervågning” passer godt sammen med sporing af loghændelser. Dets agenter kan overvåge logfiler for matchende mønstre, mens SNMP-kontroller sporer netværksenhedernes tilstand. Jeg bruger disse signaler til at forbinde en servicefejl med en svigtende switch eller server.
Vigtige funktioner i Zabbix
- Hændelseskorrelation: Knyt relaterede hændelser sammen ved hjælp af tags og korrelationsregler.
- Alarmhandlinger: Send notifikationer eller kør fjernkommandoer, når betingelserne matcher.
- Netværksregistrering: Scan IP-intervaller for at finde værter og overvågede tjenester.
- Oversigter: Opret visninger med widgets til problemer, målinger og hændelsesdata.
Zabbix-integrationer
Zabbix' officielle integrationskatalog viser 1,986 løsninger på tværs af 559 mærker, herunder Slack, Jira, ServiceNow, PagerDuty, AWS, Microsoft Azure og Google Cloud. Zabbix tilbyder også en HTTP-baseret JSON-RPC-API til tilpassede integrationer.
Pros and Cons
Pros:
- Korrelerer loghændelser med netværkets tilstand
- SNMP-kontroller dækker switches og netværksenheder
- Fleksible alarmer og registrering reducerer manuelle kontroller
Cons:
- Loganalyse er mere begrænset end Splunks
- Konfiguration af triggere og regulære udtryk kræver praktisk arbejde
 Bedst til distribueret sporing på tværs af udviklingspipelines
- Gratis abonnement tilgængeligt
- Fra $15/vært/måned (faktureres årligt)
Visit WebsiteCustomer Rating:4.5/5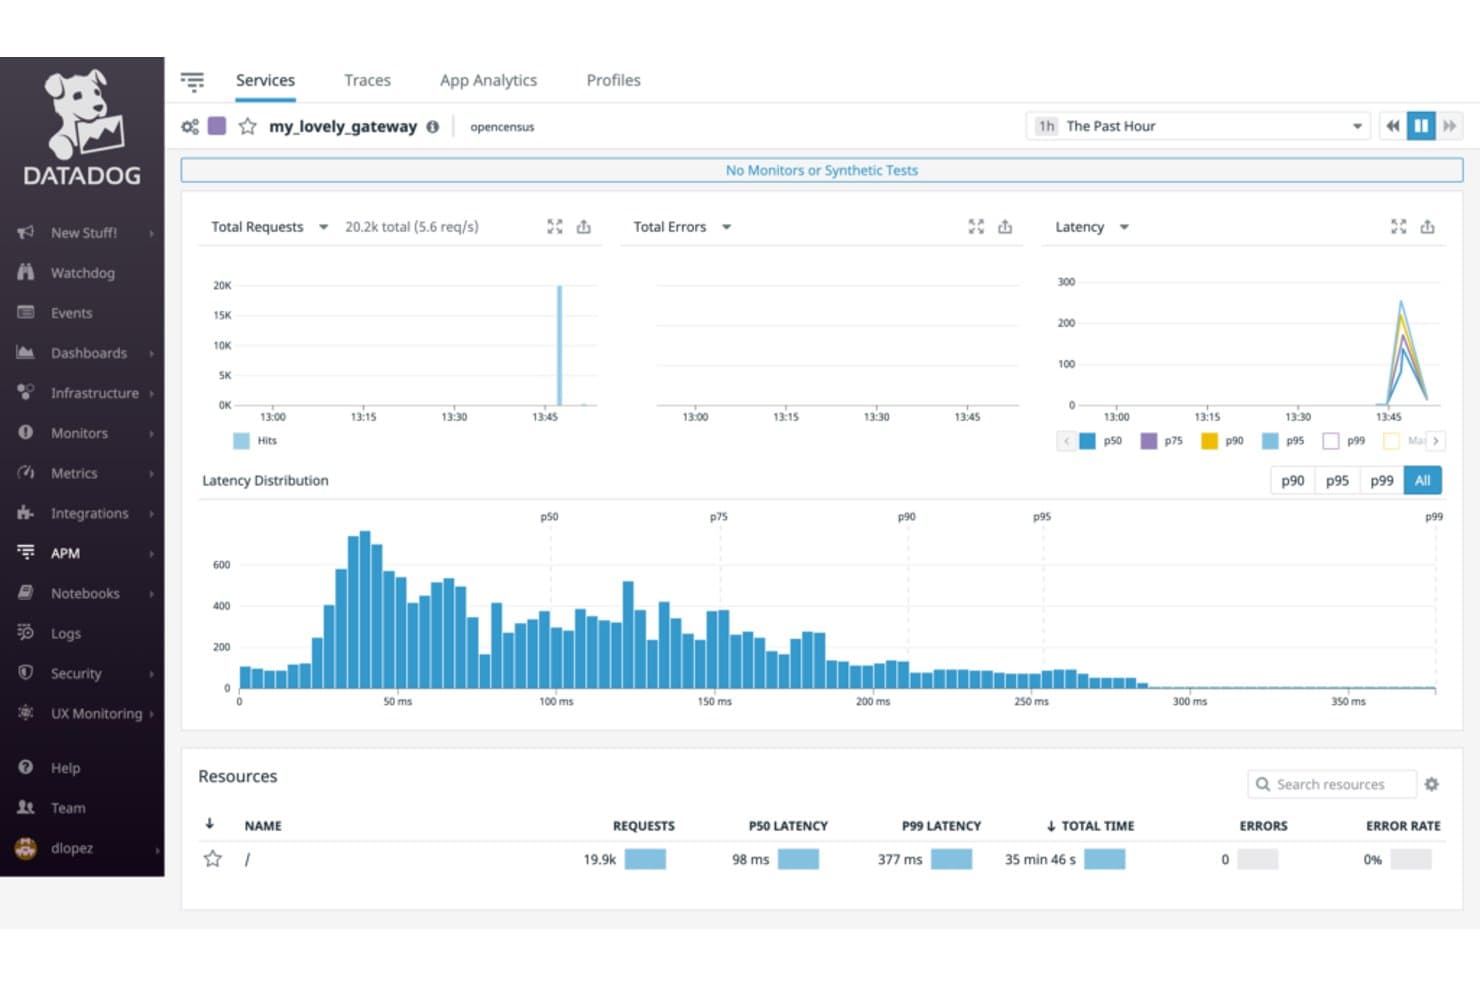
Datadog visualiserer tjenestelatenstid, forespørgsler og fejl i APM. For infrastruktur- og DevOps-teams, der vurderer alternativer til Splunk, er Datadog en observerbarhedsplatform, der samler målinger, logfiler og spor for at hjælpe med at lokalisere tjenestefejl og ydelsesflaskehalse.
Hvem er Datadog bedst egnet til?
Datadog er velegnet til infrastruktur- og platformsteknikteams, der har brug for at overvåge cloud- og hybridmiljøer på tværs af en lang række tjenester.
Hvorfor jeg valgte Datadog
Jeg valgte Datadog som min mulighed for “Bedst til observerbarhed af hele stakken og integrationsmuligheder”, fordi platformen samler målinger, logfiler og spor på tværs af cloud- og hybridmiljøer. Når en API bliver langsommere efter en databaseændring, kan jeg sammenkæde telemetri fra tjenester og spore forespørgsler på tværs af afhængigheder for at lokalisere flaskehalsen.
Datadogs vigtigste funktioner
- Overvågninger: Angiv tærskler og alarmbetingelser for overvågede ressourcer.
- Kontrolpaneler: Opret tilpasningsvenlige visninger med grafer, tabeller og statuskomponenter.
- Syntetisk overvågning: Planlæg API- og browsertests for at kontrollere endepunkter og brugerrejser.
- Overvågning af netværksydelse: Undersøg netværkstrafik, forbindelser og latenstid på tværs af værter og containere.
Datadog-integrationer
Datadog tilbyder mere end 1.000 indbyggede integrationer, herunder AWS, Azure, Google Cloud, Kubernetes, Docker, PostgreSQL, Kafka, Slack, PagerDuty og ServiceNow. Platformen understøtter også brugerdefinerede integrationer via Datadog API.
Pros and Cons
Pros:
- Sammenkæder logfiler, målinger og spor til hændelseshåndtering
- Distribuerede spor hjælper med at lokalisere flaskehalse på tværs af tjenester
- Syntetiske tests opdager fejl i API'er og brugerrejser
Cons:
- Avancerede kontrolpaneler og forespørgsler tager tid at konfigurere
- Alarmtræthed kan følge af alt for brede tærskler
 Bedst til automatiseret hybrid infrastrukturovervågning
- 14 dages gratis prøveperiode
- $15/bruger/måned plus et grundgebyr på $200 pr. måned
Visit WebsiteCustomer Rating:4.5/5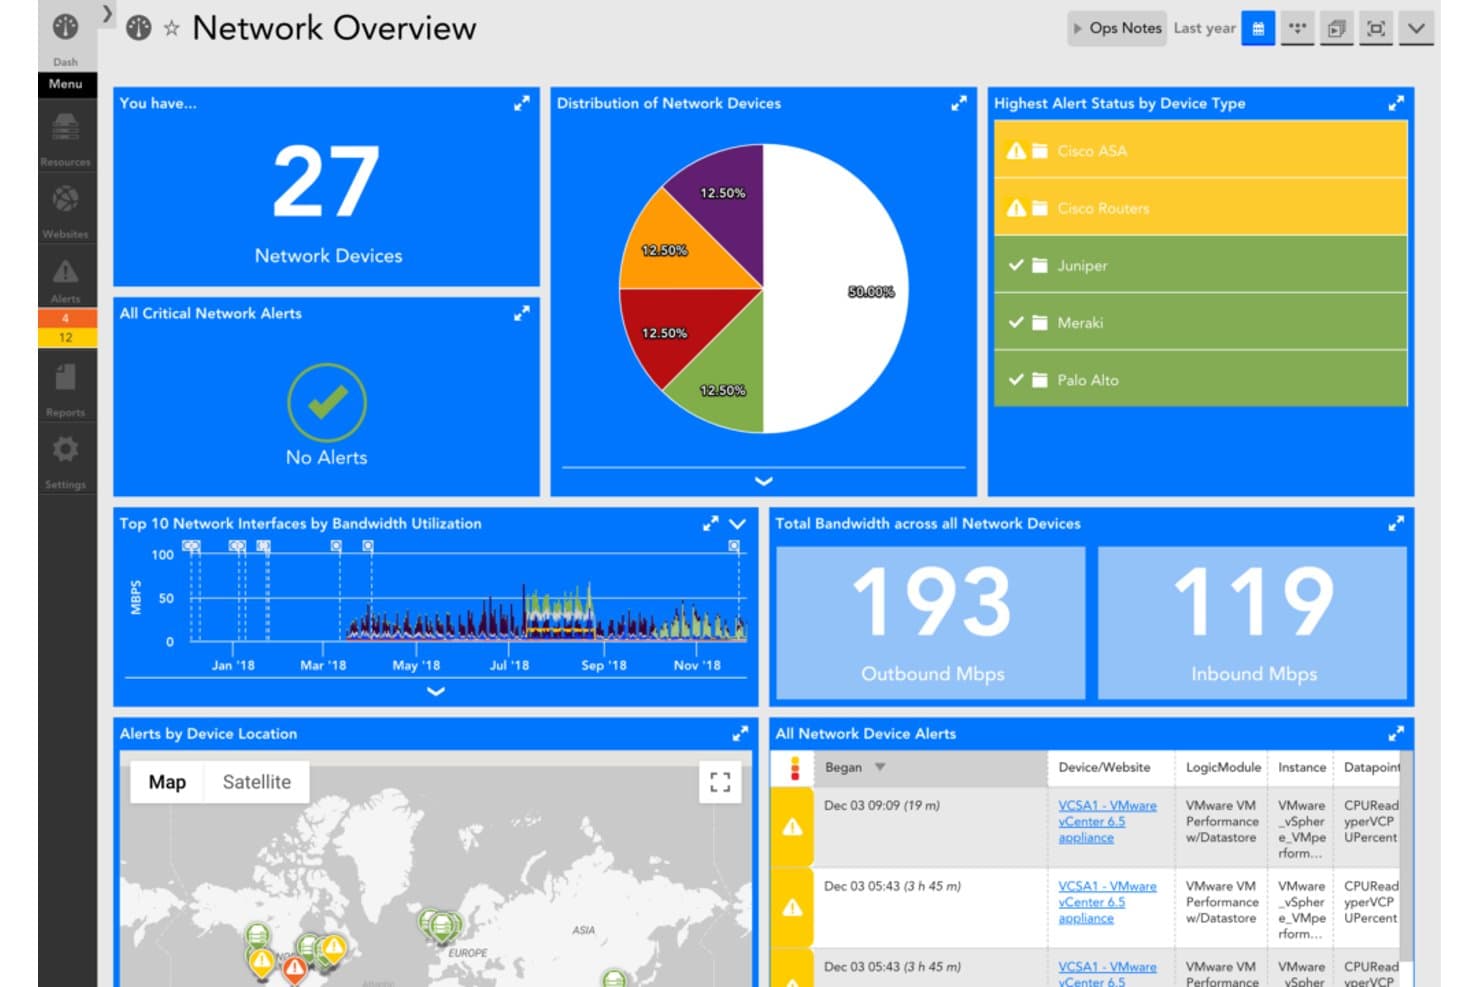
LogicMonitor samler netværksovervågning med alarmer, båndbredde- og enhedsindsigt. LogicMonitor er en platform til infrastrukturovervågning for IT-teams, der administrerer hybride miljøer, og som hjælper med at identificere problemer med ydeevnen på tværs af cloud-, lokale og netværksmiljøer som et alternativ til Splunk.
Hvem er LogicMonitor bedst egnet til?
IT-driftsteams, der har brug for automatiseret indsigt i ydeevne og tilgængelighed på tværs af distribuerede servere, netværk og cloudtjenester, er et godt match til LogicMonitor.
Hvorfor jeg valgte LogicMonitor
Jeg valgte LogicMonitor til automatiseret hybrid infrastrukturovervågning på tværs af lokale miljøer, cloud- og netværksmiljøer. Dets Collectors indsamler data om ressourcer, mens Active Discovery identificerer komponentinstanser til overvågning. Når en netværksenhed får nye grænseflader, kan discovery vise dem til overvågning uden at tilføje hver instans manuelt.
LogicMonitors vigtigste funktioner
- Registrering af afvigelser: Marker usædvanlige ydeevnemønstre på tværs af overvågede ressourcer.
- Dynamiske tærskler: Justerer alarmtærsklerne, så de afspejler skiftende ydeevnebaselines.
- Konfigurationshistorik: Sporer ændringer i enhedskonfigurationer og giver besked om afvigelser.
- Loganalyse: Korrelerer logdata med målinger til undersøgelse af hændelser.
LogicMonitor-integrationer
LogicMonitor angiver over 3.000 færdige integrationer, herunder AWS, Azure, Google Cloud, Cisco, Ansible, ServiceNow og Slack. Det understøtter også API-forbindelser til værktøjer uden en forudkonfigureret integration.
Pros and Cons
Pros:
- Active discovery viser nye enhedskomponenter
- Dynamiske tærskler reducerer alarmstøj
- Samlede dashboards dækker hybrid infrastruktur
Cons:
- Opsætning og filtrering af alarmer skal forbedres
- Netværkstopologien kan give et misvisende billede af enhedsforbindelser
Learn more about LogicMonitor: Bedst til sporing af forretningstransaktioner fra ende til anden
- 30 dages gratis prøveperiode
- Fra $6/måned (faktureres årligt)
Visit WebsiteCustomer Rating:4.3/5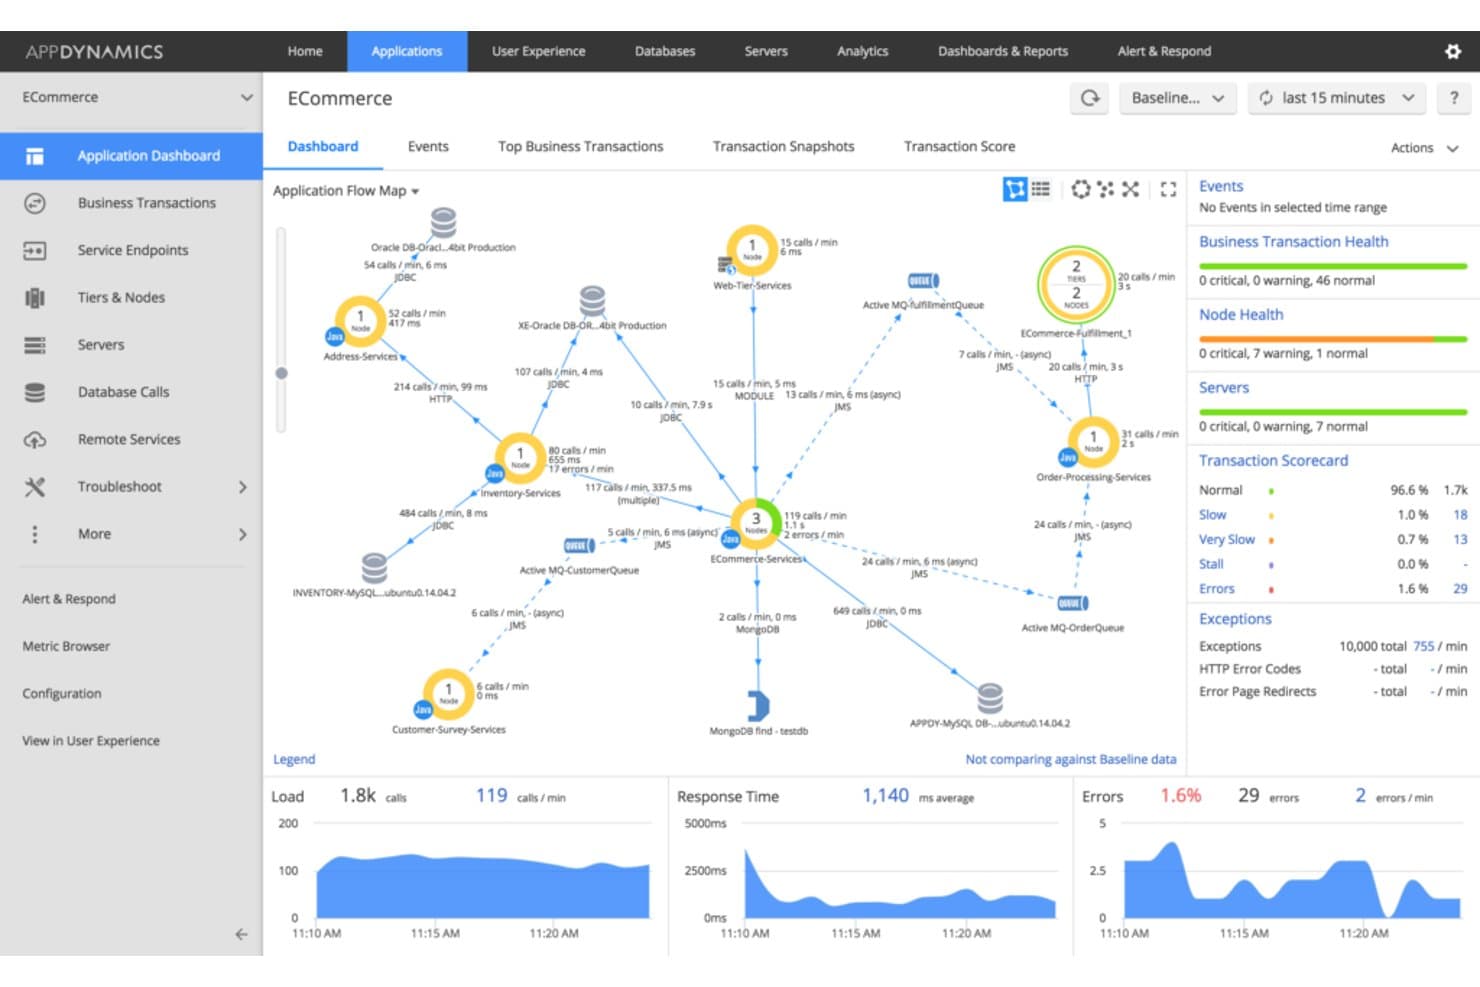
AppDynamics visualiserer applikationsflow og ydelsesmålinger i realtid. AppDynamics er en platform til overvågning af applikationsydelse for virksomheders it-teams, som hjælper dem med at forbinde applikations- og infrastrukturtilstand med forretningspåvirkning og diagnosticere problemer på tværs af komplekse miljøer.
Hvem er AppDynamics bedst egnet til?
AppDynamics er velegnet til virksomheders applikations- og driftsteams, der har brug for at spore forretningstransaktioner på tværs af distribuerede tjenester og finde frem til, hvor forespørgsler bliver langsomme eller mislykkes.
Hvorfor jeg valgte AppDynamics
Jeg valgte AppDynamics, der er bedst egnet til sporing af forretningstransaktioner fra ende til anden, som et alternativ til Splunk, fordi løsningen følger forespørgsler på tværs af distribuerede tjenester. Transaktionsflowkort viser, hvor betalingsforespørgsler bevæger sig hen, mens øjebliksbilleder viser detaljer om kald på kodeniveau, når latenstiden stiger. Jeg bruger denne visning til at spore forsinkelser til et applikationslag, en database eller en underliggende tjeneste.
Vigtigste funktioner i AppDynamics
- Infrastrukturovervågning: Se servermålinger, processer og ressourceforbrug sammen med applikationsydelsen.
- Databaseovervågning: Undersøg databasens tilstand, forespørgselsydelse og ventetider.
- Overvågning af reelle brugere i browseren: Spor sideindlæsningstider og brugerinteraktioner i webapplikationer.
- Overvågning af reelle brugere på mobilenheder: Overvåg nedbrud i mobilapps, netværksforespørgsler og ydelsesmålinger.
AppDynamics-integrationer
AppDynamics dokumenterer ni indbyggede integrationsmoduler, herunder Atlassian Jira, ServiceNow, Splunk, Scalyr og Rookout. Løsningen tilbyder også REST-API'er til brugerdefinerede integrationer og automatisering.
Pros and Cons
Pros:
- Transaktionsøjebliksbilleder viser komplette kaldsgrafer
- Alarmer baseret på ydelsesgrundlinjer hjælper med at finde ændringer i ydelsen
- Forretningskontekst forbinder applikationens tilstand med resultater
Cons:
- Kontrolpaneler kan indlæses langsomt
- JavaScript-overvågning kræver manuel indsættelse af kode
Learn more about AppDynamics: Bedst til overvågning af applikationsydeevne
- Gratis abonnement tilgængeligt
- $99/bruger/måned, faktureret årligt
Visit WebsiteCustomer Rating:4.3/5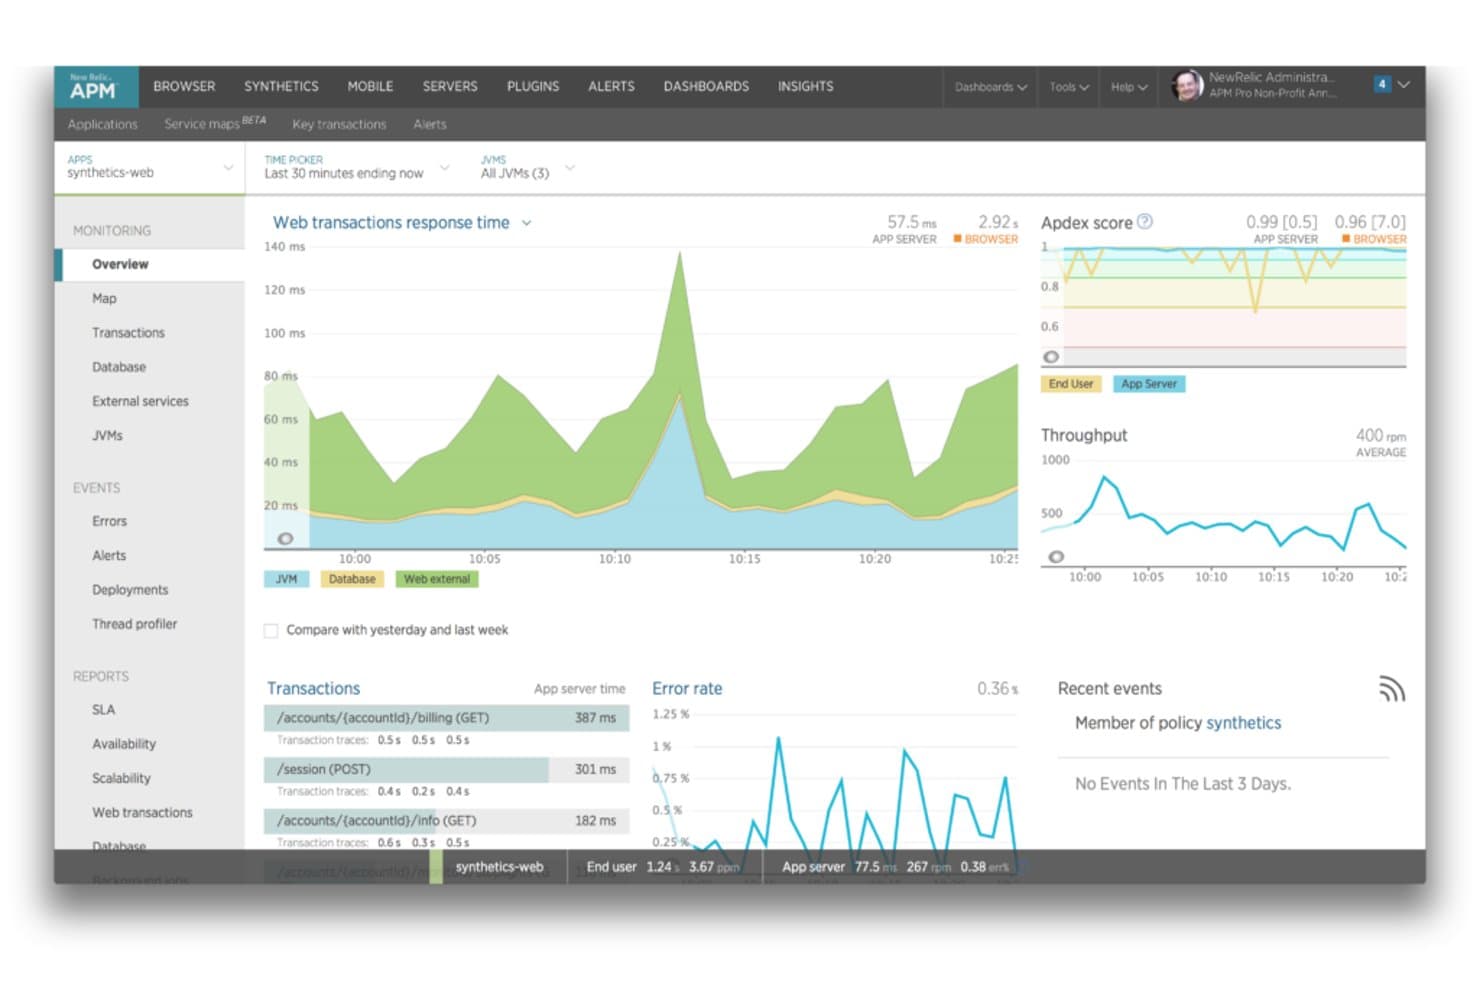
New Relic viser applikationsydeevne, transaktioner og fejlrater i realtid. New Relic er en observabilitetsplatform for IT- og driftsteams, der samler logdata med applikationstelemetri for at undersøge hændelser og diagnosticere problemer med ydeevnen.
Hvem er New Relic bedst til?
New Relic passer til ingeniør- og driftsteams, der har brug for at overvåge applikationsydeevne, spore problemer på tværs af tjenester og diagnosticere hændelser i produktionen.
Hvorfor jeg valgte New Relic
Jeg valgte New Relic, bedst til overvågning af applikationsydeevne, som en Splunk-konkurrent, man bør holde øje med. Den samler logge med applikationstelemetri, så jeg kan undersøge en langsom forespørgsel ved at spore dens vej på tværs af tjenester og kontrollere relaterede logdata.
Vigtige funktioner i New Relic
- Logmønstre: Gruppér lignende meddelelser for at identificere tilbagevendende hændelser og ændringer i logmængden.
- Livevisning: Se indkommende logmeddelelser i realtid med mulighed for at fokusere på en forespørgsel.
- Fortolkning på forespørgselstidspunktet: Udtræk midlertidige attributter fra logmeddelelser i brugerfladen til logge uden at skrive regex- eller Grok-mønstre.
- Logalarmer: Opret alarmbetingelser fra logsøgninger ved hjælp af NRQL.
Integrationer i New Relic
New Relic understøtter integrationer med AWS, Microsoft Azure, Google Cloud, Kubernetes, Jira Cloud, Slack, Microsoft Teams, PagerDuty og ServiceNow. Platformen tilbyder også API'er og integrationsværktøjet Flex til at sende brugerdefinerede data til platformen.
Pros and Cons
Pros:
- Sammenkæder logge med spor og fejl
- Distribuerede spor identificerer langsomme tjenesteendepunkter
- Fortolkning på forespørgselstidspunktet udtrækker attributter uden regex
Cons:
- NRQL-forespørgsler kan indlæses langsomt
- Navigationen på dashboardet kan virke rodet
Learn more about New Relic: Bedst til cloudbaseret analyse af maskindata
- 14 dages gratis prøveperiode
- $108/bruger/måned, faktureret årligt
Visit WebsiteCustomer Rating:4.3/5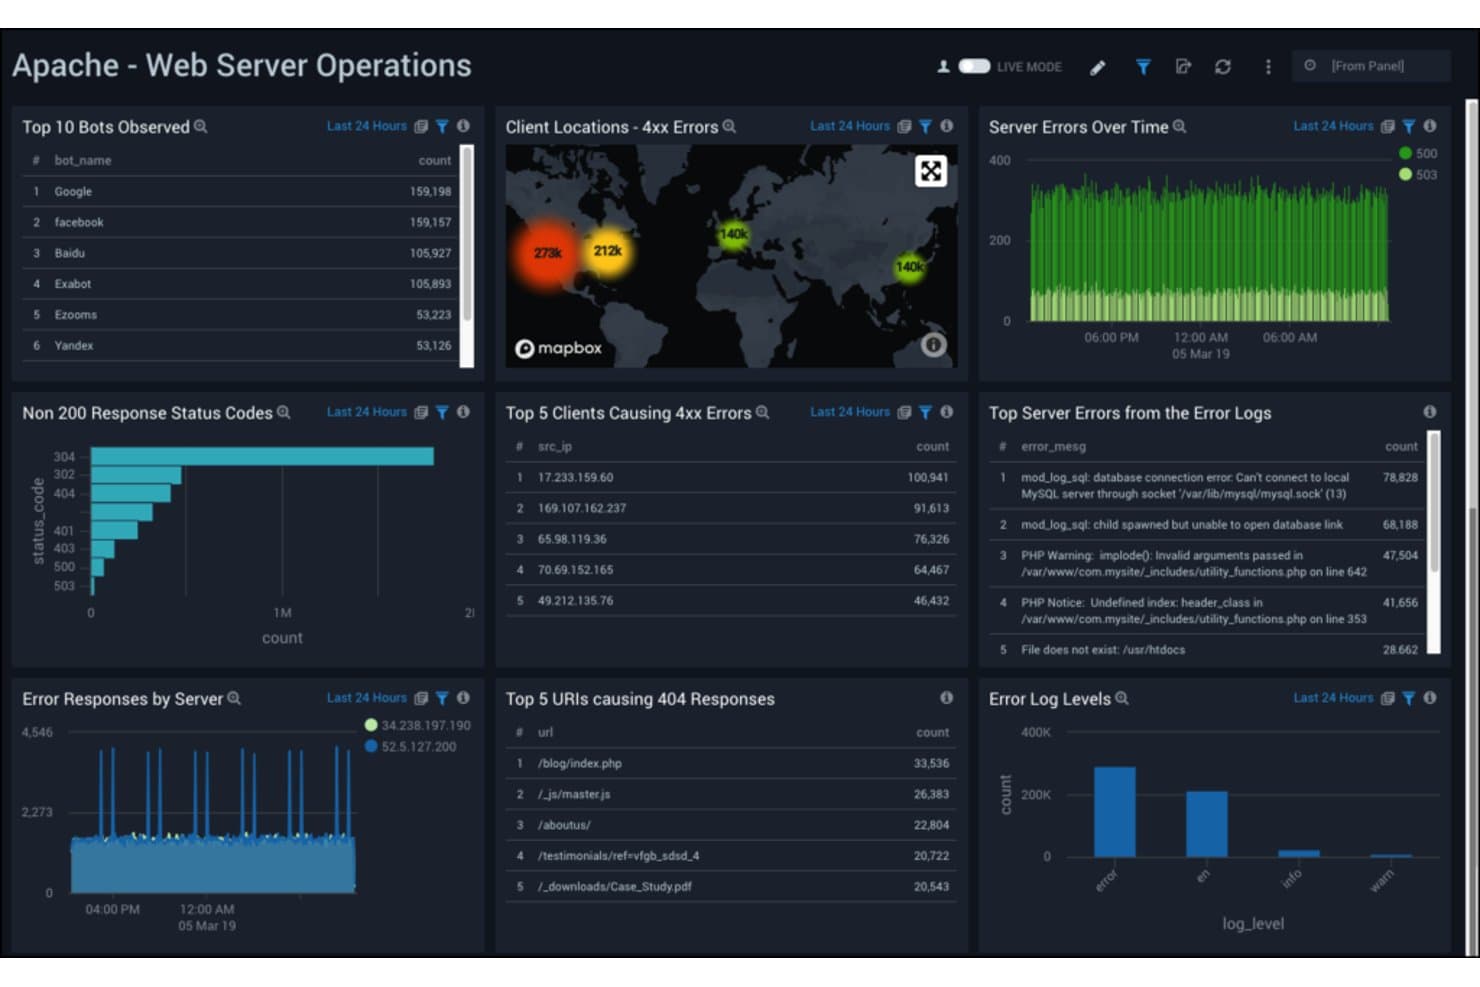
Sumo Logic overvåger Apache-webserverfejl og botaktivitet i realtid. Sumo Logic er en cloudbaseret platform til logstyring for IT- og sikkerhedsteams, der har brug for at undersøge maskindata, fejlfinde distribuerede tjenester og overvåge infrastruktur som et alternativ til Splunk.
Hvem egner Sumo Logic sig bedst til?
Sumo Logic egner sig til DevOps- og sikkerhedsdriftsteams, der analyserer telemetri på tværs af cloudbaserede applikationer og infrastruktur.
Hvorfor valgte jeg Sumo Logic?
Jeg valgte Sumo Logic, fordi platformens cloudbaserede analyse af maskindata hjælper mig med at undersøge problemer på tværs af distribuerede tjenester. LogReduce grupperer lignende logmeddelelser for at synliggøre mønstre, mens forespørgsler på tværs af cloudtelemetri hjælper med at spore en hændelse fra applikationsfejl til infrastruktursignaler.
Vigtige funktioner i Sumo Logic
- Feltudtræk: Opret regler til at analysere felter fra indkommende logmeddelelser.
- Kontrolpaneler: Opret paneler, der visualiserer logdata og målinger.
- Overvågninger og alarmer: Angiv betingelser, der udløser meddelelser, når logdata matcher definerede tærskler.
- Planlagte visninger: Kør gemte forespørgsler efter en tidsplan, og gem resultaterne til senere brug.
Integrationer til Sumo Logic
Sumo Logics appkatalog indeholder integrationer til hundredvis af leverandører og produkter, herunder AWS, Azure, Google Cloud, Kubernetes, Datadog og GitHub. Integrationstyperne varierer og omfatter apps, dataindsamlere og datakilder, cloudbaserede SIEM-integrationer, automatiseringsforbindelser og webhooks; der findes en API til brugerdefinerede integrationer.
Pros and Cons
Pros:
- Cloudbaseret analyse kræver ingen logningsinfrastruktur
- LogReduce grupperer lignende meddelelser i mønstre
- Samlede logfiler, målinger og spor hjælper med fejlsøgning
Cons:
- Avanceret forespørgselssyntaks gør introduktionen langsommere
- Søgninger over lange perioder kan forsinke alarmer
 Bedst til omfattende cloudcomputing-behov
- Gratis abonnement tilgængeligt
- $8.50/user/month
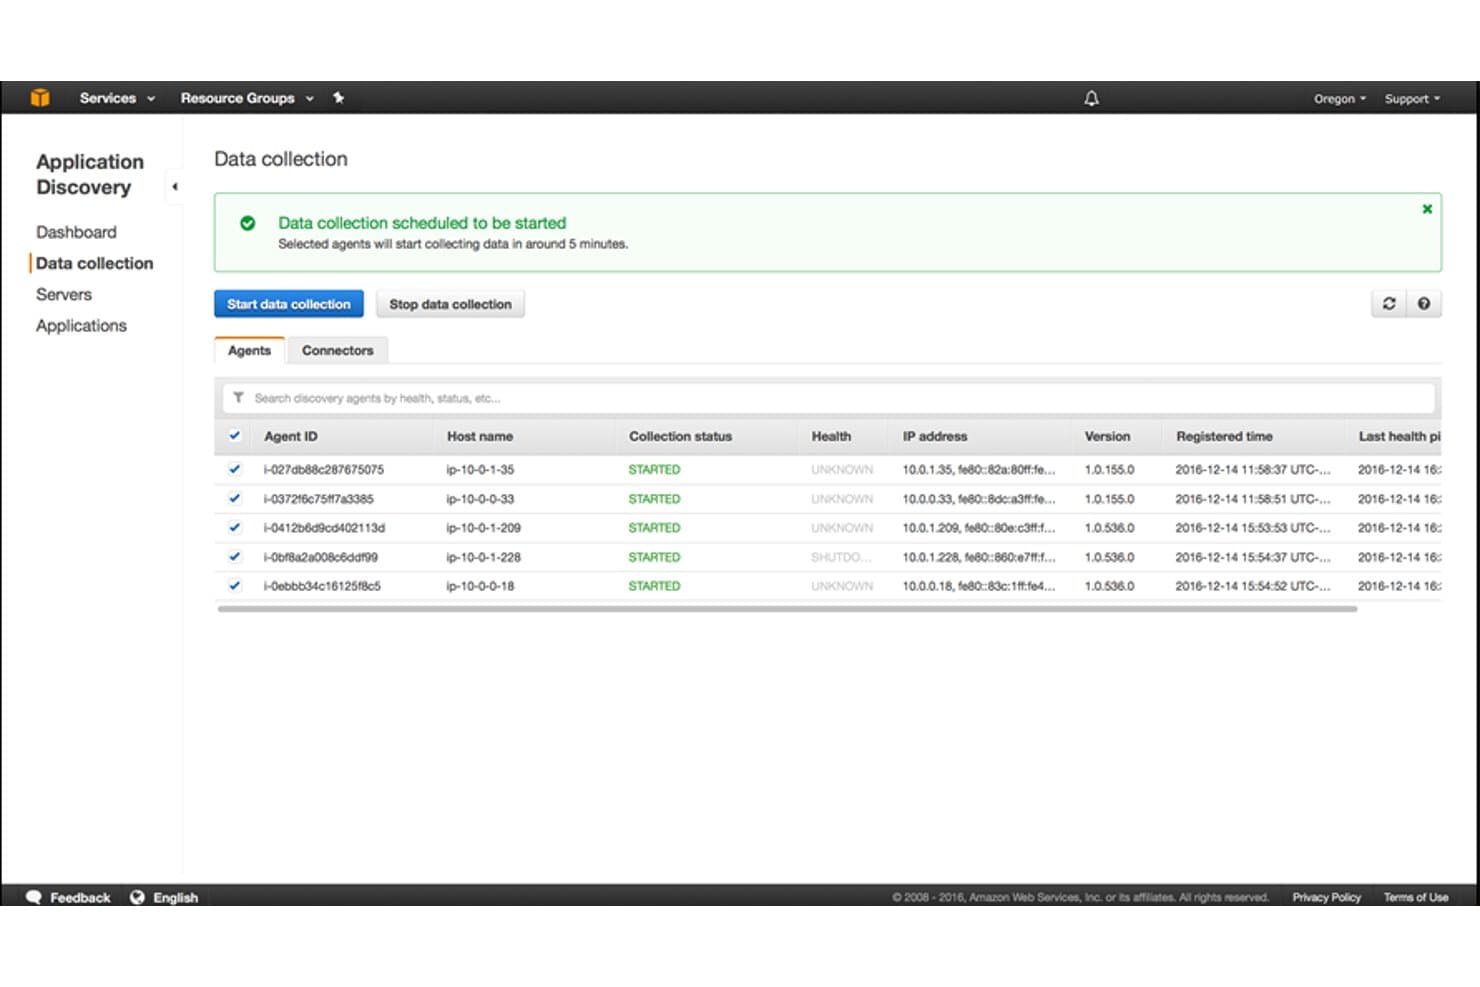
AWS Application Discovery Service sporer agentbaseret dataindsamling på tværs af servere. Amazon Web Services (AWS) giver infrastrukturteams cloudtjenester og indbyggede overvågningsværktøjer som Amazon CloudWatch til at indsamle målepunkter, logge og spor på tværs af arbejdsbelastninger, så de kan undersøge hændelser og følge distribuerede systemer.
Hvem er Amazon Web Services (AWS) bedst egnet til?
AWS egner sig til IT-teams i voksende organisationer, der har brug for cloudinfrastruktur til forskellige arbejdsbelastninger, lige fra hosting af applikationer til datalagring.
Hvorfor valgte jeg Amazon Web Services (AWS)?
Jeg valgte Amazon Web Services (AWS), fordi det passer til “Bedst til omfattende cloudcomputing-behov” og holder overvågningen tæt på dine cloudbaserede arbejdsbelastninger. Amazon CloudWatch indsamler målepunkter, logge og spor, mens alarmer hjælper med hurtigt at identificere forringelse af tjenester på tværs af distribuerede applikationer. Jeg sætter pris på at have disse signaler til rådighed til undersøgelse af hændelser sammen med AWS-infrastrukturen.
Vigtige funktioner i Amazon Web Services (AWS)
- Konfigurationshistorik: AWS Config registrerer ændringer af ressourcer og giver dig mulighed for at gennemgå konfigurationernes tidslinjer.
- Overholdelsesregler: AWS Config evaluerer ressourcer i forhold til regler og markerer konfigurationer, der ikke overholder reglerne.
- Historik over API-aktivitet: AWS CloudTrail registrerer kontoaktivitet, herunder administrationshændelser, til revision og undersøgelse.
- Hændelser vedrørende tjenestetilstand: AWS Health Dashboard viser tjenesteproblemer og planlagte ændringer, der er relevante for din konto.
Integrationer med Amazon Web Services (AWS)
Amazon CloudWatch understøtter indbyggede integrationer med mere end 90 AWS-tjenester, herunder Amazon EC2, Amazon EKS, AWS CloudTrail og Amazon VPC Flow Logs. CloudWatch-pipelines tilbyder også direkte integrationer med GitHub, GitLab, Microsoft Entra ID, Okta, ServiceNow CMDB og Slack-revisionslogge samt API'er til brugerdefinerede integrationer.
Pros and Cons
Pros:
- Målepunkter, logge og spor i én tjeneste
- Alarmer markerer hurtigt forringelse af tjenester
- Pålidelig overvågning på tværs af AWS-arbejdsbelastninger
Cons:
- Logforespørgsler kan føles besværlige
- Indtagelse af store mængder logge kan øge omkostningerne
Learn more about Amazon Web Services (AWS):
Andre Splunk-konkurrenter
Her er nogle yderligere Splunk-konkurrenter, som ikke kom med på min liste, men som stadig er værd at undersøge:
- 11ElasticBedst til skalerbar søgning og datavisualisering
- 12Logz.ioBedst til AI-drevet loganalyse
- 13Mezmo Log AnalysisBedst til strømlinet loghåndtering
Relaterede anmeldelser
Hvorfor lede efter en Splunk-konkurrent?
Splunk er en effektiv platform, der indsamler, indekserer og analyserer maskindata. Denne software er uvurderlig for virksomheder i alle størrelser, især dem, der ønsker at omdanne rå maskindata til handlingsrettede indsigter for at forbedre den operationelle intelligens.
Selvom Splunk er fremragende inden for sit område, kan nogle brugere af forskellige årsager søge efter alternativer – måske ønsker de et mere specialiseret fokus, har brug for andre prismodeller eller foretrækker en grænseflade, der passer bedre til deres teams arbejdsgang. Derfor bliver det at finde en konkurrent til Splunk en søgen efter en løsning, der mere præcist imødekommer deres unikke behov og omstændigheder.
Vigtige funktioner i Splunk
Her er nogle af Splunks vigtigste funktioner, som kan hjælpe dig med at sammenligne, hvad alternative løsninger tilbyder:
- Appintegrationer: Du kan udvide brugen af Splunk ved at tilføje forudbyggede apps til eksempelvis AWS, Microsoft eller Kubernetes.
- Realtidssøgning og -analyse: Du kan søge i og analysere logfiler, efterhånden som data kommer ind, så dit team hurtigt kan opdage problemer.
- Brugerdefinerede alarmer: Du kan indstille alarmer til at blive udløst, når bestemte mønstre dukker op, så du ikke behøver at overvåge ting manuelt.
- Datavisualiseringsværktøjer: Du kan omdanne rå data til grafer og dashboards, så det bliver lettere for dit team at forstå tendenser.
- Værktøjssæt til maskinlæring: Du kan opbygge modeller, der registrerer mønstre og usædvanlig aktivitet, uden at du behøver at kode alting fra bunden.
- Logaggregering: Dit team kan samle logfiler fra mange kilder ét sted, hvilket sparer tid, når I forsøger at løse problemer.
- Afvigelsesdetektion: Du kan automatisk opdage data, der ser unormale ud, hvilket hjælper med at identificere sikkerhedsrisici tidligt.
- Fleksible datainput: Du kan hente data fra filer, API'er eller cloudtjenester – hvad der end fungerer bedst til din opsætning.
- Rollebaseret adgangskontrol: Du kan administrere, hvem der kan se hvad, så dit team holder følsomme data sikre.
Resumé
Afslutningsvis kræver valget af det bedste Splunk-alternativ en dyb forståelse af din organisations specifikke behov. Det ideelle værktøj bør tilbyde omfattende software til loghåndtering, overvågning i realtid, effektiv dataindlæsning og en lang række integrationer. Desuden bør brugervenlighed og stærk kundesupport opretholdes.
Vigtigste pointer:
- Forstå dine behov: Alle organisationer har unikke krav. Jeg vil gerne understrege, at forståelsen af, hvad du har brug for fra et værktøj til loghåndtering og overvågning, er det første skridt mod at træffe en velinformeret beslutning. Det kan omfatte alt fra avancerede analysefunktioner til behovet for specifikke integrationer.
- Fokuser på brugervenlighed: Et effektivt værktøj bør være nemt at bruge. Se efter et intuitivt dashboard, effektive ressourcer til introduktion og pålidelig kundesupport for at sikre, at værktøjet bliver taget i brug og anvendt i din organisation.
- Overvej skalerbarhed: Dine databehov vil vokse med tiden. Derfor bør det værktøj, du vælger, kunne skalere sammen med dig og uden problemer håndtere større datamængder, samtidig med at det opretholder samme ydeevne.