

10 bästa verktygen för säkerhetstestning granskade 2026

10 Kortlista över de bästa verktygen för säkerhetstestning


Säkerhetssårbarheter är inte bara en risk – de är en pågående utmaning. Ditt team måste hitta svagheter innan angripare gör det, men manuella tester tar tid, automatiserade genomsökningar kan överösa dig med falska positiva resultat och det är inte enkelt att hålla jämna steg med nya hot. Oavsett om du säkrar molnapplikationer, testar API:er eller säkerställer efterlevnad är det avgörande att välja rätt verktyg för säkerhetstestning.
Därför har jag lagt tid på att testa och utvärdera säkerhetsverktyg som faktiskt hjälper team att identifiera sårbarheter, automatisera tester och fokusera på verkliga hot utan att bromsa utvecklingen. I den här guiden hittar du detaljerade insikter om de bästa verktygen för säkerhetstestning som finns tillgängliga idag, tillsammans med deras viktigaste funktioner, ideala användare och hur de kan bidra till att skydda dina system.
Varför du kan lita på våra programvarurekommendationer
Vårt team har testat och recenserat programvara sedan 2012. Som teknikledare själva vet vi hur svårt — och viktigt — det är att välja rätt programvara.
För den här guiden utvärderade vi verktyg genom praktisk testning och oberoende research, och betygsatte verktygen enligt våra urvalskriterier.
Våra recensioner speglar vårt mänskliga redaktionella omdöme, inte ett säljbudskap.
Sammanfattning av de bästa verktygen för säkerhetstestning
Nedan följer mina detaljerade sammanfattningar av de bästa verktygen för säkerhetstestning som kom med på min kortlista. I mina recensioner får du en detaljerad genomgång av de viktigaste funktionerna, fördelarna och nackdelarna, integrationerna och de idealiska användningsområdena för varje verktyg, så att du kan hitta det bästa alternativet för dig.
| Tool | Best For | Trial Info | Price | ||
|---|---|---|---|---|---|
| 1 | Bäst för kodkvalitetsanalys | Kostnadsfri plan + 14 dagars kostnadsfri provperiod + kostnadsfri demo tillgänglig | Från $34/månad | Website | |
| 2 | Bäst för funktioner för automatisk triagering | Gratisplan tillgänglig | Från $34/utvecklare/månad | Website | |
| 3 | Bäst för proaktiv sårbarhetsdetektering | Gratisplan tillgänglig | Från $350/månad | Website | |
| 4 | Bäst för kontextmedveten kodanalys | Gratisplan tillgänglig | Från $200/månad | Website | |
| 5 | Bäst för teamsamarbete | Gratis demo tillgänglig | Pris på begäran | Website | |
| 6 | Bäst för omfattande sårbarhetsanalyser | Gratis demo tillgänglig | Från $69/månad | Website | |
| 7 | Bäst för övervakning i realtid | Gratisabonnemang tillgängligt | Från $49/användare/månad | Website | |
| 8 | Bäst för hantering av programvara med öppen källkod | 14 dagars kostnadsfri provperiod + kostnadsfri plan + kostnadsfri demo tillgänglig | Från $135/användare/månad + förbrukning (faktureras årligen) | Website | |
| 9 | Bäst för skanning efter sårbarheter i webbapplikationer | Not available | Pris på begäran | Website | |
| 10 | Bäst för penetrationstester | Not available | Gratis att använda | Website |


Recensioner av de bästa verktygen för säkerhetstestning
Nedan följer mina detaljerade sammanfattningar av de bästa verktygen för säkerhetstestning som kom med på min kortlista. I mina recensioner får du en detaljerad genomgång av de viktigaste funktionerna, fördelarna och nackdelarna, integrationerna och de idealiska användningsområdena för varje verktyg, så att du kan hitta det bästa alternativet för dig.

Bäst för kodkvalitetsanalys
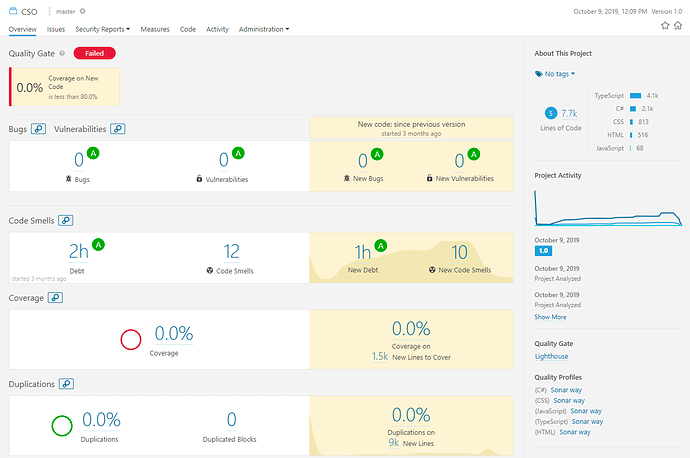
SonarQube är en fullfjädrad integrerad lösning för kodsäkerhet (SAST, SCA) och kodkvalitet för både självhanterade installationer och molndistributioner. Den analyserar förstapartskod, AI-genererad kod och kod med öppen källkod för att upptäcka sårbarheter, buggar och underhållsproblem tidigt i utvecklingsprocessen. Plattformen erbjuder även AI-drivna förslag på korrigeringar för att minska manuell felsökning och inkluderar inbyggd detektering av hemligheter som täcker över 400 mönster.
Varför jag valde SonarQube: Jag valde SonarQube för dess balanserade fokus på kodkvalitet och säkerhet i flera programmeringsspråk. Det ger tydliga insikter i tillförlitlighet och underhållbarhet samtidigt som det passar naturligt in i CI/CD-pipelines. Kombinationen av anpassningsbara kvalitetsgrindar och säkerhetsanalys hjälper team att upprätthålla konsekventa och säkra kodningsstandarder.
Utmärkande funktioner och integrationer:
Funktioner omfattar stöd för 35 programmeringsspråk, anpassningsbara kvalitetsgrindar, detaljerad statisk analys och detektering av hemligheter för mer än 400 mönster.
Integrationer omfattar Jenkins, GitHub, GitLab, Bitbucket, Azure DevOps, Bamboo, Travis CI, CircleCI, TeamCity och Visual Studio. Ett kostnadsfritt SonarQube-IDE-tillägg finns tillgängligt för VS Code, JetBrains IDE:er, Cursor, Windsurf och andra.
Pros and Cons
Pros:
- Integreras med CI/CD-pipelines
- Förbättrar kodningsstandarder
- Omfattande språkstöd
Cons:
- Kan vara resurskrävande
- Kräver installation och konfiguration
New Product Updates from SonarQube
SonarQube Cloud Expands Rust Analysis and Quality Controls
SonarQube Cloud now delivers enterprise-grade Rust verification by complementing Clippy and treating it as a dependency, preserving local workflows while enabling organization-wide quality and security governance. For more information, visit SonarQube's official site.
 .

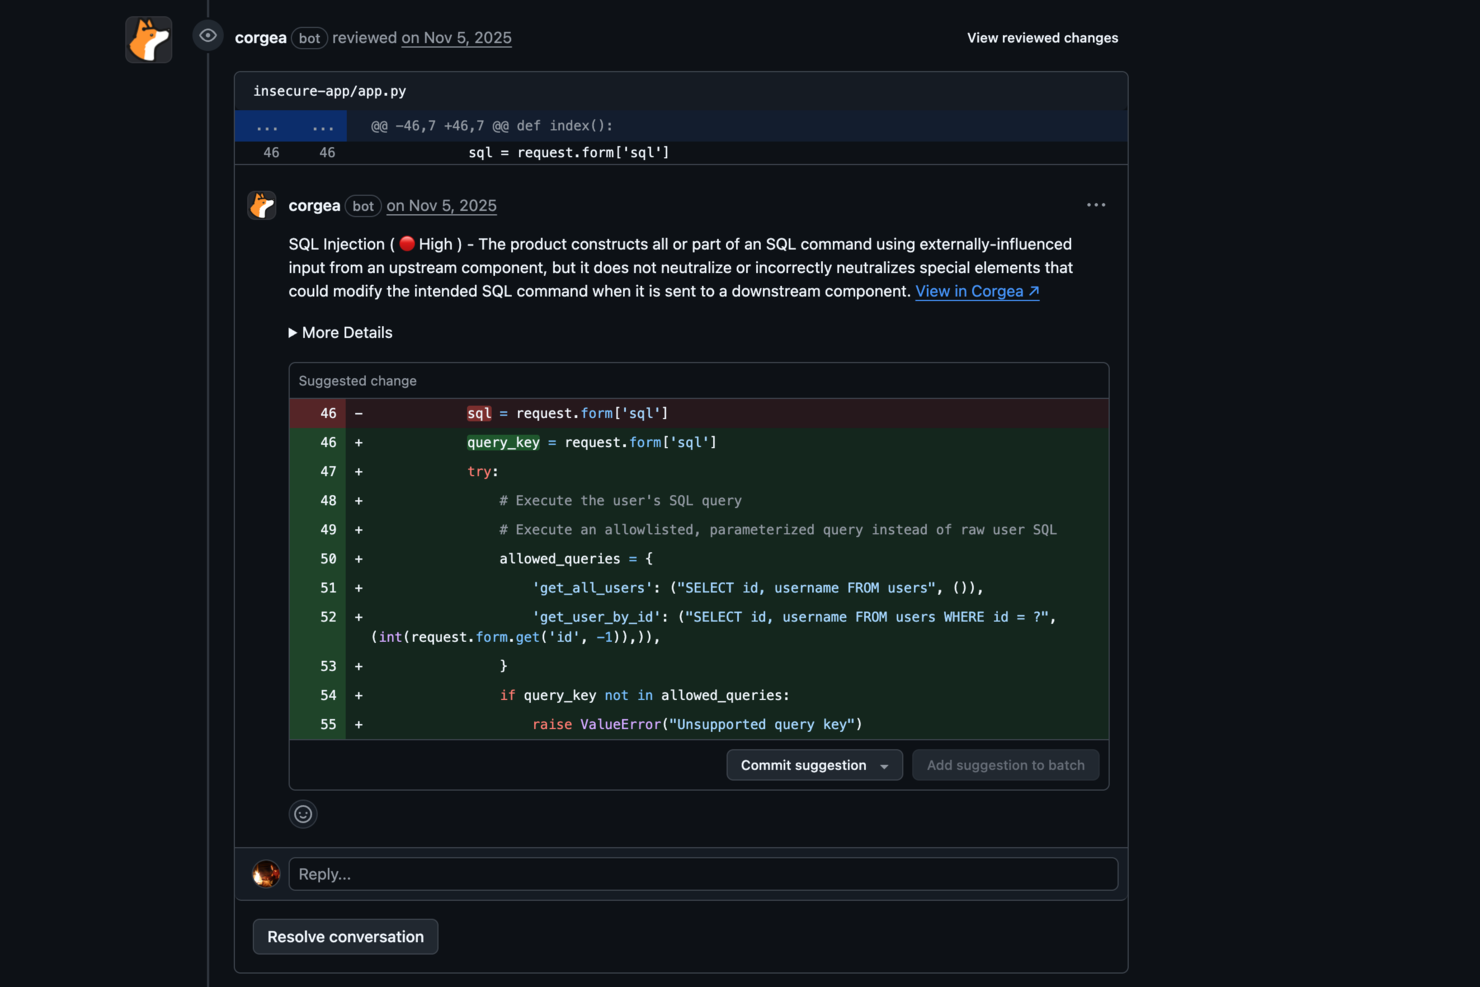
Corgea stärker ditt teams säkerhetsförmågor genom att lokalisera och åtgärda osäker kod, vilket gör det till en idealisk lösning för CTO:er som vill skydda sina digitala tillgångar. Den AI-drivna tekniken tilltalar branscher som kräver stränga säkerhetsåtgärder, såsom finans och sjukvård, genom att åtgärda sårbarheter som kan äventyra känsliga data. Genom att integreras i era befintliga arbetsflöden hjälper Corgea teamet att effektivt hantera säkerhetsrisker, vilket ger sinnesro och låter er fokusera på innovation.
Varför jag valde Corgea
Jag valde Corgea för dess AI-drivna statiska applikationssäkerhetstestning (SAST), som utmärker sig genom att identifiera komplexa sårbarheter som traditionella metoder kan missa. Funktionen för automatisk triagering minskar avsevärt antalet falska positiva resultat, sparar tid för teamet och låter er fokusera på faktiska hot. Dessutom låter Corgeas anpassningsbara detekteringspolicyer er skräddarsy verktyget efter era specifika säkerhetsbehov, vilket säkerställer ett heltäckande skydd mot nya hot.
Corgeas viktigaste funktioner
Utöver sina kärnstyrkor erbjuder Corgea flera andra funktioner som förbättrar verktygets användbarhet:
- Beroendeskanning: Den här funktionen söker efter sårbarheter i projektets beroenden för flera programmeringsspråk.
- Automatisk åtgärdning av SAST-resultat: Genererar automatiskt säkerhetskorrigeringar, vilket minskar det manuella arbete som krävs för att säkra kodbasen.
- Detektering av integritetsläckor: Identifierar känslig information såsom AWS-nycklar och autentiseringsuppgifter för att förhindra integritetsintrång.
- Stöd för flera språk: Stöder ett brett utbud av programmeringsspråk, inklusive Java, Python och Ruby, vilket säkerställer kompatibilitet med era projekt.
Corgea-integrationer
Integrationerna omfattar GitHub Actions, GitLab CI, Jenkins, Azure DevOps, JIRA, Slack, Zapier och webhooks.
Pros and Cons
Pros:
- AI identifierar komplexa sårbarheter
- Automatiserade säkra kodkorrigeringar
- Omfattande CI/CD-integrationer
Cons:
- Konfiguration krävs för CI-integrationer
- Fokuserar främst på kodsäkerhet

Bäst för proaktiv sårbarhetsdetektering
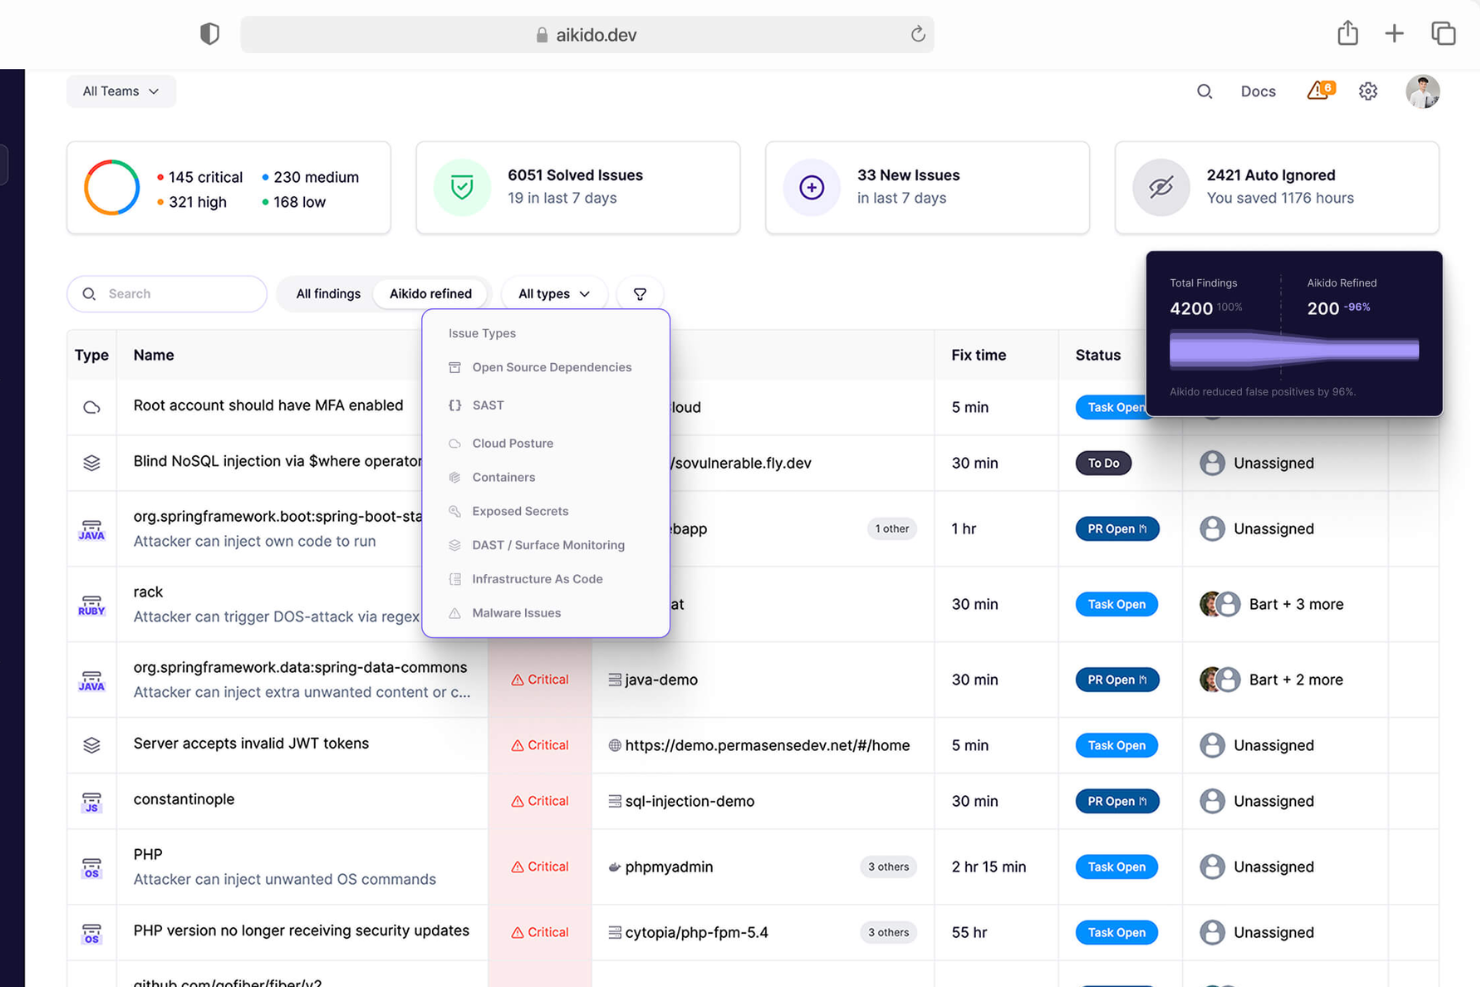
Aikido Security är en omfattande plattform som är utformad för att säkra hela din stack, från kod till moln. Den konsoliderar olika säkerhetsskannrar i ett centraliserat system, vilket gör att du kan övervaka och skydda dina applikationer.
Varför jag valde Aikido Security: Jag gillar att den erbjuder statisk applikationssäkerhetstestning (SAST). Aikido skannar din källkod efter säkerhetsrisker innan ändringar kan slås samman, vilket hjälper dig att upptäcka sårbarheter tidigt i utvecklingsprocessen. Detta proaktiva tillvägagångssätt säkerställer att potentiella hot åtgärdas snabbt, vilket minskar sannolikheten för säkerhetsintrång. En annan anmärkningsvärd funktion är Aikidos hantering av molnsäkerhet (CSPM). Den upptäcker risker i molninfrastrukturen, såsom felkonfigurationer och sårbarheter i virtuella maskiner och containeravbildningar, hos stora molnleverantörer.
Utmärkande funktioner och integrationer:
Funktionerna inkluderar skanning av beroenden med öppen källkod (SCA), som kontinuerligt övervakar din kod efter kända sårbarheter och genererar programvaruförteckningar (SBOM). Dessutom testar Aikidos övervakning av attackytan (DAST) dynamiskt din webbapplikations klientdel och API:er för att identifiera sårbarheter genom simulerade attacker.
Integrationer inkluderar GitHub, GitLab, BitBucket, Azure Pipelines, Drata, Vanta, Asana, ClickUp, Monday.com, Microsoft Teams och Jira.
Pros and Cons
Pros:
- Skalbar för växande team
- Erbjuder handlingsinriktade insikter
- Har en omfattande instrumentpanel och anpassningsbara rapporter
Cons:
- Har inte funktioner för slutpunktssäkerhet eller intrångsdetektering
- Ignorerar sårbarheter om ingen åtgärd är tillgänglig
New Product Updates from Aikido Security
Aikido Security Adds Pentest for AI Capabilities
Aikido Security adds Pentest for AI to test agents and LLM features against OWASP Agentic Top 10 risks. This helps teams identify AI-specific security weaknesses before they reach production. For more information, visit Aikido Security’s official site.

Zeropath
Bäst för kontextmedveten kodanalys
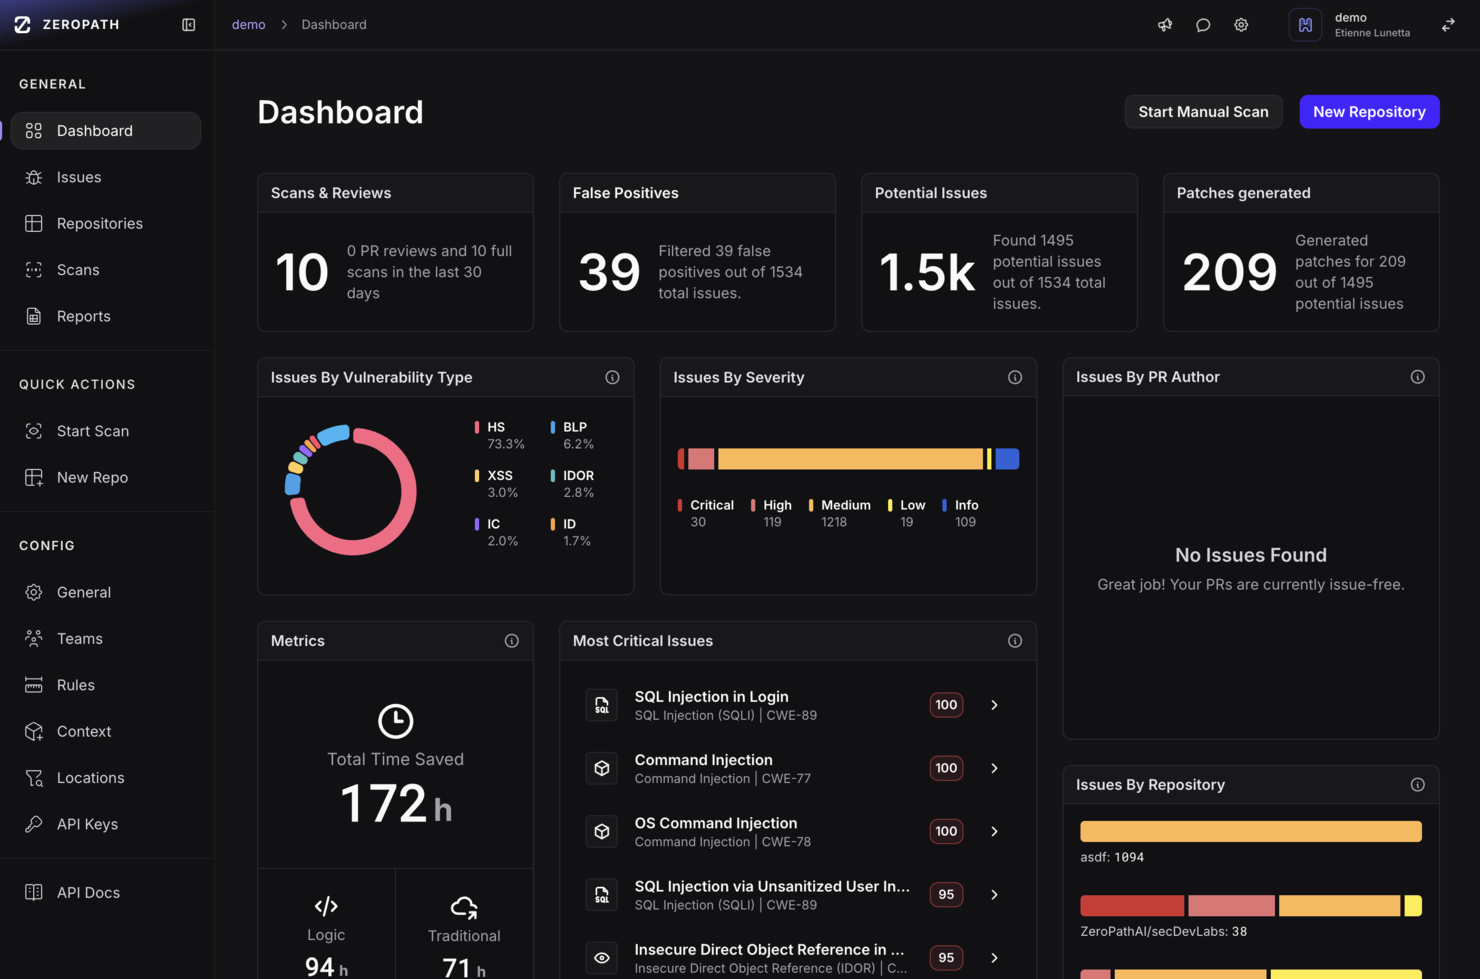
ZeroPath är utformat för utvecklingsteam och säkerhetsexperter som vill integrera djupare sårbarhetsdetektering i sin kodbas utan att behöva sålla bland otaliga falsklarm. Du befinner dig sannolikt i en snabbföränderlig utvecklingsmiljö där utvecklare behöver handlingsbar återkoppling och ditt säkerhetsteam vill ha meningsfulla resultat i stället för brus. ZeroPath passar organisationer som bygger komplexa applikationer (till exempel inom finansteknik, hälso- och sjukvård eller SaaS) där affärslogik, auktoriseringsflöden och moderna hotklasser spelar roll.
Varför jag valde ZeroPath
Jag valde ZeroPath eftersom verktyget sätter kontextmedveten kodanalys i centrum för applikationssäkerhet. Det använder en AI SAST-motor som förstår applikationens logik och kan upptäcka kringgående av auktorisering, beroenderisker och komplexa brister i stället för generiska problem. Det erbjuder även funktioner för automatisk korrigering – när en sårbarhet hittas kan det föreslå eller till och med generera korrigeringar för ändringsförfrågningar som du kan granska. Dessa funktioner passar om ditt mål är att arbeta snabbare samtidigt som du håller riskerna under kontroll.
Viktiga funktioner i ZeroPath
Utöver dessa grundläggande styrkor hittar du följande funktioner som är användbara för ditt team:
- Integration med versionskontroll: Inbyggt stöd för GitHub, GitLab, Bitbucket och Azure DevOps möjliggör snabb konfiguration och sömlös integrering i ditt arbetsflöde.
- Detektering av felkonfigurationer i IaC: Infrastruktur-som-kod-problem (t.ex. konfigurationer för Terraform, CloudFormation och Kubernetes) genomsöks efter säkerhetsbrister.
- Skanning efter hemligheter: Verktyget upptäcker läckta hemligheter eller hårdkodade autentiseringsuppgifter i dina kodarkiv och varnar dig för dem.
- Automatiserad efterlevnadsrapportering: Generera efterlevnadsrapporter för standarder som SOC 2 och ISO 27001 och säkerställ att organisationen uppfyller regulatoriska krav.
Integrationer med ZeroPath
Integrationerna omfattar GitHub, GitLab, Bitbucket, Azure DevOps, Jira, Linear, Slack och befintliga säkerhetsverktyg som Snyk, Semgrep och Checkmarx.
Pros and Cons
Pros:
- Ger dig tydliga korrigeringar som påskyndar dina säkerhetsgranskningar.
- Minskar mängden brus i resultaten så att ditt team kan fokusera på verkliga problem.
- Upptäcker logiska brister och dolda risker som du kanske missar vid vanliga skanningar.
Cons:
- Du kan behöva tid för att anpassa arbetsflödet till automatiseringen.
- Integrationsalternativen kanske inte är tillräckligt omfattande för komplexa företagsmiljöer.

QA Wolf
Bäst för teamsamarbete
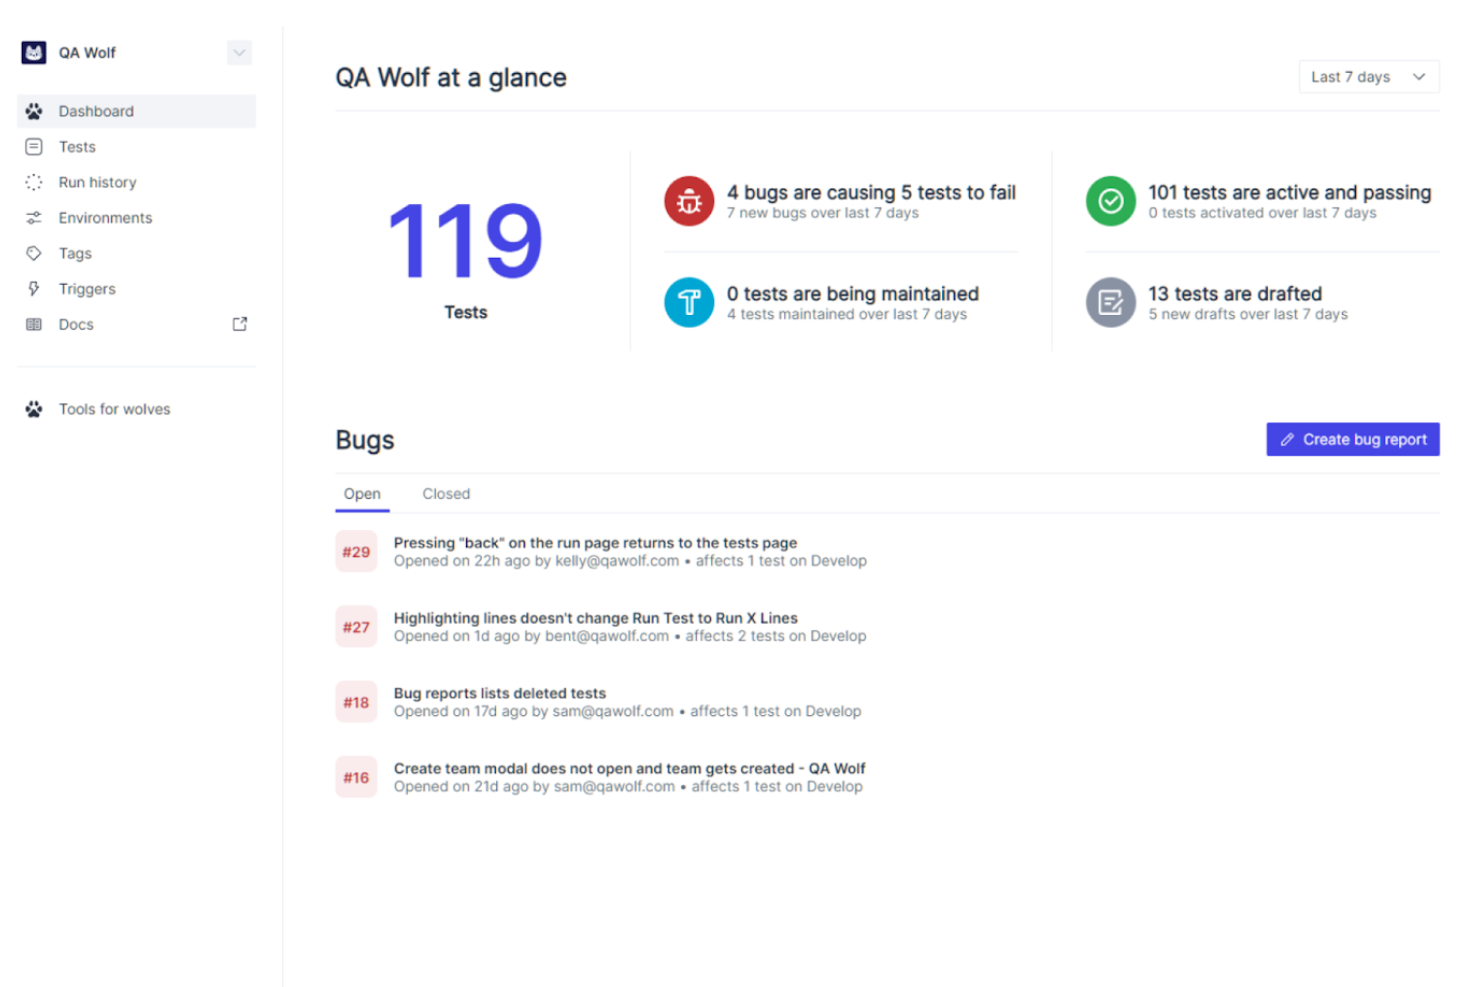
QA Wolf är ett verktyg för säkerhetstestning som är utformat för team som vill ha ett effektivt samarbete inom kvalitetssäkring. Verktyget är idealiskt för team som vill förbättra sin testkapacitet och minska tiden för driftsättning.
Varför jag valde QA Wolf: QA Wolf erbjuder unika funktioner som underlättar teamsamarbete. Möjligheten att automatisera 80 % av testtäckningen inom fyra månader sticker ut. Plattformen stöder ett obegränsat antal parallella testkörningar, vilket minskar kvalitetssäkringscyklernas längd avsevärt. Dessutom tillför integrationen av AI för att undersöka misslyckade tester ett mervärde till det samarbetsinriktade arbetssättet och säkerställer snabbhet och noggrannhet. Plattformen kombinerar AI:s effektivitet med mänsklig kontroll, vilket gör den till ett pålitligt val för teamsamarbete.
Utmärkande funktioner & integrationer:
Funktioner omfattar automatiserad testning med Playwright för webben och Appium för mobila enheter, vilket möjliggör snabb automatisering av tester. Verktyget stöder ett obegränsat antal parallella testkörningar, vilket avsevärt minskar kvalitetssäkringscyklernas längd. Det använder även AI för att undersöka misslyckade tester, vilket säkerställer snabb identifiering och lösning av problem.
Integrationer omfattar Jenkins, CircleCI, GitHub Actions, Azure DevOps, Travis CI, GitLab CI, Bamboo, TeamCity och Bitbucket Pipelines.
Pros and Cons
Pros:
- Effektiv felrapportering
- Betydande tidsbesparingar
- Snabb testautomatisering
Cons:
- Potentiell inlärningskurva för nya användare
- Begränsad prisöppenhet
New Product Updates from QA Wolf

QA Wolf Adds Real Media Testing for iOS Apps
QA Wolf introduces real media testing for iOS apps using camera and microphone inputs. This update improves test reliability for real-world use cases. For more information, visit QA Wolf’s official site.
 .
Bäst för omfattande sårbarhetsanalyser
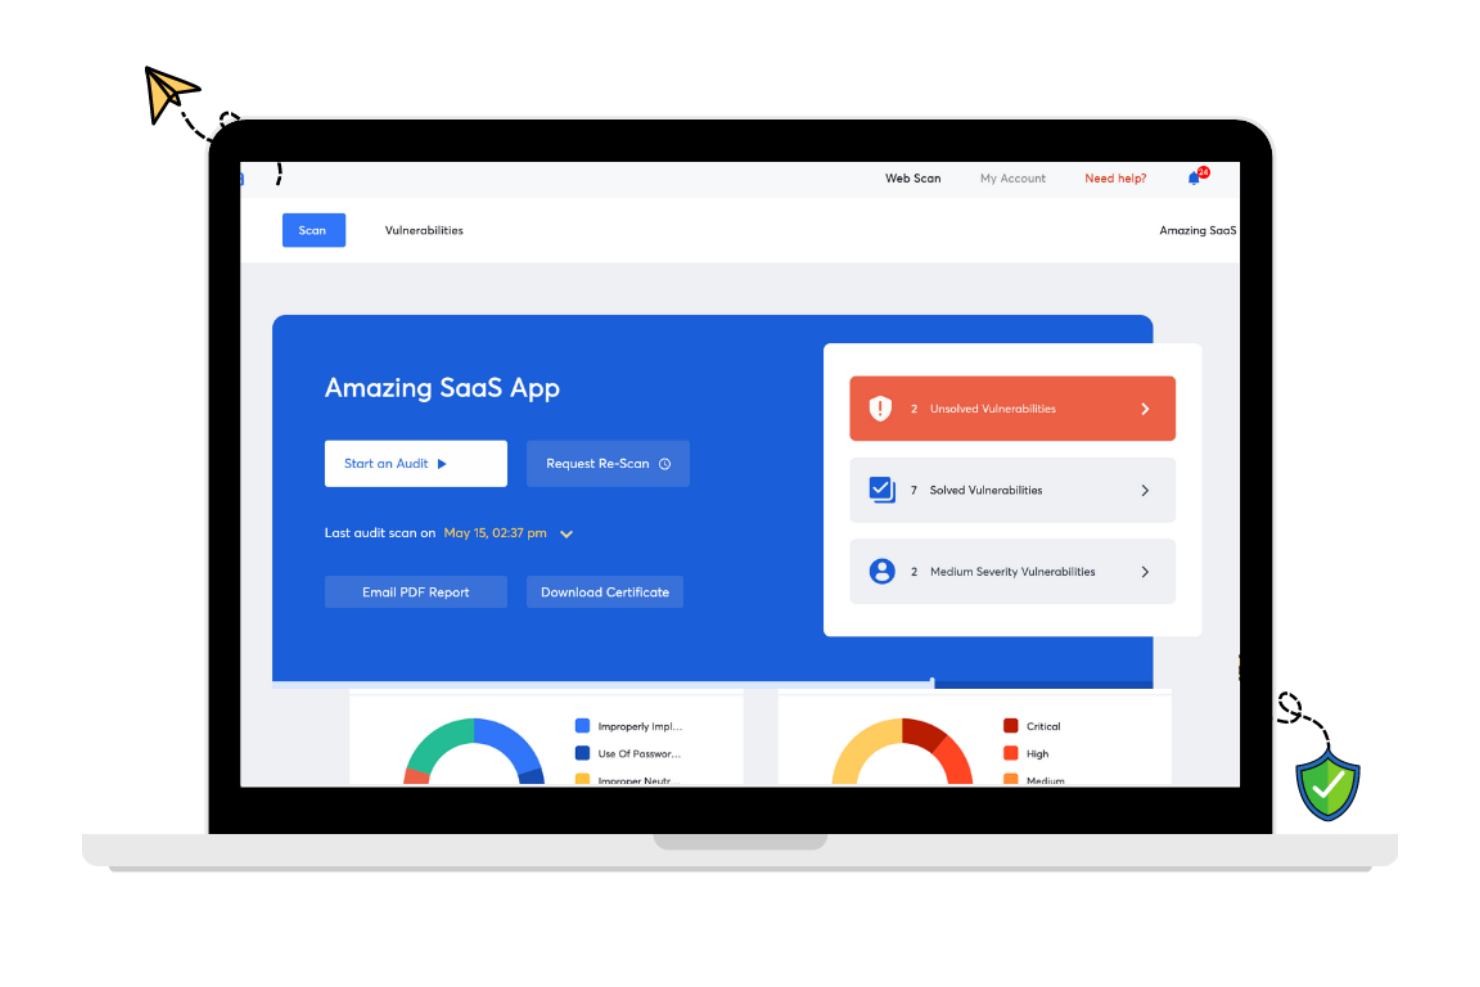
Astra Pentest är ett säkerhetstestverktyg som är utformat för att skydda dina digitala tillgångar. Det utför en grundlig analys av dina webbapplikationer, nätverk och annat, vilket säkerställer att sårbarheter identifieras och åtgärdas.
Varför jag valde Astra Pentest: Jag valde Astra Pentest eftersom det erbjuder både automatiserade och manuella tester, vilket möjliggör en grundlig utvärdering av systemets säkerhet. Denna funktion säkerställer att du får en omfattande analys av sårbarheter, vilket är avgörande för att upprätthålla robusta säkerhetsstandarder. Dessutom erbjuder Astra Pentest en detaljerad instrumentpanel för sårbarhetshantering, som hjälper dig att effektivt spåra och hantera eventuella upptäckta problem. En annan anledning till att jag valde Astra Pentest är dess fokus på efterlevnadstester. Det hjälper dig att säkerställa att dina system uppfyller internationella säkerhetsstandarder som SOC2 och HIPAA. Denna funktion för efterlevnad är särskilt fördelaktig för organisationer som måste följa strikta lagstadgade krav. Dessutom erbjuder Astra Pentest kontinuerlig skanning och omtestning, vilket ger trygghet i att dina system förblir säkra över tid.
Utmärkande funktioner & integrationer:
Funktioner inkluderar ett offentligt verifierbart pentestcertifikat, vilket ger ett extra lager av förtroende och trygghet för dina intressenter. Verktygets integration med CI/CD-pipelines möjliggör automatiserade säkerhetskontroller under utvecklingsprocessen, vilket minimerar sårbarheter innan de når produktion. Dessutom erbjuder Astra Pentest saneringssupport i realtid, vilket gör det möjligt för ditt team att snabbt lösa identifierade problem.
Integrationer inkluderar Slack, JIRA, GitHub, GitLab, Circle CI, Jenkins och andra som inte uttryckligen listas i den hämtade informationen.
Pros and Cons
Pros:
- Kombinerar automatiserade och manuella tester
- Integreras med större CI/CD-verktyg
- Erbjuder säkerhetsskanningar specifika för efterlevnad
Cons:
- Prestandaproblem under omfattande skanningar
- Svarstiden från kundsupporten varierar
Bäst för övervakning i realtid
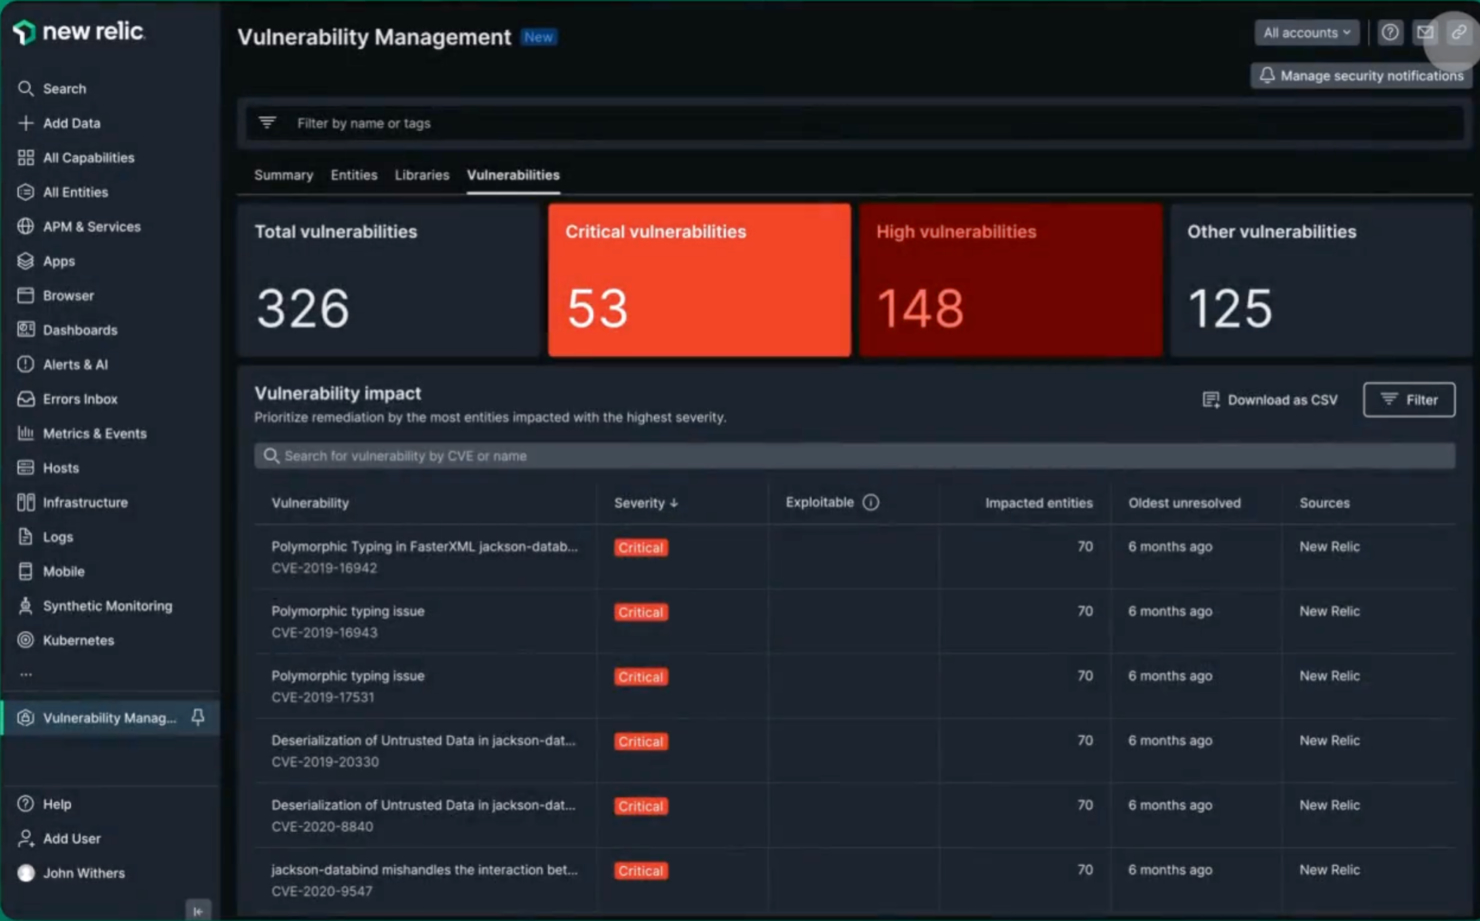
New Relic är en omfattande plattform för observerbarhet, utformad för företag som behöver övervakning i realtid och förbättrad applikationsprestanda.
Varför jag valde New Relic: Plattformen utmärker sig genom övervakning i realtid med övervakning av applikationsprestanda (APM) och interaktiv säkerhetstestning av applikationer (IAST). Den har stöd för över 780 integrationer, vilket gör den mycket anpassningsbar för olika teknikstackar. Den användningsbaserade prismodellen erbjuder flexibilitet och passar olika organisatoriska behov. Den proaktiva hotthanteringen och varningarna om nolldagssårbarheter är viktiga funktioner som ligger i linje med dess USP för övervakning i realtid.
Utmärkande funktioner och integrationer:
Funktioner omfattar observerbarhet från början till slut, vilket möjliggör omfattande övervakning av applikationer. Plattformen erbjuder hotthantering i realtid för att åtgärda sårbarheter när de uppstår. Användare drar även nytta av varningar om nolldagssårbarheter, vilket stärker säkerhetsåtgärderna.
Integrationer omfattar AWS, Azure, Google Cloud Platform, Kubernetes, Docker, Jenkins, GitHub, Slack, PagerDuty och Microsoft Teams.
Pros and Cons
Pros:
- Förbättrar teamsamarbetet
- Hotvarningar i realtid
- Omfattande integrationsalternativ
Cons:
- Begränsat stöd för mindre team
- Kan överväldiga med data

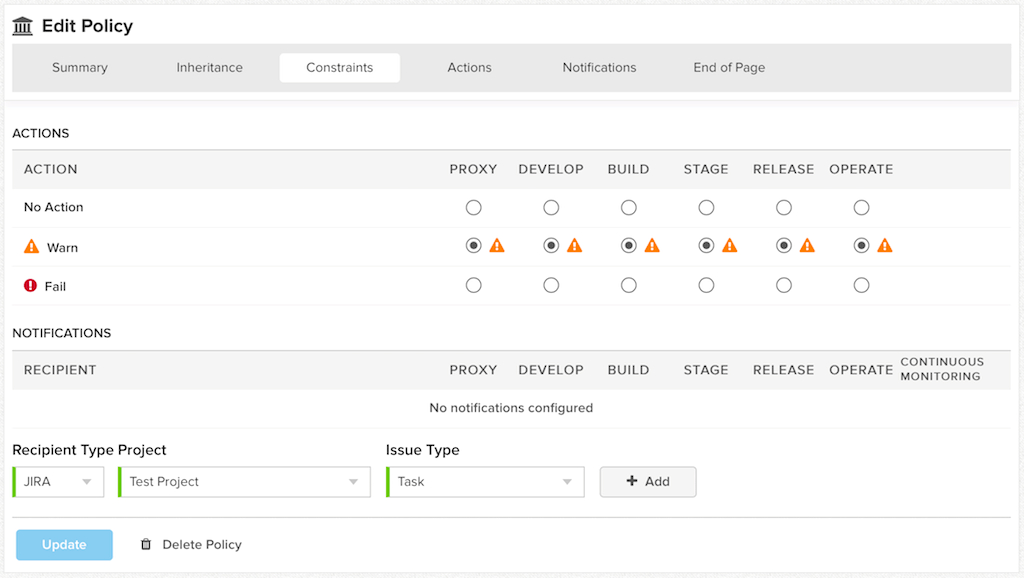
Sonatype är ett säkerhetstestverktyg med fokus på hantering av programvara med öppen källkod och säkerhet i programvaruförsörjningskedjan. Det hjälper utvecklingsteam och företag att säkerställa säkerheten och efterlevnaden för komponenter med öppen källkod.
Varför jag valde Sonatype: Sonatype utmärker sig inom hantering av programvara med öppen källkod genom sin Nexus-plattform, som automatiserar säkerhetskontroller och efterlevnad. Den tillhandahåller realtidsövervakning av komponenter med öppen källkod och hjälper ditt team att snabbt åtgärda sårbarheter. Verktyget erbjuder även detaljerade insikter om komponenternas status, så att du kan fatta välgrundade beslut. Möjligheten att integrera med olika utvecklingsmiljöer förbättrar verktygets användbarhet för hantering av säkerheten i programvara med öppen källkod.
Utmärkande funktioner & integrationer:
Funktioner omfattar automatisk tillämpning av policyer, vilket hjälper till att upprätthålla efterlevnaden i alla dina projekt. Plattformen erbjuder komponentinformation som ger dig insikter om kvaliteten och säkerheten hos komponenter med öppen källkod. Den tillhandahåller även realtidsvarningar om sårbarheter, så att du kan agera snabbt.
Integrationer omfattar Jenkins, GitHub, GitLab, Bitbucket, Bamboo, Azure DevOps, Jira, Eclipse, IntelliJ IDEA och Visual Studio.
Pros and Cons
Pros:
- Detaljerade insikter om komponenter
- Realtidsvarningar om sårbarheter
- Starkt fokus på säkerhet för programvara med öppen källkod
Cons:
- Brant inlärningskurva för nybörjare
- Kan vara komplicerat att konfigurera

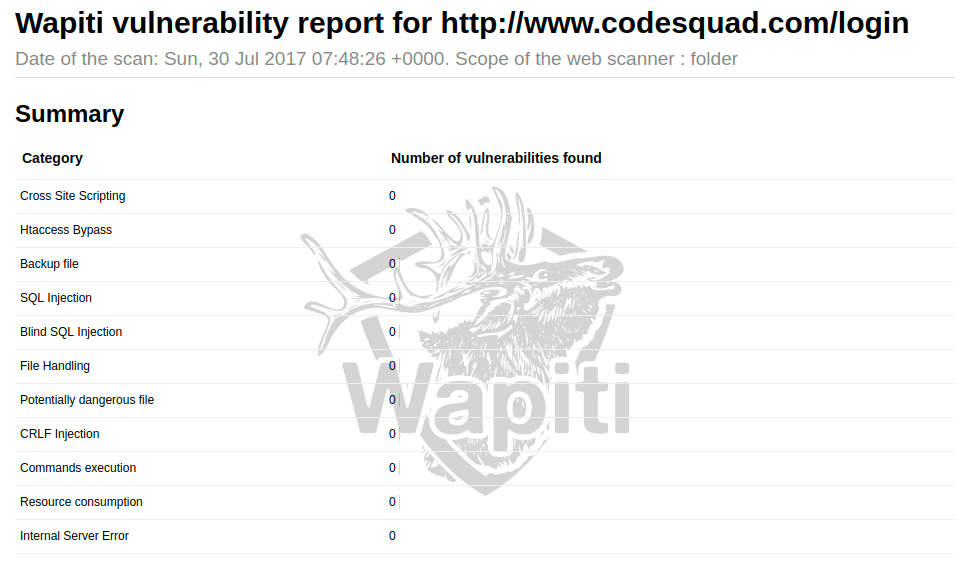
Wapiti är en webbaserad sårbarhetsskanner med öppen källkod som är utformad för säkerhetsexperter och utvecklare. Den identifierar sårbarheter i webbapplikationer genom att utföra svartlådetestning, vilket simulerar attacker mot dina webbapplikationer för att avslöja svagheter.
Varför jag valde Wapiti: Wapiti erbjuder ett enkelt sätt att skanna efter sårbarheter i webbapplikationer med sin metodik för svartlådetestning. Den kan upptäcka en mängd olika sårbarheter, såsom SQL-injektion och skriptkörning över flera webbplatser, vilket säkerställer en omfattande täckning av dina webbapplikationer. Verktygets förmåga att utföra både GET- och POST-baserade HTTP-attackmetoder ökar dess effektivitet. Kommandoradsgränssnittet möjliggör flexibla och anpassningsbara skanningsalternativ, vilket gör verktyget värdefullt för skanning efter sårbarheter i webbapplikationer.
Utmärkande funktioner & integrationer:
Funktioner omfattar möjligheten att upptäcka ett brett spektrum av sårbarheter, vilket ger grundliga säkerhetsbedömningar. Verktyget stöder både GET- och POST-baserade HTTP-attackmetoder, vilket säkerställer omfattande testning. Wapitis kommandoradsgränssnitt möjliggör flexibla och anpassningsbara skanningsalternativ som kan anpassas efter dina specifika behov.
Integrationer omfattar kompatibilitet med olika webbtekniker och plattformar, såsom HTML5, XML, JSON, SOAP och AJAX.
Pros and Cons
Pros:
- Enkelt kommandoradsgränssnitt
- Anpassningsbara skanningsalternativ
- Stöder flera attackmetoder
Cons:
- Kan kräva mycket systemresurser
- Begränsat användargränssnitt

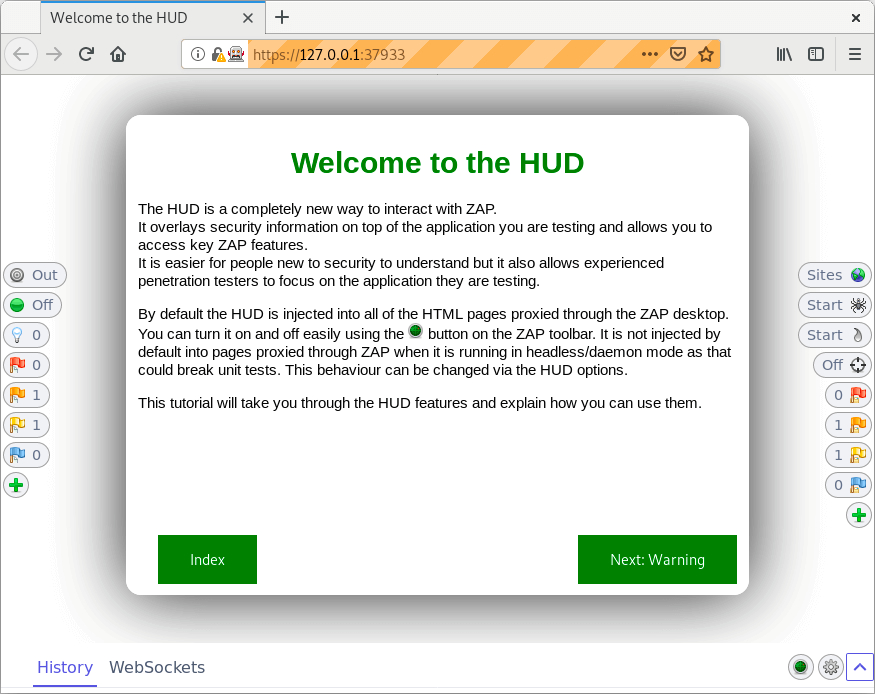
Zed Attack Proxy (ZAP) är en webbaserad säkerhetsskanner med öppen källkod som är utformad för säkerhetsexperter och utvecklare. Den utför penetrationstester för att identifiera sårbarheter i webbapplikationer och hjälper dig att skydda dina onlinetillgångar.
Varför jag valde Zed Attack Proxy (ZAP): ZAP har ett intuitivt gränssnitt som passar både nybörjare och erfarna testare. Det erbjuder automatiserade skannrar och en uppsättning verktyg som gör att du kan upptäcka säkerhetssårbarheter manuellt. Möjligheten att fungera som en proxyserver gör att du kan avlyssna och ändra trafik, vilket förbättrar verktygets användbarhet vid penetrationstester. ZAP:s community-drivna karaktär säkerställer kontinuerliga uppdateringar och förbättringar, vilket gör det till ett tillförlitligt val för omfattande tester.
Framstående funktioner & integrationer:
Funktioner inkluderar automatiserade skannrar som snabbt identifierar säkerhetssårbarheter i webbapplikationer. Verktyget låter dig avlyssna och ändra webbtrafik, vilket ger en djupare analys av potentiella problem. ZAP erbjuder även en rad verktyg för manuella tester, vilket ger dig flexibilitet i hur du genomför dina säkerhetsbedömningar.
Integrationer inkluderar kompatibilitet med Jenkins, Docker, GitHub Actions, GitLab, Azure DevOps, Bamboo, TeamCity, Travis CI och CircleCI.
Pros and Cons
Pros:
- Erbjuder funktioner för trafikavlyssning
- Intuitivt gränssnitt för alla användare
- Stöder manuella och automatiserade tester
Cons:
- Täta uppdateringar kan störa användningen
- Begränsad dokumentation för nybörjare
Andra verktyg för säkerhetstestning
Här är några ytterligare alternativ för verktyg för säkerhetstestning som inte kom med på min kortlista, men som ändå är värda att ta en titt på:
- SQLMap
Bäst för testning av SQL-injektioner
- ImmuniWeb
Bäst för AI-baserad säkerhet
- BeEF (Browser Exploitation Framework)
Bäst för säkerhetstestning av webbläsare
- Vega
Bäst för säkerhet i webbappar
- Mend.io
Bäst för sårbarhetsgenomsökning
- NowSecure
Bäst för automatiserade säkerhetstester av mobilappar


Hur jag utvärderar verktyg för säkerhetstestning
Jag delar upp min utvärdering i två lager: grundläggande funktioner som ett verktyg måste ha för att kvalificera sig, och särskiljande faktorer som skiljer alternativen åt för team som skannar CI/CD-pipelines eller genomför penetrationstester.
Grundläggande funktioner (minimikrav för den här listan)
När jag väljer ut verktyg till min lista poängsätter jag varje verktyg på en skala från 0 (erbjuder inte funktionen) till 5 (utmärker sig inom området) för varje grundläggande funktion som anges nedan. Därefter omvandlar jag verktygets totalpoäng till en procentsats. Varje verktyg måste uppnå en totalpoäng på minst 75% för att övervägas för inkludering.
- Sårbarhetsskanning: Jag kontrollerar om verktyget kör automatiska skanningar mot aktuella CVE- och OWASP-databaser för webbappar, API:er och nätverksmål.
- SAST-, DAST- eller IAST-testning: Jag letar efter stöd för minst en testmetod med bred täckning av språk och ramverk för verkliga kodbaser.
- Funktioner för penetrationstestning: Oavsett om den är automatiserad eller manuell bör verktyget gå längre än att lista sårbarheter och validera om de kan utnyttjas genom angreppssimulering.
- Integration med CI/CD-pipelines: Inbyggda anslutningar till verktyg som Jenkins, GitHub Actions eller GitLab CI är viktiga här, så att säkerhetsskanningar körs som en del av varje bygge.
- Riskrapportering & prioritering: Resultat behöver allvarlighetsgradering baserad på CVSS och konkreta åtgärdsanvisningar, inte bara råa sårbarhetslistor som överbelastar triagearbetet.
- Mappning mot efterlevnadsramverk: Jag utvärderar om skanningsresultat kan mappas mot standarder som PCI-DSS, HIPAA eller ISO 27001 med granskningsklara resultat.
När jag har en lista över verktyg som uppfyller detta kriterium undersöker jag vad som skiljer varje plattform från de andra.
Särskiljande faktorer (vad som skiljer leverantörerna åt)
Så här jämför jag olika leverantörer:
Utmärkande funktioner
Testning av API-säkerhet är en viktig särskiljande faktor som jag letar efter, eftersom de flesta team nu exponerar dussintals REST- och GraphQL-slutpunkter som traditionella skannrar helt missar. Skanning av containrar och IaC är minst lika viktigt – team som distribuerar via Terraform eller Kubernetes behöver verktyg som upptäcker felkonfigurationer innan de når produktionen. Jag utvärderar också utvecklarnas arbetsflöden för åtgärder, till exempel förslag på lösningar direkt i IDE:n eller automatiskt genererade pullförfrågningar, som överbryggar gapet mellan att hitta en sårbarhet och faktiskt åtgärda den.
Utöver funktionerna
Flexibilitet vid distribution är något jag alltid kontrollerar – team i reglerade branscher behöver ofta alternativ som kan driftas lokalt eller i luftgapade miljöer, inte bara SaaS. Integrationsekosystemet är också viktigt, särskilt dubbelriktad synkronisering med SIEM-plattformar som Splunk eller ärendehanteringsverktyg som Jira, där resultat behöver flöda in i befintliga arbetsflöden. Jag utvärderar också leverantörens stöd från hotforskning, eftersom verktyg som stöds av aktiva säkerhetsforskarteam tenderar att få ut signaturuppdateringar snabbare och erbjuda bättre täckning av nya CVE:er.
Så väljer du verktyg för säkerhetstestning
Det är lätt att fastna i långa funktionslistor och komplexa prisstrukturer. För att hjälpa dig att hålla fokus när du arbetar dig igenom din unika process för programvaruval kommer här en checklista över faktorer att tänka på:
| Faktor | Vad du bör tänka på |
| Skalbarhet | Se till att verktyget kan växa med ditt team. Fundera på om det kan hantera ökade arbetsbelastningar och användarkrav. |
| Integrationer | Leta efter kompatibilitet med dina befintliga verktyg, till exempel CI/CD-pipelines och versionshanteringssystem. |
| Anpassningsmöjligheter | Kontrollera om verktyget låter dig anpassa inställningarna efter dina specifika testbehov och arbetsflöden. |
| Användarvänlighet | Välj ett verktyg med ett intuitivt gränssnitt. Det bör minimera inlärningströskeln för ditt team. |
| Budget | Anpassa verktygets kostnad efter dina ekonomiska begränsningar. Bedöm om det ger valuta för pengarna. |
| Säkerhetsskydd | Kontrollera verktygets funktioner för att skydda känsliga data och följa efterlevnadsstandarder. |
| Support | Ta hänsyn till tillgången till kundsupport och resurser som handledningar och guider. |
| Prestanda | Utvärdera verktygets hastighet och träffsäkerhet när det upptäcker sårbarheter utan att påverka systemets prestanda. |
Trender inom verktyg för säkerhetstestning
I min research samlade jag in otaliga produktuppdateringar, pressmeddelanden och versionsloggar från olika leverantörer av verktyg för säkerhetstestning. Här är några framväxande trender som jag håller ögonen på:
- AI och maskininlärning: Dessa tekniker används för att förbättra upptäckt och analys av sårbarheter. De kan identifiera mönster och förutsäga potentiella hot snabbare än traditionella metoder. Leverantörer som ImmuniWeb införlivar AI för att tillhandahålla smartare hotbedömningar.
- Fokus på molnsäkerhet: När fler företag flyttar till molnet betonar verktygen nu molnspecifik säkerhetstestning. Detta säkerställer att molnmiljöer är lika säkra som lokala miljöer. Lösningar som Snyk anpassar sina erbjudanden för att hantera sårbarheter i molnet.
- Hotinformation i realtid: Användare vill ha uppdaterade insikter om potentiella hot. Verktyg integrerar hotflöden i realtid för att ge omedelbara varningar och rekommendationer. Denna trend är avgörande för att företag snabbt ska kunna reagera på säkerhetsincidenter.
- Integrering av DevSecOps-verktyg: Säkerhetstestning blir en integrerad del av DevOps-livscykeln. Verktygen utformas nu för att sömlöst passa in i CI/CD-pipelines, vilket främjar ett vänsterförskjutet säkerhetsperspektiv. Denna integrering hjälper till att upptäcka problem tidigare i utvecklingsprocessen.
- Analys av användarbeteende: Analys av användarbeteende blir en viktig funktion för att upptäcka avvikelser som kan tyda på säkerhetsintrång. Denna trend hjälper till att identifiera insiderhot och ovanliga åtkomstmönster. Den blir en allt viktigare del av heltäckande säkerhetsstrategier.
Vad är verktyg för säkerhetstestning?
Verktyg för säkerhetstestning är programvarulösningar som är utformade för att identifiera sårbarheter och svagheter i system, applikationer och nätverk. Dessa verktyg används vanligtvis av säkerhetsexperter, utvecklare och IT-team för att stärka säkerheten i sina organisationer. Funktioner som sårbarhetsdetektering, hotinformation i realtid och fokus på molnsäkerhet bidrar till att skydda känsliga data och säkerställa efterlevnad. Sammantaget ger dessa verktyg ett viktigt stöd för att upprätthålla säkra och motståndskraftiga IT-miljöer.
Funktioner hos verktyg för säkerhetstestning
När du väljer verktyg för säkerhetstestning bör du hålla utkik efter följande viktiga funktioner:
- Sårbarhetsdetektering: Identifierar svagheter och säkerhetsluckor i applikationer, vilket bidrar till att förhindra potentiella intrång.
- Hotinformation i realtid: Ger uppdaterade varningar om nya hot, vilket möjliggör omedelbar respons och begränsning.
- Fokus på molnsäkerhet: Säkerställer att molnmiljöer är skyddade och hanterar de unika utmaningarna hos molnbaserade system.
- DevSecOps-integrering: Passar in i CI/CD-pipelines och möjliggör säkerhetskontroller genom hela utvecklingsprocessen för att upptäcka problem tidigt.
- Analys av användarbeteende: Övervakar och analyserar användaraktiviteter för att upptäcka ovanliga mönster som kan tyda på säkerhetshot.
- Automatiserad skanning: Genomför regelbundna och automatiserade säkerhetsbedömningar, vilket minskar behovet av manuella insatser och sparar tid.
- Anpassningsbara instrumentpaneler: Erbjuder skräddarsydda vyer och rapporter, så att team kan fokusera på de mest relevanta säkerhetsmåtten och insikterna.
- AI- och maskininlärningsfunktioner: Förbättrar hotdetektering och analys och ger smartare och snabbare säkerhetsbedömningar.
- Stöd för efterlevnad: Hjälper till att säkerställa att systemen uppfyller branschspecifika regler och standarder, vilket minskar risken för överträdelser av efterlevnadskrav.
- Verktyg för manuell testning: Ger alternativ för fördjupade, manuella bedömningar för säkerhetsexperter som behöver detaljerad analys.
Fördelar med verktyg för säkerhetstestning
Implementering av verktyg för säkerhetstestning ger flera fördelar för ditt team och ditt företag. Här är några av de fördelar du kan se fram emot:
- Förbättrad säkerhetsnivå: Genom att identifiera och åtgärda sårbarheter hjälper dessa verktyg till att skydda dina system mot potentiella hot.
- Tidsbesparingar: Automatiserad skanning minskar behovet av manuella kontroller och frigör tid för ditt team att fokusera på andra uppgifter.
- Förbättrad efterlevnad: Verktyg med stöd för efterlevnad säkerställer att du uppfyller branschstandarder, vilket minskar risken för sanktioner.
- Tidig upptäckt av problem: Integration med andra DevOps-säkerhetsverktyg möjliggör säkerhetskontroller under hela utvecklingen och upptäcker problem innan de förvärras.
- Välgrundat beslutsfattande: Anpassningsbara instrumentpaneler och detaljerade rapporter ger insikter som vägleder dina säkerhetsstrategier.
- Proaktiv hantering av hot: Hotinformation i realtid håller dig informerad om nya hot, vilket möjliggör snabba åtgärder.
- Skalbarhet: När ditt företag växer kan dessa verktyg anpassas till ökade krav och säkerställa ett kontinuerligt säkerhetsskydd.
Kostnader och prissättning för säkerhetstestverktyg
Att välja säkerhetstestverktyg kräver en förståelse för de olika prismodellerna och tillgängliga abonnemangen. Kostnaderna varierar beroende på funktioner, teamstorlek, tillägg och annat. Tabellen nedan sammanfattar vanliga abonnemang, deras genomsnittliga priser och typiska funktioner som ingår i lösningar för säkerhetstestverktyg:
Jämförelsetabell för abonnemang för säkerhetstestverktyg
| Abonnemangstyp | Genomsnittligt pris | Vanliga funktioner |
| Gratisabonnemang | $0 | Grundläggande sårbarhetsskanning, begränsad support och tillgång till communityn. |
| Personligt abonnemang | $10-$30 /user /month | Avancerade skanningsfunktioner, grundläggande rapportering och support via e-post. |
| Företagsabonnemang | $50-$100 /user /month | Omfattande skanning, varningar i realtid, efterlevnadskontroller och telefonsupport. |
| Abonnemang på företagsnivå | $150-$300/user /month | Fullständig uppsättning funktioner, dedikerad kontoansvarig, anpassade integrationer och support dygnet runt, alla dagar i veckan. |
Vanliga frågor om säkerhetstestverktyg
Här är några svar på vanliga frågor om säkerhetstestverktyg:
Vilket verktyg används för säkerhetstestning?
Säkerhetstestning omfattar verktyg som Burp Suite och OWASP ZAP för webbapplikationer samt Nmap och Wireshark för nätverksanalys. Dessa verktyg upptäcker och minimerar säkerhetsproblem inom olika områden. De erbjuder avancerade funktioner som är avgörande för grundlig säkerhetstestning.
Vilka är de tre typerna av säkerhetstestning?
De tre huvudtyperna av säkerhetstestning är sårbarhetsskanning, penetrationstestning och statisk analys. Sårbarhetsskanning använder automatiserade verktyg för att identifiera svagheter. Penetrationstestning simulerar attacker för att hitta säkerhetsbrister. Statisk analys undersöker källkod efter potentiella sårbarheter.
Är säkerhetstestning funktionell eller icke-funktionell?
Säkerhetstestning betraktas som en form av icke-funktionell testning. Den fokuserar på hur ett system beter sig under oväntade förhållanden snarare än på specifika funktioner. Icke-funktionella tester, inklusive säkerhetstestning, bedömer systemets motståndskraft och förmåga att hantera hot.
Vilka är de sex grundläggande principerna för säkerhetstestning?
De sex grundläggande principerna är konfidentialitet, integritet, tillgänglighet, autentisering, auktorisering och oavvislighet. Dessa principer säkerställer att data skyddas mot obehörig åtkomst, förblir korrekt och tillgänglig samt att åtgärder kan knytas till ansvariga. De utgör grunden för effektiv säkerhetstestning.
Hur ofta bör säkerhetstestning genomföras?
Regelbunden säkerhetstestning är avgörande för att upprätthålla en säker miljö. Genomför helst tester minst en gång per kvartal och efter alla betydande systemändringar. Detta hjälper till att identifiera nya sårbarheter och säkerställer ett kontinuerligt skydd mot föränderliga hot.
Kan säkerhetstestverktyg integreras med CI/CD-pipelines?
Ja, många säkerhetstestverktyg erbjuder integration med CI/CD-pipelines. Denna integration möjliggör kontinuerliga säkerhetskontroller under utvecklingsprocessen. Den hjälper till att upptäcka sårbarheter tidigt och säkerställer att säkerhet ingår i programvarans utvecklingslivscykel.