

En genomgång av de 10 bästa programvarorna för logghantering 2026

10 Kortlista över bästa programvaran för logghantering


Att navigera i loggarnas labyrint kan vara en utmaning, eller hur? Programvara för logghantering fungerar som din karta och omvandlar stora datamängder till sammanhängande insikter genom att effektivisera och organisera dem. Med det här verktyget kan du snabbt hitta problem, förbättra säkerheten och öka systemets prestanda. Om du är trött på att gå igenom ändlösa loggar eller missa viktiga detaljer är den här programvaran ditt svar på tydlighet och effektivitet.
Varför du kan lita på våra programvarurekommendationer
Vårt team har testat och recenserat programvara sedan 2012. Som teknikledare själva vet vi hur svårt — och viktigt — det är att välja rätt programvara.
För den här guiden utvärderade vi verktyg genom praktisk testning och oberoende research, och betygsatte verktygen enligt våra urvalskriterier.
Våra recensioner speglar vårt mänskliga redaktionella omdöme, inte ett säljbudskap.
Sammanfattning av bästa programvaran för logghantering
| Tool | Best For | Trial Info | Price | ||
|---|---|---|---|---|---|
| 1 | Bäst för kontextuell analys av loggar och spårningar | Gratisplan + kostnadsfri provperiod + kostnadsfri demo tillgänglig | Från $26/månad (faktureras årligen) | Website | |
| 2 | Bäst för långsiktig datalagring och efterlevnad | Gratis demo tillgänglig | Från $0.09/GB/månad | Website | |
| 3 | Bäst för höghastighetsbearbetning av loggar | 30 dagars kostnadsfri provperiod + kostnadsfri demo | Pris på begäran | Website | |
| 4 | Bäst för datainsikter i realtid | 30 dagars kostnadsfri provperiod | Från $15/användare/månad (faktureras årsvis) | Website | |
| 5 | Bäst för integrerade övervakningslösningar | Not available | Från $15/user/month (faktureras årsvis) | Website | |
| 6 | Bäst för molnbaserad centralisering av loggar | 30 dagars kostnadsfri provperiod + kostnadsfri plan + kostnadsfri demo tillgänglig | Från $9/user/month (faktureras årsvis) | Website | |
| 7 | Bäst för dataanalys i stor skala | 14 dagars kostnadsfri provperiod + kostnadsfri demo tillgänglig | Från $150/användare/månad (faktureras årsvis) | Website | |
| 8 | Bäst för skalbar sökning och visualisering | Gratis provperiod + gratis demo tillgänglig | Från $16/användare/månad (faktureras årsvis) | Website | |
| 9 | Bäst för säkerhetsfokuserad logganalys | Gratis provperiod + gratis demo tillgänglig | Från $25/användare/månad (faktureras årsvis) | Website | |
| 10 | Bäst för analys av brandväggsregler | Gratis demo tillgänglig | Från $33/användare/månad | Website |
Recensioner av bästa programvaran för logghantering

Sentry
Bäst för kontextuell analys av loggar och spårningar
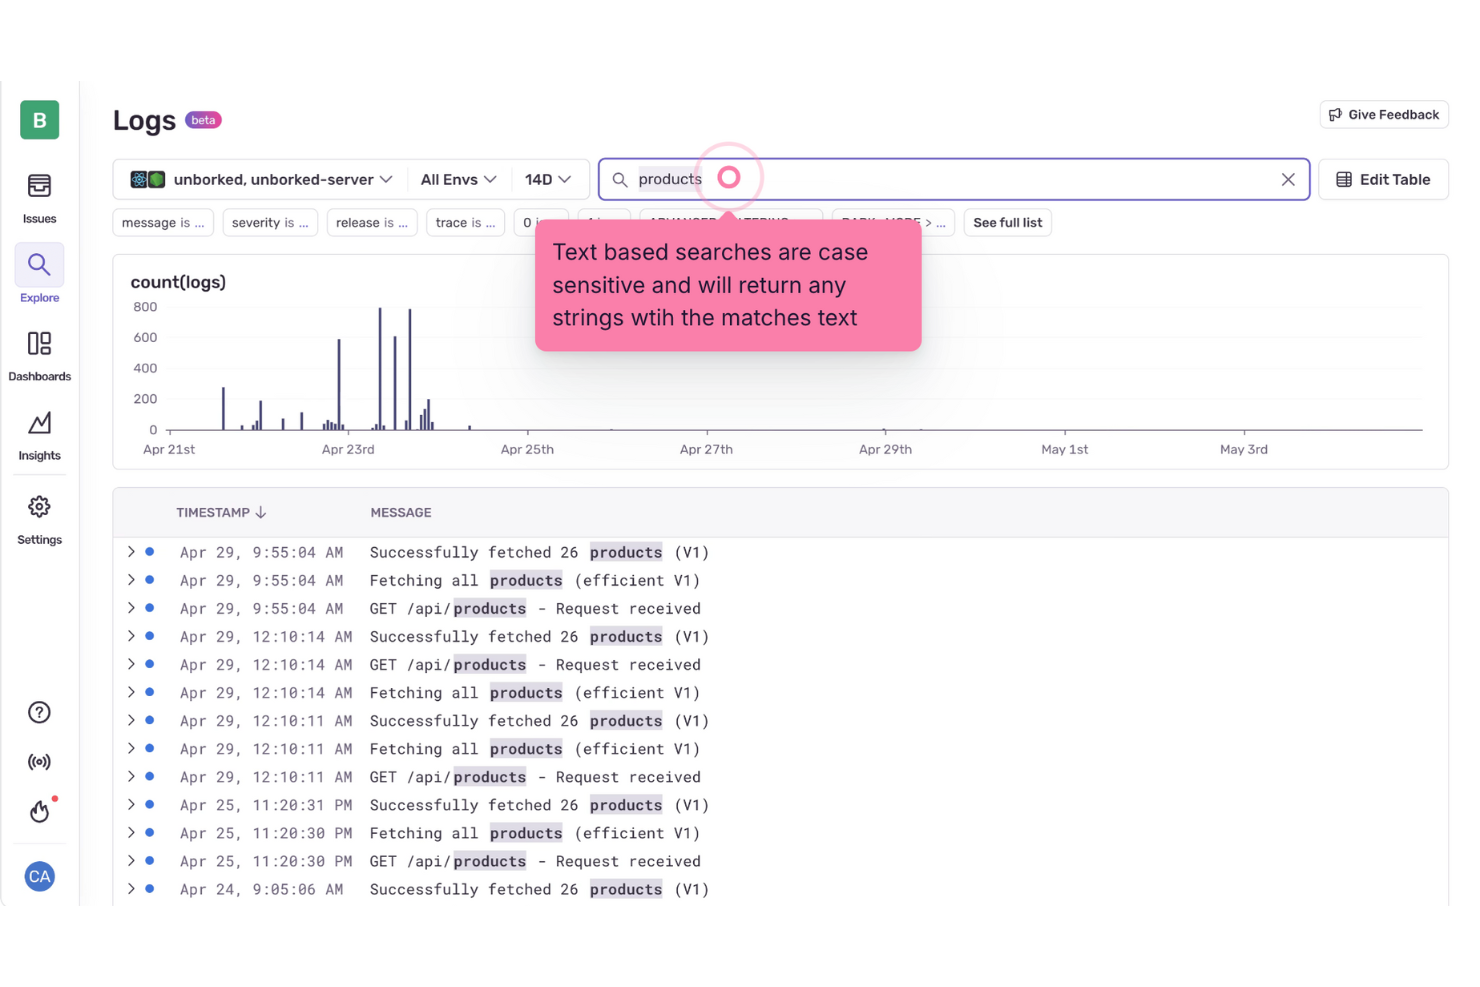
Sentry riktar sig till utvecklare och IT-yrkesverksamma som vill förbättra sina processer för logghantering. Genom att integrera loggar med felövervakning och prestandaspårningar erbjuder Sentry en heltäckande plattform för att förstå applikationers beteende. Verktyget är särskilt tilltalande för personer inom branscher där felsökning och felåtgärd i realtid är avgörande, såsom programvaruutveckling och IT-drift. Sentry hanterar utmaningen med att identifiera och lösa tysta fel och loopar för upprepade försök, så att ditt team kan upprätthålla applikationernas prestanda och tillförlitlighet.
Varför jag valde Sentry
Jag valde Sentry för dess unika förmåga att koppla samman strukturerade loggar med spårningar och fel, vilket ger en helhetsbild av applikationens prestanda. Med den här funktionen kan du upptäcka loopar för upprepade försök och tysta fel som kanske inte utlöser undantag, vilket ger ovärderlig kontext vid felsökning. Med avancerade sökfunktioner kan du effektivt söka i loggar efter meddelandeinnehåll eller attribut, vilket gör det enklare att lokalisera problem. Dessa funktioner tillgodoser direkt behoven hos team som vill förbättra sina processer för logghantering och felåtgärd.
Sentrys viktigaste funktioner
Utöver sina spårningskopplade loggar erbjuder Sentry:
- Strukturerad loggning: Gör det möjligt för ditt team att skicka, visa och söka i strukturerade loggar tillsammans med applikationsfel.
- Loggbaserade aviseringar: Gör det möjligt att skapa aviseringar baserat på specifika loggmönster, så att du kan upptäcka problem tidigt.
- Instrumentpanelskomponenter: Tillhandahåller visuella instrumentpaneler för trendanalys, vilket ger dig insikter i loggdata över tid.
- Realtidsströmning av loggar: Stöder livevisning av loggar, så att du kan övervaka loggar i realtid medan jobb körs eller misslyckas.
- Loggexport från Utforska → Loggar: Låter dig exportera upp till 10 000 loggrader som CSV eller JSON Lines, med nedladdningar som är tillgängliga i webbläsaren eller genereras i bakgrunden och skickas via e-post.
Sentrys integrationer
Integrationerna omfattar Slack, GitHub, GitLab, Jira, Bitbucket, PagerDuty, Microsoft Teams, Trello, Datadog och AWS Lambda.
Pros and Cons
Pros:
- Distribuerad spårning visar prestandainsikter på transaktionsnivå
- Avancerad felgruppering hjälper till att prioritera problem för snabb åtgärd
- Erbjuder realtidsövervakning av fel i webb-, mobil- och serverapplikationer
Cons:
- Begränsade aviseringar och applikationsinsikter i abonnemang på lägre nivå
- Alla integrationer är inte tillgängliga inbyggt, utan vissa förlitar sig på API:er från tredje part
New Product Updates from Sentry

Sentry Lets Seer Iterate on Pull Requests
Sentry lets Seer continue working on the pull requests it opens by responding to review feedback, fixing certain CI failures, and pushing follow-up commits. This keeps updates, discussion, and revision history in the same pull request. For more information, visit Sentry’s official site.
 .

Bäst för långsiktig datalagring och efterlevnad
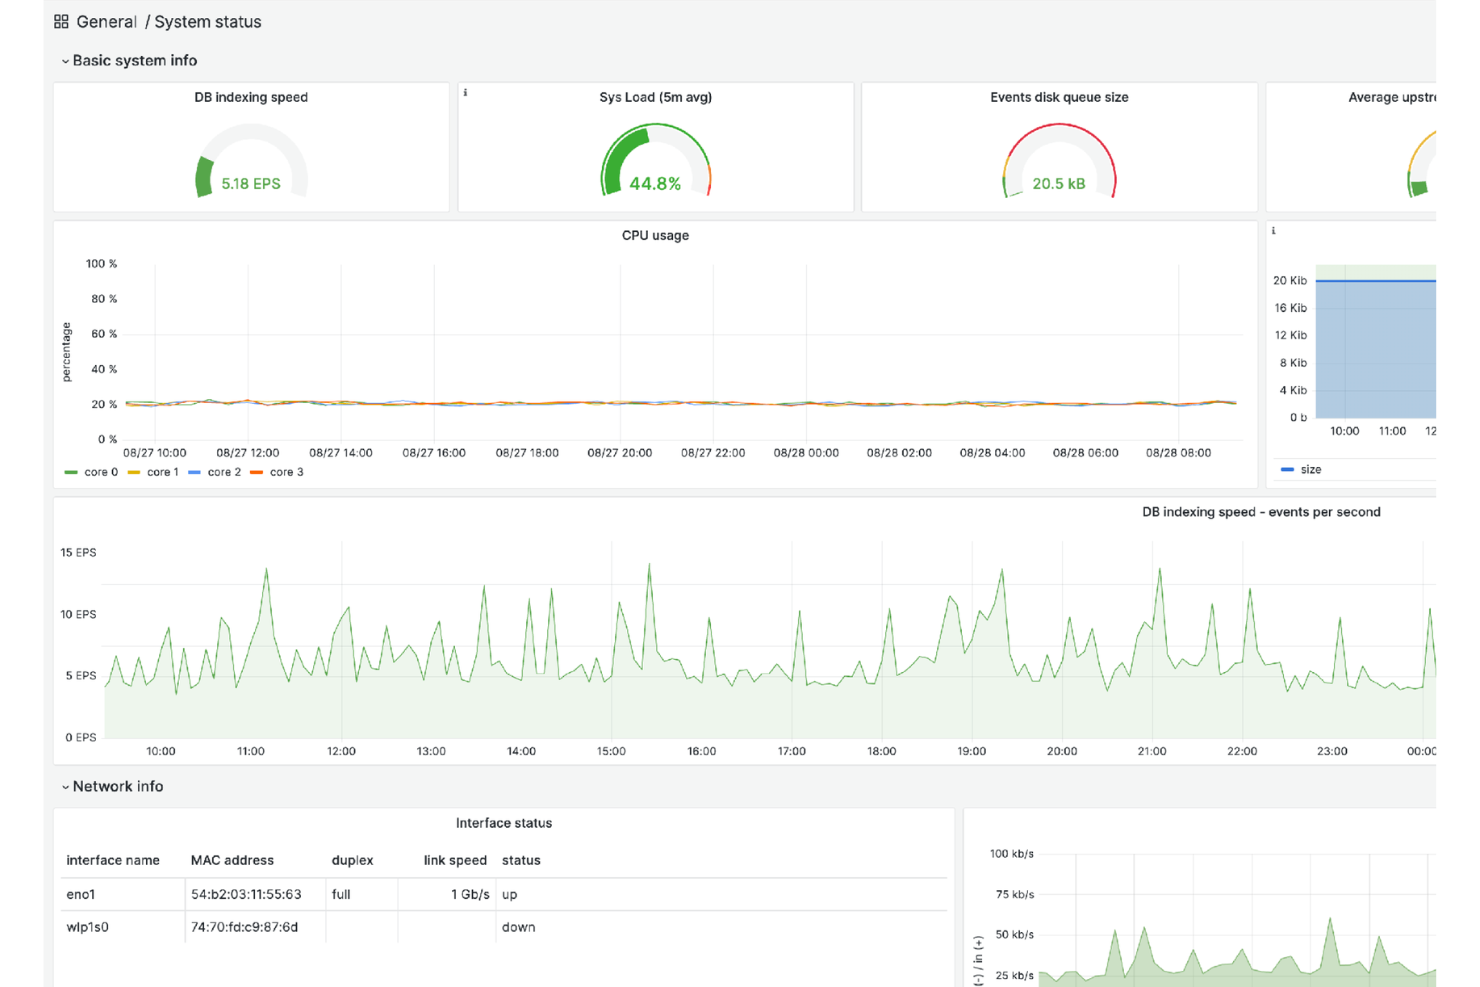
Logmanager är en logghanteringsplattform som hjälper IT-team att samla loggar från olika källor och lagra dem långsiktigt för efterlevnadsändamål. Konsekvent datanormalisering säkerställer att loggdata presenteras i en enhetlig visualiseringspanel, vilket ger användarna den information de behöver på ett lättillgängligt sätt.
Varför jag valde Logmanager: Det gör det möjligt för ditt team att lagra, söka i och analysera loggdata i alla skalor samt förena loggar från hela din IT-infrastruktur. Detta heltäckande tillvägagångssätt ger sammanhang för felsökning, infrastrukturovervakning och säkerhetsanalys, vilket säkerställer att dina system förblir robusta och säkra.
Utmärkande funktioner & integrationer:
Med inbyggt stöd för över 140 loggkällor går det snabbt och enkelt att lägga till nya källor. Plattformen erbjuder också användbara insikter genom fördefinierade instrumentpaneler och beredskap för efterlevnad, vilket hjälper din organisation att uppfylla krav på revision och rapportering för standarder som GDPR, NIS2 och ISO 27001. Några av integrationerna omfattar Apache Tomcat, Aruba Networks, CheckPoint Firewall, Cisco-enheter, DELL iDRAC, ESET Remote Administrator, Fortinet-produkter, IBM AIX Syslog, Microsoft-produkter och MySQL.
Pros and Cons
Pros:
- Skalbar och tillförlitlig, anpassar sig efter växande databehov
- Snabba sök- och filtreringsfunktioner
- Omfattande översikt över IT-infrastrukturens status med anpassningsbara instrumentpaneler
Cons:
- Priset kan vara högt för mindre verksamheter
- Anpassning kan vara komplex i vissa användningsfall

Bäst för höghastighetsbearbetning av loggar
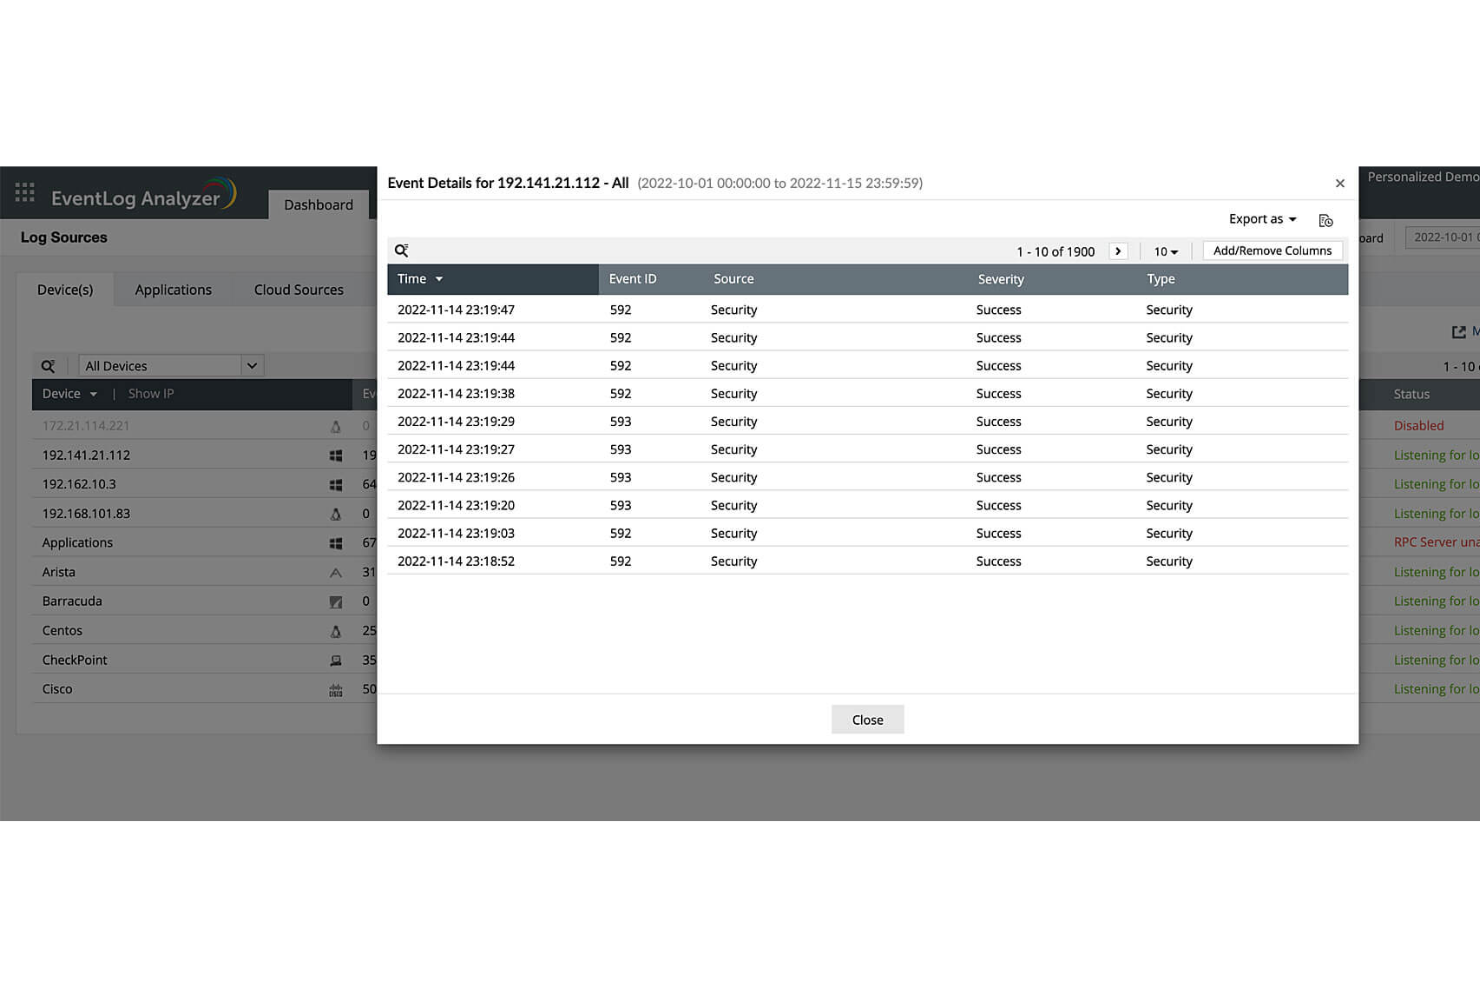
ManageEngine EventLog Analyzer är en omfattande lösning för logghantering och IT-efterlevnad som är utformad för att förbättra nätverkssäkerheten och effektivisera efterlevnaden av krav på IT-revision. Verktyget stöder både operativsystemen Windows och Linux och erbjuder loggövervakning i realtid, granskning samt detaljerade rapporteringsfunktioner.
Varför jag valde ManageEngine EventLog Analyzer: Jag gillar att EventLog Analyzer erbjuder höghastighetsbearbetning av loggar. Det säkerställer att stora mängder loggdata bearbetas effektivt, vilket är avgörande för övervakning i realtid och snabba incidentåtgärder. Programvaran stöder även ett brett urval av loggkällor, inklusive Windows- och Unix-händelseloggar, sysloggar och programloggar, vilket gör den till en mångsidig lösning för olika IT-miljöer.
Framstående funktioner & integrationer:
En annan anmärkningsvärd funktion är möjligheten till säkerhetsgranskning i realtid. EventLog Analyzer erbjuder kontinuerlig övervakning av Active Directory och Windows-servrar, vilket gör det möjligt för organisationer att spåra ändringar och snabbt upptäcka försök till obehörig åtkomst. Verktyget erbjuder även avancerad hotdetektering. Verktyget integreras med Log360, ADAudit Plus, Firewall Analyzer, SharePoint Manager Plus, M365 Security Plus, Cloud Security Plus, DataSecurity Plus, FileAnalysis, OpManager Plus och NetFlow Analyzer.
Pros and Cons
Pros:
- Omfattande funktioner för logghantering
- Djupgående granskningsfunktioner
- Detaljerade och anpassningsbara rapporteringsalternativ
Cons:
- Begränsad funktionalitet på mobila enheter
- Vissa användare tycker att den första installationen är komplex

Bäst för datainsikter i realtid
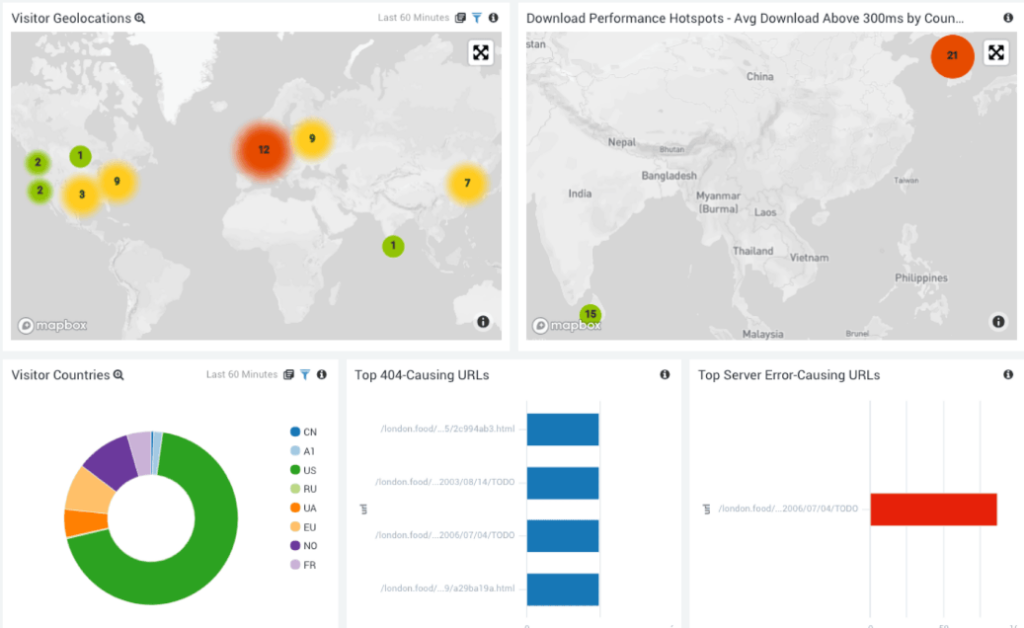
I det föränderliga landskapet för logghantering framträder Sumo Logic som en SaaS-plattform inriktad på att leverera handlingsbara datainsikter i realtid. Med sin förmåga att snabbt bearbeta och analysera omfattande dataströmmar visar den sig vara oumbärlig för dem som inte har råd med fördröjningar när det gäller att förstå sina data.
Varför jag valde Sumo Logic: Jag valde Sumo Logic efter att ha fastställt dess styrkor och jämfört det med flera andra verktyg på marknaden. En faktor som särskilt påverkade min bedömning var dess avancerade tolkningsfunktioner, som möjliggör exakt och snabb dataanalys. Löftet om insikter i realtid är inte bara retorik med Sumo Logic; plattformen lever verkligen upp till det, vilket gör den till det idealiska valet för dem som vill ha omedelbara datatolkningar.
Utmärkande funktioner & integrationer:
Bland de många funktionerna utmärker sig Sumo Logics lagringspolicyer, som gör det möjligt för användare att effektivt hantera hur länge deras data lagras utifrån deras specifika behov. Dessutom säkerställer dess SIEM-funktion robust säkerhetsövervakning och hotdetektering. När det gäller integrationer ansluter Sumo Logic till en mängd tredjepartsverktyg, vilket förstärker plattformens användbarhet i olika infrastrukturer.
Pros and Cons
Pros:
- Avancerade tolkningsfunktioner för djupgående dataanalys
- Flexibla lagringspolicyer tillgodoser varierande behov av datalagring
- Omfattande SIEM-funktioner för förbättrad säkerhet
Cons:
- Viss inledande komplexitet vid installationen för nybörjare
- Priset kan vara högt för mindre organisationer
- SaaS-modellen kanske inte passar organisationer med strikta krav på var data lagras

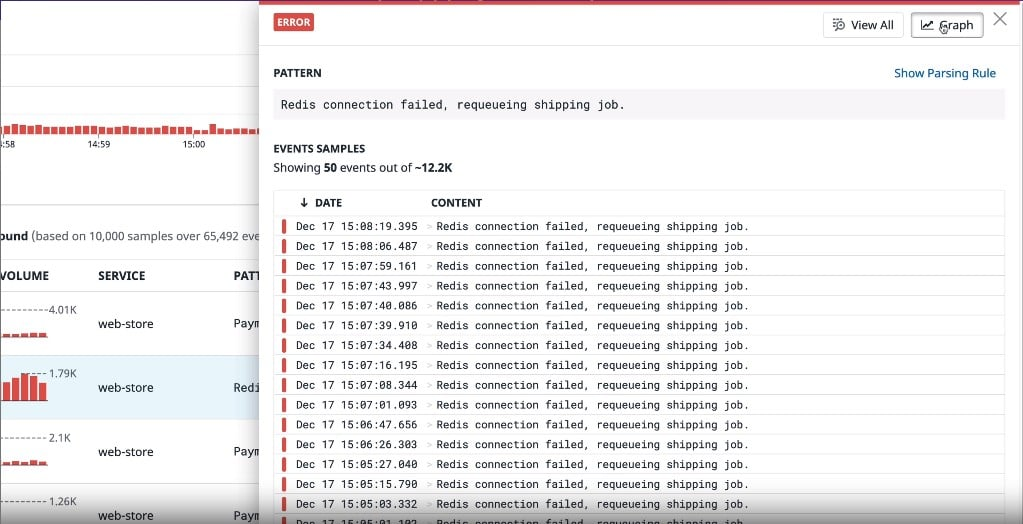
Datadog Log Management är utformat för att samla in, organisera och visualisera händelseloggar från olika infrastrukturer. Med fokus på integrerade övervakningslösningar ger detta verktyg organisationer tydliga och heltäckande insikter, vilket stärker dess position som det bästa valet för omfattande övervakning.
Varför jag valde Datadog Log Management: När jag fastställde vilka verktyg som var mest effektiva för integrerad övervakning framstod Datadog Log Management kontinuerligt som en ledande kandidat i mina jämförelser. Anledningen till att jag drogs till denna plattform är dess unika kombination av funktioner för händelseloggar och omfattande integrationsmöjligheter. Med tanke på dess utformning och kapacitet är det tydligt att Datadog passar bäst för dem som söker integrerade övervakningslösningar.
Framstående funktioner och integrationer:
Datadog utmärker sig genom sin förmåga att effektivt ta emot en mängd olika loggdata, vilket säkerställer att ingen viktig information går förlorad. Dess funktioner för händelseloggar, särskilt för Linux-system, håller högsta klass och erbjuder tydlighet och detaljrikedom. När det gäller integrationer samarbetar Datadog med många plattformar, från molnleverantörer till serverinfrastrukturer, vilket stärker verktygets användbarhet i varierande IT-miljöer.
Pros and Cons
Pros:
- Kraftfulla funktioner för händelseloggar, med fokus på Linux-miljöer
- Effektiv insamling av varierande loggdata
- Brett utbud av integrationer med andra IT-plattformar
Cons:
- Den initiala installationen kan vara komplicerad för vissa användare
- Gränssnittet kan kännas överväldigande för nybörjare
- Kostnaden kan vara för hög för mindre företag

Loggly
Bäst för molnbaserad centralisering av loggar
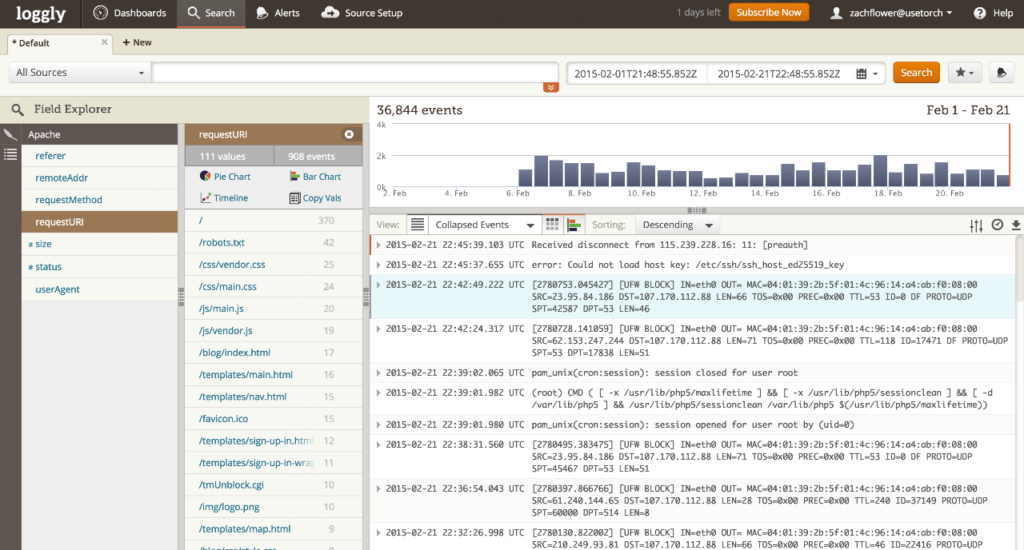
När den digitala sfären blir allt mer omfattande framträder Loggly som en ledstjärna för dem som vill centralisera sina loggfiler i molnet. Genom att erbjuda en enhetlig plattform för hantering och övervakning av loggar tillgodoser den särskilt behoven hos dem som vill centralisera utan begränsningarna hos lokala lösningar.
Varför jag valde Loggly: När jag valde ut rätt verktyg för den här listan utmärkte sig Loggly tydligt. Efter att ha bedömt dess funktionalitet mot en mängd alternativ drog jag slutsatsen att den molnbaserade metoden erbjuder oöverträffad flexibilitet. Denna särpräglade molnbaserade inriktning, tillsammans med dess robusta funktioner, befäste min uppfattning att det verkligen är bäst för dem som vill centralisera loggar i molnet.
Utmärkande funktioner & integrationer:
Loggly imponerar med sina dynamiska indexeringsfunktioner, som bidrar till snabb och exakt hämtning av loggar. Genom att hantera olika format med finess ser det till att användarna inte begränsas av loggfilernas typ eller ursprung. Dessutom ökar Logglys integrationer, från varningsverktyg till visualiseringsplattformar, dess övergripande användbarhet för olika operativa behov.
Pros and Cons
Pros:
- Robusta indexeringsfunktioner för snabb hämtning av loggar
- Kan anpassas till olika loggformat
- Omfattande utbud av tredjepartsintegrationer
Cons:
- Gränssnittet kan verka skrämmande för nybörjare
- Inte lika funktionsrikt som vissa andra premiumalternativ
- Saknar vissa avancerade analysverktyg

Splunk
Bäst för dataanalys i stor skala
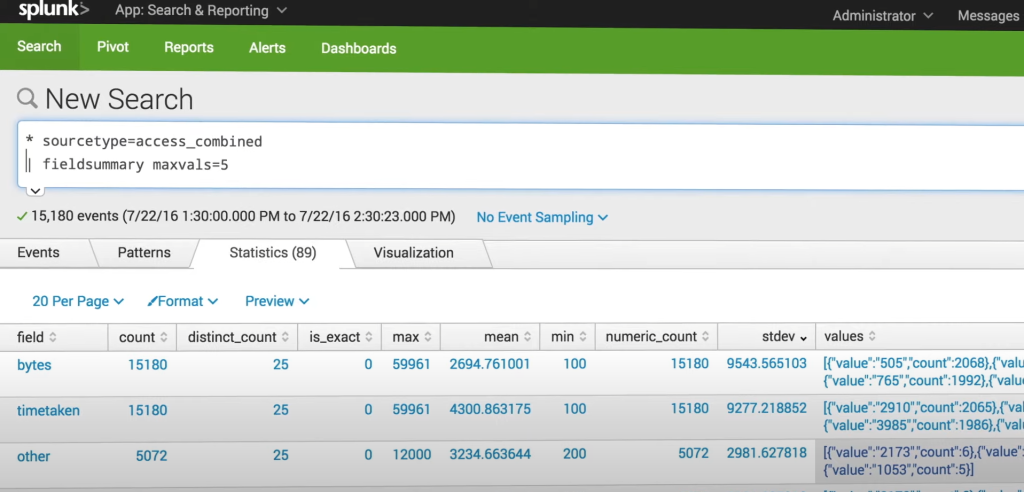
Splunk är en kraftfull lösning inom logghantering som syftar till att omvandla maskindata till handlingsbara insikter. För dem som drunknar i enorma datamängder fungerar Splunk som en fyr som leder dem mot meningsfulla tolkningar.
Varför jag valde Splunk: När jag sammanställde den här listan fastställde jag att Splunks dominans på marknaden inte bara var en tillfällighet. Efter att ha jämfört flera plattformar är min bedömning att Splunk erbjuder en av de mest robusta miljöerna för att analysera enorma datamängder. Det som särskiljer lösningen är dess förmåga att hantera storskalig dataanalys och ge ovärderliga insikter som många andra plattformar kan missa. Enligt min mening är det denna kapacitet som gör den bäst lämpad för dem som behöver djupgående dataanalys i stor skala.
Utmärkande funktioner och integrationer:
Splunks styrka ligger i dess avancerade sökfunktioner, som möjliggör exakt felsökning och dataextrahering. Dess tekniker för datasammanställning sållar effektivt igenom enorma datamängder och visar användarna endast den mest relevanta informationen. Splunks omfattande ekosystem innehåller en mängd appar och integrationer, vilket gör lösningen mycket anpassningsbar till olika organisatoriska behov.
Pros and Cons
Pros:
- Exceptionella funktioner för dataanalys
- Omfattande appekosystem för olika behov
- Starka tekniker för datasammanställning
Cons:
- Brantare inlärningskurva för nybörjare
- Högre pris än vissa konkurrenter
- Kan vara överdimensionerad för mindre företag

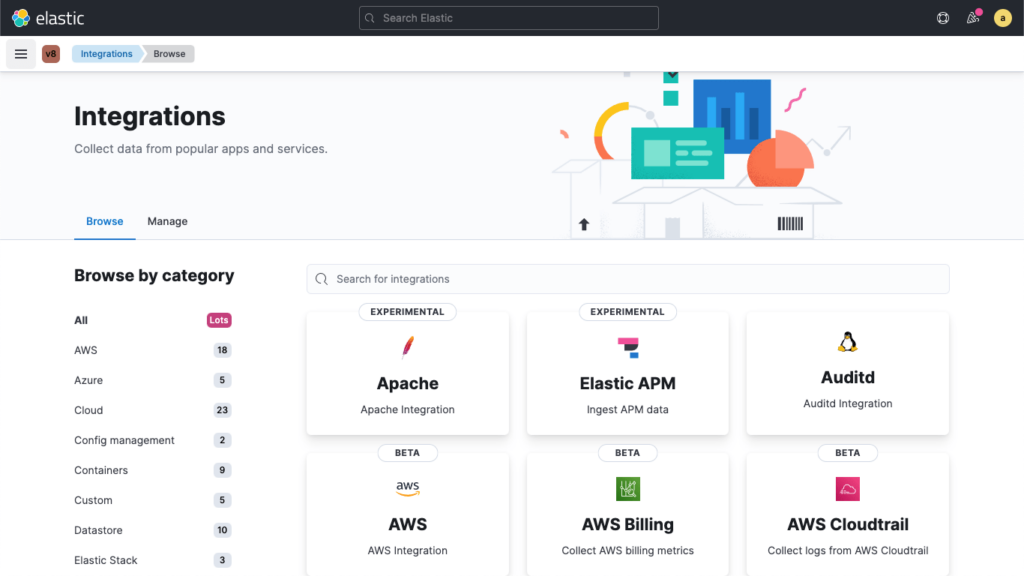
Elastic står som en symbol för effektivitet inom det trånga området för logghantering. Elastic är utformat för dem som kräver både kraftfulla sökfunktioner och visualisering i toppklass, och dess arkitektur erbjuder den skalbarhet som är avgörande för växande företag och komplexa projekt.
Varför jag valde Elastic: När jag valde verktyg till den här guiden var Elastic ett självklart val. Det handlade inte bara om dess popularitet, utan efter att ha jämfört det med liknande verktyg fann jag att balansen mellan sökfunktioner och visualiseringsverktyg verkligen är anmärkningsvärd. Det är denna balans, tillsammans med den inbyggda skalbarheten, som fick mig att bedöma att Elastic passar bäst för dem som prioriterar skalbar sökning och visualisering av högsta kvalitet i sin verksamhet.
Utmärkande funktioner och integrationer:
I grunden är Elastic utrustat med robusta analysverktyg som gör det enklare att fördjupa sig i data. Verktyget för övervakning av applikationsprestanda säkerställer att DevOps-team ligger steget före potentiella problem. API-integrationerna som Elastic erbjuder stärker verktygets övergripande funktionalitet och gör det möjligt för användare att utan ansträngning koppla samman olika plattformar och verktyg.
Pros and Cons
Pros:
- Omfattande analysverktyg för djupgående insikter
- Effektiv övervakning av applikationsprestanda
- Mångsidiga API-integrationer som stärker funktionaliteten
Cons:
- Kan vara alltför komplex för mindre projekt
- Den första installationen kan vara utmanande
- Prisnivån kan vara avskräckande för mindre team

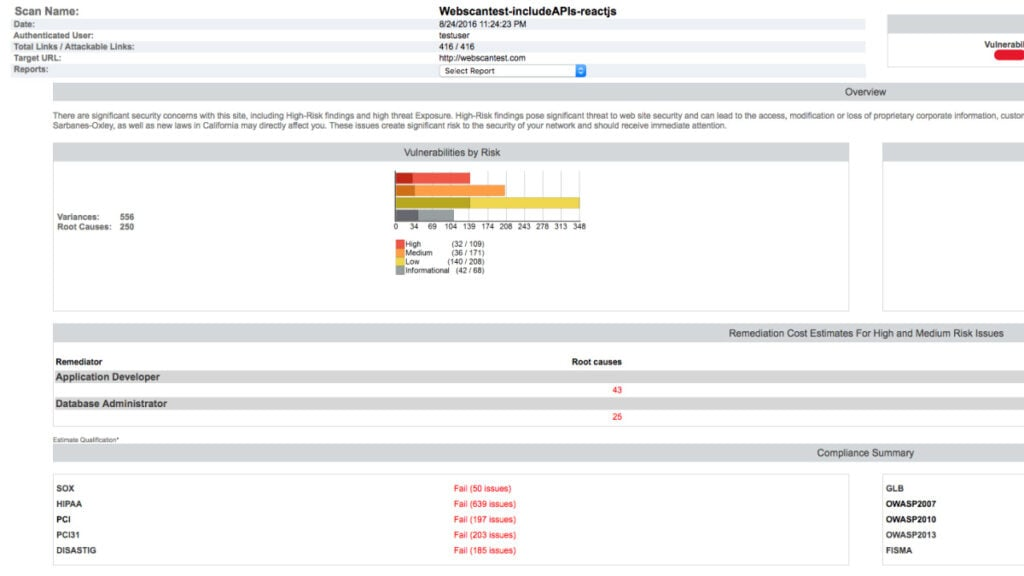
Rapid7 specialiserar sig på att tillhandahålla lösningar för logganalys med fokus på säkerhet. Deras plattform integrerar avancerade logganalysetekniker med fokus på att upptäcka, förstå och bemöta säkerhetshot. Med sitt säkerhetsfokuserade angreppssätt visar sig Rapid7 vara ett oumbärligt verktyg för organisationer som prioriterar att skydda sina data.
Varför jag valde Rapid7: I det stora utbudet av verktyg för logganalys drevs valet av Rapid7 av dess oöverträffade fokus på säkerhet. Genom noggranna jämförelser och analyser bedömde jag att Rapid7s plattform erbjuder en unik kombination av logganalysfunktioner och säkerhetsinsikter. Denna kombination gör det utan tvekan till det främsta valet för säkerhetsfokuserad logganalys.
Utmärkande funktioner & integreringar:
En av Rapid7s främsta funktioner är dess avancerade frågespråk, som gör det möjligt för IT-proffs att gå på djupet i sina loggar och utvinna meningsfulla insikter. Dessutom säkerställer plattformens möjlighet att tillhandahålla realtidsaviseringar att avvikande beteenden snabbt upptäcks. När det gäller integreringar fungerar Rapid7 väl tillsammans med flera säkerhetsplattformar och databaser för hotinformation, vilket stärker dess försvarsförmåga.
Pros and Cons
Pros:
- Robust frågespråk för detaljerad logganalys
- Realtidsaviseringar för omedelbar upptäckt av hot
- Stark integrering med ledande säkerhetsplattformar
Cons:
- Gränssnittet kan vara utmanande för nybörjare
- Avancerade funktioner kräver en brant inlärningskurva
- Integreringar kan behöva finjusteras för optimal prestanda

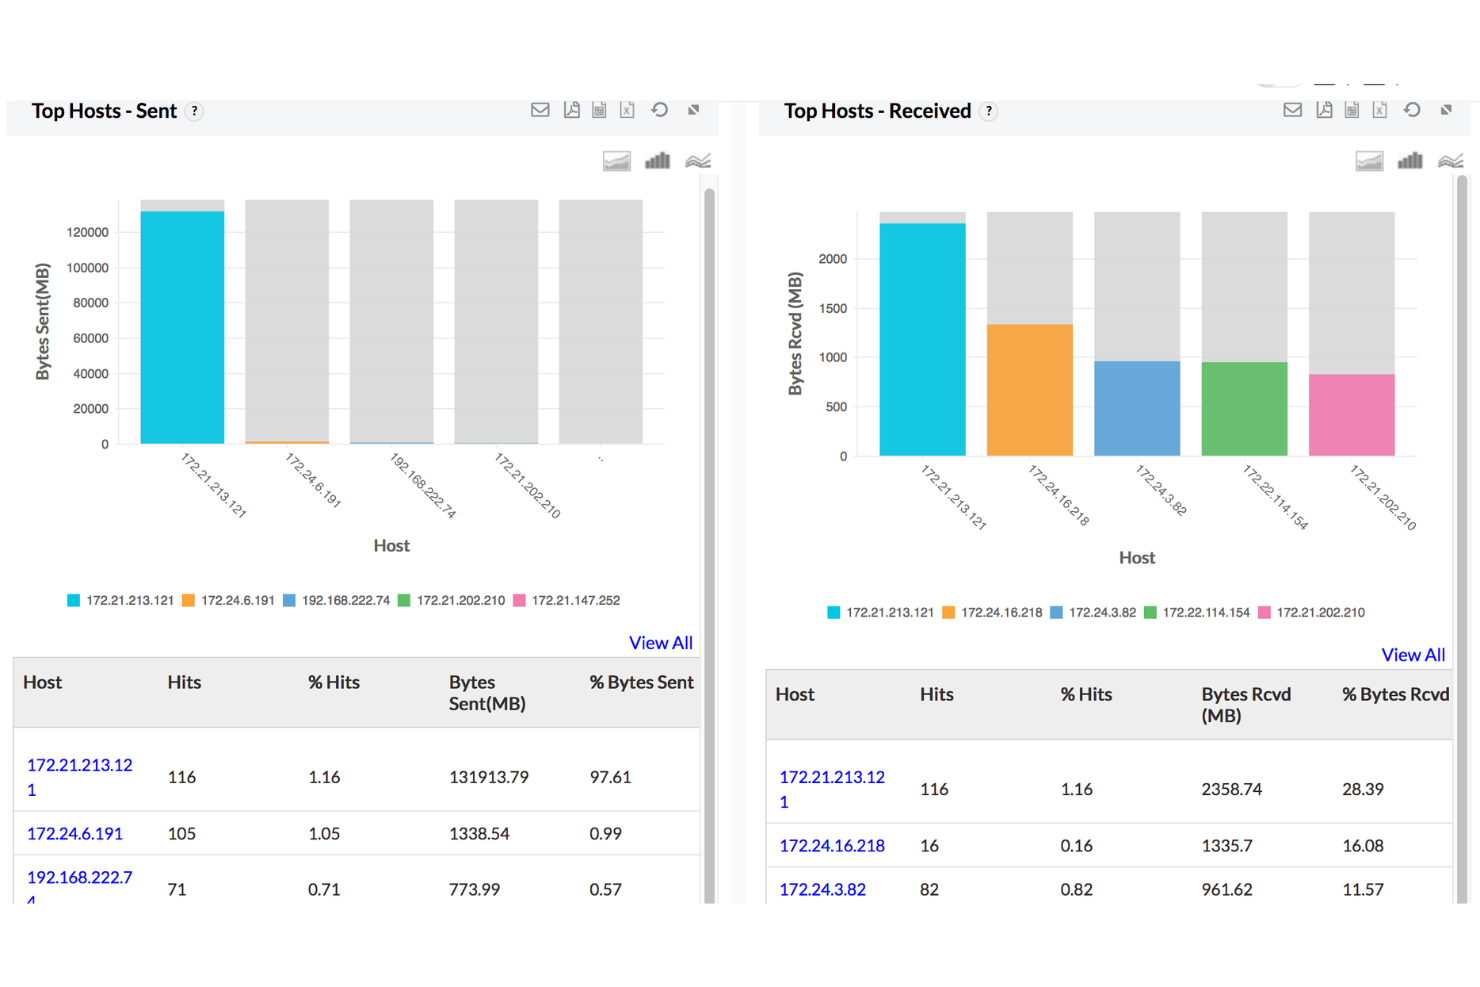
ManageEngine Firewall Analyzer är ett brandväggsfokuserat logghanteringsverktyg som hjälper IT-team att övervaka konfigurationsändringar, spåra nätverkstrafik och analysera säkerhetshändelser från flera leverantörer. Det samlar in och tolkar loggar från ett brett utbud av brandväggar, så att du kan visualisera trafikbeteenden, säkerställa efterlevnad av policyer och undersöka misstänkt aktivitet från en centraliserad instrumentpanel.
Varför jag valde ManageEngine Firewall Analyzer: Jag inkluderade det här verktyget eftersom det ger dig detaljerad insyn i hur brandväggsregler fungerar – och var de kan vara felkonfigurerade. Det är användbart om du försöker minska onödig åtkomst, skärpa säkerhetspolicyer eller rensa upp gamla regeluppsättningar. Det stöder också efterlevnadsspårning med inbyggda mallar för regulatoriska standarder och håller koll på ändringar som görs i brandväggskonfigurationer, vilket kan hjälpa dig att upptäcka obehöriga uppdateringar eller brister i granskningen.
Framstående funktioner & integrationer:
Verktyget erbjuder realtidsövervakning av VPN-användning, bandbreddstoppar och trender i användaraktivitet. Du kan också köra kriminaltekniska loggsökningar för att fastställa källan till säkerhetshändelser och ställa in automatiska aviseringar för trafikavvikelser eller regelöverträdelser. Det stöder integrationer med en rad andra ManageEngine-verktyg, inklusive OpManager, Log360, Endpoint Central och M365 Security Plus, samt kompatibilitet med stora brandväggsleverantörer som Cisco, Fortinet, Palo Alto och CheckPoint.
Pros and Cons
Pros:
- Övervakningsfunktioner i realtid hjälper till att identifiera ovanliga trafikmönster
- VPN-spårning och bandbreddshantering
- Ger detaljerade insikter i brandväggstrafik och användaraktivitet
Cons:
- Långsammare hantering av korrigeringar för sårbarheter i programvara från tredje part
- Kräver regelbundna uppdateringar och underhåll
Annan anmärkningsvärd programvara för logghantering
Nedan finns en lista över ytterligare programvara för logghantering som jag tog med i urvalet men som inte hamnade bland de 12 bästa. De är definitivt värda att kolla in.
- ManageEngine
Bäst för omfattande IT-hantering
- Graylog
Bäst för logghantering med öppen källkod
- Logz.io
Bäst för AI-driven logganalys
- Papertrail
Bäst för enkel loggvisning och -sökning
- Syslog-ng
Bäst för mångsidig loggdirigering och filtrering
- Dataset
Bäst för lagring av strukturerade data


Andra recensioner av programvara för logghantering
Så utvärderar jag programvara för logghantering
Jag utvärderar i två lager: grundläggande kriterier som alla verktyg för logghantering måste uppfylla, och särskiljande faktorer – som ML-baserad anomalidetektering eller stöd för OpenTelemetry – som skiljer de bästa från resten.
Grundläggande funktioner (självklarheter för denna lista)
När jag väljer ut verktyg till min lista bedömer jag varje verktyg på en skala från 0 (erbjuder inte funktionen) till 5 (utmärkt inom området) för varje grundläggande funktion som anges nedan. Därefter räknar jag om verktygets totalpoäng till en procentsats. Varje verktyg måste uppnå en minsta totalpoäng på 75 % för att komma i fråga.
- Logginsamling och inmatning: Jag kontrollerar hur många källtyper varje verktyg stöder direkt – servrar, containrar, molntjänster och nätverksenheter – samt om det erbjuder både agentbaserade och agentlösa alternativ.
- Centraliserad aggregering och lagring: Varje verktyg bör konsolidera loggar till ett enhetligt, indexerat arkiv med konfigurerbara lagringspolicyer som gör det möjligt att nivåindela mellan snabb, varm och kall lagring.
- Sök- och frågefunktioner: Jag utvärderar hur snabbt ett verktyg returnerar resultat över stora datamängder och om det erbjuder ett särskilt frågespråk för filtrering, aggregering och korrelering av loggposter.
- Övervakning och avisering i realtid: Jag letar efter konfigurerbara aviseringsregler som går längre än statiska tröskelvärden – mönsterbaserade utlösare, logik med flera villkor och integrationer med verktyg som PagerDuty eller Slack.
- Tolkning och strukturering: Verktyget bör automatiskt identifiera vanliga loggformat som JSON, syslog och Apache och sedan extrahera strukturerade fält utan att du behöver skriva reguljära uttryck för varje ny källa.
- Instrumentpaneler och visualisering: Jag utvärderar om du kan skapa anpassade instrumentpaneler som tydligt visar operativa trender – exempelvis plötsliga ökningar av felfrekvensen, latensmönster eller inmatningsvolym över tid.
När jag har en lista över verktyg som uppfyller dessa kriterier tittar jag på vad som skiljer varje plattform från de andra.
Särskiljande faktorer (vad som skiljer leverantörerna åt)
Så här jämför jag olika leverantörer med varandra:
Utmärkande funktioner
AI/ML-drivna analyser kan upptäcka anomalier som manuella tröskelregler skulle missa – till exempel en långsam minnesläcka som sprider sig i ett Kubernetes-kluster. Jag utvärderar också om ett verktyg har inbyggt stöd för att korrelera loggar med mätvärden och spårningar, vilket minskar tiden som går åt till att växla mellan plattformar under en incident. Kontroller för kostnadsoptimering är minst lika viktiga. Verktyg som erbjuder filtrering av inmatning, urval och indexnivåindelning ger dig verklig kontroll över skenande loggvolymer.
Mer än funktioner
Pristransparens är mycket viktigt här – vissa verktyg tar betalt baserat på inmatningsvolym, andra baserat på lagringstid eller användarplatser, och oväntade extra kostnader under en incidenttopp kan snabbt spräcka budgeten. Jag utvärderar också integrationsstödet, särskilt för OpenTelemetry, Fluentd och Fluent Bit, eftersom öppna standarder hindrar dig från att låsas in i en enda leverantörs ekosystem. För team i reglerade branscher kontrollerar jag om det finns certifieringar som SOC 2, HIPAA och ISO 27001, samt RBAC och kundhanterade krypteringsnycklar.
Så väljer du programvara för logghantering
Det är lätt att fastna i långa funktionslistor och komplexa prisstrukturer. För att hjälpa dig att hålla fokus när du går igenom din unika process för programvaruval kommer här en checklista över faktorer att tänka på:
| Faktor | Att tänka på |
|---|---|
| Skalbarhet | Kan programvaran växa i takt med dina databehov? Ta hänsyn till framtida datamängder och kontrollera om verktyget kan hantera ökad volym utan prestandaproblem. |
| Integrationer | Ansluter den till dina befintliga verktyg? Säkerställ kompatibilitet med din tekniska miljö för att undvika datasiloer och effektivisera arbetsflöden. |
| Anpassningsbarhet | Kan du anpassa verktyget efter dina processer? Leta efter justerbara instrumentpaneler och rapporter som motsvarar teamets specifika behov. |
| Användarvänlighet | Är gränssnittet intuitivt för ditt team? Undvik verktyg med branta inlärningskurvor för att säkerställa snabb användning och effektivitet. |
| Implementering och introduktion | Hur lång tid tar det att komma igång? Ta hänsyn till den tid och de resurser som krävs för installation och utbildning, och leta efter verktyg med omfattande stöd för introduktionen. |
| Kostnad | Är prissättningen transparent och ryms den inom budgeten? Jämför prenumerationsalternativ och dolda avgifter för att hitta ett verktyg som ger god valuta för investeringen. |
| Säkerhetsskydd | Uppfyller det dina säkerhetsstandarder? Säkerställ att verktyget erbjuder kryptering, åtkomstkontroller och efterlevnad av relevanta dataskyddsbestämmelser. |
| Supporttillgänglighet | Är hjälp lättillgänglig? Kontrollera om det finns supportalternativ dygnet runt och snabb service för att säkerställa att hjälp finns när du behöver den. |
Vad är programvara för logghantering?
Programvara för logghantering är ett specialiserat verktyg som är utformat för att samla in, centralisera, analysera och visualisera loggdata. IT-, säkerhets- och driftpersonal använder den för att omvandla råa loggar till insiktsfulla instrumentpaneler och mätvärden. Utöver analys hjälper dessa loggövervakningsverktyg till att arkivera historiska data, så att användare kan granska tidigare loggar och identifiera mönster eller avvikelser som är relevanta för systemets hälsa, säkerhet och prestandaoptimering. För heltäckande alternativ kan du överväga att utforska alternativ till Sumo Logic som erbjuder robusta arkiveringsfunktioner.
Funktioner
När du väljer programvara för logghantering bör du hålla utkik efter följande viktiga funktioner:
- Övervakning i realtid: Spårar loggdata när den genereras för att snabbt identifiera och åtgärda problem.
- Aviseringar: Meddelar användare om avvikelser eller potentiella hot för att säkerställa snabba åtgärder.
- Loggaggregering: Samlar in data från flera källor för att ge en heltäckande bild av systemets prestanda.
- Sökning och filtrering: Gör det enkelt för användare att hitta specifika loggposter, vilket underlättar felsökning och analys.
- Anpassningsbara instrumentpaneler: Låter användare anpassa sitt gränssnitt för att visa relevanta data och mätvärden.
- Integrationsmöjligheter: Ansluter till befintliga verktyg och system för att effektivisera arbetsflödet.
- Säkerhetsfunktioner: Tillhandahåller kryptering och åtkomstkontroller för att skydda känsliga data.
- Skalbarhet: Stöder växande databehov utan försämrad prestanda.
- Användarvänligt gränssnitt: Säkerställer enkel användning med intuitiv navigering och kort inlärningskurva.
- Introduktionsstöd: Erbjuder resurser som utbildningsvideor och interaktiva rundturer för en smidig implementering.
Fördelar
Att implementera programvara för logghantering ger flera fördelar för ditt team och din verksamhet. Här är några av de fördelar du kan se fram emot:
- Förbättrad felsökning: Identifiera och lös problem snabbt med hjälp av övervakning och aviseringar i realtid.
- Förbättrad säkerhet: Skydda känsliga data med säkerhetsfunktioner som kryptering och åtkomstkontroller.
- Ökad effektivitet: Spara tid med sök- och filtreringsfunktioner som gör det enkelt att hitta loggposter.
- Bättre beslutsfattande: Få insikter från aggregerade data för att fatta välgrundade beslut i verksamheten.
- Anpassningsbara insikter: Anpassa instrumentpanelerna så att de visar de mätvärden som är viktigast för ditt team.
- Skalbarhet: Hantera växande databehov utan att göra avkall på prestanda eller hastighet.
- Smidig integration: Anslut till befintliga system för att skapa ett sammanhängande arbetsflöde och öka produktiviteten.
Kostnader & priser
För att välja programvara för logghantering krävs en förståelse för de olika prismodeller och abonnemang som finns tillgängliga. Kostnaderna varierar beroende på funktioner, teamstorlek, tillägg och annat. Tabellen nedan sammanfattar vanliga abonnemang, deras genomsnittliga priser och typiska funktioner som ingår i lösningar för logghantering:
Jämförelsetabell över abonnemang för programvara för logghantering
| Abonnemangstyp | Genomsnittligt pris | Vanliga funktioner |
|---|---|---|
| Gratisabonnemang | $0 | Grundläggande logginsamling, begränsad datalagring och support från communityn. |
| Personligt abonnemang | $5-$25/användare/månad | Övervakning i realtid, grundläggande aviseringar och begränsade integrationer. |
| Företagsabonnemang | $30-$100/användare/månad | Avancerad sökning och filtrering, anpassningsbara instrumentpaneler och förbättrad säkerhet. |
| Abonnemang för stora företag | $100+/användare/månad | Fullständiga integrationsmöjligheter, prioriterad support och omfattande skalbarhet. |
De vanligaste frågorna om programvara för logghantering (FAQ)
Är det möjligt att anpassa instrumentpaneler i programvara för logghantering?
Många lösningar för logghantering erbjuder anpassningsbara instrumentpaneler där du kan skräddarsy gränssnittet så att relevanta data och mätvärden visas. Det hjälper dig att fokusera på viktiga resultatindikatorer och effektivisera övervakningen. Kontrollera om programvaran låter dig skapa instrumentpaneler som motsvarar ditt teams specifika behov.
Vilken är den billigaste och dyraste programvaran för logghantering?
Den billigaste programvaran omfattar ofta öppen källkod eller grundversioner av kommersiella verktyg, medan de dyraste lösningarna riktar sig till stora företag med omfattande funktioner och skalbarhetsalternativ. Det är viktigt att notera att även om alternativ med öppen källkod, som Elastic Stack, kan vara kostnadsfria att använda, kan kostnader uppstå vid skalning eller när du väljer ytterligare funktioner.
Hur användarvänliga är dessa verktyg?
De flesta moderna system för logghantering prioriterar användarvänlighet. De har vanligtvis intuitiva instrumentpaneler, dra-och-släpp-funktioner och tydliga verktyg för visualisering. Detta är avgörande eftersom ett komplicerat system kan hindra effektiv logganalys.
Har dessa system stöd för miljöer som Kubernetes eller specifika plattformar som Microsoft?
Absolut. De flesta ledande lösningarna för logghantering erbjuder stöd för olika miljöer, från Kubernetes-kluster till specifika plattformar som Microsofts Windows-händelsesystem. Integrationsmöjligheter är ett kännetecken för ett effektivt verktyg för logghantering.
Vad händer härnäst:
Om du håller på att undersöka programvara för logghantering kan du kontakta en SoftwareSelect-rådgivare för kostnadsfria rekommendationer.
Du fyller i ett formulär och har ett kort samtal där de går igenom dina specifika behov. Sedan får du en kortlista med programvara att granska. De hjälper dig även genom hela köpprocessen, inklusive prisförhandlingar.