
Vi hör om dataintrång dagligen, verkar det som. Men hur många vet faktiskt vad termen betyder? Här är en enkel definition du kan använda, med tillstånd av Israel Mazin, medgrundare, vd och styrelseordförande för Memcyo: ”Ett dataintrång är obehörig åtkomst till och hämtning av känslig, konfidentiell eller skyddad information.”
Det finns en anledning till att alla verkar tala om dataintrång: De har ökat stadigt, och 2023 innebar en märkbar ökning. Säkerhetsexperter och andra IT-proffs använder ett brett utbud av programvara och verktyg för cybersäkerhet för allt från säkerhetsriskbedömningar till begränsning av skador i händelse av en incident.
I den här artikeln förklarar jag hur och varför dataintrång sker och vad CTO:er och andra teknikledare kan göra åt dem. Då sätter vi igång.

Vad är ett dataintrång?
Här är ytterligare ett par enkla definitioner av dataintrång:
- ”Ett dataintrång inträffar när konfidentiella, skyddade eller känsliga data nås, lämnas ut eller tas utan tillstånd”, säger Will Teevan, vd för Recast Software
- ”Ett dataintrång är obehörig åtkomst till och stöld, ändring, överföring eller försäljning av privata eller känsliga data till följd av en säkerhetsincident”, säger Andrew Kraut, senior forskningsingenjör på Permiso.
Dessa definitioner antyder ett mönster: ett dataintrång innebär obehörig åtkomst till känslig information och efterföljande stöld eller annan obehörig användning av informationen.
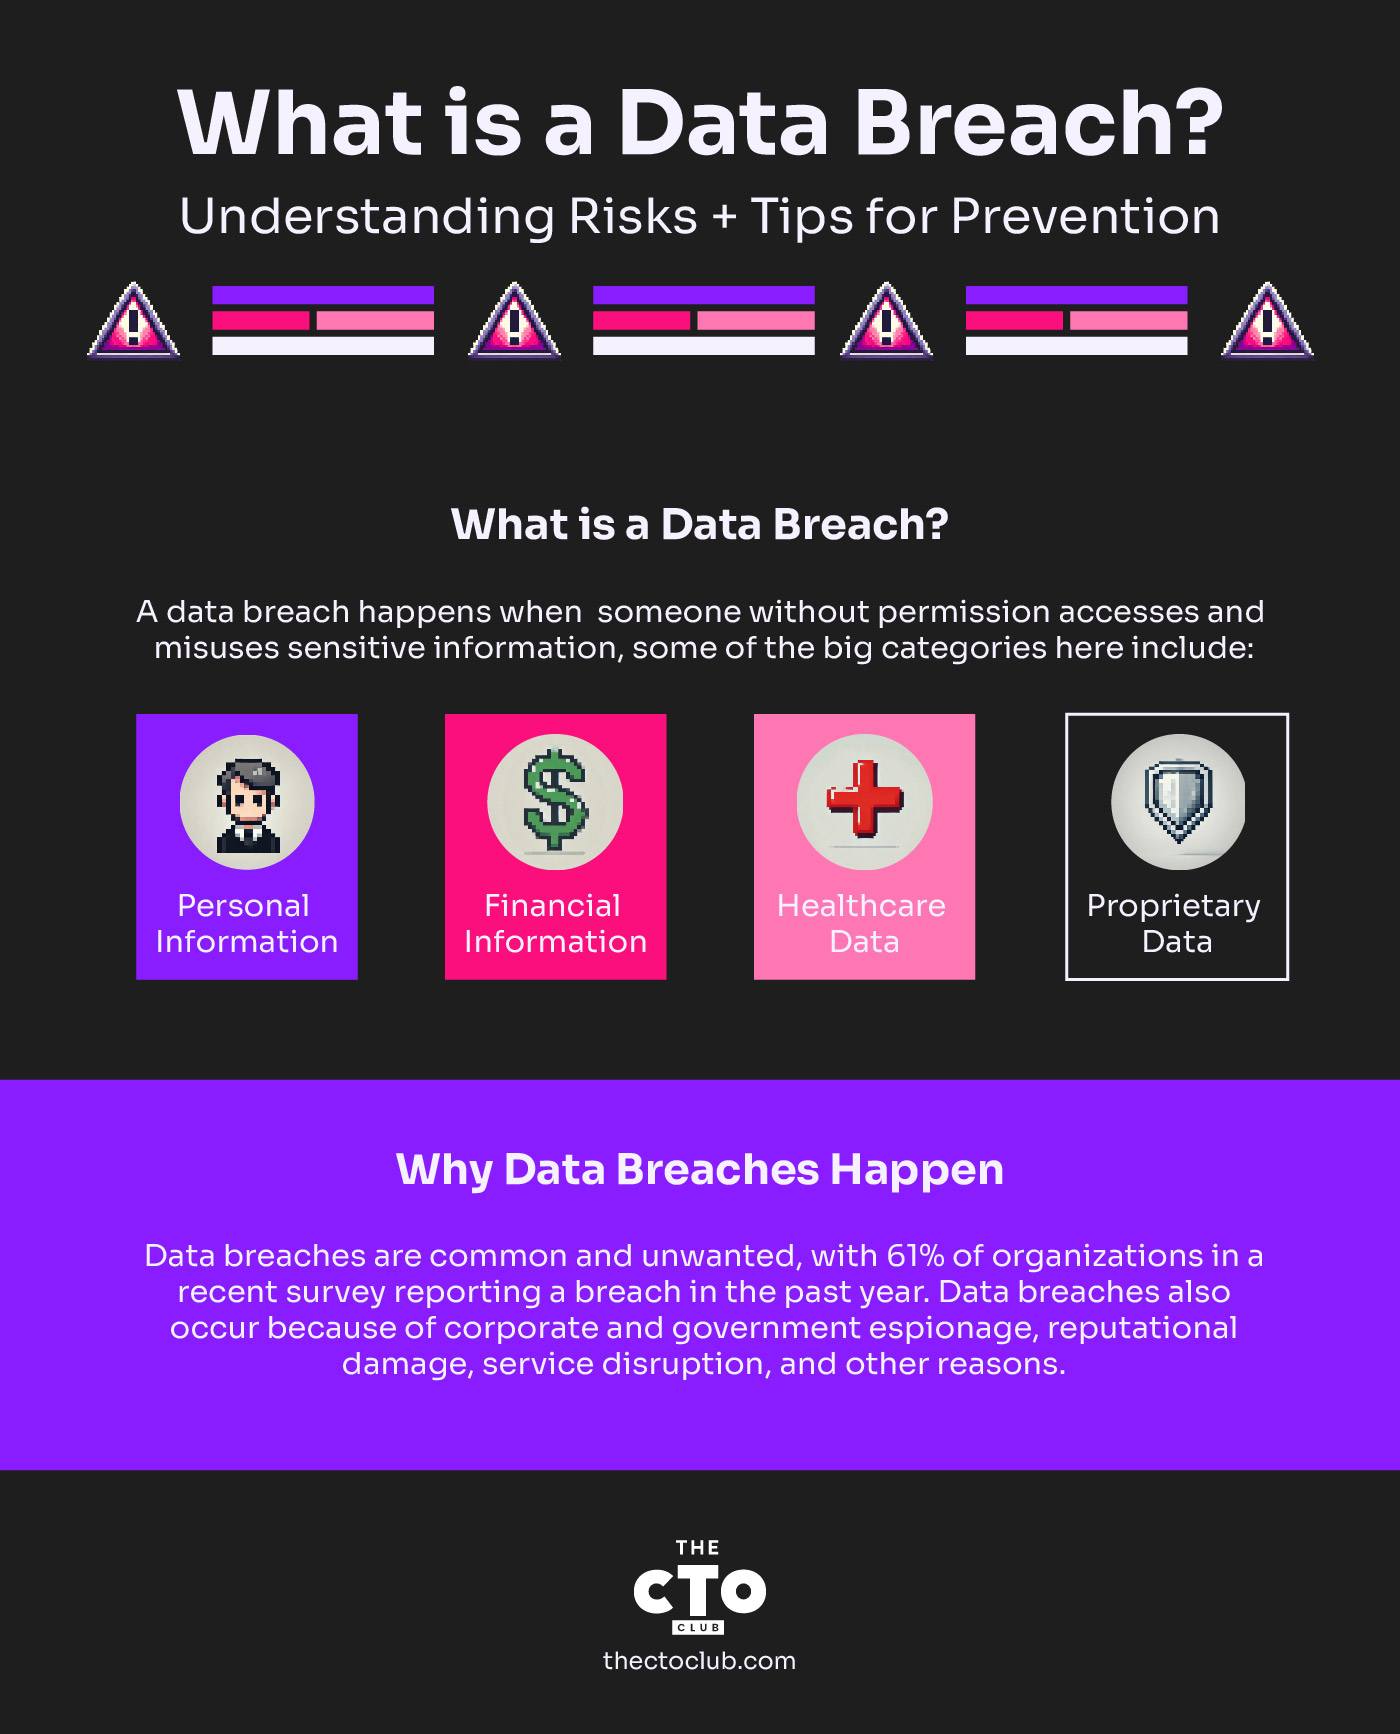
I princip kan all konfidentiell information – det vill säga information som inte annars är offentligt tillgänglig – betraktas som känslig nuförtiden, men några av de viktigaste kategorierna är:
- Personuppgifter: Detta kan omfatta alla personligt identifierbara uppgifter – även kallade PII – som ett företag samlar in om sina kunder, till exempel adresser, telefonnummer, körkortsnummer, passnummer, personnummer, födelsedatum med mera.
- Finansiell information: Detta omfattar vanligtvis bankkontonummer, kreditkortsnummer eller andra inloggningsuppgifter som hackare och cyberbrottslingar kan använda för att kompromettera eller stjäla från en persons eller organisations finansiella konton.
- Hälsodata: Även om detta med rätta kan betraktas som ”personuppgifter” är hälsoinformation värd att nämnas separat, eftersom branschen har blivit ett omfattande mål för cyberattacker och andra illasinnade aktörer som vill tjäna pengar på utpressningstrojaner och andra angreppsvektorer.
- Företagsintern data: Detta omfattar ett företags privata eller företagsinterna information, från immateriella rättigheter till forsknings- och utvecklingsplaner, marknadsstrategier med mera.
Varför dataintrång sker
Du behöver inte vara CISO eller någon annan säkerhetsexpert för att förstå att dataintrång är dåliga. Ingen person eller organisation vill att det ska hända – ändå sker de regelbundet. I en undersökning som nyligen genomfördes av Teevans företag i samarbete med Ponemon Institute uppgav 61 % av de svarande att deras organisation hade utsatts för ett dataintrång under de föregående 12 månaderna.
Den här informationen understryker cybersäkerhetshotens utbredda karaktär och det akuta behovet för företag att förstärka sitt försvar.
Varför är dataintrång så vanliga? Enkelt uttryckt: De fungerar. Cyberangripare och andra illasinnade aktörer har gjort cyberbrottslighet till en lukrativ bransch i sig, beväpnade med en allt mer sofistikerad uppsättning angreppsverktyg och tekniker för att angripa sina mål. Även om ekonomisk vinning är det vanligaste motivet är det inte det enda. Dataintrång sker också på grund av företags- och statlig spionageverksamhet, skadat anseende, störningar i tjänster och andra orsaker.
Det viktiga är att cyberbrottslingar har råd att misslyckas – och det många gånger – medan deras mål vanligtvis inte har det.
”Angripare behöver bara lyckas en gång, men försvarare måste lyckas varje gång”, säger Kraut.
-

Acronis Cyber Protect
Visit WebsiteThis rating combines scores from multiple user review sites to reflect overall customer sentiment about the product.4.7 -
IDrive
Visit WebsiteThis rating combines scores from multiple user review sites to reflect overall customer sentiment about the product.4.5 -
Dell PowerProtect Cyber Recovery
Visit Website


Så här sker dataintrång
En annan viktig anledning till att dataintrång sker är att det finns fler säkerhetsrisker och hotvektorer i vår alltmer digitala tidsålder än någonsin tidigare. ”Komplexiteten och sofistikeringen hos cyberhot utvecklas ständigt”, säger Teevan.
Generellt sett brukar dessa hot falla inom en eller flera av följande kategorier:
- Den mänskliga faktorn: Detta har länge varit en av de främsta grundorsakerna till dataintrång: människor gör misstag. I ett säkerhetssammanhang kan det innebära allt från användning och återanvändning av svaga lösenord till oavsiktlig felhantering av känsliga data, felkonfigurationer av molnkonton och mycket mer. Även något så ”enkelt” som en borttappad telefon eller bärbar dator kan leda till en säkerhetsincident. Dessutom handlar det inte alltid om ett misstag – olika insiderhot kan leda till säkerhetsintrång inom organisationen.
- Cyberattacker: Den här kategorin har vuxit enormt i omfattning och komplexitet över tid och omfattar en mängd olika skadliga verktyg och metoder som cyberangripare kan använda för att få obehörig åtkomst till en organisations data.
”Cyberattacker, såsom nätfiskeattacker, skadlig programvara eller utpressningstrojaner, utnyttjar säkerhetsluckor för att få obehörig åtkomst till system”, säger Teevan.
Andra cyberattacker omfattar distribuerade överbelastningsattacker eller DDoS-attacker, som syftar till att störa eller slå ut ett företags webbapplikationer, samt kapning av molnkonton.
- Systemens sårbarheter: Slutligen finns det mängder av potentiella sårbarheter – ibland till följd av ursprungliga mänskliga misstag – i ett företags IT- och affärssystem. Det kan handla om ouppdaterad eller på annat sätt föråldrad programvara, felkonfigurerade moln- eller SaaS-konton eller otillräckliga verktyg, processer och policyer för att minimera säkerhetsrisker och hantera incidenter.
Uppmärksammade dataintrång
Var ska vi börja? Bara under det senaste decenniet eller så skulle man kunna fylla en hel bok med uppmärksammade dataintrång. Allvarligt talat: en Wikipedia-lista över dataintrång läser som en lista över de största företagen och myndigheterna, och den innehåller mer än 460 referenser.
Här är några exempel på uppmärksammade dataintrång:
- År 2013 hackades internetföretaget Yahoo i vad som numera ofta beskrivs som det största dataintrånget någonsin. Senare avslöjades det att alla 3 miljarder användarkonton hos Yahoo hade komprometterats i attacken.
- År 2009 rapporterade Wired att National Archives and Records Administration utredde ett möjligt intrång i personuppgifter för tiotals miljoner amerikanska militärveteraner. Orsaken? En defekt hårddisk som skickades tillbaka till en leverantör utan att dess data först hade raderats ordentligt.
- I slutet av 2022 fick tv-spelstillverkaren Activision spel- och medarbetardata stulen efter att en anställd fallit offer för ett nätfiskebedrägeri.
- I slutet av 2023 fick cyberangripare tillgång till personuppgifter för omkring 6,9 miljoner kunder hos släktforsknings- och härkomstwebbplatsen 23andMe – ett betydligt större antal än vad som ursprungligen rapporterades.
Vikten av att upptäcka dataintrång tidigt
Om du går igenom ens en kort historik över dataintrång framträder ett mönster: Även om inget dataintrång någonsin är ”bra” (åtminstone inte om du är angriparen), blir många betydligt värre än de hade behövt bli eftersom de förblev oupptäckta eller orapporterade under för lång tid.
Dessutom slutar vissa organisationer med att orsaka mycket större skada än det ursprungliga intrånget genom att försöka sopa det under mattan i stället för att i rätt tid utfärda en lämplig intrångsnotifiering till de berörda parterna.
Att upptäcka och hantera intrång snabbt är avgörande för att minimera deras konsekvenser. Detta är en drivande kraft bakom säkerhetstänk som ”utgå från att ett intrång har skett”, där säkerhetsstrategin utgår från att incidenter kan och kommer att inträffa.
Ett liknande tankesätt genomsyrar flera koncept och strategier inom modern datasäkerhet, såsom nolltillit och principen om minsta möjliga behörighet – säkerhetsincidenter är ett faktum, så varför inte se till att funktionerna för upptäckt, försvar och incidenthantering är så starka som möjligt?
Konsekvenserna av dataintrång för SaaS-företag
Även om detta gäller företag av alla former och storlekar är det särskilt viktigt för SaaS-företag, vars hela verksamhet bygger på förtroendet för företagets digitala produkter och tjänster. Dataintrång i SaaS-företag medför flera negativa konsekvenser när de förblir oupptäckta eller inte hanteras korrekt efteråt, bland annat:
- Ekonomiska förluster
- Skadat anseende
- Konsekvenser för efterlevnaden av lagar och regler
Även om ekonomiska förluster kan verka mest påtagliga kan konsekvenser som skadat anseende kvarstå mycket längre, med tanke på det digitala förtroende som krävs för framgång inom både B2B- och B2C-SaaS-verksamheter.
Förebyggande och begränsning av dataintrång
Utmaningarna här är lika tydliga som de är många. Alla organisationer som bildligt talat sticker huvudet i sanden när det gäller datasäkerhet bjuder i praktiken in till ett dataintrång.
Så vad bör vi göra åt det? Experter rekommenderar olika bästa metoder och verktyg för datasäkerhet.
Bästa metoder för datasäkerhet: 6 principer
1. Bedöm och stärk er cybersäkerhetsnivå: ”Börja med att utvärdera era nuvarande cybersäkerhetsåtgärder”, säger Teevan. ”Använd verktyg som hjälper till att kvantifiera potentiella risker och ger insikter i systemsårbarheter och föråldrade program.”
2. Patcha, patcha, patcha: Noggrann patchhantering är en nyckel till att minimera systemsårbarheter och minska antalet kända och okända (även kallade ”noll-dagars”) sårbarheter som angripare kan utnyttja.
”Att automatisera patchningen av operativsystem och program är avgörande, eftersom automatisering möjliggör snabb patchning och avsevärt minskar sårbarhetsfönstret”, säger Teevan.
3. Prioritera insyn i och kontroll över era miljöer: Det finns en allmän sanning inom IT-säkerhet: du kan inte skydda det du inte kan se – illvilliga aktörer trivs i mörkret, vilket inom IT innebär de områden i en organisations system som organisationen själv inte känner till eller kan se.
Detta innefattar användning av verktyg för övervakning av den mörka webben för komprometterade data, där stulen information ofta säljs och byts.
”Att skapa en heltäckande överblick över er hårdvaru- och programvarumiljö är avgörande för välgrundade beslut och effektiva riskbedömningar”, säger Teevan.
”Den ökade insynen i IT-miljöerna gör det möjligt för organisationer att identifiera sårbarheter, övervaka systemets hälsa och säkerställa att alla tillgångar är uppdaterade och skyddade mot potentiella hot.”
Utöver insyn och övervakning i realtid behöver ni också ett ”pappersspår” för att stödja revisioner och få en detaljerad förståelse av säkerhetsincidenter när det behövs.
Kraut från Permiso rekommenderar att åtkomst till data loggas: ”Utöver regulatoriska krav är loggning av dataåtkomst ett utmärkt sätt att kontrollera att rätt personer får åtkomst till (eller nekas åtkomst till) rätt data.”
4. Var klok när det gäller användarbehörigheter: Den mänskliga faktorn kommer alltid att finnas, men ni kan hantera den genom att helt enkelt begränsa människors åtkomst till data och system till det de behöver för att utföra sitt arbete – inget mer.
”Överdrivna administratörsbehörigheter bjuder in till angrepp”, säger Teevan. ”Begränsa användarnas åtkomst till nödvändiga funktioner för att minska risken för obehöriga åtgärder som kan äventyra säkerheten.”
Kraut rekommenderar att sådana dataskyddsstrategier implementeras så tidigt som möjligt: ”Bygg in dataskyddsstrategier från början: Om era ingenjörer inte kan komma åt konfidentiella data på grund av tekniska kontroller är det ett gott tecken på att angripare inte heller kan göra det. Dessa kontroller är inte enkla att införa efter att data redan finns."
På samma sätt kräver och upprätthåller begränsning av mänskliga fel som grundorsak till dataläckor starka lösenord och verktyg som multifaktorautentisering.
5. Anamma ett människocentrerat cybersäkerhetsperspektiv: Behandla inte den mänskliga faktorn som en svaghet – människor bör vara en viktig del av din styrka.
”Utveckla en skräddarsydd utbildningsplan för cybersäkerhet och genomför regelbundna simuleringar för att testa de anställdas beredskap”, föreslår Kraut. Denna proaktiva strategi bidrar till att minska risken som mänskliga fel medför, vilket är en betydande faktor vid dataintrång.
Kraut föreslår även en annan människocentrerad metod här: ”Kontrollera varandras arbete: Alla branscher kan dra nytta av denna metod,” säger han. ”Kommersiella flygbolag har två piloter som kontrollerar varandra.
Bergsklättrare använder flera förankringar. Säkerhetsingenjörer kan använda kod- och arkitekturgranskningar för att upptäcka förbiseenden innan produktion.”
6. Genomför regelbundna riskbedömningar av cybersäkerheten: Formella riskbedömningar hjälper till att identifiera och prioritera sårbarheter. Genom att använda expertis från tredje part kan man få ett opartiskt perspektiv, vilket förbättrar effektiviteten i cybersäkerhetsstrategin.
Verktyg för att förhindra dataintrång
Dataintrång kan drabba alla organisationer, men med rätt verktyg och teknik kan du avsevärt minska risken.
Här är viktiga kategorier av verktyg som hjälper till att skydda känsliga data och upptäcka hot innan de utvecklas till fullskaliga incidenter:
1. Verktyg för att förhindra dataförlust (DLP)
DLP-verktyg är utformade för att förhindra obehörig åtkomst till eller överföring av känsliga data. Dessa verktyg övervakar och kontrollerar data under överföring (till exempel e-post och filöverföringar), data i vila (lagrade data) och data under användning (data som bearbetas).
DLP-system identifierar automatiskt känslig information, till exempel kreditkortsnummer eller immateriella rättigheter, och tillämpar säkerhetspolicyer för att förhindra läckor.
- Rekommenderade verktyg: Symantec DLP, Digital Guardian, Forcepoint DLP
2. Krypteringsverktyg
Kryptering är ett av de mest effektiva sätten att skydda data från att komprometteras. Genom att kryptera känsliga data förblir de oläsliga även om de fångas upp eller nås utan behörighet. Moderna krypteringsverktyg kan skydda data i vila, under överföring och på enheter som bärbara datorer och mobiltelefoner.
- Rekommenderade verktyg: BitLocker, VeraCrypt, AxCrypt
3. System för intrångsdetektering och intrångsskydd (IDPS)
IDPS-verktyg hjälper till att upptäcka och förhindra misstänkt aktivitet i nätverket som kan tyda på ett dataintrång. Dessa system övervakar trafiken efter ovanliga mönster och kan blockera attacker i realtid, vilket stoppar ett dataintrång innan det inträffar. De ger även varningar om potentiella hot, så att ditt team snabbt kan agera.
- Rekommenderade verktyg: Snort, Suricata, Cisco Firepower
4. Multifaktorautentisering (MFA)
MFA lägger till ett extra säkerhetslager genom att kräva att användare verifierar sin identitet på flera sätt, till exempel med ett lösenord och en engångskod som skickas till deras telefon. Även om lösenord komprometteras gör MFA det betydligt svårare för angripare att få obehörig åtkomst till system eller data.
- Rekommenderade verktyg: Duo Security, Google Authenticator, Okta
5. Verktyg för sårbarhetsskanning och sårbarhetshantering
Sårbarhetsskannrar identifierar svagheter i nätverket, systemen och programvaran som angripare kan utnyttja. Regelbunden skanning efter sårbarheter hjälper dig att åtgärda säkerhetsbrister innan de utnyttjas vid ett dataintrång. Plattformar för sårbarhetshantering erbjuder även rekommendationer för korrigeringar, så att dessa problem kan åtgärdas proaktivt.
- Rekommenderade verktyg: Nessus, Qualys, OpenVAS
More Articles
6. Verktyg för säkerhetsinformation och händelsehantering (SIEM)
SIEM-verktyg samlar in, analyserar och skickar varningar om säkerhetshändelser i realtid, vilket hjälper ditt team att snabbare reagera på potentiella hot. Genom att korrelera data från olika källor, till exempel brandväggar, servrar och applikationer, ger SIEM-system en heltäckande bild av din säkerhetsstatus och hjälper till att upptäcka potentiella dataintrång tidigt.
- Rekommenderade verktyg: Splunk, LogRhythm, IBM QRadar
7. Plattformar för slutpunktsskydd (EPP)
Slutpunkter som bärbara datorer, smarttelefoner och IoT-enheter är främsta mål för angripare. EPP-verktyg skyddar dessa enheter genom att förhindra infektioner med skadlig kod, utpressningsattacker och obehörig åtkomst.
Vissa avancerade plattformar innehåller även funktioner som identifiering och åtgärder för slutpunkter (EDR) för hotjakt i realtid och åtgärdande.
- Rekommenderade verktyg: CrowdStrike Falcon, Sophos Intercept X, Carbon Black
Genom att använda en kombination av dessa verktyg säkerställer ni att organisationen har en försvarsstrategi i flera lager, vilket gör det svårare för angripare att ta sig in i era system.
Från kryptering och DLP till IDPS och SIEM kan implementeringen av dessa tekniker ge det säkerhetsramverk som krävs för att hålla era data säkra från potentiella dataintrång.
Slutsatsen
Dataintrång är ett hot som bara blir värre. Den goda nyheten är dock att rätt kombination av tekniska verktyg, proaktiva strategier och ett starkt tekniskt ledarskap kan minimera riskerna och säkerställa ett snabbt svar och en snabb lösning när säkerhetsincidenter inträffar.
Hur arbetar ni med datasäkerhet? Se till att prenumerera på The CTO Clubs nyhetsbrev för fler branschnyheter och diskussioner!
