Os testes de penetração de redes são uma parte vital da arquitetura de segurança da informação atual. A sua importância tem aumentado à medida que a sofisticação das violações de dados tem crescido ao longo dos anos, sublinhando a necessidade de reforçar os sistemas de segurança da informação. A Base de Dados Nacional de Vulnerabilidades (NVD) do Instituto Nacional de Normas e Tecnologia (NIST) dos Estados Unidos registou um total de 180,532 vulnerabilidades em 2020 apenas nesse ano.
Os testes de penetração ajudam a expor estas vulnerabilidades num sistema. Este teste de segurança é realizado pelo tipo de hackers considerados bons, conhecidos como hackers éticos. Esta qualificação é necessária porque o hacking costumava ter uma conotação negativa e contracultural. Enquanto crescia e era uma criança impressionável, uma das coisas que me atraiu para as TI foi o fascínio pelo hacker rebelde retratado em filmes e na televisão.
Um dos meus favoritos é "Apanha-me Se Puderes", principalmente porque narrava as proezas reais do habilidoso falsificador Frank Abagnale Jr., que alegadamente se tornou o assaltante de bancos mais bem-sucedido da história aos 17 anos.
Mais importante ainda, o filme realça a importância e as lições de vários conceitos de testes de penetração.
Testes de penetração: para apanhar um ladrão, é preciso pensar como um ladrão
Tecnicamente, Frank não era um hacker, mas o seu génio para descobrir e explorar vulnerabilidades num sistema é semelhante à abordagem utilizada tanto por hackers éticos como por hackers maliciosos.
Além disso, a batalha de inteligência entre Frank e o agente do FBI que o perseguia, Carl Hanratty, é um reflexo do jogo do gato e do rato entre agentes maliciosos e os profissionais de cibersegurança encarregados de defender as nossas fortalezas digitais.
Os testes de penetração simulam o processo e os métodos que um hacker utiliza ou utilizaria para comprometer um sistema. Tal como o agente Hanratty, os hackers éticos precisam de antecipar e pensar seguindo os mesmos padrões maliciosos dos criminosos.
Embora os hackers éticos desempenhem um papel vital nos testes de penetração de redes, as ferramentas que utilizam são igualmente importantes. Se utiliza o Jira para a gestão de projetos, poderá considerar útil o nosso guia sobre ferramentas de gestão de testes para o Jira para simplificar os seus esforços de hacking ético.
Testes de penetração: o melhor ataque é sempre uma defesa sólida
Frank acabou por se redimir ao tornar-se uma autoridade respeitada em cibercrime, burlas, falsificação e documentos de segurança. Canalizou a sua dedicação inicial ao crime para ajudar os bancos a identificar vulnerabilidades nos seus sistemas.
Os testes de penetração de redes procuram alcançar o mesmo objetivo de eliminar vulnerabilidades de segurança para ajudar as organizações a proteger dados sensíveis. Assim, os hackers éticos e o hacking ético desempenham um papel vital no panorama atual da cibersegurança.
Mas aqueles que protegem a informação na nossa era digital enfrentam um ambiente em que o equilíbrio de poder já está inclinado contra eles.
"Para proteger a infraestrutura de TI que lhes foi confiada, os especialistas em cibersegurança têm de estar sempre certos. Um hacker, por outro lado, só tem de acertar uma vez."
Esta dificuldade de jogar na defesa é agravada pela falta de profissionais de TI com conhecimentos especializados e experiência adequados. Segundo a Forbes, existem 465.000 empregos na área da cibersegurança por preencher apenas nos Estados Unidos.
Os testes de penetração de redes são, pelo menos, um passo na direção certa.
Este artigo abordará os seguintes tópicos:
- O que é um teste de penetração de rede?
- Tipos de testes de penetração de redes
- Quem é normalmente responsável pela realização de um teste de penetração?
- Guia de 4 passos para realizar um teste de penetração bem-sucedido
O que é um teste de penetração de rede?
Um teste de penetração de rede (também designado por teste de intrusão) procura identificar vulnerabilidades num sistema de software através da simulação de um ciberataque. Este ataque simulado também testa a resiliência da segurança da informação de uma organização, avaliando a sua capacidade para resistir a uma violação ou comprometimento.
Para o conseguir, os hackers de chapéu branco, ou hackers éticos, utilizam intencionalmente os métodos e as técnicas usados por agentes maliciosos. Mas, neste caso, para descobrir e corrigir posteriormente as vulnerabilidades ou falhas no perfil de segurança do sistema.
Embora o objetivo seja comprometer um sistema, os hackers éticos precisam de ter acesso legal e autorizado. Assim, um pentester precisa de dispor de um mandato documentado ou de uma autorização da organização que permita a realização das atividades de hacking ético.
Em última análise, os resultados permitem que os profissionais de redes e cibersegurança apresentem recomendações que irão melhorar a rede e a segurança global da organização contra ataques futuros.
Para além das avaliações ao nível da rede, os testes de intrusão também abrangem testes ao nível das aplicações, bem como vetores de acesso remoto, como as ligações VPN.
O teste de intrusão tem normalmente dois objetivos principais:
- Determinar se os hackers maliciosos conseguem obter acesso não autorizado a um sistema, de que forma poderão contornar as suas defesas de segurança para alcançar esse objetivo e qual o impacto subsequente dessas atividades nos registos do sistema, ficheiros, dados dos clientes e/ou propriedade intelectual.
- Determinar se existem medidas e controlos de segurança, como a gestão de vulnerabilidades, para reforçar a segurança da infraestrutura informática.
Um teste de intrusão é uma excelente forma de conhecer e compreender a postura de risco de uma empresa. Permite a uma organização determinar se os seus ativos digitais podem ser comprometidos e, em caso afirmativo, classificar posteriormente os riscos colocados pelas ameaças à sua cibersegurança global.
Eis alguns dos benefícios adicionais da realização de um teste de intrusão:
- Prevenir a ocorrência de violações da rede e de dados
- Compreender e estabelecer a linha de base da rede
- Testar os controlos e componentes de segurança
- Proteger a segurança do sistema e da rede
Have an account? Log In
Tipos de testes de intrusão de redes
Existem várias formas de abordar os testes de intrusão. No que diz respeito ao teste da infraestrutura de segurança global de uma organização, este pode ser realizado a partir de duas perspetivas, nomeadamente através de métodos internos ou externos.
- Testes de intrusão da rede interna: Este teste ajuda a avaliar os danos que os atacantes podem causar quando obtêm inicialmente acesso à rede. O objetivo dos testes internos é tanto simular ameaças internas no perímetro corporativo como avaliar a extensão das ações maliciosas ou inadvertidas que conduzem ao comprometimento dos ativos de informação.
- Testes de intrusão da rede externa: Estes testes avaliam a eficácia das defesas do perímetro de uma rede. Testam a capacidade dos controlos de segurança externos para detetar e impedir ataques.
Outra forma de abordagem utilizada para categorizar os testes de intrusão baseia-se no grau de informação fornecida e no nível de conhecimento disponível para o responsável pelos testes.
- Testes de caixa branca: Esta é a abordagem de teste mais aprofundada, pois permite aos responsáveis pelos testes verificar e inspecionar o funcionamento interno de um sistema. Por isso, os hackers de caixa branca recebem o máximo de conhecimento possível sobre o sistema.
- Testes de caixa preta: Aqui, o hacker ético começa com um nível mínimo de conhecimento. Este tipo de teste é utilizado para simular ataques de força bruta, uma vez que o hacker desconhece a complexidade do funcionamento interno da infraestrutura visada.
- Testes de caixa cinzenta: Esta é uma solução intermédia entre os dois extremos de teste anteriores. Assim, a equipa de teste recebe conhecimento parcial sobre o sistema.
Os testes de intrusão também podem ser classificados com base nos seus componentes e vetores de ataque.
- Engenharia social: Esta abordagem centra-se nas pessoas e representa, por isso, um dos elos mais fracos da cibersegurança de uma empresa. É normalmente realizada através de phishing por e-mail.
- Testes da infraestrutura de rede: Este teste procura lacunas e vulnerabilidades na rede que possam ser exploradas através de pontos de acesso internos e externos. Normalmente, são visadas áreas da rede como testes de contorno da firewall, engano do IPS e ataques ao nível do DNS.
- Testes de redes sem fios: Este teste explora redes sem fios desprotegidas, expondo vulnerabilidades e avaliando os potenciais danos que poderiam ser causados.
- Testes de segurança de aplicações Web: Esta abordagem visa falhas na lógica das aplicações e na gestão de sessões para executar explorações como ataques de injeção de SQL.
Quem é normalmente responsável pela realização de um teste de intrusão?
Os testes de intrusão são realizados por hackers éticos que receberam autorização para efetuar ataques simulados à aplicação Web ou à segurança da rede de uma organização. A autorização legal é necessária, uma vez que os testes de intrusão são frequentemente realizados por terceiros que disponibilizam serviços de testes de intrusão.
Os testes de intrusão que procuram violar um sistema fazem parte da chamada equipa vermelha. Os profissionais que operam na equipa vermelha são especialistas em segurança ofensiva responsáveis por testar as defesas da organização. A equipa vermelha identifica caminhos de ataque que podem ser utilizados para comprometer a segurança da organização e expor as suas vulnerabilidades, utilizando técnicas de ataque do mundo real.
Por outro lado, a equipa azul é constituída por profissionais de cibersegurança responsáveis pelos mecanismos de defesa da segurança. Na prática, defendem-se contra a equipa vermelha e mantêm as defesas de segurança internas contra ameaças de ciberataques.
Guia de 4 passos para realizar um teste de intrusão bem-sucedido
Enquanto exercício sistemático, um teste de intrusão requer metodologias e estruturas padronizadas para ser realizado de forma eficaz. Os testes de intrusão seguem normalmente métodos comprovados para abordar a presença de vulnerabilidades reais ou potenciais num sistema de aplicações.
Normalmente, a realização de um teste de intrusão de rede bem-sucedido envolve quatro passos principais.
Passo 1: Recolha de informações e determinação do âmbito
A fase de recolha de informações ocorre normalmente no início do exercício de testes de segurança. No entanto, também pode ser um processo iterativo e auto-reforçado, que ocorre ao longo do teste de intrusão de rede, à medida que as intrusões bem-sucedidas fornecem mais informações sobre o alvo.
Aqui, os profissionais de segurança e os especialistas em testes colaboram com a organização para identificar e contabilizar todos os ativos da rede, como firewalls e outros dispositivos.
O processo de recolha de informações inclui a definição do âmbito e o esclarecimento das expectativas do cliente.
Âmbito dos testes de intrusão
Para ser bem-sucedido, um teste de intrusão tem de ser uma atividade disciplinada e focada. Isto deve-se ao facto de poder não ser viável, na prática ou financeiramente, examinar todo o perímetro de uma infraestrutura de TI. Como resultado, uma parte importante da fase de recolha de informações envolve determinar o âmbito do teste de intrusão.
A definição do âmbito é uma síntese de todos os limites e perímetros de participação que a equipa de segurança irá explorar durante o processo de testes. Assim, o âmbito de um teste determina o seu nível de intrusão, e a definição do âmbito é o momento em que são delineados os limites de participação do teste de intrusão.
Devido a limitações de tempo e a outras razões práticas, algumas áreas do sistema, como os seus dispositivos ligados, podem ser excluídas durante os testes.
Passo 2: Reconhecimento e descoberta
Para compreender como corrigir falhas de segurança, os hackers éticos têm de realizar um reconhecimento detalhado. Isto é especialmente necessário nos testes de intrusão de caixa-preta, nos quais o hacker ético tem de encontrar por si próprio as informações necessárias para explorar as vulnerabilidades.
O reconhecimento e a descoberta são mecanismos exploratórios utilizados para analisar a infraestrutura de segurança global de uma organização. Esta fase permite que os especialistas em segurança façam um levantamento discreto dos recursos e da postura de segurança do seu alvo.
Ferramentas de reconhecimento ativo
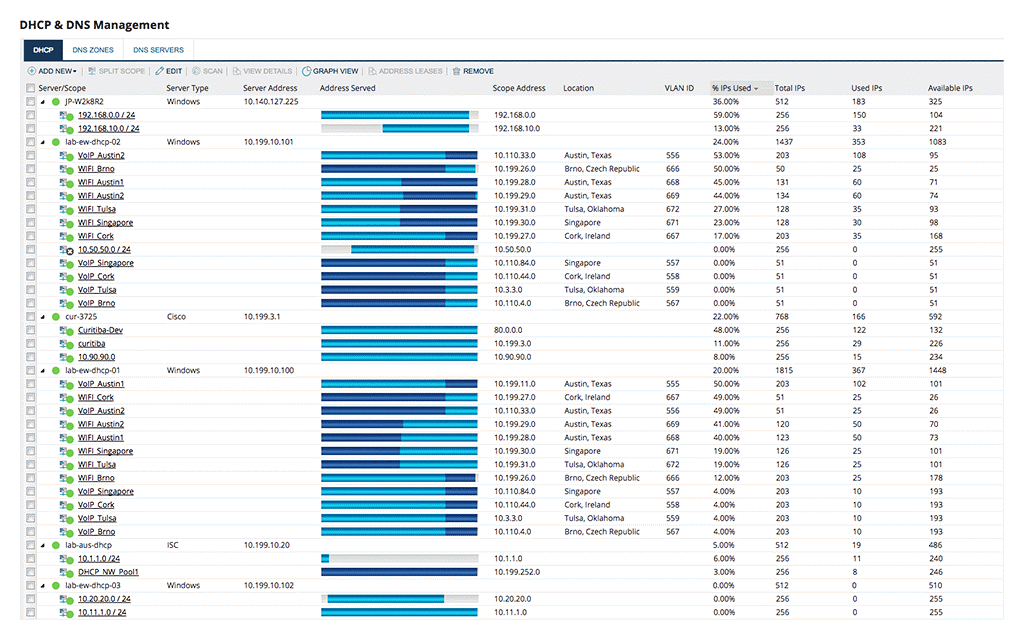
O reconhecimento ativo envolve sondar diretamente e interagir com o sistema-alvo para obter uma resposta acionável.
Para realizar com sucesso um teste de intrusão de rede, é crucial compreender as principais técnicas e as ferramentas de teste de intrusão empresarial necessárias para realizar esse reconhecimento. Eis algumas das ferramentas utilizadas para executar testes de intrusão:
- Pesquisa de portas: Este é um método de reconhecimento popular utilizado para determinar as portas abertas num sistema. A pesquisa de portas permite a um profissional de testes de intrusão determinar a robustez da segurança da rede e os serviços em execução numa máquina. Esta ferramenta revela quais as portas que estão abertas e a receber informação (em escuta), além de facilitar a identificação. A identificação de uma rede permite ao utilizador descobrir dispositivos de segurança, como firewalls, entre o remetente e o alvo. As pesquisas furtivas de portas, que podem passar despercebidas nos ficheiros de registo de um sistema, são de grande interesse para os hackers.
- Exemplos de ferramentas de pesquisa de portas incluem o Nmap ou Network Mapper, o TCP Port Scanner, o Port Authority, o NetScanTools, entre outras.
- Captura de pacotes: Estas ferramentas permitem detetar e observar os pacotes de dados que circulam numa rede. As ferramentas de captura de pacotes também são conhecidas como analisadores de pacotes ou de protocolos de rede. Os administradores de rede utilizam estas ferramentas para monitorizar as suas redes e detetar pacotes falsificados, endereços IP dispersos e a geração suspeita de pacotes a partir de um único endereço IP. No entanto, os hackers utilizam-nas para procurar serviços de rede vulneráveis, como portas e protocolos, e para implementar ataques do tipo intermediário.
- Exemplos de ferramentas de captura de pacotes incluem o Wireshark, o Nmap ou Network Mapper,
- Varrimento de ping: Os varrimentos de ping são utilizados para estabelecer um intervalo de endereços IP que correspondem a hosts ativos. Esta técnica de pesquisa de rede pode executar pings simultaneamente para vários endereços de rede. Um hacker utiliza esta sondagem de rede para enviar um conjunto de pacotes ICMP ECHO para servidores, de modo a verificar quais respondem. Isto permite determinar quais estão ativos.
- Exemplos de ferramentas de varrimento de ping incluem o SolarWinds IP Address Manager (IPAM), o ManageEngine OpManager e o PingPlotter Pro.
- Análise de vulnerabilidades: Estas ferramentas são utilizadas para identificar problemas de configuração e outras vulnerabilidades conhecidas em redes e hosts de rede, como a presença de malware. No entanto, é necessário compreender as diferenças entre testes de intrusão e análise de vulnerabilidades.
- Os exemplos incluem o Nessus, o Acunetix, o Nexpose, entre muitos outros.
- Testes de segurança de aplicações Web: Estas ferramentas são indispensáveis para testar a segurança de aplicações Web em todas as fases e descobrir fragilidades na sua configuração. São utilizados métodos como a análise estática e dinâmica para descobrir vulnerabilidades no código de software das aplicações.
- Plataformas integradas como o Burp Suite reúnem várias aplicações para testar e proteger aplicações Web, com ferramentas como analisadores avançados de aplicações Web, proxy de interceção, ferramenta de intrusão e ferramenta de sequenciação.
- Engenharia social e consultas de informação na Internet: Os ataques de engenharia social são utilizados principalmente para obter sub-repticiamente acesso a sistemas de informação, enganando os utilizadores para que forneçam as suas credenciais de início de sessão.
A descoberta é a consequência lógica de um reconhecimento bem-sucedido. Quando descobre e identifica um caminho para violar a rede, passa à ação para explorar esses riscos de segurança.
More Articles
- As 10 melhores ferramentas de testes de intrusão empresariais em 2026
- 10 Melhores Ferramentas de Testes de Penetração Analisadas em 2026
- 10 melhores ferramentas de testes de penetração de aplicações Web em 2026
- Os 10 Melhores Softwares de Análise de Vulnerabilidades Avaliados em 2026
- As 10 Melhores Ferramentas de Testes de Segurança Avaliadas em 2026
Passo 3: Exploração, execução e escalada
O passo seguinte nos testes de intrusão é a exploração efetiva das fragilidades descobertas nos sistemas de segurança da informação durante o reconhecimento. O objetivo desta fase é verificar até que ponto o hacker ético consegue entrar no sistema sem ser detetado.
Estes ataques simulados ocorrem num ambiente controlado, onde o profissional de testes escolhe o vetor de ataque mais fácil ou a exploração mais crítica, com base nas informações recolhidas durante o reconhecimento. Alguns destes ataques incluem injeção de SQL, scripting entre sites, transbordamento de buffer, escalada de privilégios, entre outros.
A estrutura mais comum utilizada nesta fase para configurar a exploração a visar e a carga útil a utilizar é o Metasploit.
Depois de o atacante ter conseguido estabelecer uma presença no sistema, pode mudar de ponto de apoio e avançar mais profundamente no seu interior para comprometer outros ativos, como máquinas com sistemas operativos Linux ou Windows vulneráveis.
Passo 4: Elaboração de relatórios e correção
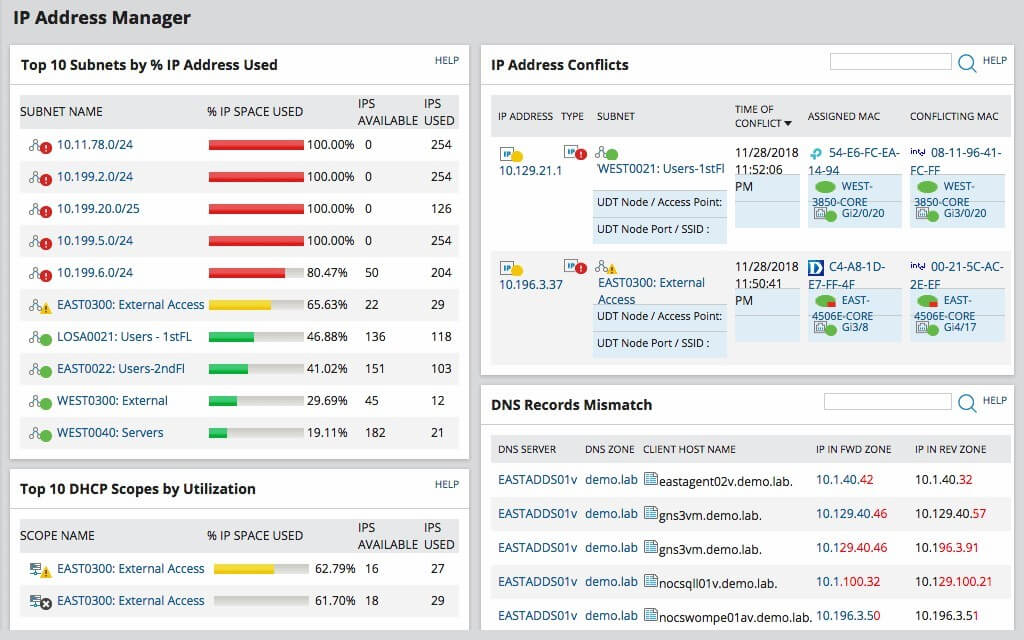
Depois de concluído o teste de penetração, o(s) testador(es) devem compilar um relatório das conclusões para a organização. O relatório deve incluir detalhes do processo, das vulnerabilidades descobertas, das evidências recolhidas e recomendações para a correção.
A correção envolve o importante processo de colmatar as falhas de segurança identificadas durante o processo de teste. Isto deve dar origem a uma discussão aprofundada sobre os meios mais eficazes de correção que melhor mitiguem cada uma das vulnerabilidades descobertas.
A correção pode abranger uma vasta gama de ações, tais como:
- Implementação de correções e atualizações de software
- Implementação de alterações de configuração ou operacionais
- Desenvolvimento e introdução de novas medidas, procedimentos e ferramentas de segurança
Reforce a sua rede com testes de penetração
O objetivo dos testes de penetração é tornar a sua rede e o seu sistema de segurança da informação mais seguros, permitindo que consultores de segurança testem e avaliem a sua eficácia. Depois de essas fragilidades serem expostas, cabe à organização mitigar os riscos identificados.
Subscreva o boletim informativo do The QA Lead para saber mais sobre testes de ponta a ponta concebidos para uma utilização em grande escala.
Leituras relacionadas:
Também vale a pena consultar:
- ENGENHARIA DA QUALIDADE MODERNA: COMO REDEFINIR A ESTRATÉGIA DE QUALIDADE PARA ESTRUTURAS ÁGEIS
- O QUE É O TESTGEAR? VISÃO GERAL E VISITA GUIADA ÀS FUNCIONALIDADES
Lista de ferramentas relacionada: