

As melhores ferramentas de gestão de vulnerabilidades ajudam as equipas a identificar exposições numa fase inicial, reduzir os riscos de segurança e manter sistemas mais seguros e conformes em toda a sua infraestrutura. Quando as vulnerabilidades não são detetadas, os ciclos de aplicação de correções dependem de tarefas manuais ou os alertas geram mais ruído do que informações úteis, as ameaças podem crescer rapidamente e criar lacunas desnecessárias nas operações de segurança.
A plataforma certa de gestão de vulnerabilidades proporciona às equipas de segurança e de TI uma visibilidade clara, análise automatizada e priorização precisa, permitindo-lhes compreender quais os problemas que exigem uma ação imediata e resolvê-los antes de afetarem o negócio. Enquanto diretor de tecnologia com mais de 20 anos de experiência na avaliação e implementação de ferramentas de segurança em ambientes reais de produção, avaliei as principais soluções com base na precisão da deteção, na qualidade da automatização e na facilidade de utilização durante o trabalho contínuo de segurança.
Cada análise aborda funcionalidades, vantagens e desvantagens e casos de utilização ideais, para ajudar a sua equipa a escolher a melhor ferramenta de gestão de vulnerabilidades para uma redução de riscos fiável e eficiente.
Why Trust Our Software Recommendations
6,700+
Reviews
20
Industry experts
16+
Evaluation factors
14
Years
Our team has been testing and reviewing software since 2012. As tech leaders ourselves, we know how difficult—and important—it is to choose the right software.
For this guide, we evaluated tools using hands-on testing and independent research, scoring tools using our selection criteria.
Our reviews reflect our human editorial judgment, not a sales pitch.
Expert reviewers:
- Paulo Gardini MiguelTech Director
 Tim FisherVP of AI
 Gabriel RosasTech Lead & Software Architect
 Christhian GruhnTech Lead & Platform Architect

Tabela comparativa de ferramentas de gestão de vulnerabilidades
Esta tabela comparativa resume os detalhes de preços das minhas principais escolhas de ferramentas de gestão de vulnerabilidades.
| Tool | Best For | Trial Info | Price | ||
|---|---|---|---|---|---|
| 1 | Best for comprehensive code-to-cloud security | Free plan available | From $350/month | Website | |
| 2 | Best for third-party vendor risk assessments | Free demo available | Pricing upon request | Website | |
| 3 | Best for endpoint vulnerability & patch management | 30-day free trial + free demo available | Pricing upon request | Website | |
| 4 | Best for real-time external threat monitoring | Pricing upon request | Website | ||
| 5 | Best for continuous vulnerability monitoring | Free trial available | From $119/month | Website | |
| 6 | Best for comprehensive vulnerability scanning | Free demo available | From $69/month | Website | |
| 7 | Best for zero-configuration security insights | Free plan available | From $10/user/month | Website | |
| 8 | Best for comprehensive threat intelligence | Pricing upon request | Website | ||
| 9 | Best for extensive device and protocol coverage | Free demo | Pricing upon request | Website | |
| 10 | Best for integration with Microsoft ecosystem | From $10/user/month (billed annually) | Website |


Análises das melhores ferramentas de gestão de vulnerabilidades
Abaixo encontram-se os meus resumos detalhados das melhores ferramentas de gestão de vulnerabilidades que entraram na minha seleção. As minhas análises apresentam uma visão detalhada das principais funcionalidades, vantagens & desvantagens, integrações e casos de utilização ideais de cada ferramenta, para ajudar a encontrar a melhor opção para si.
 Best for comprehensive code-to-cloud security
- Free plan available
- From $350/month
Visit WebsiteCustomer Rating:4.3/5
Aikido Security provides a unified dashboard to triage and filter issues by type, severity, and scan source. Aikido Security is an all-in-one platform that helps you identify and fix vulnerabilities in your code and cloud environments. It offers a range of tools to detect security risks, from static code analysis to cloud posture management.
Why I Picked Aikido Security: Aikido's static code analysis (SAST) scans your source code to spot vulnerabilities like SQL injection and cross-site scripting before they become issues. This proactive approach lets your team address potential threats early, enhancing your application's security. Additionally, Aikido's secret detection feature checks your code for exposed API keys, passwords, and other sensitive information, preventing accidental leaks that could be exploited.
Standout features & integrations:
Features include its cloud posture management (CSPM) capabilities that detect risks in your cloud infrastructure across major providers, helping you maintain a secure cloud environment. Aikido also offers infrastructure as code (IaC) scanning, open-source dependency scanning, container image scanning, surface monitoring, and malware detection in dependencies.
Integrations include Amazon Web Services (AWS), Google Cloud, Microsoft Azure Cloud, Drata, Vanta, AWS Elastic Container Registry, Docker Hub, Jira, Asana, and GitHub.
Pros and Cons
Pros:
- Scalable for growing teams
- Offers actionable insights
- Has a comprehensive dashboard and customizable reports
Cons:
- Only available in English
- Ignores vulnerabilities if no fix is available
Learn more about Aikido Security: Best for third-party vendor risk assessments
- Free demo available
- Pricing upon request
Visit WebsiteCustomer Rating:4.5/5
Prevalent provides a centralized place to monitor vendor risks, including cyber vulnerabilities. Prevalent is a third-party risk management platform that helps organizations assess and monitor the risks associated with their vendors and suppliers. By automating the collection and analysis of vendor data, Prevalent enables you to focus on reducing risk and ensuring compliance throughout your vendor ecosystem.
Why I Picked Prevalent: As a vulnerability management tool, Prevalent offers cyber intelligence to help you identify and address potential security issues within your vendor network. It monitors over 550,000 companies for cyber incidents by tracking more than 1,500 criminal forums, numerous dark web pages, and various threat feeds. This extensive monitoring allows you to stay informed about vulnerabilities and take proactive measures to protect your organization.
Standout features & integrations:
Features include automated onboarding and offboarding processes, simplifying the management of vendor relationships. The platform also includes a vendor dashboard that centralizes security, performance, and compliance reporting, making it easier for your team to monitor and address risks. Furthermore, Prevalent provides built-in remediation guidance.
Integrations include Active Directory, BitSight, ServiceNow, SecZetta, and Source Defense.
Pros and Cons
Pros:
- Strong security protocols to protect data
- Users can tailor reports according to specific needs
- Extensive functionalities for managing vendor risk
Cons:
- Challenges in migrating data can complicate the initial setup
- The platform is complex and comes with a learning curve
Learn more about Prevalent: Best for endpoint vulnerability & patch management
- 30-day free trial + free demo available
- Pricing upon request
Visit WebsiteCustomer Rating:4.5/5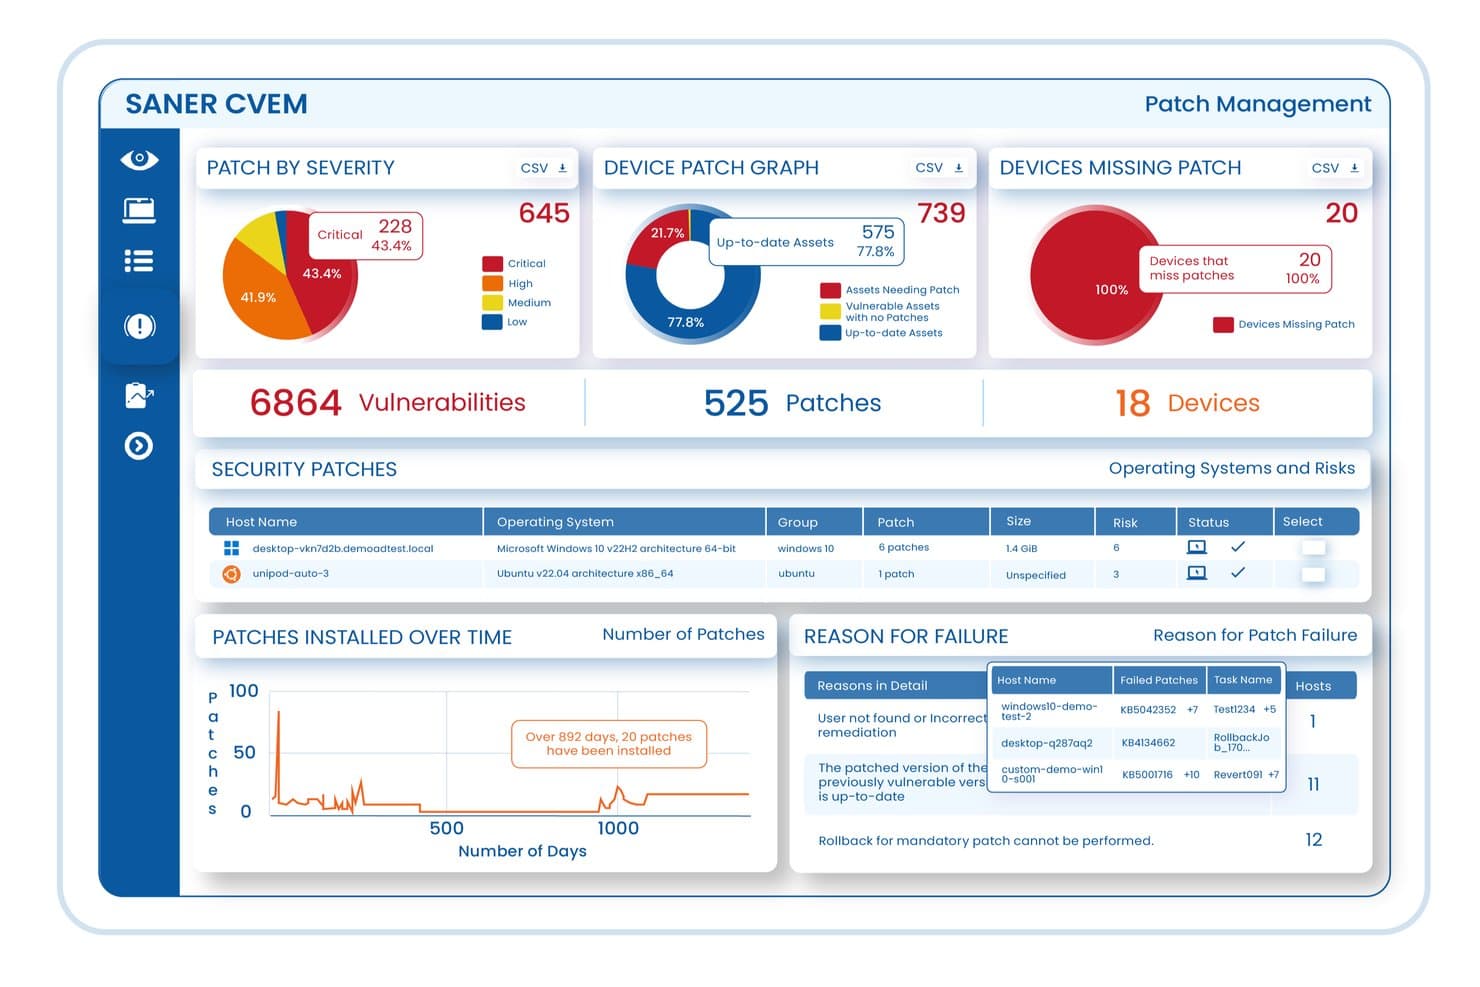
An interactive overview of the SecPod Saner Continuous Vulnerability and Exposure Management (CVEM) Platform, highlighting end-to-end vulnerability tracking, automated patch management, and risk prioritization across enterprise endpoints. SecPod (Saner Platform) is a continuous vulnerability and exposure management platform that combines endpoint scanning, risk-based prioritization, patch remediation, and compliance enforcement across enterprise IT environments in a single console.
Who Is SecPod (Saner Platform) Best For?
SecPod is a good fit for IT security teams in mid-to-large enterprises that need a single platform to manage vulnerability detection, patching, and compliance across distributed endpoint environments.
Why I Picked SecPod (Saner Platform)
I've included SecPod (Saner Platform) in my top picks because its automated endpoint detection goes well beyond basic CVE scanning. The platform runs continuous checks across Windows, macOS, Linux, and IBM AIX endpoints using a library of 160,000+ security checks, covering missing patches, misconfigurations, and exposed assets without requiring manual intervention. I also like that its AI-powered posture anomaly detection monitors 100+ device parameters using ML models, flagging behavioral deviations that signature-based scanners typically miss.
SecPod (Saner Platform) Key Features
- SSVC-based risk prioritization: Ranks vulnerabilities using EPSS exploit likelihood scores, CISA KEV status, and asset criticality to focus remediation on the highest-risk exposures first.
- Closed-loop patch remediation: Tracks vulnerabilities from initial detection through patching to verified resolution, all within the same platform.
- Compliance benchmark enforcement: Continuously audits endpoint configurations against CIS, NIST, HIPAA, PCI DSS, and STIG benchmarks.
- MITRE ATT&CK mapping: Tags vulnerability findings to MITRE ATT&CK techniques and CWE classifications for structured threat context.
SecPod (Saner Platform) Integrations
SecPod's Saner platform integrates with ServiceNow, ELK, IBM QRadar, Wazuh, and Jira, and also supports a native Freshservice integration. Its API-first architecture enables integration with SIEM, SOAR, ITSM, and DevOps pipelines, and a REST API is available for custom integrations.
Pros and Cons
Pros:
- Includes remediation, not just detection
- Lightweight agent with minimal resource consumption
- 200,000+ SCAP vulnerability checks built in
Cons:
- Initial agent setup requires significant configuration
- Reporting and dashboard customization options limited
Learn more about SecPod (Saner Platform):

NordStellar dashboard showing real-time data breach insights, including leaked data, risk levels, and key security metrics such as breaches, infections, and stolen credentials. NordStellar is a platform designed to help you manage vulnerabilities with a focus on external threat intelligence and security. It provides tools to identify and mitigate potential security threats in real-time, ensuring your organization stays protected from cyber threats.
Why I Picked NordStellar: I chose NordStellar for its real-time alerts, advanced threat detection, and automated attack surface management that keep you ahead of cyber risks. With instant data breach and dark web monitoring, it alerts your team to compromised data or emerging threats, enabling swift action. By centralizing intelligence from over 36,000 sources and prioritizing risks, NordStellar helps both executives and security teams maintain proactive, comprehensive protection.
Standout features & integrations:
Features include brand protection, which helps in detecting and preventing unauthorized use of your brand online. The platform also offers real-time monitoring, allowing you to keep a constant watch on security threats. Lastly, its integration capabilities with SIEM and SOAR platforms mean you can easily incorporate NordStellar into your existing security infrastructure, enhancing your overall security posture.
Integrations include Splunk, SIEM platforms, SOAR platforms, Email, Slack, Webhooks, and API.
Pros and Cons
Pros:
- Integrates with SIEM and SOAR
- Automated asset discovery and mapping
- Real-time alerts for cyber threats
Cons:
- Limited mobile application support
- Pricing not publicly disclosed
Learn more about NordStellar: Best for continuous vulnerability monitoring
- Free trial available
- From $119/month
Visit WebsiteCustomer Rating:4.8/5
The attack surface view in Intruder helps identify and manage potential vulnerabilities in your network. Intruder is a cloud-based vulnerability management tool that helps you identify and address security weaknesses in your digital infrastructure.
Why I Picked Intruder: Intruder's continuous vulnerability management ensures your systems are regularly scanned for new threats. This feature automatically initiates scans when changes are detected, helping you stay ahead of potential security risks. Additionally, Intruder's attack surface management discovers unknown assets like subdomains and untracked APIs, providing a comprehensive view of your organization's exposure. It also offers exposure management, which combines multiple scanning engines to identify over a thousand attack surface issues that other scanners might miss.
Standout features & integrations:
Features include prioritization that leverages the latest threat intelligence, such as CISA's Known Exploited Vulnerabilities list and machine learning-driven exploitation predictions. It also offers private bug bounty access, allowing your team to collaborate with elite hackers to uncover vulnerabilities that automated scanners might overlook.
Integrations include AWS, Azure, Google Cloud, Drata, Jira, Azure DevOps, GitHub, GitLab, ServiceNow, Cloudflare, Microsoft Sentinel, and Okta.
Pros and Cons
Pros:
- Compliance reporting capabilities
- Automated scanning and monitoring
- Comprehensive vulnerability detection
Cons:
- Attack surface feature limited to premium plan
- Occasional false positives
Learn more about Intruder: Best for comprehensive vulnerability scanning
- Free demo available
- From $69/month
Visit WebsiteCustomer Rating:4.5/5
The main dashboard of Astra Pentest provides an overview of the security status and detected vulnerabilities. Astra Pentest is a comprehensive security tool designed to perform thorough penetration testing across various platforms, including web applications, cloud environments, mobile apps, APIs, networks, and blockchain systems. It helps users identify vulnerabilities using an intelligent scanner and a user-friendly dashboard, ensuring robust web application security.
Why I Picked Astra Pentest: One of its key features is the vulnerability scanner, which performs over 8000 tests, including checks for known CVEs, OWASP Top 10, and SANS 25. This scanner is designed to cover every possible loophole, ensuring thorough security assessments. Additionally, the scanner can analyze pages behind login screens using a browser extension, which simplifies the process of securing every part of an application.
Standout features & integrations:
Some key features of Astra Pentest include pentests for web apps, cloud security, mobile apps, API, network security, and blockchain. It also offers reporting, compliance, and publically verifiable security certificates.
Integrations include GitLab, GitHub, Bitbucket, Slack, Jira, Microsoft Azure, Jenkins, CircleCI.
Pros and Cons
Pros:
- User-friendly interface
- Comprehensive security checks for compliance
- Centralized dashboard for managing vulnerabilities
Cons:
- Limited customization options
- False positives are possible with the tool
Learn more about Astra Pentest: Best for zero-configuration security insights
- Free plan available
- From $10/user/month
Visit WebsiteCustomer Rating:4.3/5
New Relic's vulnerability dashboard provides detailed metrics on vulnerabilities, severity breakdowns, and prioritized high-risk issues. New Relic is an all-in-one observability platform designed to help you monitor, debug, and improve your entire software stack. It offers a range of tools to ensure your applications run smoothly and securely.
Why I Picked New Relic: I chose New Relic for its ability to provide continuous runtime software composition analysis (SCA) and vulnerability assessment without requiring additional configuration. This means you can instantly detect common vulnerabilities and exposures (CVEs) across your application's dependencies, helping you identify potential security risks early in the development process.
Standout features & integrations:
Features include enhanced prioritization analytics that help you prioritize which risks need immediate attention by incorporating data like the Exploit Prediction Scoring System (EPSS). It is also an open ecosystem that enables easy integration with your existing security assessment tools.
Integrations include AWS, Google Cloud Platform, Microsoft Azure, Slack, Atlassian Jira, AWS EventBridge, Email Notifications, Mobile Push Notifications, Opsgenie, PagerDuty, ServiceNow, and Prometheus.
Pros and Cons
Pros:
- Wide range of integrations with cloud platforms and development tools
- Offers real-time tracking and detailed error logging
- Provides comprehensive monitoring and alerting capabilities
Cons:
- Dashboards may require customization for specific use cases
- Learning curve for new users
Learn more about New Relic:

IBM Security QRadar EDR vulnerability management tool interface The IBM Security QRadar EDR tool is an advanced threat protection platform that provides companies with critical insight into potential security risks. Its capabilities are uniquely designed for comprehensive threat intelligence, providing a holistic view of a firm's threat landscape.
Why I Picked IBM Security QRadar EDR: In the realm of cybersecurity tools, IBM Security QRadar EDR emerged as a top pick for me because of its capability to offer end-to-end threat detection and response. This tool has top-notch threat intelligence that goes beyond others. It gathers and analyzes data from multiple sources for a complete view of security risks.
Standout features & integrations:
IBM Security QRadar EDR shines with features like artificial intelligence (AI) integration, which supports advanced threat detection and automated response actions. Furthermore, it’s User Behavior Analytics (UBA) helps identify insider threats by analyzing patterns.
Notably, QRadar EDR integrates well with other security and IT management platforms, allowing for streamlined threat management.
Pros and Cons
Pros:
- Facilitates robust user behavior analysis
- Provides advanced threat detection with AI
- Offers comprehensive threat intelligence
Cons:
- Advanced features may require dedicated personnel to manage
- May be complex for new users
- Pricing not readily available
Learn more about IBM Security QRadar EDR: Best for extensive device and protocol coverage
- Free demo
- Pricing upon request

Cisco Vulnerability Management tool interface Cisco Vulnerability Management is a robust security solution that offers an expansive range of device and protocol coverage. The tool scans your network to identify and manage vulnerabilities, making it an excellent choice for those seeking to secure diverse device environments and protocols.
Why I Picked Cisco Vulnerability Management: I chose Cisco Vulnerability Management primarily because of its wide device and protocol coverage, which is critical for businesses operating in a mixed environment. I determined this tool to be unique in its capability to cover many devices and protocols, making it best for organizations that utilize the diverse technological infrastructure.
Standout features & integrations:
Key features of Cisco Vulnerability Management include robust scanning capabilities, extensive device and protocol support, and advanced reporting.
Its integrations are also impressive, with connectivity to other Cisco security products and third-party security systems, broadening its utility and effectiveness within your security ecosystem.
Pros and Cons
Pros:
- Integration with Cisco and third-party security systems
- Advanced reporting capabilities
- Extensive device and protocol coverage
Cons:
- Limited customization features for reporting and dashboards
- May have a steep learning curve for new users
- Pricing details are not readily available
Learn more about Cisco Vulnerability Management: Best for integration with Microsoft ecosystem
- From $10/user/month (billed annually)

Microsoft Defender Vulnerability Management tool interface Microsoft Defender Vulnerability Management is a comprehensive security tool designed to identify, assess, and mitigate vulnerabilities. It fits into the Microsoft ecosystem, providing an integrated solution for businesses heavily invested in Microsoft products.
Why I Picked Microsoft Defender Vulnerability Management: I selected Microsoft Defender Vulnerability Management because it integrates with the Microsoft ecosystem. Given its native integration with products like Windows, Office 365, and Azure, it provides a unified security solution that stands apart from many competitors. It also supports macOS, Linux, Android and iOS, and some network devices. Therefore, this tool is best for businesses that have a strong reliance on Microsoft products.
Standout features & integrations:
Microsoft Defender Vulnerability Management offers advanced threat analytics, vulnerability assessment, and threat & vulnerability management.
Its most notable aspect is its integration with the Microsoft ecosystem, including Microsoft 365 Defender, Microsoft Defender for Endpoint, and Azure Security Center, contributing to a more consolidated and effective security posture.
Pros and Cons
Pros:
- Effective vulnerability assessment and management
- Advanced threat analytics feature
- Integration with Microsoft ecosystem
Cons:
- Limited customization options for reports and dashboards
- Pricing can be high for smaller organizations
- Less effective for non-Microsoft systems
Learn more about Microsoft Defender Vulnerability Management:
Outras ferramentas de gestão de vulnerabilidades
Eis algumas opções adicionais de ferramentas de gestão de vulnerabilidades que não entraram na minha seleção, mas que vale a pena consultar:
- 11Tenable Vulnerability ManagementBest for active directory and infrastructure security
- 12Qualys VMDRBest for comprehensive IT asset management
- 13InsightVM (Nexpose)Best for real-time end-to-end visibility
- 14Wiz Vulnerability ManagementBest for multi-cloud environment security
- 15CyCognitoBest for attack surface management
- 16Arctic WolfBest for managed detection and response services
- 17Frontline Vulnerability ManagerBest for cloud and network security integration
- 18AdluminBest for financial sector-focused security
- 19NucleusBest for multi-framework compliance management
- 20Oligo SecurityBest for runtime open-source library protection
- 21CYRISMABest for intuitive user interface and automated patching
- 22NowSecureBest for mobile app security
- 23ResolverGood for integrating risk management across business operations
- 24SanerNowGood for combined vulnerability management and patch remediation
- 25ManageEngine Vulnerability Manager PlusGood for unified vulnerability management and patching
- 26HostedScanGood for providing quick and easy external vulnerability scans
- 27Aqua SecurityGood for cloud-native application protection
How I Evaluate Vulnerability Management Tools
I split evaluations into two layers: baseline requirements a SecOps team can't work without, and the differentiators—like exploit intelligence and attack path analysis—that set the best tools apart.
Core Functionality (Table Stakes For This List)
When I'm selecting tools for my list, I rank each one on a scale from 0 (does not offer the functionality) to 5 (excels in this area) for each core functionality listed below. Then, I calculate the tool's total score into a percentage. Each tool needs to achieve a minimum total score of 65% to be considered for inclusion.
- Asset Discovery & Inventory: I check whether the tool can automatically map endpoints, cloud workloads, containers, and network devices—especially across hybrid environments where shadow IT tends to hide.
- Vulnerability Scanning: Scan coverage matters, so I evaluate support for authenticated and unauthenticated scans across operating systems, web apps, databases, and cloud configurations.
- Risk-Based Prioritization: Rather than just listing CVSS scores, the tool should layer in exploit availability, threat intelligence, and asset criticality to surface what actually needs attention first.
- Remediation Workflow & Tracking: I look for ticket assignment, SLA tracking, and two-way sync with tools like Jira or ServiceNow so findings don't sit in a dashboard while teams lose track of owners.
- Reporting & Compliance: Audit season reveals which tools pull their weight here—I evaluate built-in templates for PCI-DSS, HIPAA, ISO 27001, and NIST, plus the ability to customize reports for different stakeholders.
- Continuous Monitoring & Integrations: A single scan is a snapshot. I look for scheduled and real-time scanning paired with native connectors for SIEMs, EDR platforms, and CI/CD pipelines.
Once I have a list of tools that meet this criteria, I consider what sets each platform apart.
Differentiating Factors (What Sets Vendors Apart)
Here's how I compare and contrast different vendors:
Standout Features
Attack path analysis is a major differentiator—I look for tools that map how chained vulnerabilities and identity gaps could give an attacker lateral movement toward crown-jewel assets. EPSS and exploit intelligence also matter because a tool that incorporates real-world weaponization data helps teams move past theoretical risk scores. For DevSecOps teams, container and IaC scanning shifts detection into the build pipeline, catching misconfigurations in Terraform or Kubernetes manifests before they reach production.
Beyond Features
Licensing models vary widely in this space—some vendors charge per IP, others per asset or per user—so I evaluate whether the pricing structure aligns with how your environment will grow. Deployment flexibility also matters, especially for teams managing air-gapped networks or strict data residency requirements where a self-hosted option is essential. I also consider ecosystem fit, checking for native connectors to your existing SIEM, SOAR, and ITSM stack so findings flow into established workflows without custom scripting.
Como escolher uma ferramenta de gestão de vulnerabilidades
É fácil ficar preso a listas extensas de funcionalidades e estruturas de preços complexas. Para se manter focado enquanto percorre o seu processo específico de seleção de software, eis uma lista de verificação dos fatores a ter em conta:
| Fator | O que considerar |
| Escalabilidade | Certifique-se de que a ferramenta pode crescer com a sua empresa. Verifique se consegue processar maiores volumes de dados e mais utilizadores sem comprometer o desempenho. |
| Integrações | Verifique se a ferramenta se integra com o software existente, como sistemas SIEM, ferramentas de gestão de pedidos e serviços na nuvem, para simplificar os fluxos de trabalho. |
| Personalização | Procure opções de personalização que lhe permitam adaptar painéis, relatórios e alertas às necessidades e preferências específicas da sua equipa. |
| Facilidade de utilização | Escolha uma ferramenta com uma interface intuitiva e uma curva de aprendizagem reduzida para garantir uma adoção rápida pela sua equipa. |
| Orçamento | Avalie o custo em relação às funcionalidades oferecidas. Considere planos de preços flexíveis que se ajustem às suas limitações financeiras e ofereçam uma boa relação qualidade-preço. |
| Medidas de proteção de segurança | Avalie a capacidade da ferramenta para proteger dados sensíveis e cumprir os regulamentos do setor, garantindo a implementação de medidas de segurança robustas. |
| Suporte do fornecedor | Considere a reputação do fornecedor relativamente ao apoio ao cliente, incluindo a disponibilidade, o tempo de resposta e os recursos disponibilizados para a resolução de problemas. |
| Funcionalidades de elaboração de relatórios | Procure capacidades abrangentes de elaboração de relatórios que forneçam informações sobre vulnerabilidades e conformidade, ajudando-o a tomar decisões de segurança fundamentadas. |
Tendências nas ferramentas de gestão de vulnerabilidades
Na minha investigação, recolhi inúmeras atualizações de produtos, comunicados de imprensa e registos de versões de diferentes fornecedores de ferramentas de gestão de vulnerabilidades. Eis algumas das tendências emergentes que estou a acompanhar:
- Deteção de ameaças com recurso a IA: Os fornecedores estão a utilizar inteligência artificial para melhorar as capacidades de deteção de ameaças. A IA consegue identificar padrões e anomalias mais rapidamente do que os métodos tradicionais, ajudando as equipas a responder às ameaças com maior rapidez. Algumas ferramentas estão a incorporar aprendizagem automática para prever possíveis vulnerabilidades.
- Segurança nativa da nuvem: À medida que mais empresas migram para a nuvem, as ferramentas estão a evoluir para disponibilizar melhores funcionalidades de segurança nativa da nuvem. Esta tendência é essencial para as empresas que dependem fortemente de infraestruturas na nuvem, proporcionando informações mais aprofundadas sobre vulnerabilidades específicas da nuvem.
- Modelos de segurança de confiança zero: Um número crescente de ferramentas está a adotar modelos de confiança zero, que exigem a verificação de todos os utilizadores e dispositivos. Esta abordagem reforça a segurança ao partir do princípio de que as ameaças podem ser internas ou externas. Fornecedores como a Cisco estão a integrar princípios de confiança zero nas suas plataformas.
- Capacidades melhoradas de elaboração de relatórios: A elaboração de relatórios detalhados e personalizáveis está a tornar-se cada vez mais importante. Os utilizadores precisam de informações sobre as vulnerabilidades e o estado de conformidade. As ferramentas estão a disponibilizar funcionalidades de elaboração de relatórios mais avançadas para responder a estas exigências, permitindo uma melhor gestão dos riscos.
- Análise do comportamento dos utilizadores: Alguns fornecedores estão a incorporar a análise do comportamento dos utilizadores para monitorizar e identificar atividades invulgares. Esta tendência ajuda a detetar ameaças internas e contas comprometidas, acrescentando outra camada de segurança às empresas.
O que são as ferramentas de gestão de vulnerabilidades?
As ferramentas de gestão de vulnerabilidades detetam, monitorizam e ajudam a corrigir falhas de segurança nos ativos de uma organização. São utilizadas por equipas de segurança, administradores de TI e equipas de operações que precisam de reduzir os riscos e manter os sistemas atualizados sem depender de verificações manuais.
As funcionalidades de análise automatizada, avaliação de riscos e elaboração de relatórios ajudam a identificar problemas mais cedo, a decidir o que deve ser corrigido primeiro e a manter as equipas informadas. De um modo geral, estas ferramentas ajudam as organizações a manter sistemas mais seguros e fiáveis, com menos esforço manual.
Funcionalidades das ferramentas de gestão de vulnerabilidades
Ao selecionar ferramentas de gestão de vulnerabilidades, esteja atento às seguintes funcionalidades essenciais:
- Deteção de ameaças com IA: Utiliza inteligência artificial para identificar rapidamente padrões e anomalias, ajudando as equipas a responder mais depressa às ameaças.
- Segurança nativa da nuvem: Disponibiliza funcionalidades de segurança especializadas para ambientes de nuvem, oferecendo informações sobre vulnerabilidades específicas da nuvem.
- Modelos de segurança de confiança zero: Exige a verificação de todos os utilizadores e dispositivos, reforçando a segurança ao assumir que qualquer acesso pode representar uma ameaça.
- Capacidades avançadas de elaboração de relatórios: Oferece relatórios personalizáveis e detalhados que fornecem informações sobre vulnerabilidades e o estado de conformidade.
- Análise do comportamento dos utilizadores: Monitoriza e identifica atividades invulgares dos utilizadores para detetar ameaças internas e contas comprometidas.
- Priorização de riscos: Ajuda as equipas a concentrarem-se nas vulnerabilidades mais críticas, avaliando e classificando as potenciais ameaças.
- Gestão automatizada de correções: Simplifica o processo de aplicação de correções de segurança, reduzindo a carga de trabalho manual e minimizando as vulnerabilidades.
- Monitorização contínua: Fornece uma avaliação contínua da rede para detetar novas vulnerabilidades à medida que surgem.
- Relatórios de conformidade: Garante que as medidas de segurança cumprem as normas e regulamentações do setor, simplificando o processo de conformidade.
- Painéis personalizáveis: Permite aos utilizadores adaptar a visualização de dados e métricas às suas necessidades e preferências específicas.
Benefícios das Ferramentas de Gestão de Vulnerabilidades
A implementação de Ferramentas de Gestão de Vulnerabilidades proporciona vários benefícios à sua equipa e à sua empresa. Eis alguns dos benefícios que pode esperar:
- Postura de segurança melhorada: Ao identificar e gerir vulnerabilidades, estas ferramentas ajudam a proteger os seus sistemas contra potenciais ameaças e a reduzir os riscos de segurança.
- Gestão eficiente de riscos: As funcionalidades de priorização de riscos permitem à sua equipa concentrar-se nas vulnerabilidades mais críticas, garantindo que os recursos são utilizados de forma eficaz.
- Conformidade reforçada: Os relatórios de conformidade ajudam a cumprir as normas e regulamentações do setor, simplificando as auditorias e reduzindo o stress relacionado com a conformidade.
- Poupança de tempo: A gestão automatizada de correções e a monitorização contínua reduzem as tarefas manuais, permitindo que a sua equipa se concentre noutras atividades importantes.
- Tomada de decisões informada: Os relatórios detalhados e as análises fornecem informações que apoiam melhores decisões e estratégias de segurança.
- Maior visibilidade: Funcionalidades como a segurança nativa da nuvem e a análise do comportamento dos utilizadores proporcionam uma visão mais clara da sua rede e das potenciais ameaças.
- Deteção proativa de ameaças: A deteção de ameaças com IA permite identificar e responder mais rapidamente às vulnerabilidades, mantendo os seus sistemas seguros.
Custos e preços das Ferramentas de Gestão de Vulnerabilidades
A seleção de Ferramentas de Gestão de Vulnerabilidades exige uma compreensão dos vários modelos de preços e planos disponíveis. Os custos variam consoante as funcionalidades, o tamanho da equipa, os complementos e outros fatores. A tabela abaixo resume os planos comuns, os respetivos preços médios e as funcionalidades habitualmente incluídas nas soluções de Ferramentas de Gestão de Vulnerabilidades:
Tabela de comparação de planos para Ferramentas de Gestão de Vulnerabilidades
| Tipo de plano | Preço médio | Funcionalidades comuns |
| Plano gratuito | $0 | Digitalização básica de vulnerabilidades, relatórios limitados e apoio da comunidade. |
| Plano pessoal | $5-$25/utilizador/mês | Capacidades de digitalização padrão, priorização de riscos e verificações básicas de conformidade. |
| Plano empresarial | $30-$60/ utilizador/mês | Análises avançadas, gestão automatizada de correções e painéis personalizáveis. |
| Plano empresarial de grande dimensão | $70-$150/ utilizador/mês | Relatórios abrangentes, deteção de ameaças com IA e apoio dedicado. |
Ferramentas de gestão de vulnerabilidades (Perguntas frequentes)
Eis algumas respostas a perguntas comuns sobre ferramentas de gestão de vulnerabilidades:
Como funcionam as ferramentas de gestão de vulnerabilidades?
As ferramentas de gestão de vulnerabilidades avaliam a sua rede utilizando ferramentas de análise de IP, de rede e de portas, entre outras. Priorizam os problemas para garantir que as vulnerabilidades mais críticas sejam corrigidas primeiro e sugerem medidas práticas de correção. Este processo ajuda a proteger os seus sistemas, resolvendo prontamente as vulnerabilidades.
O que é comum à maioria das ferramentas de avaliação de vulnerabilidades?
Uma característica fundamental das ferramentas de avaliação de vulnerabilidades é a sua capacidade de analisar os seus sistemas. Executam análises automatizadas em toda a sua rede, examinando cada dispositivo, aplicação e sistema em busca de potenciais vulnerabilidades. Esta automatização garante uma cobertura abrangente e uma deteção eficiente de vulnerabilidades.
Quais são os modelos de preços habituais das ferramentas de gestão de vulnerabilidades?
Uma característica fundamental das ferramentas de avaliação de vulnerabilidades é a sua capacidade de analisar os seus sistemas. Executam análises automatizadas em toda a sua rede, examinando cada dispositivo, aplicação e sistema em busca de potenciais vulnerabilidades. Esta automatização garante uma cobertura abrangente e uma deteção eficiente de vulnerabilidades.
Qual é a desvantagem de uma análise automatizada com uma ferramenta de vulnerabilidades?
As análises automatizadas realizadas por ferramentas de vulnerabilidades têm algumas desvantagens. Podem não detetar vulnerabilidades recentemente descobertas ou vulnerabilidades complexas que sejam difíceis de automatizar. Esta limitação significa que poderá ser necessário efetuar verificações manuais para garantir uma cobertura de segurança abrangente.
Com que frequência devem ser realizadas análises de vulnerabilidades?
A frequência das análises de vulnerabilidades depende das necessidades e da tolerância ao risco da sua organização. De um modo geral, é melhor realizar análises regularmente, por exemplo, semanal ou mensalmente, para garantir uma proteção contínua contra ameaças emergentes. As análises regulares ajudam a manter uma postura de segurança sólida.
As ferramentas de gestão de vulnerabilidades podem integrar-se com os sistemas de segurança existentes?
Sim, muitas ferramentas de gestão de vulnerabilidades podem integrar-se com os sistemas de segurança existentes. Esta integração permite uma partilha contínua de dados e uma melhor gestão de ameaças. Ao funcionarem com a sua infraestrutura atual, estas ferramentas reforçam a sua estratégia de segurança global.