

Manter os seus sistemas seguros é uma prioridade máxima. Enquanto especialista em tecnologia, conhece os desafios de proteger os seus dados contra ameaças. O software de análise de vulnerabilidades pode ser uma ferramenta essencial para ajudar a sua equipa a identificar e resolver potenciais riscos antes de estes se tornarem problemas.
Dediquei anos a testar e avaliar software e compreendo a importância de encontrar soluções que funcionem verdadeiramente. Neste artigo, partilharei as minhas escolhas imparciais das melhores ferramentas de análise de vulnerabilidades disponíveis no mercado.
Descobrirá como estas ferramentas podem ajudar a proteger os seus sistemas e a integrar-se perfeitamente nos seus fluxos de trabalho existentes. Vamos encontrar em conjunto a solução certa para as suas necessidades.
Why Trust Our Software Recommendations
6,700+
Reviews
20
Industry experts
16+
Evaluation factors
14
Years
Our team has been testing and reviewing software since 2012. As tech leaders ourselves, we know how difficult—and important—it is to choose the right software.
For this guide, we evaluated tools using hands-on testing and independent research, scoring tools using our selection criteria.
Our reviews reflect our human editorial judgment, not a sales pitch.
Expert reviewers:
- Paulo Gardini MiguelTech Director
 Tim FisherVP of AI
 Gabriel RosasTech Lead & Software Architect
 Christhian GruhnTech Lead & Platform Architect

Tabela de comparação: software de análise de vulnerabilidades
Esta tabela de comparação resume os detalhes de preços das minhas principais escolhas de software de análise de vulnerabilidades.
| Tool | Best For | Trial Info | Price | ||
|---|---|---|---|---|---|
| 1 | Best for comprehensive code-to-cloud security | Free plan available | From $350/month | Website | |
| 2 | Best for scanning code and open-source dependencies | Free demo available | Up to $1,000/dev/year (billed annually) | Website | |
| 3 | Best for AI-native vulnerability detection | Free plan available | From $200/month | Website | |
| 4 | Best for network analysis | Free download available | Free to use (open source) | Website | |
| 5 | Best for web application security | Free demo available | Pricing upon request | Website | |
| 6 | Best for patch management | Free demo available | Pricing upon request | Website | |
| 7 | Best for penetration testers | Free plan available | From $475/user/year | Website | |
| 8 | Best for real-time monitoring | Pricing upon request | Website | ||
| 9 | Best for cloud environments | Free demo available | Pricing upon request | Website | |
| 10 | Best for small businesses | 7-day free trial + free demo | From $4,390/license/year | Website |


Avaliações do melhor software de análise de vulnerabilidades
Seguem-se os meus resumos detalhados do melhor software de análise de vulnerabilidades que integrou a minha seleção. As minhas avaliações apresentam uma análise detalhada das principais funcionalidades, vantagens \u0026 desvantagens, integrações e casos de utilização ideais de cada ferramenta, para ajudar a encontrar a melhor opção para si.
 Best for comprehensive code-to-cloud security
- Free plan available
- From $350/month
Visit WebsiteCustomer Rating:4.7/5
Aikido Security provides a unified dashboard to triage and filter issues by type, severity, and scan source. Aikido Security is a comprehensive DevSecOps platform designed to provide end-to-end security for code and cloud environments. It integrates various security scans and features, including vulnerability management, SBOM generation, cloud posture management, container image scanning, and dependency scanning.
One of the key strengths of Aikido Security is its all-in-one platform that integrates multiple scanning capabilities, including Static Application Security Testing (SAST), Dynamic Application Security Testing (DAST), Cloud Security Posture Management (CSPM), Software Composition Analysis (SCA), Infrastructure as Code (IaC) scanning, container scanning, and secrets detection.
This holistic approach ensures that all potential vulnerabilities across different layers of an application and its infrastructure are identified and addressed. By providing full coverage from code to cloud, Aikido Security helps organizations maintain a robust security posture. The software also supports compliance with standards such as SOC 2 and ISO 27001:2022 by automating the collection of evidence and generating detailed security reports.
Aikido integrates with Amazon Web Services (AWS), Google Cloud, MS Azure Cloud, DigitalOcean, Drata, Vanta, GitHub, GitLab Cloud, Bitbucket, Jira, Slack, Docker Hub, AWS Elastic Container Registry, GCP Artifact Registry, CircleCI, and Jenkins.
Learn more about Aikido Security: Best for scanning code and open-source dependencies
- Free demo available
- Up to $1,000/dev/year (billed annually)
Visit WebsiteCustomer Rating:4.7/5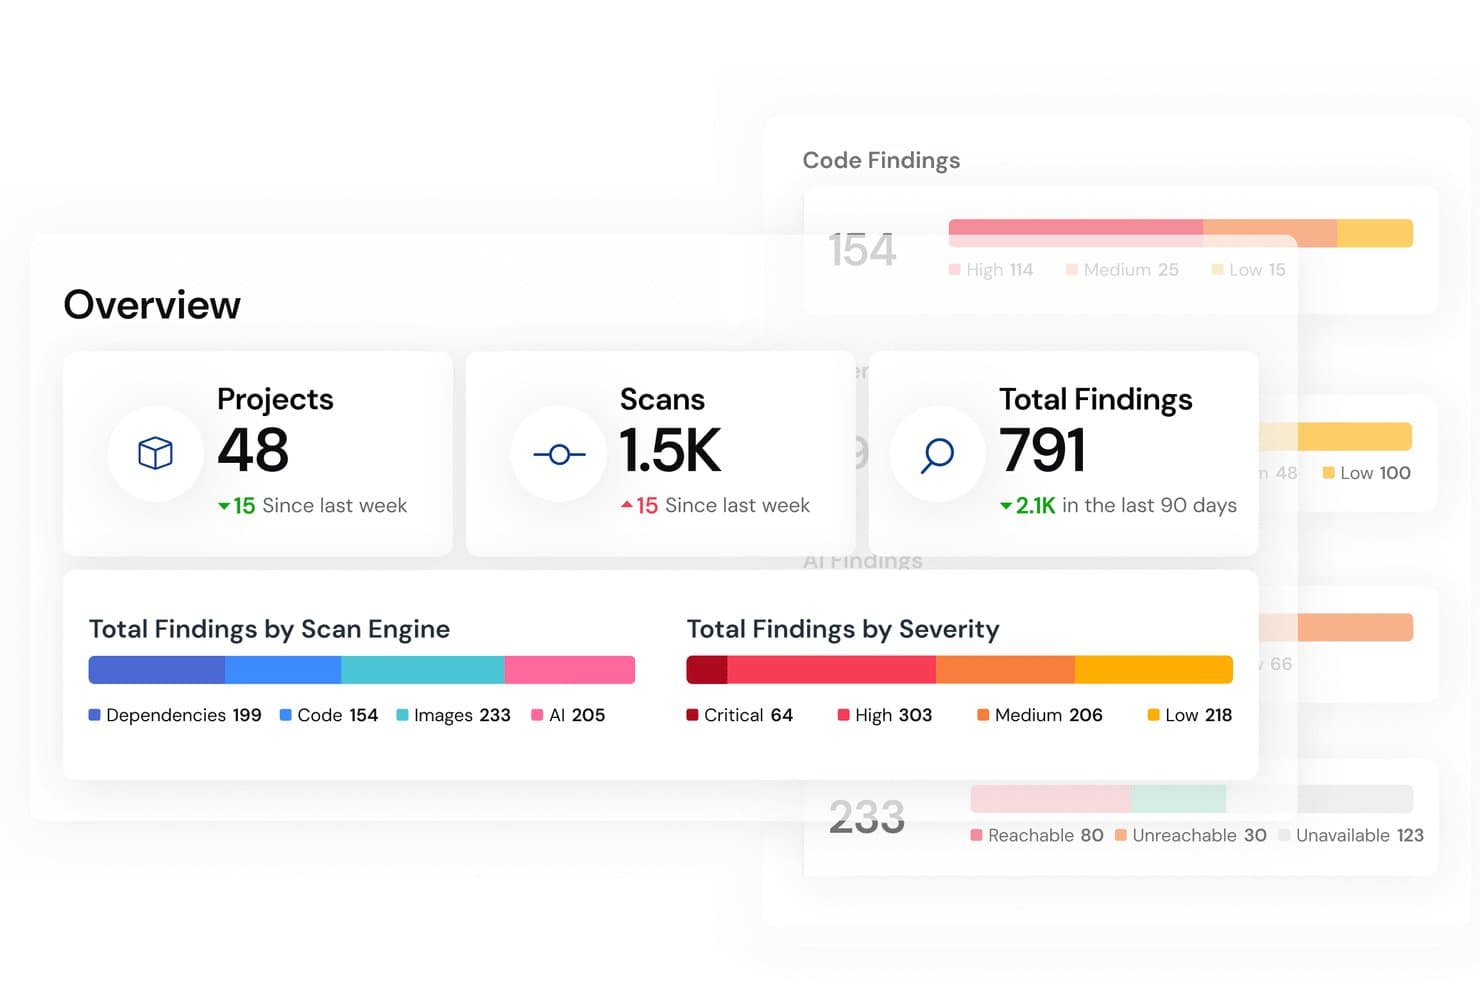
Mend.io gives users a unified security findings overview by severity and scan engine. Mend AppSec is an application security platform that scans proprietary source code, open-source dependencies, and container images for vulnerabilities using SAST, SCA, and reachability analysis.
Who Is Mend.io Best For?
Mend AppSec is a strong fit for security engineers and DevOps teams that need to scan proprietary code, open-source dependencies, and containers together within a single pipeline-integrated platform.
Why I Picked Mend.io
I picked Mend.io as one of the best because it's purpose-built for teams that need to manage risk across proprietary code, open-source dependencies, and containers within a single platform. What I find compelling is how Mend SCA combines CVSS 4.0, EPSS scoring, and reachability analysis to separate genuinely exploitable dependency vulnerabilities from background noise. That means your team isn't chasing every CVE, only the ones where exploit code exists and the vulnerable path is actually reachable in your application.
Mend.io Key Features
- Malicious package detection: Identifies typosquats, dependency-confusion attacks, and packages containing backdoor or data-exfiltration code in your open-source dependencies.
- SBOM generation: Produces software bills of materials in SPDX and CycloneDX formats and supports VEX data for communicating vulnerability status to downstream consumers.
- Policy enforcement engine: Applies unified rules across SAST, SCA, and container findings—including severity thresholds, license types, and remediation SLAs—to block unacceptable risk before release.
- Value Dashboard: Tracks open, remediated, and suppressed findings alongside mean time to remediate (MTTR) across selectable timeframes, with PDF export for leadership reporting.
Mend.io Integrations
Mend.io lists integrations with Jira, ServiceNow, GitHub, GitLab, Azure DevOps, Bitbucket, Jenkins, CircleCI, and TeamCity for development and remediation workflows. Its REST and HTTP/JSON APIs support custom integrations.
Pros and Cons
Pros:
- Scans code, dependencies, and container images
- CVSS and EPSS clarify exploitability priorities
- Reachability analysis narrows dependency vulnerability triage
Cons:
- False positives can require manual review
- No network or endpoint vulnerability coverage
Learn more about Mend.io: Best for AI-native vulnerability detection
- Free plan available
- From $200/month
Visit WebsiteCustomer Rating:4.5/5
ZeroPath provides a unified security dashboard that highlights scan activity, vulnerability types, issue severity, and top critical findings at a glance. ZeroPath delivers an AI-native vulnerability scanning solution built for development and security teams that want fewer distractions and clearer insights. If you’re responsible for code security—or want your DevOps/DevSecOps team to work faster with higher accuracy—ZeroPath speaks your language. It targets deep vulnerabilities like authentication/authorization bypasses, logic flaws and risky dependencies that traditional SAST tools often miss.
Why I Picked Zeropath
I picked ZeroPath because it uniquely combines context-aware AI analysis with one-click remediation to address the kinds of vulnerabilities you really care about when choosing a vulnerability scanning solution. Its AI-native SAST engine supports detection of business logic issues and auth bypasses—vulnerabilities that many pattern-based scanners miss. Also, ZeroPath can generate ready-to-merge pull requests with patches, which means your developers spend less time triaging and fixing and more time building.
Zeropath Key Features
In addition to its intelligent vulnerability detection, some other features that make Zeropath a valuable tool include:
- Secrets Scanning: Detects exposed keys, tokens or credentials in repos and flags live secrets.
- Infrastructure as Code (IaC) Scanning: Flags misconfigurations in IaC files (e.g., Terraform, YAML) before they go into production.
- Risk-Based Prioritization: Helps your team focus on the most critical vulnerabilities with its risk-based prioritization system.
- Policy Engine with Natural-Language Rules: Lets you define custom code/security policies in plain English and enforce them across repositories.
Zeropath Integrations
Integrations include GitHub, GitLab, Bitbucket, Azure DevOps, Jira, Jenkins, Slack, Microsoft Teams, and CircleCI.
Pros and Cons
Pros:
- It catches logic flaws and hidden risks you might miss in normal scans
- Cuts down noisy findings so your team can focus on real issues.
- Gives you clear fixes that speed up your security reviews.
Cons:
- Integration options may not be extensive enough for complex enterprise environments.
- You may need time to adjust your workflow around its automation.
Learn more about Zeropath: Best for network analysis
- Free download available
- Free to use (open source)
Visit WebsiteCustomer Rating:4.7/5
This is what Wireshark filtering in progress looks like. You can utilize hundreds of various filters to break down your packet information. Wireshark is a network protocol analyzer designed for IT professionals and network administrators. It helps capture and analyze network traffic, making it essential for diagnosing network issues and ensuring security.
Why I picked Wireshark: Its focus on network analysis sets it apart. Wireshark offers detailed packet information and supports a wide range of protocols. The tool provides color-coded packet analysis, which helps you quickly identify issues. Its real-time capture and offline analysis capabilities make it versatile for various networking needs.
Standout features & integrations:
Features include extensive protocol support, allowing you to analyze a wide range of network protocols. You can use its real-time capture feature to monitor network traffic as it occurs. The tool also offers advanced filtering options to help you pinpoint specific data.
Integrations include TShark, WinPcap, USBPcap, AirPcap, CloudShark, NetworkMiner, PcapNG, CapLoader, NetFlow, and Packet Sender.
Pros and Cons
Pros:
- Extensive protocol support
- Real-time packet capture
- Advanced filtering options
Cons:
- Requires network knowledge
- Complex interface
 Best for web application security
- Free demo available
- Pricing upon request
Visit WebsiteCustomer Rating:4.2/5
Acunetix helps identify and resolve web application vulnerabilities quickly for increased security without time investment. Acunetix is a web application security scanner designed for developers and security teams to identify vulnerabilities in web applications. It performs automated security testing, ensuring your web applications are secure from threats.
Why I picked Acunetix: It's tailored for web application security and provides comprehensive scanning capabilities. Acunetix can detect over 7,000 vulnerabilities, making it essential for safeguarding web assets. Its deep scanning ability identifies SQL Injection, XSS, and other critical vulnerabilities. Acunetix also offers a user-friendly dashboard that simplifies the management of security tasks.
Standout features & integrations:
Features include advanced scanning technology that covers a wide range of web vulnerabilities. You can use its crawler to explore complex web applications and uncover hidden issues. The tool also provides detailed vulnerability reports to help your team take corrective actions quickly.
Integrations include Jira, Jenkins, GitLab, GitHub, TFS, Bugzilla, Slack, MantisBT, FogBugz, and Microsoft Teams.
Pros and Cons
Pros:
- Detects over 7,000 vulnerabilities
- User-friendly dashboard
- Advanced scanning technology
Cons:
- Limited offline support
- No mobile app support
Learn more about Acunetix:

GFI LanGuard manages end-point protection, provides visibility, assesses vulnerabilities, and patches them across the network. GFI LanGuard is a network security scanner designed for IT administrators and security teams. It helps manage patch deployments, vulnerability assessments, and network auditing, ensuring systems are up-to-date and secure.
Why I picked GFI LanGuard: It's particularly effective for patch management, offering automated patch deployment across various operating systems. GFI LanGuard conducts thorough vulnerability assessments to identify potential security threats. The tool's network auditing feature provides insights into network configurations and security settings. It also offers detailed reports to help your team understand and address security issues efficiently.
Standout features & integrations:
Features include automated patch management, which simplifies the process of keeping your systems updated. You can use its network auditing capabilities to review configurations and security settings. The tool also provides detailed vulnerability assessments to identify and mitigate potential threats.
Integrations include Microsoft SCCM, Active Directory, VMware, Citrix, Oracle, SQL Server, Windows Server Update Services, Symantec, McAfee, and Cisco.
Pros and Cons
Pros:
- Automated patch deployment
- Comprehensive network auditing
- Detailed vulnerability assessments
Cons:
- High resource consumption
- Limited scalability for large networks
Learn more about GFI Languard:

The Burp Suite dashboard displays configured tasks, progress summaries, and results. Burp Suite is a web vulnerability scanner designed for penetration testers and security professionals. It helps identify security vulnerabilities in web applications, making it a valuable tool for conducting security assessments and ensuring web application security.
Why I picked Burp Suite: It's tailored for penetration testers with its extensive suite of tools for web application security testing. Burp Suite provides a variety of testing capabilities, including automated and manual testing options. Its customizable scanning features allow you to tailor the tests to your specific needs. The tool's interactive interface facilitates deep analysis and troubleshooting of potential vulnerabilities.
Standout features & integrations:
Features include advanced web vulnerability scanning, which helps you identify a wide range of security issues. You can use its interactive interface to perform manual testing for more detailed analysis. The tool also offers customizable scanning profiles, allowing you to focus on specific areas of concern.
Integrations include Jenkins, Jira, GitLab, GitHub, Azure DevOps, Bamboo, TeamCity, Slack, Splunk, and Zapier.
Pros and Cons
Pros:
- Interactive interface for manual testing
- Tailored for web security professionals
- Supports automated and manual testing
Cons:
- High resource consumption
- Complex configuration
Learn more about Burp Suite:

Nexpose monitors exposures adapts to new threats, and ensures immediate action. Nexpose is a vulnerability management tool designed for IT security teams looking to monitor their networks in real-time. It helps identify vulnerabilities and provides actionable insights to enhance network security.
Why I picked Nexpose: Its real-time monitoring capabilities make it a strong choice for dynamic IT environments. Nexpose offers adaptive security features that automatically adjust to changes in your network. The tool provides risk scores for vulnerabilities, helping you prioritize what needs attention. Its integration with Metasploit allows for deeper security assessments and testing.
Standout features & integrations:
Features include adaptive security, which automatically adjusts to network changes. You can use its risk scoring to prioritize vulnerabilities and focus on the most critical issues. The tool also offers detailed reporting that helps you understand your security posture.
Integrations include ServiceNow, Splunk, IBM QRadar, Microsoft Azure, AWS, McAfee ePolicy Orchestrator, Cisco Firepower, Fortinet FortiGate, Palo Alto Networks, and Symantec.
Pros and Cons
Pros:
- Real-time monitoring
- Adaptive security features
- Detailed risk scoring
Cons:
- High resource consumption
- Steep learning curve
Learn more about Nexpose:

Qualys provides on-demand vulnerability management and policy compliance services. QualysGuard is a cloud-based vulnerability management tool designed for enterprises looking to secure their IT environments. It serves IT security teams by providing continuous monitoring and assessment of network vulnerabilities.
Why I picked QualysGuard: It excels in cloud environments with its cloud-native architecture, allowing easy deployment and scalability. QualysGuard offers real-time visibility into your IT assets and vulnerabilities. Its automated scans and detailed reporting help your team quickly identify and address security issues. The tool's centralized dashboard provides a comprehensive view of your security posture.
Standout features & integrations:
Features include real-time asset discovery, which helps you keep track of all your IT assets. You can use its automated scanning capabilities to regularly check for vulnerabilities. The tool also provides detailed compliance reporting to help meet industry standards.
Integrations include ServiceNow, Splunk, IBM QRadar, AWS Security Hub, Microsoft Azure, Tenable, Palo Alto Networks, Fortinet, McAfee, and Cisco.
Pros and Cons
Pros:
- Cloud-native architecture
- Real-time visibility
- Automated vulnerability scans
Cons:
- Complex configuration
- Requires internet access
Learn more about QualysGuard:

Nessus scanner efficiently audits assets for security vulnerabilities across organizations. Nessus is a vulnerability scanning tool designed for small businesses to identify and manage security threats. It performs network security assessments and vulnerability management, making it an essential tool for cybersecurity professionals.
Why I picked Nessus: Its focus on small businesses differentiates it from other solutions. Nessus offers unlimited vulnerability assessments and supports various scoring systems like CVSS v4. It provides configuration and compliance audits, which are crucial for small businesses looking to maintain security standards. The tool's customizable reports make it easy for you to understand and act on the findings.
Standout features & integrations:
Features include live results that provide real-time updates on vulnerabilities. You can conduct configuration and compliance audits to ensure your systems meet industry standards. The tool also offers customizable reporting, allowing you to tailor the information to your needs.
Integrations include Splunk, ServiceNow, AWS Security Hub, Azure Security Center, IBM QRadar, McAfee ePolicy Orchestrator, Cisco SecureX, Fortinet FortiSIEM, LogRhythm, and Palo Alto Networks Cortex XSOAR.
Pros and Cons
Pros:
- Unlimited assessments
- Customizable reports
- Advanced support options
Cons:
- High learning curve
- Additional cost for support
Learn more about Nessus:
Outro software de análise de vulnerabilidades
Eis algumas opções adicionais de software de análise de vulnerabilidades que não integraram a minha seleção, mas que ainda vale a pena conhecer:
- 11NMapBest for network discovery
- 12ZAP (Zed Attack Proxy)Best for security beginners
- 13TripwireBest for configuration management
- 14OpenVASBest for open-source enthusiasts
- 15NiktoBest for web server scanning
- 16ManageEngine Vulnerability Manager PlusBest for IT administrators
- 17SolarWinds Security Event ManagerBest for event correlation
- 18CheckmarxBest for developers
- 19IntruderBest for automated threat detection
- 20HCL AppScanBest for application security
- 21Core ImpactBest for penetration testing teams
- 22ImmuniWebBest for compliance testing
- 23BitdefenderBest for advanced threat protection
- 24Astra API SecurityBest for web application security
- 25ApptegaBest for cybersecurity frameworks
- 26AVG AntiVirusBest for personal use
- 27Outpost24Best for continuous monitoring
- 28Secunia PSIBest for patch management
How I Evaluate Vulnerability Scanning Tools
I split my evaluation into baseline requirements—like CVE coverage and asset discovery—and differentiators that show whether a tool can actually serve a SecOps team or a DevSecOps pipeline.
Core Functionality (Table Stakes For This List)
When I'm selecting tools for my list, I rank each one on a scale from 0 (does not offer the functionality) to 5 (excels in this area) for each core functionality listed below. Then, I calculate the tool's total score into a percentage. Each tool needs to achieve a minimum total score of 75% to be considered for inclusion.
- Asset Discovery & Inventory: I look for tools that automatically find and catalog hosts, cloud instances, containers, and web apps rather than relying on manual IP imports.
- Vulnerability Detection Coverage: Each tool's detection library matters—I evaluate how broadly it covers OS patches, application CVEs, misconfigurations, and container images.
- Risk-Based Prioritization: Sorting thousands of findings by CVSS alone isn't enough, so I check whether tools layer in exploit availability, EPSS, or asset context.
- Remediation Guidance & Reporting: Good scanners tell you what's wrong and how to fix it—I look for actionable fix steps and role-specific reports for both engineers and auditors.
- Compliance & Audit Support: I evaluate the library of built-in policy templates for frameworks like PCI-DSS, SOC 2, HIPAA, and CIS Benchmarks and how audit-ready the exports are.
- Integrations & Automation: Whether it's pushing tickets to Jira, feeding findings into Splunk, or scanning inside a CI/CD pipeline, I check how well each tool fits real workflows.
Once I have a list of tools that meet this criteria, I consider what sets each platform apart.
Differentiating Factors (What Sets Vendors Apart)
Here's how I compare and contrast different vendors:
Standout Features
I check whether a tool supports both agent and agentless scanning, since hybrid environments often include assets where installing an agent isn't practical. Attack surface management is another big differentiator—tools that continuously map external-facing assets catch shadow IT that internal scans miss entirely. For teams shipping through CI/CD pipelines, container and IaC scanning matters a lot. Catching a vulnerable base image or a misconfigured Terraform template before deployment saves hours of post-production firefighting.
Beyond Features
Deployment model matters more than most buyers realize—I evaluate whether a tool supports SaaS, on-premise, and air-gapped options, since regulated industries often can't send scan data to the cloud. Pricing structure is another key factor. I look at whether licensing is per-asset, per-IP, or unlimited, because metered models can get expensive fast as your environment grows. I also check the vendor's own security posture, including certifications like SOC 2 Type II and PCI ASV approval, which signal trustworthiness for compliance-driven teams.
Como escolher software de análise de vulnerabilidades
É fácil perder-se em listas extensas de funcionalidades e estruturas de preços complexas. Para o ajudar a manter o foco enquanto percorre o seu processo único de seleção de software, eis uma lista de verificação dos fatores a ter em conta:
| Fator | O que considerar |
|---|---|
| FatorEscalabilidade | O que considerarCertifique-se de que a ferramenta pode crescer com a sua empresa. Considere se consegue lidar com volumes de dados e números de utilizadores maiores à medida que a sua rede se expande. |
| FatorIntegrações | O que considerarProcure compatibilidade com as ferramentas existentes utilizadas pela sua equipa. Certifique-se de que se integra com sistemas de gestão de informações e eventos de segurança (SIEM), ferramentas de gestão de atualizações e muito mais. |
| FatorPersonalização | O que considerarVerifique se o software permite adaptar os perfis de análise e os relatórios às suas necessidades específicas e aos requisitos de conformidade. |
| FatorFacilidade de utilização | O que considerarAvalie a interface do utilizador e o seu nível de intuitividade para a sua equipa. Uma ferramenta fácil de utilizar reduz o tempo de formação e aumenta a produtividade. |
| FatorOrçamento | O que considerarConsidere o custo total de propriedade, incluindo eventuais custos ocultos. Certifique-se de que o preço está alinhado com o seu orçamento e, ao mesmo tempo, satisfaz as necessidades essenciais de segurança. |
| FatorSalvaguardas de segurança | O que considerarVerifique a capacidade da ferramenta para proteger dados sensíveis durante as análises e garantir a conformidade com normas do setor, como o RGPD ou a HIPAA. |
| FatorSuporte | O que considerarAvalie a qualidade dos serviços de apoio ao cliente. Procure disponibilidade 24 horas por dia, 7 dias por semana, conversação em direto e guias de utilizador completos para ajudar a sua equipa quando necessário. |
| FatorDesempenho | O que considerarConsidere a velocidade e a eficiência da ferramenta na análise sem causar lentidão nos sistemas. Análises rápidas significam menos tempo de inatividade e menos interrupções nas suas operações. |
Tendências no software de análise de vulnerabilidades
Na minha pesquisa, consultei inúmeras atualizações de produtos, comunicados de imprensa e registos de lançamentos de diferentes fornecedores de software de análise de vulnerabilidades. Eis algumas das tendências emergentes que estou a acompanhar:
- Soluções nativas da nuvem: Cada vez mais fornecedores estão a disponibilizar ferramentas de análise de vulnerabilidades nativas da nuvem que se integram diretamente com plataformas de nuvem. Esta tendência aumenta a escalabilidade e fornece informações em tempo real. Fornecedores como a QualysGuard adotaram esta abordagem, oferecendo uma integração perfeita com a nuvem.
- Análise orientada por IA: A IA e a aprendizagem automática estão a ser utilizadas para analisar padrões e prever vulnerabilidades. Isto ajuda a identificar ameaças mais rapidamente e reduz os falsos positivos. Ferramentas como a Intruder estão a incorporar IA para melhorar as capacidades de deteção de ameaças.
- Foco na segurança da IoT: À medida que os dispositivos IoT se tornam mais comuns, os analisadores de vulnerabilidades estão agora a concentrar-se na proteção destes dispositivos. Isto inclui a análise de vulnerabilidades comuns e a garantia de atualizações do firmware. Fornecedores como a Outpost24 lideram esta área com funcionalidades dedicadas à análise de IoT.
- Interfaces fáceis de utilizar: Existe uma tendência crescente para simplificar a experiência do utilizador. Os fornecedores estão a reformular as interfaces para as tornar mais intuitivas, facilitando às equipas a navegação e a gestão das vulnerabilidades. A Burp Suite melhorou a sua interface para responder às necessidades de principiantes e especialistas.
- Monitorização contínua da conformidade: As ferramentas disponibilizam agora funcionalidades de conformidade contínua que verificam automaticamente a conformidade com as normas do setor. Isto garante que as empresas permanecem em conformidade sem intervenção manual. O ManageEngine Vulnerability Manager Plus fornece verificações contínuas de conformidade como parte da sua oferta.
O que é o software de análise de vulnerabilidades?
O software de análise de vulnerabilidades é uma ferramenta que identifica pontos fracos de segurança em sistemas informáticos, redes e aplicações. Os profissionais de segurança informática e os administradores de redes utilizam normalmente estas ferramentas para proteger dados e garantir a conformidade com as normas de segurança. A análise automatizada, os alertas em tempo real e a monitorização da conformidade ajudam a identificar ameaças, manter a segurança e assegurar a conformidade. De um modo geral, estas ferramentas proporcionam proteção essencial e tranquilidade às empresas que gerem a sua segurança informática.
Funcionalidades
Ao selecionar um software de análise de vulnerabilidades, esteja atento às seguintes funcionalidades essenciais:
- Análise automatizada: Deteta automaticamente vulnerabilidades nos seus sistemas e aplicações, poupando tempo e reduzindo o esforço manual.
- Alertas em tempo real: Fornece notificações instantâneas sobre potenciais ameaças, permitindo-lhe responder rapidamente e proteger a sua rede.
- Monitorização da conformidade: Garante que os seus sistemas cumprem as normas do setor e os requisitos regulamentares, ajudando a evitar sanções.
- Perfis de análise personalizáveis: Permite adaptar as análises para se concentrarem em áreas específicas de preocupação, aumentando a eficiência das suas avaliações de segurança.
- Capacidades de integração: Liga-se a outras ferramentas e plataformas de segurança, proporcionando uma experiência unificada de gestão da segurança.
- Relatórios detalhados: Disponibiliza relatórios abrangentes que identificam vulnerabilidades e ações recomendadas, contribuindo para uma tomada de decisões informada.
- Interface intuitiva: Simplifica a navegação e a utilização, reduzindo a curva de aprendizagem e aumentando a produtividade da sua equipa.
- Análise baseada em IA: Utiliza inteligência artificial para prever e identificar vulnerabilidades, melhorando a deteção de ameaças e reduzindo os falsos positivos.
- Mapeamento da rede: Apresenta visualmente a arquitetura da sua rede, ajudando-o a compreender e gerir melhor a sua postura de segurança.
Benefícios
A implementação de software de análise de vulnerabilidades proporciona vários benefícios à sua equipa e à sua empresa. Eis alguns dos benefícios que pode esperar:
- Segurança reforçada: Identifica e resolve vulnerabilidades antes que possam ser exploradas, mantendo os seus sistemas seguros.
- Eficiência de tempo: Automatiza verificações de segurança de rotina, libertando a sua equipa para se concentrar noutras tarefas essenciais.
- Conformidade regulamentar: Ajuda-o a cumprir as normas do setor e os requisitos legais, reduzindo o risco de sanções.
- Gestão proativa de ameaças: Disponibiliza alertas em tempo real e relatórios detalhados, permitindo-lhe reagir rapidamente a potenciais ameaças.
- Melhoria da tomada de decisões: Fornece dados e informações abrangentes, ajudando a sua equipa a tomar decisões de segurança informadas.
- Poupança de custos: Evita falhas de segurança que poderiam provocar danos dispendiosos e períodos de inatividade, protegendo os resultados financeiros da sua empresa.
Custos e preços
A seleção de software de análise de vulnerabilidades exige uma compreensão dos vários modelos de preços e planos disponíveis. Tal como acontece com as ferramentas empresariais de testes de penetração, os custos variam consoante as funcionalidades, o tamanho da equipa, os suplementos e muito mais. A tabela abaixo resume os planos comuns, os seus preços médios e as funcionalidades normalmente incluídas nas soluções de software de análise de vulnerabilidades:
Tabela de comparação de planos para software de análise de vulnerabilidades
| Tipo de plano | Preço médio | Funcionalidades comuns |
|---|---|---|
| Tipo de planoPlano gratuito | Preço médio$0 | Funcionalidades comunsAnálise básica, relatórios limitados e apoio da comunidade. |
| Tipo de planoPlano pessoal | Preço médio$5-$25 /utilizador /mês | Funcionalidades comunsAnálise automatizada, alertas básicos, integrações limitadas e apoio por e-mail. |
| Tipo de planoPlano empresarial | Preço médio$30-$75 /utilizador /mês | Funcionalidades comunsOpções avançadas de análise, relatórios personalizáveis, alertas em tempo real e apoio telefónico. |
| Tipo de planoPlano empresarial avançado | Preço médio$100-$300/utilizador /mês | Funcionalidades comunsAnálise abrangente, relatórios detalhados de conformidade, gestor de conta dedicado e apoio 24 horas por dia, 7 dias por semana. |
Perguntas frequentes sobre software de análise de vulnerabilidades
Aqui estão algumas respostas a perguntas comuns sobre software de análise de vulnerabilidades:
Quais são algumas das limitações da análise de vulnerabilidades?
A análise de vulnerabilidades tem limitações, como a produção de falsos positivos e a ausência de relatórios contextuais. Pode não fornecer uma análise aprofundada nem detetar vulnerabilidades na lógica empresarial. Deve complementar as análises com outras medidas de segurança para garantir uma proteção abrangente dos seus sistemas.
O que não consegue detetar um analisador de vulnerabilidades?
Os analisadores de vulnerabilidades podem ter dificuldade em detetar vulnerabilidades desconhecidas, porque dependem de bases de dados de ameaças conhecidas. Também são limitados na identificação de vulnerabilidades complexas e ameaças fora de banda. É importante utilizar ferramentas de segurança adicionais e testes manuais para colmatar estas lacunas.
Qual é uma desvantagem potencial comum da execução de uma análise de vulnerabilidades?
A execução de uma análise de vulnerabilidades pode, por vezes, produzir resultados falsos positivos, causando preocupação desnecessária. As análises também podem não detetar problemas mais profundos, identificando apenas uma parte das vulnerabilidades. Deve utilizar as análises como parte de uma estratégia de segurança mais abrangente para resolver estas desvantagens.
Com que frequência devem ser realizadas análises de vulnerabilidades?
A frequência das análises de vulnerabilidades depende das necessidades da sua organização e dos requisitos regulamentares. São comuns análises regulares, como mensais ou trimestrais. No entanto, deve realizar análises após alterações significativas no sistema ou incidentes de segurança para garantir uma proteção contínua.
Como posso reduzir os falsos positivos na análise de vulnerabilidades?
Para reduzir os falsos positivos, certifique-se de que o seu analisador de vulnerabilidades está atualizado com as definições mais recentes. Personalize as definições da análise de acordo com o seu ambiente e valide as conclusões através de testes manuais. Esta abordagem ajuda-o a concentrar-se nas ameaças reais e a manter a segurança do sistema.
O que devo fazer se uma análise de vulnerabilidades identificar uma ameaça crítica?
Se for identificada uma ameaça crítica, dê prioridade a uma ação imediata para reduzir o risco. Siga o plano de resposta a incidentes da sua organização, aplique os patches ou as medidas de segurança necessários e monitorize atentamente o sistema. A colaboração com a sua equipa de TI garante uma resposta rápida e eficaz.