

Als iemand die zich grondig heeft verdiept in de wereld van beveiligingsinformatie- en gebeurtenisbeheer (SIEM), begrijp ik dat er behoefte is aan een SIEM-oplossing die endpointgegevens uit verschillende bronnen effectief kan samenvoegen, gebruikersgedrag kan analyseren en bruikbare beveiligingsanalyses kan leveren.
Splunk, een marktleider op dit gebied, blinkt uit in het samenvoegen van machinaal gegenereerde gegevens, biedt plug-ins voor verschillende gegevensbronnen en gedragsanalyses, en levert een uitgebreid platform voor beveiligingsactiviteiten of cybersecurity, met belangrijke functies voor dreigingsdetectie en dreigingsinformatie.
Toch zal slechts een deel van de SIEM-platforms perfect passen bij bepaalde organisaties, omdat factoren zoals kosten, specifieke gebruiksscenario's of andere behoeften op het gebied van gegevensverwerking ertoe kunnen leiden dat je op zoek gaat naar alternatieven voor Splunk.
Wat is Splunk?
Splunk is een SIEM-platform waarmee je machinaal gegenereerde gegevens kunt zoeken, bewaken en analyseren. Het wordt voornamelijk gebruikt door IT-teams, beveiligingsanalisten en DevOps-professionals die systeemactiviteiten moeten volgen en snel op dreigingen of problemen moeten reageren. Functies voor realtime monitoring, gegevensindexering en waarschuwingen helpen je team om snel beslissingen te nemen, incidenten goed in de gaten te houden en je systemen gezond te houden. Splunk biedt je team een manier om enorme hoeveelheden gegevens om te zetten in duidelijke, bruikbare inzichten.
Waarom u onze softwareaanbevelingen kunt vertrouwen
6,700+
Reviews
20
Industry experts
16+
Evaluation factors
14
Years
Ons team test en beoordeelt software sinds 2012. Als technologieleiders weten we zelf hoe moeilijk — en belangrijk — het is om de juiste software te kiezen.
Voor deze gids hebben we tools geëvalueerd met behulp van praktijktests en onafhankelijk onderzoek, waarbij we tools beoordeeden aan de hand van onze selectiecriteria.
Onze reviews weerspiegelen ons menselijke redactionele oordeel, geen verkooppraatje.
Deskundige beoordelaars:
- Paulo Gardini MiguelTechnisch directeur
 Tim FisherVP AI
 Gabriel RosasTech Lead & software-architect
 Christhian GruhnTech Lead & platformarchitect

Vergelijkingstabel: Splunk-concurrenten
Deze vergelijkingstabel vat de prijsinformatie samen voor mijn belangrijkste keuzes onder de Splunk-concurrenten.
Score legend (out of 5)
- Excellent4.5–5
- Good4–4.4
- Average3–3.9
- Below average2–2.9
- Poor1–1.9
Sorted by: Default
| Tool | Starting Price | Website | |||||||
|---|---|---|---|---|---|---|---|---|---|
Beste voor geïntegreerde compliance- en beveiligingsfuncties | 2.8 out of 5 | 2 | 2 | 4 | 4 | 3 | 2 | Prijs op aanvraag 30 dagen gratis proefversie | Website |
Het beste voor realtime gegevensinzichten en anomaliedetectie | 3.7 out of 5 | 4 | 4 | 3 | 4 | 5 | 2 | $0.06/GB Gratis proefperiode van 14 dagen | Website |
Beste keuze voor AI-ondersteunde monitoring van cloudinfrastructuur | 3.7 out of 5 | 4 | 4 | 3 | 4 | 4 | 3 | $21/gebruiker/maand 15 dagen gratis uitproberen | Website |
Het beste voor opensource-netwerkmonitoring | 2.8 out of 5 | 2 | 2 | 4 | 4 | 3 | 2 | $50/maand Gratis proefperiode van 5 dagen | Website |
Beste voor gedistribueerde tracing in ontwikkelpijplijnen | 2.8 out of 5 | 1 | 4 | 4 | 4 | 3 | 1 | $15/host/maand Gratis abonnement beschikbaar | Website |
Ideaal voor geautomatiseerde bewaking van hybride infrastructuur | 3.2 out of 5 | 3 | 3 | 4 | 4 | 3 | 2 | $15/user/month, plus een basisbedrag van $200 per maand 14 dagen gratis proefperiode | Website |
Het meest geschikt voor het end-to-end volgen van bedrijfstransacties | 2.3 out of 5 | 2 | 2 | 3 | 4 | 2 | 1 | $6/maand 30 dagen gratis uitproberen | Website |
Het beste voor het monitoren van applicatieprestaties | 3.7 out of 5 | 4 | 4 | 4 | 4 | 4 | 2 | $99/gebruiker/maand, jaarlijks gefactureerd Gratis abonnement beschikbaar | Website |
Het beste voor cloud-native analyse van machinegegevens | 4.0 out of 5 | 4 | 4 | 4 | 4 | 4 | 4 | $108/gebruiker/maand, jaarlijks gefactureerd 14-daagse gratis proefperiode | Website |
Het beste voor uitgebreide behoeften op het gebied van cloudcomputing | 3.5 out of 5 | 4 | 4 | 3 | 4 | 4 | 2 | $8.50/user/month Gratis abonnement beschikbaar | Website |


Beoordelingen van de beste Splunk-concurrenten
Hieronder vind je mijn gedetailleerde samenvattingen van de beste Splunk-concurrenten die op mijn shortlist zijn terechtgekomen. In mijn beoordelingen bespreek ik uitgebreid de belangrijkste functies, voor- en nadelen, integraties en ideale gebruiksscenario’s van elke tool, zodat je de beste keuze voor jouw situatie kunt vinden.
 Beste voor geïntegreerde compliance- en beveiligingsfuncties
- 30 dagen gratis proefversie
- Prijs op aanvraag
Visit WebsiteCustomer Rating:4.2/5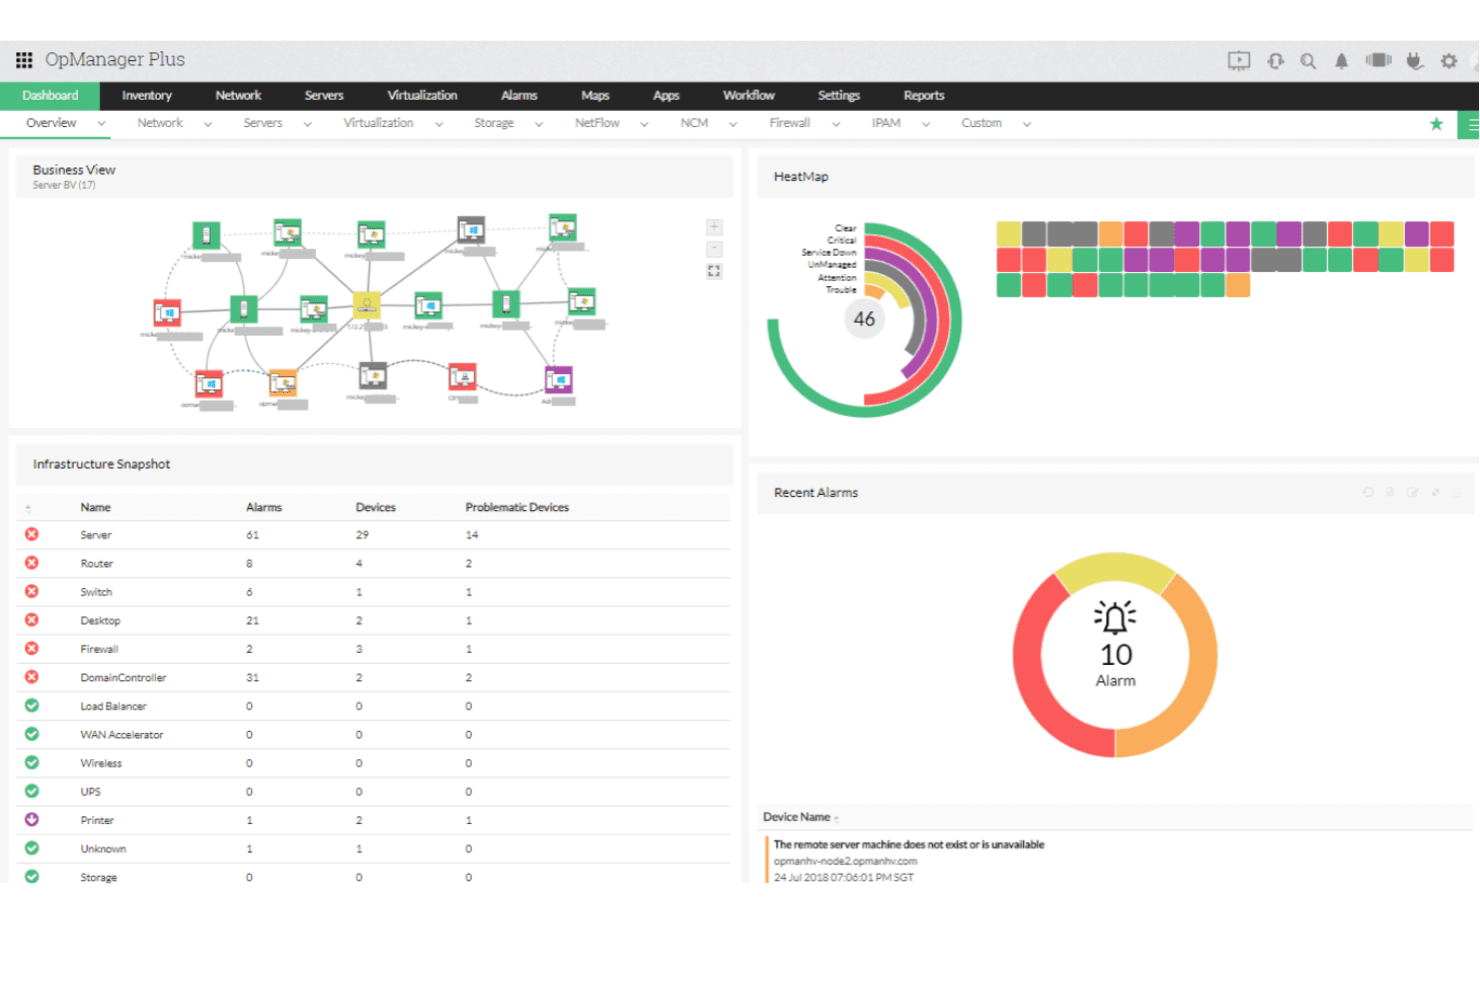
ManageEngine OPManager Plus brengt netwerkmonitoring samen in één dashboard. ManageEngine OPM Plus is een platform voor IT-operatiebeheer voor infrastructuurteams die de status van netwerken en servers moeten bewaken, serviceproblemen moeten onderzoeken en operationeel inzicht moeten verbinden met bredere workflows voor IT-beheer.
Voor wie is ManageEngine OPM Plus het meest geschikt?
Infrastructuur- en beveiligingsteams die operationele monitoring nodig hebben naast compliancegerichte workflows voor IT-beheer, zullen ManageEngine OPM Plus een praktische oplossing vinden.
Waarom ik voor ManageEngine OPM Plus heb gekozen
Ik heb ManageEngine OPM Plus gekozen als mijn keuze voor “Beste voor geïntegreerde compliance- en beveiligingsfuncties” onder de concurrenten van Splunk. De analyse van firewalllogboeken correleert gebeurtenissen op verschillende apparaten voor onderzoeken, en de audits beoordelen configuraties aan de hand van standaarden zoals NIST en ISO. Ik waardeer ook het realtime bijhouden van wijzigingen om onverwachte aanpassingen van firewallregels tijdens een incident te traceren.
Belangrijkste functies van ManageEngine OPM Plus
- Monitoring van netwerkprestaties: Houdt de beschikbaarheid van apparaten, latentie, pakketverlies, jitter en responstijd bij.
- Bandbreedteanalyse: Gebruikt flowprotocollen om verkeerspatronen en de grootste verkeersbronnen weer te geven.
- Servermonitoring: Houdt CPU, geheugen, schijfruimte en temperatuur bij.
- Applicatiemonitoring: Bewaakt responstijden van applicaties, transacties, databases en containers.
Integraties van ManageEngine OPM Plus
ManageEngine OPM Plus heeft gedocumenteerde integraties met ServiceNow, ServiceDesk Plus, Microsoft Teams en Applications Manager voor workflows zoals het aanmaken van tickets, apparaatsynchronisatie en het bezorgen van meldingen; het biedt ook een REST API voor aangepaste integraties.
Pros and Cons
Pros:
- Correleert firewalllogboeken van verschillende leveranciers
- Controleert configuraties aan de hand van NIST- en ISO-standaarden
- Houdt wijzigingen van firewallregels realtime bij
Cons:
- Grote hoeveelheden logboeken kunnen rapportages vertragen
- Voor gedetailleerde rapporten zijn aanzienlijke configuratie en afstemming nodig
Learn more about ManageEngine OPM Plus: Het beste voor realtime gegevensinzichten en anomaliedetectie
- Gratis proefperiode van 14 dagen
- Vanaf $0.06/GB
Visit WebsiteCustomer Rating:4.7/5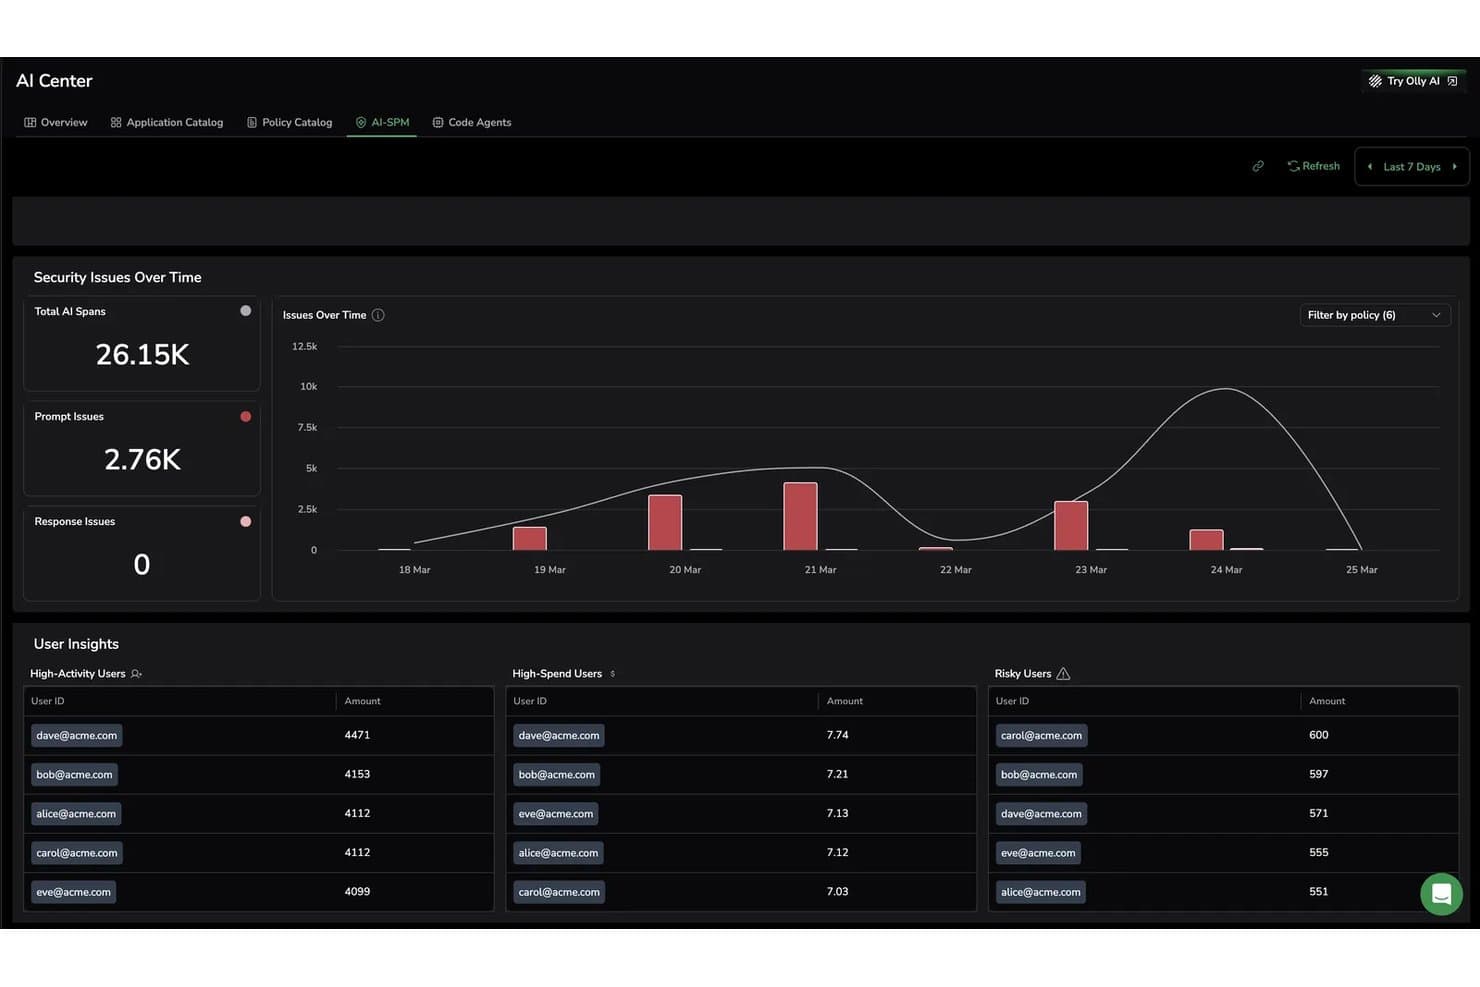
Coralogix houdt beveiligingsproblemen door AI en risicovolle gebruikers in realtime bij. Coralogix biedt IT- en DevOps-teams een platform voor logbeheer en observeerbaarheid om problemen in complexe systemen te onderzoeken en ruis van meldingen te verminderen, met een focus die wordt omschreven als “Het beste voor realtime gegevensinzichten en anomaliedetectie.”
Voor wie is Coralogix het meest geschikt?
Coralogix is geschikt voor SRE- en platformengineeringteams die gedistribueerde systemen moeten bewaken en productieproblemen moeten onderzoeken.
Waarom ik voor Coralogix koos
Ik koos Coralogix als alternatief voor Splunk omdat het het beste is voor realtime gegevensinzichten en anomaliedetectie. De waarschuwingen voor loganomalieën leren een basislijn van zeven dagen en signaleren ongebruikelijke veranderingen in aantallen zonder afhankelijk te zijn van vaste drempelwaarden. Ik vind het prettig dat verwerking binnen de gegevensstroom telemetrie beoordeelt voordat deze wordt geïndexeerd, waardoor een plotselinge toename van fouten of ongebruikelijk uitgaand verkeer zichtbaar wordt zodra dit gebeurt.
Belangrijkste functies van Coralogix
- Logparsering: Zet ongestructureerde loggegevens om in gestructureerde velden met aangepaste parseringsregels.
- Logverkenning: Zoek en filter logrecords in Verkennen.
- Correlatie tussen logs en traceringen: Koppel logs aan gerelateerde spans met behulp van geconfigureerde of automatisch gedetecteerde veldtoewijzingen.
- Aangepaste dashboards: Visualiseer logs, metingen en traceringen samen in dashboardwidgets.
Integraties van Coralogix
De officiële integratiecatalogus van Coralogix documenteert verbindingen voor AWS CloudWatch, Amazon S3, Microsoft Azure, Google Cloud, Kubernetes, OpenTelemetry, Fluent Bit, Fluentd, Logstash en Elasticsearch. Coralogix biedt ook API's voor aangepaste integraties.
Pros and Cons
Pros:
- Realtime inzichten helpen incidentonderzoeken te versnellen
- Op basis van een basislijn gebaseerde anomaliewaarschuwingen signaleren ongebruikelijke logvolumes
- Responsieve ondersteuning helpt teams tijdens incidenten
Cons:
- Voor geavanceerde DataPrime-query's is oefening nodig
- Bij grote zoekopdrachten kan het ophalen van logs vertraging oplopen
Learn more about Coralogix: Beste keuze voor AI-ondersteunde monitoring van cloudinfrastructuur
- 15 dagen gratis uitproberen
- $21/gebruiker/maand
Visit WebsiteCustomer Rating:4.5/5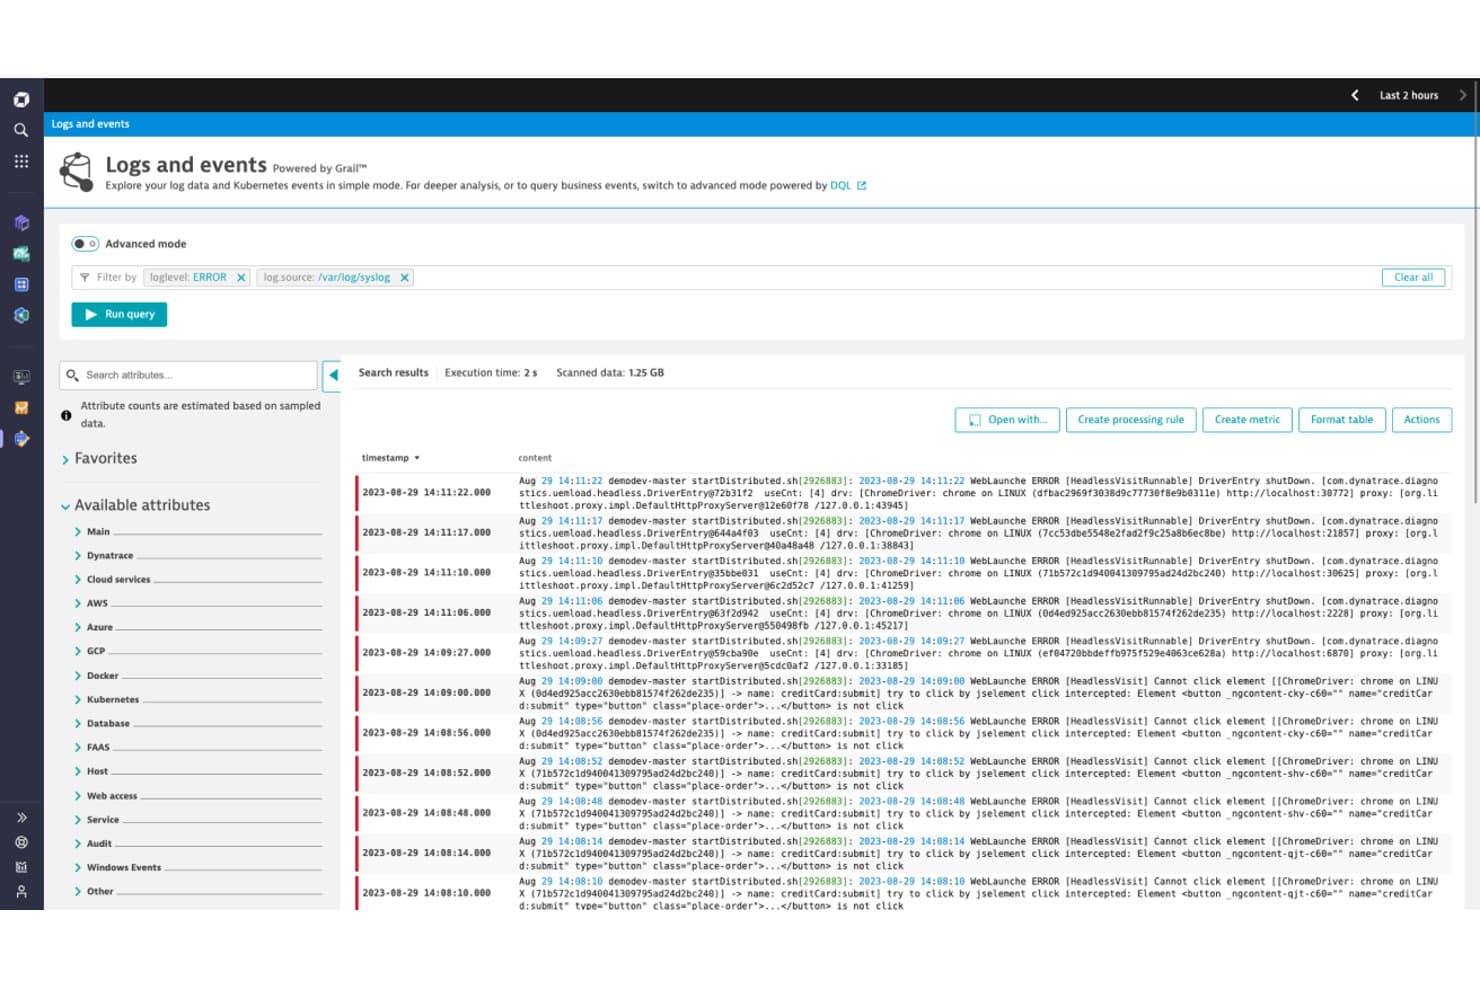
Met Dynatrace kunnen gebruikers foutlogs filteren en analyseren met de geavanceerde querymodus. Voor IT-teams die complexe cloudomgevingen beheren, biedt Dynatrace infrastructuurmonitoring en observeerbaarheid om prestatieproblemen te lokaliseren en problemen op te lossen in onderling verbonden systemen.
Voor wie is Dynatrace het meest geschikt?
Dynatrace is geschikt voor platformengineering- en SRE-teams die AI-ondersteund inzicht nodig hebben in gedistribueerde cloudservices en infrastructuur.
Waarom ik voor Dynatrace heb gekozen
Ik heb Dynatrace gekozen als concurrent van Splunk omdat het de beste keuze is voor AI-ondersteunde monitoring van cloudinfrastructuur. Dynatrace Intelligence gebruikt topologie- en transactiedata om hoofdoorzaken te lokaliseren, terwijl Smartscape voortdurend afhankelijkheden tussen cloudservices en infrastructuur in kaart brengt. Wanneer een Kubernetes-workload na een implementatie vertraagt, kan ik de impact ervan via verbonden services traceren.
Belangrijkste functies van Dynatrace
- Hostmonitoring: OneAgent verzamelt CPU-, geheugen-, schijf- en netwerkmetingen van hosts.
- Kubernetes-monitoring: Bekijk metingen van clusters, nodes, naamruimten en pods.
- Logmonitoring: Verzamel, doorzoek en analyseer logs naast gegevens van gemonitorde infrastructuur.
- Waarschuwingsprofielen: Configureer waarschuwingsregels en meldingsinstellingen voor gedetecteerde problemen.
Integraties van Dynatrace
Dynatrace Workflows biedt via Dynatrace Hub connectoren voor AWS, Kubernetes, Microsoft Azure, Jira, Slack, GitHub, ServiceNow, PagerDuty, GitLab en Jenkins. De API's ondersteunen aangepaste integraties.
Pros and Cons
Pros:
- Davis AI correleert telemetrie voor snellere analyse van hoofdoorzaken
- Smartscape brengt afhankelijkheden in hybride infrastructuur in kaart
- OneAgent ontdekt en monitort hosts en workloads
Cons:
- Het kost tijd om de DQL-syntaxis onder de knie te krijgen
- Navigatie tussen schermen kan onoverzichtelijk aanvoelen
- Voor aangepaste dashboards is aanzienlijk handmatig werk nodig
 Het beste voor opensource-netwerkmonitoring
- Gratis proefperiode van 5 dagen
- Vanaf $50/maand
Visit WebsiteCustomer Rating:4.5/5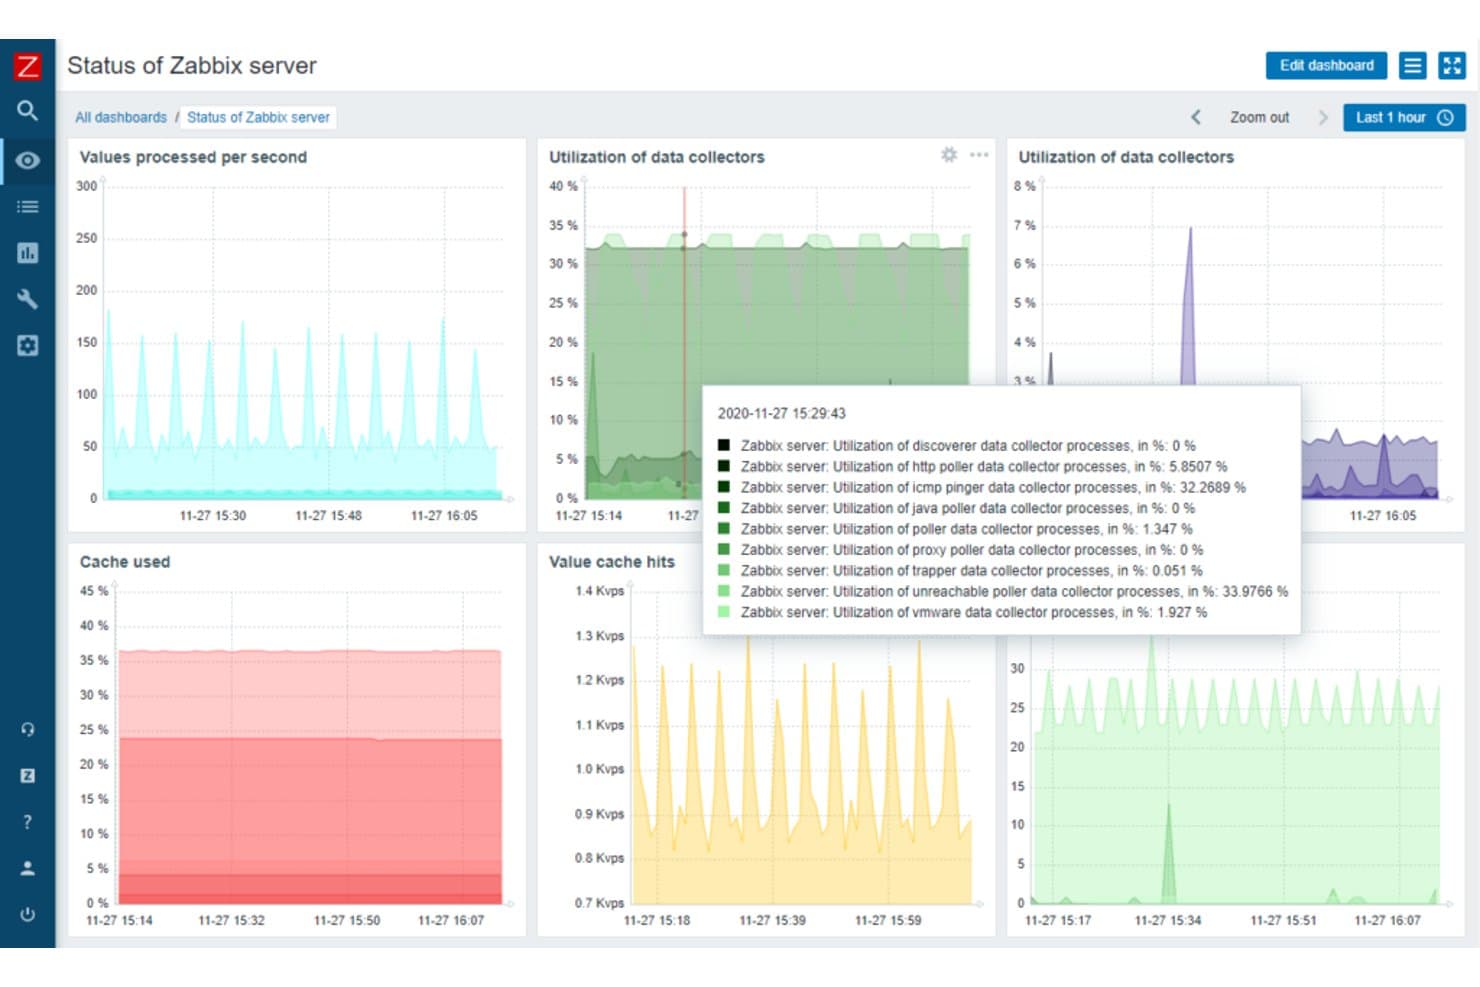
Zabbix toont realtime serverprestatiestatistieken op één uniform dashboard. Zabbix helpt IT- en infrastructuurteams bij het monitoren van servers, netwerken en applicaties en bij het volgen van loggebeurtenissen om fouten en prestatieproblemen te onderzoeken.
Voor wie is Zabbix het meest geschikt?
Infrastructuur- en netwerkbeheerders die opensourcetools willen gebruiken om netwerkapparaten, servers en services te monitoren.
Waarom ik voor Zabbix heb gekozen
Ik heb voor Zabbix gekozen omdat de focus op “het beste voor opensource-netwerkmonitoring” goed aansluit bij het volgen van loggebeurtenissen. De agents kunnen logbestanden controleren op overeenkomende patronen, terwijl SNMP-controles de status van netwerkapparaten volgen. Ik gebruik die signalen om een servicefout te koppelen aan een defecte switch of server.
Belangrijkste functies van Zabbix
- Gebeurteniscorrelatie: Koppel gerelateerde gebeurtenissen met behulp van tags en correlatieregels.
- Waarschuwingsacties: Stuur meldingen of voer externe opdrachten uit wanneer voorwaarden overeenkomen.
- Netwerkdetectie: Scan IP-bereiken om hosts en gemonitorde services te vinden.
- Dashboardweergaven: Bouw weergaven met widgets voor problemen, meetwaarden en gebeurtenisgegevens.
Zabbix-integraties
De officiële integratiecatalogus van Zabbix vermeldt 1.986 oplossingen van 559 merken, waaronder Slack, Jira, ServiceNow, PagerDuty, AWS, Microsoft Azure en Google Cloud. Zabbix biedt ook een op HTTP gebaseerde JSON-RPC-API voor aangepaste integraties.
Pros and Cons
Pros:
- Correlatie van loggebeurtenissen met netwerkstatus
- SNMP-controles omvatten switches en netwerkapparaten
- Flexibele waarschuwingen en detectie verminderen handmatige controles
Cons:
- De loganalyse is beperkter dan die van Splunk
- De configuratie van triggers en reguliere expressies vereist praktische inspanning
 Beste voor gedistribueerde tracing in ontwikkelpijplijnen
- Gratis abonnement beschikbaar
- Vanaf $15/host/maand (jaarlijks gefactureerd)
Visit WebsiteCustomer Rating:4.5/5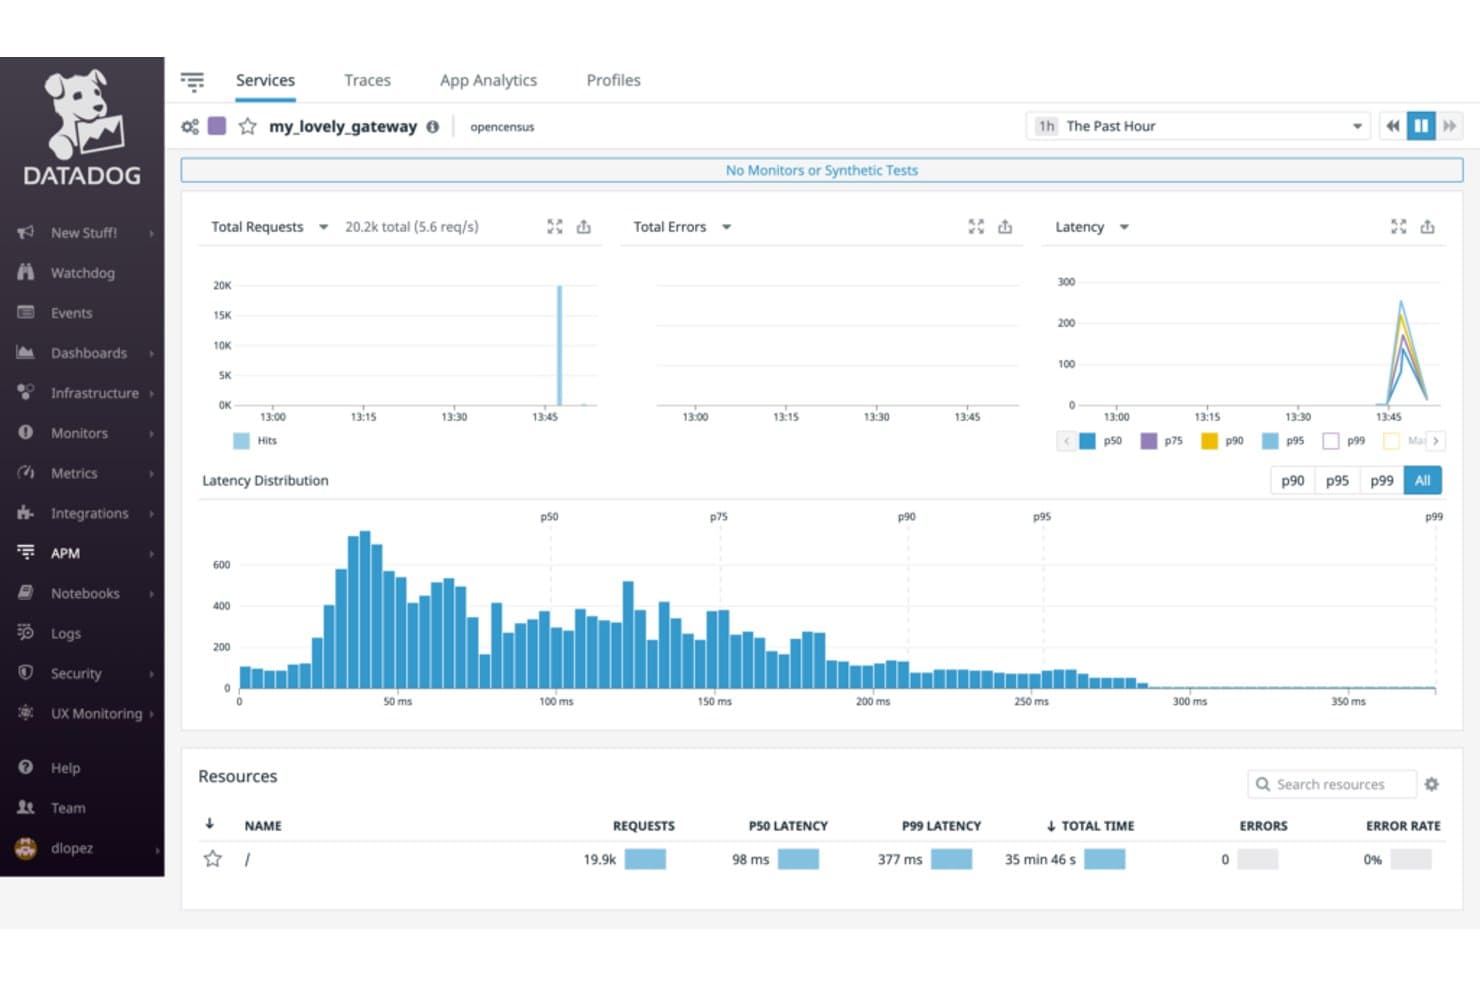
Datadog visualiseert latentie, verzoeken en fouten van services in APM. Voor infrastructuur- en DevOps-teams die alternatieven voor Splunk evalueren, is Datadog een observabilityplatform dat metrics, logs en traces samenbrengt om servicefouten en prestatieknelpunten nauwkeurig te lokaliseren.
Voor wie is Datadog het meest geschikt?
Datadog is geschikt voor infrastructuur- en platformengineeringteams die cloud- en hybride omgevingen met een breed scala aan services moeten monitoren.
Waarom ik Datadog heb gekozen
Ik heb Datadog gekozen als mijn optie voor “Beste optie voor volledige-stack-observeerbaarheid en integratiemogelijkheden”, omdat het metrics, logs en traces samenbrengt in cloud- en hybride omgevingen. Wanneer een API na een databasewijziging trager wordt, kan ik telemetrie van services correleren en verzoeken over afhankelijkheden heen traceren om het knelpunt te lokaliseren.
Belangrijkste functies van Datadog
- Monitoren: Stel drempelwaarden en waarschuwingsvoorwaarden in voor gemonitorde resources.
- Dashboards: Bouw aanpasbare weergaven met grafieken, tabellen en statuswidgets.
- Synthetische monitoring: Plan API- en browsertests om endpoints en gebruikersreizen te controleren.
- Netwerkprestatiemonitoring: Inspecteer netwerkverkeer, verbindingen en latentie tussen hosts en containers.
Integraties van Datadog
Datadog biedt meer dan 1.000 ingebouwde integraties, waaronder AWS, Azure, Google Cloud, Kubernetes, Docker, PostgreSQL, Kafka, Slack, PagerDuty en ServiceNow. Het ondersteunt ook aangepaste integraties via de Datadog-API.
Pros and Cons
Pros:
- Correlateert logs, metrics en traces voor het analyseren van incidenten
- Gedistribueerde traces helpen knelpunten tussen services nauwkeurig te lokaliseren
- Synthetische tests detecteren fouten in API's en gebruikersreizen
Cons:
- Voor geavanceerde dashboards en query's is tijd nodig om ze te configureren
- Te brede drempelwaarden kunnen leiden tot waarschuwingsmoeheid
 Ideaal voor geautomatiseerde bewaking van hybride infrastructuur
- 14 dagen gratis proefperiode
- $15/user/month, plus een basisbedrag van $200 per maand
Visit WebsiteCustomer Rating:4.5/5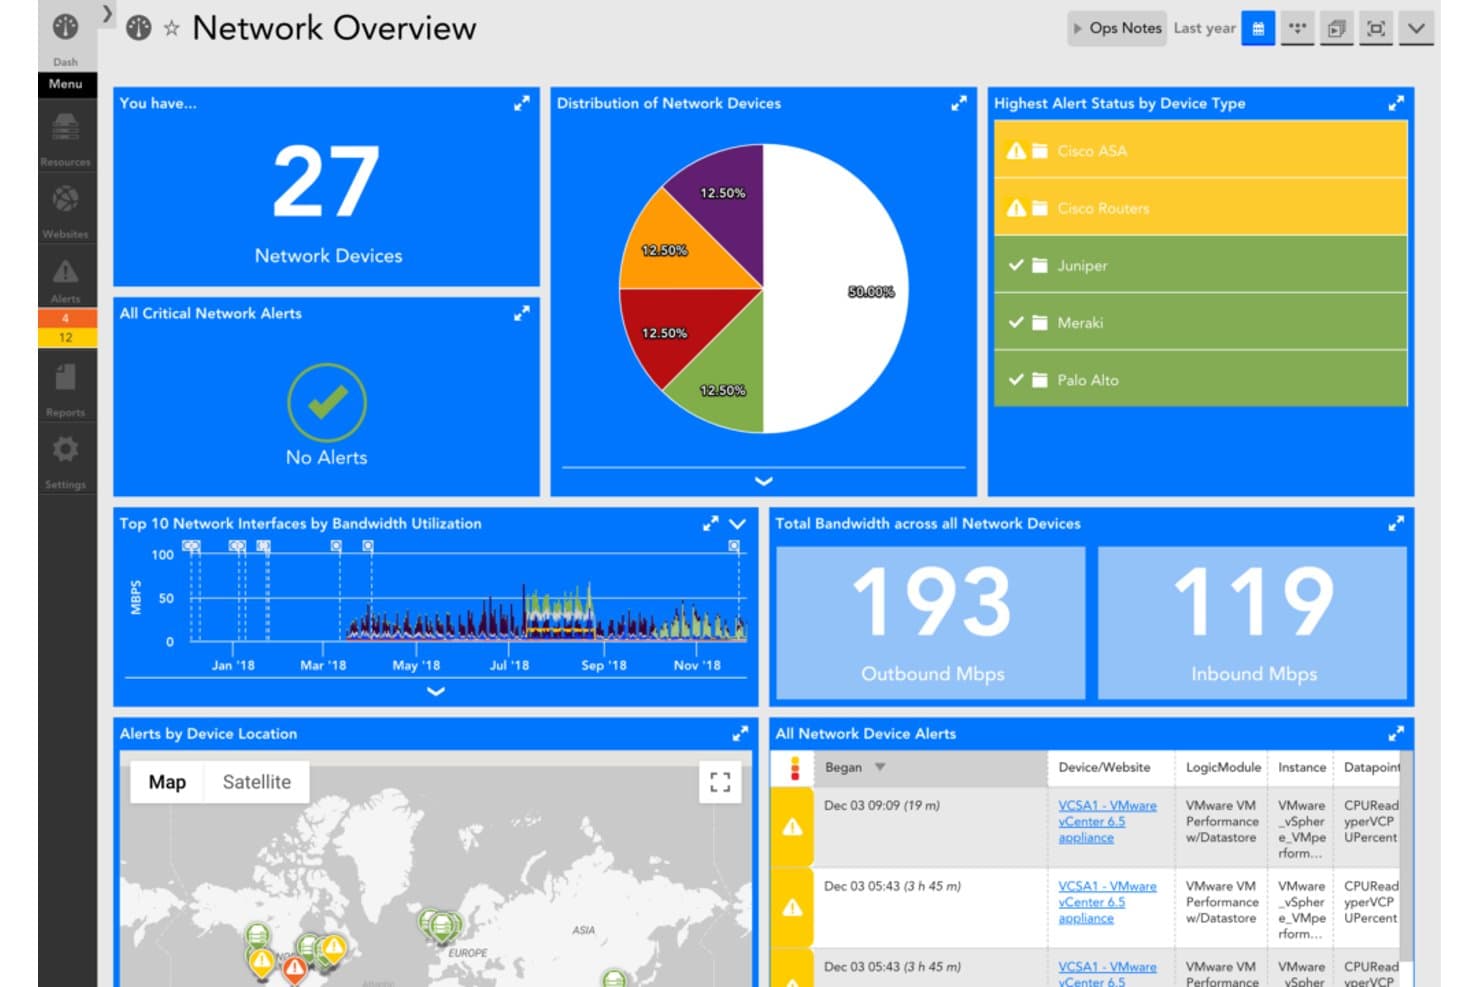
LogicMonitor centraliseert netwerkbewaking met waarschuwingen, bandbreedte- en apparaatinzichten. LogicMonitor is een platform voor infrastructuurbewaking voor IT-teams die hybride omgevingen beheren, waarmee prestatieproblemen in cloud-, on-premises- en netwerkomgevingen kunnen worden geïdentificeerd als alternatief voor Splunk.
Voor wie is LogicMonitor het meest geschikt?
IT-operationsteams die behoefte hebben aan geautomatiseerd inzicht in de prestaties en beschikbaarheid van gedistribueerde servers, netwerken en cloudservices, passen goed bij LogicMonitor.
Waarom ik LogicMonitor heb gekozen
Ik heb LogicMonitor gekozen voor geautomatiseerde bewaking van hybride infrastructuur in on-premises-, cloud- en netwerkomgevingen. De gegevensverzamelaars verzamelen resourcegegevens, terwijl Actieve detectie componentinstanties identificeert voor bewaking. Wanneer een netwerkapparaat interfaces krijgt, kan detectie deze voor bewaking beschikbaar maken zonder elke instantie handmatig toe te voegen.
Belangrijkste functies van LogicMonitor
- Detectie van afwijkingen: Signaleert ongebruikelijke prestatiepatronen bij bewaakte resources.
- Dynamische drempelwaarden: Past waarschuwingsdrempels aan om veranderende prestatieniveaus weer te geven.
- Configuratiegeschiedenis: Houdt wijzigingen in apparaatconfiguraties bij en waarschuwt bij afwijkingen.
- Logboekanalyse: Brengt logboekgegevens in verband met metingen voor onderzoek naar incidenten.
Integraties van LogicMonitor
LogicMonitor vermeldt meer dan 3.000 kant-en-klare integraties, waaronder AWS, Azure, Google Cloud, Cisco, Ansible, ServiceNow en Slack. Het ondersteunt ook API-koppelingen voor tools zonder vooraf geconfigureerde integratie.
Pros and Cons
Pros:
- Actieve detectie brengt nieuwe apparaatcomponenten aan het licht
- Dynamische drempelwaarden verminderen waarschuwingsruis
- Geïntegreerde dashboards omvatten de volledige hybride infrastructuur
Cons:
- De configuratie en filtering van waarschuwingen moeten worden verbeterd
- Netwerktopologie kan apparaatverbindingen onjuist weergeven
Learn more about LogicMonitor: Het meest geschikt voor het end-to-end volgen van bedrijfstransacties
- 30 dagen gratis uitproberen
- Vanaf $6/maand (jaarlijks gefactureerd)
Visit WebsiteCustomer Rating:4.3/5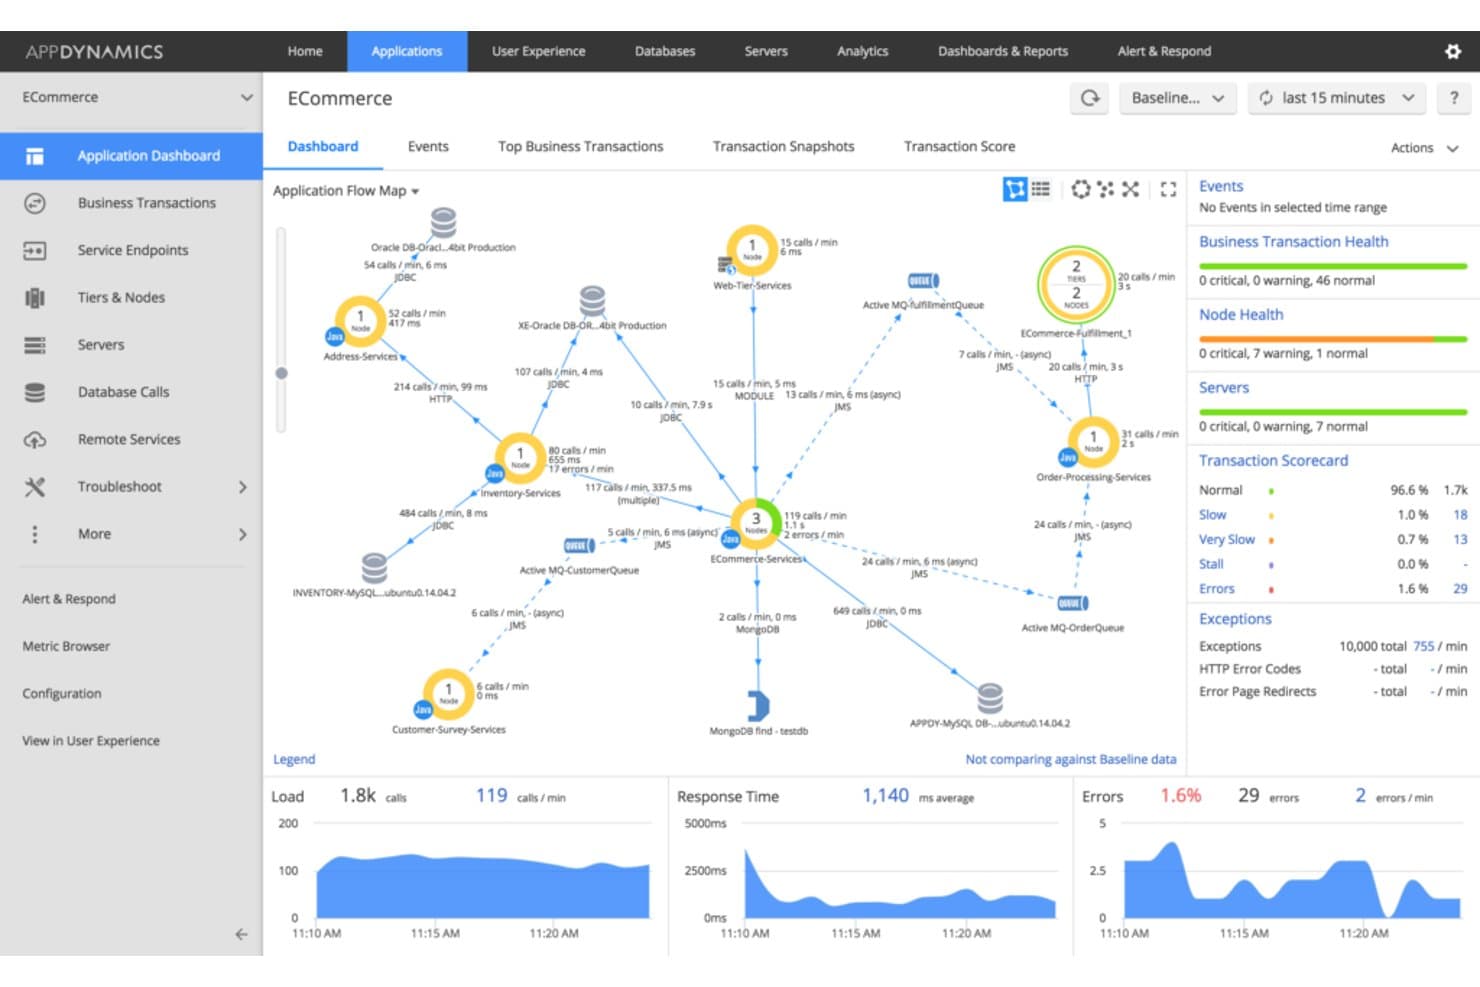
AppDynamics visualiseert de applicatiestroom en prestatiestatistieken in realtime. AppDynamics is een platform voor het monitoren van applicatieprestaties voor IT-teams in ondernemingen, waarmee zij de gezondheid van applicaties en infrastructuur kunnen koppelen aan bedrijfsimpact en problemen in complexe omgevingen kunnen diagnosticeren.
Voor wie is AppDynamics het meest geschikt?
AppDynamics is geschikt voor teams die zich bezighouden met applicaties en operations binnen ondernemingen en die bedrijfstransacties door gedistribueerde services moeten volgen en precies moeten bepalen waar aanvragen vertragen of mislukken.
Waarom ik voor AppDynamics heb gekozen
Ik heb AppDynamics, het meest geschikt voor het end-to-end volgen van bedrijfstransacties, gekozen als concurrent van Splunk omdat het aanvragen door gedistribueerde services volgt. Kaarten van transactiestromen laten zien welke route aanvragen voor het afrekenen afleggen, terwijl momentopnamen details op codeniveau van aanroepen tonen wanneer de latentie toeneemt. Ik gebruik dat overzicht om vertragingen te herleiden tot een applicatielaag, database of downstreamservice.
Belangrijkste functies van AppDynamics
- Infrastructuurmonitoring: Bekijk serverstatistieken, processen en resourcegebruik naast de prestaties van applicaties.
- Databasemonitoring: Controleer de status van databases, queryprestaties en wachttijden.
- Monitoring van echte browsergebruikers: Volg laadtijden van pagina's en gebruikersinteracties in webapplicaties.
- Monitoring van echte mobiele gebruikers: Monitor crashes van mobiele apps, netwerkverzoeken en prestatiestatistieken.
Integraties van AppDynamics
AppDynamics documenteert negen ingebouwde integratiemodules, waaronder Atlassian Jira, ServiceNow, Splunk, Scalyr en Rookout. Het biedt ook REST API's voor aangepaste integraties en automatisering.
Pros and Cons
Pros:
- Transactiemomentopnamen tonen volledige aanroepgrafieken
- Baselinewaarschuwingen helpen prestatieveranderingen te lokaliseren
- De bedrijfscontext koppelt de gezondheid van applicaties aan resultaten
Cons:
- Dashboards kunnen langzaam laden
- Monitoring van JavaScript vereist handmatige code-injectie
Learn more about AppDynamics: Het beste voor het monitoren van applicatieprestaties
- Gratis abonnement beschikbaar
- $99/gebruiker/maand, jaarlijks gefactureerd
Visit WebsiteCustomer Rating:4.3/5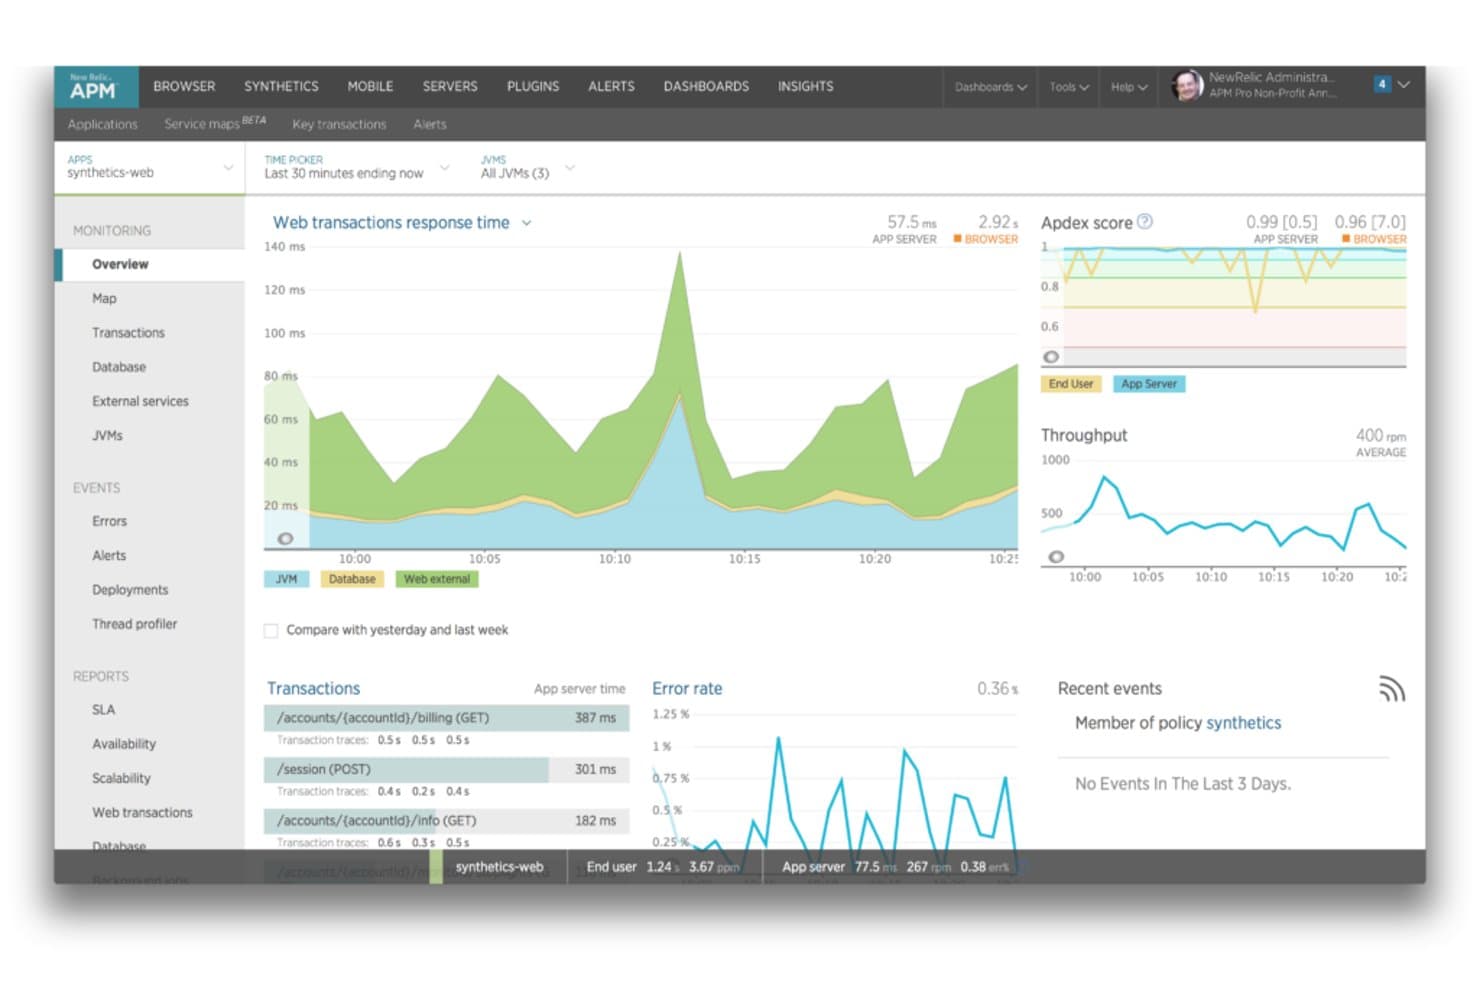
New Relic toont realtime applicatieprestaties, transacties en foutpercentages. New Relic is een observabilityplatform voor IT- en operationele teams dat loggegevens samenbrengt met applicatietelemetrie om incidenten te onderzoeken en prestatieproblemen te diagnosticeren.
Voor wie is New Relic het meest geschikt?
New Relic is geschikt voor engineering- en operationele teams die applicatieprestaties moeten monitoren, problemen in verschillende services moeten traceren en productie-incidenten moeten diagnosticeren.
Waarom ik voor New Relic heb gekozen
Ik heb New Relic gekozen, het beste voor het monitoren van applicatieprestaties, als concurrent van Splunk om in de gaten te houden. Het brengt logboeken samen met applicatietelemetrie, zodat ik een traag verzoek kan onderzoeken door het pad ervan door verschillende services te traceren en gerelateerde loggegevens te controleren.
Belangrijkste functies van New Relic
- Logpatronen: Groepeer vergelijkbare berichten om terugkerende gebeurtenissen en veranderingen in het logvolume te signaleren.
- Live volgen: Bekijk binnenkomende logberichten in realtime, met de optie om je op een query te concentreren.
- Parseren tijdens query's: Extraheer tijdelijke kenmerken uit logberichten in de gebruikersinterface van Logs zonder regex- of Grok-patronen te schrijven.
- Logwaarschuwingen: Maak waarschuwingsvoorwaarden vanuit zoekopdrachten in logboeken met NRQL.
Integraties van New Relic
New Relic ondersteunt integraties met AWS, Microsoft Azure, Google Cloud, Kubernetes, Jira Cloud, Slack, Microsoft Teams, PagerDuty en ServiceNow. Het biedt ook API's en de Flex-integratietool voor het verzenden van aangepaste gegevens naar het platform.
Pros and Cons
Pros:
- Correlateert logboeken met traces en fouten
- Gedistribueerde traces brengen trage service-eindpunten nauwkeurig in kaart
- Parseren tijdens query's extraheert kenmerken zonder regex
Cons:
- NRQL-query's kunnen langzaam laden
- Navigatie door dashboards kan rommelig aanvoelen
Learn more about New Relic: Het beste voor cloud-native analyse van machinegegevens
- 14-daagse gratis proefperiode
- $108/gebruiker/maand, jaarlijks gefactureerd
Visit WebsiteCustomer Rating:4.3/5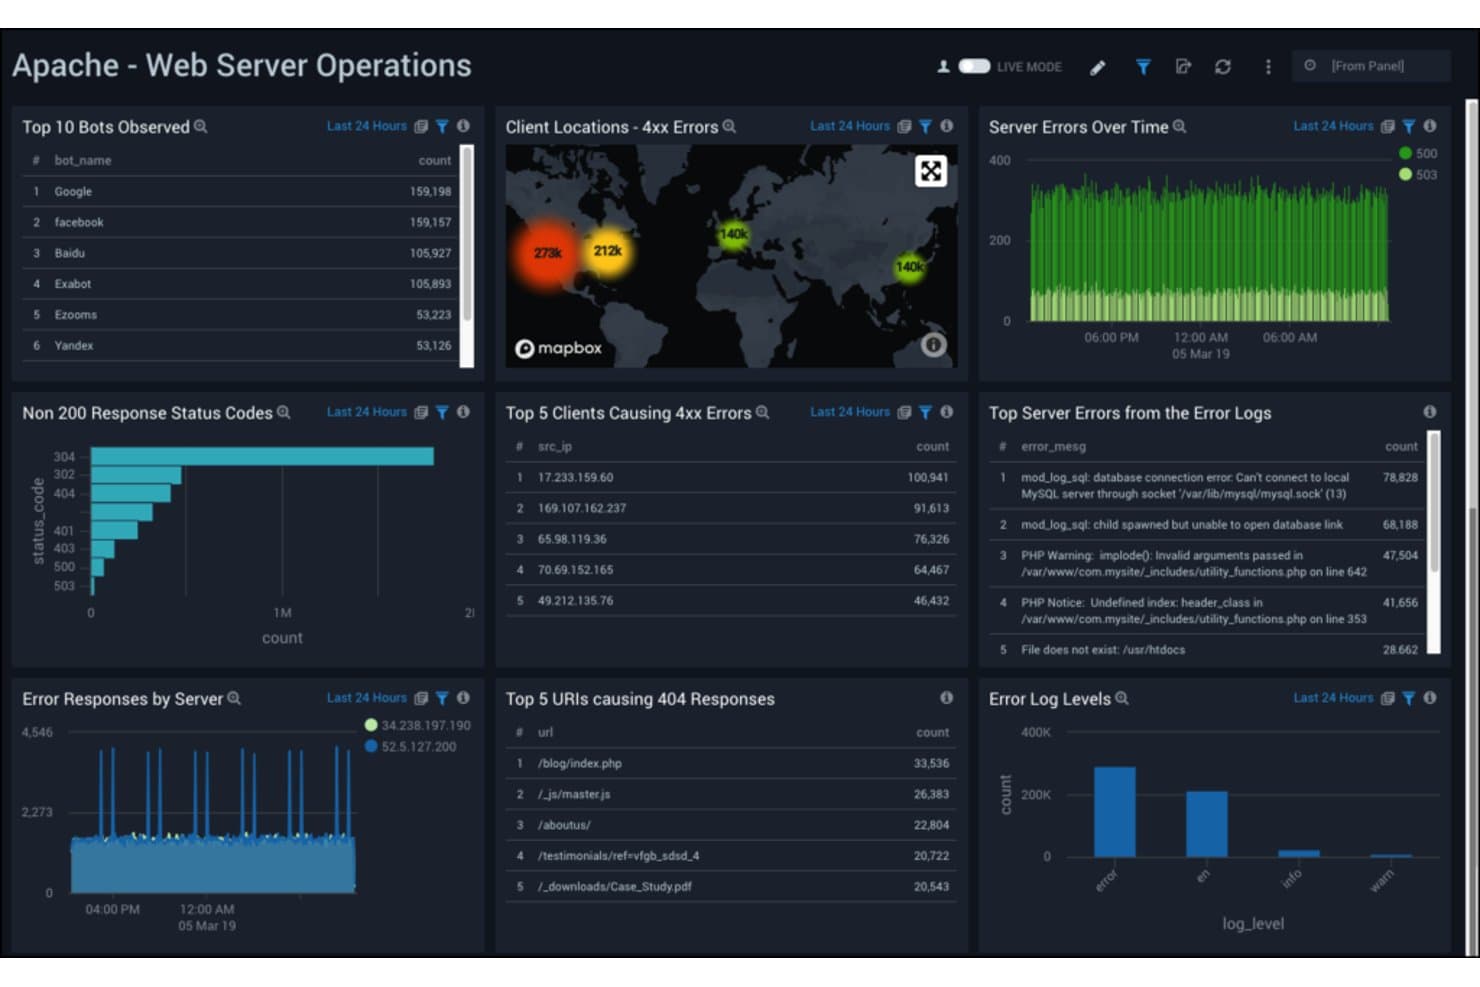
Sumo Logic bewaakt Apache-webserverfouten en botactiviteiten in realtime. Sumo Logic is een cloudgebaseerd platform voor logbeheer voor IT- en beveiligingsteams die machinegegevens moeten onderzoeken, problemen met gedistribueerde services moeten oplossen en infrastructuur moeten bewaken als alternatief voor Splunk.
Voor wie is Sumo Logic het meest geschikt?
Sumo Logic is geschikt voor DevOps- en beveiligingsoperatieteams die telemetrie uit cloud-native applicaties en infrastructuur analyseren.
Waarom ik voor Sumo Logic koos
Ik koos voor Sumo Logic omdat de cloud-native analyse van machinegegevens me helpt problemen in gedistribueerde services te onderzoeken. LogReduce groepeert vergelijkbare logberichten om patronen zichtbaar te maken, terwijl query's op cloudtelemetrie helpen een incident te traceren van applicatiefouten tot infrastructuursignalen.
Belangrijkste functies van Sumo Logic
- Veldextractie: Maak regels om velden uit binnenkomende logberichten te parseren.
- Dashboards: Bouw panelen die loggegevens en metrieken visualiseren.
- Bewaking en waarschuwingen: Stel voorwaarden in die meldingen activeren wanneer loggegevens overeenkomen met vastgelegde drempelwaarden.
- Geplande weergaven: Voer opgeslagen query's volgens een schema uit en bewaar de resultaten voor later gebruik.
Integraties van Sumo Logic
De appcatalogus van Sumo Logic bevat integraties voor honderden leveranciers en producten, waaronder AWS, Azure, Google Cloud, Kubernetes, Datadog en GitHub. Integratietypen variëren en omvatten apps, gegevensverzamelaars en bronnen, Cloud SIEM-integraties, automatiseringsconnectoren en webhooks; er is een API beschikbaar voor aangepaste integraties.
Pros and Cons
Pros:
- Cloud-native analyse vereist geen logginginfrastructuur
- LogReduce groepeert vergelijkbare berichten tot patronen
- Gecombineerde logs, metrieken en traceringen helpen bij triage
Cons:
- Geavanceerde querysyntaxis vertraagt de introductie
- Zoekopdrachten over lange perioden kunnen waarschuwingen vertragen
 Het beste voor uitgebreide behoeften op het gebied van cloudcomputing
- Gratis abonnement beschikbaar
- $8.50/user/month
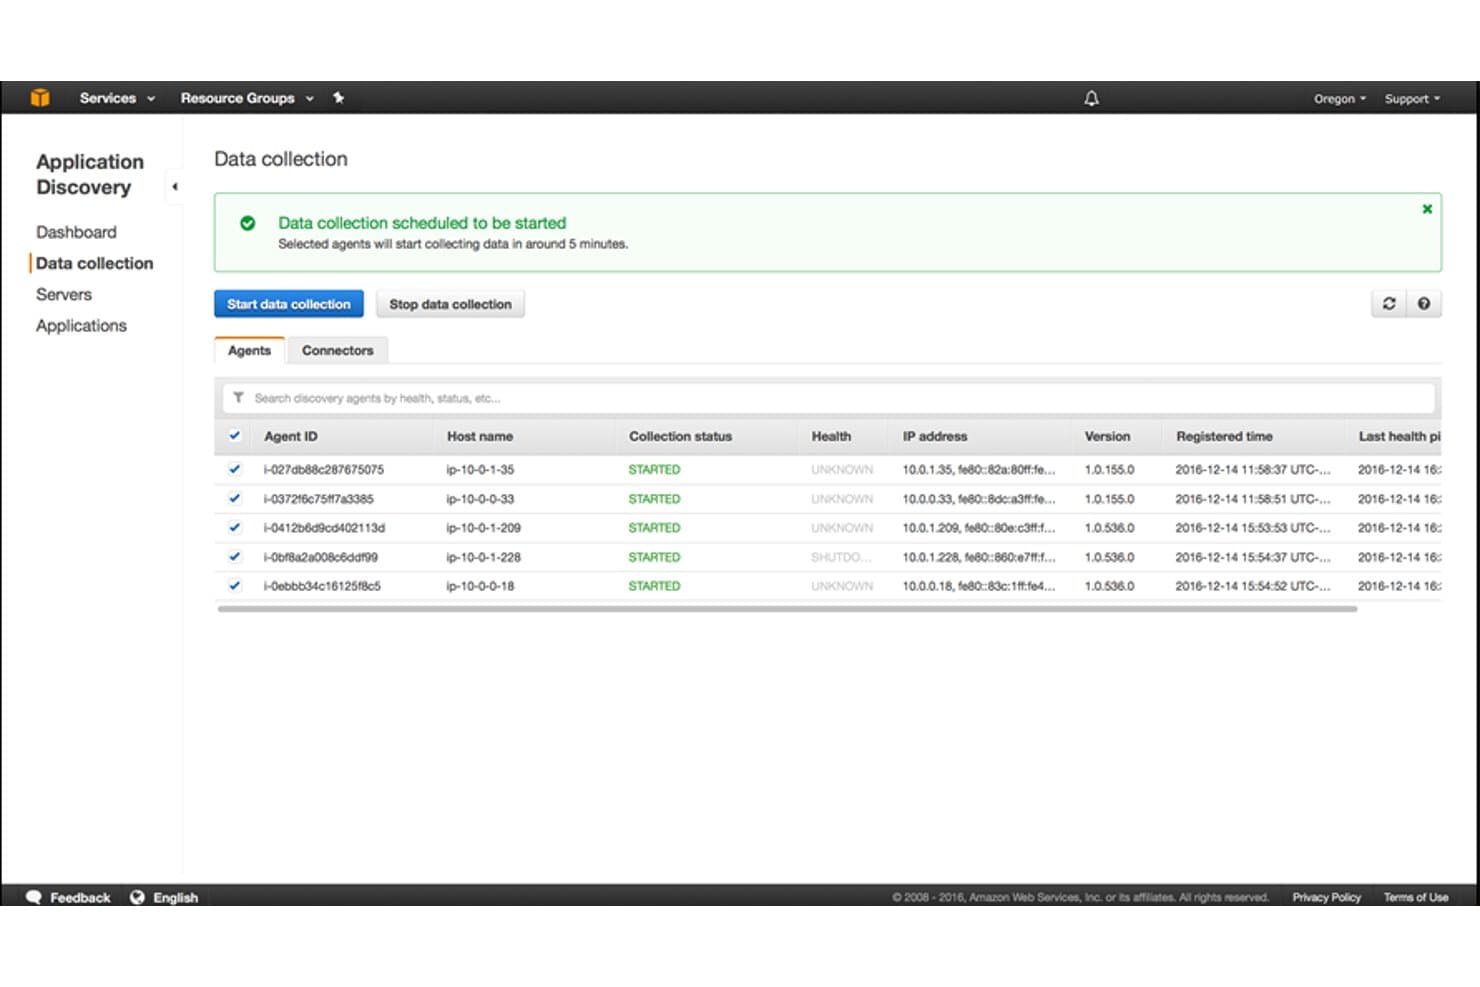
AWS Application Discovery Service houdt gegevensverzameling op basis van agents op servers bij. Amazon Web Services (AWS) biedt infrastructuurteams cloudservices en ingebouwde monitoringtools zoals Amazon CloudWatch om statistieken, logs en traceringen voor verschillende workloads te verzamelen, zodat ze incidenten kunnen onderzoeken en gedistribueerde systemen kunnen volgen.
Voor wie is Amazon Web Services (AWS) het meest geschikt?
AWS is geschikt voor IT-teams bij groeiende organisaties die cloudinfrastructuur nodig hebben voor uiteenlopende workloads, van het hosten van applicaties tot gegevensopslag.
Waarom ik voor Amazon Web Services (AWS) heb gekozen
Ik heb voor Amazon Web Services (AWS) gekozen omdat het past bij “Het beste voor uitgebreide behoeften op het gebied van cloudcomputing” en observeerbaarheid dicht bij je cloudworkloads houdt. Amazon CloudWatch verzamelt statistieken, logs en traceringen, terwijl alarmen helpen om verslechterde serviceprestaties in gedistribueerde applicaties te signaleren. Ik vind het waardevol om deze signalen naast de AWS-infrastructuur beschikbaar te hebben voor het onderzoeken van incidenten.
Belangrijkste functies van Amazon Web Services (AWS)
- Configuratiegeschiedenis: AWS Config registreert wijzigingen in resources en laat je configuratietijdlijnen bekijken.
- Nalevingsregels: AWS Config evalueert resources aan de hand van regels en markeert configuraties die niet aan de regels voldoen.
- Activiteitsgeschiedenis van API's: AWS CloudTrail registreert accountactiviteit, waaronder beheergebeurtenissen, voor audits en onderzoeken.
- Gebeurtenissen met betrekking tot servicestatus: AWS Health Dashboard toont serviceproblemen en geplande wijzigingen die relevant zijn voor je account.
Integraties van Amazon Web Services (AWS)
Amazon CloudWatch ondersteunt native integraties met meer dan 90 AWS-services, waaronder Amazon EC2, Amazon EKS, AWS CloudTrail en Amazon VPC Flow Logs. CloudWatch-pijplijnen bieden ook rechtstreekse integraties met GitHub, GitLab, Microsoft Entra ID, Okta, ServiceNow CMDB en Slack-auditlogs, met API's voor aangepaste integraties.
Pros and Cons
Pros:
- Statistieken, logs en traceringen in één service
- Alarmen signaleren verslechterde serviceprestaties snel
- Betrouwbare monitoring voor AWS-workloads
Cons:
- Zoeken in logs kan omslachtig aanvoelen
- Het opnemen van grote hoeveelheden loggegevens kan de kosten verhogen
Learn more about Amazon Web Services (AWS):
Andere Splunk-concurrenten
Hier zijn enkele aanvullende Splunk-concurrenten die mijn shortlist niet hebben gehaald, maar die toch de moeite waard zijn om te bekijken:
- 11ElasticHet beste voor schaalbare zoekopdrachten en datavisualisatie
- 12Logz.ioHet beste voor AI-aangedreven loganalyse
- 13Mezmo Log AnalysisIdeaal voor gestroomlijnd logbeheer
Gerelateerde beoordelingen
Hoe ik Splunk-concurrenten beoordeel
Ik deel mijn beoordeling op in essentiële basisvereisten—logopname in realtime, doorzoekbare zoekopdrachten en waarschuwingen—en verdiep me vervolgens in onderscheidende factoren zoals prijsstelling per GB, SIEM-diepte en flexibiliteit bij de implementatie.
Hoofdfunctionaliteit (basisvereisten voor deze lijst)
Bij het selecteren van tools voor mijn lijst geef ik elke tool voor elke hieronder genoemde kernfunctionaliteit een score op een schaal van 0 (biedt de functionaliteit niet) tot 5 (blink uit op dit gebied). Vervolgens reken ik de totaalscore van de tool om naar een percentage. Elke tool moet een minimale totaalscore van 75% behalen om voor opname in aanmerking te komen.
- Logopname & indexering: Ik beoordeel hoe goed een tool omgaat met opname uit meerdere bronnen en grote volumes—denk aan syslog van netwerkapparatuur, containerlogs uit Kubernetes en cloudtrailevenementen die allemaal vrijwel in realtime binnenkomen.
- Zoek- en querytaal: Of het nu gaat om een pipelinesyntaxis zoals die van Datadog of een SQL-gebaseerde aanpak zoals die van CrowdStrike, ik zoek naar een querytaal die expressief genoeg is om gebeurtenissen over hosts en services heen met elkaar in verband te brengen.
- Dashboards & visualisatie: Met elke tool moet je aangepaste dashboards met doorklikmogelijkheden kunnen bouwen, zodat je NOC-team met een paar klikken van een overzicht op hoog niveau van de servicestatus naar afzonderlijke logregels kan gaan.
- Waarschuwingen & anomaliedetectie: Ik controleer of er configureerbare waarschuwingen via meerdere kanalen beschikbaar zijn—op regels gebaseerde drempelwaarden zijn minimaal vereist, terwijl op ML gebaseerde anomaliedetectie een sterke onderscheidende factor is om problemen zoals ongebruikelijke pieken in het aantal aanmeldingen op te sporen.
- Beveiligings- & compliancemonitoring: Tools moeten correlatie van gebeurtenissen in SIEM-stijl ondersteunen en worden geleverd met sjablonen voor compliancerapportage voor kaders zoals PCI-DSS en SOC 2, en niet alleen voorzien in het zoeken in onbewerkte logs.
- Schaalbaarheid & integraties: Ik kijk hoe goed het platform meegroeit met de hoeveelheid data en of het integreert met de tools waarop teams al vertrouwen, van AWS en Azure tot ServiceNow en PagerDuty.
Zodra ik een lijst heb met tools die aan deze criteria voldoen, kijk ik naar wat elk platform onderscheidt.
Onderscheidende factoren (wat leveranciers van elkaar onderscheidt)
Zo vergelijk ik verschillende leveranciers met elkaar:
Opvallende functies
Ondersteuning voor OpenTelemetry is belangrijk omdat je team daarmee van leverancier kan wisselen of nieuwe databronnen kan toevoegen zonder de instrumentatie opnieuw te schrijven. Ik beoordeel ook of een platform ML-gestuurde analyse van de hoofdoorzaak biedt—tijdens een kettingstoring kunnen tools zoals Elastic en Datadog gecorreleerde anomalieën sneller aan het licht brengen dan handmatig zoeken in zoekopdrachten. Prijsstelling op basis van gebruik is een andere belangrijke onderscheidende factor, omdat veel teams juist van Splunk overstappen om voorspelbaardere kosten te krijgen naarmate de datavolumes groeien.
Meer dan functies alleen
Flexibiliteit bij de implementatie is van groot belang—ik controleer of een platform SaaS-, zelfgehoste en hybride modellen ondersteunt, omdat teams in gereguleerde sectoren vaak opties op locatie of in een omgeving zonder netwerkverbinding nodig hebben. Ondersteuning bij migratie is eveneens belangrijk. Tools zoals Cribl en Elastic bieden hulpprogramma's voor SPL-vertaling die de overstap van Splunk eenvoudiger maken, terwijl andere speciale migratiediensten leveren. Ik beoordeel ook certificeringen voor naleving zoals SOC 2, HIPAA en FedRAMP, vooral voor teams die gevoelige werklasten verwerken en waarvoor het ontbreken van een certificering een reden kan zijn om een oplossing af te wijzen.
Waarom zoeken naar een alternatief voor Splunk?
Splunk is een krachtig platform dat machinegegevens verzamelt, indexeert en analyseert. Deze software is van onschatbare waarde voor bedrijven van elke omvang, met name voor bedrijven die ruwe machinegegevens willen omzetten in bruikbare inzichten voor verbeterde operationele intelligentie.
Hoewel Splunk uitblinkt in zijn vakgebied, kunnen sommige gebruikers om verschillende redenen op zoek gaan naar alternatieven. Misschien zijn ze op zoek naar een meer gespecialiseerde focus, hebben ze behoefte aan andere prijsstructuren of willen ze een interface die beter aansluit bij de workflow van hun team. Daarom betekent het vinden van een concurrent voor Splunk een zoektocht naar een oplossing die beter inspeelt op hun unieke behoeften en omstandigheden.
Belangrijkste functies van Splunk
Hier zijn enkele van de belangrijkste functies van Splunk, zodat je kunt vergelijken wat alternatieve oplossingen te bieden hebben:
- App-integraties: Je kunt het gebruik van Splunk uitbreiden door vooraf gebouwde apps toe te voegen voor bijvoorbeeld AWS, Microsoft of Kubernetes.
- Realtime zoeken en analyseren: Je kunt logboeken doorzoeken en analyseren terwijl de gegevens binnenkomen, zodat je team problemen snel kan signaleren.
- Aangepaste waarschuwingen: Je kunt waarschuwingen instellen die worden geactiveerd wanneer bepaalde patronen zich voordoen, zodat je niet alles handmatig hoeft te controleren.
- Hulpmiddelen voor gegevensvisualisatie: Je kunt ruwe gegevens omzetten in grafieken en dashboards, zodat je team trends gemakkelijker kan begrijpen.
- Machinelearning-toolkit: Je kunt modellen bouwen die patronen en ongebruikelijke activiteiten detecteren zonder alles vanaf nul te hoeven programmeren.
- Logboekaggregatie: Je team kan logboeken uit veel bronnen op één plek samenbrengen, wat tijd bespaart wanneer je problemen probeert op te lossen.
- Anomaliedetectie: Je kunt automatisch gegevens signaleren die er afwijkend uitzien, wat helpt om beveiligingsrisico's vroegtijdig te ontdekken.
- Flexibele gegevensinvoer: Je kunt gegevens aanleveren vanuit bestanden, API's of clouddiensten—wat het beste werkt voor jouw configuratie.
- Op rollen gebaseerd toegangsbeheer: Je kunt beheren wie wat ziet, zodat je team gevoelige gegevens veilig houdt.
Samenvatting
Concluderend vereist het selecteren van het beste alternatief voor Splunk een grondig inzicht in de specifieke behoeften van je organisatie. De ideale tool moet uitgebreide software voor logboekbeheer, realtime monitoring, krachtige gegevensinname en een groot aantal integraties bieden. Daarnaast moeten gebruiksgemak en sterke klantenondersteuning gewaarborgd zijn.
Belangrijkste punten:
- Begrijp je behoeften: Elke organisatie heeft unieke vereisten. Ik wil dat je weet dat inzicht in wat je nodig hebt van een tool voor logboekbeheer en monitoring de eerste stap is naar een weloverwogen beslissing. Dit kan variëren van geavanceerde analysemogelijkheden tot de behoefte aan specifieke integraties.
- Richt je op gebruiksvriendelijkheid: Een effectieve tool moet eenvoudig te gebruiken zijn. Zoek naar een intuïtief dashboard, efficiënte hulpmiddelen voor onboarding en betrouwbare klantenondersteuning om de ingebruikname en het gebruik binnen je organisatie te waarborgen.
- Houd rekening met schaalbaarheid: Je databehoeften zullen in de loop van de tijd groeien. Daarom moet de tool die je selecteert met je kunnen meegroeien en moeiteloos grotere hoeveelheden gegevens kunnen verwerken, terwijl hetzelfde prestatieniveau behouden blijft.