Nettverkspenetrasjonstesting er en viktig del av dagens arkitektur for informasjonssikkerhet. Betydningen har økt i takt med at datainnbrudd har blitt mer sofistikerte gjennom årene, noe som understreker behovet for å styrke systemene for informasjonssikkerhet. National Vulnerability Database (NVD) ved United States’ National Institute of Standards and Technology (NIST) registrerte totalt 180,532 sårbarheter i 2020 alene.
Penetrasjonstesting bidrar til å avdekke disse sårbarhetene i et system. Denne sikkerhetstesten utføres av den gode typen hackere, kjent som etiske hackere. Dette skillet er nødvendig fordi hacking tidligere hadde en negativ og motkulturell klang. Da jeg vokste opp som et påvirkelig barn, var en av tingene som trakk meg mot IT, fascinasjonen for den opprørske hackeren som ble fremstilt i filmer og på TV.
En av mine favoritter er «Catch Me If You Can», hovedsakelig fordi den skildret de virkelige bedriftene til den dyktige falskmyntneren Frank Abagnale Jr., som angivelig ble historiens mest suksessrike bankraner da han var 17 år.
Enda viktigere er det at filmen fremhever betydningen av og lærdommene fra ulike konsepter innen penetrasjonstesting.
Penetrasjonstesting: For å fange en tyv må du tenke som en tyv
Teknisk sett var Frank ikke en hacker, men hans geniale evne til å oppdage og utnytte sårbarheter i et system gjenspeiler fremgangsmåten som brukes av både etiske og ondsinnede hackere.
Enda mer gjenspeiler duellen mellom Frank og FBI-agenten som forfulgte ham, Carl Hanratty, katt-og-mus-leken mellom ondsinnede aktører og cybersikkerhetsekspertene som har fått i oppgave å forsvare våre digitale festninger.
Penetrasjonstesting simulerer prosessen og metodene en hacker bruker eller ville brukt for å kompromittere et system. Akkurat som agent Hanratty må etiske hackere forutse og tenke i de samme ondsinnede mønstrene som skurkene følger.
Selv om etiske hackere spiller en viktig rolle i nettverkspenetrasjonstesting, er verktøyene de bruker like viktige. Hvis du bruker Jira til prosjektstyring, kan du ha nytte av veiledningen vår om teststyringsverktøy for Jira for å effektivisere arbeidet med etisk hacking.
Penetrasjonstesting: Det beste angrepet er alltid et sterkt forsvar
Frank fant til slutt en vei tilbake ved å bli en respektert autoritet innen nettkriminalitet, svindel, forfalskning og sikre dokumenter. Han kanaliserte sitt opprinnelige kriminelle mål inn i arbeidet med å hjelpe banker med å identifisere sårbarheter i systemene sine.
Nettverkspenetrasjonstesting har som mål å oppnå det samme: å lukke sikkerhetssårbarheter for å hjelpe organisasjoner med å beskytte sensitive data. Derfor spiller etiske hackere og etisk hacking en viktig rolle i dagens cybersikkerhetslandskap.
Men de som beskytter informasjon i vår digitale tidsalder, møter et miljø der maktbalansen allerede er skjev i deres disfavør.
«For å beskytte IT-infrastrukturen de har fått ansvar for, må cybersikkerhetseksperter ha rett hver eneste gang. En hacker trenger derimot bare å ha rett én gang.»
Det er enda vanskeligere å forsvare seg fordi det mangler IT-fagfolk med tilstrekkelig kompetanse og erfaring. Ifølge Forbes er det 465,000 ubesatte stillinger innen cybersikkerhet bare i USA.
Nettverkspenetrasjonstesting er i det minste et skritt i riktig retning.
Denne artikkelen dekker følgende emner:
- Hva er en nettverkspenetrasjonstest?
- Typer nettverkspenetrasjonstesting
- Hvem har vanligvis ansvaret for å gjennomføre en penetrasjonstest?
- En veiledning i fire trinn for å gjennomføre en vellykket penetrasjonstest
Hva er en nettverkspenetrasjonstest?
En nettverkspenetrasjonstest (også kalt en pentest) har som mål å identifisere sårbarheter i et programvaresystem ved å simulere et cyberangrep. Dette simulerte angrepet tester også robustheten til en organisasjons informasjonssikkerhet ved å måle evnen til å motstå et datainnbrudd eller en kompromittering.
For å oppnå dette benytter hackere med hvit hatt eller etiske hackere med hensikt metodene og teknikkene som brukes av ondsinnede aktører. Men i dette tilfellet er formålet å avdekke og deretter utbedre sikkerhetssvakheter eller feil i systemets sikkerhetsprofil.
Selv om formålet er å kompromittere et system, må etiske hackere ha lovlig og autorisert tilgang. En penetrasjonstester må derfor ha et dokumentert mandat eller en autorisasjon fra organisasjonen som tillater at den etiske hackingen gjennomføres.
Til syvende og sist gjør resultatene det mulig for fagpersoner innen nettverk og cybersikkerhet å gi anbefalinger som forbedrer nettverket og organisasjonens overordnede sikkerhet mot fremtidige angrep.
I tillegg til vurderinger på nettverkslaget omfatter penetrasjonstesting også tester på applikasjonslaget, samt vektorer for ekstern tilgang, for eksempel VPN-forbindelser.
Penetrasjonstesten har vanligvis to hovedmål:
- Å fastslå om ondsinnede hackere kan få uautorisert tilgang til et system, hvordan de kan forsøke å omgå systemets sikkerhetsforsvar for å oppnå dette, og den påfølgende innvirkningen disse aktivitetene har på systemlogger, filer, kundedata og/eller immaterielle rettigheter.
- Å fastslå om sikkerhetstiltak og kontroller, for eksempel sårbarhetshåndtering, er på plass for å styrke sikkerheten i IT-infrastrukturen.
En penetrasjonstest er en svært god måte å lære om og forstå en virksomhets risikoprofil på. Den gjør det mulig for en organisasjon å fastslå om de digitale verdiene kan kompromitteres, og i så fall deretter klassifisere risikoene som truslene utgjør for den overordnede cybersikkerheten.
Her er noen av de ytterligere fordelene ved å gjennomføre en penetrasjonstest:
- Forebygge at nettverks- og datainnbrudd oppstår
- Forstå og etablere nettverkets grunnlinje
- Teste sikkerhetskontroller og komponenter
- Beskytte system- og nettverkssikkerheten
Have an account? Log In
Typer nettverksbasert penetrasjonstesting
Det finnes flere måter å tilnærme seg penetrasjonstesting på. Når det gjelder testing av en organisasjons overordnede sikkerhetsinfrastruktur, kan den gjennomføres fra to perspektiver, nemlig ved hjelp av interne eller eksterne metoder.
- Intern penetrasjonstesting av nettverk: Denne testen bidrar til å vurdere skaden angripere kan forårsake når de først får tilgang til nettverket. Formålet med interne tester er både å gjenspeile innsidetrusler innenfor virksomhetens sikkerhetsgrense og å måle omfanget av ondsinnede eller utilsiktede handlinger som fører til at informasjonsverdier kompromitteres.
- Ekstern penetrasjonstesting av nettverk: Disse testene undersøker hvor effektive nettverkets sikkerhetsforsvar ved yttergrensen er. De tester de eksterne sikkerhetskontrollenes evne til både å oppdage og forhindre angrep.
En annen måte å kategorisere penetrasjonstesting på er basert på hvor mye informasjon som gis, og hvor mye kunnskap testeren har tilgang til.
- Testing med full informasjon: Dette er den mest grundige testmetoden fordi den gjør det mulig for testere å verifisere og undersøke de innerste delene av et system. Derfor får hackere som utfører testing med full informasjon så mye kunnskap om systemet som mulig.
- Testing uten informasjon: Her begynner den etiske hackeren med et minimalt kunnskapsnivå. Denne typen test brukes til å simulere råkraftangrep, ettersom hackeren ikke kjenner kompleksiteten i den indre funksjonen til infrastrukturen som målrettes.
- Testing med delvis informasjon: Dette er et kompromiss mellom de to andre ytterpunktene innen testing. Testteamet får derfor delvis kunnskap om systemet.
Penetrasjonstester kan også klassifiseres basert på komponentene og angrepsvektorene deres.
- Teknisk sosial manipulering: Dette fokuserer på mennesker og representerer derfor et av de svakeste leddene i en virksomhets cybersikkerhet. Det gjennomføres vanligvis ved hjelp av nettfisking via e-post.
- Testing av nettverksinfrastruktur: Denne testen undersøker nettverket for hull og sårbarheter som kan utnyttes gjennom interne og eksterne tilgangspunkter. Den retter seg vanligvis mot nettverksområder som testing av omgåelse av brannmurer, villedning av IPS og angrep på DNS-nivå.
- Testing av trådløse nettverk: Denne testen utnytter ubeskyttede trådløse nettverk ved å avdekke sårbarheter og vurdere den potensielle skaden som kan forårsakes.
- Sikkerhetstesting av nettapplikasjoner: Dette retter seg mot feil i applikasjonslogikk og øktstyring for å gjennomføre utnyttelser som SQL-injeksjonsangrep.
Hvem er vanligvis ansvarlig for å gjennomføre en penetrasjonstest?
Penetrasjonstester gjennomføres av etiske hackere som har fått autorisasjon til å utføre simulerte angrep på en organisasjons nettapplikasjon eller nettverkssikkerhet. Juridisk tillatelse er nødvendig, ettersom penetrasjonstesting ofte utføres av tredjeparter som tilbyr tjenester innen penetrasjonstesting.
Penetrasjonstesterne som forsøker å bryte seg inn i et system, tilhører det som kalles det røde laget. De som opererer i det røde laget, er sikkerhetseksperter innen offensiv sikkerhet og har ansvar for å teste organisasjonens forsvar. Det røde laget identifiserer angrepsveier som kan brukes til å kompromittere sikkerheten og avdekke sårbarheter ved hjelp av angrepsteknikker fra den virkelige verden.
På den annen side består det blå laget av cybersikkerhetseksperter som arbeider med sikkerhetsforsvarsmekanismer. I praksis forsvarer de seg mot det røde laget og opprettholder interne sikkerhetsforsvar mot trusler fra cyberangrep.
En veiledning i fire trinn for å gjennomføre en vellykket penetrasjonstest
Som en systematisk øvelse krever en penetrasjonstest standardiserte metoder og rammeverk for å kunne gjennomføres effektivt. Penetrasjonstesting følger vanligvis velprøvde metoder for å håndtere tilstedeværelsen av reelle eller potensielle sårbarheter i et applikasjonssystem.
Fire hovedtrinn inngår vanligvis i gjennomføringen av en vellykket nettverkspenetrasjonstest.
Trinn 1: Innsamling av informasjon og fastsettelse av omfang
Informasjonsinnsamlingsfasen finner normalt sted i begynnelsen av sikkerhetstestingen. Den kan imidlertid også være en iterativ og selvforsterkende prosess som foregår gjennom hele nettverkspenetrasjonstesten, ettersom vellykkede inntrengninger gir mer informasjon om målet.
Her samarbeider sikkerhetseksperter og testeksperter med organisasjonen for å identifisere og føre oversikt over alle nettverksressurser, som brannmurer og andre enheter.
Informasjonsinnsamlingsprosessen omfatter avgrensning og tydeliggjøring av kundens forventninger.
Omfanget av penetrasjonstestingen
For å lykkes må penetrasjonstesting være en disiplinert og målrettet aktivitet. Dette skyldes at det kanskje ikke er praktisk eller økonomisk gjennomførbart å undersøke hele yttergrensen av en IT-infrastruktur. Derfor innebærer en viktig del av informasjonsinnsamlingsfasen å fastsette omfanget av penetrasjonstesten.
Avgrensning er en oppsummering av alle grensene og ytterpunktene for oppdraget som sikkerhetsteamet skal undersøke under testprosessen. Omfanget av en test bestemmer dermed graden av inntrenging, og avgrensning er prosessen der grensene for oppdraget i penetrasjonstesten fastsettes.
På grunn av tidsbegrensninger og andre praktiske hensyn kan enkelte deler av systemet, for eksempel tilkoblede enheter, bli utelatt under testingen.
Trinn 2: Rekognosering og kartlegging
For å forstå hvordan sårbarheter kan utbedres, må etiske hackere gjennomføre en detaljert rekognosering. Dette er spesielt nødvendig ved penetrasjonstester i svart boks, der den etiske hackeren selv må finne informasjonen som trengs for å utnytte sårbarheter.
Rekognosering og kartlegging er utforskende mekanismer som brukes til å undersøke en organisasjons overordnede sikkerhetsinfrastruktur. Denne fasen gjør det mulig for sikkerhetseksperter å kartlegge målets ressurser og sikkerhetsstilling uten å bli oppdaget.
Verktøy for aktiv rekognosering
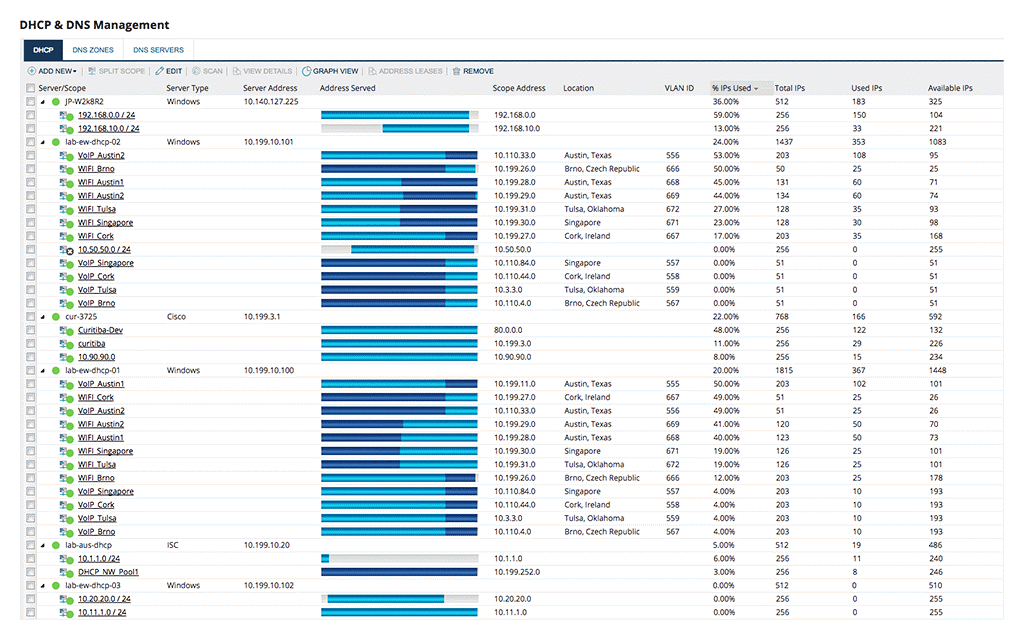
Aktiv rekognosering innebærer å undersøke og samhandle direkte med målsystemet for å få et svar som kan brukes i praksis.
For å gjennomføre en nettverkspenetrasjonstest på en vellykket måte er det avgjørende å forstå de viktigste teknikkene og verktøyene for penetrasjonstesting i virksomheter som trengs for å utføre slik rekognosering. Her er noen av verktøyene som brukes til å gjennomføre penetrasjonstester:
- Portskanning: Dette er en populær rekognoseringsmetode som brukes til å fastslå hvilke porter som er åpne på et system. Portskanning gjør det mulig for en penetrasjonstester å fastslå styrken på nettverkssikkerheten og tjenestene som kjører på en maskin. Dette verktøyet viser hvilke porter som er åpne og mottar informasjon (lytter), i tillegg til å legge til rette for fingeravtrykksanalyse. Fingeravtrykksanalyse av et nettverk gjør det mulig for brukeren å oppdage sikkerhetsenheter som brannmurer mellom avsenderen og målet. Skjulte portskanninger som kan unngå å bli oppdaget i et systems loggfiler, er av stor interesse for hackere.
- Eksempler på verktøy for portskanning omfatter Nmap eller nettverkskartleggeren, TCP Port Scanner, Port Authority, NetScanTools og flere.
- Pakkeavlytting: Disse verktøyene gjør det mulig å oppdage og observere datapakkene som flyter gjennom et nettverk. Verktøy for pakkeavlytting er også kjent som pakke- eller nettverksprotokollanalysatorer. Nettverksadministratorer bruker disse verktøyene til å overvåke nettverkene sine for å oppdage forfalskede pakker, uvedkommende IP-adresser og mistenkelig pakkeopprettelse fra én enkelt IP-adresse. Hackere bruker dem imidlertid til å lete etter sårbare nettverkstjenester, for eksempel porter og protokoller, og til å gjennomføre mann-i-midten-angrep.
- Eksempler på verktøy for pakkeavlytting omfatter Wireshark, Nmap eller nettverkskartleggeren,
- Ping-sveiping: Ping-sveip brukes til å fastslå et område med IP-adresser som samsvarer med aktive verter. Denne nettverksskanningsteknikken kan pinge flere nettverksadresser samtidig. En hacker bruker denne nettverksundersøkelsen til å sende et sett med ICMP ECHO-pakker til servere for å se hvilke som svarer. Dette gjør det mulig å fastslå hvilke som er aktive.
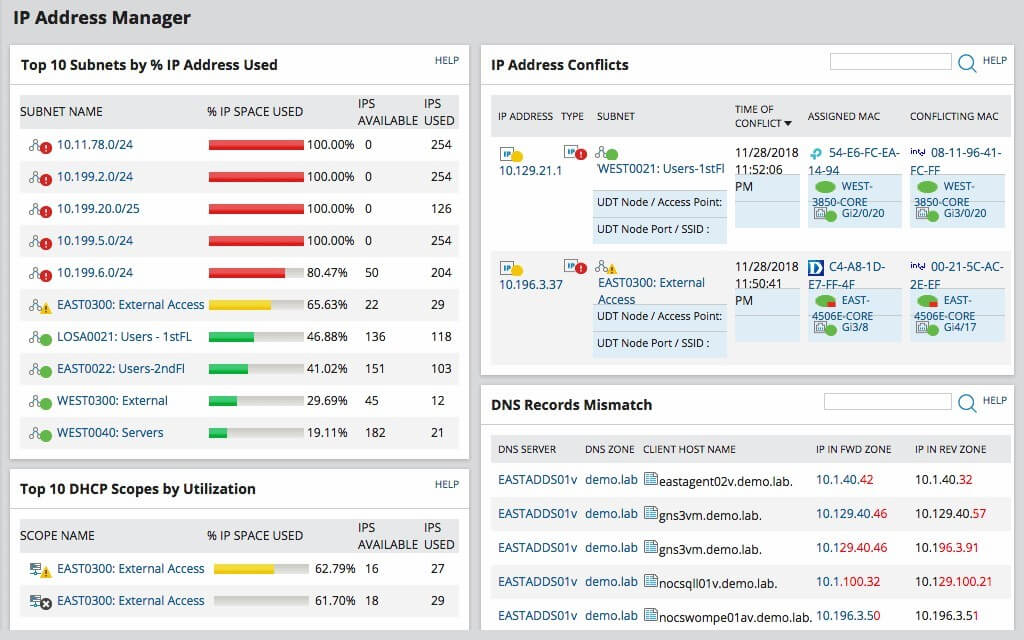
- Eksempler på verktøy for ping-sveiping omfatter SolarWinds IP Address Manager (IPAM), ManageEngine OpManager og PingPlotter Pro.
- Sårbarhetsskanning: Dette omfatter verktøy som brukes til å identifisere konfigurasjonsproblemer og andre kjente sårbarheter i nettverk og nettverksverter, for eksempel tilstedeværelse av skadevare. Du må imidlertid forstå forskjellene mellom penetrasjonstesting og sårbarhetsskanning.
- Eksempler omfatter Nessus, Acunetix, Nexpose og mange andre.
- Sikkerhetstesting av nettapplikasjoner: Disse verktøyene er uvurderlige for å teste sikkerheten til nettapplikasjoner i alle faser og oppdage svakheter i konfigurasjonen. Metoder som statisk og dynamisk analyse brukes til å oppdage sårbarheter i programkoden til applikasjoner.
- Integrerte plattformer som Burp Suite samler flere applikasjoner for testing og sikring av nettapplikasjoner, med verktøy som avanserte skannere for nettapplikasjoner, en mellomtjener for avskjæring, et inntrengingsverktøy og et sekvenseringsverktøy.
- Sosial manipulering og informasjonssøk på Internett: Angrep med sosial manipulering brukes hovedsakelig til å skaffe seg skjult tilgang til informasjonssystemer ved å lure brukere til å oppgi påloggingsopplysningene sine.
Oppdagelse er den logiske konsekvensen av en vellykket rekognosering. Når du oppdager og identifiserer en vei til å bryte deg inn i nettverket, går du til handling for å utnytte disse sikkerhetsrisikoene.
More Articles
Trinn 3: Utnyttelse, kjøring og eskalering
Det neste trinnet i penetrasjonstesting er selve utnyttelsen av svakhetene som ble oppdaget i informasjonssikkerhetssystemene under rekognoseringen. Målet med denne fasen er å se hvor langt den etiske hackeren kan få tilgang til systemet uten å bli oppdaget.
Disse simulerte angrepene finner sted i et kontrollert miljø der testeren enten velger den enkleste angrepsvektoren eller den mest kritiske utnyttelsen, basert på informasjonen som ble samlet inn under rekognoseringen. Noen av disse angrepene omfatter SQL-injeksjon, skripting på tvers av nettsteder, bufferoverskridelse, rettighetseskalering og så videre.
Det vanligste rammeverket som brukes til å konfigurere utnyttelsen som skal målrettes, og nyttelasten som skal brukes på dette stadiet, er Metasploit.
Når angriperen har fått fotfeste inne i systemet, kan vedkommende bevege seg videre og dypere inn i det for å kompromittere andre ressurser, for eksempel sårbare maskiner med Linux- eller Windows-operativsystem.
Trinn 4: Rapportering og utbedring
Etter at penetrasjonstesten er avsluttet, bør testeren(e) utarbeide en rapport over funnene for organisasjonen. Rapporten bør inneholde detaljer om prosessen, sårbarhetene som ble oppdaget, innsamlede bevis og anbefalinger for utbedring.
Utbedring innebærer den viktige prosessen med å lukke sikkerhetshullene som ble avdekket under testprosessen. Dette bør sette i gang en grundig diskusjon om de mest effektive utbedringstiltakene som best reduserer risikoen fra hver av sårbarhetene som ble oppdaget.
Utbedring kan omfatte et bredt spekter av tiltak, for eksempel:
- Implementering av programvareoppdateringer og sikkerhetsoppdateringer
- Implementering av konfigurasjons- eller driftsendringer
- Utvikling og innføring av nye sikkerhetstiltak, prosedyrer og verktøy
Styrk nettverket ditt med penetrasjonstesting
Målet med penetrasjonstesting er å gjøre nettverket og informasjonssikkerhetssystemet ditt sikrere ved å la sikkerhetskonsulenter undersøke og evaluere hvor effektive de er. Når disse svakhetene er avdekket, er det organisasjonens ansvar å redusere risikoene som er identifisert.
Abonner på nyhetsbrevet til The QA Lead for å lære mer om ende-til-ende-testing utviklet for skalering.
Relatert lesning:
Også verdt å sjekke ut:
- MODERNE KVALITETSARBEID: SLIK OMDEFINERER DU KVALITETSSTRATEGIEN FOR AGILE-RAMMEVERK
- HVA ER TESTGEAR? OVERSIKT OG GJENNOMGANG AV FUNKSJONENE
Relatert verktøyliste: