

Sikkerhetssårbarheter er ikke bare en risiko – de er en pågående utfordring. Teamet ditt må finne svakheter før angripere gjør det, men manuell testing er tidkrevende, automatiserte skanninger kan oversvømme deg med falske positiver, og det er ikke enkelt å holde tritt med trusler i stadig utvikling. Enten du sikrer skyapplikasjoner, tester API-er eller sørger for samsvar med regelverk, er det avgjørende å velge riktig verktøy for sikkerhetstesting.
Derfor har jeg brukt tid på å teste og evaluere sikkerhetsverktøy som faktisk hjelper team med å identifisere sårbarheter, automatisere testing og fokusere på reelle trusler uten å bremse utviklingen. I denne veiledningen finner du detaljert innsikt i de beste verktøyene for sikkerhetstesting som er tilgjengelige i dag, sammen med de viktigste funksjonene, ideelle brukere og hvordan de kan bidra til å beskytte systemene dine.
Hvorfor du kan stole på våre programvareanbefalinger
6,700+
Reviews
20
Industry experts
16+
Evaluation factors
14
Years
Teamet vårt har testet og anmeldt programvare siden 2012. Vi er selv teknologiledere, så vi vet hvor vanskelig og hvor viktig det er å velge riktig programvare.
I denne guiden har vi vurdert verktøyene gjennom praktisk testing og uavhengig research og gitt dem poeng ut fra våre utvelgelseskriterier.
Anmeldelsene våre bygger på vår egen redaksjonelle vurdering. De er ikke et salgsargument.
Ekspertanmeldere:
- Paulo Gardini MiguelTech Director
 Tim FisherVP of AI
 Gabriel RosasTech Lead & Software Architect
 Christhian GruhnTech Lead & Platform Architect

Sammenligningstabell for verktøy for sikkerhetstesting
Denne sammenligningstabellen fremhever viktige funksjoner, fordeler og ulemper, integrasjoner og ideelle bruksområder for mine beste verktøy for sikkerhetstesting.
Sorted by: Default
| Tool | Starting Price | Website | |
|---|---|---|---|
Best for proaktiv oppdagelse av sårbarheter | 4.3 out of 5 | $350/måned Gratis abonnement tilgjengelig | Book Demo |
Best for sårbarhetsskanning | 4.7 out of 5 | $1,000/dev/year Gratis demonstrasjon tilgjengelig | Website |
Best for kodekvalitetsanalyse | 4.4 out of 5 | Priser på forespørsel Gratis prøveversjon tilgjengelig | Website |
Best for funksjoner for automatisk triage | Not rated | $34/utvikler/måned Gratis abonnement tilgjengelig | Book Demo |
Best for kontekstbevisst kodeanalyse | 4.5 out of 5 | $200/måned Gratis abonnement tilgjengelig | Book Demo |
Best for teamsamarbeid | 4.9 out of 5 | Fra 1¢/AI-kreditt Gratis demo tilgjengelig | Website |
Best for omfattende sårbarhetsanalyse | 4.5 out of 5 | $69/måned Gratis demo tilgjengelig | Website |
Best for sanntidsovervåking | 4.3 out of 5 | $10/user/month Gratis abonnement tilgjengelig | Website |
Best for håndtering av åpen kildekode | Not rated | $135/bruker/måned + forbruk 14 dagers gratis prøveperiode + gratisabonnement + gratis demo tilgjengelig | Website |
Best for skanning etter sårbarheter i nettapplikasjoner | Not rated | Priser på forespørsel | Website |


Anmeldelser av de beste verktøyene for sikkerhetstesting
Nedenfor finner du mine detaljerte sammendrag av de beste verktøyene for sikkerhetstesting som kom med på kortlisten. Anmeldelsene mine gir en detaljert gjennomgang av de viktigste funksjonene, fordelene og ulempene, integrasjonene og de ideelle bruksområdene for hvert verktøy, slik at du kan finne det beste for deg.
 Best for proaktiv oppdagelse av sårbarheter
- Gratis abonnement tilgjengelig
- Fra $350/måned
Visit WebsiteCustomer Rating:4.3/5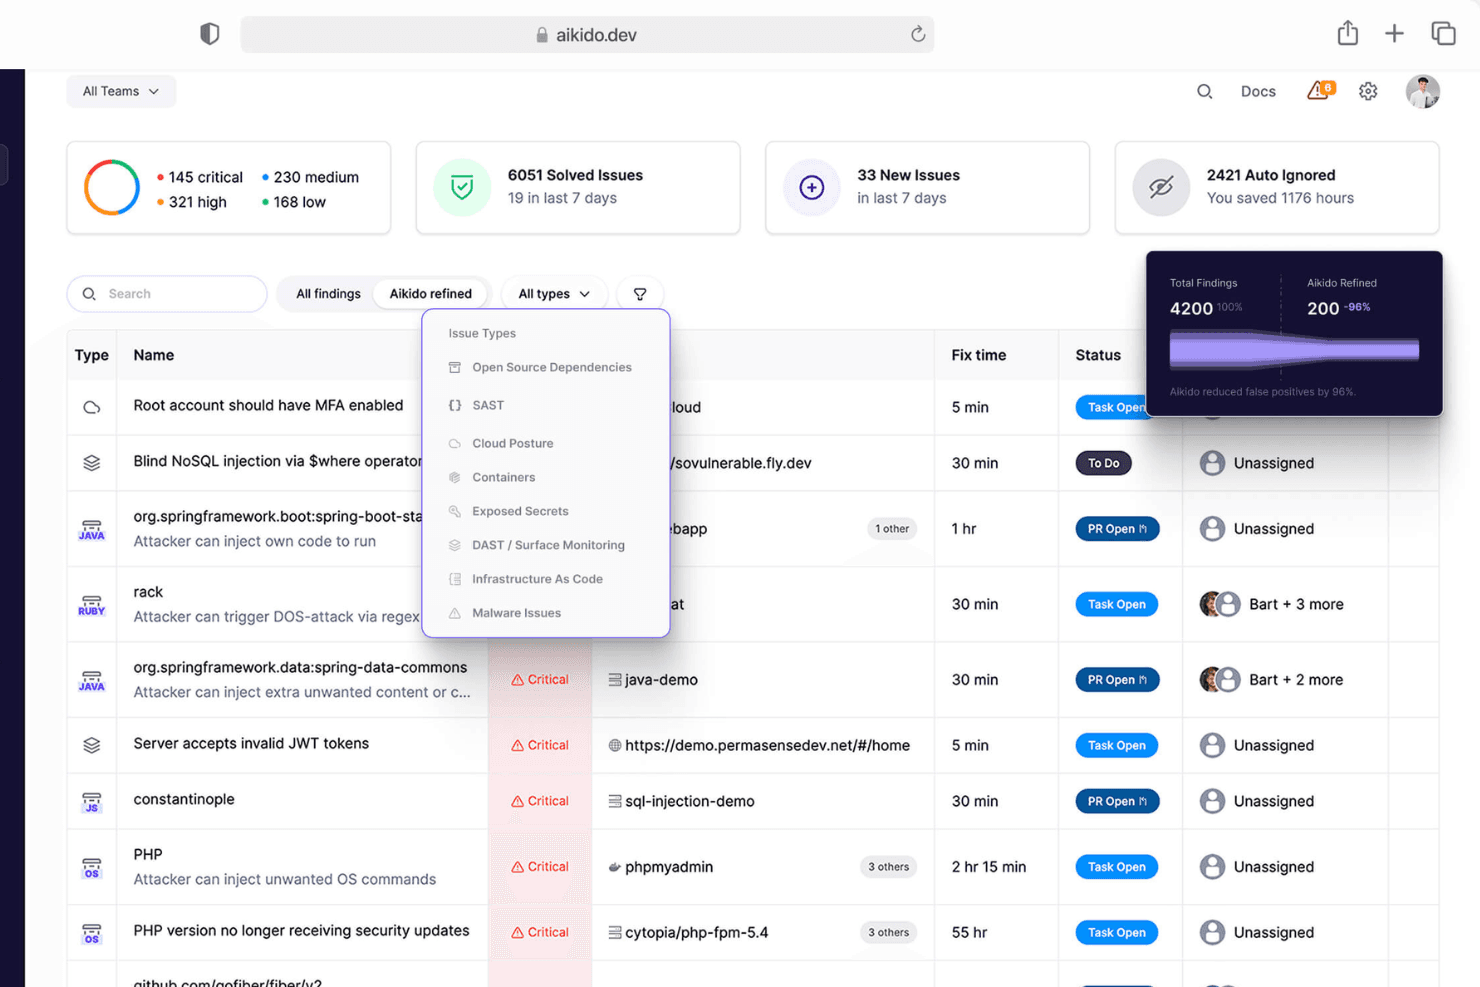
Aikido Security tilbyr et samlet dashbord for å prioritere og filtrere problemer etter type, alvorlighetsgrad og skanningskilde. Aikido Security er en omfattende plattform utviklet for å sikre hele stakken din, fra kode til skyen. Den samler ulike sikkerhetsskannere i ett sentralisert system, slik at du kan overvåke og beskytte applikasjonene dine.
Hvorfor jeg valgte Aikido Security: Jeg liker at det tilbyr statisk sikkerhetstesting av applikasjoner (SAST). Aikido skanner kildekoden din for sikkerhetsrisikoer før endringer kan slås sammen, slik at du oppdager sårbarheter tidlig i utviklingsprosessen. Denne proaktive tilnærmingen sikrer at potensielle trusler håndteres raskt, noe som reduserer sannsynligheten for sikkerhetsbrudd. En annen bemerkelsesverdig funksjon er Aikidos styring av skyens sikkerhetsstilling (CSPM). Den oppdager risikoer i skyinfrastrukturen, som feilkonfigureringer og sårbarheter i virtuelle maskiner og containeravbildninger, på tvers av de største skyleverandørene.
Fremragende funksjoner og integrasjoner:
Funksjonene omfatter skanning av avhengigheter med åpen kildekode (SCA), som kontinuerlig overvåker koden din for kjente sårbarheter og genererer programvarekomponentlister (SBOM-er). I tillegg tester Aikidos overflateovervåking (DAST) dynamisk frontend-en og API-ene i webapplikasjonen din for å identifisere sårbarheter gjennom simulerte angrep.
Integrasjoner omfatter GitHub, GitLab, BitBucket, Azure Pipelines, Drata, Vanta, Asana, ClickUp, Monday.com, Microsoft Teams og Jira.
Pros and Cons
Pros:
- Skalerbar for team i vekst
- Tilbyr handlingsrettet innsikt
- Har et omfattende dashbord og tilpassbare rapporter
Cons:
- Endepunktbeskyttelse dekker bare risikoer i utviklernes forsyningskjede
- Ikke utbedrede sårbarheter utelates som standard i midlertidige skanninger
Learn more about Aikido Security: Best for sårbarhetsskanning
- Gratis demonstrasjon tilgjengelig
- Opptil $1,000/dev/year (faktureres årlig)
Visit WebsiteCustomer Rating:4.7/5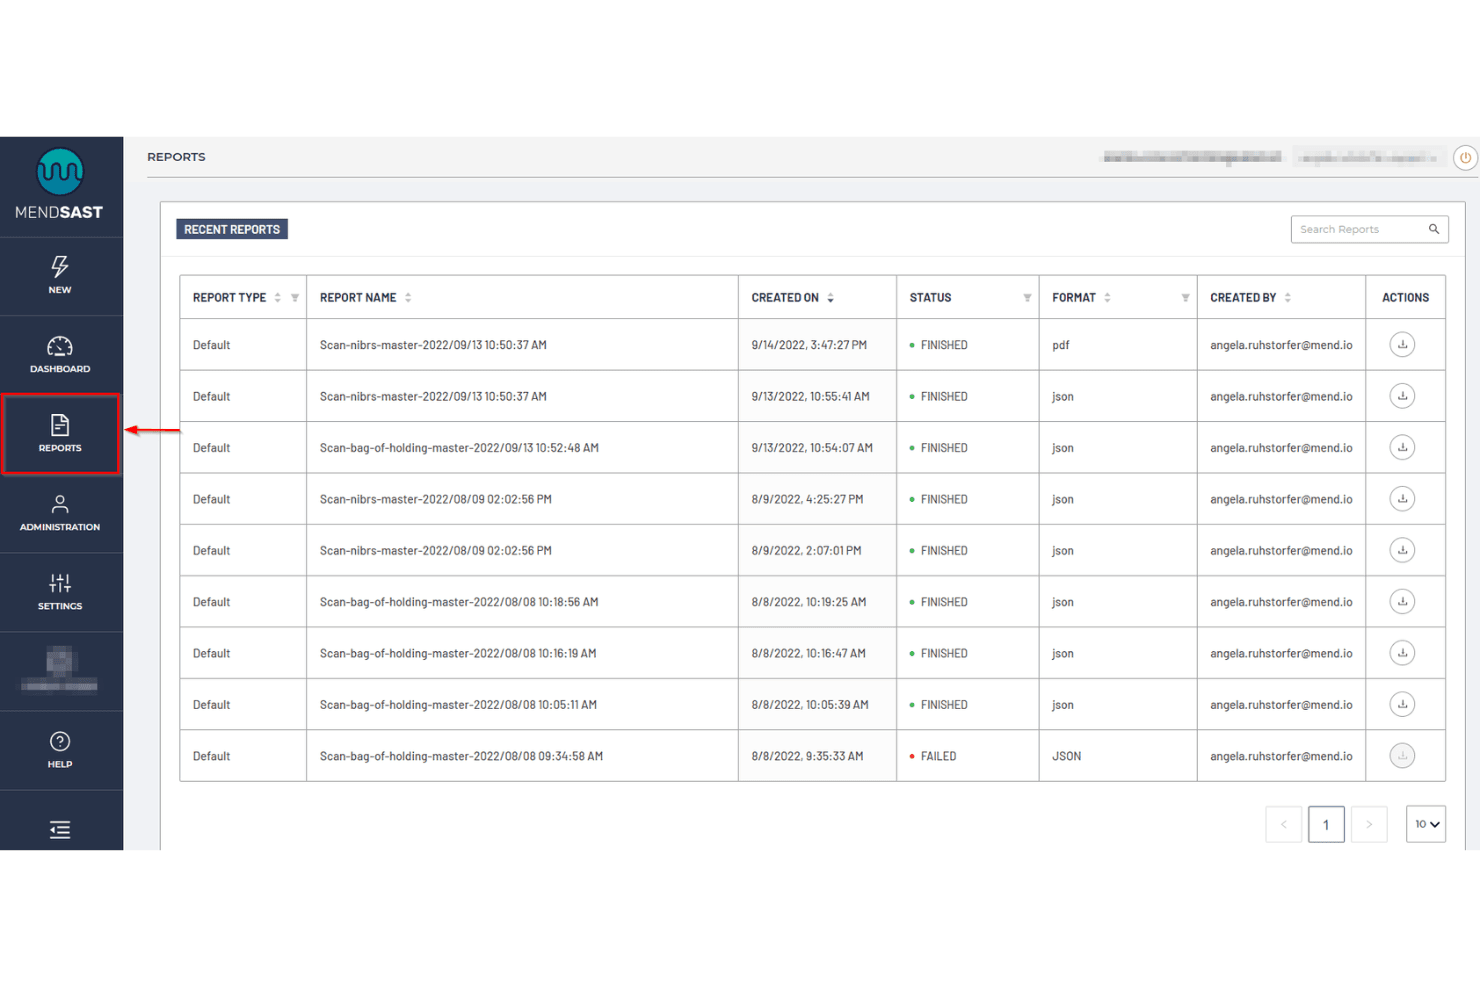
Rapporteringsdashbordet i Mend.io viser skanneresultater, filformater, statuser og rapportmetadata. Mend AppSec er en plattform for sikkerhetstesting av applikasjoner som kombinerer SAST, SCA og containerskanning med prioritering basert på nåbarhet, og leverer funn og forslag til rettinger direkte i pull requests og CI/CD-pipelines.
Hvem passer Mend.io best for?
Mend AppSec passer godt for sikkerhetsteknologiteam som trenger bred dekning av SAST og SCA, med prioritering basert på nåbarhet integrert i utviklernes arbeidsflyter.
Hvorfor jeg valgte Mend.io
Mend AppSec får en plass på kortlisten min fordi den kombinerer SAST og SCA med prioritering basert på nåbarhet. Det betyr at den ikke bare flagger sårbarheter – den forteller deg hvilke sårbarheter en angriper faktisk kan nå i koden din. Jeg liker spesielt godt at forslag til rettinger vises direkte i pull requesten, slik at utbedringen skjer i utviklerens eksisterende arbeidsflyt. Plattformen dekker også containerskanning, og du kan legge til DAST for å teste kjørende applikasjoner og API-er når du trenger bredere dekning.
Viktige funksjoner i Mend.io
- Generering av SBOM: Produserer SBOM-er i formatene SPDX og CycloneDX og tar inn SBOM-er fra tredjeparter, med VEX-data som kommuniserer hvor utsatte komponentene er for utnyttelse.
- Deteksjon av ondsinnede pakker: Identifiserer typosquatting, avhengighetsforvirringsangrep og pakker som inneholder kode for dataeksfiltrering eller bakdører, før de kommer inn i kodebasen din.
- Samlet motor for sikkerhetspolicyer: Bruker policyer på tvers av SAST-, SCA- og containerfunn ved hjelp av alvorlighetsgrenser, lisensieringsregler og SLA-er for utbedring, med automatiske varsler eller blokkering av bygg ved brudd.
- Skanning av containere og Kubernetes: Skanner avbildninger og registre for sårbarheter og hemmeligheter, og integreres med Amazon EKS, Microsoft AKS, Google GKE og innebygd Kubernetes for å vise distribusjonskontekst.
Integrasjoner med Mend.io
Integrasjoner med Mend AppSec omfatter GitHub, GitLab, Bitbucket, Azure DevOps, Jira, ServiceNow, Jenkins, CircleCI, Docker og Amazon ECR. Et API er tilgjengelig for egendefinerte integrasjoner, mens CLI og Unified Agent støtter skanning av CI/CD-pipelines.
Pros and Cons
Pros:
- Nåbarhet gjør det enklere å fokusere på utbedring av avhengigheter
- Skanner proprietær kode, avhengigheter og containere
- Automatiske oppdateringer av avhengigheter reduserer etterslepet med utbedringer
Cons:
- Nåbarhet er fortsatt i betaversjon for Java og JavaScript
- Anmeldere rapporterer om mange støyende funn som krever manuell sortering
Learn more about Mend.io: Best for kodekvalitetsanalyse
- Gratis prøveversjon tilgjengelig
- Priser på forespørsel
Visit WebsiteCustomer Rating:4.4/5
SonarQubes kvalitetsport-rapport viser om koden følger organisasjonens kvalitetspolicy. SonarQube er en komplett integrert løsning for kodesikkerhet (SAST, SCA) og kodekvalitet for både selvadministrerte og skybaserte distribusjoner. Den analyserer egenutviklet, AI-generert og åpen kildekode for å oppdage sårbarheter, feil og problemer med vedlikeholdbarhet tidlig i utviklingslivssyklusen. Plattformen tilbyr også AI-drevne forslag til feilretting for å redusere manuell feilsøking og inkluderer innebygd deteksjon av hemmeligheter som dekker over 400 mønstre.
Hvorfor jeg valgte SonarQube: Jeg valgte SonarQube på grunn av den balanserte fokuseringen på kodekvalitet og sikkerhet på tvers av flere programmeringsspråk. Den gir tydelig innsikt i pålitelighet og vedlikeholdbarhet, samtidig som den passer naturlig inn i CI/CD-pipelines. Kombinasjonen av tilpassbare kvalitetsporter og sikkerhetsanalyse hjelper team med å opprettholde konsekvente og sikre kodestandarder.
Fremtredende funksjoner og integrasjoner:
Funksjoner inkluderer støtte for 35 programmeringsspråk, tilpassbare kvalitetsporter, detaljert statisk analyse og deteksjon av hemmeligheter for mer enn 400 mønstre.
Integrasjoner inkluderer Jenkins, GitHub, GitLab, Bitbucket, Azure DevOps, Bamboo, Travis CI, CircleCI, TeamCity og Visual Studio. En gratis SonarQube IDE-utvidelse er tilgjengelig for VS Code, JetBrains IDE-er, Cursor, Windsurf og andre.
Pros and Cons
Pros:
- Integreres med CI/CD-pipelines
- Forbedrer kodestandarder
- Omfattende språkstøtte
Cons:
- Kan være ressurskrevende
- Krever oppsett og konfigurering
Learn more about SonarQube: Best for funksjoner for automatisk triage
- Gratis abonnement tilgjengelig
- Fra $34/utvikler/måned

Corgea flagger et SQL-injeksjonsproblem med høy alvorlighetsgrad og foreslår en parameterisert løsning direkte i en GitHub-pullforespørsel. Corgea styrker sikkerhetsfunksjonene til teamet ditt ved å finne og utbedre usikker kode, noe som gjør løsningen ideell for CTO-er som ønsker å beskytte sine digitale ressurser. Den AI-drevne teknologien appellerer til bransjer som krever strenge sikkerhetstiltak, for eksempel finans og helsevesen, ved å håndtere sårbarheter som kan kompromittere sensitive data. Ved å integreres i de eksisterende arbeidsflytene dine hjelper Corgea teamet med å håndtere sikkerhetsrisikoer effektivt, slik at du kan føle deg trygg og fokusere på innovasjon.
Hvorfor jeg valgte Corgea
Jeg valgte Corgea på grunn av den AI-drevne statiske applikasjonssikkerhetstestingen (SAST), som utmerker seg ved å identifisere komplekse sårbarheter som tradisjonelle metoder kan overse. Funksjonen for automatisk triage reduserer antallet falske positiver betydelig, sparer tid for teamet ditt og lar dem fokusere på reelle trusler. I tillegg lar Corgeas tilpassbare deteksjonspolicyer deg skreddersy verktøyet etter dine spesifikke sikkerhetsbehov, slik at du får omfattende beskyttelse mot nye trusler.
Viktige funksjoner i Corgea
I tillegg til kjerneegenskapene tilbyr Corgea flere andre funksjoner som øker nytteverdien:
- Avhengighetsskanning: Denne funksjonen ser etter sårbarheter i prosjektets avhengigheter på tvers av flere programmeringsspråk.
- Automatisk utbedring med SAST: Genererer automatisk sikkerhetsoppdateringer, noe som reduserer den manuelle innsatsen som kreves for å sikre kodebasen.
- Deteksjon av personvernlekkasjer: Identifiserer sensitiv informasjon, for eksempel AWS-nøkler og autentiseringsopplysninger, for å forhindre personvernbrudd.
- Støtte for flere språk: Støtter et bredt utvalg av programmeringsspråk, inkludert Java, Python og Ruby, slik at løsningen er kompatibel med prosjektene dine.
Integrasjoner med Corgea
Integrasjonene omfatter GitHub Actions, GitLab CI, Jenkins, Azure DevOps, JIRA, Slack, Zapier og webhooks.
Pros and Cons
Pros:
- AI oppdager komplekse sårbarheter
- Automatiserte sikkerhetsutbedringer av kode
- Omfattende CI/CD-integrasjoner
Cons:
- Oppsett kreves for CI-integrasjoner
- Hovedsakelig rettet mot kodesikkerhet
Learn more about Corgea: Best for kontekstbevisst kodeanalyse
- Gratis abonnement tilgjengelig
- Fra $200/måned
Visit WebsiteCustomer Rating:4.5/5
ZeroPath tilbyr et samlet sikkerhetsdashbord som fremhever skanneaktivitet, sårbarhetstyper, alvorsgrad for problemer og de viktigste kritiske funnene med et enkelt blikk. ZeroPath er utviklet for utviklingsteam og sikkerhetseksperter som ønsker å bygge inn grundigere sårbarhetsdeteksjon i kodebasen uten å måtte sile gjennom utallige falske varsler. Du befinner deg sannsynligvis i et miljø med høyt utviklingstempo, der utviklerne trenger handlingsrettede tilbakemeldinger og sikkerhetsteamet ønsker meningsfulle resultater i stedet for støy. ZeroPath passer godt for organisasjoner som utvikler komplekse applikasjoner (for eksempel innen fintech, helsevesen eller SaaS), der forretningslogikk, autoriseringsflyter og moderne trusselklasser er viktige.
Hvorfor jeg valgte ZeroPath
Jeg valgte ZeroPath fordi løsningen setter kontekstbevisst kodeanalyse i sentrum for applikasjonssikkerheten. Den bruker en AI SAST-motor som forstår applikasjonens logikk og kan avdekke omgåelser av autorisering, avhengighetsrisikoer og komplekse feil i stedet for generiske problemer. Den tilbyr også funksjoner for automatisk feilretting – når den finner en sårbarhet, kan den foreslå eller til og med generere oppdateringer i forespørsler om endringer som du kan gjennomgå. Disse funksjonene passer hvis målet ditt er å arbeide raskere samtidig som du holder risikoen under kontroll.
Viktige funksjoner i ZeroPath
I tillegg til disse kjerneegenskapene finner du følgende funksjoner som er nyttige for teamet ditt:
- Integrasjon med versjonskontroll: Innebygd støtte for GitHub, GitLab, Bitbucket og Azure DevOps gir rask konfigurering og sømløs integrasjon i arbeidsflyten din.
- Deteksjon av feilkonfigurering i IaC: Infrastruktur-som-kode-problemer (f.eks. Terraform-, CloudFormation- og Kubernetes-konfigurasjoner) skannes for sikkerhetsfeil.
- Skanning etter hemmeligheter: Løsningen oppdager lekkede hemmeligheter eller hardkodede legitimasjonsopplysninger i arkivene dine og varsler deg om dem.
- Automatisert samsvarsrapportering: Generer samsvarsrapporter for standarder som SOC 2 og ISO 27001, slik at organisasjonen din oppfyller regulatoriske krav.
Integrasjoner med ZeroPath
Integrasjonene omfatter GitHub, GitLab, Bitbucket, Azure DevOps, Jira, Linear, Slack og eksisterende sikkerhetsverktøy som Snyk, Semgrep og Checkmarx.
Pros and Cons
Pros:
- Gir deg tydelige løsninger som gjør sikkerhetsgjennomgangene raskere.
- Reduserer mengden støyende funn, slik at teamet ditt kan fokusere på reelle problemer.
- Den avdekker logikkfeil og skjulte risikoer som du kanskje ikke ville oppdaget i vanlige skanninger.
Cons:
- Det kan ta tid å tilpasse arbeidsflyten din til automatiseringen.
- Integrasjonsmulighetene er kanskje ikke omfattende nok for komplekse bedriftsmiljøer.
Learn more about Zeropath:

Dashbordet på QA Wolfs plattform gir innsikt i nylig testaktivitet og feilvarsler som må håndteres. QA Wolf er et verktøy for sikkerhetstesting utviklet for team som ønsker effektivt samarbeid innen kvalitetssikring. Dette verktøyet er ideelt for team som ønsker å forbedre testkapasiteten sin og redusere distribusjonstiden.
Hvorfor jeg valgte QA Wolf: QA Wolf tilbyr unike funksjoner som legger til rette for teamsamarbeid. Evnen til å automatisere 80 % av testdekningen innen fire måneder skiller seg ut. Plattformen støtter et ubegrenset antall parallelle testkjøringer, noe som reduserer tiden for kvalitetssikringssykluser betydelig. I tillegg tilfører integrasjonen av AI for å undersøke mislykkede tester verdi til den samarbeidende tilnærmingen, og sikrer både hurtighet og nøyaktighet. Den kombinerer AI-effektivitet med menneskelig oppfølging, noe som gjør den til et pålitelig valg for teamsamarbeid.
Fremtredende funksjoner og integrasjoner:
Funksjoner inkluderer automatisert testing ved hjelp av Playwright for nett og Appium for mobil, noe som muliggjør rask automatisering av tester. Verktøyet støtter et ubegrenset antall parallelle testkjøringer, noe som reduserer tiden for kvalitetssikringssykluser betydelig. Det bruker også AI til å undersøke mislykkede tester, slik at problemer raskt kan identifiseres og løses.
Integrasjoner inkluderer Jenkins, CircleCI, GitHub Actions, Azure DevOps, Travis CI, GitLab CI, Bamboo, TeamCity og Bitbucket Pipelines.
Pros and Cons
Pros:
- Effektiv feilrapportering
- Betydelig tidsbesparelse
- Rask testautomatisering
Cons:
- Potensiell læringskurve for nye brukere
- Begrenset prisgjennomsiktighet
Learn more about QA Wolf: Best for omfattende sårbarhetsanalyse
- Gratis demo tilgjengelig
- Fra $69/måned
Visit WebsiteCustomer Rating:4.5/5
Astra Pentest tilbyr et omfattende dashbord for overvåking av sikkerhetsvurderinger. Astra Pentest er et sikkerhetstestingsverktøy utviklet for å beskytte dine digitale ressurser. Det gir en grundig analyse av webapplikasjonene, nettverkene og mer, slik at sårbarheter identifiseres og håndteres.
Hvorfor jeg valgte Astra Pentest: Jeg valgte Astra Pentest fordi det tilbyr både automatisert og manuell testing, noe som muliggjør en grundig evaluering av systemets sikkerhet. Denne funksjonen sikrer at du får en omfattende analyse av sårbarheter, noe som er avgjørende for å opprettholde robuste sikkerhetsstandarder. I tillegg tilbyr Astra Pentest et detaljert dashbord for sårbarhetshåndtering, som hjelper deg med å spore og administrere eventuelle oppdagede problemer på en effektiv måte. En annen grunn til at jeg valgte Astra Pentest, er fokuset på samsvarstesting. Det hjelper deg med å sikre at systemene dine oppfyller internasjonale sikkerhetsstandarder som SOC2 og HIPAA. Denne samsvarsfunksjonen er spesielt nyttig for organisasjoner som må overholde strenge regulatoriske krav. Dessuten tilbyr Astra Pentest kontinuerlig skanning og ny testing, noe som gir trygghet for at systemene dine forblir sikre over tid.
Fremtredende funksjoner og integrasjoner:
Funksjoner inkluderer et offentlig verifiserbart sertifikat for penetrasjonstesting, som gir et ekstra lag med tillit og trygghet for interessentene dine. Verktøyets integrasjon med CI/CD-pipelines muliggjør automatiserte sikkerhetskontroller under utviklingsprosessen, slik at sårbarheter begrenses før de når produksjonsmiljøet. Astra Pentest tilbyr dessuten støtte for utbedring i sanntid, slik at teamet ditt raskt kan løse identifiserte problemer.
Integrasjoner inkluderer Slack, JIRA, GitHub, GitLab, Circle CI, Jenkins og andre som ikke er eksplisitt oppført i de hentede dataene.
Pros and Cons
Pros:
- Kombinerer automatisert og manuell testing
- Integreres med store CI/CD-verktøy
- Tilbyr sikkerhetsskanninger spesifikke for samsvarskrav
Cons:
- Ytelsesproblemer under omfattende skanninger
- Responstiden for kundestøtte varierer
Learn more about Astra Pentest: Best for sanntidsovervåking
- Gratis abonnement tilgjengelig
- Fra $10/user/month
Visit WebsiteCustomer Rating:4.3/5
Sårbarhetsinnsikt direkte i konteksten av telemetridataene dine. New Relic er en omfattende plattform for observerbarhet utviklet for virksomheter som trenger sanntidsovervåking og forbedring av applikasjonsytelsen.
Hvorfor jeg valgte New Relic: Plattformen utmerker seg innen sanntidsovervåking med overvåking av applikasjonsytelse (APM) og interaktiv sikkerhetstesting av applikasjoner (IAST). Den støtter over 780 integrasjoner, noe som gjør den svært tilpasningsdyktig for ulike teknologistakker. Den bruksbaserte prismodellen gir fleksibilitet og dekker ulike organisatoriske behov. Proaktiv trusselhåndtering og varsler om nulldagssårbarheter er sentrale funksjoner som samsvarer med plattformens USP om sanntidsovervåking.
Fremtredende funksjoner og integrasjoner:
Funksjoner inkluderer ende-til-ende-observerbarhet, som muliggjør omfattende overvåking av applikasjoner. Plattformen tilbyr sanntidsbasert trusselhåndtering for å håndtere sårbarheter når de oppstår. Brukere får også varsler om nulldagssårbarheter, noe som styrker sikkerhetstiltakene.
Integrasjoner inkluderer AWS, Azure, Google Cloud Platform, Kubernetes, Docker, Jenkins, GitHub, Slack, PagerDuty og Microsoft Teams.
Pros and Cons
Pros:
- Forbedrer teamsamarbeidet
- Sanntidsvarsler om trusler
- Omfattende integrasjonsmuligheter
Cons:
- Begrenset støtte for mindre team
- Kan overvelde med datamengder
Learn more about New Relic: Best for håndtering av åpen kildekode
- 14 dagers gratis prøveperiode + gratisabonnement + gratis demo tilgjengelig
- Fra $135/bruker/måned + forbruk (fakturert årlig)

Sonatypes system for policyhåndtering gir team for applikasjonssikkerhet kontroll over programvaren sin i hvert utviklingstrinn. Sonatype er et sikkerhetstestverktøy med fokus på håndtering av åpen kildekode og sikkerhet i programvareforsyningskjeden. Det betjener utviklingsteam og virksomheter ved å sikre trygghet og samsvar for komponenter med åpen kildekode.
Hvorfor jeg valgte Sonatype: Sonatype utmerker seg innen håndtering av åpen kildekode med Nexus-plattformen sin, som automatiserer sikkerhetskontroller og samsvar. Den gir sanntidsovervåking av komponenter med åpen kildekode, slik at teamet ditt raskt kan håndtere sårbarheter. Verktøyet tilbyr også detaljert innsikt i komponentenes tilstand, slik at du kan ta informerte beslutninger. Muligheten til å integrere med ulike utviklingsmiljøer gjør verktøyet enda mer nyttig for håndtering av sikkerhet i åpen kildekode.
Fremtredende funksjoner & integrasjoner:
Funksjoner inkluderer automatisert håndheving av retningslinjer, noe som bidrar til å opprettholde samsvar på tvers av prosjektene dine. Den tilbyr komponentintelligens som gir deg innsikt i kvaliteten og sikkerheten til komponenter med åpen kildekode. Plattformen gir også sanntidsvarsler om sårbarheter, slik at du kan handle raskt.
Integrasjoner inkluderer Jenkins, GitHub, GitLab, Bitbucket, Bamboo, Azure DevOps, Jira, Eclipse, IntelliJ IDEA og Visual Studio.
Pros and Cons
Pros:
- Detaljert innsikt i komponenter
- Sanntidsvarsler om sårbarheter
- Sterkt fokus på sikkerhet i åpen kildekode
Cons:
- Bratt læringskurve for nybegynnere
- Kan være komplisert å konfigurere
Learn more about Sonatype:

Brukere kan laste ned lettleste HTML-rapporter om sårbarheter etter hver skanning. Wapiti er en åpen kildekode-skanner for sårbarheter i nettapplikasjoner, utviklet for sikkerhetseksperter og utviklere. Den identifiserer sårbarheter i nettapplikasjoner ved å utføre svartboks-testing, som simulerer angrep på nettapplikasjonene dine for å avdekke svakheter.
Hvorfor jeg valgte Wapiti: Wapiti tilbyr en enkel tilnærming til skanning etter sårbarheter i nettapplikasjoner med sin svartboks-testmetodikk. Den kan oppdage en rekke sårbarheter, som SQL-injeksjon og skripting på tvers av nettsteder, og sikrer omfattende dekning for nettapplikasjonene dine. Verktøyets evne til å utføre både GET- og POST HTTP-angrepsmetoder forbedrer effektiviteten. Kommandolinjegrensesnittet gir fleksible og tilpassbare skannealternativer, noe som gjør det til et verdifullt verktøy for skanning etter sårbarheter i nettapplikasjoner.
Fremtredende funksjoner og integrasjoner:
Funksjoner inkluderer muligheten til å oppdage et bredt spekter av sårbarheter, noe som gir grundige sikkerhetsvurderinger. Verktøyet støtter både GET- og POST HTTP-angrepsmetoder og sikrer omfattende testing. Kommandolinjegrensesnittet til Wapiti gir fleksible og tilpassbare skannealternativer som kan tilpasses dine spesifikke behov.
Integrasjoner inkluderer kompatibilitet med ulike nettteknologier og plattformer, som HTML5, XML, JSON, SOAP og AJAX.
Pros and Cons
Pros:
- Enkelt kommandolinjegrensesnitt
- Tilpassbare skannealternativer
- Støtter flere angrepsmetoder
Cons:
- Kan være ressurskrevende
- Begrenset brukergrensesnitt
Learn more about Wapiti:
Andre verktøy for sikkerhetstesting
Her er noen flere alternativer for verktøy til sikkerhetstesting som ikke kom med på kortlisten min, men som likevel er verdt å undersøke:
- 11Zed Attack Proxy (ZAP)Best for penetrasjonstesting
- 12SQLMapBest for testing av SQL-injeksjoner
- 13ImmuniWebBest for AI-drevet sikkerhet
- 14BeEF (Browser Exploitation Framework)Best for testing av nettlesersikkerhet
- 15VegaBest for sikkerhet i nettapplikasjoner
- 16NowSecureBest for automatisert sikkerhetstesting av mobilapper
Hvordan jeg evaluerer verktøy for sikkerhetstesting
Jeg deler evalueringen min inn i to lag: grunnleggende funksjoner et verktøy må ha for å kvalifisere, og egenskaper som skiller alternativene fra hverandre for team som skanner CI/CD-pipelines eller gjennomfører penetrasjonstester.
Kjernefunksjonalitet (minimumskrav for denne listen)
Når jeg velger ut verktøy til listen min, vurderer jeg hvert av dem på en skala fra 0 (tilbyr ikke funksjonaliteten) til 5 (utmerker seg på dette området) for hver av kjernefunksjonene nedenfor. Deretter omregner jeg verktøyets samlede poengsum til en prosentandel. Hvert verktøy må oppnå en minimumsscore på 75 % for å bli vurdert for inkludering.
- Sårbarhetsskanning: Jeg undersøker om verktøyet kjører automatiserte skanninger mot oppdaterte CVE- og OWASP-databaser på tvers av nettapplikasjoner, API-er og nettverksmål.
- SAST-, DAST- eller IAST-testing: Jeg ser etter støtte for minst én testmetode med bred dekning av programmeringsspråk og rammeverk for faktiske kodebaser.
- Funksjoner for penetrasjonstesting: Enten testingen er automatisert eller manuell, bør verktøyet gå lenger enn å liste opp sårbarheter og validere om de kan utnyttes gjennom angrepssimulering.
- Integrasjon med CI/CD-pipelines: Innebygde koblinger til verktøy som Jenkins, GitHub Actions eller GitLab CI er viktige her, slik at sikkerhetsskanninger kjøres som en del av hvert bygg.
- Risikorapportering og prioritering: Funnene må ha CVSS-basert alvorlighetsgradering og handlingsrettet veiledning for utbedring, ikke bare rå sårbarhetslister som overvelder prioriteringsarbeidet.
- Tilordning til samsvarsrammeverk: Jeg vurderer om skanneresultatene kan knyttes til standarder som PCI-DSS, HIPAA eller ISO 27001, med rapporter som er klare for revisjon.
Når jeg har en liste over verktøy som oppfyller disse kriteriene, vurderer jeg hva som skiller hver plattform fra de andre.
Skillefaktorer (hva som skiller leverandørene fra hverandre)
Slik sammenligner jeg ulike leverandører:
Fremtredende funksjoner
API-sikkerhetstesting er en viktig skillefaktor jeg ser etter, siden de fleste team nå eksponerer dusinvis av REST- og GraphQL-endepunkter som tradisjonelle skannere ikke oppdager i det hele tatt. Skanning av containere og IaC er like viktig – team som distribuerer gjennom Terraform eller Kubernetes, trenger verktøy som oppdager feilkonfigurasjoner før de når produksjon. Jeg vurderer også arbeidsflyter for utbedring for utviklere, som forslag til rettinger direkte i IDE-en eller automatisk genererte pull requests, som reduserer avstanden mellom å finne en sårbarhet og faktisk løse den.
Mer enn funksjoner
Distribusjonsfleksibilitet er noe jeg alltid undersøker – team i regulerte bransjer trenger ofte selvhostede eller nettverksisolerte alternativer, ikke bare SaaS. Integrasjonsøkosystemet er også viktig, særlig toveis synkronisering med SIEM-plattformer som Splunk eller supportsystemer som Jira, der funn må flyte inn i eksisterende arbeidsflyter. Jeg vurderer også støtten fra leverandørens trusselforskning, siden verktøy som støttes av aktive sikkerhetsforskningsteam, ofte leverer raskere signaturoppdateringer og bedre dekning av nye CVE-er.
Slik velger du verktøy for sikkerhetstesting
Det er lett å gå seg vill i lange funksjonslister og komplekse prismodeller. For å hjelpe deg med å holde fokus når du går gjennom den unike prosessen med å velge programvare, får du her en sjekkliste over faktorer du bør ha i bakhodet:
| Faktor | Hva du bør vurdere |
| Skalerbarhet | Sørg for at verktøyet kan vokse sammen med teamet ditt. Vurder om det kan håndtere økte arbeidsmengder og brukerkrav. |
| Integrasjoner | Se etter kompatibilitet med eksisterende verktøy, som CI/CD-pipelines og versjonskontrollsystemer. |
| Tilpasningsmuligheter | Kontroller om verktøyet lar deg tilpasse innstillingene etter dine spesifikke testbehov og arbeidsflyter. |
| Brukervennlighet | Velg et verktøy med et intuitivt grensesnitt. Det bør minimere læringskurven for teamet ditt. |
| Budsjett | Tilpass verktøyets kostnad til de økonomiske rammene dine. Vurder om det gir god valuta for pengene. |
| Sikkerhetstiltak | Kontroller verktøyets evne til å beskytte sensitive data og overholde samsvarsstandarder. |
| Støtte | Vurder hvor tilgjengelig kundestøtte er, samt ressurser som veiledninger og guider. |
| Ytelse | Vurder verktøyets hastighet og nøyaktighet ved oppdagelse av sårbarheter uten at systemytelsen påvirkes. |
Trender innen verktøy for sikkerhetstesting
I researcharbeidet mitt hentet jeg inn utallige produktoppdateringer, pressemeldinger og lanseringslogger fra ulike leverandører av verktøy for sikkerhetstesting. Her er noen av trendene som vokser frem, og som jeg følger med på:
- KI og maskinlæring: Disse teknologiene brukes til å forbedre sårbarhetsdeteksjon og analyse. De kan identifisere mønstre og forutsi potensielle trusler raskere enn tradisjonelle metoder. Leverandører som ImmuniWeb integrerer KI for å tilby smartere trusselvurderinger.
- Fokus på skysikkerhet: Etter hvert som flere virksomheter flytter til skyen, legger verktøyene nå større vekt på sikkerhetstesting som er spesifikk for skyen. Dette sikrer at skymiljøer er like sikre som lokale miljøer. Løsninger som Snyk tilpasser tilbudene sine for å håndtere sårbarheter i skyen.
- Trusselintelligens i sanntid: Brukere ønsker oppdatert innsikt i potensielle trusler. Verktøy integrerer trusselstrømmer i sanntid for å gi umiddelbare varsler og anbefalinger. Denne trenden er avgjørende for at virksomheter skal kunne reagere raskt på sikkerhetshendelser.
- Integrasjon med DevSecOps-verktøy: Sikkerhetstesting blir en integrert del av DevOps-livssyklusen. Verktøyene er nå utformet for å fungere sømløst i CI/CD-pipelines, noe som fremmer en tilnærming der sikkerhet flyttes til et tidligere stadium. Denne integrasjonen bidrar til å oppdage problemer tidligere i utviklingsprosessen.
- Analyse av brukeradferd: Analyse av brukeradferd blir en viktig funksjon for å oppdage avvik som kan tyde på sikkerhetsbrudd. Denne trenden bidrar til å identifisere interne trusler og uvanlige tilgangsmønstre. Den blir en avgjørende del av omfattende sikkerhetsstrategier.
Hva er verktøy for sikkerhetstesting?
Verktøy for sikkerhetstesting er programvareløsninger som er utviklet for å identifisere sårbarheter og svakheter i systemer, applikasjoner og nettverk. Disse verktøyene brukes vanligvis av sikkerhetseksperter, utviklere og IT-team for å styrke sikkerhetsnivået i virksomhetene sine. Funksjoner som sårbarhetsdeteksjon, trusselintelligens i sanntid og fokus på skysikkerhet bidrar til å beskytte sensitive data og sikre samsvar med regelverk. Samlet sett gir disse verktøyene viktig støtte for å opprettholde sikre og robuste IT-miljøer.
Funksjoner i verktøy for sikkerhetstesting
Når du velger verktøy for sikkerhetstesting, bør du se etter følgende viktige funksjoner:
- Sårbarhetsdeteksjon: Identifiserer svakheter og sikkerhetshull i applikasjoner og bidrar til å forhindre potensielle sikkerhetsbrudd.
- Trusselintelligens i sanntid: Gir oppdaterte varsler om nye trusler, slik at man kan reagere og iverksette tiltak umiddelbart.
- Fokus på skysikkerhet: Sikrer at skymiljøer er beskyttet, og håndterer de unike utfordringene ved skybaserte systemer.
- DevSecOps-integrasjon: Integreres i CI/CD-pipelines og muliggjør sikkerhetskontroller gjennom hele utviklingsprosessen, slik at problemer oppdages tidlig.
- Analyse av brukeradferd: Overvåker og analyserer brukeraktiviteter for å oppdage uvanlige mønstre som kan tyde på sikkerhetstrusler.
- Automatisert skanning: Gjennomfører regelmessige og automatiserte sikkerhetsvurderinger, noe som reduserer behovet for manuell inngripen og sparer tid.
- Tilpassbare oversikter: Tilbyr tilpassede visninger og rapporter, slik at teamene kan konsentrere seg om de mest relevante sikkerhetsmålingene og innsiktene.
- KI- og maskinlæringsfunksjoner: Forbedrer trusseldeteksjon og analyse og gir smartere og raskere sikkerhetsvurderinger.
- Støtte for samsvar: Bidrar til å sikre at systemene oppfyller bransjespesifikke regler og standarder, og reduserer risikoen for brudd på kravene.
- Verktøy for manuell testing: Gir mulighet for grundige, manuelle vurderinger for sikkerhetseksperter som trenger detaljert analyse.
Fordeler med verktøy for sikkerhetstesting
Implementering av verktøy for sikkerhetstesting gir flere fordeler for teamet og virksomheten din. Her er noen av fordelene du kan se frem til:
- Forbedret sikkerhetsnivå: Ved å identifisere og utbedre sårbarheter bidrar disse verktøyene til å beskytte systemene dine mot potensielle trusler.
- Tidsbesparelser: Automatisert skanning reduserer behovet for manuelle kontroller, slik at teamet ditt kan konsentrere seg om andre oppgaver.
- Forbedret samsvar: Verktøy med støtte for samsvar sikrer at du oppfyller bransjestandarder, noe som reduserer risikoen for sanksjoner.
- Tidlig oppdagelse av problemer: Integrasjon med andre DevOps-sikkerhetsverktøy muliggjør sikkerhetskontroller gjennom hele utviklingsprosessen, slik at problemer oppdages før de eskalerer.
- Informerte beslutninger: Tilpassbare instrumentpaneler og detaljerte rapporter gir innsikt som veileder sikkerhetsstrategiene dine.
- Proaktiv trusselhåndtering: Sanntidsinformasjon om trusler holder deg oppdatert om nye trusler, slik at du kan handle raskt.
- Skalerbarhet: Etter hvert som virksomheten vokser, kan disse verktøyene tilpasses økte krav og sikre kontinuerlig sikkerhetsdekning.
Kostnader og priser for verktøy for sikkerhetstesting
Valg av verktøy for sikkerhetstesting krever en forståelse av de ulike prismodellene og abonnementene som er tilgjengelige. Kostnadene varierer basert på funksjoner, teamstørrelse, tillegg og mer. Tabellen nedenfor oppsummerer vanlige abonnementer, gjennomsnittsprisene deres og typiske funksjoner som er inkludert i løsninger for verktøy for sikkerhetstesting:
Sammenligningstabell for abonnementer for verktøy for sikkerhetstesting
| Abonnementstype | Gjennomsnittspris | Vanlige funksjoner |
| Gratisabonnement | $0 | Grunnleggende sårbarhetsskanning, begrenset brukerstøtte og tilgang til fellesskapet. |
| Personlig abonnement | $10-$30 /bruker /måned | Avanserte skannefunksjoner, grunnleggende rapportering og brukerstøtte via e-post. |
| Bedriftsabonnement | $50-$100 /bruker /måned | Omfattende skanning, sanntidsvarsler, samsvarskontroller og brukerstøtte via telefon. |
| Virksomhetsabonnement | $150-$300/bruker /måned | Komplett funksjonssett, dedikert kontoadministrasjon, tilpassede integrasjoner og brukerstøtte døgnet rundt, alle dager. |
Vanlige spørsmål om verktøy for sikkerhetstesting
Her er noen svar på vanlige spørsmål om verktøy for sikkerhetstesting:
Hvilket verktøy brukes til sikkerhetstesting?
Sikkerhetstesting innebærer verktøy som Burp Suite og OWASP ZAP for nettapplikasjoner, samt Nmap og Wireshark for nettverksanalyse. Disse verktøyene oppdager og reduserer sikkerhetsproblemer på tvers av ulike områder. De tilbyr avanserte funksjoner som er avgjørende for grundig sikkerhetstesting.
Hva er de tre typene sikkerhetstesting?
De tre hovedtypene sikkerhetstesting er sårbarhetsskanning, u003ca href=u0022https://thectoclub.com/tools/best-enterprise-penetration-testing-tools/u0022u003epenetrasjonstestingu003c/au003e og statisk analyse. Sårbarhetsskanning bruker automatiserte verktøy til å identifisere svakheter. u003ca href=u0022https://thectoclub.com/tools/best-web-application-penetration-testing-tools/u0022u003ePenetrasjonstestingu003c/au003e simulerer angrep for å finne sikkerhetshull. Statisk analyse undersøker kildekoden for potensielle sårbarheter.
Er sikkerhetstesting funksjonell eller ikke-funksjonell?
Sikkerhetstesting regnes som en form for ikke-funksjonell testing. Den fokuserer på hvordan et system oppfører seg under uventede forhold, i stedet for på bestemte funksjoner. Ikke-funksjonelle tester, inkludert sikkerhetstesting, vurderer systemets motstandsdyktighet og evne til å håndtere trusler.
Hva er de seks grunnleggende prinsippene for sikkerhetstesting?
De seks grunnleggende prinsippene er konfidensialitet, integritet, tilgjengelighet, autentisering, autorisasjon og ikke-benekting. Disse prinsippene sikrer at data beskyttes mot uautorisert tilgang, forblir korrekte og tilgjengelige, og at handlinger kan knyttes til en ansvarlig aktør. De utgjør grunnlaget for effektiv sikkerhetstesting.
Hvor ofte bør sikkerhetstesting gjennomføres?
Regelmessig sikkerhetstesting er avgjørende for å opprettholde et sikkert miljø. Ideelt sett bør testing gjennomføres minst hvert kvartal og etter alle vesentlige systemendringer. Dette bidrar til å identifisere nye sårbarheter og sikrer kontinuerlig beskyttelse mot trusler i utvikling.
Kan verktøy for sikkerhetstesting integreres med CI/CD-pipelines?
Ja, mange verktøy for sikkerhetstesting tilbyr integrasjon med CI/CD-pipelines. Denne integrasjonen muliggjør kontinuerlige sikkerhetskontroller under utviklingsprosessen. Den bidrar til å oppdage sårbarheter tidlig og sikrer at sikkerhet er en del av programvareutviklingens livssyklus.