

I 10 migliori software di autenticazione nel 2026

10 Elenco dei migliori software di autenticazione


Il software di autenticazione controlla chi accede ai tuoi sistemi, alle tue app e ai tuoi dati verificando l’identità degli utenti a ogni punto di accesso. Se stai confrontando i migliori software di autenticazione, probabilmente stai lavorando per proteggere ambienti complessi, bilanciare gli strumenti legacy con i servizi cloud e difenderti da minacce in aumento come il phishing e il dirottamento delle sessioni.
Lo strumento di autenticazione giusto può aiutarti a gestire i rischi, ad adattare la sicurezza alle condizioni in evoluzione e a mantenere produttivi i tuoi team senza rallentarli. Questa guida ti aiuterà a capire cosa conta di più, così potrai scegliere una soluzione adatta al tuo stack, che supporti i tuoi utenti e ti dia sicurezza a ogni accesso.
Perché Fidarti delle Nostre Recensioni Software
Testiamo e recensiamo software dal 2023. Come leader tecnologici, sappiamo quanto sia cruciale e difficile prendere la decisione giusta nella scelta di un software.
Investiamo in una ricerca approfondita per aiutare il nostro pubblico a effettuare scelte migliori di acquisto software. Abbiamo testato oltre 2.000 strumenti per diversi casi d’uso tecnologici e scritto più di 1.000 recensioni complete. Scopri come restiamo trasparenti e la nostra metodologia di recensione del software.
Confronta i migliori software di autenticazione
Confronta prezzi e specifiche, fianco a fianco, dei software di autenticazione inclusi nel mio elenco ristretto.
| Tool | Best For | Trial Info | Price | ||
|---|---|---|---|---|---|
| 1 | Ideale per l'MFA in ambienti IT eterogenei e applicazioni legacy | Prova gratuita di 30 giorni | A partire da $2/utente/mese | Website | |
| 2 | Ideale per l'MFA resistente al phishing su scala aziendale | Piano gratuito disponibile; prova gratuita di 30 giorni | A partire da $3/utente/mese | Website | |
| 3 | Ideale per l'integrazione dell'identità gestita dagli sviluppatori | Versione di prova gratuita disponibile | A partire da $35/mese | Website | |
| 4 | Ideale per la gestione delle identità della forza lavoro basata su Google | Prova gratuita di 14 giorni | A partire da $7.00/utente/mese | Website | |
| 5 | Ideale per la valutazione continua del rischio della sessione dopo l'accesso | Prova gratuita di 14 giorni | Prezzo su richiesta | Website | |
| 6 | Ideale per la gestione delle identità aziendali su larga scala | Prova gratuita di 30 giorni | A partire da $6/utente/mese (con fatturazione annuale) | Website | |
| 7 | Ideale per IAM ibrido e federale di livello aziendale | Prova gratuita di 30 giorni | A partire da $3/user/month (fatturato annualmente) | Website | |
| 8 | Ideale per l'autenticazione adattiva della forza lavoro basata sul ML | Prova gratuita di 30 giorni disponibile | Da $3/utente/mese | Website | |
| 9 | Ideale per la sicurezza delle identità nativa di Microsoft 365 | Prova gratuita di 30 giorni | A partire da $7.00/utente/mese | Website | |
| 10 | Ideale per IAM unificato della forza lavoro e dei clienti | Prova gratuita disponibile | A partire da $1.71/utente/mese (con fatturazione annuale) | Website |
Recensioni dei software di autenticazione
Di seguito trovi i miei riepiloghi dettagliati dei migliori software di autenticazione inclusi nel mio elenco ristretto. Le mie recensioni offrono una panoramica dettagliata delle funzionalità, dei casi d’uso ideali e delle capacità di ogni piattaforma, per aiutarti a trovare quella più adatta a te.

Ideale per l'MFA in ambienti IT eterogenei e applicazioni legacy
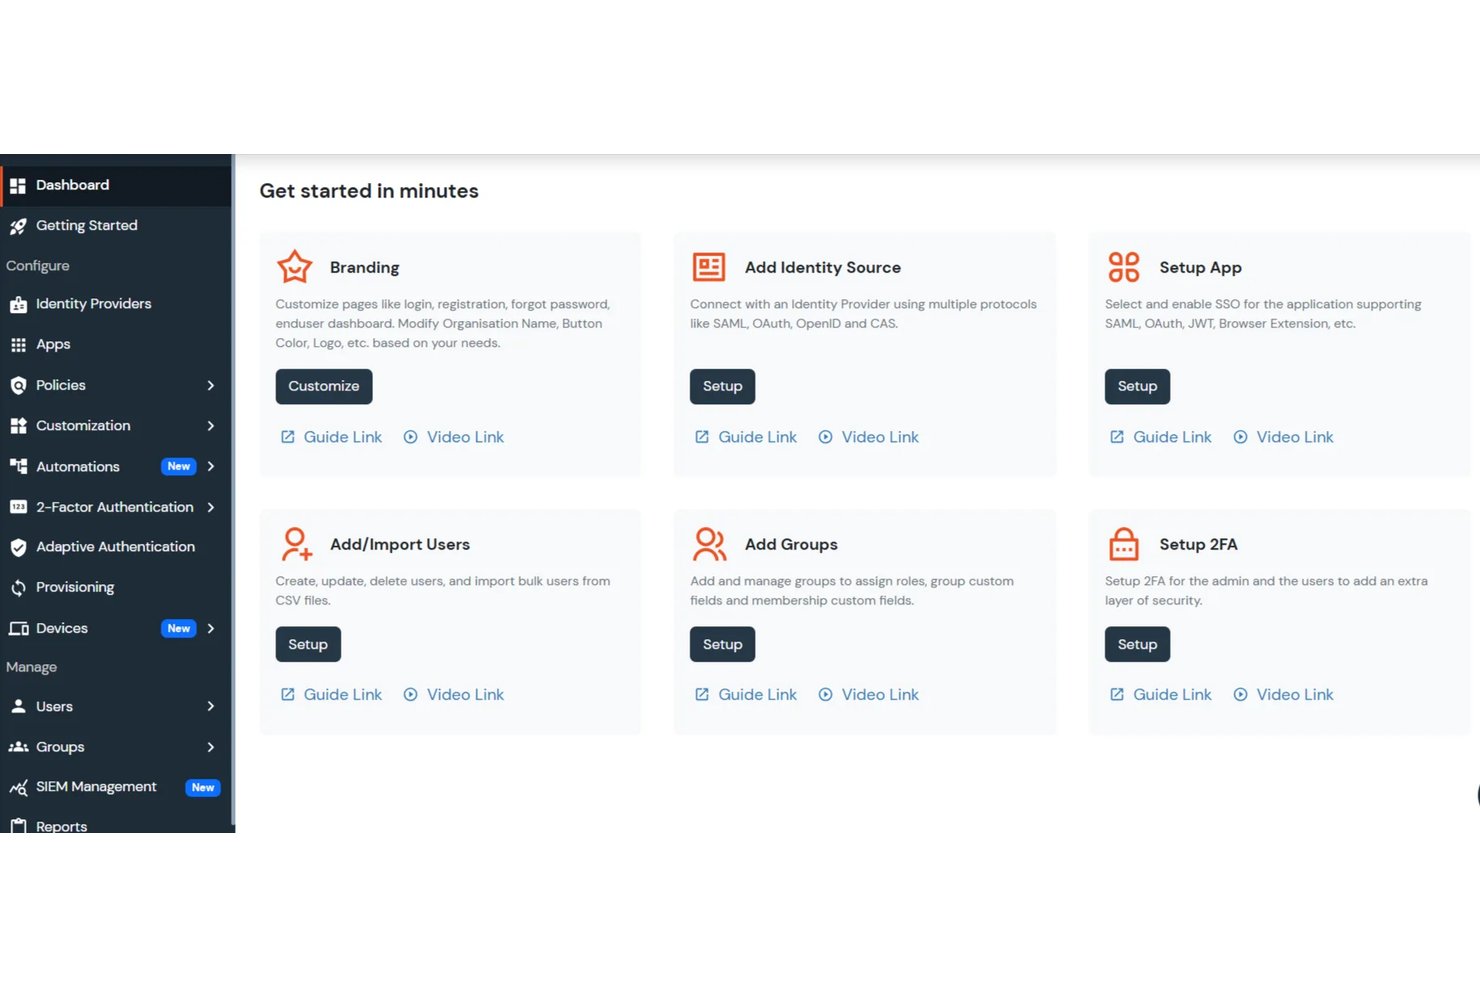
miniOrange è una piattaforma di gestione delle identità e degli accessi che copre l'MFA per VPN, dispositivi di rete, desktop e applicazioni legacy, oltre a SSO, autenticazione adattiva, provisioning degli utenti e CIAM.
Per chi è più adatto miniOrange?
miniOrange è particolarmente adatto ai team IT che gestiscono ambienti eterogenei, con VPN, dispositivi di rete, sistemi ERP legacy e moderne applicazioni SaaS utilizzati contemporaneamente.
Perché ho scelto miniOrange
Ho scelto miniOrange come una delle soluzioni migliori perché è l'unico strumento del mio elenco in grado di applicare l'MFA a una VPN Cisco AnyConnect, a una sessione RDP Windows, a un accesso ERP PeopleSoft e a un'applicazione SaaS contemporaneamente, tutto da un'unica console di amministrazione. La maggior parte dei fornitori IAM gestisce bene le applicazioni cloud, ma mostra dei limiti quando vengono introdotti dispositivi di rete che dipendono da RADIUS o applicazioni legacy basate su intestazioni. miniOrange gestisce nativamente entrambi i casi, utilizzando TACACS+ per l'autenticazione dei dispositivi di rete e un proxy inverso per le applicazioni legacy che non supportano SAML o OIDC.
Funzionalità principali di miniOrange
- Provisioning degli utenti basato su SCIM: crea e disattiva automaticamente gli account utente in oltre 7.000 applicazioni tramite SCIM, con sincronizzazione bidirezionale e mappatura degli attributi basata sui ruoli.
- Policy di accesso adattive basate sul rischio: valuta la postura del dispositivo, la reputazione dell'indirizzo IP, la geolocalizzazione e i modelli comportamentali per consentire, sottoporre a verifica o bloccare dinamicamente i tentativi di accesso.
- Autenticazione con passkey FIDO2/WebAuthn: supporta l'accesso senza password e resistente al phishing tramite chiavi di sicurezza hardware, dati biometrici e passkey associate al dispositivo nei piani Premium e superiori.
- Portale self-service per la registrazione degli utenti: consente agli utenti di registrare i propri dispositivi MFA e metodi di autenticazione al primo accesso, con flussi di approvazione facoltativi da parte dell'amministratore.
Integrazioni di miniOrange
miniOrange offre oltre 6.000 integrazioni, tra cui Salesforce, Google Workspace, Microsoft 365, AWS, Slack, Zoom, SAP, Oracle EBS, PeopleSoft e Active Directory. Supporta connessioni personalizzate tramite API REST, SAML, OAuth 2.0, OIDC, SCIM, LDAP, RADIUS e TACACS+.
Pros and Cons
Pros:
- Supporta l'MFA per applicazioni legacy e dispositivi di rete
- Opzioni di distribuzione flessibili, inclusa l'installazione on-premise
- Autenticazione adattiva con policy basate sul rischio
Cons:
- Le funzionalità principali sono riservate ai piani di livello superiore
- L'integrazione con alcune applicazioni può essere complessa
Cisco
Ideale per l'MFA resistente al phishing su scala aziendale
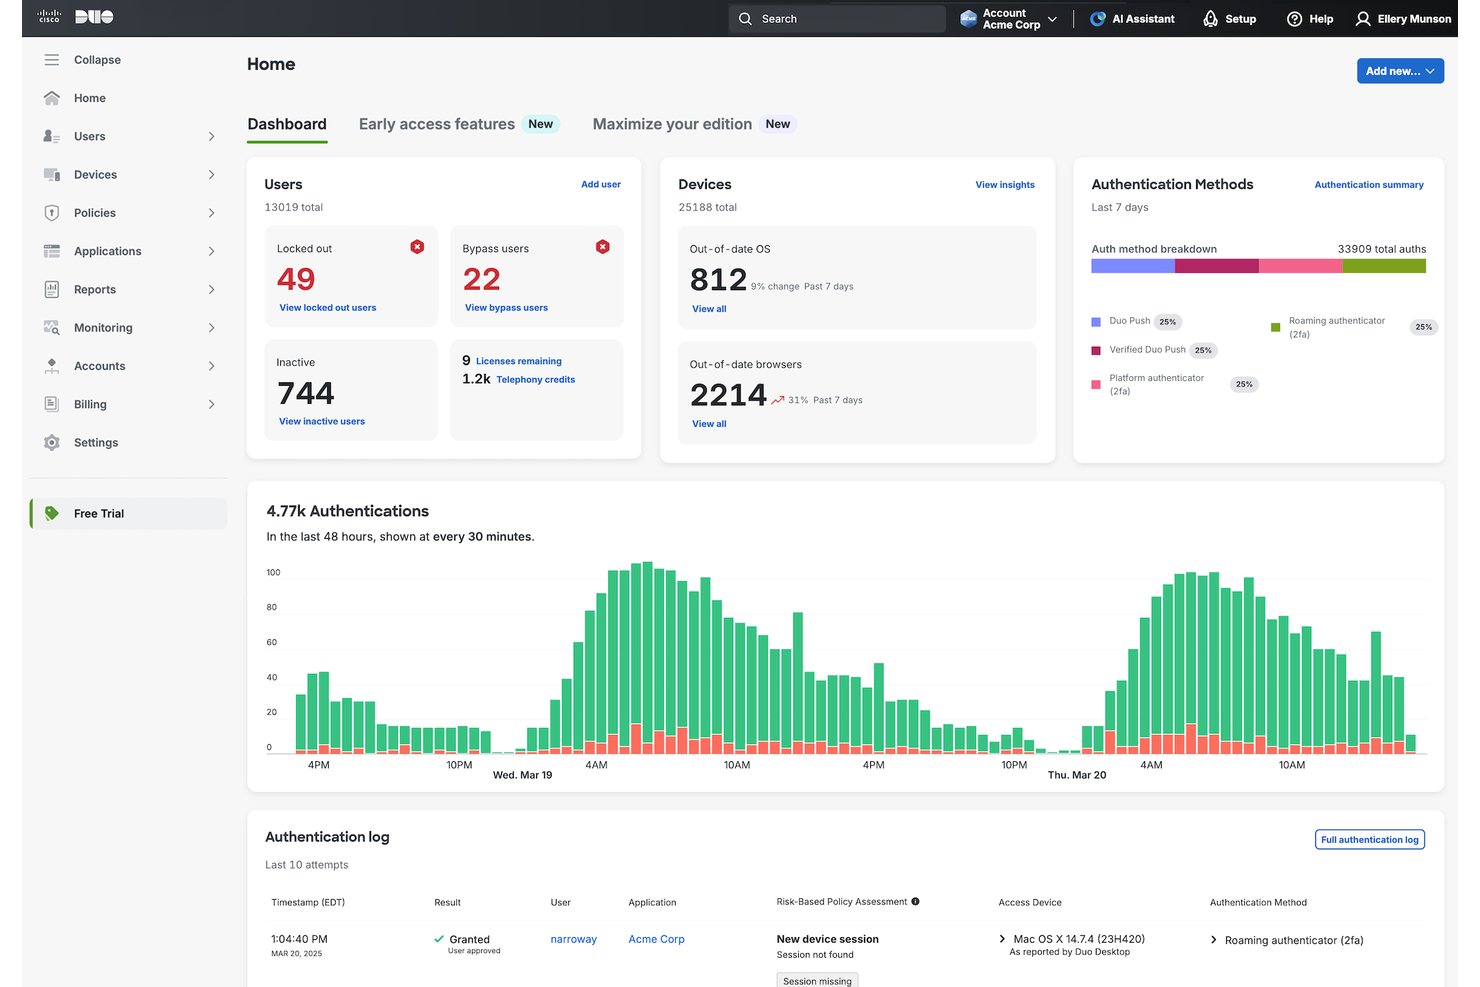
Cisco Duo è una piattaforma MFA e di sicurezza delle identità che copre l'autenticazione resistente al phishing, l'accesso senza password, il SSO, l'attendibilità dei dispositivi e le policy di accesso adattivo negli ambienti cloud e on-premise.
A chi è più adatto Cisco Duo?
Cisco Duo è la scelta giusta per i team IT e di sicurezza aziendali che devono applicare l'MFA resistente al phishing a una forza lavoro ampia e distribuita, senza rinunciare alla copertura dei requisiti di conformità.
Perché ho scelto Cisco Duo
Cisco Duo si guadagna un posto nella mia rosa di candidati perché nessun'altra piattaforma eguaglia la sua profondità di opzioni MFA resistenti al phishing su scala aziendale. Sono particolarmente colpito da Verified Duo Push, che obbliga gli utenti a inserire un codice corrispondente durante l'accesso, contrastando direttamente gli attacchi di bombardamento tramite notifiche push. Se si aggiungono il supporto per le passkey FIDO2 e la verifica della prossimità basata su BLE, si ottiene una copertura di autenticazione stratificata e di livello hardware, efficace anche per le forze lavoro distribuite.
Funzionalità principali di Cisco Duo
- Autenticazione basata sul rischio: Adatta dinamicamente i requisiti di autenticazione in base a segnali in tempo reale come lo stato del dispositivo, la reputazione dell'indirizzo IP e la posizione dell'utente.
- Duo Directory: Una directory utenti nativa per il cloud che consente di archiviare e gestire identità, ruoli e gruppi degli utenti direttamente in Duo.
- Provisioning SCIM in uscita: Automatizza il provisioning e il deprovisioning degli utenti nelle applicazioni downstream come Microsoft 365, AWS IAM Identity Center e Atlassian.
- Applicazione dell'affidabilità del dispositivo: Verifica il livello di sicurezza dell'endpoint, inclusi la versione del sistema operativo, la crittografia del disco e lo stato dell'antivirus, prima di concedere l'accesso a qualsiasi applicazione connessa.
Integrazioni di Cisco Duo
Cisco Duo offre oltre 500 integrazioni preconfigurate con applicazioni e infrastrutture, tra cui Microsoft 365, Salesforce, AWS, Workday, Slack, Dropbox, Box, Zoom e Atlassian. Supporta inoltre SAML, OIDC, RADIUS, LDAP, SCIM e API per integrazioni personalizzate.
Pros and Cons
Pros:
- Verified Duo Push blocca gli attacchi di bombardamento tramite notifiche push
- Controlli sull'affidabilità del dispositivo prima di concedere l'accesso
- Conformità FedRAMP e FIPS per i settori regolamentati
Cons:
- Catalogo di app SSO più ridotto rispetto a quello di Okta
- Mancano le funzionalità CIAM e di accesso social

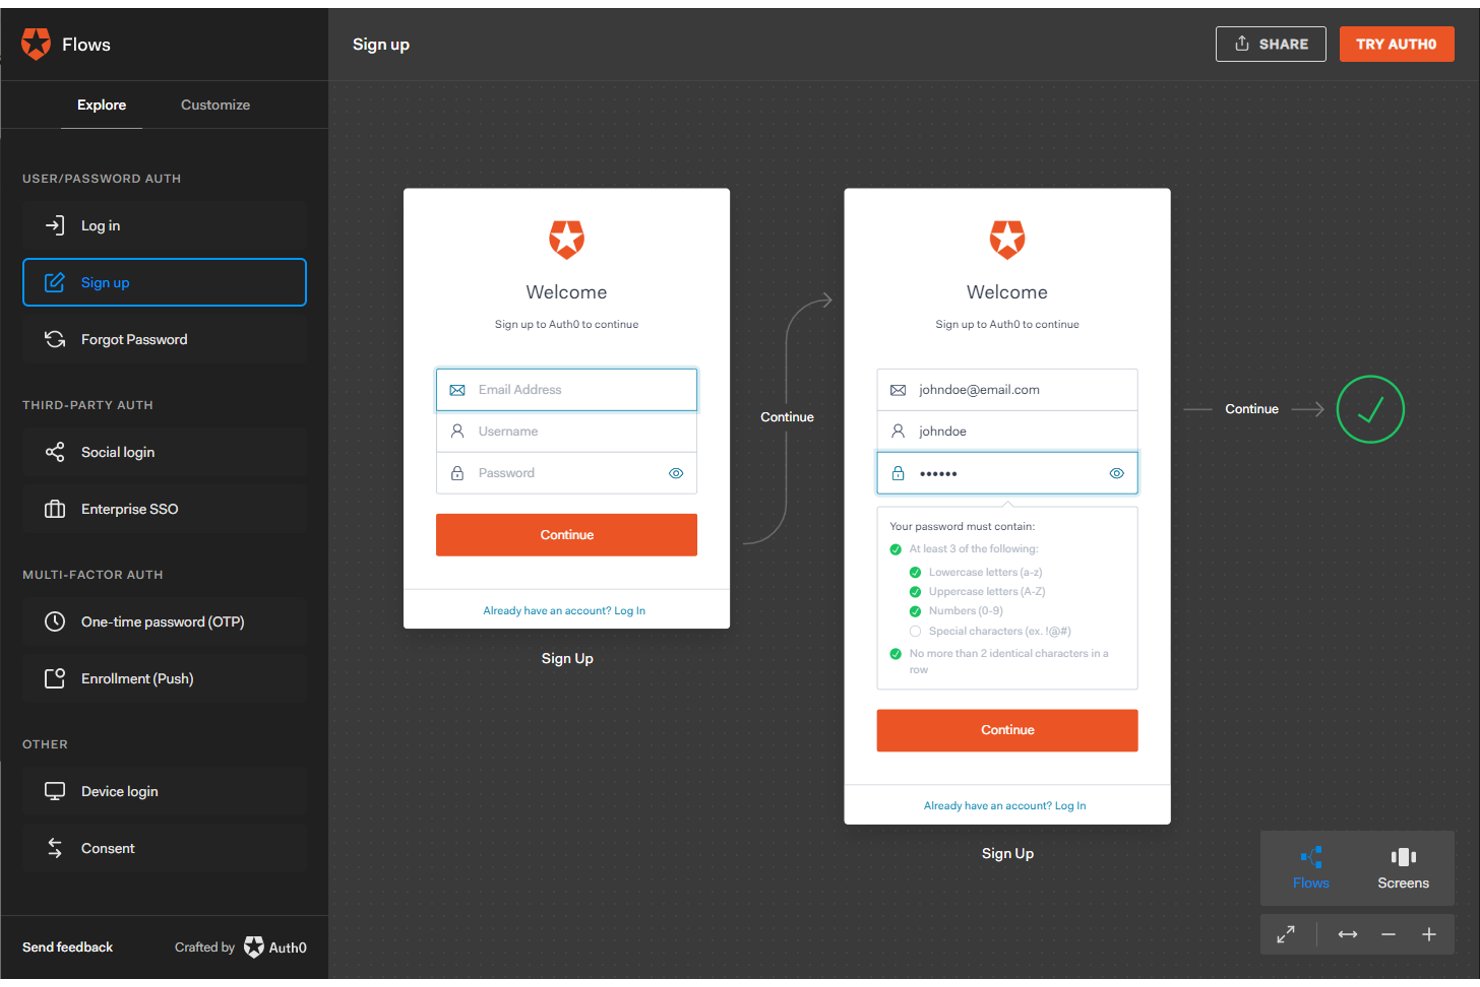
Auth0 è una piattaforma di identità orientata agli sviluppatori che offre MFA, SSO, autenticazione senza password, autorizzazione granulare e gestione del ciclo di vita degli utenti basata su SCIM per applicazioni personalizzate e aziendali.
Per chi è più adatto Auth0?
Auth0 è particolarmente adatto ai team di ingegneria che integrano l'autenticazione in applicazioni personalizzate e necessitano di un'infrastruttura di identità flessibile e basata sulle API.
Perché ho scelto Auth0
Auth0 è entrato nella mia rosa di candidati perché è la piattaforma di identità più nativa per gli sviluppatori con cui abbia lavorato, progettata fin dall'inizio per i team che integrano l'autenticazione direttamente nelle applicazioni personalizzate. Apprezzo in particolare Auth0 Actions, che consente di inserire logica senza server in qualsiasi punto del flusso di autenticazione, ad esempio attivando la MFA con escalation solo quando un utente accede a un endpoint API sensibile. Il suo motore MFA adattivo utilizza un punteggio del rischio basato su ML per richiedere una verifica agli accessi che indicano viaggi impossibili o dispositivi non riconosciuti, senza aggiungere attrito alle sessioni affidabili.
Funzionalità principali di Auth0
- Provisioning in ingresso SCIM 2.0: Sincronizza utenti e gruppi dai provider di identità a monte in Auth0 con supporto completo per creazione, aggiornamento, disattivazione ed eliminazione, oltre alla revoca automatica delle sessioni in fase di deprovisioning.
- Organizzazioni Auth0: Modella strutture B2B multi-tenant in cui ogni organizzazione cliente dispone della propria configurazione SSO, sincronizzazione della directory, verifica del dominio e portale di amministrazione self-service.
- Autorizzazione granulare (FGA): Definisci e valuta criteri di accesso complessi basati su relazioni, ruoli e attributi utilizzando un motore basato su OpenFGA che si adatta a miliardi di tuple di autorizzazione.
- Streaming dei log: Esporta i log di audit del tenant quasi in tempo reale verso piattaforme SIEM come Splunk, Datadog e Amazon EventBridge, con filtraggio degli eventi e controlli integrati per l'offuscamento dei dati personali.
Integrazioni di Auth0
Auth0 offre integrazioni native con Microsoft Entra ID, Active Directory, Google Workspace, Okta Workforce Identity, Datadog, Splunk, Amazon EventBridge e Azure Event Hubs. Supporta inoltre integrazioni dal marketplace e connessioni personalizzate tramite la sua API REST di gestione.
Pros and Cons
Pros:
- La MFA adattiva richiede una verifica solo per i tentativi di accesso rischiosi
- L'autorizzazione granulare supporta criteri basati sulle relazioni
- Strutture B2B multi-tenant tramite la funzionalità Organizzazioni
Cons:
- La conservazione dei log è limitata nei piani inferiori
- Le funzionalità avanzate spesso richiedono il passaggio a piani superiori

Ideale per la gestione delle identità della forza lavoro basata su Google
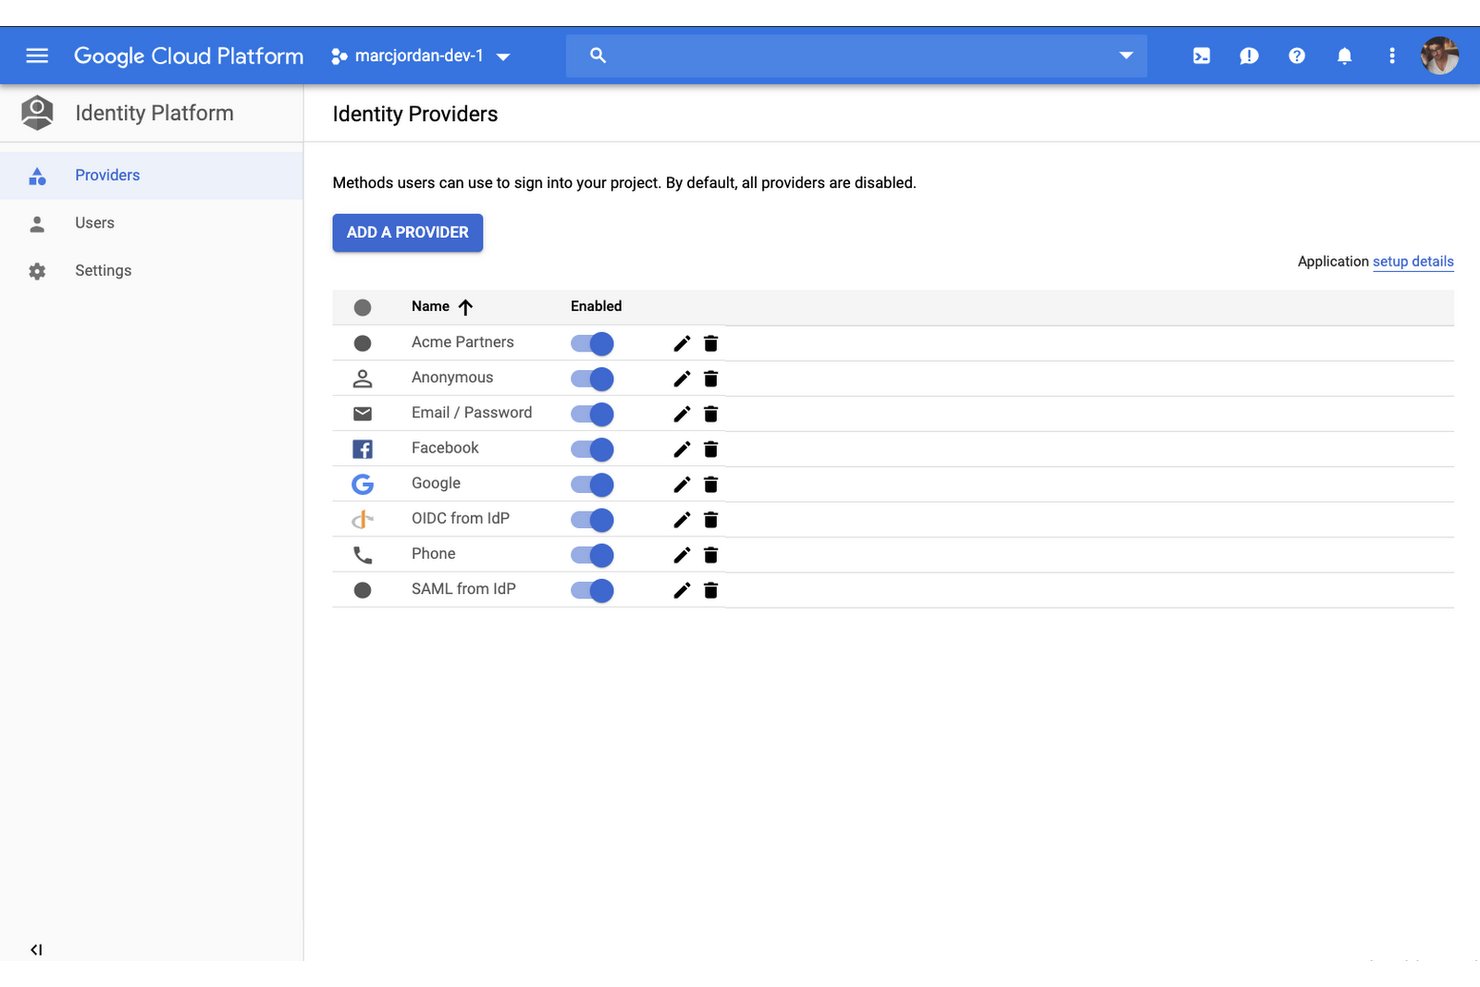
Google Cloud Identity è una piattaforma di gestione delle identità e degli accessi della forza lavoro che include SSO, MFA, criteri di accesso adattivi e una directory cloud integrata, oltre a un livello CIAM rivolto agli sviluppatori tramite Identity Platform per l'autenticazione di app personalizzate.
Per chi è più adatto Google Cloud Identity?
Google Cloud Identity è la soluzione ideale per i team IT e di sicurezza che utilizzano Google Workspace o Google Cloud e necessitano di una gestione delle identità della forza lavoro integrata direttamente nel loro ambiente esistente.
Perché ho scelto Google Cloud Identity
Ho scelto Google Cloud Identity perché è integrato direttamente nell'ecosistema Google, il che significa che, se la forza lavoro utilizza già Google Workspace o Google Cloud, la gestione delle identità non deve essere aggiunta separatamente. Apprezzo in particolare i criteri di accesso sensibili al contesto, che valutano lo stato del dispositivo, la posizione e i segnali dell'indirizzo IP prima di concedere l'accesso, nonché l'implementazione obbligatoria delle passkey e di FIDO2 in tutti gli account Google Cloud, che offre un'autenticazione resistente al phishing senza richiedere un fornitore separato.
Funzionalità principali di Google Cloud Identity
- Google Cloud Directory Sync (GCDS): Sincronizza utenti e gruppi dalle directory Active Directory o LDAP locali direttamente con Cloud Identity in un'unica direzione.
- Federazione delle identità della forza lavoro: Estende l'SSO agli IdP esterni senza richiedere la sincronizzazione degli utenti, coprendo oltre il 95% dei prodotti Google Cloud tramite l'accesso basato sugli attributi.
- Identity-Aware Proxy (IAP): Applica criteri di accesso sensibili al contesto alle app cloud e alle VM in base allo stato del dispositivo, alla rete e ai segnali relativi all'identità dell'utente, senza VPN.
- SDK di Identity Platform: Fornisce SDK multilingua (JavaScript, iOS, Android, Node.js, Python, Go, Java, C++) per integrare l'autenticazione direttamente nelle applicazioni personalizzate.
Integrazioni di Google Cloud Identity
Google Cloud Identity offre integrazioni del Marketplace con Salesforce, Atlassian Jira, Confluence e ServiceNow, oltre a integrazioni native con Google Workspace e Google Cloud. Admin SDK, Reports API e le API REST di Identity Platform supportano integrazioni personalizzate.
Pros and Cons
Pros:
- Passkey e FIDO2 obbligatori per tutti gli utenti
- L'accesso sensibile al contesto applica un modello senza fiducia implicita granulare
- Gli SDK supportano flussi di lavoro di autenticazione per app personalizzate
Cons:
- La sincronizzazione con Active Directory è esclusivamente unidirezionale
- Il supporto LDAP è limitato ai livelli superiori

Ideale per la valutazione continua del rischio della sessione dopo l'accesso
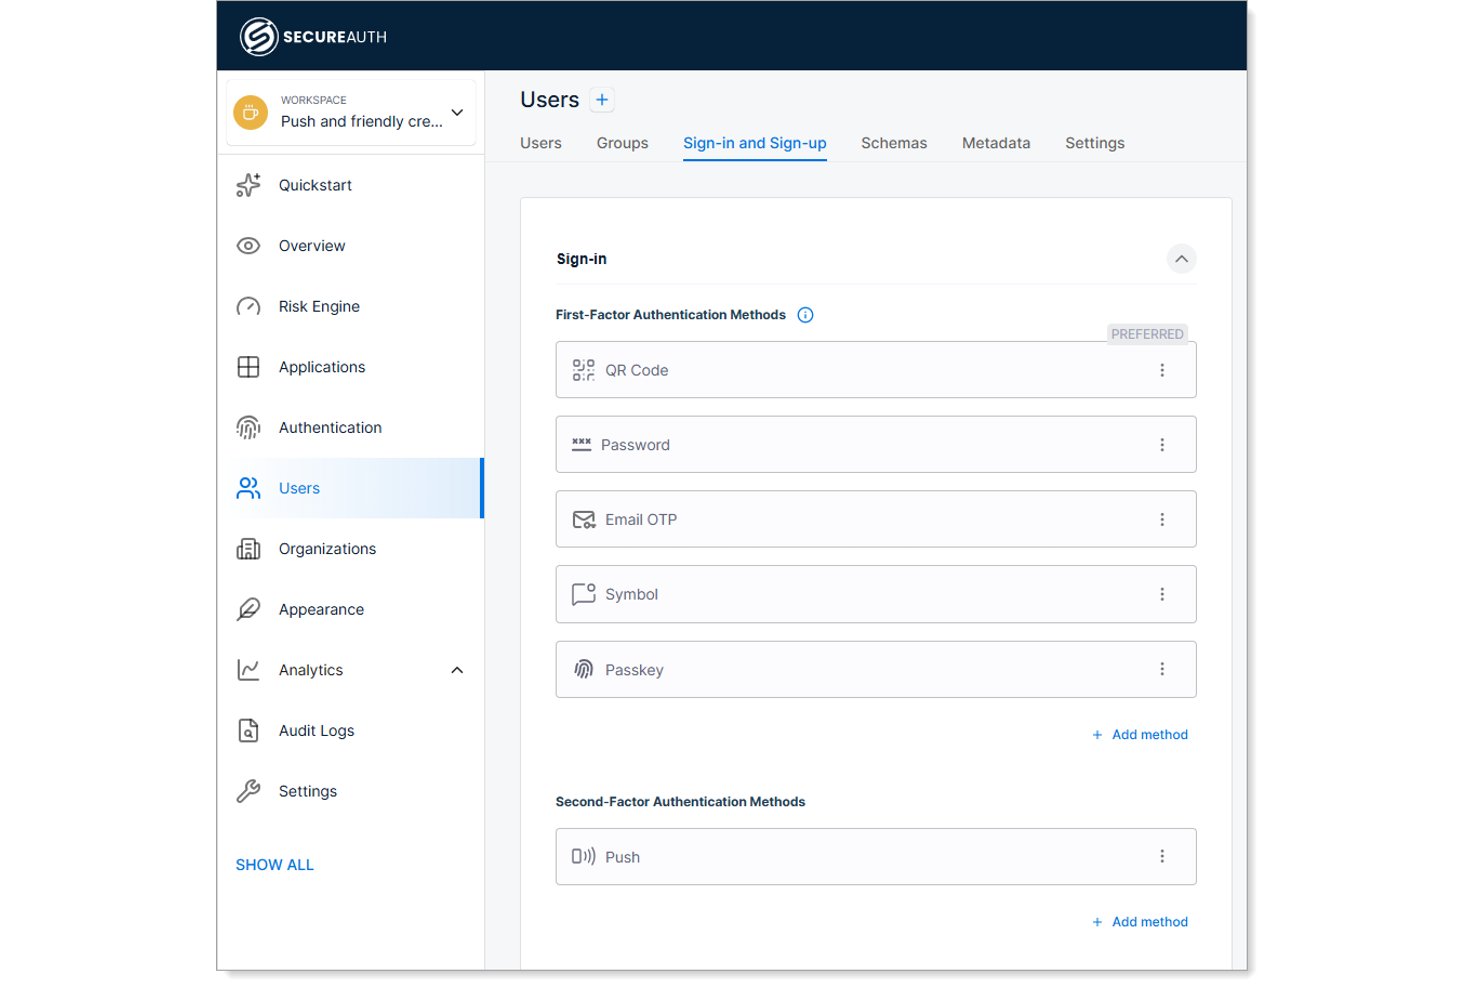
SecureAuth è una piattaforma aziendale per la gestione delle identità e degli accessi basata sull'autenticazione continua, che offre MFA, SSO, valutazione adattiva del rischio e sicurezza a livello di sessione per i casi d'uso relativi alle identità della forza lavoro, B2B e dei consumatori.
Per chi è più adatto SecureAuth?
SecureAuth è particolarmente adatto ai team responsabili della sicurezza e della gestione delle identità e degli accessi nei settori regolamentati, come sanità, finanza, difesa e pubblica amministrazione, che hanno bisogno che la protezione dell'identità vada oltre la schermata di accesso.
Perché ho scelto SecureAuth
SecureAuth è entrato nella mia rosa di candidati principalmente per il modo in cui gestisce il rischio dopo l'accesso, non solo durante l'accesso. La maggior parte delle piattaforme IAM smette di valutare il rischio nel momento in cui viene aperta una sessione, mentre Assurance Authority di SecureAuth rivaluta continuamente oltre 100 segnali comportamentali durante tutta la sessione, attivando un'autenticazione rafforzata o la terminazione automatica quando qualcosa non va. Apprezzo anche il fatto che Presence Authority si spinga ancora oltre, utilizzando il riconoscimento facciale per verificare che la persona corretta rimanga davanti allo schermo.
Caratteristiche principali di SecureAuth
- Passkey FIDO2 emesse dall'azienda: Passkey controllate dall'organizzazione, vincolate a un'enclave hardware e non legate a piattaforme consumer come Apple o Google, che supportano la gestione completa del ciclo di vita da parte dell'IT.
- Onboarding SSO self-service B2B: Una procedura guidata senza codice con oltre 20 connettori IdP preconfigurati consente alle organizzazioni partner di configurare il proprio SSO in pochi minuti senza coinvolgere il tuo team.
- Gateway RADIUS per l'MFA di rete: Un gateway RADIUS dedicato estende l'applicazione dell'MFA a VPN, firewall, switch e router, oltre all'autenticazione applicativa standard.
- Governance delle identità degli agenti di IA: Assegna un'identità crittografica univoca a ogni agente di IA, applica token OAuth con ambito limitato per ogni azione e mantiene un registro di controllo a prova di manomissione di ogni azione dell'agente e della relativa catena di deleghe.
Integrazioni di SecureAuth
SecureAuth documenta oltre 20 connettori preconfigurati per provider di identità B2B, tra cui Okta, Microsoft Entra ID, Google Workspace e OneLogin, oltre ad Auth0, AWS Cognito, GitHub e Google tramite OIDC e SAML. Supporta inoltre SCIM, LDAP, RADIUS e API per connettività personalizzate.
Pros and Cons
Pros:
- Valutazione continua del rischio della sessione dopo l'accesso
- Verifica della presenza fisica durante le sessioni
- Ampio supporto per protocolli e metodi di autenticazione
Cons:
- La console di amministrazione è complessa e difficile da navigare
- I dashboard di monitoraggio sono limitati per l'uso quotidiano
Okta
Ideale per la gestione delle identità aziendali su larga scala
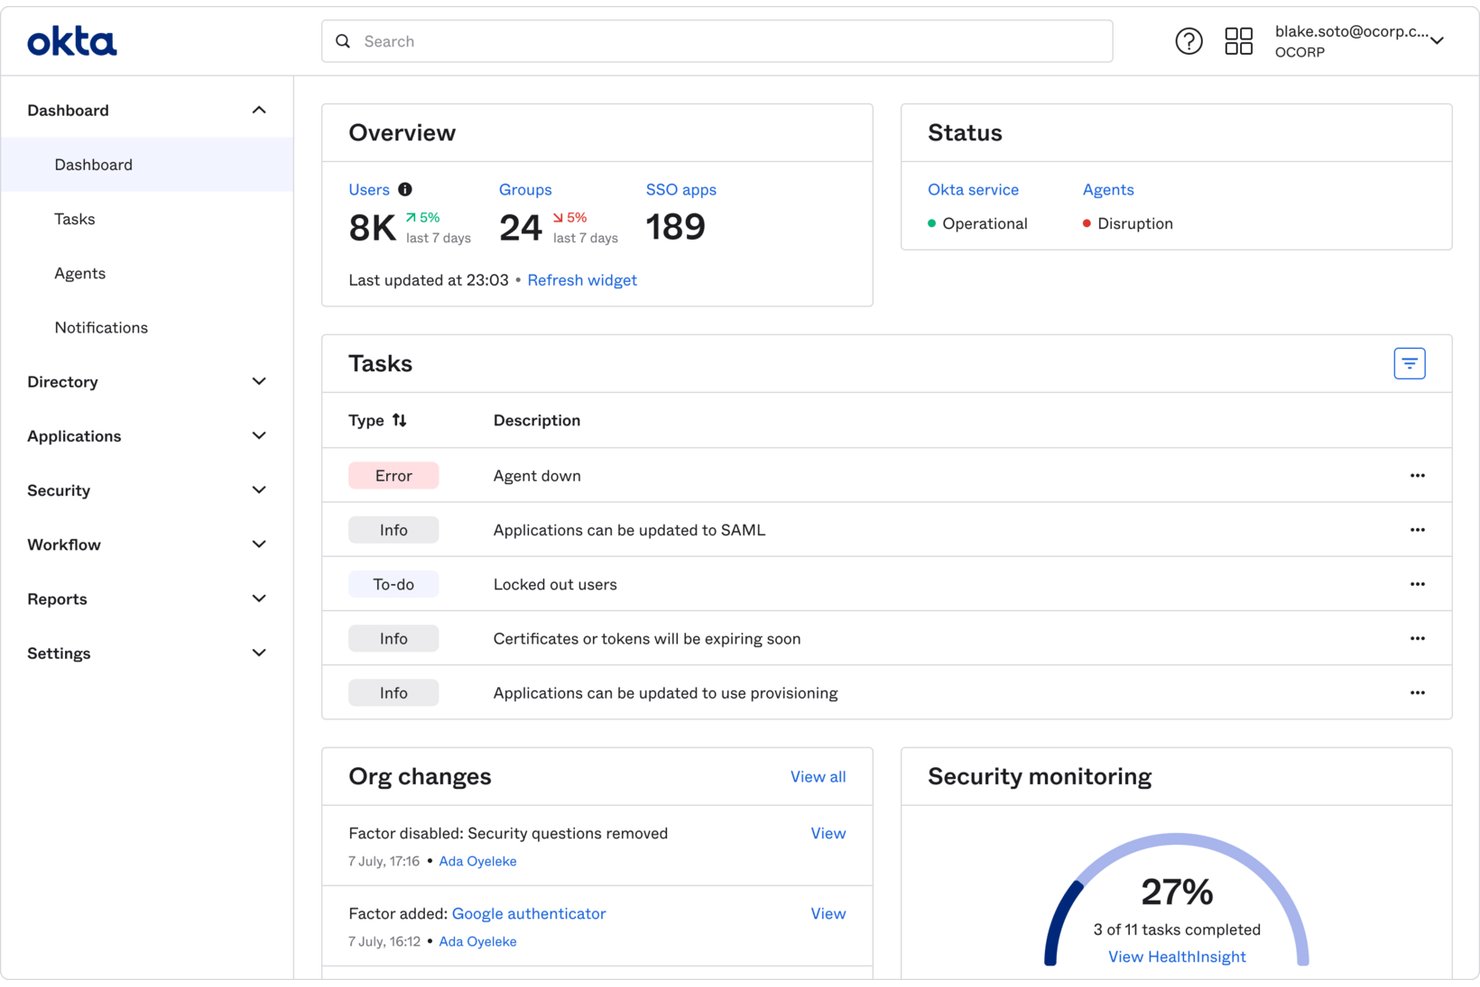
Okta è una piattaforma per la gestione delle identità della forza lavoro che comprende SSO, MFA adattiva, gestione del ciclo di vita e governance delle identità in ambienti cloud, locali e mobili.
Per chi è più adatto Okta?
Okta è particolarmente adatto ai team IT e di sicurezza aziendali che gestiscono le identità su larga scala in ambienti complessi con numerose applicazioni e rigorosi requisiti di conformità.
Perché ho scelto Okta
Okta si è guadagnato un posto nella mia rosa di candidati perché nessun'altra piattaforma è in grado di eguagliarne la portata nella gestione delle identità a livello aziendale. Sono particolarmente colpito da Universal Directory, che aggrega le identità provenienti da Active Directory, Workday e LDAP in un unico piano di controllo cloud, e da Identity Threat Protection, che valuta continuamente il rischio della sessione dopo l'accesso, invece di farlo solo durante l'autenticazione. Con oltre 8.000 integrazioni OIN preconfigurate e una MFA adattiva che attiva sfide di autenticazione avanzata in base alla postura del dispositivo e ai segnali comportamentali, Okta gestisce le identità a una scala che pochi fornitori riescono ad avvicinare.
Funzionalità principali di Okta
- Okta Workflows: Una piattaforma di automazione senza codice per creare processi di gestione delle identità relativi all'ingresso, al trasferimento e all'uscita dei dipendenti, con oltre 50 flussi preconfigurati e integrazioni con Slack e Teams per le richieste di accesso autogestite.
- Identity Threat Protection: Valuta continuamente il rischio della sessione dopo l'accesso utilizzando l'intelligenza artificiale e attiva risposte automatiche, come Universal Logout o sfide MFA di autenticazione avanzata, quando rileva comportamenti anomali.
- Okta Integration Network (OIN): Un catalogo di oltre 8.000 integrazioni di applicazioni preconfigurate e verificate da Okta, che coprono SSO, gestione del ciclo di vita, governance delle identità e registrazione centralizzata.
- Certificazioni degli accessi: Parte di Okta Identity Governance, questa funzionalità consente di eseguire revisioni periodiche degli accessi per confermare o revocare i diritti degli utenti nelle applicazioni connesse.
Integrazioni di Okta
Okta offre oltre 8.000 integrazioni tramite Okta Integration Network, tra cui Microsoft 365, Salesforce, Workday, Slack, Splunk, CrowdStrike e Google Workspace. Fornisce inoltre API REST, SCIM e provider Terraform per integrazioni personalizzate delle identità.
Pros and Cons
Pros:
- Ampio catalogo di integrazioni SSO preconfigurate
- MFA adattiva con valutazione continua del rischio della sessione
- Solida conformità ai requisiti dei settori regolamentati
Cons:
- La configurazione iniziale richiede una vasta esperienza nella gestione delle identità e degli accessi
- La reattività del supporto e la documentazione sono spesso oggetto di critiche

Ideale per IAM ibrido e federale di livello aziendale
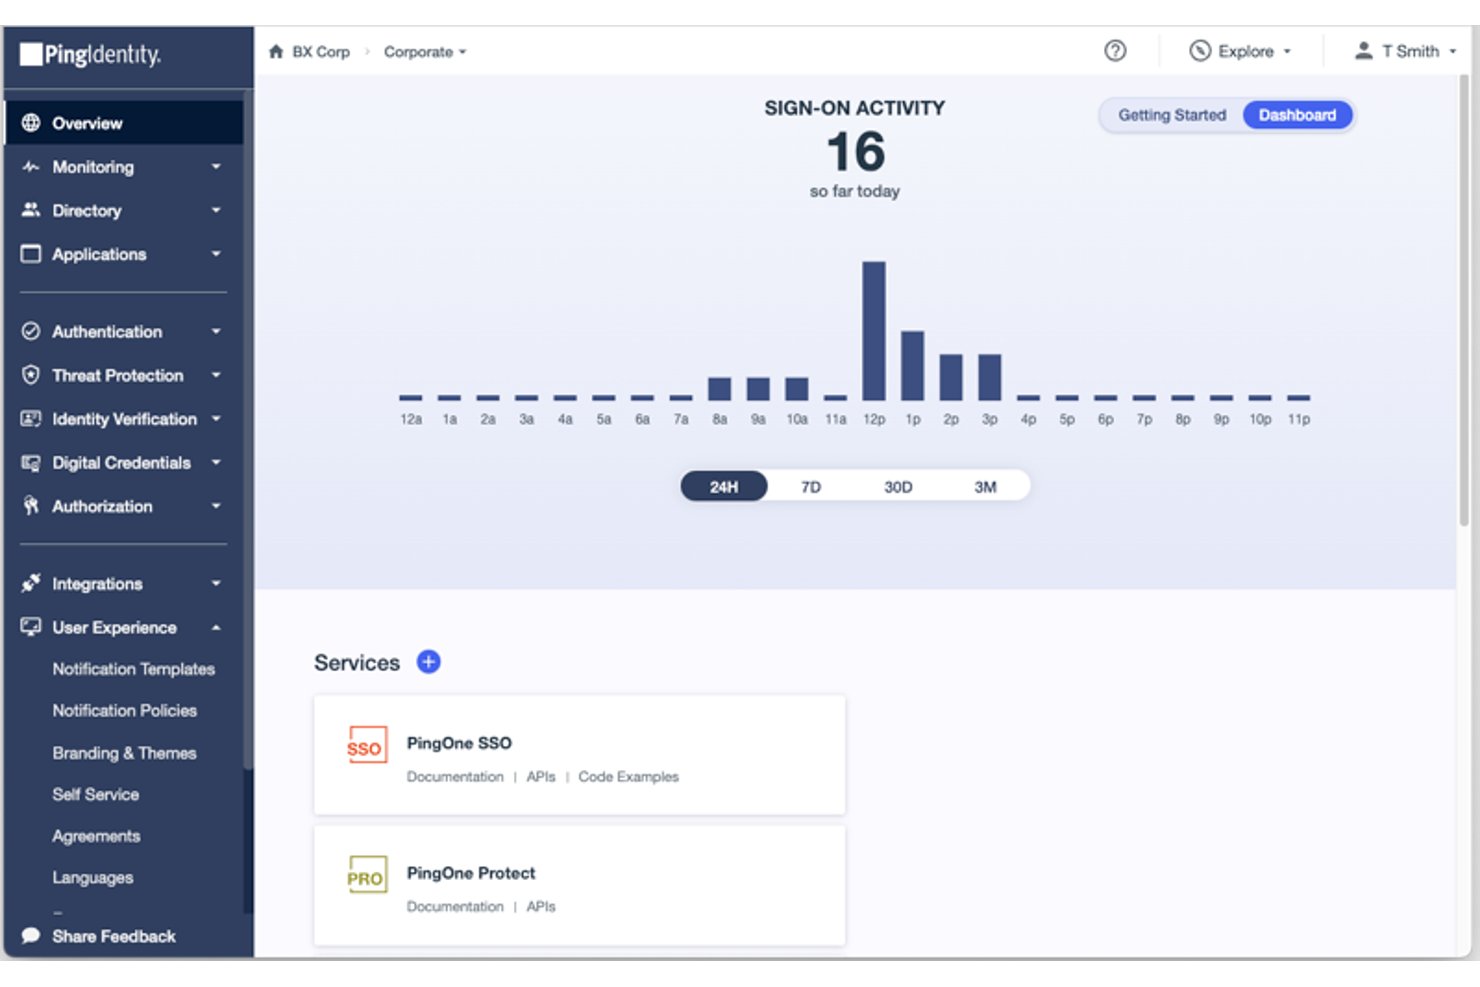
Ping Identity è una piattaforma IAM aziendale che include SSO, MFA, autenticazione adattiva, autorizzazione granulare e orchestrazione delle identità in ambienti cloud, ibridi e locali.
A chi è più adatto Ping Identity?
Ping Identity è progettato per grandi aziende ed enti federali che devono gestire le identità in ambienti ibridi, locali e isolati, con rigorosi requisiti di conformità.
Perché ho scelto Ping Identity
Ping Identity si è guadagnato un posto nella mia lista dei preferiti perché è l'unica piattaforma IAM che ho visto offrire una piena parità di funzionalità negli ambienti cloud, locali, isolati e DDIL. L'ho scelto in particolare per i team di settori regolamentati o per gli enti federali, dove la distribuzione in un ambiente certificato FedRAMP High o DoD IL5 non è facoltativa. PingFederate gestisce l'SSO tra applicazioni legacy e moderne senza obbligare a una sostituzione completa, mentre PingOne Protect aggiunge un punteggio del rischio basato sull'apprendimento automatico, che attiva l'MFA con autenticazione aggiuntiva solo quando segnali come anomalie della velocità geografica o credenziali compromesse lo richiedono.
Funzionalità principali di Ping Identity
- Orchestrazione delle identità senza codice: PingOne DaVinci offre un'area di lavoro con funzionalità di trascinamento per creare, testare e distribuire flussi di identità utilizzando centinaia di connettori predefiniti.
- Autorizzazione granulare: PingOne Authorize consente di definire esternamente al codice dell'applicazione criteri ABAC, RBAC e ReBAC utilizzando un albero decisionale visivo dei criteri.
- Modalità MFA offline: PingOne MFA supporta l'autenticazione senza una connessione Internet attiva, coprendo gli scenari di accesso in cui la connettività non è garantita.
- Gestione delle identità degli agenti IA: Un prodotto dedicato registra le identità non umane, come agenti IA, bot e microservizi, e applica i criteri in fase di esecuzione.
Integrazioni di Ping Identity
Ping Identity offre oltre 350 connettori nel catalogo, comprese integrazioni con Active Directory, Azure AD, Microsoft 365, Twilio e ForgeRock. Supporta inoltre SAML, OAuth 2.0, OIDC, SCIM, LDAP, RADIUS, API REST e SDK nativi per iOS e Android.
Pros and Cons
Pros:
- Supporto completo dei protocolli per applicazioni legacy e moderne
- Opzioni avanzate di autenticazione adattiva basata sul rischio
- Piattaforma di orchestrazione senza codice per flussi di lavoro complessi
Cons:
- È richiesto un impegno minimo di 5.000 utenti
- L'implementazione richiede spesso servizi professionali

OneLogin
Ideale per l'autenticazione adattiva della forza lavoro basata sul ML
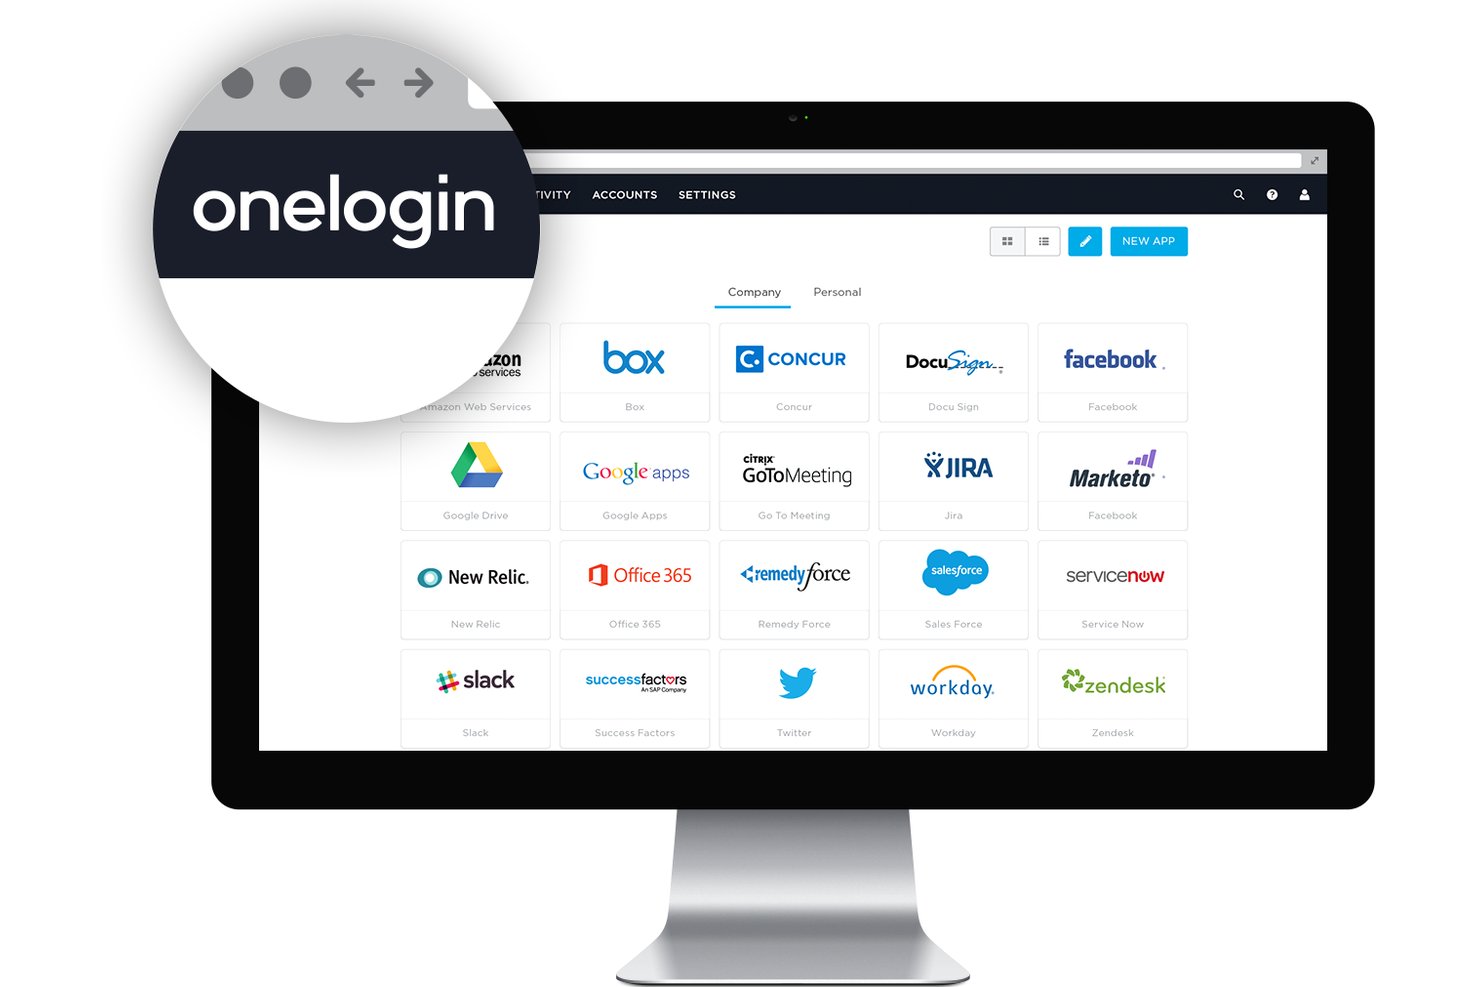
OneLogin è una piattaforma per la gestione delle identità della forza lavoro che combina l'SSO per oltre 6.000 app, l'MFA con supporto per passkey e biometria, l'autenticazione adattiva e la gestione automatizzata del ciclo di vita degli utenti.
Per chi è più adatto OneLogin?
OneLogin è particolarmente adatto alle aziende di medie e grandi dimensioni che necessitano di una piattaforma unificata per la gestione delle identità e degli accessi della forza lavoro, con autenticazione adattiva basata sul ML in un ambiente applicativo complesso e ibrido.
Perché ho scelto OneLogin
OneLogin si è guadagnato un posto nella mia lista ristretta grazie al modo in cui Vigilance AI gestisce l'autenticazione adattiva. Anziché applicare regole statiche di accesso condizionale, utilizza il ML per calcolare un punteggio di rischio per ogni accesso in base alla geolocalizzazione, alla reputazione dell'IP, alla postura del dispositivo e alla cronologia comportamentale, quindi adatta in tempo reale i requisiti dei fattori di autenticazione. Ho visto SmartFactor richiedere automaticamente un livello MFA aggiuntivo quando un accesso proveniva da un Paese non familiare, consentendo invece alle sessioni a basso rischio di procedere con una singola approvazione push.
Funzionalità principali di OneLogin
- Autenticazione SmartFactor: Punteggio del rischio basato sul ML che adatta dinamicamente i requisiti dei fattori di autenticazione in base alla postura del dispositivo, alla reputazione dell'IP e ai segnali di geolocalizzazione.
- Oltre 6.000 connettori per app predefiniti: Un catalogo di integrazioni SSO basate su SAML, OIDC e moduli, che copre sia le applicazioni cloud sia quelle locali.
- Verifica delle credenziali compromesse: Controlla automaticamente le password nuove e aggiornate confrontandole con database di violazioni noti e blocca il riutilizzo di credenziali rubate.
- OneLogin Access: Estende l'SSO e l'MFA alle applicazioni locali e legacy senza richiedere aggiornamenti dei protocolli nelle app sottostanti.
Integrazioni di OneLogin
OneLogin offre oltre 6.000 connettori per app predefiniti, tra cui Workday, UKG, BambooHR, Namely, Microsoft Entra ID, Google Workspace e Splunk. Le API REST e i connettori REST personalizzati supportano ulteriori integrazioni con directory, sistemi di provisioning e applicazioni.
Pros and Cons
Pros:
- Autenticazione adattiva SmartFactor con Vigilance AI
- Oltre 6.000 integrazioni SSO predefinite per app
- Verifica in tempo reale delle credenziali compromesse
Cons:
- Le interruzioni del servizio hanno compromesso i flussi di lavoro per l'accesso
- I limiti di frequenza delle API restringono le automazioni avanzate

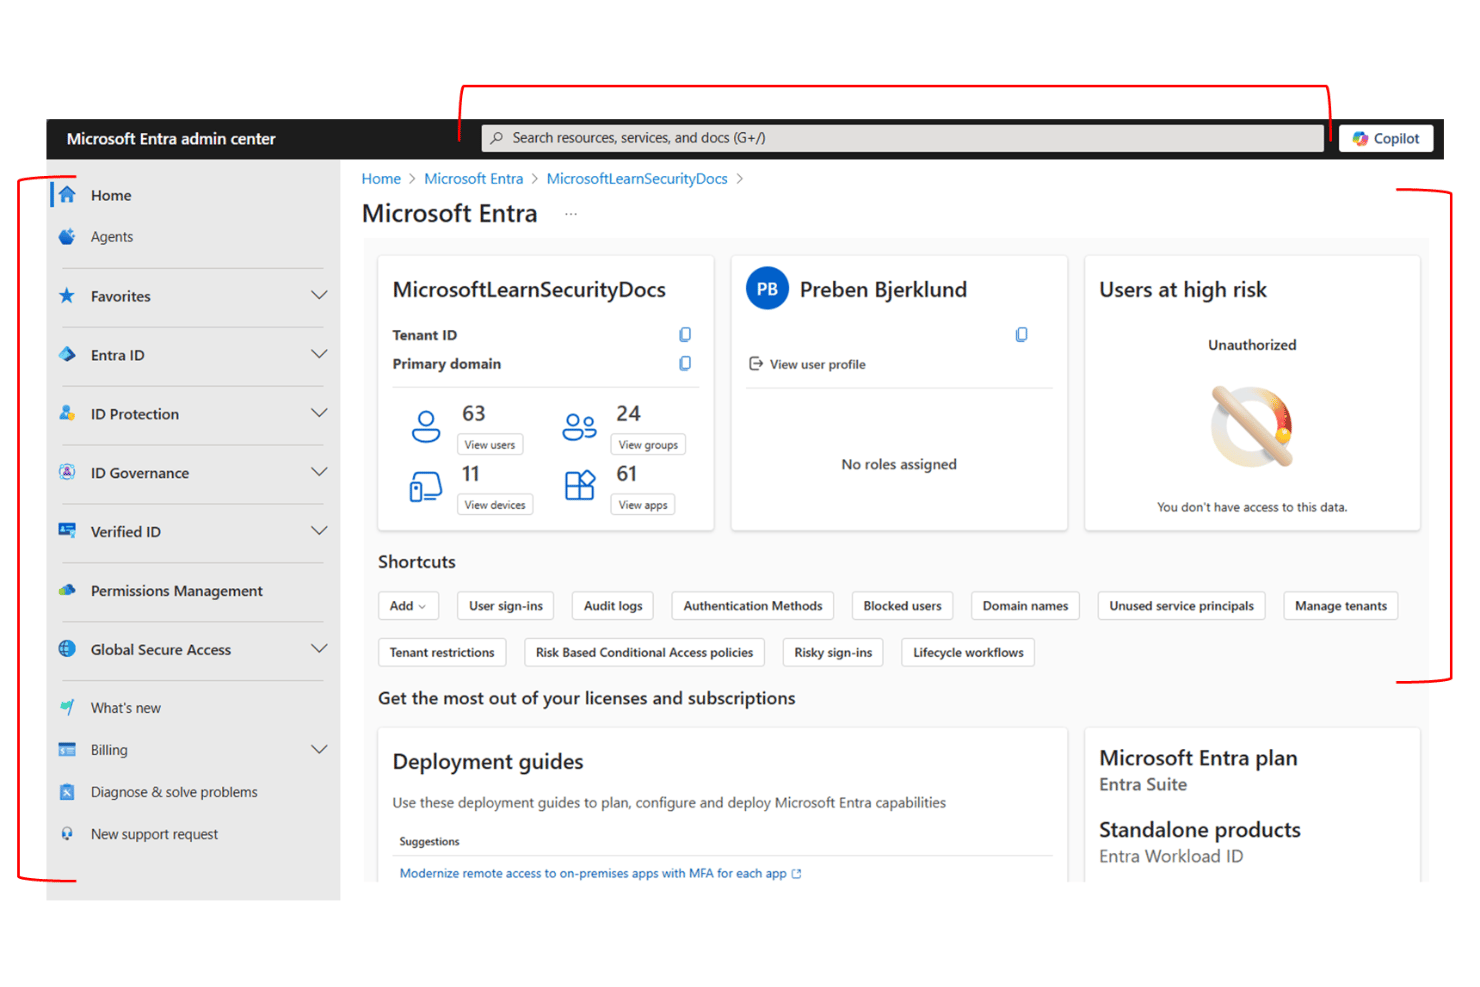
Microsoft Entra ID è una piattaforma di gestione delle identità e degli accessi basata sul cloud che comprende MFA, SSO, autenticazione adattiva, gestione del ciclo di vita degli utenti e servizi di directory per gli ambienti aziendali e applicativi.
Per chi è più indicato Microsoft Entra ID?
Microsoft Entra ID è la scelta naturale per i team IT e di sicurezza che operano già nell'ecosistema Microsoft 365 o Azure e necessitano di una gestione centralizzata delle identità negli ambienti ibridi e cloud.
Perché ho scelto Microsoft Entra ID
Microsoft Entra ID è entrato nella mia lista ristretta perché, se la tua organizzazione utilizza Microsoft 365 o Azure, l'identità è già integrata nell'infrastruttura che usi ogni giorno. Apprezzo particolarmente il modo in cui l'accesso condizionale valuta i segnali in tempo reale, tra cui la conformità del dispositivo tramite Intune, il rischio di accesso derivante da Entra ID Protection e la posizione, per applicare la MFA con verifica aggiuntiva solo quando il contesto lo richiede effettivamente. Inoltre, opzioni resistenti al phishing come le passkey FIDO2 e Windows Hello for Business rendono pratica, e non solo teorica, l'autenticazione senza password.
Funzionalità principali di Microsoft Entra ID
- Gestione delle identità privilegiate (PIM): Concede un'elevazione temporanea con accesso strettamente necessario per i ruoli privilegiati, richiedendo una motivazione e un'approvazione prima dell'attivazione dell'accesso.
- Provisioning basato sulle risorse umane: Si connette a Workday e SAP SuccessFactors per attivare automaticamente gli eventi del ciclo di vita relativi a nuovi ingressi, cambi di ruolo e cessazioni direttamente dal sistema delle risorse umane.
- Entra ID Protection: Utilizza l'apprendimento automatico per valutare in tempo reale il rischio di accesso e quello relativo agli utenti, rilevando segnali come spostamenti impossibili, credenziali compromesse e anomalie nei token.
- Proxy applicativo Microsoft Entra: Estende l'SSO alle app locali e legacy utilizzando l'autenticazione basata su intestazioni, Kerberos e l'autenticazione integrata di Windows, senza richiedere una VPN.
Integrazioni di Microsoft Entra ID
Microsoft Entra ID offre migliaia di integrazioni tramite la raccolta di app, tra cui ServiceNow, Workday, Salesforce, AWS, Google Workspace e Slack, oltre a integrazioni native nell'intero ecosistema Microsoft 365 e Azure. Microsoft Graph API e il supporto per SCIM 2.0 consentono di creare connessioni personalizzate per applicazioni e provisioning.
Pros and Cons
Pros:
- Motore granulare per i criteri di accesso condizionale
- MFA resistente al phishing e opzioni senza password
- Ampio supporto per gli scenari di identità ibrida
Cons:
- Solo cloud, senza una versione locale
- Licenze complesse e strutturate a più livelli per le funzionalità avanzate
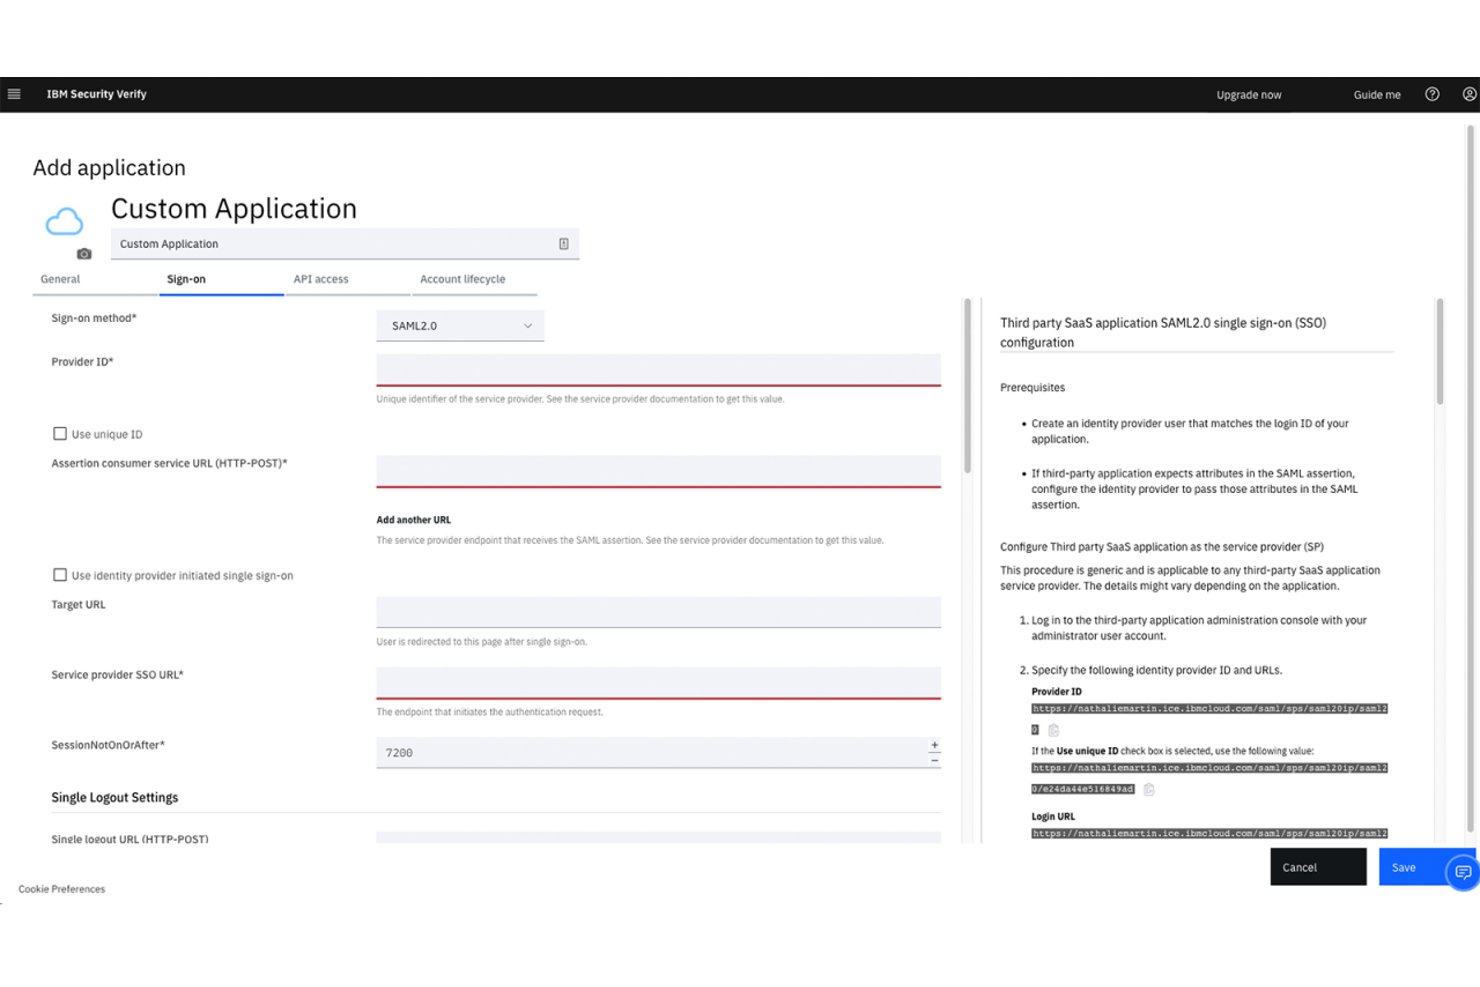
IBM Verify è una piattaforma IAM aziendale che abbraccia l'identità della forza lavoro e dei clienti, includendo MFA, SSO, accesso adattivo, governance delle identità e gestione degli accessi privilegiati negli ambienti cloud, on-premises e ibridi.
Per chi è più adatto IBM Verify?
IBM Verify è particolarmente adatto alle grandi aziende che gestiscono le identità sia dei dipendenti sia dei clienti negli ambienti cloud, on-premises e ibridi.
Perché ho scelto IBM Verify
IBM Verify si è guadagnato un posto nella mia lista ristretta perché è una delle poche piattaforme che gestisce IAM della forza lavoro e identità dei clienti in un unico sistema integrato, invece di combinare prodotti separati. Apprezzo in particolare il suo motore di accesso adattivo basato su Trusteer, che valuta il rischio di autenticazione considerando contemporaneamente la postura del dispositivo, il comportamento e la posizione, aumentando il livello di MFA solo quando il punteggio di rischio lo richiede. Il supporto nativo per le passkey FIDO2 e l'accesso tramite codice QR consente di implementare flussi completamente senza password sia per i dipendenti sia per i clienti, senza componenti aggiuntivi di terze parti.
Funzionalità principali di IBM Verify
- Governance delle identità: Gestisci campagne di certificazione degli accessi, flussi di approvazione e provisioning e deprovisioning automatizzati nelle applicazioni SaaS e on-premises.
- IBM Application Gateway: Estendi SSO e MFA alle applicazioni web legacy on-premises senza modificare il codice dell'applicazione.
- Gestione delle identità non umane: Assegna identità univoche agli agenti IA e agli account di servizio, con delega governata e tracce di audit complete.
- Integrazione con QRadar SIEM: Inoltra nativamente gli eventi di autenticazione e accesso a IBM QRadar per la correlazione, la generazione di avvisi e le indagini di sicurezza.
Integrazioni di IBM Verify
IBM Verify offre oltre 100 connettori di applicazioni predefiniti, tra cui Microsoft 365, Google Workspace, Salesforce, Slack, ServiceNow, Jira, GitHub Enterprise e CyberArk. Supporta integrazioni personalizzate tramite SAML 2.0, OIDC, SCIM 2.0, API REST e SDK.
Pros and Cons
Pros:
- Autenticazione senza password per dipendenti e clienti
- Il motore di accesso adattivo utilizza segnali di rischio in tempo reale
- Supporta configurazioni on-premises, cloud e ibride
Cons:
- L'interfaccia di amministrazione è obsoleta e complessa
- Le opzioni degli SDK per sviluppatori sono limitate
Altri software di autenticazione
Ecco alcune ulteriori opzioni di software di autenticazione che non sono state incluse nel mio elenco ristretto, ma che vale comunque la pena prendere in considerazione:
- RSA Security
Migliore per l'autenticazione in sede
- Transmit Security
Ideale per chiavi di accesso e CIAM basati sull'IA su larga scala
- LoginRadius
Ideale per l'identità dei clienti su scala consumer
- JumpCloud
Ideale per la gestione unificata delle identità e degli accessi ai dispositivi
- FusionAuth
Ideale per l'identità dei clienti creata dagli sviluppatori
- HYPR
Ideale per l'MFA senza password resistente al phishing
- Frontegg
Ideale per l'autenticazione basata sul rischio e guidata dall'IA nelle app SaaS
- Rippling IT
Ideale per la gestione dell'identità e degli accessi basata sulle risorse umane
- Beyond Identity
Ideale per l'MFA senza password resistente al phishing
- Descope
Ideale per l'autenticazione senza password e con passkey senza codice


Come valuto i software di autenticazione
Divido la mia valutazione in criteri di base che ogni strumento deve soddisfare—MFA, SSO, supporto ai protocolli, integrazione con le directory, autenticazione adattiva e registrazione dei log di audit—e fattori distintivi come il supporto alle passkey, gli SDK per sviluppatori e i segnali di intelligence sulle minacce che distinguono le soluzioni valide da quelle eccellenti.
Funzionalità fondamentali (requisiti essenziali per questo elenco)
Quando seleziono gli strumenti da inserire nel mio elenco, assegno a ciascuno un punteggio su una scala da 0 (non offre la funzionalità) a 5 (eccelle in quest'area) per ogni funzionalità fondamentale indicata di seguito. Calcolo quindi il punteggio totale dello strumento come percentuale, utilizzando il 75% come parametro di riferimento per valutarne l'idoneità complessiva all'inserimento nell'elenco.
- Autenticazione a più fattori: valuto la gamma di metodi di secondo fattore supportati da ciascuno strumento, dai metodi di base come TOTP, SMS e notifiche push fino alle chiavi hardware FIDO2, alle passkey e alla biometria con controlli delle policy per singola applicazione.
- Accesso unificato: è importante l'ampiezza del catalogo di applicazioni SSO, compresa la capacità di coprire applicazioni cloud, in sede e legacy tramite SAML, OIDC o metodi alternativi come la gestione delle password in un deposito.
- Supporto dei protocolli standard: verifico almeno la presenza di SAML 2.0, OAuth 2.0, OpenID Connect e SCIM, oltre a protocolli come LDAP e RADIUS, frequenti negli ambienti ibridi.
- Gestione delle directory e del ciclo di vita: la proliferazione delle identità nel mondo reale mi porta a cercare il provisioning e il deprovisioning automatizzati tramite SCIM, la sincronizzazione AD/LDAP e il provisioning JIT tra più origini di identità.
- Autenticazione adattiva e basata sul rischio: osservo come la piattaforma gestisce segnali contestuali come la postura del dispositivo, la posizione e i modelli comportamentali per attivare dinamicamente l'MFA rafforzata o bloccare l'accesso.
- Registrazione dei log di audit e conformità: qui valuto i log dettagliati degli eventi con integrazione SIEM, i report di conformità esportabili per framework come SOC 2 e GDPR e le opzioni flessibili di conservazione.
Una volta ottenuto un elenco di strumenti che soddisfano i criteri, valuto ciò che distingue ciascuna piattaforma.
Fattori distintivi (ciò che differenzia i fornitori)
Ecco come confronto e metto in contrapposizione i diversi fornitori:
Funzionalità distintive
Esamino il supporto nativo alle passkey FIDO2/WebAuthn e verifico se copre sia i flussi di accesso del personale sia quelli dei clienti: fornitori come Okta e Microsoft Entra gestiscono questo aspetto in modo diverso a seconda dello SKU. I segnali di intelligence sulle minacce sono altrettanto importanti: verifico se la piattaforma rileva credenziali compromesse, spostamenti impossibili e traffico bot per alimentare automaticamente le policy adattive. Per i team SaaS, valuto le funzionalità CIAM B2B multitenant, inclusa la configurazione SSO per singolo tenant e le esperienze di accesso personalizzate con il marchio, che consentono ai clienti di gestire autonomamente i propri utenti.
Oltre le funzionalità
Verifico se un fornitore offre opzioni di distribuzione nel cloud, nel cloud privato e in hosting autonomo, insieme alla residenza regionale dei dati negli Stati Uniti, nell'UE e nell'area APAC: un aspetto fondamentale quando si devono gestire il GDPR o normative settoriali sulla sovranità dei dati. Le certificazioni di conformità come SOC 2 Tipo II, ISO 27001, FedRAMP e HIPAA BAA riducono notevolmente l'onere della verifica preliminare. Valuto inoltre il costo totale di proprietà: il modo in cui l'MFA e l'autenticazione adattiva sono limitati nei diversi piani tariffari, la qualità degli strumenti di migrazione e l'effettiva capacità della reimpostazione autonoma delle password di ridurre su larga scala il numero di richieste al servizio di assistenza.
Come scegliere il software di autenticazione
Quale piattaforma di autenticazione soddisfa le tue esigenze di rischio, integrazione e conformità senza introdurre ostacoli per i tuoi utenti?
| Se la tua priorità è… | Cerca… |
|---|---|
| MFA resistente al phishing | Biometria FIDO2/WebAuthn e supporto per chiavi hardware |
| Ambienti ibridi o legacy | Supporto multiprotocollo (SAML, LDAP, RADIUS, OIDC) |
| Controllo flessibile del ciclo di vita degli utenti | Gestione automatizzata degli account tramite SCIM e sincronizzazione con più directory |
| Riduzione al minimo del carico sul supporto tecnico | Reimpostazione e recupero autonomi affidabili delle password |
| Soddisfacimento dei requisiti di conformità | Registri degli eventi pronti per le verifiche e residenza dei dati certificata |
Come valutare il tuo elenco ristretto
- Esegui un progetto pilota di 14 giorni in ambiente reale: Implementa SSO e MFA per un piccolo gruppo e verifica che tutti i tipi di dispositivi e i protocolli funzionino come previsto.
- Richiedi una guida all’integrazione SIEM: Chiedi al fornitore la documentazione aggiornata per acquisire i registri nel tuo SIEM esistente e convalidare i formati dei registri.
- Esegui la disattivazione forzata: Rimuovi un utente di prova dalla tua directory e verifica, tramite i registri, che la disattivazione venga propagata alle app connesse entro un’ora.
- Esigi una prova di conformità: Ottieni rapporti aggiornati sulle verifiche di terze parti (SOC 2 o ISO 27001), oltre a una dichiarazione scritta sui controlli regionali dei dati.
- Scegli tra ampiezza della piattaforma e profondità specialistica: Decidi se hai bisogno di un ampio supporto per l’integrazione in ambienti diversi o di uno strumento più circoscritto con un’autenticazione adattiva più approfondita.
Che cos'è il software di autenticazione?
Il software di autenticazione è una tecnologia che verifica l'identità degli utenti oltre a un semplice nome utente e una password quando tentano di accedere a sistemi, applicazioni o dati. Utilizza metodi come password, autenticazione a più fattori o dati biometrici, come la scansione delle impronte digitali, per garantire l'accesso esclusivamente agli utenti autorizzati. Questo software è un livello di sicurezza essenziale per gli ambienti IT, protegge le risorse sensibili dagli accessi non autorizzati e riduce il rischio di violazioni dovute a credenziali compromesse o soggetti malintenzionati.
Funzionalità del software di autenticazione
Quando selezioni un software di autenticazione, presta attenzione alle seguenti funzionalità principali:
- Autenticazione a più fattori: aggiunge ulteriori livelli di verifica oltre alle password, come codici OTP via SMS, app di autenticazione, dati biometrici o token hardware. Contribuisce a ridurre gli accessi non autorizzati causati da credenziali compromesse.
- Accesso singolo: consente agli utenti di autenticarsi una sola volta per accedere a numerose app integrate, semplificando l'esperienza di accesso e ottimizzando la gestione delle password tra sistemi cloud e sistemi obsoleti.
- Supporto ai protocolli standard: si integra con standard comuni per la gestione delle identità, come SAML, OAuth, OpenID Connect e SCIM. Ciò garantisce la compatibilità tra diverse applicazioni e ambienti, incluse le configurazioni IT ibride.
- Gestione delle directory e del ciclo di vita degli utenti: sincronizza gli utenti con le directory esistenti (Active Directory, LDAP) e automatizza la creazione e la rimozione degli account. Consente di controllare e verificare chi ha accesso quando le persone entrano nell'organizzazione, cambiano ruolo o la lasciano.
- Autenticazione adattiva e basata sul rischio: adegua i requisiti di autenticazione in base al contesto, come il tipo di dispositivo, la posizione dell'utente o il comportamento durante l'accesso. Le attività sospette possono attivare un'autenticazione aggiuntiva o blocchi, aumentando la sicurezza.
- Registrazione degli audit e report: acquisisce registri dettagliati degli eventi di autenticazione, dei tentativi di accesso e delle modifiche ai criteri di accesso. Questi registri sono utili per la conformità, le indagini sugli incidenti e l'integrazione con i sistemi SIEM.
- Reimpostazione autonoma delle password: consente agli utenti di reimpostare in modo sicuro le password dimenticate senza coinvolgere il supporto IT. In questo modo riduce le richieste al servizio di assistenza e i tempi di inattività degli utenti.
- Integrazione con applicazioni di terze parti: supporta connettori predefiniti e personalizzati per le app aziendali più diffuse, facilitando l'estensione dell'autenticazione sicura all'intero insieme tecnologico.
- Controlli di conformità e normativi: offre funzionalità e documentazione per supportare requisiti normativi come SOC 2, GDPR, HIPAA e la localizzazione regionale dei dati.
- Criteri di autenticazione personalizzabili: consente di impostare criteri granulari per app, gruppo o utente. In questo modo puoi bilanciare sicurezza e praticità in base alle esigenze specifiche della tua organizzazione.
Funzionalità comuni di intelligenza artificiale nei software di autenticazione
Oltre alle funzionalità standard dei software di autenticazione elencate sopra, molte di queste soluzioni stanno integrando l'intelligenza artificiale con funzionalità come:
- Rilevamento delle anomalie basato sull'intelligenza artificiale: utilizza l'apprendimento automatico per individuare schemi di accesso insoliti, cambiamenti del dispositivo o tentativi di accesso che si discostano dal comportamento abituale di un utente. Aiuta il tuo team a identificare tempestivamente le attività sospette e ad attivare ulteriori passaggi di verifica o avvisi.
- Valutazione intelligente del rischio: analizza continuamente i segnali contestuali, come posizione, stato del dispositivo e comportamento dell'utente, per assegnare un punteggio di rischio dinamico a ogni tentativo di autenticazione. Consente di automatizzare l'autenticazione aggiuntiva o bloccare l'accesso in base al rischio in tempo reale.
- Risposta automatizzata alle minacce: sfrutta l'intelligenza artificiale per correlare gli eventi di autenticazione con schemi di attacco noti e fonti di informazioni sulle minacce. Quando viene rilevata una minaccia, il sistema può bloccare automaticamente gli account, notificare gli amministratori o applicare criteri più rigidi senza intervento manuale.
- Ottimizzazione adattiva dei criteri di autenticazione: utilizza l'intelligenza artificiale per apprendere dai dati storici di autenticazione e consigliare o modificare automaticamente i criteri. Aiuta a bilanciare sicurezza ed esperienza utente, rafforzando i controlli dove necessario e riducendo gli ostacoli per gli utenti a basso rischio.
- Prevenzione del riutilizzo automatizzato di credenziali rubate e degli attacchi da parte di programmi automatizzati: impiega modelli di intelligenza artificiale per distinguere tra utenti legittimi e programmi automatizzati che tentano accessi massivi. Il sistema può bloccare o sottoporre a verifica il traffico sospetto prima che raggiunga le applicazioni.
- Autenticazione continua: applica l'intelligenza artificiale per monitorare il comportamento dell'utente durante tutta la sessione, non solo al momento dell'accesso, così da rilevare segnali di acquisizione illecita dell'account o di dirottamento della sessione. Se viene rilevato un comportamento rischioso, il sistema può richiedere una nuova autenticazione o terminare la sessione.
Vantaggi del software di autenticazione
L'implementazione di un software di autenticazione offre diversi vantaggi al tuo team e alla tua azienda. Ecco alcuni dei benefici che puoi aspettarti:
- Controlli degli accessi più efficaci: Ottieni una protezione affidabile contro gli accessi non autorizzati con funzionalità come l'autenticazione a più fattori, la verifica basata sul rischio e l'integrazione con le directory degli utenti.
- Esperienza utente semplificata: Consenti agli utenti di accedere a più sistemi con un singolo account utilizzando l'accesso singolo e criteri di accesso personalizzabili.
- Inserimento e dismissione degli utenti più rapidi: Automatizza la fornitura e la revoca degli accessi, sincronizzando directory e app tramite SCIM e funzionalità JIT per mantenere aggiornati gli accessi.
- Supporto alla conformità normativa: Soddisfa gli standard di audit e conformità con registri dettagliati degli eventi, report e opzioni di residenza regionale dei dati.
- Riduzione del carico di lavoro dell'help desk: Consenti agli utenti di reimpostare autonomamente le password, limitando i ticket di supporto relativi alle password e mantenendo tutti produttivi.
- Criteri di sicurezza adattivi: Rispondi in tempo reale ai livelli di minaccia in evoluzione utilizzando segnali di rischio contestuali e il rilevamento delle anomalie basato sull'IA.
- Integrazione con sistemi moderni e precedenti: Collega applicazioni nel cloud, locali e precedenti tramite un ampio supporto ai protocolli, adattando il software ad ambienti IT complessi.
Costi e prezzi dei software di autenticazione
La scelta di un software di autenticazione richiede la comprensione dei vari modelli di prezzo e dei piani disponibili. I costi variano in base alle funzionalità, alle dimensioni del team, ai componenti aggiuntivi e ad altri fattori. La tabella seguente riassume i piani più comuni, i relativi prezzi medi e le funzionalità tipicamente incluse nelle soluzioni software di autenticazione:
Tabella comparativa dei piani per software di autenticazione
| Tipo di piano | Prezzo medio | Funzionalità comuni |
|---|---|---|
| Piano gratuito | $0 | Autenticazione a più fattori di base, accesso singolo limitato, supporto ai protocolli di livello base e registri di audit di base. |
| Piano personale | $5-$10/user/month | Autenticazione a più fattori, accesso singolo per app selezionate, supporto ai protocolli di base e gestione limitata degli utenti. |
| Piano aziendale | $10-$25/user/month | Autenticazione adattiva, supporto ampliato ai protocolli, sincronizzazione delle directory, registrazione degli audit migliorata e reimpostazione autonoma delle password. |
| Piano aziendale avanzato | $25-$40/user/month | Gestione avanzata del ciclo di vita degli utenti, autenticazione basata sul rischio, integrazione SIEM, strumenti per la conformità e supporto premium. |
Domande frequenti sul software di autenticazione
Ecco alcune risposte alle domande più comuni sul software di autenticazione:
Come integro il software di autenticazione con i servizi di directory esistenti?
Di solito si integra il software di autenticazione con servizi di directory come Active Directory o LDAP utilizzando connettori integrati o strumenti di sincronizzazione. La maggior parte dei prodotti supporta la sincronizzazione sicura delle directory, il provisioning automatizzato e il deprovisioning in tempo reale tramite SCIM o standard simili. Assicurati che la soluzione sia in grado di gestire gruppi annidati, più foreste o ambienti ibridi se la tua configurazione è complessa.
Quali misure posso adottare per garantire la conformità normativa utilizzando un software di autenticazione?
Scegli un software che offra registri pronti per gli audit, certificazioni di conformità (come SOC 2 o ISO 27001) e opzioni configurabili per la residenza dei dati. Esamina regolarmente i registri di autenticazione, imposta criteri di accesso granulari e assicurati che la configurazione MFA sia in linea con framework come GDPR o HIPAA, quando necessario. Richiedi la documentazione e i report degli audit di terze parti durante la valutazione del fornitore.
Il software di autenticazione può contribuire a ridurre i ticket dell'help desk per la reimpostazione delle password?
Sì, la maggior parte delle piattaforme di autenticazione offre funzionalità di reimpostazione self-service delle password. Se configurate correttamente, consentono agli utenti di recuperare o reimpostare le proprie password in modo sicuro senza l’aiuto dell’IT. Questo riduce al minimo i tempi di inattività e permette all’help desk di concentrarsi su altre priorità. Cerca criteri personalizzabili e la verifica a più fattori durante le reimpostazioni.
Che cosa devo testare durante l'implementazione pilota di un nuovo software di autenticazione?
Inizia implementando l’accesso singolo e l’autenticazione a più fattori per un piccolo gruppo di utenti. Esegui i test su tutti i tipi di dispositivi, browser e applicazioni supportate. Verifica la compatibilità dei protocolli, la sincronizzazione delle directory e i flussi di provisioning degli utenti. Prova il deprovisioning forzato e convalida la registrazione degli eventi e l’integrazione con il SIEM per confermare che la soluzione soddisfi le tue esigenze operative e di conformità.
Come posso bilanciare sicurezza ed esperienza utente con l'autenticazione adattiva?
Utilizza criteri di autenticazione adattiva che analizzino fattori di rischio come lo stato del dispositivo, la geolocalizzazione e i modelli comportamentali. Imposta soglie che attivino l’MFA aggiuntiva solo per i tentativi di accesso che sembrano rischiosi. In questo modo, gli accessi quotidiani rimangono semplici per gli utenti, mentre il software rafforza i controlli in scenari sospetti. Molti fornitori consentono di regolare queste impostazioni in base alla propria propensione al rischio.