

Guida di un CTO alle 10 migliori piattaforme SOAR del 2026

Elenco ristretto delle migliori piattaforme SOAR


Muovendomi nelle acque tumultuose della cybersicurezza, ho visto in prima persona i danni che il malware può causare e le difficoltà che i team SecOps affrontano quotidianamente. Le piattaforme SOAR sono progettate per semplificare e rafforzare la risposta a queste minacce. Con questi strumenti, le organizzazioni non solo possono potenziare le proprie difese contro le minacce informatiche, ma possono anche alleggerire le attività manuali che spesso sovraccaricano i team di sicurezza.
Consolidando i processi di sicurezza in un'unica piattaforma di risposta, è possibile affrontare e risolvere i problemi più rapidamente, garantendo che le operazioni non subiscano interruzioni. Credo sinceramente che la piattaforma SOAR giusta possa rappresentare una svolta per la postura di cybersicurezza. Esplora le opzioni e scopri quella che potrebbe essere proprio la soluzione che stavi cercando.
Perché Fidarti delle Nostre Recensioni Software
Testiamo e recensiamo software dal 2023. Come leader tecnologici, sappiamo quanto sia cruciale e difficile prendere la decisione giusta nella scelta di un software.
Investiamo in una ricerca approfondita per aiutare il nostro pubblico a effettuare scelte migliori di acquisto software. Abbiamo testato oltre 2.000 strumenti per diversi casi d’uso tecnologici e scritto più di 1.000 recensioni complete. Scopri come restiamo trasparenti e la nostra metodologia di recensione del software.
Riepilogo delle migliori piattaforme SOAR
| Tool | Best For | Trial Info | Price | ||
|---|---|---|---|---|---|
| 1 | Ideale per il rilevamento delle minacce in tempo reale | Demo gratuita disponibile | Prezzo su richiesta | Website | |
| 2 | Ideale per integrare XDR con SOAR | Prova gratuita + demo gratuita disponibili | Prezzo su richiesta | Website | |
| 3 | Ideale per l'integrazione con le risorse di Google Cloud | Not available | Prezzo su richiesta | Website | |
| 4 | Ideale per ambienti aziendali complessi | Not available | Prezzo su richiesta | Website | |
| 5 | Ideale per l'integrazione rapida delle informazioni sulle minacce | Not available | Prezzi su richiesta | Website | |
| 6 | Ideale per la gestione delle minacce di phishing | Not available | Prezzi su richiesta | Website | |
| 7 | Migliore per playbook di threat intelligence | Not available | Prezzo su richiesta | Website | |
| 8 | Ideale per l'integrazione con il SIEM di Splunk | Not available | Prezzo su richiesta | Website | |
| 9 | Ideale per l’orchestrazione della sicurezza nativa nel cloud | Not available | Prezzo su richiesta | Website | |
| 10 | Ideale per l’automazione guidata dagli eventi | Piano gratuito disponibile + demo gratuita | Prezzi su richiesta | Website |
Recensioni delle migliori piattaforme SOAR
Ideale per il rilevamento delle minacce in tempo reale

ManageEngine Log360 è una soluzione di gestione delle informazioni e degli eventi di sicurezza (SIEM) progettata per aiutare le organizzazioni a rilevare, dare priorità, investigare e rispondere alle minacce alla sicurezza. Combina varie funzionalità di sicurezza, tra cui la prevenzione della perdita di dati (DLP) e capacità di cloud access security broker (CASB), per offrire una protezione completa su ambienti locali, cloud e ibridi.
Perché ho scelto ManageEngine Log360:
Mi piace il suo sistema integrato di gestione degli incidenti, che consente di configurare avvisi in tempo reale per le potenziali minacce. Questa funzionalità assicura che il tuo team venga prontamente informato sugli incidenti di sicurezza, consentendo una risposta e una mitigazione rapide. Inoltre, l'analisi comportamentale di utenti e entità (UEBA) sfrutta i cambiamenti comportamentali per individuare attività anomale all’interno della rete. Comprendendo il comportamento tipico di utenti e entità, la piattaforma può segnalare deviazioni che possono indicare minacce alla sicurezza, abilitando misure proattive.
Caratteristiche e integrazioni principali:
Le funzionalità includono la visualizzazione dei dati tramite dashboard intuitive e report integrati, che aiutano il team a interpretare dati complessi in modo più semplice. La piattaforma offre anche analisi comportamentale per identificare anomalie, assegnare punteggi di rischio a utenti ed entità, e corroborare le minacce utilizzando tecniche di apprendimento automatico. Inoltre, l'integrazione con l’intelligenza sulle minacce fornisce avvisi su indirizzi IP e URL presenti in liste nere riconosciute da feed basati su STIX/TAXII, aiutandoti a prevenire attacchi informandoti su entità pericolose già note.
Le integrazioni includono Constella Intelligence, Webroot BrightCloud Threat Intelligence, protocolli STIX/TAXII, AlienVault OTX, ThreatFox, dispositivi Palo Alto, Barracuda CloudGen, Sophos XG, dispositivi Cisco, dispositivi Fortinet, Endpoint Central e ADManager Plus.
Pros and Cons
Pros:
- Fornisce informazioni essenziali di accesso per più piattaforme
- Avvisi in tempo reale
- Report personalizzabili
Cons:
- La configurazione può essere complessa
- Potrebbe richiedere licenze aggiuntive per diversi componenti
New Product Updates from ManageEngine Log360
ManageEngine Log360 Adds New Log Source Integrations
ManageEngine Log360 adds new log source integrations for Bitdefender GravityZone, CrowdStrike Falcon Event Streams, Okta, and MikroTik to broaden security and network visibility. For more information, visit ManageEngine Log360's official site.
 .

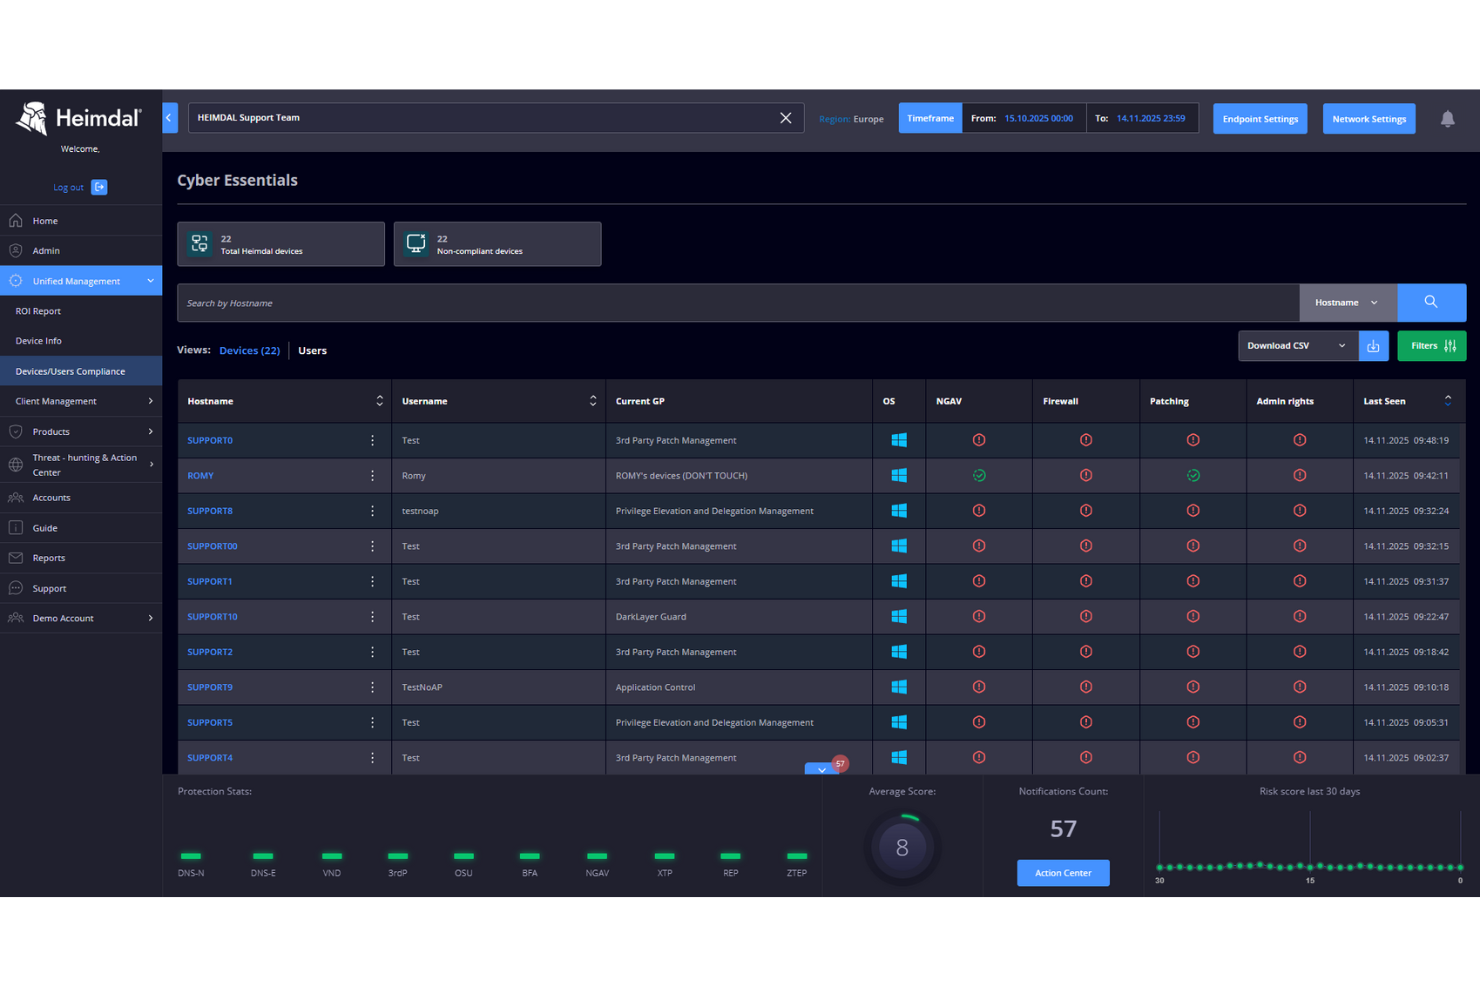
Heimdal offre una piattaforma di cybersecurity progettata per organizzazioni di diversi settori, con particolare attenzione al rilevamento delle minacce e alla risposta agli incidenti. Supporta settori come sanità, finanza e retail combinando la ricerca delle minacce con la gestione delle vulnerabilità in un'unica piattaforma. Questa configurazione aiuta i team a rispondere rapidamente agli incidenti mantenendo visibilità e controllo sull'intero ambiente di sicurezza. Per le organizzazioni che necessitano di una gestione centralizzata della sicurezza e tempi di risposta più rapidi, Heimdal copre i requisiti fondamentali senza complessità inutili.
Perché ho scelto Heimdal
Ho scelto Heimdal perché unisce Extended Detection and Response (XDR) a capacità SOAR in modo pratico. La piattaforma consente ai team di sicurezza di automatizzare le risposte e gestire gli incidenti utilizzando workflow personalizzati, riducendo così il lavoro manuale durante le minacce attive. L'accento sulla conformità e sulla governance dei dati nei diversi settori è inoltre particolarmente adatto per le organizzazioni soggette a normativa. In definitiva, Heimdal si configura non solo come un set di strumenti di sicurezza, ma come una piattaforma che supporta le operazioni quotidiane di sicurezza in un panorama di minacce complesso.
Funzionalità principali di Heimdal
Altre funzionalità degne di nota di Heimdal includono:
- Threat Hunting: Questa funzione consente al tuo team di cercare proattivamente potenziali minacce all'interno della rete, migliorando la sicurezza complessiva.
- Gestione delle vulnerabilità: Heimdal aiuta a identificare e risolvere le vulnerabilità nei sistemi, riducendo il rischio di sfruttamento.
- Gestione degli accessi privilegiati: Questa funzionalità controlla e monitora gli account privilegiati per prevenire accessi non autorizzati.
- Sicurezza email: Heimdal offre protezione contro minacce veicolate via email, come phishing e malware, tutelando i canali di comunicazione.
Integrazioni Heimdal
Le integrazioni includono Microsoft 365, Azure, AWS, Splunk, IBM QRadar, ServiceNow, PagerDuty, Slack, Jira e Zendesk.
Pros and Cons
Pros:
- Patching automatico di sistema operativo e applicazioni di terze parti
- Controlli robusti per la gestione degli accessi privilegiati
- Piattaforma unificata per la gestione della sicurezza
Cons:
- La personalizzazione dei report può essere limitata
- La configurazione avanzata richiede curva di apprendimento

Ideale per l'integrazione con le risorse di Google Cloud

Google Cloud Chronicle SOAR si afferma come una soluzione di cybersicurezza all'avanguardia sotto l'ampio ombrello dei servizi di Google Cloud. Progettato specificamente per offrire una solida automazione e orchestrazione della sicurezza, il suo valore intrinseco risiede nelle sue capacità di integrazione senza pari con le altre risorse di Google Cloud.
Perché ho scelto Google Cloud Chronicle SOAR:
Districarsi tra una miriade di strumenti SOAR per scegliere quello che si distingue davvero non è un compito semplice. In questa ricerca, ho selezionato Google Cloud Chronicle SOAR perché possiede un vantaggio unico di integrazione con la suite completa di risorse Google Cloud. Questa sinergia armoniosa è ciò che lo rende la scelta preferita per chi cerca un'integrazione stretta con l'ecosistema di Google Cloud.
Funzionalità e integrazioni principali:
Al centro di Google Cloud Chronicle SOAR ci sono funzionalità come la ricerca delle minacce in tempo reale e analisi avanzate supportate dalle capacità di apprendimento automatico di Google. La dashboard offre metriche intuitive, aiutando gli analisti della sicurezza a dare rapidamente priorità alle minacce e agli incidenti informatici.
La sua forza nell'integrazione risiede nella compatibilità con altri servizi Google Cloud, da BigQuery per analisi approfondite a Google Cloud Storage per un'ampia conservazione dei dati.
Pros and Cons
Pros:
- Integrazione profonda con i servizi di Google Cloud
- Capacità avanzate di threat hunting alimentate dall'apprendimento automatico di Google
- Dashboard completa che offre metriche e insight dettagliati
Cons:
- Potrebbe essere complesso per le aziende non familiari con l'ecosistema di Google Cloud
- I vantaggi di integrazione potrebbero non interessare gli utenti che non usano Google Cloud
- Possibile curva di apprendimento per chi è nuovo nell'ambiente SOAR.


IBM Security QRadar SOAR si distingue come un pilastro nel panorama della cybersicurezza, dedicato a orchestrare e automatizzare le operazioni di sicurezza per rafforzare i meccanismi di difesa. Il suo design e la sua funzionalità intrinseci lo rendono particolarmente abile nel navigare e gestire le complessità degli ambienti aziendali complessi.
Perché ho scelto IBM Security QRadar SOAR:
Nella mia ricerca delle migliori soluzioni SOAR, IBM Security QRadar SOAR ha attirato la mia attenzione per le sue funzionalità approfondite e la scalabilità. Valutando e confrontando il suo potenziale con altre soluzioni, la sua capacità intrinseca di gestire scenari aziendali articolati è stata determinante. Questo mi ha portato a sceglierlo come opzione principale per le aziende che operano in ambienti complessi con una moltitudine di processi e sistemi di sicurezza.
Punti di forza e integrazioni:
IBM Security QRadar SOAR offre una combinazione di informazioni guidate dall’IA e workflow automatizzati, consentendo agli analisti della sicurezza di rispondere rapidamente agli incidenti e ridurre i falsi positivi. Lo strumento dispone di un dashboard personalizzabile, che permette la visualizzazione in tempo reale delle minacce informatiche e del ciclo di vita degli incidenti di sicurezza.
In termini di integrazioni, QRadar si distingue per il suo approccio basato su API, che consente il collegamento con piattaforme come ServiceNow, Palo Alto Networks e Rapid7, migliorando le sue capacità di sicurezza di rete.
Pros and Cons
Pros:
- L’alta scalabilità lo rende adatto a grandi aziende con esigenze di sicurezza diversificate.
- Le informazioni guidate dall’IA accelerano i processi di rilevamento e risposta alle minacce.
- La sua solida struttura API garantisce compatibilità con diversi strumenti e piattaforme di sicurezza.
Cons:
- Il suo ambiente ricco di funzionalità può risultare travolgente per le piccole imprese o per chi ha operazioni di sicurezza più semplici.
- Come per molte soluzioni di livello enterprise, potrebbe esserci una curva di apprendimento più ripida per gli utenti.
- Alcuni utenti potrebbero trovare necessario installare plugin aggiuntivi per sfruttare appieno il suo potenziale.


InsightConnect, sviluppato da Rapid7, è una soluzione SOAR fondamentale progettata per automatizzare in modo efficiente i processi di sicurezza. Grazie alla sua capacità di velocizzare l'integrazione delle informazioni sulle minacce, aiuta concretamente le aziende a rispondere in modo più rapido e deciso agli attacchi informatici, sottolineando così la sua specializzazione nell'integrazione rapida delle informazioni sulle minacce.
Perché ho scelto InsightConnect:
Nello scenario complesso della cybersicurezza, selezionare lo strumento giusto spesso richiede una combinazione accurata di giudizio e confronto. Ho scelto InsightConnect non solo per le sue caratteristiche impressionanti, ma anche per la sua notevole capacità di integrare rapidamente le informazioni sulle minacce nelle operazioni di sicurezza. Questa integrazione rapida rappresenta il motivo principale per cui lo considero il miglior strumento nella sua categoria.
Funzionalità principali e integrazioni:
La dashboard di InsightConnect si erge a difesa della sicurezza, offrendo visibilità in tempo reale su potenziali minacce e dati di sicurezza, rendendo più semplice per i team SOC la priorità e la gestione degli alert. Con la sua funzione drag-and-drop, creare flussi di lavoro automatizzati diventa più accessibile, riducendo le attività manuali e semplificando i processi decisionali.
Tra le sue integrazioni, InsightConnect si collega con ServiceNow, Palo Alto Networks e la suite della casa madre Rapid7, garantendo che gli analisti della sicurezza abbiano a disposizione tutti gli strumenti necessari.
Pros and Cons
Pros:
- Visibilità in tempo reale su dati e alert di sicurezza
- L'interfaccia drag-and-drop facilita la creazione di workflow
- Solide capacità di integrazione, in particolare con i prodotti Rapid7
Cons:
- Potrebbe presentare una curva di apprendimento ripida per i nuovi utenti
- Alcune funzionalità possono essere complesse per le esigenze di una piccola impresa
- Richiede una comprensione olistica dei processi di sicurezza per un uso ottimale.


KnowBe4 PhishER è una piattaforma di cybersicurezza progettata per affrontare la crescente minaccia degli attacchi di phishing. Aiuta le organizzazioni a valutare e rispondere rapidamente alle email di phishing potenziali, rafforzando la propria posizione come prima scelta nella gestione delle minacce di phishing.
Perché ho scelto KnowBe4 PhishER:
Nella mia esplorazione degli strumenti di cybersicurezza, sono stato attratto da KnowBe4 PhishER per il suo focus dedicato sul phishing. Nel decidere quale strumento includere in questa lista, le sue capacità specializzate sono state impossibili da ignorare. Sono convinto che la sua competenza nella gestione delle minacce di phishing lo distingua dalla gamma di soluzioni SOAR disponibili.
Caratteristiche e integrazioni principali:
Tra le sue caratteristiche più preziose, KnowBe4 PhishER offre dashboard personalizzabili, che permettono agli analisti della sicurezza di dare priorità e gestire gli avvisi di phishing in tempo reale. La componente di apprendimento automatico aiuta a classificare rapidamente le minacce potenziali, riducendo l'affaticamento da allerta per i team SOC.
Per quanto riguarda le integrazioni, KnowBe4 PhishER si collega a piattaforme di rilievo come ServiceNow per i processi di risposta agli incidenti e dispone di plugin che lo collegano a un ecosistema di dati di sicurezza più ampio.
Pros and Cons
Pros:
- Specializzato nelle minacce di phishing, rispondendo a una preoccupazione rilevante nella cybersicurezza
- Le capacità di apprendimento automatico aiutano a classificare rapidamente le potenziali minacce di phishing
- Solide integrazioni con le principali piattaforme di security information and event management
Cons:
- Potrebbe non offrire una soluzione SOAR completa per minacce informatiche diverse dal phishing
- Le aziende non focalizzate principalmente sul phishing potrebbero trovarlo troppo specializzato
- Le organizzazioni che necessitano di integrazioni diversificate potrebbero dover investire in plugin o strumenti aggiuntivi.

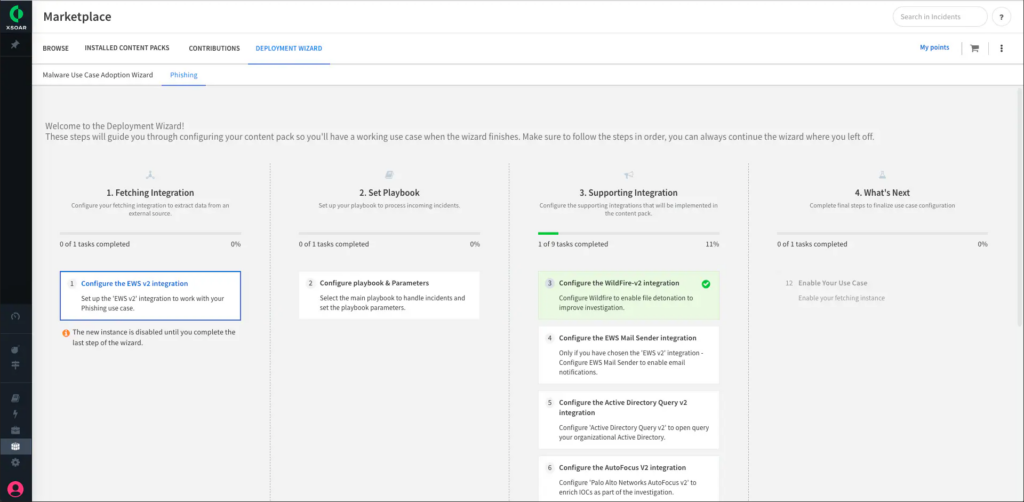
Cortex XSOAR, sviluppato da Palo Alto Networks, offre una soluzione SOAR completa che centralizza le operazioni di sicurezza. In particolare, la sua abilità nei playbook di threat intelligence garantisce agli analisti della sicurezza linee guida strutturate per affrontare le minacce informatiche.
Perché ho scelto Cortex XSOAR:
La scelta di Cortex XSOAR è stata una decisione ponderata, guidata dal suo approccio solido ai playbook di threat intelligence. Confrontando varie piattaforme, questo strumento si è dimostrato indubbiamente superiore nella capacità di offrire playbook sofisticati su misura per specifici attacchi informatici. La dedizione a semplificare il processo decisionale nelle risposte alle minacce informatiche lo rende unico come il 'migliore per i playbook di threat intelligence'.
Caratteristiche principali e integrazioni:
Cortex XSOAR si distingue per i suoi playbook personalizzabili, che permettono ai team di sicurezza di dare priorità alle minacce informatiche in base ai dati in tempo reale. Il componente di intelligenza artificiale migliora la precisione della ricerca delle minacce, riducendo i falsi positivi.
Per quanto riguarda le integrazioni, Cortex XSOAR si integra con piattaforme come Rapid7, ServiceNow e Siemplify, assicurando che i dati della cybersecurity fluiscano senza ostacoli all'interno del centro operativo di sicurezza.
Pros and Cons
Pros:
- Playbook di threat intelligence robusti, adattati a diverse minacce informatiche.
- L'integrazione con le principali piattaforme di cybersecurity ne potenzia la funzionalità.
- Il componente di intelligenza artificiale aiuta nell'individuazione e nella risoluzione accurata delle minacce.
Cons:
- Potrebbe essere percepito come complesso per le aziende alle prime armi con gli strumenti SOAR.
- L'enfasi sui playbook potrebbe oscurare altre funzionalità per alcuni utenti.
- L'implementazione on-premises può essere difficile per le organizzazioni senza l'infrastruttura necessaria.

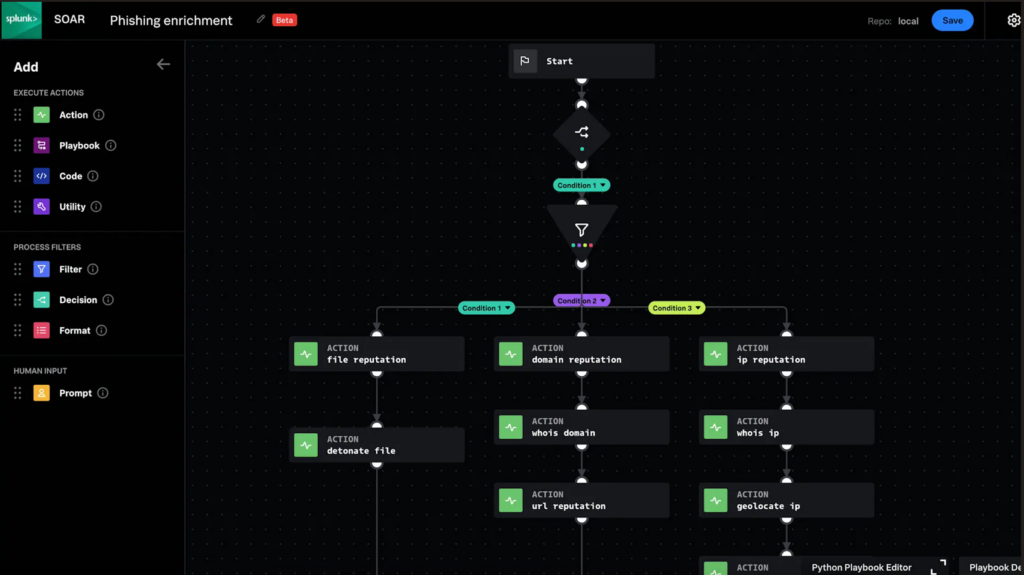
Splunk SOAR, precedentemente conosciuto come Phantom, si distingue come una soluzione di cybersecurity completa che eleva le operazioni di sicurezza grazie alle sue solide capacità di orchestrazione e automazione. Il suo punto di forza principale risiede nell'integrazione con il SIEM di Splunk, creando un ecosistema rafforzato per affrontare minacce informatiche e attacchi cibernetici.
Perché ho scelto Splunk SOAR:
Nella selezione delle soluzioni SOAR più influenti, ho notato che Splunk SOAR possiede un vantaggio unico, dovuto soprattutto alla sua integrazione impeccabile con il SIEM di Splunk. Dal confronto tra diversi strumenti, la sua notevole capacità di integrazione ha dimostrato chiaramente di poter migliorare la postura di sicurezza delle aziende.
L’integrazione senza pari che offre con il SIEM di Splunk mi ha portato a ritenerlo la scelta migliore per le organizzazioni già inserite all'interno dell’ecosistema Splunk.
Funzionalità e integrazioni principali:
Splunk SOAR si distingue per le sue dashboard personalizzabili, che forniscono analisi in tempo reale sui dati di sicurezza, supportando gli analisti di sicurezza nel prendere decisioni consapevoli. Grazie a funzionalità come i workflow automatizzati e l’intelligenza artificiale, eccelle nel ridurre la fatica da allerta e nel dare priorità agli avvisi realmente rilevanti.
Inoltre, le sue integrazioni si estendono oltre il SIEM di Splunk, includendo piattaforme come Palo Alto Networks, Rapid7 e ServiceNow, solo per citarne alcune.
Pros and Cons
Pros:
- Integrazione profonda con il SIEM di Splunk che garantisce un’esperienza coesa in un Security Operations Center.
- Dashboard personalizzabili offrono informazioni operative su potenziali minacce e attacchi informatici in corso.
- Ampia gamma di integrazioni con altre piattaforme che lo rende versatile in contesti tecnologici diversi.
Cons:
- Potrebbe presentare una curva di apprendimento più ripida per chi non ha familiarità con l’ecosistema Splunk.
- Sebbene l’integrazione con il SIEM di Splunk sia insuperabile, le organizzazioni che non utilizzano Splunk potrebbero non sfruttare tutto il suo potenziale.
- Alcuni utenti potrebbero trovare l’interfaccia meno intuitiva rispetto ad altri strumenti SOAR.


Emergendo dal gruppo di strumenti per la cybersecurity, Sumo Logic Cloud SOAR è una soluzione avanzata che semplifica e orchestra le operazioni di sicurezza nell’ambiente cloud. La sua specialità consiste nell’offrire orchestrazione della sicurezza nativa per il cloud, rendendolo indispensabile per le aziende fortemente radicate nelle architetture cloud.
Perché ho scelto Sumo Logic Cloud SOAR:
La vasta gamma di strumenti SOAR rende la scelta impegnativa, ma ho optato per Sumo Logic Cloud SOAR dopo un attento confronto e valutazione. La sua differenziazione deriva dalle sue innate capacità cloud-native, una caratteristica rara persino tra i concorrenti. Questo aspetto mi porta a credere che sia impareggiabile per le organizzazioni che cercano una soluzione di sicurezza su misura per l'infrastruttura cloud.
Funzionalità e integrazioni di spicco:
Sumo Logic Cloud SOAR è alimentato dall’intelligenza artificiale, che supporta il processo decisionale in tempo reale e la prioritizzazione delle potenziali minacce. Dispone di una dashboard intuitiva che non solo semplifica i processi di risposta agli incidenti, ma aiuta anche a tracciare l’intero ciclo di vita degli eventi di sicurezza. Le sue capacità di integrazione comprendono strumenti come ServiceNow per la gestione degli incidenti, rapid7 per la gestione delle vulnerabilità, e Palo Alto networks per una migliore sicurezza di rete.
Pros and Cons
Pros:
- Approccio cloud-native adatto alle moderne infrastrutture aziendali
- Approfondimenti avanzati guidati dall’AI per la gestione delle minacce in tempo reale
- Integrazioni complete con i principali strumenti di cybersecurity
Cons:
- Potrebbe non essere adatto alle aziende che dipendono da infrastrutture on-premise
- I nuovi utenti possono incontrare una curva di apprendimento ripida
- Dipendenza da altre piattaforme per una soluzione SOAR completa

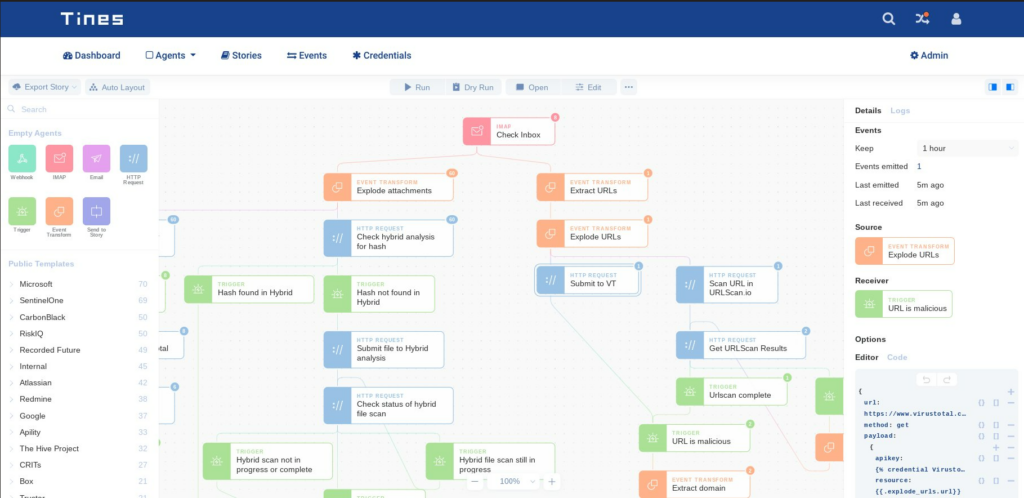
Tines è una piattaforma pionieristica di automazione della cybersecurity, focalizzata sul supporto dei team SOC e degli analisti della sicurezza nei processi di risposta agli incidenti. Con un forte accento sull’automazione guidata dagli eventi, Tines garantisce che le operazioni di sicurezza non siano solo reattive, ma si orientino proattivamente verso le potenziali minacce.
Perché ho scelto Tines:
Ho selezionato Tines dopo aver osservato il suo approccio unico all’automazione, specialmente nell’ambito dei compiti di sicurezza guidati dagli eventi. Valutando il valore di varie soluzioni SOAR, Tines ha dimostrato una particolare abilità nel gestire minacce informatiche in tempo reale tramite l’automazione.
Proprio questa specializzazione nell’automazione guidata dagli eventi la rende la scelta migliore per le organizzazioni intenzionate a adottare una postura proattiva nella cybersecurity.
Caratteristiche principali & integrazioni:
Tines eccelle con le sue capacità di automazione drag-and-drop, permettendo anche a chi non ha familiarità con la programmazione di configurare workflow complessi. Il componente di machine learning è efficace nel ridurre l’affaticamento da allarmi distinguendo tra veri alert di sicurezza e falsi positivi.
In particolare, Tines vanta integrazioni con piattaforme di rilievo come ServiceNow, Rapid7 e Siemplify, creando un ecosistema di cybersecurity coeso.
Pros and Cons
Pros:
- Solida automazione guidata dagli eventi che favorisce misure di cybersecurity proattive.
- La funzione drag-and-drop consente una creazione e modifica semplice dei workflow automatizzati.
- Le integrazioni con le principali piattaforme di cybersecurity ne migliorano l’utilità in un ambiente tecnologico variegato.
Cons:
- Potrebbe risultare troppo di nicchia per le organizzazioni alla ricerca di una soluzione SOAR più generale.
- Richiede una leggera curva di apprendimento per gli analisti della sicurezza che non hanno familiarità con i processi guidati dagli eventi.
- Anche se la personalizzazione è un punto di forza, può risultare dispendiosa in termini di tempo per alcuni utenti.
Altre piattaforme SOAR
Di seguito è riportato un elenco di ulteriori piattaforme SOAR che ho selezionato, ma che non sono arrivate ai primi posti. Vale sicuramente la pena prenderle in considerazione.
- Swimlane
Ideale per la scalabilità nelle grandi aziende
- Logpoint SOAR
Ideale per esigenze di conformità ai dati europei
- Cyberbit SOC 3D
Ideale per operazioni di sicurezza multilivello
- CyberSponse
Ideale per la risposta automatizzata agli incidenti


Come Valuto le Piattaforme SOAR
Divido la mia valutazione in due livelli: la base che una piattaforma deve raggiungere e i fattori differenzianti che contano quando un SOC orchestra tra strumenti SIEM, EDR e di threat intelligence.
Funzionalità Principali (Requisiti Minimi per Questa Lista)
Quando seleziono gli strumenti per la mia lista, valuto ciascuno su una scala da 0 (non offre la funzionalità) a 5 (eccelle in quest'area) per ogni funzionalità principale elencata di seguito. Successivamente, calcolo il punteggio totale dello strumento in percentuale. Ogni tool deve raggiungere un punteggio totale minimo del 65% per essere preso in considerazione per l'inclusione.
- Orchestrazione della Sicurezza: Valuto quante integrazioni preconfigurate offre una piattaforma tra SIEM, EDR, firewall e strumenti ITSM e se supporta connettori personalizzati tramite API o SDK.
- Playbook Automatizzati: Il builder per i playbook è importante: cerco editor visuali con drag-and-drop, ramificazioni condizionali, punti di approvazione umana e sottoplaybook riutilizzabili.
- Gestione dei Casi d'Incidente: Una console dei casi efficace consente agli analisti di tracciare gli incidenti end-to-end, allegare prove, collaborare in tempo reale e mantenere una traccia completa degli audit.
- Gestione & Arricchimento degli Alert: Verifico se la piattaforma può acquisire alert da più fonti e arricchirli automaticamente con threat intelligence, dati di contesto degli asset o identità degli utenti.
- Integrazione con la Threat Intelligence: Le connessioni native ai feed di minacce commerciali e open source dovrebbero permettere la correlazione automatica degli IOC sugli incidenti attivi.
- Reportistica & Metriche: I responsabili SOC necessitano di dashboard che traccino MTTR, MTTD, trend di volume degli alert ed esecuzione dei playbook senza dover configurare manualmente tutti i dati.
Una volta individuati gli strumenti che rispondono a questi criteri, valuto cosa distingue ciascuna piattaforma.
Fattori Differenzianti (Cosa Distingue i Fornitori)
Ecco come confronto i diversi fornitori:
Funzionalità Distintive
L'automazione guidata dall'IA è un importante fattore di differenziazione. Cerco piattaforme che suggeriscano azioni nei playbook o che classificano automaticamente gli alert basandosi su pattern storici, risparmiando così ore agli analisti durante la gestione di grandi volumi di alert. Anche un marketplace di playbook preconfigurati è importante, perché consente ai team SOC di implementare workflow collaudati per scenari comuni, come la risposta a phishing, senza doverli costruire da zero. Per gli MSSP o le grandi aziende, valuto l'architettura multi-tenant per confermare che ciascun cliente o unità aziendale abbia playbook, dati e reportistica isolati.
Oltre le Funzionalità
Valuto sempre la flessibilità di implementazione. Alcuni team SOC hanno bisogno di soluzioni air-gapped o on-premise per ambienti regolamentati, mentre altri preferiscono soluzioni full SaaS. Le certificazioni di compliance come SOC 2 Type II e ISO 27001 sono molto rilevanti, soprattutto per i team che gestiscono dati sensibili soggetti a rigorosi requisiti di residenza. Valuto con attenzione il costo totale di proprietà, poiché i modelli di licenza variano molto—per analista, per azione o a tariffa fissa—e costi nascosti per integrazioni premium o storage possono influire rapidamente su questi calcoli.
Come scegliere le piattaforme SOAR
È facile perdersi in lunghi elenchi di funzionalità e strutture tariffarie complesse. Per aiutarti a rimanere concentrato mentre affronti il tuo specifico processo di selezione del software, ecco una lista di fattori da tenere a mente:
| Fattore | Cosa considerare |
|---|---|
| Scalabilità | Verifica se la piattaforma può crescere insieme al tuo team. Sarà in grado di gestire un volume maggiore di dati e di utenti? Cerca opzioni che offrano piani flessibili per accompagnare la crescita. |
| Integrazioni | Controlla se la piattaforma si integra con gli strumenti già in uso. La compatibilità con i sistemi di sicurezza attuali è fondamentale per garantire un flusso di lavoro fluido. |
| Personalizzazione | Valuta quanto sia facile adattare la piattaforma ai tuoi processi specifici. Puoi modificare flussi di lavoro e report senza un'assistenza tecnica approfondita? |
| Semplicità d'uso | Valuta se il tuo team può imparare rapidamente a utilizzare la piattaforma. Cerca interfacce intuitive e documentazione chiara per ridurre al minimo i tempi di formazione. |
| Implementazione e avviamento | Considera il tempo e le risorse necessari per rendere operativa la piattaforma. Sono disponibili modelli o supporto per agevolare la transizione? Considera la curva di apprendimento per il tuo team. |
| Costo | Confronta i modelli tariffari e assicurati che siano trasparenti. Sono previsti costi nascosti o commissioni per funzionalità aggiuntive? Adegua il costo al tuo budget e al ROI previsto. |
| Misure di sicurezza | Assicurati che la piattaforma offra solide misure di sicurezza. Informati sulla crittografia dei dati, sui controlli degli accessi e sulla conformità a standard di settore come GDPR o HIPAA. |
| Disponibilità dell'assistenza | Considera il livello di assistenza che riceverai. È disponibile un supporto 24 ore su 24, 7 giorni su 7 e quali sono i tempi di risposta? Verifica che l'assistenza risponda alle esigenze e ai fusi orari del tuo team. |
Cosa sono le piattaforme SOAR?
Le piattaforme SOAR sono soluzioni software che automatizzano e orchestrano le operazioni di sicurezza, aiutando i team a gestire e rispondere alle minacce alla sicurezza in modo più efficace. Gli analisti della sicurezza, i responsabili della risposta agli incidenti e i professionisti IT utilizzano generalmente questi strumenti per migliorare i tempi di risposta agli incidenti e ottimizzare i flussi di lavoro della sicurezza.
Le funzionalità di automazione, integrazione e analisi in tempo reale aiutano a gestire gli avvisi di sicurezza, condividere informazioni sulle minacce e gestire gli incidenti in modo efficiente. Nel complesso, questi strumenti migliorano l'efficienza operativa e rafforzano il livello di sicurezza.
Funzionalità
Quando selezioni le piattaforme SOAR, presta attenzione alle seguenti funzionalità chiave:
- Automazione: Semplifica le attività ripetitive, consentendo ai team di sicurezza di concentrarsi su problemi più complessi.
- Integrazione: Si connette perfettamente agli strumenti di sicurezza esistenti per creare un ecosistema di sicurezza unificato.
- Gestione degli incidenti: Fornisce strumenti per monitorare, gestire e risolvere gli incidenti di sicurezza in modo efficiente.
- Informazioni sulle minacce: Offre dati e informazioni in tempo reale per aiutare a identificare e contrastare rapidamente le minacce.
- Flussi di lavoro personalizzabili: Consente agli utenti di adattare i processi alle specifiche operazioni e necessità di sicurezza.
- Analisi e report: Fornisce informazioni sulle operazioni di sicurezza e sugli incidenti attraverso report dettagliati.
- Collaborazione in tempo reale: Permette ai team di lavorare insieme in modo efficace durante la risposta agli incidenti.
- Interfaccia intuitiva: Garantisce facilità d'uso, riducendo la curva di apprendimento per i nuovi utenti.
- Misure di sicurezza: Implementa una crittografia avanzata e controlli degli accessi per proteggere i dati sensibili.
- Scalabilità: Supporta la crescita gestendo l'aumento dei dati e delle esigenze degli utenti man mano che l'organizzazione si espande.
Vantaggi
L'implementazione delle piattaforme SOAR offre diversi vantaggi al tuo team e alla tua azienda. Eccone alcuni:
- Maggiore efficienza: L'automazione riduce le attività manuali, consentendo al tuo team di concentrarsi sulle iniziative strategiche di sicurezza.
- Tempi di risposta più rapidi: Le analisi in tempo reale e le informazioni sulle minacce consentono di identificare e risolvere più rapidamente gli incidenti di sicurezza.
- Collaborazione migliorata: Funzionalità come gli strumenti di collaborazione in tempo reale assicurano che il tuo team possa lavorare insieme in modo efficace durante gli incidenti.
- Migliore processo decisionale: Analisi e report dettagliati forniscono informazioni utili per definire le strategie e le azioni di sicurezza.
- Risparmio sui costi: Integrando gli strumenti esistenti e automatizzando i processi, puoi ridurre la necessità di risorse aggiuntive e minimizzare i costi operativi.
- Scalabilità: La capacità di crescere insieme alla tua organizzazione garantisce che la piattaforma rimanga efficace con l'evolversi delle tue esigenze.
- Maggiore sicurezza: Misure di sicurezza avanzate proteggono i dati sensibili, contribuendo a mantenere la conformità agli standard del settore.
Costi e prezzi
La selezione delle piattaforme SOAR richiede una conoscenza dei vari modelli e piani tariffari disponibili. I costi variano in base alle funzionalità, alle dimensioni del team, agli strumenti aggiuntivi e ad altri fattori. La tabella seguente riassume i piani più comuni, i relativi prezzi medi e le funzionalità tipicamente incluse nelle soluzioni di piattaforme SOAR:
Tabella comparativa dei piani per le piattaforme SOAR
| Tipo di piano | Prezzo medio | Funzionalità comuni |
|---|---|---|
| Piano gratuito | $0 | Gestione di base degli incidenti, integrazioni limitate e supporto della comunità. |
| Piano personale | $10-$30/utente/mese | Gestione degli incidenti, integrazioni con strumenti diffusi e analisi di base. |
| Piano aziendale | $40-$80/utente/mese | Analisi avanzate, flussi di lavoro personalizzabili e opzioni di supporto migliorate. |
| Piano per grandi aziende | $100+/utente/mese | Funzionalità di integrazione complete, collaborazione in tempo reale e supporto prioritario. |
Domande frequenti sulle piattaforme SOAR
Ecco alcune risposte alle domande più comuni sulle piattaforme SOAR:
Quali sono i componenti principali di una piattaforma SOAR?
Le piattaforme SOAR includono generalmente l’orchestrazione della sicurezza, l’automazione e la risposta agli incidenti. Integrano diversi strumenti e processi di sicurezza, automatizzano le attività ripetitive e coordinano la risposta agli incidenti per migliorare l’efficienza e l’efficacia nella gestione delle minacce alla sicurezza.
Quali sono tre funzionalità offerte da SOAR?
Le piattaforme SOAR offrono la gestione delle minacce e delle vulnerabilità, il coordinamento della risposta agli incidenti e l’automazione delle operazioni di sicurezza. Queste funzionalità aiutano il tuo team a gestire gli incidenti di sicurezza in modo più efficiente e a ridurre il tempo necessario per rispondere alle minacce.
Quali due funzionalità fanno parte di SOAR?
Le due funzionalità principali di una piattaforma SOAR sono l’orchestrazione e l’automazione, che operano insieme alla risposta agli incidenti. Queste funzionalità aiutano il tuo team a ottimizzare le operazioni di sicurezza, ridurre il lavoro manuale e affrontare rapidamente le potenziali minacce.
In che modo SOAR migliora la risposta agli incidenti?
Le piattaforme SOAR migliorano la risposta agli incidenti automatizzando le attività di routine e fornendo informazioni sulle minacce in tempo reale. Ciò consente al tuo team di concentrarsi sui problemi più complessi, rispondere più rapidamente agli incidenti e ridurre al minimo l’impatto delle violazioni della sicurezza.
Le piattaforme SOAR possono integrarsi con altri strumenti di cybersicurezza?
Sì, uno dei principali punti di forza delle piattaforme SOAR è la capacità di integrarsi con un’ampia gamma di strumenti di cybersicurezza, inclusi i sistemi SIEM, le piattaforme di intelligence sulle minacce, i firewall e le soluzioni di sicurezza degli endpoint. Ciò garantisce un livello di sicurezza coerente e operazioni semplificate tra diversi strumenti e piattaforme.
Cosa succede ora:
Se stai cercando informazioni sulle piattaforme SOAR, contatta gratuitamente un consulente SoftwareSelect per ricevere consigli personalizzati.
Compili un modulo e svolgi una breve conversazione durante la quale il consulente approfondirà le tue esigenze specifiche. Dopodiché riceverai una rosa ristretta di software da esaminare. Ti assisterà persino durante l'intero processo di acquisto, comprese le trattative sul prezzo.