

Le 10 migliori piattaforme di protezione degli endpoint nel 2026

Elenco delle migliori piattaforme di protezione degli endpoint


Una piattaforma di protezione degli endpoint è una soluzione di sicurezza centralizzata per rilevare, prevenire e rispondere alle minacce rivolte ai dispositivi della rete. Se stai cercando la migliore piattaforma di protezione degli endpoint per la tua organizzazione, probabilmente devi trovare un equilibrio tra tecnologie preesistenti, adozione del cloud e risposta agli incidenti senza interruzioni. Con gli aggressori che si muovono rapidamente e le normative in continua evoluzione, le lacune nella copertura o le risposte lente possono comportare una perdita di produttività o, peggio ancora, conseguenze più gravi.
Questa guida confronta piattaforme dalle prestazioni elevate che combinano rilevamento avanzato, ripristino dopo attacchi ransomware e integrazione con il tuo ecosistema di sicurezza più ampio. Ottieni le informazioni necessarie per selezionare strumenti realmente in linea con i tuoi rischi, la tua infrastruttura e la tua presenza globale.
Perché Fidarti delle Nostre Recensioni Software
Testiamo e recensiamo software dal 2023. Come leader tecnologici, sappiamo quanto sia cruciale e difficile prendere la decisione giusta nella scelta di un software.
Investiamo in una ricerca approfondita per aiutare il nostro pubblico a effettuare scelte migliori di acquisto software. Abbiamo testato oltre 2.000 strumenti per diversi casi d’uso tecnologici e scritto più di 1.000 recensioni complete. Scopri come restiamo trasparenti e la nostra metodologia di recensione del software.
Riepilogo delle migliori piattaforme di protezione degli endpoint
Questo grafico comparativo riassume i dettagli sui prezzi delle mie migliori selezioni di piattaforme di protezione degli endpoint, per aiutarti a trovare quella più adatta al tuo budget e alle esigenze della tua azienda.
| Tool | Best For | Trial Info | Price | ||
|---|---|---|---|---|---|
| 1 | Ideale per l'analisi comportamentale multilivello | Demo gratuita disponibile | Prezzi su richiesta | Website | |
| 2 | Ideale per il ripristino dopo un attacco ransomware attivo | Versione di prova gratuita disponibile | Prezzi su richiesta | Website | |
| 3 | Ideale per XDR basato sull'IA per gli endpoint aziendali | Demo gratuita disponibile | Prezzi su richiesta | Website | |
| 4 | Ideale per la sicurezza degli endpoint pronta per gli MSP con MDR incluso | Demo gratuita disponibile | Prezzi disponibili su richiesta | Website | |
| 5 | Ideale per la protezione dell'ecosistema Fortinet Security Fabric | Demo gratuita disponibile | Prezzi su richiesta | Website | |
| 6 | Ideale per aziende al di fuori dei mercati allineati agli Stati Uniti | Demo gratuita disponibile | Prezzi su richiesta | Website | |
| 7 | Ideale per la ricerca delle minacce su scala aziendale | Demo gratuita disponibile | Prezzi su richiesta | Website | |
| 8 | Ideale per la protezione degli endpoint nativa per gli MSP con RMM integrato | Prova gratuita di 14 giorni | Prezzi su richiesta | Website | |
| 9 | Ideale per il ripristino multilivello dopo un attacco ransomware | Demo gratuita disponibile | Prezzi su richiesta | Website | |
| 10 | Ideale per SIEM unificati, XDR e difesa degli endpoint | Prova gratuita di 14 giorni | A partire da $95/mese | Website |
Recensioni delle piattaforme di protezione degli endpoint
Di seguito sono riportati i miei riepiloghi dettagliati delle migliori piattaforme di protezione degli endpoint incluse nel mio elenco. Le mie recensioni offrono uno sguardo approfondito sulle funzionalità, sui casi d’uso migliori e sulle capacità di ciascuna piattaforma, per aiutarti a trovare quella più adatta alle tue esigenze.

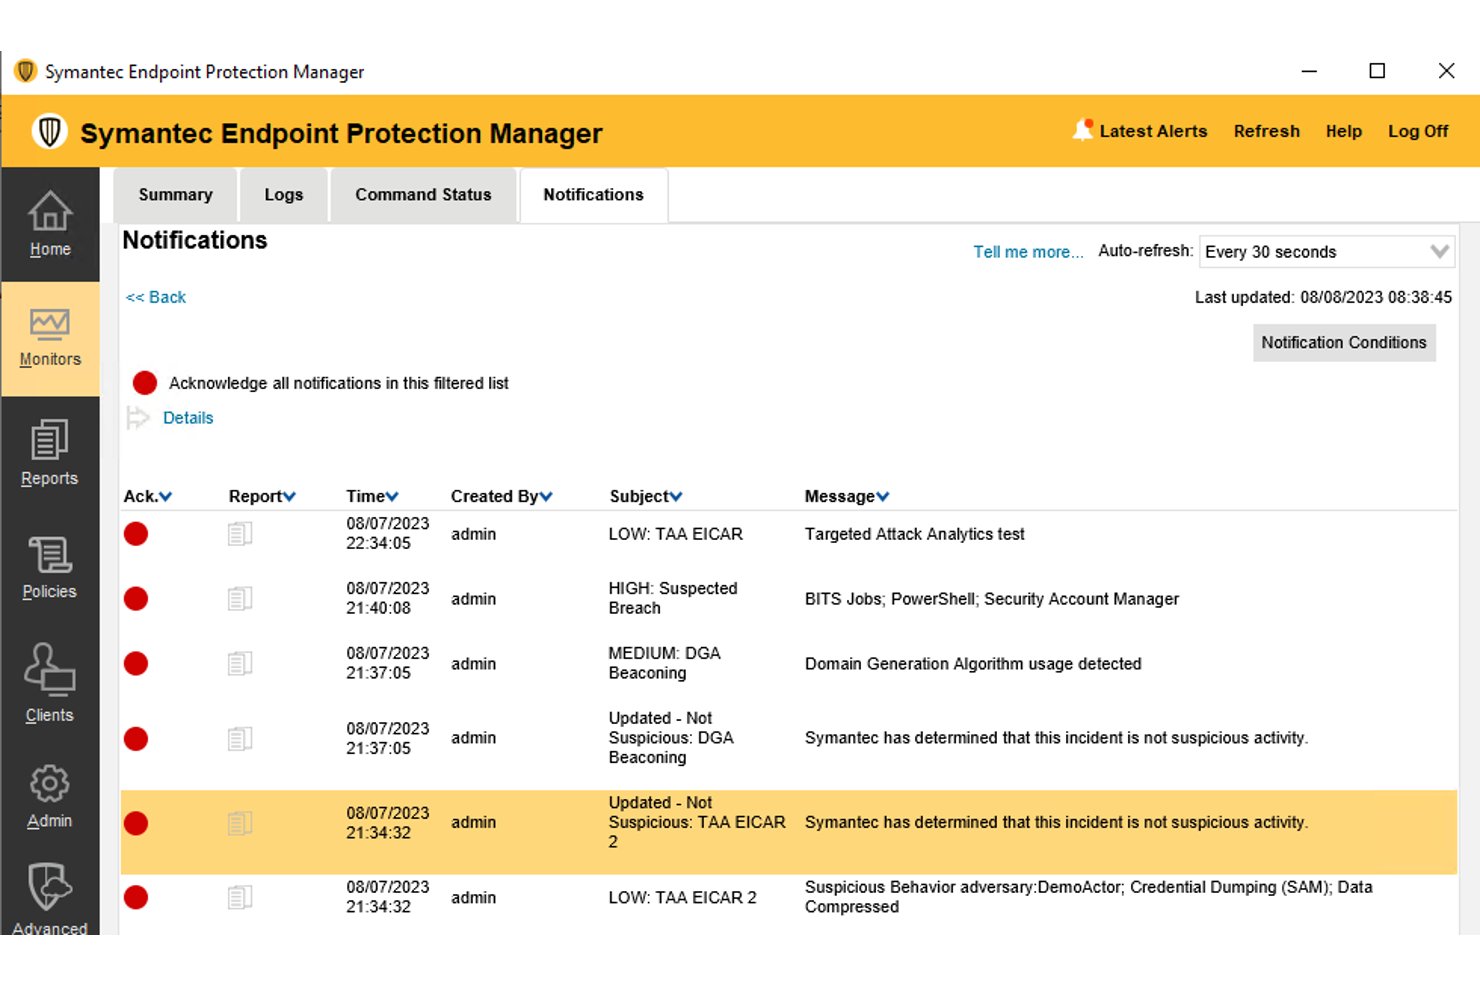
Symantec Endpoint Protection è una piattaforma di protezione degli endpoint che combina il rilevamento dei malware, l'analisi comportamentale, la riduzione della superficie di attacco, il rilevamento e la risposta agli endpoint (EDR) e la ricerca delle minacce in ambienti Windows, Mac, Linux, mobili e virtuali.
Per chi è più adatto Symantec Endpoint Protection?
È una soluzione particolarmente adatta ai team di sicurezza aziendali che gestiscono ambienti di grandi dimensioni con sistemi operativi diversi e necessitano di un rilevamento multilivello delle minacce su endpoint fisici, virtuali e mobili.
Perché ho scelto Symantec Endpoint Protection
Symantec Endpoint Protection è entrato nella mia rosa dei candidati perché il suo motore di analisi comportamentale SONAR combina euristiche, apprendimento automatico e dati sulla reputazione per individuare minacce che il rilevamento basato sulle firme non riesce assolutamente a rilevare. Trovo davvero impressionante la profondità di questa soluzione: monitora il comportamento dei processi in tempo reale e lo confronta con la Global Intelligence Network per segnalare attività zero-day prima che vengano eseguite. Questa combinazione la rende una delle poche piattaforme di cui mi fido per gli ambienti in cui gli attacchi sconosciuti e quelli che sfruttano strumenti legittimi del sistema operativo rappresentano una reale preoccupazione.
Funzionalità principali di Symantec Endpoint Protection
- Difesa di Active Directory: Monitora e protegge Active Directory dal furto di credenziali e dagli attacchi di ricognizione che precedono il movimento laterale.
- Riduzione della superficie di attacco: Applica il controllo delle applicazioni, il controllo dei dispositivi e la mitigazione degli exploit per ridurre il numero di punti di ingresso disponibili agli aggressori.
- Gestione delle policy guidata dall'intelligenza artificiale: Utilizza l'intelligenza artificiale per consigliare e automatizzare gli aggiornamenti delle policy, riducendo il carico della configurazione manuale per i team addetti alle operazioni di sicurezza.
- Architettura con agente singolo e distribuzione multipla: Esegue un unico agente in ambienti cloud, locali e ibridi, gestito tramite un'unica console cloud.
Integrazioni di Symantec Endpoint Protection
Symantec Endpoint Protection offre integrazioni native con Symantec Endpoint Protection Manager, Microsoft Active Directory, Microsoft Entra ID, Symantec CloudSOC, Symantec Secure Web Gateway, Symantec Content Analysis e i provider di gestione unificata degli endpoint, oltre allo streaming degli eventi verso strumenti SIEM come Splunk e FortiSIEM. Fornisce inoltre API REST tramite il Broadcom Enterprise Security Group per integrazioni personalizzate.
Pros and Cons
Pros:
- Monitoraggio comportamentale in tempo reale contro le minacce avanzate
- Protezione di Active Directory integrata nell'agente principale
- Raccomandazioni automatiche delle policy basate sull'intelligenza artificiale
Cons:
- Elevato utilizzo delle risorse di sistema durante le scansioni
- La sincronizzazione degli aggiornamenti delle policy può essere lenta

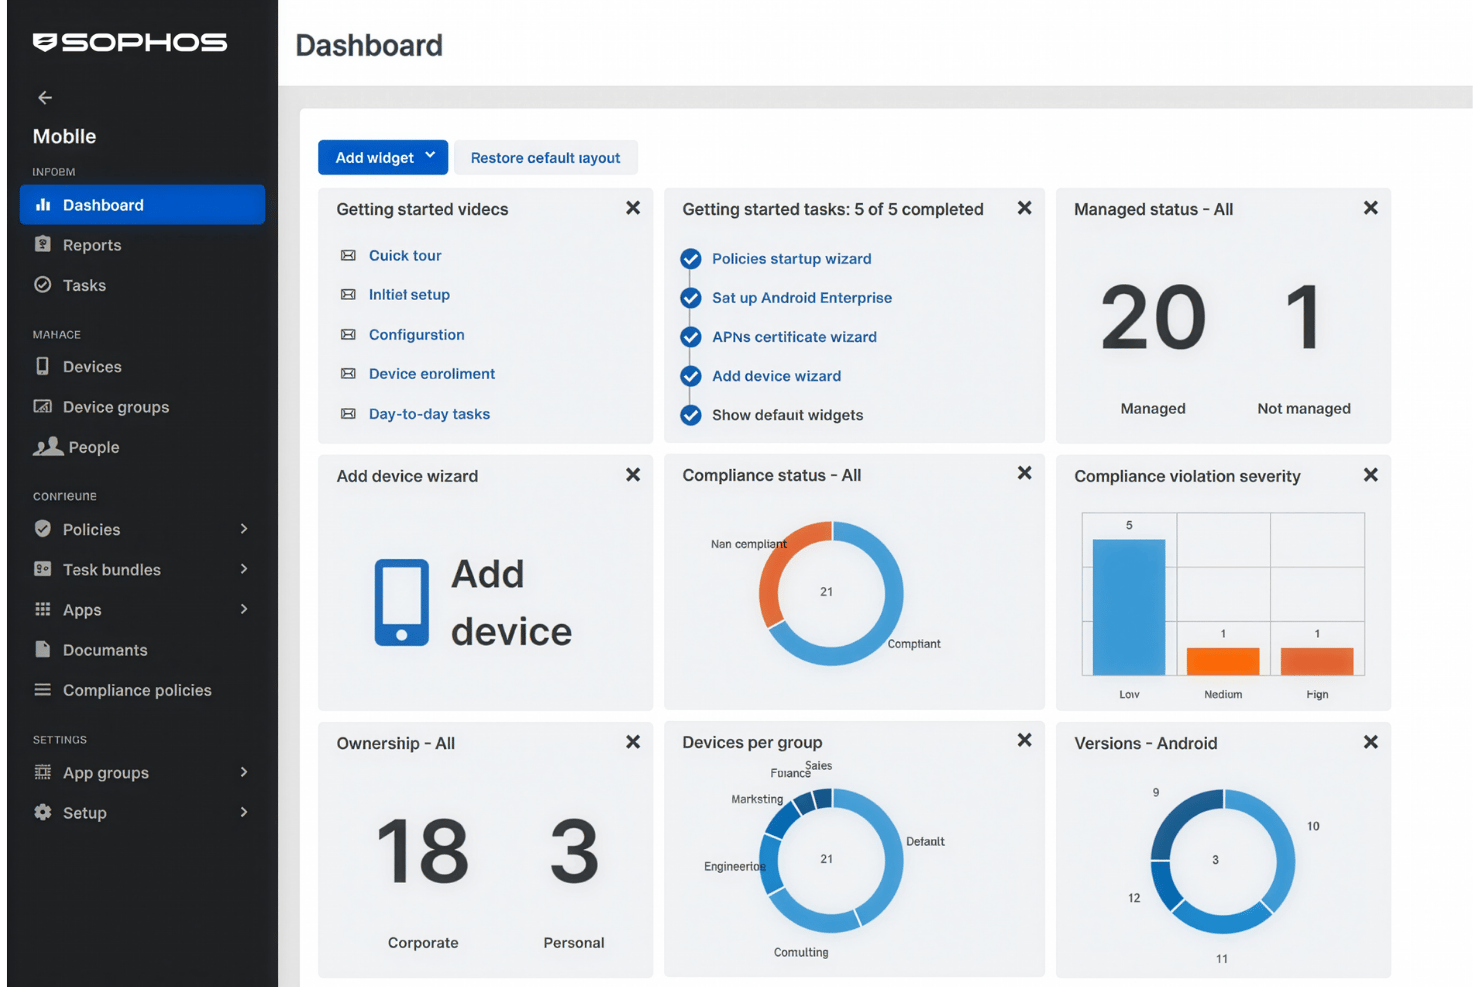
Sophos Endpoint è una piattaforma di protezione degli endpoint che combina il rilevamento delle minacce basato sull'intelligenza artificiale, l'analisi comportamentale, la tecnologia anti-ransomware e la gestione centralizzata dei dispositivi negli ambienti Windows, macOS e Linux.
Per chi è più adatto Sophos Endpoint?
Sophos Endpoint è particolarmente adatto ai team di sicurezza IT delle organizzazioni di medie e grandi dimensioni che necessitano di una difesa attiva contro i ransomware, con la possibilità di ripristinare i file crittografati dopo un attacco.
Perché ho scelto Sophos Endpoint
Sophos Endpoint si distingue grazie a CryptoGuard, il suo livello di rilevamento comportamentale dei ransomware che non si limita a bloccare un attacco, ma ripristina i file crittografati allo stato precedente all'attacco anche dopo che questo si è verificato. Se un ransomware supera le difese iniziali e inizia a crittografare i file, CryptoGuard rileva la crittografia non autorizzata in tempo reale e ripristina automaticamente i dati interessati. Apprezzo anche la protezione anti-manomissione a livello del kernel, che impedisce agli aggressori di arrestare l'agente dell'endpoint prima che possa essere attivato il ripristino.
Caratteristiche principali di Sophos Endpoint
- Prevenzione dei malware tramite apprendimento profondo: diversi modelli di intelligenza artificiale analizzano i file prima dell'esecuzione per rilevare malware noti e varianti sconosciute, incluse mutazioni generate dall'intelligenza artificiale.
- Controlli anti-sfruttamento: oltre 60 misure di mitigazione degli exploit integrate bloccano le tecniche degli aggressori lungo l'intera catena d'attacco, senza bisogno di configurazioni per singola applicazione.
- Controllo dei dispositivi periferici: monitora e blocca l'accesso ai supporti rimovibili, ai dispositivi Bluetooth e all'hardware mobile per impedire trasferimenti di dati non autorizzati o l'ingresso di malware.
- Rilevamento del traffico dannoso: analizza il traffico di rete in uscita non generato dai browser per identificare in tempo reale le comunicazioni con i server di comando e controllo degli aggressori.
Integrazioni di Sophos Endpoint
Sophos Endpoint offre integrazioni native con Splunk, Microsoft Sentinel, ServiceNow, Jira, PagerDuty, Slack, Microsoft Teams, Okta, Amazon Web Services e Google Cloud, oltre a integrazioni native nell'ecosistema Microsoft, tra cui Microsoft 365 ed Entra ID. Sophos Central fornisce inoltre un'API per le integrazioni personalizzate e si connette a una serie di strumenti RMM e PSA come ConnectWise, Datto e Kaseya.
Pros and Cons
Pros:
- Il ripristino dopo un attacco ransomware recupera rapidamente i file crittografati
- La protezione anti-manomissione a livello del kernel impedisce la disattivazione dell'agente
- Blocca oltre sessanta tecniche di sfruttamento utilizzate dagli aggressori
Cons:
- La funzione di ripristino è disponibile solo su Windows
- Occasionalmente i falsi positivi attivano operazioni di correzione indesiderate

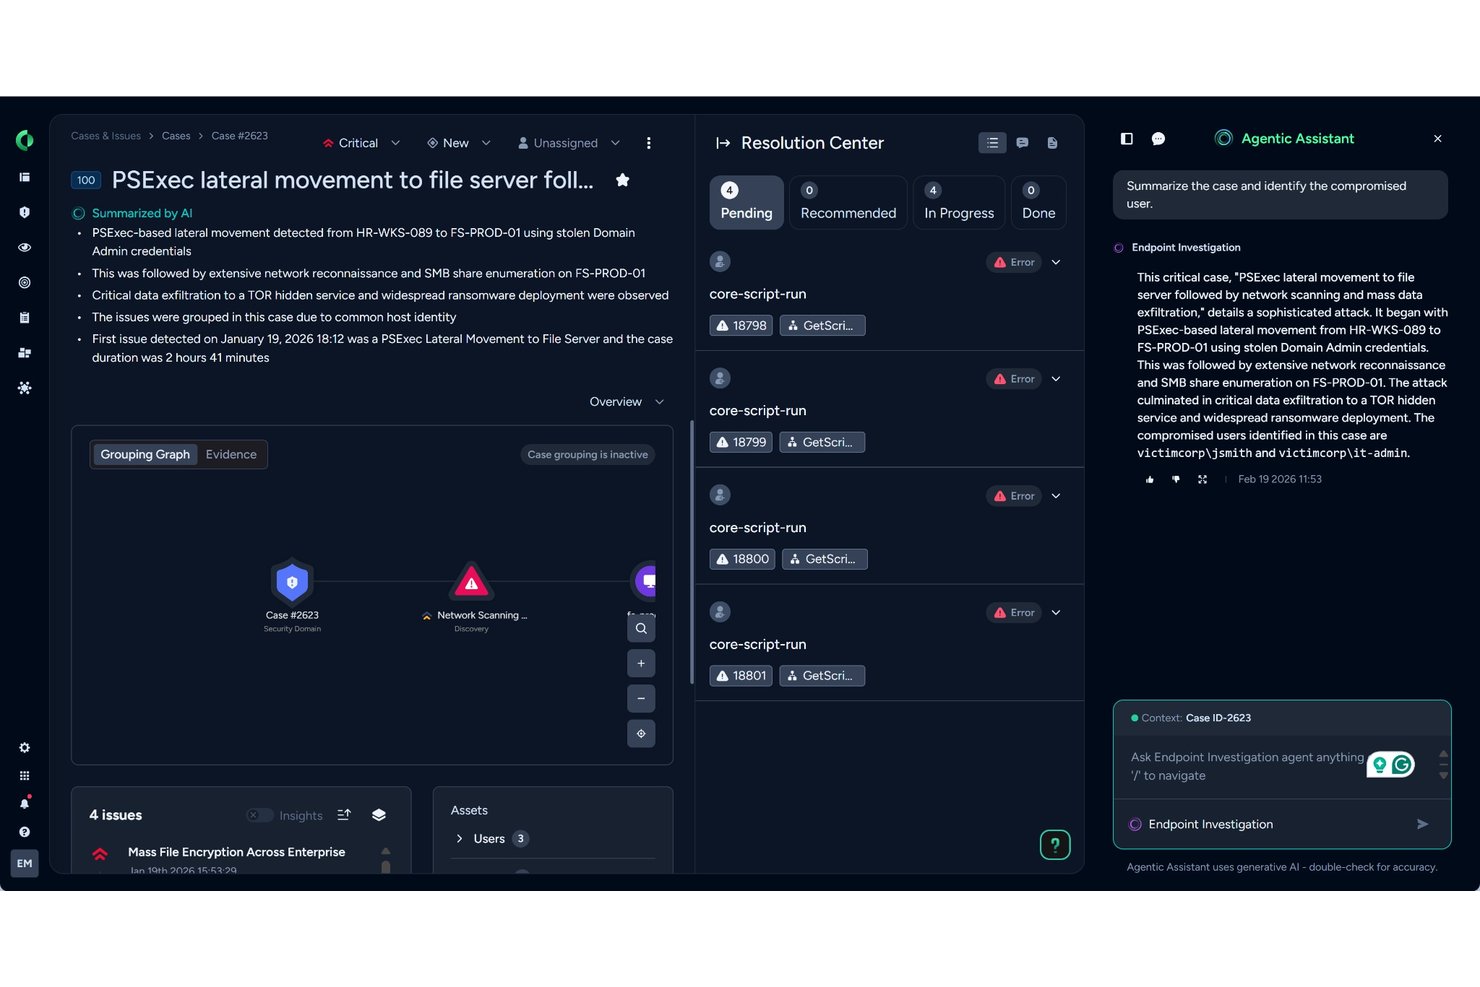
Cortex XDR è una piattaforma di rilevamento e risposta estesa (XDR) basata sull'IA di Palo Alto Networks, che offre protezione degli endpoint, rilevamento delle minacce, analisi e risposta su endpoint, rete, cloud, identità ed e-mail tramite un singolo agente e un data lake unificato.
Per chi è più adatto Cortex XDR?
Cortex XDR è particolarmente indicato per le grandi aziende che necessitano di rilevamento e risposta unificati alle minacce su endpoint, cloud, rete e identità da un'unica piattaforma.
Perché ho scelto Cortex XDR
Ho incluso Cortex XDR tra le mie scelte migliori perché il suo rilevamento basato sull'IA va oltre i metodi basati sulle firme, utilizzando l'analisi comportamentale simultaneamente sui dati di endpoint, rete, cloud e identità per individuare minacce che gli strumenti isolati non riuscirebbero a rilevare. Sono particolarmente colpito dagli agenti IA Cortex AgentiX, che automatizzano l'analisi delle cause principali e possono contenere un attacco in corso in pochi minuti senza intervento manuale. L'architettura basata su un singolo agente gestisce inoltre NG-SIEM, la prevenzione della perdita di dati sugli endpoint e la gestione dell'esposizione in un'unica implementazione, riducendo la complessità della gestione di strumenti separati in un ambiente di grandi dimensioni.
Funzionalità principali di Cortex XDR
- Prevenzione dei malware zero-day e senza file: I moduli di prevenzione dedicati bloccano gli exploit zero-day, i malware senza file e gli attacchi di dirottamento dei processi prima che vengano eseguiti sugli endpoint.
- Rilevamento e risposta gestiti: Unit 42 MDR opera direttamente all'interno del tenant Cortex XDR per gestire la ricerca proattiva delle minacce, il monitoraggio e la risoluzione dei problemi per conto dell'utente.
- Ricerca gestita delle minacce: Gli analisti di Unit 42 combinano le proprie informazioni sulle minacce con l'analisi IA di Cortex XDR per convalidare e individuare le minacce prima di quanto consentirebbe il solo rilevamento automatizzato.
- Classificazione degli avvisi e riduzione del rumore: Cortex XDR mette in correlazione gli avvisi provenienti da diverse fonti di dati e raggruppa gli eventi correlati in incidenti, riducendo il volume degli avvisi affinché il team possa gestire un numero inferiore di casi, ma di qualità superiore.
Integrazioni di Cortex XDR
Cortex XDR offre integrazioni native con i firewall di nuova generazione di Palo Alto Networks, Prisma Cloud, Active Directory, AWS, Microsoft Azure, Google Cloud Platform, Okta e Microsoft 365, oltre a importare dati da firewall di terze parti come Cisco e Fortinet. Si connette a Cortex XSOAR per i playbook di risposta automatizzata e fornisce un'API REST per integrazioni personalizzate con strumenti come Splunk, ServiceNow e Rapid7 InsightIDR.
Pros and Cons
Pros:
- La ricerca delle minacce basata sull'IA copre endpoint e cloud
- L'analisi comportamentale rileva le minacce senza file e zero-day
- Unit 42 MDR gestisce la risposta proattiva alle minacce
Cons:
- Gli strumenti di analisi degli incidenti a volte risultano complessi
- L'elevato volume di avvisi può comunque sovraccaricare i team più piccoli

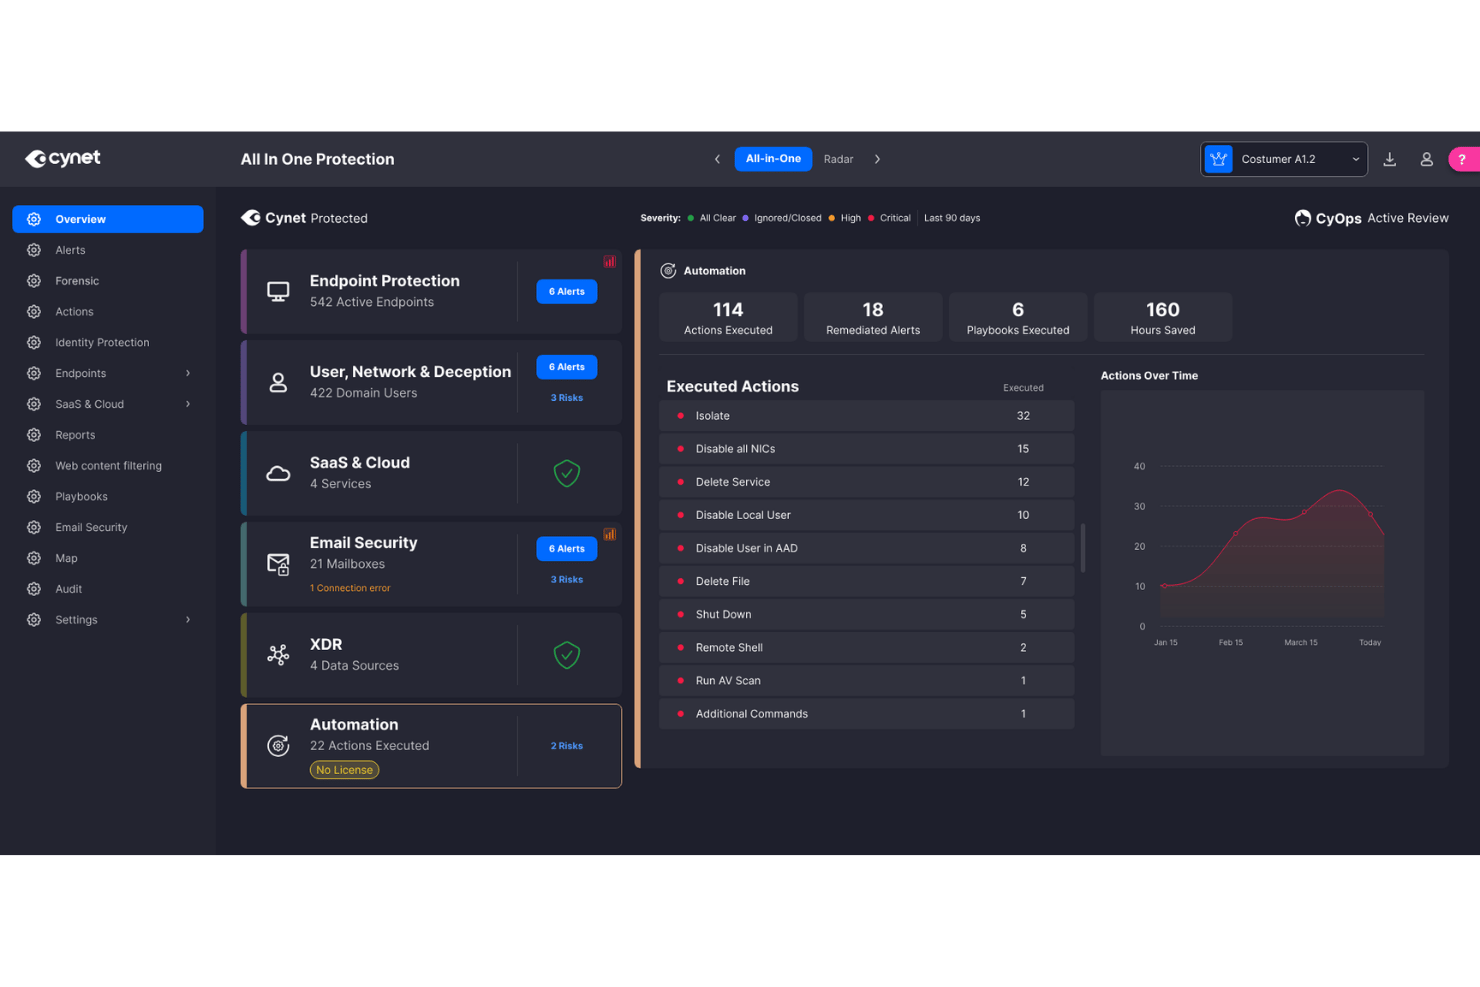
Cynet è una piattaforma di protezione degli endpoint basata sull'intelligenza artificiale che unifica EPP, EDR, XDR, sicurezza delle identità, rilevamento di rete, sicurezza della posta elettronica, sicurezza del cloud e del SaaS e SOAR integrato sotto un unico agente e una sola console.
Per chi è più adatto Cynet?
Cynet è particolarmente adatto ai fornitori di servizi gestiti che hanno bisogno di un'unica piattaforma per proteggere gli ambienti di più clienti senza dover creare un team dedicato alle operazioni di sicurezza.
Perché ho scelto Cynet
Cynet è entrato nella mia lista ristretta perché il servizio CyOps MDR incluso è parte integrante della piattaforma e non viene venduto come componente aggiuntivo; ciò significa che gli MSP ottengono la copertura degli analisti 24 ore su 24, 7 giorni su 7, senza dover negoziare un contratto separato. Apprezzo il fatto che un singolo agente copra EPP, EDR, rilevamento delle minacce alle identità, rilevamento di rete e sicurezza della posta elettronica su tutti gli ambienti dei clienti da un unico pannello di controllo. L'attivazione di CyOps con un clic dal pannello di controllo consente agli analisti MSP di inoltrare l'escalation al SOC di Cynet in pochi secondi, mentre le procedure operative di bonifica automatizzata gestiscono il contenimento prima ancora che un operatore esamini l'avviso.
Funzionalità principali di Cynet
- Gestione del livello di sicurezza del cloud e del SaaS: Cynet analizza gli ambienti cloud e SaaS come AWS, Azure e Microsoft 365 alla ricerca di configurazioni errate, autorizzazioni rischiose e lacune di conformità nei framework NIST, PCI DSS e HIPAA.
- Difesa dalle minacce mobili: La piattaforma rileva e blocca le minacce ai dispositivi, alla rete e di phishing su iOS, Android e ChromeOS, con bonifica automatizzata sul dispositivo e integrazione MDM/EMM.
- Motore di previsione delle minacce CyAI: Il motore di intelligenza artificiale di Cynet apprende continuamente dai dati relativi agli attacchi reali per prevedere e bloccare le minacce prima dell'esecuzione, riducendo il rumore degli avvisi per il tuo team.
- Integrazioni RMM e PSA: Cynet si connette a oltre 80 strumenti, comprese le piattaforme RMM e PSA, consentendo agli MSP di importare i dati di Cynet direttamente nei flussi di lavoro esistenti senza dover cambiare pannello di controllo.
Integrazioni di Cynet
Cynet offre oltre 80 integrazioni integrate con più di 50 partner dell'ecosistema, tra cui ConnectWise RMM, ConnectWise PSA, HaloPSA, Autotask, NinjaOne, Microsoft 365, Google Workspace, AWS e Azure; sono inoltre supportati più di 30 flussi di intelligence sulle minacce. Sono disponibili API aperte per le integrazioni personalizzate e la piattaforma acquisisce la telemetria da oltre 50 fonti per alimentare le procedure operative SOAR tra strumenti RMM, PSA, SIEM e di gestione delle identità.
Pros and Cons
Pros:
- Il servizio CyOps MDR è incluso per tutti i clienti
- Un singolo agente semplifica le implementazioni multi-tenant
- Le procedure operative automatizzate accelerano la risposta agli avvisi
Cons:
- I pannelli di controllo dei report offrono opzioni di personalizzazione limitate
- Le funzionalità di gestione dei dispositivi mobili sono piuttosto basilari
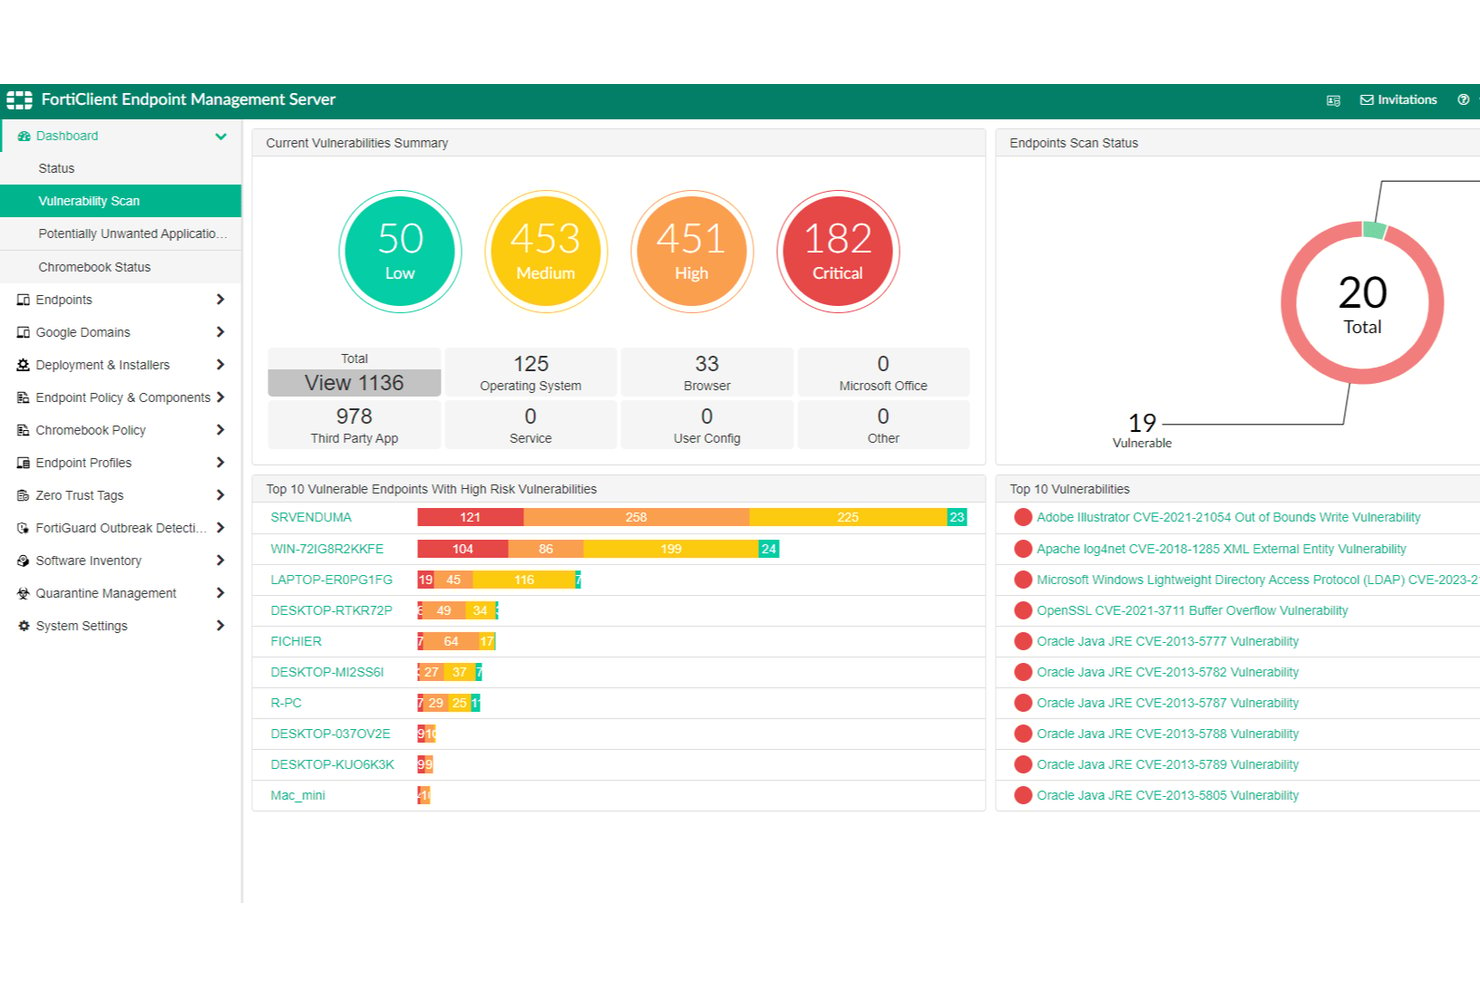
FortiClient è una piattaforma di protezione degli endpoint che integra rilevamento delle minacce, scansione delle vulnerabilità, filtraggio web e connettività VPN in un agente unificato progettato per operare all'interno di Fortinet Security Fabric.
Per chi è più adatto FortiClient?
FortiClient è particolarmente indicato per le organizzazioni che utilizzano già un'infrastruttura Fortinet, dove l'integrazione stretta tra firewall, SIEM e agenti per endpoint è una priorità.
Perché ho scelto FortiClient
Ho scelto FortiClient come una delle soluzioni migliori perché è l'unico agente per endpoint che opera come agente Fabric completo, inviando dati telemetrici in tempo reale direttamente a FortiGate, FortiSIEM e al resto di Fortinet Security Fabric. Ciò significa che, quando FortiClient rileva una compromissione, può attivare automaticamente la quarantena dell'endpoint nell'intera fabric senza alcun intervento manuale. Apprezzo anche la sincronizzazione del filtraggio web con le policy di FortiGate, che applica le stesse regole per oltre 75 categorie sugli endpoint, sia quando sono connessi alla rete sia quando sono remoti.
Funzionalità principali di FortiClient
- Accesso alla rete Zero Trust (ZTNA): FortiClient applica verifiche dell'identità e del livello di sicurezza del dispositivo prima di concedere l'accesso, con una verifica continua durante ogni sessione.
- Antivirus e protezione dal ransomware basati sull'IA: L'edizione EPP/APT utilizza il rilevamento delle minacce basato sull'IA per identificare e bloccare malware e ransomware in tempo reale.
- Integrazione con FortiSandbox: I file sospetti vengono inviati automaticamente a FortiSandbox (nel cloud o in sede) per l'analisi comportamentale prima che ne venga consentita l'esecuzione.
- Scansione delle vulnerabilità e applicazione automatizzata delle patch: Un pannello integrato per le vulnerabilità evidenzia il software non aggiornato sugli endpoint e supporta la correzione automatizzata per mantenere sotto controllo la superficie di attacco.
Integrazioni di FortiClient
FortiClient offre integrazioni native all'interno di Fortinet Security Fabric, tra cui FortiGate, FortiSandbox, FortiAnalyzer, FortiSIEM, FortiSOAR, FortiAuthenticator e FortiEDR/XDR, oltre al supporto per la distribuzione tramite Microsoft Intune, Jamf, VMware Workspace ONE e ManageEngine. Funziona anche con Google Workspace per l'edizione Chromebook e supporta partner di terze parti compatibili con Fabric tramite API documentate per integrazioni personalizzate.
Pros and Cons
Pros:
- Agente Fabric integrato per la risposta agli endpoint in tempo reale
- Il filtraggio web si sincronizza con le policy di FortiGate
- Scansione e applicazione automatizzate delle patch per le vulnerabilità
Cons:
- Le funzionalità avanzate richiedono l'intero ecosistema Fortinet
- Il supporto per Chromebook è limitato a un'edizione dedicata
Ideale per aziende al di fuori dei mercati allineati agli Stati Uniti
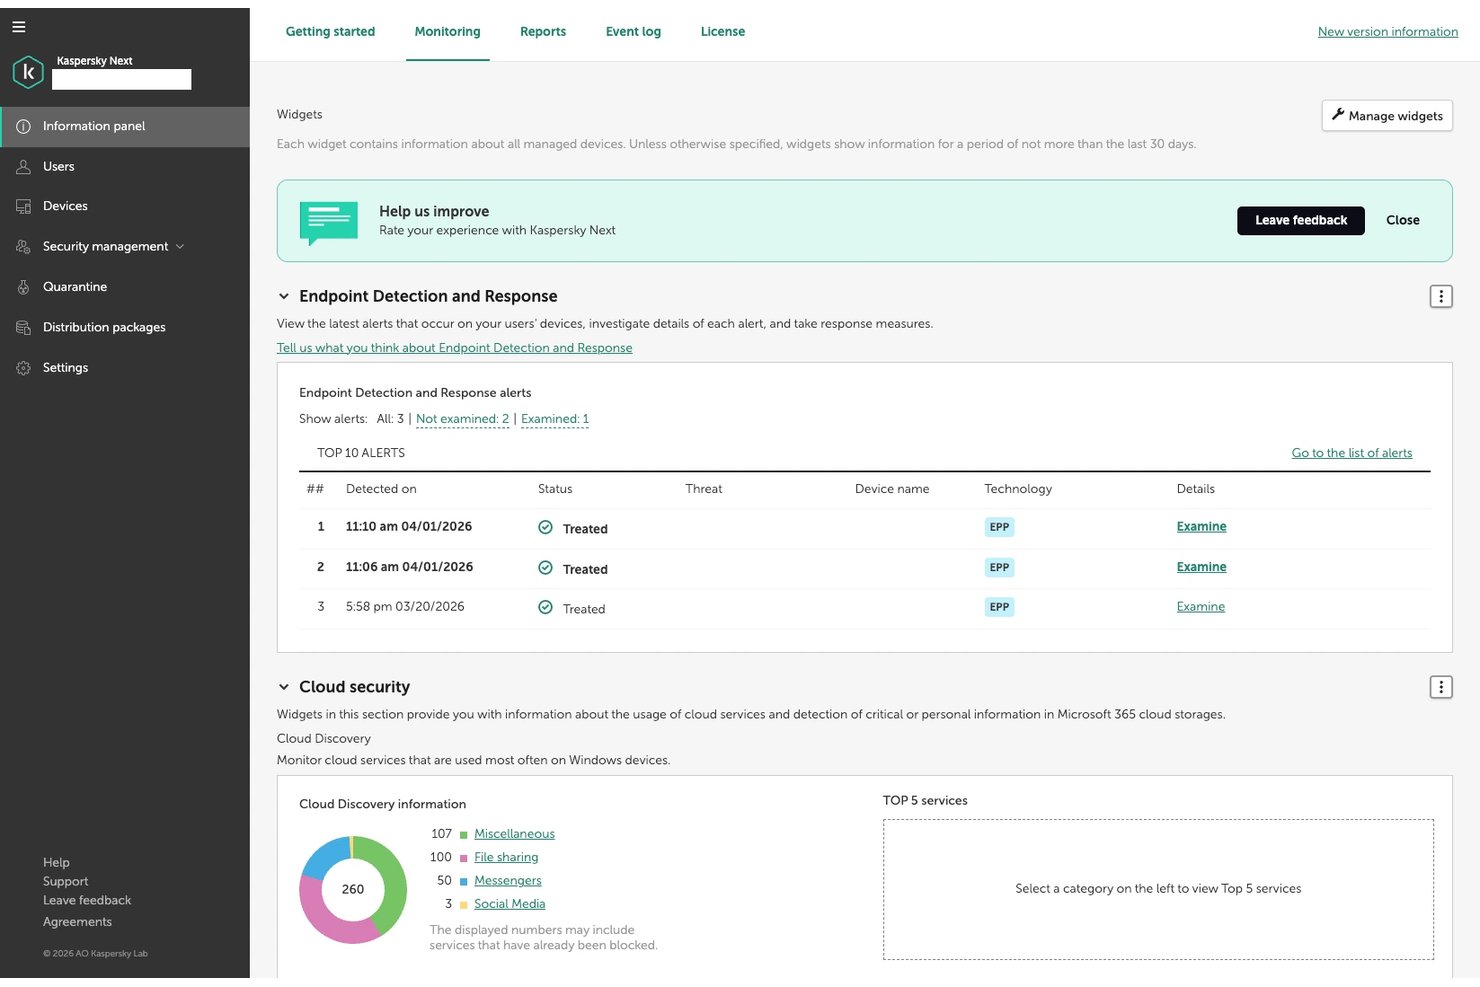
Kaspersky Next è una piattaforma di protezione degli endpoint a livelli che copre EDR, XDR e XDR gestito, con rilevamento delle minacce basato sull'intelligenza artificiale, difesa degli endpoint multilivello, strumenti di indagine forense e funzionalità di risposta automatizzata in tutti i suoi piani.
Per chi è più adatto Kaspersky Next?
Kaspersky Next è particolarmente adatto alle aziende che operano al di fuori dei mercati allineati agli Stati Uniti e che necessitano di una piattaforma completa di protezione degli endpoint, senza restrizioni del fornitore legate ai quadri normativi occidentali.
Perché ho scelto Kaspersky Next
Ho incluso Kaspersky Next tra le mie scelte principali perché è una delle poche piattaforme aziendali di protezione degli endpoint che opera interamente al di fuori dei vincoli dei quadri normativi e di esportazione statunitensi, risultando quindi concretamente adatta alle organizzazioni presenti in aree in cui le restrizioni dei fornitori occidentali rappresentano una reale criticità operativa. Apprezzo in particolare gli strumenti di indagine forense del livello EDR Expert, che offrono ai team di sicurezza una visibilità completa sugli endpoint per la ricerca delle minacce e l'analisi delle cause principali, senza fare affidamento sul trasferimento di dati di terze parti attraverso infrastrutture allineate agli Stati Uniti. L'orchestrazione basata su playbook del piano XDR Expert aggiunge un ulteriore livello di controllo per i team che gestiscono ambienti complessi e caratterizzati da vettori multipli.
Funzionalità principali di Kaspersky Next
- Controllo adattivo delle anomalie: monitora i modelli comportamentali degli endpoint e blocca automaticamente le azioni atipiche che si discostano dai parametri di riferimento stabiliti.
- Gestione delle patch: analizza gli endpoint alla ricerca di vulnerabilità software e distribuisce le patch nell'intero ambiente da una console centralizzata.
- Gestione della crittografia: applica i criteri di crittografia completa del disco sugli endpoint Windows e monitora lo stato di conformità dalla stessa interfaccia di gestione.
- XDR gestito: il livello MXDR Optimum offre al team l'accesso al SOC di Kaspersky per il monitoraggio e la risposta alle minacce 24 ore su 24, 7 giorni su 7, con l'assistenza dell'intelligenza artificiale.
Integrazioni di Kaspersky Next
Kaspersky Next XDR Expert offre oltre 300 integrazioni preconfigurate, tra cui Kaspersky SIEM, Kaspersky Endpoint Security, Kaspersky MDR, Kaspersky Security Network Threat Lookup, Kaspersky Automated Security Awareness Platform, Active Directory, IBM QRadar e UserGate, oltre all'esportazione degli eventi e alle API per integrazioni personalizzate e azioni di risposta di terze parti.
Pros and Cons
Pros:
- Offre funzionalità di indagine forense per gli endpoint
- Nessuna restrizione o controllo da parte di fornitori con sede negli Stati Uniti
- Strumenti per la ricerca delle minacce inclusi in tutti i livelli
Cons:
- Bloccato o soggetto a restrizioni in alcuni Paesi
- Non disponibile tramite gli appalti federali statunitensi

Ideale per la ricerca delle minacce su scala aziendale
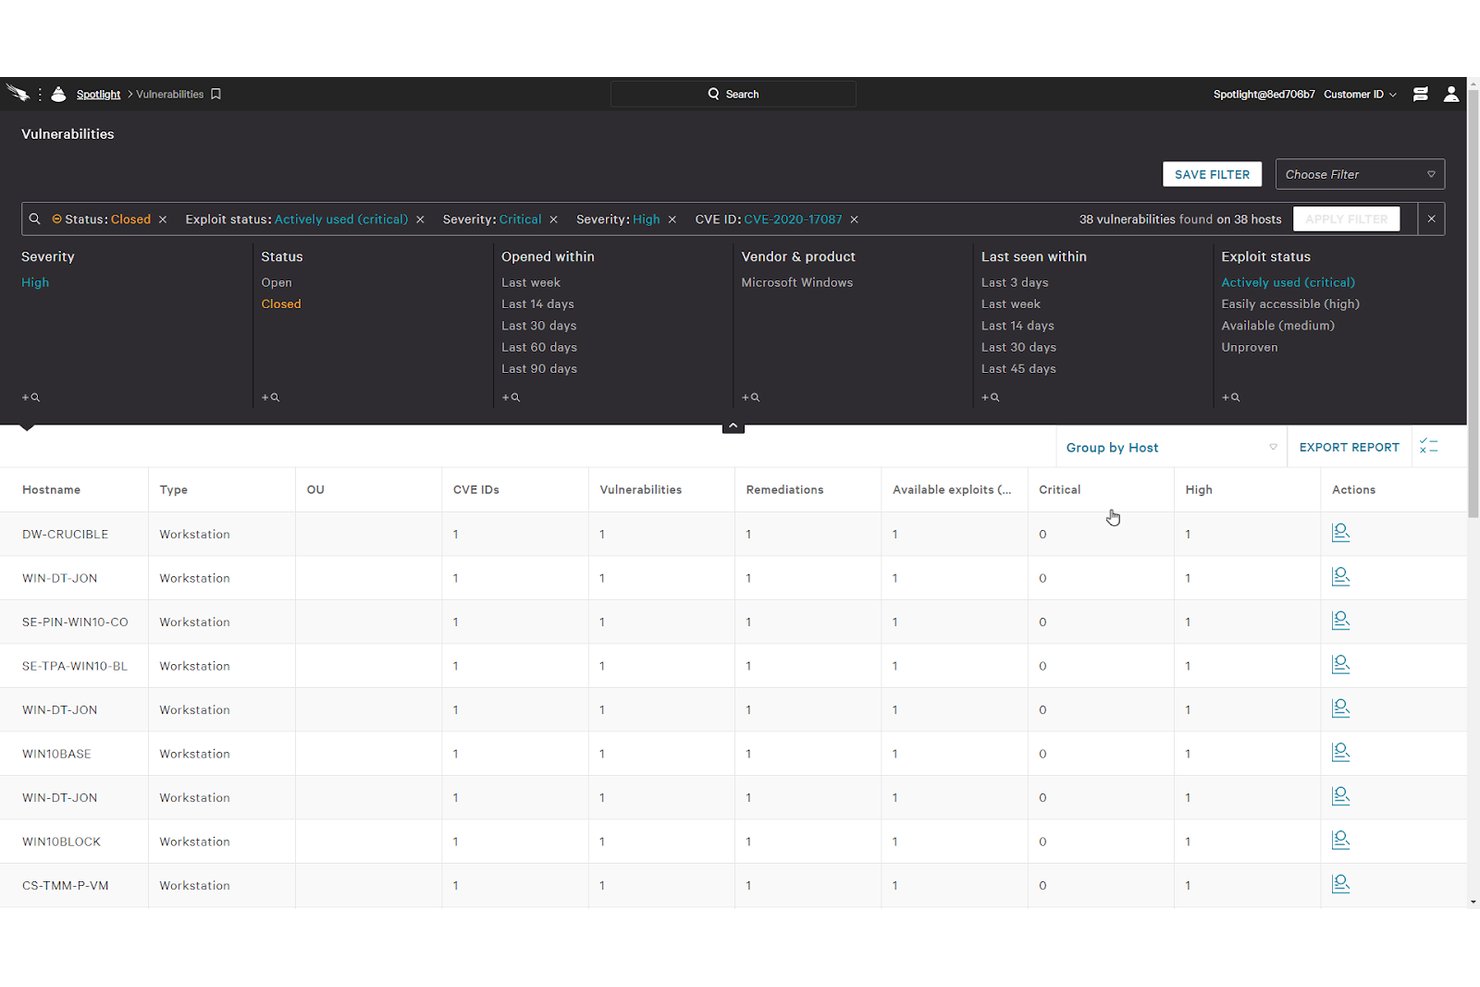
CrowdStrike Falcon è una piattaforma di protezione degli endpoint nativa del cloud che combina antivirus di nuova generazione, EDR, intelligence sulle minacce, controllo dei dispositivi, gestione del firewall e ricerca delle minacce basata sull'IA su tutti gli endpoint aziendali.
Per chi è più adatto CrowdStrike Falcon?
CrowdStrike Falcon è particolarmente adatto alle grandi aziende e ai team addetti alle operazioni di sicurezza che gestiscono migliaia di endpoint in ambienti distribuiti.
Perché ho scelto CrowdStrike Falcon
CrowdStrike Falcon si è guadagnato un posto nella mia lista ristretta grazie a Falcon Adversary OverWatch, un livello di ricerca gestita delle minacce che analizza continuamente trilioni di eventi per individuare ciò che i rilevamenti automatizzati non riescono a rilevare. Apprezzo il fatto che OverWatch combini gli analisti umani con il rilevamento basato sull'IA, così il tuo SOC riceve risultati utilizzabili invece di avvisi grezzi da analizzare. I dati di telemetria EDR che alimentano questo processo offrono agli analisti una visibilità approfondita su ogni endpoint su larga scala.
Caratteristiche principali di CrowdStrike Falcon
- Falcon Prevent: Un antivirus di nuova generazione basato sull'IA che blocca malware, attacchi senza file ed exploit del giorno zero utilizzando l'apprendimento automatico e l'analisi comportamentale, anche quando gli endpoint sono disconnessi.
- Falcon Insight XDR: Rilevamento e risposta estesi che correlano la telemetria degli endpoint con i dati provenienti da ambienti cloud, sistemi di identità e strumenti di sicurezza di terze parti per offrire visibilità tra domini diversi.
- Gestione del firewall Falcon: Applicazione centralizzata delle policy del firewall sui dispositivi Windows e macOS, con policy predefinite, regole riutilizzabili e controlli degli accessi basati sui ruoli.
- Profili di intelligence sugli avversari: Intelligence sulle minacce integrata che copre oltre 245 gruppi di avversari monitorati, fornendo al team di sicurezza informazioni sul contesto relativo a tattiche, tecniche e procedure degli aggressori durante le indagini.
Integrazioni di CrowdStrike Falcon
CrowdStrike Falcon si connette a un ampio ecosistema di partner tramite CrowdStrike Marketplace, con integrazioni documentate che includono AWS, Microsoft Azure, Microsoft Sentinel, ServiceNow, Splunk, Zscaler, Okta, Nutanix, Darktrace e NinjaOne. Falcon fornisce inoltre API pubbliche per integrazioni personalizzate e connettori di dati per SIEM, SOAR e intelligence sulle minacce.
Pros and Cons
Pros:
- Gli analisti umani delle minacce analizzano gli attacchi in tempo reale
- La telemetria degli endpoint offre una visibilità approfondita per le indagini
- La ricerca gestita delle minacce opera 24 ore su 24, 7 giorni su 7
Cons:
- Per sfruttare appieno il prodotto è necessaria una connettività di rete affidabile
- Le impostazioni avanzate richiedono personale di sicurezza qualificato

N-able
Ideale per la protezione degli endpoint nativa per gli MSP con RMM integrato

Ideale per il ripristino multilivello dopo un attacco ransomware
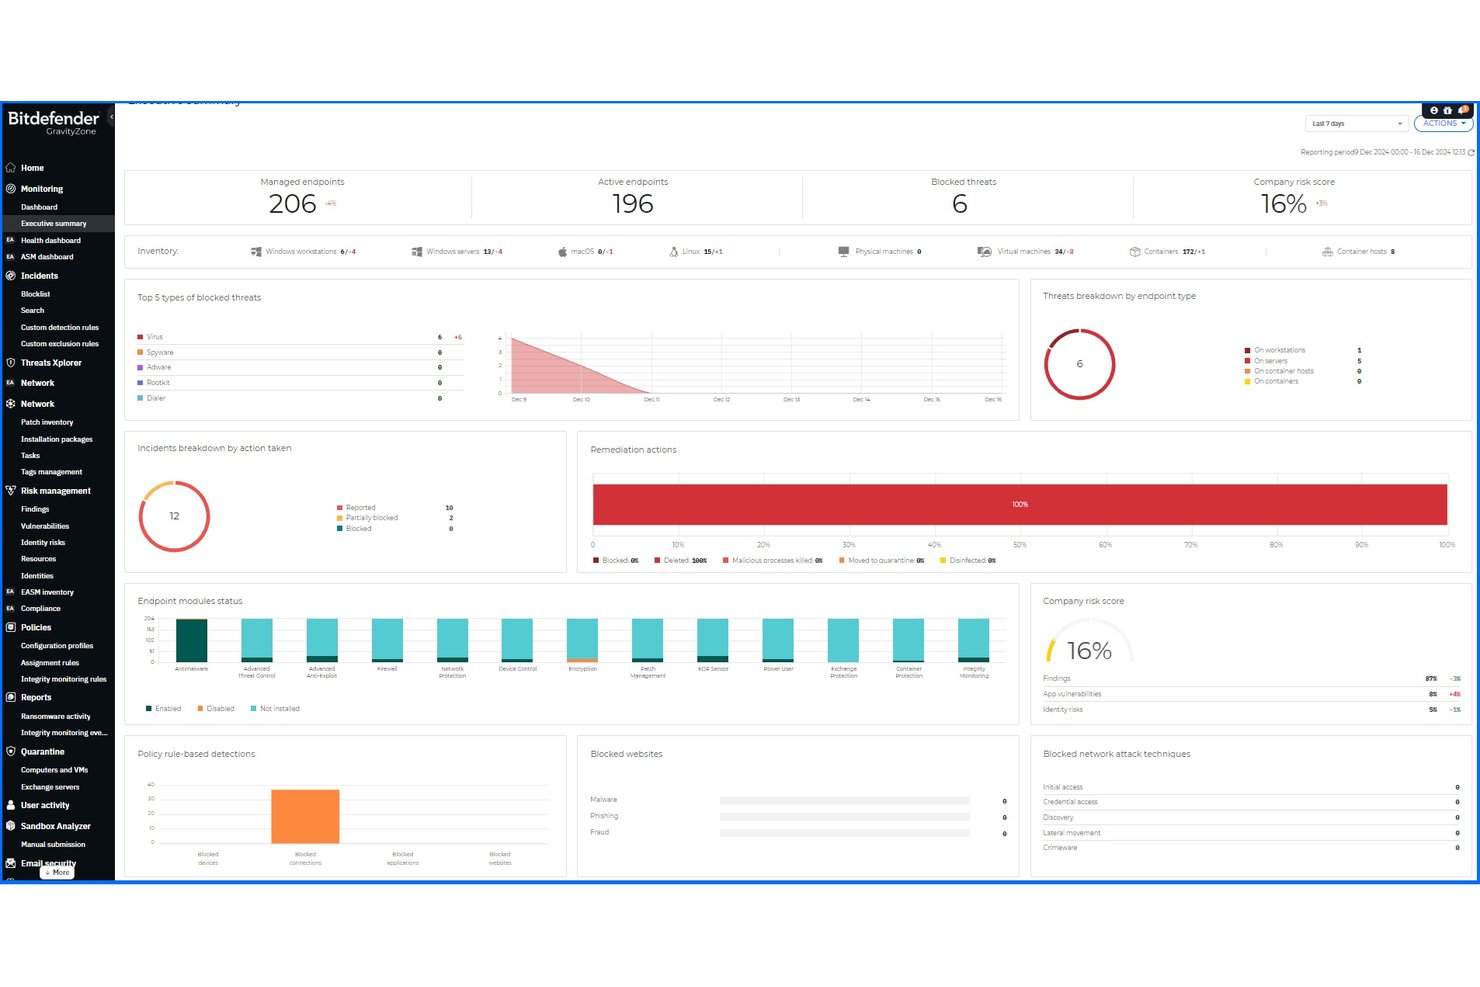
Bitdefender GravityZone è una piattaforma di protezione degli endpoint che combina apprendimento automatico, analisi comportamentale, difesa dagli attacchi di rete, gestione dei rischi e controllo dei contenuti web in un'unica console di gestione cloud o installata in sede per le piccole e medie imprese.
Per chi è più indicato Bitdefender GravityZone?
GravityZone è particolarmente adatto alle PMI che necessitano di un rilevamento delle minacce di livello aziendale senza disporre di un ampio team di sicurezza interno.
Perché ho scelto Bitdefender GravityZone
Ho scelto Bitdefender GravityZone come una delle soluzioni migliori perché la sua mitigazione dei ransomware va oltre il semplice rilevamento. Quando GravityZone rileva un'attività di cifratura anomala, blocca il processo e recupera automaticamente i file interessati dalle copie di backup, ripristinandoli allo stato precedente all'attacco. Se a questo si aggiunge Bitdefender MDR, che offre un monitoraggio delle minacce 24 ore su 24, 7 giorni su 7, guidato da analisti con azioni di risposta pre-approvate, si ottiene una piattaforma in grado di contenere le minacce attive senza attendere l'approvazione del cliente.
Funzionalità principali di Bitdefender GravityZone
- Gestione delle patch: Mantiene automaticamente aggiornati il sistema operativo Windows e le applicazioni di terze parti su tutti gli endpoint gestiti, riducendo l'esposizione alle vulnerabilità note.
- Sicurezza della posta elettronica: Analizza e filtra le minacce in entrata e in uscita tramite Microsoft 365, Gmail ed Exchange, bloccando phishing, malware e spam prima che raggiungano gli utenti.
- Cifratura completa del disco: Impone la cifratura dello spazio di archiviazione degli endpoint utilizzando gli strumenti nativi del sistema operativo, garantendo la protezione dei dati sui dispositivi smarriti o rubati.
- Sicurezza dei dispositivi mobili: Estende la protezione degli endpoint ai dispositivi iOS, Android e ChromeOS, applicando il rilevamento delle minacce e l'applicazione dei criteri agli endpoint mobili oltre che a desktop e server.
Integrazioni di Bitdefender GravityZone
Bitdefender GravityZone offre integrazioni native con VMware vCenter, Microsoft Active Directory, Microsoft Exchange, Veeam Backup & Replication, Splunk, ConnectWise PSA, HaloPSA, Okta, Jira e Slack, oltre a integrazioni con i sensori XDR nell'ecosistema Microsoft (Microsoft 365, Azure, Azure AD, Intune, Defender), AWS e Google Workspace. È disponibile un'API per le integrazioni personalizzate e sono supportati l'inoltro a SIEM tramite syslog e i webhook.
Pros and Cons
Pros:
- Ripristino automatico dopo un attacco ransomware e recupero dei file
- Rilevamento e risposta gestiti disponibili 24 ore su 24, 7 giorni su 7
- Ampia copertura di endpoint e dispositivi mobili
Cons:
- Le funzionalità di analisi forense possono sembrare basilari
- Le opzioni di configurazione dei criteri possono risultare complesse per i nuovi amministratori

Altre piattaforme di protezione degli endpoint
Ecco alcune opzioni aggiuntive di piattaforme di protezione degli endpoint che non sono state incluse nel mio elenco, ma che vale comunque la pena prendere in considerazione:
- Cybereason EDR
Ideale per la correlazione degli attacchi incentrata sulle operazioni
- VMware Carbon Black Endpoint
Ideale per una telemetria EDR approfondita nei SOC aziendali complessi
- Trellix Endpoint Security
Ideale per endpoint aziendali legacy
- SentinelOne Singularity
Ideale per la difesa autonoma degli endpoint nativa dell'IA
- Microsoft Defender for Endpoint
Ideale per le organizzazioni basate su Microsoft 365
- TrendAI Vision One
La scelta migliore per la difesa con contesto dell'identità
- Acronis Cyber Protect Cloud
Ideale per la sicurezza degli endpoint nativa per il backup, progettata per gli MSP
- Cisco Secure Endpoint
Ideale per l'ecosistema di sicurezza nativo di Cisco
- WatchGuard EPDR
Ideale per gli MSP che gestiscono la sicurezza degli endpoint su larga scala
- ESET Protect Elite
Ideale per la gestione integrata delle patch


Come valuto le piattaforme di protezione degli endpoint
Quando un ceppo di ransomware aggira la prevenzione e inizia a crittografare i file, voglio sapere esattamente quali strumenti possono fermarlo, ripristinare la situazione precedente e dirmi come è riuscito a entrare; per questo divido la mia valutazione in criteri di base che ogni strumento deve soddisfare e fattori distintivi che separano i migliori dagli altri.
Funzionalità fondamentali (requisiti essenziali per questo elenco)
Quando seleziono gli strumenti da inserire nel mio elenco, assegno a ciascuno un punteggio su una scala da 0 (non offre la funzionalità) a 5 (eccelle in quest'area) per ogni funzionalità fondamentale elencata di seguito. Calcolo quindi il punteggio totale dello strumento in percentuale, utilizzando il 75% come riferimento per valutarne l'idoneità complessiva per l'elenco.
- Prevenzione delle minacce: valuto quanti livelli di rilevamento sovrappone una piattaforma—firme, analisi comportamentale, modelli ML e blocco degli exploit—e se è in grado di contrastare gli attacchi fileless, non solo i malware comuni.
- Rilevamento e risposta sugli endpoint: qui sono importanti la telemetria approfondita, l'analisi della causa principale e la mappatura MITRE ATT&CK. Cerco strumenti che consentano agli analisti di ricercare le minacce e tracciare i movimenti laterali tra gli endpoint senza dover passare da una console all'altra.
- Console di gestione centralizzata: verifico il supporto multi-tenant, i controlli degli accessi basati sui ruoli e la visibilità in tempo reale su flotte distribuite. Piattaforme come CrowdStrike Falcon e Microsoft Defender for Endpoint offrono entrambe console cloud-native, ma il livello di granularità delle policy e di accesso alle API varia.
- Supporto degli endpoint con più sistemi operativi: la copertura di desktop e server Windows, macOS e Linux è un requisito di base. Valuto inoltre se gli agenti per dispositivi mobili e carichi di lavoro cloud mantengono la parità delle funzionalità con le controparti desktop.
- Risposta e risoluzione automatizzate: il contenimento guidato da playbook—isolamento dell'endpoint, terminazione dei processi, quarantena dei file e ripristino delle modifiche dannose—riduce il tempo medio di risposta. Valuto quanto di questo flusso di lavoro venga eseguito senza intervento manuale.
- Integrazione con la threat intelligence: i feed in tempo reale con arricchimento contestuale e attribuzione degli avversari offrono un vantaggio ai team SOC. Valuto se la piattaforma supporta l'acquisizione di feed di terze parti oltre alla propria rete proprietaria di intelligence.
Una volta ottenuto un elenco di strumenti che soddisfano i criteri, valuto ciò che distingue ogni piattaforma.
Fattori distintivi (ciò che differenzia i fornitori)
Ecco come confronto e metto in contrapposizione i diversi fornitori:
Funzionalità di spicco
Il ripristino dopo un ransomware è la prima cosa che verifico oltre al rilevamento di base. Voglio sapere se una piattaforma è in grado di riportare automaticamente i file crittografati allo stato precedente all'infezione—senza dipendere da backup esterni. Anche la protezione dalle minacce alle identità è in cima alla mia lista. Le piattaforme che si integrano con Active Directory o Okta per segnalare l'uso improprio delle credenziali e l'escalation dei privilegi offrono ai team SOC una visibilità che l'EDR autonomo non garantisce. Valuto inoltre le funzionalità di data fabric XDR, poiché correlare la telemetria degli endpoint, del cloud e delle email in un unico livello di interrogazione riduce drasticamente i tempi di indagine durante gli incidenti tra domini.
Oltre le funzionalità
Verifico se una piattaforma offre accesso aperto alle API e connettori SIEM preconfigurati—strumenti come Splunk o Microsoft Sentinel necessitano di feed di telemetria puliti e le lacune in questo ambito creano punti ciechi nei flussi di lavoro del SOC. Anche la trasparenza delle licenze è altrettanto importante: valuto se i livelli EPP, EDR, XDR e MDR sono chiaramente separati, così da evitare proposte di vendita aggiuntive impreviste quando servono il ripristino dopo un ransomware o la ricerca gestita delle minacce. Per i team che operano in settori regolamentati, verifico la presenza di report pronti per la conformità a framework come HIPAA, PCI-DSS e NIST 800-171, oltre alle opzioni di residenza dei dati che supportano gli obblighi regionali.
Come scegliere una piattaforma di protezione degli endpoint
Quando il tuo insieme di sicurezza è il fulcro della continuità aziendale, come puoi assicurarti che la piattaforma di protezione degli endpoint scelta soddisfi effettivamente i requisiti principali di rilevamento, risposta e adeguatezza operativa?
| Se la tua priorità è... | Cerca... |
|---|---|
| Ripristino rapido dopo un attacco ransomware | Ripristino dei file integrato e gestito dall'agente, senza dipendere da backup esterni |
| Supporto per ambienti ibridi o preesistenti | Guide di distribuzione comprovate e agenti supportati per tutti i sistemi operativi e l'hardware necessari |
| Integrazione con XDR e SIEM | Accesso a API aperte e connettori dati preconfigurati per il tuo insieme di strumenti |
| Requisiti di conformità in più regioni | Documentazione del fornitore che attesti l'hosting dei dati nella regione di riferimento e i registri degli audit normativi |
| Ridurre al minimo il carico di lavoro del team di sicurezza interno | Opzioni integrate di rilevamento e risposta gestiti, non solo EDR |
Come valutare il tuo elenco
- Esegui una simulazione controllata di ransomware: richiedi il ripristino completo di almeno 5 file crittografati nella rete di laboratorio.
- Verifica la copertura degli agenti del sistema operativo: esegui la distribuzione su almeno 2 endpoint legacy o di nicchia e verifica che tutte le funzionalità principali operino senza regolazioni manuali.
- Richiedi la documentazione sulle integrazioni: chiedi guide agli schemi o documenti di configurazione dei connettori SIEM specifici per le piattaforme richieste.
- Esamina il collegamento alla conformità: ottieni un'attestazione scritta o una lettera del revisore che dimostri i controlli regionali sulla residenza dei dati.
- Chiarisci il compromesso relativo al controllo operativo: decidi se desideri visibilità interna con un EDR basato su strumenti o se preferisci il rilevamento e la risposta gestiti senza intervento diretto, un criterio fondamentale quando restringi la scelta tra le opzioni.
Cosa sono le piattaforme di protezione degli endpoint?
Le piattaforme di protezione degli endpoint sono soluzioni di sicurezza centralizzate che rilevano, prevengono e contrastano le minacce rivolte ai dispositivi presenti nella rete. Queste piattaforme monitorano computer desktop, laptop, server e dispositivi mobili per bloccare malware, ransomware e accessi non autorizzati. Offrendo visibilità in tempo reale, strumenti di risposta coordinata e integrazione con sistemi di sicurezza più ampi, le piattaforme di protezione degli endpoint aiutano i team IT a ridurre i rischi, contenere gli incidenti e mantenere la conformità in ambienti complessi.
Funzionalità
Quando selezioni le piattaforme di protezione degli endpoint, presta attenzione alle seguenti funzionalità principali:
- Prevenzione delle minacce: identifica e blocca malware, ransomware ed exploit noti e sconosciuti utilizzando analisi basate sulle firme e sul comportamento, prima che le minacce possano essere eseguite sugli endpoint.
- Rilevamento e risposta sugli endpoint: monitora continuamente gli endpoint, registra le attività del sistema e consente ai team di risposta agli incidenti di analizzare le minacce, risalire all'origine degli attacchi e determinarne l'impatto.
- Console di gestione centralizzata: fornisce un cruscotto unificato basato sul Web per distribuire gli agenti, gestire le policy di sicurezza, visualizzare gli avvisi e generare report su tutti gli endpoint da un unico punto.
- Supporto per più sistemi operativi: consente di proteggere dispositivi che eseguono diversi sistemi operativi, come Windows, macOS e Linux, includendo computer desktop, laptop, server e talvolta dispositivi mobili.
- Risposta e ripristino automatizzati: isola automaticamente gli endpoint compromessi, termina i processi dannosi, mette in quarantena i file infetti e annulla le modifiche causate dagli attacchi per ridurre i tempi di risposta agli incidenti.
- Integrazione con l'intelligence sulle minacce: acquisisce flussi in tempo reale e indicatori di compromissione da fonti globali per anticipare le minacce emergenti e migliorare il rilevamento con informazioni contestuali.
- Controllo degli accessi basato sui ruoli: consente alle organizzazioni di assegnare autorizzazioni e ruoli a utenti e amministratori, garantendo che solo il personale autorizzato possa gestire gli endpoint, modificare le policy o accedere a informazioni di sicurezza sensibili.
- Report sulla conformità: genera report predefiniti e personalizzabili adattati ai quadri normativi, facilitando il lavoro dei team di sicurezza e conformità nel dimostrare il rispetto degli standard richiesti.
- Opzioni di distribuzione nel cloud e in sede: supporta sia implementazioni ospitate nel cloud sia implementazioni in sede, offrendo alle organizzazioni la flessibilità necessaria per adottare il modello più adatto alla propria infrastruttura e ai requisiti normativi.
- Gestione delle patch e scansione delle vulnerabilità: monitora gli endpoint alla ricerca di patch mancanti, esegue scansioni per individuare le vulnerabilità e assiste i team IT nella definizione delle priorità e nella distribuzione degli aggiornamenti per ridurre i rischi per la sicurezza.
Funzionalità comuni dell'IA
Oltre alle funzionalità standard delle piattaforme di protezione degli endpoint elencate sopra, molte di queste soluzioni stanno integrando l'IA con funzionalità come:
- Ricerca delle minacce basata sull'IA: Utilizza l'apprendimento automatico per analizzare automaticamente i dati telemetrici degli endpoint, identificare schemi sospetti e individuare potenziali minacce che gli analisti umani potrebbero non rilevare. Questo aiuta il team a individuare in modo proattivo gli attacchi avanzati prima che si aggravino.
- Analisi comportamentale automatizzata: Monitora continuamente il comportamento degli utenti e dei processi sugli endpoint, utilizzando l'IA per segnalare anomalie che potrebbero indicare minacce interne, uso improprio delle credenziali o exploit zero-day. Ciò riduce i falsi positivi e aiuta a dare priorità ai rischi reali.
- Rilevamento predittivo dei malware: Utilizza modelli di IA addestrati su enormi quantità di dati per identificare e bloccare malware mai rilevati prima, basandosi sulle caratteristiche del codice e sui modelli di esecuzione, non solo sulle firme note.
- Protezione adattiva dal phishing: Utilizza l'IA per analizzare in tempo reale il contenuto delle e-mail, gli URL e le interazioni degli utenti, bloccando i tentativi di phishing e gli attacchi di sottrazione delle credenziali mentre si evolvono.
- Classificazione degli incidenti basata sull'IA: Correla automaticamente gli avvisi, assegna punteggi di rischio e consiglia le azioni di risposta, aiutando il team a concentrarsi sulle minacce più urgenti e a ridurre i tempi di analisi.
- Reportistica delle minacce in linguaggio naturale: Genera riepiloghi in linguaggio semplice degli incidenti e delle catene di attacco utilizzando l'IA, facilitando la comunicazione dei risultati da parte dei team IT e di sicurezza agli stakeholder e la documentazione delle azioni di risposta.
Vantaggi
L'implementazione di piattaforme di protezione degli endpoint offre diversi vantaggi al team e all'azienda. Ecco alcuni dei risultati che puoi aspettarti:
- Prevenzione delle minacce su tutti i dispositivi: Blocca malware, ransomware e attacchi basati su exploit con il rilevamento basato su firme e quello comportamentale, proteggendo desktop, laptop, server e dispositivi mobili.
- Visibilità e controllo centralizzati: Utilizza una console di gestione unificata per supervisionare le policy di sicurezza, gli avvisi e lo stato di conformità di ogni endpoint presente nel tuo ambiente.
- Risposta automatizzata e ripristino rapido: Contieni rapidamente le minacce utilizzando azioni basate su procedure operative, come l'isolamento degli endpoint, la terminazione dei processi, la messa in quarantena dei file e il ripristino delle modifiche non autorizzate.
- Supporto per più sistemi operativi e ambienti ibridi: Proteggi infrastrutture eterogenee, tra cui Windows, macOS, Linux e, in alcuni casi, carichi di lavoro mobili o cloud, senza regolazioni manuali o sostituzione degli agenti.
- Intelligence integrata sulle minacce: Sfrutta feed sulle minacce in tempo reale e ricchi di contesto, oltre a informazioni sugli avversari, per migliorare i flussi di lavoro di rilevamento e analisi.
- Reportistica sulla conformità normativa: Genera report integrati o personalizzabili associati a framework come HIPAA, PCI-DSS e NIST 800-171, contribuendo a dimostrare l'efficacia dei controlli ad auditor e stakeholder.
- Accesso alle API aperte e ai connettori SIEM: Invia dati telemetrici puliti alle piattaforme SIEM e automatizza i flussi di lavoro collegandoti senza problemi agli strumenti per le operazioni di sicurezza e il monitoraggio.
Costi e prezzi
La scelta di piattaforme di protezione degli endpoint richiede la comprensione dei vari modelli e piani tariffari disponibili. I costi variano in base alle funzionalità, alle dimensioni del team, ai componenti aggiuntivi e ad altri fattori. La tabella seguente riassume i piani più comuni, i relativi prezzi medi e le funzionalità tipicamente incluse nelle soluzioni di protezione degli endpoint:
Tabella comparativa dei piani
| Tipo di piano | Prezzo medio | Funzionalità comuni |
|---|---|---|
| Piano gratuito | $0 | Rilevamento di base dei malware, supporto limitato per i dispositivi e reportistica minima. |
| Piano personale | $3-$10/user/month | Prevenzione essenziale delle minacce, protezione in tempo reale, supporto per più dispositivi e gestione centralizzata di base. |
| Piano aziendale | $15-$35/user/month | Rilevamento e risposta avanzati sugli endpoint, gestione delle policy, controllo degli accessi basato sui ruoli, ripristino automatizzato e reportistica sulla conformità. |
| Piano enterprise | $40-$75/user/month | Supporto per più sistemi operativi, integrazione avanzata con l'intelligence sulle minacce, connettori API e SIEM, ripristino dopo ransomware e servizi di assistenza premium. |
Domande frequenti sulle piattaforme di protezione degli endpoint
Ecco alcune risposte alle domande comuni sulle piattaforme di protezione degli endpoint:
In che modo le piattaforme di protezione degli endpoint gestiscono le minacce zero-day?
La maggior parte delle piattaforme di protezione degli endpoint utilizza una combinazione di analisi comportamentale basata sull’IA e informazioni sulle minacce in tempo reale per individuare e bloccare le minacce zero-day. Anziché affidarsi esclusivamente alle firme dei malware noti, queste piattaforme monitorano il comportamento dei processi, le connessioni di rete e i file sospetti alla ricerca di segnali di attacchi nuovi o sconosciuti. Se viene rilevato un exploit zero-day, gli strumenti possono isolare o ripristinare i sistemi, riducendo i potenziali danni persino prima che sia disponibile una patch.
Le piattaforme di protezione degli endpoint supportano gli ambienti di lavoro da remoto e ibridi?
Sì, la maggior parte delle moderne piattaforme di protezione degli endpoint è progettata per supportare i modelli di lavoro da remoto e ibridi. Cerca console di gestione basate sul cloud e agenti che non necessitino di connettività locale per aggiornare continuamente le policy e monitorare i dispositivi. In questo modo puoi mantenere visibilità e controllo su desktop, laptop ed endpoint mobili, indipendentemente dal luogo in cui lavorano gli utenti.
Qual è la differenza tra EDR e XDR nelle piattaforme di protezione degli endpoint?
Il rilevamento e la risposta degli endpoint (EDR) si concentrano sul monitoraggio delle attività e sulla risposta alle minacce direttamente su dispositivi come laptop e server. Il rilevamento e la risposta estesi (XDR) fanno un ulteriore passo avanti integrando la telemetria proveniente da più fonti, come endpoint, servizi cloud, e-mail e sistemi di identità. Con XDR, il tuo team può individuare schemi di attacco che attraversano diverse piattaforme o i confini tra gli strumenti, facilitando l’analisi e il contenimento delle minacce multilivello.
Come posso sapere se una piattaforma di protezione degli endpoint soddisfa i requisiti di conformità?
Consulta la documentazione del fornitore per verificare la presenza di report di conformità preconfigurati, lettere degli auditor o certificazioni legate a standard come HIPAA, PCI-DSS e NIST 800-171. La maggior parte delle piattaforme offre strumenti di reporting che si collegano direttamente ai framework normativi. È consigliabile richiedere informazioni sulla residenza dei dati nella regione pertinente se la tua azienda opera in più Paesi o deve rispettare rigide leggi locali sulla gestione dei dati.
Le piattaforme di protezione degli endpoint influiscono sulle prestazioni dei dispositivi?
La maggior parte delle piattaforme di protezione degli endpoint mira a ridurre al minimo l’utilizzo delle risorse, ma alcune possono rallentare i dispositivi meno recenti durante la scansione o le analisi intensive. Dovresti testare gli agenti nel tuo ambiente per verificare il loro impatto sui tempi di avvio, sulla CPU, sulla memoria e sui flussi di lavoro degli utenti. Se le prestazioni sono una priorità per il tuo team, cerca strumenti con agenti leggeri o pianificazioni delle scansioni configurabili.
Le piattaforme di protezione degli endpoint possono integrarsi con il mio SIEM o con i miei strumenti di gestione IT?
Sì, molte piattaforme di protezione degli endpoint offrono API aperte e connettori integrati per strumenti SIEM e di gestione IT diffusi, come Splunk, Microsoft Sentinel e ServiceNow. È consigliabile esaminare fin dalle prime fasi la documentazione delle API e le guide alle integrazioni disponibili: integrazioni solide aiutano ad automatizzare i flussi di lavoro, consolidare gli avvisi e ridurre il rischio di non rilevare incidenti importanti.