

SOAR contro SIEM: una coppia potente per una sicurezza più efficiente

Il settore della cybersicurezza è in espansione grazie allo sviluppo di strumenti e tecnologie innovative per gestire e mitigare la gamma di minacce e sfide che le aziende devono affrontare oggi. Due concetti importanti sono SOAR (orchestrazione, automazione e risposta della sicurezza) e SIEM (gestione delle informazioni e degli eventi di sicurezza). Entrambi offrono funzionalità distinte ma interconnesse, progettate per aumentare l'efficienza e l'efficacia delle operazioni di cybersicurezza.
Gli strumenti SIEM possono mantenere sicura la tua infrastruttura IT monitorando e rilevando le minacce alla sicurezza. SOAR adotta un approccio più proattivo. Si integra con diversi strumenti di sicurezza per raccogliere dati e consente di automatizzare le risposte alle minacce di basso livello. Le piattaforme SOAR sono progettate per semplificare e rafforzare la risposta a tali minacce.


Il dibattito tra SOAR e SIEM è spesso acceso, ma capire quando e come utilizzarli può migliorare significativamente il livello di sicurezza di un'azienda. In questo articolo scoprirai le principali funzionalità di SIEM e SOAR.
SOAR e SIEM: definizione, funzionalità e vantaggi
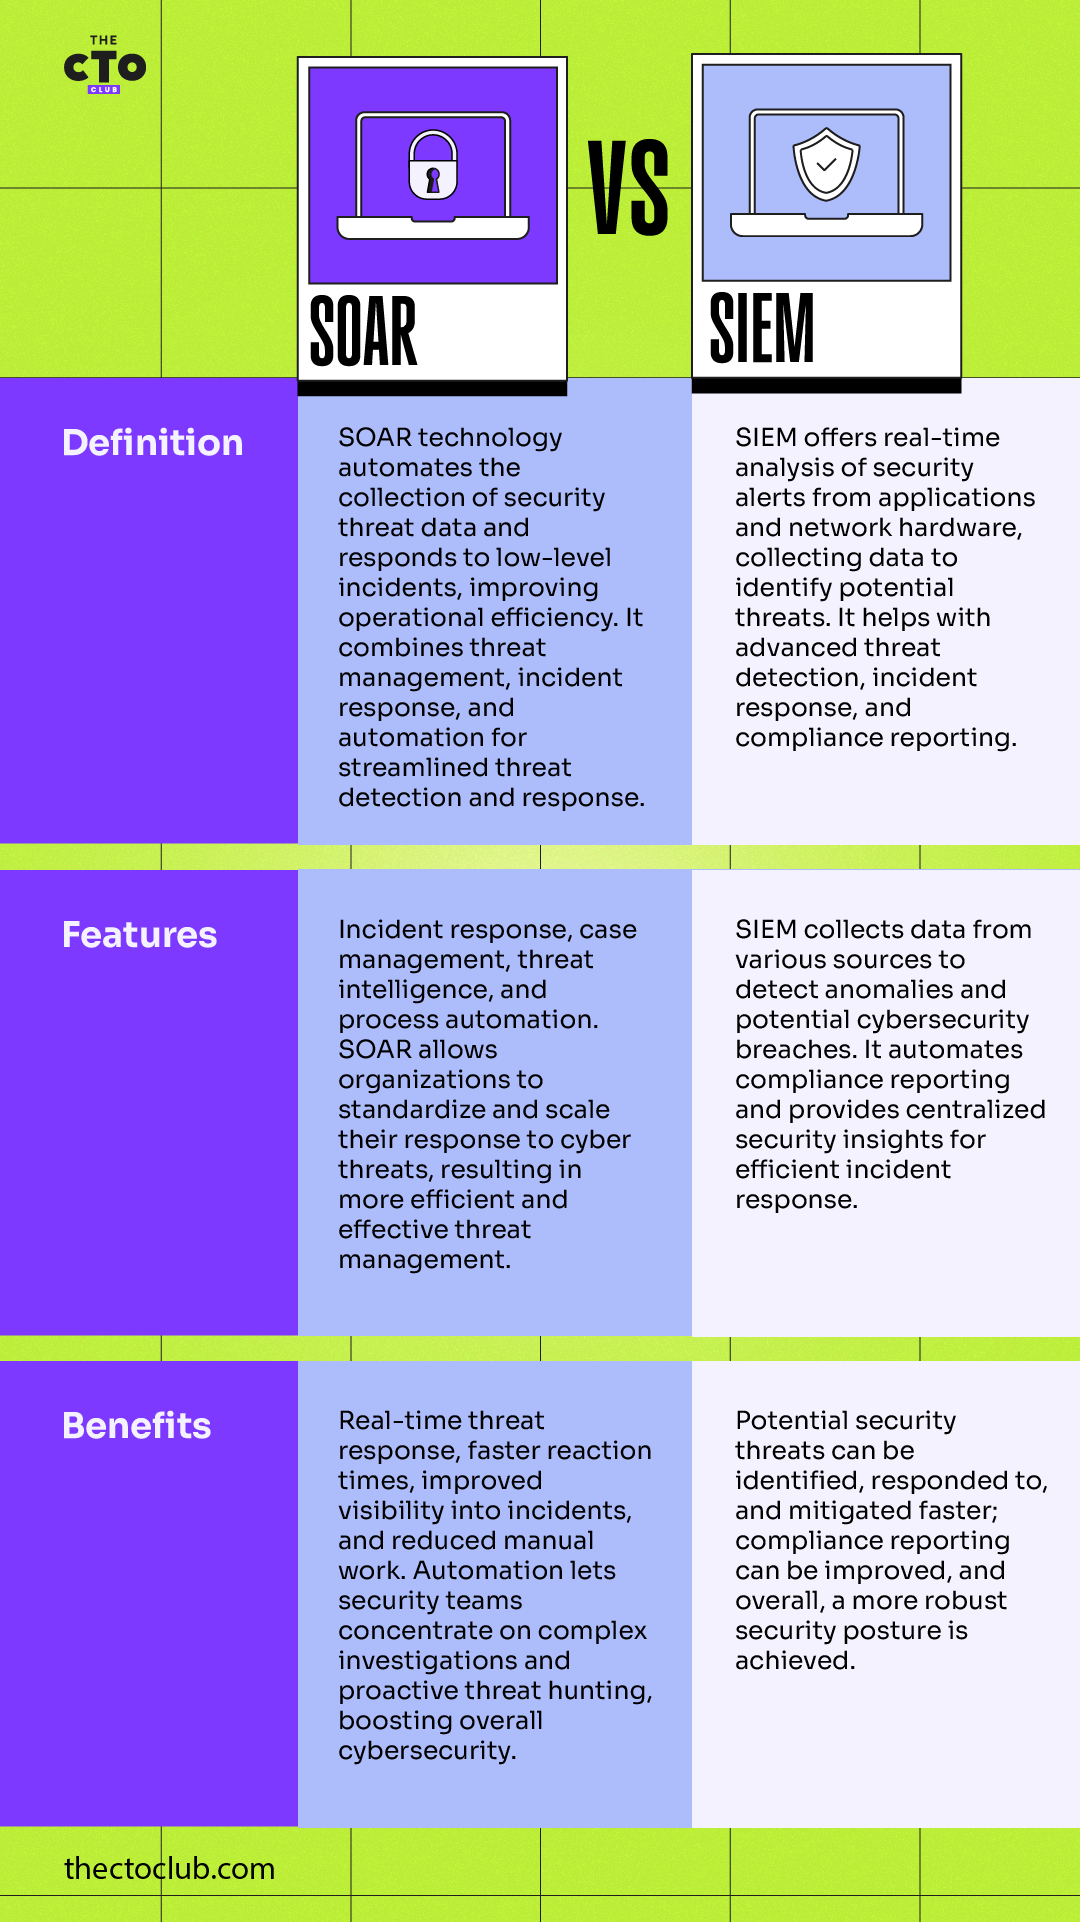
Differenze principali
Sebbene gli strumenti SOAR e SIEM sembrino simili, presentano alcune differenze fondamentali. Gli strumenti SIEM si concentrano principalmente sulla registrazione dei dati, sulla correlazione e sull'analisi degli eventi per identificare attività anomale e sospette. Evidenziano gli eventi o le anomalie specificati, ma non intraprendono alcuna azione oltre a questo.
D'altra parte, gli strumenti SOAR centralizzano i dati di intelligence sulle minacce e forniscono una visione completa dell'ambiente di sicurezza. Vanno oltre le soluzioni SIEM offrendo azioni di risposta automatizzate. Queste azioni possono variare dall'invio di notifiche al personale interessato affinché intervenga fino all'isolamento attivo dei dispositivi compromessi o al blocco degli indirizzi IP dannosi.
Il solo SIEM richiede generalmente un intervento manuale per classificare gli avvisi identificati, un'attività che può richiedere molto tempo e causare ritardi in caso di un grave incidente di sicurezza. Con SOAR puoi ridurre al minimo l'intervento umano automatizzando proattivamente questi processi.
Gli strumenti SOAR possono ridurre drasticamente i tempi di risposta attivando flussi di lavoro specifici in risposta alle minacce identificate, migliorando l'efficienza e l'efficacia della sicurezza. Sebbene SOAR e SIEM possano funzionare in modo indipendente, l'integrazione dei due sistemi può offrire una strategia di rilevamento e risposta alle minacce più fluida ed efficace, favorendo una strategia di cybersicurezza olistica.


SOAR e SIEM in base alle esigenze aziendali
Quando scegli tra SOAR e SIEM in base alle esigenze della tua azienda, è essenziale identificare i requisiti specifici della tua organizzazione. Le soluzioni SIEM eccellono nella raccolta dei dati e forniscono informazioni preziose sui modelli di attività, segnalando gli eventi rilevanti da esaminare. Se il requisito principale della tua azienda è una maggiore visibilità sui suoi ecosistemi, sulla correlazione dei registri e sugli avvisi relativi agli eventi, una soluzione SIEM potrebbe essere più adatta. È particolarmente efficace negli ambienti in cui le normative sulla conformità richiedono una registrazione e un'analisi dettagliate degli eventi.
SOAR, invece, è maggiormente orientato alla ricerca proattiva delle minacce, alla risposta agli incidenti e all'automazione. Questa piattaforma è nota per la capacità di integrare diversi strumenti di cybersicurezza, consentendo un coordinamento unificato della risposta alle minacce.
Se la tua azienda attribuisce grande importanza alla rapidità della risposta alle minacce, al rilevamento e alla risoluzione delle falle prima che si aggravino, SOAR potrebbe essere un'opzione migliore. La capacità di SOAR di creare un flusso di lavoro semplificato, ridurre i tempi di risposta e alleggerire il carico di lavoro del team di sicurezza può offrire un valore e un'efficienza considerevoli alla tua azienda.
-

ManageEngine Log360
Visit WebsiteThis rating combines scores from multiple user review sites to reflect overall customer sentiment about the product.4.2 -
Logmanager
Visit WebsiteThis rating combines scores from multiple user review sites to reflect overall customer sentiment about the product.5 -
Heimdal
Visit Website


Implementazioni di successo di SOAR e SIEM
Un esempio di implementazione di successo di un sistema SIEM è offerto da un importante fornitore di servizi sanitari. L'azienda aveva difficoltà a gestire enormi quantità di registri utente e allarmi, aumentando il rischio di trascurare eventi di sicurezza critici.
Implementando una soluzione SIEM, il volume dei log è stato significativamente ridotto e gli incidenti importanti sono stati identificati rapidamente. Il sistema ha inoltre fornito una posizione centrale per l'analisi e la reportistica, migliorando il livello di sicurezza dell'organizzazione.
Analogamente, i sistemi SOAR si sono rivelati essenziali. Ad esempio, un gruppo bancario internazionale stava affrontando un livello elevato di minacce informatiche e falsi allarmi, e i metodi convenzionali di gestione delle minacce si stavano dimostrando inefficaci.
L'implementazione di un sistema SOAR ha permesso di ridurre il tempo di risposta da ore a minuti. Automatizzando le attività ripetitive, hanno potuto concentrare le proprie risorse sulle minacce complesse.
La piattaforma SOAR ha aumentato l'efficienza e la precisione e li ha aiutati a gestire un panorama delle minacce in rapida evoluzione. In entrambi i casi, l'integrazione di SIEM e SOAR si è rivelata fondamentale per migliorare la loro infrastruttura di sicurezza.
Il futuro della sicurezza informatica con SOAR e SIEM
Man mano che ci addentriamo nell'era digitale, stiamo imparando quali strumenti possono creare un potente sistema di difesa della sicurezza informatica. Le sofisticate minacce informatiche che stanno emergendo richiedono una risposta altrettanto avanzata; pertanto, l'integrazione delle funzionalità di rilevamento degli eventi di SIEM con i meccanismi di risposta automatizzata di SOAR rappresenta il futuro della sicurezza informatica.
Inoltre, è probabile che i futuri progressi in queste tecnologie siano strettamente legati alla gestione della sicurezza del cloud. Man mano che le aziende trasferiscono sempre più le proprie attività nel cloud, aumenterà la domanda di SIEM e SOAR compatibili con il cloud, con soluzioni che offrono informazioni sulle minacce in tempo reale e risposte automatizzate. È chiaro che la combinazione di SOAR e SIEM svolgerà un ruolo fondamentale nella definizione degli standard di sicurezza informatica di nuova generazione.
Per saperne di più sulla sicurezza informatica, iscriviti alla nostra newsletter per ricevere gli ultimi approfondimenti!

