

17 meilleures infolettres sur la sécurité informatique auxquelles s’abonner en 2026


Garder une longueur d’avance sur les menaces et les évolutions du secteur signifie alimenter votre boîte de réception avec les bonnes newsletters sur la sécurité informatique. J’ai rassemblé des newsletters fiables qui vous aident à faire le tri dans le bruit et à rester à jour, que vous soyez en train de résoudre un problème, de planifier des mises à niveau ou de tenir la direction informée.
Les 17 meilleures newsletters sur la sécurité informatique
Vous trouverez ci-dessous mes résumés des meilleures newsletters sur la sécurité informatique. Mes évaluations présentent le public visé par chaque newsletter, sa fréquence, son coût et bien plus encore.
1. Krebs on Security - La meilleure pour les enquêtes sur la cybercriminalité
- Public : Professionnels de la sécurité informatique et chercheurs en cybersécurité
- Fréquence : Plusieurs fois par semaine
- Coût : Gratuit
Krebs on Security est la publication d’enquête indépendante de Brian Krebs. Elle couvre la cybercriminalité, les fuites de données et l’activité des acteurs malveillants avec une profondeur que l’on trouve rarement ailleurs.
Depuis 2009, elle constitue une ressource de référence pour les professionnels de la sécurité, année où Krebs a quitté le Washington Post pour se consacrer à plein temps à l’information sur la sécurité informatique.
Pourquoi s’abonner ? Si vous recherchez des enquêtes approfondies qui suivent réellement la piste de l’argent — en remontant jusqu’à leur source pour retracer les groupes de rançongiciels, les réseaux de fraude et la chronologie des fuites — c’est celle qu’il faut ajouter à vos favoris. Brian Krebs est réputé pour révéler des informations majeures avant que les médias grand public ne s’en emparent, ce qui vous permet souvent d’obtenir des renseignements précoces et fiables sur des menaces susceptibles d’affecter votre environnement.
2. The Hacker News - La meilleure pour recevoir rapidement des alertes sur les vulnérabilités

- Public : Professionnels de la cybersécurité, administrateurs informatiques et chercheurs
- Fréquence : Quotidienne
- Coût : Gratuit
The Hacker News a été fondé en 2010 par Mohit Kumar et est devenu l’un des médias d’information sur la cybersécurité les plus lus. Il s’adresse aux professionnels de l’informatique et de la sécurité qui doivent rester au fait des vulnérabilités, des fuites de données et des campagnes de menaces actives.
Pourquoi s’abonner ? Ce qui permet à The Hacker News de trouver sa place dans votre boîte de réception, c’est sa rapidité : les divulgations de CVE, les alertes concernant les failles exploitées et les avis de correctifs sont publiés rapidement, afin que vous n’ayez pas à rattraper votre retard plusieurs jours plus tard. Le format quotidien vous donne une vision régulière de ce qui se passe dans l’ensemble du paysage des menaces, sans avoir à consulter plusieurs sources.
3. Dark Reading - La meilleure pour l’actualité et l’analyse de la sécurité des entreprises
- Public : Professionnels de la sécurité en entreprise, RSSI et responsables des risques informatiques
- Fréquence : Quotidienne
- Coût : Gratuit
Dark Reading couvre la cybersécurité des entreprises depuis plus de 20 ans et est exploité par Informa TechTarget. Il s’adresse directement aux responsables et aux praticiens de la sécurité qui travaillent dans des environnements d’entreprise complexes.
Pourquoi s’abonner ? Dark Reading va au-delà des gros titres : vous y trouverez des analyses sur la sécurité des applications, les risques liés au cloud, les systèmes ICS/OT, la gestion des identités et des accès, et bien plus encore. Cette newsletter est donc utile aussi bien aux RSSI qui réfléchissent à leur posture de risque qu’aux analystes qui suivent des domaines de menace précis. Le contenu de la rubrique CISO Corner mérite d’être souligné si vous occupez un poste de direction, car il s’intéresse aux décisions stratégiques en matière de sécurité plutôt qu’aux seuls avis techniques.
4. SANS NewsBites - La meilleure pour les gros titres de cybersécurité annotés par des experts
- Public : Cadres dirigeants de la sécurité et professionnels chevronnés de la cybersécurité
- Fréquence : Deux fois par semaine
- Coût : Gratuit
SANS NewsBites est une synthèse de l’actualité de la cybersécurité publiée deux fois par semaine par le SANS Institute, qui en est aujourd’hui à son 28e volume. Chaque édition sélectionne les actualités de sécurité les plus importantes de la semaine et les accompagne de commentaires d’experts issus de la communauté SANS.
Pourquoi s’abonner ? Ce qui distingue NewsBites, c’est cette couche d’annotations : vous ne recevez pas seulement des liens, mais aussi le contexte fourni par des personnes qui comprennent les implications opérationnelles des sujets traités, des analyses du mardi des correctifs aux alertes concernant les infrastructures critiques.
Cette newsletter est particulièrement utile si vous êtes un professionnel chevronné ou un responsable de la sécurité qui doit rester informé, mais souhaite bénéficier d’une mise en perspective d’expert plutôt que de simples gros titres.
5. Crypto-Gram - La meilleure pour le leadership en matière de sécurité et l’analyse des politiques publiques
- Public : Professionnels de la sécurité, technologues et experts des politiques publiques du monde entier
- Fréquence : Mensuelle
- Coût : Gratuit
Crypto-Gram est une newsletter mensuelle de Bruce Schneier, l’une des voix les plus influentes de la cybersécurité, publiée depuis 1998. Elle rassemble ses articles de blog du mois précédent dans une synthèse unique consacrée à la cryptographie, à la vie privée, à la sécurité de l’IA, à la surveillance et aux décisions politiques qui façonnent tous ces domaines.
Pourquoi s’abonner ? Ce que Schneier apporte et que la plupart des newsletters consacrées à la sécurité n’offrent pas, c’est une véritable perspective politique et sociétale : il enseigne à la Harvard Kennedy School et siège au conseil d’administration de l’EFF. Ses commentaires relient donc les évolutions techniques à leurs implications concrètes, d’une manière qui va au-delà des notes de mise à jour et des avis sur les menaces.
Cette newsletter convient particulièrement aux professionnels chevronnés ou aux responsables de la sécurité qui souhaitent réfléchir plus profondément à l’orientation du secteur, plutôt que de se concentrer uniquement sur l’actualité immédiate.
6. CyberWire Daily Briefing - La meilleure pour le renseignement en matière de cybersécurité

- Public : Professionnels de la cybersécurité et décideurs de tous les secteurs
- Fréquence : Chaque jour ouvré
- Coût : Gratuit
CyberWire Daily Briefing est une newsletter gratuite publiée chaque jour ouvré par N2K Networks. Elle propose une synthèse concise de la situation couvrant les menaces, les vulnérabilités, les politiques publiques et l’actualité du marché. Elle s’adresse aux professionnels de la cybersécurité qui doivent rester au fait de l’actualité sans passer des heures à suivre de multiples sources.
Pourquoi s'abonner ? Le briefing quotidien couvre un large éventail de sujets, des campagnes de rançongiciels actives et des attaques contre la chaîne d'approvisionnement aux avis de la CISA et aux évolutions réglementaires, afin de vous offrir chaque matin une vue d'ensemble du paysage en un seul endroit. Il est particulièrement utile si votre rôle exige de rester informé dans plusieurs domaines, qu'il s'agisse de renseignement sur les menaces, de conformité ou de direction de la sécurité.
7. Risky Business - Idéal pour l'actualité indépendante et l'analyse des politiques
- Public : Professionnels de la sécurité, décideurs politiques et chercheurs du secteur dans le monde entier
- Fréquence : Quatre fois par semaine
- Coût : Gratuit
Risky Business est une marque indépendante de médias consacrés à la cybersécurité, fondée par Patrick Gray en 2007, qui publie deux newsletters gratuites rédigées par Catalin Cimpanu et Tom Uren. À elles deux, elles vous proposent quatre éditions par semaine couvrant aussi bien le renseignement actif sur les menaces que les forces politiques et géopolitiques qui façonnent le secteur de la sécurité.
Pourquoi s'abonner ? Ce qui distingue Risky Business est la qualité de ses rédacteurs : Cimpanu est l'un des journalistes spécialisés en sécurité les plus prolifiques aujourd'hui, et Uren a travaillé pendant 15 ans à la Direction australienne des transmissions avant de se consacrer à l'analyse.
Risky Bulletin couvre l'actualité opérationnelle, notamment les compromissions, les APT et les actions des forces de l'ordre, tandis que Seriously Risky Business adopte une perspective plus large sur les politiques gouvernementales et le renseignement.
8. tl;dr sec - Idéal pour les synthèses techniques sur l'AppSec, le cloud et l'IA
- Public : Professionnels et ingénieurs de la sécurité des applications et du cloud
- Taille : Plus de 90 000 membres
- Fréquence : Hebdomadaire
- Coût : Gratuit
tl;dr sec est une newsletter hebdomadaire gratuite rédigée par Clint Gibler, un chercheur en AppSec très respecté qui a récemment dirigé les efforts de cybersécurité chez OpenAI. Chaque édition synthétise les meilleurs outils, conférences, articles de recherche et comptes rendus dans les domaines de la sécurité des applications, de la sécurité du cloud, de la sécurité de l'IA/ML et de l'équipe rouge, en une seule lecture accessible.
Pourquoi s'abonner ? Ce que je trouve précieux ici, c'est le jugement de Gibler dans sa sélection : c'est un praticien, de sorte que les ressources qu'il met en avant sont celles que les ingénieurs et les chercheurs en sécurité utilisent réellement, et pas seulement les titres à la mode. Chaque édition tend à couvrir en profondeur un ensemble ciblé de sujets, vous permettant ainsi de découvrir de véritables outils et techniques plutôt que de simples résumés.
9. Briefing quotidien de SecurityWeek - Idéal pour les mises à jour sur la sécurité des entreprises
- Public : RSSI d'entreprise, analystes, responsables de la réponse aux incidents et dirigeants de la sécurité
- Fréquence : Quotidienne
- Coût : Gratuit
Le Briefing quotidien de SecurityWeek est une newsletter quotidienne gratuite de SecurityWeek, une publication consacrée à la cybersécurité des entreprises qui existe depuis 2010. Elle est dirigée par Mike Lennon et accueille des contributions de personnalités reconnues comme Ryan Naraine et Kevin Townsend, couvrant des sujets allant du renseignement sur les menaces et des logiciels malveillants à la stratégie des RSSI et à la sécurité des systèmes ICS/OT.
Pourquoi s’abonner ? Si vous occupez un poste de direction ou d’analyste senior, il s’agit d’un briefing quotidien solide qui couvre l’ensemble du spectre de la sécurité d’entreprise — réponse aux incidents, gestion des risques, informatique en nuage, protection des terminaux et sécurité des réseaux — sans se limiter à un seul domaine. La perspective éditoriale s’adresse principalement aux décideurs, de sorte que la couverture tend à mettre en relation les évolutions techniques avec leurs implications commerciales et stratégiques.
10. Infosecurity Magazine - Le meilleur pour les menaces mondiales et les analyses destinées aux RSSI
- Audience : Professionnels mondiaux de la sécurité de l’information et décideurs de niveau RSSI
- Fréquence : Hebdomadaire
- Coût : Gratuit
Infosecurity Magazine est un bulletin d’information hebdomadaire de Reed Exhibitions (qui fait partie du groupe RELX), la même organisation que celle qui est à l’origine de la conférence Infosecurity Europe, ce qui en fait l’une des publications les plus solidement ancrées institutionnellement dans ce domaine.
Elle couvre toute l’étendue de la sécurité de l’information — des rançongiciels et du renseignement sur les menaces aux évolutions réglementaires et à la sécurité de l’informatique en nuage — avec une perspective EMEA particulièrement forte, complétée par une couverture mondiale.
Pourquoi s’abonner ? Ce qui la distingue est son lien avec l’écosystème Infosecurity au sens large, ce qui signifie que le bulletin d’information met souvent en avant des analyses liées aux événements, des commentaires d’experts et des recherches directement liées aux sujets abordés au niveau du secteur. La couverture s’adresse principalement aux professionnels et aux dirigeants expérimentés, de sorte que la présentation tend à relier les évolutions techniques aux politiques, à la conformité et aux risques organisationnels.
11. CyberScoop - Le meilleur pour l’actualité de la cybersécurité fédérale
- Audience : Responsables fédéraux de la cybersécurité et dirigeants de la sécurité informatique des entreprises
- Fréquence : Quotidienne
- Coût : Gratuit
CyberScoop est un bulletin d’information quotidien consacré à la cybersécurité, publié par Scoop News Group, une entreprise de médias basée à Washington qui exploite également FedScoop et DefenseScoop. Elle couvre le renseignement sur les menaces, les compromissions et les évolutions du secteur, avec un accent particulièrement marqué sur les politiques fédérales de cybersécurité et les initiatives du secteur public.
Pourquoi s’abonner ? Si votre travail concerne la sécurité informatique fédérale, la conformité gouvernementale ou les infrastructures du secteur public, CyberScoop est l’un des rares bulletins d’information à couvrir cette intersection avec une réelle profondeur et une grande régularité. Vous bénéficierez d’une couverture quotidienne qui relie les évolutions de la sécurité des entreprises à ce qui se passe au niveau politique et réglementaire à Washington — un contexte difficile à trouver ailleurs.
12. Unsupervised Learning - Le meilleur pour l’analyse des tendances de l’IA et de la sécurité
- Audience : RSSI, professionnels de la sécurité, hackers et technologues
- Taille : Plus de 110 000 membres
- Fréquence : Hebdomadaire
- Coût : Gratuit
Unsupervised Learning est une infolettre et un podcast hebdomadaires animés par Daniel Miessler, un professionnel chevronné de la sécurité et le créateur de projets à code source ouvert réputés comme SecLists et le cadre d’IA Fabric. Ils couvrent l’intersection entre la cybersécurité, l’IA, la sécurité nationale et la technologie au moyen de synthèses sélectionnées et d’essais originaux.
Pourquoi s’abonner ? Ce qui distingue cette publication est l’analyse de Daniel : plutôt que de simplement rapporter les événements, il les replace dans leur contexte et relie les tendances en matière de sécurité aux évolutions plus larges de l’IA et de la technologie. Chaque numéro reflète 5 à 20 heures de recherche et de lecture ; vous bénéficiez donc d’une analyse synthétique et assumée, plutôt que d’un simple condensé de l’actualité.
13. CISO Series - Idéal pour le leadership en sécurité et les informations sur les fournisseurs

- Public : CISO, responsables de la sécurité et fournisseurs de solutions de cybersécurité
- Fréquence : Bihebdomadaire
- Coût : Gratuit
CISO Series est un réseau de médias consacré à la cybersécurité, fondé par David Spark et axé sur les relations entre les professionnels de la sécurité et les fournisseurs qui les accompagnent.
Il publie une infolettre hebdomadaire ainsi que des condensés d’actualité quotidiens et des émissions en direct, le tout dans un ton volontairement conversationnel et souvent humoristique.
Pourquoi s’abonner ? La plupart des infolettres consacrées à la sécurité traitent des menaces et des outils ; CISO Series s’intéresse aux dynamiques commerciales et humaines du leadership en matière de sécurité, notamment aux relations avec les fournisseurs, aux décisions d’achat et aux discussions qui animent les communautés de CISO. L’infolettre bihebdomadaire récapitule les meilleures discussions, les moments forts des podcasts et les débats de la communauté de la semaine, afin de vous tenir au courant de ce que les responsables de la sécurité pensent et abordent réellement.
14. Return on Security - Idéal pour l’actualité économique et financière de la cybersécurité
- Public : Responsables de la sécurité, CISO, fondateurs et investisseurs en cybersécurité
- Fréquence : Hebdomadaire
- Coût : Gratuit
Return on Security est une analyse hebdomadaire du marché de la cybersécurité, animée par Mike Privette, un ancien CISO qui couvre désormais le secteur en se décrivant comme un « économiste de la cybersécurité ». Elle s’adresse aux responsables de la sécurité, aux fondateurs et aux investisseurs qui souhaitent comprendre les forces économiques qui façonnent le secteur, et pas seulement le paysage des menaces.
Pourquoi s’abonner ? La série phare, « Security, Funded », suit chaque semaine les tours de financement, les opérations de fusions-acquisitions et l’évolution des catégories du marché — le type de contexte qui aide à comprendre où se dirige le secteur et pourquoi les fournisseurs prennent les décisions qu’ils prennent. Elle s’adresse aux responsables de la sécurité qui évaluent des fournisseurs, aux fondateurs qui développent des solutions dans ce domaine et à toute personne souhaitant considérer la cybersécurité comme un secteur d’activité plutôt que comme une discipline.
15. Security Boulevard - Idéal pour l’actualité des meilleurs créateurs de contenu sur la sécurité
- Public : Professionnels de la sécurité informatique, CISO et ingénieurs DevSecOps
- Fréquence : Quotidienne
- Coût : Gratuit
Security Boulevard est une plateforme d'actualités et une communauté consacrées à la cybersécurité, lancée en 2017 par Techstrong Group, qui héberge le Security Creators Network, un collectif de plus de 400 blogueurs et professionnels de la sécurité contribuant à la création de contenus originaux. Elle s'adresse aux professionnels de la sécurité qui souhaitent bénéficier d'une couverture quotidienne étendue des menaces, de la sécurité du cloud, du DevSecOps, de la sécurité des applications et des stratégies destinées aux RSSI.
Pourquoi s'abonner ? Ce qui distingue Security Boulevard, c'est l'ampleur des points de vue qu'il rassemble : vous ne bénéficiez pas d'une seule ligne éditoriale, mais des contributions de dizaines de professionnels actifs et d'experts en cybersécurité qui écrivent sur les problèmes auxquels ils sont réellement confrontés. La newsletter quotidienne puise dans ce vivier tout en proposant des reportages originaux de rédacteurs comme Michael Vizard, vous offrant ainsi à la fois des analyses issues de la communauté et du journalisme professionnel au même endroit.
16. GovInfoSecurity - Idéal pour les actualités de sécurité axées sur la conformité
- Public : Responsables de la sécurité gouvernementale et professionnels de l'informatique axés sur la conformité
- Fréquence : Quotidienne
- Coût : Gratuit
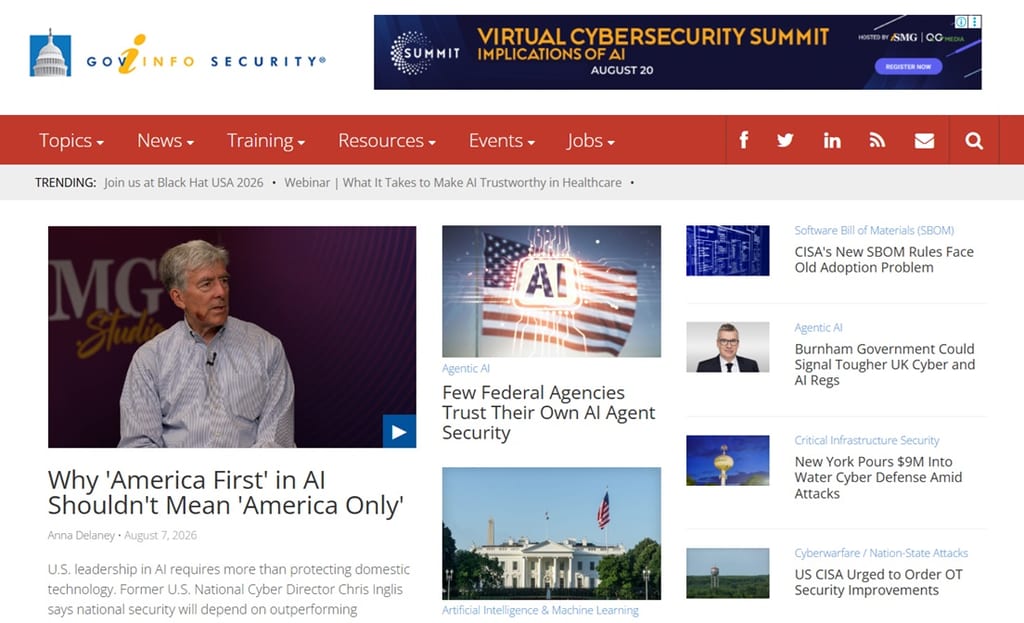
GovInfoSecurity est une publication quotidienne consacrée à la sécurité de l'information, éditée par ISMG et axée spécifiquement sur l'intersection entre le secteur public, la conformité et la cybersécurité. Elle traite de la gestion des risques, des mises à jour réglementaires, de la fraude et de la sécurité des données sous l'angle du secteur public.
Pourquoi s'abonner ? Si votre travail concerne des systèmes gouvernementaux, des obligations de conformité ou des environnements réglementés, GovInfoSecurity vous fournit une couverture que les newsletters générales consacrées à la sécurité négligent : évolutions des politiques, signalements de violations au niveau des agences et mises à jour des référentiels de conformité. Vous bénéficiez également d'un accès à des webdiffusions, des livres blancs et des entretiens avec des leaders d'opinion qui vont plus loin qu'une synthèse d'actualités classique.
17. This Week in 4n6 - Idéal pour les actualités de la criminalistique numérique et de la réponse aux incidents
- Public : Professionnels de la criminalistique numérique et de la réponse aux incidents
- Fréquence : Hebdomadaire
- Coût : Gratuit
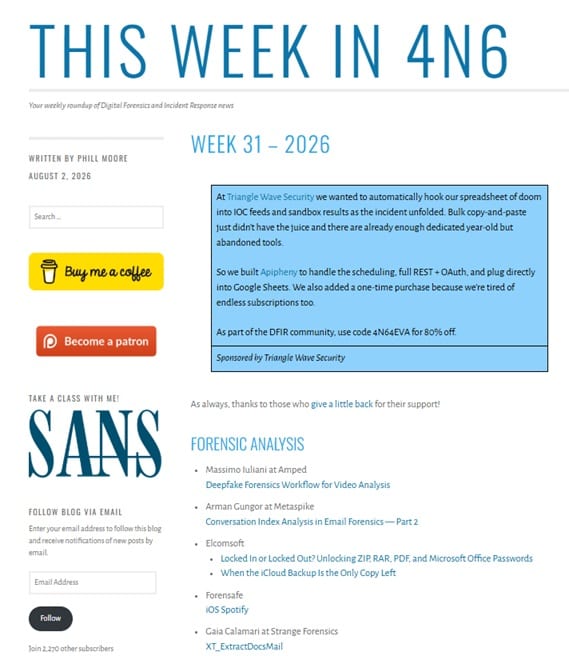
This Week in 4n6 est une synthèse hebdomadaire gratuite publiée par Phill Moore, chercheur principal en sécurité chez Microsoft et formateur SANS, qui suit la communauté DFIR depuis 2016. Chaque édition rassemble des articles de blog, des sorties d'outils, des podcasts, des conférences et des articles de revues issus de l'ensemble du domaine de la criminalistique numérique et de la réponse aux incidents.
Pourquoi s'abonner ? Si vous travaillez dans le DFIR, la traque des menaces ou l'analyse des logiciels malveillants, il s'agit de l'un des agrégateurs communautaires les plus complets disponibles : il vous évite de suivre vous-même des dizaines de blogs et de flux individuels. Vous trouverez chaque semaine au même endroit des liens vers les nouvelles sorties d'outils, les comptes rendus de professionnels et les articles de recherche.
Et ensuite ?
Développez votre croissance et vos compétences en leadership dans le domaine des SaaS. Abonnez-vous à notre newsletter pour découvrir les dernières analyses de CTO et de futurs leaders technologiques. Nous vous aiderons à vous développer plus efficacement et à renforcer votre leadership grâce à des guides, des ressources et des stratégies proposés par des experts de premier plan !

