

Syvällisesti tietoturvatiedon ja tapahtumien hallinnan (SIEM) maailmaan perehtyneenä ymmärrän, että tarvitaan SIEM-ratkaisu, joka pystyy tehokkaasti kokoamaan päätepistetietoja eri lähteistä, analysoimaan käyttäjien toimintaa ja tarjoamaan hyödynnettävää tietoturva-analytiikkaa.
Alan johtavana toimijana Splunk on erinomainen koneella tuotetun datan yhdistämisessä. Se tarjoaa laajennuksia eri datalähteille, käyttäytymisanalytiikkaa sekä kattavan alustan tietoturvaoperaatioihin tai kyberturvallisuuteen, mukaan lukien merkittävät uhkien havaitsemis- ja uhkatiedusteluominaisuudet.
Kaikki SIEM-alustat eivät kuitenkaan sovi täydellisesti kaikille organisaatioille, sillä esimerkiksi kustannukset, tietyt käyttötapaukset tai erilaiset datankäsittelytarpeet voivat saada sinut etsimään Splunk-kilpailijoita.
Mikä Splunk on?
Splunk on SIEM-alusta, jonka avulla voit hakea, valvoa ja analysoida koneella tuotettua dataa. Sitä käyttävät pääasiassa IT-tiimit, tietoturva-analyytikot ja DevOps-ammattilaiset, joiden on seurattava järjestelmän toimintaa ja reagoitava uhkiin tai ongelmiin nopeasti. Reaaliaikainen valvonta, datan indeksointi ja hälytystoiminnot auttavat tiimiäsi tekemään nopeita päätöksiä, pysymään ajan tasalla poikkeamista ja pitämään järjestelmäsi toimintakunnossa. Splunk auttaa tiimiäsi muuttamaan valtavat datamäärät selkeiksi ja hyödynnettäviksi oivalluksiksi.
Miksi luottaa ohjelmistosuosituksiimme
6,700+
Reviews
20
Industry experts
16+
Evaluation factors
14
Years
Tiimimme on testannut ja arvioinut ohjelmistoja vuodesta 2012 lähtien. Teknologiajohtajina tiedämme itse, kuinka vaikeaa — ja tärkeää — oikean ohjelmiston valitseminen on.
Tätä opasta varten arvioimme työkaluja käytännön testauksen ja itsenäisen tutkimuksen avulla, pisteyttäen työkalut valintakriteeriemme perusteella.
Arvostelumme perustuvat inhimilliseen toimitukselliseen harkintaamme, eivät myyntipuheeseen.
Asiantuntija-arvioijat:
- Paulo Gardini MiguelTech Director
 Tim FisherVP of AI
 Gabriel RosasTech Lead & Software Architect
 Christhian GruhnTech Lead & Platform Architect

Vertailutaulukko: Splunk-kilpailijat
Tämä vertailutaulukko kokoaa yhteen parhaiksi arvioimieni Splunk-kilpailijoiden hinnoittelutiedot.
| Tool | Best For | Trial Info | Price | ||
|---|---|---|---|---|---|
| 1 | Paras valinta integroituihin vaatimustenmukaisuus- ja tietoturvaominaisuuksiin | 30 päivän maksuton kokeilu | Hinnoittelu pyynnöstä | Website | |
| 2 | Parhaimmillaan reaaliaikaisissa dataoivalluksissa ja poikkeamien havaitsemisessa | 14 päivän ilmainen kokeilu | Alkaen 0.06 $/GB | Website | |
| 3 | Paras tekoälyn tukemaan pilvi-infrastruktuurin valvontaan | 15 päivän ilmainen kokeilujakso | $21/user/month | Website | |
| 4 | Sopii parhaiten avoimen lähdekoodin verkkovalvontaan | 5 päivän ilmainen kokeilujakso | Alkaen $50/kuukausi | Website | |
| 5 | Paras hajautettuun jäljitykseen kehitysputkissa | Ilmainen paketti saatavilla | Alkaen 15 $/isäntä/kuukausi (laskutetaan vuosittain) | Website | |
| 6 | Sopii parhaiten automaattiseen hybridi-infrastruktuurin valvontaan | 14 päivän ilmainen kokeilujakso | $15/käyttäjä/kuukausi sekä perusmaksu $200 kuukaudessa | Website | |
| 7 | Sopii parhaiten liiketoimintatapahtumien päästä päähän -seurantaan | 30 päivän ilmainen kokeilu | Alkaen $6/kuukausi (laskutetaan vuosittain) | Website | |
| 8 | Sopii parhaiten sovellusten suorituskyvyn valvontaan | Maksuton palvelupaketti saatavilla | 99 $/käyttäjä/kuukausi, laskutetaan vuosittain | Website | |
| 9 | Sopii parhaiten pilvinatiiviseen konedatan analytiikkaan | 14 päivän ilmainen kokeilujakso | $108/käyttäjä/kuukausi, laskutetaan vuosittain | Website | |
| 10 | Sopii parhaiten kattaviin pilvilaskentatarpeisiin | Ilmainen palvelupaketti saatavilla | $8.50/user/month | Website |


Parhaiden Splunk-kilpailijoiden arviot
Alla ovat yksityiskohtaiset yhteenvedot parhaista Splunk-kilpailijoista, jotka pääsivät lyhytlistalleni. Arvioni tarjoavat yksityiskohtaisen katsauksen kunkin työkalun tärkeimpiin ominaisuuksiin, etuihin & haittoihin, integraatioihin ja ihanteellisiin käyttötapauksiin, jotta löydät itsellesi parhaan vaihtoehdon.
 Paras valinta integroituihin vaatimustenmukaisuus- ja tietoturvaominaisuuksiin
- 30 päivän maksuton kokeilu
- Hinnoittelu pyynnöstä
Visit WebsiteCustomer Rating:4.2/5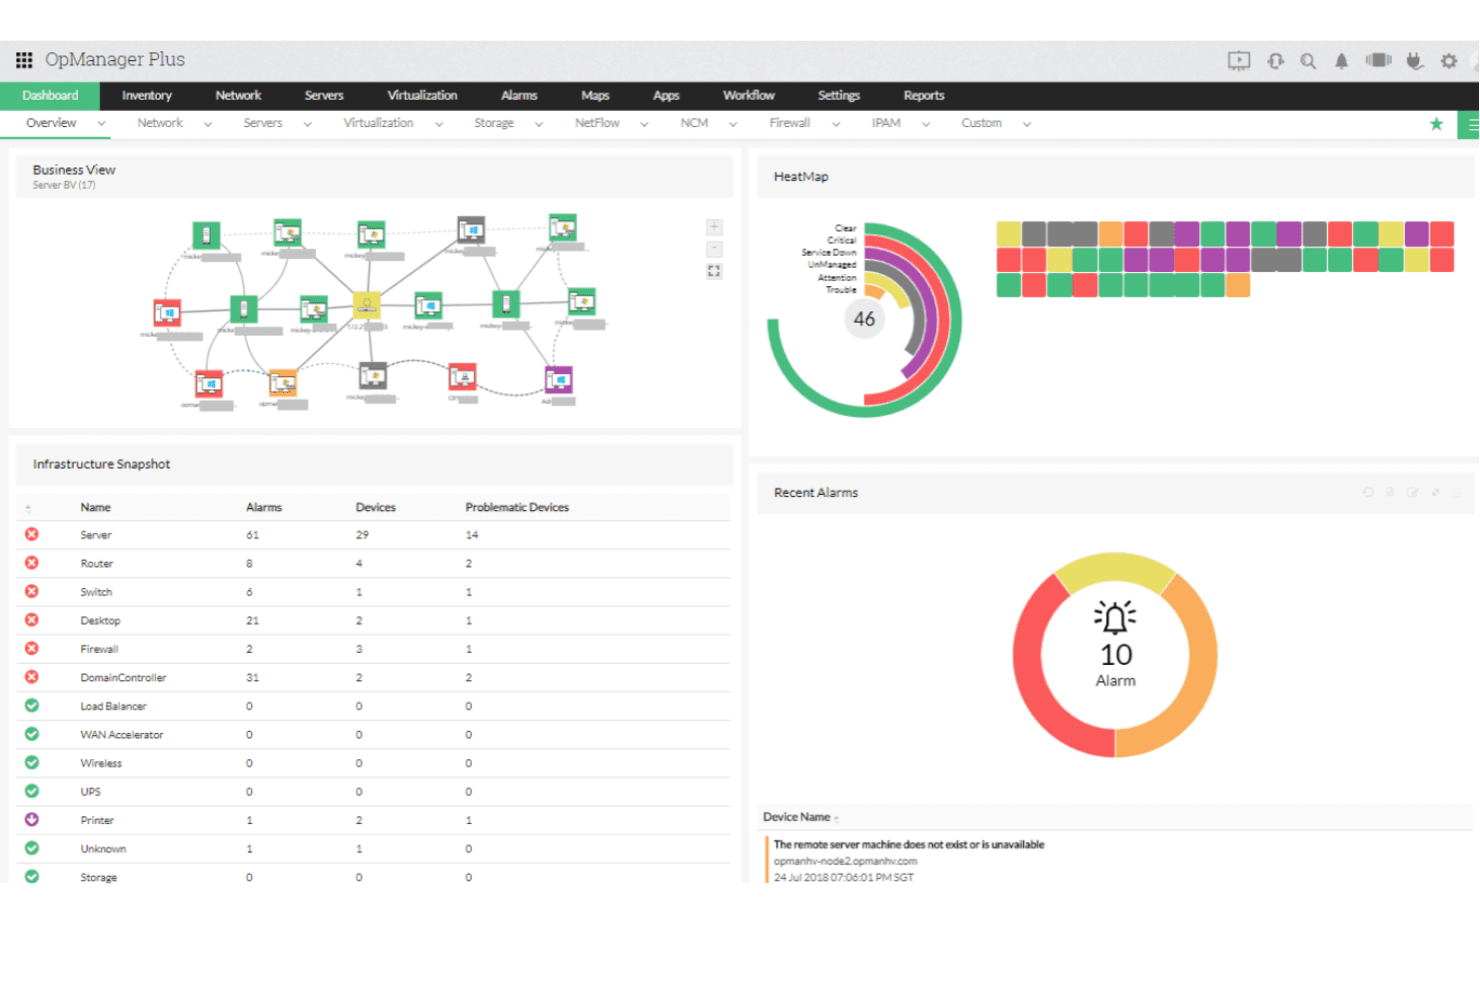
ManageEngine OPManager Plus yhdistää verkon valvonnan yhteen koontinäyttöön. ManageEngine OPM Plus on IT-toimintojen hallinta-alusta infrastruktuuritiimeille, joiden on valvottava verkon ja palvelinten kuntoa, tutkittava palveluongelmia ja yhdistettävä toimintojen näkyvyys laajempiin IT-hallinnan työnkulkuihin.
Kenelle ManageEngine OPM Plus sopii parhaiten?
Infrastruktuuri- ja tietoturvatiimit, jotka tarvitsevat toimintojen valvontaa vaatimustenmukaisuuteen keskittyvien IT-hallinnan työnkulkujen rinnalle, pitävät ManageEngine OPM Plusia käytännöllisenä vaihtoehtona.
Miksi valitsin ManageEngine OPM Plusin
Valitsin ManageEngine OPM Plusin Splunkin kilpailijoiden joukosta vaihtoehdoksi, joka sopii parhaiten integroituihin vaatimustenmukaisuus- ja tietoturvaominaisuuksiin. Sen palomuurilokien analysointi korreloi tapahtumia eri laitteiden välillä tutkimuksia varten, ja sen tarkastukset arvioivat kokoonpanoja esimerkiksi NIST- ja ISO-standardien perusteella. Arvostan myös reaaliaikaista muutosten seurantaa, jonka avulla odottamattomat palomuurisääntöjen muokkaukset voidaan jäljittää häiriötilanteen aikana.
ManageEngine OPM Plusin tärkeimmät ominaisuudet
- Verkon suorituskyvyn valvonta: Seuraa laitteiden saatavuutta, viivettä, pakettihäviötä, värinää ja vasteaikaa.
- Kaistanleveyden analysointi: Käyttää liikenneprotokollia liikennemallien ja eniten liikennettä tuottavien kohteiden esittämiseen.
- Palvelinten valvonta: Seuraa suorittimen käyttöä, muistia, levytilaa ja lämpötilaa.
- Sovellusten valvonta: Valvoo sovellusten vasteaikoja, tapahtumia, tietokantoja ja säilöjä.
ManageEngine OPM Plus -integraatiot
ManageEngine OPM Plusilla on dokumentoidut integraatiot ServiceNow'n, ServiceDesk Plusin, Microsoft Teamsin ja Applications Managerin kanssa työnkulkuihin, kuten tikettien luomiseen, laitteiden synkronointiin ja hälytysten toimittamiseen. Lisäksi se tarjoaa REST-sovellusliittymän mukautettuja integraatioita varten.
Pros and Cons
Pros:
- Korreloi eri toimittajien palomuurilokeja
- Tarkastaa kokoonpanot NIST- ja ISO-standardien perusteella
- Seuraa palomuurisääntöjen muutoksia reaaliajassa
Cons:
- Suuret lokimäärät voivat hidastaa raportointia
- Yksityiskohtaiset raportit vaativat huomattavasti määrityksiä ja hienosäätöä
Learn more about ManageEngine OPM Plus: Parhaimmillaan reaaliaikaisissa dataoivalluksissa ja poikkeamien havaitsemisessa
- 14 päivän ilmainen kokeilu
- Alkaen 0.06 $/GB
Visit WebsiteCustomer Rating:4.8/5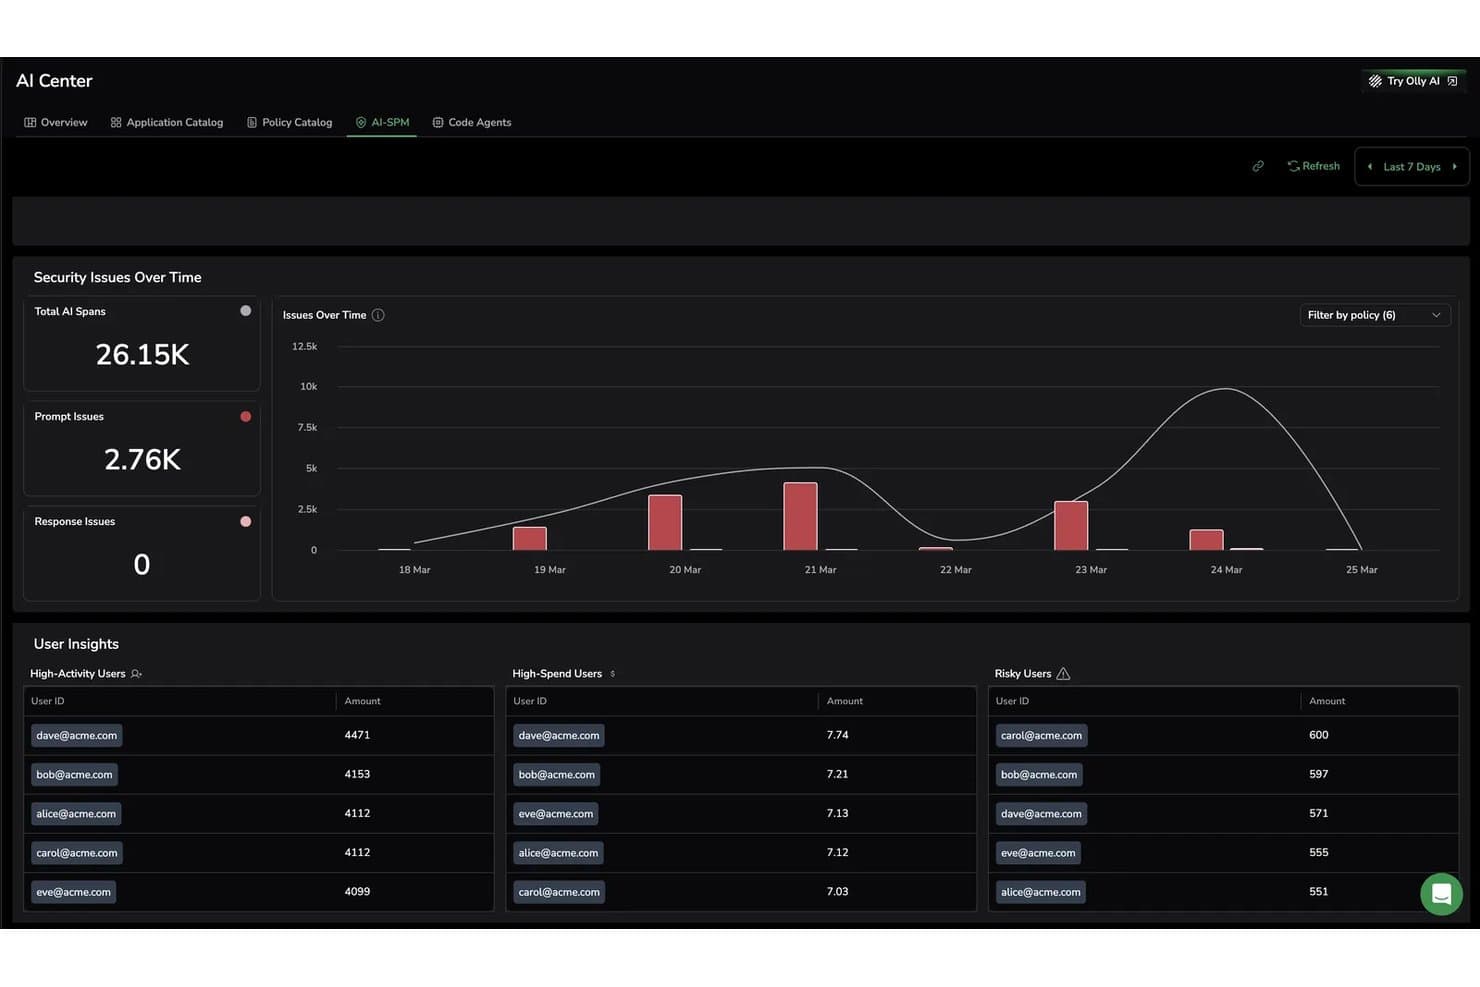
Coralogix seuraa tekoälyyn liittyviä tietoturvaongelmia ja riskialttiita käyttäjiä reaaliajassa. Coralogix tarjoaa IT- ja DevOps-tiimeille lokienhallinta- ja havainnointialustan, jonka avulla monimutkaisten järjestelmien ongelmia voidaan tutkia ja hälytysten aiheuttamaa kohinaa vähentää. Painopisteenä ovat ”reaaliaikaiset dataoivallukset ja poikkeamien havaitseminen”.
Kenelle Coralogix sopii parhaiten?
Coralogix sopii hyvin SRE- ja alustatekniikkatiimeille, joiden on valvottava hajautettuja järjestelmiä ja tutkittava tuotantoympäristön ongelmia.
Miksi valitsin Coralogixin
Valitsin Coralogixin Splunk-vaihtoehdoksi, koska se soveltuu parhaiten reaaliaikaisiin dataoivalluksiin ja poikkeamien havaitsemiseen. Sen lokien poikkeamahälytykset oppivat seitsemän päivän vertailutason ja ilmoittavat epätavallisista määrän muutoksista ilman kiinteisiin kynnysarvoihin tukeutumista. Pidän siitä, että suoratoistokäsittely arvioi telemetrian ennen indeksointia, mikä auttaa havaitsemaan virhepiikin tai epätavallisen lähtevän liikenteen heti sen tapahtuessa.
Coralogixin tärkeimmät ominaisuudet
- Lokien jäsentäminen: Muunna jäsentämätön lokidata jäsennellyiksi kentiksi mukautettujen jäsennyssääntöjen avulla.
- Lokien tutkiminen: Hae ja suodata lokitietueita Explore-näkymässä.
- Lokien ja jäljitysten korrelaatio: Yhdistä lokit niihin liittyviin väleihin määritettyjen tai automaattisesti havaittujen kenttämääritysten avulla.
- Mukautetut koontinäytöt: Visualisoi lokit, mittarit ja jäljitykset yhdessä koontinäytön pienoisohjelmissa.
Coralogixin integraatiot
Coralogixin virallinen integraatioluettelo dokumentoi yhteydet AWS CloudWatchiin, Amazon S3:een, Microsoft Azureen, Google Cloudiin, Kubernetes-järjestelmään, OpenTelemetryyn, Fluent Bitiin, Fluentdiin, Logstashiin ja Elasticsearchiin. Coralogix tarjoaa myös rajapintoja mukautettuja integraatioita varten.
Pros and Cons
Pros:
- Reaaliaikaiset oivallukset nopeuttavat häiriöiden tutkintaa
- Vertailutasoon perustuvat poikkeamahälytykset ilmoittavat epätavallisista lokimääristä
- Reagoiva tuki auttaa tiimejä häiriötilanteiden aikana
Cons:
- Edistyneiden DataPrime-kyselyjen käyttö vaatii harjoittelua
- Suuret haut voivat hidastaa lokien noutamista
Learn more about Coralogix: Paras tekoälyn tukemaan pilvi-infrastruktuurin valvontaan
- 15 päivän ilmainen kokeilujakso
- $21/user/month
Visit WebsiteCustomer Rating:4.5/5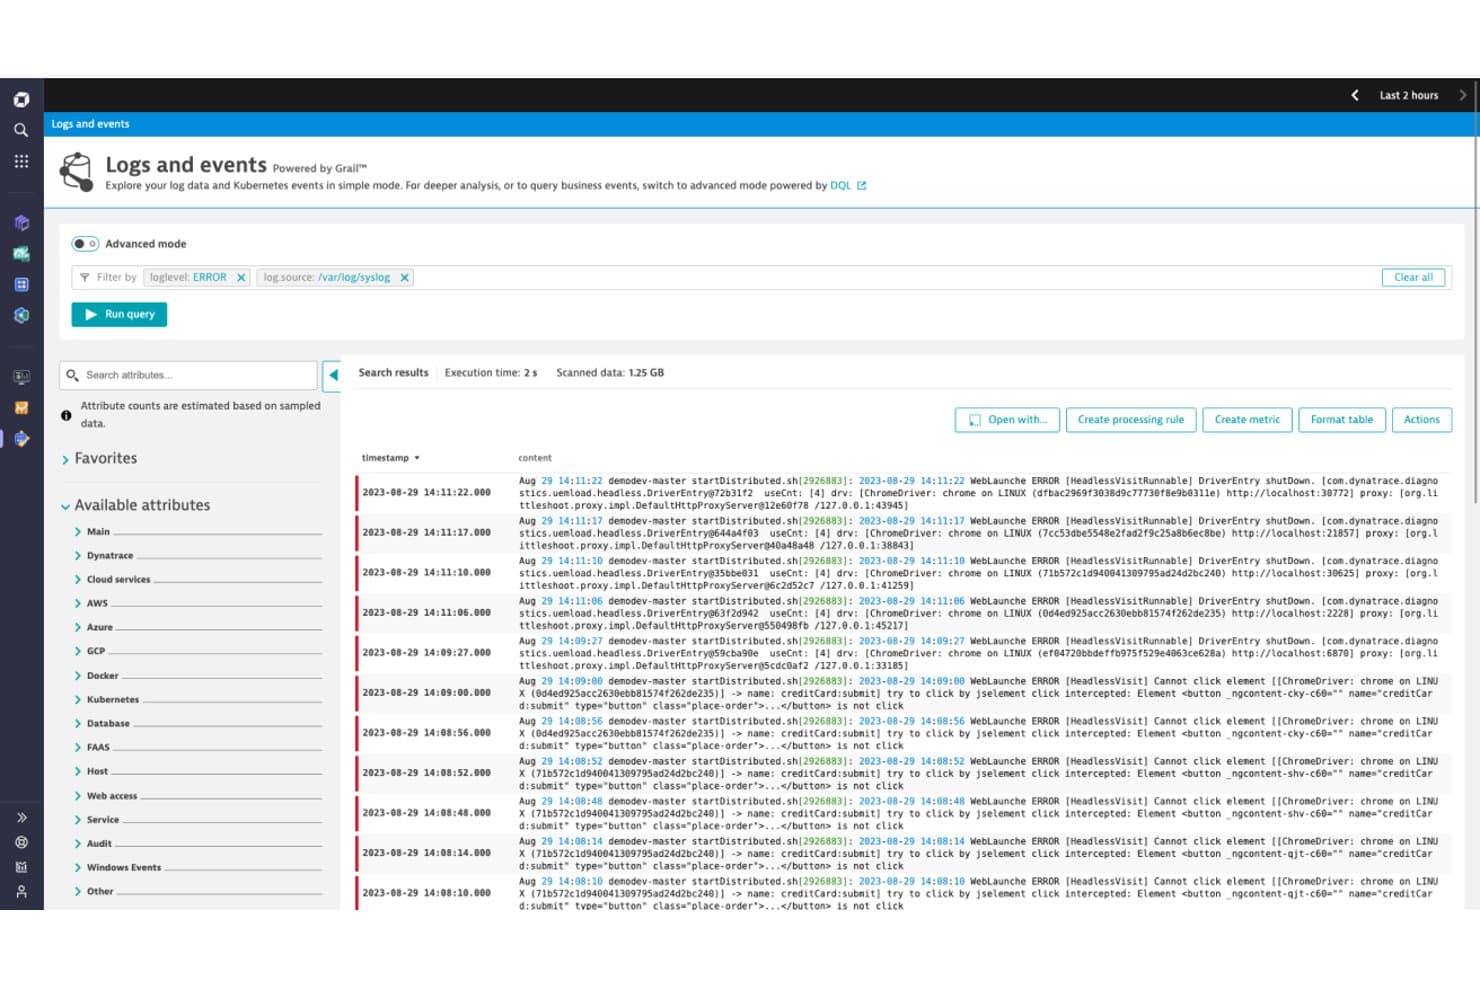
Dynatrace antaa käyttäjien suodattaa ja analysoida virhelokeja edistyneessä kyselytilassa. Monimutkaisia pilviympäristöjä hallinnoiville IT-tiimeille Dynatrace tarjoaa infrastruktuurin valvontaa ja havainnointia suorituskykyongelmien paikantamiseen ja vianmääritykseen toisiinsa yhdistettyjen järjestelmien välillä.
Kenelle Dynatrace sopii parhaiten?
Dynatrace sopii alustasuunnittelun ja SRE:n tiimeille, jotka tarvitsevat tekoälyn tukemaa näkyvyyttä hajautettuihin pilvipalveluihin ja infrastruktuuriin.
Miksi valitsin Dynatracen
Valitsin Dynatracen Splunkin kilpailijaksi, koska se on paras tekoälyn tukemaan pilvi-infrastruktuurin valvontaan. Dynatrace Intelligence hyödyntää topologia- ja tapahtumatietoja perussyiden paikantamiseen, kun taas Smartscape kartoittaa jatkuvasti pilvipalveluiden ja infrastruktuurin välisiä riippuvuuksia. Kun Kubernetes-työkuorma hidastuu käyttöönoton jälkeen, voin jäljittää sen vaikutukset yhdistettyjen palveluiden läpi.
Dynatracen tärkeimmät ominaisuudet
- Isäntien valvonta: OneAgent kerää isänniltä suorittimen, muistin, levyn ja verkon mittareita.
- Kubernetes-valvonta: Tarkastele klusterien, solmujen, nimiavaruuksien ja podien mittareita.
- Lokien valvonta: Kerää, hae ja analysoi lokeja valvotun infrastruktuurin tietojen rinnalla.
- Hälytysprofiilit: Määritä hälytyssäännöt ja ilmoitusasetukset havaittuja ongelmia varten.
Dynatracen integraatiot
Dynatrace Workflows tarjoaa Dynatrace Hubin kautta liittimet palveluille AWS, Kubernetes, Microsoft Azure, Jira, Slack, GitHub, ServiceNow, PagerDuty, GitLab ja Jenkins. Sen ohjelmointirajapinnat tukevat mukautettuja integraatioita.
Pros and Cons
Pros:
- Davis-tekoäly yhdistää telemetriatiedot nopeampaa perussyyanalyysiä varten
- Smartscape kartoittaa riippuvuudet hybridi-infrastruktuurissa
- OneAgent löytää ja valvoo isäntiä ja työkuormia
Cons:
- DQL-syntaksin hallitseminen vie aikaa
- Näyttöjen välinen navigointi voi tuntua sekavalta
- Mukautettujen koontinäyttöjen luominen vaatii paljon manuaalista työtä
 Sopii parhaiten avoimen lähdekoodin verkkovalvontaan
- 5 päivän ilmainen kokeilujakso
- Alkaen $50/kuukausi
Visit WebsiteCustomer Rating:4.5/5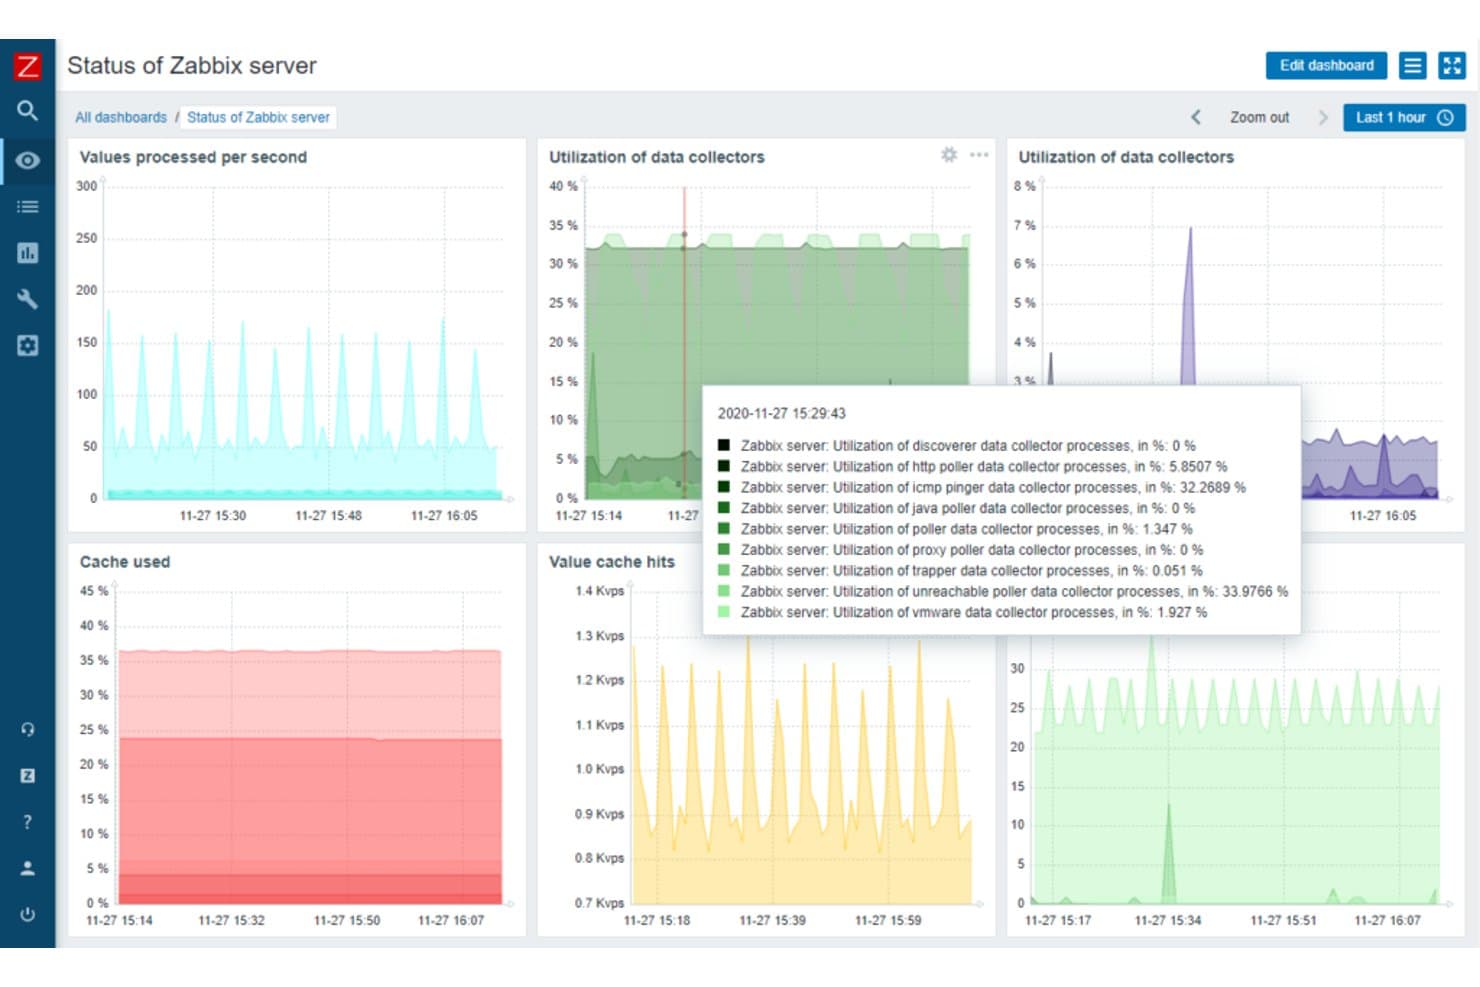
Zabbix näyttää palvelinten suorituskykymittarit reaaliajassa yhtenäisellä koontinäytöllä. Zabbix auttaa IT- ja infrastruktuuritiimejä valvomaan palvelimia, verkkoja ja sovelluksia sekä seuraamaan lokitapahtumia vikojen ja suorituskykyongelmien tutkimista varten.
Kenelle Zabbix sopii parhaiten?
Infrastruktuuri- ja verkon ylläpitäjille, jotka haluavat avoimen lähdekoodin työkaluja verkkolaitteiden, palvelimien ja palveluiden valvontaan.
Miksi valitsin Zabbixin
Valitsin Zabbixin, koska sen painotus ”avoimen lähdekoodin verkkovalvontaan” sopii hyvin yhteen lokitapahtumien seurannan kanssa. Sen agentit voivat tarkkailla lokitiedostoja vastaavien mallien varalta, kun taas SNMP-tarkistukset seuraavat verkkolaitteiden kuntoa. Käytän näitä signaaleja yhdistämään palveluvirheen vikaantuvaan kytkimeen tai palvelimeen.
Zabbixin tärkeimmät ominaisuudet
- Tapahtumien korrelaatio: Yhdistä toisiinsa liittyvät tapahtumat tunnisteiden ja korrelaatiosääntöjen avulla.
- Hälytystoiminnot: Lähetä ilmoituksia tai suorita etäkomentoja ehtojen täyttyessä.
- Verkon etsintä: Skannaa IP-alueita löytääksesi isännät ja valvotut palvelut.
- Koontinäytöt: Luo näkymiä ongelmien, mittareiden ja tapahtumatietojen widgeteillä.
Zabbixin integraatiot
Zabbixin virallisessa integraatioluettelossa on 1 986 ratkaisua 559 brändiltä, mukaan lukien Slack, Jira, ServiceNow, PagerDuty, AWS, Microsoft Azure ja Google Cloud. Zabbix tarjoaa myös HTTP-pohjaisen JSON-RPC-ohjelmointirajapinnan mukautettuja integraatioita varten.
Pros and Cons
Pros:
- Yhdistää lokitapahtumat verkon tilaan
- SNMP-tarkistukset kattavat kytkimet ja verkkolaitteet
- Joustavat hälytykset ja etsintä vähentävät manuaalisia tarkistuksia
Cons:
- Lokianalyysi on suppeampi kuin Splunkissa
- Liipaisinten ja säännöllisten lausekkeiden määritys vaatii käytännön työtä
 Paras hajautettuun jäljitykseen kehitysputkissa
- Ilmainen paketti saatavilla
- Alkaen 15 $/isäntä/kuukausi (laskutetaan vuosittain)
Visit WebsiteCustomer Rating:4.5/5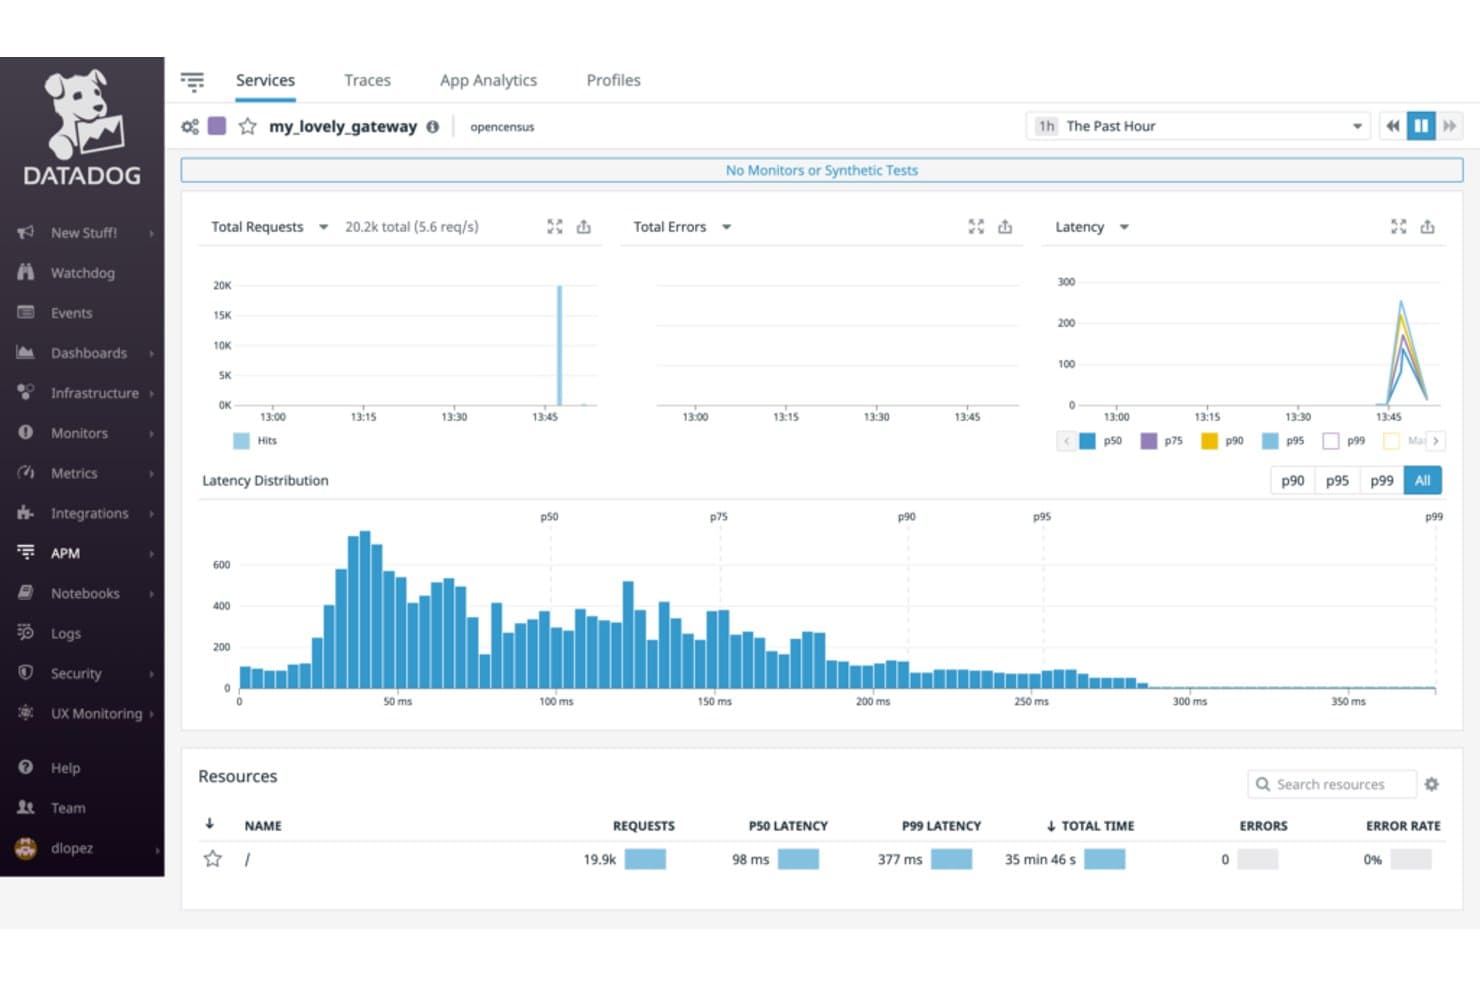
Datadog visualisoi palveluiden viiveen, pyynnöt ja virheet APM:ssä. Infrastruktuuri- ja DevOps-tiimeille, jotka arvioivat Splunk-vaihtoehtoja, Datadog on havaittavuusalusta, joka kokoaa metriikat, lokit ja jäljitystiedot yhteen palveluhäiriöiden ja suorituskyvyn pullonkaulojen paikantamisen helpottamiseksi.
Kenelle Datadog sopii parhaiten?
Datadog sopii infrastruktuuri- ja alustasuunnittelutiimeille, joiden on valvottava pilvi- ja hybridiympäristöjä useiden erilaisten palveluiden osalta.
Miksi valitsin Datadogin
Valitsin Datadogin vaihtoehdoksi, joka on ”Paras koko pinon havaittavuuteen ja integraatio-ominaisuuksiin”, koska se kokoaa metriikat, lokit ja jäljitystiedot yhteen pilvi- ja hybridiympäristöissä. Kun rajapinta hidastuu tietokantamuutoksen jälkeen, voin korreloida palveluiden telemetriatiedot ja jäljittää pyynnöt riippuvuuksien läpi pullonkaulan paikantamiseksi.
Datadogin tärkeimmät ominaisuudet
- Valvonnat: Aseta kynnysarvot ja hälytysehdot valvotuille resursseille.
- Koontinäytöt: Luo mukautettavia näkymiä kaavioilla, taulukoilla ja tilawidgeteillä.
- Synteettinen valvonta: Ajasta rajapinta- ja selainkokeita päätepisteiden ja käyttäjäpolkujen tarkistamiseksi.
- Verkon suorituskyvyn valvonta: Tarkastele verkkoliikennettä, yhteyksiä ja viivettä isäntien ja säilöjen välillä.
Datadog-integraatiot
Datadog tarjoaa yli 1 000 sisäänrakennettua integraatiota, kuten AWS:n, Azuren, Google Cloudin, Kubernetesin, Dockerin, PostgreSQL:n, Kafkan, Slackin, PagerDutyn ja ServiceNow'n. Se tukee myös mukautettuja integraatioita Datadog API:n kautta.
Pros and Cons
Pros:
- Korreloi lokit, metriikat ja jäljitystiedot häiriöiden selvittämistä varten
- Hajautetut jäljitystiedot auttavat paikantamaan palveluiden väliset pullonkaulat
- Synteettiset kokeet havaitsevat rajapintojen ja käyttäjäpolkujen häiriöt
Cons:
- Edistyneiden koontinäyttöjen ja kyselyiden määrittäminen vie aikaa
- Liian laajat kynnysarvot voivat johtaa hälytysväsymykseen
 Sopii parhaiten automaattiseen hybridi-infrastruktuurin valvontaan
- 14 päivän ilmainen kokeilujakso
- $15/käyttäjä/kuukausi sekä perusmaksu $200 kuukaudessa
Visit WebsiteCustomer Rating:4.5/5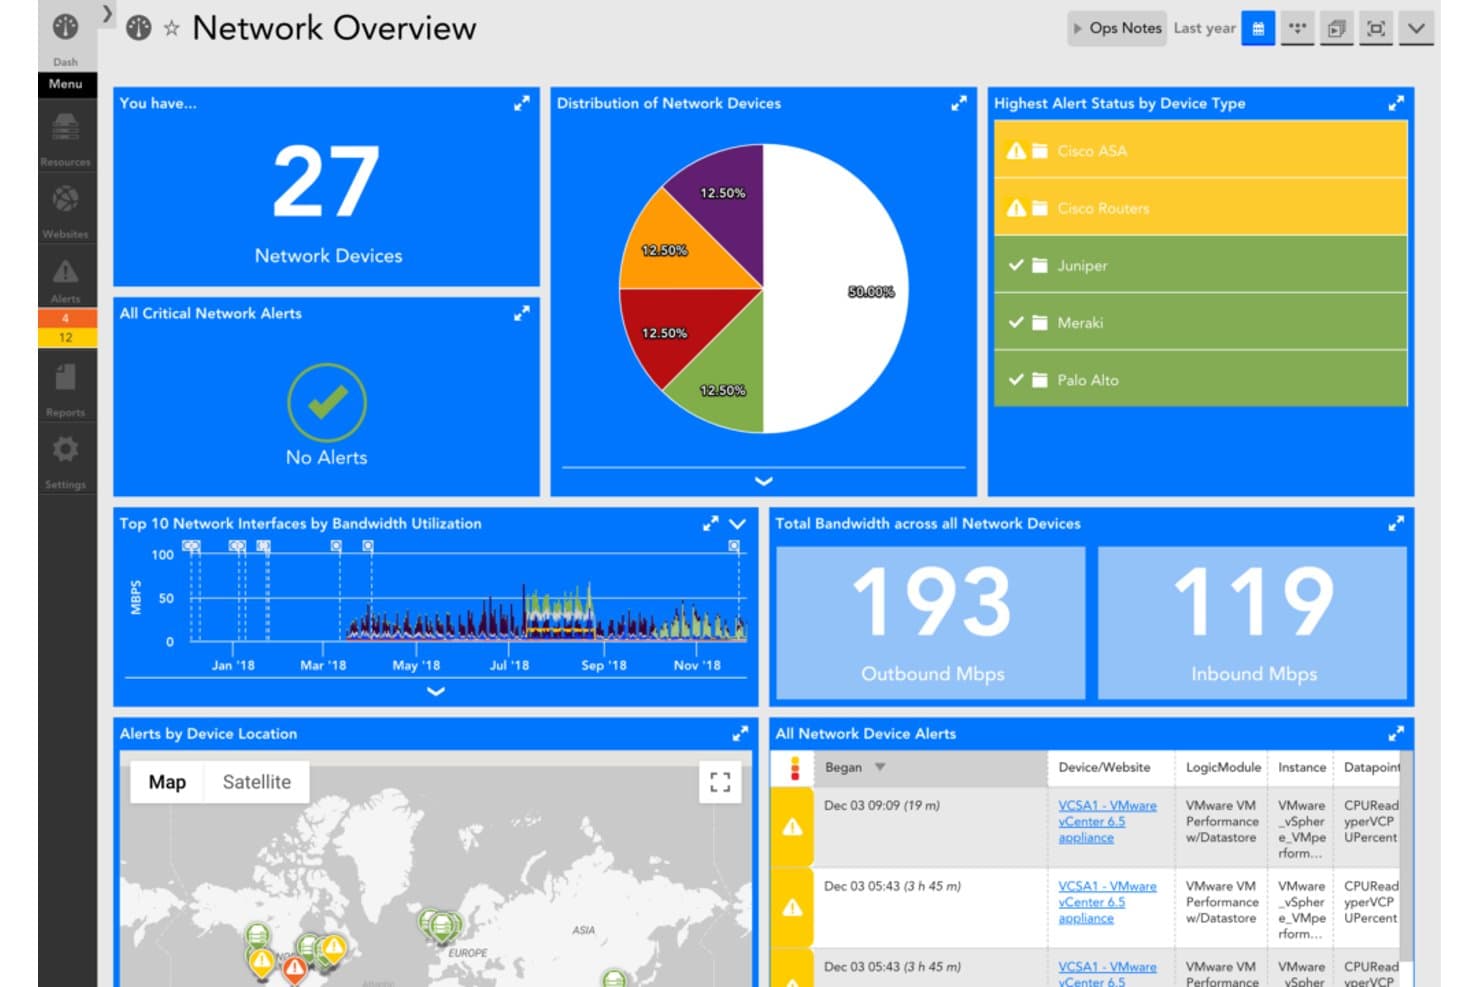
LogicMonitor keskittää verkon valvonnan ja tarjoaa hälytykset, kaistanleveystiedot sekä laitekohtaiset näkymät. LogicMonitor on IT-tiimeille tarkoitettu infrastruktuurin valvonta-alusta, joka auttaa hybridikokonaisuuksien hallinnassa ja suorituskykyongelmien tunnistamisessa pilvi-, paikallisissa ja verkkoympäristöissä vaihtoehtona Splunkille.
Kenelle LogicMonitor sopii parhaiten?
LogicMonitor sopii IT-toimintatiimeille, jotka tarvitsevat automaattista näkyvyyttä hajautettujen palvelinten, verkkojen ja pilvipalvelujen suorituskykyyn ja käytettävyyteen.
Miksi valitsin LogicMonitorin
Valitsin LogicMonitorin automaattiseen hybridi-infrastruktuurin valvontaan paikallisissa, pilvi- ja verkkoympäristöissä. Sen kerääjät kokoavat resurssitietoja, kun taas aktiivinen etsintä tunnistaa valvottavien komponenttien esiintymät. Kun verkkolaite saa uusia liitäntöjä, etsintä voi tuoda ne valvonnan piiriin ilman, että jokaista esiintymää tarvitsee lisätä manuaalisesti.
LogicMonitorin keskeiset ominaisuudet
- Poikkeamien tunnistus: Tunnistaa epätavalliset suorituskykymallit valvotuissa resursseissa.
- Dynaamiset kynnysarvot: Säätää hälytysten kynnysarvoja muuttuvien suorituskyvyn perustasojen mukaisesti.
- Määrityshistoria: Seuraa laitteiden määritysmuutoksia ja ilmoittaa poikkeamista.
- Lokianalytiikka: Yhdistää lokitiedot mittareihin häiriöiden tutkintaa varten.
LogicMonitorin integraatiot
LogicMonitor ilmoittaa tarjoavansa yli 3 000 valmista integraatiota, kuten AWS:n, Azuren, Google Cloudin, Ciscon, Ansibleen, ServiceNow'n ja Slackin integraatiot. Se tukee myös API-yhteyksiä työkaluille, joille ei ole valmista integraatiota.
Pros and Cons
Pros:
- Aktiivinen etsintä tuo uudet laitekomponentit näkyviin
- Dynaamiset kynnysarvot vähentävät hälytysten määrää
- Yhtenäiset hallintapaneelit kattavat hybridikokonaisuuden
Cons:
- Hälytysten määritystä ja suodatusta on kehitettävä
- Verkon topologia saattaa esittää laitteiden yhteydet virheellisesti
Learn more about LogicMonitor: Sopii parhaiten liiketoimintatapahtumien päästä päähän -seurantaan
- 30 päivän ilmainen kokeilu
- Alkaen $6/kuukausi (laskutetaan vuosittain)
Visit WebsiteCustomer Rating:4.3/5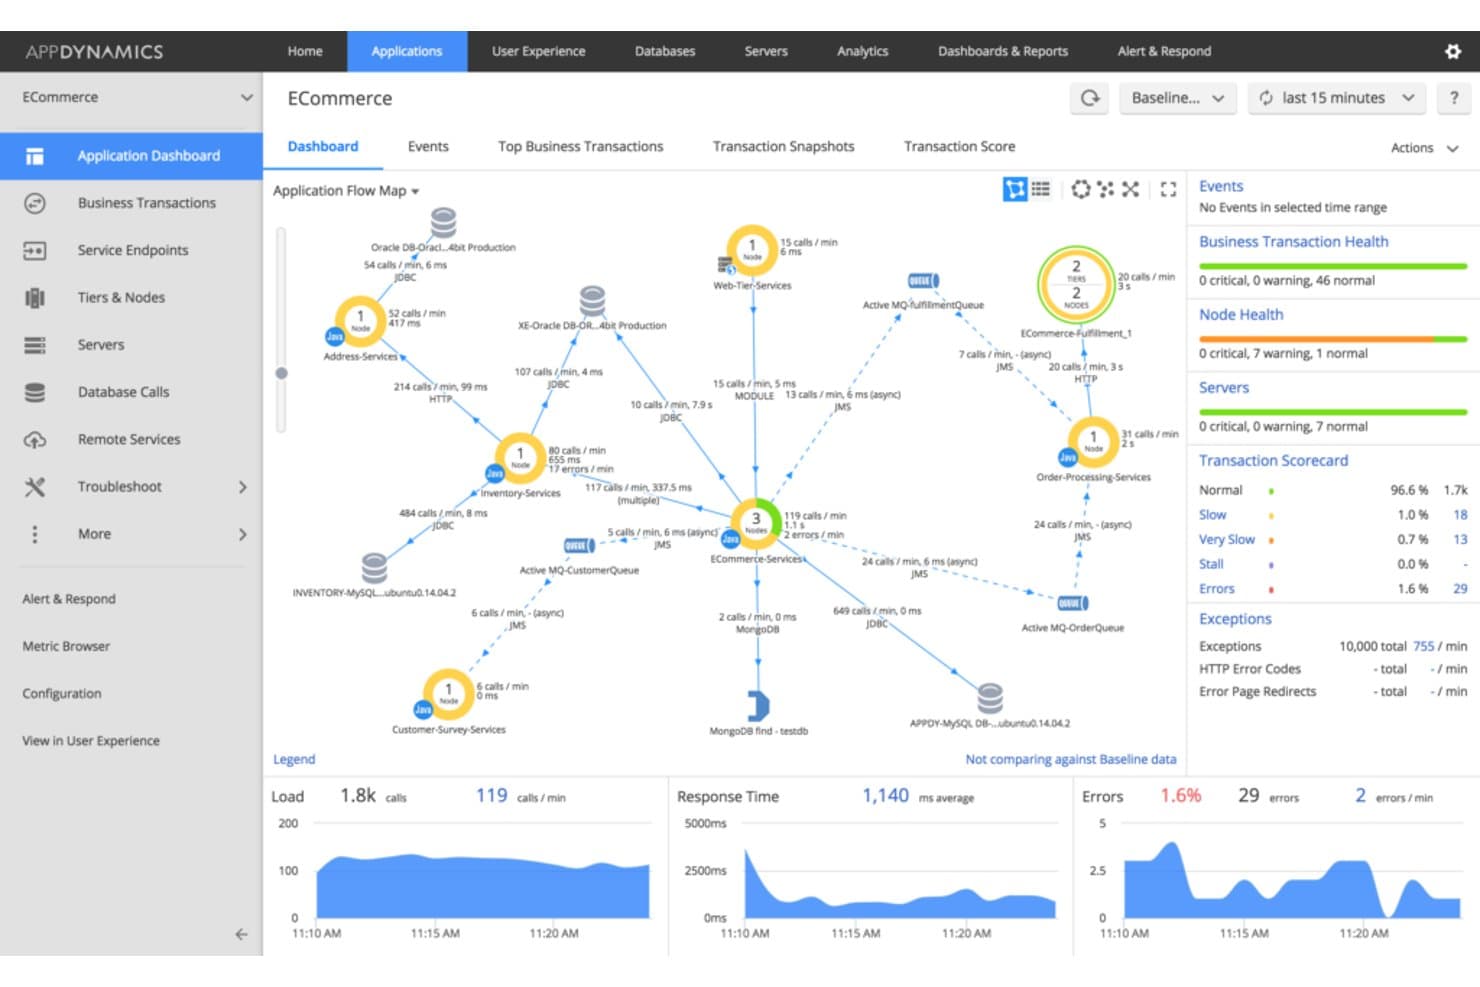
AppDynamics havainnollistaa sovelluksen kulkua ja suorituskykymittareita reaaliajassa. AppDynamics on yritysten IT-tiimeille tarkoitettu sovellusten suorituskyvyn valvonta-alusta, joka auttaa yhdistämään sovellusten ja infrastruktuurin kunnon liiketoimintavaikutuksiin sekä diagnosoimaan ongelmia monimutkaisissa ympäristöissä.
Kenelle AppDynamics sopii parhaiten?
AppDynamics sopii yritysten sovellus- ja operointitiimeille, joiden on seurattava liiketoimintatapahtumia hajautettujen palvelujen läpi ja paikannettava, missä pyynnöt hidastuvat tai epäonnistuvat.
Miksi valitsin AppDynamicsin
Valitsin AppDynamicsin, joka sopii parhaiten liiketoimintatapahtumien päästä päähän -seurantaan, Splunkin kilpailijaksi, koska se seuraa pyyntöjä hajautettujen palvelujen läpi. Tapahtumavirtojen kartat näyttävät, mitä kautta kassapyyntöjen kulku etenee, kun taas tilannekuvat paljastavat kutsujen tiedot kooditasolla viiveen kasvaessa. Käytän tätä näkymää hidastumisten jäljittämiseen sovelluskerrokseen, tietokantaan tai taustalla toimivaan palveluun.
AppDynamicsin tärkeimmät ominaisuudet
- Infrastruktuurin valvonta: Tarkastele palvelinten mittareita, prosesseja ja resurssien käyttöä sovellusten suorituskyvyn rinnalla.
- Tietokantojen valvonta: Tarkastele tietokantojen kuntoa, kyselyiden suorituskykyä ja odotusaikoja.
- Selainten todellisten käyttäjien valvonta: Seuraa verkkosovellusten sivujen latausaikoja ja käyttäjien toimia.
- Mobiililaitteiden todellisten käyttäjien valvonta: Valvo mobiilisovellusten kaatumisia, verkkopyyntöjä ja suorituskykymittareita.
AppDynamics-integraatiot
AppDynamics dokumentoi yhdeksän sisäänrakennettua integraatiomoduulia, kuten Atlassian Jiran, ServiceNow'n, Splunkin, Scalyrin ja Rookoutin. Se tarjoaa myös REST-rajapintoja mukautettuja integraatioita ja automaatiota varten.
Pros and Cons
Pros:
- Tapahtumien tilannekuvat paljastavat täydet kutsukaaviot
- Vertailutasoon perustuvat hälytykset auttavat paikantamaan suorituskyvyn muutokset
- Liiketoimintayhteys yhdistää sovelluksen kunnon tuloksiin
Cons:
- Koontinäyttöjen lataaminen voi olla hidasta
- JavaScript-valvonta edellyttää koodin manuaalista lisäämistä
Learn more about AppDynamics: Sopii parhaiten sovellusten suorituskyvyn valvontaan
- Maksuton palvelupaketti saatavilla
- 99 $/käyttäjä/kuukausi, laskutetaan vuosittain
Visit WebsiteCustomer Rating:4.3/5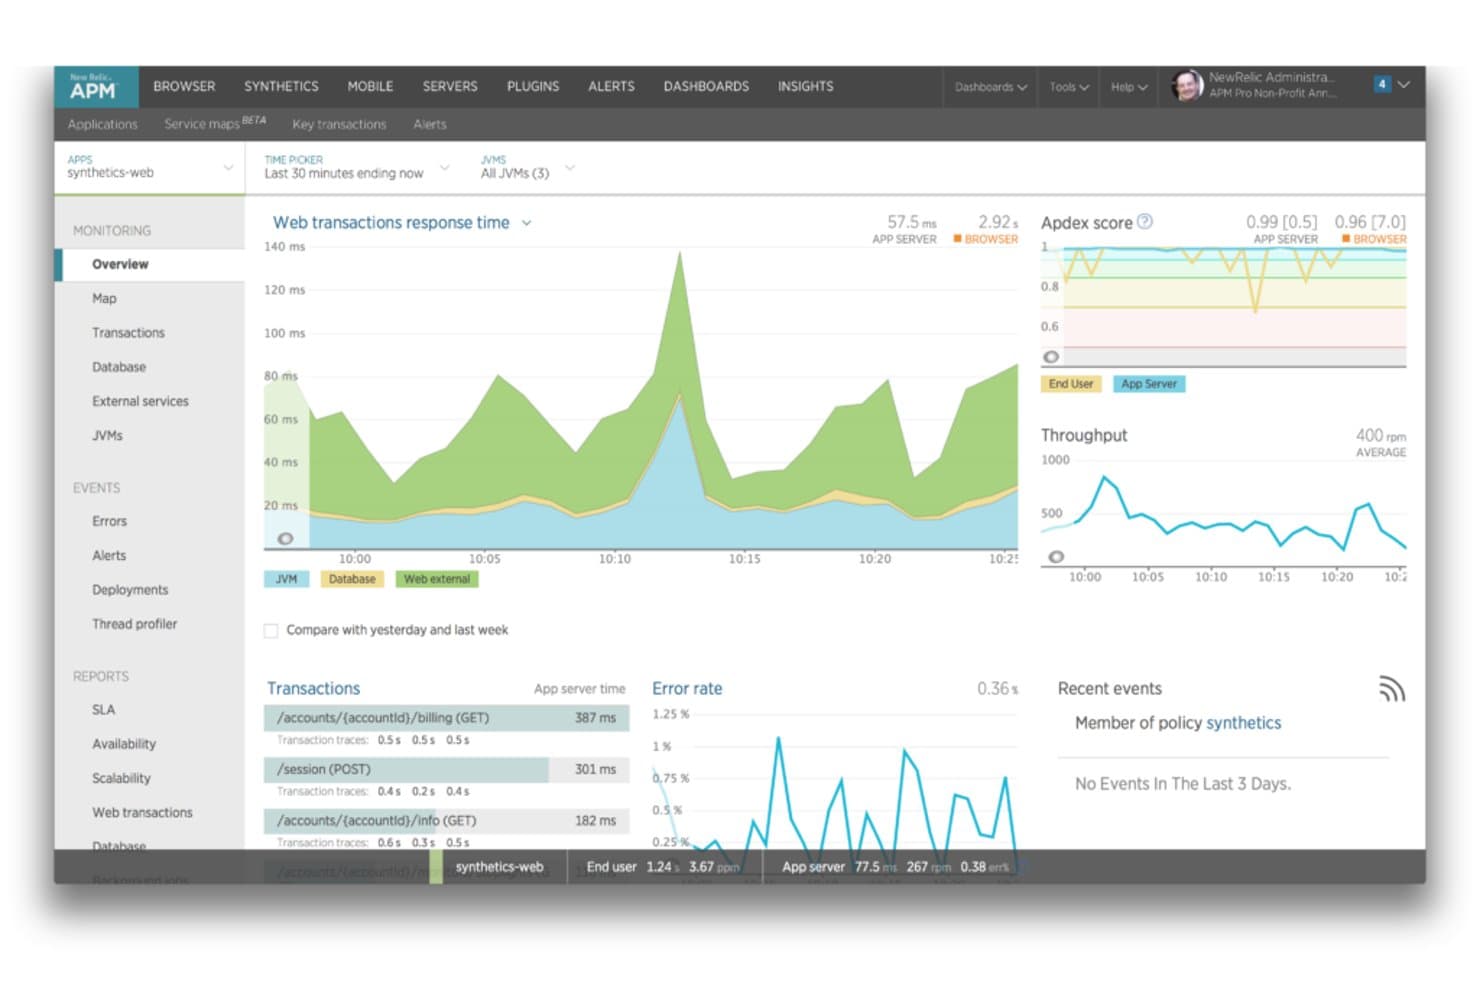
New Relic näyttää sovelluksen suorituskyvyn, tapahtumat ja virheprosentit reaaliajassa. New Relic on IT- ja operointitiimeille tarkoitettu havainnointialusta, joka yhdistää lokitiedot sovellusten telemetriatietoihin häiriöiden tutkimista ja suorituskykyongelmien diagnosointia varten.
Kenelle New Relic sopii parhaiten?
New Relic sopii suunnittelu- ja operointitiimeille, joiden on valvottava sovellusten suorituskykyä, jäljitettävä ongelmia palveluiden välillä ja diagnosoitava tuotantoympäristön häiriöitä.
Miksi valitsin New Relicin
Valitsin New Relicin sovellusten suorituskyvyn valvontaan parhaiten sopivaksi vaihtoehdoksi Splunkille, jotta se pysyy teknologiaradarillasi. Se yhdistää lokit sovellusten telemetriatietoihin, joten voin tutkia hidasta pyyntöä jäljittämällä sen kulun palveluiden välillä ja tarkistamalla siihen liittyvät lokitiedot.
New Relicin tärkeimmät ominaisuudet
- Lokikuviot: Ryhmittele samankaltaiset viestit havaitaksesi toistuvat tapahtumat ja muutokset lokien määrässä.
- Reaaliaikainen lokiseuranta: Tarkastele saapuvia lokiviestejä reaaliajassa ja kohdista näkymä tarvittaessa kyselyyn.
- Kyselyaikainen jäsentäminen: Poimi tilapäisiä attribuutteja lokiviesteistä lokikäyttöliittymässä kirjoittamatta regex- tai Grok-kuvioita.
- Lokihälytykset: Luo hälytysehtoja lokihakujen perusteella NRQL:n avulla.
New Relicin integraatiot
New Relic tukee integraatioita AWS:n, Microsoft Azuren, Google Cloudin, Kubernetesin, Jira Cloudin, Slackin, Microsoft Teamsin, PagerDutyn ja ServiceNow'n kanssa. Se tarjoaa myös rajapintoja ja Flex-integraatiotyökalun mukautettujen tietojen lähettämiseen alustalle.
Pros and Cons
Pros:
- Yhdistää lokit jäljityksiin ja virheisiin
- Hajautetut jäljitykset paikantavat hitaat palvelupäätepisteet
- Kyselyaikainen jäsentäminen poimii attribuutteja ilman regexiä
Cons:
- NRQL-kyselyt voivat latautua hitaasti
- Koontinäytön navigointi voi tuntua sekavalta
Learn more about New Relic: Sopii parhaiten pilvinatiiviseen konedatan analytiikkaan
- 14 päivän ilmainen kokeilujakso
- $108/käyttäjä/kuukausi, laskutetaan vuosittain
Visit WebsiteCustomer Rating:4.3/5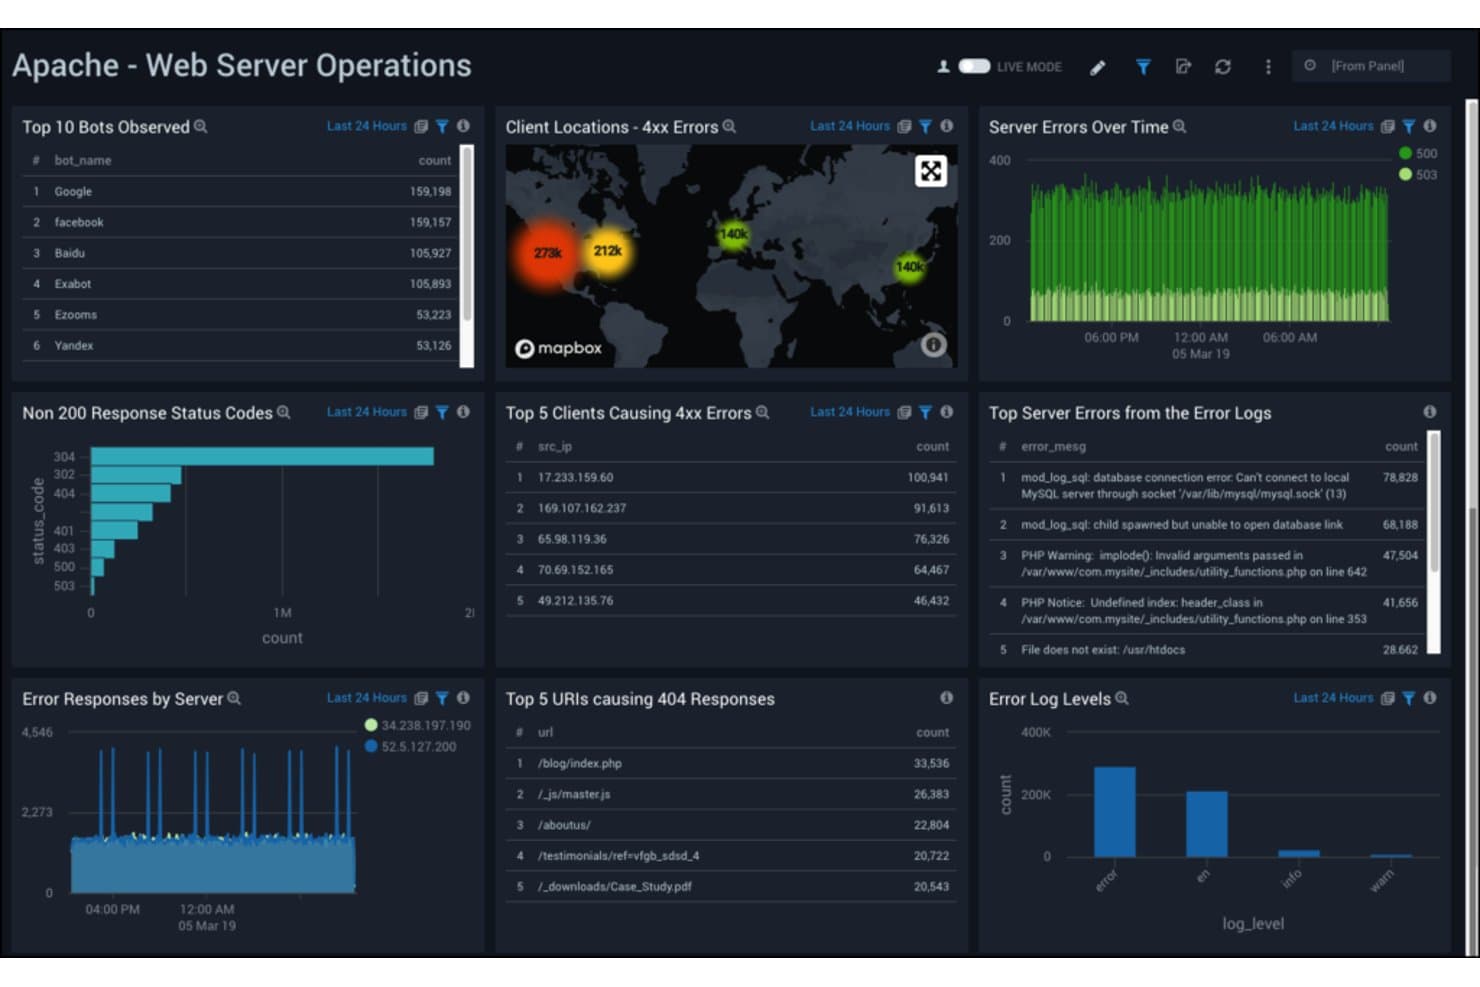
Sumo Logic valvoo Apache-verkkopalvelimen virheitä ja bottien toimintaa reaaliajassa. Sumo Logic on pilvipohjainen lokienhallinta-alusta IT- ja tietoturvatiimeille, jotka tarvitsevat konedatan tutkimista, hajautettujen palvelujen vianmääritystä ja infrastruktuurin valvontaa vaihtoehtona Splunkille.
Kenelle Sumo Logic sopii parhaiten?
Sumo Logic sopii DevOps- ja tietoturvatoimintatiimeille, jotka analysoivat telemetriaa pilvinatiivien sovellusten ja infrastruktuurin yli.
Miksi valitsin Sumo Logicin
Valitsin Sumo Logicin, koska sen pilvinatiivin konedatan analytiikan avulla voin tutkia hajautettujen palvelujen ongelmia. LogReduce ryhmittelee samankaltaiset lokiviestit tuodakseen esiin malleja, kun taas pilven telemetrian kyselyt auttavat jäljittämään tapahtuman sovellusvirheistä infrastruktuurin signaaleihin.
Sumo Logicin tärkeimmät ominaisuudet
- Kenttien poiminta: Luo sääntöjä kenttien jäsentämiseksi saapuvista lokiviesteistä.
- Koontinäytöt: Luo paneeleita, jotka visualisoivat lokitietoja ja mittareita.
- Valvonnat ja hälytykset: Määritä ehtoja, jotka käynnistävät ilmoituksia, kun lokitiedot vastaavat määritettyjä kynnysarvoja.
- Ajastetut näkymät: Suorita tallennettuja kyselyitä aikataulun mukaan ja tallenna niiden tulokset myöhempää käyttöä varten.
Sumo Logicin integraatiot
Sumo Logicin sovellusluettelo sisältää integraatioita sadoille toimittajille ja tuotteille, kuten AWS:lle, Azurelle, Google Cloudille, Kubernetesille, Datadogille ja GitHubille. Integraatiotyypit vaihtelevat, ja niihin kuuluvat sovellukset, datankerääjät ja lähteet, pilvi-SIEM-integraatiot, automaatioliittimet ja webhookit; mukautettuja integraatioita varten on saatavilla API.
Pros and Cons
Pros:
- Pilvinatiivi analytiikka ei vaadi lokitusinfrastruktuuria
- LogReduce ryhmittelee samankaltaiset viestit malleiksi
- Yhtenäiset lokit, mittarit ja jäljet helpottavat vianmääritystä
Cons:
- Edistynyt kyselysyntaksi hidastaa käyttöönottoa
- Pitkän aikavälin haut voivat viivästyttää hälytyksiä
 Sopii parhaiten kattaviin pilvilaskentatarpeisiin
- Ilmainen palvelupaketti saatavilla
- $8.50/user/month
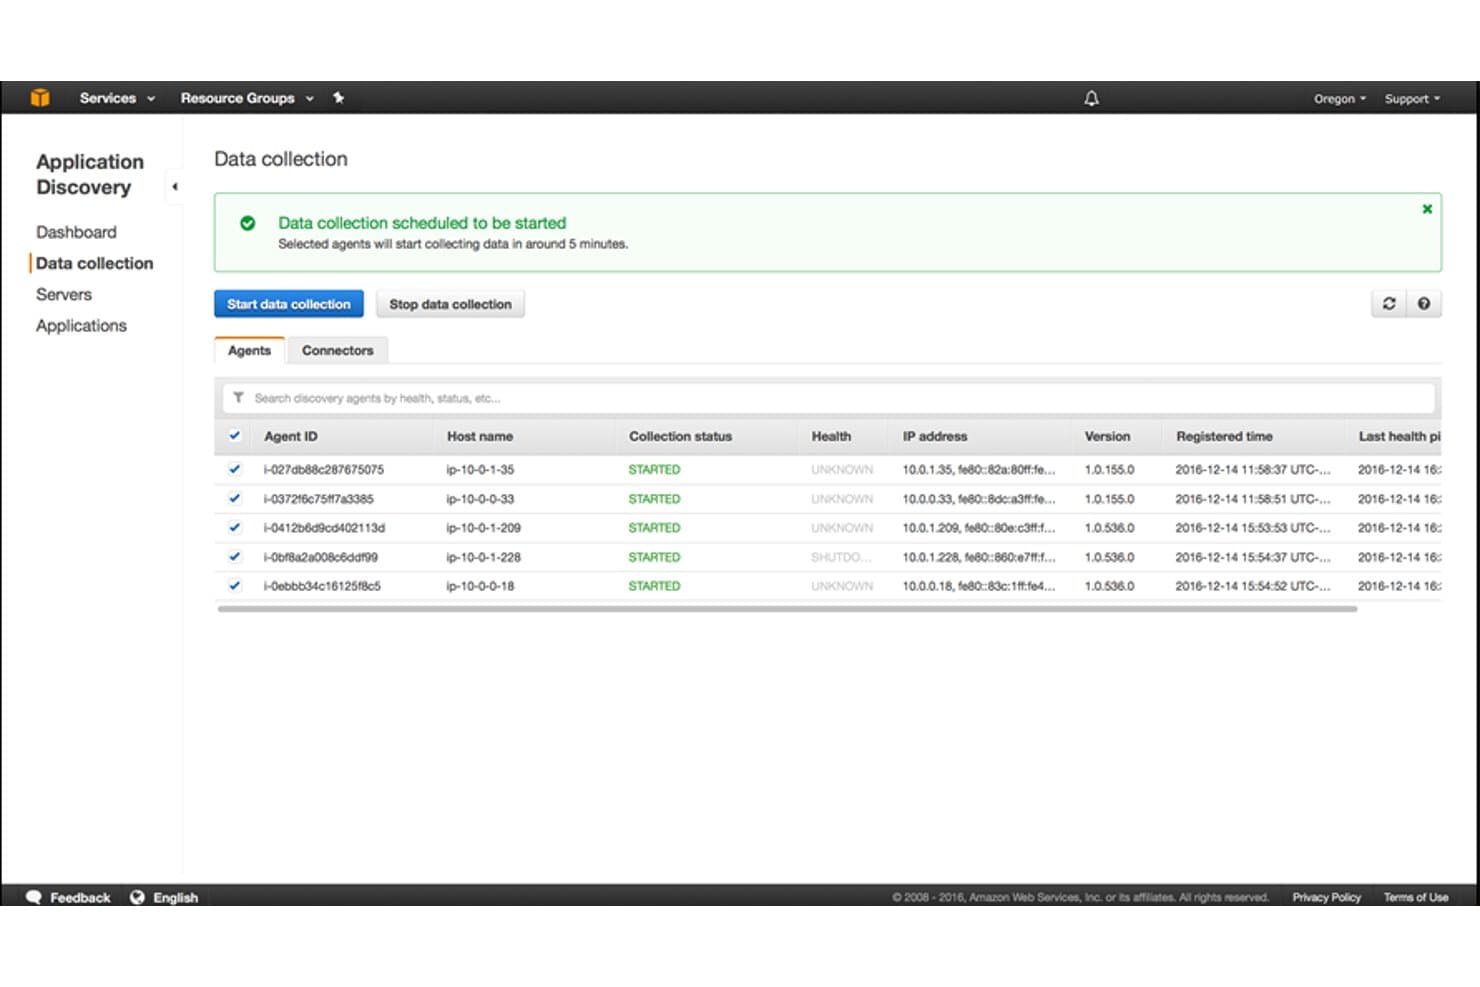
AWS Application Discovery Service seuraa palvelimien agenttipohjaista tietojenkeruuta. Amazon Web Services (AWS) tarjoaa infrastruktuuritiimeille pilvipalveluja ja natiivivalvontatyökaluja, kuten Amazon CloudWatchin, joiden avulla voidaan kerätä mittareita, lokeja ja jäljitystietoja eri kuormituksista sekä tutkia häiriöitä ja seurata hajautettuja järjestelmiä.
Kenelle Amazon Web Services (AWS) sopii parhaiten?
AWS sopii kasvavien organisaatioiden IT-tiimeille, jotka tarvitsevat pilvi-infrastruktuuria erilaisiin kuormituksiin sovellusten isännöinnistä tietojen tallennukseen.
Miksi valitsin Amazon Web Services (AWS) -palvelun
Valitsin Amazon Web Services (AWS) -palvelun, koska se sopii kuvaukseen ”Sopii parhaiten kattaviin pilvilaskentatarpeisiin” ja pitää havainnoitavuuden lähellä pilvikuormituksiasi. Amazon CloudWatch kerää mittareita, lokeja ja jäljitystietoja, kun taas hälytykset auttavat ilmoittamaan palvelujen heikkenemisestä hajautetuissa sovelluksissa. Arvostan sitä, että nämä signaalit ovat käytettävissä häiriöiden tutkintaan AWS-infrastruktuurin rinnalla.
Amazon Web Services (AWS) -palvelun keskeiset ominaisuudet
- Määrityshistoria: AWS Config tallentaa resurssien muutokset ja antaa sinun tarkastella määritysten aikajanoja.
- Vaatimustenmukaisuussäännöt: AWS Config arvioi resurssit sääntöjen perusteella ja ilmoittaa vaatimustenvastaisista määrityksistä.
- Ohjelmointirajapinnan toimintahistoria: AWS CloudTrail tallentaa tilin toiminnan, mukaan lukien hallintatapahtumat, tarkastusta ja tutkintaa varten.
- Palvelun kuntotapahtumat: AWS Health Dashboard näyttää tiliäsi koskevat palveluongelmat ja suunnitellut muutokset.
Amazon Web Services (AWS) -palvelun integraatiot
Amazon CloudWatch tukee natiivi-integraatioita yli 90 AWS-palvelun kanssa, mukaan lukien Amazon EC2, Amazon EKS, AWS CloudTrail ja Amazon VPC Flow Logs. CloudWatch-putket tarjoavat myös suorat integraatiot GitHubin, GitLabin, Microsoft Entra ID:n, Oktan, ServiceNow CMDB:n ja Slackin tarkastuslokien kanssa sekä ohjelmointirajapintoja mukautettuja integraatioita varten.
Pros and Cons
Pros:
- Mittarit, lokit ja jäljitystiedot yhdessä palvelussa
- Hälytykset ilmoittavat palvelujen heikkenemisestä nopeasti
- Luotettava valvonta AWS-kuormituksissa
Cons:
- Lokihakujen käyttö voi tuntua hankalalta
- Suurten lokimäärien vastaanotto voi nostaa kustannuksia
Learn more about Amazon Web Services (AWS):
Muut Splunk-kilpailijat
Tässä on joitakin muita Splunk-kilpailijoita, jotka eivät päässeet lyhytlistalleni mutta joihin kannattaa silti tutustua:
- 11ElasticParas skaalautuvaan hakuun ja tietojen visualisointiin
- 12Logz.ioParas tekoälypohjaiseen lokien analysointiin
- 13Mezmo Log AnalysisParas sujuvaan lokienhallintaan
Aiheeseen liittyvät arviot
Miten arvioin Splunkin kilpailijoita
Jaan arviointini perustason välttämättömiin ominaisuuksiin – reaaliaikaiseen lokien vastaanottoon, haettavissa olevaan lokihakuun ja hälytyksiin – ja perehdyn sen jälkeen erottaviin tekijöihin, kuten gigatavukohtaiseen hinnoitteluun, SIEM-ominaisuuksien kattavuuteen ja käyttöönottovaihtoehtojen joustavuuteen.
Keskeiset toiminnot (tämän luettelon perusvaatimukset)
Kun valitsen työkaluja luettelooni, arvioin jokaisen työkalun asteikolla 0 (ei tarjoa toimintoa)–5 (erinomainen tällä alueella) kunkin alla luetellun keskeisen toiminnon osalta. Sen jälkeen lasken työkalun kokonaispistemäärän prosenttiosuutena. Työkalun on saavutettava vähintään 75 prosentin kokonaispistemäärä, jotta se voidaan ottaa mukaan.
- Lokeista vastaanotto ja indeksointi: Arvioin, miten hyvin työkalu käsittelee suuria määriä useista lähteistä vastaanotettavaa dataa – esimerkiksi verkkolaitteiden syslog-tietoja, Kubernetesin säilölokeja ja pilvipalveluiden valvontaketjun tapahtumia, jotka kaikki saapuvat lähes reaaliajassa.
- Haku- ja kyselykieli: Etsinpä sitten Datadogin kaltaista putkisyntaksia tai CrowdStriken kaltaista SQL-pohjaista lähestymistapaa, etsin kyselykieltä, joka on riittävän ilmaisuvoimainen tapahtumien korreloimiseen isäntien ja palveluiden välillä.
- Koontinäytöt ja visualisointi: Jokaisen työkalun pitäisi mahdollistaa mukautettujen koontinäyttöjen rakentaminen porautumisominaisuudella, jotta NOC-tiimisi voi siirtyä korkean tason palvelun tilanäkymästä yksittäisiin lokiriveihin muutamalla napsautuksella.
- Hälytykset ja poikkeamien tunnistus: Tarkistan, onko tarjolla määritettävät, monikanavaiset hälytykset – vähintään sääntöpohjaiset kynnysarvot sekä vahvana erottavana tekijänä koneoppimiseen perustuva poikkeamien tunnistus, jolla voidaan havaita esimerkiksi epätavalliset kirjautumispiikit.
- Tietoturvan ja vaatimustenmukaisuuden valvonta: Työkalujen pitäisi tukea SIEM-tyylistä tapahtumien korrelaatiota ja sisältää vaatimustenmukaisuusraportointimallit esimerkiksi PCI-DSS- ja SOC 2 -viitekehyksille, ei vain raakaa lokihakua.
- Skaalautuvuus ja integraatiot: Tarkastelen, miten hyvin alusta skaalautuu datamäärien kasvaessa ja integroituvatko siihen työkalut, joihin tiimit jo luottavat, AWS:stä ja Azuresta ServiceNow'hun ja PagerDutyyn.
Kun minulla on luettelo työkaluista, jotka täyttävät nämä kriteerit, tarkastelen, mikä erottaa kunkin alustan muista.
Erottavat tekijät (mikä erottaa toimittajat toisistaan)
Näin vertailen eri toimittajia:
Erityisen huomionarvoiset ominaisuudet
OpenTelemetry-tuki on tärkeää, koska sen ansiosta tiimisi voi vaihtaa toimittajaa tai lisätä uusia tietolähteitä kirjoittamatta instrumentointia uudelleen. Arvioin myös, tarjoaako alusta koneoppimiseen perustuvaa juurisyyanalyysiä – laajalle leviävän käyttökatkon aikana Elasticin ja Datadogin kaltaiset työkalut voivat tuoda toisiinsa liittyvät poikkeamat esiin nopeammin kuin manuaaliset kyselyt. Käyttöön perustuva hinnoittelu on toinen keskeinen erottava tekijä, sillä monet tiimit siirtyvät pois Splunkista nimenomaan saadakseen ennakoitavammat kustannukset datamäärien kasvaessa.
Ominaisuuksia laajempi tarkastelu
Käyttöönoton joustavuus on merkittävä tekijä – tarkistan, tukeeko alusta SaaS-, itseisännöityjä ja hybridimalleja, sillä säännellyillä toimialoilla toimivat tiimit tarvitsevat usein paikallisesti käytettäviä tai muista verkoista eristettyjä vaihtoehtoja. Myös siirtymisen tuki on tärkeää. Criblin ja Elasticin kaltaiset työkalut tarjoavat SPL-käännösapuohjelmia, jotka helpottavat siirtymistä Splunkista, kun taas muut tarjoavat erillisiä siirtymispalveluja. Arvioin myös vaatimustenmukaisuustodistuksia, kuten SOC 2-, HIPAA- ja FedRAMP-sertifiointeja, erityisesti arkaluonteisia työkuormia käsittelevien tiimien osalta, sillä puuttuva sertifiointi voi olla ratkaiseva este.
Miksi etsiä Splunk-kilpailijaa?
Splunk on tehokas alusta, joka kerää, indeksoi ja analysoi koneiden tuottamaa dataa. Tämä ohjelmisto on arvokas kaikenkokoisille yrityksille, erityisesti niille, jotka pyrkivät muuttamaan raakaa koneen tuottamaa dataa hyödynnettäväksi tiedoksi toiminnan tehostamista varten.
Vaikka Splunk on alallaan erinomainen, jotkut käyttäjät saattavat etsiä vaihtoehtoja eri syistä – ehkä he tarvitsevat tarkemmin rajattua ratkaisua, erilaisia hinnoittelurakenteita tai käyttöliittymää, joka sopii paremmin heidän tiiminsä työnkulkuun. Siksi Splunkille kilpailijan löytäminen tarkoittaa sellaisen ratkaisun etsimistä, joka vastaa tarkemmin heidän ainutlaatuisiin tarpeisiinsa ja olosuhteisiinsa.
Splunkin tärkeimmät ominaisuudet
Tässä ovat Splunkin tärkeimmät ominaisuudet, joiden avulla voit verrata, mitä vaihtoehtoiset ratkaisut tarjoavat:
- Sovellusten integraatiot: Voit laajentaa Splunkin käyttöä lisäämällä valmiita sovelluksia esimerkiksi AWS:ää, Microsoftia tai Kubernetesia varten.
- Reaaliaikainen haku ja analyysi: Voit hakea ja analysoida lokeja datan saapuessa, mikä auttaa tiimiäsi havaitsemaan ongelmat nopeasti.
- Mukautetut hälytykset: Voit määrittää hälytykset käynnistymään, kun tiettyjä kaavoja esiintyy, joten sinun ei tarvitse valvoa asioita manuaalisesti.
- Datan visualisointityökalut: Voit muuntaa raakadatasta kaavioita ja koontinäyttöjä, jotta tiimisi voi ymmärtää trendejä helpommin.
- Koneoppimisen työkalupakki: Voit rakentaa malleja, jotka havaitsevat kaavoja ja epätavallista toimintaa ilman, että kaikkea tarvitsee koodata alusta alkaen.
- Lokien keskittäminen: Tiimisi voi kerätä lokit monista lähteistä yhteen paikkaan, mikä säästää aikaa ongelmia ratkaistaessa.
- Poikkeamien havaitseminen: Voit havaita automaattisesti datan, joka näyttää poikkeavalta, mikä auttaa tunnistamaan tietoturvariskit varhain.
- Joustavat datasyötteet: Voit tuoda dataa tiedostoista, rajapinnoista tai pilvipalveluista – sen mukaan, mikä toimii parhaiten ympäristössäsi.
- Roolipohjainen käyttöoikeuksien hallinta: Voit hallita sitä, kuka näkee mitäkin, jotta tiimisi voi pitää arkaluonteiset tiedot suojattuina.
Yhteenveto
Yhteenvetona voidaan todeta, että parhaan Splunk-vaihtoehdon valitseminen edellyttää organisaatiosi erityistarpeiden perusteellista ymmärtämistä. Ihanteellisen työkalun tulisi tarjota kattava lokienhallintaohjelmisto, reaaliaikainen valvonta, tehokas datan vastaanotto ja laaja valikoima integraatioita. Lisäksi helppokäyttöisyydestä ja vahvasta asiakastuesta tulee huolehtia.
Keskeiset huomiot:
- Ymmärrä tarpeesi: Jokaisella organisaatiolla on yksilölliset vaatimukset. On tärkeää ymmärtää, mitä ominaisuuksia tarvitset lokienhallinta- ja valvontatyökalulta, sillä se on ensimmäinen askel kohti perusteltua päätöstä. Tarpeet voivat vaihdella edistyneistä analytiikkaominaisuuksista tiettyjen integraatioiden tarpeeseen.
- Panosta käytettävyyteen: Tehokkaan työkalun tulisi olla helppokäyttöinen. Etsi intuitiivinen koontinäyttö, tehokkaat käyttöönottoresurssit ja luotettava asiakastuki varmistaaksesi työkalun käyttöönoton ja käytön organisaatiossasi.
- Ota skaalautuvuus huomioon: Datatarpeesi kasvavat ajan mittaan. Siksi valitsemasi työkalun tulisi skaalautua kanssasi ja käsitellä vaivattomasti suurempia datamääriä samalla suorituskyvyn tasolla.