

Parhaat koodianalyysityökalut auttavat kehittäjiä havaitsemaan virheet ajoissa, parantamaan koodin laatua ja valvomaan koodausstandardeja automaattisesti, jotta ongelmat eivät päädy tuotantoon. Epäselviä virheitä selvittäessä, suurten koodikantojen piileviä puutteita jäljittäessä tai tiimien vaihtelevien koodityylien kanssa työskennellessä laadun ylläpitäminen suuressa mittakaavassa muuttuu turhauttavaksi ja aikaa vieväksi.
Oikea koodianalyysialusta automatisoi tarkistukset, nostaa todelliset ongelmat esiin ja auttaa tiimejä keskittymään puhtaamman ja luotettavamman koodin kirjoittamiseen. Teknologiajohtajana, jolla on yli 20 vuoden kokemus kehitystyökalujen testaamisesta ja arvioinnista tuotantoputkissa, olen tunnistanut parhaat ratkaisut, joiden avulla tiimit voivat edetä nopeammin laadusta tinkimättä. Jokainen arvio kattaa ominaisuudet, hyvät ja huonot puolet sekä parhaiten soveltuvat käyttötapaukset, jotta voit valita työnkulkuusi sopivan työkalun.
Miksi luottaa ohjelmistosuosituksiimme
6,700+
Reviews
20
Industry experts
16+
Evaluation factors
14
Years
Tiimimme on testannut ja arvioinut ohjelmistoja vuodesta 2012 lähtien. Teknologiajohtajina tiedämme itse, kuinka vaikeaa — ja tärkeää — oikean ohjelmiston valitseminen on.
Tätä opasta varten arvioimme työkaluja käytännön testauksen ja itsenäisen tutkimuksen avulla, pisteyttäen työkalut valintakriteeriemme perusteella.
Arvostelumme perustuvat inhimilliseen toimitukselliseen harkintaamme, eivät myyntipuheeseen.
Asiantuntija-arvioijat:
- Paulo Gardini MiguelTech Director
 Tim FisherVP of AI
 Gabriel RosasTech Lead & Software Architect
 Christhian GruhnTech Lead & Platform Architect

Koodianalyysityökalujen vertailutaulukko
Tämä vertailutaulukko kokoaa yhteen parhaiden koodianalyysityökalujeni valintojen hinnoittelutiedot.
Sorted by: Default
| Tool | Starting Price | Website | |
|---|---|---|---|
Sopii parhaiten seuraavan sukupolven koodikatselmuksiin | 4.3 out of 5 | $350/kuukausi Maksuton paketti saatavilla | Book Demo |
Paras toimitusketjun uhkien havaitsemiseen | Not rated | Alkaen 399 $/kuukausi 7 päivän ilmainen kokeilujakso + ilmainen esittely saatavilla | Website |
Parhaimmillaan tekoälypohjaiseen koodianalyysiin | 4.5 out of 5 | $200/kuukausi Maksuton tilaus saatavilla | Book Demo |
Paras koodivaraston sisäiseen tekoälypohjaiseen tietoturvakorjaukseen | 4.7 out of 5 | $1,000/kehittäjä/vuosi Ilmainen esittely saatavilla | Website |
Paras tekoälypohjaiseen haavoittuvuuksien tunnistamiseen | Not rated | $34/kehittäjä/kuukausi Ilmainen tilaus saatavilla | Book Demo |
Paras tietoturvatestaukseen | 4.4 out of 5 | $57/käyttäjä/kuukausi Ilmainen paketti saatavilla | Website |
Sopii parhaiten teknisen velan hallintaan | 4.6 out of 5 | $21/month Yritys | Website |
Paras edistyneeseen analyysiin | 4.4 out of 5 | $24/user/month 14 päivän ilmainen kokeilujakso + ilmainen tilaus saatavilla | Website |
Paras CI/CD-integraatioihin | 4.5 out of 5 | Alkaen 15 $/kuukausi 14 päivän ilmainen kokeilujakso | Website |
Paras avoimen lähdekoodin koodianalyysityökalu | Not rated | Saatavilla ilmaiseksi Saatavilla ilmaiseksi | Website |


Parhaiden koodianalyysityökalujen arviot
Alla ovat yksityiskohtaiset yhteenvedot parhaista koodianalyysityökaluista, jotka pääsivät koontilistalleni. Arvioni tarjoavat yksityiskohtaisen katsauksen kunkin työkalun tärkeimpiin ominaisuuksiin, hyviin ja huonoihin puoliin, integraatioihin ja ihanteellisiin käyttötapauksiin, jotta löydät itsellesi parhaan vaihtoehdon.
 Sopii parhaiten seuraavan sukupolven koodikatselmuksiin
- Maksuton paketti saatavilla
- Alkaen $350/kuukausi
Visit WebsiteCustomer Rating:4.3/5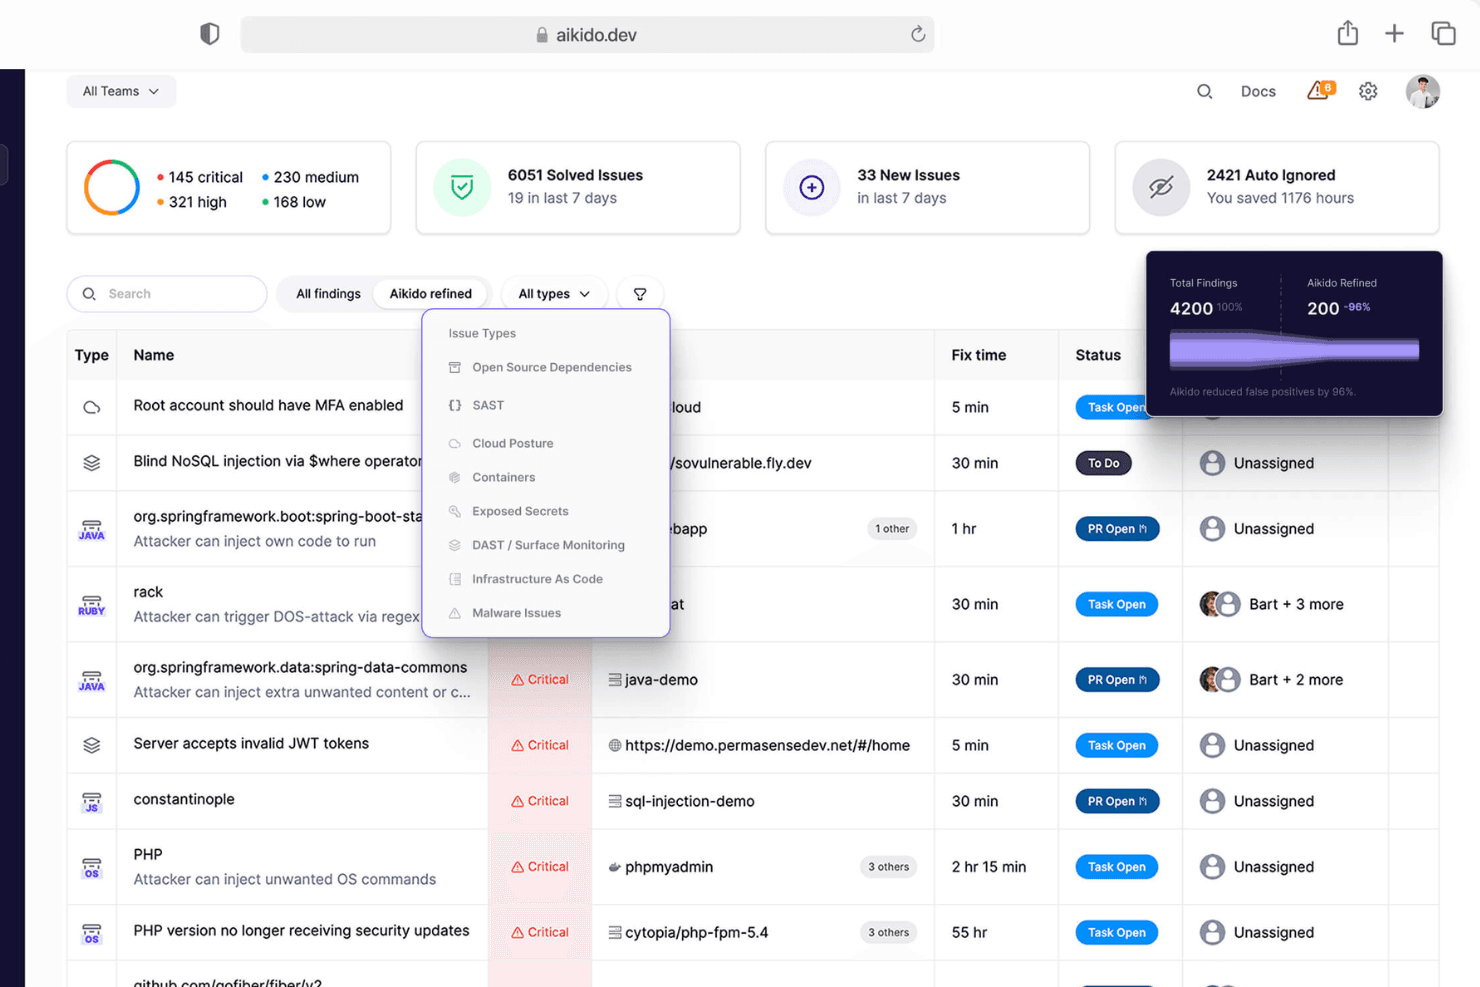
Aikido Security tarjoaa yhtenäisen koontinäytön, jonka avulla ongelmia voi lajitella ja suodattaa tyypin, vakavuuden ja tarkistuslähteen mukaan. Aikido Security on DevSecOps-alusta, joka tarjoaa kattavia tietoturvaratkaisuja sekä koodi- että pilviympäristöihin.
Miksi valitsin Aikido Securityn: Aikido yhdistää seuraavan sukupolven koodin laaduntarkistukset ja staattisen sovellusturvatestauksen (SAST) yhdeksi alustaksi, mikä auttaa kehittäjiä havaitsemaan sekä virheet että haavoittuvuudet varhaisessa vaiheessa. Sen tekoälypohjaiset tarkistukset tuovat esiin ylläpidettävyyteen ja koodin laatuun liittyviä ongelmia sekä havaitsevat kriittisiä puutteita, kuten SQL-injektioita, sivustojen välisiä komentosarjahyökkäyksiä (XSS) ja puskuriylivuotoja. Luotettavien avoimen lähdekoodin tarkistustyökalujen, kuten Banditin, Opengrepin (joka korvaa Semgrepin) ja Gosecin, sekä Aikidon omien tekoälypohjaisten moottoreiden avulla alusta tarjoaa syvällistä, tarkkaa ja toimintaan ohjaavaa analyysiä.
Aikido Securityn erottuvat ominaisuudet ja integraatiot:
Ominaisuuksia, jotka erottavat Aikidon edukseen, ovat myös sen pilviympäristön tietoturva-aseman hallinnan (CSPM) valmiudet, jotka havaitsevat pilvi-infrastruktuurin riskejä tärkeimmillä pilvipalveluntarjoajilla, sekä salaisuuksien tunnistusominaisuus, joka estää luvattoman käytön tarkistamalla koodista vuotaneet ja paljastuneet API-avaimet, salasanat, varmenteet ja salausavaimet.
Integraatioihin kuuluvat Amazon Web Services (AWS), Google Cloud, Microsoft Azure Cloud, Drata, Vanta, AWS Elastic Container Registry, Docker Hub, Jira, Asana ja GitHub.
Pros and Cons
Pros:
- Helppokäyttöinen käyttöliittymä
- Tarjoaa toimintaan ohjaavia oivalluksia
- Tarjoaa kattavan koontinäytön ja mukautettavat raportit
Cons:
- Korjaamattomat CVE-haavoittuvuudet jätetään oletusarvoisesti pois lyhytikäisten säilöjen tarkistuksista
- Aikidon on otettava käyttöön mukautetut SAST-säännöt
Learn more about Aikido Security: Paras toimitusketjun uhkien havaitsemiseen
- 7 päivän ilmainen kokeilujakso + ilmainen esittely saatavilla
- Alkaen 399 $/kuukausi (laskutetaan vuosittain)

Xygenin koontinäyttö näyttää priorisoidut sovellusturvallisuusriskit koodissa, riippuvuuksissa, CI/CD:ssä, salauksissa ja IaC:ssä. Xygeni on tekoälypohjainen sovellusturvallisuusalusta, joka yhdistää SAST-analyysin, ohjelmistokoostumuksen analyysin (SCA), salausten tunnistuksen, haitallisen koodin tarkistuksen, IaC-analyysin, CI/CD-turvallisuuden ja toimitusketjun riskien seurannan. Koodianalyysi suoritetaan asiakaspuolella, mikä auttaa organisaatioita pitämään lähdekoodin omassa infrastruktuurissaan.
Kenelle Xygeni sopii parhaiten?
Xygeni sopii erityisen hyvin turvallisuuteen keskittyville keskisuurten ja suurten organisaatioiden suunnittelutiimeille, jotka tarvitsevat yhtenäisen näkyvyyden sovelluskoodiin, riippuvuuksiin ja CI/CD-putkiin.
Miksi valitsin Xygenin
Otin Xygenin mukaan tähän luetteloon, koska se yhdistää perinteisen sovellusturvallisuustestauksen haitallisen koodin tunnistukseen, ohjelmistotoimitusketjun seurantaan ja tekoälyavusteisiin korjaustyönkulkuihin. Omassa koodissa ja avoimen lähdekoodin riippuvuuksissa olevien haavoittuvuuksien tunnistamisen lisäksi alusta auttaa tiimejä priorisoimaan löydöksiä AI-avusteisen luokittelun avulla ja tuottamaan korjausehdotuksia AI-avusteisella automaattikorjauksella. Pidän myös siitä, että se yhdistää saavutettavuuden ja hyödynnettävyyden analyysin laajempaan sovellusturvallisuuden näkyvyyteen, mikä auttaa tiimejä keskittymään tärkeimpiin riskeihin.
Xygenin tärkeimmät ominaisuudet
- Tekoälypohjainen SAST: Tunnistaa haavoittuvuuksia, kuten SQL-injektioita, sivustojenvälistä komentosarjahyökkäystä (XSS), epävarmaa todennusta, valtuutusongelmia ja muistiin liittyviä heikkouksia.
- Haitallisen koodin tunnistus: Tunnistaa mahdollisesti haitallisia koodimalleja, kuten takaovia, troijalaisia, käänteisiä komentotulkkeja, peitettyä suoritusta, naamioituja tiedostoja ja rekisterin manipulointia.
- AI-avusteinen luokittelu: Hyödyntää esimerkiksi saavutettavuutta, hyödynnettävyyttä, internet-altistusta ja liiketoimintavaikutusta auttaakseen tietoturvalöydösten priorisoinnissa.
- AI-avusteinen automaattikorjaus: Luo kooditason korjausehdotuksia ja tukee vetopyyntöihin perustuvia työnkulkuja.
- Salausten ja IaC:n tarkistus: Tunnistaa paljastuneet tunnistetiedot ja analysoi infrastruktuuri koodina -määrityksiä Terraform-, CloudFormation-, Kubernetes- ja Helm-ympäristöissä.
- SBOM-luonti: Tuottaa ohjelmistojen materiaaliluetteloita SPDX- ja CycloneDX-muodoissa.
Xygenin integraatiot
Xygeni integroituu GitHubiin, GitLabiin, Bitbucketiin, Azure DevOpsiin, Jenkinsiin, CircleCI:hin ja muihin SCM- ja CI/CD-alustoihin. Se tukee myös Jiran, GitHub Issuesin ja Slackin käyttöä työnkulkujen hallintaan ja ilmoituksiin. IDE-integraatiot ovat saatavilla Visual Studio Codelle, Visual Studiolle, Eclipselle, IntelliJ IDEAlle, Cursorille ja Windsurfille. Alusta tarjoaa myös REST API -käytön ja MCP-palvelintuen mukautettuja integraatioita ja automaatiotyönkulkuja varten.
Pros and Cons
Pros:
- Suodattaa kohinan ja tuo hyödynnettävissä olevat riskit esiin
- Kattaa koodin kontteihin asti yhdellä tarkistuksella
- Haitallisten avoimen lähdekoodin pakettien reaaliaikainen tunnistus
Cons:
- Koontinäytön ja raporttien mukautusmahdollisuudet ovat rajalliset
- Monimutkaiset CI/CD-asetukset vaativat manuaalista hienosäätöä
Learn more about Xygeni: Parhaimmillaan tekoälypohjaiseen koodianalyysiin
- Maksuton tilaus saatavilla
- Alkaen $200/kuukausi
Visit WebsiteCustomer Rating:4.5/5
Zeropath tarjoaa kattavan hallintapaneelin koodin turvallisuuden seurantaan. Zeropath on tekoälypohjainen staattisen sovellusturvallisuuden testauksen (SAST) alusta, joka palvelee yrityksiä ja ammattilaisia, jotka haluavat parantaa koodin turvallisuutta ja tehostaa ohjelmistokehitysprosessejaan. Haavoittuvuuksien tunnistus- ja automaattisten korjausominaisuuksiensa ansiosta Zeropath sopii erityisesti tiimeille, jotka asettavat turvallisuuden etusijalle nopeudesta tinkimättä. Vähentämällä vääriä positiivisia havaintoja ja integroitumalla saumattomasti suosittuihin kehitysalustoihin se muuttaa turvallisuuden mahdollisesta pullonkaulasta turvallisemman ja nopeamman koodin käyttöönoton katalysaattoriksi.
Miksi valitsin Zeropathin
Valitsin Zeropathin, koska se erottuu tekoälypohjaisella lähestymistavallaan koodianalyysiin ja tarjoaa ainutlaatuisia ominaisuuksia, jotka ovat ratkaisevan tärkeitä nykyaikaisille kehitystiimeille. Alustan nopeat skannausominaisuudet, joiden ansiosta vetopyyntöjen tarkistukset valmistuvat alle 60 sekunnissa, varmistavat, että tiimisi saa oikea-aikaista palautetta kehitystyön kulkua häiritsemättä. Lisäksi Zeropathin automaattinen korjaustiedostojen luonti, jota voidaan hienosäätää luonnollisen kielen kehotteilla, käsittelee haavoittuvuudet tehokkaasti ja antaa tiimillesi mahdollisuuden keskittyä innovointiin manuaalisten korjausten sijaan.
Zeropathin tärkeimmät ominaisuudet
Erottuvien ominaisuuksiensa lisäksi Zeropath tarjoaa useita muita ominaisuuksia, jotka tekevät siitä arvokkaan työkalun koodianalyysiin:
- Salaisuuksien tunnistus: Skannaa koodivarastosi vuotaneiden tunnusten ja avainten varalta.
- Laaja ohjelmointikielten tuki: Tukee useita ohjelmointikieliä, mikä parantaa sen monipuolisuutta eri projekteissa.
- Käytäntöjen valvonta: Voit kirjoittaa luonnollisen kielen sääntöjä ja valvoa niiden noudattamista koko koodikannassa.
- Integrointi versionhallintajärjestelmiin: Integroituu saumattomasti suosittuihin järjestelmiin, kuten GitHubiin ja GitLabiin, ja tarjoaa reaaliaikaista palautetta kehityssyklin aikana.
Zeropathin integraatiot
Integraatioihin kuuluvat GitHub, GitLab, Bitbucket, Azure Pipelines, VS Code, CircleCI ja Docker.
Pros and Cons
Pros:
- Tunnistaa logiikkavirheitä ja piileviä riskejä, jotka saattavat jäädä huomaamatta tavallisissa skannauksissa.
- Vähentää häiritseviä havaintoja, jotta tiimisi voi keskittyä todellisiin ongelmiin.
- Tarjoaa selkeät korjausehdotukset, jotka nopeuttavat turvallisuustarkistuksia.
Cons:
- Haavoittuvuuksia saattaa jäädä havaitsematta, jos tekoälyä ei määritetä oikein.
- Työnkulun mukauttaminen automaation ympärille saattaa vaatia aikaa.
Learn more about Zeropath: Paras koodivaraston sisäiseen tekoälypohjaiseen tietoturvakorjaukseen
- Ilmainen esittely saatavilla
- Enintään $1,000/kehittäjä/vuosi (laskutetaan vuosittain)
Visit WebsiteCustomer Rating:4.7/5
Mend.io:n hallintapaneeli näyttää vakavan SQL-injektiohaavoittuvuuden (CWE-89), jossa haavoittuva koodi ja korjaustiedot on korostettu. Mend.io on koodianalyysialusta, joka auttaa havaitsemaan tietoturva-aukot ja lisenssiongelmat sekä omassa että avoimen lähdekoodin koodissa. Se yhdistää staattisen sovellusten tietoturvatestauksen (SAST) ja ohjelmistokoostumuksen analyysin (SCA), jotta näet sovelluksesi riskit kehityksen aikana.
Miksi valitsin Mend.io:n: Lisäsin Mend.io:n tähän luetteloon, koska se ratkaisee kaksi ongelmaa, joiden kanssa monet tietoturvatiimit kamppailevat – hitaat tarkistukset ja tulosten runsaus. Sen staattinen analyysimoottori toimii 10 kertaa nopeammin kuin perinteiset SAST-työkalut ja keskittyy tuomaan esiin viimeisimmän muutoksesi jälkeen ilmenneet uudet ongelmat. Näin voit keskittyä olennaisten ongelmien korjaamiseen sen sijaan, että kävisit läpi vanhentuneita hälytyksiä. Pidän myös sen tekoälypohjaisesta korjaamisesta, joka ehdottaa korjauksia, jotka voit ottaa käyttöön yhdellä napsautuksella lyhentääksesi keskimääräistä ratkaisuaikaa.
Mend.io:n keskeiset ominaisuudet ja integraatiot:
Ominaisuuksiin kuuluvat avoimen lähdekoodin pakettien lisenssien vaatimustenmukaisuuden hallinta, konttikuvien tarkistus ja tekoälyn tuottamien koodikomponenttien riskianalyysi. Lisäksi se tarjoaa roolipohjaiset käyttöoikeudet, auditointeihin soveltuvan raportoinnin ja API-rajapinnan mukautettuja integraatioita varten.
Integraatioihin kuuluvat Azure DevOps, Bitbucket Cloud, GitHub.com, GitHub Enterprise, GitLab, Mend for Azure Repos, Mend for Bitbucket Data Center ja Mend for GitLab.
Pros and Cons
Pros:
- Perinteisiä SAST-työkaluja nopeammat tarkistukset
- Tekoälypohjainen korjaus yhdellä napsautuksella
- Kattaa oman ja avoimen lähdekoodin koodin
Cons:
- Käyttöönotto saattaa edellyttää määrityksiä
- Rajallinen kieli- ja pakettituki
Learn more about Mend.io: Paras tekoälypohjaiseen haavoittuvuuksien tunnistamiseen
- Ilmainen tilaus saatavilla
- Alkaen $34/kehittäjä/kuukausi

Corgea merkitsee korkean riskin SQL-injektio-ongelman ja ehdottaa suojattua, parametroitua koodikorjausta suoraan pull requestissa. Corgea on suunniteltu kehittäjille ja tietoturva-ammattilaisille, jotka haluavat älykkäämmän tavan analysoida koodia. Se ratkaisee haavoittuvuuksien etsimiseen ja korjaamiseen liittyvän ongelman tuomalla tekoälypohjaisen analyysin suoraan olemassa olevaan työnkulkuusi. Koska se ymmärtää koodisi kontekstin, Corgea vähentää väärien positiivisten havaintojen määrää ja tuottaa korjauksia, joita voit todella käyttää. Siksi se sopii hyvin tiimeille, jotka haluavat parantaa tietoturvaa ilman perinteisille työkaluille tyypillistä kohinaa ja tehottomuutta.
Miksi valitsin Corgean
Valitsin Corgean, koska se käyttää tekoälynatiivia SAST-tekniikkaa havaitakseen haavoittuvuuksia, joita perinteiset työkalut usein eivät löydä, mukaan lukien liiketoimintalogiikan puutteet ja monimutkaisemmat koodiongelmat. Se hyödyntää suuria kielimalleja koodin kontekstin ymmärtämiseen, mikä vähentää väärien positiivisten havaintojen määrää merkittävästi. Lisäksi sen automaattinen priorisointi ja kontekstitietoinen tunnistus eivät ainoastaan ilmoita ongelmista, vaan tarjoavat myös käytännössä hyödynnettäviä korjauksia. Tietoturvaan keskittyville tiimeille tämä tekee Corgeasta tehokkaamman ja käytännöllisemmän vaihtoehdon.
Corgean tärkeimmät ominaisuudet
Tekoälynatiivien SAST-ominaisuuksiensa lisäksi Corgea tarjoaa useita muita ominaisuuksia, jotka lisäävät sen hyödyllisyyttä koodianalyysityökaluna:
- Riippuvuuksien tarkistus: Tunnistaa automaattisesti haavoittuvuudet kolmansien osapuolten riippuvuuksista yli 25 ohjelmointikielellä.
- Infrastruktuuri koodina (IaC) -tarkistus: Havaitsee infrastruktuurikoodin tietoturvan virheelliset määritykset ja paljastuneet salaisuudet ennen käyttöönottoa.
- Salaisuuksien tarkistus: Etsii kovakoodattuja tunnistetietoja ja arkaluonteisia tietoja hahmontunnistuksen sekä tekoälypohjaisen kontekstuaalisen ymmärryksen avulla.
- Tekoälypohjainen korjaus: Luo kontekstitietoisia korjauksia haavoittuvuuksiin analysoimalla koodimalleja ja tietoturvakontrolleja.
Corgean integraatiot
Corgea ei tällä hetkellä ilmoita natiivisia integraatioita.
Pros and Cons
Pros:
- Tekoälypohjainen haavoittuvuuksien tunnistus
- Automaattiset suojatun koodin korjaukset
- Liiketoimintalogiikan puutteiden tunnistus
Cons:
- Ei ajonaikaisen suojauksen ominaisuuksia
- Keskittyy sovellustietoturvaan, ei koko pinoon
Learn more about Corgea: Paras tietoturvatestaukseen
- Ilmainen paketti saatavilla
- Alkaen $57/käyttäjä/kuukausi
Visit WebsiteCustomer Rating:4.4/5
Snykin hallintapaneeli, jossa näkyy yhteenveto kaikista koodausongelmista. Snyk on kehittäjien tietoturva-alusta, joka tarjoaa koodisi reaaliaikaisen skannauksen ja analysoinnin. Se tarjoaa myös git-repositorion integroinnin, jonka avulla voit priorisoida ongelmia projekteissasi.
Miksi valitsin Snykin: Lisäsin Snykin tähän luetteloon, koska se tarjoaa vaikuttavia tietoturvaominaisuuksia. Ensimmäinen niistä on DeepCode AI -työkalu, joka näyttää luettelon pikakorjauksista tunnistaessaan ongelmia. Voit tarkastella näitä korjauksia ja ottaa ne käyttöön integroidusta kehitysympäristöstäsi (IDE). Toinen ominaisuus on se, että Snyk antaa jokaiselle ongelmalle riskipisteytyksen, joten voit priorisoida ongelmia ja tehdä koodistasi turvallisempaa.
Snykin erottuvat ominaisuudet ja integraatiot:
Ominaisuuksiin kuuluu konttien skannaus, joka tarkistaa konttikuvien haavoittuvuudet, sekä reaaliaikainen koodin seuranta, joka vahvistaa koodisi toimivuuden työskentelyn aikana. Pidin siitä, että pystyin tarkistamaan koodini jopa työpisteeni ulkopuolella ollessani, kun testasin sitä.
Integraatiot ovat saatavilla natiivisti CI/CD-työkaluille, kuten Jenkinsille, Azure Pipelinesille ja Bitbucket Pipelinesille. IDE-työkaluille, kuten Eclipselle, PhpStormille ja Visual Studiolle, on myös saatavilla laajennuksia.
Pros and Cons
Pros:
- Helppo integroida ja ottaa käyttöön
- Tarjoaa jatkuvan integroinnin ja jatkuvan toimituksen (CI/CD) putki-integraation
- Käyttöliittymässä on helppo navigoida
Cons:
- Skannausajat ovat hitaampia
- Ilmaisessa paketissa on rajoitus, joka sallii 100 testiä kuukaudessa
Learn more about Snyk Code: Sopii parhaiten teknisen velan hallintaan
- Yritys (hinnoittelu pyynnöstä)
- $21/month
Visit WebsiteCustomer Rating:4.6/5
CodeScene analysoi koodin terveydentilan kehityssuuntia, tunnistaa ongelmakohdat ja tarjoaa käytännönläheisiä näkemyksiä koodin laadun parantamiseen. CodeScene on koodianalyysi- ja visualisointityökalu, joka on suunniteltu auttamaan kehitystiimejä tunnistamaan teknistä velkaa, parantamaan koodin laatua ja tehostamaan tiimin tuottavuutta.
Miksi valitsin CodeScenen: Pidän sen kyvystä tunnistaa koodikannan ongelmakohdat. Nämä ongelmakohdat ovat alueita, joita muutetaan usein ja joissa saattaa piillä huomaamattomia riskejä. Paikantamalla nämä kriittiset osiot CodeScene auttaa tiimiäsi kohdentamaan ylläpitotoimet sinne, missä niillä on suurin merkitys. Työkalu myös visualisoi, miten yksittäiset tekijät ja tiimit vaikuttavat koodiisi aina tiedostojen omistajuudesta tuotantomittareihin asti. Tämä tieto auttaa ymmärtämään koodin laatuun vaikuttavia inhimillisiä tekijöitä ja tukee parempaa yhteistyötä sekä tiedon jakamista.
CodeScenen huomionarvoiset ominaisuudet ja integraatiot:
Ominaisuuksiin kuuluvat automaattiset koodikatselmoinnit, jotka integroituvat pull-pyyntöihisi ja tarjoavat reaaliaikaista palautetta koodin laatuun liittyvistä ongelmista. CodeScenen IDE-laajennus tarjoaa välitöntä palautetta koodin laadusta kehitysympäristössäsi ja auttaa havaitsemaan sekä korjaamaan ongelmat varhaisessa vaiheessa. Lisäksi työkalu tarjoaa koodikattavuusanalyysin, jossa kattavuusmittarit yhdistetään koodikannan suuren riskin alueiden tunnistamiseksi ja lieventämiseksi.
Integraatioihin kuuluvat Jira, Trello, Azure DevOps, GitHub Issues, GitLab, YouTrack, Slack ja REST-rajapinta.
Pros and Cons
Pros:
- Auttaa tunnistamaan ja priorisoimaan teknistä velkaa tehokkaasti
- Tarjoaa käytännönläheisiä näkemyksiä koodin laadusta ja tiimin dynamiikasta
- Tarjoaa visualisointeja, joiden ansiosta monimutkaiset tiedot on helppo ymmärtää
Cons:
- Määritys voi olla monimutkainen tietyissä kokoonpanoissa
- Useimmat integraatiot ovat saatavilla vain korkeamman tason tilauksissa
Learn more about CodeScene: Paras edistyneeseen analyysiin
- 14 päivän ilmainen kokeilujakso + ilmainen tilaus saatavilla
- Alkaen $24/user/month (laskutetaan vuosittain)
Visit WebsiteCustomer Rating:4.4/5
CodeRabbit tarjoaa tekoälypohjaisen koodintarkistusnäkymän TypeScript-koodin analysointiin. CodeRabbit on tekoälypohjainen työkalu, joka on suunniteltu tehostamaan koodin tarkistusprosessia. Automatisoimalla tarkistuksia ja tarjoamalla älykkäitä näkemyksiä se auttaa kehittäjiä havaitsemaan ja korjaamaan ongelmat nopeammin ja tehokkaammin.
Miksi valitsin CodeRabbitin: Valitsin CodeRabbitin sen edistyneiden analyysiominaisuuksien vuoksi. Työkalu käyttää staattisia analysaattoreita ja tekoälypäättelyä, mikä tarkoittaa, ettei se ainoastaan löydä virheitä, vaan ymmärtää myös koodin rakenteen. Tämä johtaa perusteellisempaan tarkistukseen ja vähäisempään kohinaan, jolloin tiimisi voi keskittyä siihen, mikä todella on tärkeää. Lisäksi sen automaattinen raportointiominaisuus tuottaa hyödyllisiä julkaisutietoja ja päivittäisiä raportteja, joten kaikki pysyvät ajan tasalla ilman ylimääräistä vaivaa.
CodeRabbitin keskeiset ominaisuudet ja integraatiot:
Ominaisuuksiin kuuluu agenttikeskustelu, jonka avulla voit olla vuorovaikutuksessa ja automatisoida tehtäviä, kuten koodin generointia ja palautteen käsittelyä, mikä tekee työnkulustasi yhtenäisemmän. Työkalu tarjoaa myös yksinkertaisia PR-yhteenvetoja, joissa esitetään tiivis katsaus muutettuihin tiedostoihin ja kuvauksiin, mikä auttaa sinua ymmärtämään nopeasti, mitä on muokattu. Lisäksi CodeRabbit sisältää automaattisen ongelmien tunnistamisen, mikä varmistaa, että poikkeamat korostetaan ja käsitellään nopeasti.
Integraatioihin kuuluvat GitHub, GitLab, Azure DevOps, Jira, Linear, Mercury, Writer, Abnormal Security, Ashby, Chegg, Sisense ja Groupon.
Pros and Cons
Pros:
- CodeRabbit CLI mahdollistaa tekoälypohjaiset koodintarkistukset suoraan päätteessä
- Käyttäjät voivat tarkistaa tekoälyn luoman koodin rivi riviltä ennen sitoutumista, mikä varmistaa perusteelliset tarkistukset
- Antaa koodista välitöntä palautetta ja tunnistaa hallusinaatiot, logiikka-aukot, haavoittuvuudet ja puuttuvat testit
Cons:
- Jotkut käyttäjät saattavat pitää alkuasetuksia ja integraatioprosessia tietovarastojen kanssa hankalana
- Se ei välttämättä ymmärrä täysin monimutkaisia koodikantoja, mikä voi johtaa epätarkkuuksiin ja vaikuttaa palautteen luotettavuuteen
Learn more about CodeRabbit: Paras CI/CD-integraatioihin
- 14 päivän ilmainen kokeilujakso
- Alkaen 15 $/kuukausi
Visit WebsiteCustomer Rating:4.5/5
Codacyn avulla voit tarkastella keskeisiä koodin laatumittareita yhdestä paikasta. Codacy on koodianalyysityökalu, joka automatisoi koodikatselmukset. Se analysoi lähdekoodisi ja korostaa ongelmat työskentelyn aikana, minkä ansiosta voit kehittää tehokkaampia ohjelmistoja. Alusta tukee yli 40 ohjelmointikieltä ja viitekehystä suoraan käyttövalmiina.
Miksi valitsin Codacyn: Valitsin Codacyn, koska se integroituu hyvin CI-työnkulkuihin – DevOps-käytäntöön, jossa koodimuutokset yhdistetään repositorioon. Codacyn integroiminen GitHubiin mahdollisti välittömän palautteen saamisen koodistani, joten pystyin korjaamaan ongelmat nopeasti. Toinen syy Codacyn valintaan oli se, että se auttaa yhdenmukaistamaan koodin laatua estämällä automaattisesti pull-pyynnöt, jotka eivät täytä tiettyjä standardeja.
Codacyn tärkeimmät ominaisuudet ja integraatiot:
Ominaisuuksia joista pidin Codacyssa, ovat mahdollisuus määrittää mukautettuja sääntökokonaisuuksia. Codacyssa on saatavilla satoja sääntöjä, mutta voit myös ladata oman määritystiedostosi. Näin tiettyjen ehtojen soveltaminen koodikantaan ja koodin laadun ylläpitäminen kaikissa tiimeissä on helppoa.
Integraatiot ovat saatavilla suoraan GitHubiin, GitLabiin ja Bitbucketiin. Suorat integraatiot ovat saatavilla myös Jiraan ja Slackiin.
Pros and Cons
Pros:
- Tarjoaa hyödyllisiä koodin laatua koskevia raportteja
- Helppo integroida koodauksen työnkulkuihin
- Noudattaa SOC2-tietoturvastandardeja
Cons:
- Ei integroidu Lombokiin, Java-kirjastoon, joka vähentää toisteista koodia
- Koodimalleja ei voi viedä
Learn more about Codacy:

PMD:n käyttäminen päällekkäisen koodin löytämiseen. PMD on avoimen lähdekoodin työkalu, joka tarjoaa staattista analyysiä ohjelmointikielille, kuten JavaScriptille, Apexille ja XML:lle. Se on saatavilla Windowsille, macOS:lle ja Linuxille.
Miksi valitsin PMD:n: Useimmat koodianalyysityökalut edellyttävät maksullista lisenssiä tai tarjoavat rajalliset toiminnot ilmaisversioissaan. Valitsin PMD:n kuitenkin siksi, että se on avoimen lähdekoodin ohjelmisto, mikä tekee siitä kustannustehokkaan vaihtoehdon maksullisille työkaluille.
PMD:n tärkeimmät ominaisuudet ja integraatiot:
Ominaisuuksia joista pidin PMD:tä käyttäessäni, ovat sen sisäänrakennetut tarkistukset, joiden avulla voit määrittää eri kielten sääntöjä koodausstandardien noudattamisen varmistamiseksi. Työkalu sisältää myös kopiointi- ja liittämistunnistimen (CPD), jonka avulla voit tunnistaa koodikannassasi olevan päällekkäisen koodin.
Integraatiot suosittuihin IDE-ympäristöihin, kuten Eclipseen, JDeveloperiin ja Gradleen, ovat saatavilla laajennusten kautta.
Pros and Cons
Pros:
- Pystyy tunnistamaan päällekkäistä koodia useilla ohjelmointikielillä
- Käsittelee väärät positiiviset tulokset tehokkaasti
- Ilmainen ja avoimen lähdekoodin
Cons:
- PMD:n analyysisääntöjen määrittäminen voi olla monimutkaista
- Koodipalautetta ei anneta reaaliajassa
Learn more about PMD:
Muut koodianalyysityökalut
Muutama koodianalyysityökalu ei aivan päässyt listalleni, mutta niihin kannattaa tutustua tarkemmin:
- 11QodanaSopii parhaiten useiden ohjelmointikielten tukemiseen
- 12Synopsys CoverityParas DevOps-tiimeille
- 13Fortify Static Code Analyzer (SCA)Paras yritysten tietoturvaan
- 14Veracode Static AnalysisParas haavoittuvuuksien skannaukseen ja kattavuuteen
- 15Code Climate QualityParas GitHub-käyttäjille
- 16JSHintSopii parhaiten koodin monimutkaisuuden hallintaan
- 17SemgrepParas tarkkaan staattiseen analyysiin
- 18CAST HighlightParas ohjelmistojen arviointiin suuressa mittakaavassa
- 19InferParas mobiilikehittäjille
- 20PVS-StudioParas pelikehittäjille
- 21SourceryParas reaaliaikaiseen palautteeseen IDE-ympäristöissä
- 22SentrySopii parhaiten tekoälypohjaiseen virheenkorjaukseen
- 23SonarQubeParas koodin laadun ylläpitoon
- 24DerScannerSopii parhaiten lähdekoodille ja binääritiedostoille
Aiheeseen liittyvät IT-ohjelmistoarviot
Jos et vieläkään löytänyt täältä etsimääsi, tutustu näihin vaihtoehtoisiin työkaluihin, joita olemme testanneet ja arvioineet.
- Verkonvalvontaohjelmistot
- Palvelinten valvontaohjelmistot
- SD-WAN-ratkaisut
- Infrastruktuurin valvontatyökalut
- Pakettien nuuskija
- Sovellusten valvontatyökalut
Miten arvioin koodianalyysityökaluja
Jaan arviointini peruskriteereihin, kuten monikieliseen SAST-analyysiin ja CI/CD-integraatioon, sekä erottaviin tekijöihin, kuten tekoälypohjaisiin korjauksiin ja SCA-analyysiin, jotka erottavat parhaat työkalut muista.
Keskeiset toiminnot (tämän luettelon perusvaatimukset)
Kun valitsen työkaluja luettelooni, arvioin jokaisen työkalun asteikolla 0 (ei tarjoa toimintoa)–5 (erinomainen tällä osa-alueella) jokaisen alla luetellun keskeisen toiminnon osalta. Sen jälkeen muunnan työkalun kokonaispistemäärän prosenttiosuudeksi. Työkalun on saavutettava vähintään 75 prosentin kokonaispistemäärä, jotta se voidaan ottaa mukaan.
- Staattinen koodianalyysi: Arvioin kunkin työkalun suorittaman analyysin kattavuutta – ylittääkö se perustason linttauksen tarjoamalla tieto- ja ohjausvuon analyysin, joka havaitsee todelliset virheet ennen niiden päätymistä tuotantoon.
- Monikielinen tuki: Monikielinen koodikanta on tavallinen, joten tarkistan, kuinka monta yleistä ohjelmointikieltä kukin työkalu kattaa ja käsitteleekö se natiivisti Reactin, Springin tai .NET:n kaltaisia kehyksiä.
- Tietoturvahaavoittuvuuksien havaitseminen: Etsin selkeää yhdistämistä OWASP Top 10:n ja CWE:n merkintöihin vakavuusluokituksineen sekä korjausohjeita, jotka auttavat kehittäjiä korjaamaan ongelmat sen sijaan, että työkalu vain ilmoittaisi niistä.
- CI/CD- ja IDE-integraatio: Jokaisen työkalun pitäisi liittyä alustoihin, joita tiimisi jo käyttää – GitHubiin, GitLabiin, Jenkinsiin ja Azure DevOpsiin – ja parhaassa tapauksessa näyttää havainnot suoraan VS Codessa tai IntelliJ:ssä.
- Mukautetut säännöt ja käytännöt: Tiimeillä on omat standardinsa, joten arvioin, voiko sääntökokonaisuuksia tai laatukriteerejä luoda, muokata ja jakaa organisaatiosi koodauskäytäntöjen mukaisesti.
- Raportointi ja koontinäytöt: Etsin koontinäyttöjä, jotka seuraavat kehityssuuntia ajan kuluessa – virhetiheyttä, korjausasteita ja ongelmallisia tiedostoja – jotta teknisestä kehityksestä vastaavat johtajat ja tietoturvatiimit voivat mitata edistymistä eivätkä vain löytää ongelmia.
Kun minulla on luettelo työkaluista, jotka täyttävät nämä kriteerit, tarkastelen, mikä erottaa kunkin alustan muista.
Erottavat tekijät (mikä erottaa toimittajat toisistaan)
Näin vertailen eri toimittajia:
Erottuvat ominaisuudet
Ohjelmistokoostumuksen analyysi on yksi keskeisistä ominaisuuksista – tarkistan, etsiikö työkalu avoimen lähdekoodin riippuvuuksista tunnettuja CVE-haavoittuvuuksia oman koodisi rinnalla, sillä useimmat nykyaikaiset sovellukset ovat vahvasti riippuvaisia kolmansien osapuolten kirjastoista. Tekoälypohjaiset korjausehdotukset ovat myös tärkeitä, erityisesti silloin, kun työkalu suosittelee tarkkoja korjaustoimia suoraan yhdistämispyynnössä. Arvioin lisäksi, havaitseeko työkalu koodiin kovakoodatut salaisuudet ja IaC-määritysvirheet Terraform- tai Kubernetes-tiedostoissa, mikä sulkee aukon, jonka puhtaat SAST-työkalut usein jättävät avoimeksi.
Ominaisuuksia laajemmin
Kehittäjäkokemus painaa arvioissani paljon – työkalut, jotka tuottavat runsaasti virheellisiä positiivisia havaintoja, menettävät nopeasti käyttäjien luottamuksen, ja tiimit päätyvät jättämään kaikki havainnot huomiotta. Tarkastelen myös käyttöönottovaihtoehtojen joustavuutta, sillä jotkin organisaatiot eivät voi lähettää lähdekoodia SaaS-alustalle ja tarvitsevat itse isännöityjä tai eristetyn verkon vaihtoehtoja. Myös hinnoittelun läpinäkyvyys on tärkeää; tarkistan, veloittaako toimittaja kehittäjäkohtaisesti, repositoriokohtaisesti vai koodirivien määrän perusteella, sillä väärä hinnoittelumalli voi tehdä kustannuksista ennakoimattomia tiimin kasvaessa.
Koodianalyysityökalujen valitseminen
Pitkiin ominaisuusluetteloihin ja monimutkaisiin hinnoittelurakenteisiin on helppo juuttua. Jotta pysyt keskittyneenä käydessäsi läpi omaa yksilöllistä ohjelmistonvalintaprosessiasi, tässä on tarkistuslista huomioon otettavista tekijöistä:
| Tekijä | Mitä tulee ottaa huomioon |
|---|---|
| TekijäSkaalautuvuus | Mitä tulee ottaa huomioonVarmista, että työkalu pystyy käsittelemään suuria koodikantoja ja useita samanaikaisia käyttäjiä hidastamatta analyysiä. |
| TekijäIntegraatiot | Mitä tulee ottaa huomioonVarmista, että työkalu integroituu CI/CD-putkeesi, versionhallintajärjestelmiisi ja projektinhallintatyökaluihisi. |
| TekijäMukautettavuus | Mitä tulee ottaa huomioonEtsi vaihtoehtoja analyysisääntöjen, kynnysarvojen ja raportointimuotojen muokkaamiseen tiimisi työnkulun mukaisiksi. |
| TekijäHelppokäyttöisyys | Mitä tulee ottaa huomioonKoodin visualisointityökalut tarjoavat helposti navigoitavia käyttöliittymiä, joiden käyttöönotto on nopeaa ja jotka vaativat vain vähän koulutusta. |
| TekijäBudjetti | Mitä tulee ottaa huomioonArvioi lisenssikustannukset, ominaisuustasot ja mahdolliset lisämaksut premium-ominaisuuksista tai tuesta. |
| TekijäTurvallisuustoimet | Mitä tulee ottaa huomioonTarkista salaus, turvallinen tietojen käsittely ja turvallisuusstandardien noudattaminen. |
| TekijäTarkkuus | Mitä tulee ottaa huomioonValitse työkalu, jolla on vähän vääriä positiivisia tuloksia ja joka tarjoaa selkeitä, käytännönläheisiä suosituksia. |
| TekijäRaportointi | Mitä tulee ottaa huomioonEtsi yksityiskohtaisia raportteja, jotka sisältävät selkeitä oivalluksia, historiatietoja ja trendianalyysiä. |
Koodianalyysityökalujen trendit
Tutkimuksessani perehdyin lukemattomiin tuoteuutisiin, lehdistötiedotteisiin ja julkaisulokeihin eri koodianalyysityökalujen toimittajilta. Tässä ovat esiin nousevat trendit, joita seuraan:
- Tekoälyavusteinen analyysi: Työkaluissa hyödynnetään yhä enemmän koneoppimista kaavojen havaitsemiseen ja korjausten ehdottamiseen, mikä parantaa tarkkuutta ja vähentää vääriä positiivisia tuloksia.
- Turvallisuuden siirtäminen kehityksen alkuvaiheeseen: Yhä useammat alustat sisällyttävät turvallisuustarkistukset aiempaan vaiheeseen kehityssyklissä, jotta haavoittuvuudet voidaan havaita ennen käyttöönottoa.
- Pilvipohjaiset ratkaisut: Pilvipohjainen koodianalyysi kasvattaa suosiotaan skaalautuvuutensa ja etäkehitysympäristöihin integroitumisensa ansiosta.
- Suorituskyvyn profilointi: Uudemmat työkalut tarjoavat syvällisempää tietoa koodin suorituksesta ja resurssien käytöstä suorituskyvyn parantamisen tueksi.
- Kielituen laajentuminen: Yhä useammat työkalut lisäävät tuen harvinaisille ja uusille ohjelmointikielille vastatakseen monipuolisiin kehitystarpeisiin.
Mitä koodianalyysityökalut ovat?
Koodianalyysityökalut tutkivat lähdekoodia löytääkseen virheitä, turvallisuuspuutteita ja suorituskykyongelmia ennen käyttöönottoa. Kehittäjät, laadunvarmistusinsinöörit ja DevOps-ammattilaiset käyttävät näitä työkaluja puhtaamman ja luotettavamman koodin ylläpitämiseen sekä manuaalisiin tarkistuksiin kuluvan ajan vähentämiseen.
Automaattinen skannaus, staattinen ja dynaaminen analyysi sekä reaaliaikaisen palautteen ominaisuudet auttavat tunnistamaan koodausvirheitä, noudattamaan standardeja ja parantamaan koodin yleistä laatua. Kaiken kaikkiaan nämä työkalut helpottavat tiimien paremman koodin kirjoittamista nopeammin ja pitkäaikaisen vakauden ylläpitämistä projekteissa.
Koodianalyysityökalujen ominaisuudet
Kun valitset koodianalyysityökaluja, kiinnitä huomiota seuraaviin tärkeisiin ominaisuuksiin:
- Staattinen koodianalyysi: Tämä ominaisuus skannaa lähdekoodisi suorittamatta sitä, mikä auttaa tunnistamaan virheet, koodin hajut ja haavoittuvuudet varhaisessa vaiheessa kehitysprosessia. Se sopii erinomaisesti ongelmien havaitsemiseen ennen kuin ne päätyvät tuotantoon.
- Integraatio kehitysympäristöihin: Tämän ansiosta voit työskennellä suoraan siellä, missä kirjoitat koodia. Nämä työkalut integroituvat usein saumattomasti suosittuihin IDE-ympäristöihin, joten voit korjata ongelmia ja nähdä ehdotuksia reaaliajassa vaihtamatta ohjelmien välillä.
- Automaattinen raportointi: Saat yksityiskohtaiset erittelyt koodin laadusta, monimutkaisuudesta tai vaatimustenmukaisuudesta suoraan sähköpostiisi tai hallintapaneeliisi. Näiden raporttien avulla voit seurata edistymistä, tunnistaa trendejä ja pitää tiimisi ajan tasalla.
- Koodimittarit ja oivallukset: Tämä ominaisuus määrittää muun muassa syklomaattisen kompleksisuuden, koodin päällekkäisyyden ja ylläpidettävyyden määrällisesti. Mittarit antavat selkeän kuvan mahdollisista ongelmakohdista, jotta voit kohdistaa parannukset oikein.
- Tuki useille kielille: Jos työskentelet useammalla kuin yhdellä ohjelmointikielellä, tämä ominaisuus on korvaamaton. Hyvät työkalut analysoivat kaiken Javasta ja Pythonista JavaScriptiin, joten voit kattaa koko koodikantasi.
- Mukautettavat sääntökokoelmat: Voit mukauttaa analyysisäännöt tiimisi koodausstandardien tai projektin vaatimusten mukaisiksi. Näin et joudu tyytymään kaikille sopiviin neuvoihin, vaan saat juuri omiin tavoitteisiisi sopivaa ohjausta.
- Turvallisuushaavoittuvuuksien havaitseminen: Etsi työkaluja, jotka ilmoittavat tunnetuista turvallisuusuhkista, kuten SQL-injektioista tai puskuriylivuodoista, jotta voit käsitellä riskit ennen kuin ne altistavat sovelluksesi haavoittuvuuksille.
- Integraatio versionhallintaan: Tämän ominaisuuden ansiosta koodianalyysi voidaan suorittaa automaattisesti uusille kommenteille tai pull request -pyynnöille, mikä varmistaa, että jaettuihin tietovarastoihin päätyy vain puhdasta ja tarkistettua koodia.
- Yhteistyöominaisuudet: Jotkin työkalut helpottavat koodiongelmien osoittamista vastuuhenkilöille, kommenttien jättämistä tai korjausten seuraamista tiimin sisällä. Tärkeintä on pysyä koordinoituna ja kantaa vastuuta.
Koodianalyysityökalujen yleiset tekoälyominaisuudet
Edellä lueteltujen koodianalyysityökalujen vakio-ominaisuuksien lisäksi monet näistä ratkaisuista sisältävät tekoälyä esimerkiksi seuraavilla ominaisuuksilla:
- Älykäs virheiden ennustaminen: Tekoäly ennustaa aiempien tietojen perusteella, missä virheitä todennäköisesti ilmenee, jotta voit keskittää testauksesi ja katselmointisi ennakoivasti riskialtteimpiin kohtiin.
- Automaattiset koodikatselmointiehdotukset: Tekoäly analysoi koodisi ja tarjoaa välitöntä, asiayhteyden huomioivaa palautetta ja parannusehdotuksia, mikä auttaa kehittämään koodikantaa vähäisemmällä manuaalisella työllä.
- Tietoturvauhkien havaitseminen: Tekoälypohjaiset moottorit havaitsevat hienovaraisia ja uusia tietoturvauhkia tunnistamalla malleja sekä koodistasi että ajantasaisista uhkatiedon lähteistä.
- Älykkäät uudelleenmuotoilusuositukset: Saat yksilöllisiä ehdotuksia koodin rakenteen muuttamiseen luettavuuden, ylläpidettävyyden tai suorituskyvyn parantamiseksi. Tekoäly muodostaa ehdotukset oppimalla yksilöllisistä koodauskäytännöistäsi.
- Kieliriippumaton analyysi: Tekoäly laajentaa analyysin harvinaisiin tai vähän käytettyihin kieliin mukauttamalla tarkistuksiaan ja vähentämällä katvealueita, joita perinteiset työkalut saattavat jättää huomaamatta.
Koodianalyysityökalujen hyödyt
Koodianalyysityökalujen käyttöönotto tarjoaa tiimillesi ja yrityksellesi useita hyötyjä. Tässä muutamia etuja, joita voit odottaa:
- Parantunut koodin laatu: Tunnistaa virheet ja tehottomuudet varhaisessa vaiheessa ja auttaa kehittäjiä kirjoittamaan selkeämpää ja tehokkaampaa koodia.
- Nopeampi virheenkorjaus: Vähentää ongelmien tunnistamiseen ja korjaamiseen kuluvaa aikaa tarjoamalla selkeitä ja käytännöllisiä tietoja.
- Parantunut tietoturva: Havaitsee haavoittuvuudet ja tietoturvavirheet varhaisessa vaiheessa ja minimoi tietomurtojen riskin.
- Parempi ylläpidettävyys: Auttaa pitämään koodin järjestyksessä ja yhdenmukaisena, mikä tekee tulevista päivityksistä helpompia ja nopeampia.
- Tiimin parempi tuottavuus: Automaattiset koodikatselmointityökalut voivat suorittaa toistuvia tarkistuksia ja antaa palautetta, jolloin kehittäjät voivat keskittyä tärkeisiin tehtäviin.
- Vaatimustenmukaisuuden tuki: Varmistaa, että koodi täyttää alan standardit ja parhaat käytännöt ilmoittamalla mahdollisista rikkomuksista.
- Kustannussäästöt: Vähentää teknistä velkaa ja julkaisun jälkeisten korjausten kustannuksia parantamalla koodin laatua alusta alkaen.
Koodianalyysityökalujen kustannukset ja hinnoittelu
Koodianalyysityökalujen valinta edellyttää saatavilla olevien erilaisten hinnoittelumallien ja tilausten ymmärtämistä. Kustannukset vaihtelevat ominaisuuksien, tiimin koon, lisäosien ja muiden tekijöiden perusteella. Alla oleva taulukko sisältää yhteenvedon koodianalyysiratkaisujen yleisistä tilauksista, niiden keskimääräisistä hinnoista ja tyypillisistä ominaisuuksista:
Koodianalyysityökalujen tilausten vertailutaulukko
| Tilaustyyppi | Keskimääräinen hinta | Yleiset ominaisuudet |
|---|---|---|
| TilaustyyppiIlmainen tilaus | Keskimääräinen hinta$0/user/month | Yleiset ominaisuudetPeruskoodianalyysi, rajoitettu kielituki ja edistyneiden raporttien puuttuminen. |
| TilaustyyppiHenkilökohtainen tilaus | Keskimääräinen hinta$10–$30/user/month | Yleiset ominaisuudetLaajempi kielituki, mukautetut säännöt ja yksittäisten käyttäjien asetukset. |
| TilaustyyppiYritystilaus | Keskimääräinen hinta$30–$100/user/month | Yleiset ominaisuudetTiimityö, CI/CD-integraatio, reaaliaikainen palaute ja edistyneet raportit. |
| TilaustyyppiYritystason tilaus | Keskimääräinen hinta$100+/user/month | Yleiset ominaisuudetYritystason tietoturva, vaatimustenmukaisuustarkistukset, rajattomat käyttäjät ja oma tuki. |
Koodianalyysityökalujen usein kysytyt kysymykset
\u003cspan class=\u0022relative -mx-px my-[-0.2rem] rounded px-px py-[0.2rem]\u0022\u003eTässä on vastauksia koodianalyysityökaluja koskeviin yleisiin kysymyksiin:\u003c/span\u003e