


ThreatLocker vs. SentinelOne: Comparación y Opiniones de Expertos para 2026
Escoger la plataforma de seguridad de endpoints correcta es fundamental mientras las organizaciones equilibran la prevención, la detección y la complejidad operativa. Analizo ThreatLocker vs. SentinelOne para ayudarte a decidir la mejor solución para ti.

Revisamos herramientas de forma independiente y las comisiones ayudan a financiar nuestras pruebas. Consulta nuestra política de transparencia, nuestra metodología o sugiere una herramienta.
Si estás comparando ThreatLocker y SentinelOne en este momento, es probable que estés sintiendo la presión de los titulares sobre ransomware y las preguntas a nivel directivo acerca del riesgo cibernético. Los incidentes confirmados de ransomware siguen aumentando, y la recuperación suele costar más que el propio rescate, por lo que obtener protección para los endpoints con el software de ciberseguridad adecuado ya no es solo algo "deseable", sino una decisión crítica para la continuidad del negocio.
En este artículo, te guiaré por cómo el enfoque de Zero Trust de denegación por defecto de ThreatLocker se compara con el EDR autónomo impulsado por IA de SentinelOne, y lo que eso realmente significa para las operaciones de seguridad diarias, el presupuesto y la capacidad de tu equipo. Verás en qué destaca cada plataforma, dónde tiene carencias y en qué escenarios una tiene ventaja sobre la otra, para que puedas tomar una decisión segura y defendible para tu organización.
ThreatLocker


4.8/5
- 30-day free trial + free demo available
- Pricing upon request
SentinelOne
4.7/5
- Free demo available
- From $179.99/endpoint (billed annually)
Por qué confiar en nuestras recomendaciones de software
6,700+
Reviews
20
Industry experts
16+
Evaluation factors
14
Years
Nuestro equipo lleva probando y evaluando software desde 2012. Como líderes tecnológicos, sabemos lo difícil —y lo importante— que es elegir el software adecuado.
Para esta guía, evaluamos las herramientas mediante pruebas prácticas e investigación independiente, puntuando las herramientas según nuestros criterios de selección.
Nuestras reseñas reflejan nuestro criterio editorial humano, no un discurso de ventas.
Revisores expertos:
- Paulo Gardini MiguelDirector técnico
 Tim FisherVP de IA
 Gabriel RosasTech Lead y arquitecto de software
 Christhian GruhnTech Lead y arquitecto de plataforma

| ThreatLocker | SentinelOne | |
|---|---|---|
| Free Trial | 30-day free trial + free demo available | Free demo available |
| Pricing | Pricing upon request | From $179.99/endpoint (billed annually) |
Precios de ThreatLocker vs. SentinelOne y Costos Ocultos
ThreatLocker utiliza un modelo de suscripción personalizado basado en el entorno en lugar de precios públicos por endpoint. Los presupuestos se construyen considerando factores como el número de endpoints, el entorno de aplicaciones y los controles Zero Trust requeridos, como la lista de permitidos (allowlisting) y el ringfencing. Capacidades adicionales, como el control de red o la gestión de parches, suelen incluirse en el plan general en lugar de añadirse después como cargos sorpresa.
SentinelOne ofrece precios públicos anuales por endpoint en diferentes niveles: Core, Control, Complete, Commercial y Enterprise. Los costos aumentan a medida que las organizaciones ascienden a niveles superiores para acceder a funciones como la retención extendida de datos, la búsqueda de amenazas gestionada, servicios MDR y la protección de cargas de trabajo en la nube.
La principal fortaleza de ThreatLocker es la implementación de Zero Trust, operando bajo un modelo de denegación por defecto que solo permite el software y las acciones explícitamente aprobadas. Sus controles clave incluyen Allowlisting, Ringfencing, Elevation Control, Storage Control y Network Control para restringir qué se puede ejecutar, cómo se comporta y a qué puede acceder, ayudando a limitar el abuso del entorno de sistema y el movimiento lateral no autorizado, al tiempo que permite controles técnicos de cumplimiento ejecutables.
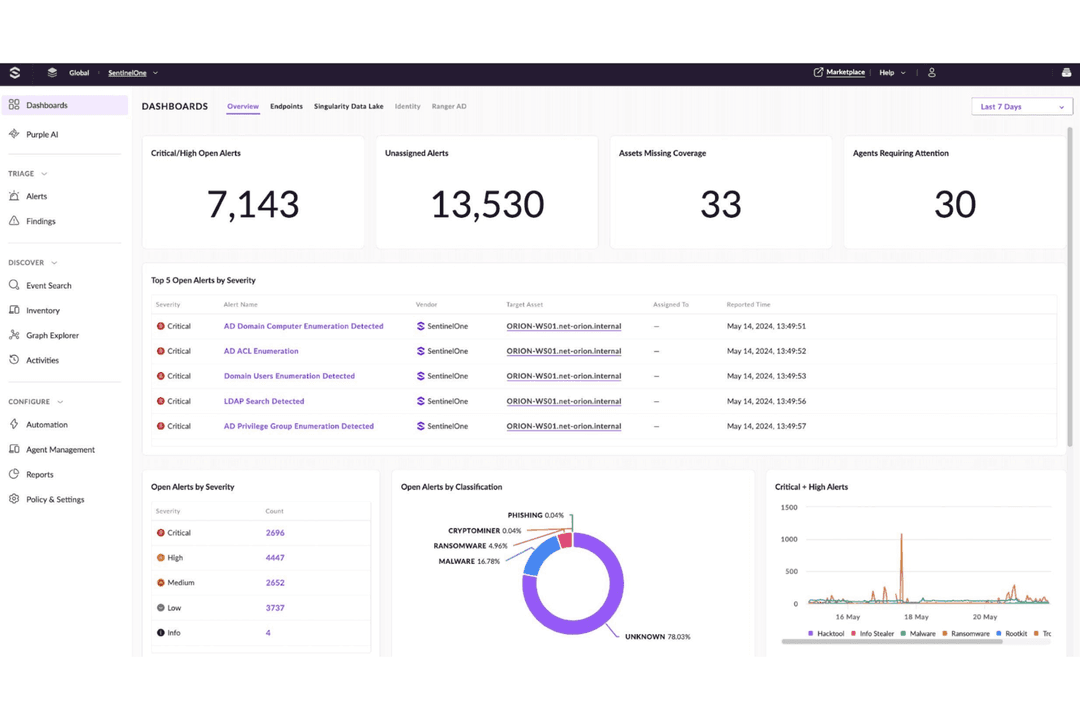
La plataforma Singularity de SentinelOne se centra en EPP/EDR/XDR impulsado por IA, utilizando motores de IA estáticos y de comportamiento para detectar y responder de forma autónoma ante amenazas conocidas y desconocidas. Sus capacidades abarcan prevención en tiempo real, detección y remediación automatizada en endpoints (y niveles extendidos que incluyen nube, identidad y servicios gestionados), con tecnología como Storyline que vincula actividades sospechosas relacionadas para proporcionar un contexto más rico. Singularity también ofrece funciones de reversión y análisis forense para recuperarse del ransomware o ataques destructivos sin intervención manual.
| ThreatLocker | SentinelOne | |
|---|---|---|
| 2-Factor Authentication | No | Yes |
| Access Management | No | Yes |
| Anti-Virus | No | Yes |
| API | Yes | Yes |
| Audit Management | Yes | Yes |
| Audit Trail | Yes | Yes |
| Batch Permissions & Access | No | Yes |
| Compliance Tracking | No | Yes |
| Dashboard | No | Yes |
| Data Export | No | Yes |
| Data Import | No | Yes |
| DDoS Protection | No | Yes |
| External Integrations | Yes | Yes |
| File Sharing | Yes | Yes |
| File Transfer | No | Yes |
| Firewall | No | Yes |
| Incident Management | No | Yes |
| Malware Protection | Yes | Yes |
| Multi-User | Yes | Yes |
| Notifications | Yes | Yes |
| Password & Access Management | No | Yes |
| Policy Management | Yes | Yes |
| Real-time Alerts | Yes | Yes |
| Report & Compliance | Yes | Yes |
| Risk Assessment | No | Yes |
| Security Migration | No | Yes |
| Threat Detection | Yes | Yes |
| Workflow Management | Yes | Yes |
| Herramienta | ThreatLocker | SentinelOne |
| ConnectWise | ✅ | ✅ |
| Datto RMM | ✅ | ✅ |
| Kaseya | ✅ | ✅ |
| N-able | ✅ | ✅ |
| Autotask | ✅ | ✅ |
| ServiceNow | ✅ | ✅ |
| Splunk | ✅ | ✅ |
| Microsoft Sentinel | ✅ | ✅ |
| Cribl Stream | ❌ | ✅ |
| Okta | ✅ | ✅ |
| Azure AD | ✅ | ✅ |
| Jira | ✅ | ✅ |
| Elastic | ✅ | ✅ |
Ambas plataformas se integran bien con un stack SecOps moderno, pero de formas diferentes: ThreatLocker se centra en una alineación estrecha con herramientas MSP como RMM y PSA para que puedas operacionalizar las políticas Zero Trust dentro de los flujos de trabajo de servicio existentes, mientras que SentinelOne apuesta por ecosistemas XDR y SIEM de IA más amplios, proporcionando flujos de datos más ricos a SIEM, SOAR y pipelines nativos en la nube si estás construyendo una arquitectura de seguridad más centralizada y basada en analítica.
| Factor | ThreatLocker | SentinelOne |
| Protección de datos y cifrado | Cifra los datos en tránsito y en reposo; aplica acceso de mínima privilegiación a aplicaciones y almacenamiento mediante controles Zero Trust. | Cifra los datos en tránsito y en reposo con sólidos controles de acceso a través de endpoints y cargas de trabajo en la nube. |
| Soporte de cumplimiento | Ayuda a mapear controles con NIST, CIS, HIPAA, PCI, ISO 27001 y SOC 2 mediante políticas y verificaciones de configuración. | Admite HIPAA, SOC 2, PCI DSS, GDPR y otros estándares; ofrece guía y herramientas para auditorías y cumplimiento en la nube. |
| Control de acceso y Zero Trust | Modelo Zero Trust que deniega por defecto, con aplicación granular de políticas sobre aplicaciones, almacenamiento y red. | Protección de endpoints e identidades alineada con Zero Trust mediante IA conductual y controles de políticas detallados. |
| Registro de auditoría y visibilidad | Registros detallados de ejecución de aplicaciones, decisiones de políticas y acceso a datos para apoyar investigaciones y auditorías. | Visibilidad profunda y telemetría para evidencia SOC 2 y HIPAA, búsqueda de amenazas y análisis forense en endpoints y nube. |
| Fiabilidad y disponibilidad | Página pública de estado muestra más del 99,9% de disponibilidad del portal en los últimos meses. | Disponibilidad de nivel empresarial respaldada por infraestructura global en la nube y controles alineados a los TSC de disponibilidad. |
ThreatLocker aplica un estricto modelo Zero Trust que deniega por defecto, con controles granulares que pueden sostener los esfuerzos de cumplimiento mediante la generación de registros de auditoría claros y la aplicación de salvaguardas técnicas alineadas con marcos como NIST, HIPAA e ISO 27001. La plataforma Singularity de SentinelOne, impulsada por IA, brinda visibilidad y protección más amplia a través de endpoints, cargas en la nube e identidades, con telemetría centralizada e informes que ayudan a las organizaciones a reunir evidencia para marcos como SOC 2, HIPAA y PCI-DSS en entornos complejos.
| Factor | ThreatLocker | SentinelOne |
| Interfaz de administración | La interfaz de ThreatLocker es intuitiva y sencilla una vez que las políticas están configuradas. | Cuenta con una consola unificada moderna; potente pero puede parecer compleja para usuarios menos técnicos. |
| Instalación y despliegue | El agente ligero y el modo de aprendizaje permiten un despliegue y configuración de políticas relativamente sencillo. | Un solo agente para endpoint, nube e identidad simplifica el despliegue en ambientes grandes. |
| Experiencia de incorporación | Incorporación guiada con "modo de aprendizaje" y frecuentes revisiones de éxito por parte del equipo de ThreatLocker. | Ofrece incorporación y capacitación estructurada pero puede requerir más ajustes para funciones avanzadas. |
| Gestión diaria | Flujo de trabajo basado en políticas fácil de ajustar, aunque puede aumentar la carga administrativa en entornos muy dinámicos. | Alertas centralizadas y automatización reducen la intervención manual, aunque las funciones de búsqueda avanzada aumentan la complejidad. |
| Calidad del soporte | Frecuentemente elogiado por su soporte rápido y personalizado. A menudo se puede contactar con un ingeniero en minutos. | Soporte y documentación muy valorados, aunque la rapidez de respuesta es ligeramente inferior a la de ThreatLocker. |
En la práctica, muchos equipos encuentran ThreatLocker fácil de abordar una vez que se completa la afinación inicial de políticas, especialmente si valoran la incorporación guiada, el acceso rápido al soporte humano y una interfaz centrada en políticas. SentinelOne ofrece una consola unificada y bien acabada que escala para equipos de seguridad más grandes o maduros, pero su gama de funciones y capacidades de búsqueda de amenazas suelen requerir una curva de aprendizaje mayor antes de obtener su valor completo.
ThreatLocker
- Delivers strong prevention against ransomware and zero-days.
- Granular control over applications, storage, and network access.
- Detailed logging supports compliance, audits, and forensic investigations.
- Steep initial learning curve and tuning period, requires upfront policy work to avoid blocking legitimate apps.
- Not a set-and-forget security solution for most environments.
- End-user friction arises from strict controls that block routine software installs.
SentinelOne
- AI-driven detection stops advanced threats quickly
- Automated rollback restores endpoints after ransomware attacks
- Minimal system impact on user devices
- Higher cost than many competitors
- Occasional false positives require manual review
- Console outages reported during updates
ThreatLocker
- MSPs Managing Multiple ClientsCentralized cloud portal and RMM integrations let you deploy and tune policies across diverse environments without constant per-client tweaks.
- Healthcare OrganizationsGranular storage and elevation controls protect patient data on USBs, shares, and apps while meeting HIPAA compliance through audit trails.
- Educational InstitutionsLocks down student devices and servers against unauthorized software, reducing risks from unvetted apps in shared environments.
- Midmarket EnterprisesBalances strong prevention with learning modes to build allowlists quickly, minimizing disruption during rollout.
- High-Compliance IndustriesRingfencing and network controls limit lateral movement and data exfiltration, simplifying audits with detailed enforcement logs.
- Remote/Hybrid WorkforcesDynamic network ACLs secure traveling endpoints by whitelisting specific IPs or keywords without VPN overhead.
SentinelOne
- Healthcare ProvidersSentinelOne's automated response and compliance features help protect sensitive patient data.
- Financial ServicesReal-time threat detection supports strict regulatory requirements and high-value assets.
- Remote WorkforcesCloud-based management and low device impact suit distributed teams.
- Education InstitutionsAutomated rollback and easy deployment help protect large, diverse device fleets.
- IT DepartmentsCentralized console and broad OS support simplify endpoint management.
- Mid-Size EnterprisesScalable licensing and automation reduce the need for large security teams.
¿Quién debería usar ThreatLocker y quién debería usar SentinelOne?
ThreatLocker es ideal para equipos que buscan controles estrictos de denegación por defecto y un fuerte gobierno de aplicaciones, tales como MSP, organizaciones reguladas y grupos de IT que gestionan sistemas heredados o múltiples inquilinos pequeños. Su enfoque en la lista blanca de aplicaciones y las políticas contribuye a reducir la superficie de ataque y facilita la recopilación de pruebas de cumplimiento sin requerir un SOC grande.
SentinelOne está orientado a organizaciones más grandes o nativas de la nube que necesitan EPP/EDR/XDR impulsado por IA para endpoints, identidades y cargas de trabajo en la nube. Su plataforma unificada Singularity es ideal para equipos que buscan detección, respuesta y búsqueda automatizadas a escala, con telemetría profunda y visibilidad centralizada en lugar de una gestión por lista blanca de aplicaciones.
| ThreatLocker | SentinelOne | |
|---|---|---|
| Control | ThreatLocker ThreatLocker gives you surgical control over applications and storage, helping dictate which processes run, what network connections they make, and how the access data—particularly when you’re looking to lock down critical servers or specialized applications with strict compliance requirements. | SentinelOne SentinelOne covers more territory, from laptops to servers to cloud workloads, while pulling in security telemetry from across your tech stack with a unified view that gives you the comprehensive oversight you need. |
| MSP Compatibility | ThreatLocker ThreatLocker’s multi-tenant console lets MSPs handle dozens of clients in one place, with plug-and-play integrations, saving teams hours of management time every week. | SentinelOne SentinelOne caters to enterprises with full security teams with SOC analysts loving its API-first design that plugs right into multiple tools, beefing up investigations and putting response playbooks on autopilot. |
| Policy Configuration | ThreatLocker ThreatLocker requires users to invest time building policies, approving legitimate apps, and managing exceptions—particularly if users are constantly installing new software or your dev team pushes frequent updates. | SentinelOne With SentinelOne, automation reduces manual blocking decisions, yet you’ll invest more effort in triaging alerts, tuning detection rules, and using hunting features to get full value from the platform. |
| Zero Trust | ThreatLocker ThreatLocker uses a Zero Trust, default-deny model that prevents threats by only allowing approved applications and behaviors to run, blocking malicious code before execution. | SentinelOne SentinelOne relies on AI-driven behavioral analysis to prevent and detect threats, focusing on identifying and automatically stopping malicious activity in real time rather than enforcing strict default-deny policies. |
| Agent Architectures | Both offer lightweight agents that protect devices, even when they’re offline, then sync with the cloud when reconnected, protecting remote teams from anywhere they work with no system slowdowns. |
|---|---|
| Behavior Visibility | Each platform provides detailed visibility into application and process behavior, helping teams understand what is running and why actions are allowed or blocked. |
| Compliance | Both automatically track and document security events across major compliance frameworks, with detailed records that satisfy the most thorough auditors. |
| Endpoint Protection | Both go beyond detection to proactively block ransomware, malware, and zero-day attacks across your devices. |
| Real-Time Protection | Both respond to emerging threats, automatically isolating compromised systems and blocking lateral movement. |