Reseña de Veracode: ventajas, desventajas, funciones y precios explicados


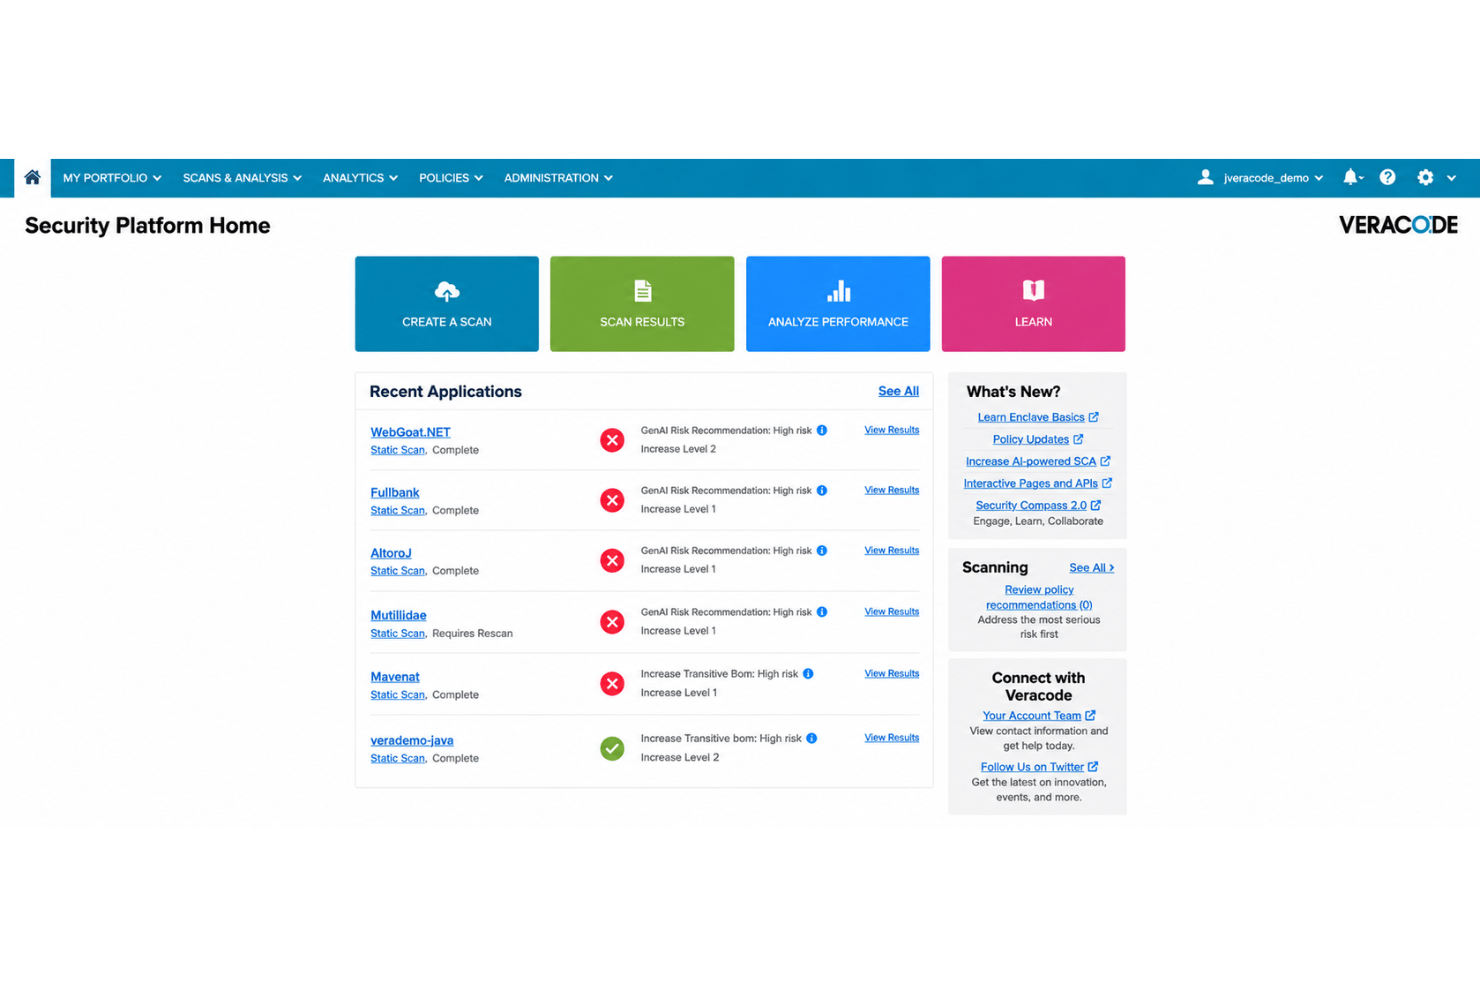
Veracode is an application security software for development and security teams that need to scan code, open source dependencies, and running applications for vulnerabilities across the software development lifecycle. I'd reach for it when you want a unified platform that combines SAST, DAST, SCA, and container scanning under one policy engine, rather than stitching together point tools.
Compared to Checkmarx, which leans heavily on on-prem deployments and deeper tuning work, Veracode gives you a SaaS-first setup that gets your team scanning and triaging findings faster without standing up scan infrastructure yourself.
Veracode Evaluation Summary
- Pricing upon request
- Free demo available
Por qué confiar en nuestras recomendaciones de software
Nuestro equipo lleva probando y evaluando software desde 2012. Como líderes tecnológicos, sabemos lo difícil —y lo importante— que es elegir el software adecuado.
Para esta guía, evaluamos las herramientas mediante pruebas prácticas e investigación independiente, puntuando las herramientas según nuestros criterios de selección.
Nuestras reseñas reflejan nuestro criterio editorial humano, no un discurso de ventas.
Veracode Overview
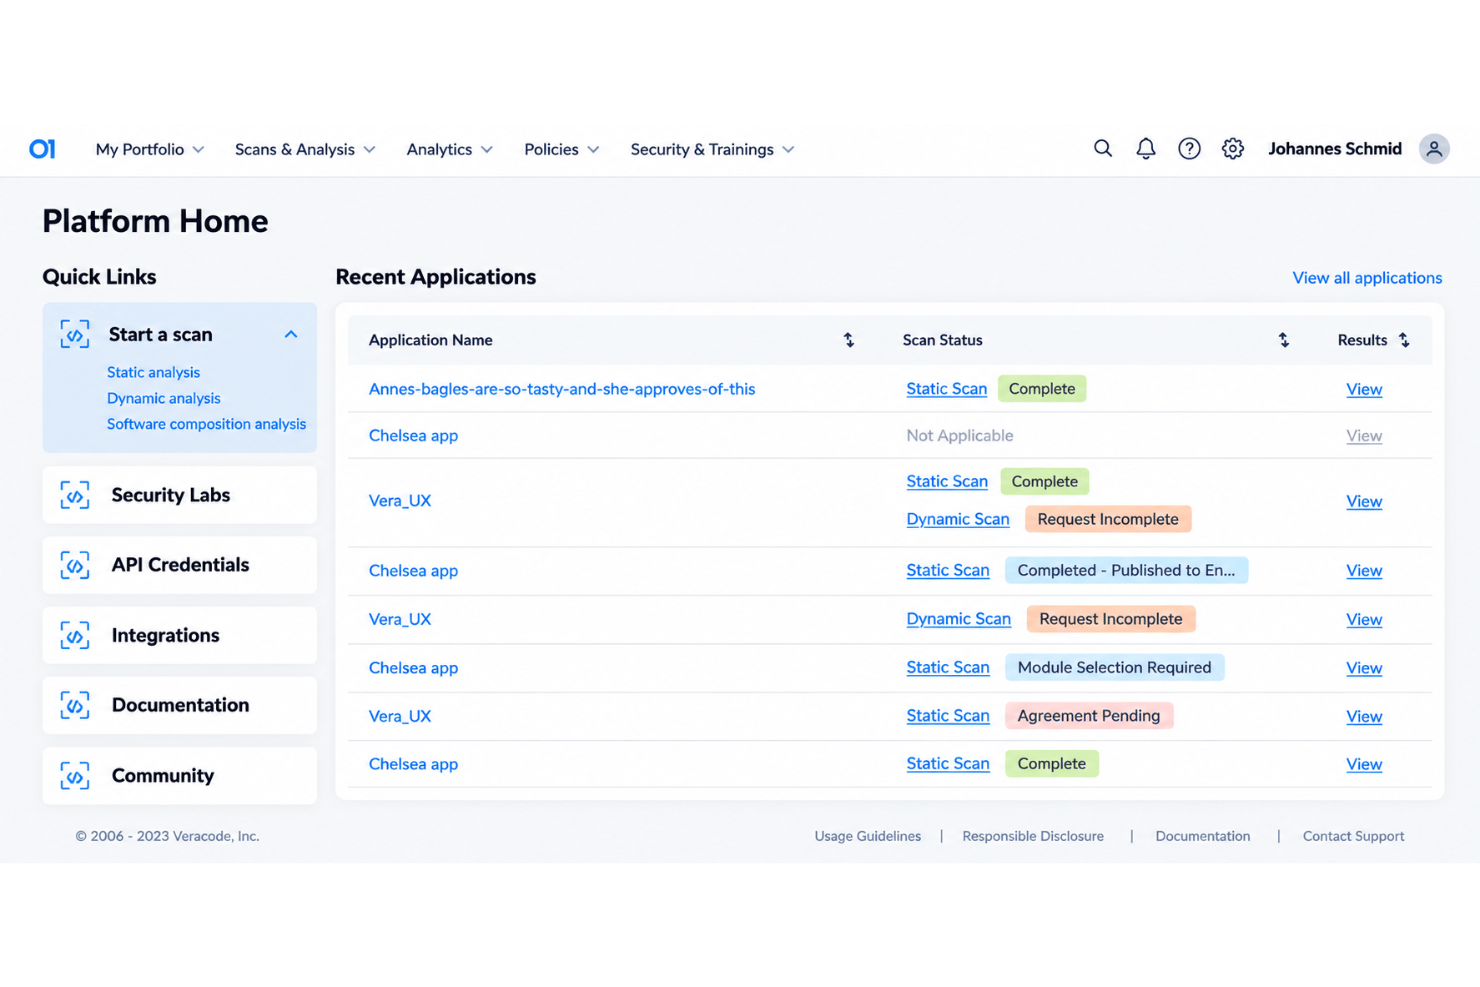
I think Veracode stands out for its SaaS-first approach, letting teams start scanning without heavy setup or infrastructure. Its all-in-one dashboard ties together static, dynamic, software composition, and container analysis, which saves time compared to juggling separate tools. I find the interface approachable, with policy management and triage features that suit larger DevSecOps and development teams. Pricing can be high for smaller teams, and limits on customization occasionally frustrate power users. Still, if you want fast onboarding, strong coverage across modern application stacks, and dependable support, Veracode should be at the top of your list for enterprise and mid-size environments.
pros
-
SaaS delivery skips on-prem setup and maintenance costs
-
Unified dashboard covers SAST, DAST, SCA, and container scanning
-
Policy management centralizes governance for large application portfolios
cons
-
Scan times can be lengthy for large codebases
-
API coverage lags behind leading competitors
-
False positives require extra manual triage effort



Nuestra metodología de revisión
Cómo probamos y puntuamos las herramientas
Hemos invertido años construyendo, refinando y mejorando nuestro sistema de pruebas y puntuación de software. La rúbrica está diseñada para captar los matices de la selección de software y lo que hace a una herramienta efectiva, enfocándose en aspectos críticos del proceso de toma de decisiones.
A continuación, puedes ver exactamente cómo nuestro sistema de prueba y puntuación funciona a través de siete criterios. Esto nos permite ofrecer una evaluación imparcial del software basada en funcionalidad central, características destacadas, facilidad de uso, incorporación, soporte al cliente, integraciones, reseñas de clientes y relación calidad-precio.
Funcionalidad principal (25% de la puntuación final)
El punto de partida de nuestra evaluación siempre es la funcionalidad central de la herramienta. ¿Tiene las características y funciones básicas que un usuario esperaría encontrar? ¿Alguna de esas funciones principales está limitada a planes de precios superiores? Esperamos que una herramienta esté a la altura de las capacidades básicas de sus competidores.
Características destacadas (25% de la puntuación final)
Luego, evaluamos las características poco comunes y sobresalientes que van más allá de la funcionalidad principal que normalmente se encuentra en herramientas de su tipo. Una puntuación alta refleja características especializadas o únicas que hacen el producto más rápido, eficiente o que ofrecen valor adicional al usuario.
También evaluamos qué tan fácil es integrar con otras herramientas que normalmente forman parte del ecosistema tecnológico para expandir la funcionalidad y utilidad del software. Las herramientas que ofrecen abundantes integraciones nativas, conexiones de terceros y acceso API para crear integraciones personalizadas obtienen la mejor puntuación.
Facilidad de uso (10% de la puntuación final)
Consideramos cuán rápido y sencillo es ejecutar las tareas definidas por la funcionalidad principal usando la herramienta. El software con mejor puntuación está bien diseñado, es intuitivo, ofrece aplicaciones móviles, proporciona plantillas y hace que tareas relativamente complejas parezcan sencillas.
Incorporación (10% de la puntuación final)
Sabemos lo importante que es la adopción rápida por parte del equipo para una nueva plataforma, por lo que evaluamos cuán fácil es aprender y usar una herramienta con entrenamiento mínimo. Evaluamos cuán rápido un miembro del equipo puede configurarla y comenzar a utilizarla sin experiencia previa. Las soluciones con mayor puntuación requieren poco o ningún soporte.
Soporte al cliente (10% de la puntuación final)
Revisamos qué tan rápido y sencillo es resolver dudas y encontrar ayuda por teléfono, chat en vivo o base de conocimientos. Las herramientas y compañías que proporcionan soporte en tiempo real obtienen la mejor puntuación, mientras que los chatbots obtienen la peor.
Reseñas de clientes (10% de la puntuación final)
Además de nuestras pruebas y evaluaciones, consideramos la puntuación neta de promotores por parte de clientes actuales y anteriores. Revisamos la probabilidad de que elijan la herramienta de nuevo para la funcionalidad principal. Una puntuación alta refleja una alta puntuación neta de promotores actuales o pasados.
Relación calidad-precio (10% de la puntuación final)
Por último, considerando todos los demás criterios, revisamos el precio promedio de los planes de nivel básico comparado con las funciones principales y consideramos el valor de los demás criterios de evaluación. El software que ofrezca más, por menos, obtendrá una puntuación mayor.
Core Features
Static Application Security Testing (SAST)
Static analysis scans source code and compiled code for security flaws during development without running the application. This helps your team catch vulnerabilities and code quality issues early before code moves to production.
Dynamic Application Security Testing (DAST)
Dynamic analysis tests live, running applications for exploitable vulnerabilities from an attacker’s perspective. You can assess web apps for common issues like SQL injection or cross-site scripting in staging or production environments.
Software Composition Analysis (SCA)
Analyze open source components to identify outdated libraries, known vulnerabilities, and license compliance issues. This helps you manage risk from third-party dependencies automatically across your entire application portfolio.
Container Security Scanning
Scan container images for vulnerabilities, configuration risks, and policy violations before deployment. Teams get actionable feedback to secure containers integrated directly into CI/CD pipelines.
Centralized Policy Management
Define and enforce security policies across multiple projects and teams through one dashboard. You can set risk thresholds, remediation targets, and track your security posture for every application in your portfolio.
Triage and Remediation Guidance
Prioritize findings by risk and get specific remediation advice for developers right in the platform. This speeds up response times and helps your team focus on the most urgent vulnerabilities.
Ease of Use
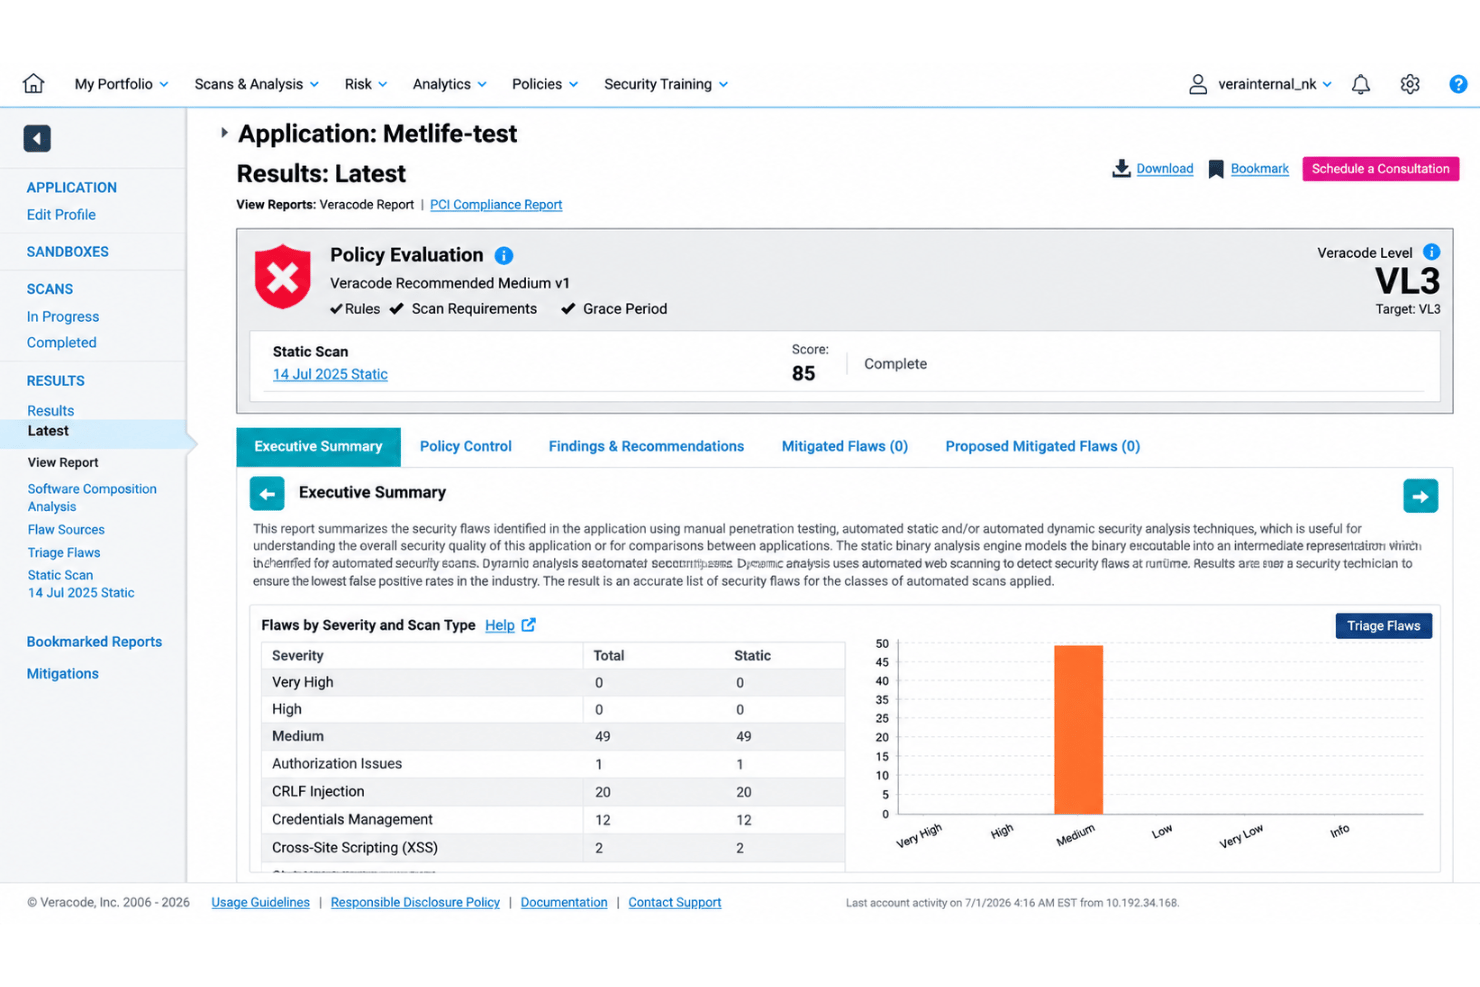
Veracode is easy to onboard for most teams, with a SaaS delivery model that skips manual setup or complex infrastructure. The dashboard brings SAST, DAST, SCA, and container scanning into one view, making it simple to manage policies and findings. Some users mention that large codebase scans take time and that false positives add extra triage, but the platform’s organized interface and clear workflows keep day-to-day usage straightforward.
Integrations
Veracode integrates with Jira, GitHub, GitLab, Azure DevOps, AWS, Bitbucket, ServiceNow, and Snyk, among others.
Veracode also provides both XML and REST API and supports integration with third-party tools for expanded connectivity.
Veracode Specs
- A/B Testing
- API
- Automated Testing
- Browser Compatibility Testing
- Bug Tracking
- Calendar Management
- CI/CD Integration
- Dashboard
- Data Export
- Data Import
- Data Visualization
- Developer Tools
- External Integrations
- History/Version Control
- Manual Testing
- Multi-User
- Notifications
- Performance Testing
- Regression Testing
- Scheduling
- Status Notifications
- Third-Party Plugins/Add-Ons