

Las herramientas de generación de SBOM te ayudan a crear una lista de materiales de software (SBOM) detallada que incluye cada componente de tus aplicaciones, para que puedas realizar un seguimiento de las dependencias del software, las vulnerabilidades y los riesgos de cumplimiento. Si buscas las mejores herramientas de generación de SBOM, probablemente necesites reforzar la seguridad de la cadena de suministro, simplificar las auditorías o cumplir nuevos requisitos normativos.
La elección adecuada puede ahorrarte mucho trabajo manual de investigación y ayudarte a detectar amenazas o brechas antes de que interrumpan tus sistemas. Esta lista presenta las principales opciones, sus puntos fuertes y cómo se adaptan a los flujos de trabajo reales de TI y seguridad, para que puedas tomar una decisión acertada para tu equipo.
Por qué confiar en nuestras recomendaciones de software
6,700+
Reviews
20
Industry experts
16+
Evaluation factors
14
Years
Nuestro equipo lleva probando y evaluando software desde 2012. Como líderes tecnológicos, sabemos lo difícil —y lo importante— que es elegir el software adecuado.
Para esta guía, evaluamos las herramientas mediante pruebas prácticas e investigación independiente, puntuando las herramientas según nuestros criterios de selección.
Nuestras reseñas reflejan nuestro criterio editorial humano, no un discurso de ventas.
Revisores expertos:
- Paulo Gardini MiguelDirector técnico
 Tim FisherVP de IA
 Gabriel RosasTech Lead y arquitecto de software
 Christhian GruhnTech Lead y arquitecto de plataforma

Tabla comparativa: herramientas de generación de SBOM
Esta tabla comparativa destaca los precios de las principales herramientas de generación de SBOM.
Sorted by: Default
| Tool | Starting Price | Website | |
|---|---|---|---|
Ideal para revisar SBOM de proveedores y propios | 4.3 out of 5 | $300/mes Plan gratuito disponible | Book Demo |
Ideal para la priorización de SBOM basada en la accesibilidad | 4.7 out of 5 | $1,000/dev/año Demostración gratuita disponible | Website |
Ideal para trasladar la generación de SBOM a las primeras etapas de los flujos de trabajo de desarrollo | 4.4 out of 5 | Precio bajo solicitud Prueba gratuita disponible | Website |
Mejor para seguridad de firmware y dispositivos | Not rated | Precios bajo solicitud Demo gratuita disponible | Website |
Ideal para analizar bases de código multilingües | Not rated | Gratis para siempre No disponible | Website |
Mejor para capacidades unificadas de escaneo de código abierto | Not rated | Plan gratuito para siempre Plan gratuito para siempre | Website |
Ideal para la gestión de riesgos basada en políticas | Not rated | Precio a consultar Demostración gratuita disponible | Website |
Ideal para análisis continuo del riesgo de componentes | Not rated | Plan gratuito para siempre Plan gratuito para siempre | Website |
Mejor para integración con entornos Microsoft | Not rated | Plan gratuito para siempre Plan gratuito para siempre | Website |
Mejor para gestión de cumplimiento en empresas | Not rated | Precios bajo solicitud Demostración gratuita disponible | Website |


Análisis de las mejores herramientas de generación de SBOM
A continuación se presentan mis resúmenes detallados de las mejores herramientas de generación de SBOM que llegaron a mi lista de selección. Mis análisis ofrecen una visión detallada de las capacidades, integraciones y mejores casos de uso de cada herramienta para ayudarte a encontrar la más adecuada para ti.
 Ideal para revisar SBOM de proveedores y propios
- Plan gratuito disponible
- Desde $300/mes
Visit WebsiteCustomer Rating:4.3/5
Aikido Security muestra los detalles de los CVE y las vías de corrección de cada dependencia. Aikido Security es una plataforma de seguridad del código que combina SCA, SAST, detección de secretos, análisis de IaC y análisis de contenedores con generación de SBOM con un solo clic, análisis de riesgos de licencias y exportación en formatos SPDX, CycloneDX y CSV.
¿Para quién es más adecuado Aikido Security?
Aikido Security es una excelente opción para los equipos de DevSecOps que necesitan gestionar y revisar SBOM tanto de sus propias bases de código como de componentes de proveedores externos en un solo lugar.
Por qué elegí Aikido Security
Elegí Aikido Security como una de las mejores opciones porque gestiona ambos aspectos de la revisión de SBOM en un solo lugar: tus propios repositorios y los SBOM cargados por proveedores. Me gusta especialmente que puedas cargar mediante API un SBOM generado por un proveedor y que Aikido lo analice de inmediato en busca de vulnerabilidades y riesgos de licencias, exactamente lo que necesitas durante la evaluación de proveedores o la diligencia debida de una fusión o adquisición. Su puntuación de riesgo de licencias va más allá de señalar problemas, ya que proporciona explicaciones de las obligaciones en lenguaje sencillo para que tu equipo sepa qué medidas tomar.
Características principales de Aikido Security
- Análisis de alcanzabilidad: Evalúa si tu código realmente accede a la funcionalidad afectada de una dependencia vulnerable, para que puedas priorizar las correcciones importantes.
- Análisis SCA en múltiples ecosistemas: Analiza dependencias directas y transitivas en lenguajes como JavaScript, Python, Java, Go, Rust y más de una docena de lenguajes adicionales.
- Controles de seguridad en CI/CD: Bloquea las solicitudes de extracción o combinación cuando los nuevos problemas alcanzan un umbral de gravedad configurado, con compatibilidad con GitHub, GitLab, Bitbucket y Azure.
- Exportación de VEX en CycloneDX: Incluye un análisis opcional de VEX (intercambio de explotabilidad de vulnerabilidades) en las exportaciones de CycloneDX para comunicar qué vulnerabilidades son explotables y cuáles no son aplicables.
Integraciones de Aikido Security
Aikido Security ofrece integraciones con GitHub, GitLab, Bitbucket, Azure Pipelines, CircleCI, Jenkins, Jira, Linear, Slack y Microsoft Teams. También proporciona acceso a la API REST y webhooks para flujos de trabajo personalizados de SBOM.
Pros and Cons
Pros:
- El análisis de alcanzabilidad ayuda a priorizar las vulnerabilidades explotables
- Las explicaciones de licencias en lenguaje sencillo facilitan las revisiones de proveedores
- Los SBOM cargados por proveedores reciben análisis de vulnerabilidades y licencias
Cons:
- No hay confirmación de exportación de SBOM por compilación
- Los SBOM de Yocto requieren combinar los archivos manualmente
Learn more about Aikido Security: Ideal para la priorización de SBOM basada en la accesibilidad
- Demostración gratuita disponible
- Hasta $1,000/dev/año (facturado anualmente)
Visit WebsiteCustomer Rating:4.7/5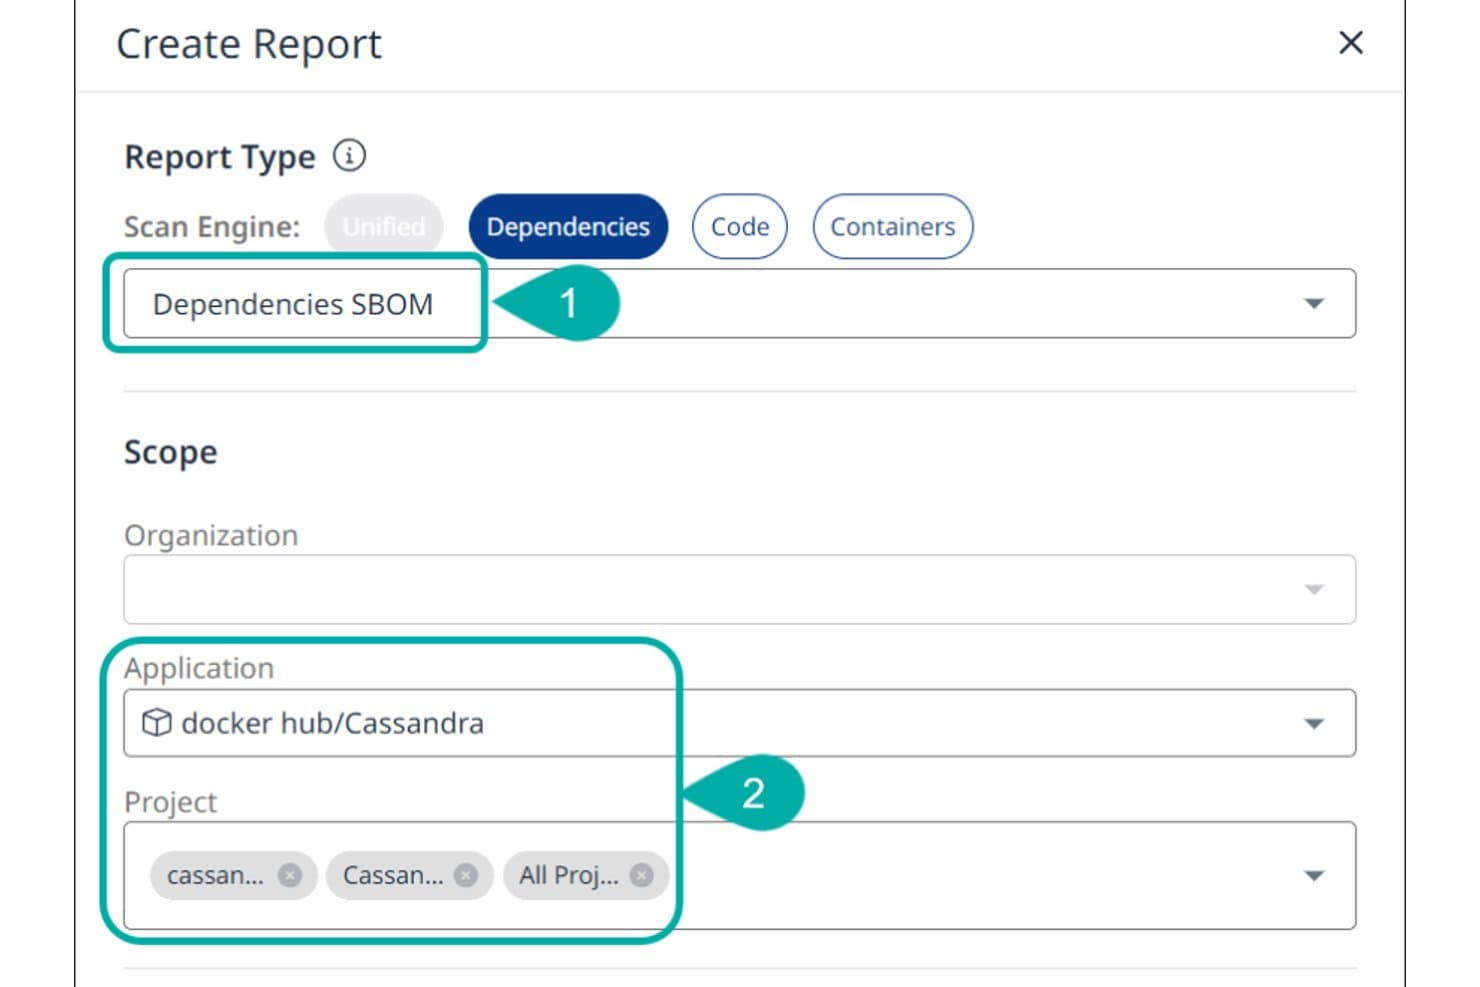
Mend.io permite a los usuarios generar un informe de SBOM de dependencias por aplicación y proyecto. Mend es una plataforma de seguridad de aplicaciones que unifica SAST, SCA y el análisis de contenedores para generar, gestionar y actualizar continuamente SBOM en los formatos SPDX y CycloneDX en todo el grafo de dependencias.
¿Para quién es más adecuado Mend.io?
Mend es una opción sólida para los equipos de seguridad y DevSecOps que necesitan ir más allá del recuento bruto de vulnerabilidades y priorizar el riesgo del código abierto según si el código vulnerable es realmente accesible en sus aplicaciones.
Por qué elegí Mend.io
Elegí Mend.io como una de las mejores opciones porque su análisis de accesibilidad lo distingue de las herramientas que simplemente generan una lista plana de CVE. Mend SCA rastrea si el código de su aplicación realmente llama a una función de una dependencia vulnerable, de modo que se clasifican exposiciones reales en lugar de riesgos teóricos. Después, asigna directamente esos estados de accesibilidad a las propiedades VEX en las exportaciones de CycloneDX, marcando automáticamente los hallazgos inaccesibles como
not_affectedconcode_not_reachable.Características principales de Mend.io
- Generación de SBOM con varios ámbitos: Genere SBOM de dependencias a nivel de organización, aplicación o proyecto, con granularidad a nivel de biblioteca o archivo e inclusión opcional de vulnerabilidades.
- Compatibilidad con la exportación a SPDX y CycloneDX: Exporte SBOM en SPDX 2.2/2.3 y CycloneDX 1.4, 1.5 y 1.6 en JSON, XML, YAML y otros formatos, todos con datos PURL incluidos.
- Control basado en políticas como código: Defina políticas que coincidan con bibliotecas por grupo de licencias o gravedad de vulnerabilidad y devuelvan códigos de salida para hacer fallar las compilaciones de CI/CD cuando se produzcan infracciones.
- Análisis de imágenes de contenedor: Analice imágenes de contenedor Docker y OCI mediante la CLI de Mend y exporte SBOM a nivel de contenedor en los formatos SPDX y CycloneDX.
Integraciones de Mend.io
Las integraciones de Mend.io incluyen GitHub, GitLab, Azure DevOps, Bitbucket, Jenkins, Docker, JFrog Artifactory y Amazon ECR. Mend API 3.0 admite integraciones personalizadas, mientras que su CLI es compatible con los flujos de trabajo de CI/CD.
Pros and Cons
Pros:
- La accesibilidad prioriza las funciones vulnerables invocables
- Los revisores valoran la visibilidad directa y transitiva
- Los informes de licencias ayudan a señalar problemas de cumplimiento
Cons:
- Los revisores informan de hallazgos de vulnerabilidades ruidosos
- La configuración inicial del canal puede resultar laboriosa
Learn more about Mend.io: Ideal para trasladar la generación de SBOM a las primeras etapas de los flujos de trabajo de desarrollo
- Prueba gratuita disponible
- Precio bajo solicitud
Visit WebsiteCustomer Rating:4.4/5
SonarQube filtra las vulnerabilidades por gravedad del riesgo en todas las dependencias. SonarQube es una plataforma de calidad y seguridad del código que combina SAST, SCA y la generación de SBOM, y exporta inventarios de dependencias en los formatos CycloneDX y SPDX para nueve ecosistemas de paquetes.
¿Para quién es más adecuado SonarQube?
SonarQube es una opción excelente para equipos de DevSecOps que desean integrar la generación de SBOM en la misma plataforma que ya utilizan para la calidad del código y el análisis de seguridad.
Por qué elegí SonarQube
He incluido SonarQube entre mis principales opciones porque es la única herramienta de esta lista que genera SBOM dentro de la misma plataforma que los desarrolladores ya utilizan para detectar errores y problemas de seguridad. Cuando se ejecuta un análisis en la canalización de CI, SonarQube detecta simultáneamente las dependencias directas y transitivas en nueve ecosistemas de paquetes y exporta un SBOM listo para enviar en formato CycloneDX o SPDX. También me gusta que añada datos de EPSS y CISA KEV sobre las puntuaciones de CVE sin procesar, para que no tengas que priorizar cada hallazgo a ciegas.
Características principales de SonarQube
- Exportación de SBOM en dos formatos: Genera inventarios de dependencias en formatos CycloneDX y SPDX, disponibles cada uno en codificaciones JSON y XML, para enviarlos directamente a los flujos de trabajo normativos.
- Aplicación de políticas de licencias: Aplica perfiles de licencia predefinidos o personalizados para marcar automáticamente las dependencias incompatibles o copyleft entre los componentes directos y transitivos.
- Análisis de importaciones de SBOM: Pasa SBOM generados externamente al analizador de Sonar mediante el parámetro
sonar.sca.sbomImportPathspara analizar dependencias que SonarQube no haya detectado por sí mismo. - Decoración de solicitudes de extracción: Muestra en línea los hallazgos de vulnerabilidades y licencias de las dependencias en las solicitudes de extracción de GitHub, GitLab, Bitbucket y Azure DevOps antes de fusionar el código.
Integraciones de SonarQube
SonarQube ofrece integraciones nativas con seis plataformas de CI/CD, entre ellas Jenkins, GitHub Actions, GitLab CI/CD, Azure Pipelines, Bitbucket Pipelines y Codemagic. GitHub, GitLab, Bitbucket y Azure DevOps admiten la decoración de solicitudes de extracción, mientras que las API REST y las herramientas de CLI permiten crear flujos de trabajo de SBOM personalizados.
Pros and Cons
Pros:
- Genera SBOM tanto en SPDX como en CycloneDX
- Integra comprobaciones de vulnerabilidades y licencias en las solicitudes de extracción
- Importa y analiza SBOM de terceros
Cons:
- No analiza SBOM de archivos binarios ni de contenedores
- La exportación de SBOM solo está disponible en las ediciones Enterprise
Learn more about SonarQube: Mejor para seguridad de firmware y dispositivos
- Demo gratuita disponible
- Precios bajo solicitud

Finite State analiza firmware, binarios, SBOM, riesgos de dispositivos y ciclos de vida. Finite State es una plataforma de seguridad de productos diseñada específicamente para dispositivos conectados y sistemas embebidos, que ofrece generación automatizada de SBOM a partir de binarios de firmware y código fuente, SCA binaria, enriquecimiento de vulnerabilidades y gestión integral del ciclo de vida del SBOM.
¿Para quién es mejor Finite State?
Finite State es ideal para ingenieros de seguridad de productos y equipos de sistemas embebidos en empresas que desarrollan dispositivos conectados, hardware IoT o equipos médicos que deben cumplir requisitos regulatorios de SBOM.
Por qué elegí Finite State
Elegí Finite State como uno de los mejores porque resuelve un problema que la mayoría de las herramientas SBOM ignoran por completo: generar SBOM precisos a partir de binarios de firmware, no solo código fuente. La mayoría de las herramientas funcionan a partir de archivos manifest o declaraciones de compilación, lo que significa que pasan por alto componentes que realmente se entregan.
Finite State obtiene los SBOM directamente del firmware y los binarios, proporcionándote un inventario conciliado basado en lo que realmente ejecuta el dispositivo. También me gusta el análisis VEX ligado a la alcanzabilidad, donde cada decisión de 'no afectado' está respaldada por contexto de explotación y persiste automáticamente en las versiones posteriores.
Funciones clave de Finite State
- Monitoreo posmercado con SBOM dinámicos: Rastrea nuevas divulgaciones de CVE respecto a las versiones de firmware entregadas y actualiza continuamente el SBOM y el estado VEX, manteniendo tu registro de riesgos actualizado después del lanzamiento.
- Seguridad de arquitectura en fase de diseño: Conecta modelos de amenazas, requisitos de seguridad y planes de verificación directamente con el software que se distribuye, creando evidencia trazable desde el diseño hasta la construcción a lo largo del ciclo de vida del producto.
- Implementación de políticas como código: Te permite definir políticas de seguridad como código, versionarlas junto con tus aplicaciones y aplicar controles revisables automáticamente durante las compilaciones y lanzamientos.
- Paquetización de cumplimiento con Assurance Studio: Genera informes auditables, documentos VEX y paquetes de evidencia para los marcos CRA, FDA e ISO a partir del mismo análisis fundamentado en artefactos, sin ensamblaje manual.
Integraciones de Finite State
Finite State ofrece integraciones nativas con GitHub Actions, GitLab CI, Jenkins, Azure DevOps, Bitbucket, Azure Repos, Travis CI, Jira, Slack, Microsoft Teams y ServiceNow, además de soportar la ingestión de formatos SBOM SPDX y CycloneDX. Dispone de una API y CLI para integraciones personalizadas y la automatización de pipelines CI/CD.
Pros and Cons
Pros:
- Genera SBOM a partir de firmware y binarios
- El análisis de alcanzabilidad filtra hallazgos no alcanzables
- Admite diversas arquitecturas de instrucciones binarias
Cons:
- Opciones limitadas de informes personalizables
- Solo se dirige a organizaciones a escala empresarial
Learn more about Finite State: Ideal para analizar bases de código multilingües
- No disponible
- Gratis para siempre

cdxgen genera SBOM de CycloneDX y exportaciones SPDX a partir de código y contenedores. cdxgen es una herramienta CLI y biblioteca de código abierto que genera SBOM de CycloneDX y exportaciones SPDX a partir de código fuente, imágenes de contenedor y URL de paquetes en una amplia variedad de lenguajes, gestores de paquetes y tipos de BOM, incluidos SBOM, CBOM, OBOM, AI-BOM y SaaSBOM.
¿Para quién es más adecuado cdxgen?
cdxgen es una opción natural para ingenieros de seguridad y equipos de DevSecOps que trabajan en entornos políglotas, donde una única base de código abarca varios lenguajes y entornos de ejecución.
Por qué elegí cdxgen
Elegí cdxgen como una de las mejores opciones porque ninguna otra herramienta de código abierto iguala su cobertura de lenguajes para generar SBOM en bases de código políglotas. Utilizo la -r bandera recursiva para analizar un único repositorio que abarca Java, Python, Go y JavaScript en una sola ejecución, generando un BOM unificado de CycloneDX sin ejecutar herramientas independientes para cada lenguaje.
También me gusta la --profile appsec opción con el modo --evidence, que añade datos de alcanzabilidad y contexto de los servicios al SBOM, en lugar de limitarse a enumerar los manifiestos de paquetes. Para los equipos que trabajan con microservicios y entornos de ejecución mixtos, este nivel de evidencia hace que la clasificación sea mucho más práctica.
Características principales de cdxgen
- Modo de servidor SBOM: Ejecuta cdxgen como un servidor de API REST local para generar SBOM bajo demanda desde cualquier herramienta o script conectado.
- Generación de documentos VEX: Produce documentos de Intercambio de Explotabilidad de Vulnerabilidades junto con los SBOM para registrar el estado de explotabilidad de los CVE identificados.
- Análisis de imágenes de contenedor: Analiza directamente las imágenes de contenedor para extraer las capas de paquetes del sistema operativo y las dependencias de la aplicación en un único BOM.
- Compatibilidad con varios tipos de BOM: Genera formatos CBOM, OBOM, SaaSBOM y AI-BOM además de los SBOM estándar, cubriendo inventarios de activos criptográficos, operaciones y modelos de IA.
Integraciones de cdxgen
cdxgen cuenta con una acción oficial de GitHub para la automatización de CI/CD y se integra con OWASP Dependency-Track. Funciona como una biblioteca ESM para Node.js/Deno, un servidor de API REST local y una herramienta CLI compatible con sistemas de CI/CD, incluidos Jenkins, GitLab CI y Bitbucket Pipelines.
Pros and Cons
Pros:
- Cubre más de 20 lenguajes con detección automática
- Incluye análisis de alcanzabilidad con evidencia de llamadas
- Completamente gratis y de código abierto bajo Apache 2.0
Cons:
- Requiere Java 21 o superior para ciertos análisis de lenguajes
- Los análisis universales pueden producir BOM ruidosos que requieren clasificación
Learn more about cdxgen: Mejor para capacidades unificadas de escaneo de código abierto
- Plan gratuito para siempre (código abierto)
- Plan gratuito para siempre (código abierto)
Trivy detecta CVEs, secretos, problemas de licencias y genera archivos SBOM. Trivy es una herramienta de generación de SBOM de código abierto que escanea contenedores, código fuente, artefactos y entornos en la nube para inventariar componentes, analizar dependencias y producir SBOMs legibles por máquina en formatos estándar.
¿Para quién es mejor Trivy?
Trivy es ideal para ingenieros DevSecOps y equipos de seguridad en organizaciones que desarrollan y protegen aplicaciones nativas en la nube a gran escala.
Por qué elegí Trivy
Elegí Trivy como uno de los mejores porque sus capacidades unificadas de escaneo de código abierto me permiten generar SBOMs CycloneDX y SPDX desde contenedores, código y dependencias. Puedo capturar datos de licencias mientras correlaciono vulnerabilidades conocidas en un solo flujo de trabajo.
Características clave de Trivy
- Escaneo multi-ecosistema: Soporta contenedores, máquinas virtuales, sistemas de archivos, código fuente y plantillas IaC.
- Integración CI/CD: Ofrece una CLI y complementos para su uso en flujos automatizados de construcción y despliegue.
- Compatibilidad con gestores de paquetes: Detecta dependencias en npm, pip, go modules, Maven y otros.
- Disponibilidad de API REST: Proporciona una API para iniciar escaneos y recuperar datos de SBOMs y vulnerabilidades programáticamente.
Integraciones de Trivy
Trivy ofrece integraciones nativas con Docker, GitHub Actions, Harbor y Kubernetes, y proporciona una CLI y una API REST para integraciones personalizadas y automatización CI/CD.
Pros and Cons
Pros:
- Código abierto y con gran apoyo de la comunidad
- Escanea contenedores, sistemas de archivos y bases de código
- Exporta SBOMs en CycloneDX y SPDX
Cons:
- Carece de interfaz gráfica de usuario
- Opciones limitadas de control de acceso basado en roles
Learn more about Trivy: Ideal para la gestión de riesgos basada en políticas
- Demostración gratuita disponible
- Precio a consultar

Black Duck SCA gestiona riesgos OSS, SBOMs, licencias y políticas de seguridad. Black Duck SCA es una herramienta empresarial de análisis de composición de software que escanea componentes de código abierto y de terceros en busca de vulnerabilidades, genera y gestiona SBOMs, y aplica el cumplimiento de licencias y las políticas de seguridad a lo largo del ciclo de desarrollo del software.
¿Para quién es mejor Black Duck Software Composition Analysis?
Black Duck SCA es ideal para los equipos empresariales de seguridad y cumplimiento que operan en sectores regulados como finanzas, salud y defensa.
Por qué elegí Black Duck Software Composition Analysis
He incluido Black Duck SCA en mis mejores opciones porque tiene uno de los motores de aplicación de políticas más maduros en el ámbito del análisis de composición de software. Lo que más me gusta es la capacidad de definir políticas personalizadas que bloquean automáticamente las compilaciones en los pipelines de CI/CD cuando un componente viola una regla de seguridad o licencia, eliminando por completo el paso de evaluación manual.
También destaco Black Duck KnowledgeBase, una base de datos de vulnerabilidades propietaria con más de 20 años de inteligencia verificada por humanos que detecta problemas que la NVD frecuentemente omite o demora en reportar.
Características clave de Black Duck Software Composition Analysis
- Generación y exportación de SBOM: Produce SBOMs en formatos CycloneDX y SPDX, exportables para compartir con clientes o autoridades regulatorias.
- Análisis binario: Analiza binarios compilados e imágenes de contenedores en busca de componentes de código abierto sin requerir acceso al código fuente.
- Escaneo de fragmentos: Detecta fragmentos de código abierto copiados o modificados e incrustados en archivos propietarios que los escaneos de dependencias estándar no detectan.
- Seguimiento de obligaciones de licencia: Identifica los tipos de licencias en todos los componentes detectados y mapea las obligaciones legales que cada licencia impone a tu base de código.
Integraciones de Black Duck Software Composition Analysis
Black Duck SCA ofrece integraciones nativas con GitHub, GitLab, Bitbucket, Azure DevOps, Jenkins, CircleCI, Bamboo, Jira, Slack y Microsoft Teams, junto con integraciones de repositorios binarios para Artifactory y Docker Registry. Exporta SBOMs en formatos CycloneDX y SPDX, y dispone de una API REST para integraciones personalizadas.
Pros and Cons
Pros:
- Los controles automáticos de políticas bloquean compilaciones no conformes
- Identificación precisa de dependencias en múltiples bases de código
- Escanea archivos binarios sin acceso al código fuente
Cons:
- La configuración inicial requiere un fuerte soporte del proveedor
- Los resultados de los escaneos pueden variar entre ejecuciones
Learn more about Black Duck Software Composition Analysis: Ideal para análisis continuo del riesgo de componentes
- Plan gratuito para siempre (open source)
- Plan gratuito para siempre (open source)

Dependency-Track monitoriza SBOMs CycloneDX frente a NVD, OSV y VulnDB. OWASP Dependency-Track es una plataforma de análisis de componentes de código abierto que ingiere SBOMs en formato CycloneDX y los monitoriza frente a bases de datos de vulnerabilidades como NVD, OSV y VulnDB.
¿Para quién es ideal OWASP Dependency-Track?
OWASP Dependency-Track es ideal para equipos de seguridad e ingeniería en industrias reguladas que necesitan visibilidad automatizada y continua sobre el riesgo de los componentes a través de múltiples proyectos.
Por qué elegí OWASP Dependency-Track
He incluido OWASP Dependency-Track en mis mejores selecciones porque trata el análisis de SBOM como un proceso continuo y no como un escaneo único. Lo que me parece distintivo es el panel de control a nivel de portafolio: cada componente de cada versión de proyecto se reevalúa automáticamente a medida que surgen nuevos CVE, de modo que el riesgo se revela en cuanto aparece.
También me gusta el motor de políticas basado en expresiones, que te permite codificar tus propios estándares y hacer una clasificación automática de hallazgos o detener una compilación ante una infracción sin revisión manual.
Características clave de OWASP Dependency-Track
- Soporte para documentos VEX: Importa y asocia documentos Vulnerability Exploitability eXchange para registrar y compartir decisiones sobre explotabilidad junto con los datos de tu SBOM.
- Fuentes múltiples de vulnerabilidades: Correlaciona hallazgos con NVD, OSV, VulnDB y Snyk simultáneamente para reducir vulnerabilidades no detectadas.
- Visualización de la puntuación EPSS: Muestra las puntuaciones del Exploit Prediction Scoring System junto con las calificaciones CVSS de cada hallazgo para ayudar a priorizar la remediación.
- REST API: Expone todas las funciones de la plataforma vía API para automatizar la ingestión de SBOM y la generación de informes en pipelines CI/CD.
Integraciones de OWASP Dependency-Track
OWASP Dependency-Track incluye publicadores de notificaciones incorporados para Slack, Microsoft Teams, Mattermost, Cisco WebEx y Jira, y ofrece un plugin para Jenkins y una GitHub Action para publicación en pipelines CI/CD. También dispone de API REST y webhooks salientes configurables para integraciones personalizadas.
Pros and Cons
Pros:
- Agrega simultáneamente cinco fuentes de inteligencia de vulnerabilidades
- Rastrea cada componente en todas las versiones del proyecto
- Autohospedado sin límites por usuario o proyecto
Cons:
- Solo ingiere CycloneDX, no SBOMs SPDX
- Requiere autohospedaje y gestión de infraestructura
Learn more about OWASP Dependency-Track: Mejor para integración con entornos Microsoft
- Plan gratuito para siempre (código abierto)
- Plan gratuito para siempre (código abierto)

Microsoft SBOM Tool crea SBOMs SPDX a partir de compilaciones, carpetas de origen y paquetes. Microsoft SBOM Tool es una herramienta de línea de comandos (CLI) y una biblioteca .NET de código abierto desarrollada por Microsoft que genera y valida SBOMs SPDX 2.2 y SPDX 3.0 a partir de artefactos de compilación, directorios de origen y dependencias de paquetes, en cualquier sistema operativo.
¿Para quién es mejor Microsoft SBOM Tool?
Microsoft SBOM Tool es una opción natural para ingenieros de seguridad y DevOps que trabajan en entornos centrados en Microsoft con pipelines de Azure DevOps, GitHub Actions o sistemas de compilación .NET.
¿Por qué elegí Microsoft SBOM Tool?
Elegí Microsoft SBOM Tool como una de las mejores porque está diseñada específicamente para el ecosistema de Microsoft, con guías dedicadas para GitHub Actions y pipelines de Azure DevOps integradas directamente en el proyecto. Utilizo el paquete NuGet (Microsoft.SBOM.Api) para incorporar la generación de SBOM directamente en los pasos de compilación de .NET, lo que significa que no se necesita una capa de herramientas separada.
También me gusta el comando redact incorporado, que elimina referencias de archivos de un SBOM antes de compartirlo externamente, un paso práctico de cumplimiento que la mayoría de las otras herramientas dejan para un procesamiento manual posterior.
Características clave de Microsoft SBOM Tool
- Validación de SBOM: Ejecuta el comando validate sobre cualquier archivo SPDX 2.2 o SPDX 3.0 generado para confirmar su integridad con respecto a la ruta de lanzamiento original.
- Soporte para imágenes Docker: Puedes compilar y ejecutar la herramienta como un contenedor Docker, escaneando directorios montados sin necesidad de instalar nada en el sistema anfitrión.
- Instalación por WinGet y Homebrew: Instálala directamente mediante WinGet en Windows o Homebrew en macOS, manteniendo la versión binaria gestionada junto a otros paquetes del sistema.
- Detección de componentes vía ClearlyDefined: La herramienta obtiene información de licencias de la API ClearlyDefined, rellenando automáticamente los campos de licencia para las dependencias detectadas en el SBOM generado.
Integraciones de Microsoft SBOM Tool
Microsoft SBOM Tool ofrece soporte de integración nativa con GitHub Actions y Azure DevOps. También ofrece una API para integraciones personalizadas.
Pros and Cons
Pros:
- Soporta grandes volúmenes de artefactos
- La misma herramienta se utiliza internamente en Microsoft
- Detecta automáticamente múltiples gestores de paquetes por directorio
Cons:
- Solo exporta en formato SPDX, sin soporte para CycloneDX
- No acepta contribuciones externas de la comunidad
Learn more about Microsoft SBOM Tool: Mejor para gestión de cumplimiento en empresas
- Demostración gratuita disponible
- Precios bajo solicitud

Cybeats SBOM Studio rastrea SBOMs, vulnerabilidades, licencias y riesgos de suministro. Cybeats SBOM Studio es una plataforma empresarial de gestión de SBOM que maneja la ingestión de SBOM, almacenamiento, gestión del ciclo de vida de vulnerabilidades, análisis de cumplimiento de licencias y monitoreo de riesgos en la cadena de suministro a lo largo de todo el ciclo de vida del desarrollo de software.
¿Para quién es mejor Cybeats SBOM Studio?
Cybeats SBOM Studio es ideal para ingenieros de seguridad y responsables de seguridad de producto en organizaciones empresariales de sectores regulados como dispositivos médicos, sistemas de control industrial y contratación gubernamental.
Por qué elegí Cybeats SBOM Studio
Cybeats SBOM Studio se ganó su lugar en mi lista porque se ajusta directamente a los mandatos de cumplimiento con los que las industrias reguladas realmente están lidiando actualmente, incluyendo la Executive Order 14028 y los estándares de ciberseguridad ICS. Me gusta especialmente el sistema de alertas basado en políticas, que se activa cuando un componente se acerca al final de su vida útil o se detecta una vulneración de proveedor, de modo que las brechas de cumplimiento se evidencian antes de las auditorías.
El motor de análisis de licencias, que cubre componentes OSS y COTS, es otra función que considero realmente útil para equipos que gestionan software vendido a agencias gubernamentales.
Características clave de Cybeats SBOM Studio
- Importación de SBOM multi-formato: Ingiera SBOMs en formatos SPDX (2.2 a 3.0.1) y CycloneDX (1.2 a 1.7) de cualquier proveedor ascendente.
- Análisis de procedencia y linaje de software: Rastrear el origen de los componentes y el linaje de la cadena de suministro sin requerir acceso al código fuente.
- Visibilidad de múltiples niveles en la cadena de suministro: Inspeccione software de terceros en todos los niveles de su cadena de suministro, abarcando tanto componentes OSS como COTS.
- Compartir SBOM: Distribuya SBOMs a clientes y reciba SBOMs de proveedores tecnológicos directamente desde la plataforma.
Integraciones de Cybeats SBOM Studio
Cybeats SBOM Studio ofrece una integración con GitHub Actions que le permite cargar SBOMs, escanear vulnerabilidades y cancelar compilaciones según umbrales de gravedad directamente en su pipeline CI/CD. Hay una API disponible para integraciones personalizadas, y la plataforma admite la ingestión de SBOM desde cualquier herramienta ascendente que genere formatos SPDX o CycloneDX.
Pros and Cons
Pros:
- Soporta formatos SPDX y CycloneDX
- Bajo índice de falsos positivos en vulnerabilidades
- Se adapta a múltiples mandatos regulatorios de cumplimiento
Cons:
- Requiere ingestión externa de SBOM
- Integraciones nativas de terceros limitadas disponibles
Learn more about Cybeats SBOM Studio:
Otras herramientas de generación de SBOM
Estas son algunas opciones adicionales de herramientas de generación de SBOM que no llegaron a mi lista de selección, pero que aún merece la pena revisar:
- 11TernMejor para analizar imágenes de contenedores
- 12CycloneDXIdeal para transparencia avanzada de la cadena de suministro
- 13Snyk Open SourceMejor para el monitoreo de la seguridad de código abierto
- 14KiuwanMejor para una puntuación detallada del estado del software
- 15FOSSAIdeal para el seguimiento automatizado del cumplimiento de licencias
- 16JFrog XrayIdeal para un análisis profundo de componentes de artefactos
- 17Checkmarx SCAIdeal para visibilidad desde el código hasta la nube en pipelines
- 18Amazon Inspector SBOM GeneratorIdeal para evaluaciones de cargas de trabajo nativas de AWS
Cómo evalúo las herramientas de generación de SBOM
Evalúo las herramientas de SBOM en dos capas: criterios centrales relacionados con la salida de formatos, resolución transitiva e integración con pipelines, luego diferenciadores como soporte para VEX, profundidad de análisis binario y monitoreo continuo.
Funcionalidad central (requisitos básicos para esta lista)
Cuando selecciono herramientas para mi lista, califico cada una en una escala del 0 (no ofrece la funcionalidad) al 5 (destaca notablemente en esa área) para cada funcionalidad central que se detalla a continuación. Luego, calculo la puntuación total de la herramienta como porcentaje. Cada herramienta debe lograr una puntuación total mínima del 65% para ser considerada en la lista.
- Soporte para formatos estándar: Verifico si la herramienta genera SBOM en SPDX y CycloneDX, incluyendo opciones de serialización múltiples como JSON y XML que usualmente necesitan los consumidores posteriores.
- Escaneo de dependencias multi-ecosistema: La cobertura de gestores de paquetes como npm, Maven, PyPI, Go modules y NuGet es importante porque la mayoría de los equipos desarrolla software sobre más de un stack de lenguajes.
- Análisis de contenedores y binarios: Evalúo si la herramienta puede escanear imágenes de contenedor, binarios compilados y sistemas de archivos, ya que los artefactos de producción a menudo contienen componentes que los manifiestos de código fuente no capturan por sí solos.
- Integración con pipeline CI/CD: Las herramientas deben ofrecer CLI, REST API o plugins nativos para sistemas como Jenkins, GitHub Actions o GitLab CI, para que la generación de SBOM se ejecute automáticamente en tiempo de build.
- Resolución de dependencias transitivas: Analizo cuán exactamente la herramienta mapea las dependencias anidadas, no solo los paquetes de nivel superior, porque una sola dependencia directa puede incluir docenas de componentes transitivos.
- Enriquecimiento con vulnerabilidades y licencias: Cada SBOM debe estar enriquecido con datos de CVE, identificadores de licencia, información de proveedor y hashes de componentes para cumplir los elementos mínimos de la NTIA y apoyar la toma de decisiones basada en riesgos.
Una vez tengo una lista de herramientas que cumplen con estos criterios, considero qué diferencia a cada plataforma.
Factores diferenciadores (lo que separa a los proveedores)
Así comparo y contrasto los distintos proveedores:
Características destacadas
Busco soporte para VEX porque permite a los equipos indicar qué CVE realmente aplican a su producto entregado, lo que reduce el ruido de alertas cuando clientes o auditores revisan el SBOM. También es importante el análisis binario profundo; las herramientas que escanean artefactos compilados y firmware detectan componentes que los escáneres basados solo en manifiestos pasan por alto totalmente. La detección continua de desviaciones en SBOM es otro aspecto diferenciador. El análisis automático de diferencias entre compilaciones revela adiciones inesperadas de componentes o cambios de versión, que es la forma de detectar manipulaciones en la cadena de suministro de manera temprana.
Más allá de las características
La alineación regulatoria es un diferenciador importante. Evalúo si una herramienta cumple con los elementos mínimos de NTIA y puede producir SBOM firmados para escenarios de auditoría, especialmente para equipos que proveen software a organismos gubernamentales o sectores regulados como salud y defensa. El modelo de despliegue también es relevante; las opciones autoalojadas o en entornos aislados son importantes si tu postura de seguridad descarta el uso de SaaS. También considero la amplitud del ecosistema, especialmente cómo la herramienta maneja componentes estacionados (vendored) o sin gestor de paquetes junto con gestores de paquetes estándar.
Cómo elegir herramientas de generación de SBOM
Es fácil perderse entre largas listas de funciones y estructuras de precios complejas. Para ayudarte a mantener la atención mientras avanzas en tu proceso específico de selección de software, aquí tienes una lista de factores que debes tener en cuenta:
| Factor | Qué tener en cuenta |
|---|---|
| FactorEscalabilidad | Qué tener en cuenta¿Puede la herramienta gestionar el tamaño de tu base de código, los volúmenes de compilación y el crecimiento futuro? Ten en cuenta el tamaño de los repositorios empresariales y las necesidades de compilación en paralelo. |
| FactorIntegraciones | Qué tener en cuenta¿La herramienta se conecta de forma nativa a tu CI/CD, registros o repositorios de artefactos? Evalúa la disponibilidad de complementos para tu pila de desarrollo. |
| FactorPersonalización | Qué tener en cuenta¿Los formatos de salida, los flujos de trabajo y las plantillas de cumplimiento se pueden configurar según tus procesos y las obligaciones de tu sector? |
| FactorFacilidad de uso | Qué tener en cuenta¿La experiencia de usuario es sencilla tanto para los ingenieros como para el personal de cumplimiento? Evalúa la curva de aprendizaje y la adecuación del flujo de trabajo para equipos diversos. |
| FactorImplementación e incorporación | Qué tener en cuenta¿Cuánto tiempo llevarán la configuración, los análisis iniciales y la formación? Comprueba la documentación, los modelos de implementación compatibles y la asistencia del proveedor durante la incorporación. |
| FactorCoste | Qué tener en cuenta¿El precio se ajusta al volumen de tus proyectos, análisis o usuarios? Averigua si los costes se adaptan a tu flujo de entrega de software o si crecerán de forma inesperada. |
| FactorMedidas de seguridad | Qué tener en cuenta¿Qué autenticación, registros de auditoría y protecciones de privacidad existen? Examina detenidamente la compatibilidad con entornos aislados o regulados. |
| FactorRequisitos de cumplimiento | Qué tener en cuenta¿Puede la herramienta generar informes y atestaciones para cumplir normas regulatorias como NTIA, EO 14028 o requisitos específicos del sector? |
¿Qué son las herramientas de generación de SBOM?
Las herramientas de generación de SBOM son plataformas de software que crean automáticamente listas de materiales de software (SBOM) legibles por máquinas para documentar los componentes, las dependencias y las licencias presentes en el código, los contenedores y los binarios.
Estas herramientas ayudan a los equipos de seguridad, cumplimiento e ingeniería a mantener la visibilidad en toda su cadena de suministro de software y a cumplir los requisitos normativos mediante el seguimiento de componentes de código abierto y de terceros en las aplicaciones distribuidas.
Características
Al seleccionar herramientas de generación de SBOM, presta atención a las siguientes características clave:
- Salida en formatos estándar: Genera SBOM en formatos reconocidos como SPDX, CycloneDX o SWID para garantizar la compatibilidad con los sistemas de cadena de suministro y cumplimiento normativo.
- Análisis de múltiples ecosistemas: Crea inventarios de componentes de una amplia variedad de lenguajes de programación y gestores de paquetes, compatibles con las modernas canalizaciones de desarrollo políglotas.
- Análisis de contenedores y binarios: Analiza imágenes de contenedores, binarios y sistemas de archivos para capturar todos los componentes de software distribuidos, no solo los declarados en los archivos de manifiesto.
- Integración con canalizaciones de CI/CD: Automatiza la creación de SBOM como parte de los flujos de trabajo de compilación y lanzamiento, reduciendo el trabajo manual y manteniendo registros de auditoría.
- Detección de dependencias transitivas: Resuelve y documenta las dependencias anidadas e indirectas, no solo los paquetes de nivel superior, para obtener un inventario completo y preciso.
- Enriquecimiento con vulnerabilidades y licencias: Añade detalles como identificadores CVE, tipos de licencia y datos del proveedor a cada componente detectado, facilitando las revisiones de riesgos y cumplimiento.
- Seguimiento de desviaciones y cambios: Señala las diferencias entre los SBOM generados en distintas compilaciones, ayudando a los equipos a detectar cambios, actualizaciones o manipulaciones no autorizados.
- Informes personalizables: Ofrece plantillas o exportaciones configurables para que los usuarios puedan adaptar los datos del SBOM a distintas necesidades normativas, de clientes o internas.
- Control de acceso basado en roles: Admite configuraciones de permisos para que los datos confidenciales de la cadena de suministro puedan restringirse a los usuarios o equipos adecuados.
- Capacidades de exportación e integración: Proporciona API y opciones de exportación para la integración posterior con plataformas de gobierno, riesgo y cumplimiento.
Las soluciones de herramientas de generación de SBOM no suelen incluir IA como parte de su oferta de características.
Ventajas
La implementación de herramientas de generación de SBOM ofrece varias ventajas para tu equipo y tu empresa. Estas son algunas de las que puedes esperar:
- Mayor visibilidad de la cadena de suministro: Crea automáticamente un inventario de todos los componentes de software y dependencias para que siempre sepas qué hay en tu base de código o en los artefactos distribuidos.
- Ayuda para el cumplimiento normativo: Genera SBOM en formatos estándar que ayudan a cumplir los requisitos de organismos gubernamentales, entidades sanitarias o clientes empresariales.
- Reducción del riesgo de seguridad: Enriquece los componentes con datos sobre vulnerabilidades y licencias, ayudándote a detectar paquetes de código abierto arriesgados antes de que lleguen a producción.
- Auditorías y respuestas más rápidas: Produce registros auditables y realiza un seguimiento de los cambios para facilitar la respuesta ante incidentes, las revisiones de proveedores o las comprobaciones de cumplimiento.
- Flujos de trabajo DevSecOps automatizados: Se integra con herramientas de CI/CD para incorporar directamente tareas de seguridad y cumplimiento en el proceso de compilación y lanzamiento.
- Detección mejorada de incidentes: Detecta cambios no autorizados o inesperados entre compilaciones mediante la detección automatizada de desviaciones en los SBOM.
- Mejor colaboración entre equipos: Proporciona datos de inventario claros y legibles por máquinas a los que pueden acceder y sobre los que pueden actuar las partes interesadas de ingeniería, seguridad y cumplimiento.
Costes y precios
La selección de herramientas de generación de SBOM requiere comprender los distintos modelos de precios y planes disponibles. Los costes varían según las características, el tamaño del equipo, los complementos y otros factores. La tabla siguiente resume los planes habituales, sus precios medios y las características que suelen incluir las soluciones de herramientas de generación de SBOM:
Tabla comparativa de planes para herramientas de generación de SBOM
| Tipo de plan | Precio medio | Características habituales |
|---|---|---|
| Tipo de planPlan gratuito | Precio medio$0 | Características habitualesCompatibilidad limitada con formatos, análisis básico de dependencias, asistencia de la comunidad y restricciones de uso. |
| Tipo de planPlan personal | Precio medio$5-$25/usuario/mes | Características habitualesExportación en varios formatos, compatibilidad con ecosistemas de lenguajes, acceso a la CLI y asistencia por correo electrónico. |
| Tipo de planPlan empresarial | Precio medio$25-$60/usuario/mes | Características habitualesIntegración con CI/CD, enriquecimiento con información sobre vulnerabilidades, seguimiento de cambios, acceso a API, controles basados en roles y SLA. |
| Tipo de planPlan corporativo | Precio medio$60-$150/usuario/mes | Características habitualesCaracterísticas avanzadas de cumplimiento, implementación aislada o autoalojada, registros de auditoría, asistencia especializada y ayuda para la incorporación. |
Preguntas frecuentes sobre las herramientas de generación de SBOM
Estas son algunas respuestas a preguntas frecuentes sobre las herramientas de generación de SBOM:
¿Cómo se integran las herramientas de generación de SBOM en una canalización de CI/CD?
Las herramientas de generación de SBOM suelen integrarse directamente en la canalización de CI/CD, de modo que cada compilación genere automáticamente una SBOM. Esto ayuda a los equipos a mantener registros actualizados y auditables de los componentes que forman parte de cada versión, lo que mejora considerablemente la postura general de seguridad de las aplicaciones.
¿Son útiles las herramientas de generación de SBOM para software propietario o heredado?
Sí, las herramientas de generación de SBOM pueden analizar archivos binarios y contenedores, no solo el código fuente, para examinar los nombres y detalles de los paquetes. Esto resulta especialmente útil para realizar un seguimiento de los componentes de aplicaciones heredadas o productos de terceros sin manifiestos accesibles, lo que permite que un escáner de vulnerabilidades estándar evalúe con precisión el paquete de software.
¿Qué estándares de cumplimiento ayudan a satisfacer las herramientas de generación de SBOM?
Estas herramientas ayudan a abordar los requisitos de estándares como los elementos mínimos de la NTIA, la Orden Ejecutiva 14028 y mandatos específicos de determinados sectores, como los requisitos de ciberseguridad de la FDA para la fase previa a la comercialización o la Ley de Ciberresiliencia de la UE. También facilitan el intercambio automatizado de datos de paquetes para garantizar que los informes normativos sean fáciles de compartir.
¿Cómo identifican las dependencias transitivas las herramientas de generación de SBOM?
La mayoría de las herramientas no solo registran las dependencias de nivel superior, sino que también analizan y mapean todas las dependencias transitivas (indirectas), lo que ayuda a garantizar una visibilidad completa de la cadena de suministro de software.
¿Pueden las herramientas de generación de SBOM detectar cambios entre compilaciones de software?
Sí, muchas soluciones ofrecen detección de desviaciones o cambios, comparando las SBOM de distintas compilaciones para destacar los componentes nuevos, eliminados o modificados que puedan indicar un riesgo o una manipulación de la cadena de suministro.