

Las mejores alternativas a Kubernetes ayudan a los equipos a orquestar contenedores sin enfrentarse a curvas de aprendizaje pronunciadas, grandes exigencias de recursos o integraciones complejas que ralentizan la adopción. Ofrecen a los desarrolladores y a los equipos de TI más flexibilidad para implementar, escalar y gestionar aplicaciones en distintos entornos, al tiempo que reducen la carga operativa que suele acompañar a Kubernetes.
Muchas organizaciones empiezan a explorar alternativas después de tener dificultades para depurar registros de errores opacos, mantener clústeres que requieren conocimientos especializados o intentar integrar Kubernetes con sistemas existentes que no encajan fácilmente en su ecosistema. Estos desafíos pueden hacer que la orquestación de contenedores sea más difícil de lo necesario y limitar la rapidez con la que los equipos pueden entregar aplicaciones.
He trabajado con empresas que migraban desde herramientas de orquestación heredadas, he probado plataformas de contenedores en entornos de producción con cargas de trabajo reales y he evaluado el rendimiento de estas soluciones en arquitecturas SaaS, empresariales y de nube híbrida. Esas experiencias me han mostrado qué plataformas simplifican realmente la orquestación y cuáles introducen nuevas complejidades.
En esta guía, descubrirás qué alternativas a Kubernetes ofrecen configuraciones más limpias, un escalado más sencillo y las integraciones más útiles para ayudar a tu equipo a ejecutar contenedores de forma fiable y sin fricciones innecesarias.
¿Qué es Kubernetes?
Kubernetes es un software de orquestación de contenedores que automatiza la implementación, el escalado y la gestión de aplicaciones contenedorizadas. Lo utilizan ingenieros de DevOps, desarrolladores de software y administradores de TI que necesitan gestionar de forma eficiente implementaciones de aplicaciones complejas.
Funciones como el escalado automático, el equilibrio de carga y las capacidades de autorreparación ayudan a reducir el trabajo manual y a garantizar un rendimiento uniforme de las aplicaciones. En general, Kubernetes ofrece una forma de simplificar la gestión de aplicaciones a gran escala en distintos entornos.
Tabla comparativa de alternativas a Kubernetes
Esta tabla comparativa resume los detalles de precios de mis principales alternativas seleccionadas a Kubernetes:
| Tool | Best For | Trial Info | Price | ||
|---|---|---|---|---|---|
| 1 | Ideal para simplificar las operaciones | Prueba gratuita de 30 días + demostración gratuita disponible | Desde $500/mes | Website | |
| 2 | Ideal para Kubernetes empresarial | Demo gratuita disponible | Precio bajo consulta | Website | |
| 3 | La mejor opción para la contenerización segura | Prueba gratuita + demostración disponibles | Precio bajo solicitud | Website | |
| 4 | Ideal para IoT y computación periférica | No disponible | Precios bajo solicitud | Website | |
| 5 | Mejor para la gestión nativa de la nube | Plan gratuito disponible | Precios bajo consulta | Website | |
| 6 | Ideal para la gestión de varios clústeres | Plan gratuito + prueba de 45 días + demostración disponible | Desde $1,045/año (facturado anualmente) | Website | |
| 7 | Ideal para clones instantáneos de aplicaciones | Prueba gratuita de 15 días disponible | Desde €9/mes | Website | |
| 8 | La mejor opción para una experiencia sin operaciones | Plan gratuito disponible | Precios bajo solicitud | Website | |
| 9 | Ideal para la gestión multinube | No disponible | Precios bajo petición | Website | |
| 10 | Ideal para funciones sin servidor | Plan gratuito + prueba gratuita de 14 días + demostración gratuita disponible | Desde $1,500/mes | Website |


Por qué confiar en nuestras recomendaciones de software
6,700+
Reviews
20
Industry experts
16+
Evaluation factors
14
Years
Nuestro equipo lleva probando y evaluando software desde 2012. Como líderes tecnológicos, sabemos lo difícil —y lo importante— que es elegir el software adecuado.
Para esta guía, evaluamos las herramientas mediante pruebas prácticas e investigación independiente, puntuando las herramientas según nuestros criterios de selección.
Nuestras reseñas reflejan nuestro criterio editorial humano, no un discurso de ventas.
Revisores expertos:
- Paulo Gardini MiguelDirector técnico
 Tim FisherVP de IA
 Gabriel RosasTech Lead y arquitecto de software
 Christhian GruhnTech Lead y arquitecto de plataforma

Opiniones sobre las mejores alternativas a Kubernetes
A continuación encontrarás mis resúmenes detallados de las mejores alternativas a Kubernetes que llegaron a mi selección. Mis análisis ofrecen una visión detallada de las funciones principales, ventajas y desventajas, integraciones y casos de uso ideales de cada herramienta para ayudarte a encontrar la más adecuada para ti.
 Ideal para simplificar las operaciones
- Prueba gratuita de 30 días + demostración gratuita disponible
- Desde $500/mes
Visit WebsiteCustomer Rating:5/5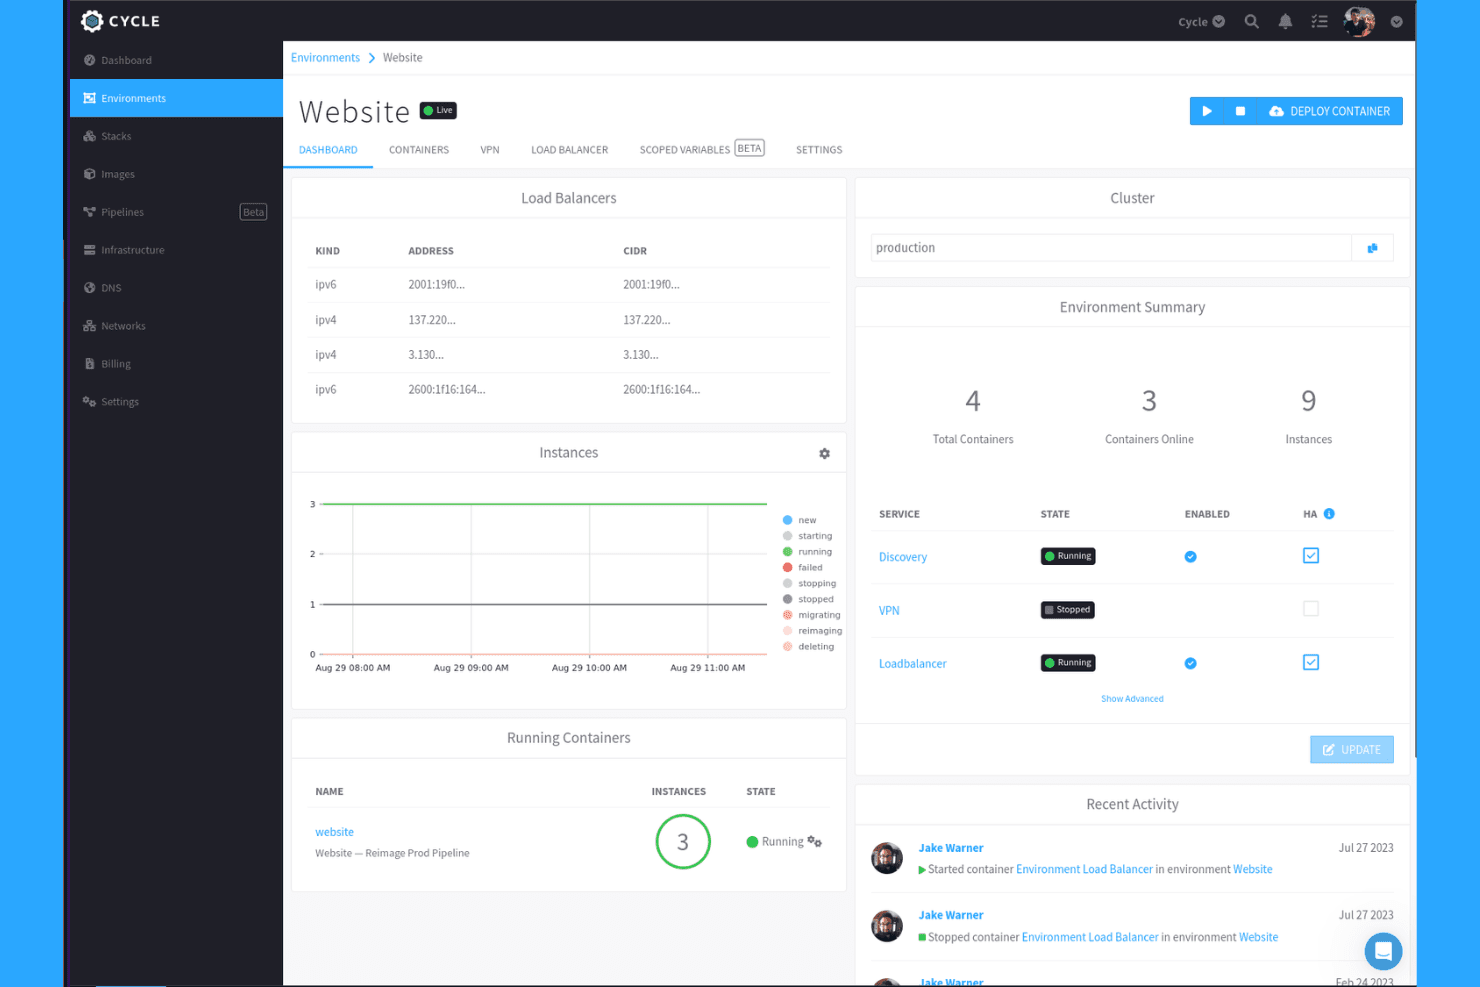
Cycle muestra de un vistazo el estado del entorno, los equilibradores de carga y el estado de los contenedores. Cycle es una plataforma de orquestación de contenedores dirigida a los equipos de ingeniería de plataformas y DevOps que buscan gestionar contenedores, máquinas virtuales y funciones en infraestructuras de nube, locales y físicas sin la complejidad operativa de ejecutar Kubernetes por sí mismos.
¿Para quién es más adecuado Cycle?
Cycle es una opción muy adecuada para los equipos de ingeniería de plataformas que desean gestionar contenedores, máquinas virtuales y funciones en infraestructuras de nube y físicas sin crear ni mantener ellos mismos un plano de control de Kubernetes.
Por qué elegí Cycle
Elegí Cycle como una de las mejores opciones porque reemplaza todo el plano de control de Kubernetes por una única plataforma gestionada que administra automáticamente las actualizaciones del sistema operativo, los parches del kernel y las actualizaciones de los servicios del entorno. Lo que más me gusta es que gestiona contenedores, máquinas virtuales y funciones simultáneamente en infraestructuras de nube y físicas, por lo que mi equipo no tiene que manejar herramientas separadas para cada tipo de carga de trabajo. El descubrimiento de servicios integrado, el equilibrio de carga y el autoescalado basado en umbrales vienen configurados de fábrica, sin necesidad de configuración adicional.
Características principales de Cycle
- Implementaciones arcoíris: Ejecuta varias versiones de una aplicación simultáneamente y desplaza el tráfico entre ellas para conseguir actualizaciones y reversiones sin tiempo de inactividad.
- Pilas (entornos como código): Define el estado completo del entorno en archivos JSON o YAML obtenidos directamente de un repositorio de Git para flujos de trabajo al estilo GitOps.
- Red de malla cifrada: Cycle crea automáticamente una red privada cifrada y sin configuración entre todos los nodos y proveedores conectados.
- Autoescalado de instancias basado en umbrales: Establece umbrales de CPU, RAM, conexiones de red o rendimiento para activar el escalado automático con mínimos, máximos e incrementos de escalado configurables.
Integraciones de Cycle
Cycle ofrece integraciones nativas documentadas con AWS, GCP y Vultr. Admite activadores de CI/CD, como GitHub Actions, y proporciona una API REST con webhooks para integraciones personalizadas.
Pros and Cons
Pros:
- Automatiza el mantenimiento rutinario y reduce la necesidad de personal de DevOps
- Descubrimiento y equilibrio de carga integrados
- Ejecuta contenedores, máquinas virtuales y funciones conjuntamente
Cons:
- La compatibilidad exclusiva con x86 excluye los nodos periféricos ARM
- La CLI sigue sin estar disponible, lo que limita los flujos de trabajo basados en terminal
Learn more about Cycle: Ideal para Kubernetes empresarial
- Demo gratuita disponible
- Precio bajo consulta
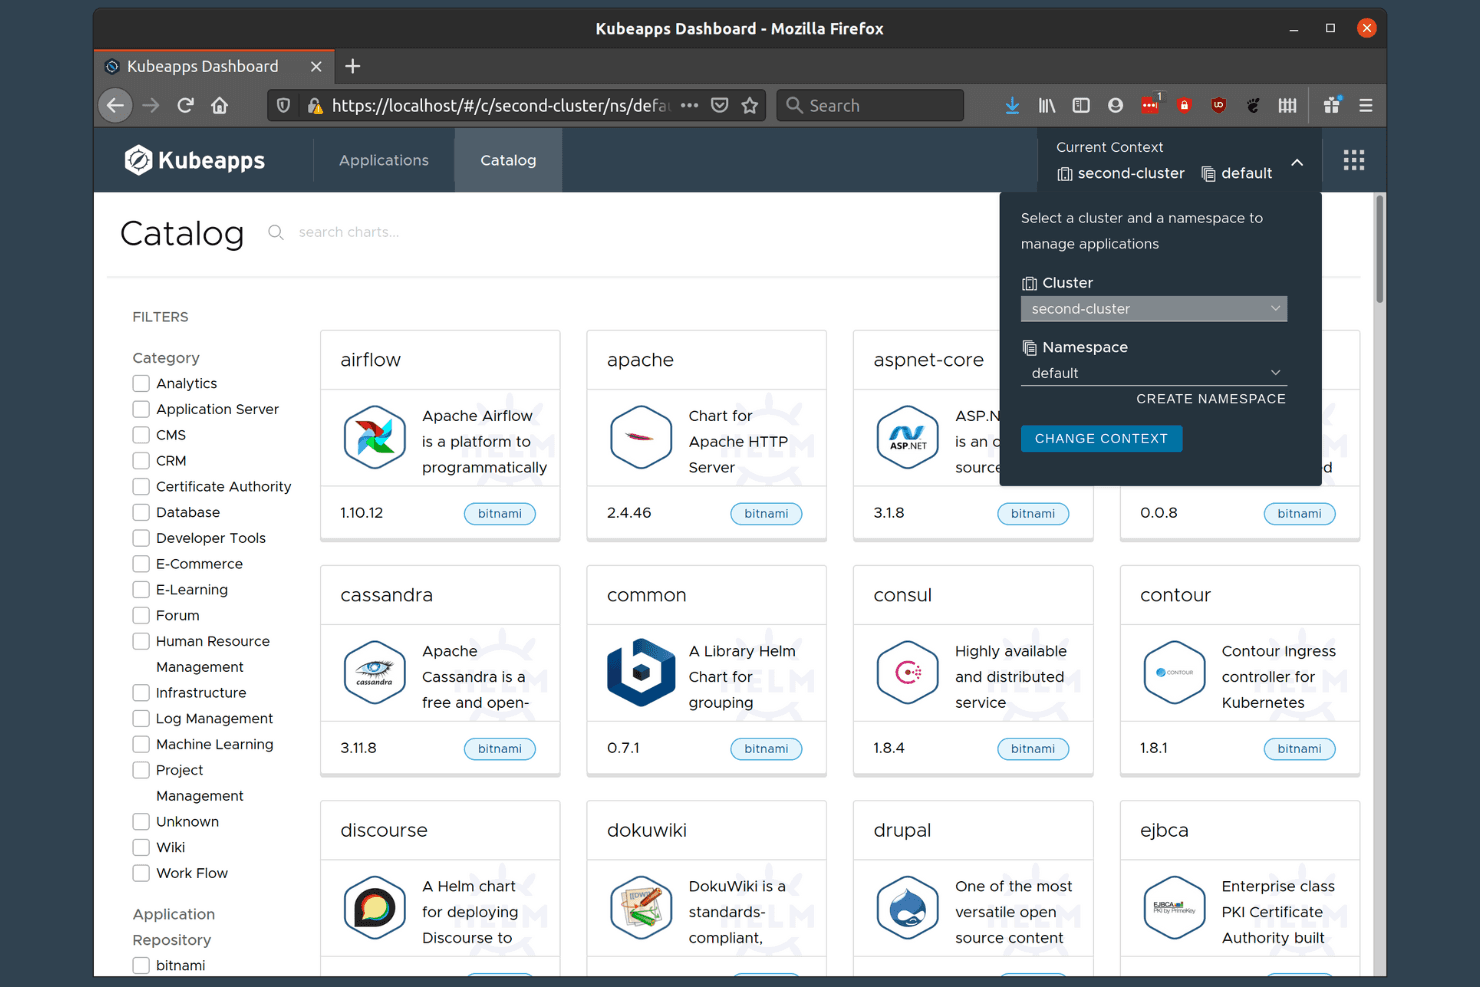
VMware Tanzu permite a los usuarios implementar aplicaciones en varios clústeres mediante un catálogo. VMware Tanzu Kubernetes Grid Integrated es una plataforma empresarial de Kubernetes diseñada para organizaciones que ejecutan infraestructura de VMware, y ofrece gestión del ciclo de vida de múltiples clústeres, redes NSX-T y una integración profunda con vSphere para equipos que operan Kubernetes a gran escala.
¿Para quién es más adecuado VMware Tanzu para operaciones de Kubernetes?
VMware Tanzu Kubernetes Grid Integrated está diseñado para equipos de TI empresariales que ya ejecutan infraestructura de VMware y necesitan Kubernetes para producción en múltiples clústeres, con una integración profunda con vSphere.
Por qué elegí VMware Tanzu para operaciones de Kubernetes
Elegí VMware Tanzu Kubernetes Grid Integrated como mi opción empresarial principal de Kubernetes porque está diseñado específicamente para equipos que ya dependen ampliamente del ecosistema de VMware. La consola de administración gestiona las operaciones del ciclo de vida de múltiples clústeres, incluida la creación, el escalado y las actualizaciones de clústeres, sin salir del entorno de vSphere que su equipo ya conoce. Las redes NSX-T añaden microsegmentación y aplicación de políticas de seguridad a nivel de clúster, algo importante cuando se ejecutan cargas de trabajo reguladas o multiinquilino en VMware Cloud Foundation.
Características principales de VMware Tanzu para operaciones de Kubernetes
- Cifrado de secretos de etcd: Los perfiles de Kubernetes pueden habilitar el cifrado de los secretos almacenados en etcd, protegiendo los datos confidenciales del clúster en reposo.
- Rotación de certificados: El comando
tkgi rotate-certificatesrota los certificados TLS en los componentes del plano de control y los clústeres administrados. - Control de acceso basado en roles: La consola de administración ofrece roles diferenciados—administrador del clúster, administrador del clúster de solo lectura y administrador de clústeres—cada uno con permisos definidos.
- Compatibilidad con implementaciones aisladas: El dispositivo virtual de la consola de administración admite implementaciones tanto en entornos conectados a Internet como en entornos aislados.
Integraciones de VMware Tanzu para operaciones de Kubernetes
Las integraciones documentadas incluyen Tanzu Mission Control, Tanzu Service Mesh, NSX-T, vSphere Cloud Native Storage, Harbor, Ops Manager, LDAP, UAA y Tanzu Application Platform. Una API de Kubernetes permite integraciones personalizadas.
Pros and Cons
Pros:
- El entorno de ejecución de Kubernetes certificado admite cargas de trabajo conformes
- Operaciones automatizadas del ciclo de vida de los clústeres en vSphere
- La implementación aislada admite entornos segregados
Cons:
- La considerable infraestructura de administración aumenta la huella
- El escalado de clústeres carece de un escalado automático de cargas de trabajo documentado
Learn more about VMware Tanzu for Kubernetes Operations: La mejor opción para la contenerización segura
- Prueba gratuita + demostración disponibles
- Precio bajo solicitud
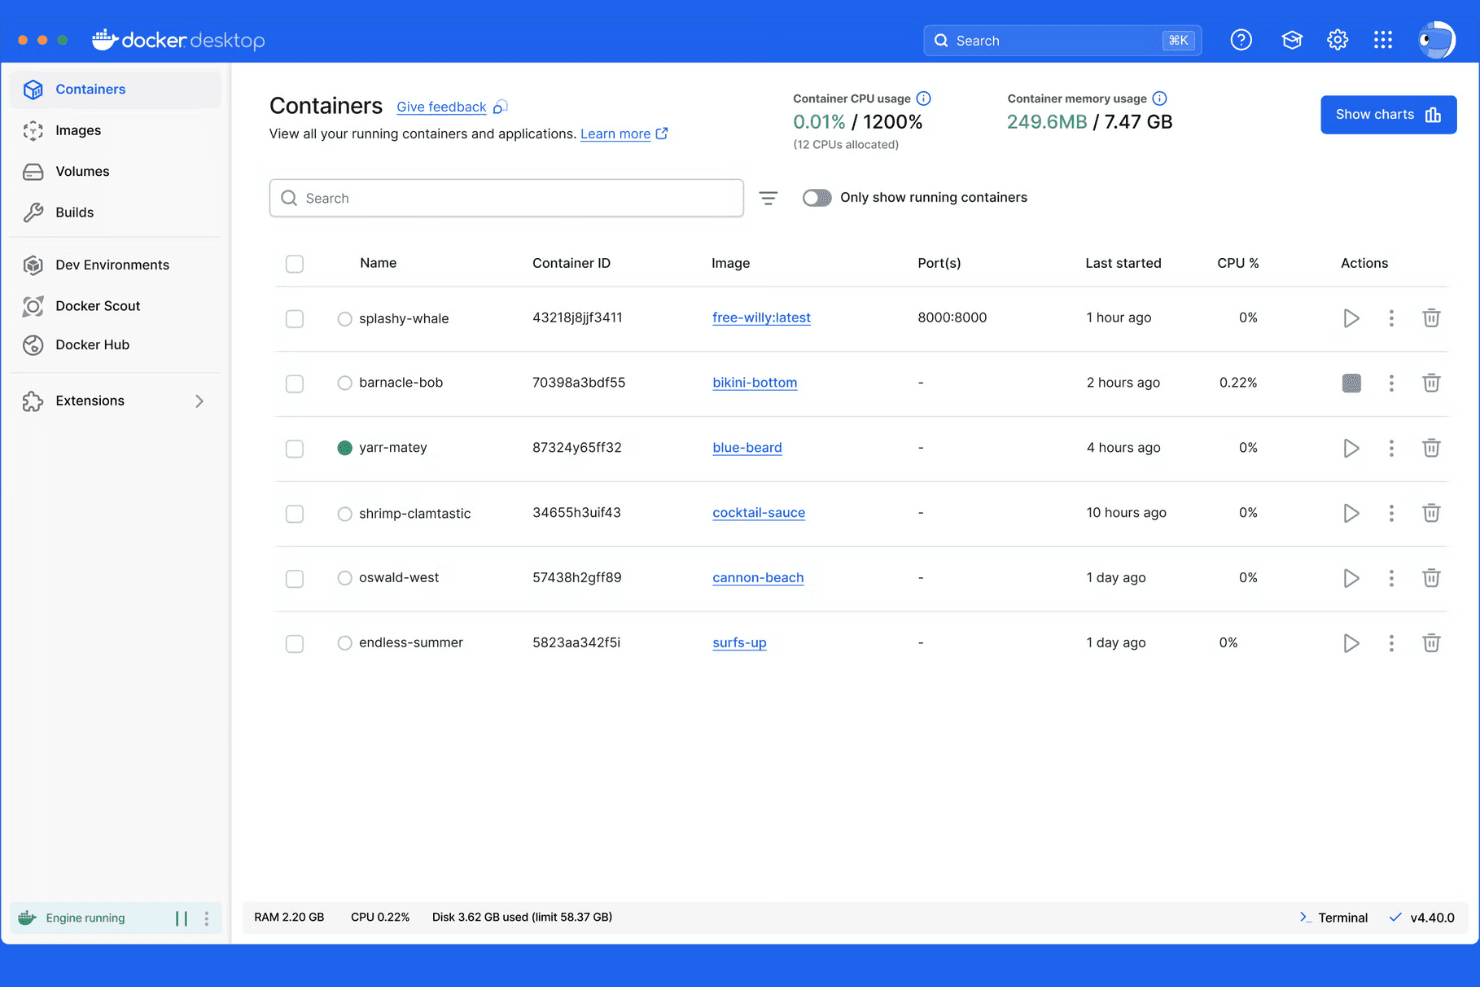
Docker Desktop permite a los usuarios supervisar y gestionar de un vistazo los contenedores en ejecución. Mirantis Kubernetes Engine (anteriormente Docker Enterprise) es una plataforma de orquestación de contenedores de nivel empresarial diseñada para equipos que necesitan gestionar clústeres de Kubernetes y Swarm en entornos de nube, locales y periféricos desde un único plano de control.
¿Para quién es más adecuado Docker Enterprise?
Docker Enterprise es una opción excelente para grandes empresas y sectores regulados que necesitan una gestión centralizada de clústeres de Kubernetes y Swarm, con cifrado validado por FIPS y seguridad reforzada según STIG integrados.
Por qué elegí Docker Enterprise
Elegí Docker Enterprise (ahora Mirantis Kubernetes Engine) como una de las mejores opciones porque su nivel de seguridad es realmente difícil de igualar en el ámbito de los contenedores empresariales. Incluye cifrado validado por FIPS 140-2/140-3 y refuerzo de seguridad DISA STIG, algo de enorme importancia cuando se ejecutan cargas de trabajo en entornos regulados o aislados. También valoro que permita gestionar clústeres de Kubernetes y Swarm en paralelo desde un único plano de control, con integración de RBAC y gestión de identidades para mantener el acceso estrictamente delimitado en cada clúster.
Funciones principales de Docker Enterprise
- Gestión del ciclo de vida de los clústeres: MKE puede aprovisionar, adoptar y gestionar el ciclo de vida de clústeres de MKE y k0s en varias infraestructuras, incluidas EKS, AKS y GKE, mediante el envío de un kubeconfig para los clústeres existentes.
- Operaciones GitOps declarativas: La configuración, auditoría, programación, redes y el cifrado de secretos de los clústeres se gestionan mediante un archivo de configuración declarativo con una gestión del ciclo de vida basada en GitOps.
- Actualizaciones progresivas con reversión automatizada: MKE aplica las actualizaciones de forma incremental para reducir el tiempo de inactividad de las cargas de trabajo y puede revertir automáticamente un cambio si surge un problema durante la actualización.
- Registro privado de imágenes: MKE se integra con Mirantis Secure Registry para proporcionar a los equipos un registro interno y de confianza donde almacenar y gestionar imágenes de contenedores.
Integraciones de Docker Enterprise
La documentación de Mirantis Kubernetes Engine indica el uso integrado de Calico para las redes, NGINX para la entrada de tráfico y Mirantis Secure Registry para las imágenes privadas. También proporciona una API REST sobre HTTPS para integraciones personalizadas.
Pros and Cons
Pros:
- La interfaz de usuario centralizada simplifica las operaciones con varios clústeres
- El instalador oculta la complejidad de la configuración de Kubernetes
- La compatibilidad con clústeres portátiles permite trabajar en entornos híbridos
Cons:
- El autoescalado local sigue siendo limitado
- La configuración de red puede requerir resolución manual de problemas
Learn more about Docker Enterprise:
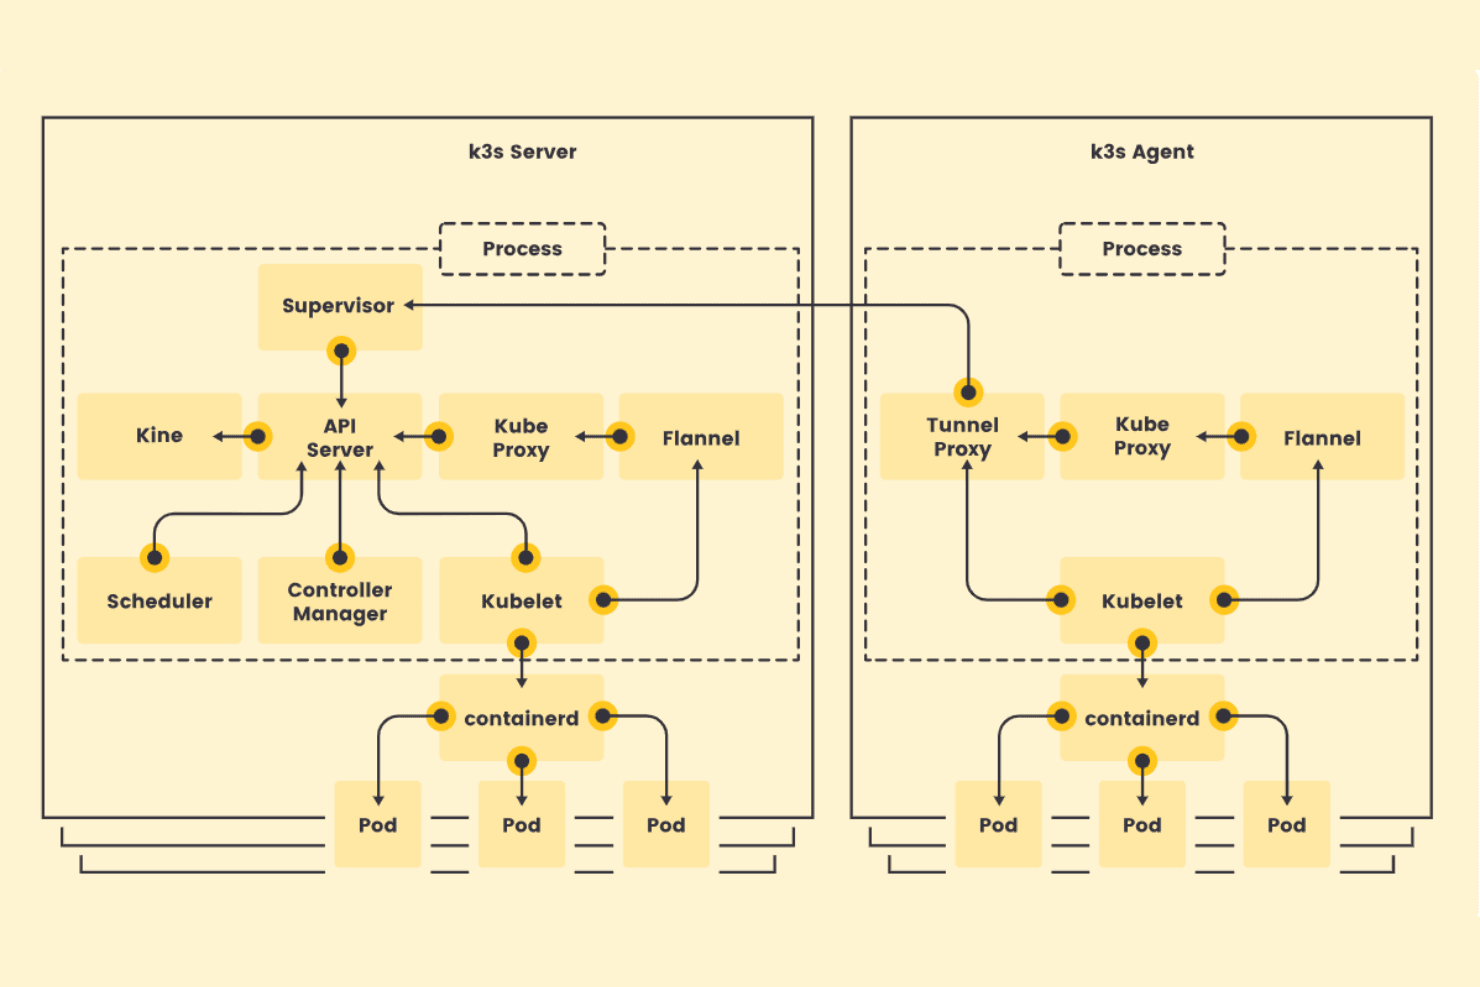
K3s separa los componentes del servidor y del agente para ofrecer un Kubernetes ligero. K3s es una distribución ligera de Kubernetes certificada por la CNCF de SUSE que empaqueta toda la API de Kubernetes en un único binario, lo que la convierte en una opción práctica para equipos que ejecutan cargas de trabajo en contenedores en entornos con recursos limitados, remotos o periféricos.
¿Para quién es más adecuado K3s?
K3s es una opción excelente para equipos que implementan cargas de trabajo contenerizadas en hardware periférico, dispositivos IoT o infraestructura basada en ARM, donde las limitaciones de recursos descartan una configuración completa de Kubernetes.
Por qué elegí K3s
Elegí K3s porque está diseñado específicamente para los entornos en los que Kubernetes completo simplemente no encaja: dispositivos ARM, hardware IoT y nodos periféricos remotos que funcionan con presupuestos de recursos limitados. El empaquetado en un único binario significa que puedo poner en funcionamiento un clúster de Kubernetes certificado en una Raspberry Pi o en un dispositivo periférico ARM64 con un solo comando, sin eliminar las API que realmente necesito. También valoro que CoreDNS, Traefik y ServiceLB vengan incluidos, por lo que la detección de servicios y la entrada funcionan de inmediato incluso en hardware con 512 MB de RAM por nodo agente.
Características principales de K3s
- API de Kubernetes certificada por la CNCF: K3s mantiene el cumplimiento total de la API de Kubernetes, por lo que las herramientas del ecosistema, los gráficos de Helm y los manifiestos existentes funcionan sin modificaciones.
- Cifrado de secretos en reposo: K3s incluye una herramienta
secrets-encryptque permite activar, rotar y volver a cifrar las claves secretas directamente desde la CLI. - Guía de refuerzo de seguridad CIS: K3s incluye orientación documentada sobre la configuración del referente CIS, que abarca el registro de auditoría, la seguridad de los pods, RBAC y las políticas de red.
- Integración con system-upgrade-controller: Los planes de actualización declarativos permiten seleccionar versiones específicas de K3s, establecer la concurrencia de nodos y programar ventanas de actualización sin intervención manual.
Integraciones de K3s
Las integraciones nativas no están documentadas con claridad. K3s expone la API de Kubernetes para integraciones personalizadas.
Pros and Cons
Pros:
- Las instalaciones en un único binario son adecuadas para nodos periféricos ARM
- La incorporación de trabajadores con un solo comando facilita la ampliación del clúster
- Las redes incluidas cubren clústeres pequeños
Cons:
- La alta disponibilidad puede requerir configuración adicional
- No hay controles documentados de escalado automático de cargas de trabajo
Learn more about K3s: Mejor para la gestión nativa de la nube
- Plan gratuito disponible
- Precios bajo consulta
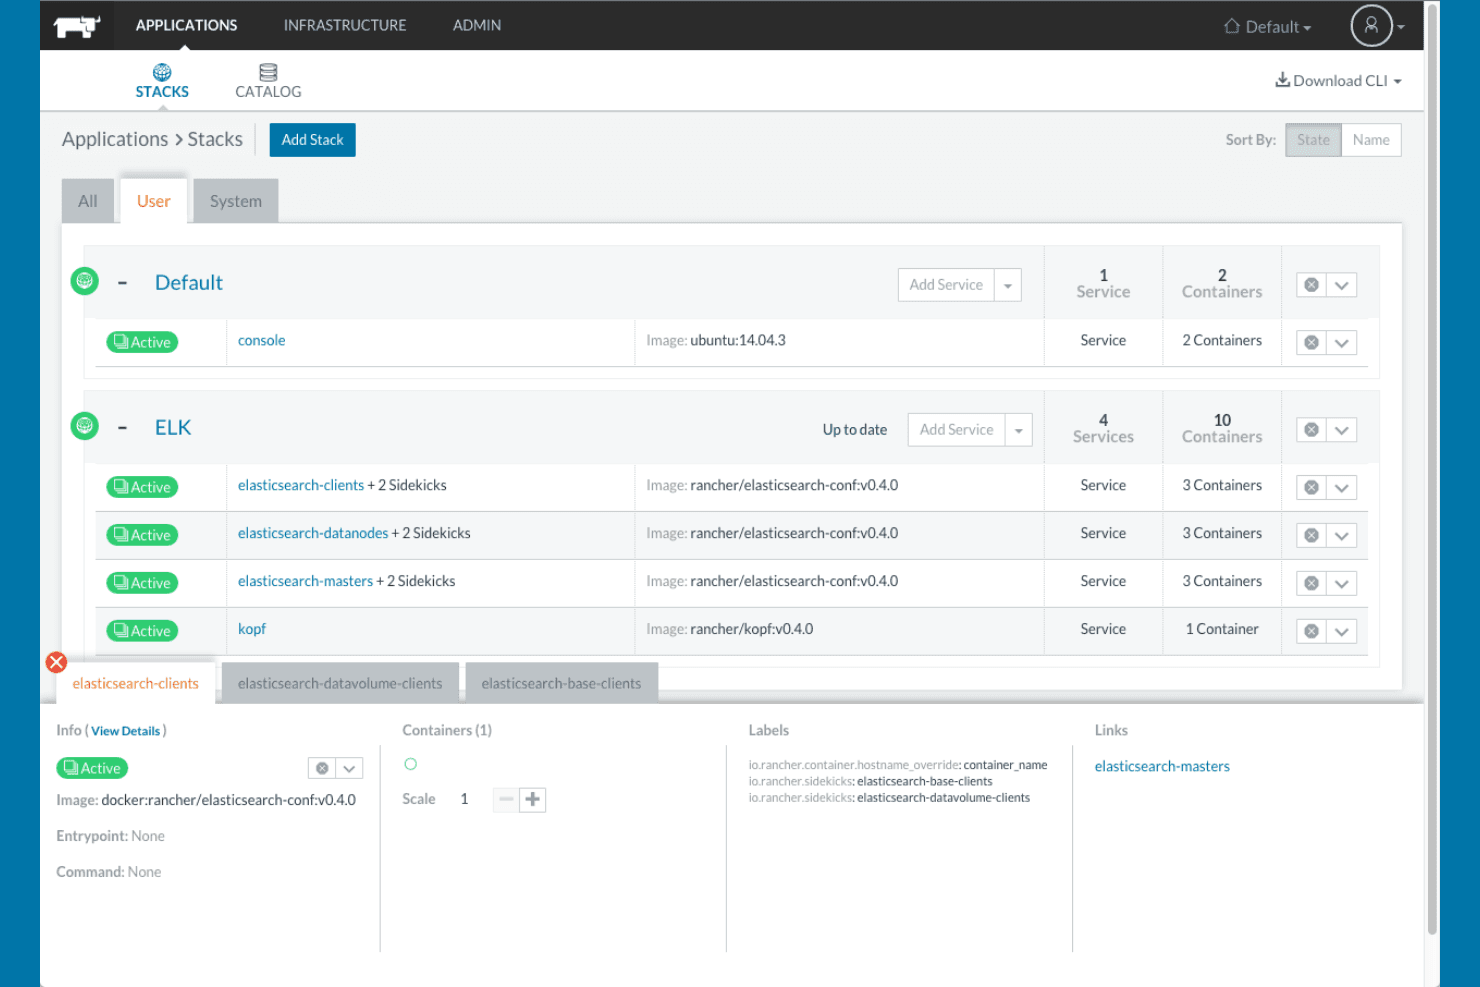
Rancher organiza los servicios contenedorizados en pilas con su estado en tiempo real. Rancher es una plataforma de gestión de Kubernetes de código abierto de SUSE que permite a los ingenieros de plataformas y responsables de infraestructura aprovisionar, proteger y operar varios clústeres en entornos locales, de nube y de borde desde una única interfaz.
¿Para quién es más adecuado Rancher?
Rancher es una opción excelente para ingenieros de plataformas y responsables de infraestructura de TI que gestionan varios clústeres de Kubernetes en entornos híbridos o multinube.
Por qué elegí Rancher
Elegí Rancher como una de las mejores opciones porque es la herramienta a la que recurriría para gestionar Kubernetes en un entorno realmente heterogéneo. Su motor Fleet GitOps permite a mi equipo implementar configuraciones coherentes en docenas de clústeres simultáneamente, independientemente de si esos clústeres se ejecutan en EKS, en servidores físicos o en nodos de borde con pocos recursos que ejecutan K3s. Esa distribución de K3s en un único binario es lo que realmente diferencia a Rancher: se ejecuta con tan solo 1 núcleo de CPU y 512 MB de RAM por agente, lo que hace práctica la gestión nativa de la nube incluso en el borde.
Funciones principales de Rancher
- Control de acceso para varios clústeres: Centraliza la autenticación y el RBAC en todos tus clústeres de Kubernetes conectándote a proveedores de identidad como Active Directory, Okta y OpenLDAP.
- Evaluación según el estándar CIS: Evalúa las configuraciones de los clústeres según las prácticas recomendadas del estándar CIS directamente desde la interfaz de Rancher.
- Escalado horizontal automático de pods: Gestiona los HPA mediante la interfaz para escalar automáticamente las cargas de trabajo en función del uso de CPU y memoria.
- Seguridad de contenedores con NeuVector: Ejecuta comprobaciones de seguridad automatizadas, análisis de canalizaciones de CI/CD y flujos de trabajo de auditoría en tus entornos de contenedores.
Integraciones de Rancher
Rancher se integra con Amazon EKS, Azure Kubernetes Service, Google Kubernetes Engine, Active Directory, Okta, OpenLDAP, Prometheus, Grafana, Istio y Jenkins. También es compatible con los flujos de trabajo de GitLab y Fleet, además de ofrecer una API de Kubernetes de Rancher para integraciones personalizadas.
Pros and Cons
Pros:
- La visibilidad centralizada de los clústeres facilita la resolución de problemas
- Las implementaciones de bajo consumo se adaptan a sitios de borde con recursos limitados
- Los flujos de trabajo basados en repositorios coordinan los cambios en varios clústeres
Cons:
- Los problemas de actualización pueden interrumpir las operaciones del clúster
- La terminología puede resultar abrumadora para los operadores principiantes
Learn more about Rancher: Ideal para la gestión de varios clústeres
- Plan gratuito + prueba de 45 días + demostración disponible
- Desde $1,045/año (facturado anualmente)
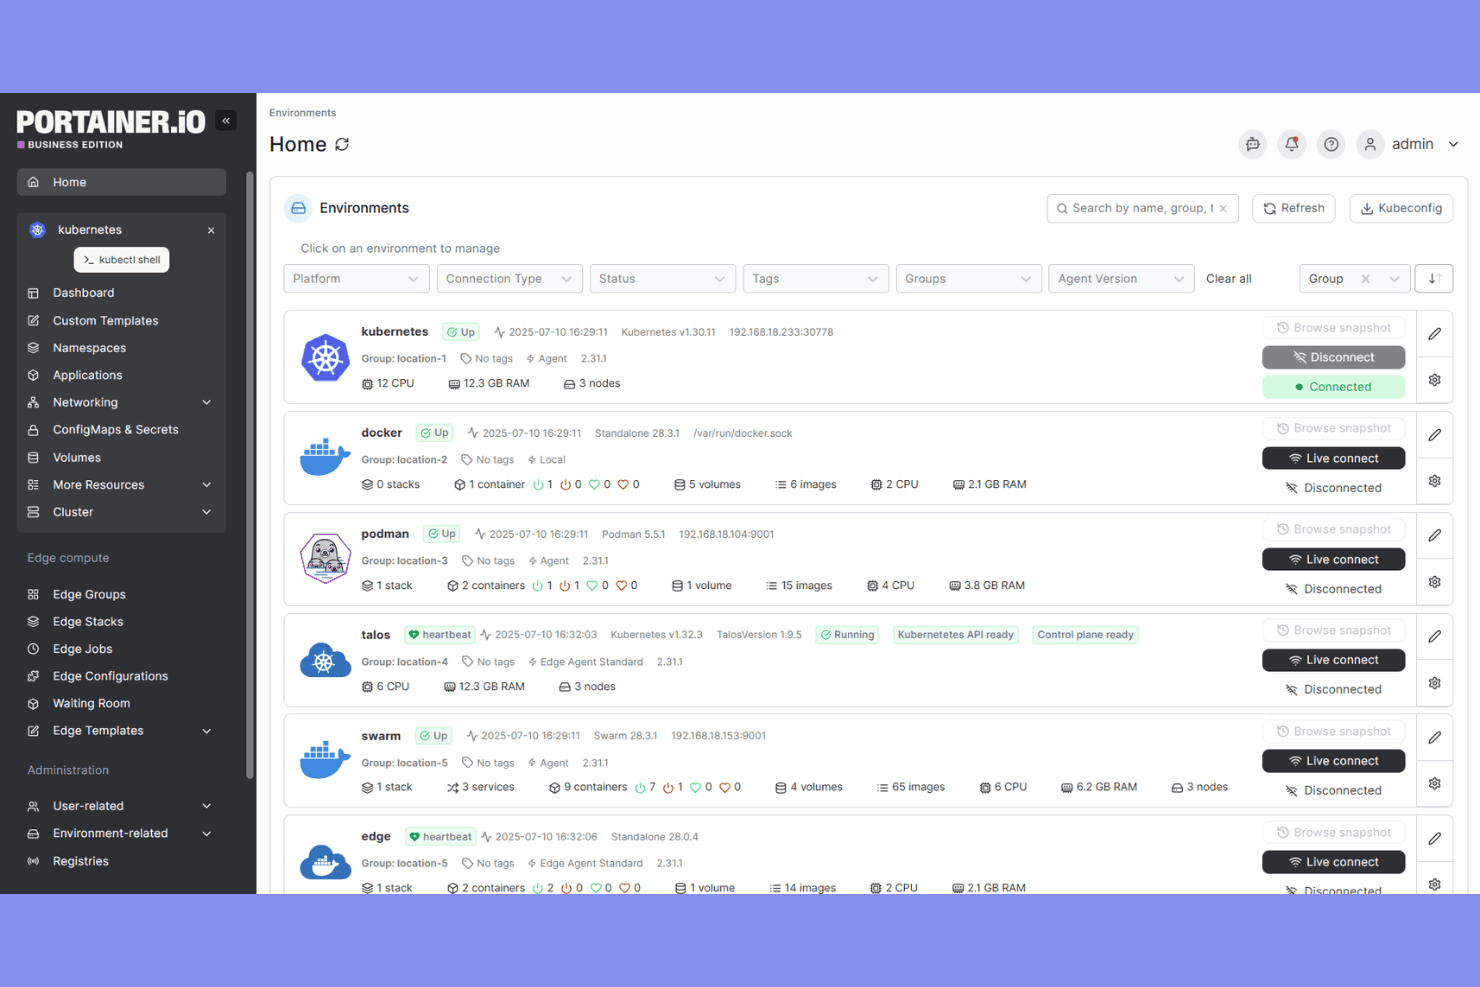
Portainer permite a los usuarios gestionar varios entornos de contenedores desde un único panel de control. Portainer es una plataforma de gestión de contenedores autoalojada que permite a los ingenieros de plataformas y responsables de infraestructura gobernar entornos de Kubernetes, Docker, Swarm y Podman desde una única consola basada en la web.
¿Para quién es más adecuado Portainer?
Portainer es una opción excelente para ingenieros de plataformas y responsables de infraestructura que necesitan gobernar entornos de contenedores mixtos —Kubernetes, Docker, Swarm y Podman— desde una única consola.
Por qué elegí Portainer
Elegí Portainer como una de las mejores opciones porque gestiona varios clústeres de distintas distribuciones de Kubernetes, Docker, Swarm y Podman desde una única consola. Me gusta cómo permite a mi equipo agrupar clústeres, aplicar políticas de RBAC en toda la flota e implementar despliegues de GitOps en EKS, AKS, GKE y entornos de servidores físicos sin cambiar de herramienta. La compatibilidad con agentes perimetrales, que se conectan a sitios situados detrás de NAT y cortafuegos sin abrir puertos entrantes, hace que la gestión de clústeres desconectados o remotos sea realmente práctica.
Funciones clave de Portainer
- Automatización de despliegues de GitOps: Implementa aplicaciones directamente desde repositorios de Git o gráficos de Helm, con redistribución automática activada por cambios en el repositorio mediante sondeos o webhooks.
- Gestión de políticas de OPA Gatekeeper: Implementa y gestiona Open Policy Agent Gatekeeper y sus políticas de admisión en distintos entornos directamente desde la interfaz de Portainer.
- Autenticación mediante LDAP, Active Directory y OIDC: Integra tu directorio corporativo existente para que los usuarios se autentiquen mediante proveedores de identidad establecidos en lugar de utilizar un almacén de credenciales independiente.
- Reenvío de registros de auditoría basado en Syslog: Exporta los registros de autenticación y actividad de los usuarios a receptores SIEM compatibles con Syslog, incluidos Splunk, Microsoft Sentinel y Elastic Security, mediante TLS/mTLS.
Integraciones de Portainer
Portainer ofrece integraciones nativas con LDAP, Active Directory, OIDC, Sidero Omni y OneUptime. Admite el reenvío mediante Syslog a Splunk, Microsoft Sentinel, Elastic Security, OpenSearch Security y Wazuh, además de una API HTTP para integraciones personalizadas.
Pros and Cons
Pros:
- Gestiona flotas de Kubernetes y Docker conjuntamente
- Los usuarios valoran la configuración rápida para entornos sencillos
- Los agentes perimetrales llegan a sitios situados detrás de cortafuegos
Cons:
- Portainer no sustituye la orquestación de Kubernetes
- El escalado requiere cambios manuales en el número de réplicas
Learn more about Portainer: Ideal para clones instantáneos de aplicaciones
- Prueba gratuita de 15 días disponible
- Desde €9/mes
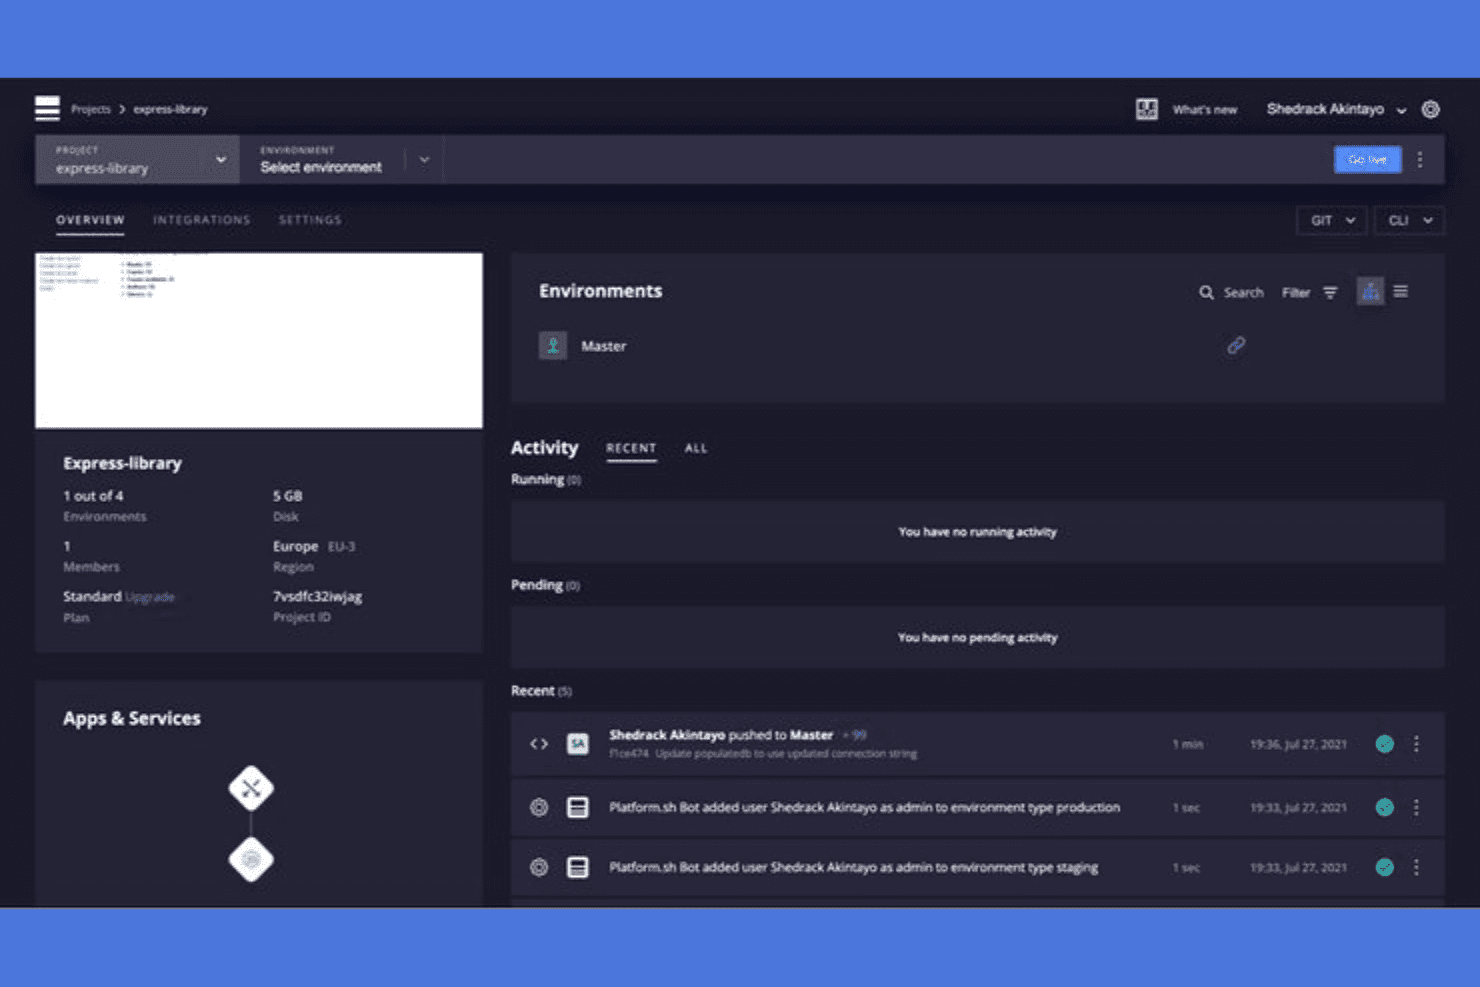
Platform.sh ofrece a los usuarios una vista unificada de los entornos y los registros de actividad. Upsun es una plataforma PaaS que gestiona la infraestructura, las compilaciones de contenedores y las implementaciones mediante flujos de trabajo basados en Git, lo que la convierte en una opción práctica para equipos de DevOps y responsables de infraestructura de TI que desean ejecutar aplicaciones multinube sin gestionar ellos mismos clústeres de Kubernetes.
¿Para quién es más adecuado Platform.sh?
Platform.sh (ahora Upsun) es una opción muy adecuada para equipos de DevOps y responsables de infraestructura de TI que desean implementaciones basadas en Git y entornos de vista previa basados en ramas sin gestionar su propia infraestructura.
Por qué elegí Platform.sh
He incluido Platform.sh (ahora Upsun) entre mis opciones principales porque su clonación de entornos basada en ramas es realmente una de las funciones más prácticas que he visto para equipos que ejecutan cargas de trabajo en paralelo. Cuando insertas una nueva rama de Git, Upsun crea al instante un entorno de vista previa de pila completa, con una copia de las bases de datos, los servicios y la configuración de enrutamiento del entorno principal. Esto significa que puedo probar una migración de base de datos o un cambio en la configuración de un servicio en un clon similar al entorno de producción sin tocar el entorno activo.
Funciones principales de Platform.sh
- Escalado automático basado en CPU y memoria: Establece reglas de escalado automático basadas en umbrales para aplicaciones, trabajadores en segundo plano y réplicas de lectura de bases de datos, con límites de instancia y períodos de enfriamiento configurables para cada entorno.
- Implementación multinube: Implementa en AWS, Azure, Google Cloud, IBM y OVHcloud mediante una única cadena de herramientas unificada, sin tener que reconfigurar tu pila para cada proveedor.
- Control de acceso basado en roles: Asigna permisos personalizados por usuario para proyectos y tipos de entorno, con la opción de exigir MFA y utilizar SSO mediante proveedores como Okta y Microsoft Entra ID.
- Reenvío de registros en tiempo real: Transmite en tiempo real los registros de aplicaciones e infraestructura al destino externo que prefieras para la supervisión centralizada y la respuesta ante incidentes.
Integraciones de Platform.sh
Platform.sh ofrece integraciones nativas con GitHub, GitLab y Bitbucket para flujos de trabajo con ramas y solicitudes de extracción o combinación. También proporciona utilidades de scripts de actividad para Slack y Jira, además de una API REST, un SDK de PHP y un SDK de Node.js para integraciones personalizadas.
Pros and Cons
Pros:
- Los clones de ramas crean entornos de prueba similares a producción
- El alojamiento gestionado reduce el mantenimiento de clústeres para los equipos
- Los revisores elogian las implementaciones automatizadas y las vistas previas rápidas
Cons:
- La configuración YAML requiere tiempo para comprenderse
- No hay documentación sobre la reprogramación o recuperación a nivel de nodo
Learn more about Platform.sh: La mejor opción para una experiencia sin operaciones
- Plan gratuito disponible
- Precios bajo solicitud
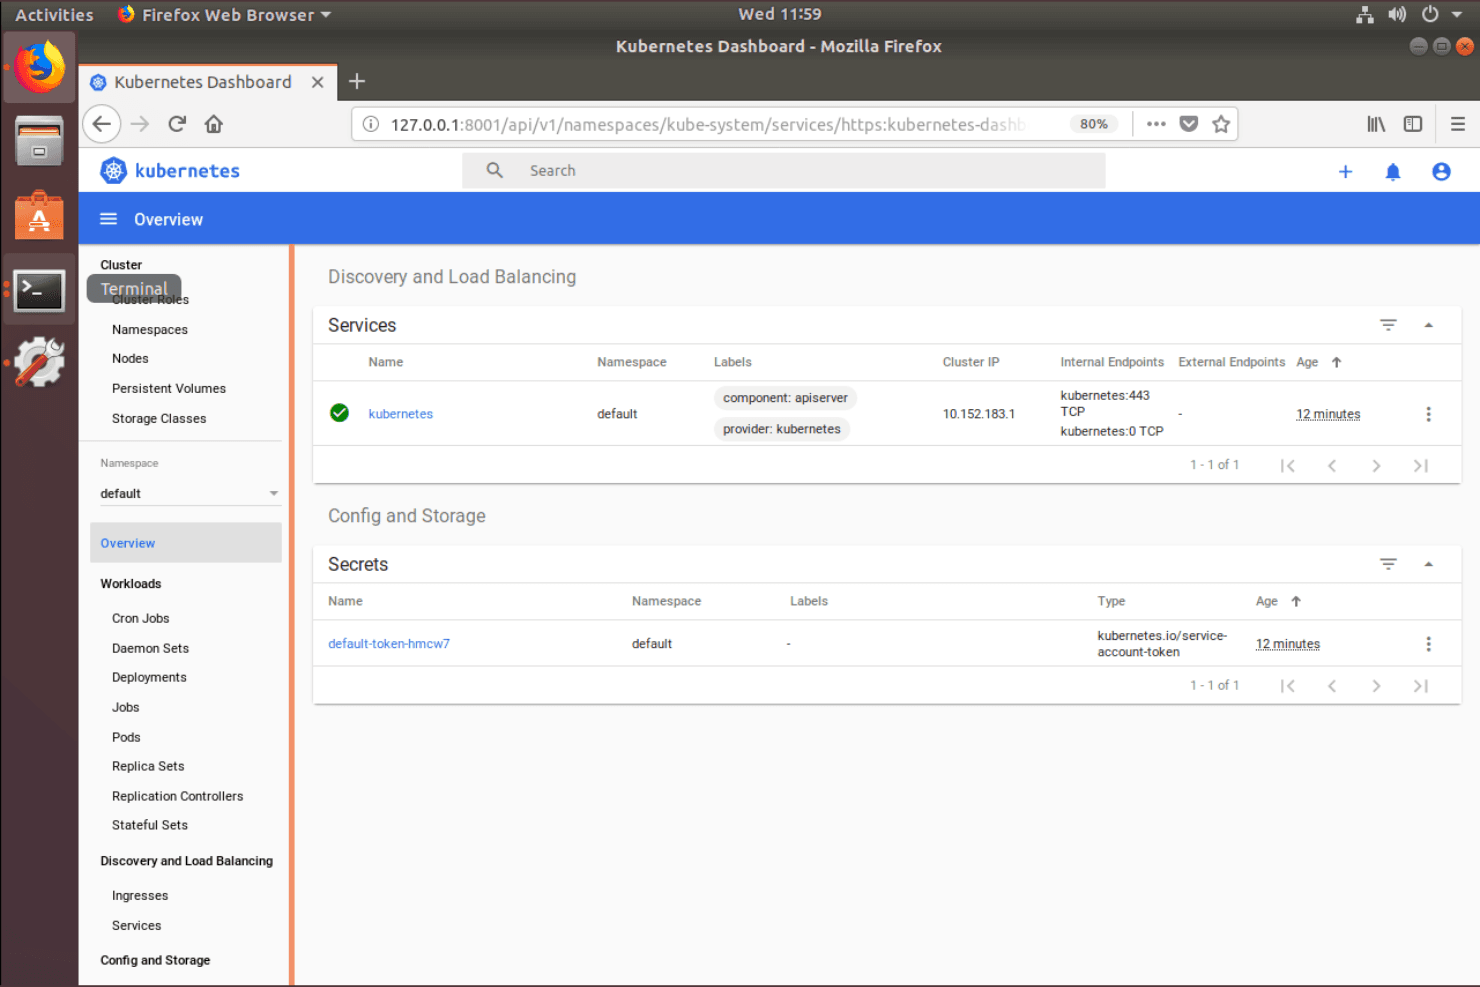
MicroK8s proporciona un panel web para supervisar servicios y secretos. MicroK8s es la distribución ligera de Kubernetes de Canonical, que empaqueta toda la pila de Kubernetes en un único snap, lo que la convierte en una opción práctica para equipos que ejecutan implementaciones en el perímetro, estaciones de trabajo para desarrolladores o clústeres de producción pequeños sin un equipo de operaciones dedicado.
¿Para quién es más adecuado MicroK8s?
MicroK8s es una opción excelente para equipos que ejecutan implementaciones en el perímetro, estaciones de trabajo para desarrolladores o clústeres pequeños donde minimizar la carga operativa es la prioridad.
Por qué elegí MicroK8s
Elegí MicroK8s como una de las mejores opciones porque realmente merece la etiqueta de cero operaciones: al unir tres nodos, se activa automáticamente la alta disponibilidad mediante Dqlite, sin necesidad de configuración adicional. Las actualizaciones de seguridad se aplican de forma predeterminada y desatendida, y se revierten automáticamente si fallan, de modo que los clústeres permanecen protegidos sin intervención manual. También me gusta que activar servicios como Prometheus, Istio o Linkerd requiera un solo comando, lo que mantiene baja la carga operativa incluso a medida que la pila crece.
Características principales de MicroK8s
- Aislamiento estricto: Aísla MicroK8s y sus cargas de trabajo, limitando el acceso a archivos, recursos del sistema y hardware para reducir la superficie de ataque.
- Compatibilidad con múltiples arquitecturas: Se ejecuta en x86, ARM64, s390x y POWER9, cubriendo desde servidores en la nube hasta hardware de Raspberry Pi.
- Integración con ClusterAPI (CAPI): Permite definir y gestionar de forma declarativa el ciclo de vida de los clústeres mediante manifiestos YAML, con compatibilidad para proveedores de AWS, Azure, GCP y OpenStack.
- Instalación sin conexión y aislada de Internet: Permite implementar clústeres sin acceso a Internet mediante un proxy, un espejo de registro privado o la carga lateral de imágenes.
Integraciones de MicroK8s
MicroK8s incluye complementos e integraciones nativos para Cluster API (CAPI), Prometheus, Istio, Linkerd, Jaeger, Knative y NVIDIA GPU Operator. Entre los complementos de la comunidad se incluyen Argo CD y KEDA, pero su mantenimiento está a cargo de terceros.
Pros and Cons
Pros:
- Los clústeres de tres nodos permiten una alta disponibilidad automática
- Los usuarios destacan la rapidez de la configuración y la implementación
- El bajo consumo de memoria es adecuado para clústeres perimetrales
Cons:
- Las configuraciones complejas ponen de manifiesto carencias en la documentación
- El empaquetado Snap complica la portabilidad de los clústeres
Learn more about MicroK8s: Ideal para la gestión multinube
- No disponible
- Precios bajo petición
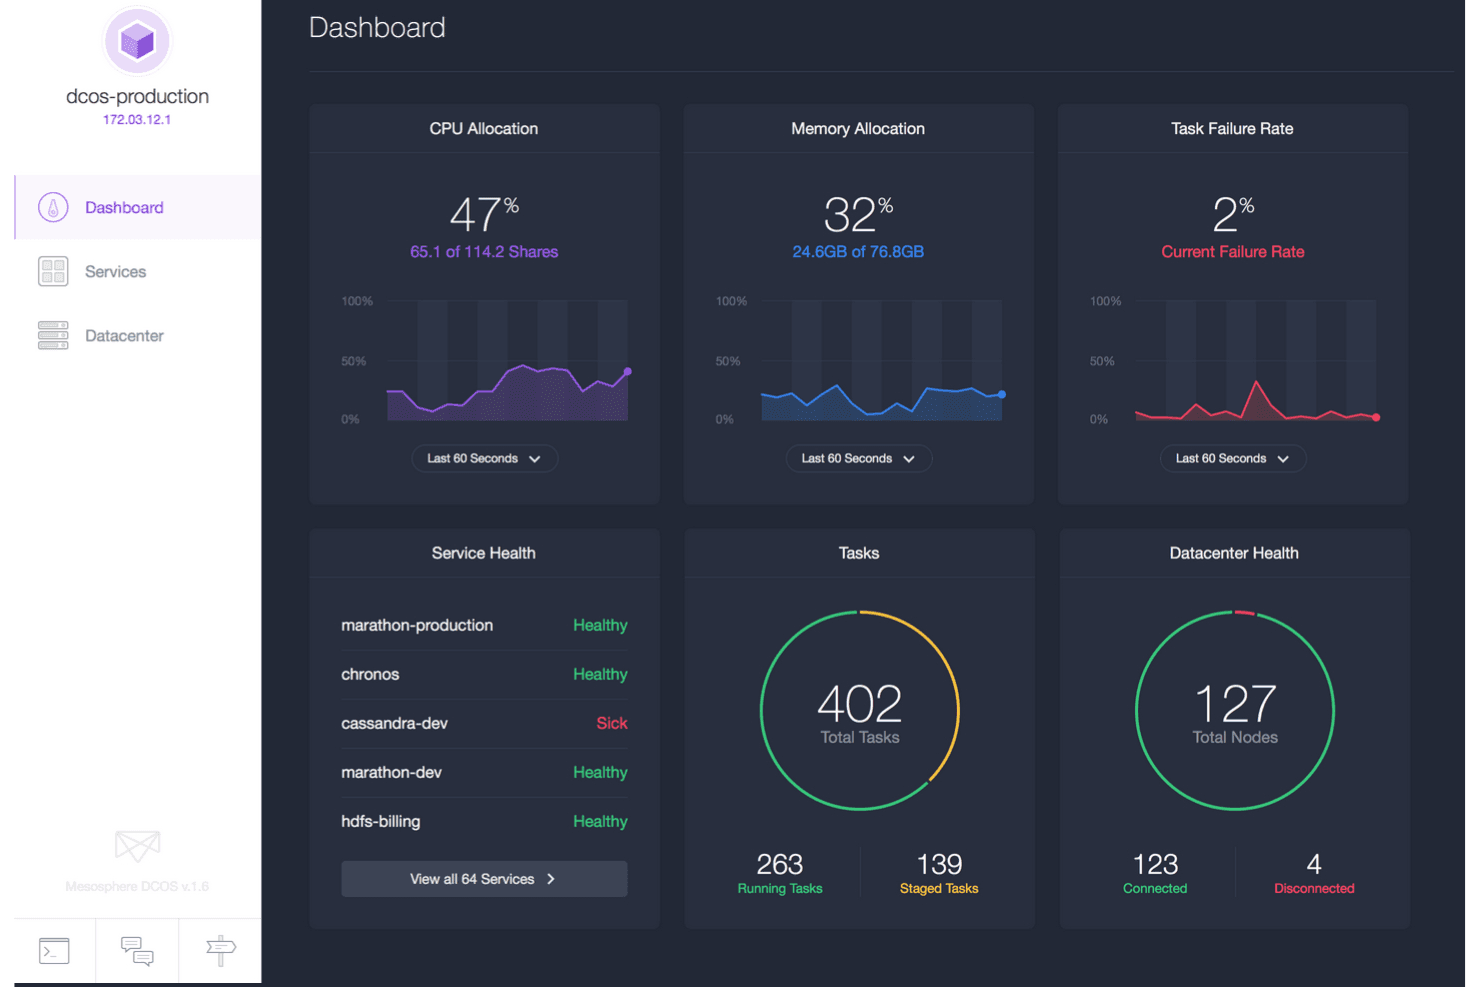
DC/OS centraliza el estado del clúster, las tareas y las métricas de recursos en un único panel. DC/OS es un sistema operativo distribuido de código abierto basado en Apache Mesos que permite a los equipos de infraestructura implementar y gestionar cargas de trabajo contenerizadas, aplicaciones heredadas y servicios distribuidos en entornos de nube y locales desde una única interfaz.
¿Para quién es más adecuado DC/OS?
DC/OS es adecuado para equipos de infraestructura que gestionan cargas de trabajo mixtas—contenedores, aplicaciones heredadas y servicios de datos—en múltiples entornos de nube y locales desde un único plano de control.
Por qué elegí DC/OS
Elegí DC/OS porque es una de las pocas plataformas de orquestación diseñadas desde cero para gestionar cargas de trabajo en entornos de nube y locales desde un único plano de control. Ejecuta contenedores, aplicaciones heredadas y servicios de datos distribuidos como Kafka y Spark en paralelo, algo importante cuando tu infraestructura no depende por completo de una sola nube. También valoro que automatice la detección de fallos de los nodos y la reprogramación de tareas sin exigir que gestiones manualmente esos pasos de recuperación.
Características principales de DC/OS
- Catálogo de servicios: Un catálogo integrado permite instalar servicios de datos distribuidos, bases de datos, herramientas de CI/CD y servicios de supervisión directamente mediante la GUI o la CLI.
- Estrategias de implementación sin tiempo de inactividad: DC/OS admite patrones de implementación progresiva, azul-verde y canario para mantener los servicios disponibles durante las actualizaciones.
- Programación de múltiples cargas de trabajo: DC/OS ejecuta aplicaciones contenerizadas, aplicaciones heredadas y servicios de datos distribuidos como Kafka y Spark en paralelo sobre una infraestructura compartida.
- Supervisión y registro unificados: Los operadores pueden realizar un seguimiento de las métricas a nivel de anfitrión, servicio y contenedor, y acceder a los registros de las tareas sin tener que localizar primero el anfitrión o contenedor específico.
Integraciones de DC/OS
DC/OS cuenta con integraciones disponibles en el mercado para Confluent Platform y Apache Kafka, NGINX, NGINX Plus, Chef, Alluxio, Spark y Citrix NetScaler. También proporciona API HTTP para integraciones personalizadas, así como para la recopilación de métricas operativas y registros.
Pros and Cons
Pros:
- Gestiona clústeres en la nube y locales conjuntamente
- Programa contenedores, aplicaciones heredadas y servicios de datos
- Reprograma las cargas de trabajo después de fallos de los nodos
Cons:
- Las actualizaciones pueden requerir una mayor planificación
- Una comunidad más pequeña ofrece menos recursos para la resolución de problemas
Learn more about D2iQ / Mesosphere DC/OS: 10Ideal para funciones sin servidor
OpenFaaS
- Plan gratuito + prueba gratuita de 14 días + demostración gratuita disponible
- Desde $1,500/mes
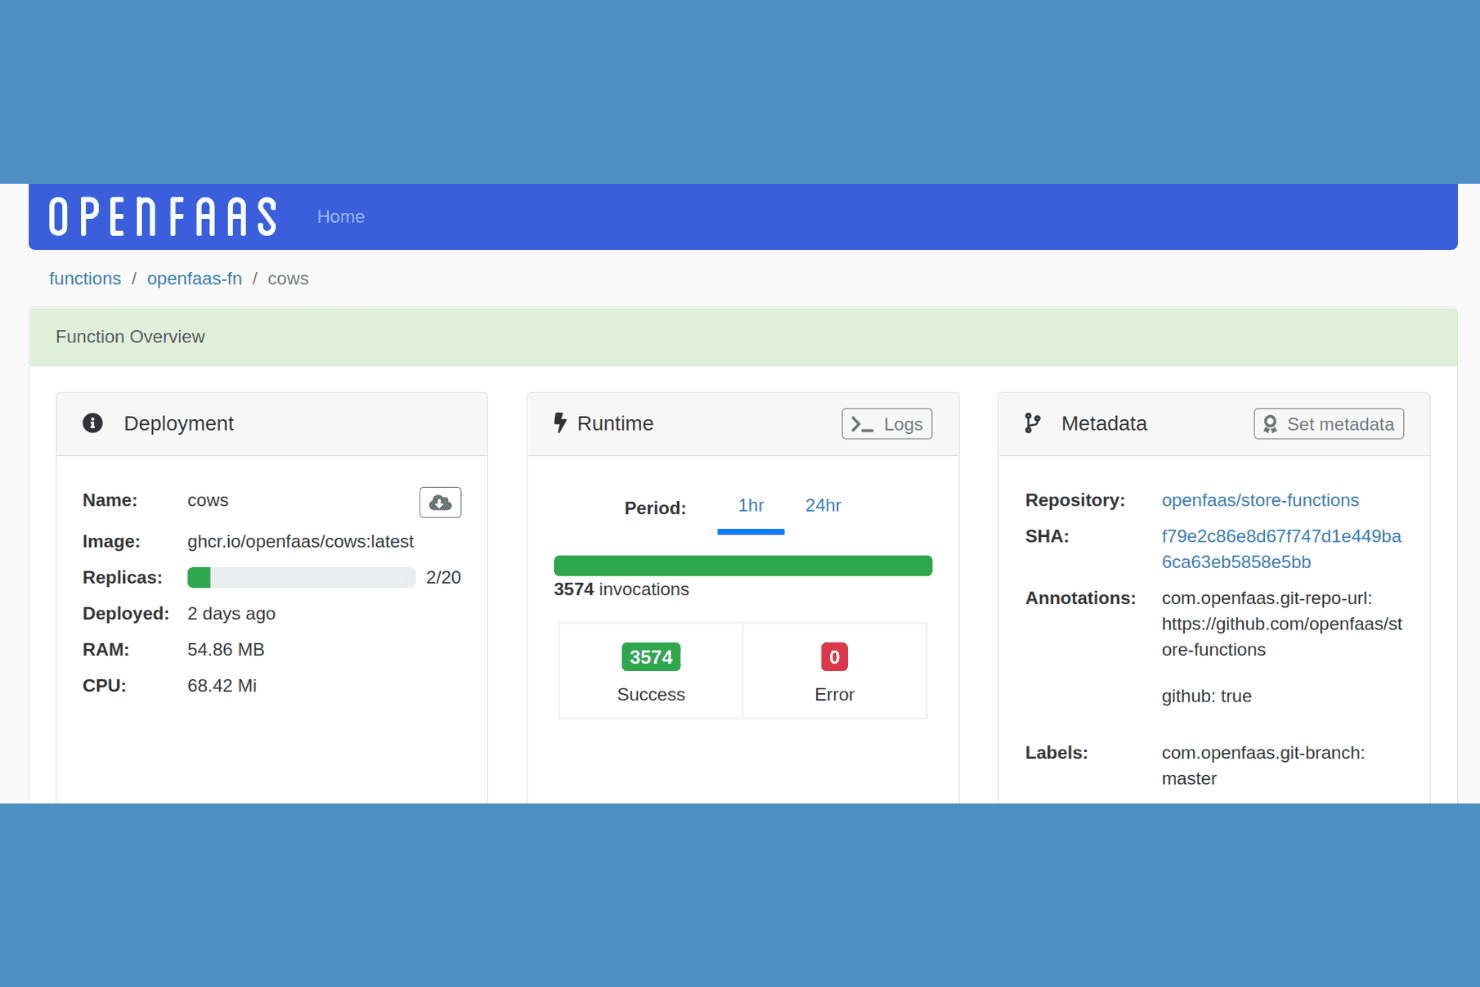
OpenFaaS permite a los usuarios supervisar las invocaciones de funciones, las réplicas y las estadísticas del tiempo de ejecución. OpenFaaS es una plataforma de funciones sin servidor que permite a los equipos implementar cargas de trabajo impulsadas por eventos en Kubernetes mediante funciones empaquetadas como OCI, con compatibilidad para el escalado automático basado en múltiples métricas, flujos de trabajo GitOps y una variedad de activadores de eventos.
¿Para quién es más adecuado OpenFaaS?
OpenFaaS es una opción excelente para equipos de ingeniería que ya ejecutan Kubernetes y quieren añadir capacidades de funciones sin servidor impulsadas por eventos sobre su infraestructura existente.
Por qué elegí OpenFaaS
Elegí OpenFaaS como una de las mejores opciones porque gestiona funciones sin servidor en Kubernetes de una manera que pocas herramientas pueden igualar. Valoro que admita el escalado automático basado en múltiples métricas, lo que permite escalar las funciones según las solicitudes por segundo, la CPU, la RAM o métricas personalizadas de Prometheus, así como reducirlas a cero cuando están inactivas. También me gusta que las funciones se empaqueten como imágenes OCI portátiles, por lo que puedo implementar la misma función en clústeres de Kubernetes en la nube o locales sin tener que modificar nada.
Características principales de OpenFaaS
- Compatibilidad con activadores de eventos: Las funciones pueden activarse de forma nativa mediante Apache Kafka, RabbitMQ, Google Cloud Pub/Sub, PostgreSQL, AWS SNS y AWS SQS.
- Integración con GitOps y Helm: OpenFaaS Standard funciona con Argo CD, Flux y Helm para la implementación declarativa de funciones desde un repositorio de configuración.
- Gestión mediante CRD de funciones: Las funciones se gestionan como recursos personalizados de Kubernetes, lo que permite definirlas y versionarlas junto con otros objetos del clúster.
- SSO empresarial y RBAC: OpenFaaS for Enterprises incluye inicio de sesión único mediante OpenID Connect, control de acceso basado en roles y auditoría mediante webhook.
Integraciones de OpenFaaS
OpenFaaS ofrece integraciones nativas con Apache Kafka, RabbitMQ, Google Cloud Pub/Sub, PostgreSQL, AWS SNS, AWS SQS y MQTT. Admite flujos de trabajo con GitHub Actions, GitLab, Argo CD y Flux, además de una API REST para integraciones personalizadas.
Pros and Cons
Pros:
- El escalado basado en métricas puede reducir las funciones a cero
- Las funciones OCI se pueden trasladar entre entornos de Kubernetes
- Los CRD permiten una gestión declarativa de las funciones
Cons:
- Requiere Kubernetes en lugar de reemplazarlo
- El alojamiento propio sigue requiriendo conocimientos especializados de infraestructura
Learn more about OpenFaaS:
Otras alternativas a Kubernetes
Estas son algunas alternativas adicionales a Kubernetes que no llegaron a mi selección, pero que aún merece la pena conocer:
- 11OpenNebulaIdeal para la multinube híbrida
- 12HeliosIdeal para soluciones empresariales adaptadas
- 13HashiCorp NomadIdeal para la orquestación sencilla de cargas de trabajo
Cómo evalúo las alternativas a Kubernetes
Evalúo cada herramienta en dos niveles: las capacidades básicas—la programación de contenedores, la autocuración, la configuración declarativa—y los diferenciadores que hacen que una sea más adecuada que otra para tu equipo.
Funcionalidad principal (Requisitos mínimos para esta lista)
Cuando selecciono herramientas para mi lista, califico cada una en una escala del 0 (no ofrece la funcionalidad) al 5 (sobresale en esta área) para cada funcionalidad principal que se enumera a continuación. Luego, calculo la puntuación total de la herramienta en porcentaje. Cada herramienta debe alcanzar una puntuación total mínima del 65% para ser considerada para su inclusión.
- Orquestación y programación de contenedores: Evalúo cómo cada herramienta gestiona la colocación de cargas de trabajo entre hosts—si es compatible con reglas de afinidad, programación basada en recursos, o modos más simples de host único para despliegues pequeños.
- Escalado y balanceo de carga: Verifico si la plataforma escala automáticamente según métricas reales como CPU o cantidad de solicitudes y cómo distribuye el tráfico, desde round-robin básico hasta enrutamiento consciente de la capa L7.
- Descubrimiento de servicios y redes: Cada herramienta debe permitir que los contenedores se encuentren y se comuniquen entre sí sin seguimiento manual de IP. Me fijo en DNS incorporado, redes superpuestas y preparación para service mesh.
- Alta disponibilidad y autocuración: Observo cómo responde una herramienta cuando ocurren fallas, por ejemplo, si reasigna automáticamente los contenedores caídos a nodos saludables o simplemente los reinicia en el mismo lugar.
- Configuración declarativa y automatización: Herramientas como Nomad usan archivos HCL mientras que Docker Swarm depende de Compose YAML. Evalúo si los despliegues pueden versionarse, plantillarse y reproducirse de manera consistente.
- Despliegue multi-entorno: Considero dónde puede ejecutarse cada herramienta, desde un solo proveedor de nube hasta configuraciones híbridas que abarcan centros de datos locales, nubes públicas y ubicaciones en el borde.
Cuando tengo una lista de herramientas que cumplen con estos criterios, considero qué distingue a cada plataforma.
Factores diferenciadores (Lo que distingue a los proveedores)
Así es como comparo y contrasto diferentes proveedores:
Características destacadas
Un plano de control gestionado es muy relevante aquí—herramientas como AWS Fargate y Google Cloud Run eliminan por completo el mantenimiento del clúster, lo que libera a tu equipo para centrarse en desplegar aplicaciones en lugar de parchear nodos. También evalúo la experiencia del desarrollador, específicamente qué tan rápido alguien puede pasar de una imagen de contenedor a un servicio en ejecución sin necesidad de escribir archivos de configuración extensos. Para casos de uso en el borde o IoT, una huella ligera es un diferenciador importante; plataformas como K3s funcionan en hardware donde Kubernetes completo simplemente no puede hacerlo.
Más allá de las características
El costo total de propiedad merece mucha atención—algunas plataformas cobran por contenedor o por segundo de vCPU, y eso suma rápidamente cuando ejecutas cientos de servicios. También valoro la compatibilidad con el ecosistema, en especial si la herramienta se integra en tus pipelines de CI/CD existentes y con herramientas de IaC como Terraform o Pulumi. La escala y la adecuación a la carga de trabajo es otro factor clave; una herramienta perfecta para aplicaciones web sin estado puede tener dificultades con bases de datos con estado o trabajos de procesamiento por lotes, así que verifico qué tipos de carga maneja bien cada plataforma antes de recomendarla.
¿Por qué buscar una alternativa a Kubernetes?
Aunque Kubernetes es una buena opción de software de orquestación de contenedores, hay varias razones por las que algunos usuarios buscan soluciones alternativas. Es posible que busques una alternativa a Kubernetes porque…
- Tiene una curva de aprendizaje pronunciada
- Necesitas procesos de implementación más sencillos
- Requiere demasiados recursos
- Buscas una mayor rentabilidad
- Quieres una gestión multinube más sencilla
- No se adapta a proyectos de pequeña escala
Si alguna de estas situaciones te resulta familiar, has llegado al lugar indicado. Mi lista contiene varias opciones de software de orquestación de contenedores más adecuadas para equipos que se enfrentan a estos desafíos con Kubernetes y buscan soluciones alternativas.
Características clave de Kubernetes
Estas son algunas de las características clave de Kubernetes, que te ayudarán a contrastar y comparar lo que ofrecen las soluciones alternativas:
- Descubrimiento de servicios y equilibrio de carga: Distribuye automáticamente el tráfico de red para garantizar implementaciones estables
- Orquestación del almacenamiento: Monta y gestiona los sistemas de almacenamiento que elijas para las aplicaciones
- Implementaciones y reversiones automatizadas: Actualiza las aplicaciones automáticamente mientras mantiene la estabilidad del sistema
- Autorreparación: Reinicia los contenedores que han fallado y los reemplaza para minimizar el tiempo de inactividad
- Gestión de secretos: Almacena y gestiona de forma segura la información confidencial
- Escalado horizontal: Ajusta los recursos dinámicamente para satisfacer las demandas cambiantes
- Utilización de recursos: Optimiza el uso de los recursos disponibles para mejorar la eficiencia
- Orquestación de contenedores: Gestiona la implementación y el escalado de aplicaciones contenedorizadas
- Extensibilidad: Admite diversos complementos y extensiones para mejorar la funcionalidad
- Sistemas distribuidos resilientes: Garantiza la resiliencia de las aplicaciones mediante una gestión eficiente de los recursos