

SOAR frente a SIEM: un dúo potente para optimizar la seguridad

El campo de la ciberseguridad se está expandiendo con el desarrollo de herramientas y tecnologías innovadoras para gestionar y mitigar la variedad de amenazas y desafíos a los que se enfrentan actualmente las empresas. Dos conceptos destacados son SOAR (Orquestación, automatización y respuesta de seguridad) y SIEM (gestión de información y eventos de seguridad). Ambos ofrecen capacidades independientes, pero interrelacionadas, diseñadas para aumentar la eficiencia y eficacia de las operaciones de ciberseguridad.
Las herramientas SIEM pueden mantener segura tu infraestructura de TI mediante la supervisión y detección de amenazas de seguridad. SOAR adopta un enfoque más proactivo. Se integra con diversas herramientas de seguridad para recopilar datos y permite respuestas automatizadas ante amenazas de bajo nivel. Las plataformas SOAR están diseñadas para optimizar y reforzar tu respuesta ante este tipo de amenazas.


El debate entre SOAR y SIEM es frecuente, pero comprender cuándo y cómo utilizarlos puede mejorar considerablemente la postura de seguridad de una empresa. En este artículo, conocerás las funcionalidades clave de SIEM y SOAR.
SOAR y SIEM: definición, características y ventajas
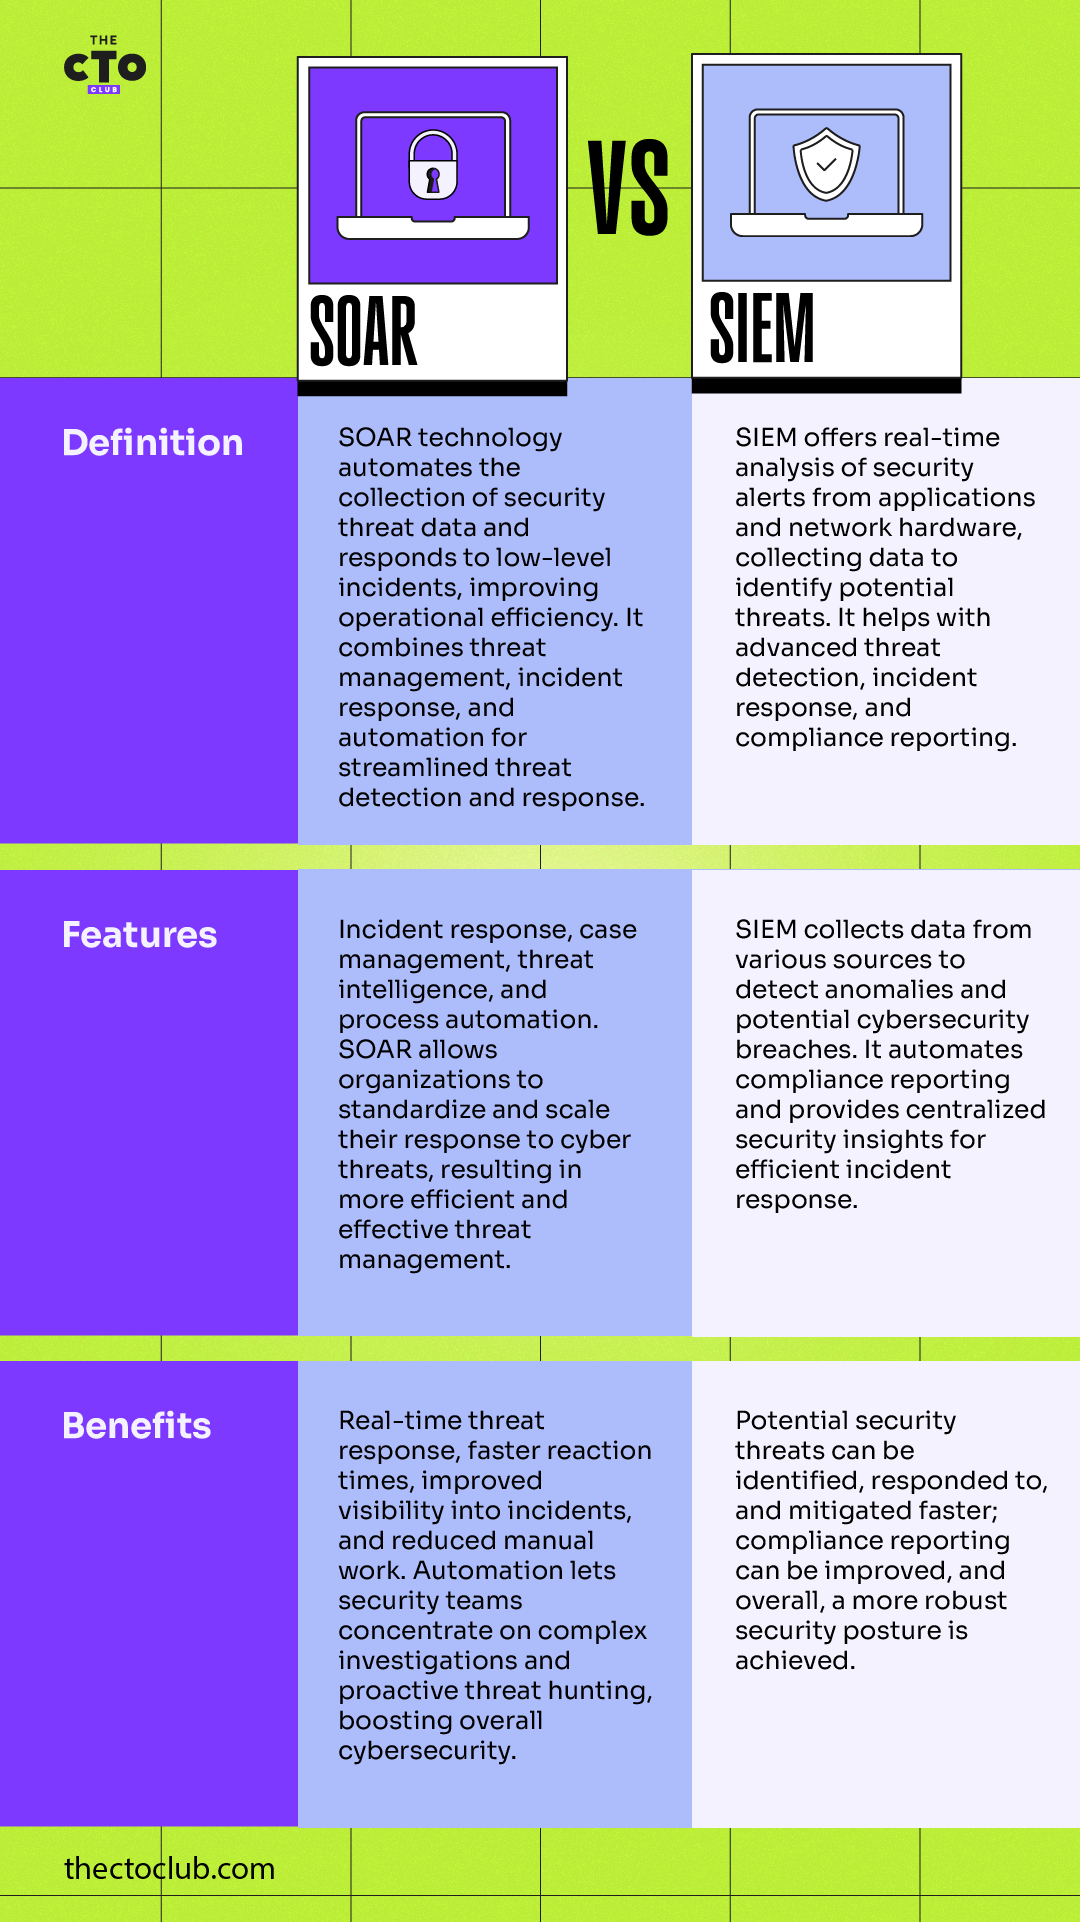
Diferencias clave
Aunque las herramientas SOAR y SIEM parecen similares, existen algunas diferencias clave. Las herramientas SIEM se centran principalmente en el registro y la correlación de datos, así como en el análisis de eventos para identificar actividades anómalas y sospechosas. Señalan los eventos o anomalías especificados, pero no realizan ninguna acción adicional.
Por otro lado, las herramientas SOAR centralizan los datos de inteligencia sobre amenazas y proporcionan una visión integral del entorno de seguridad. Van un paso más allá que las soluciones SIEM al ofrecer acciones de respuesta automatizadas. Estas acciones pueden abarcar desde el envío de notificaciones al personal correspondiente para que actúe, hasta el aislamiento activo de dispositivos afectados o el bloqueo de direcciones IP maliciosas.
Por sí solo, SIEM suele requerir intervención manual para clasificar las alertas identificadas, lo que puede llevar mucho tiempo y provocar retrasos en caso de un incidente de amenaza importante. Con SOAR, puedes reducir al mínimo el esfuerzo humano mediante la automatización proactiva de estos procesos.
Las herramientas SOAR pueden reducir drásticamente los tiempos de respuesta al activar flujos de trabajo específicos como respuesta a las amenazas identificadas, mejorando la eficiencia y eficacia de la seguridad. Aunque SOAR y SIEM pueden funcionar de forma independiente, integrar ambos sistemas puede ofrecer una estrategia de detección y respuesta ante amenazas más fluida y eficaz, facilitando una estrategia de ciberseguridad integral.


SOAR frente a SIEM según las necesidades empresariales
Al elegir entre SOAR y SIEM para las necesidades de tu empresa, es fundamental identificar los requisitos específicos de tu organización. Las soluciones SIEM destacan en la recopilación de datos y proporcionan información muy valiosa sobre los patrones de actividad, señalando los eventos relevantes para su investigación. Si el requisito principal de tu empresa es obtener una mayor visibilidad de sus ecosistemas, la correlación de registros y las alertas de eventos, una solución SIEM puede ser más adecuada. Es especialmente eficaz en entornos donde las normativas de cumplimiento exigen un registro y análisis de eventos detallados.
Sin embargo, SOAR está más orientado a la búsqueda proactiva de amenazas, la respuesta ante incidentes y la automatización. Esta plataforma es conocida por su capacidad para integrar diversas herramientas de ciberseguridad, lo que permite una coordinación unificada de la respuesta ante amenazas.
Si tu empresa da prioridad a una respuesta rápida ante las amenazas, detectando y solucionando las deficiencias antes de que se agraven, SOAR podría ser una mejor opción. La capacidad de SOAR para crear un flujo de trabajo optimizado, reducir el tiempo de respuesta y aliviar la carga de trabajo de tu equipo de seguridad puede aportar un valor y una eficiencia considerables a tu empresa.
-

ManageEngine Log360
Visit WebsiteThis rating combines scores from multiple user review sites to reflect overall customer sentiment about the product.4.2 -
Logmanager
Visit WebsiteThis rating combines scores from multiple user review sites to reflect overall customer sentiment about the product.5 -
Heimdal
Visit Website


Implementaciones exitosas de SOAR y SIEM
Un ejemplo de implementación exitosa de un sistema SIEM puede observarse en este caso de un proveedor líder de servicios sanitarios. La empresa tenía dificultades para gestionar grandes cantidades de registros de usuarios y alarmas, lo que aumentaba el riesgo de pasar por alto eventos de seguridad críticos.
Al implementar una solución SIEM, el volumen de registros se redujo significativamente y los incidentes importantes se identificaron rápidamente. El sistema también proporcionó una ubicación central para el análisis y la generación de informes, mejorando la postura de seguridad de la organización.
Del mismo modo, los sistemas SOAR han demostrado ser esenciales. Por ejemplo, un grupo bancario internacional se enfrentaba a un alto nivel de ciberamenazas y falsas alarmas, y los métodos convencionales de gestión de amenazas estaban resultando ineficaces.
La implementación de un sistema SOAR les permitió reducir el tiempo de respuesta de horas a minutos. Al automatizar las tareas repetitivas, pudieron centrar sus recursos en amenazas complejas.
La plataforma SOAR aumentó la eficiencia y la precisión, y les ayudó a hacer frente a un panorama de amenazas en rápida evolución. En ambos casos, la integración de SIEM y SOAR resultó crucial para mejorar su infraestructura de seguridad.
El futuro de la ciberseguridad con SOAR y SIEM
A medida que avanzamos en la era digital, estamos descubriendo qué herramientas pueden crear un potente sistema de defensa de la ciberseguridad. Las sofisticadas ciberamenazas que están surgiendo requieren una respuesta igualmente avanzada; por ello, integrar las capacidades de detección de eventos de SIEM con los mecanismos de respuesta automatizada de SOAR es el futuro de la ciberseguridad.
Además, es probable que los futuros avances en estas tecnologías estén estrechamente vinculados a la gestión de la seguridad en la nube. A medida que las empresas trasladan cada vez más sus operaciones a la nube, habrá una mayor demanda de soluciones SIEM y SOAR compatibles con la nube que ofrezcan inteligencia de amenazas en tiempo real y respuestas automatizadas. Está claro que la combinación de SOAR y SIEM desempeñará un papel fundamental en la definición de los estándares de ciberseguridad de próxima generación.
Para obtener más información sobre ciberseguridad, ¡suscríbete a nuestro boletín para recibir las últimas novedades!

