

Einheitliche IT-Management-Plattformen für Unternehmen sind zentralisierte Systeme, mit denen Sie jeden Teil Ihrer IT-Umgebung von einem einzigen Ort aus überwachen, automatisieren und schützen können. Wenn Sie nach Möglichkeiten suchen, die Komplexität zu reduzieren, die Sicherheit zu erhöhen und den kontinuierlichen Betrieb der Technologie Ihrer Organisation sicherzustellen, sind diese Lösungen genau das Richtige für Sie.
Dieser Leitfaden stellt die besten Plattformen für Unternehmen vor, die über die erforderliche Skalierbarkeit, Integrationen und Kontrollmöglichkeiten verfügen – damit Sie das passende Tool für Ihr Team leichter vergleichen, bewerten und auswählen können.
Warum Sie unseren Software-Empfehlungen vertrauen können
6,700+
Reviews
20
Industry experts
16+
Evaluation factors
14
Years
Unser Team testet und bewertet Software seit 2012. Als Tech-Führungskräfte wissen wir selbst, wie schwierig – und wichtig – es ist, die richtige Software auszuwählen.
Für diesen Leitfaden haben wir Tools mithilfe von praktischen Tests und unabhängiger Recherche bewertet und dabei unsere Bewertungskriterien angewendet.
Unsere Bewertungen spiegeln unser menschliches redaktionelles Urteilsvermögen wider, keine Verkaufsstrategie.
Expertenprüfer:
- Paulo Gardini MiguelTech-Direktor
 Tim FisherVP für KI
 Gabriel RosasTech Lead & Software-Architekt
 Christhian GruhnTech Lead & Plattform-Architekt

Vergleichstabelle für einheitliche IT-Management-Plattformen für Unternehmen
Diese Vergleichstabelle fasst die Preisinformationen meiner Auswahl der besten einheitlichen IT-Management-Plattformen für Unternehmen zusammen:
| Tool | Best For | Trial Info | Price | ||
|---|---|---|---|---|---|
| 1 | Am besten geeignet für sicheres Mobile Device Management | 30-tägige kostenlose Testversion verfügbar | Ab $4/Kundengerät/Monat | Website | |
| 2 | Am besten für Echtzeit-Transparenz bei Endpunkten | Kostenlose Demo verfügbar | Preise auf Anfrage | Website | |
| 3 | Am besten geeignet für Hyperautomatisierungsfunktionen | Kostenlose Demo verfügbar | Preis auf Anfrage | Website | |
| 4 | Am besten geeignet für schnelle Patch-Bereitstellung | 30-tägige kostenlose Testversion + kostenlose Demo verfügbar | Preis auf Anfrage | Website | |
| 5 | Am besten geeignet für skriptbasierte Aufgabenautomatisierung | Kostenlose Demo verfügbar | Preisinformationen auf Anfrage | Website | |
| 6 | Am besten für automatisierte Workflow-Orchestrierung | Kostenlose Demo verfügbar | Preise auf Anfrage | Website | |
| 7 | Am besten für die Integration ins Microsoft-Ökosystem | Kostenlose Testversion verfügbar | Ab $8/Nutzer/Monat (jährliche Abrechnung) | Website | |
| 8 | Am besten für prädiktives Service Management | Kostenlose Testversion + kostenlose Demo verfügbar | Preise auf Anfrage | Website | |
| 9 | Am besten für agentenlose Fernüberwachung | 14-tägige kostenlose Testversion + kostenlose Demo verfügbar | Preise auf Anfrage | Website | |
| 10 | Am besten für einheitliche Endpoint-Automatisierung | 30-tägige kostenlose Testphase + kostenlose Demo verfügbar | Ab $795/50 Endpunkte (jährliche Abrechnung) | Website |


Bewertungen der besten einheitlichen IT-Management-Plattformen für Unternehmen
Im Folgenden finden Sie meine ausführlichen Zusammenfassungen der besten einheitlichen IT-Management-Plattformen für Unternehmen, die es in meine Vorauswahl geschafft haben. Meine Bewertungen bieten einen detaillierten Überblick über die Funktionen, Integrationen und besten Einsatzmöglichkeiten jeder Plattform, damit Sie die für Sie beste Lösung finden.
 Am besten geeignet für sicheres Mobile Device Management
- 30-tägige kostenlose Testversion verfügbar
- Ab $4/Kundengerät/Monat
Visit WebsiteCustomer Rating:4.2/5
IBM MaaS360 bietet ein einheitliches Dashboard zur Organisationsübersicht mit Geräteanzahl, Nutzer, Apps, Richtlinien, Risikobewertungen, gemeinsam genutzten Geräten, Beobachtungslisten und Kennzahlen zum Batteriezustand. IBM MaaS360 ist eine cloudbasierte Unified Endpoint Management (UEM) Plattform, die Mobile Device Management, mobilen Bedrohungsschutz, KI-gestützte Richtlinienverwaltung und Endpunktsicherheit für iOS, Android, Windows und macOS vereint.
Für wen ist IBM MaaS360 am besten geeignet?
Es eignet sich besonders für IT-Teams in Unternehmen regulierter Branchen wie dem Gesundheitswesen und dem Einzelhandel, die große, verteilte Flotten mobiler und gemischter Betriebssystem-Endpunkte sichern und verwalten müssen.
Warum habe ich IBM MaaS360 ausgewählt?
IBM MaaS360 hat es auf meine Auswahlliste geschafft, weil es mobile Sicherheit in der Tiefe adressiert. Besonders gefällt mir das Secure Container-Feature, das Unternehmensdaten auf BYOD-Geräten von persönlichen Apps trennt, ohne eine vollständige Geräteanmeldung zu verlangen. In Kombination mit dem integrierten Mobile Threat Defense, das MITM-Angriffe und Phishing-Versuche in Echtzeit erkennt, deckt es die beiden größten Schwachstellen jeder unternehmenseigenen mobilen Flotte ab.
Wichtige Funktionen von IBM MaaS360
- KI-gestützte Richtlinienempfehlungen: Eingebaute KI analysiert bestehende Konfigurationen und schlägt mit klaren Begründungen Verbesserungen vor.
- Zentrale Endpunkt-Inventarisierung: Vereint Smartphones, Tablets, Laptops, Desktops, Wearables und IoT-Geräte in einem einzigen Dashboard.
- Granulare rollenbasierte Zugriffskontrolle: Unterstützt mehrstufige Administratorrechte und standortbasierte Verwaltung für komplexe Organisationen.
- Integration mit Cloud Extender: Verbindet sich direkt mit Unternehmensinfrastrukturen wie Active Directory, Exchange und Zertifizierungsstellen.
IBM MaaS360 Integrationen
IBM MaaS360 bietet native Integrationen mit Microsoft Exchange, Office 365, Active Directory, Azure AD und Zertifizierungsstellen sowie eine API für individuelle Integrationen.
Pros and Cons
Pros:
- Richtliniendurchsetzung für BYOD- und Unternehmensgeräte
- Echtzeit-Erkennung und Meldung von mobilen Bedrohungen
- Zentrales Management für Windows, macOS, Android, iOS
Cons:
- Keine Verwaltung von Server- oder Netzwerkinfrastruktur
- Kein zentrales ITSM- oder Helpdesk-Modul
Learn more about IBM MaaS360: Am besten für Echtzeit-Transparenz bei Endpunkten
- Kostenlose Demo verfügbar
- Preise auf Anfrage
Visit WebsiteCustomer Rating:4.5/5
Tanium bietet ein umfassendes 'Investigate'-Dashboard mit einer Übersicht über offene Untersuchungen nach Erstaktivität, Aktivitätsanzahl, geöffneten Tagen, Priorität, Bearbeiter und Status für das IT-Management auf Unternehmensebene. Tanium ist eine autonome Plattform für Endpunktverwaltung, die in großen Unternehmens-IT-Umgebungen Echtzeit-Transparenz, Patch-Management, Schwachstellenmanagement, Konfigurationsmanagement sowie Sicherheitsoperationen vereint.
Für wen ist Tanium am besten geeignet?
Tanium eignet sich besonders für große Unternehmen und globale Organisationen mit komplexen, verteilten IT-Landschaften, die eine zentrale Kontrolle über Zehntausende von Endpunkten benötigen.
Warum ich Tanium gewählt habe
Ich habe Tanium als eines der besten Tools ausgewählt, weil seine Echtzeit-Endpunktabfrage-Engine Live-Daten von jedem verwalteten Gerät gleichzeitig abrufen kann und die Ergebnisse in Sekunden statt Stunden liefert. In der Praxis bedeutet das, dass mein Team jederzeit genau erkennen kann, welche Endpunkte einen bestimmten Patch vermissen oder einen verwundbaren Prozess ausführen. Tanium Atlas verknüpft diese Transparenz direkt mit autonomer Behebung, sodass ich sofort auf alles reagieren kann, was ich sehe.
Wichtige Funktionen von Tanium
- Autonomes Patch-Management: Automatisiert die Patching-Workflows von Betriebssystemen und Drittanbieter-Software über Ihr gesamtes Endpunktinventar hinweg.
- Konfigurations-Standards: Erstellt und erzwingt benutzerdefinierte Konfigurationsvorgaben für Windows-, macOS- und Linux-Geräte.
- Schwachstellen- und Expositionsmanagement: Identifiziert Schwachstellen und Compliance-Lücken bei allen verwalteten und nicht verwalteten Endpunkten in Echtzeit.
- Rollenbasierte Zugriffskontrolle: Präzises RBAC ermöglicht die Definition von Benutzerrechten und Richtlinien für Nutzer, Teams und Umgebungen.
Tanium-Integrationen
Tanium bietet native Integrationen mit ServiceNow und innerhalb des Microsoft-Ökosystems, einschließlich Azure. Eine API steht für individuelle Integrationen zur Verfügung.
Pros and Cons
Pros:
- Echtzeitsuche über alle Endpunkte
- Verwaltet problemlos über 100.000 Endpunkte
- Starke Compliance- und Schwachstellen-Module
Cons:
- Fehlendes natives Netzwerkgeräte-Monitoring
- Komplexe Implementierung für kleinere IT-Teams
Learn more about Tanium: Am besten geeignet für Hyperautomatisierungsfunktionen
- Kostenlose Demo verfügbar
- Preis auf Anfrage
Visit WebsiteCustomer Rating:4/5
Ivanti Neurons bietet ein zentrales Gerätemanagement-Dashboard mit Anzeigen zu Schwachstellenmetriken, Geräteerkennung nach Datenquelle und Highlights der letzten 7 Tage. Ivanti Neurons ist eine cloudnative IT-Management-Plattform für Unternehmen, die Endpunktverwaltung, ITSM, Patchmanagement, Asset Discovery, Schwachstellenmanagement und Netzwerksicherheit unter einer einzigen, von KI und Automatisierung unterstützten Architektur vereint.
Für wen ist Ivanti Neurons am besten geeignet?
Ivanti Neurons eignet sich besonders für große Unternehmen mit komplexen, verteilten IT-Umgebungen, in denen IT-Betriebs- und Sicherheitsteams tausende Endpunkte an mehreren Standorten verwalten müssen.
Warum habe ich Ivanti Neurons ausgewählt?
Ivanti Neurons verdient seinen Platz auf meiner Auswahlliste vor allem, weil die Automatisierung weit über einfache Scripting-Lösungen hinausgeht. Besonders gefällt mir, dass die selbstheilenden Bots Endpunktprobleme erkennen und beheben, bevor Benutzer diese überhaupt bemerken und ohne dass Techniker eingreifen müssen. Mit dem No-Code-Workflow-Designer kann mein Team außerdem domänenübergreifende Automatisierungen für ITSM, Patchmanagement und Sicherheit über eine einzige Oberfläche erstellen, wodurch ein erheblicher Teil sich wiederholender manueller Tätigkeiten im gesamten Unternehmen wegfällt.
Wichtige Funktionen von Ivanti Neurons
- Vereinheitlichtes IT-Dashboard: Verwaltung von Endpunkten, Netzwerken, Servern, Cloud und Anwendungen über eine zentrale Oberfläche.
- Risikobasiertes Patchmanagement: Automatische Patchbereitstellung für Betriebssysteme und Anwendungen mit priorisierter Risikobewertung.
- KI-gestützte Ticketklassifizierung: Automatische Klassifizierung und Zuweisung von Serviceanfragen mittels maschinellem Lernen.
- Rollenbasierte Zugriffskontrolle: Benutzerrechte und Delegationen für große, verteilte IT-Teams festlegen.
Ivanti Neurons Integrationen
Ivanti Neurons bietet native Integrationen mit Microsoft 365, Azure Active Directory, AWS, ServiceNow, Jamf, Okta, CrowdStrike und Tenable. Eine API steht für individuelle Integrationen zur Verfügung.
Pros and Cons
Pros:
- Hyperautomatisierung für proaktive Problemlösung
- Echtzeit-Asset-Intelligenz über alle Endpunkte
- Automatisierte, risikobasierte Patch-Bereitstellung
Cons:
- Einrichtung der Workflow-Automatisierung ist komplex
- Begrenzte Möglichkeiten für die Anpassung fortgeschrittener Analysen
Learn more about Ivanti Neurons: Am besten geeignet für schnelle Patch-Bereitstellung
- 30-tägige kostenlose Testversion + kostenlose Demo verfügbar
- Preis auf Anfrage
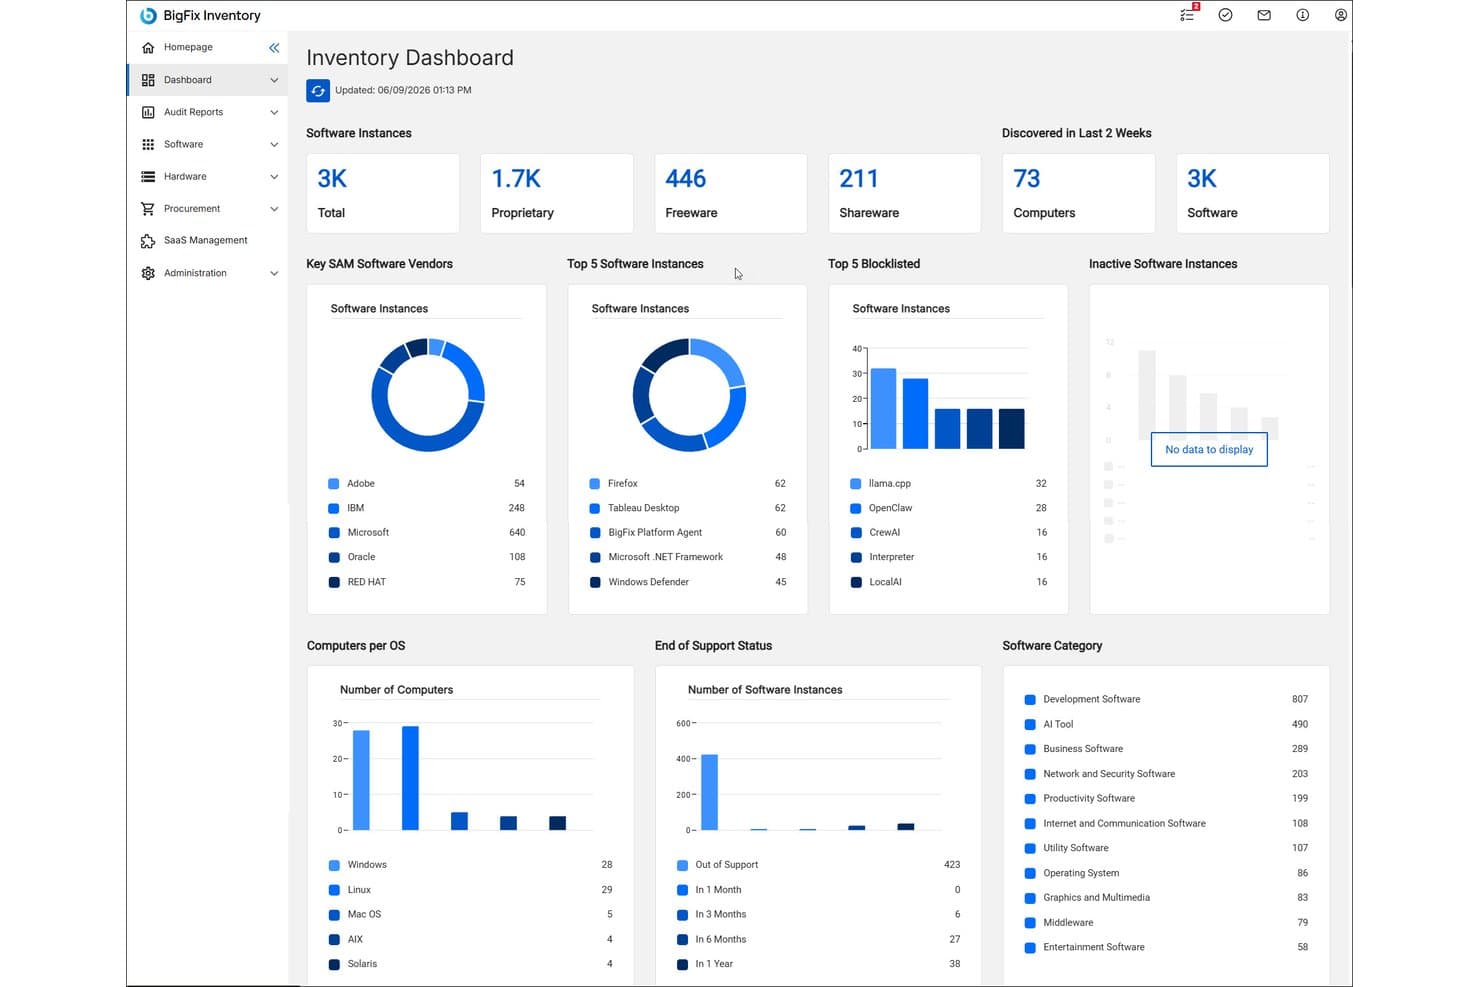
HCL BigFix bietet ein zentrales Inventar-Dashboard, das Softwareinstanzen, Top-Anbieter, blockierte Software, OS-Verteilung und den Supportstatus im gesamten Unternehmen anzeigt. HCL BigFix ist eine Enterprise-Endpoint-Management-Plattform, die Patch-Management, Schwachstellenbehebung, Einhaltung von Richtlinien, Inventarisierung von Assets und Cloud-Lifecycle-Management über On-Premises-, Hybrid- und Multi-Cloud-Umgebungen hinweg in einer einzigen Agenten- und Konsolenumgebung vereint.
Für wen ist HCL BigFix am besten geeignet?
HCL BigFix eignet sich besonders für große IT- und Sicherheitsoperationsteams von Unternehmen, die tausende Endpunkte über verteilte und heterogene Infrastrukturlandschaften hinweg managen müssen.
Warum ich HCL BigFix ausgewählt habe
HCL BigFix hat es auf meine Auswahlliste geschafft, weil das Tool Patch-Bereitstellungen in großem Maßstab effizient managt. Mir gefällt, dass über einen einzigen Agenten mehr als 100 OS-Varianten abgedeckt werden, sodass mein Team nicht gleichzeitig verschiedene Tools für Windows-, Linux- und Unix-Server verwalten muss. Die über 600.000 vorgefertigten Remediations ermöglichen es uns, Patches zu verteilen, ohne Inhalte von Grund auf selbst zu erstellen, und die Erstinstallationsrate von über 98 % bleibt selbst in abgekoppelten Umgebungen konstant hoch.
HCL BigFix Hauptfunktionen
- Agentische KI zur Mitarbeiterunterstützung: Der integrierte KI-Assistent bietet automatisierte Fehlerbehebung und IT-Self-Service für Endnutzer.
- Modul für das digitale Mitarbeitererlebnis: Über ein zentrales Dashboard kann die Gerätegesundheit, Nutzungsanalysen und Erfahrungswerte der Mitarbeitenden überwacht werden.
- ServiceNow-Integration: Verbindet sich nativ mit ServiceNow für automatisierte Asset-Erkennung, Incident-Response und ITSM-Workflows.
- Softwareinventar und Asset-Management: Verfolgt Hardware- und Software-Assets auf allen verwalteten Endpunkten für Compliance- und Audit-Anforderungen.
HCL BigFix Integrationen
HCL BigFix bietet native Integrationen mit ServiceNow, Tenable, Qualys, Rapid7 und ermöglicht die Verbindung von BigFix Inventory mit ServiceNow CMDB und Vulnerability Response. Eine API steht für individuelle Integrationen zur Verfügung.
Pros and Cons
Pros:
- Schnelle Multi-OS-Patches für große Umgebungen
- Einziger Agent für Endpunkte, Server und Cloud
- Über 600.000 einsatzbereite Remediations
Cons:
- Keine eingebaute Verwaltung von Netzwerkinfrastruktur
- Begrenzte Tiefe bei der Verwaltung von macOS-Geräten
Learn more about HCL BigFix: Am besten geeignet für skriptbasierte Aufgabenautomatisierung
- Kostenlose Demo verfügbar
- Preisinformationen auf Anfrage

Kaseya VSA bietet ein umfassendes Standard-Dashboard, das Systemstatus, aktive Warnungen, Patch-Status sowie die Überwachung kritischer Systeme über mehrere Kundengruppen hinweg anzeigt. Kaseya VSA ist eine RMM-Plattform, die Endpunktüberwachung, automatisiertes Patch-Management, Netzwerküberwachung, Verwaltung mobiler Geräte und Fernsteuerung in einer einzigen, einheitlichen Management-Konsole vereint.
Für wen ist Kaseya VSA am besten geeignet?
Kaseya VSA eignet sich besonders für IT-Betriebsteams, die große, verteilte Endpunktumgebungen verwalten und eine hohe Flexibilität bei der Skripterstellung sowie zentralisierte Steuerung im großen Maßstab benötigen.
Warum habe ich Kaseya VSA ausgewählt?
Kaseya VSA verdient seinen Platz auf meiner Shortlist aufgrund der Leistungsfähigkeit seiner Skript-Engine. Ich habe mit den über 600 sofort einsatzbereiten Skriptvorlagen gearbeitet, um alles zu automatisieren – von Patch-Compliance-Prüfungen bis hin zur Incident-Behebung. Mit der richtlinienbasierten Automatisierung können diese Workflows auf Tausende von Endpunkten gleichzeitig angewendet werden. Die Auto-Remediation-Funktion sorgt dafür, dass Benachrichtigungen nicht nur Warnungen auslösen, sondern automatisch Maßnahmen ergreifen, bevor überhaupt ein Ticket erstellt wird.
Wichtige Funktionen von Kaseya VSA
- Fernüberwachung und -steuerung: Verwalten Sie Endpunkte, Server und Netzwerkgeräte sicher über eine einzige Oberfläche.
- Automatisiertes Patch-Management: Planen und verteilen Sie Betriebssystem- und Drittanbieter-Patches in verteilten Umgebungen.
- Erkennung von Netzwerkgeräten: Scannen und kartieren Sie angeschlossene Netzwerkressourcen automatisch für vollständige Hardware-Transparenz.
- Rollenbasierte Zugriffskontrolle: Konfigurieren Sie granulare Berechtigungen und Benutzerrollen für die Verwaltung mehrerer Teams und Standorte.
Integrationen von Kaseya VSA
Kaseya VSA bietet native Integrationen mit IT Glue, BMS, Autotask, RocketCyber und weiteren. Eine API steht für individuelle Integrationen zur Verfügung.
Pros and Cons
Pros:
- Umfangreiche Bibliothek vorgefertigter Automatisierungsskripte
- Fein abgestufte rollenbasierte Zugriffskontrollen
- Richtlinienbasiertes Patch- und Compliance-Management
Cons:
- Benutzeroberfläche wirkt veraltet
- Reaktionszeiten des Supports können variieren
Learn more about Kaseya VSA: Am besten für automatisierte Workflow-Orchestrierung
- Kostenlose Demo verfügbar
- Preise auf Anfrage
Visit WebsiteCustomer Rating:4.4/5
ServiceNow ITOM bietet ein AIOps 360°-Übersichts-Dashboard, das Rauschreduzierung, Arbeitslast-Einsparungen und Alarm-MTTR-Metriken über Zuweisungsgruppen hinweg anzeigt. ServiceNow ITOM ist eine von AIOps unterstützte IT-Betriebsmanagement-Plattform, die Infrastruktur-Erkennung, Ereignismanagement, Servicemapping und automatisierte Störungsbeseitigung über hybride und Multi-Cloud-Unternehmensumgebungen hinweg vereint.
Für wen ist ServiceNow ITOM am besten geeignet?
ServiceNow ITOM ist für große Unternehmen mit komplexen, verteilten IT-Umgebungen konzipiert, in denen IT-Leiter und Betriebsmanager eine zentrale Steuerung im großen Maßstab benötigen.
Warum ich ServiceNow ITOM gewählt habe
ServiceNow ITOM verdient seinen Platz auf meiner Auswahlliste, weil seine agentenbasierte KI-Automatisierung den gesamten Vorfallprozess abdeckt – von der Identifikation der Ursache bis zur Auslösung eines Behebungs-Workflows – ohne manuelles Eingreifen. Mit Flow Designer und IntegrationHub kann ich bereichsübergreifende Orchestrierung aufbauen, die Ereigniserkennung direkt mit der Behebung in hybriden Umgebungen verbindet. In der Praxis muss mein Team deutlich weniger Vorfälle manuell bearbeiten, weil die Plattform sie auflöst, bevor sie eskalieren.
Wichtige Funktionen von ServiceNow ITOM
- Servicemapping: Erstellt dynamische Karten von Anwendungen und deren Abhängigkeiten in Cloud- und On-Premises-Umgebungen.
- Ereignismanagement: Konsolidiert Alerts von Drittanbieter-Monitoring-Tools und ordnet diese kritischen Geschäftsdiensten zu.
- Operative Intelligenz: Nutzt maschinelles Lernen, um Anomalien zu erkennen und potenzielle Störungen vorherzusagen.
- Cloud Governance: Ermöglicht regelbasierte Verwaltung von Ressourcen und Analyse von Änderungsfolgen über Multi-Cloud-Infrastrukturen hinweg.
ServiceNow ITOM Integrationen
ServiceNow ITOM bietet native Integrationen mit AWS, Microsoft Azure, Google Cloud Platform, Microsoft Teams, Slack, Jira, Salesforce, Okta und Power BI und stellt eine API für kundenspezifische Integrationen bereit.
Pros and Cons
Pros:
- Automatisierte Behebung von Problemen mit KI-Workflows
- Ende-zu-Ende-Serviceabhängigkeits-Mapping
- Zentralisiertes Echtzeit-Betriebsdashboard
Cons:
- Erfordert umfangreiche Konfiguration vor der Bereitstellung
- Patch-Automatisierung nicht standardmäßig enthalten
Learn more about ServiceNow ITOM: Am besten für die Integration ins Microsoft-Ökosystem
- Kostenlose Testversion verfügbar
- Ab $8/Nutzer/Monat (jährliche Abrechnung)
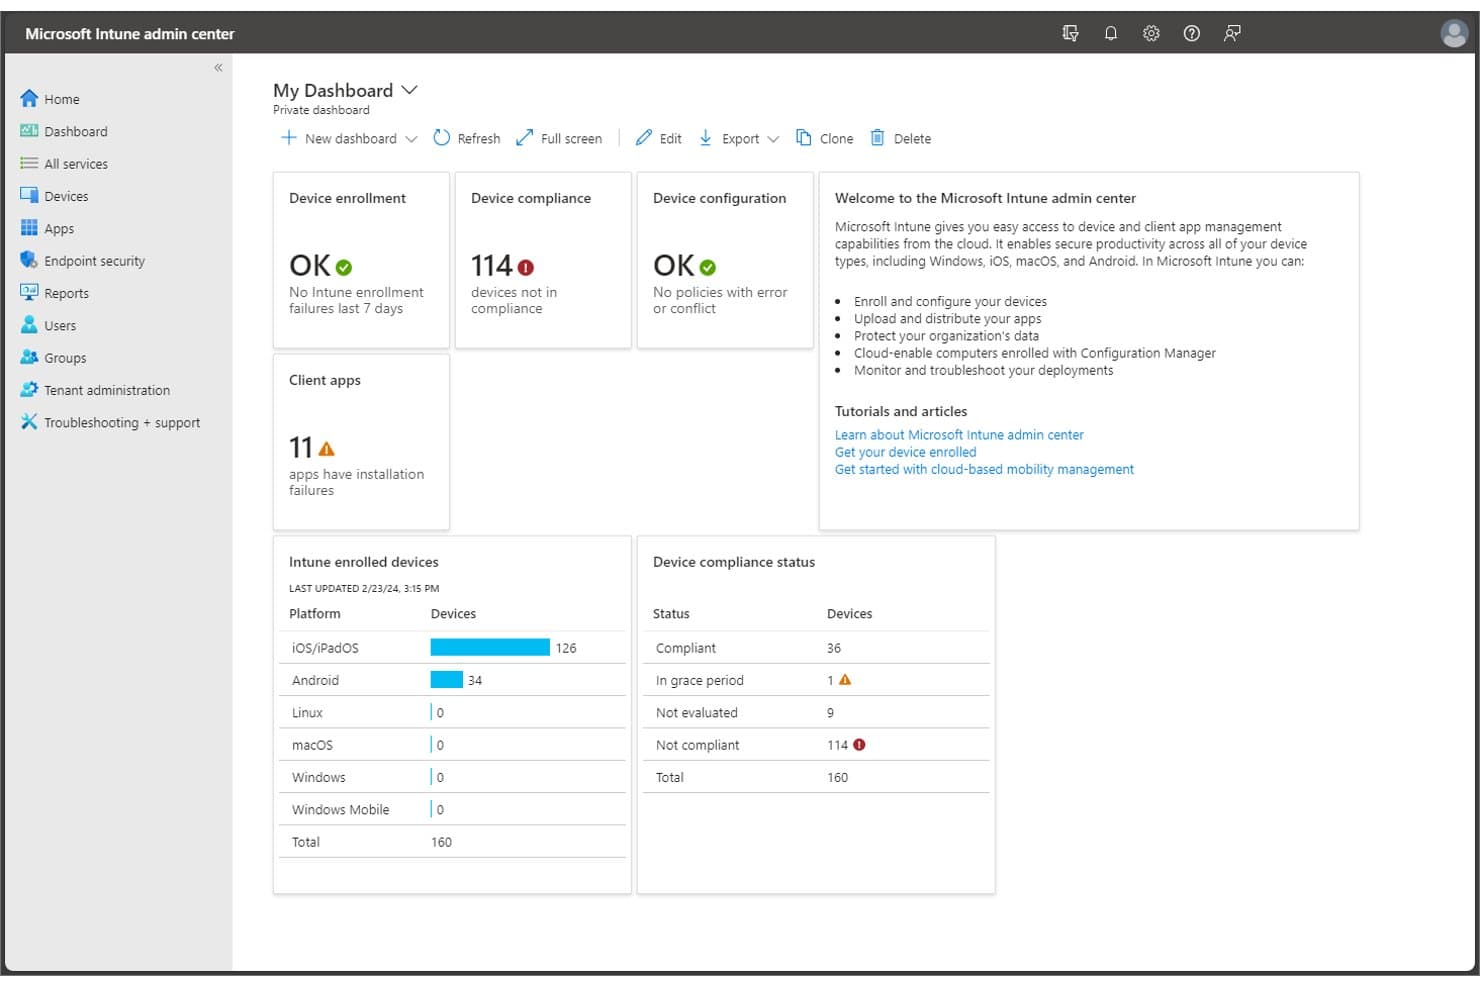
Microsoft Intune bietet ein zentrales Admin-Dashboard, das Geräteanmeldungen, Compliance-Status, Fehler bei Clientanwendungen und die Verteilung der registrierten Geräte nach Plattform anzeigt. Microsoft Intune ist eine cloudnative Unified Endpoint Management (UEM) Plattform, die Geräteanmeldung, Durchsetzung von Konfigurationsrichtlinien, Patch-Bereitstellung, Anwendungsverwaltung und Compliance-Berichte für Windows-, macOS-, iOS-, Android- und Linux-Umgebungen abdeckt.
Für wen ist Microsoft Intune am besten geeignet?
Es ist ideal für IT-Teams in Unternehmen, die bereits Microsoft 365 oder Azure nutzen, da die native Integration mit Entra ID, Defender und Configuration Manager hier den größten Mehrwert bietet.
Warum ich mich für Microsoft Intune entschieden habe
Ich habe Microsoft Intune in meine Top-Auswahl aufgenommen, weil die native Integration mit Entra ID und Microsoft Defender eine einheitliche Sicherheits- und Verwaltungsebene schafft, die von Drittanbieter-Tools nicht erreicht werden kann. Besonders gefällt mir das Endpoint Privilege Management, das Standardnutzern erlaubt, nur von der IT freigegebene erhöhte Aufgaben ohne lokale Administratorrechte auszuführen. Der Microsoft Security Copilot in Intune liefert zudem KI-basierte Empfehlungen zur Problembehebung direkt in der Admin-Konsole, wodurch das Durchsuchen von Alarmen während der Vorfallbearbeitung effizienter wird.
Microsoft Intune – Hauptfunktionen
- Cloud-basierte Remote-Hilfe: Sichere, echtzeitfähige Verbindungen für Remote-Unterstützung zwischen IT-Mitarbeitern und Endnutzern zur Fehlerbehebung bei Geräteproblemen.
- Zentrale Anwendungsverwaltung: Zentrale Plattform zur Bereitstellung, Aktualisierung und zum Widerruf von Anwendungen auf allen registrierten Geräten.
- Fortgeschrittene Analysen und Geräteabfragen: Bietet detaillierte Berichte und benutzerdefinierte Geräteabfragen, die Compliance- und Konfigurationsdaten aufdecken.
- Spezialisierte Geräteverwaltung: Unterstützt das Management von Kiosken, gemeinsam genutzten Geräten und IoT-Spezialendpunkten neben Standardcomputern und Mobilgeräten.
Microsoft Intune – Integrationen
Microsoft Intune besitzt native Integrationen im gesamten Microsoft-Ökosystem, darunter Microsoft 365, Azure, Microsoft Entra ID, Microsoft Defender und Configuration Manager und bietet ein API für individuelle Integrationen.
Pros and Cons
Pros:
- Zentralisierte Richtliniendurchsetzung für alle Gerätetypen
- Erweiterte Compliance-Automatisierung mit Microsoft Purview
- Skaliert auf 100.000+ Endpunkte pro Mandant
Cons:
- Kein integriertes Server- oder Netzwerk-Monitoring
- Begrenzte Sichtbarkeit in Nicht-Microsoft-Umgebungen
Learn more about Microsoft Intune: Am besten für prädiktives Service Management
- Kostenlose Testversion + kostenlose Demo verfügbar
- Preise auf Anfrage

BMC Helix ITSM bietet ein KI-gestütztes 'Ask HelixGPT'-Insights-Panel, das potenzielle Lösungen, passende Wissensartikel und ähnliche Ticketdaten direkt im kritischen Incident Record anzeigt. BMC Helix ist eine Enterprise-IT-Management-Suite, die ITSM, AIOps, Netzwerktransparenz, CMDB, Asset-Management und SecOps in Cloud-, Hybrid- und On-Premises-Umgebungen abdeckt.
Für wen ist BMC Helix am besten geeignet?
BMC Helix eignet sich besonders für große Unternehmen mit komplexen, verteilten IT-Umgebungen, die eine einheitliche Plattform für Service Management, AIOps und Infrastrukturtransparenz benötigen.
Warum ich BMC Helix gewählt habe
Ich habe BMC Helix als eines der besten Tools ausgewählt, weil das proaktive Problem Management den IT-Betrieb wirklich von reaktiver Brandbekämpfung zu vorausschauender Fehlerbehebung verlagert. Besonders gefällt mir, dass die AIOps-Engine automatisch Ursachen identifiziert und Lösungen anstößt, bevor Vorfälle eskalieren. BMC HelixGPT ist nativ in die Suite integriert, sodass mein Team KI-gestützte Einblicke erhält, ohne ein separates Tool einzubinden.
Wichtige Funktionen von BMC Helix
- Vereinheitlichte CMDB: Zentralisiert und visualisiert IT-Infrastruktur-Komponenten mit automatischer Abhängigkeitsanalyse.
- Servicekatalog und Portal: Ermöglicht Nutzern das Einreichen von Anfragen und das Nachverfolgen von Vorfällen über eine konfigurierbare Self-Service-Oberfläche.
- Rollenbasierte Zugriffskontrolle (RBAC): Unterstützt detaillierte Berechtigungsmodelle für große und verteilte Teams und Organisationen.
- Integrierte ChatOps-Konnektoren: Erlaubt die Zusammenarbeit in Echtzeit mit Microsoft Teams und Slack innerhalb von ITSM-Workflows.
BMC Helix Integrationen
BMC Helix bietet native Integrationen mit Microsoft Teams, Slack, Salesforce und weiteren BMC-Produkten wie Discovery und CMDB. Für individuelle Integrationen steht eine API zur Verfügung.
Pros and Cons
Pros:
- Agentische KI automatisiert komplexe Störungsbehebung
- Umfassende, domänenübergreifende IT-Service-Management-Suite
- Proaktive Anomalieerkennung in Cloud und Hybridumgebungen
Cons:
- Begrenzte native Patch-Management-Möglichkeiten
- Anpassungen erfordern oft spezielle BMC-Expertise
Learn more about BMC Helix: Am besten für agentenlose Fernüberwachung
- 14-tägige kostenlose Testversion + kostenlose Demo verfügbar
- Preise auf Anfrage
Visit WebsiteCustomer Rating:5/5
NinjaOne bietet ein einheitliches IT-Patching-Dashboard, das Compliance-Raten, Patch-Installationsstatus und Geräteanzahlen nach Betriebssystemversion unternehmensweit anzeigt. NinjaOne ist eine cloud-native, einheitliche IT-Betriebsplattform, die Endpoint-Management, Fernüberwachung, automatisiertes Patch-Management, Backup, MDM und IT-Dokumentation in einer einzigen Konsole vereint.
Für wen ist NinjaOne am besten geeignet?
NinjaOne eignet sich besonders für IT-Betriebsteams und MSPs, die große, verteilte Endpunktumgebungen über hybride Windows-, macOS- und Linux-Infrastrukturen hinweg verwalten.
Warum habe ich NinjaOne ausgewählt
NinjaOne verdient seinen Platz auf meiner Auswahlliste aufgrund der effektiven agentenlosen Fernüberwachung von Netzwerk-Infrastrukturen. Mit SNMP-basiertem Polling kann ich Echtzeit-Gesundheitsdaten von Switches, Routern und Druckern abrufen, ohne Software auf diesen Geräten installieren zu müssen. Ich habe dies zusammen mit Patch Intelligence AI genutzt, das problematische Updates vor ihrer Einführung auf agentenverwalteten Endpunkten kennzeichnet und so die gesamte Umgebung über alle überwachten und verwalteten Gerätetypen hinweg stabil hält.
Zentrale Funktionen von NinjaOne
- Autonomes Patch-Management: Betriebssystem- und Drittanbieter-Anwendungsupdates plattformübergreifend planen und bereitstellen.
- Mobile Device Management (MDM): Android-, iOS-, Windows- und macOS-Geräte von einem zentralen Dashboard aus anmelden, überwachen und Richtlinien festlegen.
- IT-Asset-Management: Hardware- und Softwareinventar mit automatischer Erkennung und umfassender Berichterstattung verfolgen.
- Integriertes Backup: Endpunkt- und Server-Backups konfigurieren für eine schnelle Wiederherstellung und den Schutz kritischer Systeme.
Integrationen mit NinjaOne
NinjaOne bietet native Integrationen mit Microsoft Intune, SentinelOne, ServiceNow, Autotask, HaloPSA, IT Glue, Slack, Zendesk und weiteren. Für benutzerdefinierte Integrationen steht eine API zur Verfügung.
Pros and Cons
Pros:
- Agentenlose Überwachung von Netzwerkgeräten
- Automatisierte Bereitstellung von Patches für mehrere Betriebssysteme
- Zentrales Backup- und Wiederherstellungsmanagement
Cons:
- Keine native Netzwerk-Performance-Überwachung
- Fehlende fortgeschrittene ITSM-Workflow-Module
Learn more about NinjaOne: Am besten für einheitliche Endpoint-Automatisierung
- 30-tägige kostenlose Testphase + kostenlose Demo verfügbar
- Ab $795/50 Endpunkte (jährliche Abrechnung)
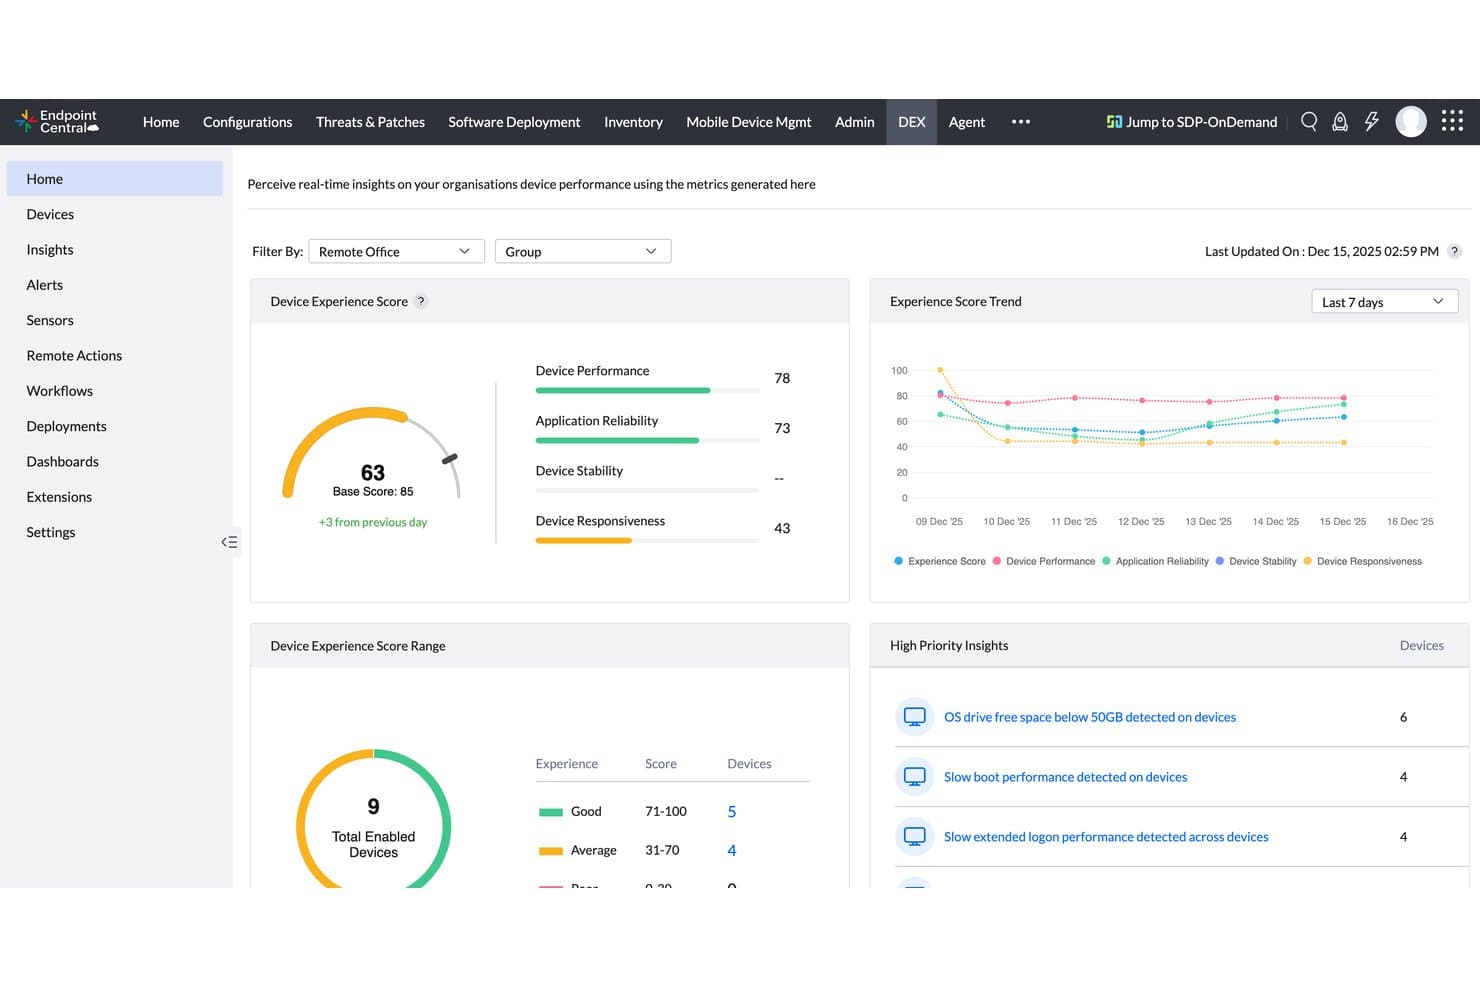
ManageEngine Endpoint Central bietet ein DEX (Digital Experience) Dashboard mit Echtzeit-Leistungskennzahlen, Trendanalysen zur Nutzererfahrung und wichtigen IT-Einblicken für das Gerätemanagement im Unternehmen. ManageEngine Endpoint Central ist eine einheitliche Plattform für Endpoint-Management und -Sicherheit, die Patch-Management, Betriebssystem-Bereitstellung, Verwaltung mobiler Geräte, Asset-Management, Remote-Fehlerbehebung und integrierte Endpoint-Sicherheit für Windows, macOS, Linux und mobile Geräte abdeckt.
Für wen ist ManageEngine Endpoint Central am besten geeignet?
Es ist besonders geeignet für IT-Betriebsteams in mittelständischen bis großen Unternehmen, die verteilte Endpunkte an mehreren Standorten oder in Remote-Belegschaften verwalten.
Warum ich ManageEngine Endpoint Central gewählt habe
ManageEngine Endpoint Central steht auf meiner Auswahlliste, weil die Automatisierungstiefe hier in einer einzigen Plattform wirklich schwer zu finden ist. Ich vertraue auf die automatisierten Scan-Erkennungs-Test-Deployment-Workflows, um mehr als 1.100 Anwendungen von Drittanbietern mit einer Erst-Erfolgsquote von 99 % zu patchen. Außerdem nutze ich das Repository mit über 350 Skripten zusammen mit DEX-Telemetrie, um ereignisgesteuerte Wiederherstellungs-Workflows zu erstellen, die Endpunktprobleme erkennen und beheben, bevor Nutzer sie melden.
Wichtige Funktionen von ManageEngine Endpoint Central
- OS-Imaging und -Bereitstellung: Erstellung, Anpassung und Bereitstellung von Betriebssystemabbildern auf mehreren Geräten in Ihrer Umgebung.
- Rollenbasierte Zugriffskontrolle (RBAC): Fein granulierte Berechtigungen für Techniker und Administratoren, die Endpunkte an verschiedenen Standorten oder in unterschiedlichen Abteilungen verwalten.
- Integrierte Endpoint Detection and Response (EDR): Erkennung, Untersuchung und Behebung von Bedrohungen mit integrierten, KI-unterstützten EDR-Tools.
- Fernsteuerung und Fehlerbehebung: Einleitung von Fernsitzungen, um Probleme direkt auf Benutzergeräten zu beheben und Unterstützung zu leisten.
ManageEngine Endpoint Central Integrationen
ManageEngine Endpoint Central bietet native Integrationen mit ServiceDesk Plus, Zendesk, Splunk Enterprise, Jira Service Management, CrowdStrike, Rapid7 und Tenable Cloud Security. Eine API für individuelle Integrationen ist verfügbar.
Pros and Cons
Pros:
- Automatisiertes Patch-Management für Drittanbieter-Software
- Integrierte EDR- und Ransomware-Rollback-Funktionen
- Granulares, rollenbasiertes Zugriffsmanagement für verteilte Teams
Cons:
- Netzwerküberwachung erfordert separates ManageEngine-Produkt
- Anpassungsmöglichkeiten für Berichte sind etwas begrenzt
Learn more about ManageEngine Endpoint Central:
Weitere einheitliche IT-Management-Plattformen für Unternehmen
Hier finden Sie einige weitere Optionen für einheitliche IT-Management-Plattformen für Unternehmen, die es nicht in meine Vorauswahl geschafft haben, aber dennoch einen Blick wert sind:
- 11Omnissa Workspace ONE UEMAm besten für plattformübergreifende Geräteverwaltung
- 12FreshserviceAm besten geeignet für intuitive Serviceautomatisierung
- 13SolarWinds Service DeskAm besten für fortgeschrittene Ticketverwaltungs-Workflows geeignet
- 14Hexnode UEMAm besten für plattformübergreifende Geräteverwaltung
- 15AteraAm besten geeignet als All-in-One-IT-Automatisierungstoolkit
- 16Action1Am besten für cloudbasierte Endgeräte-Compliance
- 17Datto RMMAm besten geeignet für integrierte Backup- und Wiederherstellungstools
- 18Jamf ProAm besten für das Gerätemanagement im Lebenszyklus von Apple-Geräten
- 19ConnectWise RMMAm besten für richtliniengesteuerte Geräteüberwachung
- 20N-able N-central RMMAm besten geeignet für die skalierbare Verwaltung mehrerer Standorte
Wie ich unternehmensweite IT-Management-Plattformen bewerte
Ich teile meine Bewertung in grundlegende Kriterien auf, die jede Plattform erfüllen muss – wie bereichsübergreifende Transparenz und automatisierte Patch-Verwaltung im großen Maßstab – sowie in Unterscheidungsmerkmale, die die Marktführer vom Rest abheben.
Kernfunktionalitäten (Grundvoraussetzungen für diese Liste)
Wenn ich Tools für meine Liste auswähle, bewerte ich jedes einzelne auf einer Skala von 0 (bietet die Funktionalität nicht) bis 5 (übertrifft in diesem Bereich) für jede der unten aufgeführten Kernfunktionalitäten. Anschließend berechne ich die Gesamtpunktzahl des Tools als Prozentsatz. Jedes Tool muss mindestens 75% der Gesamtpunktzahl erreichen, um für die Aufnahme in Betracht zu kommen.
- Vereinigtes IT-Dashboard: Ich achte auf eine einheitliche Ansicht, die Daten von Endgeräten, Netzwerken und der Cloud korreliert – damit Sie nicht zwischen Registerkarten wechseln müssen, um einen Ausfall zu verfolgen.
- Multi-Domain-Abdeckung: Die Plattform sollte mindestens Endgeräte-, Netzwerk-, ITSM- und Asset-Management nativ abdecken, ohne zusätzliche Produkte anbinden zu müssen.
- Architektur für den Unternehmenseinsatz: Ich prüfe, ob die Plattform Multi-Site-Bereitstellungen mit detailliertem RBAC unterstützt, da große Organisationen eine delegierte Administration über verschiedene Regionen hinweg benötigen.
- Automatisierung & Orchestrierung: Bereichsübergreifende Workflow-Automatisierung ist entscheidend – zum Beispiel das automatische Erstellen eines Tickets, das Isolieren eines Endgeräts und das Benachrichtigen des Teams bei einem Vorfall.
- Patch- & Konfigurationsmanagement: Ich bewerte, wie das Tool sowohl Betriebssystem- als auch Drittanbieter-Patching zusammen handhabt und ob es nach der Bereitstellung Konfigurationsstandards durchsetzt.
- Sicherheit & Compliance: Integriertes Schwachstellenmanagement und Compliance-Reporting nach Standards wie SOC 2 oder ISO 27001 sollten Standard sein, nicht als Zusatzfunktionen.
Wenn ich eine Liste von Tools habe, die die Kriterien erfüllen, prüfe ich, was jede Plattform besonders macht.
Unterscheidungsmerkmale (Was Anbieter voneinander abhebt)
So vergleiche ich verschiedene Anbieter:
Herausragende Features
AIOps-Fähigkeiten machen den Unterschied – ich suche nach Plattformen, die ML-basierte Anomalieerkennung nutzen, um Alarmflut zu reduzieren und Ursachen zu erkennen, bevor aus einem kleinen Problem ein großes wird. Eine einheitliche CMDB ist ein weiteres Unterscheidungsmerkmal, da sie eine zentrale Datenquelle für Abhängigkeiten zwischen ITSM-, ITOM- und ITAM-Modulen bietet. Außerdem bewerte ich Low-Code-Workflow-Builder, mit denen Ihr Team bereichsübergreifende Prozesse automatisieren kann, ohne für jedes Szenario eigene Skripte schreiben zu müssen.
Mehr als nur Features
Integrationsumfang ist entscheidend – ich prüfe, ob eine Plattform native Konnektoren zu den bereits eingesetzten Unternehmenssystemen wie AWS, Azure und ServiceNow bietet sowie offene APIs für eigene Workflows. Transparenz bei den Lizenzmodellen ist ebenso wichtig, da versteckte Kosten für Implementierung und Premium-Support die Gesamtkosten nach Vertragsabschluss sprengen können. Außerdem bewerte ich Compliance-Zertifizierungen wie SOC 2 Typ II und ISO 27001 sowie detailliertes RBAC und Audit-Trails, die regulierte Branchen brauchen, um Audits problemlos zu bestehen.
So wählen Sie einheitliche IT-Management-Plattformen für Unternehmen aus
Es ist leicht, sich in langen Funktionslisten und komplexen Preisstrukturen zu verlieren. Damit Sie sich bei der Auswahl der für Sie passenden Software auf das Wesentliche konzentrieren können, finden Sie hier eine Checkliste mit wichtigen Faktoren:
| Faktor | Was Sie berücksichtigen sollten |
|---|---|
| FaktorSkalierbarkeit | Was Sie berücksichtigen solltenKann die Plattform Ihr erwartetes Wachstum, die Erweiterung von Standorten oder Fusions- und Übernahmeaktivitäten ohne Leistungseinbußen oder Probleme mit Lizenzen bewältigen? |
| FaktorIntegrationen | Was Sie berücksichtigen solltenKann sie nativ mit Ihren wichtigen Anwendungen, Cloud-Plattformen und Automatisierungstools verbunden werden, oder müssen Sie Behelfslösungen entwickeln? |
| FaktorAnpassbarkeit | Was Sie berücksichtigen solltenPasst sich die Plattform an Ihre Richtlinien, Prozesse und Anforderungen an die Berichterstattung an – oder sind Behelfslösungen und teure Beratung erforderlich? |
| FaktorBenutzerfreundlichkeit | Was Sie berücksichtigen solltenWird Ihr Team die Plattform tatsächlich annehmen, oder sorgen verwirrende Benutzeroberflächen und Arbeitsabläufe für Frustration und die Nutzung nicht autorisierter Tools? |
| FaktorImplementierung und Einführung | Was Sie berücksichtigen solltenWelche Ressourcen, Fachkenntnisse und welcher Zeitrahmen sind erforderlich, um die Plattform bereitzustellen und Teams in großem Umfang zu schulen? Gibt es Beschleunigungsprogramme oder verfügbare Partner? |
| FaktorKosten | Was Sie berücksichtigen solltenVerstehen Sie die Lizenzmodelle sowie die Implementierungs- und laufenden Kosten nach dem Start vollständig, einschließlich notwendiger Zusatzmodule oder versteckter Gebühren? |
| FaktorSicherheitsvorkehrungen | Was Sie berücksichtigen solltenWie gut stimmen rollenbasierte Zugriffskontrolle, Verschlüsselung, Prüfprotokolle und Arbeitsabläufe zur Reaktion auf Vorfälle mit Ihrem Sicherheitsmodell und Ihrer Risikobereitschaft überein? |
| FaktorCompliance-Anforderungen | Was Sie berücksichtigen solltenBietet der Anbieter die für Ihre Branche oder geografischen Regionen erforderlichen Zertifizierungen und Compliance-Dokumentationen? |
Was sind einheitliche IT-Management-Plattformen für Unternehmen?
Vereinheitlichte IT-Management-Plattformen für Unternehmen sind Lösungen auf Unternehmensebene, mit denen Sie alle Aspekte Ihrer IT-Umgebung – einschließlich Endgeräten, Netzwerken, Servern und Cloud-Systemen – über eine einzige einheitliche Benutzeroberfläche überwachen, verwalten und automatisieren können. Diese Plattformen tragen dazu bei, IT-Abläufe zu optimieren, die Servicebereitstellung zu verbessern und die Optimierung komplexer Infrastrukturen zu unterstützen, indem sie operative Silos reduzieren und Engpässe in Arbeitsabläufen beseitigen.
Häufig kombinieren sie ITSM-Tools, Wissensmanagement, Projektmanagement, DevOps, Änderungsmanagement und IT-Support-Funktionen mit umfassenden Integrationsmöglichkeiten. Dadurch erhalten IT-Teams einen besseren Einblick in wichtige Kennzahlen, verbessern den Kundensupport und ermöglichen es Unternehmen, effektiver mit Technologieanbietern zusammenzuarbeiten.
Funktionen vereinheitlichter IT-Management-Plattformen für Unternehmen
Bei der Auswahl vereinheitlichter IT-Management-Plattformen für Unternehmen sollten Sie auf die folgenden wichtigen Funktionen achten:
- Einheitliches Dashboard: Bietet eine konsolidierte Benutzeroberfläche zur Überwachung und Verwaltung aller IT-Ressourcen, sodass weniger zwischen verschiedenen Tools oder Bildschirmen gewechselt werden muss.
- Verwaltung mehrerer Bereiche: Ermöglicht die Überwachung von Endgeräten, Netzwerken, Servern, Cloud-Ressourcen und Anwendungen an einem Ort und vereinfacht so Administration und Fehlerbehebung.
- IT-Automatisierung: Automatisiert wiederkehrende Aufgaben wie Patch-Installationen, Softwarebereitstellung und Reaktionen auf Vorfälle, sodass Ihr Team mehr Zeit für Aufgaben mit höherem Mehrwert hat.
- Rollenbasierte Zugriffskontrolle: Ermöglicht die Festlegung granularer Berechtigungen für Benutzer und Teams und stellt sicher, dass die richtigen Personen über das angemessene Maß an Zugriff auf Systeme und Daten verfügen.
- Patch- und Konfigurationsverwaltung: Verteilt Sicherheitsupdates und setzt Konfigurationsrichtlinien automatisch in heterogenen Umgebungen durch, wodurch Schwachstellen und Abweichungen reduziert werden.
- Integrierte Sicherheit und Compliance: Bietet integrierte Tools zur Bewertung von Schwachstellen, für Compliance-Berichte und zur Durchsetzung von Richtlinien, um Unternehmensstandards und Vorschriften zu erfüllen.
- Erkennung und Inventarisierung von Ressourcen: Durchsucht Ihre Umgebung kontinuierlich, um Hardware, Software und Cloud-Ressourcen zu erkennen und zu katalogisieren, und stellt so ein IT-Inventar in Echtzeit bereit.
- Orchestrierung von Arbeitsabläufen: Ermöglicht Ihnen, mehrstufige Prozesse zu entwerfen und auszuführen, die sich über mehrere IT-Bereiche erstrecken, ohne manuelle Eingriffe oder komplexe Programmierung.
- Anpassbare Berichte: Erstellt detaillierte, gemeinsam nutzbare Berichte zur IT-Leistung, Compliance und zum Status von Ressourcen, um Audits, Managemententscheidungen und regelmäßige Überprüfungen zu unterstützen.
- API- und Integrationsökosystem: Unterstützt die Verbindung mit bestehenden Unternehmensanwendungen, Cloud-Plattformen und Sicherheitstools und ermöglicht so einen nahtlosen Datenaustausch sowie erweiterte Funktionen.
Vorteile vereinheitlichter IT-Management-Plattformen für Unternehmen
Die Implementierung vereinheitlichter IT-Management-Plattformen für Unternehmen bietet Ihrem Team und Ihrem Unternehmen mehrere Vorteile. Auf die folgenden Vorteile können Sie sich freuen:
- Zentralisierte Transparenz: Erhalten Sie einen vollständigen Überblick über Endgeräte, Netzwerke, Server und Cloud-Systeme für schnellere Entscheidungen und eine effizientere Fehlerbehebung.
- Verbesserte Sicherheitslage: Nutzen Sie integriertes Schwachstellenmanagement, die Durchsetzung von Richtlinien und Compliance-Berichte in Echtzeit, um Risiken kontinuierlich zu reduzieren.
- Operative Effizienz: Automatisieren Sie Patch-Installationen, Konfigurationen und wiederkehrende Arbeitsabläufe, damit sich Ihr Team auf strategische Prioritäten konzentrieren kann.
- Vereinfachte Governance: Setzen Sie Richtlinien und Kontrollen über verschiedene IT-Bereiche hinweg mit rollenbasiertem Zugriff und detaillierten Prüfprotokollen durch und erleichtern Sie so die Einhaltung von Compliance-Anforderungen.
- Schnellere Reaktion auf Vorfälle: Identifizieren, isolieren und beheben Sie Probleme mithilfe einheitlicher Dashboards und Automatisierungsfunktionen schnell.
- Kosteneinsparungen: Konsolidieren Sie mehrere ältere Systeme und Einzellösungen in einer Plattform und senken Sie dadurch laufende Softwarekosten sowie den Schulungsbedarf.
- Bessere Endnutzererfahrung: Nutzen Sie Erkenntnisse zur digitalen Mitarbeitererfahrung, um Probleme, die sich auf die Produktivität auswirken, proaktiv zu beheben.
Kosten und Preise vereinheitlichter IT-Management-Plattformen für Unternehmen
Die Auswahl vereinheitlichter IT-Management-Plattformen für Unternehmen erfordert ein Verständnis der verschiedenen verfügbaren Preismodelle und Tarife. Die Kosten variieren je nach Funktionen, Teamgröße, Erweiterungen und weiteren Faktoren. Die folgende Tabelle fasst gängige Tarife, deren Durchschnittspreise und typische Funktionen zusammen, die in Lösungen für vereinheitlichte IT-Management-Plattformen für Unternehmen enthalten sind:
Tarifvergleichstabelle für vereinheitlichte IT-Management-Plattformen für Unternehmen
| Plantyp | Durchschnittlicher Preis | Übliche Funktionen |
|---|---|---|
| PlantypKostenloser Plan | Durchschnittlicher Preis$0 | Übliche FunktionenGrundlegende Geräteüberwachung, eingeschränkter Dashboard-Zugriff und Community-Support. |
| PlantypPersönlicher Plan | Durchschnittlicher Preis$20-$50/Benutzer/Monat | Übliche FunktionenZugriff für einzelne Benutzer, grundlegende Automatisierung, Standardberichte und grundlegendes Patch-Management. |
| PlantypGeschäftsplan | Durchschnittlicher Preis$50-$100/Benutzer/Monat | Übliche FunktionenUnterstützung mehrerer Benutzer, Workflow-Automatisierung, Integrationsoptionen, rollenbasierte Zugriffskontrolle und Compliance-Tools. |
| PlantypUnternehmensplan | Durchschnittlicher Preis$100+/Benutzer/Monat | Übliche FunktionenErweiterte Automatisierung, anpassbare Dashboards, Abdeckung mehrerer Domänen, Premium-Support und erhöhte Sicherheit. |
FAQs zu einheitlichen IT-Management-Plattformen für Unternehmen
Hier finden Sie Antworten auf häufige Fragen zu einheitlichen IT-Management-Plattformen für Unternehmen:
Wie unterscheiden sich einheitliche IT-Management-Plattformen für Unternehmen von herkömmlichen IT-Management-Tools?
Einheitliche IT-Management-Plattformen für Unternehmen kombinieren mehrere IT-Domänen – etwa Endgeräte-, Netzwerk- und Cloud-Management – in einer einzigen Lösung, während herkömmliche Tools sich typischerweise nur auf einen Bereich konzentrieren. Dieser einheitliche Ansatz reduziert die Anzahl verschiedener Tools und erleichtert die Durchsetzung von Richtlinien sowie die Fehlerbehebung.
Können diese Plattformen in vorhandene Unternehmensanwendungen und Cloud-Dienste integriert werden?
Ja, die meisten modernen Plattformen bieten native Integrationen für gängige Unternehmenstools und Cloud-Plattformen sowie offene APIs für benutzerdefinierte Workflows. Dadurch können Sie Ihre IT-Management-Umgebung mit den bereits von Ihnen verwendeten Systemen verbinden.
Welche Sicherheitsmaßnahmen sollte ich von diesen Plattformen erwarten?
Sie sollten Funktionen wie rollenbasierte Zugriffskontrolle, Verschlüsselung von Daten im Ruhezustand und während der Übertragung, integrierte Prüfprotokolle sowie Compliance-Zertifizierungen wie SOC 2 Type II oder ISO 27001 erwarten. Diese Schutzmaßnahmen helfen dabei, sowohl interne als auch regulatorische Anforderungen zu erfüllen.
Wie lange dauert die Implementierung einer einheitlichen IT-Management-Plattform für Unternehmen?
Die Implementierungsdauer variiert je nach Unternehmensgröße und bestehender Komplexität. Für einfache Konfigurationen können Sie jedoch mit einigen Wochen rechnen, während umfangreiche Einführungen über mehrere Domänen mehrere Monate dauern können. Vorgefertigte Vorlagen und Unterstützung durch Partner können dazu beitragen, den Prozess zu beschleunigen.
Sind einheitliche IT-Management-Plattformen für Unternehmen für multinationale Organisationen geeignet?
Ja, diese Plattformen werden häufig mit Blick auf globale Abläufe entwickelt und unterstützen regionale Datenresidenz, mehrsprachige Benutzeroberflächen sowie delegierte Administration. So können Sie in mehreren Regionen Compliance und effektive Abläufe sicherstellen.