

XDR-Spitzenreiter: Die 10 besten XDR-Softwarelösungen von 2026

Auswahl der besten XDR-Software


In der heutigen schnelllebigen Technologieumgebung ist der Umgang mit Cybersicherheitsbedrohungen eine ständige Herausforderung. Sie benötigen Tools, die mit den sich ständig weiterentwickelnden Bedrohungen Schritt halten und Ihrem Team dabei helfen, effektiv zu reagieren. Genau hier kommt XDR-Software ins Spiel.
Ich habe verschiedene XDR-Lösungen getestet und bewertet, um Ihnen einen unvoreingenommenen Überblick über die besten verfügbaren Optionen zu geben. Meiner Erfahrung nach können diese Tools Ihre Fähigkeiten zur Erkennung und Reaktion auf Bedrohungen erheblich verbessern.
In diesem Artikel finden Sie eine detaillierte Analyse der führenden XDR-Softwarelösungen mit Schwerpunkt auf Funktionen, Benutzerfreundlichkeit und der Frage, wie sie Ihre spezifischen Anforderungen erfüllen können. Mein Ziel ist es, Ihnen bei der Auswahl der richtigen Lösung zu helfen, die den Anforderungen Ihres Teams entspricht und Ihre Cybersicherheitsstrategie verbessert.
Warum Sie unseren Software-Bewertungen vertrauen können
Wir testen und bewerten seit 2023 Software. Als Technologie-Führungskräfte wissen wir, wie kritisch und herausfordernd es ist, die richtige Entscheidung bei der Softwareauswahl zu treffen.
Wir investieren viel in gründliche Recherche, um unserer Zielgruppe zu helfen, bessere Kaufentscheidungen zu treffen. Wir haben über 2.000 Tools für verschiedene Technikanwendungsfälle getestet und mehr als 1.000 umfassende Softwarebewertungen geschrieben. Erfahren Sie wie wir transparent bleiben und unsere Methodik der Softwarebewertung.
Zusammenfassung der besten XDR-Software
| Tool | Best For | Trial Info | Price | ||
|---|---|---|---|---|---|
| 1 | Am besten geeignet für fortschrittliche KI/ML-Funktionen | Kostenlose Testversion + kostenlose Demo verfügbar | Preise auf Anfrage | Website | |
| 2 | Am besten geeignet für netzwerkbasierte Bedrohungserkennung | Not available | Preise auf Anfrage | Website | |
| 3 | Am besten für großflächiges Bedrohungsmanagement und forensische Analysen geeignet | Kostenlose Demo verfügbar | Preis auf Anfrage | Website | |
| 4 | Am besten für Azure-basierte Umgebungen, die Bedrohungsschutz benötigen | Not available | Ab $15/Benutzer/Monat (jährlich abgerechnet) | Website | |
| 5 | Am besten geeignet für fortschrittlichen Endpunktschutz mit Deep-Learning-Technologie | Not available | Ab $20/Nutzer/Monat | Website | |
| 6 | Am besten geeignet für Risikotransparenz und korrelierte Bedrohungserkennung über verschiedene Sicherheitsebenen hinweg | Not available | Ab $25/Nutzer/Monat (jährliche Abrechnung) | Website | |
| 7 | Am besten geeignet für Multi-Cloud-Transparenz und Sicherheitsanalysen | Kostenlose Demo verfügbar | Preise auf Anfrage | Website | |
| 8 | Am besten geeignet für die einheitliche Bedrohungserkennung und -reaktion über Netzwerke, Clouds und Endpunkte hinweg | Kostenlose Demo verfügbar | Preise auf Anfrage | Website | |
| 9 | Am besten geeignet für KI-gestützten Schutz vor Malware und Ransomware | Not available | Preis auf Anfrage | Website | |
| 10 | Am besten für Incident-Response-Teams geeignet, die Analysen des Benutzerverhaltens benötigen | Not available | Preise auf Anfrage | Website |
Bewertungen der besten XDR-Software

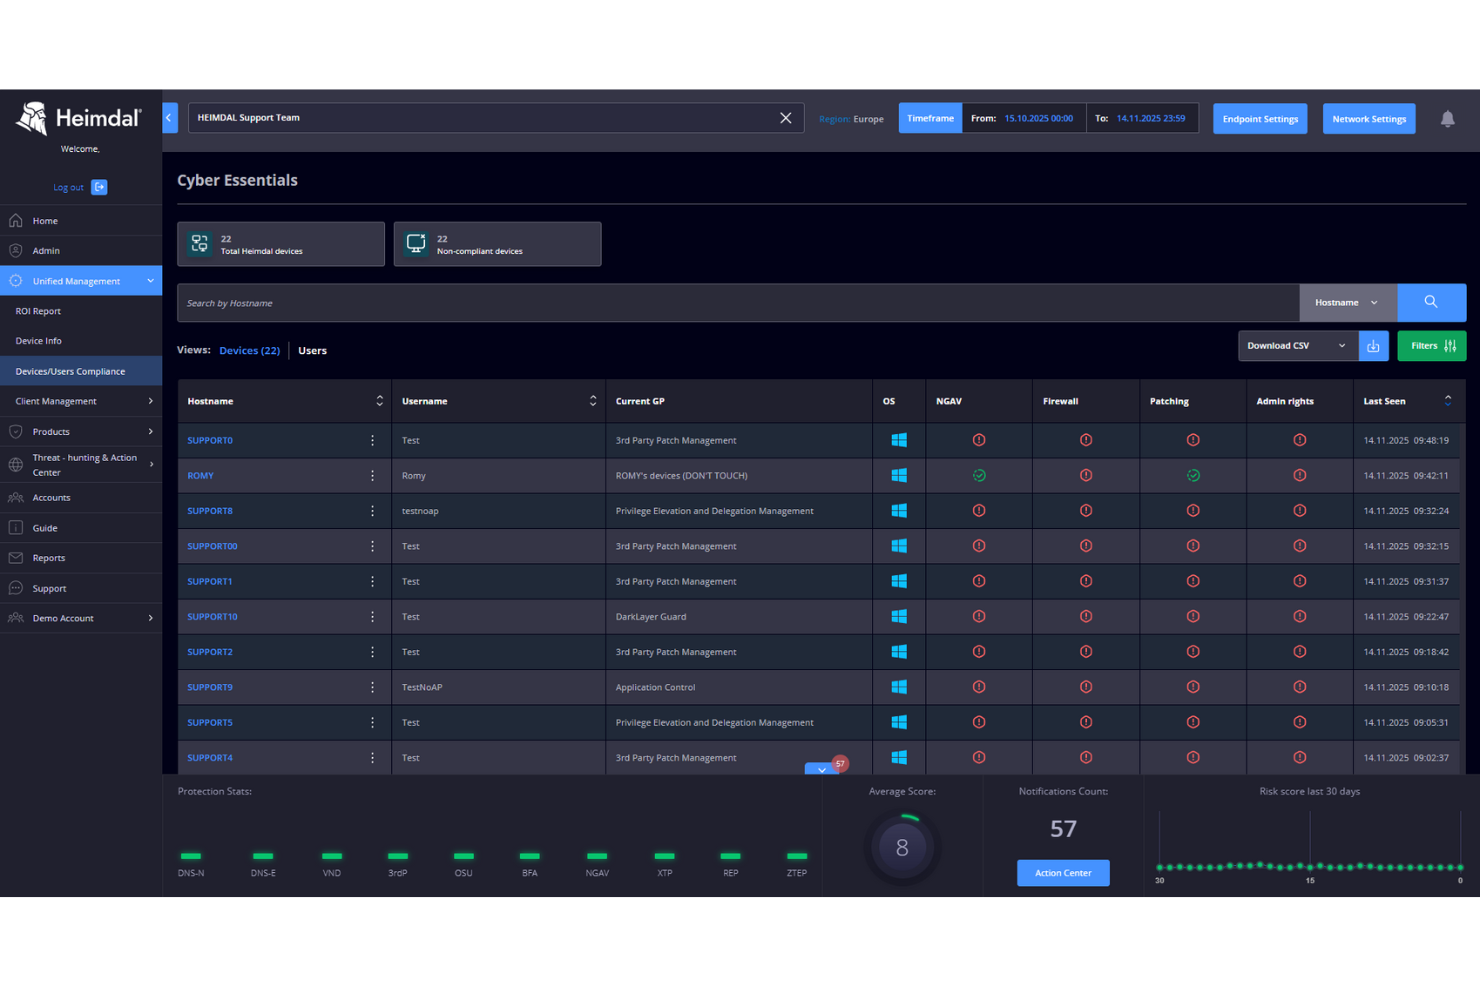
Heimdals Lösung für Extended Detection and Response (XDR) bietet einen umfassenden Ansatz für Cybersicherheit, indem sie Netzwerksicherheit, Endpunktschutz, Threat Hunting und Schwachstellenmanagement integriert. Das macht sie besonders attraktiv für Organisationen in Branchen wie Gesundheitswesen, Bildung und Regierungssektor, die einen robusten Schutz vor ausgeklügelten Cyber-Bedrohungen benötigen. Durch die Bereitstellung einer einheitlichen Plattform, die mehrere Sicherheitsfunktionen zusammenführt, adressiert Heimdal die Herausforderung des Managements unterschiedlichster Sicherheitstools und bietet verbesserte Transparenz sowie eine schnellere Erkennung und Reaktion auf Bedrohungen innerhalb der IT-Infrastruktur.
Warum ich Heimdal gewählt habe
Ich habe Heimdal ausgewählt wegen seiner Fähigkeit, Bedrohungserkennung und -reaktion über mehrere Sicherheitsbereiche hinweg zu integrieren – ein entscheidender Faktor für XDR-Software. Die Plattform von Heimdal zeichnet sich durch fortschrittliche KI/ML-Funktionen aus, die die Genauigkeit der Bedrohungserkennung verbessern und Reaktionen automatisieren, was die Arbeitsbelastung von Sicherheitsteams reduziert. Außerdem bietet das Netzwerksicherheits-Feature umfassende Transparenz und Schutz für IT-Infrastrukturen – eine zentrale Anforderung jeder XDR-Lösung. Diese Funktionen, kombiniert mit einer nahtlosen Integration in bestehende Systeme, machen Heimdal zu einer überzeugenden Wahl für Unternehmen, die höhere Cybersicherheitsstandards anstreben.
Heimdal Hauptfunktionen
Neben seinen herausragenden Funktionen bietet Heimdal noch weitere Möglichkeiten, die auf unterschiedliche Sicherheitsanforderungen zugeschnitten sind:
- Threat Hunting: Ermöglicht die proaktive Identifizierung und Eindämmung von Bedrohungen, bevor Schaden entsteht.
- Schwachstellenmanagement: Überwacht und identifiziert kontinuierlich Schwachstellen im Netzwerk, um potenziellen Sicherheitslücken vorzubeugen.
- E-Mail-Schutz: Schützt vor E-Mail-basierten Bedrohungen wie Phishing und Malware und sorgt so für sichere Kommunikationskanäle.
- Zentrales Endpoint-Management: Bietet ein zentrales Dashboard zur Verwaltung und Überwachung aller Endpunkte und verbessert dadurch die betriebliche Effizienz.
Heimdal-Integrationen
Integrationen umfassen ConnectWise RMM, Autotask PSA, und Heimdal bietet API-Funktionen für individuelle Integrationen.
Pros and Cons
Pros:
- Vereinheitlichte XDR-Sicherheitsplattform
- KI-gestützte Bedrohungserkennung
- Automatisierte Echtzeit-Bedrohungsreaktion
Cons:
- Preisauskunft nur auf Anfrage
- Kann Konfigurationsaufwand erfordern

ExtraHop
Am besten geeignet für netzwerkbasierte Bedrohungserkennung
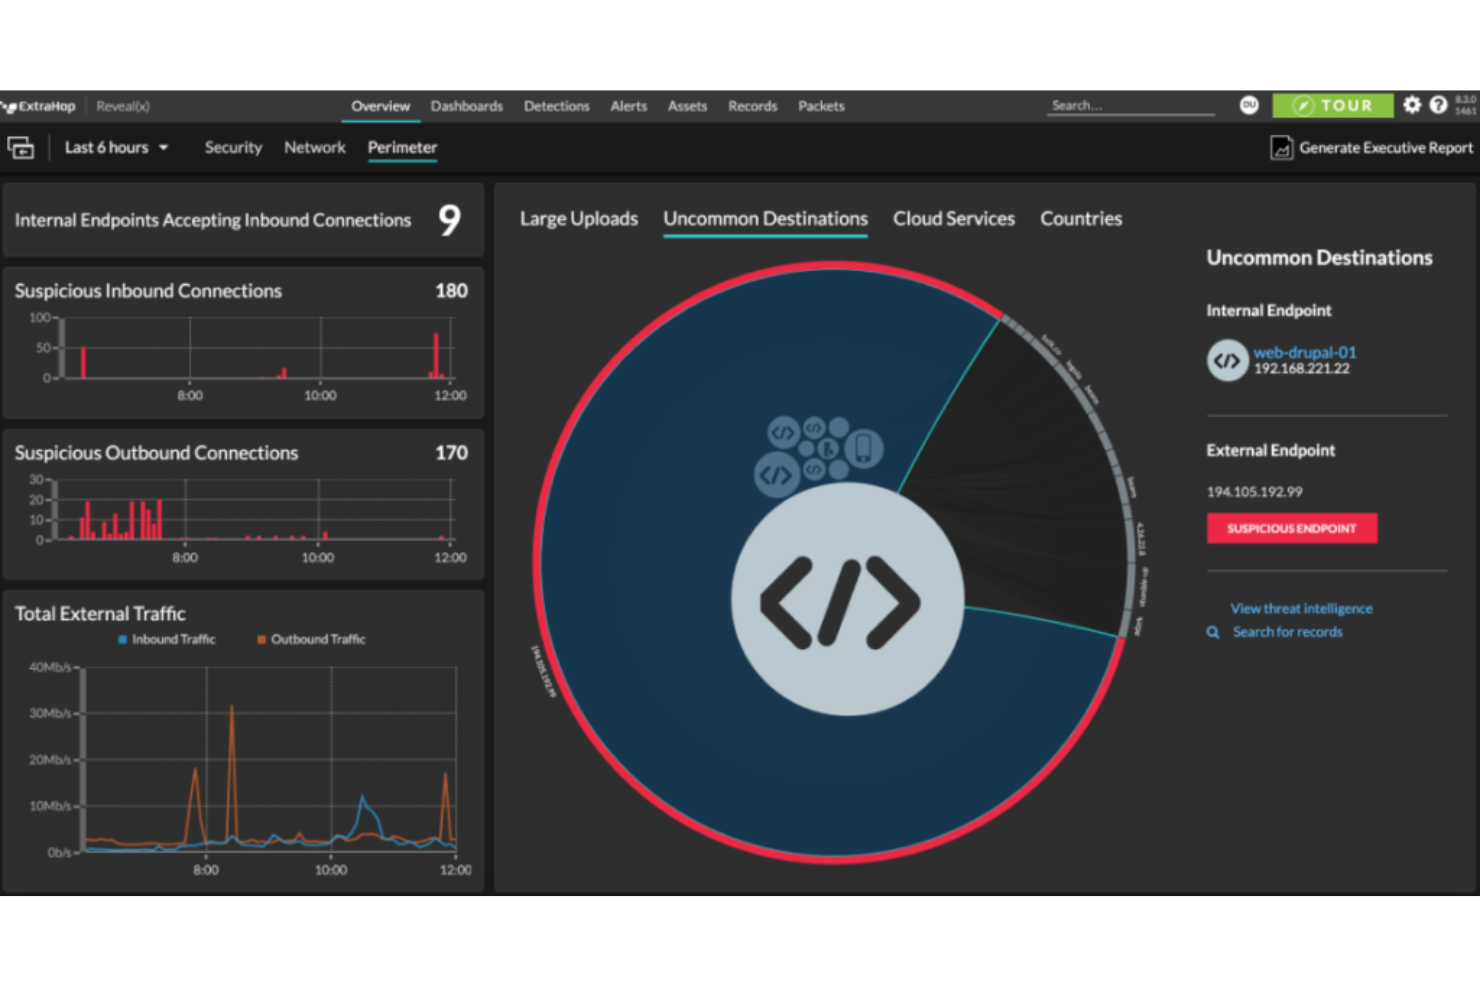
ExtraHop ist eine Plattform für Netzwerkerkennung und -reaktion (NDR), die sich auf die Sicherheit Ihres Netzwerkverkehrs konzentriert. Das Tool bietet Echtzeit-Bedrohungserkennung und automatische Reaktionen auf Abweichungen, was es ideal für die netzwerkbasierte Bedrohungserkennung macht.
Warum ich ExtraHop ausgewählt habe:
Ich habe ExtraHop wegen seiner fortschrittlichen maschinellen Lernfunktionen gewählt, die eine tiefgehende Analyse des Netzwerkverkehrs ermöglichen. Die Fähigkeit, automatisch auf erkannte Bedrohungen zu reagieren, hebt es außerdem von vielen anderen Sicherheitswerkzeugen ab. ExtraHop ist 'am besten für netzwerkbasierte Bedrohungserkennung geeignet', da es verborgene Gefahren aufdeckt und Sicherheitsanalysen innerhalb des Netzwerkverkehrs liefert.
Hervorstechende Funktionen & Integrationen:
ExtraHop bietet fortschrittliche Bedrohungserkennung mit Echtzeit-Einblicken, maschinelles Lern-basiertes Anomalie-Erkennen und automatisierte Reaktionsmöglichkeiten. Zu den Funktionen gehören außerdem umfassende Transparenz, die bei forensischen Untersuchungen und Compliance-Aufgaben unterstützt. In Bezug auf die Integrationen arbeitet ExtraHop gut mit einer Reihe von Plattformen wie ServiceNow, Phantom und Ansible zusammen und steigert so seine Fähigkeit, Reaktionsprozesse zu automatisieren.
Pros and Cons
Pros:
- Fortschrittliche Fähigkeiten zur Bedrohungserkennung
- Umfassende Sichtbarkeit des Netzwerkverkehrs
- Effektive Integrationen mit anderen Plattformen
Cons:
- Preisinformationen sind nicht öffentlich zugänglich
- Technisches Fachwissen erforderlich, um das volle Potenzial auszuschöpfen
- Kein Support für Endpunkte außerhalb des Netzwerks

Am besten für großflächiges Bedrohungsmanagement und forensische Analysen geeignet
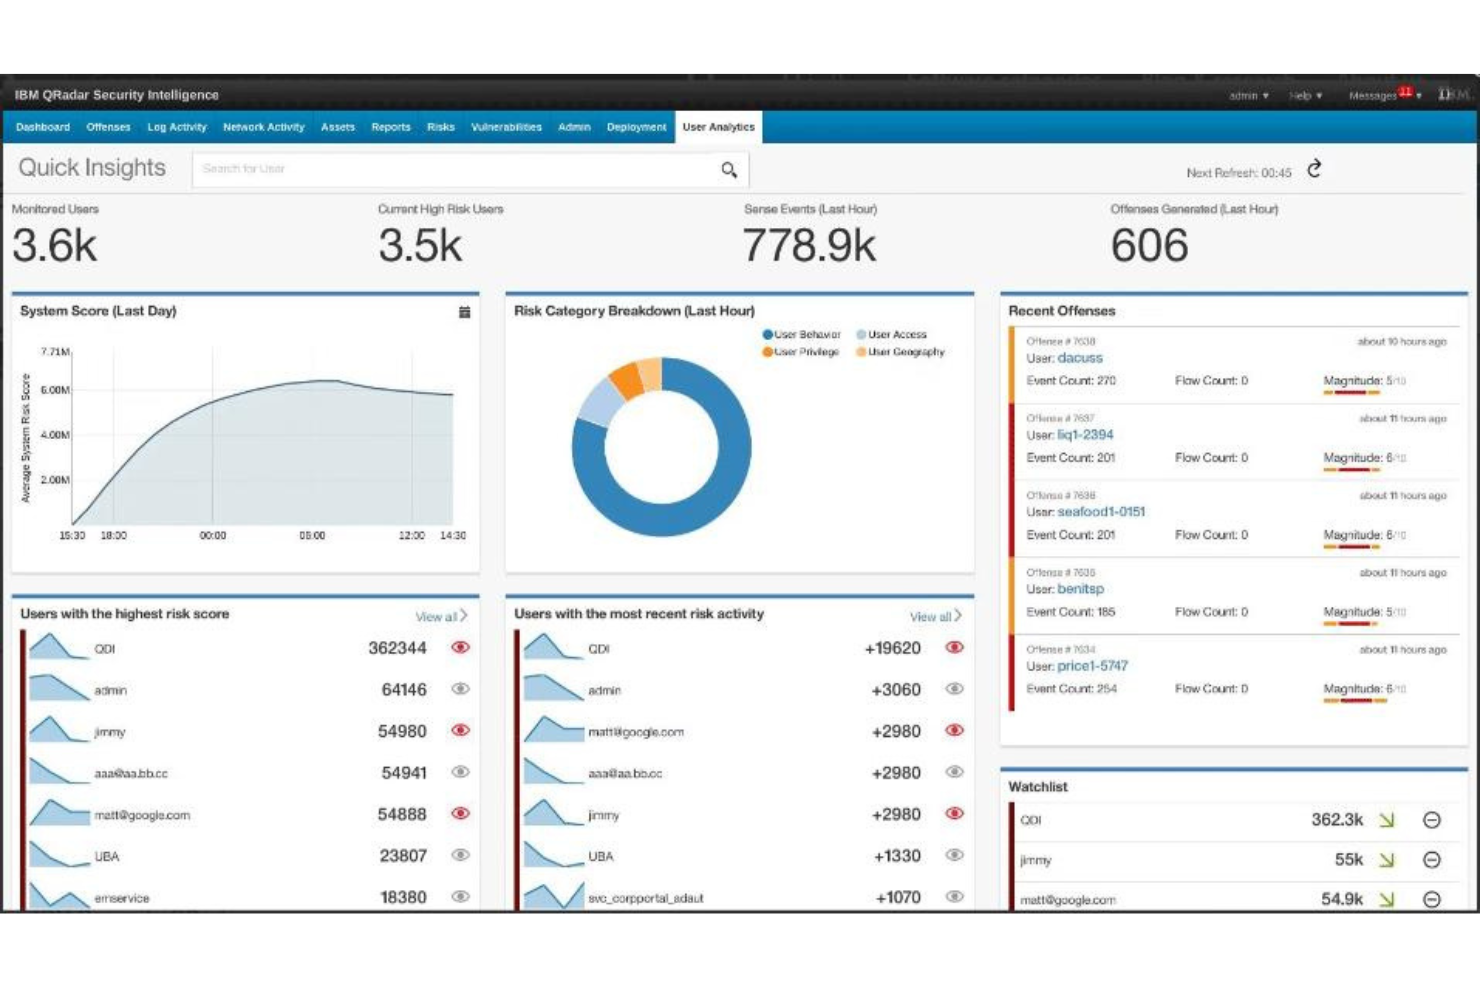
IBM Security QRadar SIEM ist ein System für Sicherheitsinformations- und Ereignismanagement, das Protokollereignisse und Netzwerkflussdaten von Tausenden von Geräten, Endpunkten und Anwendungen im gesamten Netzwerk konsolidiert. Mit seiner Fähigkeit, diese Informationen zu korrelieren und potenzielle Bedrohungen zu identifizieren, eignet sich QRadar besonders für das großflächige Bedrohungsmanagement und die forensische Analyse.
Warum ich IBM Security QRadar SIEM gewählt habe:
Ich habe IBM Security QRadar SIEM wegen seiner umfassenden Fähigkeiten zur Bedrohungserkennung und -reaktion ausgewählt, insbesondere für groß angelegte Umgebungen. Was QRadar auszeichnet, ist die Fähigkeit, Daten aus verschiedenen Quellen zu sammeln und zu korrelieren, was es effizient für die forensische Analyse macht. Angesichts seiner funktionsreichen Plattform und Skalierbarkeit halte ich QRadar für die beste Lösung für großflächiges Bedrohungsmanagement und forensische Analysen.
Herausragende Funktionen & Integrationen:
QRadar bietet fortschrittliche Bedrohungserkennung, KI-gestützte Einblicke und umfangreiche forensische Möglichkeiten. Die Incident-Übersichtsfunktion stellt Vorfälle visuell dar, was bei der Bedrohungssuche äußerst wertvoll sein kann. Das System integriert sich mit zahlreichen IBM-Lösungen und anderen Anwendungen von Drittanbietern und erweitert so den Einsatzbereich innerhalb eines Netzwerks.
Pros and Cons
Pros:
- Robuste Bedrohungserkennung und schnelle Reaktionsfähigkeit
- Skalierbar für groß angelegte Umgebungen
- Umfangreiche Integrationen mit IBM-Lösungen und anderen Anwendungen von Drittanbietern
Cons:
- Preisinformationen sind nicht öffentlich verfügbar
- Erfordert möglicherweise technisches Fachwissen für effizienten Betrieb
- Die Benutzeroberfläche kann für einige Nutzer komplex sein

Am besten für Azure-basierte Umgebungen, die Bedrohungsschutz benötigen
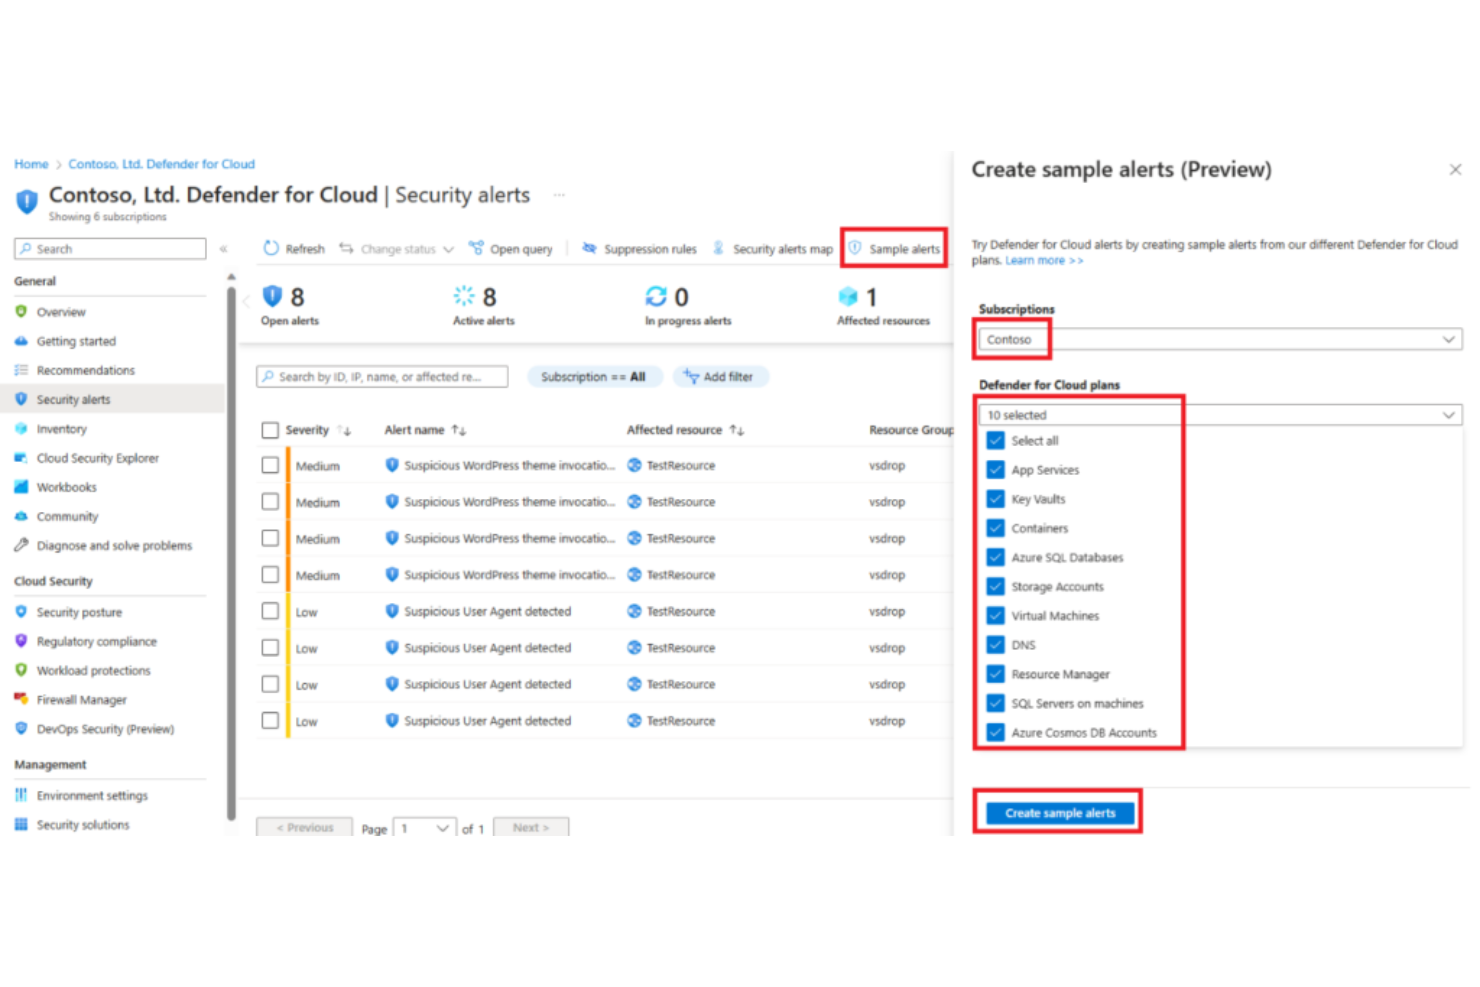
Microsoft Defender for Cloud ist ein Sicherheitsmanagement-Tool, das Bedrohungsschutz für Workloads in Azure, anderen Clouds und vor Ort bietet. Es ist für Azure-Umgebungen konzipiert und bringt leistungsstarke Funktionen zum Bedrohungsschutz in diese spezifischen Arbeitsbereiche, wodurch es ideal für solche Umgebungen ist.
Warum ich Microsoft Defender for Cloud ausgewählt habe:
Bei der Auswahl von Microsoft Defender for Cloud habe ich die native Azure-Integration und die umfassenden Features zum Bedrohungsschutz berücksichtigt. Die Fähigkeit dieses Tools, Sicherheitsmanagement speziell für Azure-basierte Umgebungen zu bieten, hebt es hervor. Daher ist es die beste Option für Azure-basierte Setups, die effektiven Bedrohungsschutz benötigen.
Herausragende Funktionen & Integrationen:
Microsoft Defender for Cloud bietet kontinuierliche Sicherheitsbewertungen, erweiterten Bedrohungsschutz und Just-in-Time-Zugriff. Besonders wichtig ist die native Integration mit Azure-Diensten, was eine einheitliche Security-Management-Erfahrung ermöglicht.
Pros and Cons
Pros:
- Native Integration in Azure-Dienste
- Umfassender Bedrohungsschutz
- Fähigkeit zur kontinuierlichen Sicherheitsbewertung
Cons:
- Das Tool ist auf Azure zugeschnitten und daher möglicherweise in Nicht-Azure-Umgebungen weniger effektiv
- Die Preisgestaltung könnte für kleinere Teams oder Startups hoch sein
- Als leistungsstarkes Tool könnte es für einige Nutzer eine steile Lernkurve haben

Am besten geeignet für fortschrittlichen Endpunktschutz mit Deep-Learning-Technologie
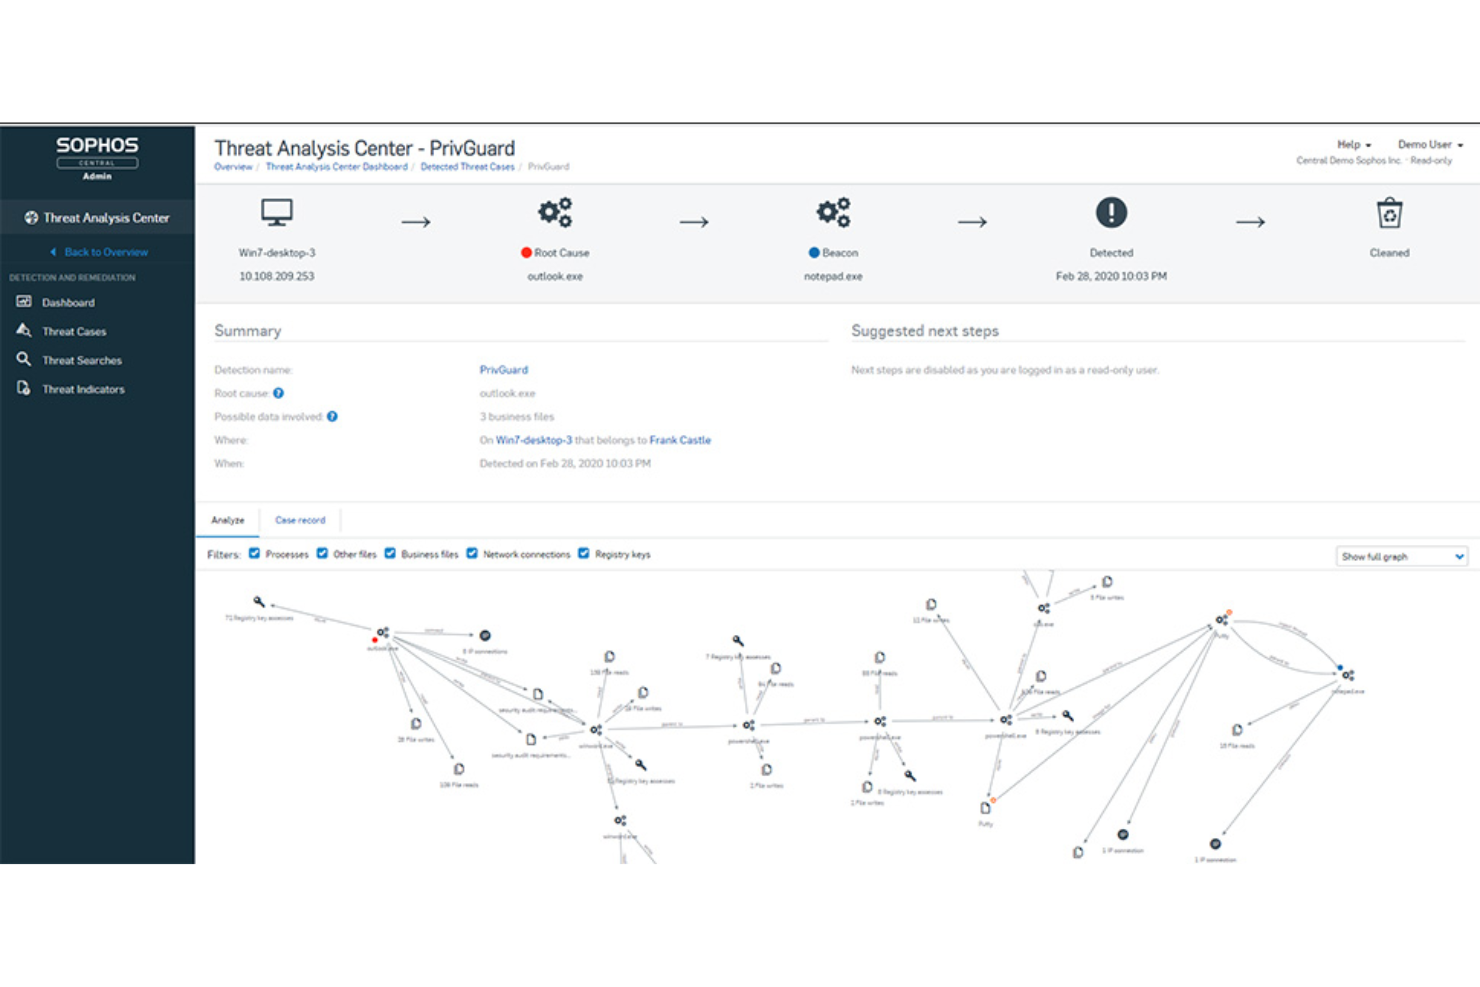
Sophos Intercept X: Next-Gen Endpoint ist ein erstklassiges Sicherheitswerkzeug, das Deep-Learning-Technologie für proaktive Bedrohungserkennung und -abwehr nutzt. Durch den Fokus auf den Einsatz fortschrittlicher Technologien zum Schutz vor Bedrohungen eignet es sich besonders für Organisationen, die anspruchsvolle Maßnahmen zum Endpunktschutz benötigen.
Warum ich Sophos Intercept X: Next-Gen Endpoint gewählt habe:
Ich habe Sophos Intercept X aufgrund seiner bemerkenswerten Anwendung von Deep Learning im Bereich Endpunktsicherheit ausgewählt. Sein einzigartiger Ansatz beim Endpunktschutz, der den Einsatz modernster künstlicher Intelligenz beinhaltet, hat sich im Auswahlprozess besonders hervorgetan. Deshalb halte ich es für die beste Lösung für jene, die einen fortschrittlichen, auf Deep-Learning-Technologie basierenden Endpunktschutz benötigen.
Hervorstechende Funktionen & Integrationen:
Sophos Intercept X bietet entscheidende Funktionen wie Exploit-Prävention, aktive Bedrohungsabwehr sowie Deep-Learning-Malware-Erkennung. Außerdem lässt es sich gut in die Produkt- und Service-Suite von Sophos integrieren, was eine ganzheitliche Sicherheitslage im Unternehmen ermöglicht.
Pros and Cons
Pros:
- Fortschrittliche Deep-Learning-Technologie für proaktive Bedrohungserkennung
- Umfangreiche Suite von Funktionen zum Endpunktschutz
- Exzellente Integration mit anderen Sophos-Produkten und -Services
Cons:
- Die Preisgestaltung könnte für kleinere Unternehmen etwas hoch sein
- Die fortschrittlichen Funktionen des Tools könnten für manche Benutzer eine gewisse Einarbeitungszeit erfordern
- Obwohl der Deep-Learning-Ansatz sehr leistungsfähig ist, könnte er für Unternehmen mit einfacheren Sicherheitsanforderungen überdimensioniert sein

Am besten geeignet für Risikotransparenz und korrelierte Bedrohungserkennung über verschiedene Sicherheitsebenen hinweg
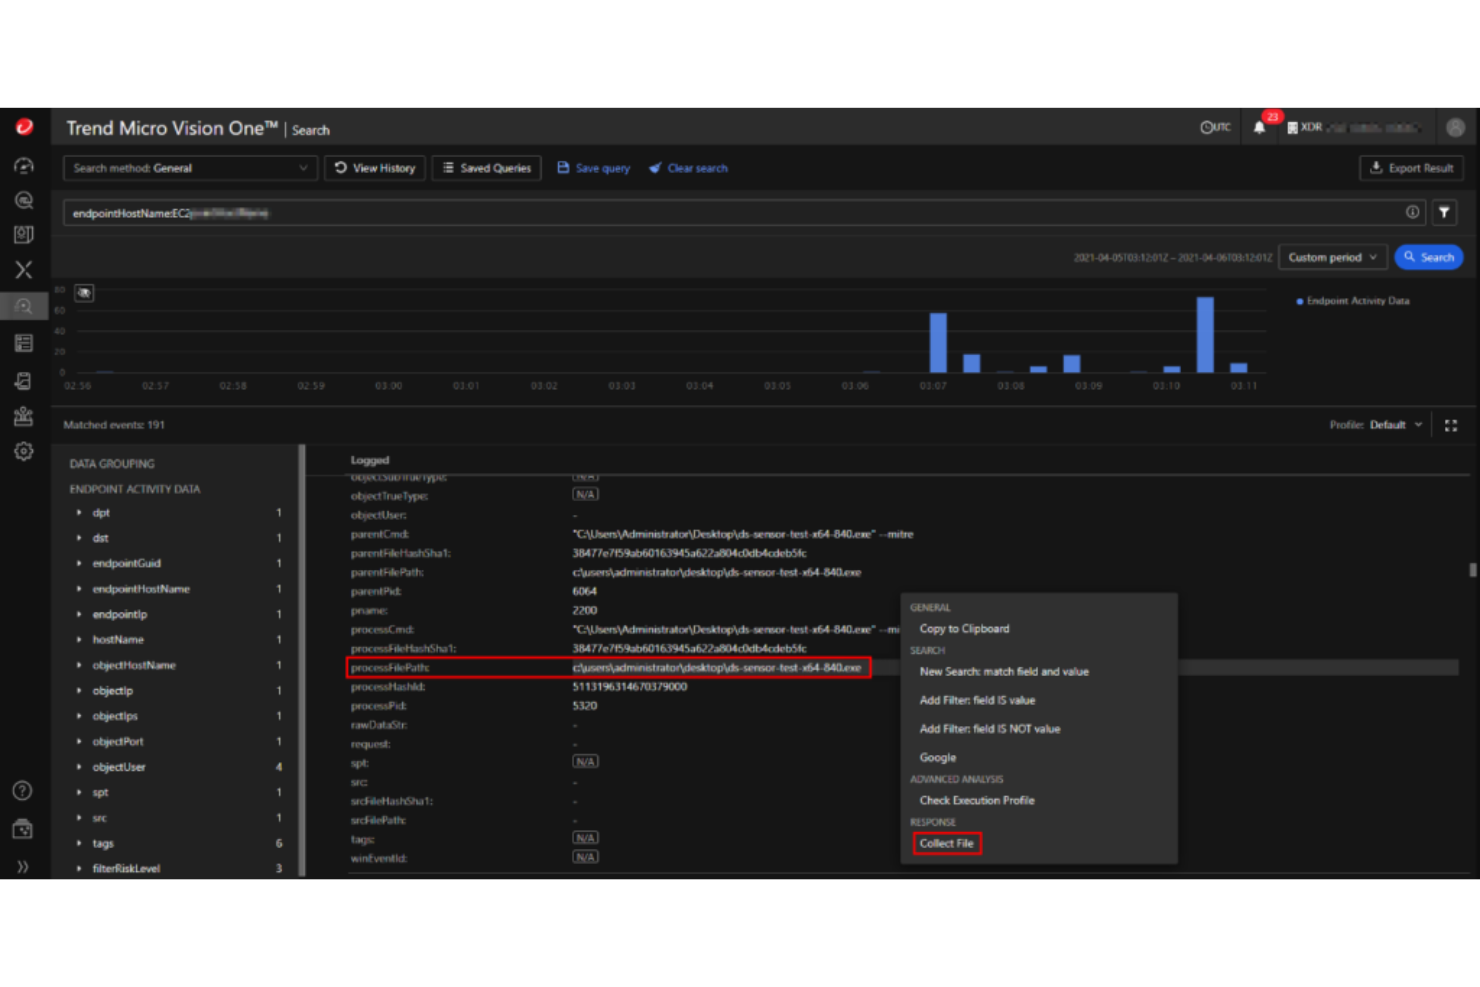
Trend Micro Vision One (XDR) bietet erweiterte Erkennungs- und Reaktionslösungen (Extended Detection and Response), die eine hohe Transparenz und koordinierte Bedrohungserkennung über verschiedene Sicherheitsebenen hinweg ermöglichen. Durch die Fähigkeit, tiefe Einblicke in potenzielle Risiken zu liefern und ausgezeichnete Korrelationen zu erzielen, eignet es sich besonders für Unternehmen, die eine umfassende Risikotransparenz und Bedrohungskorrelation benötigen.
Warum ich Trend Micro Vision One (XDR) gewählt habe:
Ich habe Trend Micro Vision One aufgrund seiner ausgeprägten Möglichkeiten zur Risikotransparenz und -korrelation ausgewählt. Es liefert Sicherheitsinformationen über verschiedene Ebenen hinweg und hebt sich dadurch von anderen Lösungen ab. Damit ist es ideal für alle, die ihre Fähigkeit verbessern möchten, korrelierte Bedrohungen über unterschiedliche Sicherheitsschichten hinweg zu erkennen.
Herausragende Funktionen & Integrationen:
Trend Micro Vision One bietet fortschrittliche Funktionen wie Risikoerkennung, priorisierte Warnmeldungen und automatisierte Sicherheitsoperationen. Es lässt sich gut in verschiedene Plattformen integrieren, darunter Cloud-Infrastrukturen wie AWS und Azure sowie Endpunkt-Plattformen wie Microsoft Defender.
Pros and Cons
Pros:
- Hervorragende Transparenz und Korrelation bei der Bedrohungserkennung
- Umfangreiche Integrationsmöglichkeiten mit verschiedenen Plattformen
- Fortschrittliche Funktionen wie automatisierte Sicherheitsoperationen
Cons:
- Die Kosten könnten für kleinere Unternehmen hoch sein
- Einige Anwender empfinden die Plattform aufgrund des großen Funktionsumfangs als komplex
- Fehlende Option für monatliche Abrechnung ist nicht für alle Unternehmen geeignet

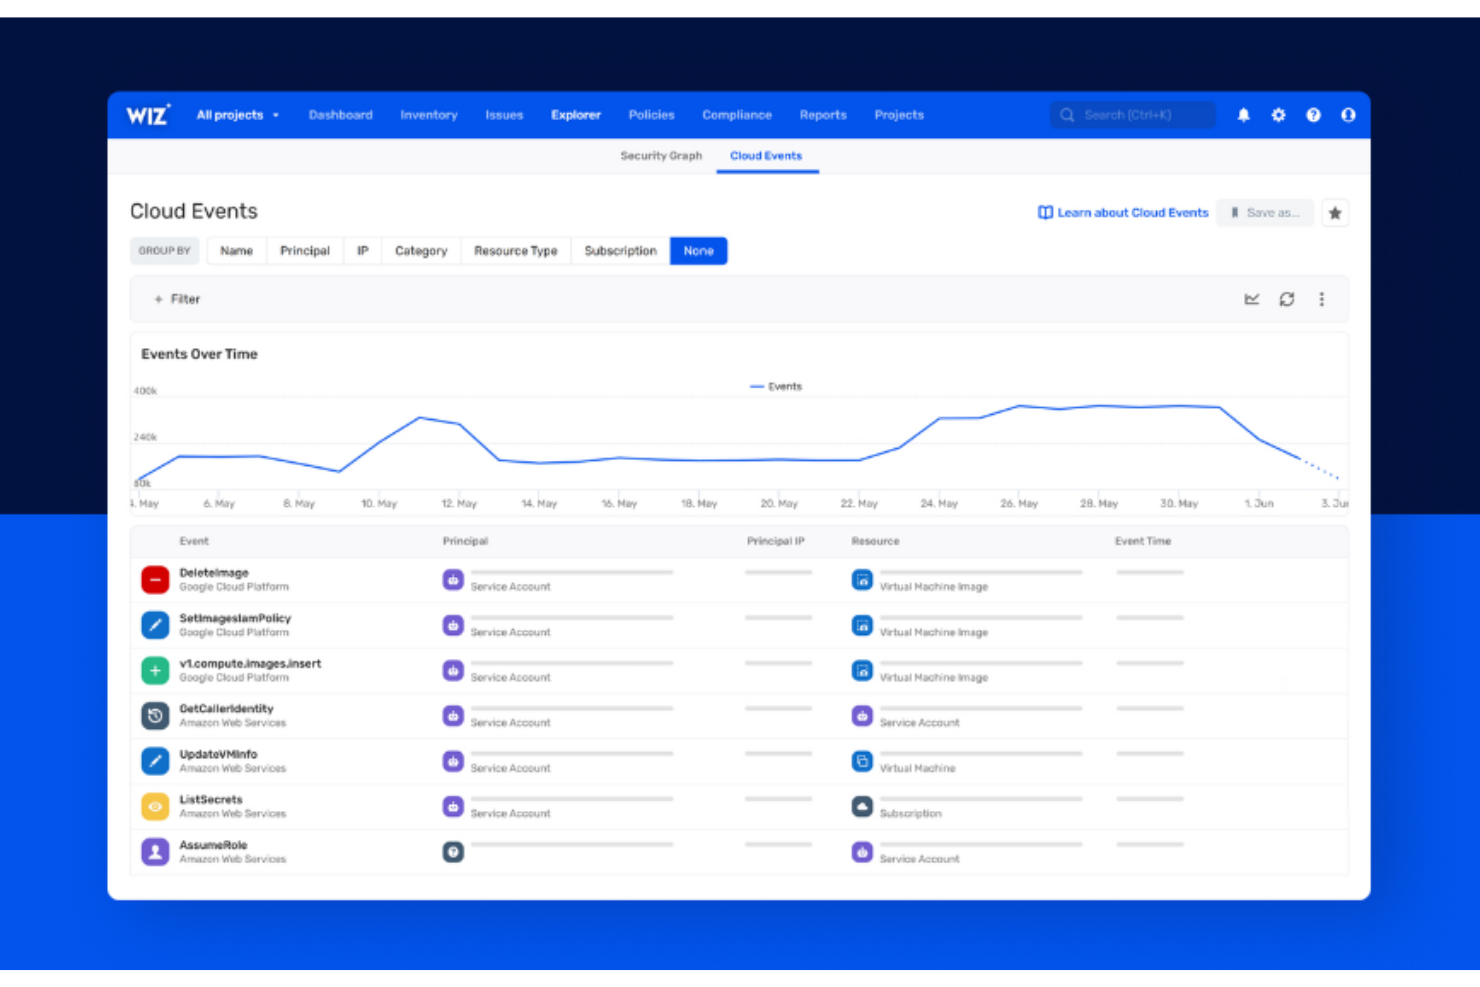
Wiz ist eine Cloud-Sicherheitsplattform, die vollständige Stack-Transparenz und umfassende Sicherheitsanalysen über mehrere Cloud-Infrastrukturen hinweg bietet. Ziel ist es, Cloud-Sicherheit zu vereinfachen, indem Einblicke vermittelt und Schwachstellen in Echtzeit identifiziert werden – damit ist Wiz eine optimale Wahl für Teams, die Multi-Cloud-Transparenz und Sicherheitsanalysen benötigen.
Warum ich Wiz gewählt habe:
Ich habe Wiz wegen seines innovativen Ansatzes zur Multi-Cloud-Transparenz und Sicherheitsanalyse gewählt. Die Fähigkeit, tiefe Einblicke in komplexe Multi-Cloud-Infrastrukturen zu geben, hebt es von vielen anderen Tools am Markt ab. Meiner Meinung nach eignet sich Wiz am besten für Multi-Cloud-Transparenz und Sicherheitsanalysen aufgrund seiner robusten Analysefähigkeiten und der einfachen Bedienbarkeit – insbesondere in komplexen Cloud-Architekturen.
Hervorstechende Funktionen & Integrationen:
Wiz bietet mehrere herausragende Funktionen, darunter vollständige Stack-Transparenz, Echtzeit-Erkennung von Schwachstellen und fortgeschrittene Sicherheitsanalysen. Diese Funktionen gewährleisten einen umfassenden und detaillierten Überblick über die Sicherheitslandschaft in mehreren Clouds. Wiz lässt sich außerdem in führende Cloud-Plattformen wie AWS, Azure und Google Cloud integrieren sowie mit vielen gängigen DevOps-Tools und stellt somit eine anpassungsfähige Lösung für verschiedenste IT-Umgebungen bereit.
Pros and Cons
Pros:
- Umfassende Transparenz über mehrere Clouds
- Echtzeit-Erkennung von Schwachstellen
- Integration mit führenden Cloud- und DevOps-Tools
Cons:
- Preisinformationen sind nicht öffentlich zugänglich
- Es kann ein gewisser Grad an Fachwissen erforderlich sein, um alle Funktionen optimal zu nutzen
- Als spezialisiertes Tool deckt es möglicherweise nicht alle Aspekte der Cybersicherheit außerhalb von Cloud-Umgebungen ab

Am besten geeignet für die einheitliche Bedrohungserkennung und -reaktion über Netzwerke, Clouds und Endpunkte hinweg
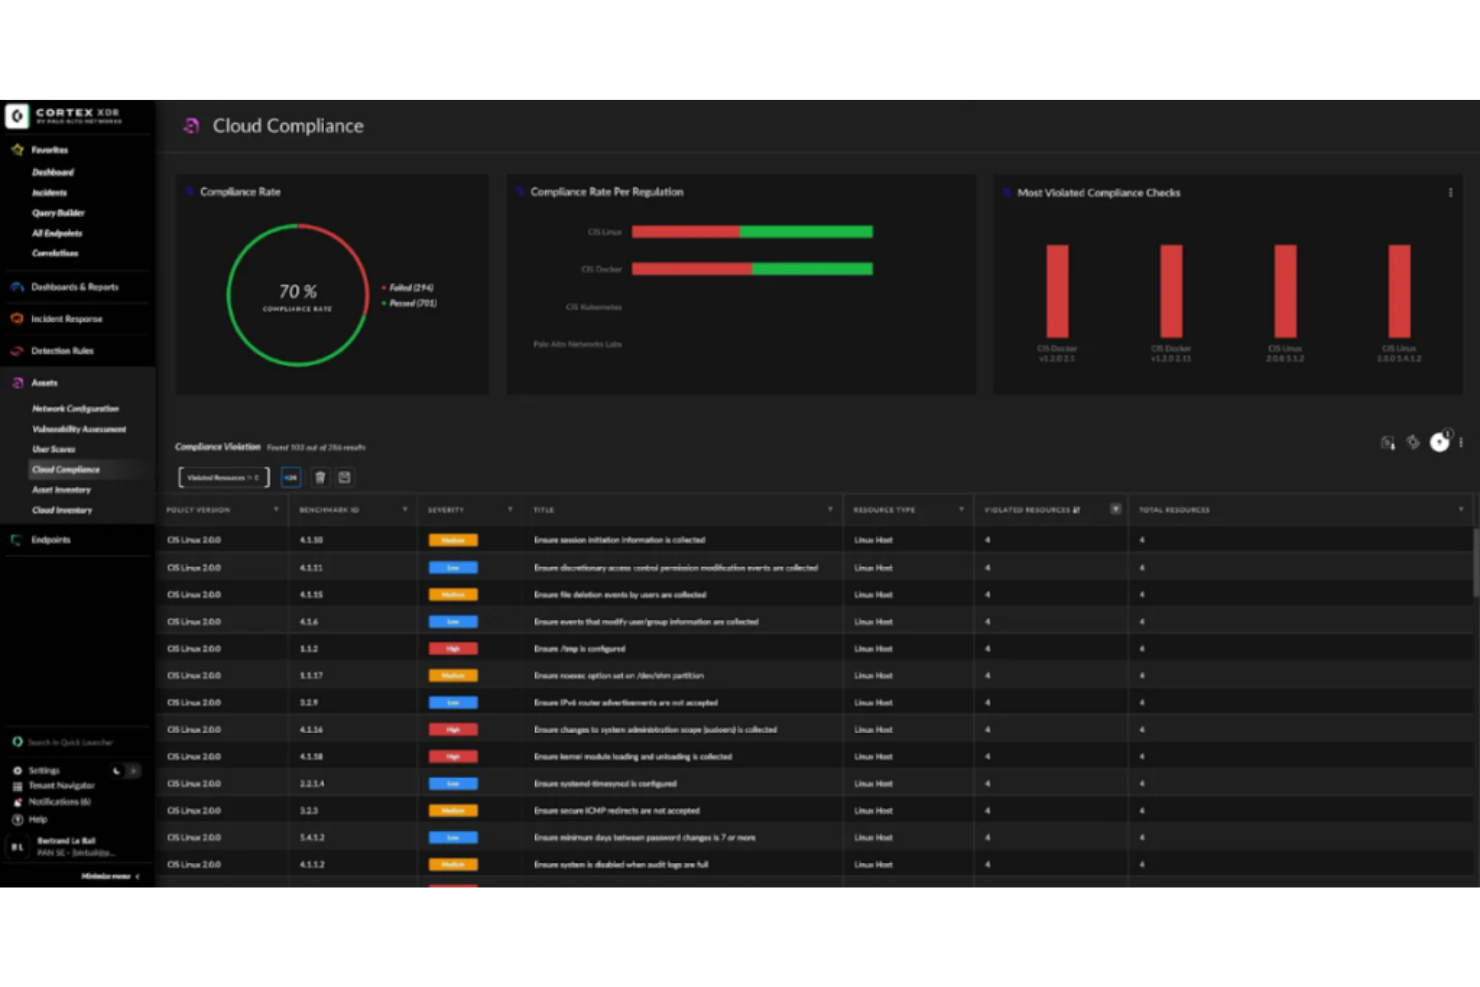
Cortex XDR ist eine erweiterte Plattform für Erkennung und Reaktion auf Bedrohungen, die einen einheitlichen Ansatz für Bedrohungserkennung und -reaktion über Netzwerke, Clouds und Endpunkte hinweg bietet. Dieses zusammenhängende Sicherheitstool ermöglicht es Unternehmen, Daten aus verschiedenen Quellen zu korrelieren, um komplexe Bedrohungen zu erkennen, was auch der Einordnung als beste Lösung für einheitliche Bedrohungserkennung und -reaktion entspricht.
Warum ich mich für Cortex XDR entschieden habe:
Ich habe Cortex XDR aufgrund seines integrierten Ansatzes für Sicherheit ausgewählt, da es die Erkennung und Reaktion auf Bedrohungen in unterschiedlichen Umgebungen vereinheitlichen kann. Diese umfassende Fähigkeit unterscheidet Cortex XDR von vielen Sicherheitstools, die sich auf bestimmte Bereiche konzentrieren. Ich halte Cortex XDR für die 'beste Lösung für einheitliche Bedrohungserkennung und -reaktion über Netzwerke, Clouds und Endpunkte', da es in der Lage ist, Daten über diese Quellen hinweg zu korrelieren und so eine ganzheitliche Sicht auf die Sicherheitslage eines Unternehmens zu ermöglichen.
Herausragende Funktionen & Integrationen:
Cortex XDR bietet fortschrittliche Funktionen wie verhaltensbasierte Bedrohungserkennung, automatisierte Sicherheitsabläufe und integriertes Fallmanagement. Diese Funktionen machen es äußerst leistungsfähig bei der Erkennung und Reaktion auf Bedrohungen in verschiedenen Umgebungen. Was die Integrationen betrifft, kann Cortex XDR mit einer Vielzahl von Palo Alto Networks-Produkten und anderen Lösungen von Drittanbietern eingebunden werden, was dazu beiträgt, die Sicherheitsabdeckung zu erhöhen.
Pros and Cons
Pros:
- Einheitliche Bedrohungserkennung und -reaktion in unterschiedlichen Umgebungen
- Fortschrittliche verhaltensbasierte Bedrohungserkennung
- Umfassende Integrationen mit Palo Alto Networks-Produkten und anderen Lösungen
Cons:
- Keine öffentlich verfügbaren Preisinformationen
- Eventuell hohe Einarbeitungshürde für neue Benutzer
- Kann in großen oder heterogenen Umgebungen komplex sein

Am besten geeignet für KI-gestützten Schutz vor Malware und Ransomware
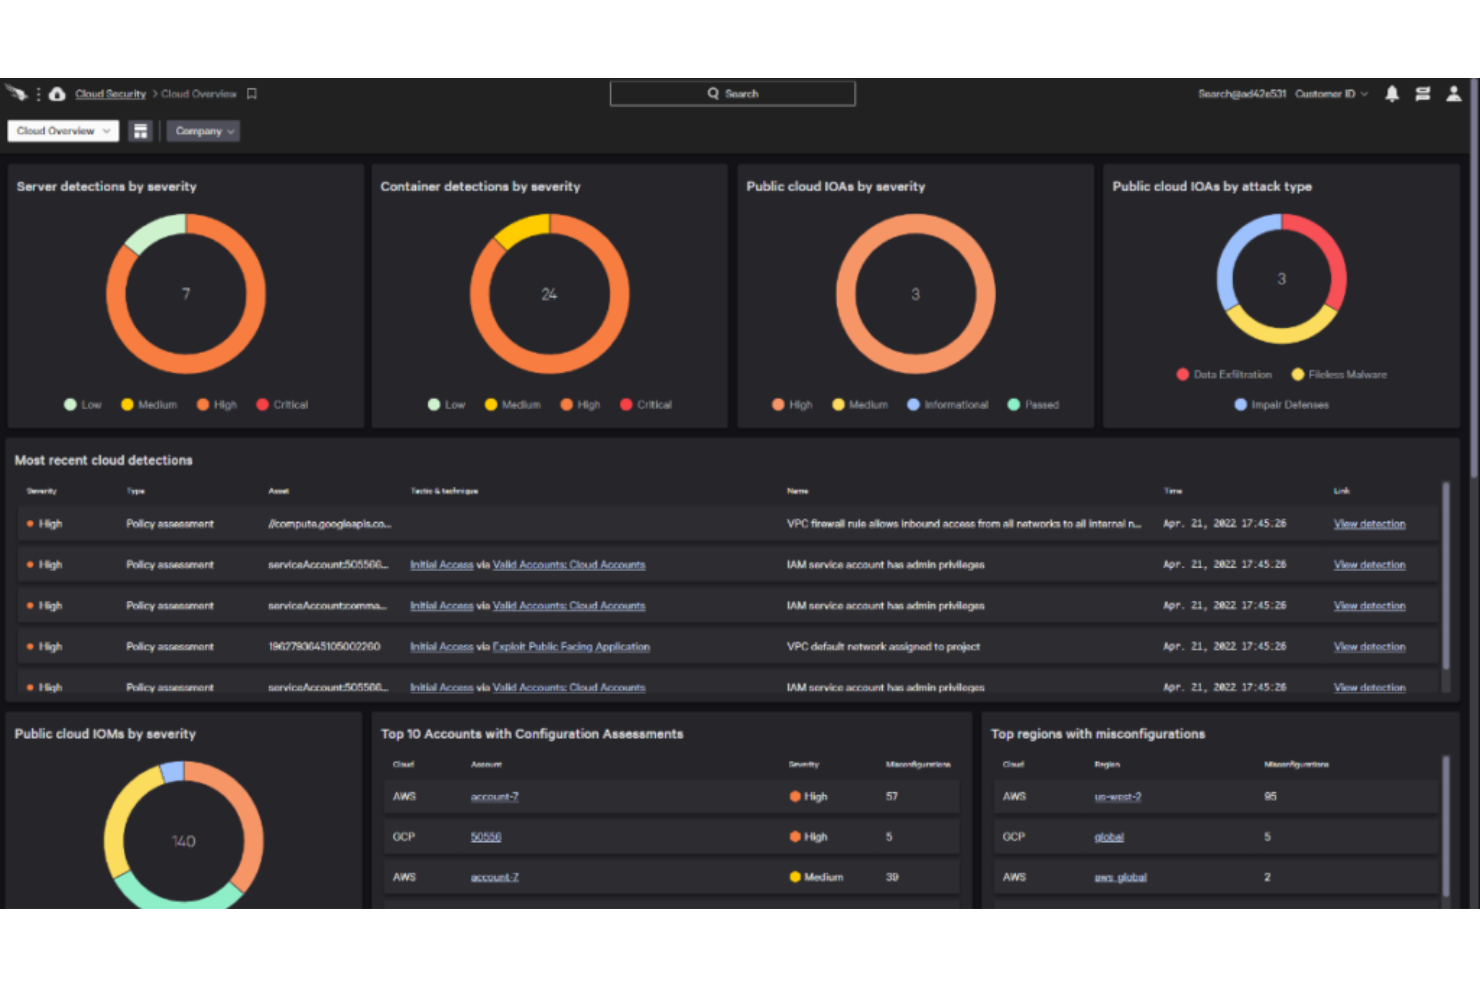
Die CrowdStrike Falcon Endpoint Protection Platform ist eine cloud-native Lösung, die darauf ausgelegt ist, Verstöße zu verhindern, indem sie alle Arten von Angriffen abwehrt und darauf reagiert. Sie nutzt KI, um überlegenen Schutz vor Malware und Ransomware zu bieten, und ist daher die beste Wahl für KI-gestützten Schutz vor solchen Bedrohungen.
Warum ich die CrowdStrike Falcon Endpoint Protection Platform gewählt habe:
Ich habe mich für CrowdStrike Falcon entschieden, weil sie eine einzigartige Kombination aus Technologie, Bedrohungsinformationen und flexiblen Reaktionsmöglichkeiten bietet. Sie hebt sich durch ihre KI-Funktionen hervor, die eine überlegene Erkennung und Prävention von Malware und Ransomware ermöglichen. Aufgrund dieser Eigenschaften eignet sich das Tool besonders gut für KI-gestützten Schutz vor Malware und Ransomware.
Herausragende Funktionen & Integrationen:
Falcon bietet Funktionen wie KI-basierte Malware- und Ransomware-Abwehr, Threat Hunting sowie umfassende Transparenz über die gesamte IT-Umgebung. Dank seiner cloud-nativen Architektur lässt es sich gut mit anderen cloudbasierten Systemen integrieren und stellt umfangreiche APIs für individuelle Integrationen zur Verfügung.
Pros and Cons
Pros:
- Erweiterte KI-Funktionen zum Schutz vor Malware und Ransomware
- Umfassende Transparenz über die gesamte IT-Umgebung
- Cloud-native Lösung mit Skalierbarkeit und einfacher Integration
Cons:
- Preisinformationen sind nicht öffentlich verfügbar
- Zur optimalen Nutzung sind technische Kenntnisse erforderlich
- Einige Nutzer berichten von Fehlalarmen im Erkennungssystem

InsightIDR
Am besten für Incident-Response-Teams geeignet, die Analysen des Benutzerverhaltens benötigen
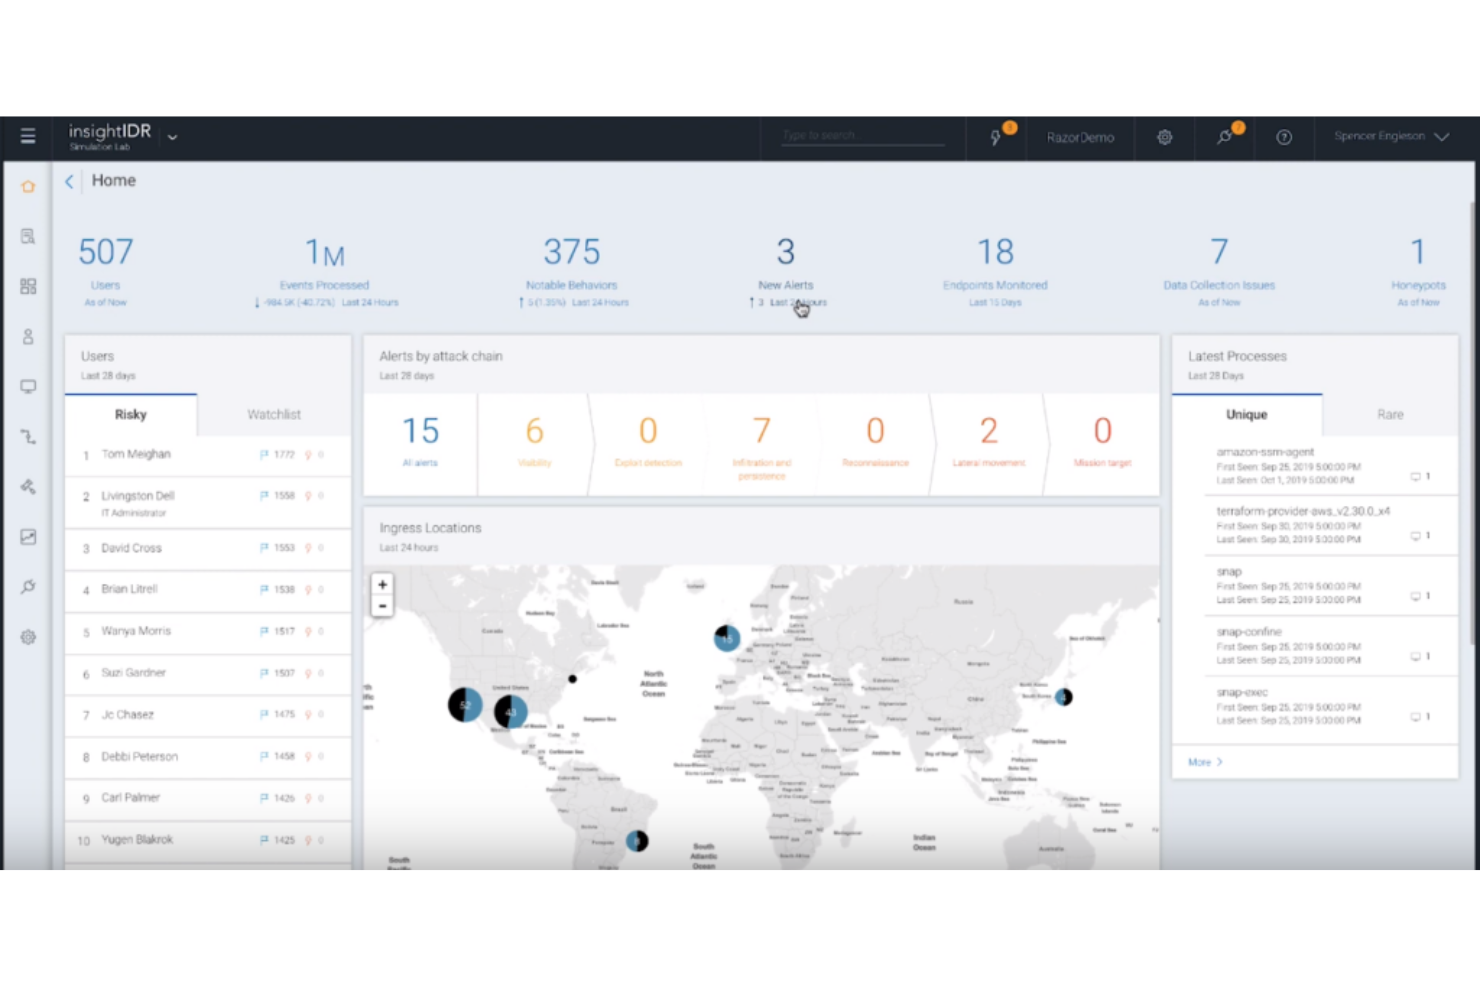
InsightIDR ist eine Security Information and Event Management (SIEM)-Lösung, die verdächtiges Benutzerverhalten erkennt und untersucht. Sie bietet leistungsstarke Analysen des Benutzerverhaltens, Werkzeuge zur Erkennung von Vorfällen und Reaktionsmöglichkeiten, sodass sie sich perfekt für Incident-Response-Teams eignet.
Warum ich InsightIDR gewählt habe:
Ich habe InsightIDR ausgewählt, weil es bei der Analyse des Benutzerverhaltens herausragt, was entscheidend ist, um Bedrohungen von innen und kompromittierte Konten zu erkennen. Seine umfassenden Fähigkeiten zur Erkennung und Reaktion auf Vorfälle heben es zusätzlich von anderen Tools ab. Daher habe ich entschieden, dass InsightIDR am besten für Incident-Response-Teams geeignet ist, die Analysen des Benutzerverhaltens benötigen, da es Teams ermöglicht, Sicherheitsvorfälle schnell zu identifizieren und darauf zu reagieren.
Herausragende Funktionen & Integrationen:
InsightIDR bietet automatisierte Erkennungs- und Reaktionsmöglichkeiten sowie detaillierte Untersuchungsverläufe, die für ein effektives Vorfallmanagement unerlässlich sind. Außerdem verfügt es über integrierte Analysen des Benutzerverhaltens, die dazu beitragen, ungewöhnliche Benutzeraktivitäten zu erkennen. InsightIDR lässt sich gut mit anderen Rapid7-Lösungen und beliebten Drittanbieter-Plattformen wie AWS, Azure und Cisco integrieren, um eine umfassende Abdeckung über verschiedene IT-Umgebungen hinweg zu gewährleisten.
Pros and Cons
Pros:
- Fortschrittliche Analysen des Benutzerverhaltens
- Umfassende Fähigkeiten zur Erkennung und Reaktion auf Vorfälle
- Breite Palette an Integrationen
Cons:
- Preise werden nicht öffentlich kommuniziert
- Könnte für weniger technikaffine Nutzer komplex in der Einrichtung sein
- Einige Nutzer berichten, dass häufige Regelanpassungen nötig sind, um Fehlalarme zu vermeiden
Weitere XDR-Software
Nachfolgend finden Sie eine Liste zusätzlicher XDR-Software, die ich in die engere Auswahl aufgenommen habe, die es jedoch nicht unter die besten Lösungen geschafft hat. Es lohnt sich definitiv, sie sich anzusehen.
- SentinelOne Singularity
Am besten für autonomen Endpunktschutz gegen alle Angriffsvektoren
- Microsoft 365 Defender
Am besten für umfassenden Schutz aller Microsoft 365 Apps und Dienste
- Cynet 360 AutoXDR
Am besten für automatisierte Bedrohungserkennung und -abwehr


Weitere XDR-Software – Verwandte Bewertungen
Wie ich XDR-Software bewerte
Ich bewerte XDR-Tools auf zwei Ebenen: zum einen die Grundvoraussetzungen, die eine Plattform erfüllen muss, um überhaupt in Frage zu kommen, und zum anderen die Unterscheidungsmerkmale, die wirklich relevant werden, wenn ein SOC-Team um 2 Uhr morgens eine mehrstufige Attacke bearbeitet.
Kernfunktionen (Mindestanforderungen für diese Liste)
Bei der Auswahl der Tools bewerte ich jedes einzelne auf einer Skala von 0 (bietet die Funktionalität nicht) bis 5 (hervorragend in diesem Bereich) für jede unten aufgeführte Kernfunktionalität. Anschließend berechne ich die Gesamtpunktzahl des Tools als Prozentsatz. Jedes Tool muss eine Mindestgesamtpunktzahl von 65% erreichen, um berücksichtigt zu werden.
- Erfassung von Telemetrie über verschiedene Ebenen: Ich prüfe, ob die Plattform automatisiert Daten von Endpunkten, Netzwerk, Cloud, E-Mail und Identitätsquellen sammelt und normalisiert.
- Korrelation von Bedrohungserkennung: Jedes Tool sollte Alarme aus unterschiedlichen Domänen zu Attacken verbinden—zum Beispiel eine Phishing-E-Mail mit lateraler Bewegung und Datenexfiltration verknüpfen.
- Automatisierte Incident Response: Ich bewerte, ob das Tool in der Lage ist, einen kompromittierten Host zu isolieren, ein Benutzerkonto zu deaktivieren oder eine IP domainsübergreifend aus einem Playbook zu blockieren.
- Zentrale Untersuchungs-Konsole: Analysten benötigen eine zentrale Ansicht, die Warnungen, Asset-Kontext und forensische Zeitabläufe zusammenführt, sodass sie bei der Untersuchung flexibel auf verschiedene Telemetrien zugreifen können.
- Integration von Bedrohungsinformationen: Ich achte auf native und externe Feeds, die Erkennungen mit IOCs, Angreifer-TTPs und direkter MITRE ATT&CK-Zuordnung anreichern.
- Drittanbieter-Integrationen: Die Plattform sollte sich mittels vorgefertigter Konnektoren und offener APIs in bestehende SIEM-, SOAR- und IAM-Umgebungen einbinden lassen – auch für hybride Deployments.
Wenn ich eine Liste von Tools erstellt habe, die diese Kriterien erfüllen, schaue ich mir an, was jede Plattform einzigartig macht.
Unterscheidungsmerkmale (Was Anbieter voneinander abhebt)
So vergleiche und unterscheide ich verschiedene Anbieter:
Herausragende Funktionen
Managed XDR-Services sind für kleine SOC-Teams besonders wichtig – deshalb prüfe ich, ob ein Anbieter 24/7-Analystenunterstützung und Incident-Response-Support auf Abruf bietet. Ein integrierter Threat-Hunting-Arbeitsbereich ist ein weiteres Unterscheidungsmerkmal, speziell wenn Analysten damit historische Telemetriedaten nach IOCs durchsuchen können, sobald neue Hinweise veröffentlicht werden. Ich berücksichtige auch, ob die Plattform einen generativen KI-Assistenten beinhaltet, der Vorfälle zusammenfassen oder Hunting-Queries entwerfen kann, damit Junior-Analysten bei vielen Alarmen schneller einsatzfähig werden.
Über Funktionen hinaus
Die Architektur der Bereitstellung ist einer der ersten Aspekte, die ich bewerte – ob die Plattform nativer (Single-Vendor) oder offener/hybrider XDR-Ansatz ist, beeinflusst, wie gut sie sich in den bestehenden Security-Stack einfügt. Transparenz bei der Lizenzierung ist ebenfalls wichtig; ich überprüfe, ob die Preisgestaltung pro Endpunkt, pro GB oder als Bundle erfolgt und ob die Ablösung von eigenständigen EDR- oder SIEM-Tools die Kosten senkt. Die Qualität der Bedrohungsforschung des Anbieters spielt ebenso eine Rolle, einschließlich unabhängiger Validierungen wie MITRE ATT&CK Evaluierungen, die einen realistischen Blick auf die tatsächliche Erkennungsleistung jenseits von Marketing-Versprechen bieten.
So wählen Sie XDR-Software aus
Bei langen Funktionslisten und komplexen Preisstrukturen verliert man leicht den Überblick. Damit Sie sich während Ihres individuellen Auswahlprozesses auf das Wesentliche konzentrieren können, finden Sie hier eine Checkliste mit Faktoren, die Sie berücksichtigen sollten:
| Faktor | Was Sie berücksichtigen sollten |
|---|---|
| Skalierbarkeit | Wächst die Software mit Ihrem Unternehmen? Berücksichtigen Sie Ihre zukünftigen Anforderungen und stellen Sie sicher, dass das Tool ein höheres Datenvolumen und eine größere Anzahl von Benutzern bewältigen kann. |
| Integrationen | Funktioniert die Software mit Ihren vorhandenen Tools? Prüfen Sie die Kompatibilität mit aktuellen Sicherheitssystemen und Cloud-Diensten, um Betriebsunterbrechungen zu vermeiden. |
| Anpassbarkeit | Können Sie die Software an Ihre Anforderungen anpassen? Achten Sie auf flexible Einstellungen, mit denen Sie die Software an Ihre Arbeitsabläufe und Berichtsanforderungen anpassen können. |
| Benutzerfreundlichkeit | Ist die Software für Ihr Team einfach zu bedienen? Bewerten Sie Benutzeroberfläche und Navigation, um sicherzustellen, dass die Schulungszeit minimiert und die Produktivität gesteigert wird. |
| Implementierung und Einarbeitung | Wie reibungslos verläuft die Einrichtung? Informieren Sie sich über den Zeit- und Ressourcenaufwand für Bereitstellung und Schulung und achten Sie auf verfügbare Supportoptionen. |
| Kosten | Passt die Software in Ihr Budget? Vergleichen Sie Preisstufen, versteckte Gebühren und langfristige Kosten. Berücksichtigen Sie den ROI und prüfen Sie, ob eine kostenlose Testversion verfügbar ist. |
| Sicherheitsvorkehrungen | Gibt es umfassende Schutzmaßnahmen? Achten Sie auf Funktionen wie Verschlüsselung und Zugriffskontrollen, um sensible Daten zu schützen und Vorschriften einzuhalten. |
| Supportverfügbarkeit | Erhalten Sie bei Bedarf Hilfe? Prüfen Sie Supportoptionen rund um die Uhr und bewerten Sie Qualität und Reaktionsfähigkeit des Kundendienstes des Anbieters. |
Was ist XDR-Software?
Erweiterte Erkennung und Reaktion (XDR) ist eine Sicherheitstechnologie, die darauf ausgelegt ist, eine einheitliche Erkennung von Bedrohungen und Reaktion darauf über verschiedene Netzwerkendpunkte, Server und Cloud-Arbeitslasten hinweg bereitzustellen. XDR-Lösungen werden typischerweise von Sicherheitsteams in Unternehmen eingesetzt und helfen dabei, verschiedene Sicherheitsbedrohungen zu erkennen, zu verhindern und auf sie zu reagieren.
Software für erweiterte Erkennung und Reaktion (XDR) ist eine integrierte Sicherheitsplattform, die Daten aus mehreren Quellen, darunter Firewall- und Antivirensysteme, konsolidiert und miteinander korreliert, um Cyberangriffe zu verhindern, zu erkennen und darauf zu reagieren. Der wichtigste Vorteil einer XDR-Plattform liegt in ihrer Fähigkeit, eine größere Angriffsfläche abzudecken, Dienste zu verwalten, verschiedene Netzwerksicherheitstools zu integrieren und Dienste für verwaltete Erkennung und Reaktion (MDR) bereitzustellen.
Funktionen
Achten Sie bei der Auswahl einer XDR-Software auf die folgenden wichtigen Funktionen:
- Erweiterte Analysen: Liefert tiefgehende Einblicke in Bedrohungsmuster und hilft Teams, Bedrohungen schnell zu erkennen und darauf zu reagieren.
- Automatisierte Reaktion: Ermöglicht automatische Maßnahmen zur Abwehr von Bedrohungen und reduziert den Zeit- und Arbeitsaufwand für Sicherheitsteams.
- Integrationsmöglichkeiten: Ermöglicht die nahtlose Verbindung mit vorhandener Software für digitale Forensik und IT-Verwaltungstools für einen einheitlichen Ansatz.
- Überwachung in Echtzeit: Bietet eine kontinuierliche Überwachung von Netzwerk- und Endpunktaktivitäten, um Bedrohungen bei ihrem Auftreten zu erkennen.
- Anpassbare Berichte: Ermöglicht es Benutzern, Berichte auf bestimmte Anforderungen zuzuschneiden und klare, umsetzbare Erkenntnisse bereitzustellen.
- KI-gestützte Bedrohungserkennung: Nutzt künstliche Intelligenz, um komplexe Bedrohungen zu erkennen, die von herkömmlichen Systemen möglicherweise übersehen werden.
- Endpunktsicherheit: Schützt Geräte im gesamten Netzwerk und gewährleistet eine umfassende Sicherheitsabdeckung.
- Benutzerfreundliche Oberfläche: Gewährleistet eine einfache Bedienung und schnelle Einführung durch Sicherheitsteams und minimiert dadurch den Schulungsaufwand.
- Skalierbarkeit: Unterstützt das Wachstum des Datenvolumens und der Benutzeranzahl und stellt sicher, dass das Tool auch bei einer Erweiterung Ihres Unternehmens effektiv bleibt.
- Cloud-native Architektur: Bietet Flexibilität und Skalierbarkeit und ermöglicht eine einfache Bereitstellung und Verwaltung in Cloud-Umgebungen.
Vorteile
Die Implementierung einer XDR-Software bietet Ihrem Team und Ihrem Unternehmen mehrere Vorteile. Hier sind einige davon:
- Verbesserte Bedrohungserkennung: Mit erweiterten Analysen und KI-gestützten Funktionen hilft XDR-Software, Bedrohungen zu erkennen, die möglicherweise unbemerkt bleiben würden.
- Schnellere Reaktionszeiten: Funktionen zur automatisierten Reaktion ermöglichen eine schnelle Abwehr von Bedrohungen und reduzieren potenzielle Schäden.
- Verbesserte Sicherheitsintegration: Die nahtlose Integration mit vorhandenen Tools ermöglicht einen einheitlichen Sicherheitsansatz und vereinfacht die Verwaltung.
- Umfassende Überwachung: Die Überwachung in Echtzeit stellt sicher, dass Bedrohungen bei ihrem Auftreten erkannt und behoben werden, wodurch Risiken minimiert werden.
- Skalierbarkeit für Wachstum: Dank der Fähigkeit der Software, mit Ihrem Unternehmen zu wachsen, bleibt sie auch bei einer Erweiterung Ihrer Organisation effektiv.
- Kosteneffizienz: Durch die Konsolidierung mehrerer Sicherheitstools in einer Plattform kann XDR-Software die Gesamtausgaben für Sicherheit senken.
- Benutzerfreundlichkeit: Eine übersichtliche Oberfläche stellt sicher, dass sich Ihr Team schnell anpassen und die Funktionen der Software optimal nutzen kann.
Kosten & Preise
Die Auswahl einer XDR-Software setzt ein Verständnis der verschiedenen verfügbaren Preismodelle und Tarife voraus. Die Kosten variieren je nach Funktionen, Teamgröße, Zusatzoptionen und weiteren Faktoren. Die folgende Tabelle fasst gängige Tarife, ihre durchschnittlichen Preise und typische in XDR-Softwarelösungen enthaltene Funktionen zusammen:
Vergleichstabelle der Tarife für XDR-Software
| Tarifart | Durchschnittlicher Preis | Übliche Funktionen |
|---|---|---|
| Kostenloser Tarif | $0 | Grundlegende Bedrohungserkennung, eingeschränkte Analysen und minimaler Support. |
| Persönlicher Tarif | $10-$30/Benutzer/Monat | Erweiterte Analysen, automatisierte Warnmeldungen und grundlegende Integrationen. |
| Geschäftstarif | $40-$70/Benutzer/Monat | Umfassende Integrationsmöglichkeiten, Überwachung in Echtzeit und anpassbare Berichte. |
| Unternehmenstarif | $80-$150/Benutzer/Monat | KI-gestützte Bedrohungserkennung, umfassender Support und skalierbare Architektur. |
Häufig gestellte Fragen zur XDR-Software
Hier finden Sie Antworten auf häufig gestellte Fragen zur XDR-Software:
Wie lässt sich XDR-Software in bestehende Systeme integrieren?
XDR-Software bietet häufig APIs und vorgefertigte Konnektoren, um eine reibungslose Integration in Ihre aktuellen Sicherheitstools zu ermöglichen. Sie sollten die Kompatibilität mit Ihrem SIEM, Ihren Firewalls und Ihren Endpunktlösungen sicherstellen, um die Effektivität zu maximieren und den manuellen Aufwand zu reduzieren.
Welche Bereitstellungsoptionen gibt es für XDR-Software?
XDR-Lösungen können lokal, in der Cloud oder als Hybridmodell bereitgestellt werden. Berücksichtigen Sie bei der Auswahl der für Ihre Anforderungen am besten geeigneten Bereitstellungsmethode Ihre Infrastruktur, Sicherheitsrichtlinien und Compliance-Anforderungen.
Wie geht XDR mit Datenschutz und Compliance um?
XDR-Software sollte Funktionen umfassen, die Datenschutzbestimmungen wie die DSGVO oder den CCPA erfüllen. Achten Sie auf Tools mit Datenverschlüsselung, Zugriffskontrollen und Compliance-Berichten, damit Ihre Organisation die gesetzlichen Anforderungen erfüllt.
Kann XDR-Software Umgebungen für Remote-Arbeit unterstützen?
Ja, viele XDR-Tools sind darauf ausgelegt, remote und dezentral arbeitende Belegschaften zu schützen. Sie bieten Einblick in Aktivitäten außerhalb des Netzwerks und schützen von Remote-Mitarbeitern verwendete Endpunkte. So tragen sie dazu bei, die Sicherheit an verschiedenen Standorten aufrechtzuerhalten.
Wie anpassbar sind XDR-Warnungen und -Berichte?
Die meisten XDR-Lösungen ermöglichen es Ihnen, Warnungen und Berichte an Ihre spezifischen Anforderungen anzupassen. Diese Flexibilität hilft Ihnen, sich auf die relevantesten Bedrohungen zu konzentrieren und Berichte zu erstellen, die Ihrem Team umsetzbare Erkenntnisse liefern.
Welche Arten von Support und Ressourcen sind üblicherweise verfügbar?
XDR-Anbieter bieten häufig rund um die Uhr Support, Dokumentation und Schulungsressourcen an. Prüfen Sie, ob sie Live-Chat, telefonischen Support und Zugriff auf eine Wissensdatenbank bereitstellen, damit Ihr Team auftretende Probleme schnell lösen kann.
Wie geht es weiter?
Wenn Sie gerade XDR-Software recherchieren, wenden Sie sich an einen SoftwareSelect-Berater und erhalten Sie kostenlos Empfehlungen.
Sie füllen ein Formular aus und führen ein kurzes Gespräch, in dem die spezifischen Anforderungen Ihres Unternehmens besprochen werden. Anschließend erhalten Sie eine Auswahlliste von Software, die Sie prüfen können. Die Berater unterstützen Sie sogar während des gesamten Kaufprozesses, einschließlich der Preisverhandlungen.