

Software für Sicherheits-Compliance unterstützt Ihr Team bei der Verwaltung regulatorischer Anforderungen, indem sie die Erfassung von Nachweisen automatisiert, Kontrollen überwacht und die Audit-Dokumentation bereithält. Wenn Sie es leid sind, Dutzende von Frameworks zu verfolgen und mit sich ändernden Standards Schritt zu halten, sind Sie hier richtig. Dieser Leitfaden hilft Ihnen dabei, die besten Optionen für sich schnell verändernde IT-Umgebungen zu vergleichen, damit Sie ein Tool finden, das zu Ihren Compliance-Anforderungen, Team-Workflows und Ihrer Unternehmensgröße passt.
Warum Sie unseren Software-Empfehlungen vertrauen können
6,700+
Reviews
20
Industry experts
16+
Evaluation factors
14
Years
Unser Team testet und bewertet Software seit 2012. Als Tech-Führungskräfte wissen wir selbst, wie schwierig – und wichtig – es ist, die richtige Software auszuwählen.
Für diesen Leitfaden haben wir Tools mithilfe von praktischen Tests und unabhängiger Recherche bewertet und dabei unsere Bewertungskriterien angewendet.
Unsere Bewertungen spiegeln unser menschliches redaktionelles Urteilsvermögen wider, keine Verkaufsstrategie.
Expertenprüfer:
- Paulo Gardini MiguelTech-Direktor
 Tim FisherVP für KI
 Gabriel RosasTech Lead & Software-Architekt
 Christhian GruhnTech Lead & Plattform-Architekt

Vergleichstabelle: Software für Sicherheits-Compliance
Vergleichen Sie Preise und Spezifikationen nebeneinander für die Software für Sicherheits-Compliance, die es in meine Auswahl geschafft hat.
| Tool | Best For | Trial Info | Price | ||
|---|---|---|---|---|---|
| 1 | Am besten für integriertes Technologierisikomanagement geeignet | Kostenlose Demo verfügbar | Preis auf Anfrage | Website | |
| 2 | Am besten für die Skalierung von Compliance-Programmen geeignet | Kostenlose Demo verfügbar | Preise auf Anfrage | Website | |
| 3 | Am besten für einheitliche Prüfungs- und Nachweisportale geeignet | Kostenlose Demo verfügbar | Preis auf Anfrage | Website | |
| 4 | Am besten für konfigurierbare Workflow-Automatisierung | Kostenlose Demo verfügbar | Preise auf Anfrage | Website | |
| 5 | Am besten für cloudnative Compliance-Automatisierung geeignet | Kostenlose Demo verfügbar | Preise auf Anfrage | Website | |
| 6 | Am besten für die Vorbereitung auf mehrere Rahmenwerke geeignet | Kostenlose Demo verfügbar | Ab $7,000/Jahr (jährlich abgerechnet) | Website | |
| 7 | Am besten für anpassbare Risikoregister geeignet | Kostenlose Demo verfügbar | Preis auf Anfrage | Website | |
| 8 | Am besten für eine vereinfachte Auditvorbereitung geeignet | Kostenlose Demo verfügbar | Preise auf Anfrage | Website | |
| 9 | Am besten geeignet für die schnelle, automatisierte Erfassung von Nachweisen | Kostenlose Demo verfügbar | Preis auf Anfrage | Website | |
| 10 | Am besten für die Echtzeitüberwachung von Kontrollen geeignet | Kostenlose Demo verfügbar | Preis auf Anfrage | Website |


Bewertungen von Software für Sicherheits-Compliance
Nachfolgend finden Sie meine detaillierten Zusammenfassungen der besten Softwarelösungen für Sicherheits-Compliance, die es in meine Auswahl geschafft haben. Meine Bewertungen bieten einen detaillierten Einblick in die Funktionen, besten Anwendungsfälle und Integrationen jeder Plattform und helfen Ihnen dabei, die beste Lösung für Ihre Anforderungen zu finden.
 Am besten für integriertes Technologierisikomanagement geeignet
- Kostenlose Demo verfügbar
- Preis auf Anfrage
Visit WebsiteCustomer Rating:4.4/5
OneTrust bietet eine Einrichtung für eine Compliance-Initiative mit Inventarauswahl. OneTrust-Technologierisiko und Compliance ist eine GRC-Plattform, die Compliance-Automatisierung, Kontrollüberwachung, Risikobewertung und Richtlinienverwaltung über mehr als 55 Sicherheitsrahmenwerke hinweg zentralisiert, darunter SOC 2, ISO 27001, HIPAA und NIST.
Für wen eignet sich OneTrust am besten?
OneTrust eignet sich besonders für Sicherheits- und GRC-Teams in Unternehmen, die Compliance gleichzeitig über mehrere Rahmenwerke, Rechtsgebiete und Geschäftsbereiche hinweg verwalten.
Warum ich OneTrust ausgewählt habe
OneTrust steht auf meiner engeren Auswahlliste, weil die Plattform Asset-Inventar, Risikobewertung und Compliance-Kontrollen besonders eng an einem Ort miteinander verknüpft. Besonders gut gefällt mir das gemeinsame Nachweisrahmenwerk, mit dem mein Team Nachweise einmal erfassen und automatisch gleichzeitig über mehr als 50 Rahmenwerke hinweg zuordnen kann. Die automatisierte Risikozuordnung ist direkt mit dem Asset-Inventar verknüpft. Wenn also ein neues System aufgenommen wird, wird das Risiko ohne manuelles Eingreifen aktualisiert.
Wichtigste Funktionen von OneTrust
- Arbeitsabläufe für die Richtlinienverwaltung: Richtlinienversionen erstellen, aktualisieren und nachverfolgen – mit integrierten Genehmigungs- und Bestätigungsworkflows.
- Anpassbares Risikoregister: Informationssicherheitsrisiken in einem strukturierten Register erfassen, kategorisieren und bewerten.
- Portal für die Zusammenarbeit mit Prüfern: Prüfern sicheren Lesezugriff auf Compliance-Nachweise und die Nachverfolgung von Anfragen gewähren.
- Vorgefertigte Rahmenwerkbibliothek: Auf vorab zugeordnete Kontrollbibliotheken für SOC 2, ISO 27001, HIPAA, GDPR, NIST und weitere Rahmenwerke zugreifen.
OneTrust-Integrationen
OneTrust bietet native Integrationen mit AWS, Azure, Google Cloud Platform, ServiceNow, Jira, Okta, Workday, Salesforce, Slack, GitHub und Microsoft 365. Für benutzerdefinierte Integrationen steht eine API zur Verfügung.
Pros and Cons
Pros:
- Gleichzeitige rahmenwerkübergreifende Zuordnung von Kontrollen über mehr als 55 Rahmenwerke
- Automatisierte, an das Asset-Inventar gekoppelte Risikobewertung
- Integrierte Automatisierung von Fragebögen zur Lieferantenrisikobewertung
Cons:
- Der breite Governance-Umfang führt zu zusätzlichem Konfigurationsaufwand
- Der API-Durchsatz unterliegt Beschränkungen auf Modulebene
Learn more about OneTrust: Am besten für die Skalierung von Compliance-Programmen geeignet
- Kostenlose Demo verfügbar
- Preise auf Anfrage
Visit WebsiteCustomer Rating:5/5
Scytale zentralisiert Compliance-Prüfungen, Kontrollen und Risikoverfolgung in einer Übersichtsseite. Scytale ist eine KI-gestützte GRC-Plattform, die Compliance-Automatisierung mit integrierten menschlichen Expertenberatungsdiensten verbindet und mehr als 80 Rahmenwerke mit automatisierter Beweiserfassung, kontinuierlicher Überwachung von Kontrollen und Risikomanagement abdeckt.
Für wen ist Scytale am besten geeignet?
Scytale eignet sich für Start-ups und mittelständische Sicherheitsteams, die eine Zertifizierung nach mehreren Rahmenwerken anstreben, ohne über eine eigene interne Compliance-Funktion zu verfügen.
Warum ich Scytale ausgewählt habe
Ich habe Scytale aufgrund seiner guten Unterstützung bei der Skalierung über mehrere Rahmenwerke hinweg ausgewählt, ohne den Arbeitsaufwand für das Team zu vervielfachen. Wenn mein Team zusätzlich zu einem bestehenden SOC-2-Programm ein neues Rahmenwerk wie ISO 42001 einführt, zeigt die Querverknüpfung von Scytale automatisch, welche Kontrollen übernommen werden können. Der Agent zur Behebung von Lücken priorisiert anschließend, was noch abgeschlossen werden muss, sodass wir nicht bei jeder Erweiterung des Geltungsbereichs manuell eine Tabellenkalkulation durchsuchen müssen.
Die wichtigsten Funktionen von Scytale
- Zentrale für Richtlinienverwaltung: Zentralisierte Bibliothek mit Vorlagen, Versionsverlauf und automatisierten Überprüfungszyklen.
- Risikomanagement für Anbieter: Integrierte Arbeitsabläufe zur Bewertung, Nachverfolgung und Speicherung von Dokumenten externer Anbieter.
- Portal für die Zusammenarbeit mit Prüfern: Eigene Benutzeroberfläche für den sicheren Austausch von Nachweisen, die Nachverfolgung von Anforderungen und Aktualisierungen zum Prüfstatus.
- KI-gestützte Automatisierung von Fragebögen: Beantwortet Sicherheitsfragebögen automatisch mithilfe einer Wissensdatenbank und einer Konfidenzbewertung.
Scytale-Integrationen
Scytale bietet native Integrationen mit AWS, Azure, Google Cloud Platform, Okta, Azure Active Directory, GitHub, GitLab, Jira, Google Workspace und Slack. Für benutzerdefinierte Integrationen ist eine API verfügbar.
Pros and Cons
Pros:
- Deckt mehr als 80 Rahmenwerke mit durch Querverknüpfungen verbundenen Kontrollen ab
- Spezialisierte Compliance-Berater im Abonnement enthalten
- KI-Agenten beschleunigen die Lückenanalyse
Cons:
- Programme mit mehreren Rahmenwerken erfordern eine sorgfältige anfängliche Zuordnung
- Die Automatisierung der Beweiserfassung hängt von der Abdeckung der verbundenen Systeme ab
Learn more about Scytale: Am besten für einheitliche Prüfungs- und Nachweisportale geeignet
- Kostenlose Demo verfügbar
- Preis auf Anfrage

Thoropass bietet ein einheitliches Compliance-Dashboard mit der Nachverfolgung des Zustands von Rahmenwerken. Thoropass ist eine Plattform zur Automatisierung von Compliance, die die automatisierte Erfassung von Nachweisen, die kontinuierliche Überwachung von Kontrollen, die Verwaltung von Richtlinien und die Zusammenarbeit mit Prüfern innerhalb der Plattform über mehr als 30 Sicherheitsrahmenwerke hinweg kombiniert, darunter SOC 2, ISO 27001, HIPAA und PCI DSS.
Für wen ist Thoropass am besten geeignet?
IT-Compliance-Manager und GRC-Teams in Unternehmen in der Wachstumsphase, die ihre erste SOC-2- oder ISO-27001-Zertifizierung anstreben, profitieren am meisten von Thoropass’ gebündeltem Software- und Prüfungsmodell.
Warum ich Thoropass ausgewählt habe
Thoropass steht auf meiner Auswahlliste, weil das Prüfungsportal nicht nachträglich als Zusatzlösung angebaut wurde: Die Prüfer arbeiten innerhalb derselben Plattform, in der mein Team die Nachweise verwaltet. First Pass AI prüft eingereichte Nachweise vorab, bevor sie einen menschlichen Prüfer erreichen, wodurch sich Prüfungszyklen verkürzen, ohne die Genauigkeit zu beeinträchtigen. Nachweisanfragen und deren Bearbeitung erfolgen an einem Ort, sodass mein Team keine Anhänge mehr mit externen Prüfern per E-Mail hin- und herschicken oder in der kritischen Phase vor einem Berichtstermin zwei separate Systeme abgleichen muss.
Wichtige Funktionen von Thoropass
- Kontrollzuordnung über mehrere Rahmenwerke hinweg: Ordnen Sie eine einzelne Kontrolle oder Richtlinie mehreren Compliance-Rahmenwerken zu, um Nachweise wiederzuverwenden und doppelte Arbeit zu reduzieren.
- Kontinuierliche Überwachung von Kontrollen: Verfolgen Sie den Status von Sicherheitskontrollen in Echtzeit mit automatisierten Warnmeldungen bei Abweichungen und Fehlkonfigurationen.
- Modul für das Risikoregister: Führen Sie ein aktuelles Risikoinventar mit Bewertung und Nachverfolgung von Maßnahmen zur Behebung, die direkt mit Ihren Compliance-Workflows verknüpft sind.
- Werkzeugsatz für die Richtlinienverwaltung: Nutzen Sie integrierte Richtlinienvorlagen, Versionskontrolle und Bestätigungs-Workflows, um Mitarbeitende an Compliance-Anforderungen auszurichten.
Integrationen von Thoropass
Thoropass bietet native Integrationen mit AWS, Azure, Google Cloud Platform, Okta, GitHub, Jira, Slack, BambooHR und Google Workspace.
Pros and Cons
Pros:
- Prüfer arbeiten direkt innerhalb der Plattform zusammen
- KI prüft Nachweise vorab, bevor sie von einem Prüfer geprüft werden
- Deckt mehr als 30 Rahmenwerke mit rahmenwerkübergreifend zugeordneten Kontrollen ab
Cons:
- Für Berichte müssen Thoropass-Partnerprüfer eingesetzt werden
- Die Einrichtung dauert bei komplexen Technologie-Stacks länger
Learn more about Thoropass: Am besten für konfigurierbare Workflow-Automatisierung
- Kostenlose Demo verfügbar
- Preise auf Anfrage

LogicGate Risk Cloud zentralisiert Unternehmensrisiken mit Heatmaps und der Nachverfolgung von Risikominderungsmaßnahmen. LogicGate Risk Cloud ist eine GRC-Plattform ohne Code, die Risikomanagement, Kontrollkonformität, Richtlinienmanagement, interne Revision und Drittparteirisiken in einer einzigen konfigurierbaren Umgebung vereint, die auf automatisierten Workflows und einer flexiblen Graphdatenbank basiert.
Für wen ist LogicGate Risk Cloud am besten geeignet?
Die Plattform eignet sich besonders für GRC- und Compliance-Teams in Unternehmen, die mehrere Risiko- und Prüfungsprogramme in einer komplexen Organisationsstruktur verwalten müssen.
Warum ich LogicGate Risk Cloud ausgewählt habe
Ich habe LogicGate Risk Cloud in meine Top-Auswahl aufgenommen, weil die Graphdatenbank ohne Code es meinem Team ermöglicht, Compliance-Workflows ohne Unterstützung durch Entwickler zu erstellen und zu ändern. Wenn ein neues Rahmenwerk veröffentlicht wird, kann ich eine automatisierte Lückenanalyse durchführen, um bestehende Kontrollen visuell den neuen Anforderungen gegenüberzustellen und über Spark AI automatisch Pläne für Korrekturmaßnahmen zu erstellen. Dieser Grad an Konfigurierbarkeit bedeutet, dass mein Team nicht wie bei den meisten Compliance-Tools an starre, vordefinierte Vorlagen gebunden ist.
Die wichtigsten Funktionen von LogicGate Risk Cloud
- Anwendung für das regulatorische Management: Ermöglicht die Verwaltung und Zuordnung von Kontrollen zu Rahmenwerken wie SOC 2, ISO 27001, HIPAA, PCI DSS und GDPR.
- Risk Cloud Quantify: Ermöglicht quantitative Risikoanalysen mithilfe von Monte-Carlo-Simulationen und dem Open-FAIR-Modell.
- Arbeitsbereich für die interne Revision: Dediziertes Modul zur Nachverfolgung von Prüfungsanfragen, Verwaltung von Nachweisen und Zusammenarbeit mit externen Prüfern.
- KI-Agent für das Drittparteirisikomanagement: Automatisiert Workflows zur Risikobewertung von Anbietern und optimiert Compliance-Prüfungen für Beziehungen zu Drittparteien.
Integrationen von LogicGate Risk Cloud
LogicGate Risk Cloud bietet native Integrationen mit Salesforce, ServiceNow, Jira, Power BI, Workday, Slack, AWS und Microsoft Teams und lässt sich mit Zapier verbinden. Für individuelle Integrationen ist eine API verfügbar.
Pros and Cons
Pros:
- Das Graphdatenmodell verknüpft Kontrollen über mehrere Rahmenwerke hinweg
- Spark AI erkennt Lücken im Vergleich zu neuen Rahmenwerken
- Quantitative Risikobewertung nach Open FAIR integriert
Cons:
- Erweiterte Risikobewertung ist mit zusätzlichen Kosten verbunden
- Vollständige Implementierungen erfordern dedizierte GRC-Administratoren
Learn more about LogicGate Risk Cloud: Am besten für cloudnative Compliance-Automatisierung geeignet
- Kostenlose Demo verfügbar
- Preise auf Anfrage

Scrut Automation zentralisiert Compliance-Rahmenwerke und Risikoüberwachung in einem einzigen Dashboard. Scrut Automation ist eine KI-gestützte GRC-Plattform, die Compliance-Automatisierung, kontinuierliche Kontrollüberwachung, Risikomanagement und Auditvorbereitung für mehr als 60 Rahmenwerke über eine einzige Oberfläche zentralisiert.
Für wen ist Scrut Automation am besten geeignet?
Scrut Automation eignet sich besonders für schnell wachsende, cloudnative Unternehmen, deren Sicherheits- und GRC-Teams Compliance-Meilensteine erreichen müssen, ohne eine große eigene Compliance-Abteilung aufbauen zu müssen.
Warum ich Scrut Automation ausgewählt habe
Ich habe Scrut Automation als eine der besten Lösungen ausgewählt, weil die Plattform kontinuierliche Compliance in cloudnativen Umgebungen besonders gut handhabt. Der agentenbasierte Beweiserfasser ruft Echtzeitdaten aus AWS, GitHub und Okta ab, ohne dass mein Team vor jedem Audit manuell Screenshots zusammentragen muss. Darüber hinaus sorgt das einheitliche Kontrollgerüst dafür, dass die Implementierung einer Kontrolle automatisch auf jedes zutreffende Rahmenwerk abgebildet wird. Dadurch entfällt ein erheblicher Teil der doppelten Arbeit, wenn mein Team SOC 2 und ISO 27001 parallel durchführt.
Wichtige Funktionen von Scrut Automation
- Automatisierte Richtlinienverwaltung: Bietet eine Bibliothek von von Prüfern genehmigten Vorlagen mit Versionskontrolle und Workflows zur Bestätigung durch Mitarbeitende.
- Risikoregister mit Bewertung: Verfolgt Compliance- und Sicherheitsrisiken und weist ihnen quantitative und qualitative Bewertungen mit Maßnahmenplänen zur Behebung zu.
- Modul zur Lieferantenrisikobewertung: Verwaltet Risiken durch Drittanbieter mithilfe automatisierter Sicherheitsfragebögen und eines integrierten Lieferantenbestands.
- Kooperationsportal für Prüfer: Ermöglicht Prüfern einen sicheren, auf bestimmte Bereiche beschränkten Zugriff zur Prüfung von Nachweisen, Verfolgung von Anfragen und Überwachung des Auditfortschritts.
Integrationen von Scrut Automation
Scrut Automation bietet direkte Integrationen mit AWS, Azure, Google Cloud Platform, Okta, GitHub, GitLab, Jira, Google Workspace und Slack. Für individuelle Integrationen steht außerdem eine API zur Verfügung.
Pros and Cons
Pros:
- Automatisierte Beweiserfassung über mehr als 150 Integrationen
- Eine einzige Kontrolle wird automatisch auf mehrere Rahmenwerke abgebildet
- Dedizierter Kundenerfolgssupport während der Einführung
Cons:
- Individuelle Rahmenwerke verursachen zusätzlichen Konfigurationsaufwand
- Der umfangreiche Funktionsumfang kann kleinere Teams überfordern
Learn more about Scrut Automation: Am besten für die Vorbereitung auf mehrere Rahmenwerke geeignet
- Kostenlose Demo verfügbar
- Ab $7,000/Jahr (jährlich abgerechnet)
Visit WebsiteCustomer Rating:4.8/5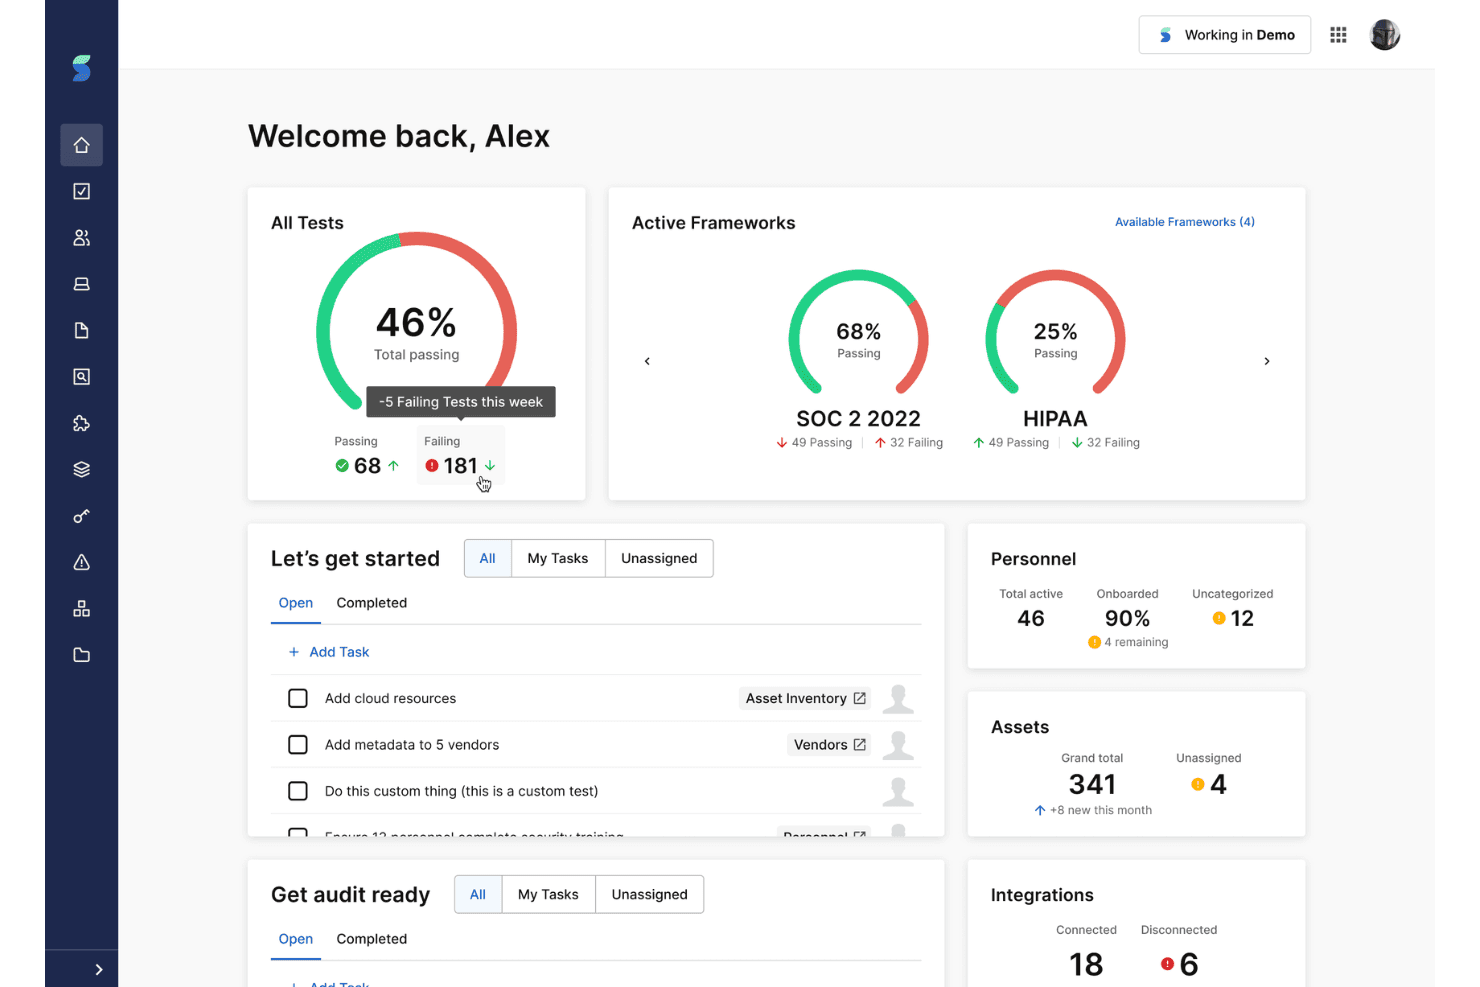
Secureframe verfolgt die Compliance-Bereitschaft über mehrere Rahmenwerke hinweg, mit Erfolgsquoten und Aufgaben zur Prüfungsvorbereitung in einem einzigen Dashboard. Secureframe ist eine Plattform für Sicherheits-Compliance, die die Beweiserfassung, die kontinuierliche Überwachung von Kontrollen, das Risikomanagement und die Richtlinienverwaltung über mehr als 35 Rahmenwerke hinweg automatisiert, darunter SOC 2, ISO 27001, HIPAA, PCI DSS und CMMC.
Für wen ist Secureframe am besten geeignet?
Secureframe eignet sich besonders für Sicherheits- und GRC-Teams in Technologieunternehmen in der Wachstumsphase, die gleichzeitig mehrere Compliance-Zertifizierungen anstreben.
Warum ich Secureframe ausgewählt habe
Secureframe hat sich seinen Platz auf meiner Auswahlliste verdient, weil die Plattform die gleichzeitige Durchführung von SOC 2, ISO 27001 und CMMC besonders gut unterstützt. Durch die Zuordnung von Kontrollen über mehrere Rahmenwerke hinweg müssen Sie die Arbeit für die einzelnen Zertifizierungen nicht duplizieren. Außerdem gefällt mir Comply AI for Policies, das Richtlinientexte gleichzeitig allen aktiven Rahmenwerken zuordnet, anstatt Sie dazu zu zwingen, separate Richtliniensätze für jedes Programm zu pflegen.
Wichtige Funktionen von Secureframe
- Risikoregister und -bewertung: Katalogisieren Sie Sicherheits- und Compliance-Risiken, weisen Sie quantitative und qualitative Bewertungen zu und verfolgen Sie den Status der Behebung in einem einzigen Dashboard.
- Portal für die Zusammenarbeit mit Prüfern: Laden Sie Prüfer ein, Belege zu überprüfen, Anfragen nachzuverfolgen und den Prüfungsstatus zu verwalten, ohne vertrauliche Dateien zu exportieren.
- Versionskontrolle für Richtlinien: Verwalten Sie Bearbeitungen und verfolgen Sie Änderungen an Richtliniendokumenten mit einem Versionsverlauf und Bestätigungsabläufen, die an Compliance-Anforderungen gebunden sind.
- Modul für Lieferantenrisikomanagement: Verwalten Sie ein Inventar von Drittanbietern, führen Sie Sicherheitsbewertungen durch und automatisieren Sie den Versand von Fragebögen.
Integrationen von Secureframe
Secureframe bietet native Integrationen mit AWS, Azure, Google Cloud, Okta, GitHub, Jira, Slack, Google Workspace, Microsoft 365 und Salesforce. Für benutzerdefinierte Integrationen ist eine API verfügbar.
Pros and Cons
Pros:
- Deckt mehr als 35 Compliance-Rahmenwerke mit übergreifender Zuordnung ab
- Comply AI erstellt Richtlinientexte automatisch
- Die Überwachung von Kontrollen in Echtzeit meldet Abweichungen sofort
Cons:
- Die Preise steigen bei zusätzlichen Rahmenwerken stark
- Kann Teams, die neu im GRC-Bereich sind, überfordern
Learn more about Secureframe: Am besten für anpassbare Risikoregister geeignet
- Kostenlose Demo verfügbar
- Preis auf Anfrage
Visit WebsiteCustomer Rating:4.6/5
Das Dashboard von Hyperproof bietet eine einheitliche Übersicht über den Zustand des Programms zur Regelkonformität. Hyperproof ist eine GRC-Plattform, die das Management der Regelkonformität, Arbeitsabläufe für Risikoregister, Richtlinienmanagement und die Zusammenarbeit bei Audits mit regelwerkübergreifender Kontrollzuordnung über mehr als 160 vorgefertigte Regelwerke hinweg kombiniert.
Für wen ist Hyperproof am besten geeignet?
Hyperproof eignet sich für mittelständische bis große GRC- und Sicherheits-Compliance-Teams, die mehrere gleichzeitig geltende Regelwerke in komplexen Organisationen mit mehreren Einheiten verwalten.
Warum ich Hyperproof ausgewählt habe
Ich habe Hyperproof als eine der besten Lösungen ausgewählt, weil die Einrichtung von Risikoregistern weiter geht als bei den meisten GRC-Plattformen, die ich verwendet habe. Sie können mehrere Register gleichzeitig führen, jeweils mit eigenen, benutzerdefinierten Bewertungsskalen für Wahrscheinlichkeit, Auswirkung und Risikotoleranz. Außerdem gefällt mir, dass Sie jedem Register benutzerdefinierte Felder hinzufügen können, die dann als Filter in Übersichten und Berichten angezeigt werden und so Ihre Risikoübersicht über verschiedene Abteilungen oder Einheiten hinweg übersichtlich halten.
Die wichtigsten Funktionen von Hyperproof
- Regelwerkübergreifende Kontrollzuordnung: Ordnen Sie eine einzelne Kontrolle mehreren Regelwerken zur Regelkonformität zu, um doppelte Arbeit zu reduzieren.
- Automatisierte Kontrolltests: Richten Sie wiederkehrende automatisierte Tests für Kontrollen mit automatischer Eskalation fehlgeschlagener Prüfungen ein.
- Richtlinienmanagement mit Bestätigung: Speichern, versionieren und verteilen Sie Richtlinien und verfolgen Sie gleichzeitig die Bestätigungen der Mitarbeitenden, die mit Anforderungen an die Regelkonformität verknüpft sind.
- Prüfer-Arbeitsbereich innerhalb der Plattform: Gewähren Sie Prüfern dedizierten Zugriff auf Nachweise, die Nachverfolgung von Anfragen und Audit-Übersichten, ohne Dateien exportieren zu müssen.
Integrationen von Hyperproof
Hyperproof bietet direkte Integrationen mit AWS, Azure, Okta, Jira, GitHub und Slack. Für benutzerdefinierte Integrationen steht eine API zur Verfügung.
Pros and Cons
Pros:
- Unterstützt mehr als 160 vorgefertigte Vorlagen für Regelwerke zur Regelkonformität
- Führt mehrere Risikoregister mit individueller Bewertung
- Dedizierter Prüfer-Arbeitsbereich reduziert den Aufwand für den Export von Nachweisen
Cons:
- Übersichten bieten nur begrenzte Anpassungsmöglichkeiten
- Arbeitsabläufe für Lieferantenrisiken benötigen mehr Automatisierung
Learn more about Hyperproof: Am besten für eine vereinfachte Auditvorbereitung geeignet
- Kostenlose Demo verfügbar
- Preise auf Anfrage
Visit WebsiteCustomer Rating:5/5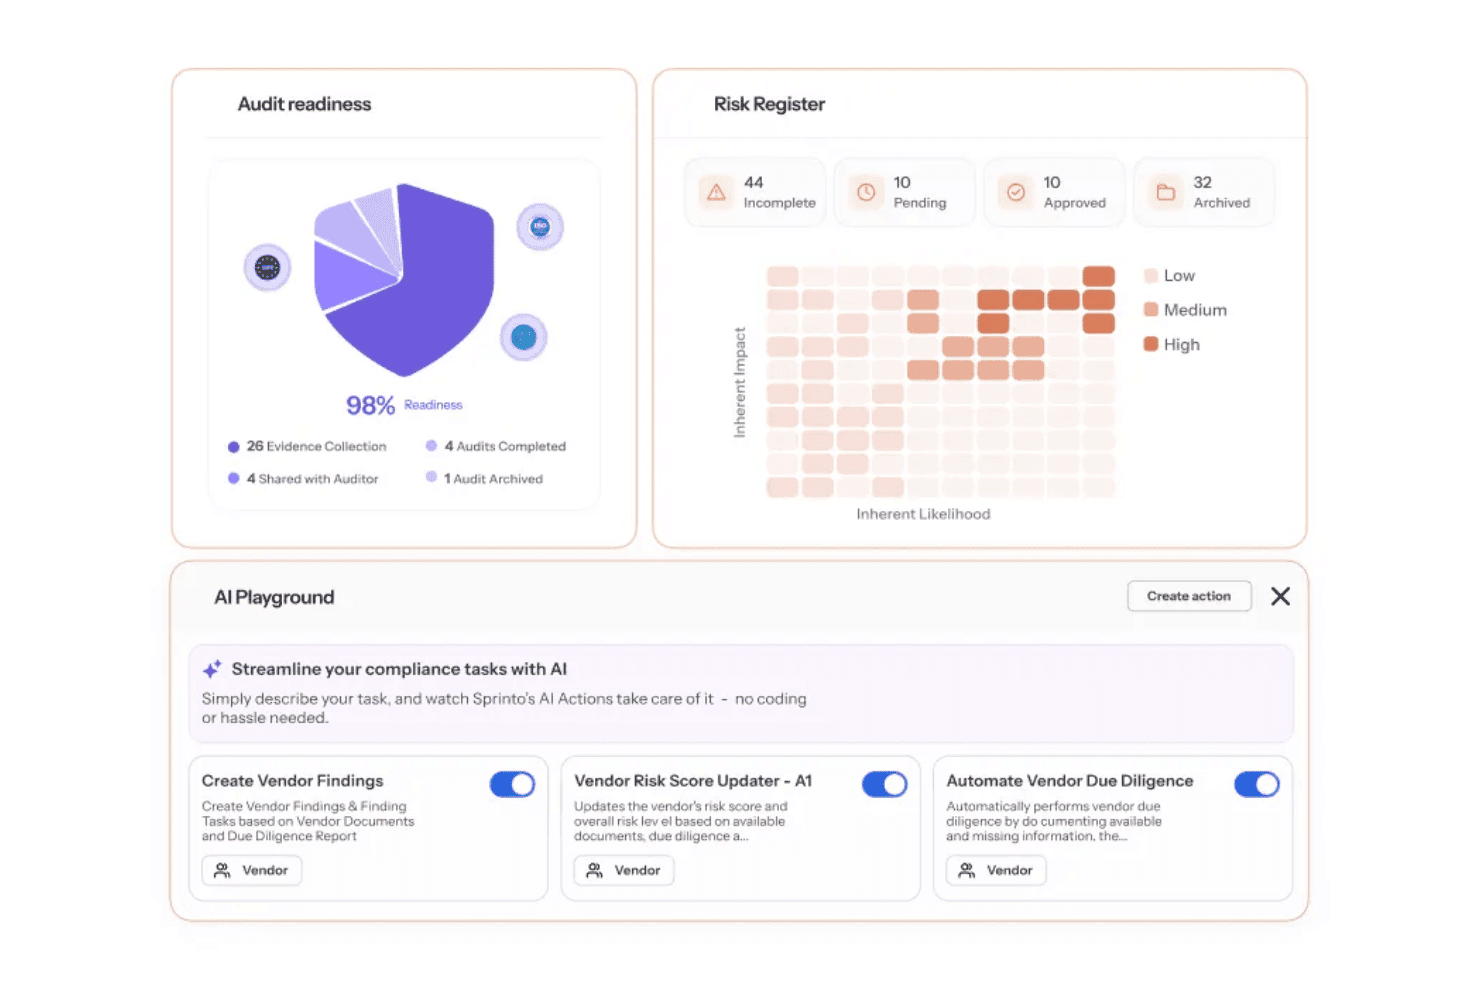
Sprinto zentralisiert Auditbereitschaft, Risikoverfolgung und KI-gestützte Compliance für Lieferanten. Sprinto ist eine autonome Plattform zur Compliance-Automatisierung, die Sicherheitskontrollen kontinuierlich überwacht, die Beweiserfassung über mehr als 300 Integrationen automatisiert und GRC-Programme für mehrere Frameworks verwaltet, darunter SOC 2, ISO 27001, HIPAA und PCI DSS.
Für wen ist Sprinto am besten geeignet?
Sprinto eignet sich besonders für Start-ups und wachsende Unternehmen, die auf ihre erste Sicherheitszertifizierung hinarbeiten und auditbereit werden möchten, ohne ein Compliance-Programm von Grund auf aufzubauen.
Warum ich Sprinto ausgewählt habe
Ich habe Sprinto in meine Top-Auswahl aufgenommen, weil die Plattform für das erste Zertifizierungsaudit eigene leitende Auditoren einbindet – etwas, das ich bei den meisten Compliance-Tools nicht sehe. Wenn ich mich auf ein SOC-2- oder ISO-27001-Audit vorbereite, weist Sprintos KI zur Analyse von Evidenzlücken auf fehlende Nachweise hin, bevor der Auditor sie überhaupt zu sehen bekommt. Die Funktion „Bringen Sie Ihren eigenen Auditor mit“ ermöglicht es mir außerdem, Nachweise direkt über die Plattform zu teilen, sodass der Austausch übersichtlich und organisiert bleibt.
Die wichtigsten Funktionen von Sprinto
- Frameworkübergreifende Querverweise: Ordnen Sie eine einzelne Kontrolle mehreren Compliance-Frameworks zu, um Nachweise effizient wiederzuverwenden.
- Modul für das Lieferantenrisikomanagement: Automatisieren Sie Lieferanteninventar, Einstufung und Workflows zur Sorgfaltsprüfung Dritter innerhalb Ihres Compliance-Programms.
- KI-gestützte Beantwortung von Fragebögen: Beantworten Sie Sicherheitsfragebögen und RFPs automatisch mithilfe von Richtlinien- und Nachweisdaten.
- Öffentliches Vertrauenszentrum: Teilen Sie den Compliance-Status und Kontrolldetails in Echtzeit über ein eigenes Vertrauensportal mit externen Stakeholdern.
Sprinto-Integrationen
Sprinto bietet native Integrationen mit AWS, Azure, Google Cloud Platform, Okta, GitHub, GitLab, Jira, Google Workspace und Slack. Für benutzerdefinierte Integrationen steht eine API zur Verfügung.
Pros and Cons
Pros:
- Bindet eigene Auditoren für Zertifizierungsaudits ein
- Kontinuierliche Überwachung von Kontrollen mit Echtzeitwarnungen
- Weist auf fehlende Nachweise hin, bevor Auditoren sie prüfen
Cons:
- Nicht standardisierte Kontrollen erfordern zusätzliche Konfiguration
- Die Verwaltung mehrerer Entitäten erfordert den Enterprise-Tarif
Learn more about Sprinto: Am besten geeignet für die schnelle, automatisierte Erfassung von Nachweisen
- Kostenlose Demo verfügbar
- Preis auf Anfrage
Visit WebsiteCustomer Rating:4.6/5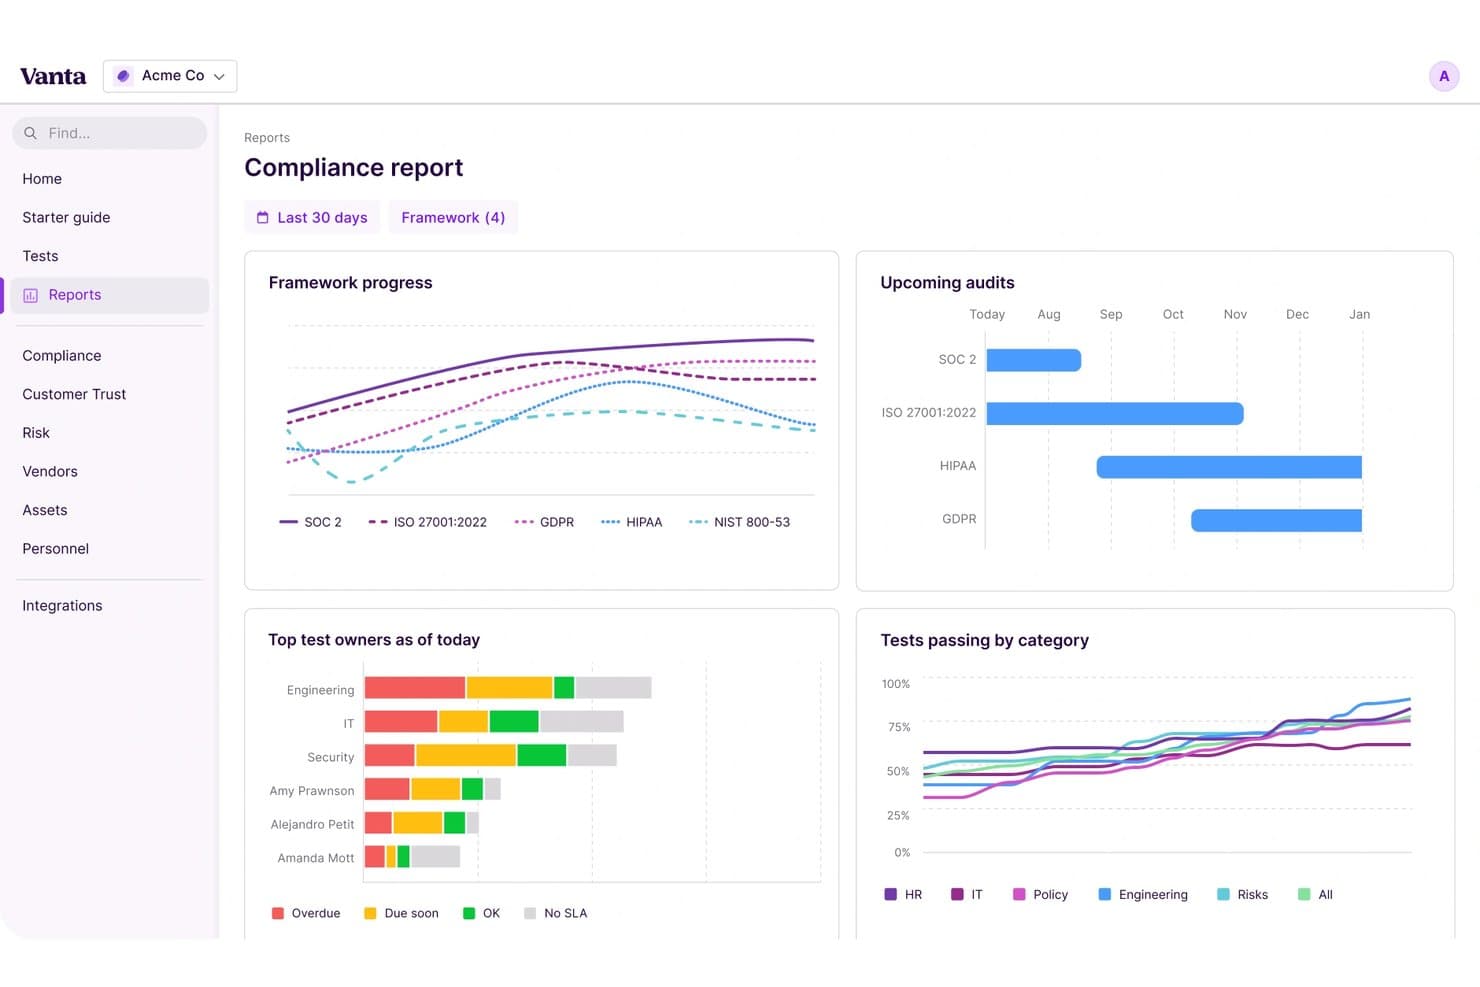
Vanta bietet ein Dashboard für Compliance-Berichte mit Fortschrittsverfolgung für Rahmenwerke. Vanta ist eine automatisierte Plattform für Sicherheits-Compliance, die auf kontinuierlicher Überwachung von Kontrollen, KI-gestütztem Richtlinienmanagement und der Erfassung von Nachweisen für mehr als 15 Rahmenwerke basiert, darunter SOC 2, ISO 27001, HIPAA und PCI DSS.
Für wen ist Vanta am besten geeignet?
Vanta eignet sich besonders für Cloud-native Start-ups und Technologieunternehmen in der Wachstumsphase, die ihr erstes SOC-2- oder ISO-27001-Audit durchführen.
Warum ich Vanta ausgewählt habe
Vanta steht auf meiner engeren Auswahlliste, weil die Plattform die Erfassung von Nachweisen besonders konsequent automatisiert. Ich schätze, dass die Plattform stündlich mehr als 1.400 vorgefertigte Tests in verbundenen Systemen ausführt, sodass Lücken bei den Nachweisen sichtbar werden, bevor ein Prüfer danach fragt. Der Vanta-KI-Agent geht noch einen Schritt weiter, indem er Nachweise in Echtzeit überprüft und fehlgeschlagene Kontrollen automatisch mit Anleitungen zur Behebung kennzeichnet.
Wichtige Funktionen von Vanta
- Rahmenwerkübergreifende Zuordnung: Ordnen Sie eine einzelne Kontrolle mehreren Compliance-Rahmenwerken zu, um das Nachweismanagement effizienter zu gestalten.
- Individuelles Risikoregister: Identifizieren, bewerten und verfolgen Sie die Behebung von Risiken mit integrierten qualitativen und quantitativen Bewertungsoptionen.
- Bibliothek mit Richtlinienvorlagen: Greifen Sie auf vorgefertigte, rahmenwerkspezifische Richtlinienvorlagen mit Versionskontrolle und Workflows zur Bestätigung durch Mitarbeitende zu.
- Vertrauenszentrum: Erstellen Sie ein öffentliches Portal, über das Sie Ihren Echtzeit-Compliance-Status und Ihre Dokumentation mit Interessenten und Partnern teilen können.
Vanta-Integrationen
Vanta bietet native Integrationen mit AWS, Azure, Google Cloud Platform, Okta, OneLogin, GitHub, GitLab, Jira, Slack und Google Workspace. Für individuelle Integrationen ist eine API verfügbar.
Pros and Cons
Pros:
- Mehr als 1.400 automatisierte Kontrolltests werden stündlich ausgeführt
- KI kennzeichnet fehlgeschlagene Kontrollen automatisch
- Rahmenwerkübergreifende Zuordnung reduziert die doppelte Erfassung von Nachweisen
Cons:
- Für einige Kontrollen müssen Nachweise weiterhin manuell hochgeladen werden
- Begrenzte Konfigurationsmöglichkeiten für individuelle Rahmenwerke in komplexen Unternehmen
 10Am besten für die Echtzeitüberwachung von Kontrollen geeignet
Drata
- Kostenlose Demo verfügbar
- Preis auf Anfrage
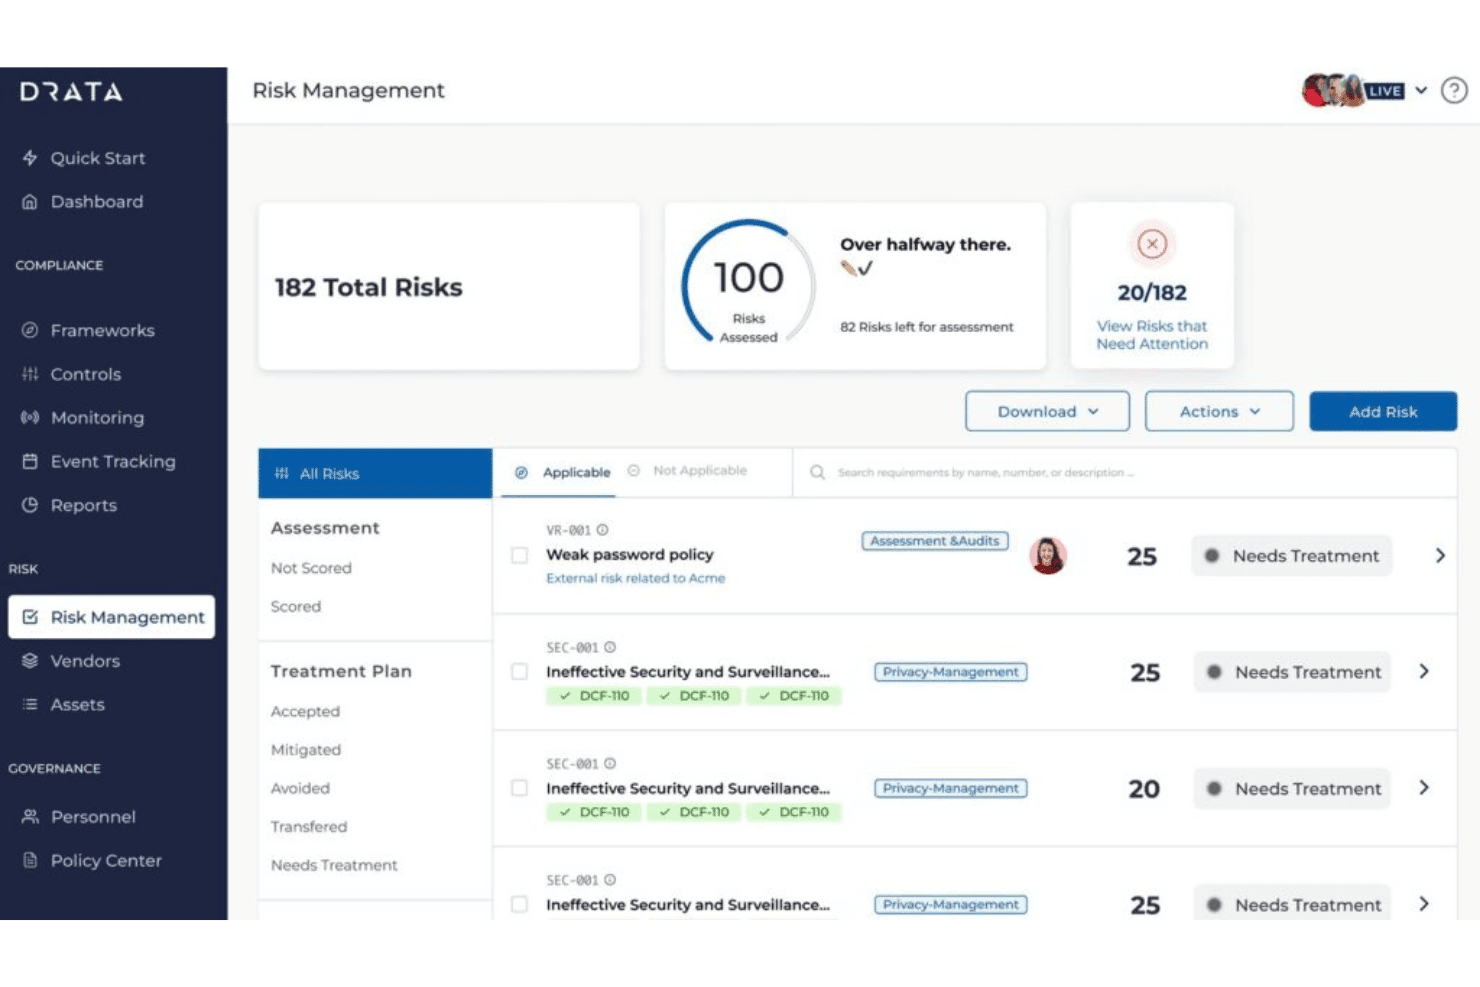
Drata zentralisiert die Nachverfolgung von Risiken und die Planung von Maßnahmen in einem einzigen Dashboard. Drata ist eine KI-native Plattform zur Automatisierung von Compliance, die kontinuierliche Überwachung von Kontrollen, automatisierte Beweiserfassung, Richtlinienverwaltung, Risikoregister, Workflows für Lieferantenrisiken und die Zusammenarbeit mit Prüfern über mehr als 20 Sicherheitsframeworks hinweg kombiniert.
Für wen ist Drata am besten geeignet?
Drata eignet sich besonders für SaaS-Unternehmen in der Wachstumsphase und cloudnative Teams, in denen GRC-Analysten, IT-Compliance-Manager und Sicherheitsingenieure gemeinsam für ein Auditprogramm mit mehreren Frameworks verantwortlich sind.
Warum ich Drata ausgewählt habe
Ich habe Drata als eine der besten Lösungen ausgewählt, weil das Modul für Überwachung & Tests automatisierte Kontrollprüfungen kontinuierlich und nicht nach einem festen Zeitplan durchführt. Wenn eine Kontrolle fehlschlägt, wird sofort ein Plan zur Behebung angezeigt, anstatt auf den nächsten Auditzyklus zu warten. Meiner Erfahrung nach ist eine solche ständige Transparenz selten. Dass Drata in einem einzigen Programm bei mehr als 120 Kontrollen eine automatisierte Beweiserfassung von nahezu 90 % erreicht, hebt die Plattform besonders hervor, wenn SOC 2 und ISO 27001 gleichzeitig umgesetzt werden.
Wichtige Funktionen von Drata
- Frameworkübergreifende Zuordnung: Ordnen Sie eine einzelne Kontrolle mehreren Compliance-Frameworks zu, sodass einmal erfasste Nachweise überall dort verwendet werden können, wo sie relevant sind.
- Risikomanagementmodul: Verwalten Sie ein integriertes Risikoregister mit Bewertung, Zuweisung von Verantwortlichkeiten und Nachverfolgung der Behebung von Sicherheits- und Compliance-Risiken.
- Workflows für Lieferantenrisiken: Bewerten, integrieren und verwalten Sie Drittanbieter mit zentralisierter Nachverfolgung und automatisierter Verteilung von Sicherheitsfragebögen.
- Portal des Vertrauenscenters: Teilen Sie den Compliance-Status in Echtzeit, Dokumentationen und Vertrauenssignale über ein individuell gestaltetes Webportal mit Kunden und Stakeholdern.
Drata-Integrationen
Drata bietet native Integrationen mit AWS, Azure, Google Cloud Platform, Okta, Microsoft 365, Jira, GitHub, GitLab, Slack, Salesforce und BambooHR. Für individuelle Integrationen steht eine API zur Verfügung.
Pros and Cons
Pros:
- Automatisierte Beweiserfassung für mehr als 120 Kontrollen
- Ordnet einzelne Kontrollen frameworkübergreifend mehr als 20 Frameworks zu
- Echtzeitwarnungen mit integrierten Anleitungen zur Behebung
Cons:
- Hohes Warnaufkommen während der Ersteinrichtung der Integrationen
- Die Berichtsanpassung ist für komplexe Anforderungen eingeschränkt
Learn more about Drata:
Weitere Software für Sicherheits-Compliance
Hier finden Sie einige zusätzliche Optionen für Software für Sicherheits-Compliance, die es nicht in meine Auswahl geschafft haben, aber dennoch einen Blick wert sind:
- 11OptroAm besten geeignet für KI-gestützte Compliance-Kontrollen
- 12ServiceNow GRCAm besten für die unternehmensweite Überwachung von Kontrollen
- 13SAI360Am besten für die Abdeckung globaler Compliance-Rahmenwerke
- 14ArcherIdeal für die zentrale Verwaltung von Risiken und Regelkonformität
- 15MetricStreamAm besten für die Audit-Orchestrierung auf Unternehmensebene
- 16IBM OpenPagesAm besten für KI-gestützte regulatorische Berichterstattung
- 17RiskonnectAm besten geeignet für Dashboards zur visuellen Compliance-Überwachung
- 18LogicManagerAm besten für die automatisierte Verwaltung des Richtlinienlebenszyklus
- 19AnecdotesAm besten für anpassbare Compliance-Datenpipelines
- 20Diligent One PlatformAm besten für eine einheitliche Governance von Vorstand und Compliance geeignet
Wie ich Software für Compliance und Sicherheit bewerte
Ich prüfe diese Tools in zwei Ebenen: zunächst grundlegende Anforderungen wie die Automatisierung von SOC-2-Nachweisen und die Überwachung von Kontrollen in Echtzeit, anschließend die Unterscheidungsmerkmale, die zeigen, wo eine Plattform eine andere übertrifft.
Kernfunktionen (Grundvoraussetzungen für diese Liste)
Bei der Auswahl der Tools für meine Liste bewerte ich jedes einzelne auf einer Skala von 0 (bietet die Funktionalität nicht an) bis 5 (zeichnet sich in diesem Bereich aus) für jede der unten aufgeführten Kernfunktionen. Anschließend rechne ich die Gesamtpunktzahl des Tools in einen Prozentsatz um und verwende 65 % als Maßstab, um die allgemeine Eignung für die Liste zu beurteilen.
- Abdeckung von Frameworks: Ich achte auf vorgefertigte Kontrollzuordnungen für wichtige Standards wie SOC 2, ISO 27001, HIPAA und PCI DSS sowie auf übergreifende Zuordnungen, damit eine Kontrolle mehrere Frameworks erfüllt.
- Automatisierte Beweiserfassung: Das manuelle Erstellen von Screenshots und Exportieren von Protokollen kostet viel Zeit. Ich bewerte, wie viele native Integrationen eine Plattform für Cloud-, Identitäts- und Code-Repository-Systeme bietet.
- Kontinuierliche Überwachung von Kontrollen: Zeitpunktbezogene Prüfungen übersehen Abweichungen zwischen Audits. Ich achte auf Tests in Echtzeit oder nahezu in Echtzeit, die Kontrollfehler melden und umsetzbare Warnungen bereitstellen.
- Richtlinienverwaltung: Vorlagenbibliotheken, Versionskontrolle und Workflows zur Bestätigung durch Mitarbeitende sind allesamt wichtig. Ich prüfe, ob Richtlinien direkt den Anforderungen eines Frameworks zugeordnet sind oder isoliert existieren.
- Risikobewertung & Risikomanagement: Ich bewerte die Tiefe des Risikoregisters und prüfe dabei, ob die Plattform sowohl quantitative als auch qualitative Bewertungen, Maßnahmenpläne und die Nachverfolgung von Behebungen unterstützt.
- Auditverwaltung: Funktionen für die Zusammenarbeit mit Auditoren wie schreibgeschützte Portale, die Verknüpfung von Nachweisen und die Nachverfolgung von Anfragen reduzieren den Abstimmungsaufwand. Ich achte auf Tools, die alles an einem Ort zusammenhalten.
Sobald ich eine Liste von Tools habe, die die Kriterien erfüllen, prüfe ich, wodurch sich die einzelnen Plattformen unterscheiden.
Unterscheidungsmerkmale (Wodurch sich Anbieter abheben)
So vergleiche ich die verschiedenen Anbieter miteinander:
Hervorstechende Funktionen
Die übergreifende Zuordnung zu mehreren Frameworks ist ein wichtiges Unterscheidungsmerkmal. Wenn eine Zugriffskontrolle gleichzeitig SOC 2, ISO 27001 und HIPAA zugeordnet ist, vermeiden Sie die doppelte Erfassung von Nachweisen für verschiedene Audits. Ich bewerte außerdem Module für das Risikomanagement von Anbietern und prüfe insbesondere, ob Bewertungen von Drittanbietern und die Nachverfolgung von Fragebögen direkt mit Ihrer Compliance-Position verknüpft sind. Auch die Beantwortung von Fragebögen mithilfe von KI ist eine Betrachtung wert, da das automatische Ausfüllen von SIG- oder CAIQ-Antworten anhand früherer Antworten während Vertriebszyklen viele Stunden spart.
Über die Funktionen hinaus
Partnerschaften mit Auditoren sind wichtig. Ich prüfe, ob eine Plattform etablierte Beziehungen zu akkreditierten Prüfungsgesellschaften unterhält und schreibgeschützte Portale anbietet, über die Auditoren Nachweise direkt abrufen können. Die Integrationstiefe in den Technologie-Stack ist ebenso wichtig – oberflächliche Konnektoren zu AWS oder Okta reichen nicht aus, wenn sie keine detaillierten Nachweise abrufen. Ich bewerte außerdem die Preistransparenz, insbesondere wie sich die Kosten erhöhen, wenn weitere Frameworks hinzugefügt werden. Ein Start-up, das sein erstes SOC-2-Audit anstrebt, hat ganz andere Anforderungen als ein mittelständisches Team, das vier oder fünf Zertifizierungen verwaltet.
So wählen Sie eine Software für Sicherheits-Compliance aus
Fragen Sie sich, welche Software für Sicherheits-Compliance Ihr nächstes Audit tatsächlich einfacher macht – und nicht nur auf dem Papier Automatisierung verspricht?
| Wenn Ihre Priorität … ist | Achten Sie auf … |
|---|---|
| Wenn Ihre Priorität … istSchnelligkeit bis zum ersten Audit | Achten Sie auf …Geführtes Onboarding in Verbindung mit Checklisten für Meilensteine |
| Wenn Ihre Priorität … istDie gleichzeitige Verwaltung mehrerer Frameworks | Achten Sie auf …Frameworkübergreifende Zuordnung von Kontrollen und Wiederverwendung von Richtlinien |
| Wenn Ihre Priorität … istDie Reduzierung der manuellen Nachweiserfassung | Achten Sie auf …Umfangreiche native Integrationen für Cloud, HRIS und IdP |
| Wenn Ihre Priorität … istDie effiziente Erfüllung von Anfragen der Auditoren | Achten Sie auf …Arbeitsbereiche für die Zusammenarbeit mit Auditoren und schreibgeschütztem Zugriff |
| Wenn Ihre Priorität … istDie Skalierung der Compliance mit dem Wachstum Ihres Unternehmens | Achten Sie auf …Planbare Preismodelle pro Framework oder pro Benutzer |
So prüfen Sie Ihre Auswahl
- Testen Sie die tatsächliche Erfassung von Nachweisen: Führen Sie eine Testintegration durch und exportieren Sie aus mindestens zwei wichtigen Systemen ein Nachweisartefakt.
- Prüfen Sie die Richtlinien-Workflows von Anfang bis Ende: Bitten Sie um eine Demo, in der die Versionierung von Richtlinien und die Bestätigungen durch Mitarbeitende praktisch gezeigt werden.
- Fordern Sie einen Nachweis für die Zusammenarbeit bei Audits an: Lassen Sie sich vom Anbieter einen Auditor-Zugang oder einen Screenshot des Portals mit Beispielanfragen und Statusaktualisierungen bereitstellen.
- Überprüfen Sie die Integrationsabdeckung: Reichen Sie ein Ticket mit Ihren wichtigen SaaS-, IaaS- und HR-Systemen ein und prüfen Sie die Reaktionszeit und Genauigkeit bei der Unterstützung direkter Integrationen.
- Abwägung zwischen Automatisierung und Beratung: Entscheiden Sie, ob Sie vollständig automatisierte Compliance für mehr Schnelligkeit wünschen oder eine Plattform mit Zugang zu Compliance-Beratern für praktische Unterstützung bevorzugen.
Was ist Software für Sicherheits-Compliance?
Software für Sicherheits-Compliance ist eine Plattform, die IT-, Compliance- und Sicherheitsteams dabei unterstützt, die Sammlung von Nachweisen zu automatisieren, Kontrollen zu überwachen und regulatorische Anforderungen über mehrere Frameworks hinweg zu verwalten. Mit integrierten Anbindungen und vorab zugeordneten Kontrollen reduzieren diese Plattformen den manuellen Aufwand bei der Prüfungsvorbereitung und unterstützen die kontinuierliche Überwachung, damit Sie sich ändernden Standards immer einen Schritt voraus sind. So können Sie Workflows zentralisieren, sich auf externe Prüfungen vorbereiten und sowohl laufende Compliance-Anforderungen als auch neue Framework-Anforderungen erfüllen.
Funktionen von Software für Sicherheits-Compliance
Achten Sie bei der Auswahl von Software für Sicherheits-Compliance auf die folgenden wichtigen Funktionen:
- Abdeckung von Frameworks: Unterstützt mehrere Standards wie SOC 2, ISO 27001, HIPAA und PCI DSS mit vorgefertigten Kontrollbibliotheken und Zuordnungen.
- Automatisierte Nachweiserfassung: Verbindet sich mit Systemen wie AWS, Azure, Okta und HRIS-Plattformen, um Prüfungsnachweise automatisch und ohne manuelle Uploads zu erfassen.
- Kontinuierliche Kontrollüberwachung: Verfolgt die Wirksamkeit von Sicherheitskontrollen in Echtzeit und benachrichtigt Benutzer über Fehler oder Abweichungen von Richtlinienanforderungen.
- Richtlinienverwaltung: Bietet Vorlagen für Richtlinien, Versionsverfolgung und Workflow-Tools, damit Mitarbeiter die Compliance direkt auf der Plattform bestätigen oder bescheinigen können.
- Risikoregister: Ermöglicht Benutzern, Risiken im Zusammenhang mit Datensicherheit, Datenschutz und regulatorischen Verpflichtungen zu identifizieren, zu bewerten und deren Behebung zu verfolgen.
- Prüfungsverwaltung: Bietet Arbeitsbereiche für die Zusammenarbeit mit Prüfern, die Nachverfolgung von Anfragen und den sicheren Austausch von Nachweisen und unterstützt gleichzeitig die Compliance-Berichterstattung.
- Risikomanagement für Anbieter: Zentralisiert Risikobewertungen von Drittanbietern, automatisiert Sicherheitsfragebögen und hilft bei der Überwachung Ihrer erweiterten Angriffsfläche.
- Zugriffskontrollen: Legt Berechtigungen und eine rollenbasierte Zugriffsverwaltung fest, um sensible Compliance-Daten einzuschränken und Zugriffsüberprüfungen zu unterstützen.
- Berichte und Dashboards: Fassen Sicherheitslage, Compliance-Status, Risikotrends und Prüfungsfortschritt für Stakeholder und Compliance-Beauftragte zusammen.
- Bibliothek für Integrationen: Enthält einen Katalog nativer Integrationen für Cloud-, Identitäts-, HR-, Ticketing- und Systeme zur Verwaltung von Schwachstellen.
Übliche KI-Funktionen von Software für Sicherheits-Compliance
Über die oben aufgeführten Standardfunktionen von Software für Sicherheits-Compliance hinaus integrieren viele dieser Lösungen KI mit Funktionen wie:
- Automatisierte Beantwortung von Fragebögen: Verwendet KI, um frühere Antworten und Dokumentationen zu analysieren und anschließend Antworten auf Sicherheitsfragebögen wie CAIQ oder SIG zu entwerfen, wodurch bei Anbieterüberprüfungen viele Stunden eingespart werden.
- Validierung von Nachweisen und Anomalieerkennung: KI überprüft gesammelte Nachweise auf Unstimmigkeiten, fehlende Daten oder Anzeichen einer Abweichung von Kontrollen und markiert Probleme, bevor Prüfungen oder Compliance-Verstöße auftreten.
- Empfehlungen zur Kontrollzuordnung: Schlägt optimale Zuordnungen zwischen Kontrollen und mehreren Frameworks vor, indem die Umgebung und Compliance-Anforderungen analysiert werden, wodurch der manuelle Abgleich reduziert wird.
- Prädiktive Risikobewertung: KI-Modelle bewerten vergangene Vorfälle und den aktuellen Status der Kontrollen, um potenzielle Compliance-Risiken vorherzusagen und Maßnahmen zur Behebung zu priorisieren.
- Richtliniensuche in natürlicher Sprache: Ermöglicht Benutzern, Richtlinien und Compliance-Dokumentationen in dialogorientierter Sprache abzufragen, wodurch relevante Anforderungen oder Nachweise leichter gefunden werden können.
Vorteile von Software für Sicherheits-Compliance
Die Implementierung von Software für Sicherheits-Compliance bietet Ihrem Team und Ihrem Unternehmen mehrere Vorteile. Hier sind einige davon:
- Weniger Zeitaufwand für die Prüfungsvorbereitung: Die automatisierte Nachweiserfassung und Prüferportale minimieren den manuellen Aufwand, der zur Vorbereitung auf externe Bewertungen erforderlich ist.
- Compliance-Transparenz in Echtzeit: Durch kontinuierliche Kontrollüberwachung und Dashboards können Sie Lücken oder fehlgeschlagene interne Kontrollen sofort erkennen, anstatt auf geplante Prüfungen zu warten.
- Vereinfachte Verwaltung mehrerer Frameworks: Die Zuordnung von Kontrollen über die einzelnen Cybersicherheits-Frameworks hinweg ermöglicht es Ihnen, die Compliance mit SOC 2, ISO 27001, HIPAA und anderen Standards über eine einzige Plattform aufrechtzuerhalten.
- Zentralisierte Risikoverfolgung: Risikoregister und Dashboards verfolgen Sicherheits- und Compliance-Risiken, den Status der Behebung und Trends an einem Ort.
- Effiziente Richtlinienverwaltung: Richtlinienvorlagen, Versionierung und Workflows zur Bestätigung machen die Compliance der Mitarbeiter schneller und strukturierter.
- Skalierbar mit Ihrem Wachstum: Integrationsbibliotheken und flexible Preise ermöglichen es, Ihr Compliance-Programm zu erweitern, wenn Sie Teammitglieder, Frameworks oder Regionen hinzufügen.
- Verbesserte Bewertungen von Drittanbietern: Module für das Risikomanagement von Anbietern und KI-gestützte Antworten auf Fragebögen vereinfachen die Aufnahme und Überwachung von Lieferanten und Partnern.
Kosten und Preise von Software für Sicherheits-Compliance
Die Auswahl einer Software für Sicherheits-Compliance erfordert ein Verständnis der verschiedenen verfügbaren Preismodelle und Tarife. Die Kosten variieren je nach Funktionen, Teamgröße, Erweiterungen und weiteren Faktoren. Die folgende Tabelle fasst gängige Tarife, deren Durchschnittspreise und typische Funktionen zusammen, die in Lösungen für Sicherheits-Compliance enthalten sind:
Vergleichstabelle der Tarife für Software für Sicherheits-Compliance
| Tarifart | Durchschnittlicher Preis | Häufige Funktionen |
|---|---|---|
| TarifartKostenloser Tarif | Durchschnittlicher Preis$0 | Häufige FunktionenGrundlegende Abdeckung von Frameworks, begrenzte Uploads von Nachweisen, eine Standardintegration und grundlegende Berichterstellung. |
| TarifartPersönlicher Tarif | Durchschnittlicher Preis$30–$75/Benutzer/Monat | Häufige FunktionenZentrale Automatisierung der Compliance, eine kleine Integrationsbibliothek, Richtlinienvorlagen und Unterstützung für ein einzelnes Framework. |
| TarifartGeschäftstarif | Durchschnittlicher Preis$120–$300/Benutzer/Monat | Häufige FunktionenZuordnung zu mehreren Frameworks, Risikoregister, Prüfungsmanagement, native Integrationen und Module für das Lieferantenmanagement. |
| TarifartUnternehmenstarif | Durchschnittlicher Preis$400–$800/Benutzer/Monat | Häufige FunktionenIndividuelle Integrationen, erweiterte Analysen, dediziertes Onboarding, API-Zugriff und Support rund um die Uhr. |
FAQs zu Software für Sicherheits-Compliance
Hier finden Sie Antworten auf häufige Fragen zu Software für Sicherheits-Compliance:
Wie unterstützt Software für Sicherheits-Compliance die Vorbereitung auf Prüfungen?
Software für Sicherheits-Compliance automatisiert die Erfassung von Nachweisen, verfolgt Anfragen von Prüfern und zentralisiert die Dokumentation. Dadurch kann Ihr Team schneller prüfungsbereit sein und den manuellen Aufwand reduzieren.
Kann Software für Sicherheits-Compliance mehrere Compliance-Frameworks gleichzeitig unterstützen?
Ja, die meisten Lösungen ermöglichen es Ihnen, Kontrollen und Richtlinien mehreren Frameworks wie SOC 2, ISO 27001 und HIPAA zuzuordnen, sodass Sie doppelte Arbeit vermeiden.
Welche Integrationen sind in Software für Sicherheits-Compliance unverzichtbar?
Zu den wichtigsten Integrationen gehören Cloud-Anbieter, Tools für das Personal- und Identitätsmanagement, Ticketsysteme und Quellcode-Repositorys. Dadurch lässt sich die Erfassung von Compliance-Nachweisen leichter automatisieren.
Ist Software für Sicherheits-Compliance für kleine Unternehmen geeignet?
Ja, es gibt Einstiegstarife für Start-ups und kleine Teams, die grundlegende Compliance-Anforderungen abdecken und gleichzeitig Raum für Wachstum bieten, wenn sich die Anforderungen erweitern.
Wie häufig werden diese Plattformen für neue regulatorische Frameworks aktualisiert?
Die meisten Anbieter veröffentlichen regelmäßig Aktualisierungen, um neue Framework-Versionen und aufkommende Vorschriften zu unterstützen. Dadurch wird das Risiko minimiert, bei Änderungen der Compliance-Anforderungen zurückzufallen.