

Wenn Ihr Team jemals mit Merge-Konflikten zu kämpfen hatte, die einen Sprint verzögerten, oder wenn Stunden an Arbeit aufgrund mangelhafter Versionskontrolle verloren gingen, wissen Sie bereits, warum die Wahl des richtigen Source Control Management (SCM) Tools so wichtig ist. Egal, ob Sie allein arbeiten oder mit einem weltweit verteilten Team: Die Verwaltung von Codebeiträgen, das Nachverfolgen von Änderungen und das Durchsetzen von Best Practices kann schnell chaotisch werden.
Ich habe eng mit Entwicklerteams zusammengearbeitet, um SCM-Tools zu evaluieren und einzuführen, die die Zusammenarbeit tatsächlich verbessern und Reibungen reduzieren. Ich habe diese Tools nicht nur in der Theorie, sondern im echten Projektalltag getestet und weiß, welche Funktionen wirklich das Leben erleichtern – und welche einfach nur für mehr Knöpfe sorgen.
In diesem Leitfaden zeige ich Ihnen die SCM-Tools, die sich besonders durch Zuverlässigkeit, Benutzerfreundlichkeit und Unterstützung der Zusammenarbeit auszeichnen. Egal, ob Sie ein Monorepo pflegen oder mit Microservices jonglieren – mit diesen Empfehlungen verwalten Sie Ihren Codebestand souveräner.
Warum Sie unseren Software-Empfehlungen vertrauen können
6,700+
Reviews
20
Industry experts
16+
Evaluation factors
14
Years
Unser Team testet und bewertet Software seit 2012. Als Tech-Führungskräfte wissen wir selbst, wie schwierig – und wichtig – es ist, die richtige Software auszuwählen.
Für diesen Leitfaden haben wir Tools mithilfe von praktischen Tests und unabhängiger Recherche bewertet und dabei unsere Bewertungskriterien angewendet.
Unsere Bewertungen spiegeln unser menschliches redaktionelles Urteilsvermögen wider, keine Verkaufsstrategie.
Expertenprüfer:
- Paulo Gardini MiguelTech-Direktor
 Tim FisherVP für KI
 Gabriel RosasTech Lead & Software-Architekt
 Christhian GruhnTech Lead & Plattform-Architekt

SCM-Tools Zusammenfassung
Diese Vergleichstabelle fasst die Preisinformationen meiner besten SCM-Tool-Auswahl zusammen, damit Sie das passende für Ihr Budget und Ihre Geschäftsanforderungen finden.
| Tool | Best For | Trial Info | Price | ||
|---|---|---|---|---|---|
| 1 | Am besten für Git- und SVN-Teams auf einer Plattform geeignet | 30-tägige kostenlose Testversion und kostenloser Tarif verfügbar | Ab $35/Monat | Website | |
| 2 | Am besten geeignet für Teams mit mehreren Versionskontrollsystemen in vollständig isolierten Umgebungen | 30-tägige kostenlose Testversion | Ab $75/Benutzer/Jahr (jährlich abgerechnet) | Website | |
| 3 | Am besten für Teams mit mehreren VCS in einer verwalteten Cloud | 14-tägige kostenlose Testversion | Ab 12,50 $/Benutzer/Monat | Website | |
| 4 | Am besten für Workflows von Spieleentwicklungs- und Künstlerteams geeignet | Kostenloser Plan verfügbar | Ab $38/Sitzplatz/Monat | Website | |
| 5 | Am besten für selbst gehostetes Git auf minimaler Infrastruktur geeignet | 30-tägige kostenlose Testversion | Ab 9,50 $/Benutzer/Monat (jährlich abgerechnet) | Website | |
| 6 | Am besten für KI-gestützte Codeprüfung in großem Maßstab geeignet | Ja | $4/user/month | Website | |
| 7 | Am besten für die Nachverfolgbarkeit von Code im Atlassian-Stack geeignet | Kostenloser Tarif verfügbar | Ab $3.65/Benutzer/Monat | Website | |
| 8 | Am besten für DevSecOps-Quellcodeverwaltung aus einer Hand | Kostenloser Tarif verfügbar | Ab $29/Nutzer/Monat (jährlich abgerechnet) | Website | |
| 9 | Am besten geeignet für Code-Reviews vor dem Zusammenführen im großen Maßstab | 30-tägige kostenlose Testversion | Ab $18,000/Jahr (jährlich abgerechnet) | Website | |
| 10 | Am besten für Entwicklungsteams im Microsoft-Stack geeignet | Kostenloser Tarif verfügbar | Ab $6.00/Benutzer/Monat | Website |


SCM-Tools Testberichte
Nachfolgend finden Sie meine detaillierten Zusammenfassungen der besten SCM-Tools aus meiner Auswahlliste. Meine Bewertungen bieten einen genauen Einblick in die wichtigsten Funktionen, Vor- & Vorteile, Integrationen und idealen Einsatzbereiche der jeweiligen Tools, um Ihnen die Auswahl zu erleichtern.
 Am besten für Git- und SVN-Teams auf einer Plattform geeignet
- 30-tägige kostenlose Testversion und kostenloser Tarif verfügbar
- Ab $35/Monat
Visit WebsiteCustomer Rating:4.5/5This rating combines scores from multiple user review sites to reflect overall customer sentiment about the product.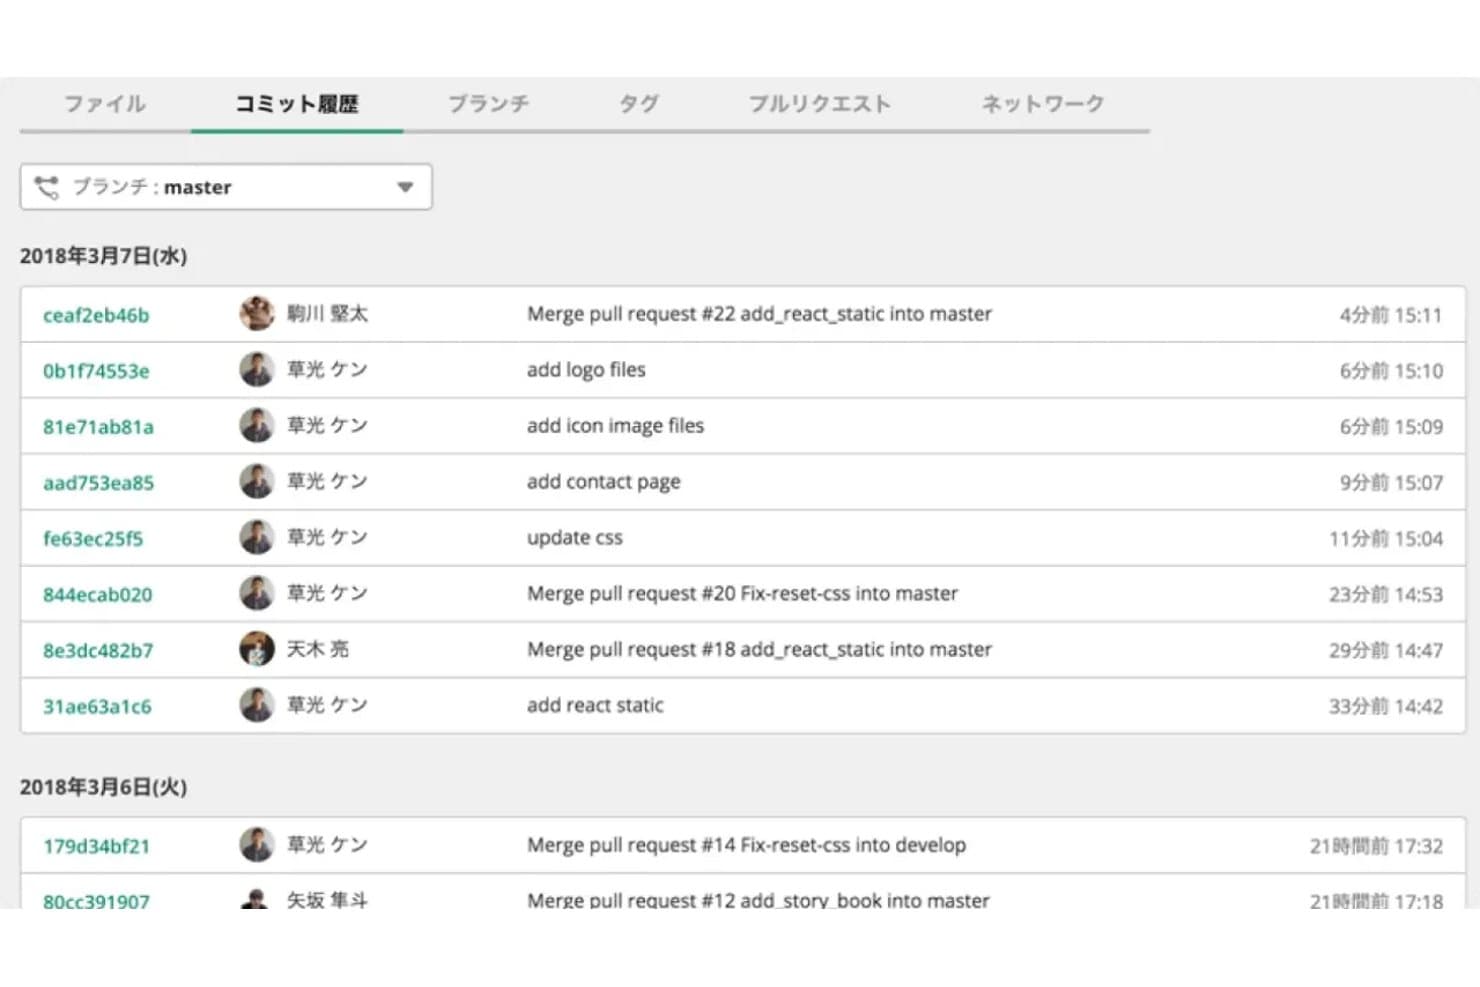
Backlog zeigt einen vollständigen Git-Commit-Verlauf mit Autoren und Zeitstempeln. Backlog ist eine Plattform für Projekt- und Quellcodeverwaltung, die das Hosting von Git- und SVN-Repositorys mit integrierter Aufgabenverfolgung, Pull-Request-Workflows und Branchverwaltung kombiniert.
Für wen ist Backlog am besten geeignet?
Backlog eignet sich für Teams, die Git und SVN parallel einsetzen, insbesondere für Teams im Übergang von einer zentralisierten zu einer verteilten Versionskontrolle, die eine in dasselbe Tool integrierte Aufgabenverfolgung benötigen.
Warum ich Backlog ausgewählt habe
Backlog gehört zu meiner engeren Auswahl, weil es eines der wenigen Quellcodeverwaltungstools ist, die Git und SVN wirklich parallel unterstützen – auf derselben Plattform und im selben Projekt. Mir gefällt, dass Commits ohne Einrichtung eines Plugins direkt mit Aufgaben verknüpft werden. Wenn ein Entwickler also eine Fehlerbehebung in einen geschützten Branch überträgt, ist die Verbindung zwischen Code und Arbeitselement bereits vorhanden. Teams im Übergang von SVN müssen ihren Workflow während der Migration nicht auf zwei Tools aufteilen.
Wichtige Funktionen von Backlog
- Geschützte Branches: Administratoren können den Schreib- und Löschzugriff auf bestimmte Branches beschränken und Berechtigungen auf Benutzer- oder Teamebene vergeben.
- Pull-Request-Workflow: Git-Repositorys unterstützen Zusammenführungen auf Basis von Pull Requests mit Kommentaren direkt im Code, nebeneinander angezeigten Vergleichen, der Zuweisung von Prüfern sowie Aktionen zum Genehmigen und Ablehnen.
- Unternehmenskontrollen für den Zugriff: SAML-SSO, SCIM-Bereitstellung, Active-Directory-Integration, IP-Zulassungslisten und Audit-Protokolle sind in Tarifen für Unternehmen verfügbar.
- Pauschale Preise pro Konto: Die Tarife Standard, Premium und Unternehmen unterstützen eine unbegrenzte Anzahl von Benutzern, sodass die Kosten nicht mit der Mitarbeiterzahl steigen.
Backlog-Integrationen
Backlog bietet dokumentierte Integrationen mit Jenkins, Slack, Microsoft Teams, Google Chat, Cacoo, Google Drive, Microsoft OneDrive, Dropbox und LambdaTest. Die Anbindung an GitHub Actions, die OAuth-2.0-REST-API und Webhooks unterstützen individuelle CI/CD-Workflows.
Pros and Cons
Pros:
- Unterstützt sowohl Git- als auch SVN-Workflows
- Kombiniert Quellcodeverwaltung mit Aufgabenverfolgung
- Pauschale Preise ermöglichen eine unbegrenzte Anzahl von Benutzern pro Tarif
Cons:
- Keine integrierte CI/CD- oder Sicherheitsprüfung
- Der Pull-Request-Workflow ist auf Git beschränkt
Learn more about Backlog: Am besten geeignet für Teams mit mehreren Versionskontrollsystemen in vollständig isolierten Umgebungen
- 30-tägige kostenlose Testversion
- Ab $75/Benutzer/Jahr (jährlich abgerechnet)
Visit WebsiteCustomer Rating:4.8/5This rating combines scores from multiple user review sites to reflect overall customer sentiment about the product.
RhodeCode ermöglicht es Benutzern, Inline-Kommentare zur Codeprüfung in Pull-Requests zu hinterlassen. RhodeCode ist eine selbstgehostete Plattform zur Quellcodeverwaltung, die Git-, Mercurial- und SVN-Repositorys über eine einzige Benutzeroberfläche unterstützt und integrierte Codeprüfung, Zugriffskontrolle sowie KI-gestützte Analysen von Pull-Requests bietet.
Für wen ist RhodeCode am besten geeignet?
RhodeCode eignet sich besonders für Entwicklungsteams in den Bereichen Verteidigung, Fintech oder in regulierten Branchen, die Git-, Mercurial- und SVN-Repositorys hinter einer Firewall verwalten müssen.
Warum ich RhodeCode ausgewählt habe
RhodeCode schafft es auf meine engere Auswahl, weil es eine der wenigen Plattformen zur Quellcodeverwaltung ist, die Git, Mercurial und SVN über eine einzige Benutzeroberfläche verwaltet. Das ist besonders wichtig, wenn sich Ihr Team mitten in einer Migration befindet und es sich nicht leisten kann, ältere Repositorys aufzugeben. Außerdem gefällt mir, dass das RCstack-Docker-Installationsprogramm vollständig offline ausgeführt werden kann, sodass Teams in vollständig isolierten Umgebungen nicht zu einer Cloud-Abhängigkeit gezwungen werden. Die KI-gestützte Codeprüfung, die lokale Bereitstellungen von Modellen unterstützt, bedeutet, dass vertraulicher Code Ihr Netzwerk niemals verlässt.
Wichtige Funktionen von RhodeCode
- Branch-Berechtigungen und Durchsetzung von Zusammenführungen: Schützt Branches vor Force-Pushes und verlangt die Genehmigung einer Codeprüfung, bevor Änderungen zusammengeführt werden können.
- Artefaktverwaltungssystem: Speichert Binärdateien wie Build-Ausgaben und Protokolle außerhalb der Versionskontrolle, mit ACL-gesteuertem Zugriff und Unterstützung für unbegrenzte Dateigrößen.
- Automatische Auswahl von Prüfern: Weist Pull-Requests anhand konfigurierbarer Regeln Prüfer zu, die an Dateipfade, Teams oder Einzelpersonen gebunden sind.
- Prüfprotokolle und Aktivitätsberichte: Zeichnet Zugriffe und Repository-Aktivitäten in Ihrer gesamten Umgebung auf, um Untersuchungen zu Compliance- und Sicherheitsvorfällen zu unterstützen.
Integrationen von RhodeCode
RhodeCode lässt sich in Jenkins, TeamCity, Travis CI, JIRA, Slack, Redmine, Trello und GitHub Issues integrieren. Seine JSON-RPC-API und Webhooks unterstützen benutzerdefinierte CI/CD-Verbindungen und die Automatisierung von Repositorys.
Pros and Cons
Pros:
- Verwaltet Git, Mercurial und SVN gemeinsam
- Bereitstellung in vollständig isolierten Umgebungen für regulierte Bereiche
- KI-gestützte Codeprüfung läuft vollständig lokal
Cons:
- Keine integrierte CI/CD-Pipeline
- Die Benutzeroberfläche wirkt veraltet und umständlich
Learn more about RhodeCode: Am besten für Teams mit mehreren VCS in einer verwalteten Cloud
- 14-tägige kostenlose Testversion
- Ab 12,50 $/Benutzer/Monat
Visit WebsiteCustomer Rating:4.2/5This rating combines scores from multiple user review sites to reflect overall customer sentiment about the product.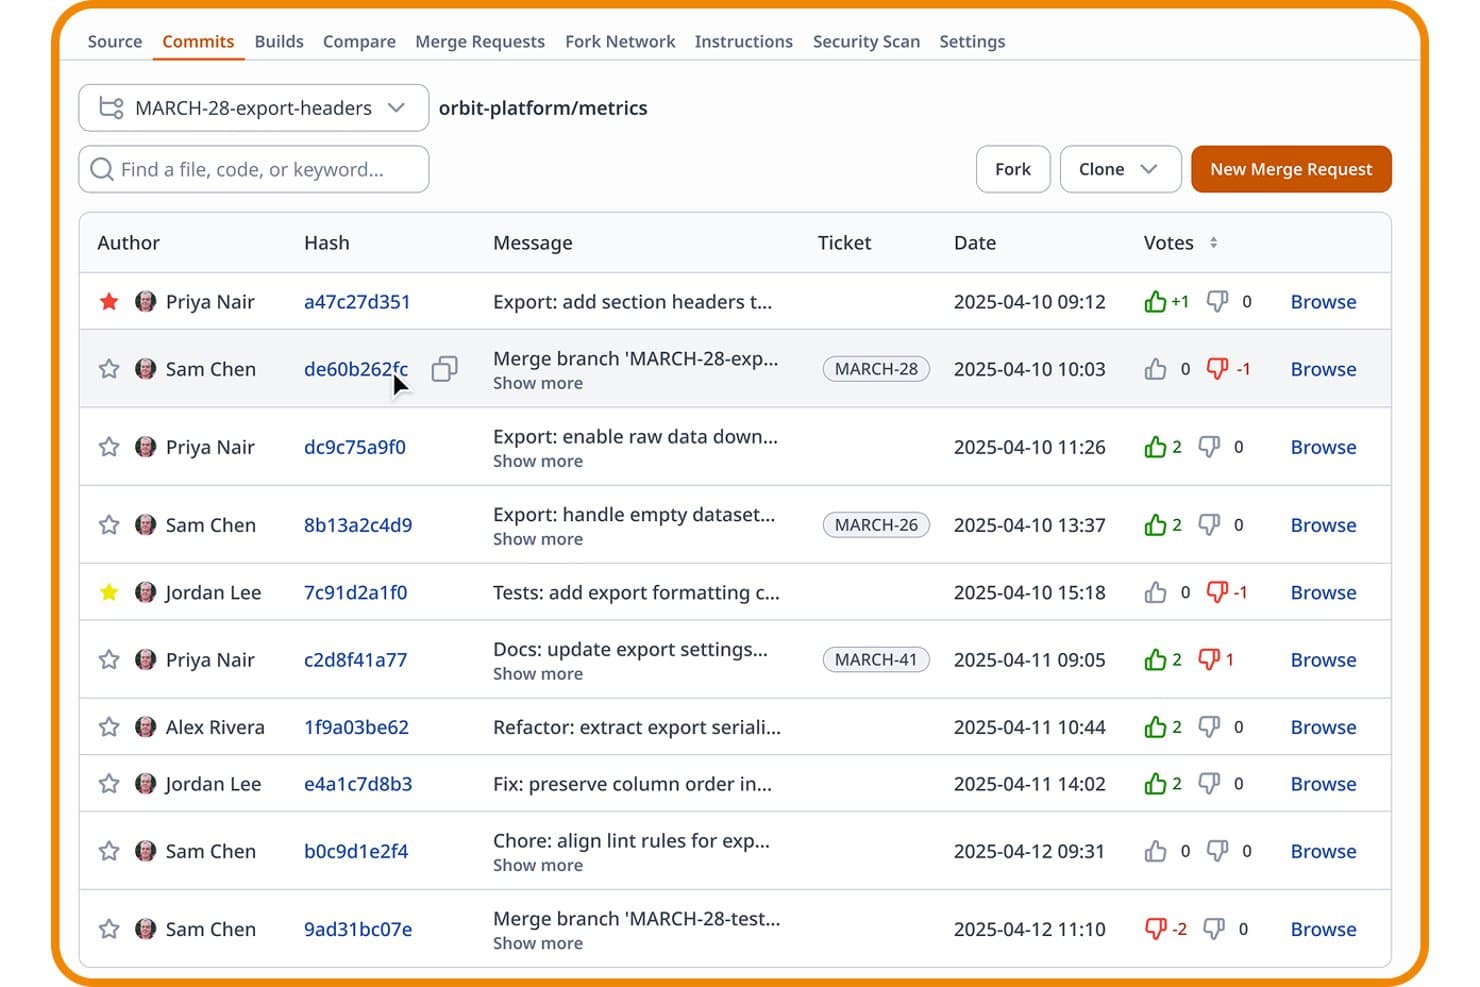
Mit Assembla können Benutzer Commits, Abstimmungen und Tickets in einer Ansicht verfolgen. Assembla ist eine verwaltete SCM-Plattform, die Git, SVN und Perforce in einer einzigen gehosteten Umgebung unterstützt, mit integrierten Code-Review-Workflows, Zugriffskontrollen, Projektmanagement und Integrationen für CI/CD-Pipelines.
Für wen ist Assembla am besten geeignet?
Assembla eignet sich besonders für Engineering-Teams in der Spieleentwicklung, der visuellen Effektproduktion und regulierten Branchen, die Git, SVN und Perforce parallel einsetzen und eine verwaltete Plattform benötigen, die alle drei Systeme abdeckt.
Warum ich Assembla ausgewählt habe
Ich habe Assembla in meine Top-Auswahl aufgenommen, weil es eine der wenigen verwalteten SCM-Plattformen ist, die Git, SVN und Perforce unter einem Dach betreibt – das ist wirklich selten. Besonders gut gefällt mir, dass SVN-Teams Zusammenführungsanfragen, Dateisperren und Zwischenlagerung nutzen können, ohne ihren bestehenden Workflow migrieren zu müssen, während Perforce global replizierte Edge-Instanzen auf AWS für Commits mit geringer Latenz in Spieleentwicklungsstudios und VFX-Pipelines erhält. Tickets sind über alle drei VCS-Typen hinweg direkt mit Commits und Zusammenführungsanfragen verknüpft, sodass die Nachverfolgbarkeit nicht verloren geht, wenn Ihr Team nicht ausschließlich Git verwendet.
Die wichtigsten Funktionen von Assembla
- Scannen nach Geheimnissen: Assembla scannt jeden Commit automatisch, um fest codierte API-Schlüssel und Passwörter zu erkennen, bevor sie die Produktion erreichen.
- Schutz von Entwicklungszweigen und Genehmigungen für Zusammenführungsanfragen: Sie können erforderliche Freigaben durch Prüfer und serverseitige Hooks für Git-, SVN- und Perforce-Repositories erzwingen, bevor eine Zusammenführung durchgeführt wird.
- Integrierte Sprint- und Kanban-Boards: Die Wachstums- und benutzerdefinierten Cloud-Tarife umfassen Sprintplanung, Backlog-Verwaltung, Burndown-Diagramme und Kanban-Kartenwände direkt in der Plattform.
- SAML-2.0-SSO mit RBAC und IP-Zulassungslisten: Assembla unterstützt die Integration mit Active Directory und LDAP sowie granulare rollenbasierte Berechtigungen und Zugriffsbeschränkungen auf Netzwerkebene.
Assembla-Integrationen
Assembla bietet acht dokumentierte native Integrationen, darunter Jenkins, Travis CI, GitHub, Slack, Jira, TestRail, Trello und Zapier. Die REST-API und Webhooks unterstützen benutzerdefinierte CI/CD-Abläufe und Automatisierung.
Pros and Cons
Pros:
- Git, SVN und Perforce gemeinsam ausführen
- Projektmanagement in die Plattform integriert
- Scannen nach Geheimnissen bei jedem Code-Commit
Cons:
- Keine nativen CI/CD-Pipeline-Tools
- Kein dauerhaft kostenloser Tarif verfügbar
Learn more about Assembla: Am besten für Workflows von Spieleentwicklungs- und Künstlerteams geeignet
- Kostenloser Plan verfügbar
- Ab $38/Sitzplatz/Monat
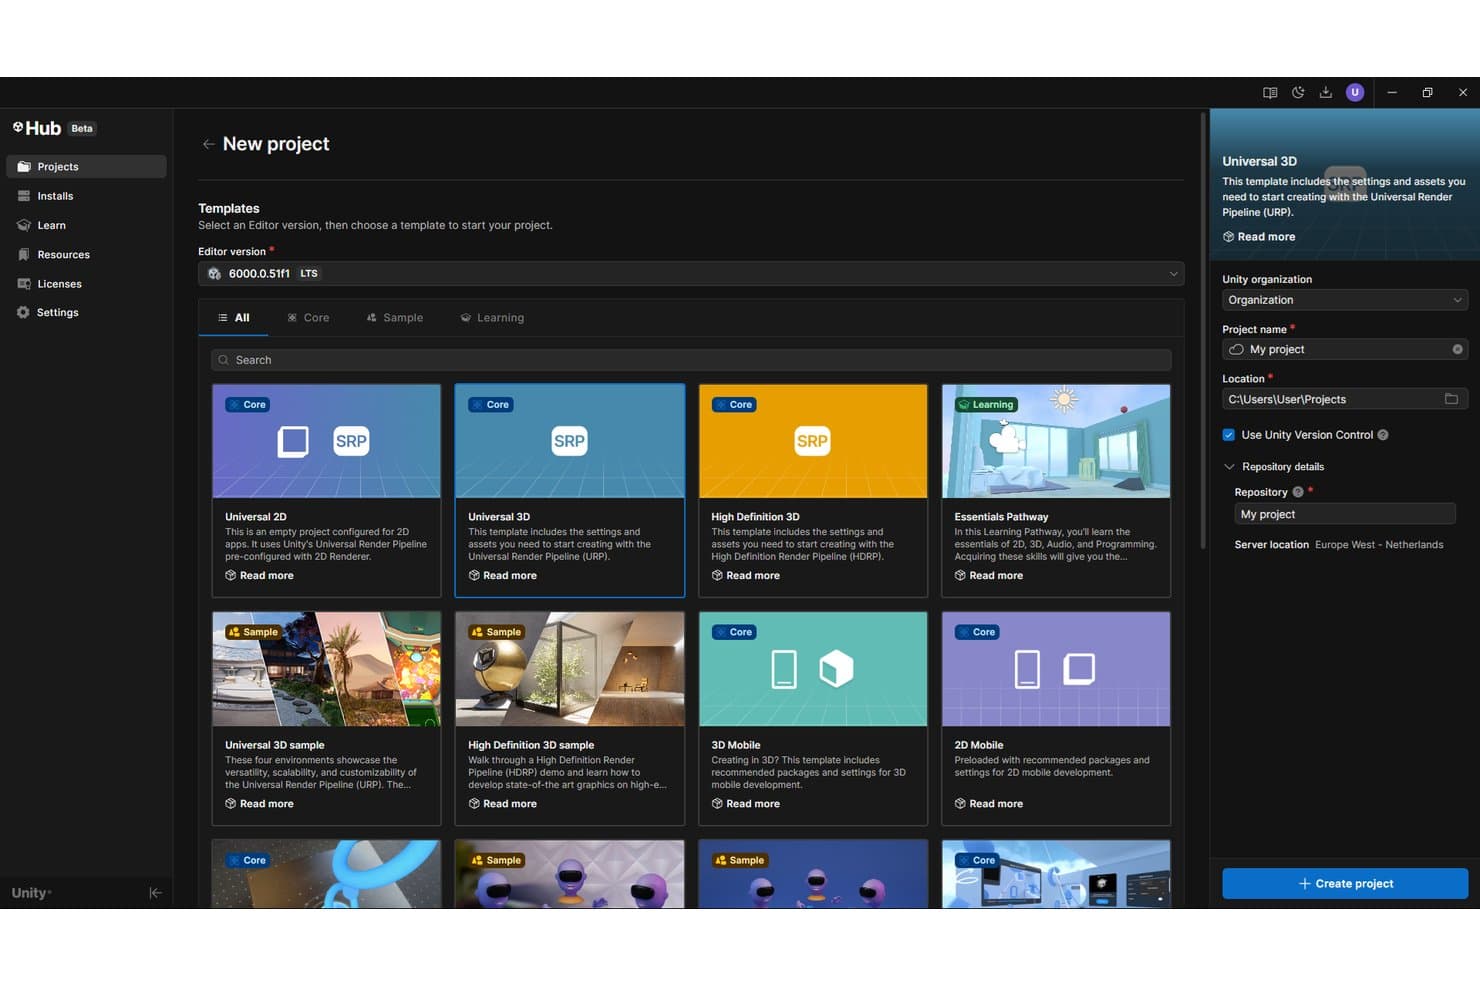
Mit Unity Version Control können Benutzer Projekte erstellen, bei denen die Versionskontrolle standardmäßig aktiviert ist. Unity Version Control ist ein verteiltes Versionskontrollsystem für Spieleentwicklungsstudios und gemischte Entwickler-Künstler-Teams. Es bietet Branching und Merging, Dateisperren, die Verarbeitung großer Binärdateien und automatisierte Merge-Workflows über MergeBot.
Für wen eignet sich Unity Version Control am besten?
Unity Version Control eignet sich besonders für Spieleentwicklungsstudios und Teams für interaktive Medien, die große Binärdateien und gemischte Entwickler-Künstler-Workflows im selben Repository verwalten.
Warum ich Unity Version Control ausgewählt habe
Unity Version Control steht auf meiner engeren Auswahl, weil kein anderes SCM-Tool die Zusammenarbeit zwischen Künstlern und Entwicklern so sauber bewältigt. Besonders gut gefällt mir der Gluon-Client: Künstler sperren Binärdateien und checken sie direkt ein, ohne das vollständige Repository öffnen zu müssen, während Programmierer parallel dazu Branching-Workflows in derselben Codebasis ausführen. Intelligente Sperren werden automatisch über Branches hinweg übernommen, sodass ein gesperrtes Charakter-Rig auch nach dem Zusammenführen eines Branches gesperrt bleibt – ein Konfliktszenario, das Git-basierte Tools nativ einfach nicht lösen können.
Wichtige Funktionen von Unity Version Control
- SemanticMerge: Ein sprachbewusstes Diff- und Merge-Tool, das Konflikte auf Methoden- und Funktionsebene auflöst und dadurch Fehlalarme bei Code-Zusammenführungen reduziert.
- Visueller Branch-Explorer: Eine zeitachsenbasierte grafische Benutzeroberfläche, die die Branch-Historie, Zusammenführungen und Changesets im gesamten Repository anzeigt.
- MergeBot-Automatisierung: Konfigurierbare Bots, die Aufgaben-Branches automatisch zusammenführen, sobald Bedingungen wie der Status eines CI-Builds oder die Genehmigung einer Codeüberprüfung erfüllt sind.
- Replikation von Servern an mehreren Standorten: Zwei oder mehr lokale Server synchronisieren sich über geografische Standorte hinweg und ermöglichen verteilten Teams einen Zugriff mit geringer Latenz auf ein gemeinsames Repository.
Integrationen von Unity Version Control
Unity Version Control bietet dokumentierte Integrationen mit Jenkins, TeamCity, Bamboo, Unity Build Automation, Jira und Slack. Die REST-API unterstützt benutzerdefinierte Automatisierungen und Webhooks, während GitSync und GitServer die Interoperabilität mit Git ermöglichen.
Pros and Cons
Pros:
- Verarbeitet große Binärdateien nativ
- Künstler- und Entwickler-Workflows in einem Repository
- Intelligente Sperren verhindern Konflikte durch das Überschreiben von Assets
Cons:
- Begrenzte Möglichkeiten zur Feinabstimmung von Codeüberprüfungen für Text-Assets
- Kleineres Integrationsökosystem als Git-basierte Tools
Learn more about Unity Version Control: Am besten für selbst gehostetes Git auf minimaler Infrastruktur geeignet
- 30-tägige kostenlose Testversion
- Ab 9,50 $/Benutzer/Monat (jährlich abgerechnet)
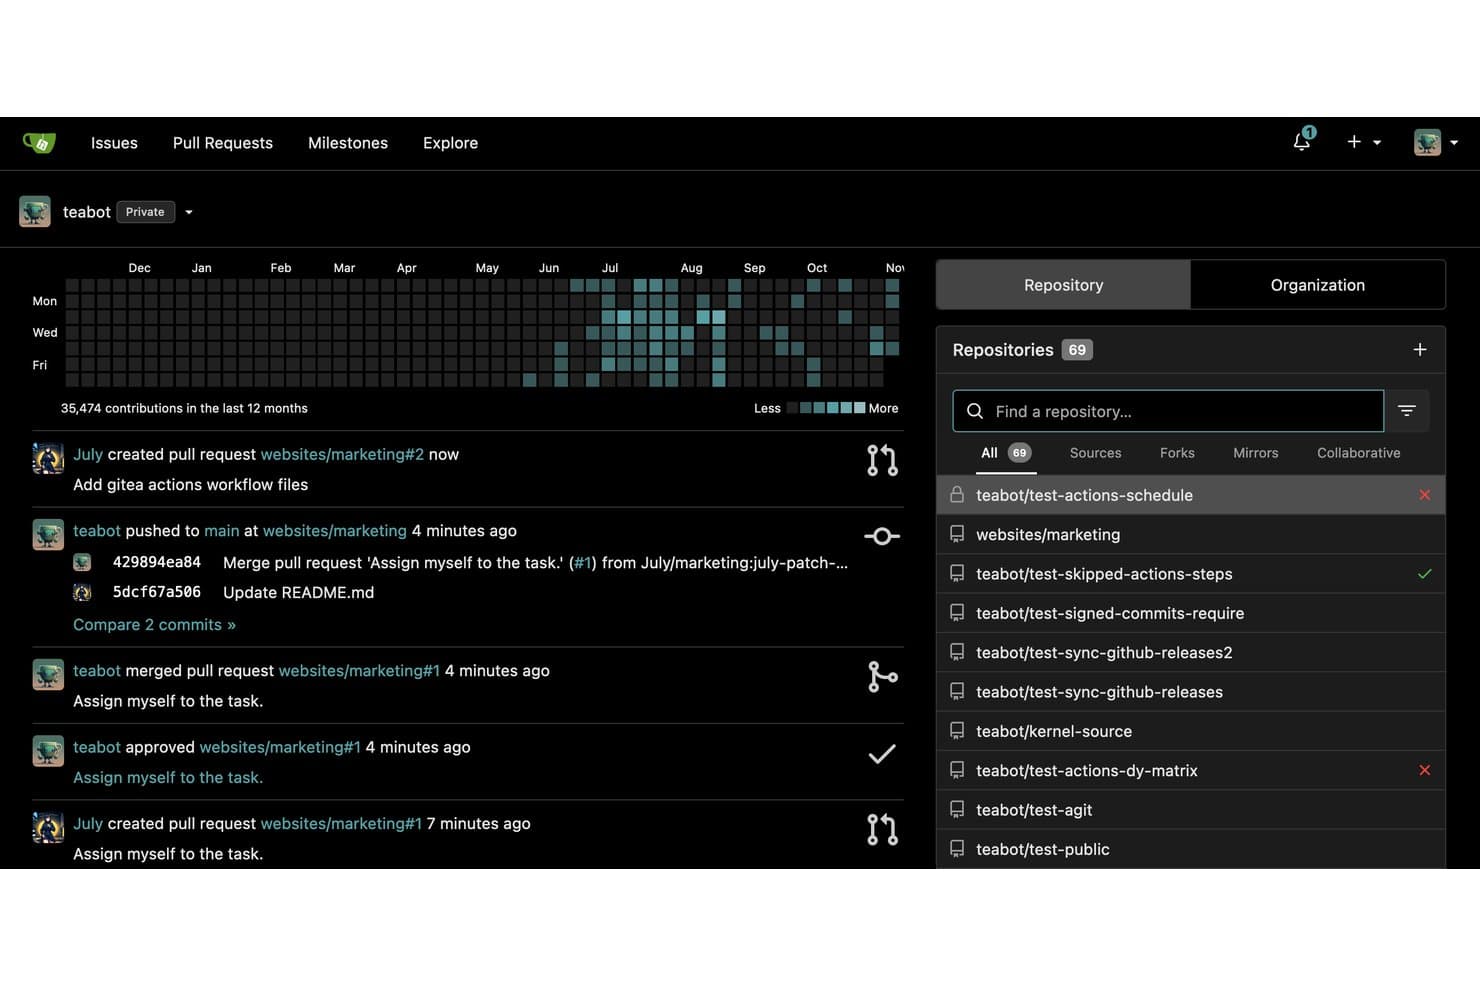
Gitea zentralisiert die Repository-Verwaltung und Aktivitätsverfolgung in einem Dashboard. Gitea ist eine selbst gehostete Git-Plattform, die Code-Hosting, codeprüfungsbasierte Pull-Requests, integrierte CI/CD über Gitea Actions, Problemverfolgung, Kanban-Boards und eine Paketregistrierung mit Unterstützung für mehrere Formate in einer einzigen schlanken Binärdatei bündelt.
Für wen ist Gitea am besten geeignet?
Gitea eignet sich hervorragend für Plattform- und Infrastrukturteams, die vollständiges Git-Hosting auf eingeschränkter oder netzwerkisolierter Infrastruktur benötigen, ohne den Aufwand schwergewichtigerer Plattformen.
Warum ich Gitea ausgewählt habe
Gitea hat sich einen Platz auf meiner Auswahlliste verdient, weil es vollständiges Git-Hosting, Gitea Actions (mit GitHub Actions kompatible CI/CD), integrierte Problemverfolgung und eine Paketregistrierung mit mehr als 20 Formaten in einer einzigen Go-Binärdatei bündelt, die mit nur 150–200 MB RAM auskommt. Ich habe es speziell für Teams ausgewählt, die in netzwerkisolierten oder ressourcenbeschränkten Umgebungen arbeiten, in denen der Betrieb einer GitLab-Instanz schlicht nicht realistisch ist. Regeln zum Schutz von Branches werden organisationsweit übernommen, und die gesamte Plattform lässt sich ohne externe Abhängigkeiten bereitstellen.
Wichtige Funktionen von Gitea
- Regeln zum Schutz von Branches: Legen Sie Bedingungen fest, die erfüllt sein müssen, bevor Code in geschützte Branches zusammengeführt werden kann, einschließlich erforderlicher Genehmigungen und Statusprüfungen.
- AGit-Workflow: Reichen Sie Patches zur Überprüfung ein, ohne ein Repository zu forken, sodass Mitwirkende Pull-Requests direkt aus ihrem lokalen Branch über einen einzigen Push eröffnen können.
- Paketregistrierung mit mehreren Formaten: Hosten und stellen Sie Pakete in mehr als 20 Formaten bereit – einschließlich npm, PyPI, Maven, Helm und Docker/OCI – innerhalb derselben Instanz wie Ihren Code.
- Kanban-Projektboards: Organisieren Sie Probleme und Pull-Requests in visuellen Board-Spalten, um den Entwicklungsfortschritt über Sprints oder Meilensteine hinweg zu verfolgen.
Gitea-Integrationen
Gitea lässt sich mit Drone, Woodpecker CI, Argo CD, Jenkins, Slack, Discord, Microsoft Teams und Lark integrieren und bietet eine REST-API sowie Webhooks für benutzerdefinierte CI/CD-Verbindungen.
Pros and Cons
Pros:
- Läuft mit minimalen Serverressourcen
- Mit GitHub Actions kompatible CI/CD-Workflows enthalten
- Vollständig ausgestattetes Git-Hosting in einer einzigen Binärdatei
Cons:
- Keine native KI-gestützte Codeüberprüfung
- Unternehmensfunktionen sind auf kostenpflichtige Tarife beschränkt
Learn more about Gitea: Am besten für KI-gestützte Codeprüfung in großem Maßstab geeignet
- Ja
- $4/user/month
Visit WebsiteCustomer Rating:4.8/5This rating combines scores from multiple user review sites to reflect overall customer sentiment about the product.
Hier ist die Codeverwaltungsfunktion in GitHub. GitHub ist eine Git-basierte SCM-Plattform, die das Hosting von Repositorys, Workflows für Verzweigungen und Zusammenführungen, Pull-Request-basierte Codeprüfung, CI/CD über GitHub Actions und KI-gestützte Entwicklung durch GitHub Copilot kombiniert.
Für wen ist GitHub am besten geeignet?
GitHub eignet sich besonders für Entwicklungsteams, die KI-gestützte Codeprüfung, Sicherheitsscans und CI/CD in einer einzigen Plattform integriert benötigen.
Warum ich mich für GitHub entschieden habe
GitHub gehört zu den besten Lösungen auf meiner Auswahlliste, weil seine KI-gestützte Codeprüfung tatsächlich in den Pull-Request-Workflow integriert und nicht nachträglich hinzugefügt wurde. Ich schätze besonders, dass Copilot als echter Prüfer fungiert: Es kennzeichnet Probleme, schlägt Korrekturen vor und erstellt über Copilot Autofix für etwa 90 % der erkannten Alarmtypen automatisch Korrekturen. In Kombination mit Zusammenführungswarteschlangen und CODEOWNERS erhalten Sie eine richtliniengestützte Prüfungspipeline, die sich problemlos auf Hunderte von Repositorys skalieren lässt.
Wichtige Funktionen von GitHub
- GitHub Actions: Eine native CI/CD-Plattform, mit der Sie Code mithilfe YAML-basierter Workflows erstellen, testen und bereitstellen können. Diese Workflows werden durch Push-Ereignisse, Pull Requests, Zeitpläne oder manuelle Ausführung ausgelöst.
- GitHub Advanced Security: Eine Erweiterungssuite mit CodeQL-SAST-Scans, Geheimnisscans mit Push-Schutz und automatischen Dependabot-Aktualisierungen von Abhängigkeiten, die direkt in Pull Requests ausgeführt werden.
- Verwaltete Unternehmensbenutzer (EMU): Ein Bereitstellungsmodell, das Entwicklerkonten an Ihren Identitätsanbieter bindet und Ihrem IT-Team über SAML-SSO und SCIM die vollständige Kontrolle über den gesamten Lebenszyklus des Benutzerzugriffs gibt.
- GitHub Projects: Ein integriertes Tool zur Projektverfolgung mit Tabellen-, Board- und Roadmap-Ansichten, benutzerdefinierten Feldern und Workflow-Automatisierung zur Verwaltung von Issues und Pull Requests über mehrere Repositorys hinweg.
GitHub-Integrationen
GitHub bietet native Integrationen mit Jira und Slack sowie Integrationen über den GitHub Marketplace für Jenkins, CircleCI, Azure Pipelines, Snyk und Datadog. REST- und GraphQL-APIs, Webhooks und GitHub Apps unterstützen benutzerdefinierte Verbindungen für SCM, CI/CD, Sicherheit und Workflows.
Pros and Cons
Pros:
- KI-basierte Codeprüfung kennzeichnet und korrigiert Probleme
- Durchgängige Plattform vom Repository bis zur Bereitstellung
- Starke Compliance für regulierte Branchen
Cons:
- YAML-Workflow-Dateien erfordern Kenntnisse in der Skripterstellung
- Kein integriertes Dashboard für DORA-Metriken
 Am besten für die Nachverfolgbarkeit von Code im Atlassian-Stack geeignet
- Kostenloser Tarif verfügbar
- Ab $3.65/Benutzer/Monat
Visit WebsiteCustomer Rating:4.5/5This rating combines scores from multiple user review sites to reflect overall customer sentiment about the product.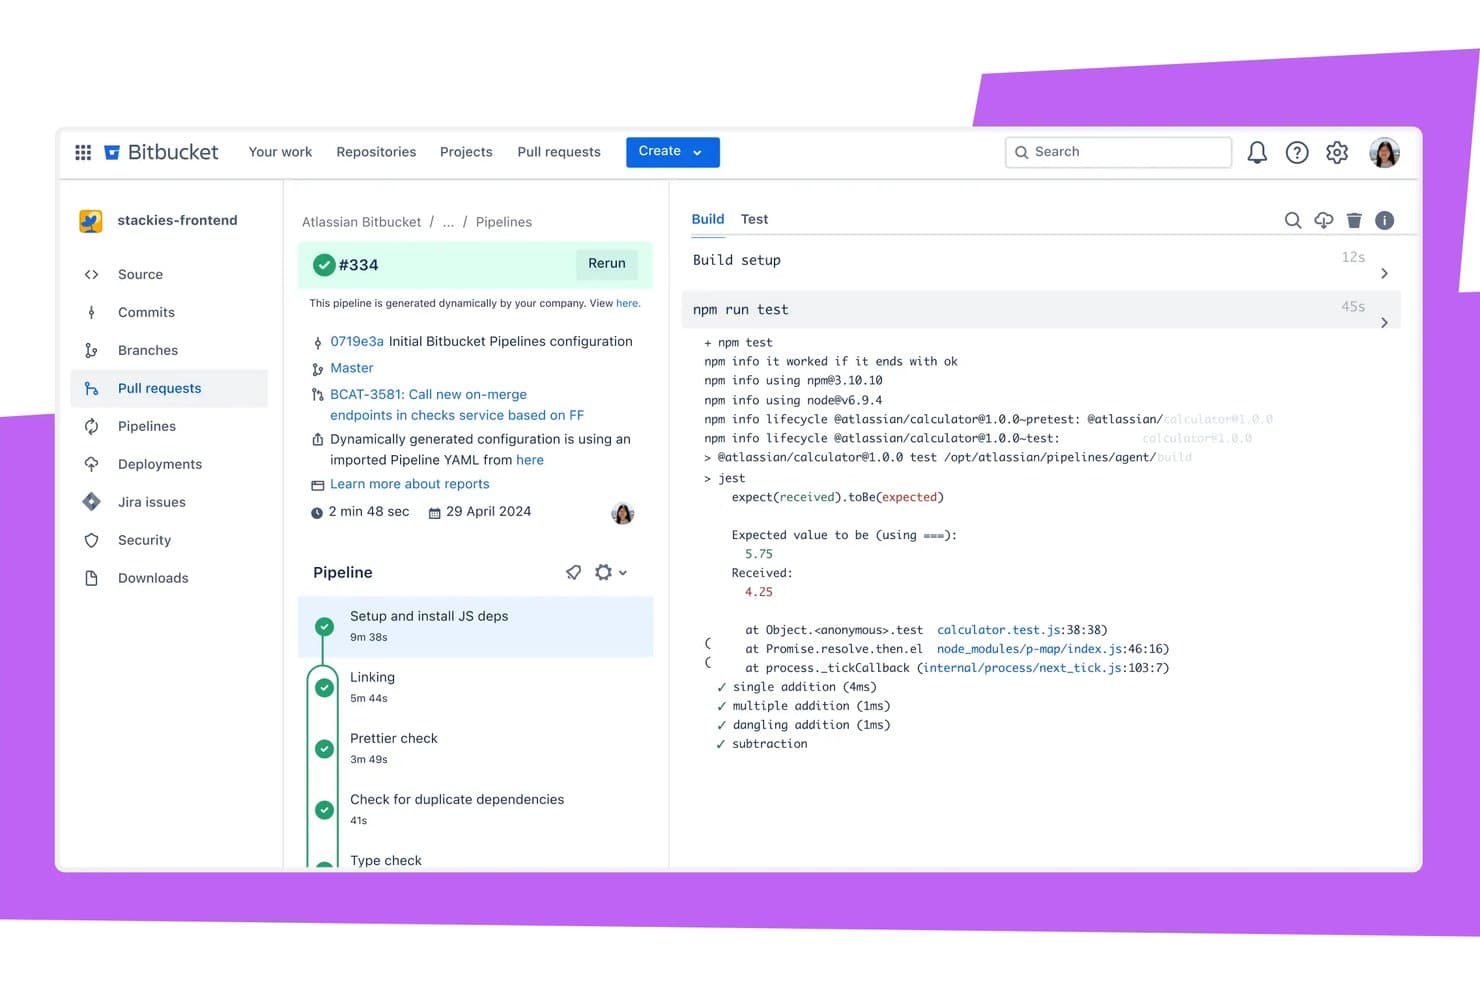
Bitbucket zeigt Testfehler inline in den Build-Protokollen der Pipeline an. Bitbucket ist eine Git-basierte Plattform für Quellcodeverwaltung und Zusammenarbeit, die Repository-Hosting, Branching-Workflows, Pull-Request-Reviews, integrierte CI/CD-Pipelines und natives DevSecOps-Scanning in einem Tool vereint.
Für wen eignet sich Bitbucket am besten?
Bitbucket eignet sich für Entwicklungsteams, die bereits Jira, Confluence oder andere Atlassian-Tools verwenden und eine Nachverfolgbarkeit des Codes benötigen, die direkt in ihren bestehenden Workflow integriert ist.
Warum ich Bitbucket ausgewählt habe
Bitbucket steht auf meiner Auswahlliste, weil es Code besonders eng mit der Arbeit im gesamten Atlassian-Stack verknüpft. Wenn ein Entwickler unter Verwendung eines Jira-Vorgangsschlüssels einen Commit erstellt, aktualisiert dieser Commit automatisch den Status des Vorgangs, und der Status von Branch, Build und Bereitstellung wird direkt im Jira-Ticket angezeigt. Außerdem gefällt mir die Funktion Code Insights, die Ergebnisse von Sicherheitsscans in Pull Requests einbindet und Zusammenführungen blockieren kann, wenn Schwachstellen gefunden werden. Dadurch bleibt die Nachverfolgbarkeit vom Code bis zur Produktion lückenlos.
Wichtige Funktionen von Bitbucket
- Natives DevSecOps-Scanning: Integrierte Pipes erkennen Geheimnisse, Fehlkonfigurationen in IaC und Schwachstellen in Abhängigkeiten direkt innerhalb von Bitbucket Pipelines.
- Erzwungene Prüfungen vor dem Zusammenführen: Mit dem Premium-Tarif können Administratoren das Zusammenführen von Pull Requests blockieren, bis Builds erfolgreich abgeschlossen, erforderliche Genehmigungen erteilt und Kommentare gelöst wurden.
- Rovo-Dev-KI-Agent: Fasst Build-Fehler zusammen, erstellt Bereitstellungsnotizen und verknüpft Erkenntnisse mit Jira-Vorgängen, ohne Bitbucket zu verlassen.
- Selbst gehostete Runner: Teams können ihre eigene Infrastruktur mit Bitbucket Pipelines verbinden. Dabei stehen bis zu 100 Standard-Runner ohne zusätzliche Kosten zur Verfügung.
Bitbucket-Integrationen
Bitbucket bietet native Integrationen mit Jira Software, Jira Service Management, Confluence, Jenkins, AWS, Azure und Google Cloud sowie mehr als 50 Pipes. REST-APIs und Webhooks unterstützen benutzerdefinierte Integrationen und CI/CD-Workflows.
Pros and Cons
Pros:
- Umfassende Jira-Integration zur Nachverfolgbarkeit von Code
- Integriertes DevSecOps-Scanning und Blockieren von Pull Requests
- Hybride Bereitstellungsoptionen für Cloud und Rechenzentrum
Cons:
- SAML-SSO erfordert ein separates Abonnement
- Leistungsprobleme bei sehr großen Repositorys
Learn more about Bitbucket: Am besten für DevSecOps-Quellcodeverwaltung aus einer Hand
- Kostenloser Tarif verfügbar
- Ab $29/Nutzer/Monat (jährlich abgerechnet)
Visit WebsiteCustomer Rating:4.5/5This rating combines scores from multiple user review sites to reflect overall customer sentiment about the product.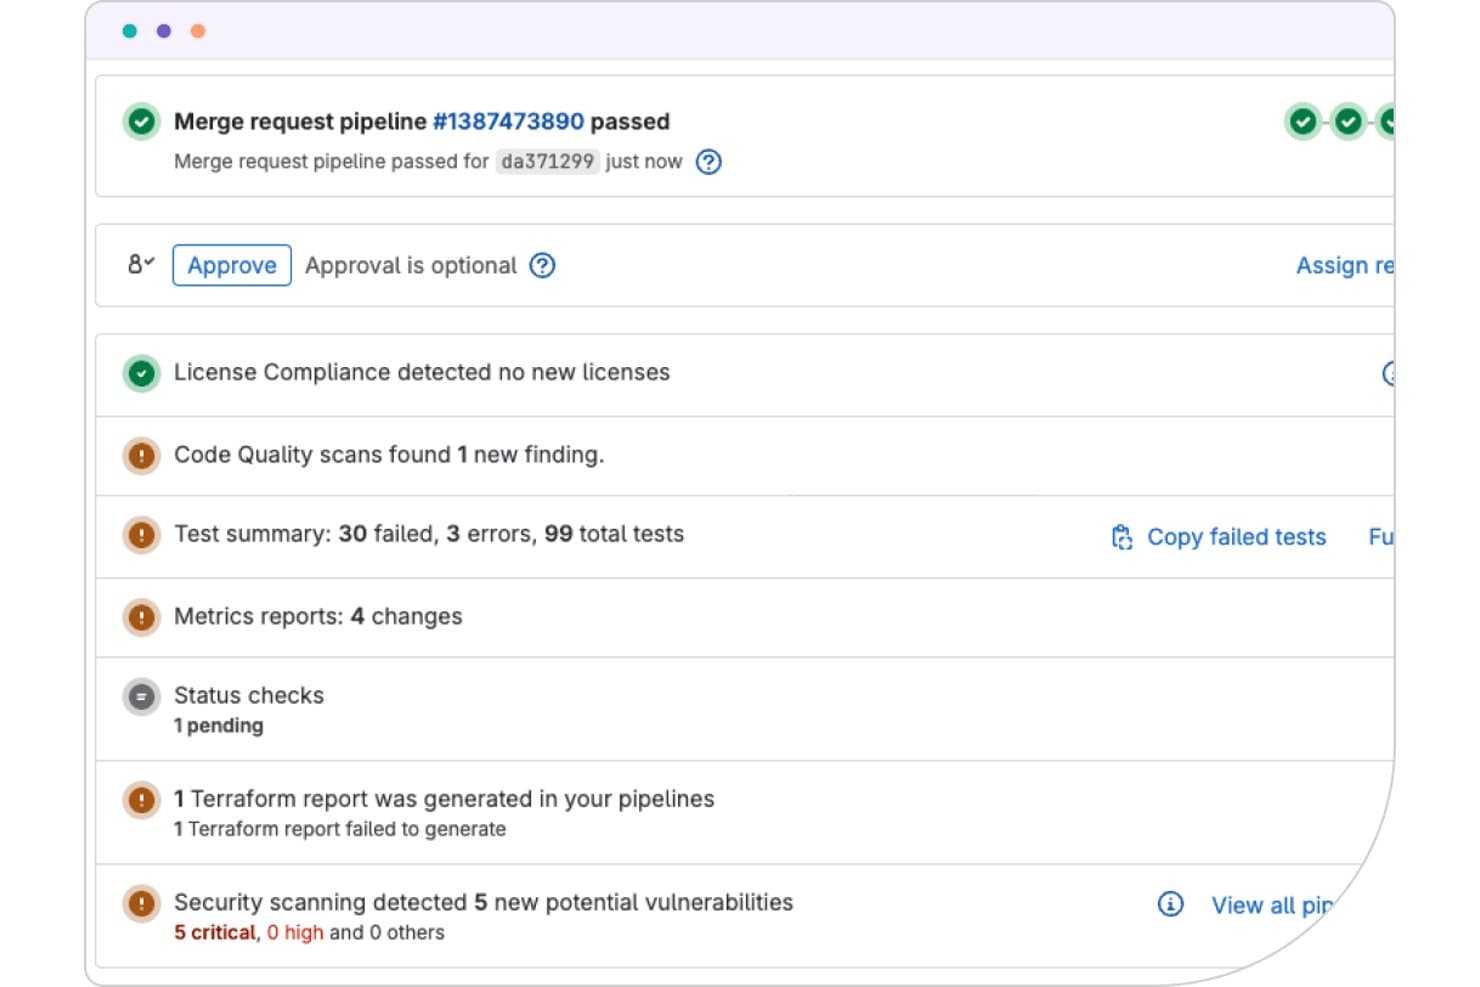
GitLab zeigt Sicherheits-, Test- und Compliance-Ergebnisse direkt in Merge-Anfragen an. GitLab ist eine DevSecOps-Plattform, die Quellcodeverwaltung, CI/CD-Pipelines, Sicherheitsscans und Projektplanung in einer einzigen Anwendung vereint.
Für wen eignet sich GitLab am besten?
GitLab eignet sich für DevOps- und Plattform-Engineering-Teams, die Quellcodeverwaltung, CI/CD und Sicherheitsscans an einem Ort nutzen möchten, anstatt separate Tools miteinander zu verbinden.
Warum ich GitLab ausgewählt habe
GitLab steht auf meiner Auswahlliste, weil es das einzige Werkzeug zur Quellcodeverwaltung ist, das Quellcodeverwaltung, CI/CD und Sicherheitsscans als eine einzige Anwendung bereitstellt, anstatt als Flickwerk verbundener Dienste. Besonders beeindruckt mich die integrierte Sicherheitssuite: SAST, DAST, Container-Scans und die Erkennung von Geheimnissen zeigen ihre Ergebnisse direkt in Merge-Anfragen an. Merge-Warteschlangen sind ein weiteres herausragendes Merkmal, da sie den Hauptbranch auch bei hohem Aufkommen an Commits stabil halten.
Wichtige Funktionen von GitLab
- Merge-Warteschlangen: Warteschlangengestützte Änderungen nacheinander testen und zusammenführen, damit der Hauptbranch auch bei hohem Commit-Volumen stabil bleibt.
- DORA4-Metrik-Dashboard: Bereitstellungshäufigkeit, Vorlaufzeit, Änderungsfehlerrate und Wiederherstellungszeit direkt innerhalb der Plattform verfolgen.
- Wertstromanalyse: Jede Phase Ihres SDLC visualisieren und messen, um zu erkennen, an welchen Stellen sich die Arbeit verlangsamt.
- GitLab-Duo-Agentenplattform: Ermöglicht es KI-Agenten, innerhalb Ihres bestehenden Governance-Rahmens autonom Merge-Anfragen zu öffnen, Code-Reviews durchzuführen und Schwachstellen zu beheben.
GitLab-Integrationen
GitLab lässt sich über dokumentierte Integrationen und sein Partnerökosystem mit Jira, Jenkins, Kubernetes, AWS, Google Cloud, Azure, JetBrains, VS Code, Slack und Checkmarx integrieren. REST- und GraphQL-APIs unterstützen benutzerdefinierte Workflows.
Pros and Cons
Pros:
- Integrierte CI/CD- und DevSecOps-Funktionen in einem Tool
- Ergebnisse von Sicherheitsscans direkt in Merge-Anfragen eingebettet
- Bereitstellung über SaaS, selbst gehostete Umgebungen und Regierungs-Clouds
Cons:
- Die Benutzeroberfläche kann unübersichtlich wirken
- Der Bereich für Code-Reviews bietet keine Filterung nach Dateityp
 Am besten geeignet für Code-Reviews vor dem Zusammenführen im großen Maßstab
- 30-tägige kostenlose Testversion
- Ab $18,000/Jahr (jährlich abgerechnet)
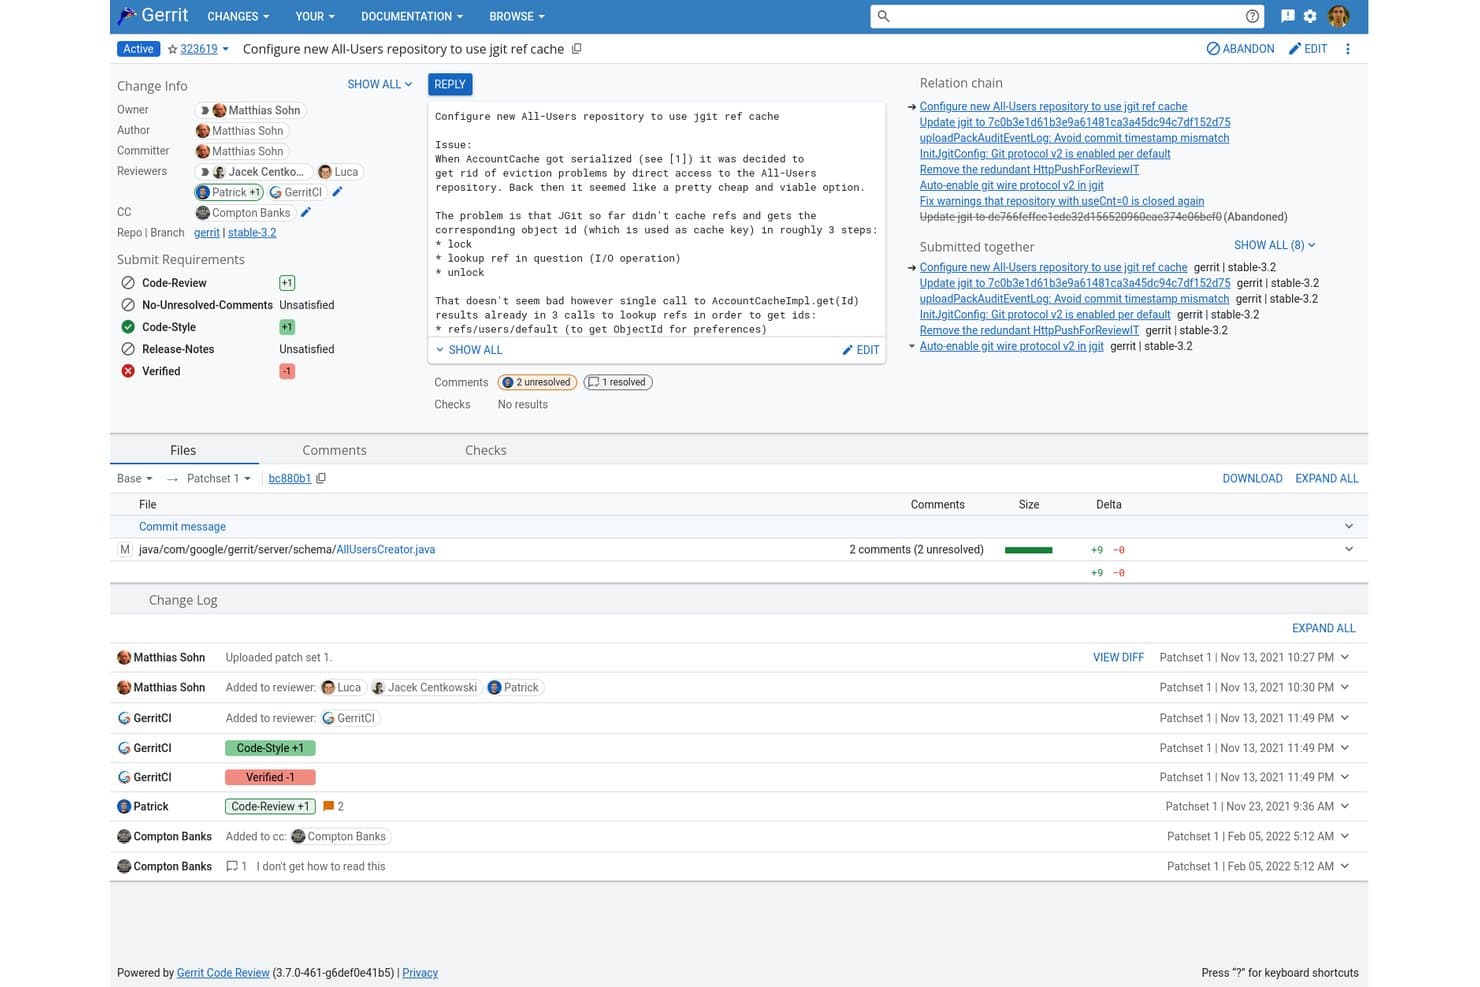
Gerrit zentralisiert Code-Reviews, Kommentare und CI-Prüfungen in einer Ansicht. Gerrit ist eine quelloffene, Git-basierte Plattform für Code-Reviews, die auf Änderungssätzen basierende Reviews vor dem Zusammenführen, eine granulare Zugriffssteuerung auf Referenzebene, flexibles Repository-Hosting und CI/CD-Integrationen über ein umfangreiches Erweiterungsökosystem kombiniert.
Für wen ist Gerrit am besten geeignet?
Gerrit ist die bevorzugte Wahl für Plattform- und DevOps-Ingenieure, die Git im Unternehmensmaßstab betreiben und bei denen strikte Prüfungen vor dem Zusammenführen sowie eine granulare Zugriffssteuerung unverzichtbar sind.
Warum ich Gerrit ausgewählt habe
Gerrit steht auf meiner Vorauswahlliste, weil sein auf Änderungssätzen basierendes Review-Modell speziell dafür entwickelt wurde, Qualitätsprüfungen vor dem Zusammenführen in einem Maßstab durchzusetzen, den die meisten Plattformen nicht erreichen. Ich schätze besonders, wie konfigurierbare Genehmigungslabels und Anforderungen für das Einreichen es Teams ermöglichen, genau festzulegen, was „bereit zum Zusammenführen“ bedeutet – bis hin zur Forderung nach einer
non_author-Stimme. Aktiv-aktiv-Clustering und standortübergreifende Replikation ermöglichen den Umgang mit Codebasen wie AOSP, ohne ins Schwitzen zu geraten.Wichtige Funktionen von Gerrit
- Globale Replikation über mehrere Standorte: Gerrit repliziert Repositories mithilfe von Kafka- und Zookeeper-Erweiterungen über geografisch verteilte primäre Knoten hinweg und hält so verteilte Teams synchron.
- Authentifizierung mit OAuth-Bearer-Token: Zeitlich begrenzte, widerrufbare und auf bestimmte Bereiche beschränkte Token ersetzen langlebige HTTP-Passwörter und geben Ihnen eine präzisere Kontrolle über den Zugriff von APIs und Dienstbenutzern.
- Automatisierung mit Gerrit-Abläufen: Eine experimentelle Regel-Engine, die bei Änderungen Aktionen auslöst, wenn festgelegte Bedingungen erfüllt sind, sodass Sie wiederkehrende Schritte im Review-Arbeitsablauf automatisieren können.
- Aktiv-aktiv-Clustering: Gerrit unterstützt Aktiv-aktiv-Clusterkonfigurationen mit mehreren primären Knoten und Upgrades ohne Ausfallzeit, sodass Ihre SCM-Umgebung während Wartungsfenstern verfügbar bleibt.
Gerrit-Integrationen
Gerrit lässt sich in Jenkins, Zuul CI, GitHub Actions, Kafka, Zookeeper, LDAP, OAuth und Kubernetes integrieren. Es unterstützt mehr als 100 Community-Erweiterungen sowie eine REST-API und Webhooks für benutzerdefinierte CI/CD-Integrationen.
Pros and Cons
Pros:
- Auf Änderungssätzen basierende Reviews erzwingen strenge Qualitätsprüfungen vor dem Zusammenführen
- ACLs auf Referenzebene für granulare Zugriffssteuerung
- Bewährte Zuverlässigkeit bei Unternehmens-Monorepos im großen Maßstab
Cons:
- Keine integrierte Aufgabenverfolgung oder Sicherheitsprüfung
- Komplexer Git-Arbeitsablauf, der sich von Pull-Anfragen unterscheidet
Learn more about Gerrit: Am besten für Entwicklungsteams im Microsoft-Stack geeignet
- Kostenloser Tarif verfügbar
- Ab $6.00/Benutzer/Monat
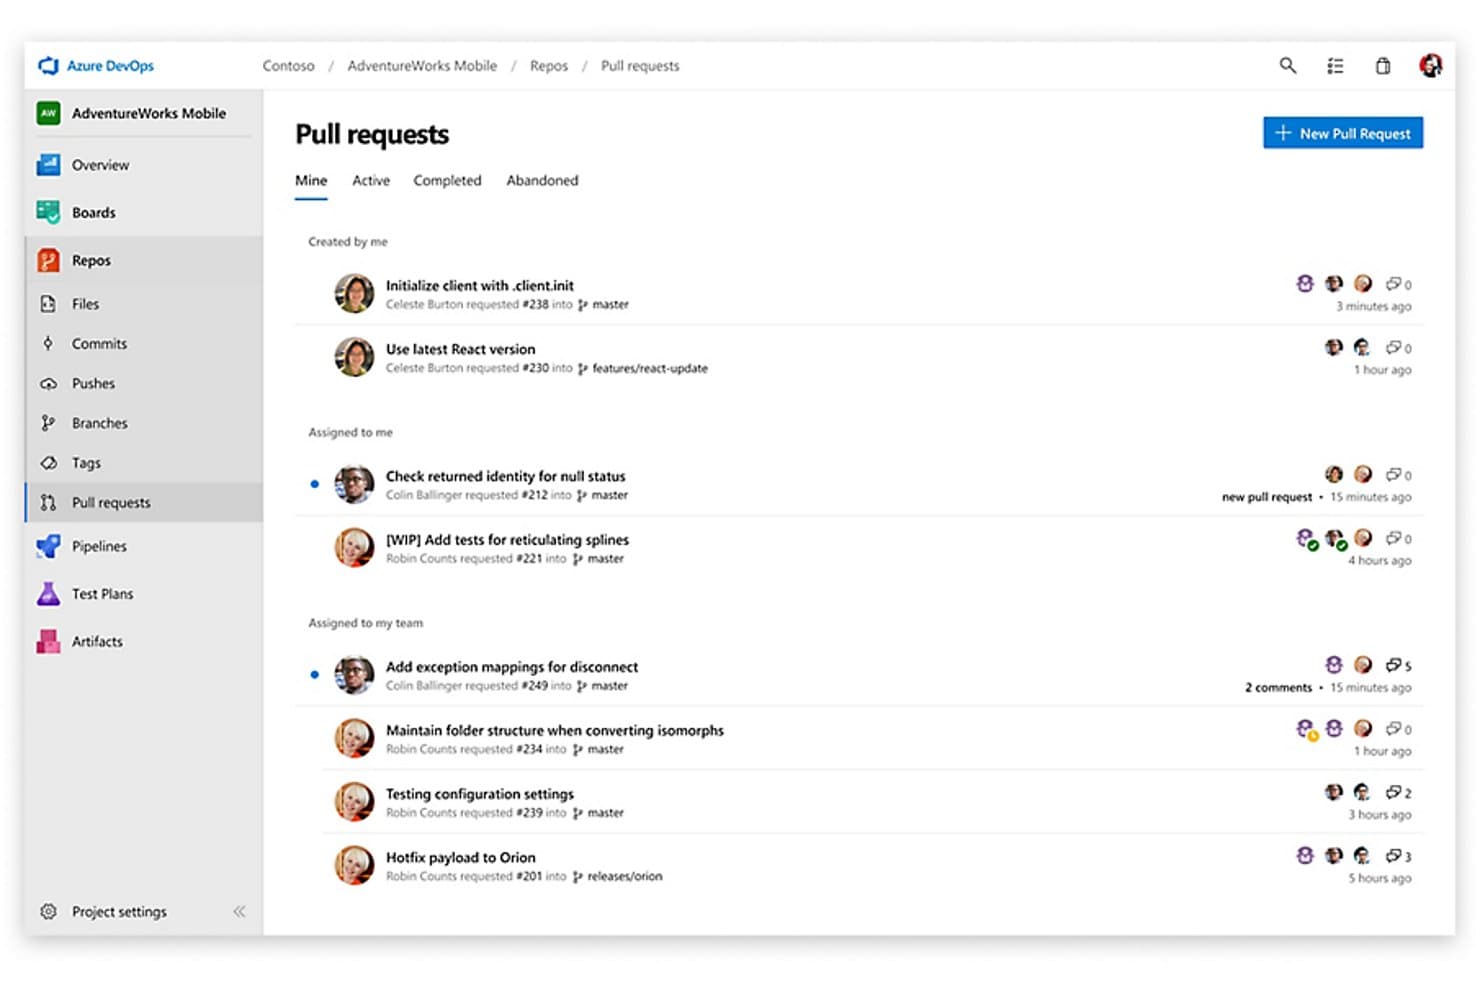
Azure Repos zentralisiert die Nachverfolgung von Pull-Requests über Branches und Teammitglieder hinweg. Azure Repos ist Microsofts Lösung zur Quellcodeverwaltung innerhalb der Azure-DevOps-Suite und bietet Hosting für Git- und TFVC-Repositorys, konfigurierbare Branch-Richtlinien, Pull-Request-Workflows und native CI/CD-Integration über Azure Pipelines.
Für wen eignet sich Azure Repos am besten?
Azure Repos eignet sich besonders für Teams, die bereits Microsoft-Tools wie Azure, Visual Studio und Microsoft Entra ID verwenden und Quellcodeverwaltung, CI/CD und Aufgabenverfolgung unter einem Dach vereinen möchten.
Warum ich Azure Repos ausgewählt habe
Azure Repos verdient seinen Platz auf meiner Liste, weil es das einzige SCM-Tool ist, das nativ in eine vollständige SDLC-Suite integriert ist, die auf das Microsoft-Ökosystem ausgerichtet ist. Ich schätze besonders, dass Branch-Richtlinien direkt mit der Build-Validierung von Azure Pipelines verknüpft werden können, sodass ein fehlgeschlagener CI-Lauf eine Zusammenführung ohne externe Konfiguration tatsächlich blockiert. In Kombination mit Scalar für die Leistung bei Monorepos und der direkt im PR-Workflow angezeigten CodeQL-Überprüfung von GitHub Advanced Security erhalten Teams im Microsoft-Stack eine strenge Code-Governance, ohne separate Tools ergänzen zu müssen.
Wichtige Funktionen von Azure Repos
- Unterstützung für zwei Versionsverwaltungssysteme: Azure Repos ermöglicht Teams, sowohl Git- als auch TFVC-Repositorys innerhalb desselben Projekts zu hosten, sodass verteilte und zentralisierte Arbeitsabläufe parallel unterstützt werden.
- Überprüfung mit GitHub Advanced Security: Integrierte statische CodeQL-Analyse, Überprüfung auf Schwachstellen in Abhängigkeiten und Schutz vor dem Hochladen von Geheimnissen zeigen Sicherheitsergebnisse direkt im PR-Workflow an.
- Automatische Zuweisung von Prüfern: Branch-Richtlinien können Codeprüfer automatisch anhand der geänderten Dateipfade zuweisen, sodass die richtigen Personen ohne manuelles Eingreifen einbezogen werden.
- Verknüpfung mit Azure-Boards-Arbeitselementen: Commits, Branches und PRs können mit Arbeitselementen in Azure Boards verknüpft werden. Branch-Richtlinien können dabei erzwingen, dass jeder PR auf mindestens ein erfasstes Arbeitselement verweist.
Integrationen von Azure Repos
Azure Repos bietet native Integrationen im gesamten Microsoft-Ökosystem, darunter Azure Boards, Azure Pipelines, Azure Artifacts, Azure Test Plans, Visual Studio und Microsoft Entra ID. Über die REST-API, CLI, Webhooks und Marketplace-Integrationen lässt es sich mit Jenkins, CircleCI, GitHub Actions und anderen Tools verbinden.
Pros and Cons
Pros:
- Unterstützung für die Versionsverwaltung mit Git und TFVC
- Umfassende Integration in das Azure- und Microsoft-Ökosystem
- Integrierte Sicherheitsüberprüfung und Schutz von Geheimnissen
Cons:
- Die Benutzererfahrung bei Pull-Requests bleibt hinter der Konkurrenz zurück
- Erweiterte Sicherheitsfunktionen sind nur als SaaS verfügbar
Learn more about Azure Repos:
Weitere SCM-Tools
Hier sind einige zusätzliche SCM-Tools, die es zwar nicht in meine Auswahlliste geschafft haben, aber dennoch einen Blick wert sind:
- 11ForgejoBedst til at samle analyser og løsninger i appen i én samlet arbejdsgang
- 12PerforceAm besten für die Versionskontrolle großer Binärdateien und Monorepos geeignet
- 13SubversionAm besten für die zentrale Versionskontrolle in regulierten Teams
- 14AWS CodeCommitAm besten für AWS-natives, durch IAM gesteuertes Quellcode-Management
- 15GitKrakenAm besten für KI-native Git-Arbeitsabläufe auf jedem Host
- 16Fossil SCMAm besten für prüfungssichere Quellcodeverwaltung in netzwerkisolierten Teams
- 17CodebergAm besten für Open-Source-Teams, die eine Anbieterbindung vermeiden
- 18Micro Focus AccuRevAm besten geeignet für Versionskontrolle
Wie ich SCM-Tools bewerte
Ich teile meine Bewertung in zwei Ebenen auf: grundlegende Anforderungen wie Versionskontrolle und Branch-Policies sowie Unterscheidungsmerkmale wie Sicherheitsscans und die Tiefe von CI/CD.
Kernfunktionen (Grundvoraussetzungen für diese Liste)
Wenn ich Tools für meine Liste auswähle, bewerte ich jedes Tool auf einer Skala von 0 (bietet die Funktionalität nicht) bis 5 (übertrifft in diesem Bereich) in Bezug auf jede unten aufgeführte Kernfunktionalität. Dann berechne ich die Gesamtpunktzahl des Tools als Prozentsatz. Jedes Tool muss eine Gesamtpunktzahl von mindestens 75 % erreichen, um für die Aufnahme berücksichtigt zu werden.
- Versionskontrolle: Ich prüfe, ob jedes Tool die vollständige Commit-Historie mit Diff- und Blame-Ansichten nachverfolgt, da es bei der Fehlerbehebung wichtig ist zu wissen, wann und warum sich eine Codezeile geändert hat.
- Branching & Merging: Geschützte Branches, Merge-Strategien und Konflikterkennung sind hier entscheidend – gerade für Teams, die GitFlow oder trunkbasierte Entwicklungsmodelle nutzen.
- Repository-Hosting: Ich bewerte die Hosting-Optionen hinsichtlich Skalierbarkeit, Redundanz und Unterstützung großer Dateien, da Teams mit Monorepos oder Binärdateien mehr als nur einfache Cloud-Speicher benötigen.
- Zugriffssteuerung & Berechtigungen: Granulare Repo- und Branch-Berechtigungen, SSO und 2FA sind für mich wichtig, insbesondere für Teams, die sensible Codebasen abteilungsübergreifend verwalten.
- Code-Review-Workflows: Pull-Request-Funktionen mit Inline-Kommentaren, verpflichtenden Reviewern und Statusprüfungen zeigen mir, ob ein Tool echte kollaborative Prüfungen unterstützt oder nur Grundfunktionen bietet.
- CI/CD- und DevOps-Integrationen: Ich bewerte, wie gut sich jedes Tool mit Build- und Bereitstellungspipelines verknüpfen lässt, ob über native CI/CD-Funktionen wie in GitLab oder durch Integrationen im Ökosystem.
Sobald ich eine Liste von Tools habe, die diese Kriterien erfüllen, schaue ich, wodurch sich jede Plattform abhebt.
Unterscheidungsmerkmale (Was Anbieter voneinander abhebt)
So vergleiche und kontrastiere ich verschiedene Anbieter:
Herausragende Funktionen
Eingebaute Sicherheitsscans sind ein großer Pluspunkt. Tools, die Abhängigkeits-Schwachstellen oder geleakte Geheimnisse schon im SCM-Workflow erkennen, ersparen Teams den separaten Einsatz von SAST-Tools. Ich bewerte außerdem KI-gestützte Entwicklungsfunktionen wie Code-Vorschläge und automatisierte PR-Zusammenfassungen, die den Review-Aufwand bei Repositories mit hohem Durchsatz reduzieren. Code-Suche und Engineering-Insights runden das Bild ab – DORA-Metriken und Beitragsanalysen helfen Teamleitern, Engpässe zu erkennen, bevor sie die Auslieferung verlangsamen.
Über die Funktionen hinaus
Bereitstellungsflexibilität ist sehr wichtig – manche Teams brauchen SaaS, während andere in regulierten Branchen selbstgehostete oder isolierte Installationen benötigen. Ich prüfe, ob ein Anbieter beide Optionen bietet. Compliance-Zertifizierungen wie SOC 2 und ISO 27001 haben ebenfalls Gewicht, besonders für Teams, die mit sensiblen IP arbeiten oder strengen Audit-Vorgaben unterliegen. Das Preismodell sehe ich mir genau an, da nutzerbasierte Modelle in wachsenden Entwickler-Teams schnell ausufern können. Ein großzügiger Free Tier für kleinere Teams oder Open-Source-Projekte ist ein relevantes Unterscheidungsmerkmal.
So wählen Sie ein SCM-Tool aus
Es ist leicht, sich in langen Funktionslisten und komplexen Preisstrukturen zu verlieren. Damit Sie bei der Auswahl die wichtigsten Aspekte im Blick behalten, finden Sie hier eine Checkliste relevanter Faktoren:
| Faktor | Worauf zu achten ist |
| Skalierbarkeit | Stellen Sie sicher, dass das Tool mit Ihrem Team mitwachsen kann. Prüfen Sie, ob es größere Codebasen und mehr Benutzer ohne Leistungseinbußen bewältigen kann. |
| Integrationen | Überprüfen Sie, ob es sich in Ihre bestehenden Tools wie CI/CD-Pipelines, Projektmanagement-Software und andere von Ihnen genutzte Plattformen integrieren lässt. |
| Anpassbarkeit | Suchen Sie nach Funktionen, mit denen Sie Workflows und Dashboards an die Prozesse und Vorlieben Ihres Teams anpassen können. |
| Benutzerfreundlichkeit | Bewerten Sie die Benutzeroberfläche des Tools auf ihre Intuitivität. Ein benutzerfreundliches Design kann die Einarbeitungszeit verkürzen und die Akzeptanz im Team beschleunigen. |
| Budget | Bringen Sie die Kosten des Tools mit Ihrem Budget in Einklang. Berücksichtigen Sie sowohl die Anfangskosten als auch laufende Ausgaben, und stellen Sie sicher, dass diese zu Ihrer Finanzplanung passen. |
| Sicherheitsvorkehrungen | Überprüfen Sie die vorhandenen Sicherheitsmaßnahmen. Achten Sie auf Funktionen wie Verschlüsselung, Zugriffskontrollen und die Einhaltung von Branchenstandards. |
| Support & Schulung | Berücksichtigen Sie das Angebot an Kundensupport und Schulungsressourcen, damit Ihr Team das Tool effektiv nutzen und auftretende Probleme zeitnah lösen kann. |
| Leistung | Bewerten Sie, wie zuverlässig das Tool unter Last arbeitet. Es sollte auch bei starker Nutzung zuverlässig und konsistent sein, damit Ihre Projekte planmäßig verlaufen. |
Trends bei SCM-Tools
Für meine Recherche habe ich zahlreiche Produktaktualisierungen, Pressemitteilungen und Releaselogs verschiedener SCM-Tool-Anbieter ausgewertet. Hier sind einige der aufkommenden Trends, die ich derzeit beobachte:
- Cloud-native Entwicklung: Immer mehr SCM-Tools setzen auf cloud-native Architekturen, sodass Teams in Echtzeit und von überall aus zusammenarbeiten können. Dieser Trend hilft Unternehmen, Infrastrukturkosten zu senken und die Zugänglichkeit zu verbessern – Anbieter wie GitHub und GitLab bieten robuste Cloud-Lösungen an. Git-Alternativen sind ebenfalls verfügbar für IT-Teams, die nicht mit Git arbeiten.
- KI-gestützte Einblicke: Anbieter integrieren KI, um vorausschauende Einblicke und Empfehlungen zur Codequalität zu liefern. Das hilft Teams, potenzielle Probleme frühzeitig zu erkennen und den Code effizienter zu gestalten. Einige Tools bieten beispielsweise bereits KI-gestützte Code-Reviews, die Fehler hervorheben und Verbesserungsvorschläge machen.
- Verbesserte Sicherheitsfunktionen: Mit zunehmenden Cyberbedrohungen legen SCM-Tools immer mehr Wert auf Sicherheit. Funktionen wie integrierte Schwachstellenscans und Compliance-Prüfungen werden zum Standard. Tools wie Azure DevOps integrieren diese Features, um Codebasen vor möglichen Angriffen zu schützen.
- DevOps-Integration: Die Integration von SCM-Tools und DevOps-Praktiken wird immer enger. Dieser Trend unterstützt Continuous Integration und Delivery, wodurch Teams Änderungen schneller bereitstellen können. Plattformen wie Bitbucket bauen ihre DevOps-Funktionen weiter aus, um diesen Trend zu unterstützen.
- Unterstützung von Microservices: Da immer mehr Unternehmen auf Microservices-Architekturen setzen, entwickeln sich SCM-Tools entsprechend weiter. So können Entwickler mehrere Codebasen effizient verwalten. Lösungen wie AWS CodePipeline passen sich diesen wachsenden Anforderungen an.
Was ist ein SCM-Tool?
Ein SCM-Tool ist eine Software für das Management von Quellcode und zur Nachverfolgung von Änderungen in Softwareprojekten. Entwickler, DevOps-Ingenieure und IT-Fachleute nutzen solche Tools in der Regel, um gemeinsam an Code zu arbeiten und die Versionsverwaltung zu gewährleisten.
Funktionen wie Versionskontrolle, Branch-Management und Code-Review fördern die Zusammenarbeit und sorgen für eine hohe Codequalität. Insgesamt bieten diese Tools wichtige Unterstützung für einen effizienten und organisierten Softwareentwicklungsprozess.
Funktionen eines SCM-Tools
Wenn Sie ein SCM-Tool auswählen, achten Sie auf folgende Schlüsselfunktionen:
- Branch-Management: Ermöglicht Entwicklern, gleichzeitig an verschiedenen Funktionen oder Fehlerbehebungen zu arbeiten, ohne den Hauptcode zu beeinflussen.
- Code-Review: Erleichtert Peer-Reviews, um die Codequalität sicherzustellen und potenzielle Probleme frühzeitig zu erkennen.
- Konfigurationsmanagement: Verwalten und Erhalten konsistenter Konfigurationen über verschiedene Entwicklungsumgebungen hinweg.
- Integrationsunterstützung: Nahtlose Anbindung an andere Tools wie CI/CD-Pipelines und Projektmanagement-Software zur Effizienzsteigerung im Workflow.
- Versionskontroll-Tools: Verfolgen Änderungen im Code im Zeitverlauf und helfen Teams, bei Bedarf auf frühere Versionen zurückzugreifen.
- Sicherheitsfunktionen: Bietet integrierte Tools für Schwachstellenscans und Compliance-Prüfungen zum Schutz der Codebasis.
- Automatisierte Workflows: Vereinfachen wiederkehrende Aufgaben, verringern manuellen Aufwand und steigern die Produktivität.
- Analysen und Berichte: Bietet Einblicke in die Code-Performance und Teamproduktivität durch detaillierte Auswertungen.
- Skalierbarkeit: Unterstützt Wachstum, indem es wachsende Nutzerzahlen und größere Codebasen effizient verwaltet, während Ihr Team wächst.
- Echtzeit-Zusammenarbeit: Ermöglicht es Teammitgliedern, gleichzeitig am Code zu arbeiten, was die Kommunikation verbessert und Verzögerungen reduziert.
Vorteile von SCM-Tools
Die Implementierung eines SCM-Tools bringt mehrere Vorteile für Ihr Team und Ihr Unternehmen mit sich. Hier sind einige, auf die Sie sich freuen können:
- Verbesserte Zusammenarbeit: Funktionen zur Echtzeit-Zusammenarbeit ermöglichen Ihrem Team eine effiziente gemeinsame Arbeit, wodurch Verzögerungen reduziert und die Kommunikation verbessert werden.
- Höhere Codequalität: Code-Review-Prozesse helfen, hohe Standards zu halten, indem sie Fehler erkennen und Verbesserungsvorschläge machen.
- Effizientes Versionsmanagement: Versionskontrollsysteme ermöglichen es, Änderungen nachzuverfolgen und bei Bedarf frühere Versionen wiederherzustellen. So bleibt Ihr Projekt stabil und konsistent.
- Gesteigerte Produktivität: Automatisierte Workflows reduzieren manuelle Aufgaben, sodass Ihr Team mehr Zeit für wichtigere Entwicklungsarbeiten hat.
- Skalierbarkeit: Unterstützt wachsende Teams, indem mehr Nutzer und größere Codebasen ohne Performance-Probleme verwaltet werden.
- Bessere Sicherheit: Integrierte Sicherheitsfunktionen wie Schwachstellenscans schützen Ihre Codebasis vor möglichen Bedrohungen.
- Aussagekräftige Analysen: Ausführliche Analysen und Berichte liefern wertvolle Einblicke in Teamleistung und Code-Effizienz, was bessere Entscheidungen ermöglicht.
Kosten und Preise von SCM-Tools
Die Auswahl eines SCM-Tools erfordert ein Verständnis der verschiedenen verfügbaren Preismodelle und -pläne. Die Kosten variieren je nach Funktionen, Teamgröße, Add-ons und mehr. Die folgende Tabelle fasst gängige Pläne, deren Durchschnittspreise und typische Features in SCM-Tool-Lösungen zusammen:
Vergleichstabelle für SCM-Tool-Tarife
| Tariftyp | Durchschnittspreis | Typische Funktionen |
| Gratis-Tarif | $0 | Basis-Versionskontrolle, begrenzte Nutzeranzahl und essentielle Zusammenarbeitstools. |
| Persönlicher Tarif | $5-$25 /Benutzer /Monat | Erweiterte Versionskontrolle, Branch-Management und grundlegende Code-Reviews. |
| Business-Tarif | $30-$60 /Benutzer /Monat | Erweiterte Code-Review-Tools, Sicherheitsfunktionen und Integrationsunterstützung. |
| Enterprise-Tarif | $70-$100 /Benutzer /Monat | Umfassende Analysen, umfangreiche Anpassungsmöglichkeiten und dedizierter Support. |
SCM-Tool-FAQs
Hier finden Sie einige Antworten auf häufig gestellte Fragen zu SCM-Tools:
Wie unterstützen SCM-Tools DevOps-Praktiken?
SCM-Tools spielen eine entscheidende Rolle in DevOps, indem sie kontinuierliche Integration und kontinuierliche Bereitstellung (CI/CD) ermöglichen. Sie helfen dabei, Codeänderungen zu verwalten, Arbeitsabläufe zu automatisieren und die Zusammenarbeit zwischen Teammitgliedern zu fördern. Diese Integration unterstützt schnellere Releases und eine zuverlässigere Softwarebereitstellung im Einklang mit den Zielen von DevOps.
Können SCM-Tools groß angelegte Projekte bewältigen?
Ja, viele SCM-Tools sind darauf ausgelegt, mit dem Wachstum Ihres Teams mitzuhalten. Sie können große Codebasen und zahlreiche Mitwirkende effektiv verwalten. Funktionen wie Branch-Management und Versionskontrolle sorgen dafür, dass auch komplexe Projekte organisiert und handhabbar bleiben, was sie für groß angelegte Vorhaben geeignet macht.
Welche Sicherheitsmaßnahmen gibt es in SCM-Tools?
SCM-Tools verfügen häufig über Sicherheitsfunktionen wie Zugriffskontrollen, Verschlüsselung und Prüfpfade, um Ihren Code zu schützen. Viele lassen sich zudem mit Netzwerkautomatisierungs-Software für umfassende Überwachung integrieren. Diese Maßnahmen helfen, unbefugten Zugriff zu verhindern und die Einhaltung von Branchenstandards zu gewährleisten. Sie bieten Sicherheit, indem sie Ihr geistiges Eigentum und sensible Informationen schützen.
Wie integrieren sich SCM-Tools mit anderer Software?
SCM-Tools bieten in der Regel Integrationen mit verschiedenen Entwicklungs- und Projektmanagement-Plattformen. Diese Verknüpfungen ermöglichen einen nahtlosen Datenaustausch und erhöhen die Effizienz der Arbeitsabläufe. Durch die Integration mit Tools wie CI/CD-Pipelines und Issue-Trackern helfen SCM-Lösungen dabei, Entwicklungsprozesse zu verschlanken. Im Bereich Netzwerk und Bereitstellung kann RMM-Software eine sinnvolle Ergänzung für Ihr Code-Management-Stack sein.
Fallen Kosten bei der Nutzung von SCM-Tools an?
Während einige SCM-Tools kostenlose Pläne anbieten, sind erweiterte Funktionen und Unterstützung für größere Teams in der Regel kostenpflichtig. Die Preisgestaltung variiert und basiert oft auf der Anzahl der Nutzer oder den verfügbaren Funktionen. Es ist wichtig, die Preisstruktur mit den Bedürfnissen und dem Budget Ihres Teams abzugleichen, um ein gutes Preis-Leistungs-Verhältnis zu erhalten.
Welche Trainingsressourcen gibt es für SCM-Tools?
Viele SCM-Anbieter stellen eine Vielzahl von Schulungsmaterialien zur Verfügung, darunter Tutorials, Dokumentationen, Webinare und Community-Foren. Diese Ressourcen helfen den Nutzern, sich schnell und effektiv einzuarbeiten. Der Zugang zu umfassenden Trainingsmaterialien kann den Onboarding-Prozess deutlich erleichtern und die Akzeptanz des Tools fördern.
Wie geht es weiter?
Wenn Sie gerade dabei sind, SCM-Tools zu recherchieren, vereinbaren Sie einen Termin mit einem SoftwareSelect-Berater, um kostenlos Empfehlungen zu erhalten.
Sie füllen ein Formular aus und führen ein kurzes Gespräch, bei dem auf Ihre spezifischen Anforderungen eingegangen wird. Anschließend erhalten Sie eine ausgewählte Liste von Softwareoptionen zur Überprüfung. Sie werden Sie sogar während des gesamten Kaufprozesses unterstützen, einschließlich Preisverhandlungen – Expertenhilfe inklusive!