

Werkzeuge zur SBOM-Generierung helfen Ihnen dabei, eine detaillierte Software-Stückliste (SBOM) zu erstellen, in der jede Komponente Ihrer Anwendungen aufgeführt ist. So können Sie Softwareabhängigkeiten, Schwachstellen und Compliance-Risiken verfolgen. Wenn Sie nach den besten Werkzeugen zur SBOM-Generierung suchen, müssen Sie wahrscheinlich die Sicherheit Ihrer Lieferkette verbessern, Audits vereinfachen oder neue regulatorische Anforderungen erfüllen.
Die richtige Wahl kann Ihnen viel manuelle Recherche ersparen und Ihnen helfen, Bedrohungen oder Lücken zu erkennen, bevor sie Ihre Systeme beeinträchtigen. Diese Liste stellt die führenden Optionen, ihre wichtigsten Stärken und ihre Eignung für IT- und Sicherheitsabläufe in der Praxis vor, damit Sie eine fundierte Entscheidung für Ihr Team treffen können.
Warum Sie unseren Software-Empfehlungen vertrauen können
6,700+
Reviews
20
Industry experts
16+
Evaluation factors
14
Years
Unser Team testet und bewertet Software seit 2012. Als Tech-Führungskräfte wissen wir selbst, wie schwierig – und wichtig – es ist, die richtige Software auszuwählen.
Für diesen Leitfaden haben wir Tools mithilfe von praktischen Tests und unabhängiger Recherche bewertet und dabei unsere Bewertungskriterien angewendet.
Unsere Bewertungen spiegeln unser menschliches redaktionelles Urteilsvermögen wider, keine Verkaufsstrategie.
Expertenprüfer:
- Paulo Gardini MiguelTech-Direktor
 Tim FisherVP für KI
 Gabriel RosasTech Lead & Software-Architekt
 Christhian GruhnTech Lead & Plattform-Architekt

Vergleichstabelle: Werkzeuge zur SBOM-Generierung
Diese Vergleichstabelle zeigt die Preise der führenden Werkzeuge zur SBOM-Generierung.
| Tool | Best For | Trial Info | Price | ||
|---|---|---|---|---|---|
| 1 | Am besten für die Prüfung von Lieferanten- und internen SBOMs | Kostenloser Tarif verfügbar | Ab $300/Monat | Website | |
| 2 | Am besten für die SBOM-Priorisierung auf Grundlage der Erreichbarkeit | Kostenlose Demo verfügbar | Ab $250/Entwickler/Jahr | Website | |
| 3 | Am besten geeignet, um SBOMs in Entwicklungs-Workflows frühzeitig einzusetzen | Kostenloser Tarif + 14-tägige kostenlose Testversion + kostenlose Demo verfügbar | Ab 34 $/Monat | Website | |
| 4 | Am besten für Firmware- und Gerätesicherheit | Kostenlose Demo verfügbar | Preise auf Anfrage | Website | |
| 5 | Am besten für das Scannen mehrsprachiger Codebasen geeignet | Nicht verfügbar | Für immer kostenlos | Website | |
| 6 | Am besten geeignet für vereinheitlichte Open-Source-Scan-Funktionen | Für immer kostenloser Plan (Open Source) | Für immer kostenloser Plan (Open Source) | Website | |
| 7 | Am besten für richtlinienbasierte Risikosteuerung | Kostenlose Demo verfügbar | Preis auf Anfrage | Website | |
| 8 | Am besten für kontinuierliche Analyse von Komponentenrisiken | Kostenloser Tarif für immer (Open Source) | Kostenloser Tarif für immer (Open Source) | Website | |
| 9 | Am besten geeignet für die Integration in Microsoft-Umgebungen | Kostenloser Plan auf Dauer (Open Source) | Kostenloser Plan auf Dauer (Open Source) | Website | |
| 10 | Beste Lösung für das Compliance-Management in Unternehmen | Kostenlose Demo verfügbar | Preis auf Anfrage | Website |


Bewertungen der besten Werkzeuge zur SBOM-Generierung
Nachfolgend finden Sie meine ausführlichen Zusammenfassungen der besten Werkzeuge zur SBOM-Generierung, die es in meine Auswahl geschafft haben. Meine Bewertungen bieten einen detaillierten Einblick in die Funktionen, Integrationen und besten Anwendungsfälle jedes Werkzeugs, damit Sie das für Sie beste Werkzeug finden können.
 Am besten für die Prüfung von Lieferanten- und internen SBOMs
- Kostenloser Tarif verfügbar
- Ab $300/Monat
Visit WebsiteCustomer Rating:4.7/5
Aikido Security zeigt CVE-Details und Lösungswege für jede Abhängigkeit an. Aikido Security ist eine Plattform für Codesicherheit, die SCA, SAST, Geheimniserkennung, IaC-Scanning und Container-Scanning mit der Erstellung von SBOMs mit einem Klick, der Analyse von Lizenzrisiken und dem Export in den Formaten SPDX, CycloneDX und CSV kombiniert.
Für wen eignet sich Aikido Security am besten?
Aikido Security eignet sich besonders für DevSecOps-Teams, die SBOMs sowohl für ihre eigenen Codebasen als auch für Komponenten von Drittanbietern an einem Ort verwalten und prüfen müssen.
Warum ich Aikido Security ausgewählt habe
Ich habe Aikido Security als eine der besten Lösungen ausgewählt, weil es beide Seiten der SBOM-Prüfung an einem Ort abdeckt: Ihre eigenen Repositorys und von Lieferanten hochgeladene SBOMs. Besonders gut gefällt mir, dass Sie eine von einem Anbieter erstellte SBOM per API hochladen können und Aikido sie sofort auf Schwachstellen und Lizenzrisiken prüft – genau das, was Sie während der Beschaffung oder einer Due-Diligence-Prüfung im Rahmen einer Fusion oder Übernahme benötigen. Die Bewertung von Lizenzrisiken geht über das bloße Kennzeichnen von Problemen hinaus und liefert Erklärungen zu Verpflichtungen in verständlicher Sprache, sodass Ihr Team weiß, welche Maßnahmen zu ergreifen sind.
Wichtige Funktionen von Aikido Security
- Erreichbarkeitsanalyse: Bewertet, ob Ihr Code tatsächlich die von einer Schwachstelle betroffene Funktionalität einer anfälligen Abhängigkeit erreicht, sodass Sie relevante Korrekturen priorisieren können.
- SCA-Scanning für mehrere Ökosysteme: Prüft direkte und transitive Abhängigkeiten in Sprachen wie JavaScript, Python, Java, Go, Rust und mehr als einem Dutzend weiterer Sprachen.
- Sicherheits-Gates für CI/CD: Blockiert Pull- oder Merge-Anfragen, wenn neue Probleme einen konfigurierten Schweregrad erreichen, mit Unterstützung für GitHub, GitLab, Bitbucket und Azure.
- VEX-Export in CycloneDX: Beinhaltet eine optionale Analyse des Austauschs zur Ausnutzbarkeit von Schwachstellen (VEX) in CycloneDX-Exporten, um zu kommunizieren, welche Schwachstellen ausnutzbar und welche nicht anwendbar sind.
Integrationen von Aikido Security
Aikido Security bietet Integrationen mit GitHub, GitLab, Bitbucket, Azure Pipelines, CircleCI, Jenkins, Jira, Linear, Slack und Microsoft Teams. Außerdem stehen REST-API-Zugriff und Webhooks für benutzerdefinierte SBOM-Workflows zur Verfügung.
Pros and Cons
Pros:
- Die Erreichbarkeitsanalyse hilft bei der Priorisierung ausnutzbarer Schwachstellen
- Lizenzerklärungen in verständlicher Sprache unterstützen Beschaffungsprüfungen
- Für Lieferanten-SBOMs werden Schwachstellen- und Lizenzprüfungen durchgeführt
Cons:
- Kein bestätigter SBOM-Export pro Build
- Yocto-SBOMs erfordern das manuelle Zusammenführen von Dateien
Learn more about Aikido Security: Am besten für die SBOM-Priorisierung auf Grundlage der Erreichbarkeit
- Kostenlose Demo verfügbar
- Ab $250/Entwickler/Jahr
Visit WebsiteCustomer Rating:4.7/5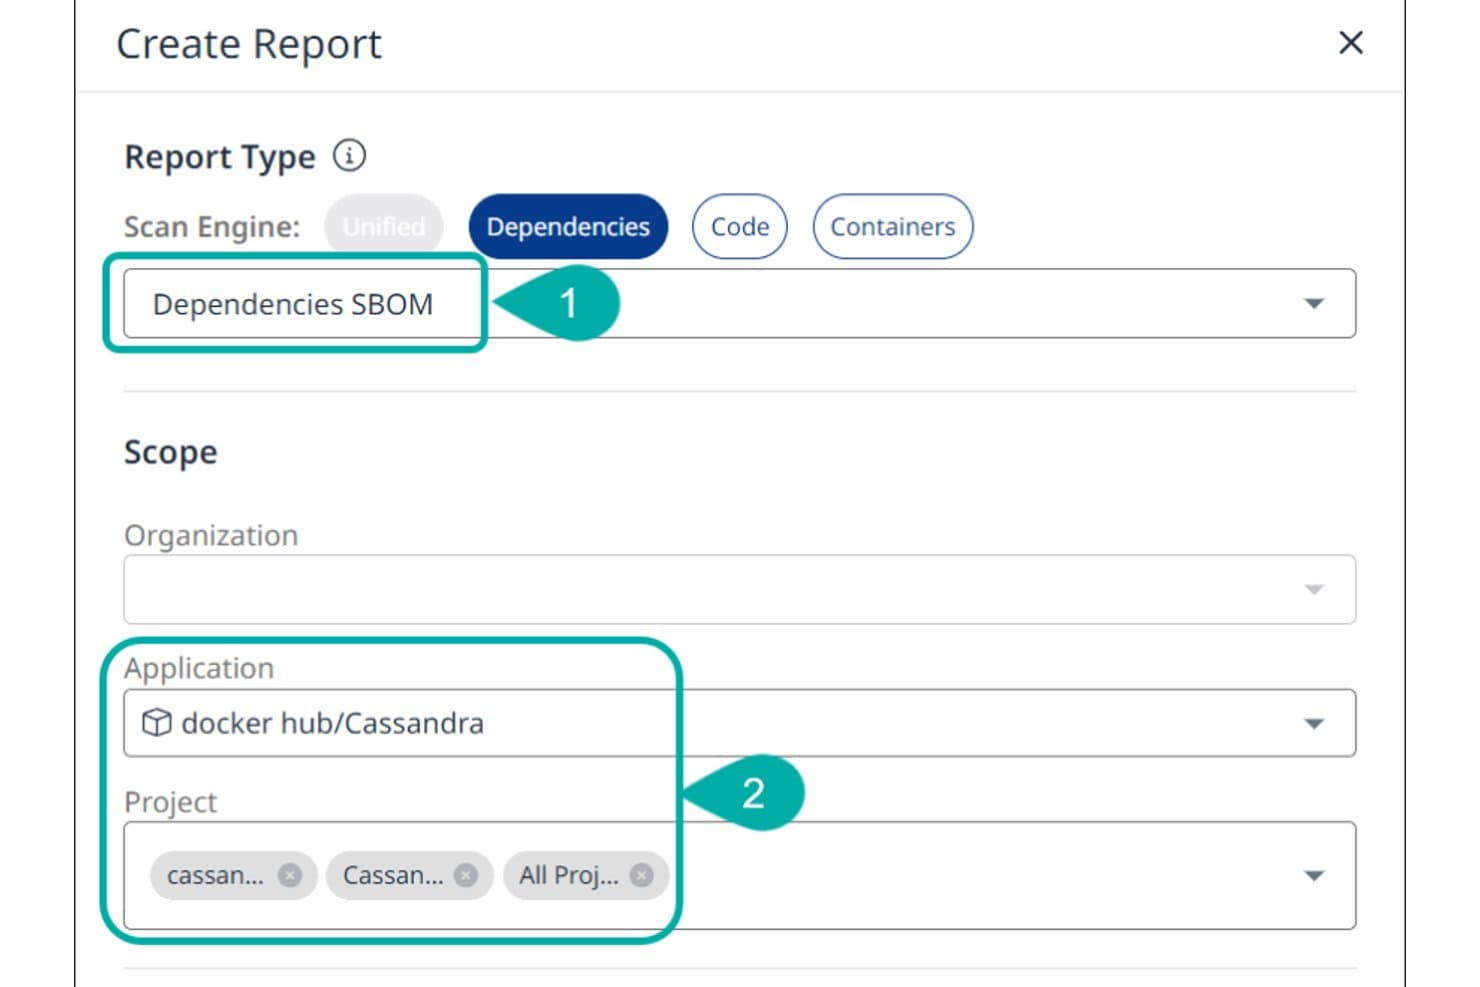
Mit Mend.io können Benutzer einen SBOM-Bericht zu Abhängigkeiten nach Anwendung und Projekt generieren. Mend ist eine Anwendungssicherheitsplattform, die SAST, SCA und Containerscans vereinheitlicht, um SBOMs in den Formaten SPDX und CycloneDX über Ihren vollständigen Abhängigkeitsgraphen hinweg zu generieren, zu verwalten und kontinuierlich zu aktualisieren.
Für wen ist Mend.io am besten geeignet?
Mend eignet sich besonders für Sicherheits- und DevSecOps-Teams, die über reine Schwachstellenzahlen hinausgehen und Open-Source-Risiken danach priorisieren müssen, ob anfälliger Code in ihren Anwendungen tatsächlich erreichbar ist.
Warum ich Mend.io ausgewählt habe
Ich habe Mend.io als eines der besten Tools ausgewählt, weil sich die Erreichbarkeitsanalyse von Tools abhebt, die lediglich eine flache Liste von CVEs ausgeben. Mend SCA verfolgt, ob Ihr Anwendungscode tatsächlich eine anfällige Abhängigkeitsfunktion aufruft, sodass Sie echte Gefährdungen statt theoretischer Risiken priorisieren. Anschließend ordnet das Tool diese Erreichbarkeitszustände direkt den VEX-Eigenschaften in CycloneDX-Exporten zu und kennzeichnet nicht betroffene Ergebnisse automatisch mit
not_affectedundcode_not_reachable.Die wichtigsten Funktionen von Mend.io
- SBOM-Generierung für mehrere Geltungsbereiche: Generieren Sie Abhängigkeits-SBOMs auf Organisations-, Anwendungs- oder Projektebene mit einer Granularität auf Bibliotheks- oder Dateiebene und optionaler Aufnahme von Schwachstellen.
- Unterstützung für SPDX- und CycloneDX-Exporte: Exportieren Sie SBOMs in SPDX 2.2/2.3 und CycloneDX 1.4, 1.5 und 1.6 über JSON, XML, YAML und weitere Formate, jeweils mit enthaltenen PURL-Daten.
- Richtlinien als Code: Definieren Sie Richtlinien, die Bibliotheken nach Lizenzgruppe oder Schweregrad der Schwachstelle abgleichen und Exit-Codes zurückgeben, um CI/CD-Builds bei Verstößen fehlschlagen zu lassen.
- Scannen von Container-Images: Scannen Sie Docker- und OCI-Container-Images über die Mend CLI und exportieren Sie SBOMs auf Containerebene sowohl im SPDX- als auch im CycloneDX-Format.
Integrationen von Mend.io
Zu den Integrationen von Mend.io gehören GitHub, GitLab, Azure DevOps, Bitbucket, Jenkins, Docker, JFrog Artifactory und Amazon ECR. Mend API 3.0 unterstützt benutzerdefinierte Integrationen, während die CLI CI/CD-Workflows unterstützt.
Pros and Cons
Pros:
- Die Erreichbarkeit priorisiert aufrufbare anfällige Funktionen
- Prüfer schätzen die direkte und transitive Transparenz
- Lizenzberichte helfen dabei, Compliance-Probleme zu erkennen
Cons:
- Prüfer berichten von umfangreichen Schwachstellenergebnissen
- Die anfängliche Einrichtung der Pipeline kann umständlich sein
Learn more about Mend.io: Am besten geeignet, um SBOMs in Entwicklungs-Workflows frühzeitig einzusetzen
- Kostenloser Tarif + 14-tägige kostenlose Testversion + kostenlose Demo verfügbar
- Ab 34 $/Monat
Visit WebsiteCustomer Rating:4.4/5
SonarQube filtert Schwachstellen nach Risikoschweregrad über alle Abhängigkeiten hinweg. SonarQube ist eine Plattform für Codequalität und Sicherheit, die SAST, SCA und die Erstellung von SBOMs kombiniert und Abhängigkeitsinventare in den Formaten CycloneDX und SPDX über neun Paketökosysteme hinweg exportiert.
Für wen ist SonarQube am besten geeignet?
SonarQube eignet sich besonders für DevSecOps-Teams, die die Erstellung von SBOMs in dieselbe Plattform integrieren möchten, die sie bereits für Codequalität und Sicherheitsprüfungen verwenden.
Warum ich SonarQube ausgewählt habe
Ich habe SonarQube in meine Top-Auswahl aufgenommen, weil es das einzige Tool auf dieser Liste ist, das SBOMs innerhalb derselben Plattform erstellt, die Ihre Entwickler bereits zum Auffinden von Fehlern und Sicherheitsproblemen verwenden. Wenn eine Prüfung in Ihrer CI-Pipeline ausgeführt wird, erkennt SonarQube gleichzeitig direkte und transitive Abhängigkeiten über neun Paketökosysteme hinweg und exportiert eine versandfertige SBOM im CycloneDX- oder SPDX-Format. Außerdem gefällt mir, dass SonarQube EPSS- und CISA-KEV-Daten zusätzlich zu den reinen CVE-Bewertungen verwendet, sodass Sie nicht jeden Fund blind priorisieren müssen.
Die wichtigsten Funktionen von SonarQube
- SBOM-Export in zwei Formaten: Erstellen Sie Abhängigkeitsinventare in den Formaten CycloneDX und SPDX, jeweils verfügbar in den Kodierungen JSON und XML, für die direkte Übermittlung an regulatorische Prozesse.
- Durchsetzung von Lizenzrichtlinien: Wenden Sie vordefinierte oder benutzerdefinierte Lizenzprofile an, um inkompatible oder Copyleft-Abhängigkeiten über direkte und transitive Komponenten hinweg automatisch zu kennzeichnen.
- Analyse importierter SBOMs: Übergeben Sie extern erstellte SBOMs über den Parameter
sonar.sca.sbomImportPathsan den Sonar-Scanner, um Abhängigkeiten zu analysieren, die von SonarQube selbst nicht erkannt wurden. - Gestaltung von Pull-Anfragen: Zeigen Sie Schwachstellen- und Lizenzbefunde zu Abhängigkeiten direkt in Pull-Anfragen auf GitHub, GitLab, Bitbucket und Azure DevOps an, bevor der Code zusammengeführt wird.
Integrationen von SonarQube
SonarQube bietet integrierte Anbindungen an sechs CI/CD-Plattformen, darunter Jenkins, GitHub Actions, GitLab CI/CD, Azure Pipelines, Bitbucket Pipelines und Codemagic. GitHub, GitLab, Bitbucket und Azure DevOps unterstützen die Gestaltung von Pull-Anfragen, während REST-APIs und CLI-Werkzeuge benutzerdefinierte SBOM-Arbeitsabläufe ermöglichen.
Pros and Cons
Pros:
- Erstellt SBOMs sowohl im SPDX- als auch im CycloneDX-Format
- Bettet Schwachstellen- und Lizenzprüfungen in Pull-Anfragen ein
- Importiert und analysiert SBOMs von Drittanbietern
Cons:
- Kein Scannen von Binärdateien oder Container-SBOMs
- SBOM-Export nur in Enterprise-Editionen
Learn more about SonarQube: Am besten für Firmware- und Gerätesicherheit
- Kostenlose Demo verfügbar
- Preise auf Anfrage

Finite State analysiert Firmware, Binaries, SBOMs, Gerätesicherheiten und Lebenszyklen. Finite State ist eine Produktsicherheitsplattform, die speziell für vernetzte Geräte und eingebettete Systeme entwickelt wurde. Sie bietet automatisierte SBOM-Erstellung aus Firmware-Binaries und Quellcode, binäre SCA, Anreicherung von Schwachstellen und ein durchgängiges SBOM-Lifecycle-Management.
Für wen ist Finite State am besten geeignet?
Finite State ist die ideale Lösung für Produktsicherheitsingenieure und Embedded-Teams in Unternehmen, die vernetzte Geräte, IoT-Hardware oder Medizintechnik entwickeln und regulatorische SBOM-Anforderungen erfüllen müssen.
Warum habe ich Finite State ausgewählt?
Ich habe Finite State als eine der besten Lösungen ausgewählt, weil es ein Problem löst, das die meisten SBOM-Tools komplett ignorieren: die präzise Erstellung von SBOMs aus Firmware-Binaries, nicht nur aus Quellcode. Die meisten Tools arbeiten mit Manifestdateien oder Build-Definitionen, wodurch Komponenten übersehen werden, die tatsächlich ausgeliefert werden.
Finite State erstellt SBOMs direkt aus Firmware und Binaries und bietet so ein abgeglichenes Inventar, das auf dem basiert, was das Gerät tatsächlich ausführt. Besonders gefällt mir die mit Erreichbarkeit verknüpfte VEX-Analyse, bei der jede „nicht betroffen“-Entscheidung durch einen Angriffs-Kontext untermauert wird und automatisch über Releases hinweg bestehen bleibt.
Finite State Hauptfunktionen
- Überwachung nach dem Marktstart mit dynamischen SBOMs: Verfolgt neue CVE-Veröffentlichungen gegen Ihre ausgelieferten Firmware-Versionen und aktualisiert SBOM sowie VEX-Status kontinuierlich, damit Ihr Produktrisiko-Datensatz auch nach Veröffentlichung aktuell bleibt.
- Sicherheitsarchitektur bereits im Designprozess: Verknüpft Bedrohungsmodelle, Sicherheitsanforderungen und Verifikationspläne direkt mit der ausgelieferten Software und schafft so durchgängige Nachweise vom Entwurf bis zum Build über den gesamten Produktlebenszyklus hinweg.
- Policy-as-Code-Durchsetzung: Ermöglicht es, Sicherheitsrichtlinien als Code zu definieren, sie gemeinsam mit Ihren Anwendungen zu versionieren und überprüfbare Kontrollen automatisch während Build- und Release-Prozessen durchzusetzen.
- Assurance Studio Compliance-Paketierung: Erstellt prüffähige Berichte, VEX-Dokumente und Evidenzpakete für CRA-, FDA- und ISO-Rahmenwerke aus derselben artefaktgestützten Analyse – ohne manuelle Zusammenstellung.
Finite State Integrationen
Finite State bietet native Integrationen mit GitHub Actions, GitLab CI, Jenkins, Azure DevOps, Bitbucket, Azure Repos, Travis CI, Jira, Slack, Microsoft Teams und ServiceNow sowie Unterstützung für die Importformate SPDX und CycloneDX SBOM. Eine API und CLI sind für individuelle Integrationen und CI/CD-Pipeline-Automatisierung verfügbar.
Pros and Cons
Pros:
- Erstellt SBOMs aus Firmware und Binaries
- Erreichbarkeitsanalyse filtert nicht erreichbare Funde heraus
- Unterstützt verschiedene binäre Befehlssatzarchitekturen
Cons:
- Begrenzte individuelle Berichtsmöglichkeiten
- Zielt ausschließlich auf Großunternehmen ab
Learn more about Finite State: Am besten für das Scannen mehrsprachiger Codebasen geeignet
- Nicht verfügbar
- Für immer kostenlos

cdxgen generiert CycloneDX-SBOMs und SPDX-Exporte aus Code und Containern. cdxgen ist ein Open-Source-Kommandozeilen-Tool und eine Bibliothek, die CycloneDX-SBOMs und SPDX-Exporte aus Quellcode, Container-Images und Paket-URLs für eine große Bandbreite an Sprachen, Paketmanagern und BOM-Typen generiert, darunter SBOM, CBOM, OBOM, AI-BOM und SaaSBOM.
Für wen eignet sich cdxgen am besten?
cdxgen eignet sich besonders für Sicherheitsingenieure und DevSecOps-Teams, die in polyglotten Umgebungen arbeiten, in denen sich eine einzelne Codebasis über mehrere Sprachen und Laufzeitumgebungen erstreckt.
Warum ich cdxgen ausgewählt habe
Ich habe cdxgen als eines der besten Tools ausgewählt, weil kein anderes Open-Source-Tool bei der Sprachabdeckung für die Generierung von SBOMs über polyglotte Codebasen hinweg mithalten kann. Ich verwende das -r-Flag für rekursive Scans, um ein einzelnes Repository zu durchsuchen, das Java, Python, Go und JavaScript umfasst, und dabei in einem Durchlauf eine einheitliche CycloneDX-BOM zu erzeugen, ohne separate Tools pro Sprache auszuführen.
Außerdem gefällt mir das --profile appsec-Flag zusammen mit dem --evidence-Modus, der der SBOM Erreichbarkeitsdaten und Servicekontext hinzufügt, anstatt lediglich Paketmanifeste aufzulisten. Für Teams, die mit Microservices und gemischten Laufzeitumgebungen arbeiten, macht diese Beweisdaten-Tiefe die Triage deutlich handlungsorientierter.
Wichtige Funktionen von cdxgen
- SBOM-Servermodus: cdxgen als lokalen REST-API-Server ausführen, um bei Bedarf SBOMs aus jedem verbundenen Tool oder Skript zu generieren.
- Generierung von VEX-Dokumenten: Vulnerability-Exploitability-eXchange-Dokumente zusammen mit SBOMs erstellen, um den Ausnutzbarkeitsstatus für identifizierte CVEs zu erfassen.
- Scannen von Container-Images: Container-Images direkt analysieren, um Betriebssystem-Paketebenen und Anwendungsabhängigkeiten in einer einzigen BOM zu extrahieren.
- Unterstützung mehrerer BOM-Typen: Zusätzlich zu standardmäßigen SBOMs CBOM-, OBOM-, SaaSBOM- und AI-BOM-Formate generieren, um kryptografische Ressourcen, Betriebsabläufe und Bestandsaufnahmen von KI-Modellen abzudecken.
Integrationen von cdxgen
cdxgen bietet eine offizielle GitHub Action für die CI/CD-Automatisierung und lässt sich in OWASP Dependency-Track integrieren. Es fungiert als ESM-Bibliothek für Node.js/Deno, als lokaler REST-API-Server und als Kommandozeilen-Tool, das mit CI/CD-Systemen wie Jenkins, GitLab CI und Bitbucket Pipelines kompatibel ist.
Pros and Cons
Pros:
- Unterstützt mehr als 20 Sprachen mit automatischer Erkennung
- Enthält eine Erreichbarkeitsanalyse mit Aufrufnachweisen
- Vollständig kostenlos und als Open Source unter Apache 2.0 verfügbar
Cons:
- Für bestimmte Sprach-Scans ist Java 21+ erforderlich
- Universelle Scans können umfangreiche BOMs erzeugen, die eine Triage erfordern
Learn more about cdxgen: Am besten geeignet für vereinheitlichte Open-Source-Scan-Funktionen
- Für immer kostenloser Plan (Open Source)
- Für immer kostenloser Plan (Open Source)
Trivy erkennt CVEs, Geheimnisse, Lizenzprobleme und generiert SBOM-Dateien. Trivy ist ein Open-Source-SBOM-Generierungstool, das Container, Quellcode, Artefakte und Cloud-Umgebungen scannt, um Komponenten zu inventarisieren, Abhängigkeiten zu analysieren und maschinenlesbare SBOMs in Standardformaten zu erstellen.
Für wen ist Trivy am besten geeignet?
Trivy eignet sich hervorragend für DevSecOps-Ingenieure und Sicherheitsteams in Unternehmen, die cloudnative Anwendungen in großem Maßstab entwickeln und absichern.
Warum habe ich Trivy ausgewählt
Ich habe Trivy als eines der besten Tools ausgewählt, weil seine vereinheitlichten Open-Source-Scan-Funktionen es mir ermöglichen, CycloneDX- und SPDX-SBOMs aus Containern, Code und Abhängigkeiten zu generieren. Ich kann Lizenzdaten erfassen und bekannte Schwachstellen in einem einzigen Workflow zuordnen.
Trivy Hauptfunktionen
- Multi-Ökosystem-Scanning: Unterstützt Container, VMs, Dateisysteme, Quellcode und IaC-Vorlagen.
- CI/CD-Integration: Bietet eine CLI und Plugins für die Verwendung in automatisierten Build- und Deployment-Pipelines.
- Paketmanager-Unterstützung: Erkennt Abhängigkeiten in npm, pip, Go Modules, Maven und mehr.
- Verfügbarkeit einer REST API: Stellt eine API bereit, um Scans auszulösen und SBOM- sowie Schwachstellendaten programmatisch abzurufen.
Trivy Integrationen
Trivy bietet native Integrationen mit Docker, GitHub Actions, Harbor und Kubernetes und stellt eine CLI und REST API für benutzerdefinierte Integrationen und CI/CD-Automatisierung zur Verfügung.
Pros and Cons
Pros:
- Open Source und sehr von der Community unterstützt
- Scannt Container, Dateisysteme und Codebasen
- Exportiert SBOMs in CycloneDX und SPDX
Cons:
- Fehlende grafische Benutzeroberfläche
- Begrenzte Optionen für rollenbasierte Zugriffskontrolle
Learn more about Trivy: Am besten für richtlinienbasierte Risikosteuerung
- Kostenlose Demo verfügbar
- Preis auf Anfrage

Black Duck SCA verwaltet OSS-Risiken, SBOMs, Lizenzen und Sicherheitsrichtlinien. Black Duck SCA ist ein Enterprise-Tool zur Software-Kompositionsanalyse, das Open-Source- und Drittanbieterkomponenten auf Schwachstellen scannt, SBOMs erstellt und verwaltet sowie Lizenz-Compliance und Sicherheitsrichtlinien über den gesamten SDLC hinweg durchsetzt.
Für wen ist Black Duck Software Composition Analysis am besten geeignet?
Black Duck SCA eignet sich besonders für Sicherheits- und Compliance-Teams in Unternehmen, die in regulierten Branchen wie Finanzwesen, Gesundheitswesen und Verteidigung tätig sind.
Warum habe ich Black Duck Software Composition Analysis ausgewählt?
Ich habe Black Duck SCA in meine Top-Auswahl aufgenommen, weil es über eine der ausgereiftesten Richtlinien-Engines im Bereich SCA verfügt. Besonders schätze ich die Möglichkeit, eigene Richtlinien zu definieren, die automatisch Builds in CI/CD-Pipelines blockieren, wenn eine Komponente gegen eine Sicherheits- oder Lizenzregel verstößt. Damit entfällt das manuelle Beheben von Verstößen vollständig.
Auch die Black Duck KnowledgeBase gefällt mir, eine proprietäre Schwachstellendatenbank mit über 20 Jahren menschlich validierter Expertise, die häufig Probleme entdeckt, die von der NVD übersehen oder verspätet gemeldet werden.
Wichtige Funktionen von Black Duck Software Composition Analysis
- SBOM-Erstellung und Export: Erstellt SBOMs sowohl im CycloneDX- als auch im SPDX-Format und ermöglicht den Export zur Weitergabe an Kunden oder Aufsichtsbehörden.
- Binäranalyse: Analysiert kompilierte Binärdateien und Container-Images auf Open-Source-Komponenten, ohne dass ein Zugriff auf den Quellcode erforderlich ist.
- Snippet-Scanning: Erkennt kopierte oder modifizierte Open-Source-Codefragmente, die in proprietäre Dateien eingebettet sind und von herkömmlichen Abhängigkeits-Scans übersehen werden.
- Lizenzpflichten-Tracking: Identifiziert Lizenztypen aller erkannten Komponenten und bildet die rechtlichen Verpflichtungen ab, die jede Lizenz Ihrer Codebasis auferlegt.
Integrationen von Black Duck Software Composition Analysis
Black Duck SCA bietet native Integrationen mit GitHub, GitLab, Bitbucket, Azure DevOps, Jenkins, CircleCI, Bamboo, Jira, Slack und Microsoft Teams sowie Binär-Repository-Integrationen für Artifactory und Docker Registry. Es exportiert SBOMs in den Formaten CycloneDX und SPDX und bietet eine REST-API für benutzerdefinierte Integrationen.
Pros and Cons
Pros:
- Automatisierte Richtlinien-Gates blockieren nicht-konforme Builds
- Präzise Erkennung von Abhängigkeiten in Codebasen
- Scans von Binärdateien ohne Quellcode-Zugriff
Cons:
- Ersteinrichtung erfordert umfangreiche Unterstützung durch den Anbieter
- Scan-Ergebnisse können zwischen den Durchläufen unterschiedlich sein
Learn more about Black Duck Software Composition Analysis: Am besten für kontinuierliche Analyse von Komponentenrisiken
- Kostenloser Tarif für immer (Open Source)
- Kostenloser Tarif für immer (Open Source)

Dependency-Track überwacht CycloneDX-SBOMs anhand von NVD, OSV und VulnDB. OWASP Dependency-Track ist eine Open-Source-Plattform zur Komponenten-Analyse, die SBOMs im CycloneDX-Format verarbeitet und diese mit Schwachstellendatenbanken wie NVD, OSV und VulnDB abgleicht.
Für wen eignet sich OWASP Dependency-Track am besten?
OWASP Dependency-Track ist besonders geeignet für Security- und Entwicklungsteams in regulierten Branchen, die eine dauerhafte, automatisierte Transparenz über das Komponentenrisiko in mehreren Projekten benötigen.
Warum ich OWASP Dependency-Track gewählt habe
Ich habe OWASP Dependency-Track in meine Top-Auswahl aufgenommen, da es die SBOM-Analyse als kontinuierlichen Prozess behandelt und nicht als einmaligen Scan. Besonders hervorzuheben ist das Dashboard auf Portfolio-Ebene: Jede Komponente in jeder Projektversion wird automatisch neu bewertet, sobald neue CVEs veröffentlicht werden, sodass Risiken sofort sichtbar werden, sobald sie auftreten.
Ebenfalls gefällt mir die ausdrucksbasierte Policy Engine, mit der eigene Standards kodifiziert und Ergebnisse automatisch priorisiert oder ein Build bei einem Verstoß ohne manuelles Eingreifen abgebrochen werden können.
OWASP Dependency-Track Schlüsselfunktionen
- VEX-Dokumentenunterstützung: Importieren und verknüpfen Sie Vulnerability Exploitability eXchange-Dokumente, um Einschätzungen zur Ausnutzbarkeit gemeinsam mit Ihren SBOM-Daten zu protokollieren und zu teilen.
- Vulnerabilitätsfeeds aus mehreren Quellen: Korrelation von Funden mit NVD, OSV, VulnDB und Snyk gleichzeitig, um übersehene Schwachstellen zu minimieren.
- EPSS-Score-Anzeige: Zeigt Exploit Prediction Scoring System-Werte neben CVSS-Bewertungen für jeden Fund an und erleichtert so die Priorisierung von Maßnahmen.
- REST API: Stellt alle Plattformfunktionen per API bereit, um automatisiert SBOMs zu importieren und in CI/CD-Pipelines zu berichten.
OWASP Dependency-Track Integrationen
OWASP Dependency-Track beinhaltet integrierte Benachrichtigungskanäle für Slack, Microsoft Teams, Mattermost, Cisco WebEx und Jira und bietet ein Jenkins-Plugin sowie eine GitHub Action zur Veröffentlichung in CI/CD-Pipelines. Eine REST API und konfigurierbare ausgehende Webhooks stehen für benutzerdefinierte Integrationen zur Verfügung.
Pros and Cons
Pros:
- Fasst fünf Schwachstellen-Informationsquellen gleichzeitig zusammen
- Verfolgt jede Komponente über alle Projektversionen hinweg
- Selbst gehostet ohne Nutzer- oder Projektbegrenzungen
Cons:
- Verarbeitet nur CycloneDX-SBOMs und keine SPDX-SBOMs
- Erfordert Selbsthosting und Infrastrukturmanagement
Learn more about OWASP Dependency-Track: Am besten geeignet für die Integration in Microsoft-Umgebungen
- Kostenloser Plan auf Dauer (Open Source)
- Kostenloser Plan auf Dauer (Open Source)

Microsoft SBOM Tool erstellt SPDX-SBOMs aus Builds, Quellordnern und Paketen. Das Microsoft SBOM Tool ist eine Open-Source-CLI und .NET-Bibliothek, die von Microsoft entwickelt wurde und SPDX 2.2- sowie SPDX 3.0-SBOMs aus Build-Artefakten, Quellverzeichnissen und Paketabhängigkeiten für jedes Betriebssystem erstellt und validiert.
Für wen ist das Microsoft SBOM Tool am besten geeignet?
Das Microsoft SBOM Tool ist ideal für Sicherheits- und DevOps-Ingenieure, die in Microsoft-zentrierten Pipelines mit Azure DevOps, GitHub Actions oder .NET-Build-Systemen arbeiten.
Warum ich das Microsoft SBOM Tool gewählt habe
Ich habe das Microsoft SBOM Tool als eines der besten ausgewählt, weil es speziell für das Microsoft-Ökosystem entwickelt wurde und dedizierte Anleitungen für GitHub Actions und Azure DevOps Pipelines direkt im Projekt enthalten sind. Ich verwende das NuGet-Paket (Microsoft.SBOM.Api), um die SBOM-Generierung direkt in .NET-Build-Schritte einzubetten, wodurch keine zusätzliche Tooling-Schicht notwendig ist.
Mir gefällt auch der integrierte redact-Befehl, der Dateireferenzen aus einem SBOM entfernt, bevor er extern weitergegeben wird – ein praktischer Compliance-Schritt, den die meisten anderen Tools dem manuellen Nachbearbeiten überlassen.
Wichtige Funktionen des Microsoft SBOM Tools
- SBOM-Validierung: Mit dem validate-Befehl kann jede generierte SPDX 2.2 oder SPDX 3.0-Datei hinsichtlich ihrer Integrität mit dem ursprünglichen Drop-Pfad verglichen werden.
- Docker-Image-Unterstützung: Das Tool kann als Docker-Container gebaut und ausgeführt werden, um eingebundene Verzeichnisse zu scannen, ohne irgendetwas auf dem Hostsystem installieren zu müssen.
- WinGet- und Homebrew-Installation: Direkte Installation über WinGet unter Windows oder Homebrew unter macOS, sodass die Binärversion zusammen mit anderen Systempaketen verwaltet wird.
- Komponentenerkennung über ClearlyDefined: Das Tool bezieht Lizenzinformationen von der ClearlyDefined API und füllt Lizenzfelder für erkannte Abhängigkeiten im generierten SBOM automatisch aus.
Integrationen des Microsoft SBOM Tools
Microsoft SBOM Tool bietet native Integrationsunterstützung für GitHub Actions und Azure DevOps. Eine API ist für benutzerdefinierte Integrationen verfügbar.
Pros and Cons
Pros:
- Unterstützt riesige Artefaktmengen
- Dasselbe Tool wird unternehmensweit bei Microsoft verwendet
- Erkennt automatisch mehrere Paketmanager pro Verzeichnis
Cons:
- Liefert ausschließlich SPDX, keine CycloneDX-Unterstützung
- Akzeptiert keine Beiträge aus der Community
Learn more about Microsoft SBOM Tool: Beste Lösung für das Compliance-Management in Unternehmen
- Kostenlose Demo verfügbar
- Preis auf Anfrage

Cybeats SBOM Studio verfolgt SBOMs, Schwachstellen, Lizenzen und Lieferkettenrisiken. Cybeats SBOM Studio ist eine Unternehmensplattform für das Management von SBOMs, die das Einlesen, die Speicherung, das Management des Lebenszyklus von Schwachstellen, die Analyse der Lizenzkonformität und die Überwachung von Risiken in der Lieferkette über den gesamten Software-Entwicklungszyklus hinweg abdeckt.
Für wen ist Cybeats SBOM Studio am besten geeignet?
Cybeats SBOM Studio eignet sich besonders für Sicherheitsingenieure und Produkt-Sicherheitsbeauftragte in Unternehmen regulierter Branchen wie Medizintechnik, industrielle Steuerungssysteme und Regierungsaufträge.
Warum ich Cybeats SBOM Studio ausgewählt habe
Cybeats SBOM Studio hat seinen Platz auf meiner Auswahlliste verdient, da es direkt auf die Compliance-Anforderungen abzielt, mit denen regulierte Branchen derzeit tatsächlich konfrontiert sind, darunter Executive Order 14028 und ICS-Cybersicherheitsstandards. Besonders schätze ich das richtlinienbasierte Benachrichtigungssystem, das Alarm schlägt, wenn eine Komponente sich dem Lebenszyklusende nähert oder ein Anbieter kompromittiert wurde, sodass Lücken in der Konformität bereits vor Audits erkannt werden.
Die Lizenzanalyse-Engine, die sowohl OSS- als auch COTS-Komponenten abdeckt, ist ein weiteres Feature, das ich für Teams, die Software an Behörden liefern, als wirklich nützlich empfinde.
Cybeats SBOM Studio – Zentrale Funktionen
- Multi-Format-SBOM-Import: Importieren Sie SBOMs in den Formaten SPDX (2.2 bis 3.0.1) und CycloneDX (1.2 bis 1.7) von jedem Zulieferer.
- Screening von Software-Herkunft und -Stammbäumen: Verfolgen Sie die Ursprünge von Komponenten und die Lieferkettenabstammung, ohne Zugriff auf den Quellcode zu benötigen.
- Transparenz in mehrstufigen Lieferketten: Überprüfen Sie Drittanbieter-Software über alle Ebenen Ihrer Lieferkette hinweg, sowohl für OSS- als auch für COTS-Komponenten.
- SBOM-Sharing: Verteilen Sie SBOMs an Kunden und empfangen Sie SBOMs von Technologieanbietern direkt innerhalb der Plattform.
Cybeats SBOM Studio Integrationen
Cybeats SBOM Studio bietet eine GitHub Actions-Integration, mit der Sie SBOMs hochladen, nach Schwachstellen scannen und Builds direkt in Ihrer CI/CD-Pipeline basierend auf Schweregrad-Grenzwerten abbrechen können. Eine API steht für individuelle Integrationen zur Verfügung, und die Plattform unterstützt die Aufnahme von SBOMs aus jedem vorgelagerten Tool, das SPDX- oder CycloneDX-Formate ausgibt.
Pros and Cons
Pros:
- Unterstützt sowohl SPDX- als auch CycloneDX-Formate
- Niedrige Fehlalarmquote bei Schwachstellen
- Erfüllt mehrere regulatorische Compliance-Anforderungen
Cons:
- Benötigt externen SBOM-Import
- Begrenzte native Integrationen mit Drittanbietern verfügbar
Learn more about Cybeats SBOM Studio:
Weitere Werkzeuge zur SBOM-Generierung
Hier finden Sie einige weitere Optionen für Werkzeuge zur SBOM-Generierung, die es nicht in meine Auswahl geschafft haben, aber dennoch einen Blick wert sind:
- 11TernAm besten geeignet zur Analyse von Container-Images
- 12CycloneDXAm besten für fortschrittliche Transparenz in der Lieferkette
- 13Snyk Open SourceAm besten geeignet für die Überwachung der Sicherheit von Open Source
- 14KiuwanAm besten geeignet für detaillierte Bewertungen der Software-Gesundheit
- 15FOSSAAm besten geeignet für automatisierte Lizenzkonformitätsverfolgung
- 16JFrog XrayAm besten geeignet für die detaillierte Analyse von Artefaktkomponenten
- 17Checkmarx SCAAm besten für Code-zu-Cloud-Transparenz in Pipelines
- 18Amazon Inspector SBOM GeneratorAm besten geeignet für die Bewertung nativer AWS-Workloads
Wie ich SBOM-Erstellungstools bewerte
Ich bewerte SBOM-Tools in zwei Ebenen: zentrale Kriterien wie Formatunterstützung, Auflösung transitiver Abhängigkeiten und Eignung für Pipelines sowie Unterscheidungsmerkmale wie VEX-Unterstützung, Tiefe der Binäranalyse und kontinuierliche Überwachung.
Zentrale Funktionalität (Mindestvoraussetzung für diese Liste)
Bei der Auswahl der Tools für meine Liste bewerte ich jedes einzelne auf einer Skala von 0 (bietet die Funktion nicht) bis 5 (hervorragend in diesem Bereich) für jede der unten aufgeführten Kernfunktionen. Anschließend berechne ich die Gesamtpunktzahl des Tools als Prozentsatz. Jedes Tool muss eine Mindestgesamtpunktzahl von 65 % erreichen, um für die Aufnahme in Betracht gezogen zu werden.
- Unterstützung von Standardformaten: Ich prüfe, ob ein Tool SBOMs in den Formaten SPDX und CycloneDX ausgibt, einschließlich Unterstützung für verschiedene Serialisierungsoptionen wie JSON und XML, die von nachgelagerten Nutzern typischerweise benötigt werden.
- Abhängigkeits-Scanning für mehrere Ökosysteme: Die Abdeckung von Paketmanagern wie npm, Maven, PyPI, Go modules und NuGet ist entscheidend, da die meisten Teams Software auf Basis mehrerer Sprach-Stacks ausliefern.
- Analyse von Containern und Binärdateien: Ich bewerte, ob das Tool Container-Images, kompilierte Binärdateien und Dateisysteme scannen kann, da Produktionsartefakte oft Komponenten enthalten, die allein durch Quellmanifestdateien nicht erfasst werden.
- Integration in CI/CD-Pipelines: Tools sollten ein CLI, eine REST-API oder native Plugins für Systeme wie Jenkins, GitHub Actions oder GitLab CI bieten, sodass SBOMs automatisch während des Build-Prozesses generiert werden können.
- Auflösung transitiver Abhängigkeiten: Ich prüfe, wie genau das Tool verschachtelte Abhängigkeiten abbildet, nicht nur Pakete auf oberster Ebene, da eine einzige direkte Abhängigkeit Dutzende transitiver Komponenten nach sich ziehen kann.
- Anreicherung mit Schwachstellen- und Lizenzdaten: Jede SBOM sollte mit CVE-Daten, Lizenzkennungen, Lieferanteninformationen und Komponenten-Hashes angereichert werden, um die Mindestanforderungen der NTIA zu erfüllen und risikobasierte Entscheidungen zu unterstützen.
Sobald ich eine Liste von Tools habe, die diese Kriterien erfüllen, schaue ich mir an, wodurch sich jede Plattform hervorhebt.
Unterscheidende Faktoren (Was Anbieter unterscheidet)
So vergleiche und unterscheide ich verschiedene Anbieter:
Herausragende Funktionen
Ich achte auf VEX-Unterstützung, da Teams damit kennzeichnen können, welche CVEs tatsächlich auf ihr ausgeliefertes Produkt zutreffen. Dies filtert den Alarmierungs-Lärm, wenn Kunden oder Auditoren die SBOM prüfen. Auch eine tiefe Binäranalyse ist wichtig; Tools, die kompilierte Artefakte und Firmware scannen, erfassen Komponenten, die reine Manifest-Scanner komplett übersehen. Eine kontinuierliche Erkennung von SBOM-Drift ist ein weiteres Unterscheidungsmerkmal. Automatisches Vergleichen zwischen Builds macht unerwartete Komponentenänderungen oder Versionswechsel sichtbar – so entdeckt man Manipulationen in der Lieferkette frühzeitig.
Über die Funktionen hinaus
Regulatorische Konformität ist ein entscheidender Unterschied. Ich prüfe, ob ein Tool die NTIA-Mindestanforderungen unterstützt und signierte SBOMs für Audit-Szenarien erzeugen kann, besonders für Teams, die Software an Behörden oder regulierte Bereiche wie Gesundheitswesen und Verteidigung liefern. Das Bereitstellungsmodell ist ebenfalls wichtig; abgeschottete und selbstgehostete Optionen sind relevant, wenn bei Ihnen aus Sicherheitsgründen keine SaaS-Lösungen infrage kommen. Ich berücksichtige auch die Breite des Ökosystems, insbesondere wie gut ein Tool neben Standardpaketmanagern auch eingebettete oder nicht paketverwaltete Komponenten unterstützt.
So wählen Sie Werkzeuge zur SBOM-Generierung aus
Bei langen Funktionslisten und komplexen Preisstrukturen verliert man leicht den Überblick. Damit Sie sich bei der Auswahl der für Sie passenden Software auf das Wesentliche konzentrieren können, finden Sie hier eine Checkliste mit den wichtigsten Faktoren:
| Faktor | Was ist zu beachten? |
|---|---|
| FaktorSkalierbarkeit | Was ist zu beachten?Kann das Werkzeug den Umfang Ihrer Codebasis, Ihre Build-Volumen und Ihr zukünftiges Wachstum bewältigen? Berücksichtigen Sie die Größe von Unternehmens-Repositorys und den Bedarf an parallelen Builds. |
| FaktorIntegrationen | Was ist zu beachten?Verbindet sich das Werkzeug nativ mit Ihrer CI/CD-Umgebung, Ihren Registries oder Ihren Artefakt-Repositorys? Prüfen Sie die Verfügbarkeit von Plugins für Ihren Entwicklungs-Stack. |
| FaktorAnpassbarkeit | Was ist zu beachten?Lassen sich Ausgabeformate, Workflows und Compliance-Vorlagen an Ihre Prozesse und branchenspezifischen Vorgaben anpassen? |
| FaktorBenutzerfreundlichkeit | Was ist zu beachten?Ist die Benutzererfahrung sowohl für Entwickler als auch für Compliance-Mitarbeiter unkompliziert? Bewerten Sie die Lernkurve und die Eignung der Workflows für unterschiedliche Teams. |
| FaktorImplementierung und Einführung | Was ist zu beachten?Wie viel Zeit nehmen Einrichtung, erste Scans und Schulungen in Anspruch? Prüfen Sie die Dokumentation, unterstützte Bereitstellungsmodelle und den Einführungs-Support des Anbieters. |
| FaktorKosten | Was ist zu beachten?Passt die Preisgestaltung zu Ihrem Projekt-, Scan- oder Benutzerumfang? Stellen Sie fest, ob die Kosten zu Ihrem Softwarebereitstellungs-Workflow passen oder unerwartet steigen werden. |
| FaktorSicherheitsvorkehrungen | Was ist zu beachten?Welche Authentifizierungs-, Audit-Protokollierungs- und Datenschutzmaßnahmen sind vorhanden? Prüfen Sie sorgfältig die Unterstützung für vom Internet getrennte oder regulierte Umgebungen. |
| FaktorCompliance-Anforderungen | Was ist zu beachten?Kann das Werkzeug Berichte und Bescheinigungen erstellen, um regulatorische Standards wie NTIA, EO 14028 oder branchenspezifische Vorgaben zu erfüllen? |
Was sind Werkzeuge zur SBOM-Generierung?
Werkzeuge zur SBOM-Generierung sind Softwareplattformen, die automatisch maschinenlesbare Software-Stücklisten (SBOMs) erstellen, um die in Code, Containern und Binärdateien enthaltenen Komponenten, Abhängigkeiten und Lizenzen zu dokumentieren.
Diese Werkzeuge helfen Sicherheits-, Compliance- und Entwicklungsteams, den Überblick über ihre Software-Lieferkette zu behalten und regulatorische Anforderungen zu erfüllen, indem sie Open-Source- und Drittanbieterkomponenten in ausgelieferten Anwendungen verfolgen.
Funktionen
Achten Sie bei der Auswahl von Tools zur SBOM-Erstellung auf die folgenden wichtigen Funktionen:
- Ausgabe im Standardformat: Erstellt SBOMs in anerkannten Formaten wie SPDX, CycloneDX oder SWID, um die Kompatibilität mit Lieferketten- und Compliance-Systemen sicherzustellen.
- Scannen mehrerer Ökosysteme: Erfasst Komponenten aus einer Vielzahl von Programmiersprachen und Paketmanagern und unterstützt moderne polyglotte Entwicklungspipelines.
- Analyse von Containern und Binärdateien: Scannt Container-Images, Binärdateien und Dateisysteme, um alle ausgelieferten Softwarekomponenten zu erfassen – nicht nur diejenigen, die in Manifestdateien deklariert sind.
- Integration in CI/CD-Pipelines: Automatisiert die SBOM-Erstellung als Teil Ihrer Build- und Release-Workflows, reduziert manuelle Arbeit und führt Prüfprotokolle.
- Erkennung transitiver Abhängigkeiten: Löst verschachtelte und indirekte Abhängigkeiten auf und dokumentiert sie – nicht nur Pakete der obersten Ebene –, um eine vollständige und präzise Bestandsaufnahme zu gewährleisten.
- Anreicherung um Schwachstellen- und Lizenzinformationen: Fügt jeder erkannten Komponente Details wie CVE-Kennungen, Lizenztypen und Lieferantendaten hinzu und unterstützt so Risiko- und Compliance-Prüfungen.
- Nachverfolgung von Abweichungen und Änderungen: Kennzeichnet Unterschiede zwischen SBOMs, die bei verschiedenen Builds erstellt wurden, und hilft Teams dabei, nicht autorisierte Änderungen, Upgrades oder Manipulationen zu erkennen.
- Anpassbare Berichte: Bietet konfigurierbare Vorlagen oder Exportoptionen, damit Benutzer SBOM-Daten an verschiedene Compliance-, Kunden- oder interne Anforderungen anpassen können.
- Rollenbasierte Zugriffskontrolle: Unterstützt Berechtigungseinstellungen, sodass sensible Lieferkettendaten auf geeignete Benutzer oder Teams beschränkt werden können.
- Export- und Integrationsfunktionen: Bietet APIs und Exportoptionen für die nachgelagerte Integration in Plattformen für Governance, Risiko und Compliance.
Lösungen zur SBOM-Erstellung beinhalten KI normalerweise nicht als Teil ihres Funktionsangebots.
Vorteile
Die Implementierung von Tools zur SBOM-Erstellung bietet Ihrem Team und Ihrem Unternehmen mehrere Vorteile. Hier sind einige davon:
- Verbesserte Transparenz der Lieferkette: Erfasst automatisch alle Softwarekomponenten und Abhängigkeiten, sodass Sie jederzeit wissen, was sich in Ihrer Codebasis oder in ausgelieferten Artefakten befindet.
- Unterstützung der Einhaltung gesetzlicher Vorgaben: Erstellt SBOMs in Standardformaten, die dabei helfen, Anforderungen von Behörden, dem Gesundheitswesen oder Unternehmenskunden zu erfüllen.
- Reduziertes Sicherheitsrisiko: Reichert Komponenten mit Schwachstellen- und Lizenzdaten an und hilft Ihnen, riskante Open-Source-Pakete zu erkennen, bevor sie die Produktion erreichen.
- Schnellere Audits und Reaktionen: Erstellt prüffähige Aufzeichnungen und verfolgt Änderungen nach, um die Reaktion auf Vorfälle, Lieferantenprüfungen oder Compliance-Kontrollen zu unterstützen.
- Automatisierte DevSecOps-Workflows: Integriert sich in CI/CD-Tools, um Sicherheits- und Compliance-Aufgaben direkt in Ihren Build- und Release-Prozess einzubetten.
- Verbesserte Erkennung von Vorfällen: Erkennt nicht autorisierte oder unerwartete Änderungen zwischen Builds durch die automatisierte Erkennung von SBOM-Abweichungen.
- Bessere Zusammenarbeit zwischen Teams: Stellt klare, maschinenlesbare Bestandsdaten bereit, auf die alle Beteiligten aus den Bereichen Entwicklung, Sicherheit und Compliance zugreifen und auf deren Grundlage sie handeln können.
Kosten und Preise
Die Auswahl von Tools zur SBOM-Erstellung erfordert ein Verständnis der verschiedenen verfügbaren Preismodelle und Tarife. Die Kosten variieren je nach Funktionen, Teamgröße, Zusatzoptionen und weiteren Faktoren. Die folgende Tabelle fasst gängige Tarife, deren durchschnittliche Preise und typische enthaltene Funktionen von Lösungen zur SBOM-Erstellung zusammen:
Vergleichstabelle der Tarife für Tools zur SBOM-Erstellung
| Tariftyp | Durchschnittlicher Preis | Gängige Funktionen |
|---|---|---|
| TariftypKostenloser Tarif | Durchschnittlicher Preis$0 | Gängige FunktionenEingeschränkte Formatunterstützung, grundlegendes Scannen von Abhängigkeiten, Community-Support und Nutzungsbeschränkungen. |
| TariftypPersönlicher Tarif | Durchschnittlicher Preis$5-$25/user/month | Gängige FunktionenExport in mehreren Formaten, Unterstützung für Sprachökosysteme, CLI-Zugriff und E-Mail-Support. |
| TariftypGeschäftstarif | Durchschnittlicher Preis$25-$60/user/month | Gängige FunktionenCI/CD-Integration, Anreicherung um Schwachstelleninformationen, Änderungsverfolgung, API-Zugriff, rollenbasierte Kontrollen und SLAs. |
| TariftypUnternehmenstarif | Durchschnittlicher Preis$60-$150/user/month | Gängige FunktionenErweiterte Compliance-Funktionen, Bereitstellung in abgeschotteten Umgebungen oder als selbst gehostete Lösung, Prüfprotokolle, dedizierter Support und Unterstützung bei der Einführung. |
SBOM-Generierungstools – häufig gestellte Fragen
Hier finden Sie einige Antworten auf häufige Fragen zu SBOM-Generierungstools:
Wie fügen sich SBOM-Generierungstools in eine CI/CD-Pipeline ein?
SBOM-Generierungstools integrieren sich in der Regel direkt in Ihre CI/CD-Pipeline, sodass bei jedem Build automatisch eine SBOM generiert wird. Dies hilft Teams, aktuelle und prüfbare Aufzeichnungen darüber zu führen, welche Komponenten in jede Version einfließen, und verbessert die Sicherheitslage Ihrer Anwendung insgesamt erheblich.
Sind SBOM-Generierungstools für proprietäre oder ältere Software nützlich?
Ja, SBOM-Generierungstools können Binärdateien und Container scannen, nicht nur Quellcode, um Paketnamen und -details zu analysieren. Dies ist besonders nützlich, um Komponenten in älteren Anwendungen oder Produkten von Drittanbietern ohne zugängliche Manifeste nachzuverfolgen, sodass ein standardmäßiger Schwachstellenscanner das Softwarepaket präzise bewerten kann.
Welche Compliance-Standards helfen SBOM-Generierungstools einzuhalten?
Diese Tools helfen dabei, Anforderungen aus Standards wie den NTIA-Mindestelementen, Executive Order 14028 und sektorspezifischen Vorgaben wie den FDA-Anforderungen an die Cybersicherheit vor der Marktzulassung oder dem EU-Rechtsakt zur Cyberresilienz zu erfüllen. Sie erleichtern außerdem den automatisierten Austausch von Paketdaten, damit regulatorische Berichte einfach weitergegeben werden können.
Wie identifizieren SBOM-Generierungstools transitive Abhängigkeiten?
Die meisten Tools erfassen nicht nur Abhängigkeiten der obersten Ebene, sondern scannen und erfassen auch alle transitiven (indirekten) Abhängigkeiten. So gewährleisten sie eine vollständige Transparenz über Ihre Software-Lieferkette.
Können SBOM-Generierungstools Änderungen zwischen Software-Builds erkennen?
Ja, viele Lösungen bieten eine Erkennung von Abweichungen oder Änderungen. Dabei werden SBOMs aus verschiedenen Builds verglichen, um neue, entfernte oder geänderte Komponenten hervorzuheben, die auf ein Risiko oder eine Manipulation der Lieferkette hindeuten können.