

Verwaltete PKI-Software unterstützt Sie dabei, digitale Zertifikate auszustellen, zu verfolgen und zu verlängern, damit Ihr Team Systeme absichern kann, ohne ständig mit Ablaufdaten, Compliance-Lücken oder der manuellen Verwaltung von Schlüsseln kämpfen zu müssen.
Viele Teams greifen auf diese Tools zurück, nachdem sie zu viel Zeit damit verbracht haben, ablaufende Zertifikate aufzuspüren, interne Prozesse zu koordinieren oder sich Sorgen zu machen, dass bei Audits etwas übersehen wird. Es ist nicht so, dass die Public-Key-Infrastruktur neu wäre – vielmehr kann ihre Verwaltung in großem Umfang ohne spezielle Tools schnell unüberschaubar werden.
Ich habe Organisationen bei der Auswahl und Implementierung von PKI-Tools unterstützt, die Risiken reduzieren, Richtlinienanforderungen erfüllen und die Zertifikatsverwaltung für ohnehin stark ausgelastete Teams weniger belastend machen. Dieser Leitfaden basiert auf diesen Erfahrungen und soll Ihnen dabei helfen, eine Lösung auszuwählen, die zu Ihrer Umgebung passt und Ihnen Zeit zurückgibt, damit Sie sich auf andere Prioritäten konzentrieren können.
Warum Sie unseren Software-Empfehlungen vertrauen können
6,700+
Reviews
20
Industry experts
16+
Evaluation factors
14
Years
Unser Team testet und bewertet Software seit 2012. Als Tech-Führungskräfte wissen wir selbst, wie schwierig – und wichtig – es ist, die richtige Software auszuwählen.
Für diesen Leitfaden haben wir Tools mithilfe von praktischen Tests und unabhängiger Recherche bewertet und dabei unsere Bewertungskriterien angewendet.
Unsere Bewertungen spiegeln unser menschliches redaktionelles Urteilsvermögen wider, keine Verkaufsstrategie.
Expertenprüfer:
- Paulo Gardini MiguelTech-Direktor
 Tim FisherVP für KI
 Gabriel RosasTech Lead & Software-Architekt
 Christhian GruhnTech Lead & Plattform-Architekt

Vergleichstabelle für PKI-Software
Diese Vergleichstabelle fasst die Preisdetails meiner Auswahl der besten PKI-Software zusammen:
| Tool | Best For | Trial Info | Price | ||
|---|---|---|---|---|---|
| 1 | Am besten für automatisierte Sicherheitsverwaltung | Preise auf Anfrage | Website | ||
| 2 | Am besten für Zertifikats-Lebenszyklusaufgaben | Die Preisgestaltung der DigiCert PKI Plattform hängt von verschiedenen Faktoren ab und ist daher nur auf Anfrage erhältlich. | Website | ||
| 3 | Ideal für PKI-Setups auf Windows-Basis | Microsoft Active Directory Certificate Services ist in der Windows Server-Lizenz enthalten. Die Preise für Windows Server beginnen bei $972 (jährliche Abrechnung). | Website | ||
| 4 | Am besten geeignet für die Ausstellung von Unternehmenszertifikaten | Die Preisgestaltung von GlobalSign PKI wird nicht öffentlich bekannt gegeben und ist daher auf Anfrage erhältlich. | Website | ||
| 5 | Am besten für Zero-Touch-Zertifikatserneuerung | Venafi arbeitet nach dem Modell “Preise auf Anfrage”, sodass Interessenten das Unternehmen für ein Angebot kontaktieren müssen. | Website | ||
| 6 | Am besten geeignet für Protokoll- und Hardwareunterstützung | EJBCA bietet eine Community-Version, die kostenlos ist. Die Preise für die Enterprise-Version sind auf Anfrage erhältlich. | Website | ||
| 7 | Am besten für flexible PKI-Bereitstellung | Preise auf Anfrage | Website | ||
| 8 | Beste Open-Source-PKI-Lösung | Kostenlos nutzbar | Website | ||
| 9 | Am besten für großflächige Verschlüsselungsabdeckung | Ab $12/Benuzter/Monat (jährlich abgerechnet) | Website | ||
| 10 | Am besten für komplexe Zertifikatsverwaltung geeignet | 30-tägige kostenlose Testversion | Preis auf Anfrage | Website |


Testberichte zur besten PKI-Software
Nachfolgend finden Sie meine ausführlichen Zusammenfassungen der besten PKI-Software, die es in meine Auswahl geschafft hat. Meine Testberichte bieten einen detaillierten Überblick über die wichtigsten Funktionen, Vor- & Nachteile, Integrationen und idealen Anwendungsfälle jedes Tools, damit Sie das für Sie am besten geeignete Tool finden können.
 Am besten für automatisierte Sicherheitsverwaltung
- Preise auf Anfrage
Visit WebsiteCustomer Rating:4.3/5
Hier sehen Sie ein Beispiel für das Schreiben eines Geheimnisses in HashiCorp Vault. Geheimnisse werden immer verschlüsselt und im Backend-Speicher abgelegt. HashiCorp Vault übernimmt die Kontrolle über Ihre digitale Sicherheit und bietet eine umfassende Suite für identitätsbasierte Zugriffe und den Schutz sensibler Daten in unterschiedlichen Systemen. Das Tool automatisiert beeindruckend die Verwaltung von Geheimnissen, Verschlüsselungsschlüsseln und Zertifikaten.
Warum ich HashiCorp Vault ausgewählt habe:
Ich habe HashiCorp Vault wegen seines Engagements für Sicherheitsautomatisierung gewählt. Im dynamischen Bereich der digitalen Sicherheit überzeugt Vault durch die Vereinfachung von Prozessen und die Reduzierung manueller Überwachung. Der beeindruckende Fokus des Tools auf Automatisierung bietet einen starken Schutzschild für sensible Daten.
Daher bin ich überzeugt, dass HashiCorp Vault die beste Wahl für Unternehmen ist, die eine automatisierte Sicherheitsverwaltung benötigen.
Herausragende Funktionen und Integrationen:
Das Feature 'dynamische Geheimnisse' von Vault verringert das Risiko unerwünschter Datenoffenlegung, indem Geheimnisse auf Abruf erstellt und nach ihrer Nutzung widerrufen werden. Das Modul Verschlüsselung als Dienst ermöglicht es Benutzern, Daten zu verschlüsseln, ohne sich mit der Komplexität der Schlüsselverwaltung auseinandersetzen zu müssen.
Was die Integrationen betrifft, lässt sich Vault nahtlos in Ihre bestehende Infrastruktur einbinden. Es funktioniert hervorragend mit beliebten Plattformen wie AWS, Google Cloud und Azure und bietet somit umfangreiche Abdeckung.
Pros and Cons
Pros:
- Robustes und flexibles Schlüssel- und Geheimnismanagement
- Große Auswahl an Integrationen für vielseitige Einsatzmöglichkeiten
- Dynamische Geheimnisse sorgen für maximale Datensicherheit
Cons:
- Hohe Lernkurve für neue Nutzer
- Ausführliche Dokumentation kann überwältigend sein
- Preisstruktur wird nicht transparent aufgeführt
Learn more about HashiCorp Vault: Am besten für Zertifikats-Lebenszyklusaufgaben
- Die Preisgestaltung der DigiCert PKI Plattform hängt von verschiedenen Faktoren ab und ist daher nur auf Anfrage erhältlich.

Hier ist ein Screenshot des Dashboards für Zertifikatsinspektoren von Digicert. Die DigiCert PKI Plattform bietet skalierbare und zuverlässige High-Assurance-Zertifikatslösungen. Sie überzeugt insbesondere im Bereich des Lebenszyklusmanagements, indem sie die Prozesse zur Ausstellung, Erneuerung und Verwaltung digitaler Zertifikate vereinfacht und automatisiert. Dadurch ist sie die beste Wahl für diese Aufgaben.
Warum ich die DigiCert PKI Plattform gewählt habe:
Ich habe mich für die DigiCert PKI Plattform entschieden, weil sie einen umfassenden Ansatz für das Management des Zertifikatslebenszyklus bietet und sich damit von anderen Tools abhebt. Die Automatisierung komplexer zertifikatsbezogener Prozesse unterstreicht, warum sie die beste Lösung für das Lebenszyklusmanagement ist und sorgt für effiziente und reibungslose Abläufe bei Zertifikatsoperationen.
Hervorstechende Funktionen und Integrationen:
Die Plattform zeichnet sich durch automatisierte Ausstellung und Erneuerung von Zertifikaten, eine intuitiv bedienbare Benutzeroberfläche für einfaches Management und leistungsstarke APIs zur Integration aus. Die DigiCert PKI Plattform bietet außerdem wichtige Integrationen mit weit verbreiteten Systemen wie Microsoft Active Directory, Microsoft Autoenrollment und anderen IT-Infrastrukturkomponenten, wodurch ihre Fähigkeiten im Lebenszyklusmanagement von Zertifikaten auf diese Umgebungen ausgeweitet werden.
Pros and Cons
Pros:
- Vereinfacht und beschleunigt die Ausstellung und Erneuerung von Zertifikaten
- Leistungsstarke APIs ermöglichen die Integration mit verschiedenen Systemen
- Bietet eine benutzerfreundliche Verwaltungsoberfläche
Cons:
- Die Preisstruktur kann komplex sein und ist nicht direkt verfügbar
- Einige Nutzer könnten die Vielzahl an Funktionen als überwältigend empfinden
- Einrichtung und Konfiguration können zeitaufwändig sein
Learn more about DigiCert PKI Platform: Ideal für PKI-Setups auf Windows-Basis
- Microsoft Active Directory Certificate Services ist in der Windows Server-Lizenz enthalten. Die Preise für Windows Server beginnen bei $972 (jährliche Abrechnung).

Hier ist ein Blick auf Microsoft Active Directory Certificate Services mit der Zertifikatvorlagen-Konsole. Der Screenshot zeigt die Funktion zur Duplizierung von Vorlagen. Microsoft Active Directory Certificate Services (AD CS) ist eine Rolle in Windows Server, die die Erstellung einer voll funktionsfähigen Public-Key-Infrastruktur (PKI) ermöglicht. Aufgrund der engen Integration in das Microsoft-Ökosystem ist sie zur Standard-PKI-Lösung für Windows-zentrierte Umgebungen geworden.
Warum ich Microsoft Active Directory Certificate Services (AD CS) gewählt habe:
Bei der Auswahl von PKI-Tools ist mir AD CS besonders aufgefallen, da es sich nahtlos in das Microsoft-Ökosystem einfügt. Ich bin der Meinung, dass es damit die beste Wahl für Windows-zentrierte Umgebungen darstellt, in denen eine effiziente und native PKI-Lösung benötigt wird.
Herausragende Funktionen und Integrationen:
AD CS bietet die Möglichkeit, Zertifikatsinhalte und -erweiterungen individuell anzupassen und unterstützt die automatische Ausstellung von Zertifikaten über Vorlagen. Seine größte Stärke ist die Integration mit Microsoft Active Directory, die eine einfache Bereitstellung und Verwaltung von Zertifikaten innerhalb einer Windows-Umgebung ermöglicht.
Pros and Cons
Pros:
- Nahtlose Integration in das Microsoft-Ökosystem
- Individuell anpassbare Zertifikatsinhalte und -erweiterungen
- Automatisierte Zertifikatsausstellung über Vorlagen
Cons:
- Auf Windows-Umgebungen beschränkt
- Komplexe Einrichtung ohne fundierte PKI-Kenntnisse
- Erfordert eine Windows Server-Lizenz, die für kleinere Unternehmen teuer sein kann
Learn more about Microsoft Active Directory Certificate Services (AD CS): Am besten geeignet für die Ausstellung von Unternehmenszertifikaten
- Die Preisgestaltung von GlobalSign PKI wird nicht öffentlich bekannt gegeben und ist daher auf Anfrage erhältlich.

Hier ist ein Beispielbild für den Managed-SSL-Startbildschirm in GlobalSigns Zertifikatsverwaltungsplattform. GlobalSign PKI ist eine Plattform, die darauf ausgelegt ist, die digitalen Identitäten von Unternehmen in großem Maßstab zu schützen. Sie überzeugt durch die Ausstellung großer Mengen von Zertifikaten und eine automatisierte Registrierung, was sie zur Top-Wahl für Unternehmen macht, die einen robusten, unternehmensweiten Schutz suchen.
Warum ich GlobalSign PKI ausgewählt habe:
Bei der Auswahl der Tools für diese Liste habe ich jedes auf seine besonderen Merkmale hin bewertet. GlobalSign PKI fiel durch seine Fähigkeit auf, hohe Volumina auszustellen und automatisierte Registrierung zu ermöglichen – beides entscheidend für den Schutz auf Unternehmensebene. Diese starken Fähigkeiten begründen, warum ich es für Unternehmen, die umfassenden Schutz benötigen, als die beste Lösung ansehe.
Hervorstechende Funktionen und Integrationen:
GlobalSign PKI bietet ein umfassendes Set an Funktionen, darunter das Management des Zertifikatslebenszyklus, automatisierte Registrierung und Unterstützung verschiedener Zertifikatstypen. Es bietet Integrationen mit Microsoft Active Directory und anderen IT-Infrastruktursystemen, was einen umfassenden Schutz verschiedener Unternehmensanwendungen gewährleistet.
Pros and Cons
Pros:
- Bietet umfassenden Schutz auf Unternehmensebene
- Bewältigt die Ausstellung großer Mengen an Zertifikaten effizient
- Bietet automatisierte Registrierung für einfache Nutzung
Cons:
- Mangelnde Preistransparenz kann für potenzielle Nutzer eine Herausforderung darstellen
- Einige Kunden berichten von langsamer Reaktionszeit des Kundendienstes
- Die Plattform kann für Einsteiger in PKI-Lösungen eine steile Lernkurve haben
Learn more about GlobalSign PKI: Am besten für Zero-Touch-Zertifikatserneuerung
- Venafi arbeitet nach dem Modell “Preise auf Anfrage”, sodass Interessenten das Unternehmen für ein Angebot kontaktieren müssen.

Hier ist ein Screenshot des Dashboards von Venafi. Venafi ist eine herausragende PKI-Plattform, die den Lebenszyklus digitaler Zertifikate zentralisiert und automatisiert. Aufgrund ihrer Automatisierungsfunktionen, insbesondere der Zero-Touch-Ausstellung und -Erneuerung von Zertifikaten, eignet sich Venafi am besten für jene, die ein optimiertes Zertifikatsmanagement suchen.
Warum ich Venafi ausgewählt habe:
Als ich bestimmte, welche PKI-Plattform ich in diese Liste aufnehmen wollte, fiel Venafi durch seine fortschrittlichen Automatisierungsfunktionen besonders auf. Das Feature der Zero-Touch-Ausstellung und -Erneuerung von Zertifikaten hebt es von anderen ab, was mich zu der Entscheidung führte, dass es am besten für Automatisierung geeignet ist.
Herausragende Funktionen und Integrationen:
Venafi besticht durch die fortgeschrittene Automatisierung des Zertifikatslebenszyklus, einschließlich Ausstellung, Erneuerung und Widerruf. Darüber hinaus lässt sich die Plattform mit führenden IT-Systemen wie Cloud-Anbietern, DevOps-Tools und mehr integrieren, was sie äußerst anpassungsfähig macht.
Pros and Cons
Pros:
- Fortschrittliche Automatisierung des Zertifikatslebenszyklus
- Integriert sich mit führenden IT-Systemen
- Bietet Transparenz über alle Maschinenidentitäten und deren verbundene Risiken
Cons:
- Preise sind nicht transparent und erfordern ein individuelles Angebot
- Kann ohne ausreichende Schulung komplex in der Einrichtung und Verwaltung sein
- Der Kundensupport kann außerhalb der Stoßzeiten langsam reagieren
Learn more about Venafi: Am besten geeignet für Protokoll- und Hardwareunterstützung
- EJBCA bietet eine Community-Version, die kostenlos ist. Die Preise für die Enterprise-Version sind auf Anfrage erhältlich.

Hier ist ein Screenshot des EJBCA-Web-Dashboards. EJBCA ist eine robuste, plattformunabhängige PKI-Lösung, die für die nahtlose Ausstellung und Verwaltung digitaler Zertifikate konzipiert wurde. Dank seiner Fähigkeit, alle wichtigen Protokolle und Hardware zu unterstützen, ist EJBCA optimal für die Interoperabilität in vielfältigen IT-Umgebungen geeignet.
Warum ich mich für EJBCA entschieden habe:
Ich habe EJBCA für diese Liste ausgewählt, weil sich die Lösung durch ihre breite Interoperabilität auszeichnet. Ihre Kompatibilität mit den wichtigsten Protokollen und Hardware-Komponenten hebt sie hervor und macht sie zur idealen Wahl für diverse IT-Ökosysteme. Deshalb habe ich EJBCA als beste Lösung für Interoperabilität eingestuft.
Hervorstechende Funktionen und Integrationen:
EJBCA bietet eine umfangreiche Feature-Palette, darunter ein umfassendes Zertifikats-Lifecycle-Management, flexible Integrationen und Unterstützung für Hardware-Sicherheitsmodule. Sie lässt sich mit verschiedensten Plattformen und Geräten integrieren, was ihre Position als vielseitige, interoperable PKI-Lösung unterstreicht.
Pros and Cons
Pros:
- Hohe Interoperabilität mit wichtigen Protokollen und Hardware
- Robustes Zertifikats-Lifecycle-Management
- Umfangreiche Integrationen mit Plattformen und Geräten
Cons:
- Preise für die Enterprise-Version sind nicht öffentlich verfügbar
- Kann für Personen ohne Erfahrung mit Java-basierten Anwendungen komplex in der Einrichtung sein
- Community-Support ist möglicherweise nicht so schnell und umfassend wie der Enterprise-Support
Learn more about EJBCA (Enterprise JavaBeans Certificate Authority):

Hier ist ein Beispielbild des PrimeKey EJBCA Dashboards auf Graylog. PrimeKey EJBCA® Enterprise dient als leistungsstarke Zertifizierungsstelle und gewährleistet die sichere und flexible Verwaltung digitaler Identitäten. Die Software ist auf die Anforderungen von Organisationen jeder Größe zugeschnitten und bietet eine Vielzahl anpassbarer Optionen, um der Komplexität unterschiedlicher IT-Umgebungen gerecht zu werden.
Warum ich PrimeKey EJBCA® Enterprise ausgewählt habe:
Ich habe mich für PrimeKey EJBCA® Enterprise wegen seiner Anpassungsfähigkeit entschieden. In einer Technologielandschaft mit unterschiedlichsten Anforderungen und Anwendungsfällen bietet diese PKI-Lösung durch ihre flexible Konfigurierbarkeit einen klaren Vorteil. Die Möglichkeit, sich an die individuellen Bedürfnisse einer Organisation anzupassen, macht sie zur besten Wahl für alle, die eine flexible Bereitstellungsoption suchen.
Herausragende Funktionen und Integrationen:
PrimeKey EJBCA® Enterprise überzeugt durch sein leistungsfähiges Zertifikatsverwaltungssystem und anpassbare Workflows. Es unterstützt mehrere Zertifizierungsstellen-Hierarchien (CA) und eine große Auswahl an Zertifikatsprofilen. Im Bereich der Integration arbeitet es reibungslos mit HSMs von Anbietern wie Thales und Utimaco zusammen und stellt eine REST API für eine nahtlose Anbindung an bestehende IT-Infrastrukturen bereit.
Pros and Cons
Pros:
- Vielseitig und anpassbar für individuelle Anforderungen geeignet
- Umfassendes Zertifikats- und Workflow-Management
- Leistungsstarke Integrationsmöglichkeiten, einschließlich REST API
Cons:
- Für unerfahrene Nutzer kann es komplex sein
- Unterstützung könnte für die Ersteinrichtung erforderlich sein
- Transparente Preisinformationen sind nicht verfügbar
Learn more about PrimeKey EJBCA® Enterprise:

Das Web-Frontend von OpenXPKI ermöglicht den Zugang zum Workflow-Katalog, sodass Benutzer neue Workflows instanziieren und an bestehenden Workflow-Instanzen arbeiten können. OpenXPKI ist eine leistungsstarke Open-Source-PKI-Lösung, die für Flexibilität und Sicherheit entwickelt wurde. Das Tool bietet eine skalierbare und unternehmensbereite Architektur, mit der Sie eine Sicherheitslösung nach Ihren individuellen Anforderungen gestalten können.
Warum ich OpenXPKI ausgewählt habe:
OpenXPKI fiel mir durch seinen Open-Source-Charakter auf. Dieser Faktor macht es nicht nur zu einer kosteneffizienten Option, sondern ermöglicht auch umfangreiche Anpassungs- und Skalierungsmöglichkeiten. Es sind die vielseitigen Designoptionen und die Anpassungsfähigkeit, die OpenXPKI von anderen abheben und ihm den Titel der besten Open-Source-Lösung zur maßgeschneiderten Sicherheitsarchitektur verleihen.
Hervorstechende Funktionen und Integrationen:
OpenXPKI bietet eine funktionsreiche Umgebung mit anpassbaren Workflows, Unterstützung für mehrere CA-Hierarchien und ausgefeiltem Token-Handling. Das Tool stellt außerdem eine umfangreiche API für Integration und Automatisierung bereit und arbeitet mit einer Reihe von Datenbanken wie MySQL, Oracle und PostgreSQL zusammen.
Pros and Cons
Pros:
- Open Source und kostenlos nutzbar
- Umfangreiche Anpassungs- und Skalierungsmöglichkeiten
- Zuverlässige API für Integrationen und Automatisierung
Cons:
- Die Einarbeitung kann für Anfänger anspruchsvoll sein
- Erfordert mehr Einrichtung als kommerzielle PKI-Lösungen
- Kein dedizierter Kundensupport vorhanden
Learn more about OpenXPKI: Am besten für großflächige Verschlüsselungsabdeckung
- Ab $12/Benuzter/Monat (jährlich abgerechnet)

Die KeyTalk-Client-App ermöglicht die native sichere E-Mail-Verschlüsselung sowie den Zugang zu Cloud-, Hybrid- und lokalen Netzwerkumgebungen, die durch erzwungene Client-Zertifikatsauthentifizierung geschützt wurden. KeyTalk dient als effektive PKI-Lösung, die entwickelt wurde, um das Management Ihrer digitalen Zertifikate über mehrere Geräte hinweg sicher und automatisiert zu gestalten. Die Stärke von KeyTalk liegt in seiner Skalierbarkeit, was es ideal für Organisationen macht, die mit einer großen Anzahl von Geräten arbeiten – daher ist es die beste Wahl für skalierbare Sicherheit.
Warum ich KeyTalk gewählt habe:
Ich habe mich für KeyTalk entschieden, weil es beeindruckend in der Lage ist, Zertifikatslebenszyklen für unzählige Geräte zu skalieren und zu verwalten, was es von anderen PKI-Lösungen auf der Liste abhebt. Wenn es darum geht, zahlreiche Geräte zu sichern, ist KeyTalk meiner Meinung nach die beste Wahl, weshalb ich es als beste Lösung für skalierbare Sicherheit ansehe.
Herausragende Funktionen und Integrationen:
Zu den wichtigsten Merkmalen von KeyTalk zählen die automatische Erneuerung, Sperrung und Installation von Zertifikaten über verschiedene Geräte hinweg. Es überzeugt außerdem durch die Unterstützung verschiedener Zertifikatstypen wie SSL/TLS, Code Signing und Nutzerzertifikate. Besonders hervorzuheben ist die Integration von KeyTalk mit einer Vielzahl an Server-Systemen, Software-Anwendungen und Netzwerkkomponenten, wodurch die Nutzbarkeit in unterschiedlichsten IT-Infrastrukturen verstärkt wird.
Pros and Cons
Pros:
- Außergewöhnliche Skalierbarkeit beim Gerätemanagement
- Breites Spektrum an Zertifikatsunterstützung
- Umfangreiche System- und Anwendungsintegrationen
Cons:
- Für kleine Unternehmen möglicherweise überdimensioniert
- Oberfläche könnte für unerfahrene Nutzer herausfordernd sein
- Premium-Preisniveau passt möglicherweise nicht in jedes Budget
Learn more about KeyTalk: Am besten für komplexe Zertifikatsverwaltung geeignet
- 30-tägige kostenlose Testversion
- Preis auf Anfrage
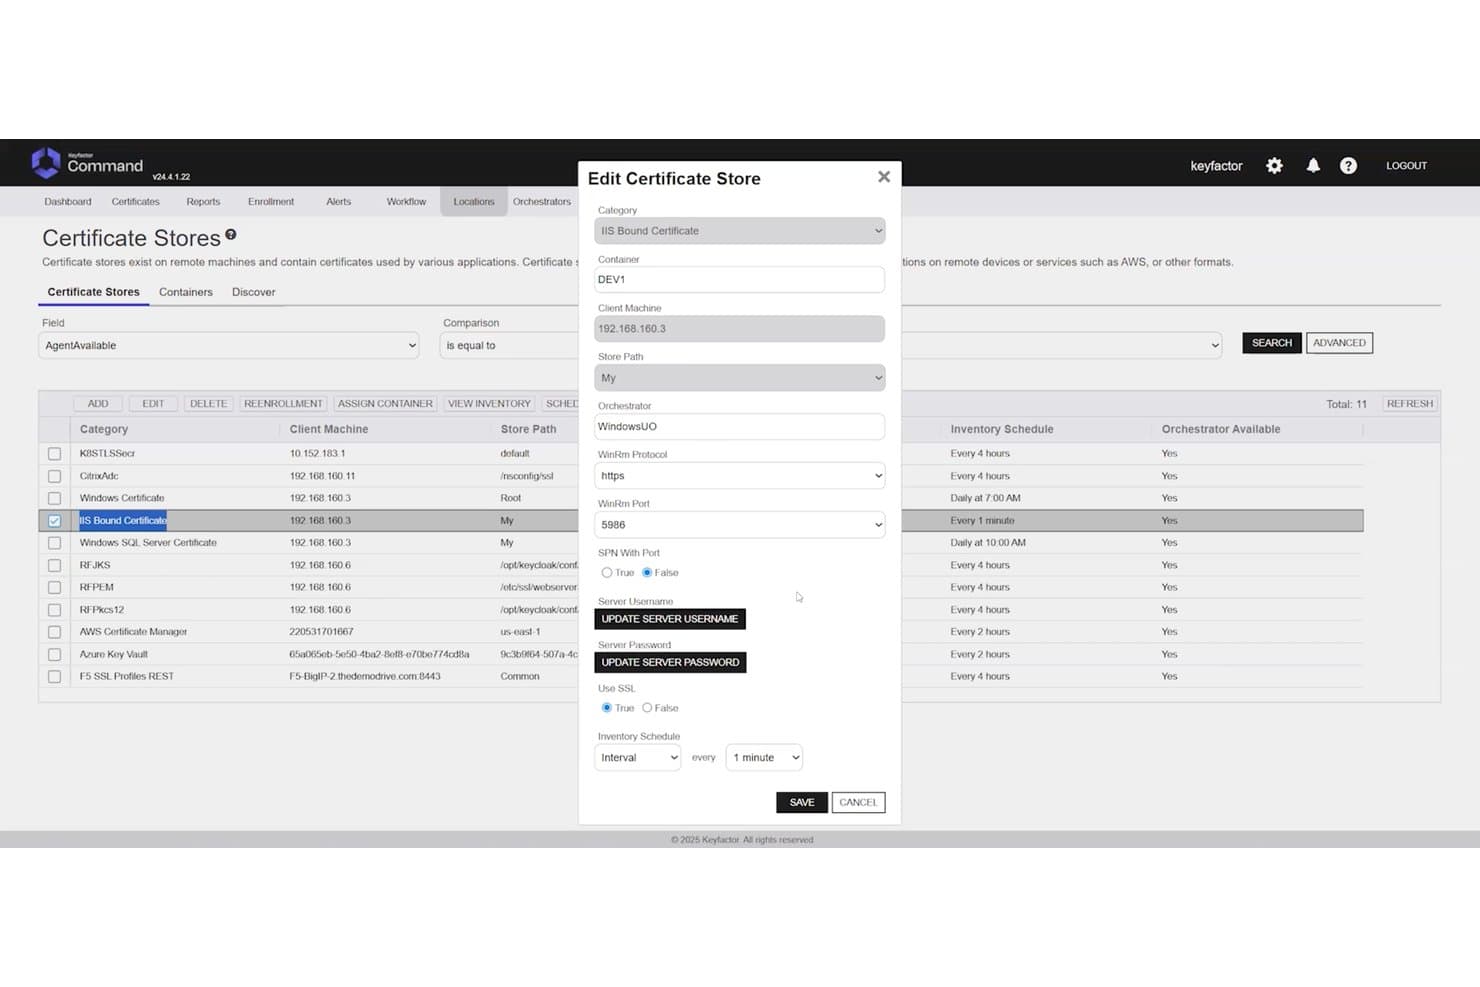
Mit Keyfactor Command können Benutzer IIS-Zertifikatsspeicher mit detaillierten Einstellungen konfigurieren. Keyfactor Command ist eine CA-agnostische PKI-Plattform, die die Verwaltung des Zertifikatslebenszyklus, die Verwaltung kryptografischer Schlüssel und die automatisierte Erkennung in Multi-Cloud-, lokalen und hybriden Umgebungen zentralisiert.
Für wen ist Keyfactor Command am besten geeignet?
Keyfactor Command eignet sich besonders für PKI- und Sicherheitsteams in Unternehmen, die große Multi-CA-Umgebungen mit komplexen Compliance- und Automatisierungsanforderungen verwalten.
Warum ich mich für Keyfactor Command entschieden habe
Keyfactor Command steht auf meiner engeren Auswahlliste, weil keine andere Plattform die Komplexität von Multi-CA-Umgebungen in diesem Umfang bewältigt. Besonders beeindruckt mich die CA-agnostische Architektur, mit der sich Zertifikate über beliebige Kombinationen öffentlicher und privater CAs hinweg verwalten lassen, ohne an einen einzelnen Aussteller gebunden zu sein. Wenn es zu einer Kompromittierung einer CA kommt, ermöglicht die Massenausstellung neuer Zertifikate für das gesamte Inventar eine wirklich schnelle Reaktion und kein tagelanges hektisches Vorgehen. Die Vorbereitung auf die Post-Quanten-Ära, einschließlich des Inventars von PQC-Zertifikaten und der Unterstützung benutzerdefinierter OIDs, macht die Lösung zur richtigen langfristigen Wahl für Unternehmen, die Hunderte Millionen Zertifikate verwalten.
Wichtige Funktionen von Keyfactor Command
- Netzwerkweite Zertifikatserkennung: Agentenloses Scannen von IP-Bereichen, Subnetzen, Schlüsselspeichern, Cloud-Umgebungen und Code-Repositories, um nicht verwaltete und unautorisierte Zertifikate aufzuspüren.
- RBAC mit Integration von Identitätsanbietern: Rollenbasierte Zugriffskontrollen werden direkt mit Active Directory und externen Identitätsanbietern verknüpft, ergänzt durch workflowgesteuerte Registrierung und Genehmigungsschritte.
- HSM-Integration: Native Unterstützung für Thales Luna, AWS CloudHSM und Azure Key Vault sowie Unterstützung für FIPS-140-2-validierte Module zur sicheren Schlüsselspeicherung.
- Selbstbedienungsoberfläche für DevOps-Automatisierung: Eine dedizierte Oberfläche ermöglicht es DevOps-Teams, Zertifikate unabhängig anzufordern und zu verwalten, mit nativer Unterstützung für cert-manager und CI/CD-Pipelines.
Integrationen von Keyfactor Command
Keyfactor Command bietet mehr als 100 vorgefertigte Integrationen, darunter Thales Luna HSM, AWS CloudHSM, Azure Key Vault, Active Directory und cert-manager. Darüber hinaus stellt die Lösung REST-APIs und SDKs für benutzerdefinierte Integrationen bereit und unterstützt CI/CD-Workflows.
Pros and Cons
Pros:
- Verwaltet Zertifikatsbestände mit mehreren CAs
- Automatisiert die massenhafte Erneuerung und Neuausstellung
- Unterstützt detaillierte Richtlinien- und Prüfkontrollen
Cons:
- Die Einrichtung kann neue Administratoren verwirren
- Die Oberfläche wirkt auf einige Rezensenten veraltet
Learn more about Keyfactor Command:
Weitere PKI-Software
Hier finden Sie einige zusätzliche Optionen für PKI-Software, die es nicht in meine Auswahl geschafft haben, die sich aber dennoch lohnen: Ich konnte keine spezifischen Informationen zu Anbietern von PKI-Software finden.
- 11GoDaddy PKI PlatformAm besten geeignet für markengestützte Zuverlässigkeit
- 12KeycloakAm besten für die Integration mehrerer Protokolle geeignet
- 13Ubisecure Certificate AuthorityAm besten für digitale Identitätskontrolle
- 14SafeNet Trusted AccessAm besten für intelligenten Zugang und Authentifizierung
So bewerte ich PKI-Software
Ich teile meine Bewertung in zwei Ebenen auf: grundlegende Anforderungen wie CA-Hierarchie-Unterstützung und CLM-Automatisierung sowie Unterscheidungsmerkmale, die bestimmen, welches Tool am besten zu Ihrer spezifischen Umgebung passt.
Kernfunktionen (Grundvoraussetzungen für diese Liste)
Wenn ich Tools für meine Liste auswähle, bewerte ich jedes einzelne auf einer Skala von 0 (bietet die Funktion nicht) bis 5 (übertrifft in diesem Bereich) für jede der unten aufgeführten Kernfunktionen. Anschließend berechne ich die Gesamtpunktzahl des Tools in Prozent. Jedes Tool muss eine Mindestgesamtpunktzahl von 65% erreichen, um für eine Aufnahme berücksichtigt zu werden.
- Zertifikats-Lifecycle-Management: Ich prüfe, wie jede Plattform Ausstellung, Verlängerung, Erkennung und Widerruf von Zertifikaten managt – insbesondere automatisierte Verlängerungsabläufe, die Ausfälle durch abgelaufene Zertifikate verhindern.
- Zertifizierungsstellen-Management: Ich achte darauf, ob es möglich ist, private CA-Hierarchien aufzubauen und sich mit öffentlichen CAs zu integrieren, da die meisten Unternehmensumgebungen sowohl interne als auch öffentlich vertrauenswürdige Zertifikate benötigen.
- Kryptografisches Schlüsselmanagement: Sichere Schlüsselerzeugung, -speicherung und HSM-Integration sind hier entscheidend. Ich prüfe, ob die Plattform dedizierte HSM-Appliances oder cloudbasierte HSM-Dienste für den Schutz der Schlüssel unterstützt.
- Unterstützung von Standards & Protokollen: Jedes Tool sollte zentrale PKI-Standards wie x.509, SCEP, ACME und OCSP/CRL unterstützen. Eine breite Protokollabdeckung bedeutet weniger Workarounds bei der Anmeldung verschiedener Endpunkt-Typen.
- Automatisierung & API-Zugriff: REST-APIs und vorgefertigte Integrationen mit DevOps-Tools wie Kubernetes und Terraform sind für mich wichtig, da manuelle Bereitstellung in CI/CD-getriebenen Umgebungen nicht skalierbar ist.
- Richtliniendurchsetzung & Compliance: Ich bewerte die Granularität der rollenbasierten Zugriffskontrolle (RBAC), die Tiefe der Protokollierung sowie integrierte Richtlinienvorlagen, die Teams helfen, Mindestschlüssellängen, Algorithmeneinschränkungen und Gültigkeitsfristen durchzusetzen.
Nachdem ich eine Liste von Tools habe, die diese Kriterien erfüllen, schaue ich, wodurch sich die einzelnen Plattformen hervorheben.
Unterscheidungsmerkmale (Was Anbieter voneinander abhebt)
So vergleiche und kontrastiere ich die Anbieter:
Herausragende Funktionen
Post-Quanten-Sicherheit steht bei mir ganz oben. Plattformen, die bereits kryptoflexible Algorithmen unterstützen, verschaffen Ihrem Team einen Vorsprung, bevor Umstellungsfristen anlaufen. Ich schaue mir auch die Multi-Cloud-CA-Orchestrierung an – Teams, die Workloads in AWS, Azure und On-Premises betreiben, sollten nicht für jede CA separate Oberflächen benötigen. DevOps-native Arbeitsabläufe runden das Bild ab. Native Integrationen mit cert-manager und Terraform ermöglichen es Ingenieuren, Zertifikate direkt aus ihren bestehenden Pipelines heraus zu beantragen, anstatt Tickets einzureichen.
Mehr als nur Funktionen
Bereitstellungsflexibilität ist hier besonders wichtig. Manche Teams benötigen SaaS wegen der Geschwindigkeit, während andere air-gapped oder On-Premises-Installationen benötigen, um Datenschutzanforderungen zu erfüllen. Ich schaue mir auch genau an, welche Compliance-Zertifizierungen wie WebTrust, Common Criteria und SOC 2 Type II der Anbieter nachweist – diese sparen Ihrem Team Monate bei der Audit-Vorbereitung. Die Passgenauigkeit in Ihre Systemlandschaft ist ebenso entscheidend. Anbindungen an Identitätsanbieter wie Entra ID, HSM-Hersteller wie Thales und SIEM-Plattformen bestimmen, wie sauber sich PKI in Ihren bestehenden Stack integriert.
So wählen Sie PKI-Software aus
Bei langen Funktionslisten und komplexen Preisstrukturen verliert man leicht den Überblick. Damit Sie sich auf dem Weg durch Ihren individuellen Auswahlprozess für Software konzentrieren können, finden Sie hier eine Checkliste mit Faktoren, die Sie berücksichtigen sollten:
| Faktor | Was zu beachten ist |
|---|---|
| FaktorSkalierbarkeit | Was zu beachten istKann die Software mit Ihrer Organisation wachsen? Berücksichtigen Sie zukünftige Anforderungen und ob das Tool ein erhöhtes Zertifikatsvolumen ohne Leistungseinbußen bewältigen kann. |
| FaktorIntegrationen | Was zu beachten istFunktioniert sie mit Ihren bestehenden Systemen? Prüfen Sie die Kompatibilität mit Ihrer aktuellen IT-Infrastruktur und allen Drittanbieteranwendungen, auf die Sie angewiesen sind. |
| FaktorAnpassbarkeit | Was zu beachten istKönnen Sie die Software an Ihre Prozesse anpassen? Achten Sie auf Optionen zur Anpassung von Workflows, Richtlinien und Benutzerberechtigungen an die Anforderungen Ihres Teams. |
| FaktorBenutzerfreundlichkeit | Was zu beachten istIst die Benutzeroberfläche benutzerfreundlich? Ein schwer zu bedienendes Tool kann die Produktivität beeinträchtigen. Achten Sie auf eine intuitive Navigation und klare Anweisungen. |
| FaktorImplementierung und Einführung | Was zu beachten istWie lange dauert es, bis die Software einsatzbereit ist? Berücksichtigen Sie die für die Einrichtung erforderliche Zeit und Ressourcen sowie die Frage, ob der Anbieter ausreichende Unterstützung bei der Einführung bietet. |
| FaktorKosten | Was zu beachten istPasst die Preisgestaltung in Ihr Budget? Bewerten Sie nicht nur die anfänglichen Kosten, sondern auch mögliche versteckte Gebühren oder langfristige Ausgaben. |
| FaktorSicherheitsvorkehrungen | Was zu beachten istSind wirksame Sicherheitsmaßnahmen vorhanden? Stellen Sie sicher, dass die Software den Branchenstandards entspricht und Funktionen wie Verschlüsselung und Zugriffskontrollen bietet. |
| FaktorCompliance-Anforderungen | Was zu beachten istErfüllt sie die regulatorischen Anforderungen? Prüfen Sie, ob die Software die Einhaltung der für Ihre Branche relevanten Datenschutzbestimmungen unterstützt. |
Was ist PKI-Software?
PKI-Software ist ein Tool, das bei der Verwaltung digitaler Zertifikate und Verschlüsselungsschlüssel hilft, um Daten und Systeme sicher zu halten. Sie wird hauptsächlich von IT-Teams, Sicherheitsexperten und Systemadministratoren eingesetzt, die interne Systeme, Benutzeridentitäten und die Online-Kommunikation schützen müssen.
Funktionen wie die Ausstellung von Zertifikaten, die Überwachung von Verlängerungen und die Speicherung von Schlüsseln helfen dabei, den Überblick zu behalten, manuelle Arbeit zu reduzieren und abgelaufene oder falsch verwaltete Zertifikate zu vermeiden. Diese Tools erleichtern den Umgang mit Verschlüsselung, ohne Ihren Workflow zusätzlich zu belasten.
Funktionen
Achten Sie bei der Auswahl von PKI-Software auf die folgenden wichtigen Funktionen:
- Zertifikatsverwaltung: Automatisiert die Ausstellung, Verlängerung und Sperrung digitaler Zertifikate, spart Zeit und reduziert Fehler.
- Verschlüsselung: Schützt sensible Daten, indem sie in ein sicheres Format umgewandelt werden, auf das nur autorisierte Benutzer zugreifen können.
- Benutzerauthentifizierung: Stellt durch die Überprüfung von Benutzeridentitäten sicher, dass nur autorisierte Personen auf Systeme und Daten zugreifen können.
- Unterstützung der Compliance: Hilft Organisationen, Branchenvorschriften und -standards einzuhalten, und reduziert das Risiko von Strafen aufgrund von Verstößen.
- Integrationsmöglichkeiten: Arbeitet nahtlos mit bestehender IT-Infrastruktur und Drittanbieteranwendungen zusammen, um die Kontinuität des Workflows zu gewährleisten.
- Anpassbare Richtlinien: Ermöglichen die Erstellung maßgeschneiderter Sicherheitsrichtlinien, die auf spezifische organisatorische Anforderungen zugeschnitten sind.
- Skalierbarkeit: Bewältigt wachsende Zertifikatsvolumen und organisatorische Veränderungen, ohne die Leistung zu beeinträchtigen.
- Zugriffskontrollen: Ermöglichen eine detaillierte Kontrolle darüber, wer auf bestimmte Daten oder Systeme zugreifen kann, und erhöhen dadurch die allgemeine Sicherheit.
- Überwachungsprotokollierung: Zeichnet Systemaktivitäten zur Überwachung und Analyse von Sicherheitsvorfällen auf und unterstützt forensische Untersuchungen.
- Benutzerfreundliche Oberfläche: Bietet intuitive Navigation und klare Anweisungen, sodass Benutzer die Software leichter verwalten und bedienen können.
Vorteile
Die Implementierung von PKI-Software bietet Ihrem Team und Ihrem Unternehmen mehrere Vorteile. Hier sind einige davon:
- Erhöhte Sicherheit: Verschlüsselt Daten und stellt sicher, dass nur autorisierte Benutzer Zugriff haben, wodurch Ihre sensiblen Informationen geschützt werden.
- Einhaltung gesetzlicher Vorschriften: Unterstützt die Einhaltung von Branchenstandards und Vorschriften und reduziert das Risiko von Bußgeldern aufgrund von Verstößen.
- Operative Effizienz: Automatisiert Aufgaben der Zertifikatsverwaltung, spart Zeit und minimiert das Risiko manueller Fehler.
- Skalierbarkeit: Wächst mit Ihrer Organisation und unterstützt mehr Benutzer und Zertifikate, ohne dass größere Änderungen erforderlich sind.
- Größeres Vertrauen: Überprüft Benutzeridentitäten und verschlüsselt die Kommunikation, wodurch Vertrauen bei Kunden und Partnern geschaffen wird.
- Kosteneinsparungen: Reduziert den Bedarf an manuellen Prozessen und verringert das Risiko potenzieller Sicherheitsverletzungen, wodurch langfristig Geld gespart wird.
- Audit-Bereitschaft: Stellt detaillierte Protokolle und Berichte für Sicherheitsprüfungen bereit und erleichtert die Erkennung und Behebung von Schwachstellen.
Kosten und Preise
Für die Auswahl einer PKI-Software ist ein Verständnis der verschiedenen verfügbaren Preismodelle und Tarife erforderlich. Die Kosten variieren je nach Funktionen, Teamgröße, Zusatzoptionen und weiteren Faktoren. Die folgende Tabelle fasst gängige Tarife, deren Durchschnittspreise und typische in PKI-Softwarelösungen enthaltene Funktionen zusammen:
Vergleichstabelle der Tarife für PKI-Software
| Tariftyp | Durchschnittlicher Preis | Übliche Funktionen |
|---|---|---|
| TariftypKostenloser Tarif | Durchschnittlicher Preis$0 | Übliche FunktionenGrundlegende Zertifikatsverwaltung, eingeschränkter Support und minimale Verschlüsselungsoptionen. |
| TariftypPersönlicher Tarif | Durchschnittlicher Preis$10-$30/Benutzer/Monat | Übliche FunktionenErweiterte Verschlüsselung, Benutzerauthentifizierung und Unterstützung bei der Einhaltung von Compliance-Vorgaben. |
| TariftypGeschäftstarif | Durchschnittlicher Preis$40-$80/Benutzer/Monat | Übliche FunktionenErweiterte Verwaltung des Zertifikatslebenszyklus, Integrationsmöglichkeiten und Skalierbarkeit. |
| TariftypUnternehmenstarif | Durchschnittlicher Preis$100-$200/Benutzer/Monat | Übliche FunktionenAnpassbare Richtlinien, umfassender Support und umfangreiche Prüfprotokollierung. |
Häufig gestellte Fragen zu PKI-Software
Hier finden Sie Antworten auf einige häufig gestellte Fragen zu PKI-Software:
Wie verwaltet man digitale Zertifikate?
Die Verwaltung digitaler Zertifikate umfasst die Ausstellung, Erneuerung und Sperrung von Zertifikaten nach Bedarf. Sie benötigen ein System, das diese Aufgaben automatisiert, um Fehler zu reduzieren und Zeit zu sparen. PKI-Software umfasst häufig Tools zur Nachverfolgung des Zertifikatsstatus und zur Benachrichtigung über bevorstehende Ablaufdaten.
Welche Rolle spielt eine Zertifizierungsstelle?
Eine Zertifizierungsstelle (CA) ist eine vertrauenswürdige Instanz, die digitale Zertifikate ausstellt. Diese Zertifikate bestätigen die Identität des Zertifikatsinhabers. Achten Sie bei der Auswahl einer PKI-Software darauf, dass sie die Integration mit etablierten CAs unterstützt oder Ihnen die Einrichtung einer eigenen Zertifizierungsstelle ermöglicht.
Wie erhöht PKI-Software die Sicherheit?
PKI-Software erhöht die Sicherheit durch die Verschlüsselung von Daten und die Überprüfung von Identitäten. Sie verwendet öffentliche und private Schlüssel, um die Kommunikation zu sichern. Berücksichtigen Sie bei der Bewertung der Optionen, wie effektiv die Software Schlüssel verwaltet und ob sie die Multi-Faktor-Authentifizierung unterstützt.
Sind PKI-Softwaretools schwierig zu verwenden?
Der Schwierigkeitsgrad kann je nach Tool variieren. Einige PKI-Softwarelösungen haben aufgrund ihrer umfangreichen Funktionen und Möglichkeiten eine steile Lernkurve. Die meisten modernen PKI-Tools legen jedoch Wert auf eine gute Benutzererfahrung und bieten intuitive Benutzeroberflächen sowie umfassenden Support, um die Einarbeitung und die fortlaufende Nutzung zu erleichtern.
Kann PKI-Software in bestehende Systeme integriert werden?
Die Integration ist entscheidend für einen reibungslosen Arbeitsablauf. Die meisten PKI-Softwarelösungen können eine Verbindung zu IT-Infrastrukturen und Anwendungen von Drittanbietern herstellen. Prüfen Sie die Kompatibilität mit Ihren aktuellen Systemen, um Unterbrechungen zu vermeiden und einen nahtlosen Betrieb sicherzustellen.
Wie geht PKI-Software mit Skalierbarkeit um?
Skalierbarkeit stellt sicher, dass die Software mit Ihren Anforderungen wächst. Unabhängig davon, ob Sie Ihr Team vergrößern oder die Nutzung von Zertifikaten erhöhen, sollte die Software mehr Benutzer und Daten ohne Leistungseinbußen verarbeiten können. Berücksichtigen Sie bei der Bewertung der Skalierbarkeitsoptionen Ihre zukünftigen Pläne.