

Die 10 besten kostenlosen Cybersicherheitstools im Test 2026

Auswahlliste der besten kostenlosen Cybersicherheitstools


In der heutigen digitalen Landschaft ist Cybersicherheit von entscheidender Bedeutung, doch die Suche nach budgetfreundlichen Lösungen kann schwierig sein. Sie möchten Ihre Daten schützen, ohne zu viel auszugeben. Genau hier kommen kostenlose Cybersicherheitstools ins Spiel.
Ich beschäftige mich seit Jahren mit der Bewertung von SaaS-Tools und weiß, wie wichtig es für Ihr Team ist, auf zuverlässige und kostengünstige Sicherheitslösungen zugreifen zu können. Sie sollten nicht aufgrund von Budgetbeschränkungen bei der Sicherheit Kompromisse eingehen müssen.
In dieser Übersicht stelle ich meine bevorzugten kostenlosen Cybersicherheitstools vor und konzentriere mich dabei auf diejenigen, die echten Mehrwert ohne versteckte Kosten bieten. Sie erhalten Einblicke in Funktionen, Benutzerfreundlichkeit und die besonderen Vorteile der einzelnen Tools. Sehen wir uns Optionen an, die zu Ihren Anforderungen passen und Ihre Daten schützen.
Warum Sie unseren Software-Empfehlungen vertrauen können
Unser Team testet und bewertet Software seit 2012. Als Tech-Führungskräfte wissen wir selbst, wie schwierig – und wichtig – es ist, die richtige Software auszuwählen.
Für diesen Leitfaden haben wir Tools mithilfe von praktischen Tests und unabhängiger Recherche bewertet und dabei unsere Bewertungskriterien angewendet.
Unsere Bewertungen spiegeln unser menschliches redaktionelles Urteilsvermögen wider, keine Verkaufsstrategie.
Expertenprüfer:
Vergleichstabelle kostenloser Cybersicherheitstools
Diese Vergleichstabelle fasst die Preisinformationen für meine Auswahl der besten kostenlosen Cybersicherheitstools zusammen:
| Tool | Best For | Trial Info | Price | ||
|---|---|---|---|---|---|
| 1 | Am besten für Echtzeit-Endpunktschutz | 15-tägige kostenlose Testversion | Ab $59.99/Gerät (jährliche Abrechnung) | Website | |
| 2 | Am besten geeignet für Penetrationstests | Kostenlose Demo verfügbar | Kostenlos nutzbar | Website | |
| 3 | Am besten geeignet für Web-Schwachstellenscans | Kostenloser Plan verfügbar | Ab $475/Nutzer/Jahr | Website | |
| 4 | Am besten für die Netzwerküberwachung geeignet | Not available | Kostenlos nutzbar | Website | |
| 5 | Am besten geeignet für Sicherheitstests von Webanwendungen | Not available | Kostenlos nutzbar | Website | |
| 6 | Am besten für Schwachstellenbewertung geeignet | Not available | Kostenlos nutzbar | Website | |
| 7 | Am besten für Host-basierte Eindringungserkennung | Not available | Kostenlos nutzbar | Website | |
| 8 | Am besten für Webserver-Scans geeignet | Not available | Kostenlos nutzbar | Website | |
| 9 | Am besten für Passwortmanagement | Not available | Kostenlos nutzbar | Website | |
| 10 | Am besten geeignet für die Sicherheit kleiner Unternehmen | Kostenloser Plan verfügbar | Ab $150/Benutzer/Monat | Website |
Testberichte zu den besten kostenlosen Cybersicherheitstools
Nachfolgend finden Sie meine ausführlichen Zusammenfassungen der besten kostenlosen Cybersicherheitstools, die es in meine Auswahlliste geschafft haben. Meine Testberichte bieten einen detaillierten Überblick über die wichtigsten Funktionen, Vor- & Nachteile, Integrationen und idealen Anwendungsfälle jedes Tools, damit Sie das für Sie beste Tool finden. Während einige dieser Tools eine vollständig kostenlose Version anbieten, gibt es bei anderen einen kostenlosen Testzeitraum. In jedem meiner Testberichte habe ich vermerkt, was kostenlos ist.

Am besten für Echtzeit-Endpunktschutz

CrowdStrike Falcon ist eine KI-basierte Endpoint-Sicherheitsplattform, die modernen Virenschutz, EDR, Bedrohungsinformationen und Schutz von Cloud-Workloads in einem einzigen, leichtgewichtigen Agenten vereint.
Für wen ist CrowdStrike Falcon am besten geeignet?
CrowdStrike Falcon eignet sich besonders gut für Sicherheits-Teams von mittleren bis großen Unternehmen, die eine zentrale Sichtbarkeit von Endpunkten in verteilten oder cloudlastigen Umgebungen benötigen.
Warum habe ich CrowdStrike Falcon ausgewählt
Ich habe CrowdStrike Falcon als eines der besten Tools für Echtzeit-Endpunktschutz ausgewählt, weil das KI-basierte Erkennungsmodell Bedrohungen erkennt, die nie auf der Festplatte landen. In Umgebungen, in denen 82 % der Erkennungen ohne Malware erfolgen, sind signaturbasierte Tools einfach unzureichend. Falcon Prevent nutzt verhaltensbasierte KI, um Angriffe während der Ausführung zu erkennen, während Falcon Insight XDR gegnergesteuerte Angriffsanzeichen hinzufügt, was meinem Team kontextreiche Erkennungen liefert, sobald etwas Verdächtiges geschieht. Diese Kombination aus KI-Prävention und EDR-Tiefe bedeutet, dass mein Team nicht auf eine Eskalation eines Alarms warten muss, bevor es handelt.
Wichtige Funktionen von CrowdStrike Falcon
- Falcon Firewall Management: Ein zentraler Manager für Host-Firewall-Richtlinien, mit dem Sie Firewall-Regeln für Ihren gesamten Endpunktbestand von einer einzigen Konsole aus festlegen, durchsetzen und auditieren können.
- Falcon Device Control: USB-Gerätemanagement mit Sichtbarkeit und Kontrolle über Peripheriegeräte. Sie können bestimmte Gerätetypen je nach Richtlinie blockieren, überwachen oder zulassen.
- Falcon for Mobile: Endpoint Detection and Response für Android- und iOS-Geräte, sodass mobile Bedrohungen über dieselbe Falcon-Konsole wie Desktop-PCs und Server abgedeckt werden.
- Charlotte KI-Erkennungstriage: Eine agentenbasierte KI-Schicht, die eingehende Detektionen automatisch triagiert, Ergebnisse zusammenfasst und Reaktionsabläufe anleitet, ohne dass für jeden einzelnen Alarm eine manuelle Analystenprüfung erforderlich ist.
CrowdStrike Falcon Integrationen
Im CrowdStrike Falcon Marketplace können Kunden Integrationen entdecken und bereitstellen, die für das Falcon-Ökosystem entwickelt wurden. Die breite Falcon-Plattform verbindet sich über eine einheitliche API mit über 180 SaaS-, SIEM-, ITSM-, Cloud-, Schwachstellenmanagement- und Identitätstools. Zu den bemerkenswerten Integrationen gehören Splunk, ServiceNow, Jira, Okta, Slack, Palo Alto Prisma Cloud, Mimecast, Zscaler ZPA, Google Workspace sowie Werkzeuge aus dem Microsoft-Ökosystem, darunter Microsoft 365 und Microsoft Defender. Eine API für kundenspezifische Integrationen ist verfügbar, und Falcon Fusion SOAR bietet vorgefertigte HTTP-Action-Vorlagen für über 130 Anbieter-APIs, um eigene Workflows zu beschleunigen.
Was ist kostenlos?
CrowdStrike Falcon bietet eine 15-tägige kostenlose Testversion mit Falcon Prevent (Next-Gen-Virenschutz), Falcon Device Control und Express Support — ganz ohne Kreditkarte. Es gibt keinen kostenlosen Dauerplan, daher ist nach Ablauf der Testphase ein Wechsel in eine kostenpflichtige Stufe ab $7.99 pro Gerät und Monat (Falcon Go) erforderlich.
Pros and Cons
Pros:
- Leichtgewichtiger Sensor benötigt kaum Systemressourcen
- Dateien werden automatisch unter Quarantäne gestellt und kompromittierte Hosts isoliert
- Verhaltensbasierte Erkennung erkennt dateilose Angriffe
Cons:
- Begrenzte Offline-Erkennungs- und Reaktionsmöglichkeiten
- Die kostenlose Testversion gilt nicht für Partner und MSSPs

Am besten geeignet für Penetrationstests
Kali Linux ist ein Open-Source-Betriebssystem, das für Cybersicherheitsprofis und ethische Hacker entwickelt wurde. Es stellt eine umfangreiche Sammlung von Tools für Penetrationstests, Sicherheitsforschung und Netzwerkanalyse bereit.
Warum ich Kali Linux ausgewählt habe: Es bietet einen dauerhaft kostenlosen Plan mit einer großen Auswahl an Tools für Penetrationstests. Die Plattform umfasst Funktionen wie Schwachstellenanalyse und Netzwerkscans, die für Sicherheitsexperten unerlässlich sind. Der spezielle Fokus von Kali Linux auf Penetrationstests macht es zur idealen Wahl für alle, die eingehende Sicherheitsbewertungen durchführen möchten. Mit dem umfassenden Toolset lassen sich Sicherheitslücken identifizieren und beheben.
Herausragende Funktionen & Integrationen:
Funktionen umfassen eine umfangreiche Bibliothek mit vorinstallierten Sicherheitstools, mit denen Sie verschiedene Cybersicherheitsaufgaben durchführen können. Durch die anpassbare Oberfläche lässt sich das Arbeitsumfeld individuell gestalten. Die Plattform unterstützt mehrere Sprachen und ist somit weltweit zugänglich.
Integrationen beinhaltet Metasploit, Nmap, Wireshark, Aircrack-ng, Hydra, John the Ripper, Burp Suite, OWASP ZAP, Maltego und Armitage.
Was ist kostenlos? Kali Linux bietet einen dauerhaft kostenlosen Plan ohne Beschränkungen für Nutzer oder Funktionen und gewährt Zugriff auf die gesamte Tool-Suite.
Pros and Cons
Pros:
- Umfangreiche Tool-Bibliothek
- Hochgradig anpassbare Umgebung
- Unterstützt mehrere Sprachen
Cons:
- Gewisse Einarbeitungszeit
- Erfordert technisches Know-how

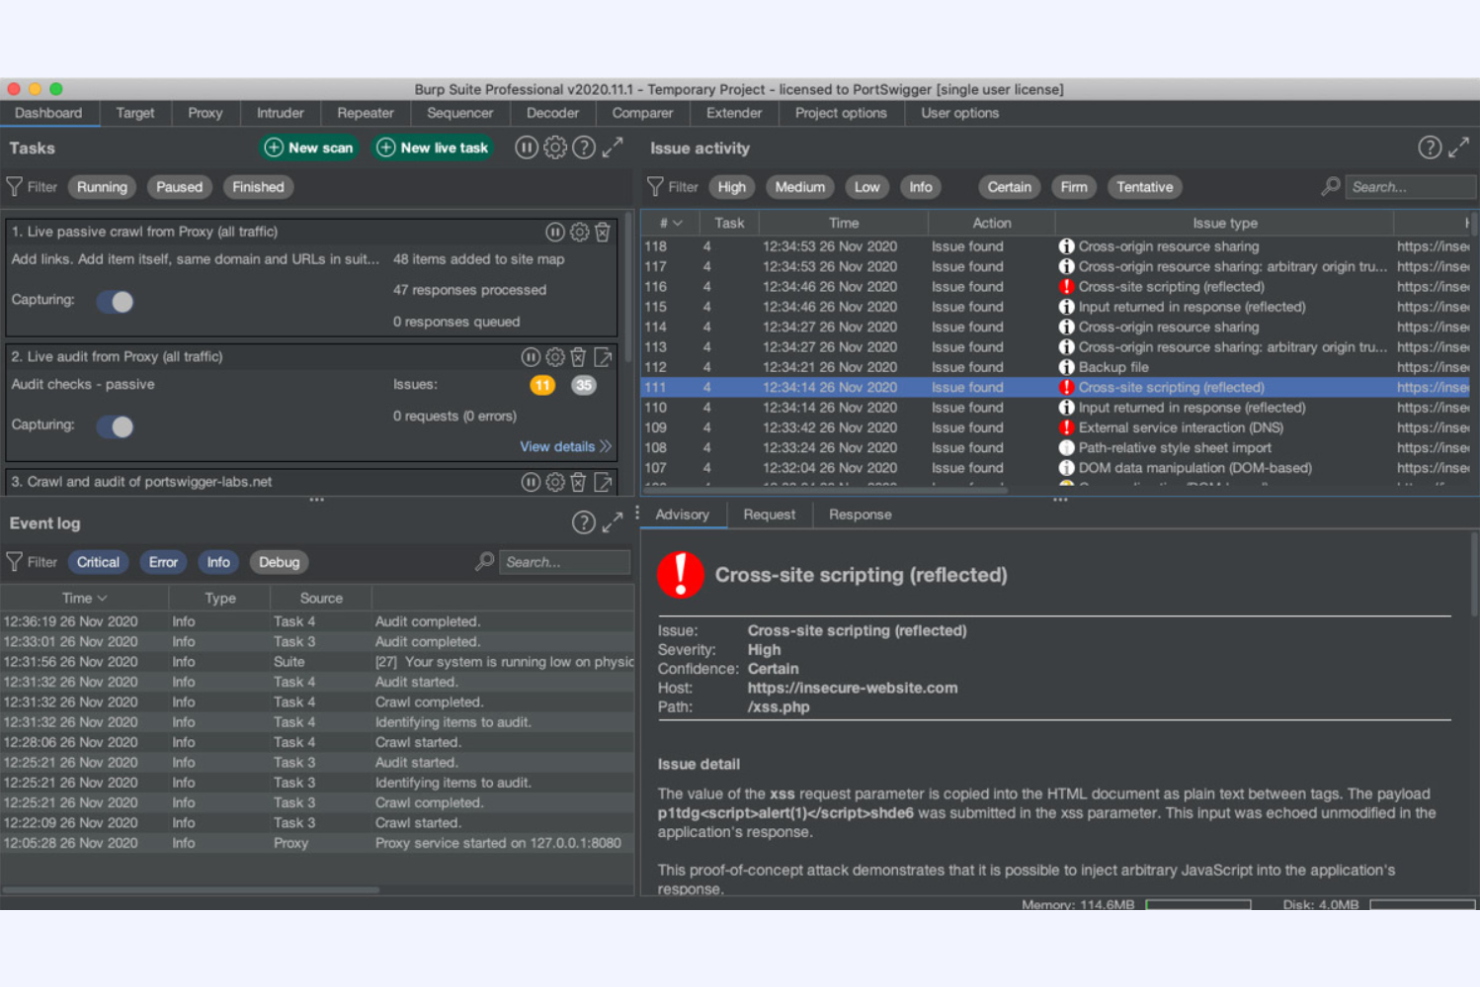
Burp Suite ist ein Sicherheitstool für Webanwendungen, das hauptsächlich von Sicherheitsfachleuten und Entwicklern eingesetzt wird. Es hilft, Schwachstellen zu identifizieren und Webanwendungen durch manuelles und automatisiertes Testen abzusichern.
Warum ich Burp Suite gewählt habe: Die Community Edition von Burp Suite bietet wichtige manuelle Werkzeuge für Web-Sicherheitstests kostenlos an. Damit kann Ihr Team grundlegende Schwachstellenanalysen durchführen, ohne ein Abonnement zu benötigen. Der Schwerpunkt der kostenlosen Version auf Web-Schwachstellenscans macht sie zu einem wertvollen Tool für alle, die ihre Webanwendungen absichern möchten. Sie können sich auf ihre Fähigkeiten verlassen, um potenzielle Sicherheitslücken zu erkennen und zu beheben.
Hervorstechende Funktionen & Integrationen:
Funktionen umfassen Werkzeuge zum Abfangen von Anfragen, mit denen Sie den Webverkehr prüfen und modifizieren können. Mit der Spidering-Funktion lassen sich Webanwendungen erkunden. Die Scanner-Funktion hilft, gängige Schwachstellen zu identifizieren.
Integrationen umfassen Jenkins, Jira, GitHub, GitLab, Bamboo, Azure DevOps, TeamCity, TFS und Bitbucket.
Was ist kostenlos? Burp Suite bietet eine dauerhaft kostenlose Community Edition mit grundlegenden manuellen Tools für Web-Sicherheitstests an.
Pros and Cons
Pros:
- Aktive Community-Unterstützung
- Ausführliche Dokumentation verfügbar
- Ausführliche Dokumentation verfügbar
Cons:
- Eingeschränkte Automatisierung in der kostenlosen Version
- Setzt technisches Wissen voraus


Aircrack-ng ist eine Sammlung von Werkzeugen zur Netzwerküberwachung und -prüfung. Sie wird hauptsächlich von Netzwerkadministratoren und Sicherheitsexperten verwendet, um die WLAN-Sicherheit zu bewerten und Netzwerkprobleme zu beheben.
Warum ich Aircrack-ng ausgewählt habe: Das kostenlose Angebot ermöglicht es Ihnen, die Sicherheit Ihres Netzwerks ohne Kosten zu überwachen und zu testen. Die Möglichkeit, Pakete zu erfassen und zu analysieren, macht die Suite ideal für die Netzwerküberwachung. Die Suite umfasst Werkzeuge zur Paketerfassung, Entschlüsselung und Analyse, die für die Identifizierung von Schwachstellen entscheidend sind. Mit den kostenlosen Funktionen können Sie umfassende Netzwerkbewertungen durchführen, was dem Schwerpunkt auf Netzwerküberwachung entspricht.
Herausragende Funktionen & Integrationen:
Zu den Funktionen gehört das Aufzeichnen von Netzwerkverkehr, mit dem Sie Daten in Ihrem Netzwerk erfassen können. Sie können außerdem WEP- und WPA-Schlüssel entschlüsseln, um die Netzwerksicherheit zu bewerten. Die Möglichkeit der Suite, Angriffe zu wiederholen, bietet Einblicke in potenzielle Schwachstellen.
Zu den Integrationen gehören Wireshark, tcpdump, airodump-ng, aireplay-ng, airdecap-ng und airbase-ng.
Was ist kostenlos? Aircrack-ng bietet einen dauerhaft kostenlosen Tarif ohne Benutzerbeschränkungen und ist damit für die unbegrenzte Nutzung zugänglich.
Pros and Cons
Pros:
- Starke Unterstützung durch die Community
- Umfangreiche Dokumentation
- Regelmäßige Updates
Cons:
- Kenntnisse der Befehlszeile erforderlich
- Nicht anfängerfreundlich

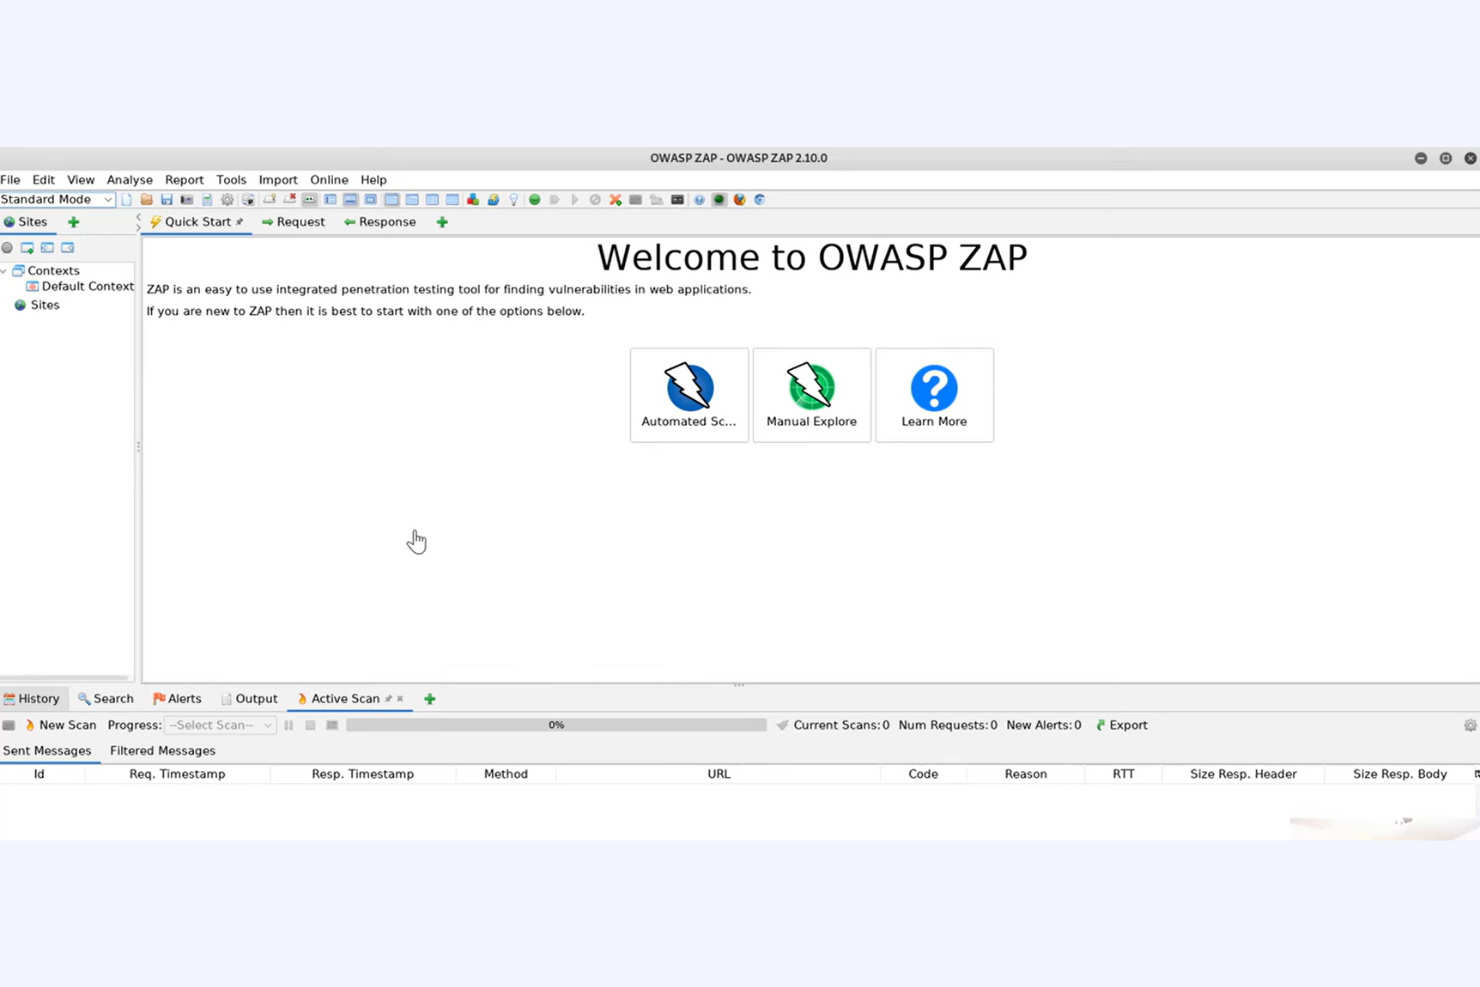
ZAP, oder Zed Attack Proxy, ist ein Open-Source-Webanwendungssicherheits-Scanner, der von Entwicklern und Sicherheitsexperten genutzt wird. Er hilft dabei, Schwachstellen in Webanwendungen zu identifizieren und bietet eine umfassende Testumgebung zur Verbesserung der Sicherheit.
Warum ich ZAP gewählt habe: Das Tool bietet eine dauerhaft kostenlose Version mit Funktionen, die für die Sicherheitstests von Webanwendungen unerlässlich sind. Es umfasst automatisierte Scanner und eine Reihe von Tools, mit denen Sie Sicherheitslücken aufdecken können. Der Fokus von ZAP auf Sicherheitstests für Webanwendungen macht es zu einer wertvollen Ressource für Entwickler- und Sicherheitsteams. Mit der intuitiven Benutzeroberfläche können Sie umfassende Sicherheitsbewertungen durchführen, ohne ein Abonnement zu benötigen.
Herausragende Funktionen & Integrationen:
Funktionen umfassen einen automatisierten Scanner, mit dem Sie schnell Schwachstellen in Ihren Webanwendungen erkennen können. Mit dem Spidering-Tool können Sie die Struktur Ihrer Webanwendung erfassen und analysieren. Das Tool bietet außerdem einen passiven Scanner, der den Webverkehr auf potenzielle Sicherheitsprobleme überwacht.
Integrationen umfassen Jenkins, GitHub, GitLab, JIRA, Slack, Docker, Selenium, Azure DevOps, AWS und SonarQube.
Kostenlos: ZAP bietet einen dauerhaft kostenlosen Tarif ohne Benutzerbeschränkungen und gewährt vollständigen Zugriff auf alle Sicherheitstestfunktionen.
Pros and Cons
Pros:
- Anpassbare Testumgebung
- Detaillierte Berichtsoptionen
- Geeignet für Entwickler und Tester
Cons:
- Die Benutzeroberfläche erfordert für Einsteiger etwas Einarbeitungszeit
- Gelegentliche Fehlalarme können manuelle Überprüfung erfordern

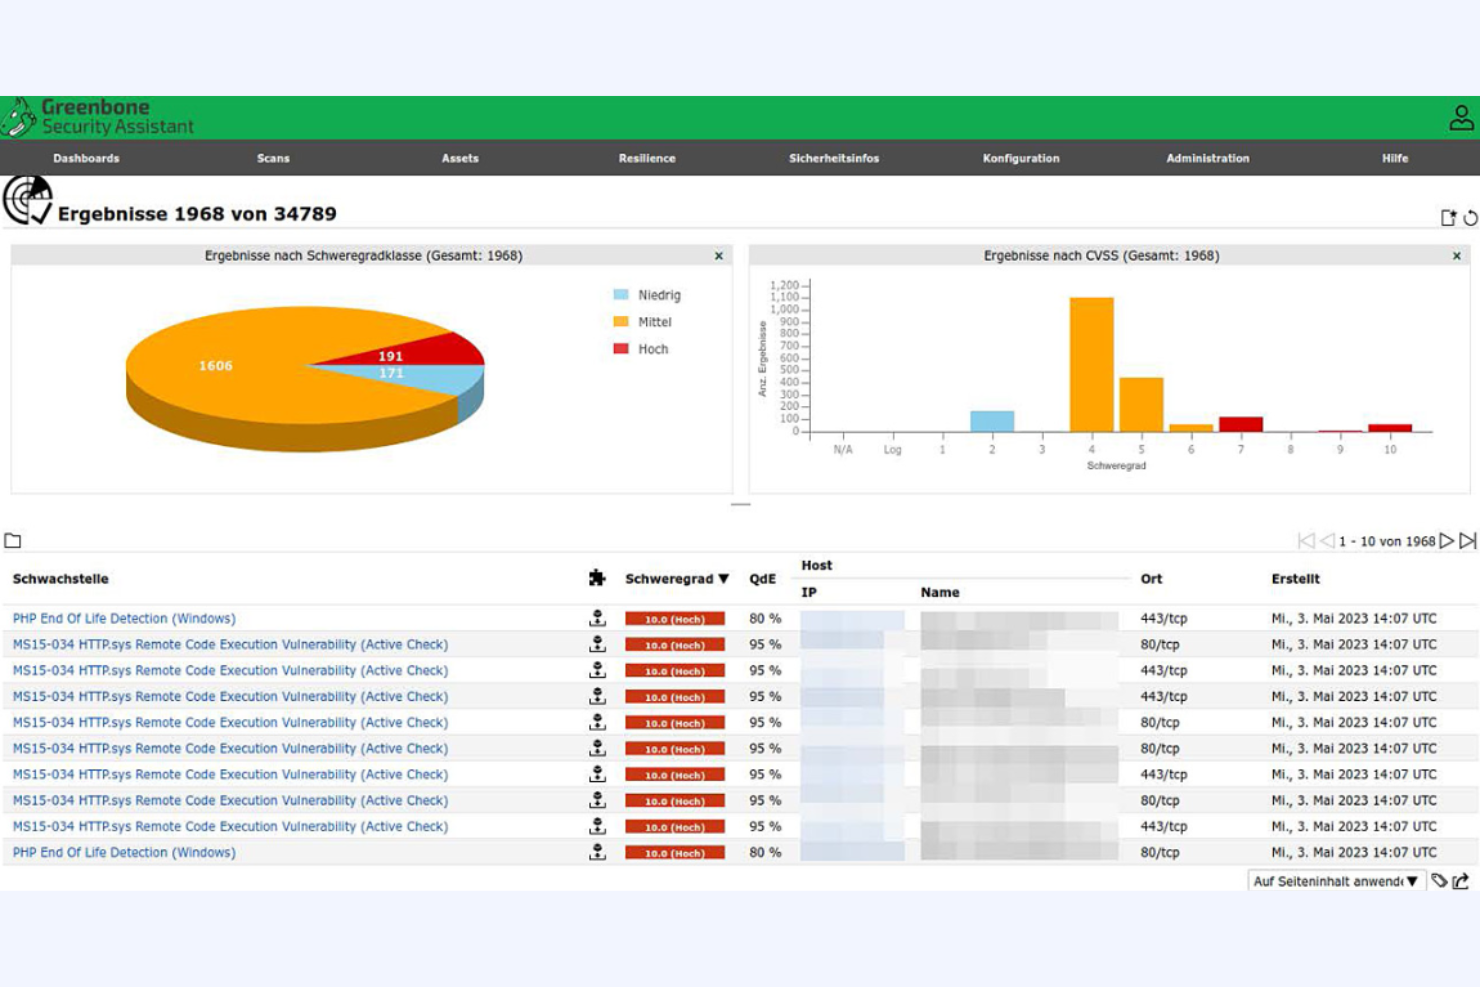
OpenVAS, das für Open Vulnerability Assessment System steht, ist ein Open-Source-Schwachstellenscanner, der von IT- und Sicherheitsteams zur Bewertung von Netzwerkschwachstellen eingesetzt wird. Er bietet eine vielseitige Suite von Tools zur Erkennung von Sicherheitsproblemen und hilft Organisationen, ihre Verteidigungsmaßnahmen zu stärken.
Warum ich OpenVAS ausgewählt habe: Das Tool bietet einen dauerhaft kostenlosen Plan mit umfangreichen Scan-Funktionen zur Bewertung von Schwachstellen. Sie können detaillierte Netzwerkscans durchführen und Berichte über potenzielle Sicherheitsbedrohungen erstellen. Das besondere Augenmerk von OpenVAS auf Schwachstellenbewertung macht es zu einem unverzichtbaren Werkzeug für die Netzwerksicherheit. Mit den anpassbaren Scan-Konfigurationen können Sie Bewertungen individuell auf Ihre Anforderungen zuschneiden.
Herausragende Funktionen & Integrationen:
Funktionen umfassen eine intuitive webbasierte Oberfläche, mit der Sie Scans verwalten und Ergebnisse einfach einsehen können. Sie können die Planungsfunktion nutzen, um regelmäßige Scans Ihrer Netzwerkumgebung zu automatisieren. Das Tool bietet außerdem detaillierte Berichte, mit denen Sie Schwachstellen analysieren und Maßnahmen zur Behebung priorisieren können.
Integrationen umfassen Greenbone Security Manager, Nagios, Splunk, OTRS, OpenSCAP, Nessus, Qualys, AlienVault, Tenable.io und Kibana.
Was ist kostenlos? OpenVAS ist als kostenlose Open-Source-Software zum Download verfügbar, ohne Benutzerbeschränkungen, und bietet Zugriff auf das gesamte Leistungsspektrum der Schwachstellenscan-Funktionen.
Pros and Cons
Pros:
- Umfangreiche Scan-Funktionen
- Anpassbare Scan-Konfigurationen
- Regelmäßige Updates der Schwachstellendaten
Cons:
- Scans können ressourcenintensiv sein
- Begrenzte offizielle Dokumentation

OSSEC ist ein Open-Source Host-basiertes Intrusion Detection System (HIDS), das zur Überwachung und Analyse von Serveraktivitäten entwickelt wurde. Es wird hauptsächlich von IT- und Sicherheitsteams eingesetzt, um unbefugten Zugriff und Änderungen an Systemdateien zu erkennen.
Warum ich OSSEC ausgewählt habe: Das Tool bietet einen dauerhaft kostenlosen Plan mit umfassenden Funktionen zur Erkennung von Eindringversuchen. Sie können die Dateiintegrität überwachen, Protokolle analysieren und in Echtzeit Benachrichtigungen über verdächtige Aktivitäten erhalten. OSSECs Schwerpunkt auf Host-basierter Intrusion Detection macht es zu einem unverzichtbaren Werkzeug für die Aufrechterhaltung der Serversicherheit. Sie können Regeln und Konfigurationen individuell an Ihre spezifischen Sicherheitsanforderungen anpassen.
Herausragende Funktionen & Integrationen:
Funktionen umfassen Echtzeit-Benachrichtigungen, die Sie über verdächtige Aktivitäten auf Ihrem System informieren. Mit der Rootkit-Erkennung lassen sich versteckte Bedrohungen identifizieren. Darüber hinaus bietet das Tool zentrales Management, sodass Sie mehrere Systeme über eine einzige Oberfläche überwachen können.
Integrationen beinhalten AlienVault, Splunk, Nagios, Graylog, ELK Stack, Kibana, Logstash, Grafana, PagerDuty und AWS CloudWatch.
Was ist kostenlos? OSSEC bietet einen dauerhaft kostenlosen Plan ohne Einschränkungen bei Benutzern oder Funktionen und gewährt vollen Zugriff auf alle Erkennungsfunktionen gegen Angriffe.
Pros and Cons
Pros:
- Anpassbare Regeln und Konfigurationen
- Echtzeit-Benachrichtigungssystem
- Unterstützt mehrere Plattformen
Cons:
- Das Fehlen von Dashboards führt oft zu zeitaufwändiger Protokollanalyse
- Kann manuelle Konfiguration für Cloud-Integration erfordern

Nikto ist ein Open-Source-Webserver-Scanner, der von IT-Sicherheitsexperten eingesetzt wird, um Schwachstellen und Konfigurationsprobleme zu identifizieren. Das Tool führt Tests an Webservern durch, um potenzielle Sicherheitsbedrohungen zu erkennen.
Warum ich Nikto ausgewählt habe: Das Tool bietet eine dauerhaft kostenlose Version, die umfangreiche Scan-Möglichkeiten für Webserver bereitstellt. Sie können veraltete Software und unsichere Dateien erkennen, sodass Ihr Team Schwachstellen gezielt beheben kann. Dank Nikto’s Fokus auf das Scannen von Webservern ist es ein unverzichtbares Werkzeug für die Serversicherheit. Sie können sich darauf verlassen, dass es durch regelmäßige Updates stets auf aktuelle Bedrohungen vorbereitet ist.
Herausragende Funktionen & Integrationen:
Funktionen umfassen eine umfangreiche Schwachstellendatenbank, mit der Sie potenzielle Risiken schnell erkennen können. Sie können SSL-Überprüfungen durchführen, um sichere Verbindungen zu gewährleisten. Das Tool unterstützt außerdem benutzerdefinierte Plugins, sodass Sie die Funktionen bei Bedarf erweitern können.
Integrationen umfassen Metasploit, Nessus, Burp Suite, Nmap, Acunetix, Qualys, OpenVAS, ZAP, IBM AppScan und WebInspect.
Kostenlos? Nikto bietet einen dauerhaft kostenlosen Plan ohne Einschränkungen bei der Nutzerzahl oder den Funktionen und ermöglicht vollen Zugriff auf die Scan-Funktionen für Webserver.
Pros and Cons
Pros:
- Regelmäßige Updates der Schwachstellendatenbank
- Unterstützt die Entwicklung eigener Plugins
- Schnelle Scan-Möglichkeiten
Cons:
- Begrenzte Benutzeroberfläche
- Keine integrierten Berichtsfunktionen

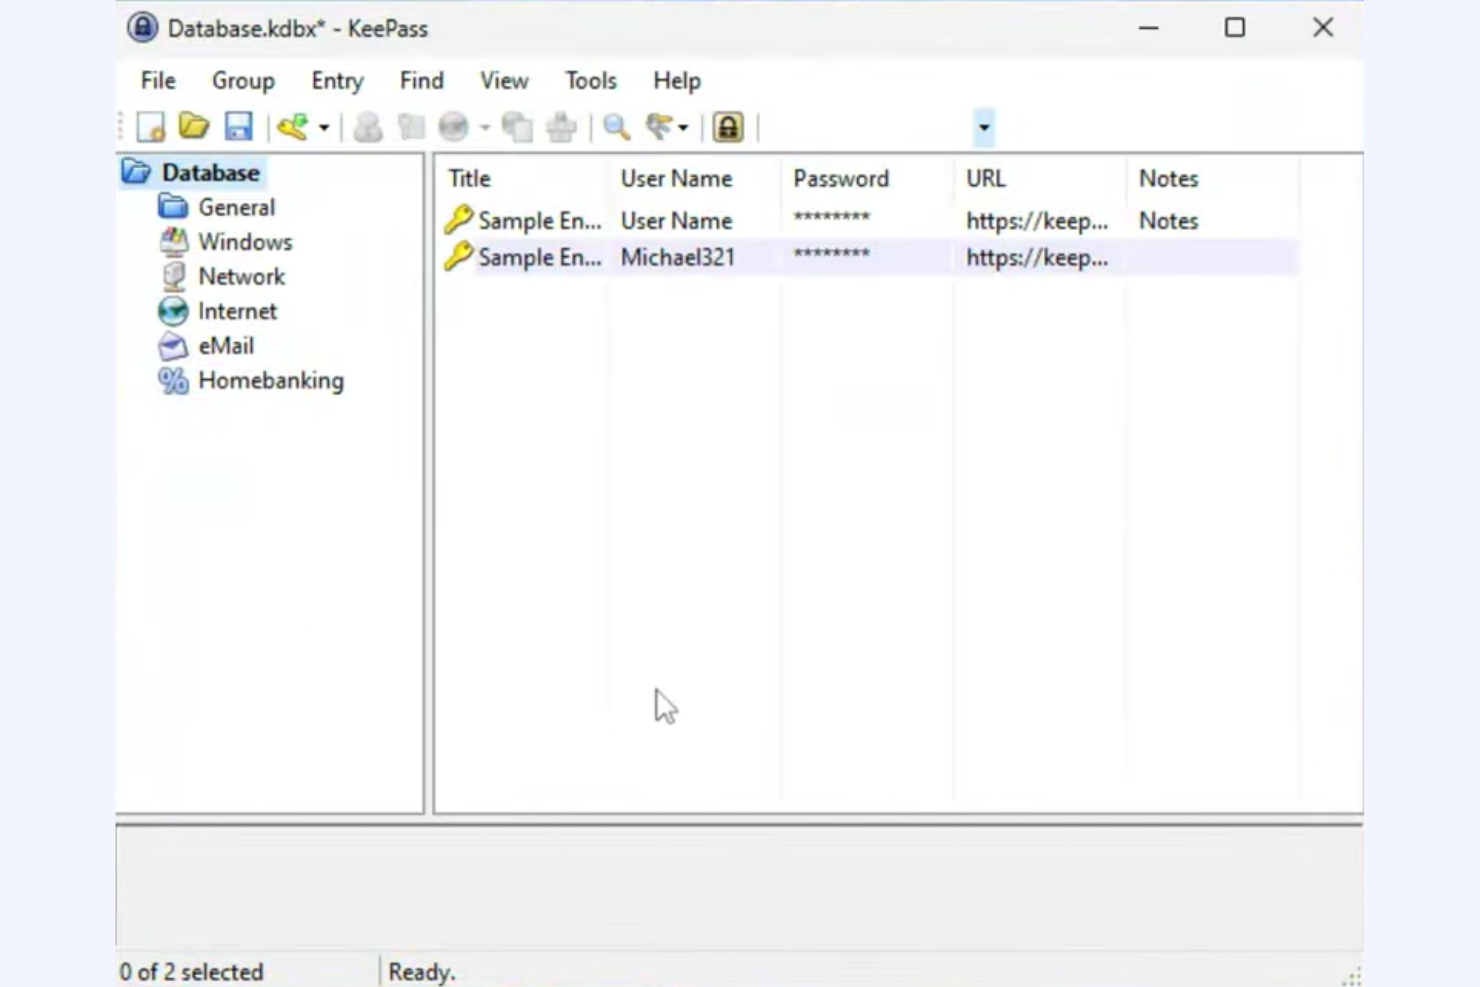
KeePass ist ein kostenloser, quelloffener Passwortmanager, der für Einzelpersonen und kleine Teams entwickelt wurde. Er hilft Nutzern, Passwörter sicher zu speichern und zu verwalten, und bietet verschiedene Verschlüsselungsoptionen zum Schutz sensibler Informationen.
Warum ich KeePass gewählt habe: Das Tool bietet einen dauerhaft kostenlosen Tarif mit starken Verschlüsselungsfunktionen, um Ihre Passwörter sicher aufzubewahren. Sie können alle Ihre Passwörter in einer einzigen Datenbank speichern, die mit den Algorithmen AES oder Twofish verschlüsselt ist. Der Fokus von KeePass auf Passwortmanagement macht es zu einer verlässlichen Wahl für alle, die ihre Sicherheitspraktiken verbessern möchten. Zudem können Sie mit KeePass starke, zufällige Passwörter generieren, um Ihre allgemeine Sicherheit zu erhöhen.
Herausragende Funktionen & Integrationen:
Funktionen beinhalten eine anpassbare Benutzeroberfläche, mit der Sie Passwörter in Gruppen zur besseren Verwaltung organisieren können. Mit der Auto-Type-Funktion werden Passwörter automatisch in Anwendungen eingefügt. Das Tool bietet außerdem einen integrierten Passwortgenerator, mit dem Sie mühelos komplexe Passwörter erstellen können.
Integrationen umfassen KeePassXC, KeePassHTTP, KeeAnywhere, KeePassSync, KeeWeb, KeePassX, KeeFox, KeePassDroid, MiniKeePass und MacPass.
Was ist kostenlos? KeePass bietet einen dauerhaft kostenlosen Plan ohne Einschränkungen und ermöglicht den vollständigen Zugriff auf die Passwortverwaltungsfunktionen.
Pros and Cons
Pros:
- Starke Verschlüsselungsoptionen
- Open Source und gemeinschaftsbasiert
- Häufige Updates und Verbesserungen
Cons:
- Benötigt manuelle Einrichtung
- Nicht anfängerfreundlich

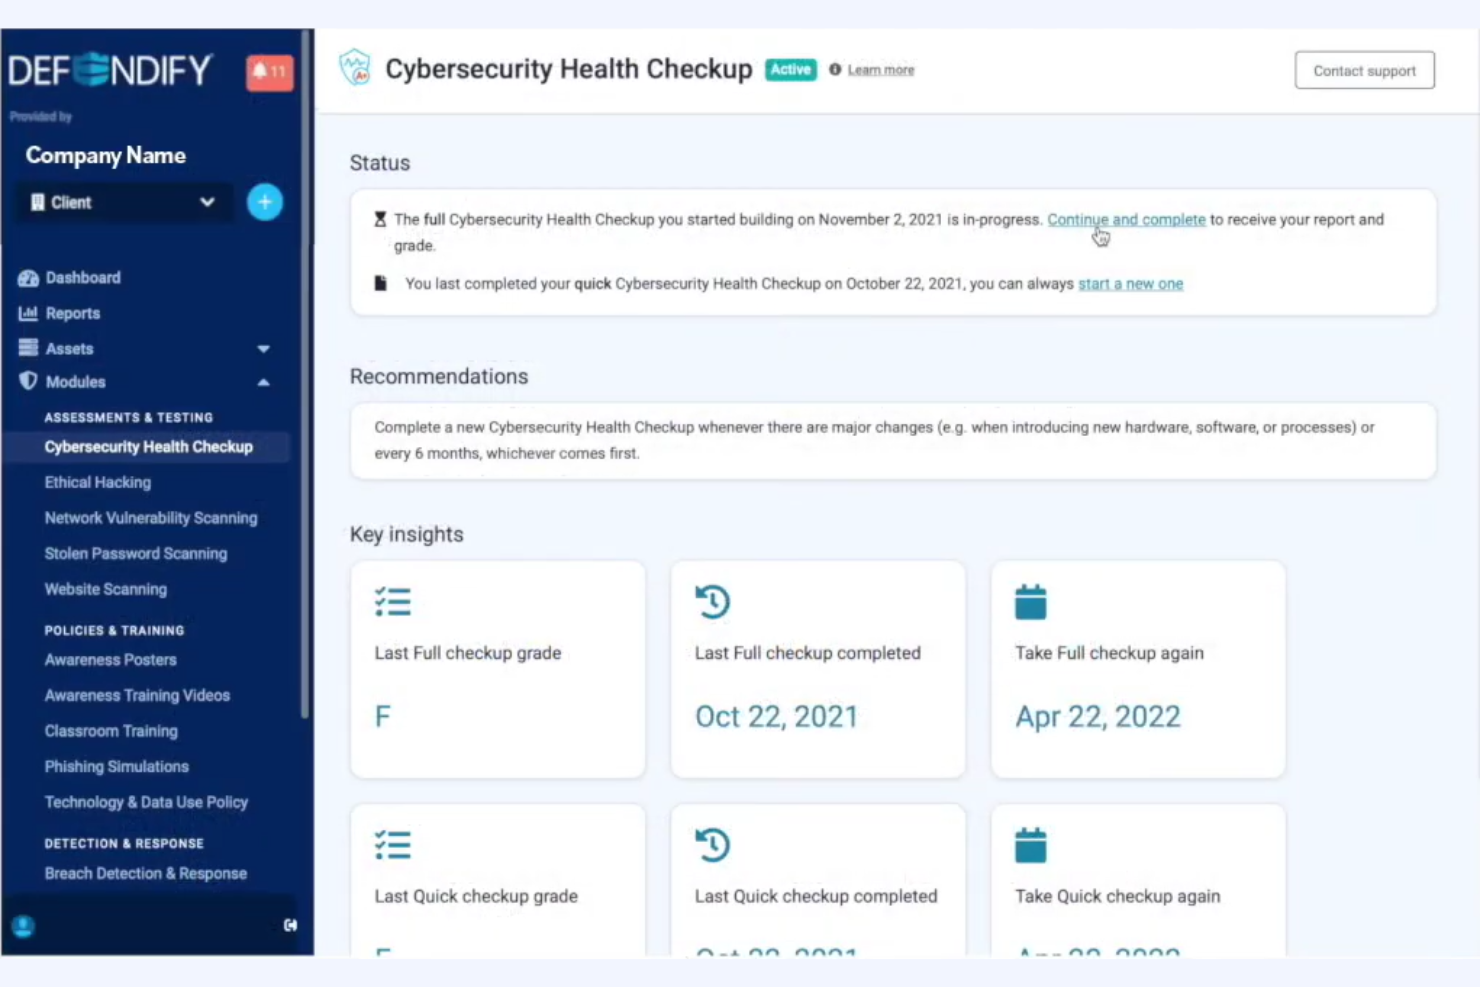
Defendify ist eine umfassende Cybersicherheitsplattform, die speziell für IT-Teams entwickelt wurde und mehrschichtigen Schutz sowie Cybersicherheitsmanagement bietet. Sie richtet sich an Branchen wie Fertigung, Gesundheitswesen und E-Commerce und erfüllt Anforderungen hinsichtlich Compliance und Cyber-Versicherung.
Warum ich Defendify gewählt habe: Das kostenlose Angebot, ihr Cybersecurity Essentials-Paket, beinhaltet grundlegende Tools für kleine und mittelständische Unternehmen. Diese Funktionen ermöglichen es Ihrem Team, Schwachstellen schnell zu erkennen und zu beheben – und das völlig kostenlos. Defendifys Fokus auf Sicherheit für kleine Unternehmen macht es auch für Firmen mit begrenzten Ressourcen zugänglich. Sie profitieren von seiner benutzerfreundlichen Oberfläche und einem umfassenden Schutz.
Herausragende Funktionen & Integrationen:
Funktionen umfassen Phishing-Simulationen, die Ihrem Team helfen, Bedrohungen zu erkennen. Sie können Awareness-Schulungen sowie Tools wie einen Scan auf kompromittierte Passwörter und einen Cybersicherheits-Gesundheitscheck nutzen, um das Sicherheitsbewusstsein in Ihrer Organisation zu stärken. Die Plattform bietet außerdem akzeptable Technologienutzungsrichtlinien für ein besseres Compliance-Management.
Integrationen gibt es mit Microsoft 365, Google Workspace, Slack, Okta, Duo, AWS, Azure, Salesforce, Dropbox und Zoom.
Was ist kostenlos? Defendify bietet einen dauerhaft kostenlosen Plan mit Tools wie Scans auf kompromittierte Passwörter und Cybersicherheits-Gesundheitschecks.
Pros and Cons
Pros:
- Kostenlose essentielle Tools enthalten
- Geeignet für kleine Unternehmen
- Bietet Cybersicherheitsschulungen
Cons:
- Begrenzte fortgeschrittene Funktionen
- Erfordert regelmäßige Updates
Weitere Cybersicherheitstools
Hier sind einige weitere Optionen für Cybersicherheitstools, die ebenfalls kostenlose Tarife oder Testversionen anbieten. Diese Tools haben es zwar nicht in meine Auswahlliste geschafft, sind aber dennoch einen Blick wert:
- Gophish
Am besten geeignet für Phishing-Simulationen
- Have I Been Pwned
Am besten geeignet für Datenschutzverletzungswarnungen
- Metasploit Framework
Am besten für Exploit-Entwicklung geeignet
- Thycotic Secret Server
Am besten geeignet für die Verwaltung von Unternehmenspasswörtern


Wie ich kostenlose Cybersicherheits-Tools bewerte
Ich bewerte kostenlose Cybersicherheits-Tools in zwei Schichten: Den Grundstandard, den jedes Tool erfüllen muss – wie echte Bedrohungserkennung und tatsächlich kostenfreier Zugang – und die Merkmale, die die besten Tools auszeichnen.
Kernfunktionen (Grundvoraussetzungen für diese Liste)
Wenn ich Tools für meine Liste auswähle, bewerte ich jedes einzelne auf einer Skala von 0 (bietet die Funktionalität nicht) bis 5 (überzeugt in diesem Bereich) für jede der unten aufgeführten Kernfunktionen. Anschließend berechne ich die Gesamtpunktzahl des Tools als Prozentsatz. Jedes Tool muss eine Mindestgesamtpunktzahl von 65% erreichen, um in Frage zu kommen.
- Fähigkeit zur Bedrohungserkennung: Ich prüfe, ob ein Tool echte Bedrohungen – Malware, Einbrüche, anomalen Datenverkehr – auf den Oberflächen erkennt, die es abzudecken verspricht.
- Wirklich kostenfreier Zugang: Jedes Tool benötigt eine nutzbare Gratis-Stufe, sei es Open-Source, Freemium oder eine Community-Edition mit genügend Funktionsumfang, um echten Mehrwert zu liefern.
- Tiefe beim Sicherheitsscan: Ich schaue, was jedes Tool tatsächlich scannt – Ports, Webanwendungen, Container, Code-Repositories – und wie konfigurierbar die Scan-Profile sind.
- Benachrichtigungs- & Reporting-Ausgabe: Gute Warnmeldungen sollten Kontext zur Schwere vermitteln und nicht nur Lärm verursachen. Ich prüfe, ob exportierbare Berichte erstellt werden können, die Sie einem Manager oder Prüfer vorlegen können.
- Qualität der Anleitungsunterstützung zur Behebung: Tools wie Wazuh und OpenVAS zeigen CVSS-Scores und Empfehlungen für Gegenmaßnahmen an. Solch handlungsrelevanten Kontext suche ich in jedem Tool.
- Integration in Security-Stacks: Ob das Tool Logs an ein SIEM pusht oder sich in eine CI/CD-Pipeline integriert – ich bewerte, wie jedes Tool an echte Arbeitsabläufe angebunden werden kann.
Wenn ich eine Liste mit Tools habe, die diese Kriterien erfüllen, schaue ich darauf, was jede Plattform besonders macht.
Unterscheidungsmerkmale (Was Anbieter hervorhebt)
So vergleiche und kontrastiere ich verschiedene Anbieter:
Herausragende Funktionen
Die Möglichkeit, eigene Erkennungsregeln zu schreiben, ist ein großer Unterschied. Tools wie Snort und Suricata erlauben es, Erkennungsregeln speziell auf die eigene Umgebung zuzuschneiden – was besonders wichtig ist, wenn Sie Infrastrukturen mit einzigartigen Verkehrsmustern absichern. Ich betrachte auch die Community-Plugin-Ökosysteme, da eine aktive Benutzerbasis den Funktionsumfang eines Tools erweitern kann, ohne auf den Fahrplan eines Anbieters angewiesen zu sein. Die plattformübergreifende Abdeckung ist ein weiterer Faktor, vor allem für Teams, die von einem einzigen Toolset aus gemischte Windows-, Linux- und containerisierte Umgebungen verwalten.
Mehr als nur Funktionen
Die Lizenzbedingungen verdienen besondere Aufmerksamkeit – einige Tools beschränken die kostenfreie Nutzung auf nicht-kommerzielle Umgebungen, was IT-Teams mitten in der Implementierung überraschen kann. Ich prüfe zudem das Update-Tempo und die Projektaktivität. Ein Tool mit veralteten Schwachstellendatenbanken oder Monate alten Commits ist eine Schwachstelle und kein Mehrwert. Community- und Dokumentationsqualität ist ebenso entscheidend; Projekte wie OSSEC und Nmap profitieren davon, dass ihre Communitys die Wissensdatenbank aktuell halten und Foren belebt sind – oft ist das der einzige Support-Kanal, der bei kostenlosen Tools zur Verfügung steht.
So wählen Sie ein kostenloses Cybersicherheitstool aus
Komplexe Funktionslisten und Preisstrukturen können es schwierig machen, herauszufinden, was Sie von kostenlosen Cybersicherheitstools tatsächlich erhalten. Damit Sie sich bei der Auswahl Ihrer Software auf das Wesentliche konzentrieren können, sollten Sie folgende Faktoren berücksichtigen:
| Faktor | Was zu beachten ist |
|---|---|
| Umfang des kostenlosen Angebots | Informieren Sie sich darüber, was im kostenlosen Tarif enthalten ist. Prüfen Sie die Einschränkungen bei Funktionen, Nutzeranzahl oder Nutzungsdauer, um sicherzustellen, dass der Tarif Ihren Anforderungen entspricht. |
| Skalierbarkeit | Überlegen Sie, ob das Tool mit Ihrem Team wachsen kann. Achten Sie auf Optionen, die eine steigende Datenmenge oder Nutzerzahl berücksichtigen, wenn Ihr Unternehmen wächst. |
| Integrationen | Prüfen Sie, ob sich das Tool in Ihre bestehende Technik und Ihre Computersysteme integrieren lässt. Nahtlose Kompatibilität mit Tools wie Slack, Jira oder AWS kann die Effizienz Ihrer Arbeitsabläufe steigern. |
| Benutzerfreundlichkeit | Bewerten Sie die Benutzeroberfläche und den Einrichtungsprozess. Ein Tool, das einfach zu navigieren ist und nur minimale Schulungen erfordert, spart Ihrem Team Zeit und Frustration. |
| Sicherheitsfunktionen | Stellen Sie sicher, dass das Tool grundlegende Sicherheitsfunktionen wie Verschlüsselung, Firewall-Schutz und Angriffserkennung bietet, um Ihre Daten wirksam zu schützen. |
| Support | Achten Sie auf verfügbare Kundensupportoptionen. Der Zugang zu Live-Chat oder Community-Foren kann entscheidend sein, wenn Probleme auftreten. |
| Anpassungsmöglichkeiten | Stellen Sie fest, ob Sie mit dem Tool die Einstellungen an Ihre spezifischen Sicherheitsanforderungen anpassen können. Das bietet Flexibilität bei der Verwaltung Ihrer Cybersicherheitsaufgaben. |
| Leistung | Bewerten Sie die Auswirkungen des Tools auf die Systemleistung. Ein Tool, das effizient arbeitet, ohne Ihr Netzwerk zu verlangsamen, ist für reibungslose Abläufe unerlässlich. |
Was sind kostenlose Cybersicherheitstools?
Cybersicherheitstools sind Softwarelösungen, die dafür entwickelt wurden, Systeme, Netzwerke und Daten vor Cyberbedrohungen zu schützen. Diese Tools verfügen häufig über kostenlose Tarife oder Testversionen, sodass Nutzer grundlegende Funktionen ohne Kosten nutzen können. Sie werden typischerweise von IT-Fachleuten, Sicherheitsanalysten und Kleinunternehmern eingesetzt, die ihre digitalen Vermögenswerte schützen müssen. Diese Tools bieten einen Mehrwert, indem sie Schutz vor Datenschutzverletzungen, Malware und unbefugtem Zugriff bieten. Funktionen wie Bedrohungserkennung, Verschlüsselung und Netzwerküberwachung tragen dazu bei, die Sicherheit aufrechtzuerhalten und Nutzern ein beruhigendes Gefühl zu geben.
Funktionen
Sehen wir uns die Funktionen an, die häufig in Cybersicherheitstools zu finden sind, und welche davon normalerweise in kostenlosen und kostenpflichtigen Tarifen enthalten sind.
Typische Funktionen kostenloser Cybersicherheitstools
- Bedrohungserkennung: Identifiziert potenzielle Sicherheitsbedrohungen und warnt Nutzer, damit diese Maßnahmen ergreifen können, wodurch Datenschutzverletzungen verhindert werden.
- Passwortverwaltung: Speichert und verschlüsselt Passwörter in einer sicheren Datenbank und erleichtert so die Verwaltung von Zugangsdaten.
- Netzwerküberwachung: Bietet Einblick in Netzwerkaktivitäten, um ungewöhnliches Verhalten und unbefugten Zugriff zu erkennen.
- Suche nach Sicherheitslücken: Durchsucht Systeme nach bekannten Sicherheitslücken, sodass Nutzer Sicherheitslücken beheben können.
- Protokollanalyse: Analysiert Systemprotokolle, um Muster und Anomalien zu identifizieren, die auf Sicherheitsprobleme hindeuten könnten.
- Grundlegende Berichterstellung: Erstellt einfache Berichte zu Sicherheitsereignissen und hilft Nutzern dabei, Bedrohungen zu verfolgen und zu verstehen.
- Rootkit-Erkennung: Identifiziert versteckte Schadsoftware und schützt Systeme vor verdeckten Angriffen.
- Überwachung der Dateiintegrität: Verfolgt Änderungen an wichtigen Dateien und stellt so sicher, dass unbefugte Änderungen erkannt werden.
Typische Funktionen kostenpflichtiger Cybersicherheitstools
- Erweiterte Bedrohungsinformationen: Bietet detaillierte Analysen, KI-gestützte Funktionen und Kontext zu Bedrohungen und ermöglicht dadurch proaktive Sicherheitsmaßnahmen.
- Automatisierte Reaktion auf Sicherheitsvorfälle: Stellt Tools bereit, die automatisch auf Bedrohungen reagieren, wodurch sich die Reaktionszeit verkürzt und der potenzielle Schaden durch Cyberkriminelle minimiert wird.
- Umfassende Analysen: Liefert detaillierte Einblicke und Analysen, um die Sicherheitslage und Risiken besser zu verstehen.
- Anpassbare Dashboards: Ermöglichen Nutzern, maßgeschneiderte Ansichten von Sicherheitsdaten und Netzwerkverkehr zu erstellen und dadurch ihr Lagebewusstsein zu verbessern.
- Integration in SIEM-Systeme: Verbindet sich mit Systemen für das Sicherheitsinformations- und Ereignismanagement zur zentralisierten Verwaltung der Sicherheit.
- Erweiterte Berichterstellung: Bietet detaillierte und anpassbare Berichte und vermittelt Nutzern ein tieferes Verständnis von Sicherheitsereignissen.
- Rollenbasierte Zugriffskontrolle: Ermöglicht eine präzise Steuerung von Nutzerberechtigungen und stellt sicher, dass nur autorisierte Personen auf vertrauliche Daten zugreifen können.
- Funktionen für Cloud-Sicherheit: Bietet zusätzlichen Schutz für cloudbasierte Umgebungen und schützt Daten, die außerhalb der eigenen Räumlichkeiten gespeichert sind.
Vorteile
Die Einführung kostenloser und quelloffener Cybersicherheitstools bietet Ihrem Team und Ihrem Unternehmen mehrere Vorteile. Hier sind einige, auf die Sie sich freuen können:
- Kosteneinsparungen: Nutzen Sie wichtige Sicherheitsfunktionen ohne finanzielle Investitionen und können Sie Ressourcen anderweitig einsetzen.
- Verbessertes Sicherheitsbewusstsein: Nutzen Sie Tools wie Bedrohungserkennung und Protokollanalyse, um über potenzielle Risiken informiert zu bleiben.
- Einfacher Zugriff: Stellen Sie Tools schnell bereit und nutzen Sie sie ohne komplizierte Lizenzvereinbarungen, wodurch der Schutz Ihrer Systeme leichter begonnen werden kann.
- Skalierbarkeit: Viele Tools können mit Ihrem Unternehmen wachsen und bieten fortlaufenden Schutz, während sich Ihre Anforderungen weiterentwickeln.
- Community-Unterstützung: Profitieren Sie von aktiven Nutzergemeinschaften, die Ratschläge geben und bewährte Verfahren teilen, wodurch Ihre Sicherheitsmaßnahmen verbessert werden.
- Anpassbarkeit: Passen Sie Einstellungen und Konfigurationen an Ihre spezifischen Anforderungen an und stellen Sie so sicher, dass die Tools in Ihrer Umgebung effektiv funktionieren.
- Höhere Effizienz: Automatisieren Sie routinemäßige Sicherheitsaufgaben und schaffen Sie Ihrem Team so Zeit, sich auf andere wichtige Tätigkeiten zu konzentrieren.
Kosten & Preise
Mir ist bewusst, dass Sie diesen Artikel auf der Suche nach den besten kostenlosen Optionen für Cybersicherheitstools gefunden haben. Die meisten Tools in dieser Liste sind zwar kostenlos und quelloffen, einige bieten jedoch möglicherweise nur eingeschränkte Funktionen. In diesem Fall ist die Wahrscheinlichkeit groß, dass Sie Ihren Tarif in Zukunft erweitern müssen.
Die folgende Tabelle fasst gängige Pläne, ihre Durchschnittspreise und typische Funktionen zusammen, die in Lösungen für Cybersicherheitstools enthalten sind:
Vergleichstabelle für Pläne von Cybersicherheitstools
| Plantyp | Durchschnittspreis | Häufige Funktionen |
|---|---|---|
| Kostenloser Plan | $0 | Grundlegende Bedrohungserkennung, Passwortverwaltung, Netzwerküberwachung und Protokollanalyse. |
| Persönlicher Plan | $5-$25/pro Benutzer/Monat | Erweiterte Bedrohungserkennung, benutzerdefinierte Warnmeldungen, grundlegende Berichterstellung und eingeschränkte Integrationen. |
| Geschäftsplan | $30-$75/pro Benutzer/Monat | Umfassende Analysen, automatisierte Reaktionen, erweiterte Berichterstellung und vollständige Integrationen. |
| Unternehmensplan | $100+/pro Benutzer/Monat | Erweiterte Bedrohungsinformationen, anpassbare Dashboards, rollenbasierte Zugriffssteuerung und Cloud-Sicherheit. |
Häufig gestellte Fragen zu kostenlosen Cybersicherheitstools
Hier finden Sie einige Antworten auf häufige Fragen zu kostenlosen Cybersicherheitstools:
Wie wähle ich kostenlose Tools für meinen Sicherheits-Stack aus?
Beginnen Sie damit, Ihre größten Risiken abzubilden (Webanwendungen, Endgeräte, Netzwerke, Identität), und wählen Sie pro Ebene ein leistungsfähiges kostenloses Tool aus, statt mehrere sich überschneidende Scanner einzusetzen. Prüfen Sie die Betriebssystemunterstützung, den Aktualisierungsrhythmus und die Aktivität der Community, denn aufgegebene Sicherheitsprojekte werden zu einem Haftungsrisiko. Bevorzugen Sie Tools, die Standardformate (CSV, JSON, SARIF) exportieren, damit die Ergebnisse später zentralisiert werden können. Führen Sie schließlich einen kleinen Pilotversuch auf einem nicht kritischen System durch, um Benutzerfreundlichkeit und Anzahl der Fehlalarme zu prüfen.
Können kostenlose Cybersicherheitstools Compliance-Anforderungen erfüllen?
Kostenlose Tools können Compliance unterstützen, decken aber selten allein jede Kontrolle ab. Nutzen Sie sie, um Nachweise zu erstellen – Scanberichte, Konfigurations-Baselines und Zugriffsprotokolle – und dokumentieren Sie anschließend die entsprechenden Prozesse. Für Rahmenwerke wie ISO 27001 oder SOC 2 benötigen Sie weiterhin Richtlinien, Risikoregister und regelmäßige Überprüfungen. Stellen Sie sicher, dass der Umgang der Tools mit Daten zu den Anforderungen und Sicherheitsprogrammen passt (Verschlüsselung, Aufbewahrung, Zugriffskontrolle). Wenn Prüfer nach Kontinuität und Support fragen, sollten Sie auch Wartungspläne vorlegen können.
Wie oft sollte ich kostenlose Schwachstellenscans durchführen?
Die kurze Antwort lautet: Die Häufigkeit hängt von der Änderungsrate und der Exposition ab. Führen Sie bei internetseitig erreichbaren Systemen wöchentlich oder nach jeder größeren Veröffentlichung Schwachstellenscans durch; für interne Netzwerke ist eine monatliche Durchführung oft ausreichend. Leichtgewichtige Prüfungen wie Abhängigkeits- und Container-Scans können bei jedem CI-Build ausgeführt werden. Planen Sie Aircrack-ng- oder WLAN-Audits vierteljährlich oder nach einem Büroumzug ein. Kombinieren Sie automatisierte Scans mit einer vierteljährlichen manuellen Überprüfung, um Logik- und Authentifizierungsprobleme zu erkennen, die Scanner übersehen. Beständigkeit ist wichtiger als Perfektion.
Sind kostenlose Sicherheitstools für den Einsatz in der Produktion sicher?
Das können sie sein, wenn Sie sie ordnungsgemäß einführen. Richten Sie Exploit- oder aggressive Scanning-Tools niemals ohne Eingrenzung und Drosselung auf Produktionssysteme – Metasploit, Nikto und aktive ZAP-Scans können Ausfälle verursachen. Beginnen Sie in einer Staging-Umgebung und wechseln Sie anschließend mit Profilen und eng begrenzten Zielen in die Produktion. Stimmen Sie sich für Wartungsfenster mit der IT ab, überwachen Sie während der Tests die Systemauslastung und halten Sie Rückfallpläne bereit. Testen Sie bei ständig aktiven Tools wie OSSEC oder KeePass die Richtlinien vor der Einführung.
Wie können Teams lernen, diese Tools effektiv einzusetzen?
Betrachten Sie die Einführung als fortlaufende Sicherheitsschulung und nicht als einmalige Installation. Erstellen Sie kurze, rollenbasierte Leitfäden: Administratoren lernen die Feinabstimmung von OpenVAS und OSSEC, Entwickler lernen die Grundlagen von ZAP/Burp und alle Mitarbeitenden lernen KeePass sowie mithilfe von Gophish, Phishing zu erkennen. Führen Sie monatliche „Angriff und Verteidigung“-Übungen mit Kali-Tools auf Sandbox-Zielen durch. Verfolgen Sie einfache Kennzahlen – Klickrate bei Phishing, Zeit bis zur Behebung und kritische Befunde –, teilen Sie Erfolge und aktualisieren Sie die Schulungen vierteljährlich, um die Dynamik aufrechtzuerhalten. Halten Sie außerdem häufig gestellte Fragen und Sprechstunden für neue Mitarbeitende fest.
Wie lassen sich kostenlose Tools am besten aktuell halten?
Kostenlos bedeutet nicht, dass man die Tools installieren und dann vergessen kann. Abonnieren Sie Release-Feeds der Projekte, GitHub-Warnungen oder Distributions-Repositories, damit Sie wissen, wann Engines und Signaturen aktualisiert werden. Automatisieren Sie Aktualisierungen, wo dies möglich ist, testen Sie neue Versionen jedoch zunächst in der Staging-Umgebung, um eine Unterbrechung von Arbeitsabläufen zu vermeiden. Führen Sie ein einfaches Inventar mit Versionsnummern und Verantwortlichen. Wenn ein Tool keine Aktualisierungen mehr erhält oder seine Community inaktiv wird, planen Sie schnell einen Ersatz. Regelmäßige Wartung sorgt dafür, dass kostenlose Sicherheitstools dauerhaft sicher und effektiv bleiben.