

Den Code entschlüsselt: Die 10 besten IAST-Werkzeuge des Jahres 2026

Auswahl der besten IAST-Tools


Die besten IAST-Tools helfen Entwicklungs- und Sicherheitsteams, Schwachstellen in Echtzeit zu erkennen, indem sie Anwendungen während ihrer Ausführung analysieren. Sie kombinieren Code-Instrumentierung mit Laufzeitüberwachung, um Probleme wie unsichere Datenflüsse, nicht validierte Eingaben und schwache Authentifizierungslogik aufzudecken – Risiken, die statischen Scans oder manuellen Überprüfungen häufig entgehen.
Viele Teams setzen auf IAST, weil sie es leid sind, falsch-positive Ergebnisse zu verfolgen, vage Stacktraces zu debuggen oder mehrere separate Sicherheitstools zu koordinieren, die sich nicht in ihre Entwicklungs-Pipelines integrieren lassen. Diese Lücken kosten Zeit und führen dazu, dass Risiken nicht behoben werden – insbesondere dann, wenn Anwendungen sensible Daten über mehrere Sprachen und Frameworks hinweg verarbeiten.
Ich habe mit Engineering- und Sicherheitsteams gearbeitet, die von veralteten statischen Testumgebungen migriert sind, und IAST-Tools in Live-Produktions- sowie CI/CD-Umgebungen getestet. Diese Erfahrung hat mir gezeigt, welche Plattformen tatsächlich genaue Ergebnisse liefern, ohne Releases zu verlangsamen.
In diesem Leitfaden erfahren Sie, welche IAST-Tools einen aussagekräftigen Einblick in Laufzeitrisiken bieten, das Alarmrauschen reduzieren und Ihrem Team helfen, die wichtigsten Schwachstellen zu priorisieren.
Warum Sie unseren Software-Bewertungen vertrauen können
Wir testen und bewerten seit 2023 Software. Als Technologie-Führungskräfte wissen wir, wie kritisch und herausfordernd es ist, die richtige Entscheidung bei der Softwareauswahl zu treffen.
Wir investieren viel in gründliche Recherche, um unserer Zielgruppe zu helfen, bessere Kaufentscheidungen zu treffen. Wir haben über 2.000 Tools für verschiedene Technikanwendungsfälle getestet und mehr als 1.000 umfassende Softwarebewertungen geschrieben. Erfahren Sie wie wir transparent bleiben und unsere Methodik der Softwarebewertung.
Zusammenfassung der besten IAST-Tools
| Tool | Best For | Trial Info | Price | ||
|---|---|---|---|---|---|
| 1 | Am besten geeignet für umfassendes Code-Scanning | Kostenloser Plan verfügbar + kostenlose Demo | Ab $350/Monat | Website | |
| 2 | Am besten geeignet für flexible dynamische Sicherheitsscans | Kostenlose Demo verfügbar | Ab $55/Nutzer/Monat (jährliche Abrechnung) | Website | |
| 3 | Am besten für schnelles Scannen von Webanwendungen | Kostenlose Demo verfügbar | Ab $50/Nutzer/Monat (jährliche Abrechnung) | Website | |
| 4 | Am besten für eine umfassende Software-Exposure-Plattform | Kostenlose Demo verfügbar | Preis auf Anfrage | Website | |
| 5 | Am besten geeignet für hybride Anwendungssicherheitslösungen | Not available | Ab $35/Benutzer/Monat (jährliche Abrechnung) | Website | |
| 6 | Am besten für ganzheitliche Software-Integrität | Not available | Ab $40/Nutzer/Monat (jährliche Abrechnung) | Website | |
| 7 | Am besten für cloudbasierte Anwendungssicherheit | Not available | Ab $65/Nutzer/Monat (jährliche Abrechnung) | Website | |
| 8 | Am besten für integriertes Schwachstellenmanagement | Kostenlose Testversion + kostenlose Demo verfügbar | Ab $30/Nutzer/Monat (jährliche Abrechnung) | Website | |
| 9 | Am besten geeignet für automatisierte Überprüfung von Anwendungsschwachstellen | Kostenlose Demo verfügbar | Ab $29/Nutzer/Monat (jährliche Abrechnung) | Website | |
| 10 | Am besten geeignet für skalierbare Anwendungssicherheitsprogramme | Kostenlose Demo verfügbar | Ab $30/Nutzer/Monat (jährliche Abrechnung) | Website |

Tests der besten IAST-Tools
Am besten geeignet für umfassendes Code-Scanning

Aikido Security ist eine All-in-One-Sicherheitsplattform, die Ihrem Entwicklungsteam hilft, jeden Aspekt Ihres Stacks zu sichern – von Code bis Cloud. Durch die Zentralisierung verschiedener Sicherheits-Scanner in einer einzigen Plattform verbessert Aikido den Prozess der Identifikation und Behebung von Schwachstellen.
Warum ich Aikido Security ausgewählt habe:
Die Static Application Security Testing (SAST)-Funktionen von Aikido sind ein wichtiger Grund, es zu den Top-IAST-Tools zu zählen. Sein umfassender Quellcode-Scanner kann Schwachstellen wie SQL-Injection, Cross-Site-Scripting (XSS) und Buffer Overflows erkennen, bevor Probleme zusammengeführt werden, sodass potenzielle Bedrohungen frühzeitig im Entwicklungsprozess behoben werden.
Herausragende Funktionen und Integrationen:
Aikido bietet außerdem AI Autofix, das per Klick identifizierte Sicherheitslücken behebt. Weitere wichtige Funktionen sind das Cloud Posture Management, das Fehlkonfigurationen bei großen Cloud-Anbietern erkennt, Secret-Erkennung zum Auffinden offengelegter API-Schlüssel und Passwörter im Code sowie Container-Security-Scanning, um sicherzustellen, dass Ihre Container-Images frei von Schwachstellen sind. Die Plattform integriert sich mit GitHub, GitLab, BitBucket, Azure Pipelines, Drata, Vanta, Asana, ClickUp, Monday.com, Microsoft Teams und Jira.
Pros and Cons
Pros:
- Hat ein umfassendes Dashboard und anpassbare Berichte
- Bietet umsetzbare Einblicke
- Skalierbar für wachsende Teams
Cons:
- Ignoriert Schwachstellen, wenn keine Behebung verfügbar ist
- Verfügt nicht über Endpunktsicherheit oder Angriffserkennung
New Product Updates from Aikido Security
Aikido Security Launches Deep Review for Agentic PR Reviews
Aikido Security launches Deep Review with full-codebase analysis, cross-repo reasoning, suggested fixes, and automated rechecks. This helps teams catch security issues and bugs before merge. For more information, visit Aikido Security’s official site.

Invicti
Am besten geeignet für flexible dynamische Sicherheitsscans

Invicti hat sich als effektives Werkzeug im Bereich der Cybersicherheit etabliert und konzentriert sich in erster Linie auf dynamisches Sicherheitsscanning. Der adaptive Scan-Ansatz sorgt nicht nur für eine tiefgehende Erkennung von Schwachstellen, sondern bietet auch einen Grad an Flexibilität, den viele Unternehmen als unschätzbar wertvoll erachten.
Warum ich Invicti ausgewählt habe:
Beim Zusammenstellen einer Liste von Sicherheitswerkzeugen führte mich mein Auswahlprozess aus guten Gründen zu Invicti. In der Bewertung des Marktes beeindruckte Invicti mit der Fähigkeit, sich an verschiedene Webanwendungsstrukturen und -umgebungen anzupassen. Diese dynamische Flexibilität ist im heutigen vielfältigen digitalen Ökosystem entscheidend, und aus diesem Grund bin ich der Meinung, dass Invicti in diesem Aspekt unerreicht ist.
Hervorstechende Funktionen und Integrationen:
Invicti wird für seine maßgeschneiderten Scan-Fähigkeiten geschätzt, die es ermöglichen, sich an unterschiedliche Anwendungslandschaften anzupassen. Die Proof-Based Scanning™-Technologie liefert greifbare Nachweise für erkannte Schwachstellen, wodurch sichergestellt wird, dass Bedrohungen echt sind und keine Fehlalarme. In puncto Integration fügt sich Invicti in verschiedene IT-Umgebungen ein und bietet Kompatibilität mit führenden Issue-Trackern, CI/CD-Plattformen und Sicherheitslösungen.
Pros and Cons
Pros:
- Individuelle Scans für unterschiedliche Anwendungen
- Proof-Based Scanning™ minimiert Fehlalarme
- Umfangreiche Integrationsmöglichkeiten
Cons:
- Die Konfiguration für komplexe Umgebungen kann zeitaufwändig sein
- Kosten könnten für kleinere Unternehmen abschreckend sein
- Zusätzliche Funktionen erfordern möglicherweise separate Käufe

Acunetix
Am besten für schnelles Scannen von Webanwendungen

Acunetix hat sich als bemerkenswerte Cybersecurity-Lösung etabliert, die speziell für das Scannen von Webanwendungen entwickelt wurde. Angesichts des wachsenden Bedarfs an schnellen Scan-Fähigkeiten entspricht die schnelle Verarbeitungsgeschwindigkeit von Acunetix der Nachfrage nach rascher Erkennung von Schwachstellen in Webanwendungen.
Warum ich Acunetix gewählt habe:
Im Bereich der auf Webanwendungen fokussierten Sicherheitstools fiel meine Wahl auf Acunetix aufgrund seiner ausgeprägten Geschwindigkeit beim Scanvorgang. Nachdem ich mehrere Tools verglichen hatte, liegt der Unterschied von Acunetix in seinem unerreichten Tempo und der Effizienz bei der Erkennung von Schwachstellen. Dieser auf Geschwindigkeit ausgerichtete Ansatz festigt seine Position als das beste Tool für schnelles Scannen von Webanwendungen.
Herausragende Funktionen und Integrationen:
Acunetix ist mit fortschrittlichen Funktionen zur Schwachstellenerkennung ausgestattet und kann SQL-Injections, XSS-Schwachstellen und mehr erkennen. Die DeepScan-Technologie ermöglicht das Scannen von dynamischen Webanwendungen und sorgt für eine umfassende Abdeckung. Im Hinblick auf Integrationen bietet Acunetix Kompatibilität mit gängigen Issue-Trackern, CI/CD-Plattformen und verbreiteten Web Application Firewalls, was seinen Nutzen in verschiedenen IT-Umgebungen steigert.
Pros and Cons
Pros:
- Fortschrittliche Schwachstellenerkennung
- Integration mit gängigen IT-Plattformen und Tools
- DeepScan-Technologie für dynamische Webanwendungen
Cons:
- Einarbeitung für neue Nutzer erforderlich
- Für sehr kleine Anwendungen möglicherweise überdimensioniert
- Premium-Funktionen könnten die Kosten erhöhen
Am besten für eine umfassende Software-Exposure-Plattform
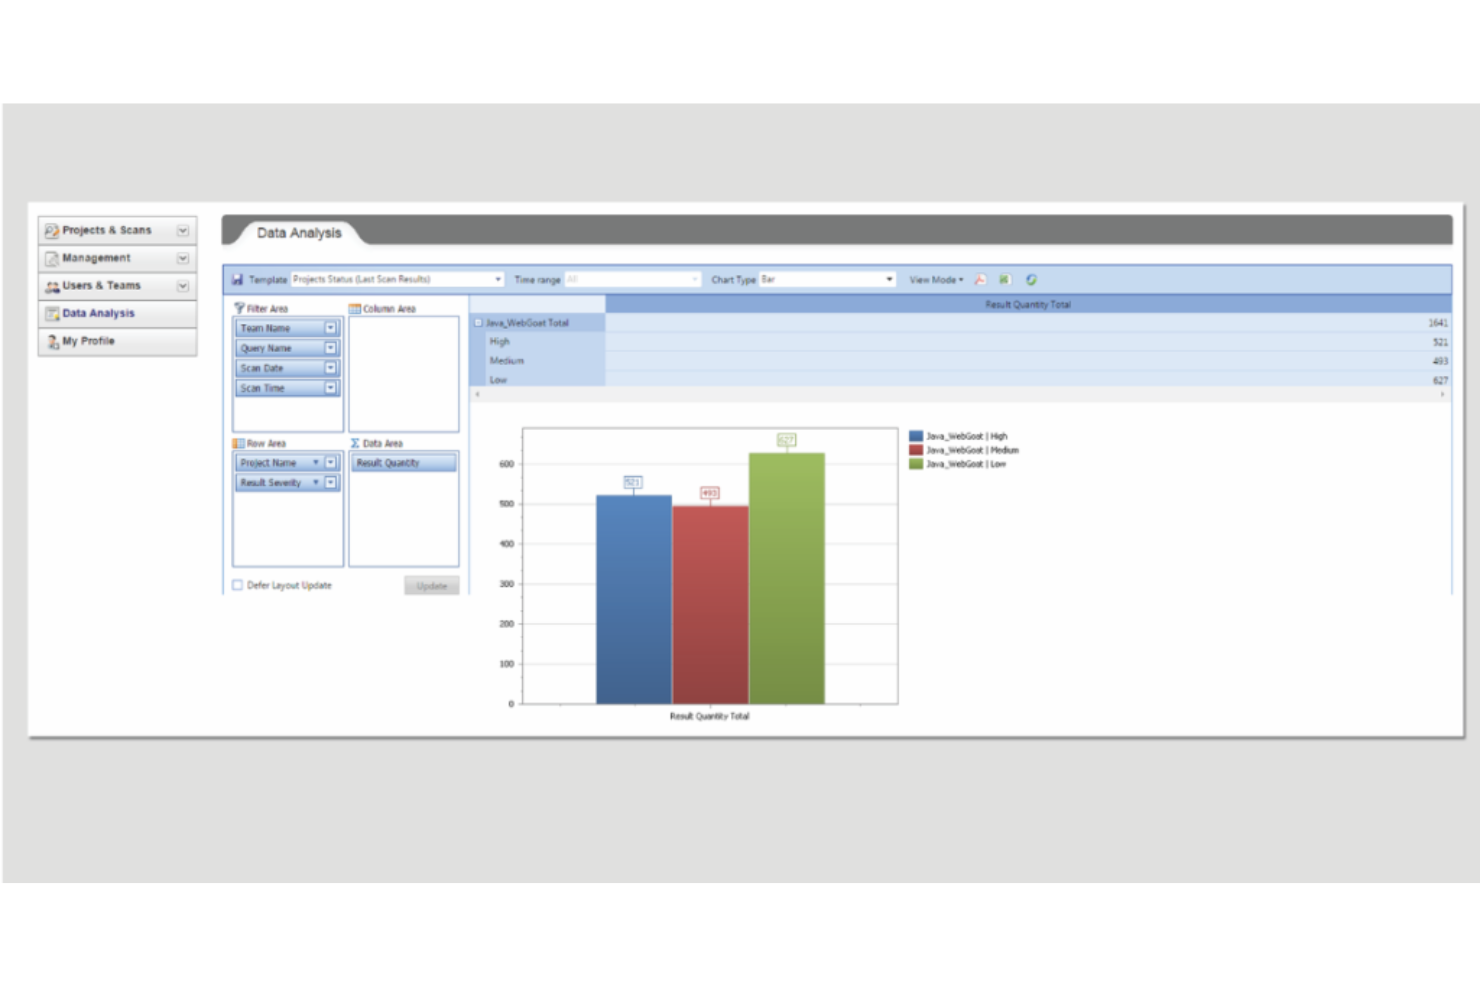
Checkmarx bietet eine Plattform, die darauf ausgelegt ist, Software-Schwachstellen vom Quellcode bis zur Laufzeit zu identifizieren. Indem das gesamte Spektrum der Software-Exposure abgedeckt wird, stellt dieses Tool einen umfassenden Ansatz sicher, damit Anwendungen in allen Phasen des Entwicklungsprozesses geschützt bleiben.
Warum ich Checkmarx gewählt habe:
Nach der Bewertung und dem Vergleich verschiedener Tools bin ich zu dem Schluss gekommen, dass sich Checkmarx durch seinen umfassenden Ansatz zur Softwaresicherheit abhebt. Meine Entscheidung wurde durch die Fähigkeit beeinflusst, Schwachstellen sowohl im Quellcode als auch zur Laufzeit zu überwachen. Angesichts der Herausforderungen, denen viele Unternehmen bei der Verwaltung von Software-Exposures während des gesamten Produktlebenszyklus gegenüberstehen, halte ich Checkmarx für die am besten geeignete Plattform für ein ganzheitliches Software-Exposure-Management.
Hervorstechende Funktionen und Integrationen:
Checkmarx legt einen Schwerpunkt auf sein SAST-Tool, das den Quellcode gründlich auf potenzielle Risiken überprüft. Darüber hinaus analysiert das Interactive Application Security Testing (IAST) die Anwendung zur Laufzeit, um Schwachstellen zu erkennen, die bei der Quellcode-Prüfung möglicherweise übersehen wurden. Im Hinblick auf Integrationen lässt sich Checkmarx problemlos mit gängigen CI/CD-Tools, Versionskontrollsystemen und Issue-Trackern verbinden, was reibungslose Arbeitsabläufe und ein Echtzeit-Management von Schwachstellen ermöglicht.
Pros and Cons
Pros:
- Bietet sowohl SAST- als auch IAST-Lösungen an und garantiert so eine breite Abdeckung der Schwachstellenerkennung.
- Lässt sich einfach mit gängigen Entwicklungs- und Deployment-Tools integrieren.
- Umfassende Abdeckung für den gesamten Softwareentwicklungs-Lebenszyklus
Cons:
- Für kleinere Projekte oder Teams möglicherweise zu umfangreich
- Könnte für Teams, die neu im Bereich Sicherheitsplattformen sind, als komplex wahrgenommen werden
- Die fehlende Preis-Transparenz könnte einige potenzielle Nutzer abschrecken

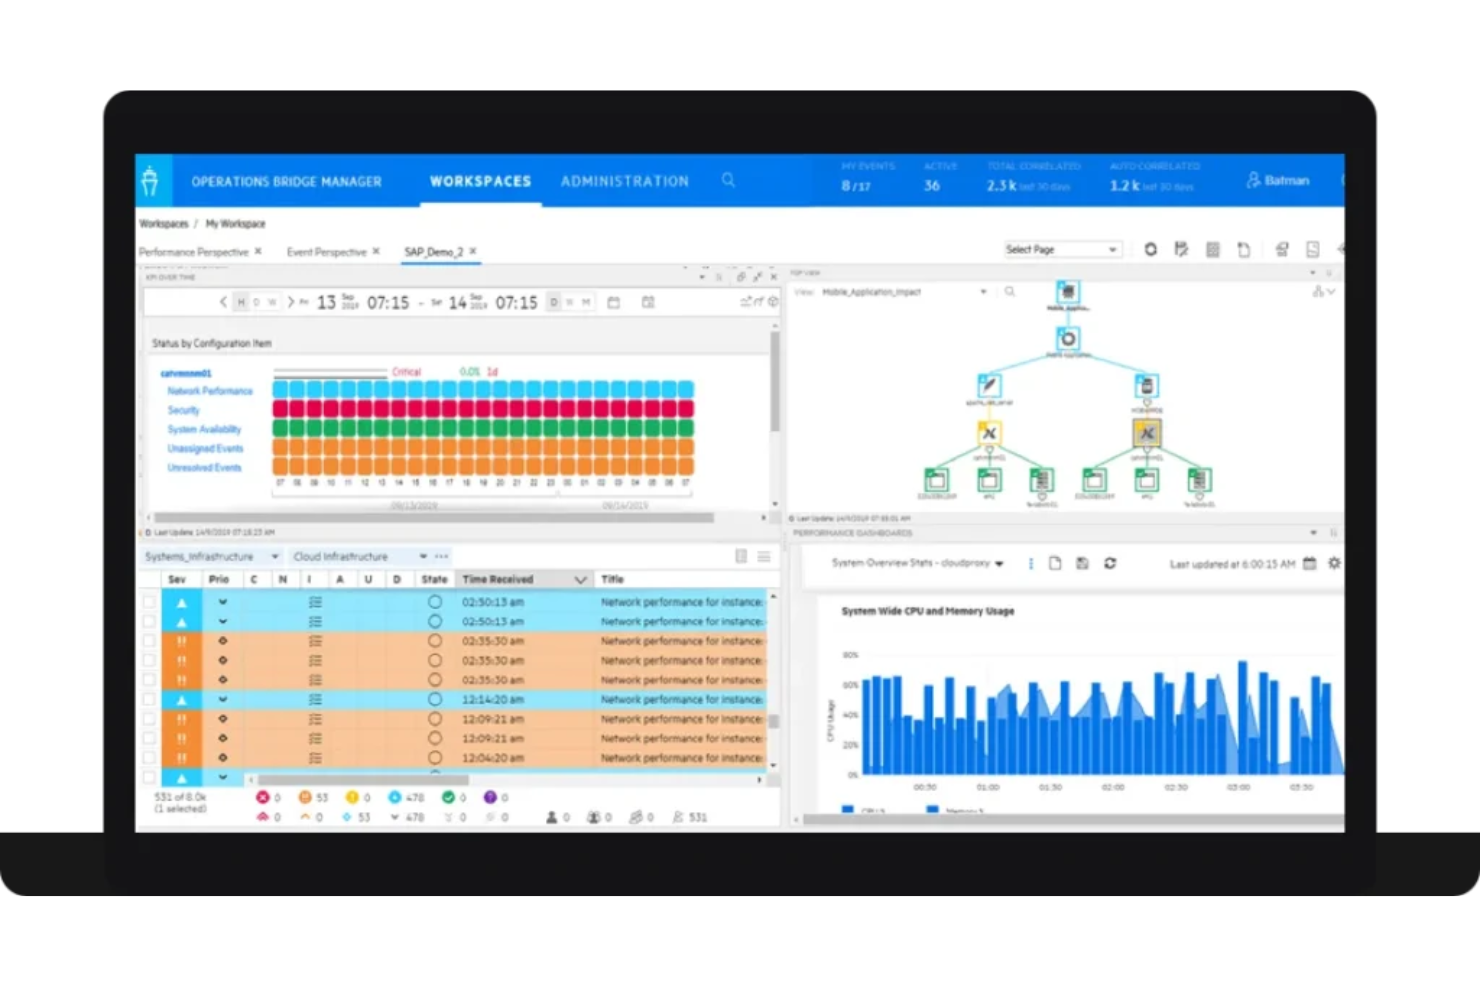
Micro Focus bietet eine umfangreiche Palette an Anwendungssicherheitslösungen, die sowohl traditionelle als auch moderne Anwendungen effektiv absichern. Mit seinem hybriden Ansatz richtet es sich an Unternehmen, die eine Kombination aus lokalen und cloudbasierten Anwendungen nutzen, und gewährleistet so einen umfassenden Schutz.
Warum ich Micro Focus ausgewählt habe:
Bei meiner Suche nach den vielseitigsten und umfassendsten Tools für Anwendungssicherheit stach Micro Focus besonders hervor. Ich habe diese Lösung gewählt, weil sie die Kluft zwischen traditionellen und modernen Anforderungen an die Anwendungssicherheit effektiv überbrückt und eine anpassungsfähige Plattform für unterschiedlichste Unternehmensbedürfnisse bietet. Die Kompetenz in der Bereitstellung hybrider Lösungen festigt die Position als beste Wahl für Unternehmen, die verschiedene Anwendungsumgebungen absichern möchten.
Herausragende Funktionen und Integrationen:
Micro Focus überzeugt mit einem beeindruckenden Funktionsumfang, darunter dynamische und statische Anwendungssicherheitstests, die Einblicke in potenzielle Bedrohungen in jeder Phase des Entwicklungszyklus bieten. Darüber hinaus ermöglichen die Funktionen zum Schwachstellenmanagement den Teams, Sicherheitsherausforderungen gezielt zu priorisieren und systematisch anzugehen. Was die Integrationen betrifft, fügt sich Micro Focus nahtlos in verschiedenste Entwicklungsökosysteme ein, verbindet sich mit gängigen CI/CD-Tools und anderen Softwareentwicklungsplattformen und sorgt so für einen ganzheitlichen Sicherheitsansatz.
Pros and Cons
Pros:
- Umfassender Schutz für hybride Anwendungen
- Umfangreiche Funktionen für das Schwachstellenmanagement
- Lässt sich problemlos in verschiedene Entwicklungstools integrieren
Cons:
- Einarbeitung kann anspruchsvoller sein
- Einige Funktionen sind möglicherweise zu umfangreich für kleine Teams
- Benutzeroberfläche könnte für Erstnutzer intuitiver sein


Synopsys steht an der Spitze, wenn es darum geht, die Software-Integrität während des gesamten Entwicklungszyklus sicherzustellen. Diese Plattform bietet umfassende Werkzeuge, die sich nicht nur auf Sicherheit beschränken, sondern tief in das Wesen von Softwarequalität und -zuverlässigkeit eindringen.
Warum ich Synopsys gewählt habe:
Im weiten Feld der Werkzeuge zur Sicherstellung der Software-Integrität hat Synopsys bei mir einen bleibenden Eindruck hinterlassen. Ich habe dieses Tool ausgewählt, weil es einen ganzheitlichen Ansatz verfolgt, der nicht nur Schwachstellen, sondern auch die Gesamtqualität und Zuverlässigkeit der Software adressiert. Diese umfassende Sichtweise passt zu seiner Auszeichnung als beste Wahl für Unternehmen, die herausragende Software-Integrität anstreben.
Hervorstechende Funktionen und Integrationen:
Synopsys überzeugt mit einer Suite aus dynamischen und statischen Tools zum Testen der Anwendungssicherheit sowie einer Softwarezusammensetzungsanalyse. Diese Funktionen bieten umfassende Einblicke in potenzielle Bedrohungen und den allgemeinen Zustand der Software. In puncto Integrationen arbeitet Synopsys reibungslos mit einer Vielzahl von Entwicklungswerkzeugen und Plattformen zusammen und verbindet sich mit beliebten CI/CD-Lösungen und Softwareentwicklungsplattformen für einen integrierten Ansatz zur Software-Integrität.
Pros and Cons
Pros:
- Ganzheitlicher Ansatz für Software-Integrität
- Umfangreiche Test- und Analysetools
- Effiziente Integrationen mit wichtigen Entwicklungsplattformen
Cons:
- Die anfängliche Einrichtung kann komplex sein
- Umfangreiche Funktionen können für Einsteiger überwältigend sein
- Preisgestaltung könnte für kleinere Teams eine Hürde sein


Qualys Web App Scanning bietet eine umfassende Lösung für die Sicherheit von Webanwendungen und nutzt dabei die Leistungsfähigkeit und Zugänglichkeit der Cloud. Das Hauptziel besteht darin, Anwendungen in Cloud-Umgebungen zu schützen, was insbesondere für Unternehmen, die stark auf Cloud-Infrastrukturen setzen, effektiv ist.
Warum ich mich für Qualys Web App Scanning entschieden habe:
Mein Auswahlprozess führte mich nach sorgfältigem Vergleich verschiedener Tools auf dem Markt ganz natürlich zu Qualys Web App Scanning. Die einzigartige Kombination aus seiner Cloud-nativen Architektur und leistungsstarken Sicherheitsscans machte es besonders. Angesichts der zunehmenden Nutzung von Cloud-Infrastrukturen erkannte ich, dass Qualys speziell für cloudbasierte Anwendungen einen wirkungsvollen Schutz bietet.
Hervorstechende Funktionen und Integrationen:
Qualys punktet mit seiner Funktion 'Kontinuierliches Monitoring', die die Webanwendungen eines Unternehmens ständig überwacht und Teams bei Schwachstellen oder Bedrohungen sofort alarmiert. Darüber hinaus sorgt die Integration mit der Web Application Firewall für Echtzeitschutz vor Bedrohungen und unterstützt eine proaktive Verteidigungsstrategie. Was die Integrationen betrifft, unterstützt Qualys eine Vielzahl von Plattformen, darunter SIEM-Systeme, GRC-Tools und Bug-Tracking-Plattformen, was es für unterschiedliche IT-Strukturen vielseitig einsetzbar macht.
Pros and Cons
Pros:
- Kontinuierliches Monitoring sorgt für laufende Schwachstellenchecks.
- Integrierte Web Application Firewall für Echtzeitschutz.
- Vielseitige Integrationen unterstützen verschiedene IT-Umgebungen
Cons:
- Kann für Anwender ohne Cloud-Erfahrung eine Lernkurve darstellen
- Einige Funktionen können für kleine Anwendungen komplex erscheinen
- Lizenzmodell passt möglicherweise nicht zu jeder Unternehmensgröße oder Typ

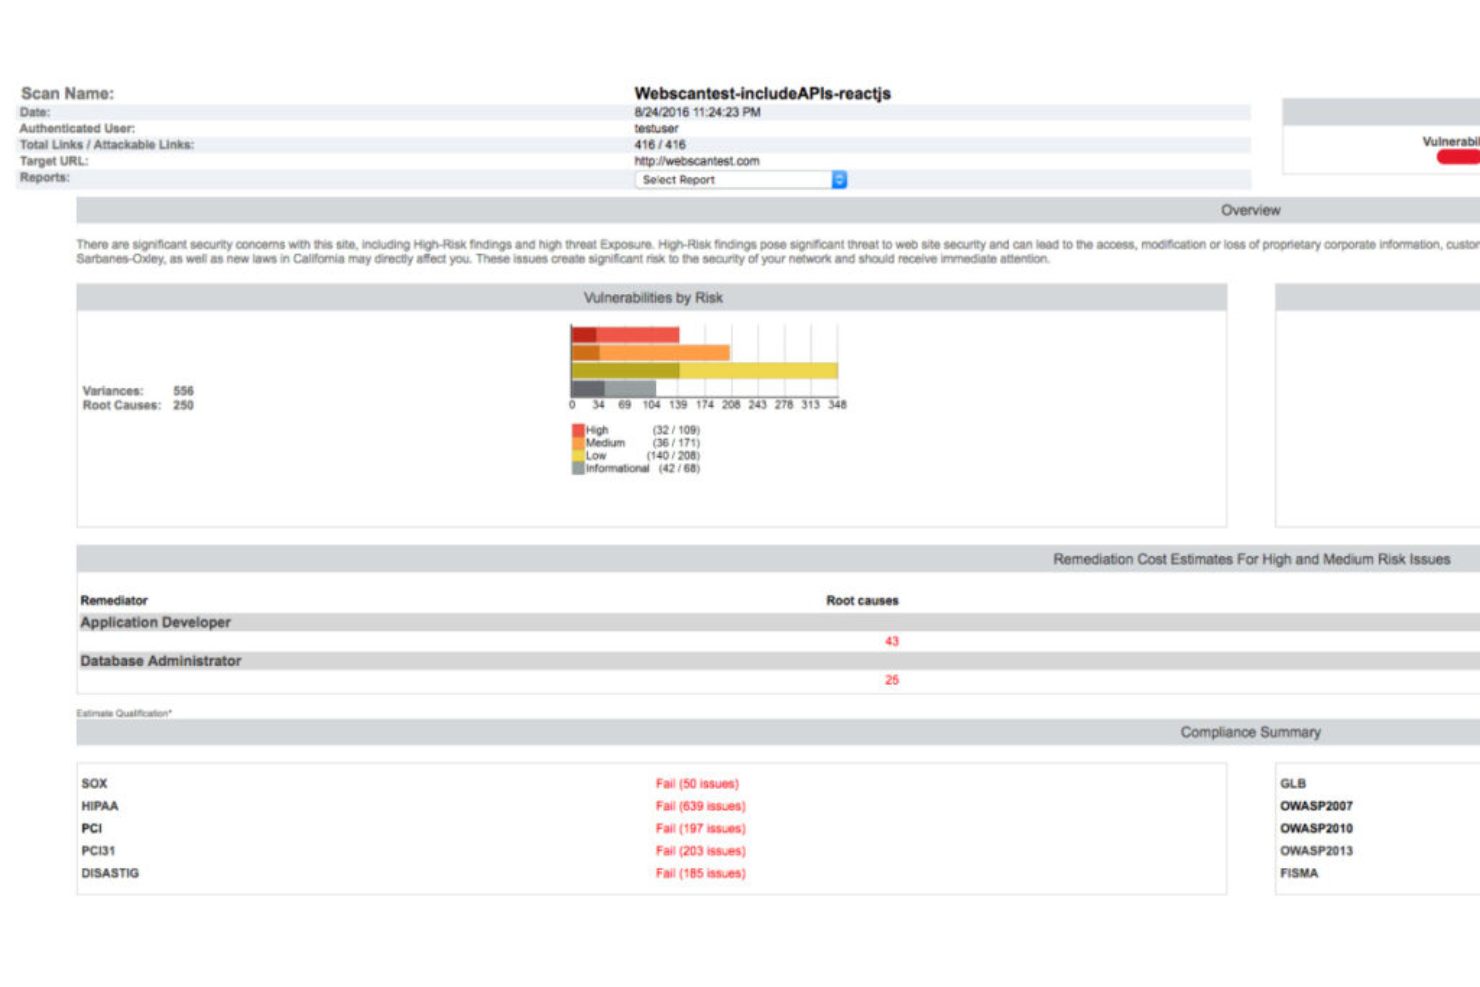
Rapid7 hat sich als führendes Unternehmen im Bereich der Cybersicherheit positioniert und ist auf Schwachstellenmanagement und Bedrohungserkennung spezialisiert. Durch einen integrierten Ansatz vereinfacht das Tool den Prozess der Identifizierung, Analyse und Behebung potenzieller Schwachstellen in einem System.
Warum ich Rapid7 gewählt habe:
Aus der Vielzahl an Tools für Schwachstellenmanagement hat mich Rapid7 aufgrund seiner überzeugenden Integrationsmöglichkeiten besonders angesprochen. Nach der Bewertung verschiedener Lösungen kam ich zu dem Schluss, dass Rapid7 nicht nur Schwachstellen gezielt aufspüren, sondern auch effektiv verwalten und beheben kann – das hebt es von anderen ab. Dieser ganzheitliche, integrierte Ansatz macht Rapid7 zur optimalen Wahl für alle, die ein umfassendes Schwachstellenmanagement suchen.
Hervorstechende Funktionen und Integrationen:
Rapid7 bietet eine dynamische Palette an Funktionen, darunter InsightVM für Echtzeit-Schwachstellenmanagement und Metasploit für Penetrationstests. Darüber hinaus ermöglicht die kontinuierliche Überwachung von Umgebungen einen proaktiven Ansatz bei der Bedrohungserkennung. Bei den Integrationen überzeugt Rapid7 durch Kompatibilität mit einer Vielzahl an Systemen, darunter gängige SIEM-Lösungen, Cloud-Anbieter und Ticketing-Systeme – für einen reibungslosen Schwachstellenmanagement-Prozess.
Pros and Cons
Pros:
- Echtzeit-Überwachung von Schwachstellen
- Umfassende Tools für Penetrationstests
- Große Bandbreite an Integrationen für optimierte Abläufe
Cons:
- Für die vollständige Nutzung können erfahrene Fachkräfte erforderlich sein
- Die Preisgestaltung ist möglicherweise nicht für kleinere Unternehmen geeignet
- Manche Nutzer könnten die Benutzeroberfläche als schwer zu navigieren empfinden

Am besten geeignet für automatisierte Überprüfung von Anwendungsschwachstellen

HCL AppScan ist ein leistungsstarkes Anwendungssicherheitstool, das Schwachstellen identifiziert und bei deren Behebung unterstützt. Mit dem Schwerpunkt auf Automatisierung rationalisiert das Tool den Prozess der Schwachstellenprüfung und ermöglicht es Unternehmen, Anwendungen effizient abzusichern.
Warum ich HCL AppScan gewählt habe:
Bei der Bewertung der Vielzahl von Anwendungssicherheitstools fiel mir HCL AppScan durch sein Engagement für Automatisierung auf. Ich habe diese Plattform gewählt, weil sie große Fortschritte gemacht hat, um sicherzustellen, dass Schwachstellenprüfungen nicht nur umfassend, sondern auch automatisiert durchgeführt werden, wodurch manueller Aufwand reduziert wird. Der Fokus auf die Automatisierung des Testprozesses macht sie zur besten Wahl für all jene, die eine effiziente und konsistente Schwachstellenerkennung ohne den Aufwand manueller Kontrollen wünschen.
Herausragende Funktionen und Integrationen:
Kernstück von HCL AppScan ist seine automatisierte Scan-Engine, die in der Lage ist, eine Vielzahl von Schwachstellen zu erkennen – von SQL-Injection bis Cross-Site-Scripting. Zusätzlich liefert das Tool umsetzbare Erkenntnisse und Empfehlungen zur Behebung von Sicherheitslücken. In puncto Integrationen bietet HCL AppScan Kompatibilität mit einer Vielzahl von Entwicklungsumgebungen und Plattformen, sodass Anwendungssicherheitsprüfungen ein integraler Bestandteil des Entwicklungszyklus bleiben, ohne den Ablauf zu stören.
Pros and Cons
Pros:
- Umfassende automatisierte Erkennung von Sicherheitslücken
- Verwertbare Hinweise zur Behebung von Schwachstellen
- Kompatibel mit verschiedenen Entwicklungsumgebungen
Cons:
- Für Einsteiger möglicherweise überwältigend
- Erweiterte Konfigurationen erfordern tiefere Kenntnisse
- Eingeschränkte Anpassungsmöglichkeiten bei Berichten

Veracode präsentiert sich als umfassende Anwendungssicherheitsplattform, die auf die Anforderungen moderner Unternehmen zugeschnitten ist. Mit Schwerpunkt auf Skalierbarkeit unterstützt sie Unternehmen dabei, ihre Sicherheitsmaßnahmen parallel zum Wachstum auszubauen und sorgt dafür, dass keine Anwendung unabhängig von ihrer Größe unbeachtet bleibt.
Pros and Cons
Pros:
- Umfassende Sicherheitsanalyse-Funktionen
- Cloud-basiert für ständigen Zugriff und aktuelle Updates
- Robuste Integration mit beliebten DevOps-Tools
Cons:
- Einarbeitungskurve bei einigen erweiterten Funktionen
- Die Preisgestaltung könnte für kleine Anwendergruppen hoch sein
- Abhängigkeit von der Cloud entspricht möglicherweise nicht allen Datenschutzpräferenzen
Weitere IAST-Tools
Nachfolgend finden Sie eine Liste weiterer IAST-Tools, die ich in die engere Auswahl genommen habe, die es aber nicht unter die Top 10 geschafft haben. Es lohnt sich auf jeden Fall, sie anzusehen.
- Detectify
Am besten geeignet für durch Crowdsourcing gestützte Erkenntnisse zu Schwachstellen
- Contrast Security
Am besten für durchgängigen Anwendungsschutz geeignet
- ImmuniWeb
Am besten geeignet für KI-gestützte Web-Sicherheitstests


Weitere Tests zu IAST-bezogenen Tools
Wie ich IAST-Tools bewerte
Ich bewerte IAST-Tools auf zwei Ebenen: Basisanforderungen wie Laufzeit-Instrumentierung, die ein Tool qualifizieren, sowie Differenzierungsmerkmale für DevSecOps-Teams, die Security-Gates in CI/CD-Pipelines betreiben.
Kernfunktionen (Grundvoraussetzung für diese Liste)
Wenn ich Tools für meine Liste auswähle, bewerte ich jedes einzelne auf einer Skala von 0 (bietet die Funktion nicht an) bis 5 (übertrifft in diesem Bereich) für jede der unten aufgeführten Kernfunktionen. Anschließend rechne ich die Gesamtpunktzahl des Tools in einen Prozentsatz um. Jedes Tool muss eine Mindestgesamtbewertung von 65 % erreichen, um für die Liste berücksichtigt zu werden.
- Laufzeit-Code-Instrumentierung: Ich prüfe, wie sich jeder Agent in laufende Anwendungen einhängt — ob er den Datenfluss durch Routen, Middleware und ORM-Schichten ohne spürbare Latenz während QA-Zyklen verfolgt.
- Abdeckung der Schwachstellenerkennung: Jedes Tool sollte mindestens die gesamte OWASP Top 10 erkennen. Ich achte auf eine verlässliche Identifikation von SQLi, XSS, SSRF und Deserialisierungsproblemen anhand echter Request/Response-Paare.
- Unterstützung für Programmiersprachen & Frameworks: Unterstützung für Java, .NET, Node.js und Python ist Grundlage. Ich prüfe, ob der Agent Frameworks unterstützt, die Ihr Team tatsächlich nutzt, wie Spring Boot, Django oder Express.
- CI/CD- & DevOps-Integration: Ich achte auf native Plugins oder CLI-Unterstützung für Tools wie Jenkins, GitLab CI und GitHub Actions sowie die Möglichkeit, Security-Gates mit Bestehen-/Nichtbestehen-Status bei Pull Requests zu setzen.
- Code-Level-Remediation-Hinweise: Die Findings sollten die exakte Datei, Zeile und Stacktrace angeben. Ich prüfe, ob ein Entwickler direkt auf die Ausgabe reagieren kann oder ob weiterhin ein Security Engineer zur Interpretation nötig ist.
- Niedrige Falsch-Positiv-Rate: Der Laufzeitkontext sollte Störungen herausfiltern, die SAST oder DAST fälschlicherweise melden würden. Ich schaue mir an, wie jedes Tool Findings validiert—Proof-of-Exploit oder Confidence-Scoring machen hier einen großen Unterschied.
Sobald ich eine Liste von Tools habe, die diese Kriterien erfüllen, betrachte ich, was jede Plattform besonders macht.
Unterscheidungsmerkmale (Was einzelne Anbieter auszeichnet)
So vergleiche ich die verschiedenen Anbieter:
Herausragende Merkmale
API-Sicherheitstests sind hier besonders wichtig — Teams, die Microservices entwickeln, benötigen ein IAST-Tool, das Schwachstellen durch REST- und GraphQL-Endpunkte verfolgen kann, nicht nur klassische Webrouten. Ich prüfe außerdem, ob ein Tool SCA bündelt, um neben individuellen Code-Befunden auch anfällige Open-Source-Bibliotheken in einem Durchlauf zu erkennen. Eigene Regeldefinitionen sind ein weiteres Kriterium: Teams mit proprietären Frameworks benötigen oft eine Detektionslogik, die Standardregelwerke nicht abdecken.
Über die Funktionen hinaus
Das Bereitstellungsmodell spielt eine große Rolle — manche Teams brauchen eine Self-Hosted- oder Air-Gap-Lösung für regulierte Umgebungen, andere bevorzugen SaaS wegen der schnelleren Bereitstellung. Ich prüfe auch, wie gut sich jedes Tool in den übergeordneten Security-Stack integriert, insbesondere in SIEM-Plattformen wie Splunk und Ticketing-Systeme wie Jira oder ServiceNow. Compliance-Reporting rundet meine Bewertung ab: Ich schaue, ob die Tools revisionssichere Ausgaben liefern, die auf Frameworks wie PCI-DSS oder SOC 2 gemappt sind, was Security-Teams viele Stunden manueller Beweiserhebung erspart.
So wählen Sie ein IAST-Tool aus
Bei langen Funktionslisten und komplexen Preisstrukturen verliert man leicht den Überblick. Damit Sie sich bei Ihrem individuellen Auswahlprozess für Software auf das Wesentliche konzentrieren können, finden Sie hier eine Checkliste mit Faktoren, die Sie berücksichtigen sollten:
| Faktor | Was Sie beachten sollten |
|---|---|
| Skalierbarkeit | Wächst das Tool mit Ihren Anforderungen? Berücksichtigen Sie künftige Erweiterungen und ob das Tool eine steigende Auslastung problemlos bewältigen kann. |
| Integrationen | Lässt es sich problemlos mit Ihren bestehenden Tools verbinden? Prüfen Sie die Kompatibilität mit Ihren CI/CD-Pipelines und anderen Systemen, auf die Sie angewiesen sind. |
| Anpassbarkeit | Können Sie das Tool an Ihre Arbeitsabläufe anpassen? Achten Sie auf Optionen, die Anpassungen an Ihre spezifischen Anforderungen ermöglichen. |
| Benutzerfreundlichkeit | Ist das Tool für Ihr Team benutzerfreundlich? Bewerten Sie die Benutzeroberfläche und wie schnell Ihr Team lernt, das Tool effektiv zu nutzen. |
| Implementierung und Einführung | Wie lange dauert es, bis das Tool einsatzbereit ist? Berücksichtigen Sie die für die Einrichtung benötigten Ressourcen und die Verfügbarkeit von Schulungsmaterialien. |
| Kosten | Passt die Preisgestaltung zu Ihrem Budget? Prüfen Sie die Gesamtbetriebskosten einschließlich versteckter Gebühren oder Kosten für zusätzliche Funktionen. |
| Sicherheitsvorkehrungen | Erfüllt das Tool Ihre Sicherheitsstandards? Stellen Sie sicher, dass es einen robusten Schutz vor Schwachstellen bietet und Ihre Sicherheitsprotokolle einhält. |
| Compliance-Anforderungen | Entspricht es den Branchenvorschriften? Vergewissern Sie sich, dass das Tool die Einhaltung geschäftsrelevanter Standards wie der DSGVO oder HIPAA unterstützt. |
Was sind IAST-Tools?
IAST-Werkzeuge sind interaktive Lösungen für Sicherheitstests von Anwendungen, die zur Identifizierung und Behebung von Sicherheitslücken in Softwareanwendungen eingesetzt werden. Sie werden im Allgemeinen von Entwicklern, Sicherheitsanalysten und IT-Fachleuten verwendet, um die Sicherheit und Integrität von Anwendungen zu gewährleisten. Echtzeitanalysen, die Integration in CI/CD-Pipelines und detaillierte Berichte helfen dabei, Probleme frühzeitig zu erkennen und sichere Entwicklungspraktiken aufrechtzuerhalten. Insgesamt liefern diese Werkzeuge wertvolle Erkenntnisse zur Verbesserung der Sicherheitslage von Softwareanwendungen.
Funktionen
Achten Sie bei der Auswahl von IAST-Werkzeugen auf die folgenden wichtigen Funktionen:
- Echtzeitanalyse: Identifiziert Sicherheitslücken während der Codeausführung, sodass Entwickler Probleme sofort beheben können.
- CI/CD-Integration: Funktioniert nahtlos mit vorhandenen Pipelines für kontinuierliche Integration und Bereitstellung, um die Sicherheit während des gesamten Entwicklungszyklus zu gewährleisten.
- Unterstützung mehrerer Sprachen: Analysiert in verschiedenen Programmiersprachen geschriebenen Code und gewährleistet dadurch eine breite Anwendbarkeit in unterschiedlichen Projekten.
- Detaillierte Berichte: Liefert umfassende Berichte zu identifizierten Sicherheitslücken und hilft Teams, Korrekturen zu verstehen und zu priorisieren.
- Anpassbare Dashboards: Bietet maßgeschneiderte Ansichten zur Überwachung bestimmter für Ihre Organisation relevanter Kennzahlen und Sicherheitsaspekte.
- Automatisierte Vorschläge zur Behebung: Liefert umsetzbare Empfehlungen, um erkannte Sicherheitslücken schnell zu beheben.
- Analyse des Nutzerverhaltens: Überwacht die Nutzung von Anwendungen, um ungewöhnliche Muster zu identifizieren, die auf Sicherheitsrisiken hinweisen können.
- Interaktive Produkttouren: Führt Benutzer durch die Funktionen des Werkzeugs und verbessert dadurch die Einarbeitung und Benutzerfreundlichkeit.
- Schulungsressourcen: Umfasst Videos, Webinare und Dokumentationen zur Unterstützung des Lernens und der effektiven Nutzung des Werkzeugs.
- Sicherheitsvorkehrungen: Stellt die Einhaltung von Sicherheitsprotokollen sicher, um sensible Daten innerhalb von Anwendungen zu schützen.
Vorteile
Die Implementierung von IAST-Werkzeugen bietet Ihrem Team und Ihrem Unternehmen mehrere Vorteile. Hier sind einige, auf die Sie sich freuen können:
- Verbesserte Sicherheit: Durch die Identifizierung von Sicherheitslücken in Echtzeit helfen IAST-Werkzeuge Ihnen, eine sichere Anwendungsumgebung aufrechtzuerhalten.
- Schnellere Entwicklungszyklen: Die Integration in CI/CD-Pipelines ermöglicht kontinuierliche Sicherheitsprüfungen, ohne den Entwicklungsprozess zu verlangsamen.
- Höhere Effizienz: Automatisierte Vorschläge zur Behebung sparen Zeit, indem sie Entwicklern umsetzbare Schritte zur schnellen Behebung von Problemen bereitstellen.
- Bessere Ressourcenverteilung: Detaillierte Berichte helfen dabei, Sicherheitslücken zu priorisieren, sodass sich Ihr Team zuerst auf die dringendsten Sicherheitsprobleme konzentriert.
- Verbesserte Lernmöglichkeiten: Schulungsressourcen und interaktive Produkttouren befähigen Ihr Team, das Werkzeug effektiv zu nutzen, und beschleunigen die Einarbeitung.
- Gewährleistung der Compliance: Sicherheitsvorkehrungen innerhalb der Werkzeuge helfen bei der Einhaltung von Branchenstandards und verringern das Risiko von Strafen aufgrund von Verstößen.
- Anpassungsfähigkeit: Die Unterstützung mehrerer Sprachen gewährleistet, dass IAST-Werkzeuge in verschiedenen Projekten eingesetzt werden können und unterschiedlichen Programmieranforderungen gerecht werden.
Kosten & Preise
Bei der Auswahl von IAST-Werkzeugen ist es wichtig, die verschiedenen verfügbaren Preismodelle und Tarife zu verstehen. Die Kosten variieren je nach Funktionen, Teamgröße, Zusatzoptionen und weiteren Faktoren. Die folgende Tabelle fasst gängige Tarife, ihre durchschnittlichen Preise und typische enthaltene Funktionen von IAST-Werkzeuglösungen zusammen:
Vergleichstabelle der Tarife für IAST-Werkzeuge
| Tarifart | Durchschnittlicher Preis | Übliche Funktionen |
|---|---|---|
| Kostenloser Tarif | $0 | Grundlegende Erkennung von Sicherheitslücken, eingeschränkte Sprachunterstützung und minimale Berichterstellung. |
| Persönlicher Tarif | $10-$30/user/month | Echtzeitanalyse, CI/CD-Integration und grundlegende Berichterstellung. |
| Geschäftstarif | $50-$100/user/month | Unterstützung mehrerer Sprachen, detaillierte Berichte, anpassbare Dashboards und Support. |
| Unternehmenstarif | $150-$300/user/month | Erweiterte Sicherheitsfunktionen, vollständige Sprachunterstützung, persönlicher Kundenbetreuer und Compliance-Werkzeuge. |
FAQs zu IAST-Tools
Hier finden Sie Antworten auf häufige Fragen zu IAST-Tools:
Was sind IAST-Tools und warum sind sie wichtig?
IAST (Interactive Application Security Testing)-Tools sind Lösungen, die Schwachstellen in Softwareanwendungen während ihrer normalen Ausführung in Echtzeit identifizieren. Sie sind von entscheidender Bedeutung, da sie Entwicklern sofortiges Feedback geben und es ihnen ermöglichen, Schwachstellen bereits während des Entwicklungsprozesses zu erkennen und zu beheben. Dadurch wird die Softwaresicherheit verbessert und der Nachbesserungsaufwand nach der Veröffentlichung reduziert.
Welche Einschränkungen hat IAST?
IAST kann während des Testens den Ressourcenverbrauch erhöhen, beispielsweise die CPU- und Speichernutzung. Dies kann die Leistung beeinträchtigen, insbesondere in Umgebungen mit begrenzten Ressourcen. Stellen Sie sicher, dass Ihre Infrastruktur die zusätzliche Belastung bewältigen kann, um Leistungseinbußen zu vermeiden.
In welcher Umgebung ist ein IAST-Tool am effektivsten?
IAST funktioniert am besten in einer QA-Umgebung, in der automatisierte Funktionstests ausgeführt werden. Diese Konfiguration ermöglicht es dem Tool, die tatsächliche Codeausführung zu beobachten und genaue Schwachstellenbewertungen bereitzustellen. So kann Ihr Team Probleme beheben, bevor die Software in die Produktion überführt wird.
Wie genau ist IAST?
IAST liefert präzise Ergebnisse mit weniger Fehlalarmen, da die tatsächliche Codeausführung und Datenpfade beobachtet werden. Diese Genauigkeit hilft Entwicklern, Schwachstellen schnell zu erkennen und zu beheben, wodurch der Zeitaufwand für Fehlalarme reduziert und die allgemeine Sicherheit verbessert wird.
Erfordert IAST bestimmte Konfigurationen?
Ja, IAST kann bestimmte Konfigurationen erfordern, um in bestehende Entwicklungsumgebungen integriert zu werden. Stellen Sie sicher, dass Ihr Team darauf vorbereitet ist, die erforderlichen Anpassungen für eine optimale Leistung und Wirksamkeit des Tools in Ihrer individuellen Umgebung vorzunehmen.
Wie schneidet IAST im Vergleich zu anderen Testmethoden ab?
IAST liefert Echtzeiterkenntnisse durch die Analyse laufender Anwendungen, im Gegensatz zu SAST oder DAST, die statischen Code oder externe Eingaben untersuchen. Dieser Ansatz verschafft IAST einen Vorteil bei der Identifizierung von Laufzeitschwachstellen und macht die Methode zu einer wertvollen Ergänzung Ihrer Sicherheitsstrategie.
Was kommt als Nächstes?
Wenn Sie gerade IAST-Tools recherchieren, wenden Sie sich kostenlos an einen SoftwareSelect-Berater, um Empfehlungen zu erhalten.
Sie füllen ein Formular aus und führen ein kurzes Gespräch, in dem die spezifischen Anforderungen Ihres Unternehmens besprochen werden. Anschließend erhalten Sie eine Auswahlliste von Software, die Sie prüfen können. Die Berater unterstützen Sie sogar während des gesamten Kaufprozesses, einschließlich der Preisverhandlungen.