

Die Verwaltung von Benutzeridentitäten und Zugriffsrechten kann für Produktmanager eine echte Herausforderung sein. Sie müssen Sicherheit, Compliance und Benutzerfreundlichkeit gleichzeitig im Blick behalten und dabei dafür sorgen, dass alles reibungslos funktioniert. Genau hier kommen IAM-Tools ins Spiel, die Lösungen für diese alltäglichen Herausforderungen bieten.
Bei meinen Tests von Software habe ich erlebt, welchen entscheidenden Unterschied die richtigen IAM-Systeme machen können. Sie helfen Ihrem Team, Zugriffe unkompliziert zu verwalten, den Datenschutz zu stärken und sicherzustellen, dass nur die richtigen Personen Zugriff erhalten.
In diesem Artikel stelle ich meine bevorzugten IAM-Tools vor. Ich habe sie unabhängig geprüft, um Ihnen unvoreingenommene Einblicke zu geben. Sie erhalten ein klares Bild davon, was die einzelnen Tools bieten, und können so entscheiden, welches am besten zu Ihren Anforderungen passt.
Warum Sie unseren Software-Empfehlungen vertrauen können
6,700+
Reviews
20
Industry experts
16+
Evaluation factors
14
Years
Unser Team testet und bewertet Software seit 2012. Als Tech-Führungskräfte wissen wir selbst, wie schwierig – und wichtig – es ist, die richtige Software auszuwählen.
Für diesen Leitfaden haben wir Tools mithilfe von praktischen Tests und unabhängiger Recherche bewertet und dabei unsere Bewertungskriterien angewendet.
Unsere Bewertungen spiegeln unser menschliches redaktionelles Urteilsvermögen wider, keine Verkaufsstrategie.
Expertenprüfer:
- Paulo Gardini MiguelTech-Direktor
 Tim FisherVP für KI
 Gabriel RosasTech Lead & Software-Architekt
 Christhian GruhnTech Lead & Plattform-Architekt

Vergleichstabelle: IAM-Tools
Diese Vergleichstabelle fasst die Preisdetails meiner bevorzugten IAM-Tools zusammen.
| Tool | Best For | Trial Info | Price | ||
|---|---|---|---|---|---|
| 1 | Am besten für Echtzeit-Asset-Tracking | Kostenlose Demo verfügbar | ab $5/Person/Monat | Website | |
| 2 | Am besten geeignet für HR-gesteuerte Automatisierung von Apps und Zugriffen | 14-tägige kostenlose Testversion | Ab $8/Benutzer/Monat | Website | |
| 3 | Am besten geeignet für die Massenbereitstellung von Benutzern | 30 Tage kostenlos testen | Ab $7/Nutzer/Monat (mind. 5 Plätze) | Website | |
| 4 | Am besten geeignet für vielfältige App-Integrationen | 30-tägige kostenlose Testversion + kostenloses Demo verfügbar | Ab $6/Nutzer/Monat (jährliche Abrechnung) | Website | |
| 5 | Am besten für die Verwaltung privilegierter Zugriffe | Kostenlose Testversion + kostenlose Demo verfügbar | Preis auf Anfrage | Website | |
| 6 | Am besten für adaptive Authentifizierung | Kostenlose Demo verfügbar | Preise auf Anfrage | Website | |
| 7 | Am besten geeignet für Single Sign-On-Lösungen | 30-tägige kostenlose Testversion verfügbar | Ab $3/Nutzer/Monat | Website | |
| 8 | Am besten geeignet für Netzwerksicherheits-Setup | Kostenlose Demo verfügbar | Preise auf Anfrage | Website | |
| 9 | Am besten für Unternehmens-Compliance geeignet | 30-tägige kostenlose Testversion verfügbar | Ab $6/Nutzer/Monat (jährliche Abrechnung) | Website | |
| 10 | Am besten für Identitäts-Governance geeignet | Kostenlose Demo verfügbar | Preis auf Anfrage | Website |


Tests der besten IAM-Tools
Nachfolgend finden Sie meine detaillierten Zusammenfassungen der besten IAM-Tools, die es in meine Auswahl geschafft haben. Meine Tests bieten einen detaillierten Überblick über die wichtigsten Funktionen, Vor- und Nachteile, Integrationen und idealen Anwendungsfälle jedes Tools, damit Sie das beste für Ihre Anforderungen finden.
 Am besten für Echtzeit-Asset-Tracking
- Kostenlose Demo verfügbar
- ab $5/Person/Monat
Visit WebsiteCustomer Rating:4.9/5
Deel IT zentralisiert Identitäts- und Zugriffsmanagement und ermöglicht eine sichere Kontrolle über Anwendungen, Nutzende und Berechtigungen von einem zentralen Dashboard aus. Deel IT bietet eine zentrale Plattform für das Management von IT-Assets und Geräten in verteilten Teams. Es ist für Organisationen konzipiert, die Gerätebeschaffung, -bereitstellung und Lebenszyklusmanagement weltweit koordinieren müssen. Wenn Sie eine Lösung suchen, die IT-Betrieb mit HR-Systemen verbindet und Remote- oder Hybrid-Arbeitskräfte unterstützt, vereint Deel IT Asset-Transparenz und Workflow-Automatisierung an einem Ort.
Für wen ist Deel IT am besten geeignet?
Deel IT richtet sich an IT- und HR-Teams in globalen Organisationen, die Gerätebeschaffung, -bereitstellung und Asset-Tracking für verteilte oder remote arbeitende Teams steuern müssen.
Warum habe ich Deel IT ausgewählt?
Ich habe Deel IT wegen der Möglichkeit zur Echtzeit-Asset-Verfolgung ausgewählt – besonders wertvoll für Organisationen, die Zugänge zu Geräten und sensibler Ausrüstung verwalten müssen. Im Kontext von IAM-Tools hilft es, genau zu wissen, wo sich Assets befinden und wer sie nutzt, um einen besseren Zugriffsschutz zu gewährleisten und Missbrauch zu minimieren. Die Plattform von Deel IT ermöglicht es, Gerätestatus und Standort in Echtzeit zu überwachen, sodass Sie schnell auf Vorfälle oder Compliance-Anforderungen reagieren können. Dieses Maß an Transparenz unterstützt sichere Onboarding- und Offboarding-Prozesse, indem sichergestellt wird, dass Assets jederzeit erfasst sind.
Deel IT: Hauptfunktionen
Weitere Funktionen von Deel IT, die insbesondere für IT- und Zugriffsverwaltungsteams hervorstechen, sind:
- Automatisierte Gerätebereitstellung: Geräte für neue Mitarbeitende oder bei Rollenwechseln direkt über die Plattform zuweisen und konfigurieren.
- Globale Gerätebeschaffung: IT-Geräte an Mitarbeitende in über 150 Ländern über das Händlernnetzwerk von Deel beschaffen und versenden.
- HRIS-Integration: Mitarbeitendendaten und IT-Workflows mit Ihrem bestehenden System zur Personalverwaltung synchronisieren, um aktuelle Daten zu gewährleisten.
- Rückgabe- und Wiederbeschaffungs-Workflows: Den Rückgabeprozess von Geräten ausscheidender Mitarbeitender steuern, inklusive Versandetiketten und Nachverfolgung.
Deel IT: Integrationen
Integrationen umfassen CrowdStrike, SAP SuccessFactors, NetSuite, Slack, Google Workspace, Keeper, Zoom, Hofy, Microsoft, Dropbox und weitere.
Pros and Cons
Pros:
- Globale Gerätebeschaffung über eine Plattform.
- Automatisierte Gerätebereitstellung für neue Mitarbeitende.
- Geräterückgabe-Workflows für Offboarding.
Cons:
- In einigen Regionen nur begrenzte kostengünstige Auszahlungsoptionen.
- Asset-Rückgewinnung kann bei Remote-Teams langsam sein.
Learn more about Deel IT: Am besten geeignet für HR-gesteuerte Automatisierung von Apps und Zugriffen
- 14-tägige kostenlose Testversion
- Ab $8/Benutzer/Monat
Visit WebsiteCustomer Rating:4.8/5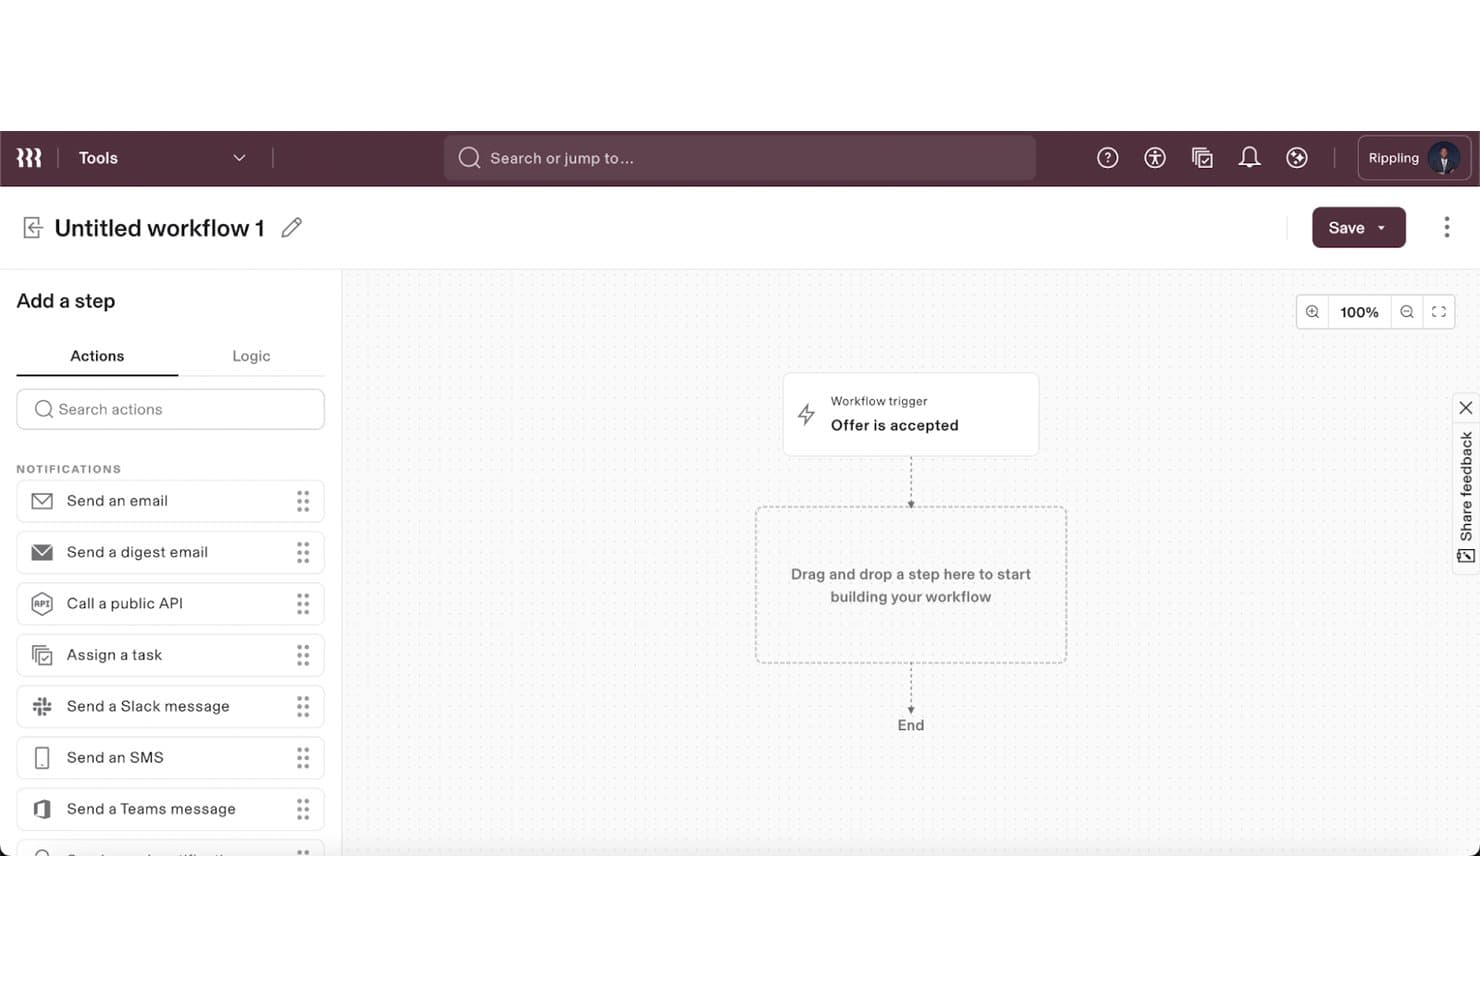
Mit Rippling IT können Benutzer Onboarding-Workflows automatisieren, die durch die Annahme eines Angebots ausgelöst werden. Rippling IT ist eine IAM-Plattform, die SSO, MFA, die Verwaltung des Benutzerlebenszyklus, Gerätevertrauen und automatisierte Compliance-Überwachung kombiniert – alles auf Grundlage eines einheitlichen Mitarbeiterdaten-Graphen, der Identitäten, Apps und Geräte miteinander verknüpft.
Für wen ist Rippling IT am besten geeignet?
Rippling IT eignet sich besonders für kleine und mittelständische Unternehmen, die möchten, dass HR-Daten automatisch den App-Zugriff und die Gerätebereitstellung steuern, ohne separate Identitäts- und MDM-Tools betreiben zu müssen.
Warum ich Rippling IT ausgewählt habe
Rippling IT steht auf meiner Auswahlliste, weil der Mitarbeiterdaten-Graph im Kern dafür sorgt, dass HR-Daten und nicht IT-Tickets automatisch den App-Zugriff und die Gerätebereitstellung steuern. Sobald ein Mitarbeiter in Ihrem HRIS eingestellt wird, löst Rippling die SSO-Einrichtung, Gruppenzuweisungen und Geräteregistrierung ohne manuelle Eingaben aus. Außerdem gefällt mir die Erkennung von Abweichungen: Sie markiert Unstimmigkeiten zwischen dem, was Rippling für einen Benutzer vorsieht, und dem, was die verbundenen Apps tatsächlich anzeigen, und behebt sie mit einem Klick.
Die wichtigsten Funktionen von Rippling IT
- Rollenbasierte MFA-Durchsetzung: Legen Sie je nach Rolle unterschiedliche MFA-Anforderungen fest. So können Administratoren zur Verwendung von FIDO2-Hardwareschlüsseln verpflichtet werden, während sich andere Benutzer mit TOTP authentifizieren.
- Virtuelles LDAP-Verzeichnis: Stellt Benutzerdaten für ältere Apps und Netzwerkhardware bereit, die moderne Identitätsprotokolle nicht unterstützen.
- SSH-Schlüsselverwaltung: Erteilt und entzieht den SSH-Schlüsselzugriff automatisch auf Grundlage der Rolle oder von Attributen eines Mitarbeiters, wenn dieser die Rolle wechselt oder das Unternehmen verlässt.
- Automatisierte Compliance-Überwachung: Prüft Ihre Umgebung kontinuierlich anhand von SOC-2- und NIST-Kontrollen, sammelt Nachweise und zeigt bei Lücken eine Behebung mit einem Klick an.
Integrationen von Rippling IT
Rippling IT führt mehr als 600 Integrationen auf, darunter Microsoft 365, Microsoft Entra ID, Google Workspace, Active Directory, GitHub, AWS, Slack, Jira, Okta, Duo und Datadog. Außerdem steht eine offene API für benutzerdefinierte Integrationen zur Verfügung.
Pros and Cons
Pros:
- HR-gesteuerte Automatisierung des Lebenszyklus reduziert den manuellen Aufwand beim Offboarding
- Gerätebezogene MFA unterstützt Richtlinien für bedingten Zugriff
- Einheitliche Identitäts- und Gerätesteuerung vereinfacht die Administration
Cons:
- Eingeschränkte Funktionen für PAM und Zugriffszertifizierung
- Die reine Cloud-Architektur schränkt die Flexibilität bei der Bereitstellung ein
Learn more about Rippling IT: Am besten geeignet für die Massenbereitstellung von Benutzern
- 30 Tage kostenlos testen
- Ab $7/Nutzer/Monat (mind. 5 Plätze)
Visit WebsiteCustomer Rating:4.2/5
ManageEngine ADManager Plus Dashboard zur Überwachung von Active Directory Benutzern, Computern, Gruppen und Systemzustand. ManageEngine ADManager Plus ist eine auf Active Directory aufgebaute IGA-Plattform, die das Management des Benutzerlebenszyklus, die rollenbasierte Zugriffsdelegation, mehrstufige Genehmigungsworkflows und compliance-orientierte Berichte für AD, Microsoft 365 und Google Workspace abdeckt.
Für wen ist ManageEngine ADManager Plus am besten geeignet?
ADManager Plus eignet sich besonders für IT-Administratoren und Helpdesk-Teams in mittelgroßen bis großen Unternehmen, die lokale oder hybride Active-Directory-Umgebungen betreiben und eine zentrale Verwaltung aller Benutzerlebenszyklen benötigen.
Warum habe ich ManageEngine ADManager Plus ausgewählt?
Ich habe ManageEngine ADManager Plus als eines der besten Tools ausgewählt, weil es die Bereitstellung von Benutzern im großen Maßstab hervorragend handhabt. Ich kann eine CSV-Datei importieren, um Hunderte von AD-Konten in einem einzigen Schritt zu erstellen – mit Exchange-Postfächern, Gruppenmitgliedschaften und Terminaldienstattributen, die in diesem Vorgang ebenfalls konfiguriert werden. Besonders gefällt mir die vorlagenbasierte Bereitstellung, mit der ich Namenskonventionen und Attributwerte vordefinieren kann, sodass jede Charge neuer Mitarbeiter über AD, Microsoft 365 und Google Workspace gleichzeitig konsistent eingerichtet wird.
ManageEngine ADManager Plus Hauptfunktionen
- Rollenbasierte Helpdesk-Delegation: Weisen Sie Helpdesk-Technikern bestimmte AD-Verwaltungsaufgaben zu, ohne ihnen erweiterte AD-Berechtigungen zu gewähren.
- Mehrstufige Genehmigungsworkflows: Leiten Sie AD-Änderungsanfragen durch anpassbare Genehmigungsketten, bevor Änderungen im Verzeichnis umgesetzt werden.
- Zertifizierungskampagnen für Zugriffe: Planen Sie regelmäßige Überprüfungen von Benutzerrechten, um sicherzustellen, dass die Zugriffsrechte in AD und Microsoft 365 weiterhin angemessen sind.
- Vorgefertigte Compliance-Berichte: Erstellen Sie prüfungsbereite Berichte, die den Anforderungen von GDPR, HIPAA, SOX und PCI DSS entsprechen, direkt aus der Reporting-Konsole.
ManageEngine ADManager Integrationen
ADManager Plus integriert sich mit ITSM- und Helpdesk-Tools wie ServiceDesk Plus, Zendesk, ServiceNow, Jira und Freshservice sowie mit HCM-Plattformen wie Workday, BambooHR, UKG Pro, Zoho People und SAP SuccessFactors. Protokolle werden an SIEM-Tools wie Splunk übergeben und Verbindungen zu Datenbanken wie Microsoft SQL, Oracle und AWS SQL sind möglich. Eine REST-API ermöglicht eigene Integrationen.
Pros and Cons
Pros:
- Delegiert Aufgaben an den Helpdesk ohne volle Adminrechte
- Erstellt große Benutzerzahlen in kurzer Zeit
- Bietet Risikoindikatoren für privilegierte Konten
Cons:
- Performance sinkt ab etwa 1.000 Benutzern
- Kann Benutzer nicht domänenübergreifend in großen Mengen bearbeiten
Learn more about ManageEngine ADManager Plus: 4Am besten geeignet für vielfältige App-Integrationen
Okta
- 30-tägige kostenlose Testversion + kostenloses Demo verfügbar
- Ab $6/Nutzer/Monat (jährliche Abrechnung)
Visit WebsiteCustomer Rating:4.6/5
Okta stellt ein Admin-Dashboard für die Verwaltung von Benutzern, Zugriffsrechten und Sicherheit bereit. Okta ist ein Identitäts- und Zugriffsmanagement-Tool, das für Unternehmen jeder Größe entwickelt wurde. Es hilft bei der Verwaltung von Benutzer-Authentifizierung und -Autorisierung und bietet Single Sign-On (SSO)-Funktionen, um die Sicherheit und das Nutzererlebnis zu verbessern.
Warum ich Okta ausgewählt habe: Okta bietet eine große Bandbreite an Integrationen und ist damit eine vielseitige Wahl für Unternehmen mit unterschiedlichsten Anforderungen an Anwendungen. Die benutzerfreundliche Oberfläche vereinfacht das Management von Benutzerzugängen über mehrere Plattformen hinweg. Die adaptive Multi-Faktor-Authentifizierung (MFA) von Okta sorgt für eine zusätzliche Sicherheitsebene, indem sie nur autorisierten Nutzern zum richtigen Zeitpunkt Zugriff gewährt. Dank umfangreicher App-Integrationsmöglichkeiten lässt sich Okta problemlos in nahezu jede IT-Umgebung einbinden, um einen reibungslosen Geschäftsbetrieb zu gewährleisten.
Besondere Funktionen und Integrationen:
Funktionen umfassen adaptive MFA, die Sicherheitsstandards erweitert, indem zusätzliche Verifizierungen erforderlich sind. SSO vereinfacht den Benutzerzugang über verschiedene Plattformen hinweg und reduziert die Anzahl notwendiger Passwörter. Das zentrale Dashboard bietet einen klaren Überblick über Benutzeraktivitäten und unterstützt Sie dabei, Zugriffe effizient zu überwachen und zu steuern.
Integrationen umfassen Salesforce, Zendesk, Google Workspace, Box, Zoom, HubSpot, Slack und viele mehr.
Pros and Cons
Pros:
- Einfache Integration mit externen Identitätsanbietern
- Starke Sicherheitsfunktionen schützen die Konten
- Skalierbar für wachsende Unternehmen
Cons:
- Häufige Sitzungs-Timeouts
- Begrenzter Offline-Zugriff
Learn more about Okta: Am besten für die Verwaltung privilegierter Zugriffe
- Kostenlose Testversion + kostenlose Demo verfügbar
- Preis auf Anfrage
Visit WebsiteCustomer Rating:4.6/5
CyberArk überwacht Risiken beim privilegierten Zugriff mit Analysen zur Echtzeit-Erkennung. CyberArk ist ein Tool für das Privileged Access Management (PAM), das sich an Unternehmen richtet. Es spezialisiert sich auf die Sicherung privilegierter Konten, verhindert unbefugten Zugriff und schützt sensible Daten.
Warum ich CyberArk gewählt habe: Die Workforce Identity-Lösungen von CyberArk sind darauf ausgelegt, privilegierte Konten zu verwalten und abzusichern – ein entscheidender Aspekt für Unternehmen mit sensiblen Informationen. Zu den Funktionen zählen unter anderem die automatische Rotation von Anmeldeinformationen, um Risiken durch Diebstahl von Zugangsdaten zu minimieren. Die Sitzungsisolation sorgt dafür, dass privilegierte Sitzungen überwacht und kontrolliert werden, sodass das Risiko eines unbefugten Zugriffs verringert wird. Die Bedrohungsanalysen von CyberArk liefern Einblicke in potenzielle Schwachstellen, sodass Ihr Team Sicherheitsrisiken immer einen Schritt voraus sein kann.
Herausragende Funktionen und Integrationen:
Funktionen umfassen Sitzungsisolation, die gewährleistet, dass privilegierte Sitzungen überwacht und kontrolliert werden. Bedrohungsanalysen verschaffen Einblicke in potenzielle Schwachstellen und helfen Ihrem Team, Sicherheitsbedrohungen vorzubeugen. Die automatische Rotation von Anmeldeinformationen minimiert Risiken, die mit dem Diebstahl von Zugangsdaten verbunden sind.
Integrationen beinhalten ServiceNow, SailPoint, AWS, Workday und weitere.
Pros and Cons
Pros:
- Starker Fokus auf Datenschutz
- Unterstützt komplexe Umgebungen
- Automatische Rotation von Anmeldeinformationen
Cons:
- Erfordert technisches Fachwissen für die Verwaltung
- Hoher Ressourcenverbrauch
Learn more about Cyberark: Am besten für adaptive Authentifizierung
- Kostenlose Demo verfügbar
- Preise auf Anfrage
Visit WebsiteCustomer Rating:4.5/5
Ping Identity verwaltet Validierung, Benutzer und Geräte mit Live-Zugriffsmetriken. Ping Identity ist eine Identitäts- und Zugriffsmanagement-Lösung, die für Unternehmen entwickelt wurde, die sichere und flexible Authentifizierungsmethoden benötigen. Sie hilft dabei, Benutzeridentitäten und Zugriffe über Anwendungen hinweg zu verwalten und sorgt so für Sicherheit und Benutzerfreundlichkeit.
Warum ich Ping Identity ausgewählt habe: Ping Identity legt den Schwerpunkt auf adaptive Authentifizierung und bietet flexible Sicherheitsmaßnahmen, die sich auf das Benutzerverhalten einstellen. Dazu gehören Funktionen wie kontextbezogene MFA, einschließlich biometrischer Verfahren, die die Sicherheit erhöhen, indem sie den Nutzerkontext berücksichtigen. Das SSO-Tool vereinfacht den Zugriff auf mehrere Anwendungen und verbessert dadurch das Nutzererlebnis. Die intelligente Identitätsplattform von Ping Identity hilft dabei, Bedrohungen zu erkennen und abzuwehren, sodass die Daten Ihres Teams geschützt bleiben.
Hervorstechende Funktionen und Integrationen:
Funktionen umfassen risikobasierte Authentifizierung, die Sicherheitsmaßnahmen an das Risikoniveau der Benutzer anpasst. Die Identitätsintelligenz bietet Einblicke in das Nutzverhalten und potenzielle Bedrohungen. Der sichere Token-Service hilft dabei, Authentifizierungs-Tokens zwischen verschiedenen Anwendungen zu verwalten.
Integrationen umfassen Microsoft, Google, AWS, Sift und weitere.
Pros and Cons
Pros:
- Flexible Authentifizierungsmethoden
- Hervorragend bei SSO, MFA und API-Sicherheit
- Ideale Skalierbarkeit für große Unternehmen
Cons:
- Zergliederte Benutzeroberfläche zwischen den Modulen
- Komplexe Richtlinieneinrichtung
Learn more about Ping Identity: Am besten geeignet für Single Sign-On-Lösungen
- 30-tägige kostenlose Testversion verfügbar
- Ab $3/Nutzer/Monat
Visit WebsiteCustomer Rating:4.4/5
OneLogin verwaltet Benutzer, Rollen und Login-Aktivitäten über eine zentrale Admin-Konsole. OneLogin ist ein Identitäts- und Zugriffsmanagement-Tool, das für Unternehmen entwickelt wurde, die einen vereinfachten Benutzerzugang suchen. Es ist besonders beliebt bei Firmen, die die Benutzer-Authentifizierung verwalten und effiziente SSO-Funktionen bereitstellen möchten.
Warum ich OneLogin ausgewählt habe: OneLogin überzeugt durch seine SSO-Lösungen, die es Ihrem Team erleichtern, mit nur einem Satz Anmeldedaten auf mehrere Anwendungen zuzugreifen. Es beinhaltet MFA, wodurch die Sicherheit durch zusätzliche Verifizierung erhöht wird. Die Benutzerbereitstellung von OneLogin automatisiert das Hinzufügen und Entfernen von Nutzern, während das Self-Service-Portal es den Anwendern ermöglicht, Passwortrücksetzungen, Profile und die Wiederherstellung der Identität selbst zu verwalten und so IT-Teams Zeit spart. Der cloudbasierte Verzeichnisdienst bietet einen zentralisierten Ort zur Verwaltung von Benutzerdaten und sorgt für Konsistenz im gesamten Unternehmen.
Herausragende Funktionen und Integrationen:
Funktionen umfassen adaptive Authentifizierung, die Sicherheitsmaßnahmen basierend auf dem Nutzerverhalten anpasst. Die Smart-Faktor-Authentifizierung bietet eine zusätzliche Sicherheitsebene und passt sich jeder Situation an. Mit der Audit-Trail-Funktion können Sie Benutzeraktivitäten verfolgen und Zugriffsmuster analysieren.
Integrationen umfassen Salesforce, Slack, AWS, Box, Dropbox, ServiceNow, GitHub und mehr.
Pros and Cons
Pros:
- Starke MFA
- Zentralisiertes cloudbasiertes Verzeichnis
- Einfache SSO-Einrichtung
Cons:
- Begrenzte erweiterte Governance-Funktionen
- Systemausfälle erfordern Backup-Zugriffspläne
Learn more about OneLogin: Am besten geeignet für Netzwerksicherheits-Setup
- Kostenlose Demo verfügbar
- Preise auf Anfrage

Check Point überprüft die Gerätesicherheit und aktuelle Bedrohungen in einer verwalteten Umgebung. Check Point ist eine Cybersicherheitslösung, die sich an Unternehmen richtet, die ihre Netzwerke und Daten schützen möchten. Sie bietet umfassende Bedrohungsabwehr und Zugriffskontrolle, um sicherzustellen, dass die Ressourcen Ihres Unternehmens vor unbefugtem Zugriff geschützt sind.
Warum ich Check Point gewählt habe: Check Point überzeugt durch die Integration von Netzwerksicherheit und ist daher die erste Wahl für Unternehmen, die den Schutz ihres Netzwerks priorisieren. Die Funktionen zur Bedrohungsabwehr bieten effektive Sicherheitsmaßnahmen gegen Cyberbedrohungen. Mit den Zugriffskontrollfunktionen wird sichergestellt, dass nur autorisierte Nutzer auf kritische Ressourcen zugreifen können. Dank Echtzeit-Bedrohungsinformationen kann Ihr Team über potenzielle Risiken informiert bleiben und sofort reagieren.
Herausragende Funktionen und Integrationen:
Funktionen umfassen Echtzeit-Bedrohungsinformationen, die Ihr Team über neue Cyberbedrohungen auf dem Laufenden halten. Mit der Zugriffskontrolle können Sie Berechtigungen festlegen und den Zugriff auf sensible Ressourcen einschränken. Die Bedrohungsabwehr bietet mehrere Schutzebenen, um Ihr Netzwerk vor Angriffen zu schützen.
Integrationen umfassen Okta, Cisco, Palo Alto Networks, Microsoft Dynamics 365 und mehr.
Pros and Cons
Pros:
- Starke Netzwerksicherheitsfunktionen
- Echtzeit-Bedrohungsinformationen
- Skalierbar für große Unternehmen
Cons:
- Hohe Skalierungskosten
- Komplexe Richtlinienkonfiguration für kleinere IT-Teams
Learn more about Check Point: Am besten für Unternehmens-Compliance geeignet
- 30-tägige kostenlose Testversion verfügbar
- Ab $6/Nutzer/Monat (jährliche Abrechnung)

Microsoft Entra ID überwacht Identitätsbedrohungen mit Analysen in Echtzeit. Microsoft Entra ID (früher Azure Active Directory) ist eine Identitäts- und Zugriffsmanagement-Lösung, die auf Unternehmen im Microsoft-Ökosystem zugeschnitten ist, die einen sicheren und konformen Zugriff benötigen. Sie unterstützt die Verwaltung von Benutzeridentitäten und sorgt für einen sicheren Zugang zu Anwendungen und Ressourcen im gesamten Unternehmen.
Warum ich mich für Microsoft Entra ID entschieden habe: Dieses Tool wurde speziell für Unternehmens-Compliance entwickelt und bietet Funktionen, mit denen Ihr Unternehmen regulatorische Anforderungen einhalten kann. Mit bedingten Zugriffsrichtlinien über PAM können Sie Zugriffsregeln für Benutzer definieren und so die Sicherheit erhöhen. Funktionen zum Identitätsschutz helfen dabei, identitätsbezogene Bedrohungen zu erkennen und darauf zu reagieren. Microsoft Entra ID stellt detaillierte Compliance-Berichte zur Verfügung, die Prüfungen erleichtern und sicherstellen, dass Ihr Unternehmen den Branchenstandards entspricht.
Hervorstechende Funktionen und Integrationen:
Funktionen umfassen bedingte Zugriffsrichtlinien, mit denen Sie Sicherheitsmaßnahmen basierend auf Benutzerbedingungen durchsetzen können. Der Identitätsschutz bietet risikobasierte, bedingte Zugriffe, erkennt Identitätsbedrohungen und reagiert darauf. Compliance-Berichte dokumentieren Benutzeraktivitäten, um regulatorische Anforderungen zu erfüllen.
Integrationen umfassen Microsoft 365, Salesforce, ServiceNow, ADP und mehr.
Pros and Cons
Pros:
- Detaillierte Sicherheitsrichtlinien
- Effizientes Identitäts- und Zugriffsmanagement
- Skalierbar für große Unternehmen
Cons:
- Herausfordernde Integration mit Nicht-Microsoft-Anwendungen
- Migrationen von Legacy Azure AD sind komplex
Learn more about Microsoft Entra ID: Am besten für Identitäts-Governance geeignet
- Kostenlose Demo verfügbar
- Preis auf Anfrage

SailPoint verwaltet Benutzeridentitäten mit Lebenszyklusmanagement und Zugriffsüberprüfungen. SailPoint ist ein Identitäts-Governance-Tool, das für Unternehmen entwickelt wurde, die Benutzeridentitäten und Zugriffsrechte effizient verwalten müssen. Es hilft dabei, Identitätsmanagement-Prozesse zu automatisieren und sorgt so für Compliance und Sicherheit im gesamten Unternehmen.
Warum ich SailPoint ausgewählt habe: SailPoint konzentriert sich auf Identitäts-Governance und bietet Funktionen, die Ihrem Unternehmen helfen, die Kontrolle über Benutzerzugriffe zu behalten. Die Zugangszertifizierung und das Prinzip der minimalen Rechte stellen sicher, dass nur die richtigen Personen Zugriff auf die jeweils benötigten Ressourcen haben. Automatisierte Bereitstellung reduziert manuelle Aufgaben und erleichtert Ihrem Team die Verwaltung von Benutzerkonten. Die Risikomanagement-Funktionen von SailPoint helfen, Zugriffsrisiken zu erkennen und zu minimieren, wodurch die Sicherheitslage Ihres Unternehmens gestärkt wird.
Herausragende Funktionen und Integrationen:
Funktionen umfassen Rollenmanagement, das es Ihnen ermöglicht, Benutzerrollen effektiv zu definieren und zu steuern. Die Audit-Trail-Funktion liefert detaillierte Protokolle der Benutzeraktivitäten und unterstützt Sie dabei, Zugriffe zu überwachen und die Einhaltung von Vorschriften sicherzustellen. Richtliniendurchsetzung garantiert, dass Zugriffsrichtlinien durchgängig im Unternehmen angewendet werden.
Integrationen umfassen ServiceNow, Salesforce, AWS, Oracle, Snowflake und mehr.
Pros and Cons
Pros:
- Leistungsstarke Funktionen für Identitäts-Governance und Compliance
- Starke automatisierte Benutzerbereitstellung
- Detaillierte Audit-Logs
Cons:
- Lange Zuordnung von Identitätsdaten während der Einrichtung
- Ressourcenintensive Implementierung
Learn more about SailPoint:
Weitere IAM-Tools
Hier sind einige weitere IAM-Tools, die es nicht in meine Auswahl geschafft haben, aber dennoch einen Blick wert sind:
- 11LumosAm besten geeignet für benutzerfreundliche Dashboards
- 12ConductorOneAm besten geeignet für automatisierte Zugriffsüberprüfungen
- 13Oracle IAMAm besten für unternehmensweite Skalierbarkeit
- 14AWS IAMAm besten geeignet für Cloud-Zugriff
- 15Google Cloud IAMAm besten für bereichsspezifische Zugriffskontrolle
- 16DuoAm besten geeignet für Zero-Trust-Sicherheit
- 17IBM VerifyAm besten für adaptive Zugriffskontrolle
Wie ich IAM-Tools bewerte
Ich teile meine Bewertung in zwei Ebenen: Deckt ein Tool die IAM-Grundlagen ab – SSO, MFA, Lifecycle-Management – und wodurch unterscheidet sich eine Plattform in bestimmten Umgebungen von anderen?
Kernfunktionen (Grundvoraussetzungen für diese Liste)
Wenn ich Tools für meine Liste auswähle, bewerte ich jedes auf einer Skala von 0 (bietet die Funktion nicht) bis 5 (hervorragend in diesem Bereich) für jede der unten aufgeführten Kernfunktionen. Anschließend rechne ich die Gesamtpunktzahl des Tools in einen Prozentsatz um. Jedes Tool muss eine Mindestgesamtbewertung von 75% erreichen, um für die Aufnahme in Betracht gezogen zu werden.
- Single Sign-On (SSO): Ich prüfe, welche Föderationsprotokolle unterstützt werden (SAML, OIDC, OAuth) und wie viele vorgefertigte App-Konnektoren für gängige SaaS-Tools direkt verfügbar sind.
- Multi-Faktor-Authentifizierung (MFA): Die Bandbreite der unterstützten Faktoren ist hierbei entscheidend – TOTP, Push-Benachrichtigungen, Hardware-Keys und biometrische Verfahren werden zusammen mit adaptiven oder risikobasierten Optionen bewertet.
- User Lifecycle Management: Ich achte auf automatisierte Bereitstellung und Entzug von Zugängen über SCIM oder Directory Sync, insbesondere auf Joiner-Mover-Leaver-Workflows, die durch Änderungen im HR-System ausgelöst werden.
- Zugriffskontrolle & Richtlinien: Jedes Tool wird daraufhin bewertet, ob es RBAC, ABAC oder bedingte Zugriffsrichtlinien unterstützt – etwa Zugriffsbeschränkungen basierend auf Gerätestatus oder Netzwerkstandort.
- Verzeichnis- & App-Integrationen: Die Kompatibilität mit wichtigen Verzeichnissen wie Active Directory, Azure AD, LDAP und Google Workspace ist mein Ausgangspunkt; hinzu kommen HRIS- und ITSM-Konnektoren.
- Audit-Logs & Compliance-Berichterstattung: Ich suche nach detaillierter Ereignisprotokollierung mit SIEM-Exportoptionen und vorgefertigten Berichten, die auf Rahmenwerke wie SOC 2, ISO 27001 oder HIPAA abbilden.
Sobald ich eine Liste von Tools habe, die diese Kriterien erfüllen, berücksichtige ich die Alleinstellungsmerkmale jeder Plattform.
Unterscheidungsmerkmale (Was Anbieter einzigartig macht)
So vergleiche und bewerte ich verschiedene Anbieter:
Herausragende Funktionen
Adaptive, risikobasierte Authentifizierung ist ein wichtiges Unterscheidungsmerkmal – ich suche nach Tools, die MFA-Anforderungen anhand von Signalen wie Gerätevertrauen, IP-Reputation und Login-Verhalten anpassen. Passwortloses Login über FIDO2 oder biometrische Verfahren bewerte ich ebenfalls stark, da dadurch die Angriffsfläche für Zugangsdaten direkt reduziert wird. Auch Identity-Governance-Funktionalitäten wie automatisierte Zugriffsüberprüfungen und Funktionstrennung berücksichtige ich, da sie insbesondere für Teams mit Compliance-Anforderungen in regulierten Umgebungen relevant sind.
Mehr als nur Funktionen
Zu den ersten Dingen, die ich prüfe, gehören Zertifizierungen im Bereich Compliance – SOC 2 Typ II und ISO 27001 zeigen, dass ein Anbieter Sicherheit ernst nimmt, während FedRAMP- oder HIPAA-Readiness für bestimmte regulierte Branchen eine Rolle spielt. Auch die Gesamtkosten eines Tools sind ein wichtiger Faktor, da viele IAM-Plattformen Funktionen wie Governance oder fortgeschrittene MFA erst in höheren Tarifstufen anbieten. Die Flexibilität beim Deployment ist für mich ebenfalls wichtig, insbesondere inwieweit ein Tool hybride Architekturen unterstützt, z.B. wenn Teams noch On-Premises Active Directory neben Cloud-Workloads betreiben.
So wählen Sie IAM-Tools aus
Bei langen Funktionslisten und komplexen Preisstrukturen verliert man leicht den Überblick. Damit Sie sich bei der Auswahl der für Sie passenden Software auf das Wesentliche konzentrieren können, sollten Sie die folgenden Faktoren berücksichtigen:
| Faktor | Was zu beachten ist |
|---|---|
| FaktorSkalierbarkeit | Was zu beachten istWächst das Tool mit Ihrem Unternehmen? Berücksichtigen Sie Benutzerlimits und wie das System mit steigenden Datenmengen umgeht. Suchen Sie nach Lösungen, die bei einer Erweiterung Ihrer Organisation nicht häufig ersetzt werden müssen. |
| FaktorIntegrationen | Was zu beachten istFunktioniert das Tool mit Ihrer bestehenden Software? Prüfen Sie, ob es wichtige Systeme wie HR, CRM und Cloud-Dienste unterstützt. Vergewissern Sie sich, wie einfach diese Integrationen verbunden werden können. |
| FaktorAnpassbarkeit | Was zu beachten istKönnen Sie das Tool an Ihre Arbeitsabläufe anpassen? Achten Sie auf Flexibilität bei Benutzerrollen, Dashboards und Berichten. Vermeiden Sie Tools mit starren Strukturen, die sich nicht an Ihre Prozesse anpassen lassen. |
| FaktorBenutzerfreundlichkeit | Was zu beachten istIst das Tool für Ihr Team intuitiv bedienbar? Testen Sie die Benutzeroberfläche und Navigation. Eine komplexe Ersteinrichtung kann zu niedrigen Akzeptanzraten und Frustration führen |
| FaktorImplementierung und Einführung | Was zu beachten istWie lange wird die Einrichtung dauern? Bewerten Sie die für Bereitstellung und Schulung benötigten Ressourcen. Suchen Sie nach Anbietern, die umfassende Unterstützung bei der Einführung anbieten, um Unterbrechungen Ihrer Abläufe zu minimieren. |
| FaktorKosten | Was zu beachten istWie hoch sind die Gesamtkosten? Berücksichtigen Sie nicht nur den Preis, sondern auch mögliche versteckte Gebühren. Vergleichen Sie Preismodelle wie Tarife pro Benutzer oder gestaffelte Tarife, um die beste Lösung für Ihr Budget zu finden. |
| FaktorSicherheitsvorkehrungen | Was zu beachten istBietet das Tool umfangreiche Sicherheitsmaßnahmen? Achten Sie auf Funktionen wie Verschlüsselung, Multi-Faktor-Authentifizierung und regelmäßige Sicherheitsupdates. Stellen Sie sicher, dass es den Sicherheitsrichtlinien Ihrer Organisation entspricht. |
| FaktorCompliance-Anforderungen | Was zu beachten istErfüllt das Tool die Branchenvorschriften? Bestätigen Sie die Kompatibilität mit Standards wie der DSGVO, HIPAA oder anderen für Ihren Bereich relevanten Vorgaben. Die Nichteinhaltung kann rechtliche Probleme oder Geldstrafen nach sich ziehen. |
Was sind IAM-Tools?
IAM-Tools sind Softwarelösungen auf Unternehmensebene, die dafür entwickelt wurden, Benutzeridentitäten und Zugriffsrechte auf Ressourcen innerhalb einer Organisation zu verwalten. IT-Fachkräfte, Sicherheitsteams und Compliance-Verantwortliche verwenden diese Tools typischerweise, um sicheren Zugriff zu gewährleisten und sensible Daten zu schützen. Funktionen wie Benutzerauthentifizierung, Zugriffskontrolle und Prüfprotokollierung unterstützen die Verwaltung von Identitäten und die Aufrechterhaltung der Sicherheit. Insgesamt bieten diese Tools eine sichere und effiziente Möglichkeit zu verwalten, wer innerhalb eines Unternehmens auf welche Ressourcen zugreifen darf.
Funktionen
Achten Sie bei der Auswahl von IAM-Tools auf die folgenden wichtigen Funktionen:
- Benutzerauthentifizierung: Überprüft die Identitäten von Benutzern, um sicherzustellen, dass nur autorisierte Personen auf das System zugreifen können, und erhöht dadurch die Identitätssicherheit.
- Zugriffskontrolle: Verwaltet die Berechtigungen von Benutzern und legt fest, wer Zugriffsrechte auf bestimmte Ressourcen hat oder bestimmte Aktionen innerhalb des Systems ausführen darf.
- Prüfprotokollierung: Verfolgt und erfasst Benutzeraktivitäten und stellt eine nachvollziehbare Aufzeichnung für Compliance-Prüfungen und Sicherheitsüberprüfungen bereit.
- Multi-Faktor-Authentifizierung: Fügt eine zusätzliche Sicherheitsebene hinzu, indem neben einem Passwort weitere Verifizierungsmethoden erforderlich sind.
- Einmalanmeldung: Ermöglicht Benutzern den Zugriff auf mehrere Anwendungen mit einem einzigen Satz von Anmeldedaten, vereinfacht den Anmeldevorgang und verringert die Passwortbelastung.
- Rollenbasierter Zugriff: Weist Berechtigungen auf Grundlage von Benutzerrollen zu und stellt sicher, dass Benutzer nur auf die für ihre beruflichen Aufgaben erforderlichen Ressourcen zugreifen können.
- Identitätsföderation: Ermöglicht die sichere gemeinsame Nutzung von Benutzeridentitäten zwischen verschiedenen Systemen oder Organisationen und erleichtert dadurch die Zusammenarbeit.
- Compliance-Berichte: Erstellt Berichte, die die Einhaltung von Branchenvorschriften nachweisen, und unterstützt Organisationen dabei, gesetzliche Anforderungen zu erfüllen.
- Automatisierte Bereitstellung: Vereinfacht das Hinzufügen oder Entfernen von Benutzerkonten und reduziert den manuellen Arbeitsaufwand für IT-Teams.
- Risikobasierte Authentifizierung: Passt Sicherheitsmaßnahmen anhand des ermittelten Risikos eines Anmeldeversuchs an und bietet dadurch adaptiven Schutz.
Vorteile
Die Implementierung von IAM-Tools bietet Ihrem Team und Ihrem Unternehmen mehrere Vorteile. Auf Folgendes können Sie sich freuen:
- Erhöhte Sicherheit: Durch die Verwaltung des Benutzerzugriffs und den Einsatz von MFA tragen IAM-Tools dazu bei, sensible Daten vor unbefugten Benutzern zu schützen.
- Verbesserte Compliance: Mit Prüfprotokollierung und Compliance-Berichterstattung unterstützen IAM-Tools die Einhaltung von Branchenvorschriften und die Vorbereitung auf Audits.
- Gesteigerte Effizienz: Die automatisierte Bereitstellung und SSO reduzieren den manuellen Arbeitsaufwand für IT-Teams und vereinfachen die Verwaltung von Zugriffsrechten für Benutzer.
- Benutzerkomfort: SSO ermöglicht Benutzern den Zugriff auf mehrere Anwendungen mit einer einzigen Anmeldung, wodurch der Aufwand für das Merken mehrerer Passwörter verringert wird.
- Verbesserte Zugriffsverwaltung: RBAC stellt sicher, dass Benutzer über die entsprechenden Berechtigungen verfügen, und minimiert so das Risiko von Datenschutzverletzungen.
- Risikominderung: Die risikobasierte Authentifizierung passt Sicherheitsmaßnahmen an das Benutzerverhalten an und bietet so einen maßgeschneiderten Schutz vor potenziellen Bedrohungen.
- Unterstützung der Zusammenarbeit: Die Identitätsföderation ermöglicht die sichere gemeinsame Nutzung von Benutzeridentitäten über verschiedene Systeme hinweg und erleichtert die Zusammenarbeit zwischen Teams und Organisationen.
Kosten und Preise
Bei der Auswahl von IAM-Tools ist ein Verständnis der verschiedenen verfügbaren Preismodelle und Tarife erforderlich. Die Kosten variieren je nach Funktionen, Teamgröße, Zusatzoptionen und weiteren Faktoren. Die folgende Tabelle fasst gängige Tarife, ihre Durchschnittspreise und typische in IAM-Tool-Lösungen enthaltene Funktionen zusammen:
Vergleichstabelle der Tarife für IAM-Tools
| Tarifart | Durchschnittlicher Preis | Übliche Funktionen |
|---|---|---|
| TarifartKostenloser Tarif | Durchschnittlicher Preis$0 | Übliche FunktionenGrundlegende Zugriffskontrolle, Einmalanmeldung und eingeschränkte Benutzerverwaltung. |
| TarifartPersönlicher Tarif | Durchschnittlicher Preis$5-$10/Benutzer/Monat | Übliche FunktionenBenutzerauthentifizierung, Multi-Faktor-Authentifizierung und grundlegende Berichterstellung. |
| TarifartGeschäftstarif | Durchschnittlicher Preis$20-$50/Benutzer/Monat | Übliche FunktionenErweiterte Zugriffskontrolle, rollenbasierter Zugriff und Prüfprotokollierung. |
| TarifartUnternehmenstarif | Durchschnittlicher Preis$50-$100/Benutzer/Monat | Übliche FunktionenAnpassbare Arbeitsabläufe, Compliance-Berichterstattung und risikobasierte Authentifizierung. |
FAQs zu IAM-Tools
Hier finden Sie Antworten auf häufig gestellte Fragen zu IAM-Tools:
Was ist der Unterschied zwischen IAM-Tools und Passwortmanagern?
IAM-Tools verwalten Benutzeridentitäten und steuern den Zugriff auf Ressourcen, während Passwortmanager Passwörter für Benutzer speichern und automatisch ausfüllen. IAM-Systeme unterstützen Ihr Team bei der Verwaltung von Berechtigungen und gewährleisten die Sicherheit über verschiedene Anwendungen hinweg, während Passwortmanager darauf ausgerichtet sind, die Passwortverwaltung für Einzelpersonen zu vereinfachen. Wenn Ihre Organisation Zugriffsrechte kontrollieren und Sicherheitsstandards auf breiterer Ebene aufrechterhalten muss, sind IAM-Tools die richtige Wahl. Passwortmanager eignen sich eher für den persönlichen Gebrauch oder kleine Teams, die Passwörter effizient verwalten möchten.
Wie verbessern IAM-Tools die Benutzerverwaltung für mein Produktteam?
IAM-Tools ermöglichen Ihnen die Automatisierung der Bereitstellung und Deaktivierung von Benutzern. Anstatt Anfragen manuell zu bearbeiten, können Sie einen rollenbasierten Zugriff einrichten und dadurch den Verwaltungsaufwand sowie Fehler reduzieren. Dies unterstützt Ihr Team dabei, neue Benutzer zu integrieren, Berechtigungen zu verwalten und Endpunkte sicher zu halten.
Können IAM-Tools in vorhandene Software integriert werden?
Ja, IAM-Tools können in verschiedene vorhandene Softwaresysteme integriert werden, darunter HR-, CRM- und lokale Systeme sowie Cloud-Dienste. Sie müssen die von den jeweiligen IAM-Tools unterstützten Konnektoren prüfen, um die Kompatibilität mit Ihren aktuellen Systemen sicherzustellen. Die Integration trägt zur Optimierung von Prozessen bei und sorgt für ein einheitliches Benutzerverwaltungssystem. Viele IAM-Lösungen bieten APIs, SAML, SCIM und weitere Möglichkeiten, um diese Verbindungen herzustellen. Dadurch kann Ihr Team Integrationen leichter implementieren und verwalten, ohne über umfassende technische Kenntnisse verfügen zu müssen.
Wie lassen sich rollenbasierte Zugriffskontrollen am besten mit einem IAM-Tool einrichten?
Beginnen Sie damit, die Benutzerrollen und die minimalen Berechtigungen zu erfassen, die jede Rolle benötigt. Weisen Sie diese Rollen mithilfe des IAM-Tools zu und stellen Sie sicher, dass Benutzer nur Zugriff auf die für ihre jeweilige Aufgabe erforderlichen Ressourcen erhalten. Überprüfen und aktualisieren Sie die Rollen regelmäßig, wenn sich Zuständigkeiten ändern.
Wie unterstützen IAM-Tools die Compliance?
IAM-Tools unterstützen die Compliance durch Prüfprotokollierung, Berichte und Zugriffskontrollen, die an Branchenvorschriften ausgerichtet sind. Sie helfen Ihrer Organisation dabei, Benutzeraktivitäten nachzuverfolgen, Compliance-Berichte zu erstellen und Sicherheitsrichtlinien durchzusetzen. Wenn Sie in einer regulierten Branche tätig sind, sind diese Funktionen entscheidend für die Einhaltung von Standards wie der DSGVO oder HIPAA. Die Implementierung von IAM-Tools kann den Compliance-Prozess vereinfachen, das Risiko von Verstößen reduzieren und bei Audits für mehr Sicherheit sorgen.
Sind IAM-Tools für kleine Unternehmen geeignet?
Ja, IAM-Tools können für kleine Unternehmen geeignet sein, doch dies hängt von Ihren spezifischen Anforderungen und Ihrem Budget ab. Viele IAM-Anbieter bieten kleinere Tarife oder flexible Preise an, die auf kleinere Teams zugeschnitten sind. Diese Tools helfen kleinen Unternehmen dabei, den Benutzerzugriff zu verwalten und sensible Daten zu schützen, was auch in kleinerem Maßstab unerlässlich ist. Wenn Sie eine IAM-Lösung in Betracht ziehen, achten Sie auf Tarife, die wichtige Funktionen ohne unnötige Komplexität oder Kosten bieten, damit Sie die passende Lösung für Ihr Unternehmen erhalten.