

Die 10 besten Tools für Firewall-Prüfungen für 2026

Auswahlliste der besten Software zur Firewall-Prüfung


Die Absicherung Ihres Netzwerks ist keine leichte Aufgabe, insbesondere angesichts der sich ständig weiterentwickelnden Bedrohungen. Sie benötigen Tools, die Schritt halten. Software zur Firewall-Prüfung hilft Ihnen, Schwachstellen zu identifizieren und die Einhaltung von Vorschriften sicherzustellen. Das sorgt für Sicherheit und Ruhe bei Ihnen und Ihrem Team.
Meiner Erfahrung nach kann die richtige Software einen großen Unterschied machen. Ich habe verschiedene Optionen getestet und bewertet und mich dabei auf das konzentriert, was für Sie wichtig ist: Benutzerfreundlichkeit, Funktionen und Zuverlässigkeit.
In diesem Artikel stelle ich Ihnen meine Favoriten für Software zur Firewall-Prüfung vor. Sie erhalten unvoreingenommene Einblicke, die Ihnen helfen, die beste Wahl für Ihre Anforderungen zu treffen. Sehen wir uns die Optionen an und finden die passende Lösung für Ihr Team.
Warum Sie unseren Software-Bewertungen vertrauen können
Wir testen und bewerten seit 2023 Software. Als Technologie-Führungskräfte wissen wir, wie kritisch und herausfordernd es ist, die richtige Entscheidung bei der Softwareauswahl zu treffen.
Wir investieren viel in gründliche Recherche, um unserer Zielgruppe zu helfen, bessere Kaufentscheidungen zu treffen. Wir haben über 2.000 Tools für verschiedene Technikanwendungsfälle getestet und mehr als 1.000 umfassende Softwarebewertungen geschrieben. Erfahren Sie wie wir transparent bleiben und unsere Methodik der Softwarebewertung.
Zusammenfassung der besten Software zur Firewall-Prüfung
Diese Vergleichstabelle fasst die Preisinformationen meiner besten ausgewählten Lösungen zur Firewall-Prüfung zusammen, damit Sie die beste Lösung für Ihr Budget und Ihre geschäftlichen Anforderungen finden.
| Tool | Best For | Trial Info | Price | ||
|---|---|---|---|---|---|
| 1 | Am besten für die Überwachung der Firewall-Performance in Echtzeit | Kostenlose Demo + 30-tägige kostenlose Testversion verfügbar | Ab $9/Monat (jährliche Abrechnung) | Website | |
| 2 | Am besten geeignet für die proaktive Optimierung von Firewall-Richtlinien | Not available | $45/Benutzer/Monat (mindestens 10 Benutzer, jährliche Abrechnung) | Website | |
| 3 | Am besten zur Vereinfachung der Sicherheitskonformität geeignet | Kostenlose Demo verfügbar | $50/Benutzer/Monat (jährliche Abrechnung, mindestens 5 Benutzer) | Website | |
| 4 | Am besten für das Management von großen Netzwerken geeignet | Kostenlose Testversion + kostenlose Demo verfügbar | $6,000 (jährliche Abrechnung) | Website | |
| 5 | Am besten geeignet zur Priorisierung von Schwachstellen in Echtzeit | $2,800/user/year (jährliche Abrechnung) | Website | ||
| 6 | Am besten für konsolidierte Richtlinienvisualisierung | Not available | $1,000 (jährliche Abrechnung) | Website | |
| 7 | Am besten geeignet für Echtzeit-Bedrohungswarnungen | Kostenlose Demo verfügbar | Ab $33/Benutzer/Monat | Website | |
| 8 | Am besten geeignet zur Automatisierung von Sicherheitskontrollen | Kostenlose Demo verfügbar | $49/Benutzer/Monat (jährliche Abrechnung, mindestens 5 Benutzer) | Website | |
| 9 | Am besten für bedrohungszentrierte Sichtbarkeit | Nicht verfügbar | Preise auf Anfrage | Website | |
| 10 | Am besten geeignet zur Bewertung von Netzwerk-Risikofaktoren | Not available | $500/Benutzer/Monat (mindestens 10 Lizenzen, jährliche Abrechnung) | Website |
Bewertungen der besten Software zur Firewall-Prüfung
Nachfolgend finden Sie meine detaillierten Zusammenfassungen der besten Lösungen zur Firewall-Prüfung, die es in meine Auswahlliste geschafft haben. Meine Bewertungen bieten einen ausführlichen Einblick in die wichtigsten Funktionen, Vor- & Nachteile, Integrationen und idealen Anwendungsfälle jedes Tools, damit Sie die beste Lösung für sich finden.

Site24x7
Am besten für die Überwachung der Firewall-Performance in Echtzeit
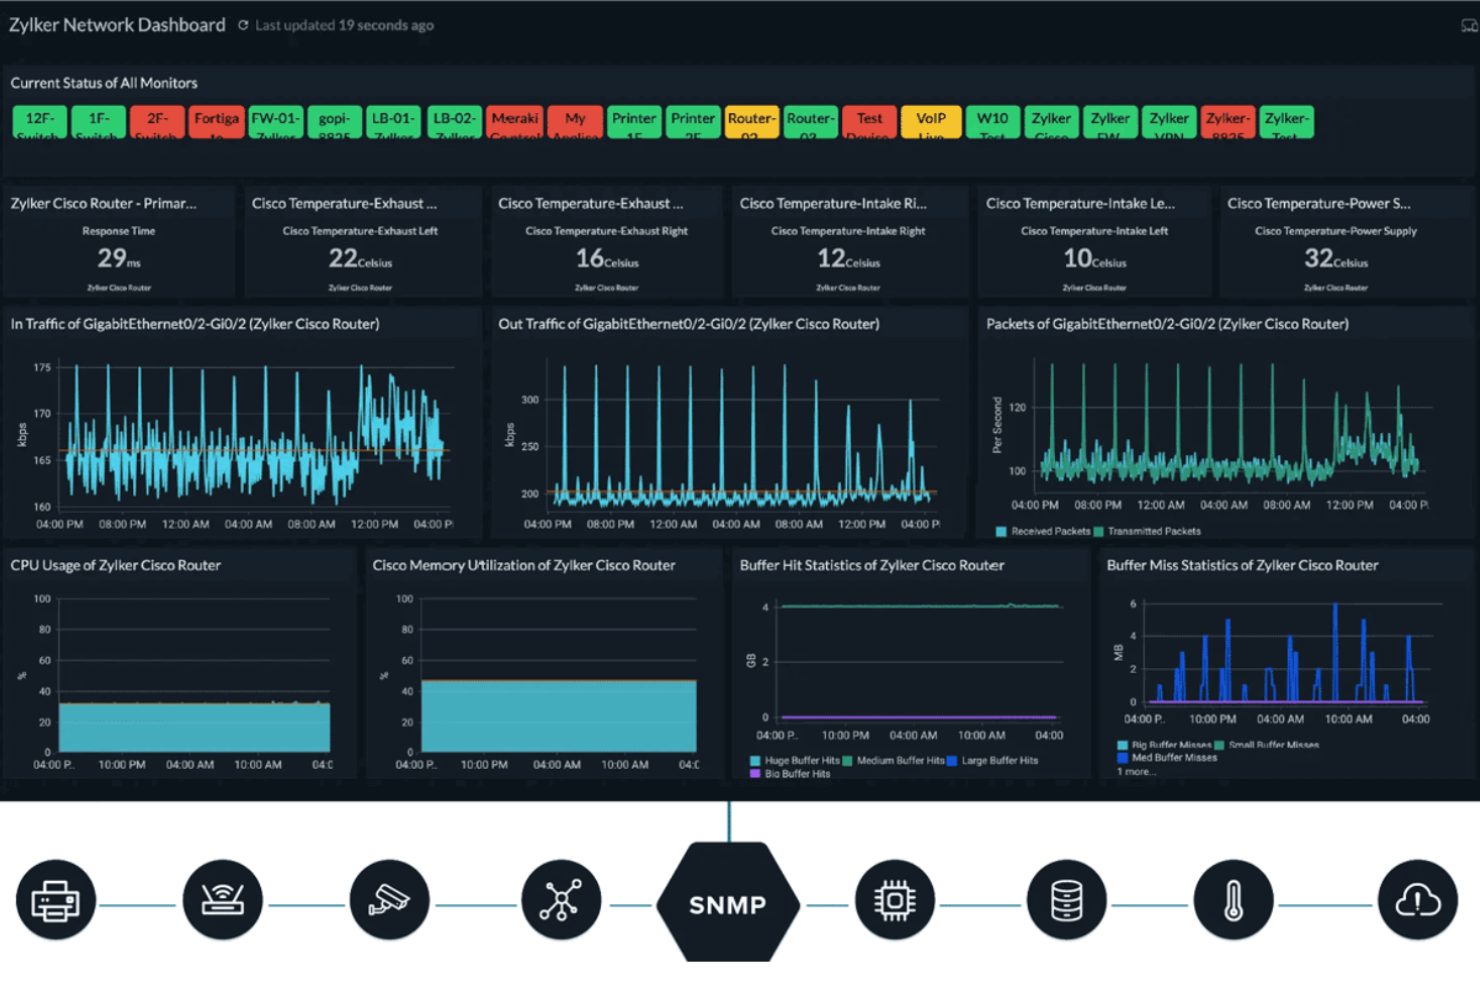
Site24x7 ist eine All-in-One-Observability-Plattform, die Tools zur Überwachung von Firewalls, Virtual Private Networks (VPNs) und Netzwerkgeräten umfasst. Sie können die CPU-Auslastung, Sitzungsanzahlen und VPN-Aktivitäten überwachen sowie Simple Network Management Protocol (SNMP) Trap-Benachrichtigungen und Bandbreitendaten erhalten – alles über ein einziges Dashboard.
Warum ich Site24x7 ausgewählt habe:
Ich habe mich für Site24x7 entschieden, weil es Ihnen hilft, den Überblick über den Zustand und die Leistung von Firewalls mit Echtzeitmetriken und Alarmierungen zu behalten. Es sammelt Daten direkt von Ihren Geräten mittels SNMP und zeigt Ihnen Trends beispielsweise bei der Speichernutzung, Eindringversuchen und Tunnelstatus an. Wenn Sie Ausfälle frühzeitig erkennen oder VPN-Engpässe diagnostizieren möchten, bietet Site24x7 die nötige Transparenz, ohne dass Sie mehrere Tools jonglieren müssen.
Herausragende Funktionen und Integrationen:
Sie können Firewall-Metriken wie Voice over IP (VoIP) Sitzungen, Simple Mail Transfer Protocol (SMTP) Proxy-Verbindungen und Secure Sockets Layer (SSL) Tunnelaktivitäten überwachen. Der On-Premise Poller sammelt präzise Daten aus SNMP Management Information Bases (MIBs), und bei Problemen können Sie Ursachenermittlungsberichte generieren. Die Alarmierung ist flexibel gestaltet – per E-Mail, Sprache, mobiler App oder Chat. Site24x7 integriert sich mit Amazon EventBridge, Slack, Microsoft Teams, Zoho Analytics und Jira und unterstützt zudem Performance Monitoring über Router, Switches und Cloud-Netzwerke hinweg.
Pros and Cons
Pros:
- Automatisierte Compliance-Prüfungen
- Echtzeit-Benachrichtigungen für sofortige Problemerkennung
- Umfassende Möglichkeiten zur Netzwerküberwachung
Cons:
- Zu viele Benachrichtigungen können für Nutzer überwältigend sein
- Fehlen robusterer Sicherheitsfunktionen wie Bedrohungserkennung
New Product Updates from Site24x7
Site24x7 Adds Cloud Resources Dashboard and ECS Failure Alerts
Site24x7 introduces a Cloud Resources dashboard and new Amazon ECS failure alerts. These updates improve cloud visibility and help teams catch service issues earlier. For more information, visit Site24x7’s official site.
 .

FireMon
Am besten geeignet für die proaktive Optimierung von Firewall-Richtlinien
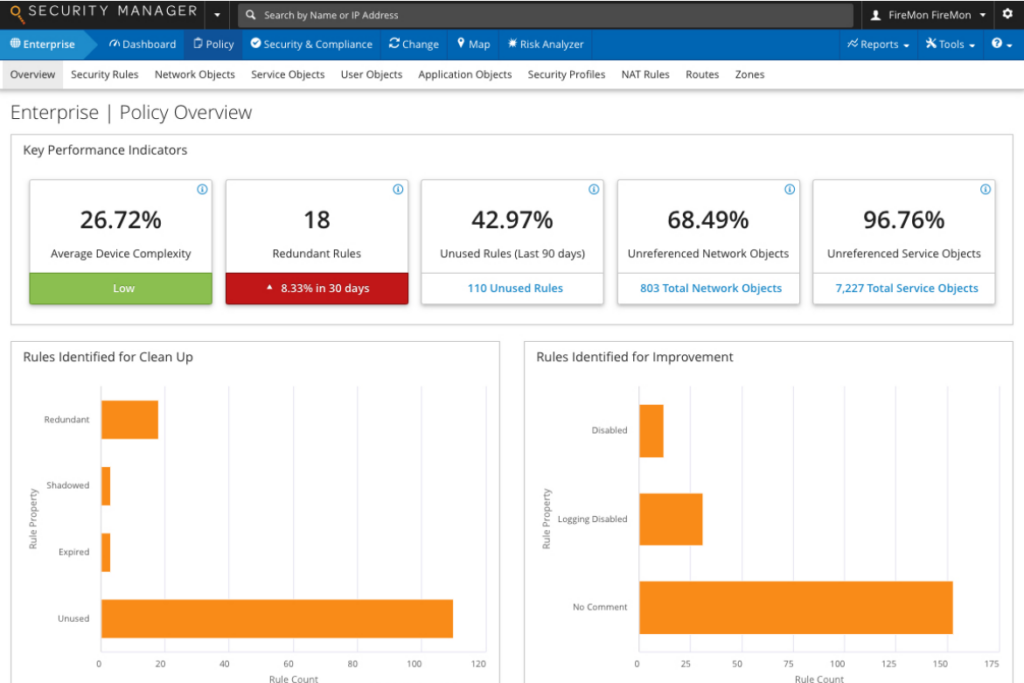
FireMon ist eine leistungsstarke Firewall-Management-Plattform, die den Schwerpunkt auf proaktive Richtlinienoptimierung und -anpassung legt. Sie unterstützt Organisationen dabei, kontinuierliche Compliance aufrechtzuerhalten und Netzwerksicherheitsrichtlinien effektiv durchzusetzen, was sie zur ersten Wahl für Unternehmen macht, die ihre Firewall-Richtlinien proaktiv verwalten möchten.
Warum ich FireMon ausgewählt habe:
Auf meiner Suche nach dem besten Firewall-Audit-Tool habe ich mich für FireMon entschieden, weil das Tool den Fokus auf die proaktive Optimierung von Richtlinien legt. Das Engagement, Richtlinien-Wildwuchs zu verhindern und Regeln zu optimieren, hebt es von anderen Angeboten am Markt ab. Ich bin der Meinung, es eignet sich am besten für Unternehmen, die potenziellen Schwachstellen mit optimierten Firewall-Richtlinien stets voraus sein möchten.
Herausragende Funktionen und Integrationen:
FireMon bietet vielfältige Funktionen, wobei der Richtlinien-Optimierer und der Risiko-Analysator besonders hervorstechen. Diese Funktionen sorgen für einen proaktiven Ansatz beim Firewall-Management. In puncto Integrationen ist FireMon mit einer Vielzahl von Firewalls, Next-Generation Firewalls und Cloud-Plattformen kompatibel und bietet somit eine äußerst flexible Lösung.
Pros and Cons
Pros:
- Bietet proaktive Richtlinienoptimierung
- Kompatibel mit einer Vielzahl von Firewalls und Cloud-Plattformen
- Bietet Risikoanalysen
Cons:
- Die Preisgestaltung könnte für kleine Unternehmen hoch sein
- Benötigt mindestens 10 Benutzer
- Die Benutzeroberfläche kann für einige Nutzer eine steile Lernkurve haben
Vanta
Am besten zur Vereinfachung der Sicherheitskonformität geeignet
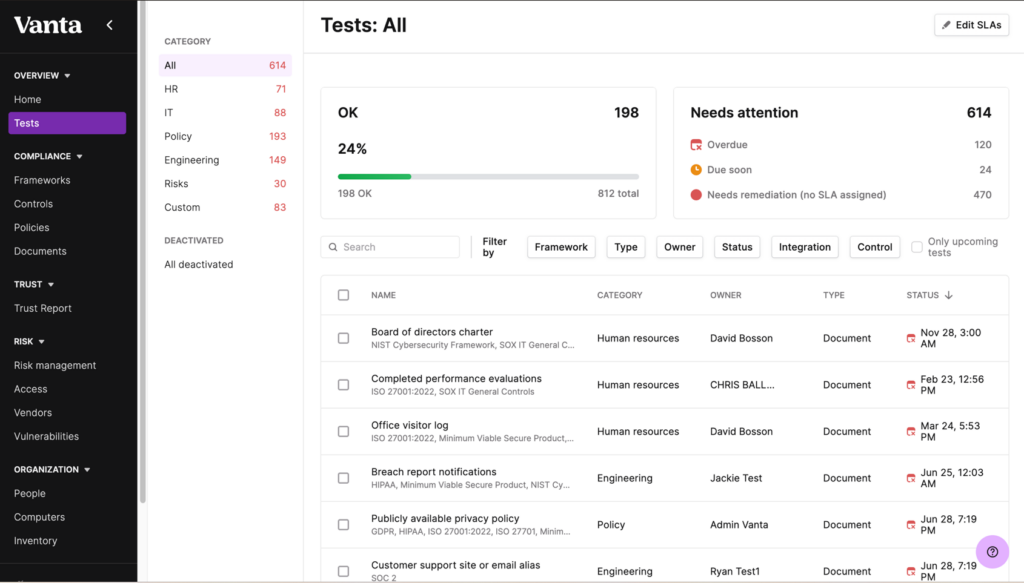
Vanta ist eine Plattform für Sicherheitskonformität, die darauf ausgelegt ist, den oft komplizierten Prozess der Einhaltung von regulatorischen Standards zu vereinfachen. Die Fähigkeit, komplexe Compliance-Aufgaben zu automatisieren und übersichtliche Berichte bereitzustellen, macht sie zu einem außergewöhnlichen Werkzeug für Unternehmen, die ihre Sicherheitskonformität vereinfachen möchten.
Warum ich Vanta ausgewählt habe:
Ich habe Vanta in diese Liste aufgenommen, weil es auf einzigartige Weise den komplexen Bereich der Sicherheitskonformität entkompliziert. Die Automatisierung zahlreicher Compliance-Aufgaben und die benutzerfreundliche Oberfläche lassen die Plattform unter den Wettbewerbern hervorstechen. Meiner Ansicht nach ist sie 'am besten geeignet' für Unternehmen, die den Compliance-Prozess vereinfachen und ihren Compliance-Status leicht nachvollziehen wollen.
Hervorstechende Funktionen und Integrationen:
Vanta punktet mit einer Funktion zur kontinuierlichen Überwachung und automatisierten Compliance-Audits im Bereich Sicherheit. Die Berichte zur Einhaltung von Vorschriften sind klar und leicht verständlich, sodass der manuelle Aufwand im Compliance-Management erheblich reduziert wird.
Bei den Integrationen unterstützt Vanta zahlreiche beliebte Dienste, darunter AWS, GCP, Okta und GitHub, und bietet den Nutzern so einen umfassenden Überblick über die Sicherheit ihrer Infrastruktur.
Pros and Cons
Pros:
- Vereinfacht die Sicherheitskonformität
- Bietet kontinuierliche Überwachung
- Unterstützt eine breite Palette an Integrationen
Cons:
- Für kleine Unternehmen relativ teuer
- Mindestens 5 Benutzer erforderlich
- Für Unternehmen mit einfachen Compliance-Anforderungen eventuell zu umfangreich

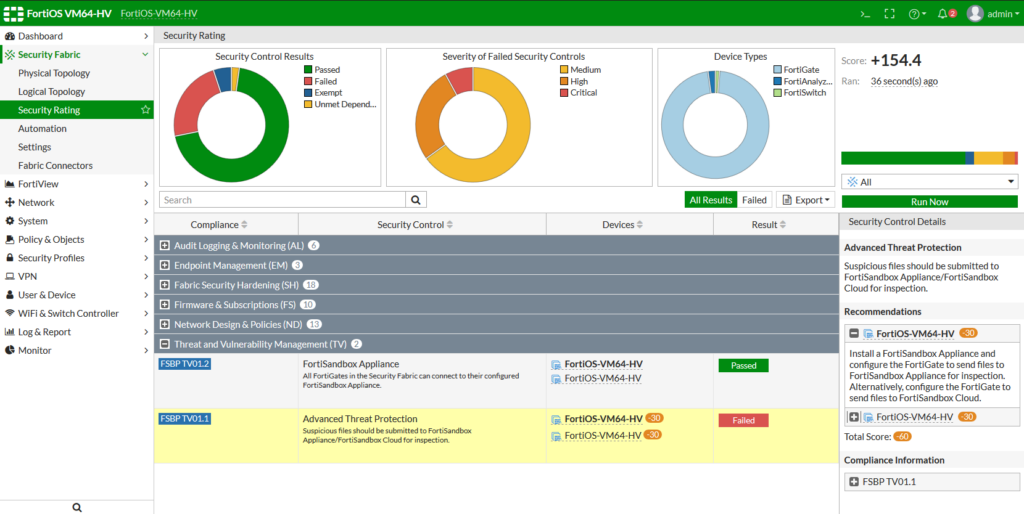
Fortinet FortiManager bietet eine leistungsstarke Lösung für das Management großer Netzwerke. Die zentrale Verwaltungskonsole ermöglicht das effektive Handling zahlreicher Netzwerkgeräte und Richtlinien und ist somit die beste Wahl für weitläufige Netzwerkarchitekturen.
Warum ich Fortinet FortiManager gewählt habe:
Ich habe Fortinet FortiManager aufgrund seiner umfassenden Fähigkeiten zur Verwaltung umfangreicher Netzwerkinfrastrukturen ausgewählt. Die zentrale Steuerung verschiedenster Netzwerkgeräte und Richtlinien macht es zur idealen Wahl für Unternehmen mit komplexer Netzwerktopologie.
Seine Stärke beim Management von großen Netzwerken mit Leichtigkeit und Präzision macht es zur unangefochtenen Lösung für umfangreiches Netzwerkmanagement.
Herausragende Funktionen und Integrationen:
Zu den herausragenden Funktionen von Fortinet FortiManager zählen die zentrale Verwaltung, optimierte Abläufe und die Integration in das Security Fabric. Mit der zentralen Verwaltung lassen sich Tausende von Geräten und Arbeitsabläufen über eine einzige Konsole steuern.
In Bezug auf Integrationen verbindet sich FortiManager nahtlos mit Fortinets Netzwerk-Sicherheitsprodukten und bildet so ein einheitliches und kooperatives Sicherheitsframework.
Pros and Cons
Pros:
- Effizientes Management von großen Netzwerken
- Zentrale Steuerung für verschiedene Geräte
- Gute Integration mit der Netzwerk-Sicherheits-Suite von Fortinet
Cons:
- Kein Monatsabo verfügbar, nur jährliche Abrechnung
- Zusätzliche Kosten für die Verwaltung weiterer Geräte
- Hohe Einstiegshürde für Anfänger

Am besten geeignet zur Priorisierung von Schwachstellen in Echtzeit
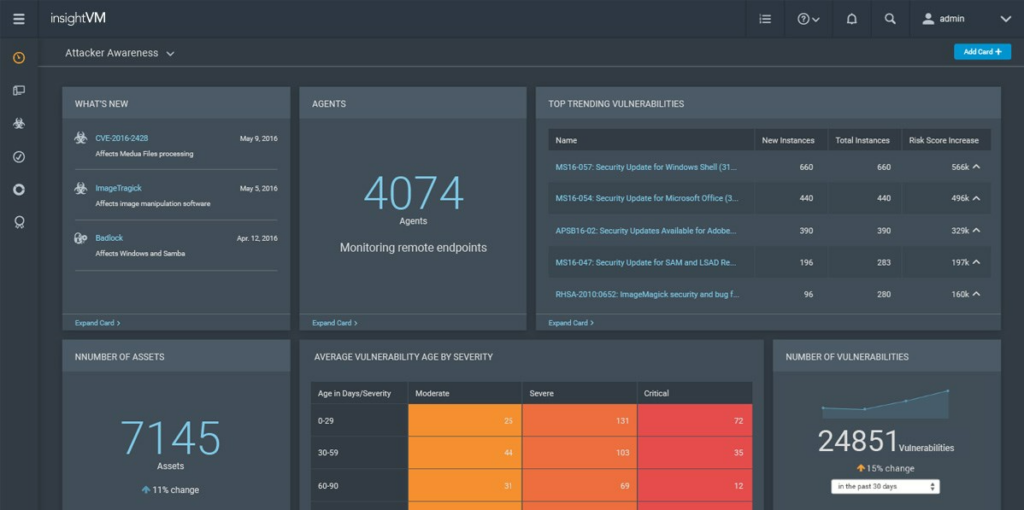
Rapid7 InsightVM verfolgt einen einzigartigen Ansatz beim Schwachstellenmanagement, indem Schwachstellen auf Basis von Risiko und Kontext priorisiert werden. Dieses Tool ermöglicht eine Echtzeitanalyse und -bewertung Ihrer Sicherheitslage, um schnell auf die dringendsten Bedrohungen reagieren zu können.
Warum ich Rapid7 InsightVM gewählt habe:
Ich habe mich für Rapid7 InsightVM entschieden, weil es Analysen in Echtzeit liefert. Das herausragende Merkmal ist die Risikobewertung, mit der Schwachstellen effektiv priorisiert werden können. Das Tool zeichnet sich dadurch aus, zu bestimmen, welche Bedrohungen sofortige Aufmerksamkeit erfordern und warum – und ist somit eine ideale Lösung für das Schwachstellenmanagement in Echtzeit.
Herausragende Funktionen und Integrationen:
InsightVM überzeugt mit seinem Live-Dashboard, dem Remediation Workflow sowie automatisierten Aktionen, die durch den Risikowert ausgelöst werden. Das Live-Dashboard bietet einen stets aktuellen Überblick über Ihre Risikolandschaft. Der Remediation Workflow hilft dabei, Maßnahmen zur Beseitigung von Schwachstellen nachzuverfolgen und zu koordinieren.
Bei den Integrationen kooperiert InsightVM mit führenden Technologien wie ServiceNow, Splunk und CyberArk – für eine effizientere und umfassendere Sicherheitsstrategie.
Pros and Cons
Pros:
- Echtzeit-Risikobewertung
- Leistungsstarke Workflow-Koordination
- Breite Auswahl an Integrationen
Cons:
- Preisgestaltung könnte für kleinere Unternehmen abschreckend sein
- Erfordert technisches Fachwissen für den effektiven Einsatz
- Keine monatliche Abrechnung, nur jährlich

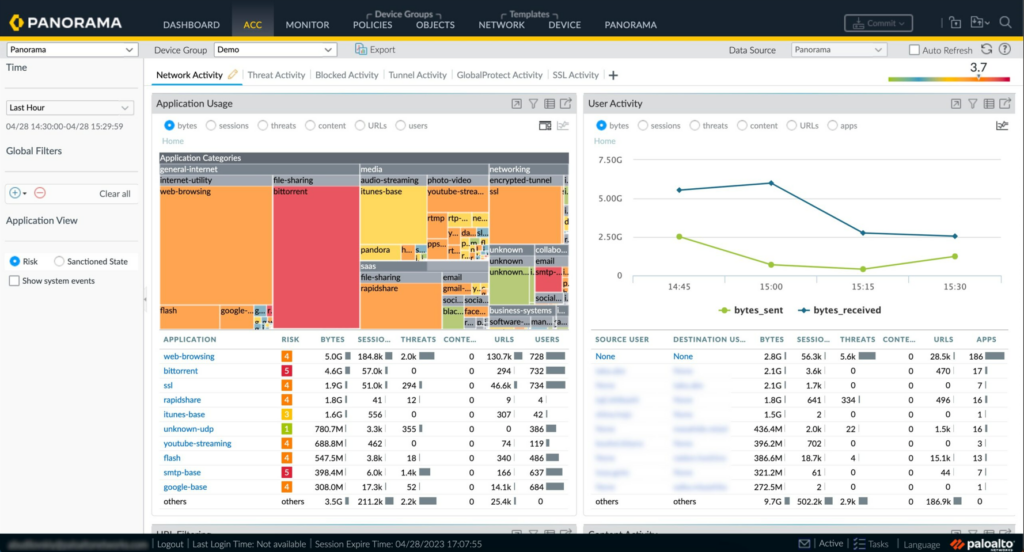
Panorama von Palo Alto Networks ist eine Management-Lösung, die für ihre starke Richtlinienvisualisierung bekannt ist. Dieses Tool ermöglicht es Nutzern, einen konsolidierten Überblick über ihre Netzwerk-Richtlinien in verschiedenen Umgebungen zu erhalten, was es zum perfekten Werkzeug für eine einheitliche Richtlinienvisualisierung macht.
Warum ich Panorama ausgewählt habe:
Panorama ist mir aufgefallen, weil es eine unvergleichliche Fähigkeit zur einheitlichen Visualisierung von Richtlinien in komplexen Netzwerken bietet. Dieses Merkmal ermöglicht eine einfache Nachverfolgung und Verwaltung von Firewall-Sicherheitsrichtlinien und verschafft Panorama damit einen Vorsprung gegenüber anderen Lösungen.
Ich schätze es sehr, weil es speziell für Organisationen entwickelt wurde, die einen umfassenden Überblick über ihre Sicherheitslage wünschen.
Herausragende Funktionen und Integrationen:
Zu den wichtigsten Merkmalen von Panorama gehören zentrales Management, Sichtbarkeit von Datenverkehr und Bedrohungen sowie Richtlinienorchestrierung. Die zentrale Managementfunktion bietet eine übersichtliche Oberfläche zur Verwaltung von Richtlinien in mehreren Umgebungen.
Bei den Integrationen funktioniert Panorama optimal mit der Produktpalette von Palo Alto Networks zusammen und gewährleistet Konsistenz und Interoperabilität innerhalb der Netzwerksicherheits-Infrastruktur.
Pros and Cons
Pros:
- Hervorragend für konsolidierte Richtlinienvisualisierung geeignet
- Bietet detaillierte Einblicke in den Datenverkehr und Bedrohungen
- Nahtlose Integration mit anderen Palo Alto Produkten
Cons:
- Erfordert eine jährliche Vorauszahlung
- Für Einsteiger möglicherweise herausfordernd
- Der Preis könnte für kleine Unternehmen hoch sein

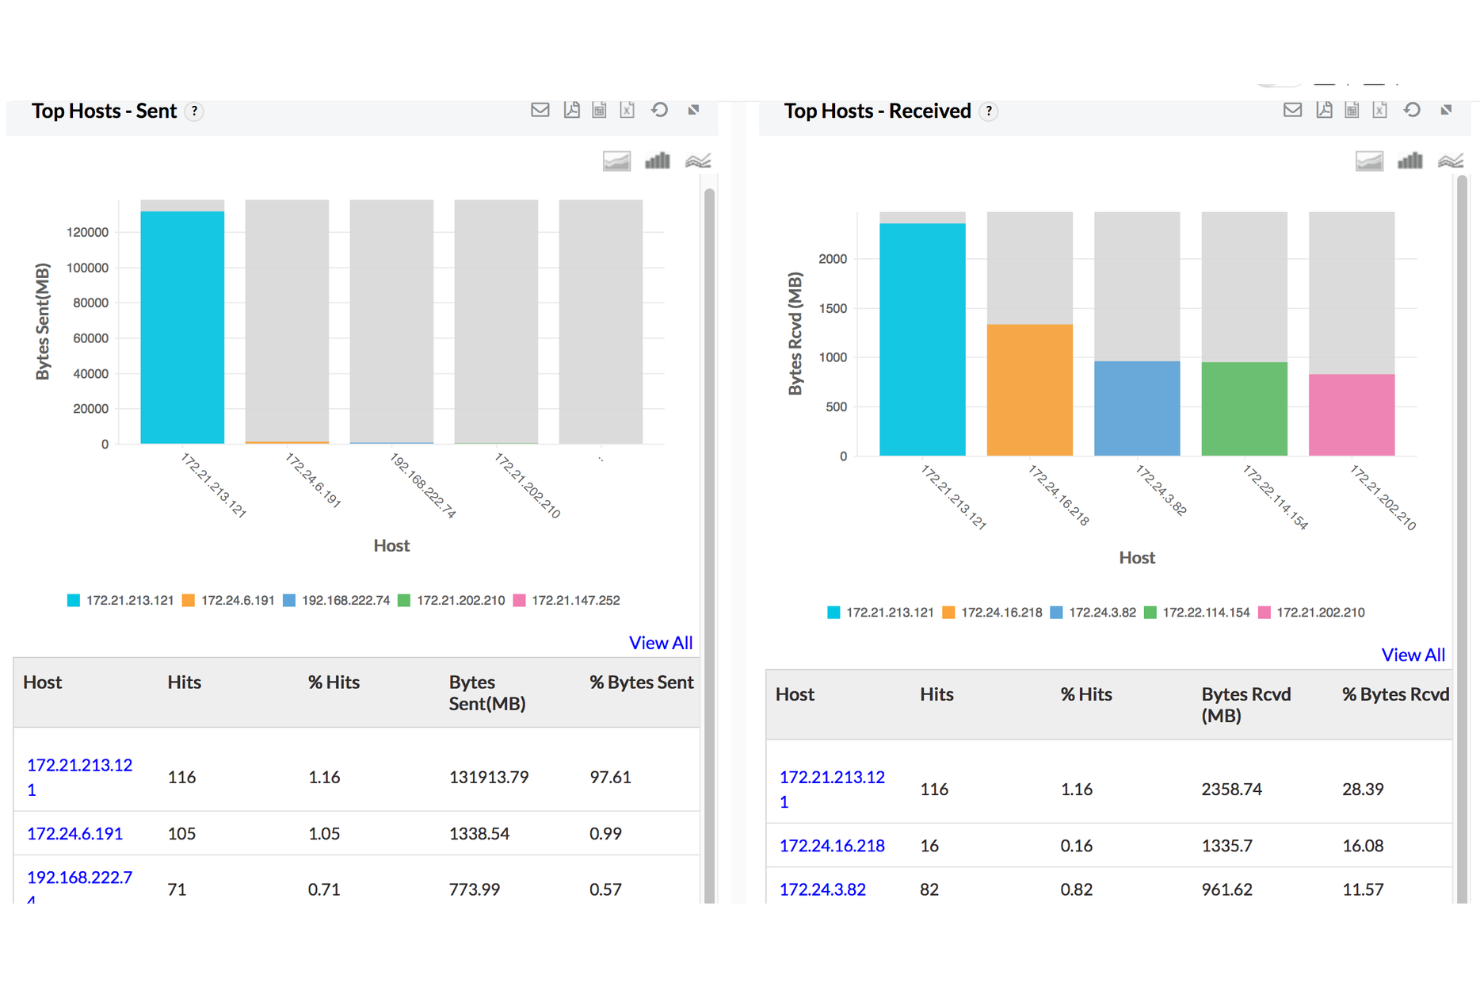
ManageEngine Firewall Analyzer ist ein Firewall-Log-Analyse-Tool, das Ihnen hilft, Sicherheitsrichtlinien zu überprüfen, den Netzwerkverkehr zu überwachen und Echtzeit-Benachrichtigungen basierend auf Firewall-Ereignissen zu erhalten. Es unterstützt Geräte von mehreren Anbietern und bietet Funktionen zur Konfigurationsüberwachung, Compliance-Berichtserstellung und Bandbreitenanalyse – alles zugänglich über ein zentrales Dashboard.
Warum ich ManageEngine Firewall Analyzer gewählt habe:
Ich habe den Firewall Analyzer ausgewählt, weil er Echtzeit-Bedrohungswarnungen gibt, die an Änderungen von Firewall-Regeln, VPN-Aktivitäten und Benutzerverhalten gebunden sind. Das ist wichtig, wenn Sie nach Fehlkonfigurationen, unberechtigtem Zugriff oder Missbrauch der Bandbreite Ausschau halten und schnell reagieren wollen. Außerdem können Sie mit Log-Forensik Ereignisse untersuchen, was es einfacher macht, Warnungen mit dem Kontext zu verknüpfen.
Herausragende Funktionen und Integrationen:
Sie können den Internetgebrauch nach Mitarbeiter verfolgen, VPN-Trends überwachen und Richtlinienänderungen mit integrierten Tools zur Regeloptimierung prüfen. Warnhinweise werden bei Anomalien in Bandbreite, Verkehrstyp oder Konfigurationsstatus ausgelöst. Das Tool lässt sich mit anderen ManageEngine-Produkten wie Log360, EventLog Analyzer und OpManager integrieren, wodurch sich Ihre Sichtbarkeit über alle Ebenen des Netzwerks erstreckt. Zudem erhalten Sie compliance-fähige Berichte für Standards wie PCI-DSS, NIST und DSGVO.
Pros and Cons
Pros:
- Echtzeitüberwachung hilft, ungewöhnliche Verkehrsmuster zu erkennen
- VPN-Überwachung und Bandbreitenmanagement
- Bietet detaillierte Einblicke in den Firewall-Verkehr und die Benutzeraktivität
Cons:
- Langsamere Patches bei Sicherheitslücken von Drittanbietern
- Erfordert regelmäßige Updates und Wartung

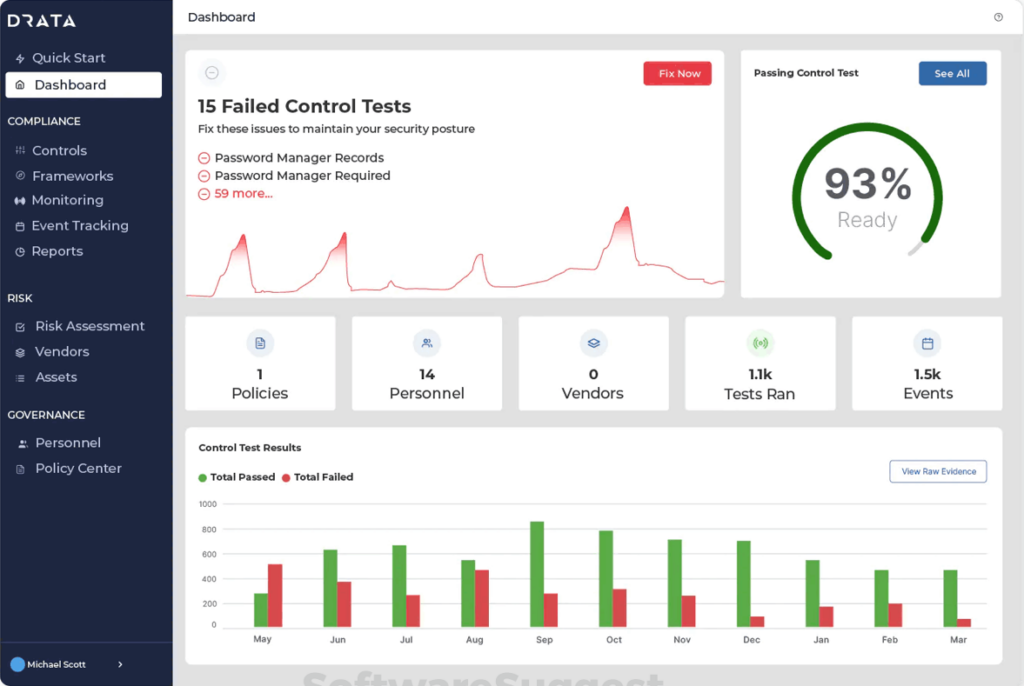
Drata ist eine Plattform, die Unternehmen dabei unterstützt, Compliance zu erreichen und aufrechtzuerhalten. Die Software legt besonderen Wert auf Automatisierung, insbesondere bei der Verwaltung von Sicherheitskontrollen, und ist daher ein wertvolles Tool für Unternehmen, die einige der mit der Compliance verbundenen Belastungen mindern möchten.
Warum ich Drata gewählt habe:
Drata fiel mir durch den starken Fokus auf die Automatisierung von Sicherheitskontrollen auf – ein für die meisten Unternehmen normalerweise sehr arbeitsintensiver Prozess. Die Automatisierungsfähigkeiten und klaren, prüfungsbereiten Berichte machen es zu einer herausragenden Option. Meiner Einschätzung nach ist Drata „am besten geeignet für“ Unternehmen, die ihren Sicherheits-Compliance-Prozess durch Automatisierung schlanker gestalten möchten.
Herausragende Funktionen und Integrationen:
Zu den wichtigsten Funktionen von Drata gehören kontinuierliche Compliance-Überwachung, automatisierte Sammlung von Nachweisen für Sicherheitskontrollen sowie die Bereitstellung von prüfungsbereiten Berichten. Die Plattform lässt sich zudem in eine Vielzahl anderer Dienste integrieren, darunter AWS, GCP, Slack und GitHub, um umfassende Sicherheitsprüfungen über den gesamten Software-Stack Ihres Unternehmens hinweg zu ermöglichen.
Pros and Cons
Pros:
- Automatisiert verschiedene Aspekte der Sicherheits-Compliance
- Stellt prüfungsbereite Berichte bereit
- Integriert sich mit einer Vielzahl von Diensten
Cons:
- Könnte für kleine Unternehmen kostspielig sein
- Erfordert mindestens 5 Benutzer
- Könnte für Unternehmen mit einfachen Compliance-Anforderungen zu komplex sein

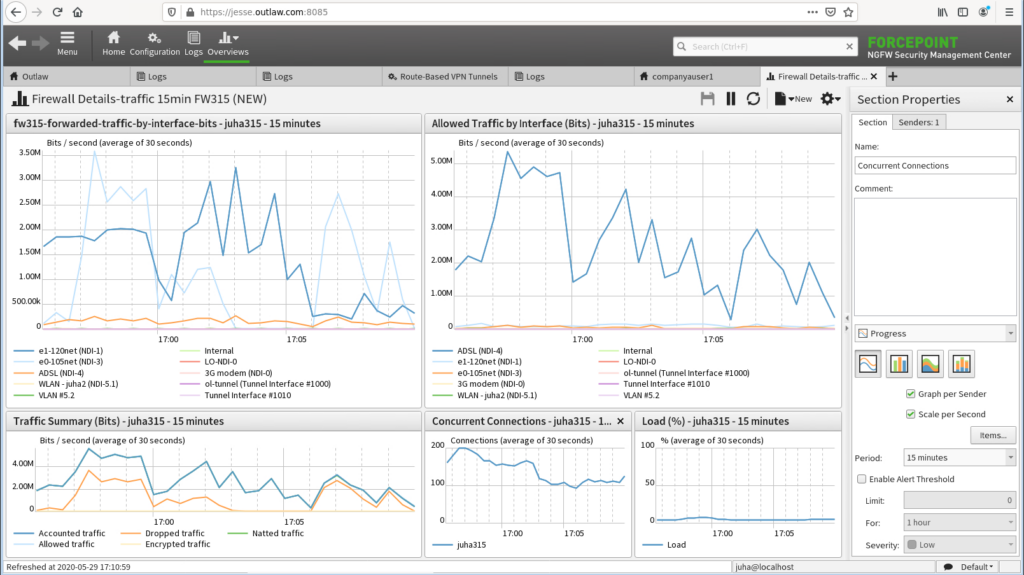
Forcepoint ist ein Cybersicherheitsunternehmen, das Lösungen anbietet, die darauf abzielen, Unternehmen eine bedrohungszentrierte Übersicht zu verschaffen. Seine Tools und Funktionen helfen Organisationen, Bedrohungen schnell und effektiv zu erkennen und zu bekämpfen, was rechtfertigt, warum es am besten für diese Art von Sichtbarkeit geeignet ist.
Warum ich Forcepoint ausgewählt habe:
Ich habe Forcepoint in diese Liste aufgenommen, weil es einen unvergleichlichen Schwerpunkt auf bedrohungszentrierte Sichtbarkeit legt. Im Vergleich zu anderen sind die Systeme von Forcepoint besonders darin versiert, Einblicke in potenzielle Bedrohungen und deren Ursprünge zu geben.
Angesichts der Wirksamkeit bei der Bereitstellung bedrohungszentrierter Sichtbarkeit betrachte ich Forcepoint als ein geeignetes Tool für Organisationen, die an fortschrittlicher Bedrohungserkennung und -management interessiert sind.
Herausragende Funktionen und Integrationen:
Forcepoint bietet einzigartige Funktionen wie Verhaltensanalyse, Data Loss Prevention (DLP) und die Erkennung interner Bedrohungen, die seine bedrohungszentrierte Sichtbarkeit verbessern. Zudem lässt es sich mit anderen Cybersicherheits-Tools wie SIEMs und Firewalls integrieren, um ein umfassendes Sicherheitsökosystem bereitzustellen.
Pros and Cons
Pros:
- Verschafft bedrohungszentrierte Sichtbarkeit
- Bietet Verhaltensanalyse, DLP und Erkennung interner Bedrohungen
- Integriert sich gut mit anderen Cybersicherheits-Tools
Cons:
- Preise sind nicht transparent
- Könnte für kleine Organisationen komplex sein
- Maßgeschneiderte Anpassung kann zu Funktionen führen, die Sie nicht benötigen oder nutzen

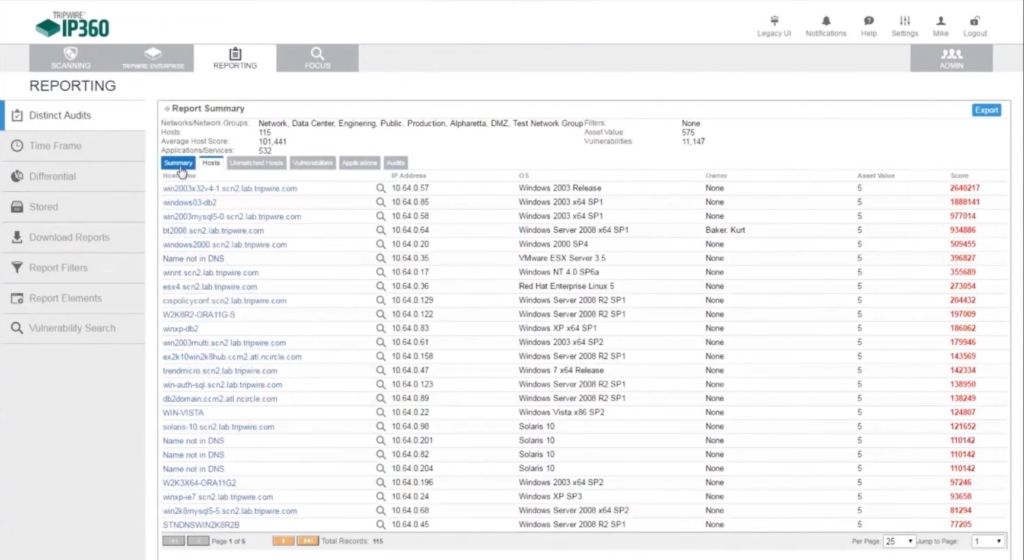
Tripwire IP360 ist ein fortschrittliches System für Bedrohungs- und Schwachstellenmanagement. Mit seinem Fokus auf ein robustes Risikobewertungsmodell ist es ein wichtiger Akteur bei der Verwaltung der Netzwerksicherheit für Unternehmen, die dem Risikomanagement Priorität einräumen.
Warum ich Tripwire IP360 ausgewählt habe:
Ich habe Tripwire IP360 wegen seiner einzigartigen Fähigkeit ausgewählt, ein umfassendes Risikobewertungssystem für Netzwerkschwachstellen bereitzustellen. Meine Wahl fiel darauf, weil es sich darauf spezialisiert hat, komplexe Sicherheitsdaten in eine leicht verständliche Risikobewertung umzuwandeln, was es zu einem idealen Werkzeug für Unternehmen macht, die sich um Netzwerk-Risikofaktoren kümmern.
Herausragende Funktionen und Integrationen:
Bemerkenswerte Funktionen von Tripwire IP360 sind der ausgefeilte Mechanismus zur Risikobewertung, eine umfassende Schwachstellendatenbank und beeindruckende Automatisierungsfunktionen. In Bezug auf die Integrationen ist IP360 darauf ausgelegt, sich in Ihre bestehende Sicherheitsinfrastruktur einzufügen und arbeitet harmonisch mit einer Vielzahl von Security Information and Event Management (SIEM) Systemen zusammen.
Pros and Cons
Pros:
- Leistungsfähiges Risikobewertungssystem
- Umfassende Schwachstellendatenbank
- Hervorragende Automatisierungsfunktionen
Cons:
- Kann für kleine Unternehmen teuer sein
- Erfordert mindestens 10 Lizenzen
- Die Benutzeroberfläche könnte verbessert werden
Weitere Software zur Firewall-Prüfung
Hier sind einige weitere Optionen für Software zur Firewall-Prüfung, die es nicht in meine Auswahlliste geschafft haben, aber dennoch einen Blick wert sind:
- ManageEngine Firewall Analyzer
Am besten geeignet für die Analyse von Firewall-Protokollen
- Tufin
Am besten geeignet für Änderungsmanagement-Tracking
- AlgoSec
Am besten für die Optimierung der Anwendungskonnektivität geeignet
- Skybox
Am besten geeignet zur Identifizierung von Richtlinienverstößen


Weitere Bewertungen von Software zur Firewall-Prüfung
So bewerte ich Firewall-Audit-Software
Wenn eine PCI DSS-Prüfung bevorsteht, nutzen Sicherheitsteams Firewall-Audit-Software, um fehlerhaft konfigurierte Regeln aufzudecken und prüfungsreife Compliance-Nachweise zu liefern. Bei meiner Bewertung prüfe ich zunächst, ob ein Tool die grundlegenden Anforderungen erfüllt, und schaue dann, was eine Lösung wirklich von einer anderen unterscheidet.
Kernfunktionen (Grundvoraussetzungen für diese Liste)
Bei Firewall-Audit-Software teste und bewerte ich folgende Kernfunktionen:
- Regelanalyse: Ich prüfe, ob das Tool überschriebene, redundante, zu großzügige und abgelaufene Regeln kennzeichnet — etwa das Aufspüren von "any-any"-Freigaben, die tief in einer 3.000 Regeln umfassenden Cisco ASA-Konfiguration versteckt sind.
- Compliance-Mapping: Vorgefertigte Prüfungen nach PCI DSS 4.0, HIPAA, SOX, NERC CIP und NIST 800-41 sind wichtig. Ich bewerte, wie präzise jedes Tool Regeln auf bestimmte Kontrollanforderungen abbildet.
- Auditfähige Berichte: Berichte müssen exportierbar, anpassbar und detailliert genug sein, um sie einem Auditor direkt zu übergeben – ohne stundenlanges Nachformatieren oder manuelle Nachbearbeitung.
- Änderungsverfolgung: Jede Regeländerung sollte dokumentieren, wer was, wann und warum geändert hat. Ich achte auf vollständige Zuordnung und die Möglichkeit, Konfigurationen im Zeitverlauf zu vergleichen.
- Multi-Vendor-Support: Die meisten Umgebungen nutzen gemischte Plattformen. Ich bewerte die Abdeckung mindestens für Cisco, Palo Alto, Fortinet, Check Point und Juniper.
- Verkehrsbasierter Kontext: Regelbereinigung bleibt ohne Nutzungsdaten reine Spekulation. Ich achte auf Hit-Count-Tracking und Verkehrsanalyse, die aufzeigen, welche Regeln tatsächlich genutzt werden.
- Echtzeit-Benachrichtigung: Wenn jemand eine nicht autorisierte oder nicht konforme Regeländerung direkt auf ein Gerät überträgt, sollte das Tool diese sofort melden – nicht erst im Bericht des kommenden Monats.
Ein Tool muss die meisten dieser Funktionen bieten, um auf die Liste zu kommen. Danach prüfe ich, was jedes Tool besonders macht.
Herausragende Funktionen (Was die Lösungen unterscheidet)
Ich achte auf automatisiertes Regel-Lifecycle-Management, etwa Tools, die inaktive oder abgelaufene Regeln planmäßig markieren und entfernen – entscheidend in großen, komplexen Umgebungen. Native Integration mit SIEM-Plattformen oder Ticketsystemen ist ein wichtiges Unterscheidungsmerkmal, weil dadurch Prüfergebnisse direkt mit dem Betrieb oder dem Incident Response verbunden werden. KI- und NLP-basierte Oberflächen für Richtlinienabfragen oder Compliance-Prüfungen sind neu aufkommende Funktionen, die die Analyse beschleunigen und die Einstiegshürden für Netzwerkteams senken.
Was ich neben den Funktionen sonst noch bewerte
Hier zählt auch das Bereitstellungsmodell. Regulierte Branchen brauchen oft On-Premises- oder isolierte (air-gapped) Lösungen, während Teams mit hybrider Infrastruktur Tools benötigen, die sowohl lokale Firewalls als auch Cloud-Sicherheitsgruppen abdecken. Ich beurteile zudem den Implementierungsaufwand, den ein Tool erfordert – manche Plattformen benötigen Wochen professionelle Unterstützung, andere sind binnen Tagen einsatzbereit. Auch Preistransparenz ist für mich ein Faktor, insbesondere für mittelständische Kunden, die sich nicht auf einen langen Vertriebsprozess einlassen können, nur um eine grobe Preisangabe zu erhalten.
So wählen Sie Software zur Firewall-Prüfung aus
Bei langen Funktionslisten und komplexen Preisstrukturen verliert man leicht den Überblick. Damit Sie sich bei der Auswahl der für Sie passenden Software auf das Wesentliche konzentrieren können, finden Sie hier eine Checkliste mit den wichtigsten Faktoren:
| Faktor | Was Sie beachten sollten |
|---|---|
| Skalierbarkeit | Kann die Software mit Ihrem Unternehmen wachsen? Prüfen Sie, ob sie eine zunehmende Netzwerkgröße und -komplexität ohne häufige Upgrades oder Ersatzbeschaffungen bewältigt. |
| Integrationen | Funktioniert sie mit Ihren aktuellen Systemen? Prüfen Sie die Kompatibilität mit vorhandenen Tools und Plattformen, um einen reibungslosen Datenfluss sicherzustellen und manuelle Umgehungslösungen zu vermeiden. |
| Anpassbarkeit | Können Sie die Software an Ihre Anforderungen anpassen? Achten Sie auf Optionen zur Anpassung von Einstellungen und Berichten an Ihre spezifischen Sicherheitsrichtlinien und Compliance-Standards. |
| Benutzerfreundlichkeit | Wird Ihr Team die Software intuitiv bedienen können? Bewerten Sie die Benutzeroberfläche und das Nutzungserlebnis, um sicherzustellen, dass für eine effektive Nutzung nur eine minimale Schulung erforderlich ist. |
| Implementierung und Einführung | Wie schnell können Sie starten? Schätzen Sie den Zeit- und Ressourcenbedarf für die Einrichtung ein, einschließlich des Supports und der Schulungen, die der Anbieter bereitstellt. |
| Kosten | Liegt die Software innerhalb Ihres Budgets? Vergleichen Sie die Preispläne einschließlich möglicher versteckter Gebühren und stellen Sie die langfristigen Kosten dem gebotenen Nutzen gegenüber. |
| Sicherheitsvorkehrungen | Schützt die Software Ihre Daten? Stellen Sie sicher, dass sie Branchenstandards für Verschlüsselung, Zugriffskontrollen und regelmäßige Sicherheitsupdates erfüllt. |
| Compliance-Anforderungen | Entspricht die Software den geltenden Vorschriften? Vergewissern Sie sich, dass sie die Einhaltung relevanter gesetzlicher Standards wie der DSGVO oder HIPAA unterstützt, abhängig von Ihrer Branche. |
Was ist Software zur Firewall-Prüfung?
Firewall-Audit-Software ist ein Tool, das Firewall-Konfigurationen bewertet und überwacht, um die Einhaltung von Sicherheitsvorgaben sicherzustellen und Schwachstellen zu erkennen. IT-Fachleute, Netzwerkadministratoren und Sicherheitsteams verwenden diese Tools im Allgemeinen, um eine sichere Netzwerkumgebung aufrechtzuerhalten. Für Unternehmen, die umfassenden Schutz benötigen, können verwaltete Firewall-Dienste zusätzliche Ebenen des Sicherheitsmanagements bieten. Automatisierte Compliance-Prüfungen, detaillierte Audit-Berichte und die Integration in bestehende Systeme helfen dabei, Risiken zu erkennen, die Compliance sicherzustellen und die Verwaltung zu vereinfachen. Insgesamt sorgen diese Tools für Sicherheit, indem sie den Netzwerkschutz und die Compliance gewährleisten.
Funktionen
Achten Sie bei der Auswahl einer Firewall-Audit-Software auf die folgenden wichtigen Funktionen:
- Überwachung der Konfiguration: Verfolgt und analysiert Firewall-Einstellungen, um unbefugte Änderungen zu erkennen und die Compliance sicherzustellen.
- Erkennung von Schwachstellen: Sucht nach Sicherheitslücken in Firewall-Regeln und -Richtlinien und hilft dabei, Risiken zu minimieren.
- Compliance-Berichte: Erstellt detaillierte Berichte, um die Einhaltung von Branchenvorschriften und -standards nachzuweisen.
- Nachverfolgung von Richtlinienänderungen: Protokolliert und überprüft Änderungen an Firewall-Richtlinien und gewährleistet so Verantwortlichkeit und Nachvollziehbarkeit.
- Bedrohungsinformationen in Echtzeit: Stellt aktuelle Informationen über potenzielle Bedrohungen bereit, um den Netzwerkschutz zu verbessern.
- Automatisierte Vorschläge zur Behebung: Bietet umsetzbare Empfehlungen, um erkannte Schwachstellen zu beheben und die Sicherheit zu verbessern.
- Anpassbare Dashboards: Ermöglicht es Benutzern, Ansichten und Berichte an spezifische Sicherheitsanforderungen und Präferenzen anzupassen.
- Funktionen zur Cloud-Integration: Gewährleistet einen reibungslosen Betrieb mit Cloud-Umgebungen und unterstützt hybride Netzwerkkonfigurationen.
- Erweiterte Analysetools: Liefert Erkenntnisse über die Firewall-Leistung und Sicherheitstrends und unterstützt so die Entscheidungsfindung.
- Benutzerfreundliche Oberfläche: Vereinfacht Navigation und Nutzung und verkürzt die Einarbeitungszeit für IT-Fachleute.
Vorteile
Die Implementierung einer Firewall-Audit-Software bietet Ihrem Team und Ihrem Unternehmen mehrere Vorteile. Hier sind einige davon:
- Verbesserte Sicherheit: Durch das Erkennen von Schwachstellen und die Überwachung von Konfigurationen trägt die Software dazu bei, Ihr Netzwerk vor potenziellen Bedrohungen zu schützen.
- Einhaltung gesetzlicher Vorschriften: Die Compliance-Berichterstattung stellt sicher, dass Sie Branchenstandards erfüllen, und verringert das Risiko von Geldstrafen und Sanktionen.
- Betriebliche Effizienz: Automatisierte Vorschläge zur Behebung sparen Zeit, indem sie schnelle Lösungen für Sicherheitsprobleme anbieten.
- Verbesserte Verantwortlichkeit: Die Nachverfolgung von Richtlinienänderungen stellt sicher, dass jede Änderung protokolliert wird, und fördert Transparenz und Verantwortungsbewusstsein.
- Datengestützte Erkenntnisse: Erweiterte Analysetools liefern wertvolle Informationen über die Netzwerkleistung und unterstützen strategische Entscheidungen.
- Kosteneinsparungen: Das frühzeitige Erkennen und Beheben von Schwachstellen verhindert kostspielige Sicherheitsverletzungen und Ausfallzeiten.
- Einfache Bedienung: Eine benutzerfreundliche Oberfläche verkürzt die Einarbeitungszeit, sodass sich Ihr Team auf wichtige Aufgaben konzentrieren kann.
Kosten und Preise
Bei der Auswahl einer Firewall-Audit-Software müssen die verschiedenen verfügbaren Preismodelle und Tarife verstanden werden. Die Kosten variieren je nach Funktionen, Teamgröße, Zusatzoptionen und weiteren Faktoren. Die folgende Tabelle fasst gängige Tarife, deren durchschnittliche Preise und typische enthaltene Funktionen von Firewall-Software-Lösungen zusammen:
Vergleichstabelle der Tarife für Firewall-Audit-Software
| Tarifart | Durchschnittlicher Preis | Übliche Funktionen |
|---|---|---|
| Kostenloser Tarif | $0 | Grundlegende Überwachung der Konfiguration, eingeschränkte Erkennung von Schwachstellen und grundlegende Compliance-Berichte. |
| Persönlicher Tarif | $10-$30/Benutzer/Monat | Überwachung der Konfiguration, Erkennung von Schwachstellen, Compliance-Berichte und grundlegende Analysetools. |
| Geschäftstarif | $50-$100/Benutzer/Monat | Erweiterte Bedrohungsinformationen, automatisierte Vorschläge zur Behebung, anpassbare Dashboards und Nachverfolgung von Richtlinienänderungen. |
| Unternehmenstarif | $150-$300/Benutzer/Monat | Vollständiger Funktionsumfang einschließlich Bedrohungsinformationen in Echtzeit, Funktionen zur Cloud-Integration, erweiterter Analysetools und dediziertem Support. |
Häufig gestellte Fragen zur Firewall-Audit-Software
Hier finden Sie Antworten auf häufig gestellte Fragen zur Firewall-Audit-Software:
Wie wählen Sie die richtige Firewall-Audit-Software aus?
Bei der Auswahl der richtigen Firewall-Audit-Software sollten Sie die spezifischen Anforderungen Ihrer Organisation berücksichtigen, beispielsweise die Integration in bestehende Systeme, die Benutzerfreundlichkeit und Compliance-Anforderungen. Bewerten Sie verschiedene Anbieter anhand ihrer Funktionen, Preismodelle und Kundensupport-Optionen, um die beste Lösung für Ihr Team zu finden.
Kann Firewall-Audit-Software in andere IT-Systeme integriert werden?
Ja, viele Lösungen für Firewall-Audit-Software bieten Integrationsmöglichkeiten mit anderen IT-Systemen wie SIEM, Cloud-Anbietern und Tools zur Netzwerkverwaltung. Diese Integration trägt dazu bei, Arbeitsabläufe zu optimieren und die allgemeine Sicherheitslage zu verbessern, da sie eine einheitliche Übersicht über die Netzwerksicherheit bietet.
Wie oft sollten Sie ein Firewall-Audit durchführen?
Es wird empfohlen, mindestens vierteljährlich ein Firewall-Audit durchzuführen. Die Häufigkeit kann jedoch je nach Sicherheitsrichtlinien und gesetzlichen Anforderungen Ihrer Organisation variieren. Regelmäßige Audits tragen dazu bei, sicherzustellen, dass Firewall-Konfigurationen weiterhin wirksam sind und den Branchenstandards entsprechen, wodurch Sicherheitsrisiken minimiert werden.
Welche Herausforderungen treten bei der Implementierung von Firewall-Audit-Software häufig auf?
Zu den häufigsten Herausforderungen gehören die Integration in bestehende Systeme, die Datenmigration und die Sicherstellung der Benutzerakzeptanz. Um diese zu bewältigen, sollten Sie einen strukturierten Implementierungsprozess planen, ausreichende Schulungen anbieten und eine Lösung auswählen, die zu Ihrer aktuellen IT-Infrastruktur passt, um Unterbrechungen zu minimieren.
Gibt es einen Unterschied zwischen kostenloser und kostenpflichtiger Firewall-Audit-Software?
Ja, kostenlose Firewall-Audit-Software bietet in der Regel grundlegende Audit-Funktionen mit eingeschränktem Funktionsumfang und Support. Kostenpflichtige Versionen bieten normalerweise erweiterte Funktionen wie Echtzeitüberwachung, umfassende Compliance-Berichte und Premium-Support und eignen sich daher besser für größere Organisationen mit komplexen Anforderungen.
Worauf sollten Sie beim Kundensupport achten, wenn Sie Firewall-Audit-Software auswählen?
Achten Sie auf eine Verfügbarkeit rund um die Uhr, mehrere Supportkanäle wie Chat oder E-Mail sowie eine umfassende Wissensdatenbank. Schnelle Reaktionszeiten und der Zugang zu erfahrenen Supportmitarbeitern sind ebenfalls wichtig, damit Probleme effizient gelöst und Ausfallzeiten sowie Unterbrechungen minimiert werden können.
Was kommt als Nächstes:
Wenn Sie gerade Firewall-Audit-Software recherchieren, wenden Sie sich an einen SoftwareSelect-Berater und erhalten Sie kostenlos Empfehlungen.
Sie füllen ein Formular aus und führen ein kurzes Gespräch, in dem Ihre spezifischen Anforderungen besprochen werden. Anschließend erhalten Sie eine Auswahlliste von Software, die Sie prüfen können. Sie werden sogar während des gesamten Kaufprozesses unterstützt, einschließlich der Preisverhandlungen.