

10 beste Docker-Alternativen für DevOps im Jahr 2026

Auswahl der besten Docker-Alternativen


Das richtige Tool für Ihr Team zu finden, kann in der Welt der Containerisierung und Virtualisierung schwierig sein. Vielleicht möchten Sie beispielsweise aufgrund von Fragen zur Skalierbarkeit, Sicherheit oder bestimmten Compliance-Anforderungen über Docker hinausblicken. Diese Herausforderungen können Ihren Arbeitsablauf behindern und sich auf Ihre Geschäftsziele auswirken.
Ich habe die wichtigsten Docker-Alternativen bewertet und mich darauf konzentriert, wodurch sich jede einzelne auszeichnet. Mein Ziel ist es, Ihnen dabei zu helfen, eine Lösung für die individuellen Anforderungen Ihres Teams zu finden.
In diesem Artikel lernen Sie meine wichtigsten Empfehlungen kennen, die jeweils besondere Funktionen bieten, mit denen sich Ihre Lücken bei Docker schließen lassen könnten. Ich begleite Sie durch diese Optionen und stelle sicher, dass Sie eine fundierte Entscheidung treffen, die Ihren Zielen entspricht.
Was ist Docker?
Docker ist eine Plattform für Containerisierung und Virtualisierung zum Ausführen von Anwendungen in isolierten Umgebungen. Sie wird häufig von Entwicklern, IT-Fachleuten und DevOps-Teams genutzt, um die Bereitstellung und Verwaltung von Anwendungen zu vereinfachen.
Funktionen wie die Portierbarkeit von Containern, eine schnelle Einrichtung und Ressourceneffizienz helfen bei Anforderungen an Skalierbarkeit, Sicherheit und Compliance. Insgesamt bietet Docker eine flexible Möglichkeit, Anwendungsumgebungen effizient zu verwalten.
Warum Sie unseren Software-Bewertungen vertrauen können
Wir testen und bewerten seit 2023 Software. Als Technologie-Führungskräfte wissen wir, wie kritisch und herausfordernd es ist, die richtige Entscheidung bei der Softwareauswahl zu treffen.
Wir investieren viel in gründliche Recherche, um unserer Zielgruppe zu helfen, bessere Kaufentscheidungen zu treffen. Wir haben über 2.000 Tools für verschiedene Technikanwendungsfälle getestet und mehr als 1.000 umfassende Softwarebewertungen geschrieben. Erfahren Sie wie wir transparent bleiben und unsere Methodik der Softwarebewertung.
Zusammenfassung der besten Docker-Alternativen
Diese Vergleichstabelle fasst die Preisinformationen meiner besten Docker-Alternativen zusammen und hilft Ihnen dabei, die beste Lösung für Ihr Budget und Ihre geschäftlichen Anforderungen zu finden.
| Tool | Best For | Trial Info | Price | ||
|---|---|---|---|---|---|
| 1 | Am besten für MicroVM-Effizienz | Not available | Kostenloser Tarif verfügbar | Website | |
| 2 | Am besten geeignet für OCI-Konformität | Not available | Kostenloser Tarif verfügbar | Website | |
| 3 | Am besten für Builds ohne Daemon geeignet | Not available | Kostenloser Tarif verfügbar | Website | |
| 4 | Am besten für das Management lokaler Umgebungen geeignet | Not available | Kostenloser Tarif verfügbar | Website | |
| 5 | Am besten für Multi-Cluster-Management | Kostenlose Demo verfügbar | Preis auf Anfrage | Website | |
| 6 | Am besten für die Verwaltung von Linux-Containern | Not available | Kostenloser Plan verfügbar | Website | |
| 7 | Ideal für Einfachheit und Portabilität | Not available | Kostenlose Version verfügbar | Website | |
| 8 | Am besten für die Nutzung von Linux-Serverressourcen | Not available | Kostenlose Version verfügbar | Website | |
| 9 | Am besten geeignet für Hochleistungsrechnen | Not available | Kostenlose Version verfügbar | Website | |
| 10 | Am besten für die Kubernetes-Integration | Not available | Kostenloser Tarif verfügbar | Website |
Bewertungen der besten Docker-Alternativen
Nachfolgend finden Sie meine ausführlichen Zusammenfassungen der besten Docker-Alternativen, die es in meine Auswahl geschafft haben. Meine Bewertungen bieten einen detaillierten Einblick in die wichtigsten Funktionen, Vorteile & Nachteile, Integrationen und idealen Anwendungsfälle jedes Tools, damit Sie die beste Lösung für sich finden.

Am besten für MicroVM-Effizienz

Firecracker ist eine Virtualisierungstechnologie, die zum Ausführen von MicroVMs entwickelt wurde und eine effiziente und sichere Umgebung für serverlose Workloads bereitstellt. Sie wird hauptsächlich von Cloud-Anbietern und Entwicklern verwendet, die eine maximale Ressourceneffizienz und Sicherheit für Microservices benötigen.
Warum es eine gute Docker-Alternative ist: Sie verwendet MicroVMs, um schnellere Startzeiten und geringeren Overhead im Vergleich zu Docker-Containern zu bieten. Diese Effizienz macht Firecracker ideal für Hochlast-Workloads, bei denen der Ressourceneinsatz entscheidend ist. Firecracker erhöht die Sicherheit durch starke Isolation zwischen MicroVMs und eignet sich daher besonders für Multi-Tenant-Umgebungen. Der Fokus auf leichtgewichtige Virtualisierung hilft Ihrem Team, bessere Performance und Kosteneffizienz zu erreichen.
Hervorstechende Funktionen & Integrationen:
Funktionen umfassen ein minimalistisches Design, das Bootzeiten und Ressourcenverbrauch reduziert. Firecracker unterstützt das schnelle Starten und Herunterfahren von MicroVMs, was für dynamische Workloads entscheidend ist. Es bietet außerdem ein starkes Isolationsmodell, das die Sicherheit in Multi-Tenant-Umgebungen erhöht.
Integrationen umfassen Amazon Web Services, Kubernetes, OpenStack, Docker, Kata Containers, Google Cloud Platform, Microsoft Azure, IBM Cloud, Alibaba Cloud und Red Hat OpenShift.
Pros and Cons
Pros:
- Schnelles Starten und Herunterfahren
- Starke Isolation für mehr Sicherheit
- Effizienter Ressourceneinsatz
Cons:
- Nicht für alle Workloads geeignet
- Hohe Lernkurve

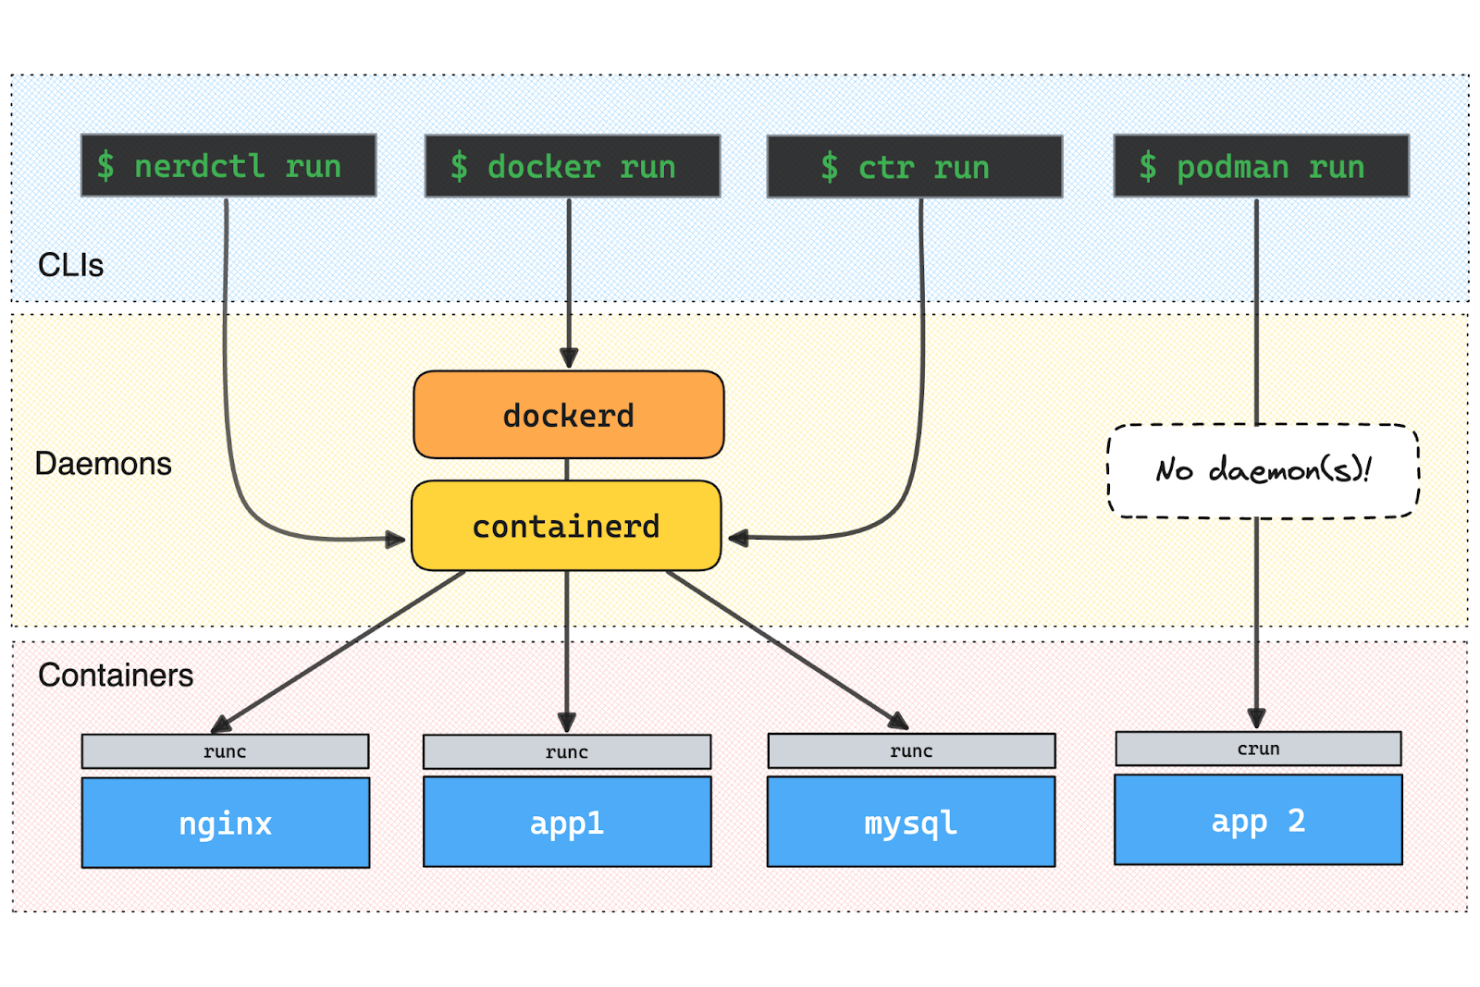
runc ist eine leichtgewichtige Laufzeitumgebung für Container, die dafür entwickelt wurde, Container gemäß den Standards der Open Container Initiative (OCI) auszuführen. Sie wird hauptsächlich von Entwicklern und Systemadministratoren verwendet, um Container auf eine konsistente und standardisierte Weise zu betreiben.
Warum es eine gute Alternative zu Docker ist: Es bietet eine minimale und effiziente Methode zur Ausführung von Containern und hält sich streng an die OCI-Spezifikationen. Dadurch kann Ihr Team Konformität und Kompatibilität über verschiedene Plattformen hinweg wahren. Die schlanke Architektur reduziert den Overhead und ermöglicht ressourcenschonendere Abläufe. Durch die Fokussierung auf standardisierte Container-Ausführung vereinfacht runc das Container-Management.
Herausragende Funktionen & Integrationen:
Funktionen umfassen die Unterstützung der Ausführung von Containern mit präzisen Ressourcenbeschränkungen, was zur Optimierung der Systemleistung beiträgt. Es bietet eine konsistente Ausführungsumgebung, die die Kompatibilität über verschiedene Plattformen sicherstellt. Dank der Open-Source-Natur profitieren Sie von kontinuierlichen Verbesserungen und Beiträgen aus der Community.
Integrationen umfassen Docker, Kubernetes, OpenShift, Amazon ECS, Google Kubernetes Engine, Microsoft Azure, IBM Cloud, Alibaba Cloud, Red Hat Enterprise Linux und Cloud Foundry.
Pros and Cons
Pros:
- Leichtgewichtige und effiziente Laufzeitumgebung
- Strikte OCI-Konformität
- Minimaler Overhead
Cons:
- Begrenzte Standalone-Funktionen
- Erfordert technisches Fachwissen

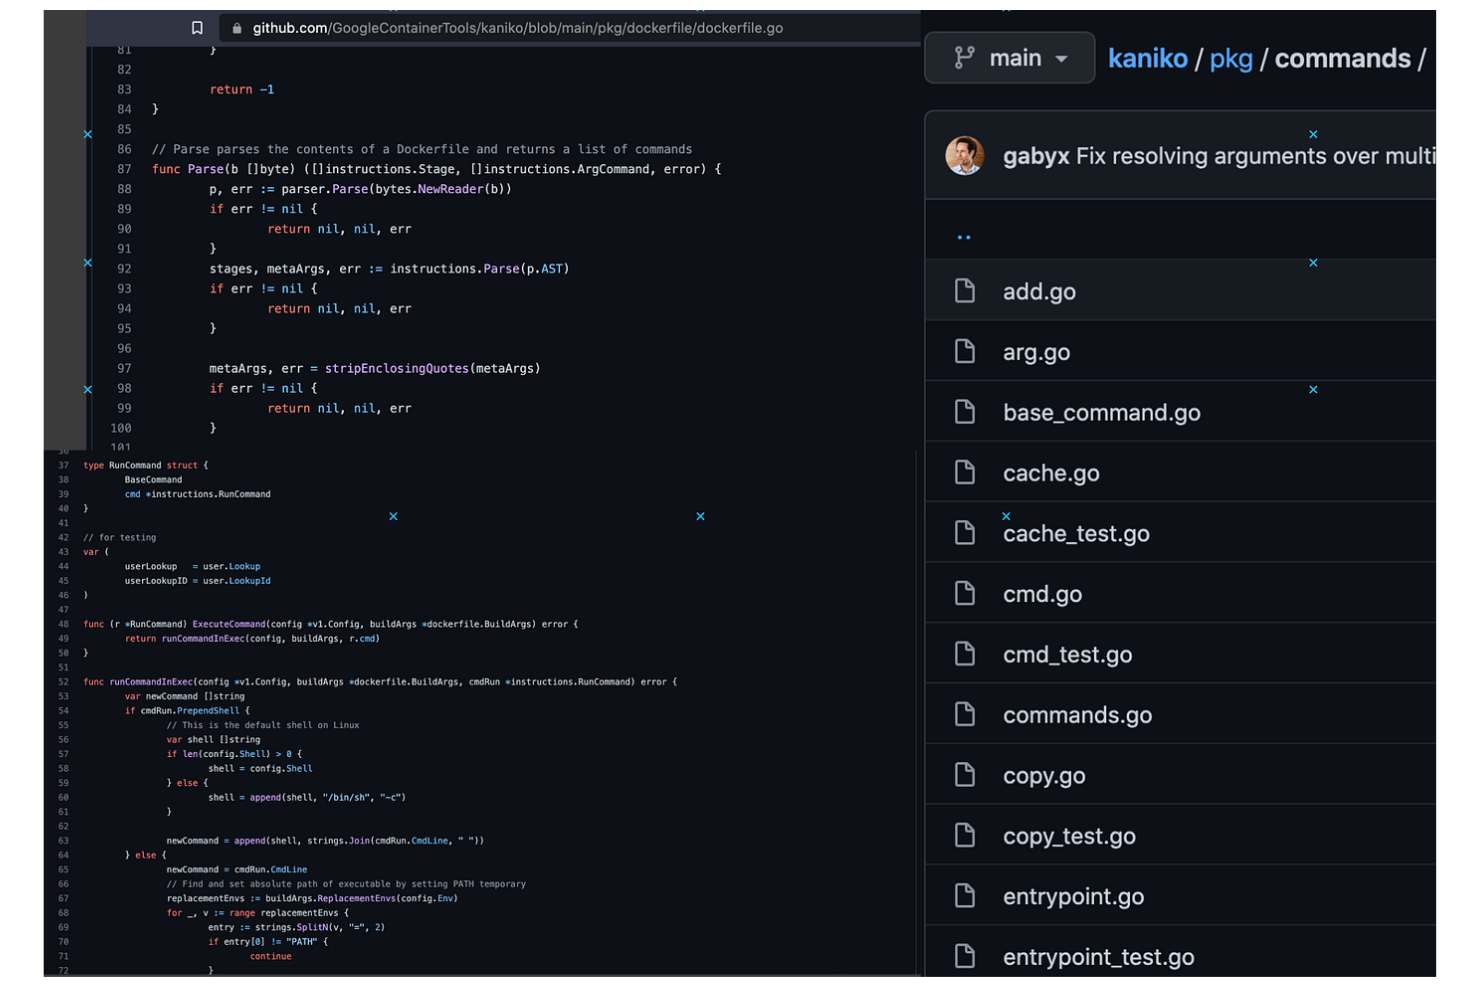
Kaniko ist ein Tool, das für das Erstellen von Container-Images in Kubernetes-Umgebungen entwickelt wurde, ohne dass ein lokaler Docker-Daemon erforderlich ist. Es wird hauptsächlich von Entwicklern und DevOps-Teams genutzt, um den Image-Bau in Cloud-nativen Anwendungen zu automatisieren.
Warum es eine gute Docker-Alternative ist: Es ermöglicht den Bau von Images in jeder Umgebung, in der der Nutzer einen Container ausführen kann, was es vielseitig für Cloud-native Anwendungen macht. Es erfordert keinen privilegierten Zugriff, was die Sicherheit für Ihr Team erhöht. Die Fähigkeit von Kaniko, Images innerhalb eines Kubernetes-Clusters zu erstellen, vereinfacht die CI/CD-Pipeline, da Abhängigkeiten reduziert werden. Durch das direkte Erstellen von Images innerhalb der Cluster-Umgebung wird eine konsistente Bereitstellung gewährleistet.
Hervorstechende Funktionen & Integrationen:
Funktionen umfassen die Unterstützung von Multi-Stage-Builds, die die Image-Größe optimieren und die Effizienz steigern. Kaniko ermöglicht das Erstellen von Images aus Dockerfiles und sorgt so für Kompatibilität mit bestehenden Setups. Es bietet außerdem Caching-Fähigkeiten, die den Build-Prozess beschleunigen, indem unveränderte Layer wiederverwendet werden.
Integrationen umfassen Google Cloud Build, Kubernetes, OpenShift, Jenkins, GitLab CI, Travis CI, CircleCI, Amazon EKS, Microsoft Azure und IBM Cloud.
Pros and Cons
Pros:
- Erhöht die Sicherheit, da keine Privilegien benötigt werden
- Vereinfacht CI/CD-Pipelines
- Unterstützt Multi-Stage-Builds
Cons:
- Erfordert Kubernetes-Expertise
- Begrenzte Standalone-Funktionen

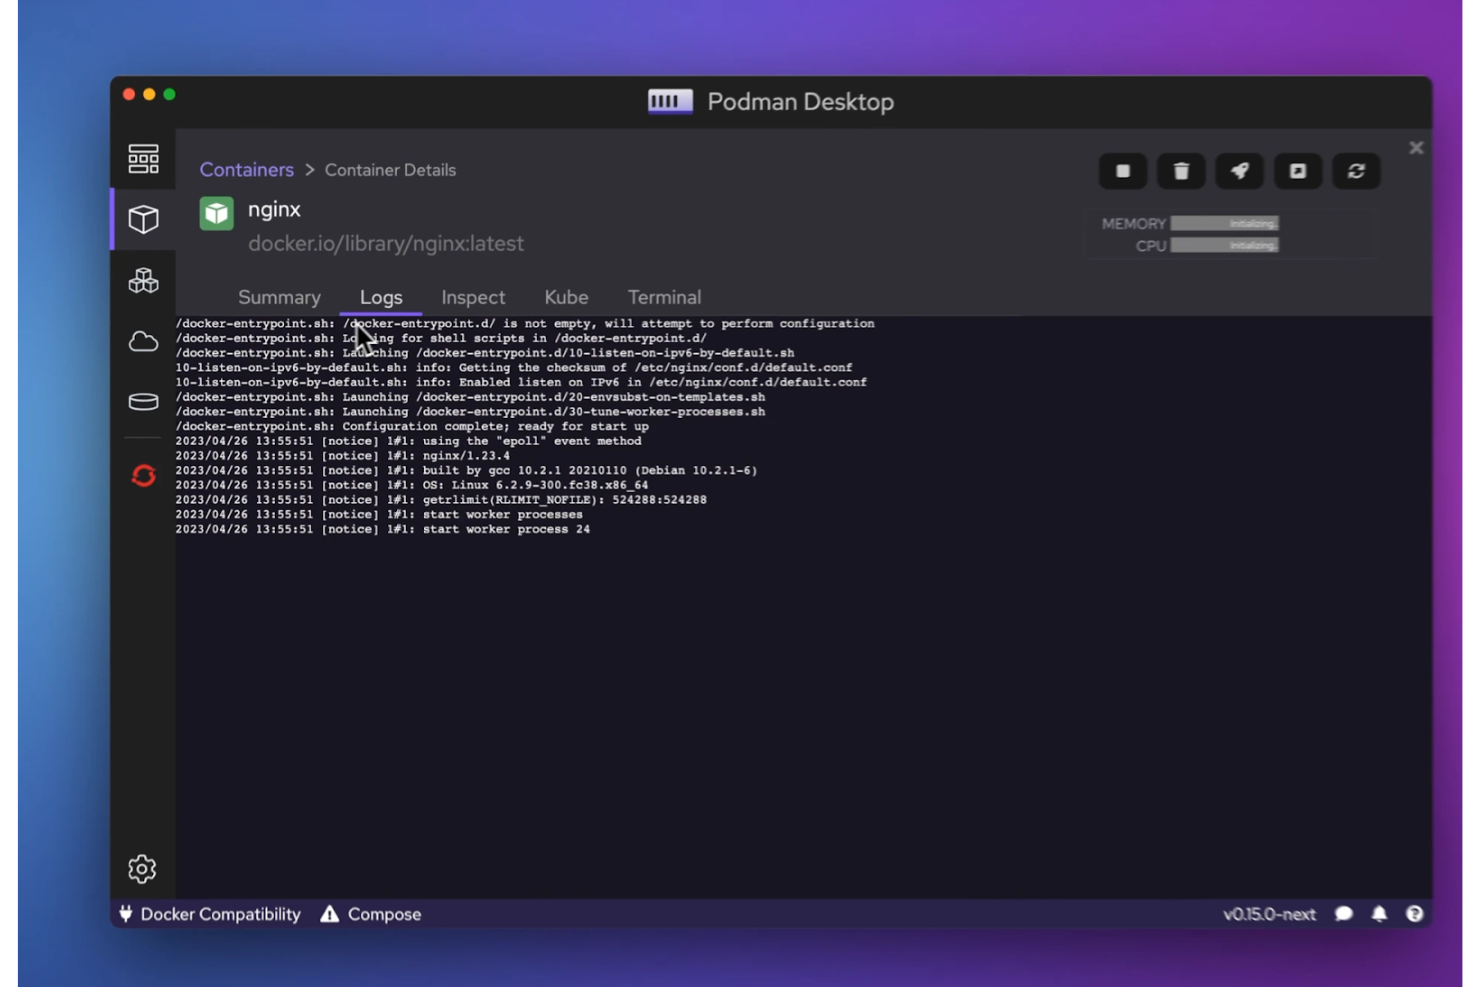
Podman ist ein Containerisierungs-Tool, das für Entwickler und IT-Fachleute entwickelt wurde, um Container ohne einen Daemon zu verwalten. Es bietet Flexibilität bei der Bereitstellung und Verwaltung containerisierter Anwendungen in verschiedenen Umgebungen.
Warum es eine gute Docker-Alternative ist: Es bietet einen einzigartigen Vorteil, indem es das Ausführen von Containern als Nicht-Root-Benutzer ermöglicht, was die Sicherheit für Ihr Team erhöht. Es unterstützt die gleiche Befehlszeilenschnittstelle wie Docker, sodass Docker-Anwender einfach umsteigen können. Die Möglichkeit, Container im rootlosen Modus zu betreiben, hilft bei Compliance-Anforderungen und reduziert Risiken. Mit seiner Daemon-losen Architektur ermöglicht Podman mehr Kontrolle über Container-Operationen.
Herausragende Funktionen & Integrationen:
Funktionen umfassen die Möglichkeit, Container als rootlos zu betreiben, Unterstützung für Pods zum Gruppieren von Containern und Kompatibilität mit Docker-Befehlen. Podman bietet zudem einen einfachen Einrichtungsprozess, der keinen zentralen Daemon erfordert und dadurch mehr Kontrolle über Container-Operationen ermöglicht.
Integrationen umfassen Kubernetes, OpenShift, Red Hat Enterprise Linux, Fedora, CentOS, SUSE Linux, Debian, Ubuntu und Alpine Linux.
Pros and Cons
Pros:
- Kein zentraler Daemon erforderlich
- Unterstützt Pods zum Gruppieren von Containern
- Erweiterte Sicherheitsfunktionen
Cons:
- Eingeschränkter Windows-Support
- Kleinere Community als Docker
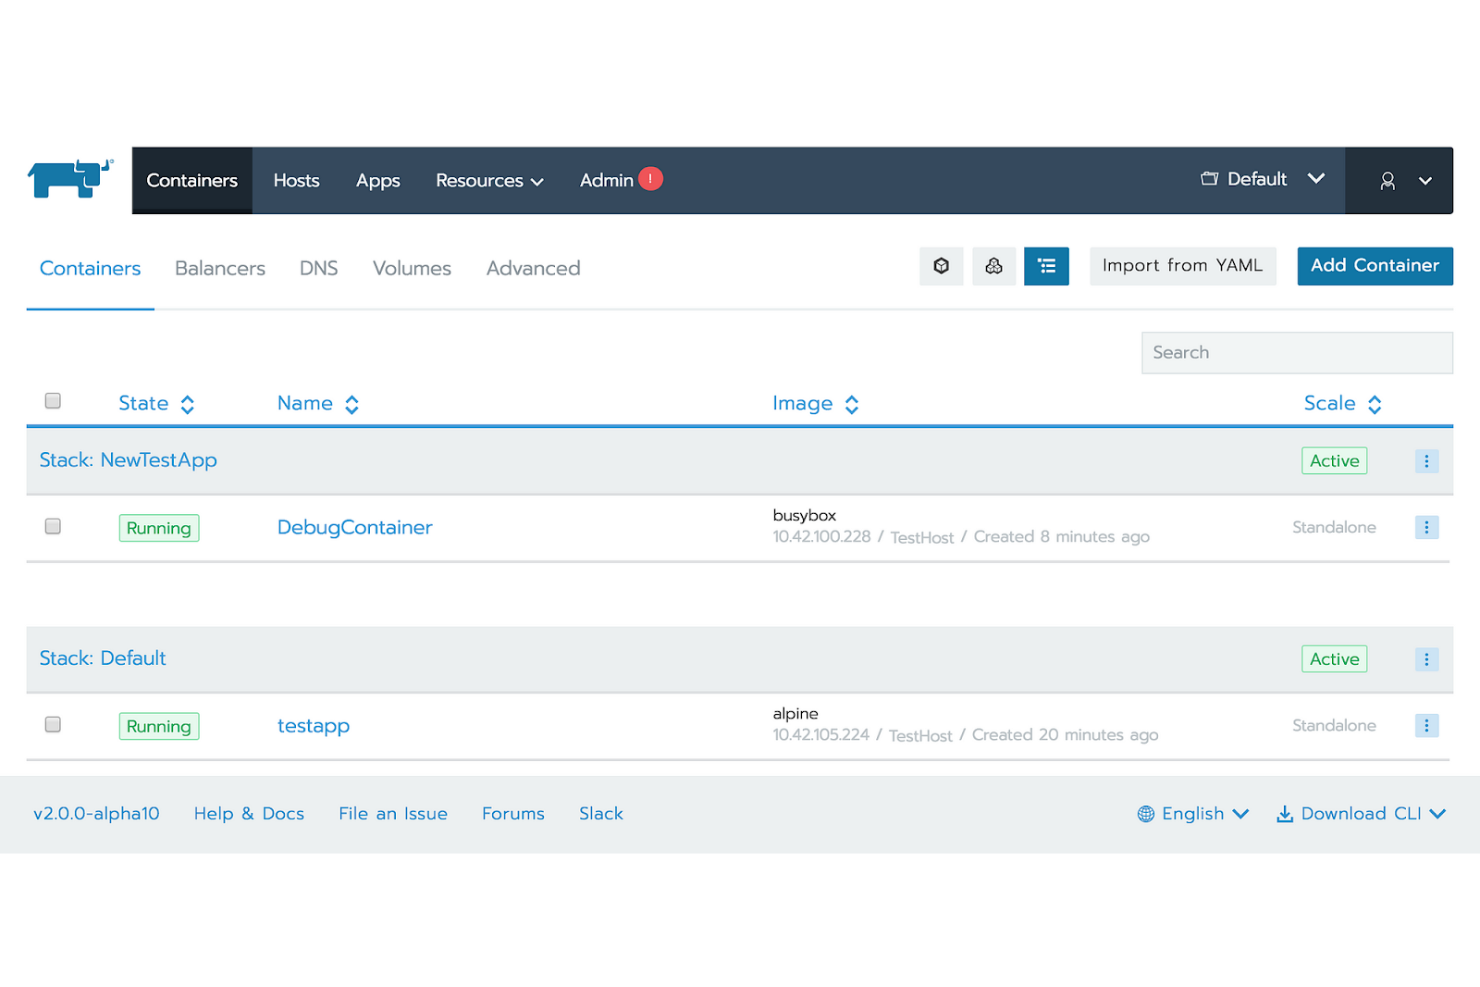
Rancher ist eine Kubernetes-Management-Plattform, die IT-Teams dabei unterstützt, containerisierte Anwendungen über mehrere Cluster hinweg zu verwalten und bereitzustellen. Sie wird von Unternehmen und DevOps-Teams häufig genutzt, um Kubernetes-Operationen zu vereinfachen und die Produktivität zu steigern.
Warum es eine gute Docker-Alternative ist: Es bietet eine zentrale Plattform zur Verwaltung von Kubernetes-Clustern und stellt Werkzeuge bereit, die Docker für das Management mehrerer Cluster nicht liefert. Es vereinfacht Bereitstellung und Skalierung von Anwendungen, indem es eine einheitliche Oberfläche für alle Ihre Cluster bereitstellt. Das benutzerfreundliche Dashboard und die integrierten Sicherheitsfunktionen von Rancher erleichtern Ihrem Team die Verwaltung komplexer Kubernetes-Umgebungen. Die Fähigkeit, mehrere Kubernetes-Distributionen zu verwalten, sorgt für Flexibilität und Anpassungsfähigkeit an verschiedene Geschäftsanforderungen.
Herausragende Funktionen & Integrationen:
Zu den Funktionen gehören ein integriertes Monitoring- und Alarmsystem, das Ihnen hilft, die Gesundheit Ihrer Cluster im Blick zu behalten. Rancher bietet automatisierte Upgrades, damit Ihre Cluster mit minimalem Aufwand aktuell bleiben. Zudem gibt es eine rollenbasierte Zugriffskontrolle, die die Sicherheit erhöht, indem Sie Benutzerberechtigungen festlegen können.
Integrationen umfassen Amazon EKS, Google Kubernetes Engine, Microsoft Azure, VMware vSphere, OpenStack, Red Hat OpenShift, IBM Cloud, Alibaba Cloud, GitLab und Jenkins.
Pros and Cons
Pros:
- Zentrale Verwaltung mehrerer Cluster
- Benutzerfreundliches Dashboard
- Integrierte Sicherheitsfunktionen
Cons:
- Kann für Anfänger komplex sein
- Eingeschränkte Nutzung als Standalone-Lösung

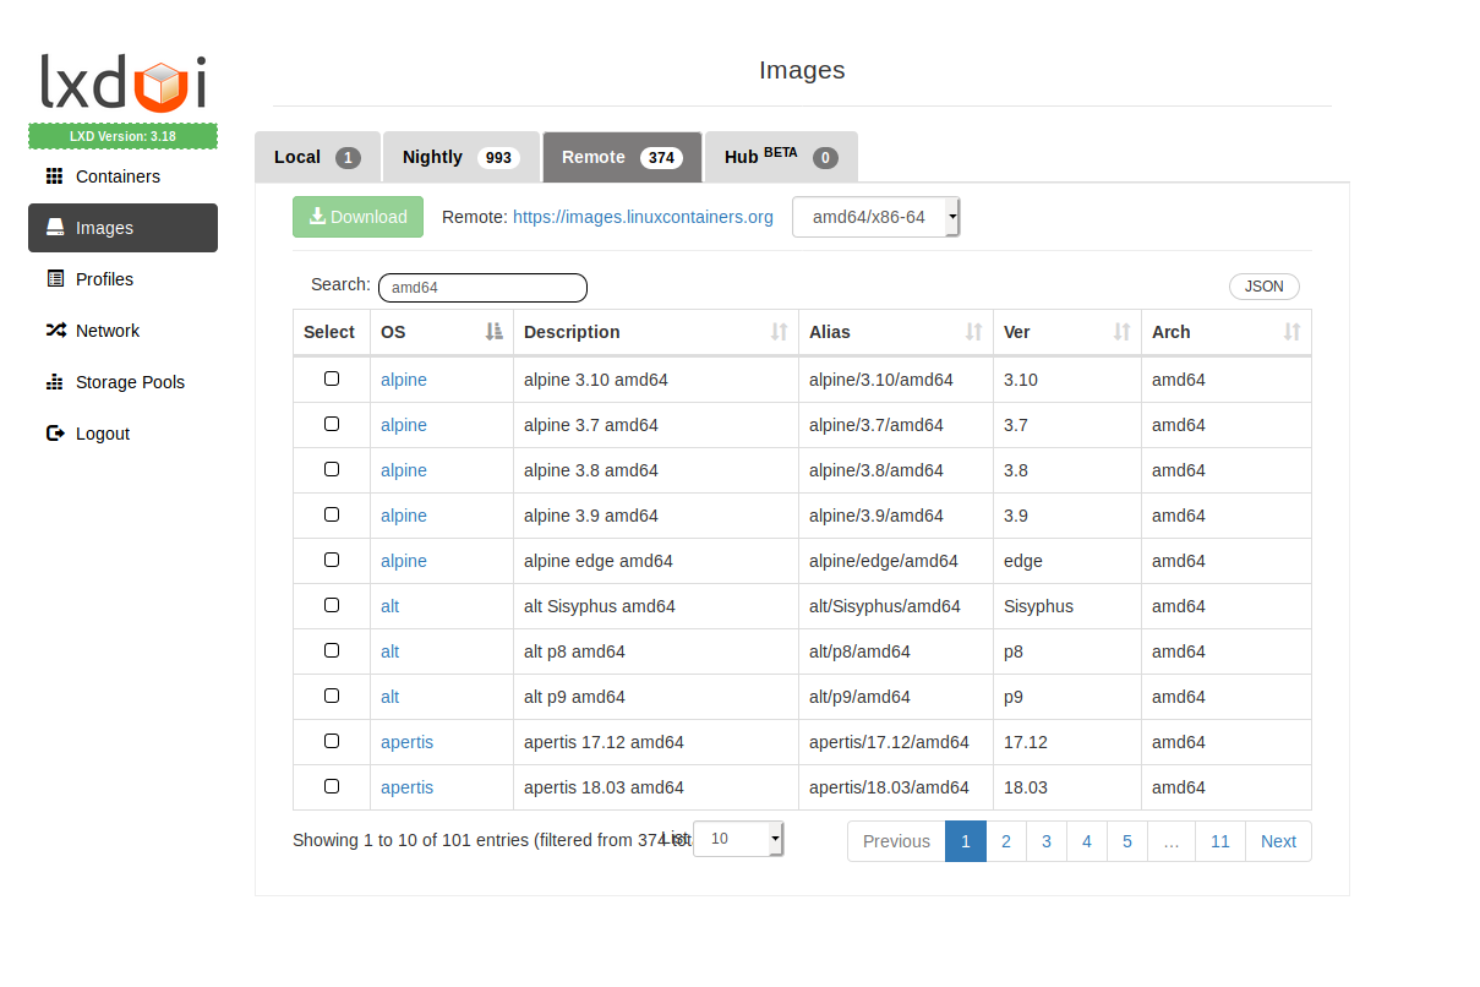
LXC/LXD ist ein Virtualisierungswerkzeug auf Betriebssystemebene, das für das Ausführen von Linux-Containern entwickelt wurde. Es wird hauptsächlich von Systemadministratoren und Entwicklern genutzt, die eine effiziente Containerverwaltung auf Linux-Systemen benötigen.
Warum es eine gute Docker-Alternative ist: Es bietet einen traditionelleren Ansatz für die Containerverwaltung, wobei der Fokus auf Systemcontainern statt auf Anwendungscontainern liegt. Dadurch kann Ihr Team vollständige Linux-Distributionen innerhalb von Containern verwalten, was ideal für komplexe Bereitstellungen ist. Die Betonung auf Einfachheit und die direkte Integration mit dem Hostsystem sorgen für eine bessere Performance bei Linux-Workloads. Die Flexibilität von LXC/LXD bei der Verwaltung von Systemcontainern macht es zu einer passenden Wahl für Linux-basierte Umgebungen.
Herausragende Funktionen & Integrationen:
Zu den Funktionen zählt die Unterstützung für Live-Migration, mit der Container ohne Ausfallzeiten zwischen Hosts verschoben werden können. Es bietet eine REST-API zur programmatischen Verwaltung von Containern, was die Automatisierung erleichtert. LXC/LXD stellt außerdem eine benutzerfreundliche Kommandozeilenschnittstelle bereit, wodurch die Containerverwaltung einfach wird.
Integrationen umfassen Ubuntu, Debian, Fedora, CentOS, SUSE Linux, Alpine Linux, Red Hat Enterprise Linux, OpenStack, Kubernetes und Ansible.
Pros and Cons
Pros:
- Verwaltet vollständige Linux-Distributionen
- Unterstützt Live-Migration
- Benutzerfreundliche Kommandozeilenschnittstelle
Cons:
- Kann für Einsteiger komplex sein
- Weniger Ressourcen für Nicht-Linux-Anwendungen


Containerd ist eine branchenübliche, schlanke Container-Laufzeitumgebung, die für Einfachheit und Portabilität entwickelt wurde. Sie wird von Entwicklern und DevOps-Teams häufig eingesetzt, um Container-Lebenszyklen effizient zu verwalten.
Warum es eine gute Docker-Alternative ist: Containerd ist ressourcenschonend und stellt eine minimale Schnittstelle zur Verwaltung von Containern bereit. Es unterstützt OCI-Images und bietet erweiterte Snapshotter-Funktionen, die Ihrem Team das effektive Verwalten von Images ermöglichen. Durch den Fokus auf Einfachheit wird die Komplexität bei der Container-Orchestrierung verringert. Die Portabilität von Containerd über verschiedene Umgebungen hinweg macht es zu einer flexiblen Wahl für unterschiedliche Einsatzszenarien.
Hervorstechende Funktionen & Integrationen:
Funktionen umfassen Unterstützung für Image-Verwaltung, Container-Ausführung und Netzwerkschnittstellen. Der Fokus auf Einfachheit stellt sicher, dass Sie sich nicht mit unnötigen Komplexitäten beschäftigen müssen. Containerd bietet zudem ein Snapshotting-Feature, das hilft, das Speichermanagement effizient zu gestalten.
Integrationen umfassen Kubernetes, Docker, Amazon ECS, Google Kubernetes Engine, Microsoft Azure, IBM Cloud, Alibaba Cloud, Red Hat OpenShift, Rancher und Cloud Foundry.
Pros and Cons
Pros:
- Leichtgewichtig und effizient
- Unterstützt OCI-Images
- Portabel über verschiedene Umgebungen
Cons:
- Begrenzte Standalone-Funktionen
- Benötigt Integration mit weiteren Tools

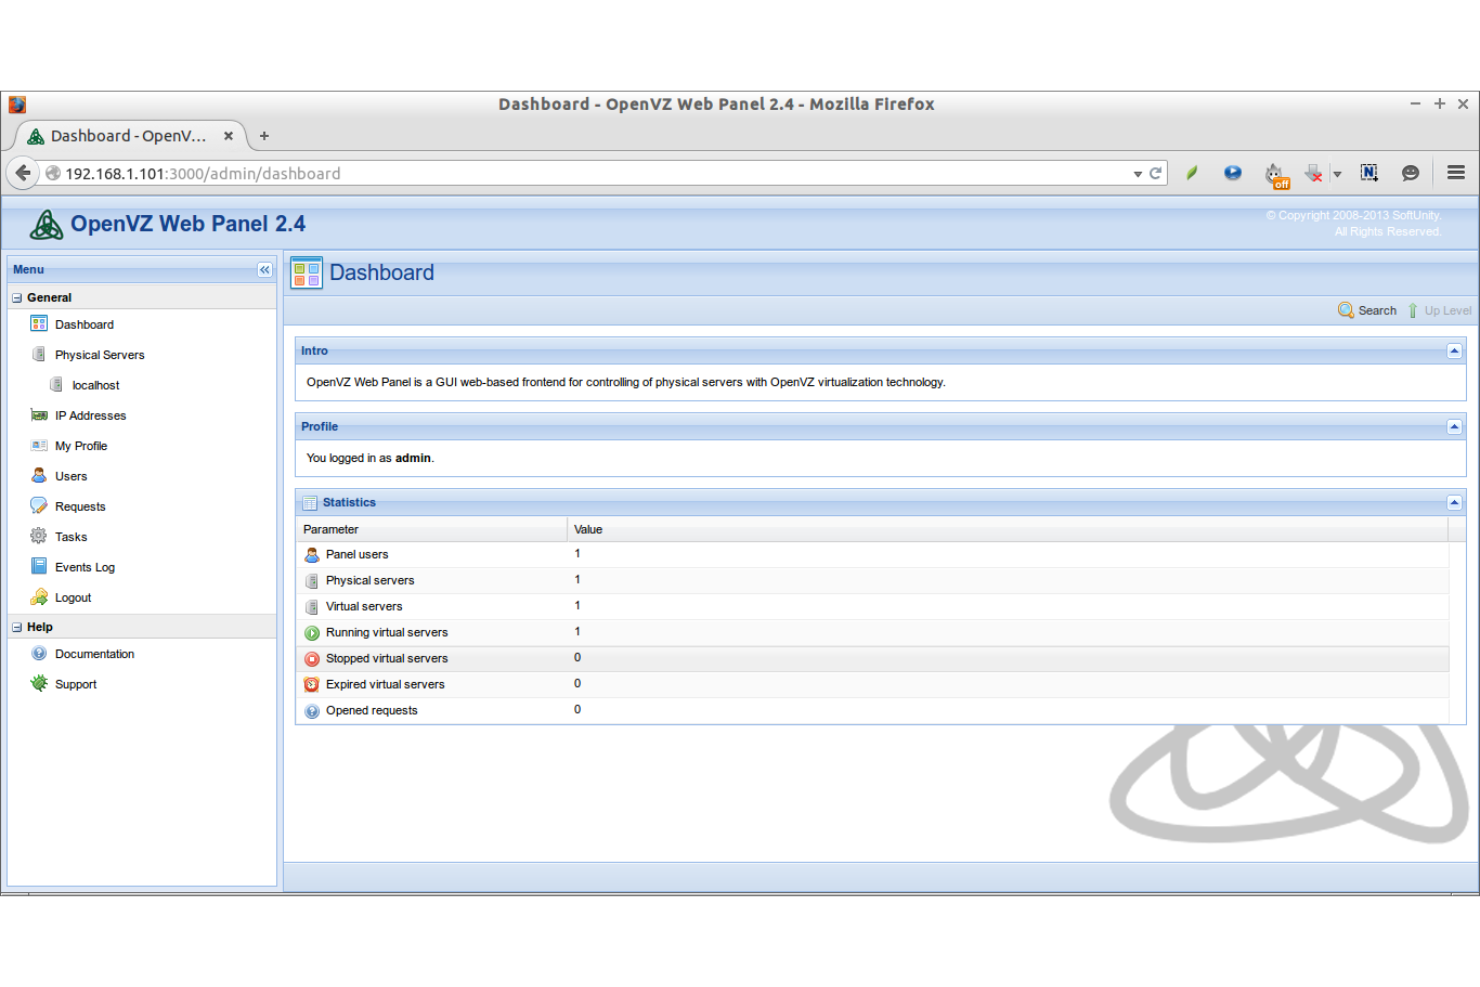
OpenVZ ist eine Open-Source-Virtualisierungslösung auf Container-Basis, die für Linux entwickelt wurde. Sie wird hauptsächlich von Systemadministratoren und Hosting-Anbietern genutzt, um Linux-Serverressourcen effizient zu verwalten und Anwendungen zu isolieren.
Warum es eine gute Docker-Alternative ist: Es bietet Systemvirtualisierung für Linux, sodass Sie mehrere isolierte Instanzen auf einem einzigen physischen Server ausführen können. OpenVZ ermöglicht ein effizientes Ressourcenmanagement, was für die Optimierung der Serverauslastung entscheidend ist. Mit seinem Fokus auf Linux-Umgebungen bietet OpenVZ eine schlanke Lösung zur Serverkonsolidierung. Die Fähigkeit, mehrere Instanzen auf einem Server zu verwalten, macht es ideal für Hosting- und Entwicklungsumgebungen, in denen Ressourceneffizienz im Vordergrund steht.
Hervorstechende Funktionen & Integrationen:
Funktionen beinhalten Live-Migration, wodurch Sie Container ohne Ausfallzeiten zwischen Servern verschieben können. OpenVZ stellt Werkzeuge zum Ressourcenmanagement zur Verfügung, mit denen Sie CPU, Arbeitsspeicher und Festplattenspeicher genau zuweisen können. Es bietet außerdem Checkpointing, womit Sie den Status eines Containers speichern und später wiederherstellen können.
Integrationen umfassen CentOS, Debian, Ubuntu, Fedora, Red Hat Enterprise Linux, OpenVZ Web Panel, Proxmox VE, SolusVM, Virtualizor und WHMCS.
Pros and Cons
Pros:
- Effizientes Ressourcenmanagement
- Unterstützt Live-Migration
- Schlank für Serverkonsolidierung
Cons:
- Auf Linux-Betriebssysteme beschränkt
- Kann für Einsteiger komplex sein

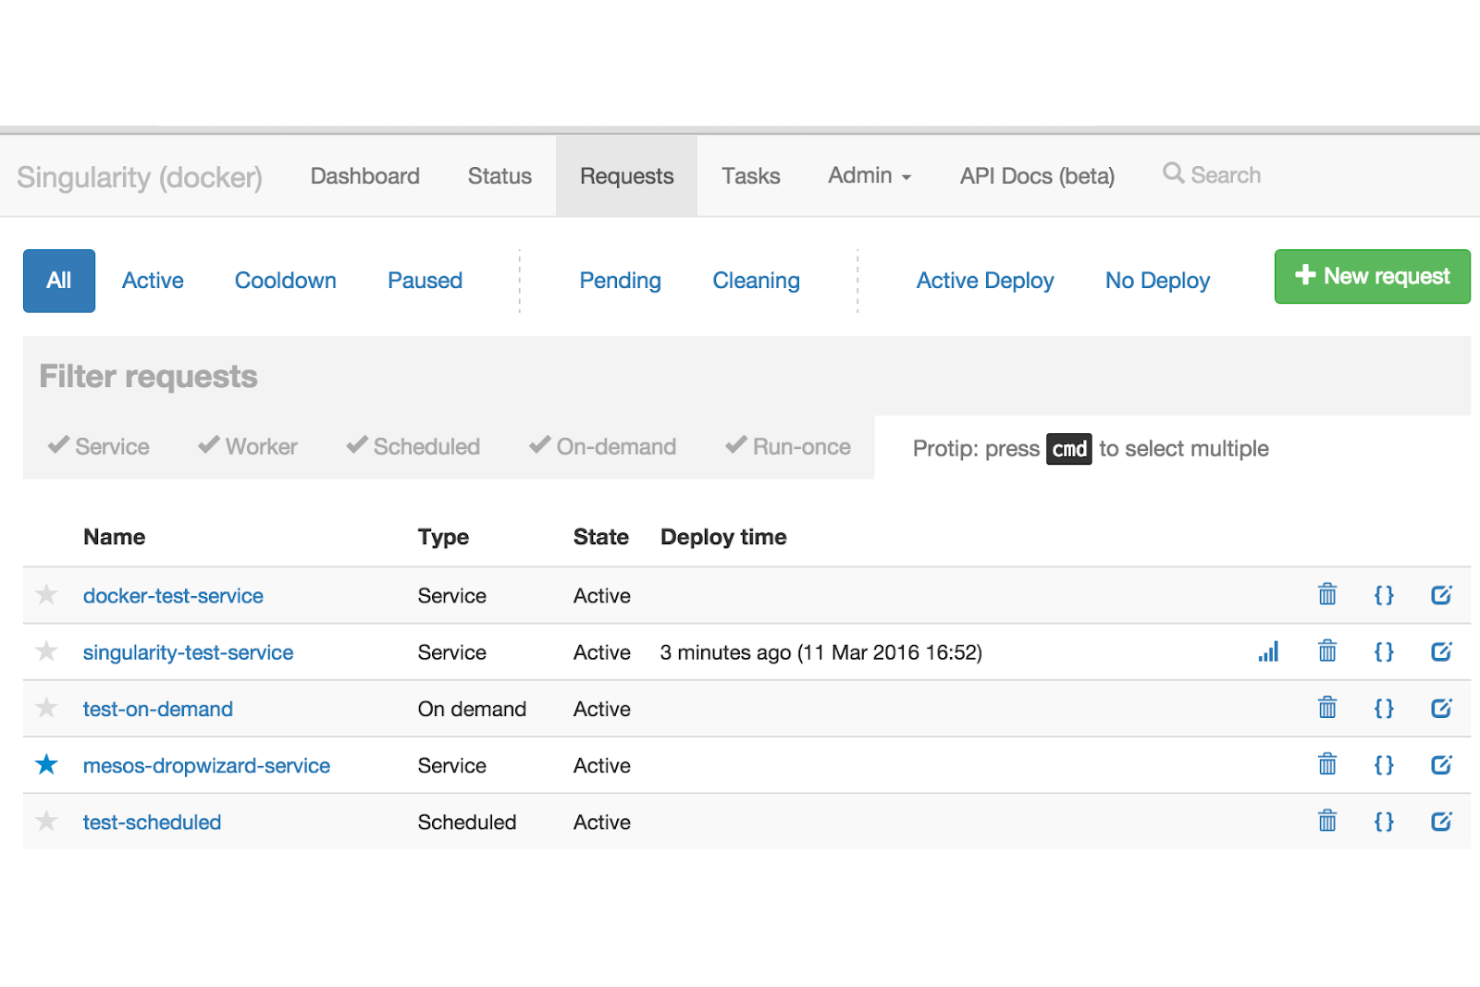
Singularity ist eine Container-Plattform, die speziell für wissenschaftliche und Hochleistungsrechner-Umgebungen (HPC) entwickelt wurde. Sie wird hauptsächlich von Forschern und Wissenschaftlern genutzt, die komplexe Rechenaufgaben effizient und sicher ausführen müssen.
Warum es eine gute Docker-Alternative ist: Singularity ist auf HPC-Umgebungen zugeschnitten und bietet Funktionen, die Docker für das wissenschaftliche Rechnen typischerweise nicht bereitstellt. Es ermöglicht das Ausführen von Containern mit Benutzerrechten, was die Sicherheit in gemeinsam genutzten Umgebungen erhöht. Singularity unterstützt die Portabilität über verschiedene HPC-Systeme hinweg und stellt sicher, dass Ihre Anwendungen überall konsistent ausgeführt werden können. Der Fokus auf die Ausführung ohne Root-Rechte und die einfache Integration in bestehende HPC-Workflows machen es zur bevorzugten Wahl für Forschungsteams.
Herausragende Funktionen & Integrationen:
Funktionen umfassen die Unterstützung für das Ausführen von Containern ohne Root-Rechte, was die Sicherheit erhöht. Singularity bietet Portabilität von Images und sorgt dafür, dass Container ohne Kompatibilitätsprobleme auf unterschiedlichen Systemen verwendet werden können. Es bietet native Unterstützung für MPI (Message Passing Interface), was für verteilte Rechenaufgaben unerlässlich ist.
Integrationen umfassen SLURM, Torque, PBS Professional, HTCondor, Kubernetes, OpenStack, Amazon Web Services, Google Cloud Platform, Microsoft Azure und IBM Cloud.
Pros and Cons
Pros:
- Ideal für Hochleistungsrechnen
- Läuft ohne Root-Rechte
- Unterstützt Portabilität von Images
Cons:
- Komplexe Einrichtung für Anfänger
- Weniger Ressourcen für Nicht-HPC-Umgebungen

CRI-O ist eine leichtgewichtige Container-Laufzeitumgebung, die speziell für Kubernetes-Umgebungen entwickelt wurde. Sie wird hauptsächlich von DevOps-Teams und Systemadministratoren verwendet, um Container in einem Kubernetes-Cluster effizient auszuführen.
Warum es eine gute Docker-Alternative ist: CRI-O ist darauf ausgelegt, nahtlos mit Kubernetes zu integrieren und bietet ein optimiertes, Kubernetes-natives Erlebnis. Es unterstützt die Kubernetes Container Runtime Interface (CRI), sodass Ihr Team Container ohne zusätzlichen Aufwand einfach verwalten kann. Diese enge Integration mit Kubernetes reduziert die Komplexität bei der Verwaltung von Container-Lebenszyklen. Indem sich CRI-O ausschließlich auf Kubernetes konzentriert, bietet es eine spezialisiertere Lösung für Anforderungen der Container-Orchestrierung.
Hervorstechende Funktionen & Integrationen:
Funktionen umfassen die Unterstützung von Open Container Initiative (OCI)-Images, was die Kompatibilität mit einer Vielzahl von Container-Formaten sicherstellt. CRI-O verfolgt einen minimalistischen Ansatz, verringert den Ressourcenverbrauch und verbessert so die Performance. Es unterstützt zudem fortschrittliche Sicherheitsfunktionen, die die Container-Sicherheit erhöhen.
Integrationen umfassen Kubernetes, OpenShift, Red Hat Enterprise Linux, Fedora, CentOS, SUSE Linux, Ubuntu, Google Kubernetes Engine, Amazon EKS und Microsoft Azure.
Pros and Cons
Pros:
- Native Integration mit Kubernetes
- Minimalistisch und effizient
- Unterstützt OCI-Images
Cons:
- Begrenzte Nutzung als Standalone-Lösung
- Erfordert Kenntnisse in Kubernetes
Weitere Docker-Alternativen
Hier finden Sie einige weitere Docker-Alternativen, die es nicht in meine Auswahl geschafft haben, aber dennoch einen Blick wert sind.
- Kata Containers
Am besten geeignet für Sicherheit auf VM-Ebene
- Buildah
Am besten geeignet für das Erstellen von Images ohne Daemons
- Lima
Am besten geeignet für die Verwaltung von Containern unter macOS


Wie ich Docker-Alternativen bewerte
Ich bewerte Docker-Alternativen auf zwei Ebenen: die grundlegenden Funktionen, die jedes Tool bieten muss, und die Unterscheidungsmerkmale, die für Builds ohne Root-Rechte, CI/CD-Pipelines und Produktionscluster wichtig sind.
Grundlegende Funktionen (Voraussetzungen für diese Liste)
Bei der Auswahl der Tools für meine Liste bewerte ich jedes einzelne auf einer Skala von 0 (bietet die Funktionalität nicht) bis 5 (ist in diesem Bereich hervorragend) für jede der unten aufgeführten grundlegenden Funktionen. Anschließend rechne ich die Gesamtpunktzahl des Tools in einen Prozentsatz um. Jedes Tool muss eine Mindestgesamtpunktzahl von 65 % erreichen, um für die Aufnahme berücksichtigt zu werden.
- OCI-Image- und Laufzeitkonformität: Ich prüfe, ob das Tool Container erstellt und ausführt, die den OCI-Spezifikationen entsprechen, damit Images ohne Konvertierungsprobleme zwischen Tools wie Podman und containerd verschoben werden können.
- Erstellung und Ausführung von Containern: Jedes Tool muss die Erstellung aus einer Dockerfile oder einem gleichwertigen Format sowie die lokale Ausführung von Containern unterstützen – denselben Arbeitsablauf, den man zum Starten einer Entwicklungsumgebung verwenden würde.
- Unterstützung von Image-Registries: Ich bewerte die Unterstützung für das Übertragen und Abrufen von Images über Registries wie Docker Hub, GHCR und private Registries hinweg, einschließlich des Umgangs der einzelnen Tools mit Authentifizierung und der Verwaltung von Zugangsdaten.
- Container-Orchestrierung und Netzwerk: Setups mit mehreren Containern, Netzwerken und Volume-Einhängungen sind hier wichtig – beispielsweise das parallele Ausführen einer Webanwendung, einer Datenbank und eines Caches während der Entwicklung.
- CLI und Entwicklerwerkzeuge: Die CLI sollte die grundlegenden Container-Operationen abdecken und sich für Docker-Nutzer vertraut anfühlen. Tools wie Podman und nerdctl verfolgen hier unterschiedliche Ansätze, und ich prüfe die Befehlsparität.
- Isolations- und Sicherheitsmodell: Ich betrachte das Isolationsmodell, das jedes Tool bietet, sei es die Ausführung ohne Root-Rechte, die Trennung auf VM-Ebene oder die Härtung von Namespaces für die Ausführung nicht vertrauenswürdiger Workloads.
Sobald ich eine Liste von Tools habe, die diese Kriterien erfüllen, prüfe ich, wodurch sich die einzelnen Plattformen voneinander abheben.
Unterscheidungsmerkmale (wodurch sich Anbieter abheben)
So vergleiche ich die verschiedenen Anbieter miteinander:
Herausragende Funktionen
Eine Architektur ohne Root-Rechte und ohne Daemon ist ein wichtiges Unterscheidungsmerkmal – Tools wie Podman und Buildah ermöglichen die Ausführung von Containern ohne einen Hintergrundprozess mit Root-Berechtigungen. Das ist relevant, wenn man innerhalb abgeschotteter CI-Runner erstellt. Ich bewerte außerdem integrierte Funktionen zum Scannen und Signieren von Images, da das Erkennen von CVEs vor dem Übertragen in eine Registry viele nachgelagerte Probleme verhindert. Die Unterstützung von Multi-Architektur-Builds ist ein weiterer Faktor, den ich berücksichtige, insbesondere für Teams, die über einen einzigen Arbeitsablauf sowohl x86- als auch ARM64-Ziele beliefern.
Über die Funktionen hinaus
Die Lizenzierung ist in diesem Bereich von großer Bedeutung. Der Wechsel von Docker Desktop zu kostenpflichtigen Abonnements hat viele Teams dazu veranlasst, Alternativen zu prüfen. Daher achte ich darauf, ob ein Tool eine freizügige Open-Source-Lizenz wie Apache 2.0 oder MIT verwendet. Die Plattformkompatibilität ist ein weiterer Gesichtspunkt – ich prüfe die native Unterstützung für macOS (Apple Silicon), Linux und WSL2, da die meisten Teams in gemischten Umgebungen arbeiten. Auch der Zustand der Community verrät viel: Aktive Entwicklergemeinschaften, häufige Veröffentlichungen und eine solide Migrationsdokumentation von Tools wie Podman oder Lima sind Anzeichen für langfristige Zukunftsfähigkeit.
Warum nach einer Docker-Alternative suchen?
Obwohl Docker eine gute Wahl für Containerisierung und Virtualisierung ist, gibt es mehrere Gründe, warum manche Nutzer nach alternativen Lösungen suchen. Vielleicht suchen Sie nach einer Docker-Alternative, weil:
- Sie eine bessere Kubernetes-Integration benötigen
- Ihr Team erweiterte Sicherheitsfunktionen benötigt
- Sie mit Einschränkungen bei der Ressourceneffizienz konfrontiert sind
- Sie die Einhaltung bestimmter Vorschriften benötigen
- Ihr Projekt mehr Optionen für die Skalierbarkeit erfordert
- Sie nach einer Lösung mit geringeren Gemeinkosten suchen
Wenn Sie sich in einem dieser Punkte wiedererkennen, sind Sie hier genau richtig. Meine Liste enthält mehrere Optionen für Virtualisierungs- und Containerisierungssoftware, die besser für Teams geeignet sind, die mit diesen Herausforderungen bei Docker konfrontiert sind und nach alternativen Lösungen suchen.
Die wichtigsten Funktionen von Docker
Hier sind einige der wichtigsten Funktionen von Docker, die Ihnen dabei helfen, das Angebot mit dem alternativen Lösungen zu vergleichen.
- Einfache und schnellere Konfiguration: Vereinfacht die Systemkonfiguration und ermöglicht Ihnen, Code schneller in verschiedenen Umgebungen bereitzustellen.
- Höhere Produktivität: Vereinfacht technische Konfigurationen und die schnelle Bereitstellung von Anwendungen, wodurch der Ressourcenverbrauch für Ihr Team reduziert wird.
- Anwendungsisolierung: Verwendet Container, um Anwendungen unabhängig voneinander auszuführen und so die Isolierung zwischen Ihren verschiedenen Anwendungen sicherzustellen.
- Swarm: Fungiert als Clustering- und Planungswerkzeug, das mehrere Docker-Hosts als einen einzigen virtuellen Host verwaltet.
- Routing-Mesh: Leitet eingehende Anfragen an Ihre aktiven Container weiter, selbst wenn auf einem Knoten keine Aufgaben ausgeführt werden.
- Dienste: Verwaltet Aufgaben innerhalb eines Clusters und stellt sicher, dass die festgelegten Containerzustände für Ihre Anwendungen beibehalten werden.
- Sicherheitsverwaltung: Ermöglicht die sichere Speicherung von Geheimnissen und die kontrollierte Zugriffsverwaltung für Ihre Dienste, wodurch die Sicherheit erhöht wird.
- Docker Desktop: Eine vollständige lokale Entwicklungsumgebung zum Erstellen, Testen und Ausführen von Containern.
- Ökosystem: Unterstützt ein umfangreiches Ökosystem aus Tools und Integrationen und ermöglicht so Flexibilität und Kompatibilität mit modernen Entwicklungsabläufen.
- Container-Engine: Bietet eine effiziente, leichtgewichtige Laufzeitumgebung zur Verwaltung containerisierter Anwendungen, ausgestattet mit Software zur Container-Orchestrierung.
- Docker Compose: Vereinfacht die Definition und Ausführung von Anwendungen mit mehreren Containern mithilfe einer YAML-Konfigurationsdatei.
- Docker Engine: Die zentrale Komponente, die Docker-Container in verschiedenen Umgebungen effizient ausführt und verwaltet.
- Docker Hub: Ein cloudbasiertes Repository, in dem Benutzer Container-Images speichern, verwalten und teilen können.
- Docker-Images: Vorgefertigte, leichtgewichtige und portable Softwareumgebungen, die die Bereitstellung von Anwendungen vereinfachen.
- Rancher Desktop: Eine Alternative zu Docker Desktop, die Kubernetes- und Containerverwaltung in einer lokalen Entwicklungsumgebung ermöglicht.
- Docker Run: Ein grundlegender Befehl, der Container aus Images ausführt.
- Benutzerfreundlichkeit: Entwickelt, um die Containerisierung zu vereinfachen und sie für Entwickler aller Erfahrungsstufen zugänglich zu machen.
- Leichtgewichtige Alternative: Bietet im Vergleich zu herkömmlichen virtuellen Maschinen eine ressourcenschonende Möglichkeit, Anwendungen auszuführen.
- Software zur Containerverwaltung und Registry: Ermöglicht Benutzern, Container-Images effizient zu speichern, zu verwalten und zu verteilen.
- Namespaces: Bieten eine Prozessisolierung innerhalb von Containern, gewährleisten die Sicherheit und verhindern Anwendungskonflikte.
- Produktionsumgebungen: Optimiert für Skalierbarkeit und Zuverlässigkeit und daher für Unternehmensanwendungen geeignet.
- Root-Zugriff: Steuert administrative Berechtigungen innerhalb von Containern, um die Sicherheit zu erhöhen.
- Sicherheitslücken: Hilft dabei, Sicherheitsrisiken in containerisierten Anwendungen zu erkennen und zu minimieren.
- GitHub-Integration: Vereinfacht DevOps-Abläufe, indem die direkte Interaktion mit Repositorys zum Erstellen und Bereitstellen von Containern ermöglicht wird.
Wie geht es weiter?
Steigern Sie Ihr SaaS-Wachstum und Ihre Führungskompetenzen.
Abonnieren Sie unseren Newsletter und erhalten Sie die neuesten Einblicke von CTOs und angehenden Führungskräften im Technologiebereich.