

Die 10 besten DevOps-Sicherheitswerkzeuge im Test 2026

Auswahl der besten DevOps-Sicherheitstools


Die besten DevOps-Sicherheitstools helfen Teams dabei, Schwachstellen frühzeitig zu erkennen, Risiken in CI/CD-Pipelines zu reduzieren, Sicherheitskontrollen durchzusetzen und Fehlkonfigurationen daran zu hindern, in die Produktionsumgebung zu gelangen. Diese Tools integrieren Sicherheitsprüfungen in Entwicklungs- und Bereitstellungsabläufe, sodass Probleme erkannt werden, bevor sie Ausfälle oder Sicherheitsverletzungen verursachen.
Teams setzen DevOps-Sicherheitstools häufig ein, wenn manuelle Prüfungen Releases verlangsamen, Sicherheitslücken in schnelllebigen Pipelines unbemerkt bleiben oder Konfigurationsfehler Infrastruktur und Anwendungen gefährden. Diese Probleme erhöhen den Aufwand für die Reaktion auf Vorfälle, verzögern Bereitstellungen und führen zu Reibungen zwischen Entwicklungs-, Betriebs- und Sicherheitsteams.
Als Chief Technology Officer mit über 20 Jahren Branchenerfahrung habe ich Dutzende von DevOps-Sicherheitstools in realen Umgebungen getestet und bewertet, um ihre Erkennungsgenauigkeit, Integrationen und Benutzerfreundlichkeit zu beurteilen. Dieser Leitfaden stellt die besten DevOps-Sicherheitstools vor, die Teams dabei helfen, sichere Bereitstellungspipelines aufrechtzuerhalten. Jede Bewertung behandelt die Funktionen, Vor- & Nachteile sowie am besten geeignete Anwendungsfälle, damit Sie das richtige Tool auswählen können.
Warum Sie unseren Software-Bewertungen vertrauen können
Wir testen und bewerten seit 2023 Software. Als Technologie-Führungskräfte wissen wir, wie kritisch und herausfordernd es ist, die richtige Entscheidung bei der Softwareauswahl zu treffen.
Wir investieren viel in gründliche Recherche, um unserer Zielgruppe zu helfen, bessere Kaufentscheidungen zu treffen. Wir haben über 2.000 Tools für verschiedene Technikanwendungsfälle getestet und mehr als 1.000 umfassende Softwarebewertungen geschrieben. Erfahren Sie wie wir transparent bleiben und unsere Methodik der Softwarebewertung.
Zusammenfassung der besten DevOps-Sicherheitstools
Diese Vergleichstabelle fasst die Preisinformationen meiner Auswahl der besten DevOps-Sicherheitstools zusammen und hilft Ihnen dabei, das beste Tool für Ihr Budget und Ihre geschäftlichen Anforderungen zu finden.
| Tool | Best For | Trial Info | Price | ||
|---|---|---|---|---|---|
| 1 | Am besten für statische Anwendungssicherheitstests | Kostenloser Plan verfügbar (bis zu 5 Nutzer) | Ab $65/Monat | Website | |
| 2 | Am besten für KI-DevOps-Integration | Kostenloser Plan verfügbar | Ab $200/Monat | Website | |
| 3 | Am besten für automatisiertes Scanning | 14-tägige kostenlose Testphase + kostenlose Demo verfügbar | Ab $149/Monat | Website | |
| 4 | Am besten geeignet für entwicklerfreundliche Sicherheit | Kostenloser Tarif verfügbar | Ab $25/Produkt/Monat | Website | |
| 5 | Am besten geeignet für Schwachstellenscans | Kostenlose Demo verfügbar | Preis auf Anfrage | Website | |
| 6 | Am besten geeignet für Cloud-native Sicherheit | Kostenlose Demo verfügbar | Preise auf Anfrage | Website | |
| 7 | Am besten geeignet für Open-Source-Compliance | 14-tägige Testphase + kostenloser Tarif verfügbar | Ab $207/Monat | Website | |
| 8 | Beste Option für Echtzeit-Bedrohungserkennung | Kostenlose Demo verfügbar | Preise auf Anfrage | Website | |
| 9 | Am besten geeignet für Containersicherheit | Kostenlose Demo verfügbar | Preise auf Anfrage | Website | |
| 10 | Am besten für die CI/CD-Integration | 14-tägige kostenlose Testversion | Ab $42/Nutzer/Monat | Website |

Bewertungen der besten DevOps-Sicherheitstools
Nachfolgend finden Sie meine ausführlichen Zusammenfassungen der besten DevOps-Sicherheitstools aus meiner Auswahl. Meine Bewertungen bieten einen detaillierten Einblick in die wichtigsten Funktionen, Vor- & Nachteile, Integrationen und idealen Anwendungsfälle jedes Tools, damit Sie das beste Tool finden können.

Am besten für statische Anwendungssicherheitstests
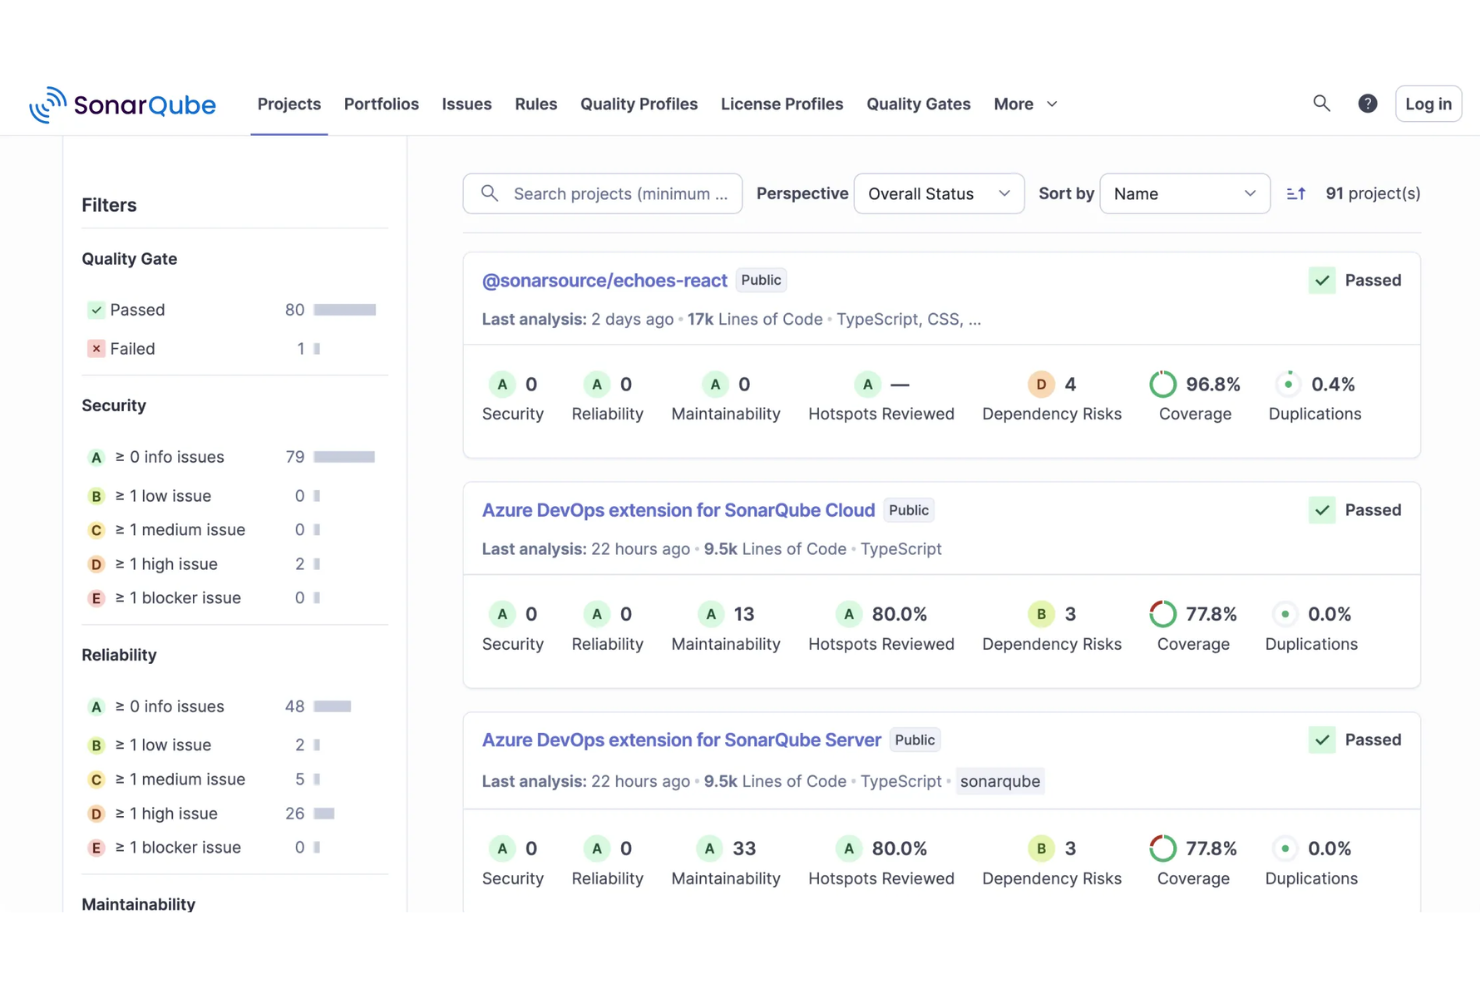
SonarQube ist ideal, wenn Sie großen Wert auf hohe Codequalität und Sicherheitsstandards legen. Egal, ob Sie Entwickler oder Plattformingenieur sind – SonarQube bietet eine umfassende Lösung für gängige Herausforderungen wie das Identifizieren von Schwachstellen und die Einhaltung von Compliance-Anforderungen. Die fortschrittlichen Funktionen helfen, den Entwicklungsprozess zu optimieren, was besonders attraktiv ist, wenn Sie Ihre Sicherheitsmaßnahmen verbessern möchten, ohne bei der Effizienz Kompromisse einzugehen.
Warum ich SonarQube gewählt habe
Ich habe mich für SonarQube wegen seiner leistungsstarken Funktionen für statische Anwendungssicherheitstests (SAST) entschieden, die unerlässlich sind, um Schwachstellen frühzeitig im Entwicklungsprozess zu erkennen und zu beheben. Besonders wertvoll ist die Taint-Analyse, da sie den Fluss nicht vertrauenswürdiger Daten nachverfolgt und Ihrem Team hilft, potenzielle Injektionsschwachstellen wie SQL-Injektionen und Cross-Site Scripting zu identifizieren. Zudem stellt die Secrets-Erkennung von SonarQube sicher, dass sensible Informationen wie API-Schlüssel und Passwörter nicht unbeabsichtigt offengelegt werden – ein wichtiger Aspekt im Bereich DevOps-Sicherheit.
SonarQube Schlüsselfunktionen
Zusätzlich zu seiner herausragenden Sicherheitsanalyse gefällt mir bei SonarQube insbesondere:
- Software Composition Analysis (SCA): Analysiert Drittanbieter-Bibliotheken auf Schwachstellen und Compliance-Probleme und liefert eine vollständige Software-Stückliste (SBOM).
- Infrastructure as Code (IaC) Scanning: Erkennt Fehlkonfigurationen in Tools wie Terraform und Kubernetes und gibt umsetzbare Hinweise zur Behebung.
- Anpassbare Quality Gates: Ermöglichen das Festlegen und Durchsetzen von Mindestqualitätsstandards, um konsistente Codequalität über alle Projekte hinweg sicherzustellen.
- Echtzeit-Feedback: Liefert sofortige Einblicke und Hinweise direkt in IDEs und CI/CD-Pipelines, was hilft, Effizienz und Sicherheit im Arbeitsablauf aufrechtzuerhalten.
SonarQube-Integrationen
Integrationen umfassen GitHub, GitLab, Bitbucket, Azure DevOps, Jenkins, Bamboo, CircleCI, Travis CI, TeamCity und Maven.
Pros and Cons
Pros:
- Bietet Echtzeit-Feedback, um Fehler frühzeitig in der Entwicklung zu erkennen.
- Integriert sich nahtlos in CI/CD-Pipelines und verbessert Workflows.
- Unterstützt über 35 Programmiersprachen für breite Anwendbarkeit.
Cons:
- Die Scanzeiten können bei sehr großen Codebasen lang sein.
- Kann Fehlalarme erzeugen, die eine manuelle Prüfung erfordern.
New Product Updates from SonarQube
SonarQube Cloud Adds DataWeave, Gosu, Groovy, and PowerShell
SonarQube Cloud now supports MuleSoft DataWeave, Gosu, Groovy, and PowerShell, extending deterministic analysis with bug, security, and maintainability checks across existing SCM integrations. For more information, visit SonarQube's official site.
 .

Zeropath
Am besten für KI-DevOps-Integration
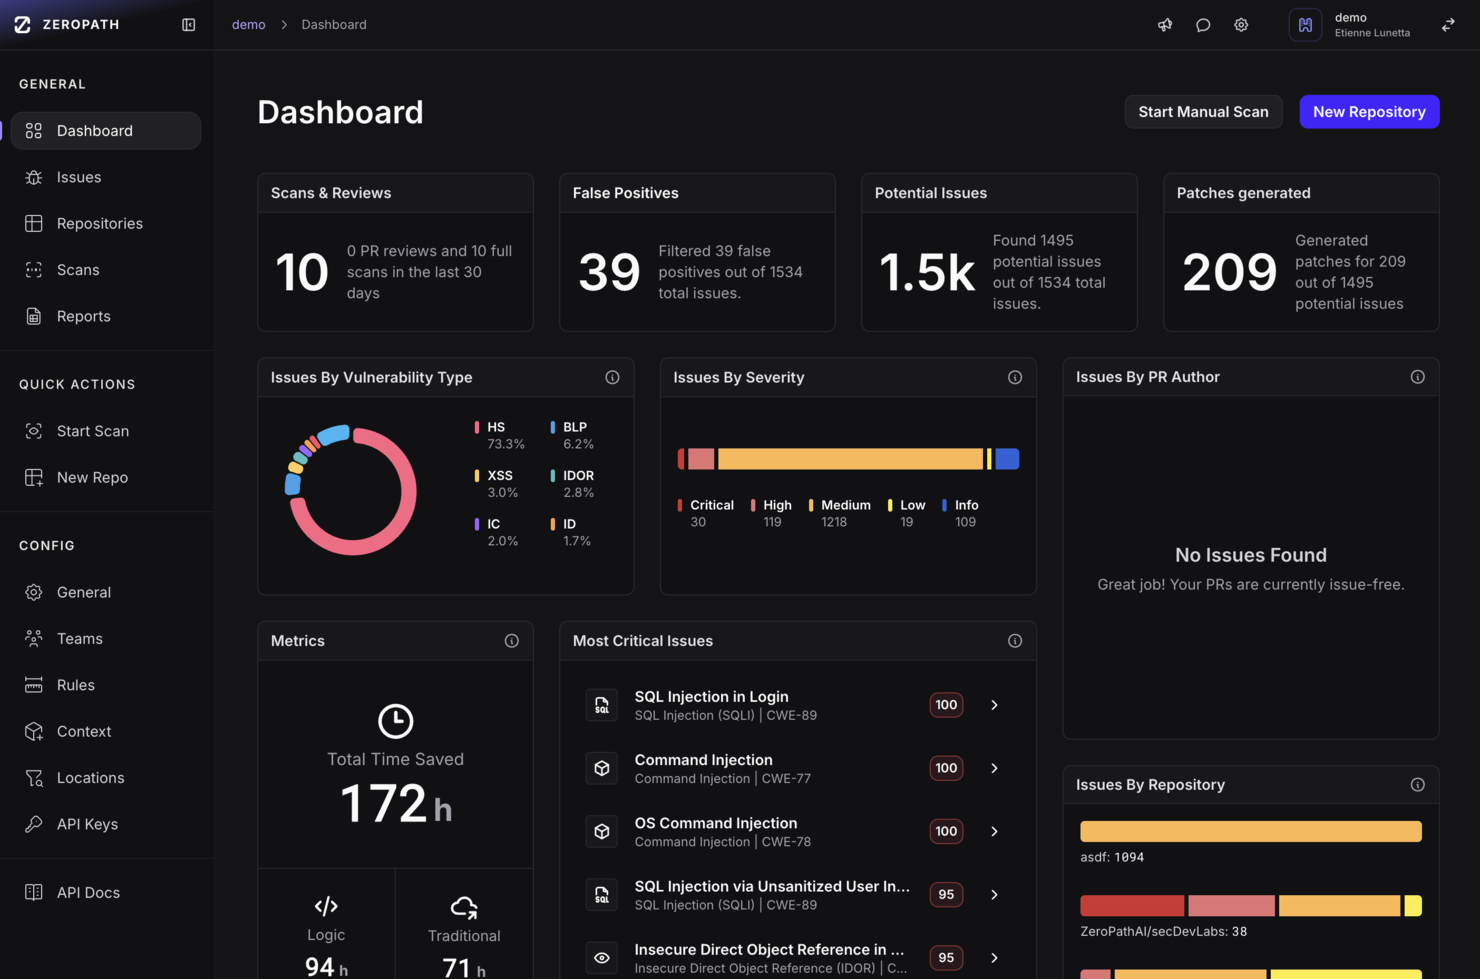
ZeroPath ist eine KI-native Sicherheitsplattform für Code und Anwendungen, die sich nahtlos in Ihren DevOps-Workflow einfügt – besonders wenn Sie Code-Repositories und CI/CD-Pipelines verwalten und möchten, dass die Sicherheit mit Ihren Releases Schritt hält. Mit Fokus auf entwicklerorientierte Workflows und relevante Schwachstellenerkennung richtet sie sich an DevOps-Ingenieure, App-Sicherheitsteams und Engineering Manager in schnelllebigen Software-Teams, die Überraschungen in späten Entwicklungsphasen vermeiden und Sicherheit frühzeitig integrieren wollen.
Warum ich ZeroPath gewählt habe
Ich habe ZeroPath wegen seiner einzigartigen Fähigkeit ausgewählt, KI-gestützte Erkenntnisse mit DevOps-Prozessen zu verbinden – entscheidend, um Sicherheit zu gewährleisten, ohne die Entwicklung zu verlangsamen. Die umfassende Schwachstellenerkennung ermöglicht es, Sicherheitsprobleme zu erkennen, bevor sie kritisch werden, während das kontextbezogene Triage-System den Fokus auf die wichtigsten Bedrohungen lenkt. Darüber hinaus bieten die Echtzeit-Sicherheitsmetriken von ZeroPath kontinuierliches Monitoring, wodurch Ihr Team Code sicher und zügig bereitstellen kann.
ZeroPath Hauptfunktionen
Neben den Kernfunktionen habe ich weitere Merkmale gefunden, die die Sicherheitslage Ihres Teams stärken:
- Software Composition Analysis (SCA): Mit dieser Funktion werden Schwachstellen in Drittanbieter-Abhängigkeiten im Code aufgedeckt und gemanagt.
- Erkennung von Infrastructure as Code (IaC): Damit können Sie Sicherheitsprobleme in Ihren Infrastruktur-Konfigurationen erkennen und beheben.
- Automatisierte Compliance-Berichte: Stellt automatisierte Berichte bereit, damit Ihre Anwendungen branchenspezifische Compliance-Standards erfüllen.
- Benutzerdefinierte Code-Richtlinien: Sie können Regeln in natürlicher Sprache definieren, die ZeroPath über alle Repositories hinweg durchsetzt, damit Ihr Team einheitliche Standards wahrt.
ZeroPath Integrationen
Integrierbar sind unter anderem GitHub, GitLab, Bitbucket, Azure DevOps; API-Dokumentation für individuelle Integrationen ist verfügbar.
Pros and Cons
Pros:
- Erstellt KI-gestützte Code-Patches, um die Behebung von Problemen zu beschleunigen.
- Übersichtliches Dashboard und Metriken zur Überwachung der Sicherheitslage über verschiedene Repositories hinweg.
- Unterstützt gemischte Umgebungen (SAST, SCA, IaC, Secrets) in einer Plattform, wodurch Tool-Wildwuchs vermieden wird.
Cons:
- Könnte für kleine Teams, die nur grundlegende Schwachstellenscans benötigen, zu umfangreich sein.
- Wie bei jedem KI-basierten Tool muss die Automatisierung (Patch-Erstellung, Triage) überprüft werden, bevor man ihr voll vertraut.
Intruder
Am besten für automatisiertes Scanning
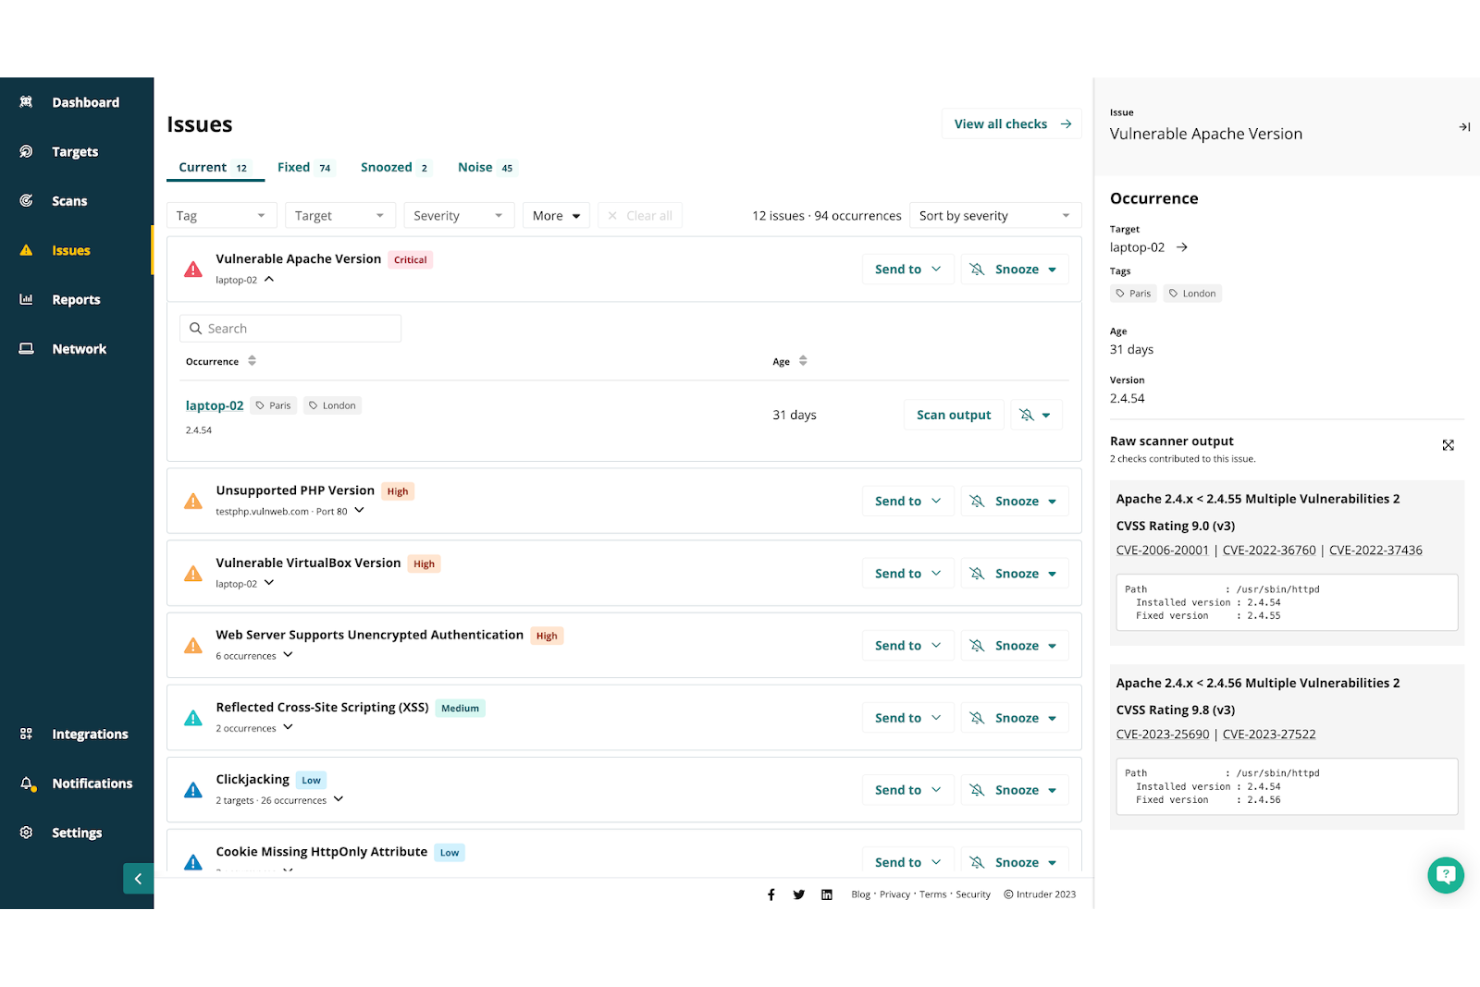
Intruder ist ein Cybersicherheits-Tool, das für automatisiertes Schwachstellen-Scanning entwickelt wurde und IT- sowie Sicherheitsteams unterstützt. Es hilft dabei, Schwachstellen in Ihren Systemen zu identifizieren und liefert umsetzbare Erkenntnisse zur Behebung.
Warum ich Intruder ausgewählt habe: Das Tool ist auf automatisiertes Scanning spezialisiert und daher ideal für Teams, die eine kontinuierliche Sicherheitsüberwachung suchen. Intruder liefert proaktive Benachrichtigungen und detaillierte Schwachstellenberichte, mit denen Ihr Team Sicherheitsprobleme priorisieren und beheben kann. Durch regelmäßige Sicherheitsupdates schützt die Plattform Ihre Systeme vor den neuesten Bedrohungen. Außerdem wird die Einhaltung mehrerer Branchenstandards überprüft.
Herausragende Funktionen & Integrationen:
Funktionen umfassen kontinuierliche Überwachungsmöglichkeiten, die Ihre Systeme dauerhaft im Blick behalten. Intruder bietet außerdem detaillierte Risikoanalyseberichte, die Ihnen helfen, potenzielle Bedrohungen zu verstehen. Die Compliance-Prüfungen des Tools stellen sicher, dass Sie Branchenvorschriften und Standards erfüllen.
Integrationen umfassen AWS, Google Cloud Platform, Microsoft Azure, Slack, Jira, ServiceNow, Splunk, PagerDuty, Datadog und Microsoft Teams.
Pros and Cons
Pros:
- Kontinuierliches Schwachstellen-Scanning und Monitoring
- Einfache Integration mit Cloud-Plattformen wie AWS, Azure und GCP
- Benutzerfreundliche Oberfläche für effiziente Abläufe
Cons:
- Begrenzte Anpassungsmöglichkeiten für fortgeschrittene Nutzer
- Kann in dynamischen Umgebungen zu überflüssigen Benachrichtigungen führen
New Product Updates from Intruder
Intruder Launches On-Demand AI Pentesting for Web Apps
Intruder adds on-demand AI pentesting for web applications, allowing teams to launch assessments in minutes and receive audit-ready reports on the same day. For more information, visit Intruder’s official site.
 .
Snyk
Am besten geeignet für entwicklerfreundliche Sicherheit
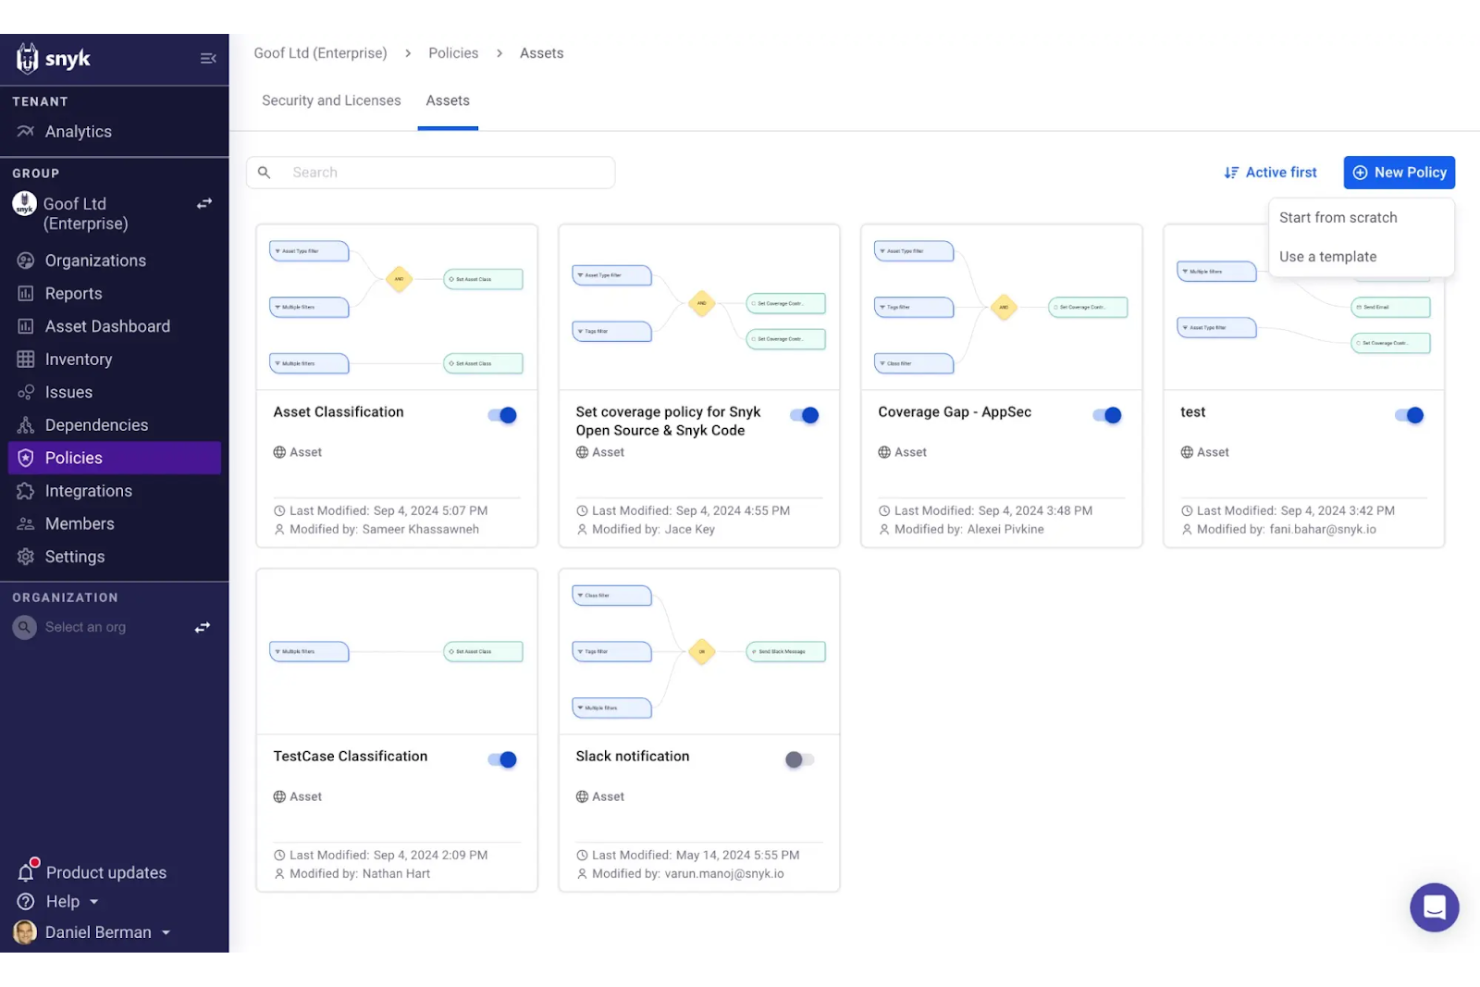
Snyk ist eine Sicherheitsplattform, die Entwicklern hilft, Schwachstellen in Open-Source-Bibliotheken und Containern zu finden und zu beheben. Sie richtet sich an Entwicklungsteams, die Sicherheitspraktiken direkt in ihre Arbeitsabläufe integrieren möchten, ohne die Produktivität zu beeinträchtigen.
Warum ich Snyk ausgewählt habe: Snyk bietet einen entwicklerfreundlichen Ansatz für Sicherheit und lässt sich nahtlos in bestehende Workflows integrieren. Snyk ermöglicht eine Echtzeit-Erkennung von Schwachstellen, sodass Ihr Team Probleme bereits beim Programmieren beheben kann. Die umfassende Schwachstellendatenbank sorgt dafür, dass Sie stets gegen die neuesten Bedrohungen geschützt sind. Die automatisierten Fix-Pull-Requests des Tools erleichtern eine schnelle und effektive Behebung von Problemen.
Hervorstechende Funktionen & Integrationen:
Funktionen beinhalten eine detaillierte Schwachstellendatenbank, die über potenzielle Bedrohungen informiert. Snyk bietet zudem umsetzbare Sicherheitseinblicke, mit deren Hilfe Sie Schwachstellen priorisieren und effizient beheben können. Mit den Richtlinienverwaltungs-Tools der Plattform können Sie Sicherheitsstandards in all Ihren Projekten durchsetzen.
Integrationen umfassen GitHub, GitLab, Bitbucket, Jenkins, Azure DevOps, Jira, Slack, AWS, Docker und Kubernetes.
Pros and Cons
Pros:
- Echtzeit-Erkennung und Behebung von Schwachstellen
- Nahtlose Integration mit gängigen Entwicklungstools und Workflows
- Umfassende Abdeckung für Code, Open-Source-Abhängigkeiten, Container und Infrastruktur als Code
Cons:
- Potenzial für Fehlalarme bei der Schwachstellenerkennung
- Begrenzte Unterstützung für weniger verbreitete Programmiersprachen

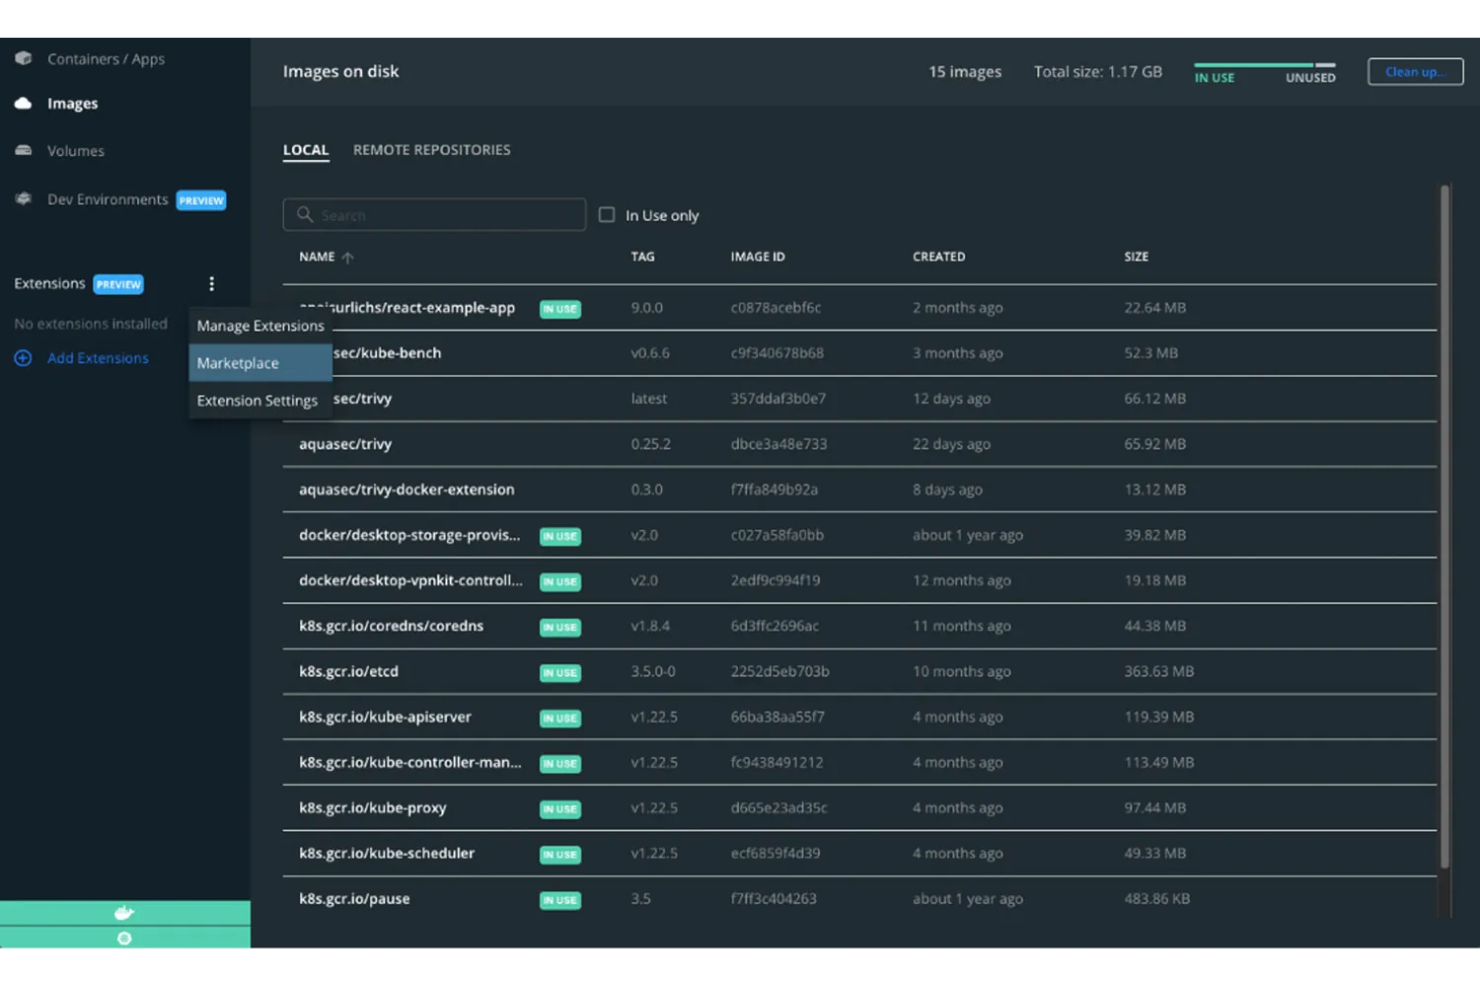
Trivy ist ein Sicherheitstool, das für das Scannen von Schwachstellen in Containern, Dateisystemen und Git-Repositorien entwickelt wurde. Es richtet sich hauptsächlich an DevOps-Teams, die Sicherheitsrisiken effizient erkennen und verwalten möchten.
Warum ich Trivy ausgewählt habe: Trivy überzeugt durch gründliche Schwachstellenscans, die eine umfassende Bewertung von Container-Images ermöglichen. Die schnelle Einrichtung und Durchführung von Scans macht es für Teams jeder Größe zugänglich. Die Fähigkeit des Tools, verschiedene Schwachstellen zu erkennen, sorgt dafür, dass Ihre Projekte sicher bleiben. Außerdem unterstützt es mehrere Betriebssysteme und Plattformen.
Herausragende Funktionen & Integrationen:
Funktionen sind unter anderem umfangreiche Schwachstellendatenbanken, die Sie über die neuesten Bedrohungen auf dem Laufenden halten. Trivy bietet außerdem anpassbare Scan-Optionen, sodass Sie gezielt auf bestimmte Problembereiche eingehen können. Die benutzerfreundliche Oberfläche vereinfacht den Scan-Prozess und erleichtert die Einführung im Team.
Integrationen umfassen Docker, Kubernetes, GitHub Actions, GitLab CI, CircleCI, Jenkins, Travis CI, AWS, Azure und die Google Cloud Platform.
Pros and Cons
Pros:
- Umfangreiche Schwachstellendatenbanken
- Schnelle Einrichtung und Scans
- Unterstützt mehrere Plattformen
Cons:
- Eingeschränkte Offline-Funktionalität
- Erfordert regelmäßige Updates

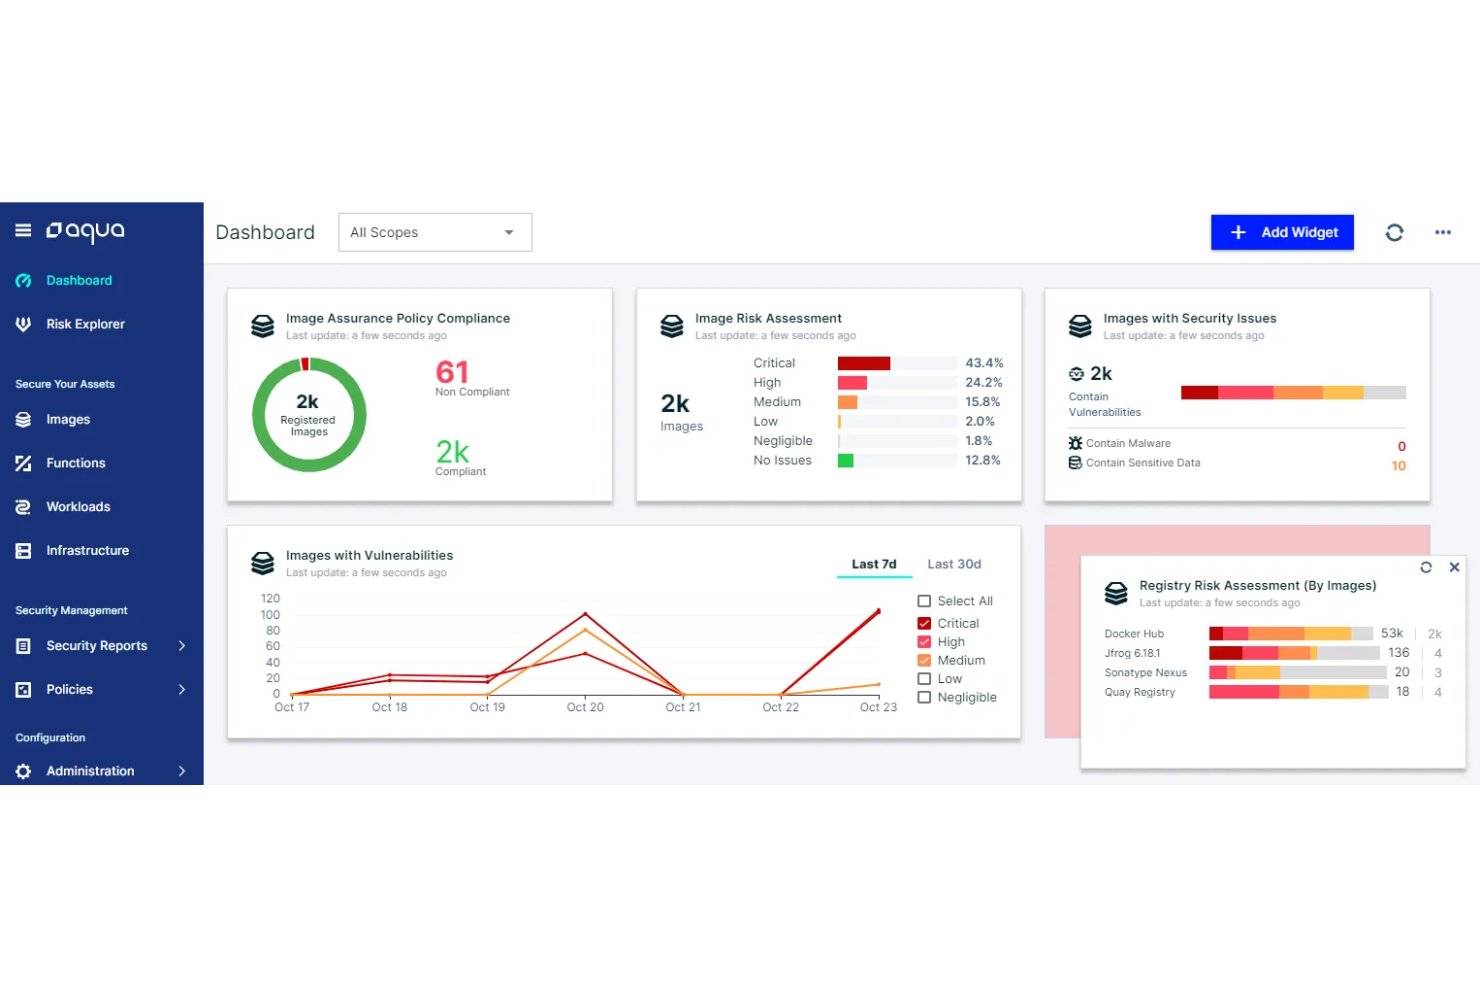
Aqua ist eine Sicherheitsplattform, die cloud-native Anwendungen schützt und sowohl DevOps-Teams als auch Sicherheitsexperten unterstützt. Sie bietet umfassenden Schutz für Container, serverlose Funktionen und andere cloud-native Technologien.
Warum ich Aqua ausgewählt habe: Das Tool bietet speziell für containerisierte Umgebungen zugeschnittene Cloud-native Sicherheit. Aqua ermöglicht Laufzeitschutz und Schwachstellenmanagement, sodass Ihre Anwendungen während ihres gesamten Lebenszyklus sicher bleiben. Es beinhaltet das Scannen von Images, um Schwachstellen bereits im Entwicklungsprozess zu erkennen. Die richtliniengesteuerten Sicherheitskontrollen der Plattform helfen Ihrem Team, die Einhaltung von Industriestandards sicherzustellen.
Hervorstechende Funktionen & Integrationen:
Funktionen umfassen die Echtzeit-Erkennung von Bedrohungen, die Ihre Anwendungen während der Laufzeit schützt. Aqua bietet zudem detaillierte Prüfprotokolle, die Einblick in Sicherheitsereignisse und Vorfälle geben. Die automatisierten Compliance-Prüfungen gewährleisten, dass Ihr Team regulatorische Anforderungen ohne manuellen Aufwand erfüllt.
Integrationen umfassen Docker, Kubernetes, AWS, Azure, Google Cloud Platform, Red Hat OpenShift, Jenkins, GitHub, GitLab und Bitbucket.
Pros and Cons
Pros:
- Umfassender Schutz für cloud-native Anwendungen
- Erweitertes Schwachstellenmanagement über den gesamten Softwarelebenszyklus
- Integration mit gängigen CI/CD-Pipelines
Cons:
- Mögliche Performance-Einbußen bei tiefgehenden Scans
- Kann für komplexe Umgebungen Anpassungen erfordern

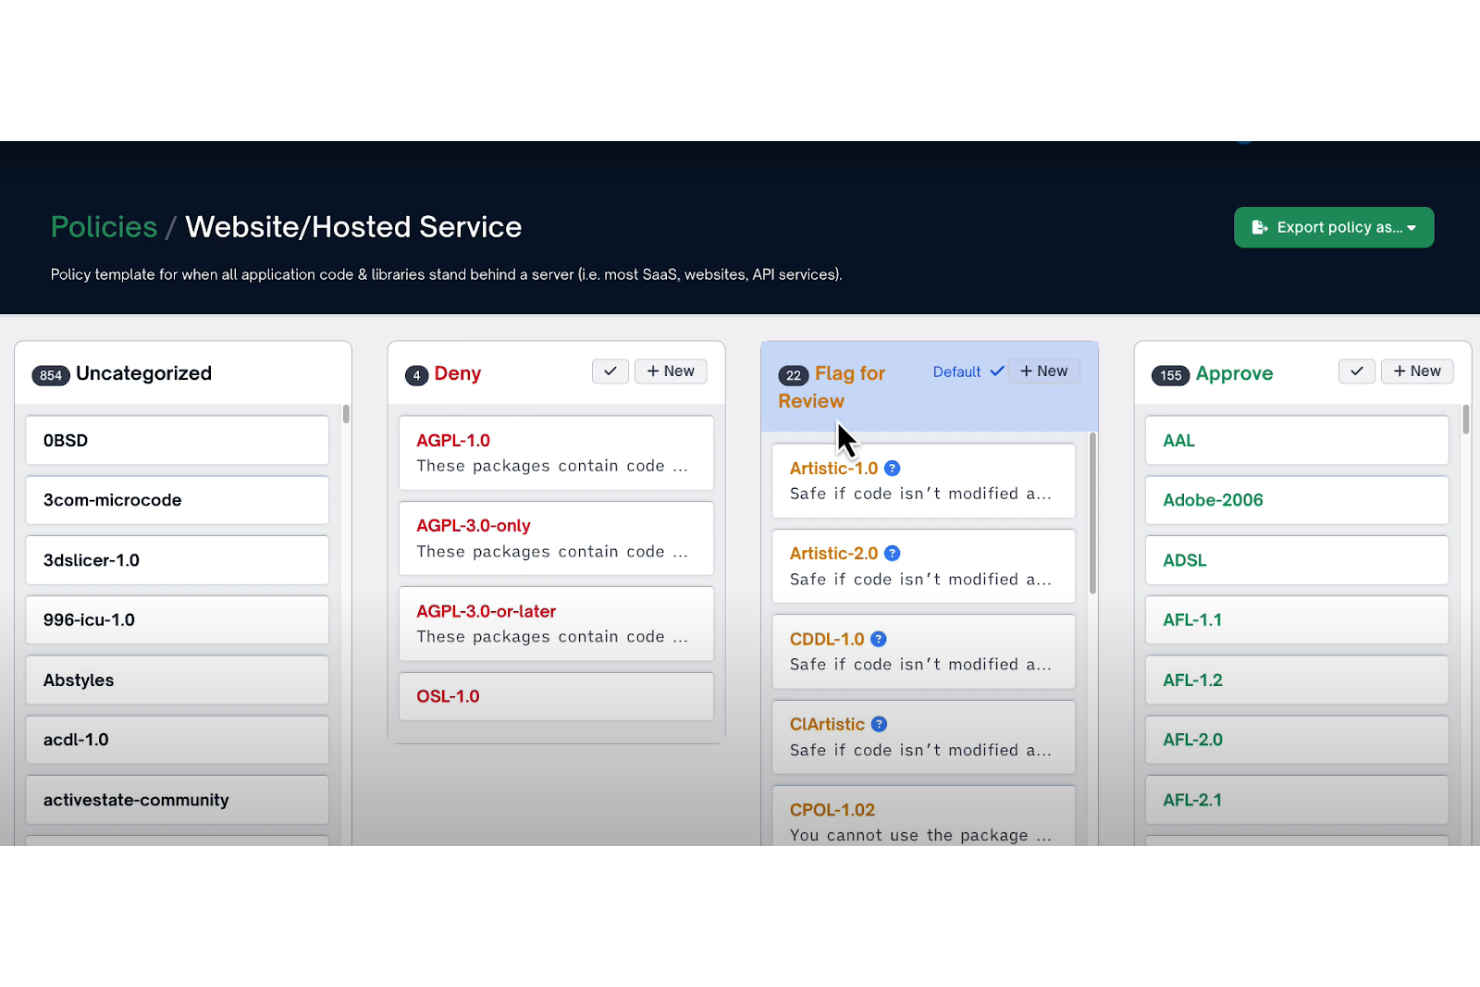
FOSSA ist ein Compliance-Management-Tool, das für Entwicklungsteams entwickelt wurde, die Open-Source-Software verwenden. Es hilft Nutzern, die Lizenzkonformität und Sicherheitstests ihrer Softwareprojekte zu automatisieren.
Warum ich FOSSA ausgewählt habe: Es bietet Open-Source-Compliance und ermöglicht automatisierte Lizenz-Erkennung sowie Risikobewertung. Ihr Team kann Open-Source-Abhängigkeiten mithilfe seiner umfassenden Berichte und Warnmeldungen effektiv verwalten. Das kontinuierliche Monitoring von FOSSA stellt sicher, dass Sie mit sich ändernden gesetzlichen Anforderungen konform bleiben. Zudem liefert es detaillierte Prüfpfade, die bei Compliance-Audits von Wert sind.
Herausragende Funktionen & Integrationen:
Funktionen umfassen die Analyse von Abhängigkeiten in Echtzeit, sodass Sie Änderungen in Ihren Open-Source-Bibliotheken nachverfolgen können. Zusätzlich bietet es anpassbares Richtlinien-Management, mit dem Sie spezifische Regeln und Warnmeldungen definieren können. Das Tool stellt umfassende Dashboards zur Verfügung, die Compliance- und Sicherheitsstatus visualisieren.
Integrationen sind verfügbar für GitHub, GitLab, Bitbucket, Jira, Slack, Azure DevOps, Docker, Jenkins, npm und Maven.
Pros and Cons
Pros:
- Umfassendes Management der Einhaltung von Open-Source-Lizenzen
- Automatisierte Nachverfolgung und Analyse von Abhängigkeiten
- Integration mit wichtigen CI/CD-Tools
Cons:
- Die Genauigkeit der Abhängigkeitsdaten kann variieren
- Begrenzte Unterstützung für benutzerdefinierte Lizenzrichtlinien

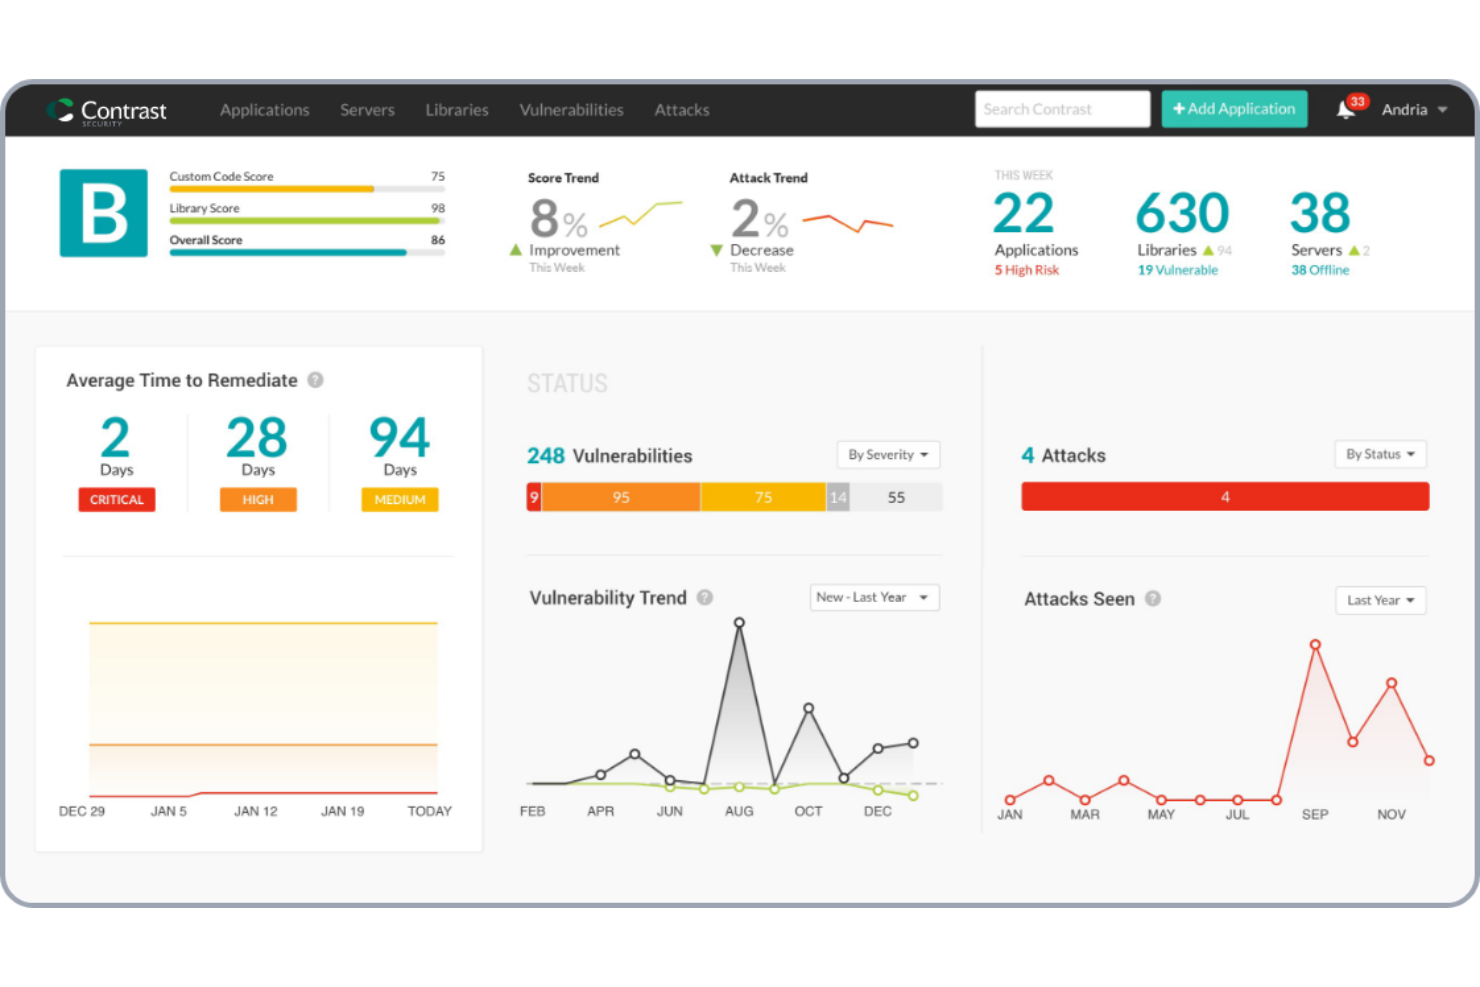
Contrast Security ist eine Anwendungssicherheitsplattform, die für Entwickler- und Sicherheitsteams entwickelt wurde. Sie bietet Echtzeit-Bedrohungserkennung und Anwendungsschutz, wodurch die Sicherheit erhöht wird, ohne die Entwicklungsprozesse zu verlangsamen.
Warum ich Contrast Security ausgewählt habe: Der Schwerpunkt liegt auf Echtzeit-Bedrohungserkennung, sodass Ihr Team Risiken identifizieren und beheben kann, sobald sie auftreten. Die Funktion für interaktive Anwendungssicherheitstests (IAST) scannt Anwendungen kontinuierlich zur Laufzeit auf Schwachstellen. So sind Sie sofort über Sicherheitsprobleme informiert. Die selbstschützenden Funktionen blockieren Angriffe automatisch und bieten eine zusätzliche Sicherheitsebene.
Hervorstechende Funktionen & Integrationen:
Funktionen umfassen kontinuierliches Anwendungsmonitoring, das hilft, die Sicherheit während des gesamten Entwicklungszyklus aufrechtzuerhalten. Contrast Security liefert auch detaillierte Einblicke in Schwachstellen, sodass potenzielle Probleme schnell adressiert werden können. Die automatisierte Durchsetzung von Richtlinien sorgt für Sicherheitsstandards über alle Anwendungen hinweg.
Integrationen umfassen Jenkins, Jira, Slack, GitHub, GitLab, Bitbucket, Splunk, AWS, Azure und Google Cloud Platform.
Pros and Cons
Pros:
- Echtzeit-Erkennung von Schwachstellen
- Nahtlose Integration in CI/CD-Pipelines
- Automatisierte Sicherheitsbewertungen
Cons:
- Potenzielle Integrationsprobleme mit bestehenden Tools
- Möglicher Performance-Overhead

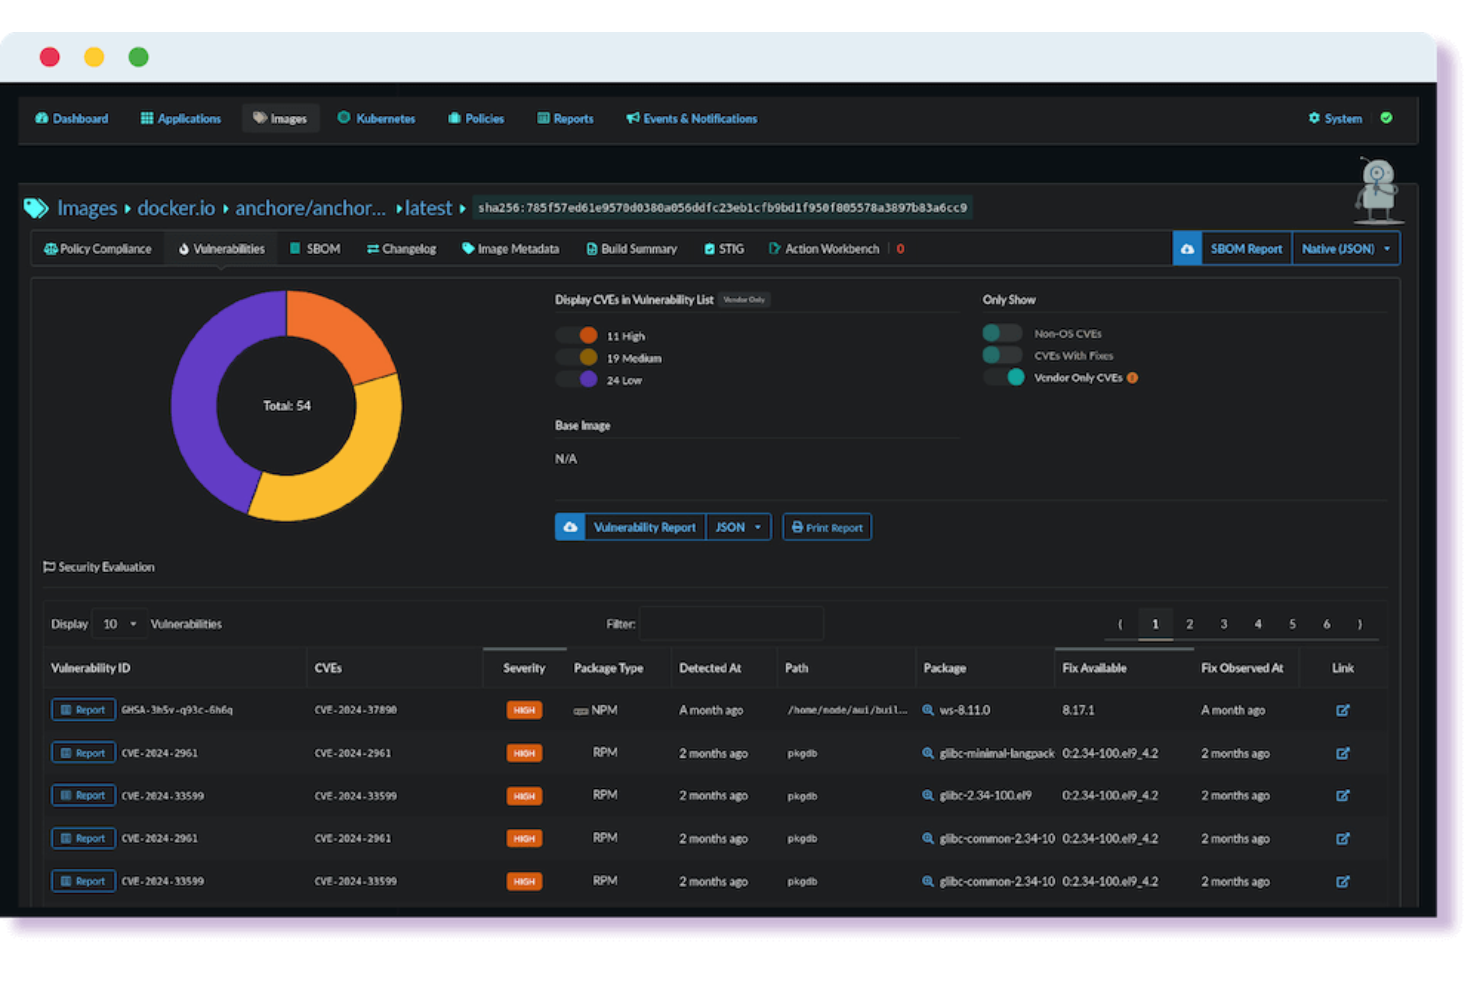
Anchore ist ein DevSecOps-Tool, das sich auf Containersicherheit konzentriert und in erster Linie für Entwicklungs- und Sicherheitsteams entwickelt wurde. Es hilft dabei, Schwachstellen zu verwalten und die Einhaltung von Vorschriften in containerisierten Anwendungen zu gewährleisten.
Warum ich Anchore gewählt habe: Der starke Fokus auf Containersicherheit macht es für Teams, die Docker und Kubernetes einsetzen, besonders wertvoll. Anchore bietet detaillierte Sicherheitsrichtlinien und Schwachstellen-Scans, die speziell für Containerumgebungen entwickelt wurden. Die Fähigkeit des Tools, Compliance-Richtlinien durchzusetzen, stellt sicher, dass Ihre Container sicher sind und den Branchenstandards entsprechen. Zusätzlich bietet es Echtzeit-Benachrichtigungen bei erkannten Sicherheitsproblemen.
Herausragende Funktionen & Integrationen:
Funktionen umfassen detaillierte Möglichkeiten zur Image-Inspektion, mit denen Schwachstellen auf verschiedenen Ebenen erkannt werden können. Anchore führt Compliance-Prüfungen durch, um sicherzustellen, dass Ihre Container regulatorischen Vorgaben entsprechen. Außerdem bietet das Tool anpassbare Sicherheitsrichtlinien, sodass Sie spezifische Regeln für Ihre Containerumgebungen definieren können.
Integrationen umfassen Jenkins, Kubernetes, Docker, GitHub, GitLab, Bitbucket, AWS, Azure, Google Cloud Platform und Red Hat OpenShift.
Pros and Cons
Pros:
- Umfassendes Scannen von Container-Images
- Unterstützt die Erstellung von SBOM (Software Bill of Materials)
- Integration mit CI/CD-Pipelines und Orchestrierungs-Tools
Cons:
- Fehlalarme können manuelle Überprüfung erfordern
- Eingeschränkte Funktionalität in isolierten Umgebungen

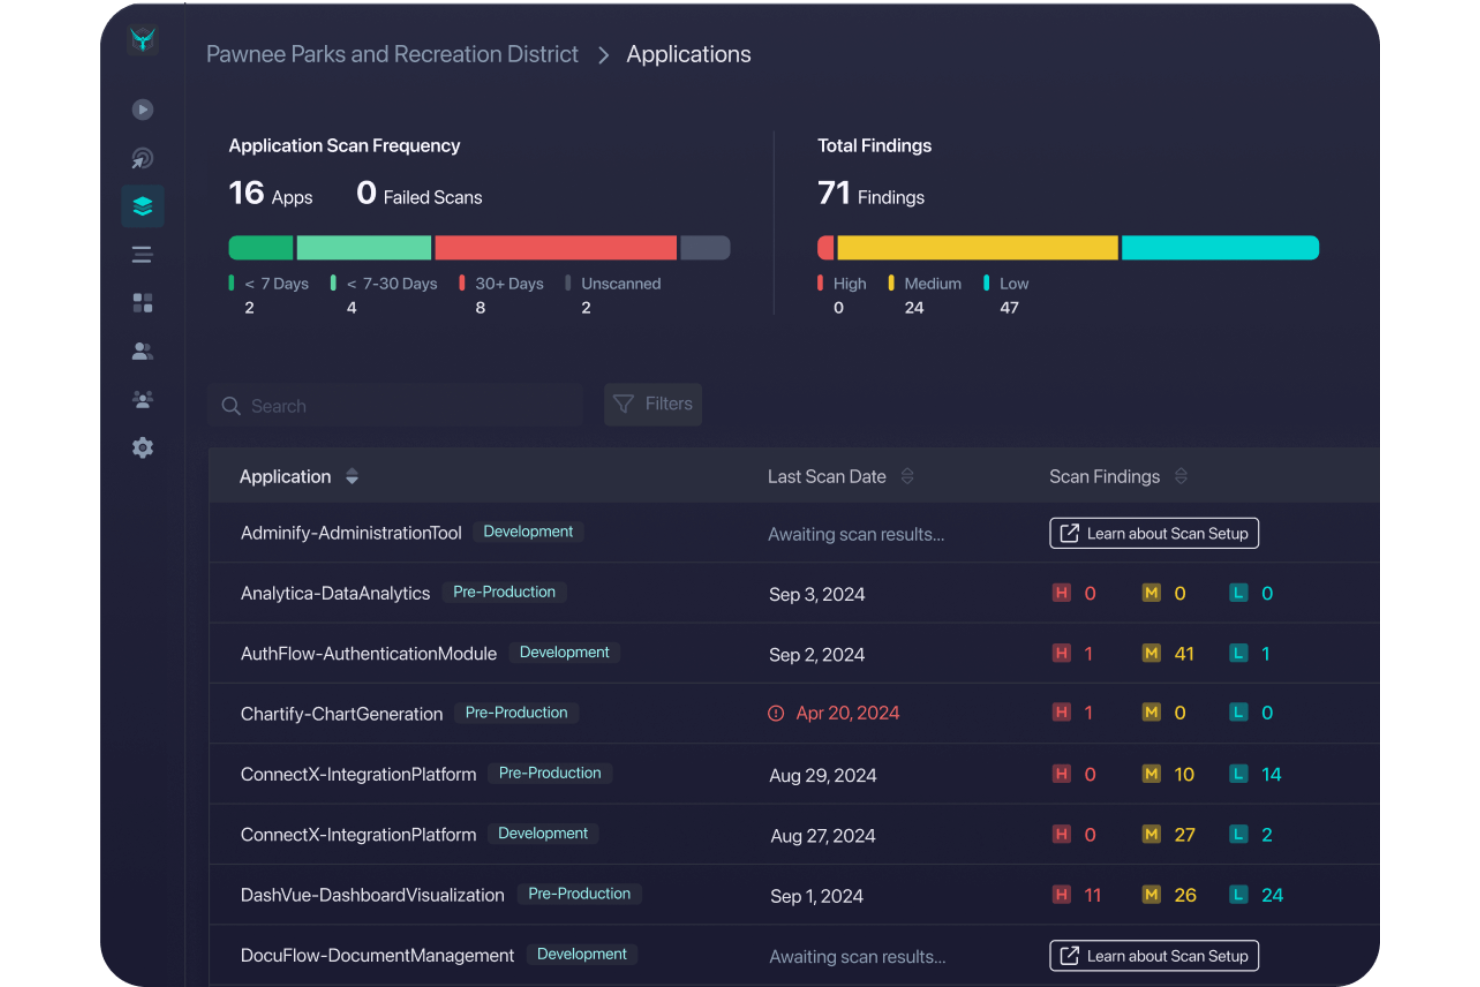
StackHawk ist ein DevSecOps-Tool, das Sicherheitstests innerhalb von CI/CD-Workflows automatisiert. Es richtet sich in erster Linie an Engineering-Teams, die die Anwendungssicherheit verbessern möchten, indem sie Schwachstellen frühzeitig erkennen.
Warum ich StackHawk gewählt habe: Das Tool überzeugt durch seine CI/CD-Integration und ermöglicht automatisierte AppSec-Tests bei jedem Pull-Request. Es unterstützt Docker-basierte Scans und arbeitet hervorragend mit Microservices und APIs, einschließlich REST und GraphQL. Diese Eigenschaften machen es zu einer starken Wahl für Teams, die Sicherheit nahtlos in ihre Entwicklungsprozesse integrieren wollen.
Herausragende Funktionen & Integrationen:
Zu den Funktionen gehören API-Erkennung, zentrales Sicherheitsmanagement und automatisierte Tests auf Schwachstellen wie denen in den OWASP Top 10. Das Tool bietet zudem eine schnelle Einrichtung und zügiges Scannen, wodurch Ihr Team Zeit spart.
Integrationen umfassen GitHub, Snyk, AWS, Atlassian, GitLab, Jenkins, Bitbucket, Azure DevOps, CircleCI und Travis CI.
Pros and Cons
Pros:
- Nahtlose Integration mit CI/CD-Pipelines
- Automatisierte Sicherheitstests zur frühzeitigen Erkennung von Problemen
- Verbesserte Zusammenarbeit zwischen Entwicklungs- und Sicherheitsteams
Cons:
- Mehraufwand beim Umgang mit Fehlalarmen
- Erfordert konsequente Pflege der Sicherheitsregeln
Weitere DevOps-Sicherheitstools
Hier sind einige zusätzliche DevOps-Sicherheitstools, die es nicht in meine Auswahl geschafft haben, aber dennoch einen Blick wert sind.
- Security Onion
Am besten geeignet für Netzwerküberwachung
- Qwiet AI
Am besten geeignet für KI-gesteuerte Erkenntnisse
- Mend.io
Am besten für das Management von Open-Source-Schwachstellen


Wie ich DevOps-Sicherheitstools bewerte
Ich bewerte jedes Tool anhand von zwei Ebenen: grundlegenden Anforderungen wie nativer Pipeline-Analyse und IaC-Sicherheit sowie Unterscheidungsmerkmalen, die wirklich nützliche Plattformen vom Rest abheben.
Grundlegende Funktionen (Mindestanforderungen für diese Liste)
Bei der Auswahl der Tools für meine Liste bewerte ich jedes einzelne für jede unten aufgeführte grundlegende Funktion auf einer Skala von 0 (bietet die Funktion nicht) bis 5 (zeichnet sich in diesem Bereich aus). Anschließend rechne ich die Gesamtpunktzahl des Tools in einen Prozentsatz um. Jedes Tool muss eine Mindestgesamtpunktzahl von 65 % erreichen, um für die Aufnahme berücksichtigt zu werden.
- Integration in die Pipeline-Sicherheit: Ich prüfe, ob sich das Tool mithilfe nativer Erweiterungen direkt in CI/CD-Plattformen wie Jenkins, GitLab CI oder GitHub Actions integrieren lässt, anstatt manuelle Skript-Wrapper zu erfordern.
- Analyse auf Schwachstellen & Abhängigkeiten: Jedes Tool wird hinsichtlich der Abdeckung von SAST, SCA und DAST in gängigen Programmiersprachen und Paketökosystemen bewertet, ebenso wie hinsichtlich der Priorisierung von Ergebnissen nach ihrer Ausnutzbarkeit.
- Container- & IaC-Sicherheit: Ich achte auf die Analyse von Abbildern in verschiedenen Registries sowie auf die Unterstützung von Terraform-, CloudFormation- und Kubernetes-Manifesten, da die meisten Teams eine Mischung verschiedener IaC-Formate einsetzen.
- Erkennung & Verwaltung von Geheimnissen: Über den einfachen Abgleich regulärer Ausdrücke hinaus bewerte ich, ob das Tool den Git-Verlauf auf durchgesickerte Zugangsdaten untersucht und erkannte Geheimnisse anhand aktiver Dienste validiert.
- Durchsetzung von Richtlinien als Code: Mit den Tools sollte man benutzerdefinierte Sicherheitsrichtlinien definieren und versionieren können, etwa das Blockieren von Bereitstellungen mit kritischen CVEs, und diese automatisch in Pipelines durchsetzen können.
- Behebung & Entwickler-Workflow: Ich untersuche, wie Ergebnisse dort angezeigt werden, wo Entwickler bereits arbeiten – etwa durch IDE-Erweiterungen, PR-Anmerkungen oder automatisch erstellte Pull-Anfragen mit Korrekturen.
Sobald ich eine Liste von Tools habe, die diese Kriterien erfüllen, prüfe ich, wodurch sich die einzelnen Plattformen voneinander abheben.
Unterscheidungsmerkmale (Wodurch sich Anbieter abheben)
So vergleiche ich verschiedene Anbieter miteinander:
Herausragende Funktionen
Eine einheitliche ASPM-Übersicht ist wichtig, wenn Ihr Team mehrere Scanwerkzeuge einsetzt. Ich bewerte, wie gut ein Tool SAST-, SCA- und Container-Ergebnisse in einer einzigen, nach Risiko geordneten Ansicht zusammenführt. KI-gestützte Behebung ist ein weiteres Unterscheidungsmerkmal, insbesondere bei Tools, die Korrektur-PRs erstellen, die Entwickler direkt zusammenführen können. Außerdem berücksichtige ich die Möglichkeiten zur SBOM-Erstellung, da Prüfungen der Lieferkette zunehmend maschinenlesbare Verzeichnisse in den Formaten CycloneDX oder SPDX erfordern.
Über die Funktionen hinaus
Die Abdeckung von Konformitätsanforderungen ist ein wichtiges Unterscheidungsmerkmal. Ich prüfe, ob ein Tool vorgefertigte Richtlinienpakete für Rahmenwerke wie SOC 2, PCI-DSS oder ISO 27001 enthält, da deren Erstellung von Grund auf Wochen verschlingt. Auch die Flexibilität bei der Bereitstellung ist wichtig – Teams in regulierten Branchen benötigen neben SaaS häufig selbst betriebene oder vollständig vom Netzwerk getrennte Optionen. Schließlich bewerte ich die Transparenz der Lizenzierung und prüfe, ob sich die Preise nach der Anzahl der Entwickler, Repositories oder analysierten Ressourcen richten und ob eine kostenlose Stufe vorhanden ist, mit der kleinere Teams das Tool sinnvoll testen können.
So wählen Sie DevOps-Sicherheitstools aus
Bei langen Funktionslisten und komplexen Preisstrukturen verliert man leicht den Überblick. Damit Sie sich bei Ihrem individuellen Auswahlprozess auf das Wesentliche konzentrieren können, finden Sie hier eine Checkliste mit den wichtigsten Faktoren.
| Faktor | Was zu beachten ist |
| Skalierbarkeit | Stellen Sie sicher, dass das Tool mit Ihrem Team wachsen kann. Es sollte steigende Arbeitslasten unterstützen, ohne die Leistung zu beeinträchtigen. |
| Integrationen | Prüfen Sie, ob sich das Tool nahtlos in Ihre bestehenden Systeme wie CI/CD-Pipelines, Versionskontrolle und Cloud-Dienste integrieren lässt. |
| Anpassbarkeit | Achten Sie auf Tools, mit denen Sie Funktionen an die spezifischen Anforderungen und Arbeitsabläufe Ihres Teams anpassen können. |
| Benutzerfreundlichkeit | Berücksichtigen Sie, wie intuitiv das Tool ist. Ihr Team sollte keine steile Lernkurve bewältigen oder umfangreiche Schulungen absolvieren müssen, um loszulegen. |
| Budget | Vergleichen Sie die Kosten mit Ihrem Finanzplan. Berücksichtigen Sie sowohl die anfänglichen Preise als auch laufende Ausgaben und prüfen Sie, ob das Tool einen angemessenen Gegenwert für Ihre Investition bietet. |
| Sicherheitsvorkehrungen | Bewerten Sie die Sicherheitsmaßnahmen, etwa Verschlüsselung, die Einhaltung von Standards und regelmäßige Aktualisierungen zum Schutz vor Schwachstellen. |
| Support | Bewerten Sie den verfügbaren Kundensupport. Zuverlässige Unterstützung kann entscheidend sein, wenn auftretende Probleme oder Fragen gelöst werden müssen. |
| Leistung | Testen Sie die Leistung des Tools unter verschiedenen Bedingungen, um sicherzustellen, dass es die Anforderungen Ihres Teams an Geschwindigkeit und Effizienz erfüllt. |
Trends bei DevOps-Sicherheitstools
Für meine Recherche habe ich unzählige Produktaktualisierungen, Pressemitteilungen und Versionsprotokolle verschiedener Anbieter von DevSecOps-Tools ausgewertet. Hier sind einige der aufkommenden Trends, die ich im Auge behalte.
- Shift-Left-Sicherheit: Immer mehr Anbieter integrieren Sicherheit früher in den Entwicklungslebenszyklus. Dieser Trend hilft dabei, Schwachstellen früher zu erkennen und Kosten für deren Behebung zu senken. Einige Tools verfolgen diesen Ansatz, indem sie Sicherheitsprüfungen direkt in den Programmierprozess einbetten.
- Cloud-native Sicherheit: Da Unternehmen in die Cloud wechseln, steigt die Nachfrage nach Tools zum Schutz Cloud-nativer Anwendungen. Einige Unternehmen bieten Funktionen an, die auf containerisierte und serverlose Umgebungen zugeschnitten sind und die Sicherheit über Multi-Cloud-Setups hinweg gewährleisten.
- Echtzeit-Bedrohungsinformationen: Anbieter erweitern ihre Plattformen um Bedrohungsdaten in Echtzeit, um schnell auf neue Schwachstellen reagieren zu können. Einige Unternehmen bieten Funktionen, die sofortige Einblicke in laufende Bedrohungen liefern und Unternehmen dabei helfen, schneller zu reagieren.
- Richtlinien als Code: Dieser Ansatz ermöglicht es, Sicherheitsrichtlinien als Code zu definieren und zu verwalten, wodurch sie einfach versioniert und überprüft werden können. Bei DevOps-Teams gewinnt dieser Ansatz aufgrund seiner Konsistenz und der einfachen Integration in CI/CD-Pipelines an Bedeutung.
- Zero-Trust-Architektur: Anbieter übernehmen zunehmend Zero-Trust-Prinzipien und stellen sicher, dass standardmäßig keinem Benutzer und keinem System vertraut wird. Dieser Trend ist für die Aufrechterhaltung der Sicherheit in den heutigen komplexen, verteilten Umgebungen von entscheidender Bedeutung. Einige Lösungen integrieren Zero-Trust-Funktionen, um die allgemeine Sicherheitslage zu verbessern.
Was sind DevOps-Sicherheitstools?
DevOps-Sicherheitstools fügen Sicherheitsprüfungen in Entwicklungs- und Bereitstellungsabläufe ein, um Risiken zu erkennen, bevor Code die Produktionsumgebung erreicht. Entwickler, Betriebsteams und Sicherheitspersonal nutzen diese Tools, um die Gefährdung zu reduzieren und gleichzeitig die Veröffentlichung neuer Versionen voranzutreiben.
Funktionen zur Schwachstellenprüfung, Konfigurationskontrolle und Durchsetzung von Richtlinien helfen dabei, Probleme frühzeitig zu erkennen, Fehlkonfigurationen zu vermeiden und Systeme sicherer zu halten. Insgesamt unterstützen diese Tools Teams dabei, Software mit weniger Sicherheitsproblemen und geringerem manuellem Aufwand bereitzustellen.
Funktionen von DevOps-Sicherheitstools
Achten Sie bei der Auswahl von DevOps-Sicherheitstools auf die folgenden wichtigen Funktionen.
- Schwachstellen-Scanning: Erkennt Sicherheitsschwachstellen in Code und Anwendungen, sodass Teams Probleme frühzeitig in der Entwicklung beheben können.
- Echtzeit-Bedrohungsinformationen: Liefert sofortige Erkenntnisse über potenzielle Bedrohungen und ermöglicht eine schnelle Reaktion sowie Risikominderung.
- Richtlinien als Code: Ermöglicht die Verwaltung von Sicherheitsrichtlinien wie Code und gewährleistet dadurch Konsistenz sowie eine einfache Integration in Entwicklungsabläufe.
- Cloud-native-Sicherheit: Bietet spezialisierten Schutz für containerisierte und serverlose Umgebungen, der für moderne cloudbasierte Anwendungen entscheidend ist.
- Interaktives Testen der Anwendungssicherheit (IAST): Durchsucht Anwendungen während der Laufzeit kontinuierlich, um auftretende Schwachstellen zu erkennen.
- Automatisierte Warnmeldungen: Benachrichtigt Teams über auftretende Sicherheitsprobleme und stellt sicher, dass rechtzeitig Maßnahmen ergriffen werden können.
- Konformitätsprüfungen: Stellt sicher, dass Anwendungen Branchenstandards und Vorschriften erfüllen, und verringert dadurch konformitätsbezogene Risiken.
- Architektur nach dem Zero-Trust-Prinzip: Implementiert Sicherheitsmaßnahmen, die keinem Benutzer und keinem System automatisch vertrauen, und verbessert dadurch die allgemeine Sicherheitslage.
- Detaillierte Analysen: Liefert umfassende Berichte und Erkenntnisse zur Sicherheitsleistung und hilft Teams, ihre Sicherheitslage zu verstehen und zu verbessern.
- Priorisierung von Schwachstellen: Ordnet erkannte Schwachstellen anhand ihres Schweregrads ein, damit sich Behebungsmaßnahmen effektiv fokussieren lassen.
- Erkennung von Fehlkonfigurationen: Erkennt Konfigurationsfehler in Infrastrukturen oder Anwendungen und verringert dadurch die Angriffsfläche.
- Statische Codeanalyse: Durchsucht den Quellcode frühzeitig im SDLC nach Sicherheitsproblemen und Fehlern.
- Richtlinien für sichere Programmierung: Integriert Empfehlungen in IDEs, um die Entwicklung sicheren Codes zu fördern.
- Durchgängige Sicherheitsintegration: Bettet Sicherheitsprüfungen im gesamten SDLC ein, vom Entwurf bis zur Bereitstellung.
- Bedrohungsmodellierung: Analysiert potenzielle Bedrohungen während der Planungsphase, um Risiken proaktiv zu beheben.
- Webanwendungs-Firewalls (WAFs): Schützen vor gängigen Bedrohungen wie SQL-Injection- und XSS-Angriffen.
- OWASP-ZAP-Integration: Bietet eine robuste Sicherheitslösung für die automatisierte Suche nach Schwachstellen in Webanwendungen.
- Abhängigkeits-Scanning: Erkennt und mindert Schwachstellen in Bibliotheken und Abhängigkeiten von Drittanbietern.
- Überwachung der Codebasis: Bewertet die Codebasis kontinuierlich auf unbefugte Änderungen oder Schwachstellen.
- Pipeline-Sicherheit: Gewährleistet die Sicherheit von CI/CD-Pipelines durch die Integration automatisierter Werkzeuge.
- Sichere Entwicklungsumgebung: Bietet vorkonfigurierte IDEs und Werkzeuge mit integrierten bewährten Sicherheitspraktiken.
- Laufzeitschutz: Sichert Produktionsumgebungen durch Verhaltensüberwachung gegen laufende Angriffe ab.
- Validierung der Bereitstellung: Automatisiert Sicherheitsprüfungen während der Bereitstellung, um unsichere Bereitstellungen zu verhindern.
- Werkzeuge für sichere Skripterstellung: Erzwingen bewährte Sicherheitspraktiken in benutzerdefinierten Skripten, die für die Automatisierung verwendet werden.
- Sicherheits-Plugins: Erweitern DevOps-Werkzeuge um modulare Sicherheitsfunktionen, um spezifische Anforderungen zu erfüllen.
- Schutz von Cloud-Arbeitslasten: Überwacht und schützt Arbeitslasten in Cloud-Umgebungen vor Bedrohungen.
- Zugriffskontrollrichtlinien: Verwaltet Berechtigungen für Cloud-Dienste und gewährleistet den Zugriff mit geringstmöglichen Berechtigungen.
- DevSecOps-Pipeline-Integration: Integriert Werkzeuge zum Testen der Sicherheit nahtlos in den DevOps-Ablauf.
- Bedrohungsmodellierung der Pipeline: Bewertet die Pipeline kontinuierlich auf potenzielle Risiken und Schwachstellen.
- Erweiterte Werkzeuge für statische Analysen: Erkennen tiefgreifendere Schwachstellen im Quellcode, einschließlich Risiken in der Lieferkette.
- Automatisierte Penetrationstests: Simulieren Angriffe auf Anwendungen, um ausnutzbare Schwachstellen aufzudecken.
- Überwachung der Lieferkette: Verfolgt Softwarekomponenten, um Schwachstellen in vor- und nachgelagerten Abhängigkeiten zu erkennen.
- Verlagerung der Sicherheit nach links: Bettet Sicherheit früher im Lebenszyklus ein, um Risiken schneller zu erkennen und zu mindern.
- Detaillierte Automatisierung der Konformität: Überprüft die Einhaltung von Sicherheitsstandards in allen Werkzeugen und Prozessen.
Vorteile von DevOps-Sicherheitswerkzeugen
Die Implementierung von DevOps-Sicherheitswerkzeugen bietet Ihrem Team und Ihrem Unternehmen mehrere Vorteile. Hier sind einige davon, auf die Sie sich freuen können.
- Früherkennung von Schwachstellen: Hilft dabei, Sicherheitsprobleme bereits in der Programmierphase zu erkennen und dadurch die Kosten und Komplexität ihrer späteren Behebung zu reduzieren.
- Verbesserte Compliance: Stellt durch automatisierte Prüfungen sicher, dass Anwendungen Branchenstandards erfüllen, und minimiert regulatorische Risiken.
- Verbesserte Zusammenarbeit: Die Integration von Sicherheit in den Entwicklungslebenszyklus fördert gemeinsame Anstrengungen von Entwicklungs- und Sicherheitsteams.
- Schnellere Reaktion auf Bedrohungen: Bedrohungsinformationen in Echtzeit ermöglichen schnelles Handeln und minimieren potenzielle Schäden durch Schwachstellen.
- Einheitliche Sicherheitsrichtlinien: Richtlinien als Code stellen sicher, dass Sicherheitsprotokolle in allen Projekten einheitlich angewendet werden, wodurch die allgemeine Sicherheit verbessert wird.
- Geringerer manueller Arbeitsaufwand: Die Automatisierung von Sicherheitsaufgaben gibt Teammitgliedern mehr Zeit, sich auf andere wichtige Entwicklungsbereiche zu konzentrieren.
- Bessere Transparenz: Detaillierte Analysen liefern Einblicke in die Sicherheitsleistung und helfen Teams dabei, ihre Sicherheitslage zu verstehen und zu verbessern.
Kosten & Preise von DevOps-Sicherheitstools
Bei der Auswahl von DevOps-Sicherheitstools müssen die verschiedenen Preismodelle und verfügbaren Tarife verstanden werden. Die Kosten variieren je nach Funktionen, Teamgröße, Zusatzoptionen und weiteren Faktoren. Die folgende Tabelle fasst Standardtarife, Durchschnittspreise und typische Funktionen von Lösungen für DevOps-Sicherheitstools zusammen.
Vergleichstabelle der Tarife für DevOps-Sicherheitstools
| Tariftyp | Durchschnittlicher Preis | Übliche Funktionen |
| Kostenloser Tarif | $0 | Grundlegendes Scannen auf Schwachstellen, eingeschränkter Support und Überwachung von Open-Source-Komponenten. |
| Persönlicher Tarif | $5-$25/ Benutzer/Monat | Erweitertes Scannen, grundlegende Analysen und Community-Support. |
| Geschäftstarif | $25-$50/ Benutzer/Monat | Echtzeitwarnungen, Compliance-Prüfungen, detaillierte Berichte und E-Mail-Support. |
| Unternehmenstarif | $50+/Benutzer/Monat | Erweiterte Bedrohungsinformationen, individuelle Richtlinien, dedizierter Support und SLAs. |
Wie geht es weiter?
Steigern Sie Ihr SaaS-Wachstum und Ihre Führungskompetenzen. Abonnieren Sie unseren Newsletter und erhalten Sie die neuesten Einblicke von CTOs und angehenden Führungskräften im Technologiebereich.
Wir helfen Ihnen dabei, intelligenter zu skalieren und stärker zu führen – mit Anleitungen, Ressourcen und Strategien von führenden Experten!