

In der heutigen schnelllebigen Technologieumgebung kann die Verwaltung des Benutzerzugriffs und der Sicherheit überwältigend sein. Wahrscheinlich jonglierst du mit mehreren Plattformen, von denen jede ihre eigenen Anmeldedaten hat, wodurch es schwierig wird, alles sicher und effizient zu halten. Cloud-Verzeichnisdienste können dabei helfen, diese Probleme zu lösen, indem sie die Benutzerverwaltung zentralisieren, die Sicherheit verbessern und dir Zeit sparen.
Ich habe die führenden Cloud-Verzeichnisdienste unabhängig voneinander geprüft und dabei auf meine Erfahrung in der SaaS-Entwicklungsbranche zurückgegriffen. Mein Ziel ist es, dir unvoreingenommene Einblicke in die besten verfügbaren Optionen zu geben.
In diesem Artikel findest du detaillierte Bewertungen und Vergleiche der führenden Cloud-Verzeichnisdienste. Ich hebe ihre Funktionen sowie ihre Vor- und Nachteile hervor und helfe dir dabei, eine fundierte Entscheidung für dein Team zu treffen.
Warum Sie unseren Software-Empfehlungen vertrauen können
6,700+
Reviews
20
Industry experts
16+
Evaluation factors
14
Years
Unser Team testet und bewertet Software seit 2012. Als Tech-Führungskräfte wissen wir selbst, wie schwierig – und wichtig – es ist, die richtige Software auszuwählen.
Für diesen Leitfaden haben wir Tools mithilfe von praktischen Tests und unabhängiger Recherche bewertet und dabei unsere Bewertungskriterien angewendet.
Unsere Bewertungen spiegeln unser menschliches redaktionelles Urteilsvermögen wider, keine Verkaufsstrategie.
Expertenprüfer:
- Paulo Gardini MiguelTech-Direktor
 Tim FisherVP für KI
 Gabriel RosasTech Lead & Software-Architekt
 Christhian GruhnTech Lead & Plattform-Architekt

Vergleichstabelle der besten Cloud-Verzeichnisdienste
Diese Vergleichstabelle fasst die Preisinformationen meiner Auswahl der besten Cloud-Verzeichnisdienste zusammen.
| Tool | Best For | Trial Info | Price | ||
|---|---|---|---|---|---|
| 1 | Am besten für die automatisierte Bereitstellung von Benutzerkonten | 14-tägige kostenlose Testversion | Ab $8/Benutzer/Monat | Website | |
| 2 | Am besten für die zentrale Identitätsverwaltung geeignet | 14-tägige kostenlose Testversion | Ab $2/Gerät/Monat | Website | |
| 3 | Meest aanpasbare API-platform | Gratis abonnement beschikbaar | $250/service/month | Website | |
| 4 | Beste voor 24/7 ondersteuning | Gratis demo beschikbaar | Prijs op aanvraag | Website | |
| 5 | Am besten geeignet für native Identitätsföderation in Google Cloud | 14-tägige kostenlose Testversion | Ab $7.00/Benutzer/Monat | Website | |
| 6 | Beste Funktionen für Verzeichnisdienste aus der Cloud | 30-tägige kostenlose Testversion | Ab 9 $/Benutzer/Monat (jährlich abgerechnet) | Website | |
| 7 | Am besten für hybride Identitätsprozesse mit Microsoft 365 geeignet | 30-tägige kostenlose Testversion | Ab $7.00/Benutzer/Monat | Website | |
| 8 | Am besten für eine effiziente Verwaltung des Mitarbeiterlebenszyklus geeignet | 30-tägige kostenlose Testversion | Ab 6 $/Benutzer/Monat (jährliche Abrechnung) | Website | |
| 9 | Am besten für die Integration lokaler und cloudbasierter Verzeichnisse geeignet | 30-tägige kostenlose Testversion | Ab $3/Nutzer/Monat | Website | |
| 10 | Am besten für SSO und MFA mit mehr als 15 Authentifizierungsmethoden geeignet | 30-tägige kostenlose Testversion | Ab $3/Benutzer/Monat | Website |


Bewertungen der besten Cloud-Verzeichnisdienste
Nachfolgend findest du meine detaillierten Zusammenfassungen der besten Cloud-Verzeichnisdienste, die es in meine Auswahl geschafft haben. Meine Bewertungen bieten einen detaillierten Einblick in die wichtigsten Funktionen, Vor- & Nachteile, Integrationen und idealen Anwendungsfälle jedes Tools, damit du das beste für dich findest.
 Am besten für die automatisierte Bereitstellung von Benutzerkonten
- 14-tägige kostenlose Testversion
- Ab $8/Benutzer/Monat
Visit WebsiteCustomer Rating:4.8/5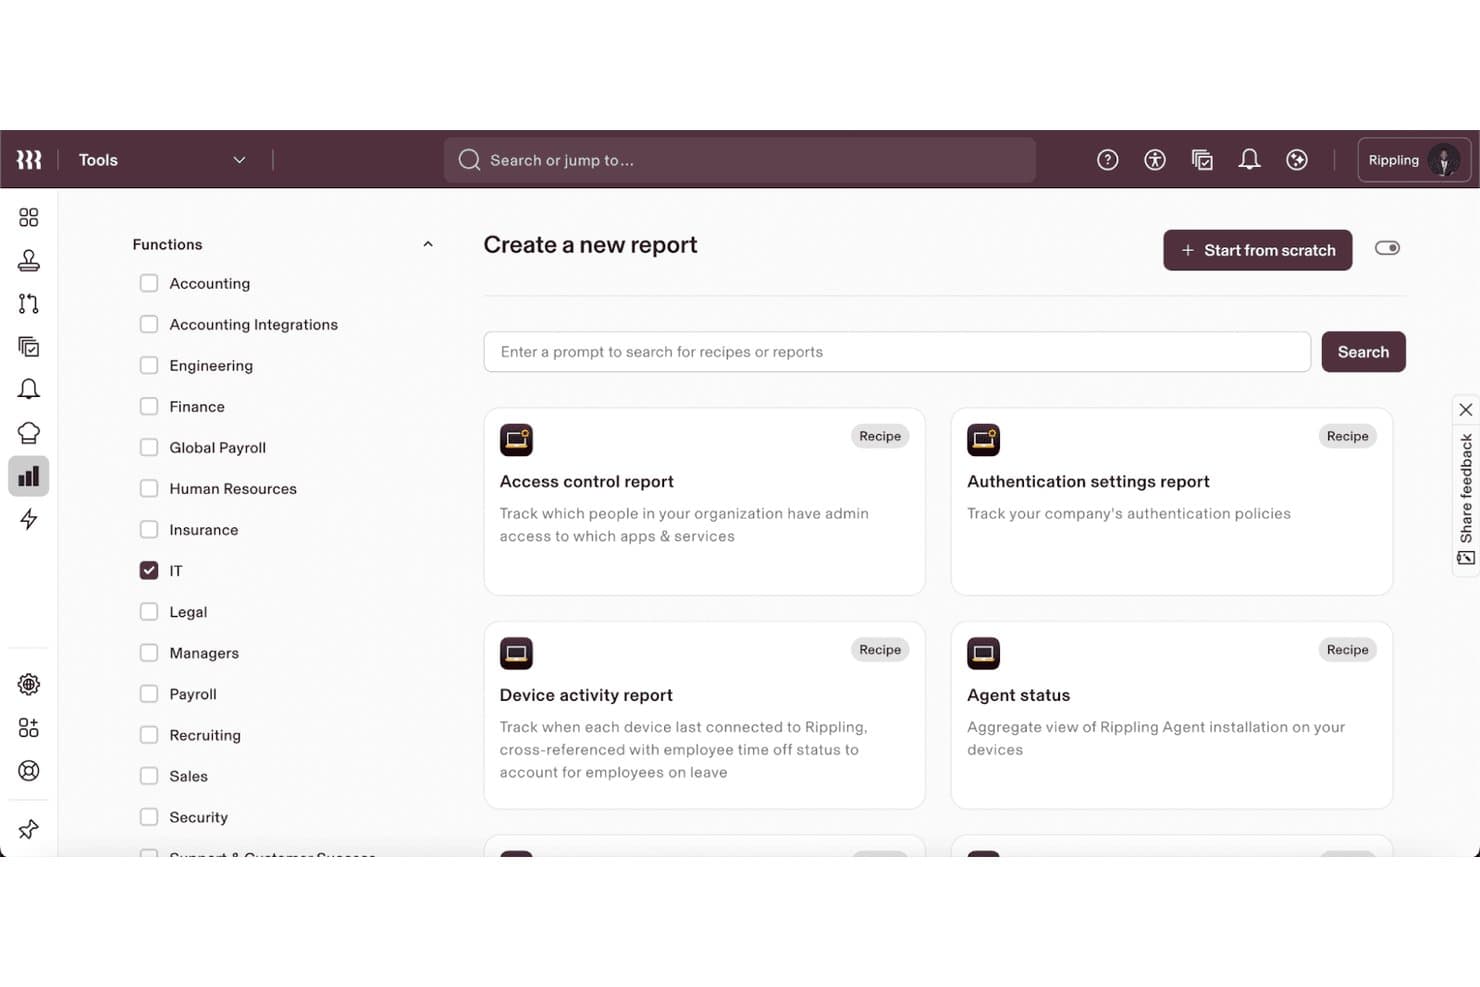
Mit Rippling IT können Benutzer benutzerdefinierte IT-Berichte aus vordefinierten Rezepten erstellen. Rippling IT ist ein Cloud-Verzeichnis und eine IT-Management-Plattform, die Identitäts- und Zugriffsverwaltung, SSO, automatisierte Verwaltung des Benutzerlebenszyklus, MDM sowie virtuelle LDAP- und RADIUS-Verzeichnisdienste in einem einzigen System kombiniert.
Für wen ist Rippling IT am besten geeignet?
Rippling IT eignet sich besonders für IT-Teams in wachsenden Unternehmen, bei denen sich Zugriffsrechte, Geräte und App-Berechtigungen automatisch aktualisieren müssen, wenn sich die Rollen der Mitarbeitenden ändern.
Warum ich Rippling IT ausgewählt habe
Ich habe Rippling IT als eine der besten Lösungen ausgewählt, weil die Bereitstellung direkt durch Mitarbeiterdatensätze gesteuert wird und nicht durch manuelle Tickets. Wenn sich die Rolle einer Person im HR-System ändert, werden deren App-Konten, Gruppenmitgliedschaften und Geräterichtlinien automatisch in mehr als 600 verbundenen Tools aktualisiert. Außerdem gefällt mir, dass Supergruppen den Zugriff an aktuelle Attribute wie Abteilung oder Vorgesetzte knüpfen, sodass der Zugriff ohne Eingreifen von Administratoren korrekt bleibt.
Die wichtigsten Funktionen von Rippling IT
- Rollenbasierte MFA: Weisen Sie verschiedenen Benutzergruppen unterschiedliche Authentifizierungsfaktoren zu, beispielsweise Hardwareschlüssel für Administratoren und TOTP-Codes für alle anderen.
- Virtuelles LDAP-Verzeichnis: Stellen Sie Rippling-Benutzerdaten über LDAP bereit, damit ältere Anwendungen und Netzwerkhardware wie Firewalls und NAS-Geräte sich darüber authentifizieren können.
- Cloud-RADIUS: Ermöglichen Sie Mitarbeitenden die Anmeldung bei WLANs und VPNs mit ihren Rippling-Anmeldedaten, ohne einen separaten RADIUS-Server verwalten zu müssen.
- Bedingte Zugriffsregeln: Bewerten Sie Gerätevertrauen, Standort, Zeitpunkt und Risikoprofil zum Zeitpunkt des Zugriffs, um die Authentifizierung in Echtzeit zu erlauben oder zu blockieren.
Integrationen von Rippling IT
Rippling IT bietet mehr als 600 Integrationen, darunter Microsoft Entra ID, lokales Active Directory, Google Workspace, Okta und Duo. Außerdem werden benutzerdefinierte SAML-, SCIM- und REST-API-Integrationen mit Webhooks unterstützt.
Pros and Cons
Pros:
- Die durch HR gesteuerte Bereitstellung folgt Änderungen bei den Mitarbeitenden
- Dynamische Gruppen halten den Zugriff aktuell
- Virtuelles LDAP unterstützt ältere Systeme
Cons:
- Die Verzeichnissynchronisierung bleibt größtenteils einseitig
- Kein Gerätemanagement für Linux oder ZTNA
Learn more about Rippling IT: Am besten für die zentrale Identitätsverwaltung geeignet
- 14-tägige kostenlose Testversion
- Ab $2/Gerät/Monat
Visit WebsiteCustomer Rating:4.7/5
Scalefusion OneIdP führt Benutzer in vier Schritten durch die Einrichtung des Verzeichnisses. Scalefusion OneIdP ist eine cloudbasierte Plattform für Identitäts- und Zugriffsverwaltung, die ein integriertes Verzeichnis, SSO, MFA, bedingten Zugriff und gerätebasierte Authentifizierung in einer einzigen Konsole vereint.
Für wen ist Scalefusion OneIdP am besten geeignet?
Scalefusion OneIdP eignet sich besonders für IT-Teams, die den Gerätemanagement-Stack von Scalefusion bereits nutzen oder evaluieren und Identitäts- sowie Zugriffsverwaltung in derselben Konsole wünschen.
Warum ich Scalefusion OneIdP ausgewählt habe
Ich habe Scalefusion OneIdP als eine der besten Lösungen ausgewählt, weil die Plattform Identitäts- und Gerätekontext an einem Ort zusammenführt – etwas, womit die meisten Cloud-Verzeichnisse nicht aufwarten können. Besonders gut gefällt mir, dass Sie mit dem kostenlosen integrierten Verzeichnis Identitäten verwalten können, ohne Lizenzen für Entra oder Google Workspace zu benötigen, und dass Erweiterte Zugriffsrichtlinien (XAP) bei jeder Anmeldung die Gerätekonformität, den Standort und die IP-Adresse prüfen. Wenn ein Gerät die Konformitätsanforderungen nicht mehr erfüllt, wird der Zugriff blockiert, bevor das Problem bei Ihnen ankommt.
Wichtige Funktionen von Scalefusion OneIdP
- Eingehende und ausgehende SCIM-v2.0-Synchronisierung: SCIM hält Benutzer- und Gruppendatensätze bidirektional zwischen OneIdP und Quellen wie Okta, Entra ID und PingOne synchron, wobei Änderungen normalerweise innerhalb von etwa einer Minute übernommen werden.
- Konnektor für lokale Systeme: Ein Windows-Server-Agent verbindet sich über eine zertifikatsgesicherte Verbindung mit Ihrem lokalen AD- oder LDAP-Verzeichnis. Dadurch können Sie benutzerdefinierte Attribute zuordnen und synchronisieren, ohne zunächst alles in die Cloud verschieben zu müssen.
- Bedarfsgesteuerte Erhöhung von Administratorrechten: Gewährt bei Bedarf vorübergehend lokale Administratorrechte unter Windows und macOS, mit Kontrollmöglichkeiten darüber, wer eine Erhöhung durchführen darf und welche Anwendungen mit erweiterten Berechtigungen ausgeführt werden können.
- Passkey-Unterstützung: Benutzer können sich ohne Passwort über Windows Hello, einen FIDO-Sicherheitsschlüssel oder einen telefonbasierten QR-Code-Ablauf authentifizieren, wodurch die Abhängigkeit von gemeinsam genutzten Zugangsdaten sinkt.
Integrationen von Scalefusion OneIdP
Scalefusion OneIdP lässt sich in Google Workspace, Microsoft Entra ID, Okta, PingOne, OneLogin sowie lokale Active-Directory- oder LDAP-Verzeichnisse integrieren. Die Plattform unterstützt SAML-2.0- und OIDC-Anwendungen sowie SCIM-Verbindungen zu AWS, Atlassian, Auth0 und Apple Business Manager.
Pros and Cons
Pros:
- Die Gerätekonformität fließt in jede Anmeldung ein
- Die bedarfsgesteuerte Erhöhung von Administratorrechten begrenzt lokale Berechtigungen
- Passkeys und Geräteanmeldung reduzieren den Einsatz von Passwörtern
Cons:
- Keine Workflows für Zugriffszertifizierungen
- Steuerelemente für den Gerätekontext erfordern Scalefusion UEM
Learn more about Scalefusion OneIdP: Meest aanpasbare API-platform
- Gratis abonnement beschikbaar
- $250/service/month
Visit WebsiteCustomer Rating:4.5/5
Dashboard van Kong Konnect. Kong staat op mijn shortlist omdat ik zie dat het wordt gebruikt wanneer een bedrijf API-beheer nodig heeft dat zich kan aanpassen aan unieke architecturen en beveiligingsvereisten. De beleidsbibliotheek en het raamwerk voor uitbreidingen maken het mogelijk om zaken als authenticatiemethoden, snelheidsbeperking en transformaties van aanvragen en antwoorden aan te passen op manieren die de meeste platforms niet kunnen evenaren.Uit mijn ervaring valt vooral op hoe teams de API-gateway kunnen uitbreiden—bijvoorbeeld door aangepaste authenticatielogica toe te voegen, te integreren met interne identiteitsproviders of aanvraagpayloads aan te passen voordat ze back-endservices bereiken. Dit is vooral nuttig in omgevingen met meerdere clouds of hoge beveiliging waarin standaarduitbreidingen niet volstaan en je organisatie-specifieke regels moet afdwingen.Waar Kong het meest geschikt voor is
- Bedrijven die diepgaande, aangepaste configuraties voor API-gateways nodig hebben
- Grote ondernemingen die hybride API-omgevingen of API-omgevingen met meerdere clouds beheren
Waar Kong minder geschikt voor is
- Organisaties die eenvoudig API-beheer willen dat direct beschikbaar is
- Teams zonder interne expertise op het gebied van API's of DevOps
Wat Kong onderscheidt
Kong is gebouwd voor mensen die volledige controle willen over elk onderdeel van hun API-omgeving. In tegenstelling tot Apigee, dat vaste patronen en automatiseringen biedt, gaat Kong ervan uit dat je elk beleid en proces wilt vormgeven zodat het aansluit op je eigen beveiligings- en architectuurbehoeften. In de praktijk past dit het best wanneer je API's strikt moet beheren in cloud-, lokale en hybride omgevingen die standaardplatforms niet eenvoudig kunnen ondersteunen.
Afwegingen bij Kong
Kong is geoptimaliseerd voor geavanceerde configuratie en aangepaste scripts, maar je levert gebruiksvriendelijke werkstromen voor een snelle start en begeleide installatie in. Dat betekent dat er meer tijd en expertise nodig zijn om het volledig te implementeren en aan te passen.
Pros and Cons
Pros:
- Modulair, uitbreidbaar en schaalbaar
- Geoptimaliseerd voor microservices
- Beveiliging, bestuur en naleving op ondernemingsniveau
Cons:
- Complexe en verwarrende eerste installatie
- Geavanceerde functies zijn alleen beschikbaar in de ondernemingsversie
Learn more about Ping Identity: Beste voor 24/7 ondersteuning
- Gratis demo beschikbaar
- Prijs op aanvraag
Visit WebsiteCustomer Rating:4.6/5
FoxHire biedt 24/7 HR-ondersteuning en laat je plaatsingen volgen, de salarisadministratie beheren en directe stortingen uitvoeren vanuit één platform. FoxHire is een Employer of Record (EOR)-platform dat de arbeidsverantwoordelijkheden voor bedrijven beheert, waaronder onboarding, salarisadministratie, arbeidsvoorwaarden en naleving van regelgeving.
Waarom ik voor FoxHire koos: Hoewel FoxHire niet uitsluitend gericht is op HR-consultancy, biedt het wel 24/7 HR-ondersteuning, die fungeert als een volledige backoffice voor je team. Dankzij deze functie hebben jij en je medewerkers altijd toegang tot hulp bij HR-gerelateerde vragen, van arbeidsvoorwaarden en salarisadministratie tot arbeidsstatus en onboarding. Dit is vooral nuttig voor bedrijven zonder interne HR-medewerkers of bedrijven die op afstand werkende of contractteams beheren, omdat het zorgt voor consistente en tijdige ondersteuning, ongeacht tijdzones of werktijden.
Belangrijkste diensten: FoxHire biedt uitgebreide administratie van arbeidsvoorwaarden, waaronder gezondheidsvoordelen zoals medische, tandheelkundige en oogzorgverzekeringen, 401(k), gezondheidsspaarrekeningen (HSA), ongevallenverzekeringen, verzekeringen tegen ernstige ziekten en vrijwillige levensverzekeringen. Ze bieden ook compliancebeheer en uitgebreide salarisverwerking.
Klantenondersteuning: Je hebt 24/7 toegang tot de HR-ondersteuning van FoxHire.
Uurtarief: Op aanvraag
Locatie: Canton, Ohio
Pros and Cons
Pros:
- Uitgebreide salarisdiensten
- Deskundig op het gebied van Amerikaanse compliance
- Efficiënte onboarding van medewerkers
Cons:
- Is voor salarisadministratie buiten de VS afhankelijk van externe partners
- Zou uitgebreidere consultancy kunnen bieden
Learn more about HelloID: Am besten geeignet für native Identitätsföderation in Google Cloud
- 14-tägige kostenlose Testversion
- Ab $7.00/Benutzer/Monat

Google Cloud Identity unterstützt mehrere Authentifizierungsanbieter über eine zentrale Administrationskonsole. Google Cloud Identity ist Googles Verzeichnisdienst für Identitätsverwaltung als Dienst, der die zentrale Verwaltung von Benutzern und Gruppen, SSO, MFA, Geräteverwaltung sowie die Synchronisierung mit Active Directory/LDAP in Cloud- und hybriden Umgebungen übernimmt.
Für wen ist Google Cloud Identity am besten geeignet?
Google Cloud Identity eignet sich für IT-Teams, die bereits Google Cloud oder Google Workspace einsetzen und Identitätsverwaltung, SSO und Zugriffskontrollen zentralisieren möchten, ohne einen separaten Verzeichnisanbieter hinzuzufügen.
Warum ich Google Cloud Identity ausgewählt habe
Google Cloud Identity hat sich einen Platz auf meiner Auswahlliste verdient, weil es die naheliegendste Identitätsebene für Teams ist, die bereits Workloads in Google Cloud oder Google Workspace betreiben. Mir gefällt, dass Sie mit kontextbezogenem Zugriff Zugriffsrichtlinien gleichzeitig auf Grundlage der Benutzeridentität, des Verschlüsselungsstatus des Geräts und des IP-Standorts durchsetzen können. Genau das benötigen Sie, wenn Ihre Belegschaft auf verwaltete und nicht verwaltete Geräte verteilt ist. GCDS und die neuere cloudbasierte Verzeichnissynchronisierung bieten zudem praktikable Möglichkeiten, Ihr bestehendes Active Directory zu synchronisieren, ohne Ihre lokale Umgebung zunächst neu konzipieren zu müssen.
Wichtige Funktionen von Google Cloud Identity
- Vorintegrierter SAML-App-Katalog: Verbindet Hunderte von SaaS-Anwendungen von Drittanbietern – darunter AWS, Salesforce und RingCentral – mithilfe vorgefertigter SAML-Konfigurationen in den kostenlosen und Premium-Editionen.
- Unterstützung für Passkeys und FIDO2-Sicherheitsschlüssel: Ermöglicht Administratoren die passwortlose Anmeldung per Passkey oder die Beschränkung der Authentifizierung ausschließlich auf Hardware-Sicherheitsschlüssel.
- Dynamische Gruppen: Fügt Gruppenmitglieder automatisch auf Grundlage von Abfragen zu Benutzerattributen, einschließlich benutzerdefinierter Attribute, hinzu und entfernt sie, ohne dass Administratoren manuelle Aktualisierungen vornehmen müssen.
- Sicheres LDAP (Premium): Ermöglicht es lokalen oder in der Cloud gehosteten LDAP-Anwendungen wie Jira, OpenVPN und FreeRADIUS, sich gegenüber dem Cloud-Verzeichnis zu authentifizieren.
Integrationen von Google Cloud Identity
Google Cloud Identity bietet einen vorintegrierten SAML-App-Katalog mit Hunderten von Anwendungen, darunter AWS, Salesforce, RingCentral und Zoho CRM. Der Dienst verbindet sich über Synchronisierung oder Föderation mit Active Directory, OpenLDAP und Microsoft Entra ID, unterstützt sicheres LDAP und stellt eine REST-API für benutzerdefinierte Integrationen bereit.
Pros and Cons
Pros:
- Die Google-eigene Föderation vereinfacht den Cloud-Zugriff
- Kontextbezogene Richtlinien verknüpfen Identität mit dem Gerätestatus
- Unterstützung für Passkeys und Sicherheitsschlüssel ermöglicht passwortlose Authentifizierung
Cons:
- Kein vollständiger Ersatz für Active Directory
- Die Verwaltung von macOS und Linux bleibt eingeschränkt
Learn more about Google Cloud Identity: Beste Funktionen für Verzeichnisdienste aus der Cloud
- 30-tägige kostenlose Testversion
- Ab 9 $/Benutzer/Monat (jährlich abgerechnet)
Visit WebsiteCustomer Rating:4.6/5
Mit JumpCloud können Benutzer alle Verzeichnisbenutzer an einem Ort verwalten und anzeigen. JumpCloud ist eine Cloud-Verzeichnisplattform, die Identitätsverwaltung, SSO, MFA, Geräteverwaltung und Zugriffskontrolle für Identitäten von Menschen, Maschinen und KI-Agenten in Windows-, macOS-, Linux- und mobilen Umgebungen vereint.
Für wen eignet sich JumpCloud am besten?
JumpCloud eignet sich für IT-Teams, die gemischte Betriebssystemumgebungen verwalten und Identitäts-, Zugriffs- und Geräteverwaltung auf einer einzigen Plattform benötigen, ohne auf eine veraltete Infrastruktur vor Ort angewiesen zu sein.
Warum ich JumpCloud ausgewählt habe
JumpCloud gehört zu meiner engeren Auswahl, weil es eine der wenigen Plattformen ist, die einen echten Verzeichnisdienst aus der Cloud bereitstellt, ohne von einer Infrastruktur vor Ort abhängig zu sein. Mir gefällt besonders, dass das offene Cloud-Verzeichnis Windows-, macOS- und Linux-Geräte gleichberechtigt behandelt und Identitäten, SSO, MFA sowie die Gerätekonformität über eine einzige Konsole verwaltet. Die drei Synchronisierungsmodi der Active-Directory-Integration (Active-Directory-autoritativ, bidirektional oder JumpCloud-autoritativ) ermöglichen es Ihnen, schrittweise von einem veralteten Active Directory zu migrieren, anstatt alles auf einmal umzustellen.
Hauptfunktionen von JumpCloud
- Erkennung von Zugriffsrisiken: Erkennt ungewöhnliches Anmeldeverhalten – etwa unmögliche Reisebewegungen oder die Wiederaufnahme von Aktivitäten durch ruhende Konten – und löst MFA-Herausforderungen aus oder versendet Benachrichtigungen per E-Mail, Slack oder Webhook.
- Cloud-RADIUS: Bietet integrierte RADIUS-Authentifizierung für WLAN- und VPN-Zugriff, wobei alle Ereignisse in Directory Insights protokolliert werden; zusätzliche Hardware ist nicht erforderlich.
- HR-gesteuertes Lebenszyklusmanagement von Benutzern: Verbindet sich mit Systemen wie Workday, BambooHR und HiBob, um die Kontoerstellung, -bereitstellung und -deaktivierung in verbundenen Apps zu automatisieren.
- Plattformübergreifende Patchverwaltung: Verwaltet Betriebssystem- und Anwendungspatches für Windows, macOS und Linux über eine einzige Konsole, mit Dashboards zur Konformitätsüberwachung und Tools zur Massenbehebung.
Integrationen von JumpCloud
JumpCloud bietet native Integrationen mit Active Directory, Microsoft 365, Entra ID, Google Workspace, BambooHR, Workday, Personio, Namely, HiBob und People HR. Über SCIM, REST-APIs, Cloud LDAP und RADIUS werden benutzerdefinierte Verbindungen unterstützt, unter anderem zu Jira, Confluence, Jenkins, Kubernetes und Docker.
Pros and Cons
Pros:
- Plattformübergreifende Identitäts- und Gerätekontrolle
- Unterstützung für die schrittweise Migration von Active Directory
- Risikobewusste Richtlinien für bedingten Zugriff
Cons:
- Die breite Abdeckung kann zulasten der Funktionstiefe gehen
- Die Android-Verwaltung kann weniger stabil sein
Learn more about JumpCloud: Am besten für hybride Identitätsprozesse mit Microsoft 365 geeignet
- 30-tägige kostenlose Testversion
- Ab $7.00/Benutzer/Monat

Microsoft Entra ID zentralisiert die Verwaltung von Mandant, Benutzern und Apps in einer einzigen Übersicht. Microsoft Entra ID ist ein cloudbasierter Dienst für Identitäts- und Zugriffsverwaltung, der die Verwaltung von Benutzern und Gruppen, SSO, MFA, bedingten Zugriff, Geräteidentitäten und die automatisierte Bereitstellung in Cloud- und Hybridumgebungen übernimmt.
Für wen eignet sich Microsoft Entra ID am besten?
Microsoft Entra ID eignet sich besonders für Organisationen, die bereits Microsoft 365 oder Azure einsetzen und Identitäten sowohl in cloudbasierten als auch lokalen Active-Directory-Umgebungen verwalten müssen.
Warum ich Microsoft Entra ID ausgewählt habe
Microsoft Entra ID steht auf meiner Liste, weil es das Identitätsfundament bildet, auf das Organisationen mit Microsoft 365 und Azure bereits setzen, und sich dadurch natürlich für hybride Verzeichnisprozesse eignet. Besonders gut gefällt mir, dass Sie mit dem bedingten Zugriff granulare, kontextbezogene Richtlinien in Cloud- und lokalen Umgebungen durchsetzen können, ohne ein separates Tool zu benötigen. Connect Sync und Cloud Sync unterstützen beide AD-Umgebungen mit mehreren Gesamtstrukturen, sodass Teams, die nach einer Fusion getrennte Gesamtstrukturen verwalten, die Verzeichniskontinuität ohne vollständige Umstellung aufrechterhalten können.
Wichtige Funktionen von Microsoft Entra ID
- Privileged Identity Management: Weist Just-in-time-Administratorrollen mit den geringstmöglichen Berechtigungen zu, sodass erweiterter Zugriff nur bei Bedarf gewährt wird und automatisch abläuft.
- Passkey-Authentifizierung: Unterstützt gerätegebundene und synchronisierte Passkeys über Microsoft Authenticator, Hardwaresicherheitsschlüssel, den Apple iCloud-Schlüsselbund und den Google Passwortmanager.
- Automatisierte Benutzerbereitstellung: Erstellt, aktualisiert und entfernt Konten in verbundenen Apps mithilfe von SCIM 2.0, LDAP, SQL und benutzerdefinierten ECMA-Konnektoren, wenn sich Benutzerrollen und -status ändern.
- Lebenszyklus-Workflows: Automatisiert Prozesse für den Eintritt, interne Wechsel und das Ausscheiden von Mitarbeitern – einschließlich des Auslösens von Aufgaben wie der Kontoerstellung oder dem Entzug von Zugriffen – auf Grundlage von HR-Daten und Benutzerattributen.
Integrationen von Microsoft Entra ID
Microsoft Entra ID bietet Tausende direkt integrierte Anwendungen aus dem App-Katalog, darunter ServiceNow, Workday, Salesforce, Slack, Snowflake sowie Microsoft 365- und Azure-Dienste. Microsoft Graph, SCIM 2.0 und Application Proxy unterstützen benutzerdefinierte und lokale Integrationen.
Pros and Cons
Pros:
- Hybride Synchronisierung unterstützt getrennte Active-Directory-Gesamtstrukturen
- Kontextbezogene Richtlinien stärken die Zugriffskontrolle für verteilte Belegschaften
- Passwortlose Authentifizierung verringert die Anfälligkeit für Phishing
Cons:
- Für fortgeschrittene Governance sind mehrere Lizenzstufen erforderlich
- Geräteverwaltung hängt von separaten Endpunkt-Tools ab
Learn more about Microsoft Entra ID: Am besten für eine effiziente Verwaltung des Mitarbeiterlebenszyklus geeignet
- 30-tägige kostenlose Testversion
- Ab 6 $/Benutzer/Monat (jährliche Abrechnung)

Okta Workforce Identity Cloud kennzeichnet risikoreiche Zugriffe mit KI-gestützten Empfehlungen zum Entzug des Zugriffs. Okta Workforce Identity Cloud ist ein cloudbasiertes Verzeichnis- und Identitätsmanagementsystem, das die Verwaltung von Benutzern, Gruppen und Geräten über HR-Systeme, Active Directory, LDAP sowie Tausende von SaaS- und lokalen Anwendungen hinweg durch SSO, adaptive MFA, Lebenszyklusbereitstellung und Zugriffsgovernance zentralisiert.
Für wen eignet sich Okta Workforce Identity Cloud am besten?
Okta Workforce Identity Cloud eignet sich besonders für mittelgroße bis große Unternehmen mit komplexen Identitätsumgebungen aus mehreren Quellen, in denen HR-gesteuerte Bereitstellung und Governance über Tausende von Anwendungen hinweg Priorität haben.
Warum ich mich für Okta Workforce Identity Cloud entschieden habe
Ich habe Okta Workforce Identity Cloud als eine der besten Lösungen ausgewählt, weil die HR-gesteuerte Automatisierung des Lebenszyklus tatsächlich schwer zu übertreffen ist. Wenn ein neuer Mitarbeiter in Workday oder BambooHR hinzugefügt wird, stellt Okta seine Konten über SCIM automatisch in Hunderten von Anwendungen bereit, ohne dass manuelle Tickets erforderlich sind. Mir gefällt außerdem, dass auch das Offboarding ebenso unmittelbar erfolgt: Eine einzige Deaktivierung entzieht den Zugriff auf jede verbundene Anwendung gleichzeitig und gibt dadurch automatisch Lizenzen frei.
Wichtige Funktionen von Okta Workforce Identity Cloud
- Adaptive MFA: Erzwingt die Multi-Faktor-Authentifizierung mithilfe von Kontextsignalen wie Gerät, Standort, Netzwerk und Verhalten, um die Zugriffsanforderungen in Echtzeit anzupassen.
- Universal Directory: Dient als zentraler Identitätsspeicher und übernimmt Benutzer, Gruppen und benutzerdefinierte Attribute gleichzeitig aus AD, LDAP und mehreren HR-Systemen.
- Identity Threat Protection: Bewertet das Sitzungsrisiko kontinuierlich und kann bei Erkennung einer Bedrohung eine universelle Abmeldung aus allen verbundenen Anwendungen auslösen.
- Privileged Access: Bietet SSO für Linux- und Windows-Server, zeichnet SSH- und RDP-Sitzungen auf und unterstützt Just-in-Time-Zugriff mit mehrstufigen Genehmigungen.
Integrationen von Okta Workforce Identity Cloud
Okta Workforce Identity Cloud bietet mehr als 8.000 vorgefertigte Integrationen, darunter Active Directory, LDAP, Workday, BambooHR, SuccessFactors, Google Workspace, Salesforce, Slack, Microsoft Teams und Jamf. REST-APIs, Ereignishooks und Workflows unterstützen benutzerdefinierte Integrationen.
Pros and Cons
Pros:
- Automatisiert das Onboarding und Offboarding von Mitarbeitern
- Vereinheitlicht HR-, AD- und LDAP-Identitäten
- Passt die Authentifizierung an Identitätsrisiken an
Cons:
- Bietet keine vollständige Geräteverwaltung
- Kann AD-Umgebungen mit starkem GPO-Einsatz nicht vollständig ersetzen
Learn more about Okta Workforce Identity Cloud: Am besten für die Integration lokaler und cloudbasierter Verzeichnisse geeignet
- 30-tägige kostenlose Testversion
- Ab $3/Nutzer/Monat

OneLogin Advanced Directory ermöglicht es Benutzern, alle Benutzerkonten zentral anzuzeigen und zu verwalten. OneLogin Advanced Directory ist ein cloudbasierter Verzeichnisdienst, der die Verwaltung von Benutzeridentitäten in Active Directory, LDAP, Google Workspace und HR-Systemen zentralisiert und integriertes SSO, MFA, adaptive Authentifizierung sowie automatisierte Bereitstellung bietet.
Für wen eignet sich OneLogin Advanced Directory am besten?
OneLogin Advanced Directory eignet sich besonders für IT-Teams, die hybride Umgebungen verwalten, in denen Active Directory, Cloud-Apps und HR-Systeme ohne ein eigenes IAM-Team synchron bleiben müssen.
Warum ich OneLogin Advanced Directory ausgewählt habe
Ich habe OneLogin Advanced Directory ausgewählt, weil es die Echtzeitsynchronisierung zwischen Active Directory, LDAP, Google Workspace und HR-Systemen wie Workday über einen einzigen Connector übernimmt. Wenn ein AD-Konto geschlossen wird, entzieht OneLogin innerhalb von Sekunden den Zugriff auf jede verbundene App. Außerdem gefällt mir, dass die VLDAP- und RADIUS-Bridges die bestehende Infrastruktur einbinden, ohne einen vollständigen Austausch zu erzwingen.
Wichtige Funktionen von OneLogin Advanced Directory
- SmartFactor-Authentifizierung: Verwendet Vigilance AI, um anhand von Standort, Gerät und Verhalten eine Risikobewertung zu erstellen und anschließend zu entscheiden, ob eine Anmeldung zugelassen, zusätzlich überprüft oder abgelehnt wird.
- App-Katalog mit über 6.000 Apps: Vorintegrierte Connectoren für SSO und Bereitstellung in Cloud- und On-Premises-Anwendungen, wobei täglich neue Integrationen hinzukommen.
- Lifecycle-Automatisierung mit Workflows: Eine Low-Code-Automatisierungsebene, die Bereitstellung, Aufhebung der Bereitstellung und benutzerdefinierte Identitätsaufgaben über die standardmäßigen Vorgänge zum Erstellen, Aktualisieren und Löschen hinaus übernimmt.
- Prüfung auf kompromittierte Zugangsdaten: Überprüft neue oder geänderte Passwörter anhand einer Datenbank bekannter gestohlener Zugangsdaten, bevor sie festgelegt werden dürfen.
Integrationen von OneLogin Advanced Directory
OneLogin Advanced Directory bietet über 6.000 vorintegrierte App-Connectoren, darunter Active Directory, LDAP, Microsoft Entra ID, Google Workspace, Workday, UKG, BambooHR und Jamf. REST-APIs, SDKs, Webhooks und benutzerdefinierte Connectoren unterstützen zusätzliche Integrationen.
Pros and Cons
Pros:
- Der Echtzeit-Offboarding-Prozess entzieht den Zugriff schnell
- Risikobasierte Authentifizierung passt sich an das Verhalten an
- Umfangreiche Optionen für passwortlose Anmeldung und MFA
Cons:
- Kein natives Gerätemanagement
- Keine integrierten Kampagnen zur Zugriffszertifizierung
Learn more about OneLogin Advanced Directory: Am besten für SSO und MFA mit mehr als 15 Authentifizierungsmethoden geeignet
- 30-tägige kostenlose Testversion
- Ab $3/Benutzer/Monat
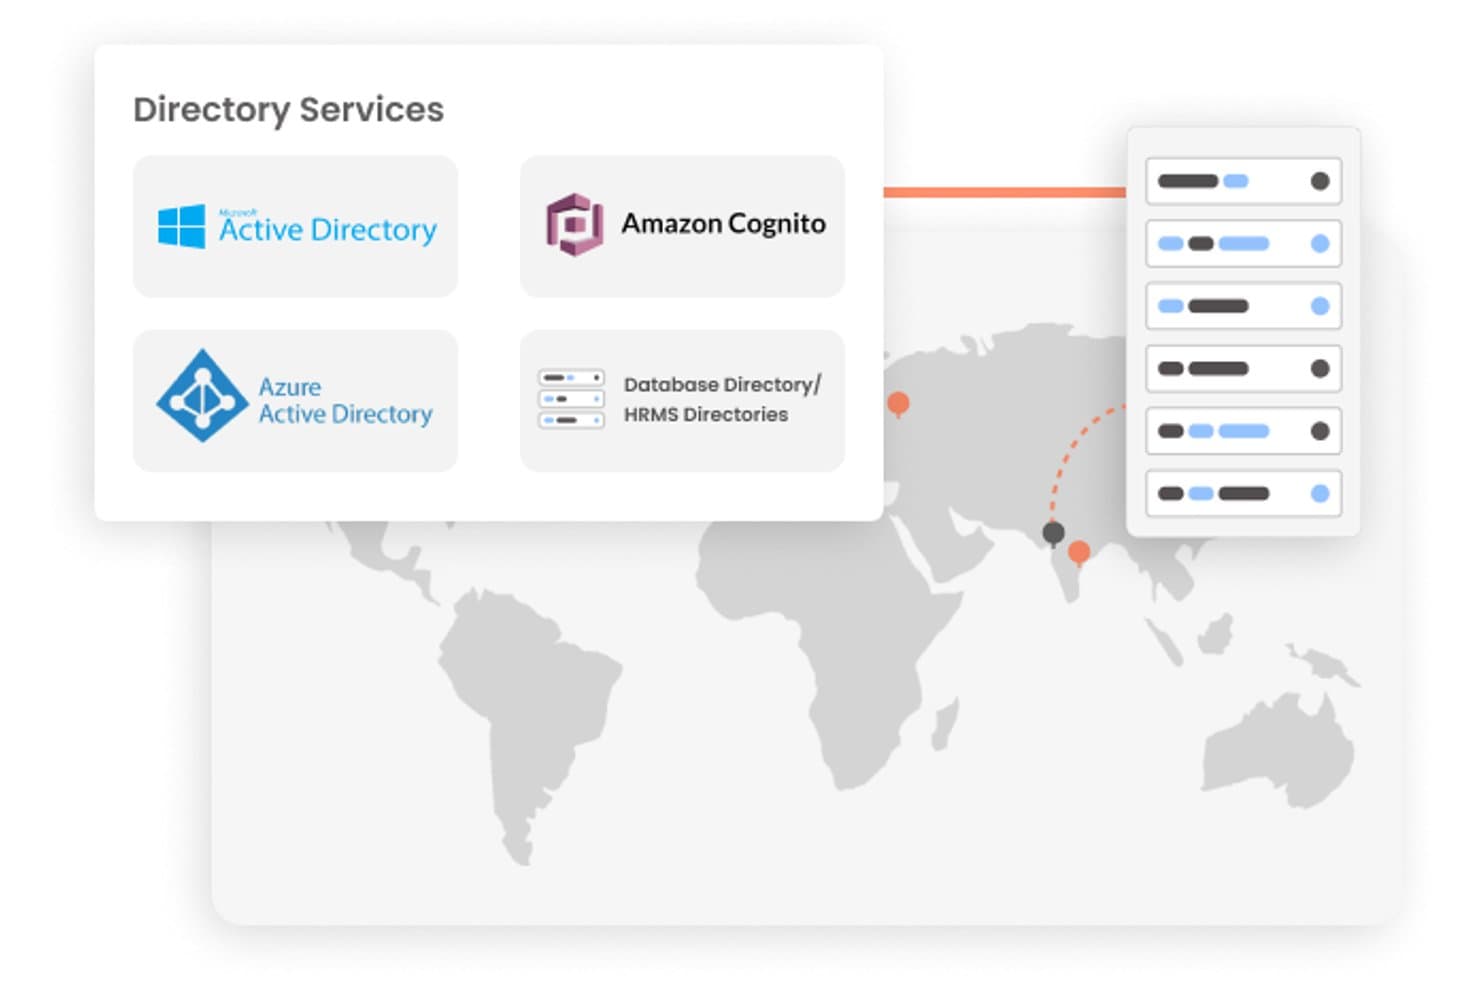
miniOrange unterstützt Active Directory, Azure AD, Amazon Cognito und HRMS-Verzeichnisse. miniOrange ist eine Cloud-Verzeichnisdienstplattform, die Verzeichnis als Dienst (DaaS), SSO, MFA, adaptive Zugriffskontrolle und die Verwaltung des Benutzerlebenszyklus über Cloud-, lokale und hybride Umgebungen hinweg kombiniert.
Für wen ist miniOrange am besten geeignet?
miniOrange eignet sich besonders für IT- und Identitätsteams, die den Zugriff auf eine Mischung aus Cloud-Apps, Altsystemen und lokalen Verzeichnissen verwalten und eine umfassende MFA- und SSO-Abdeckung benötigen, ohne ihre bestehende Infrastruktur neu aufzubauen.
Warum ich miniOrange ausgewählt habe
Ich habe miniOrange als eine der besten Lösungen ausgewählt, weil die große Bandbreite an Authentifizierungsmöglichkeiten zu diesem Preis wirklich schwer zu übertreffen ist: mehr als 15 MFA-Methoden, darunter FIDO2/Passkeys, Hardware-Token wie YubiKey und Push-Benachrichtigungen sowie SSO über SAML, OIDC, OAuth und Altsysteme mittels Reverse-Proxy. Besonders gut gefällt mir, dass MFA auch auf Windows-RDP-, macOS- und Linux-SSH-Anmeldungen ausgeweitet wird und dadurch eine Lücke schließt, die die meisten Verzeichnisplattformen offenlassen. Adaptive, risikobasierte Zugriffsregeln bauen darauf auf und lösen eine verstärkte MFA anhand von IP-Adresse, Standort oder Gerätesignalen aus.
Wichtige Funktionen von miniOrange
- Hybrides LDAP-Gateway: Ein lokales LDAP-Gateway ermöglicht die Verbindung von miniOrange mit Ihrer bestehenden AD- oder LDAP-Infrastruktur, ohne diese dem Internet auszusetzen.
- Automatisierung von Eintritt, Wechsel und Austritt: Die HR-gesteuerte Bereitstellung wird mit Workday, BambooHR und SAP SuccessFactors synchronisiert, um automatisch Rollenzuweisungen und die Aufhebung von Berechtigungen auszulösen.
- Zugriffsgateway für Altsysteme: Die Anmeldung über Header und Reverse-Proxy erweitert SSO auf Altsysteme und Anwendungen mit lokalem Client, die SAML oder OAuth nicht unterstützen.
- RADIUS- und TACACS+-Server: Die integrierte AAA-Server-Authentifizierung deckt ab der Premium-Stufe VPNs, VDI, Router und Switches ab.
Integrationen von miniOrange
miniOrange bietet mehr als 6.000 Integrationen, darunter Microsoft 365, Google Workspace, Salesforce, AWS, Slack, Zoom, Workday, BambooHR, SAP SuccessFactors, Okta und Fortinet. Für individuelle Verbindungen werden SAML, OAuth, OIDC, SCIM, REST-APIs, RADIUS und TACACS+ unterstützt.
Pros and Cons
Pros:
- MFA erstreckt sich auf Cloud-, Desktop- und Serveranmeldungen
- Unterstützung hybrider Verzeichnisse erleichtert schrittweise Migrationen
- Altsysteme erhalten moderne Authentifizierungsfunktionen
Cons:
- Erweiterte Funktionen für den Lebenszyklus erfordern höhere Tarife
- Die Konfiguration von Verzeichnissen kann neue Administratoren vor Herausforderungen stellen
Learn more about miniOrange:
Weitere Cloud-Verzeichnisdienste
Hier findest du einige zusätzliche Cloud-Verzeichnisdienste, die es nicht in meine Auswahl geschafft haben, aber dennoch einen Blick wert sind:
- 11ForgeRockAm besten geeignet für adaptive Identitätsverwaltung im großen Maßstab
- 12Zoho DirectoryAm besten für Identitäts- und Zugriffskontrolle im Zoho-Ökosystem geeignet
- 13OneLoginAm besten für adaptive MFA mit Echtzeit-AD-Synchronisierung
- 14SailPointAm besten für die Identitätsgovernance von Unternehmen im großen Maßstab
- 15VMware Workspace ONEAm besten für gerätezentrierte Identitäts- und Zugriffskontrolle
- 16IBM VerifyAm besten für adaptiven risikobasierten Zugriff im Unternehmensmaßstab
Wie ich Cloud-Verzeichnisdienste bewerte
Ich teile meine Bewertung in drei Bereiche auf: Die Kernfunktionalität (die zentrale Verwaltung von Benutzeridentitäten und die Durchsetzung der Authentifizierung über Apps hinweg) hat das größte Gewicht, gefolgt von herausragenden Funktionen wie passwortloser Authentifizierung und anschließend Faktoren wie Migrationsunterstützung und Qualität der Einführung.
Kernfunktionalität (Grundlegende Anforderungen für diese Liste)
Bei der Auswahl der Tools für meine Liste bewerte ich jedes einzelne auf einer Skala von 0 (bietet die Funktionalität nicht) bis 5 (ist in diesem Bereich hervorragend) für jede der unten aufgeführten Kernfunktionen. Anschließend rechne ich die Gesamtpunktzahl in einen Prozentsatz um, um die allgemeine Eignung jedes Tools besser beurteilen zu können, wobei Funktionen, die ich als unverzichtbar eingestuft habe, zusätzlich gewichtet werden.
- Identitätsverwaltung (unverzichtbar): Ich bewerte, wie jedes Tool Benutzeridentitäten speichert und organisiert, und achte dabei auf benutzerdefinierte Attribute, verschachtelte Gruppen und die Unterstützung von Organisationshierarchien.
- Authentifizierung & Zugriffskontrolle (unverzichtbar): Ich prüfe den Umfang der SSO-Unterstützung, MFA-Optionen und Richtlinien für bedingten Zugriff – insbesondere kontextbasierte Regeln, die an Gerät oder Standort gebunden sind.
- Verzeichnisintegration & Synchronisierung: Ich bewerte, wie gut eine Plattform mit bestehenden Verzeichnissen wie Active Directory oder LDAP synchronisiert wird, einschließlich Aktualisierungen in Echtzeit und Konfliktbehandlung.
- Geräteverwaltung: Die Fähigkeit jedes Tools, Geräte zu registrieren, Richtlinien bereitzustellen und Compliance-Prüfungen unter Windows, macOS und Linux durchzuführen, fließt in meine Bewertung ein.
- Benutzerbereitstellung & Lebenszyklus: Ich bewerte die automatisierte Einführung und Deaktivierung von Benutzern über verbundene Apps hinweg, einschließlich rollenbasierter Bereitstellung und geplanter Zugriffsüberprüfungen.
- App-Unterstützung für mehrere Plattformen: Ich prüfe die Größe und Vielfalt des App-Katalogs jedes Tools sowie die Flexibilität benutzerdefinierter Integrationen für Apps ohne vorgefertigte Konnektoren.
Sobald ich eine Liste von Tools habe, die die Kriterien erfüllen, prüfe ich, wodurch sich die einzelnen Plattformen voneinander abheben.
Unterscheidungsmerkmale (Wodurch sich Anbieter abheben)
So vergleiche ich verschiedene Anbieter miteinander:
Herausragende Funktionen
Passwortlose Authentifizierung ist für mich besonders wichtig. Ich prüfe, ob eine Plattform FIDO2/WebAuthn und biometrische Verfahren unterstützt, da diese Methoden das Risiko anmeldeinformationsbasierter Angriffe verringern und Anmeldungen in der gesamten Organisation beschleunigen. Der Netzwerkzugriff nach dem Zero-Trust-Prinzip ist ebenso wichtig – ich achte auf integriertes ZTNA, mit dem Administratoren den Zugriff auf interne Apps steuern können, ohne auf ein herkömmliches VPN angewiesen zu sein. Außerdem bewerte ich die Flexibilität von Verzeichnis als Dienst, insbesondere ob ein Tool AD vollständig ersetzen oder während schrittweiser Migrationen im Hybridmodus parallel dazu betrieben werden kann.
Über die Funktionen hinaus
Migrationsunterstützung ist sehr wichtig – ich prüfe, ob eine Plattform eine automatisierte Attributzuordnung und einen hybriden Parallelbetrieb bietet, damit Sie das veraltete AD schrittweise ablösen können, ohne zu einem abrupten Wechsel gezwungen zu sein. Außerdem bewerte ich die Bereitschaft für Compliance-Anforderungen und achte auf integrierte Audit-Protokolle und Zugriffsüberprüfungen, die an Rahmenwerke wie SOC 2 oder ISO 27001 angelehnt sind, da die manuelle Vorbereitung von Audits Zeit kostet, die die meisten IT-Teams nicht haben. Schließlich berücksichtige ich, wie gut Ressourcen für die Einführung und die Dokumentation Administratoren nach der Bereitstellung zur eigenständigen Arbeit befähigen.
So wählst du einen Cloud-Verzeichnisdienst aus
Es ist leicht, sich in langen Funktionslisten und komplexen Preisstrukturen zu verlieren. Damit du dich auf deinem individuellen Weg zur Softwareauswahl konzentrieren kannst, findest du hier eine Checkliste mit Faktoren, die du berücksichtigen solltest:
| Faktor | Was zu beachten ist |
|---|---|
| FaktorSkalierbarkeit | Was zu beachten istKann der Dienst mit Ihrem Unternehmen wachsen? Berücksichtigen Sie Benutzerlimits, Datenkapazität und langfristige Kosten. Stellen Sie sicher, dass die Lösung Wachstum ermöglicht, ohne dass häufige Upgrades erforderlich sind. |
| FaktorIntegrationen | Was zu beachten istFunktioniert der Dienst mit Ihren aktuellen Systemen? Prüfen Sie die Kompatibilität mit vorhandener Software wie HR-Systemen, CRMs und Produktivitätstools. Vermeiden Sie Lösungen, die umfangreiche Umgehungslösungen oder Konnektoren von Drittanbietern erfordern. |
| FaktorAnpassbarkeit | Was zu beachten istKönnen Sie den Dienst an Ihre Arbeitsabläufe anpassen? Achten Sie auf flexible Einstellungen und Optionen, mit denen sich Benutzerrollen, Berechtigungen und Benutzeroberflächen an die Anforderungen Ihres Teams anpassen lassen. |
| FaktorBenutzerfreundlichkeit | Was zu beachten istIst der Dienst für Ihr Team benutzerfreundlich? Berücksichtigen Sie die Lernkurve und die Benutzeroberfläche. Vermeiden Sie Tools, die umfangreiche Schulungen erfordern oder eine unübersichtliche Oberfläche haben, die die Akzeptanz durch die Benutzer beeinträchtigen könnte. |
| FaktorImplementierung und Einführung | Was zu beachten istWie schnell können Sie starten? Bewerten Sie den Einrichtungsprozess einschließlich Datenmigration und Benutzerschulung. Achten Sie auf Anbieter, die während der Einführung Unterstützung anbieten, um Ausfallzeiten und Verwirrung zu minimieren. |
| FaktorKosten | Was zu beachten istPasst der Dienst in Ihr Budget? Vergleichen Sie Preismodelle einschließlich Abonnementgebühren, möglicher Zusatzoptionen und langfristiger Kosten. Achten Sie auf versteckte Gebühren oder Kosten, die mit zunehmender Nutzung steigen können. |
| FaktorSicherheitsvorkehrungen | Was zu beachten istSind Ihre Daten und Benutzer geschützt? Prüfen Sie Verschlüsselung, Authentifizierungsmethoden und die Einhaltung von Sicherheitsstandards. Stellen Sie sicher, dass der Dienst die Sicherheitsanforderungen Ihrer Branche erfüllt, um Schwachstellen zu vermeiden. |
| FaktorCompliance-Anforderungen | Was zu beachten istErfüllt der Dienst die Branchenstandards? Vergewissern Sie sich, dass der Dienst die für Ihr Unternehmen relevanten Vorschriften wie GDPR oder HIPAA einhält. Die Nichteinhaltung kann zu rechtlichen Problemen und Geldstrafen führen. |
Trends bei Cloud-Verzeichnisdiensten für 2025
Die Prüfung von Produktaktualisierungen, Pressemitteilungen und Versionsprotokollen führender Tools zeigt wichtige Trends bei Cloud-Verzeichnisdiensten, die die sich wandelnde Dynamik der Zugriffsverwaltung für Cloud-Infrastrukturen widerspiegeln.
Hier ist meine Übersicht über die aktuellen Trends im Jahr 2025:
Trends bei Cloud-Verzeichnisdiensten
- Erweiterte Sicherheitsfunktionen: Der Einsatz fortschrittlicher Sicherheitsfunktionen wie adaptiver Multi-Faktor-Authentifizierung (MFA) und durch maschinelles Lernen gesteuerter Anomalieerkennung nimmt spürbar zu. Diese Verbesserungen begegnen der zunehmenden Raffinesse von Cybersicherheitsbedrohungen und dem Bedarf an dynamischeren, kontextbezogenen Sicherheitsmaßnahmen.
- Integration und Interoperabilität: Es gibt einen deutlichen Trend zu stärkerer Integration und Interoperabilität mit anderen Cloud-Diensten, Software zur Benutzerbereitstellung und Legacy-Systemen. Dieser Trend wird durch den Bedarf an nahtlosen Benutzererlebnissen und einer vereinfachten Verwaltung vielfältiger IT-Umgebungen angetrieben und deutet auf eine Entwicklung hin zu flexibleren und anpassungsfähigeren Lösungen für die Zugriffsverwaltung.
- Skalierbarkeit und Cloud-native Funktionen: Die Betonung von Skalierbarkeit und Cloud-nativen Architekturen verdeutlicht die Reaktion der Branche auf die zunehmende Komplexität und Größe von Cloud-Umgebungen. Diese Funktionen stellen sicher, dass Cloud-Verzeichnisdienste den Zugriff über umfangreiche, verteilte Infrastrukturen hinweg effizient verwalten und so das Wachstum von Unternehmen sowie Strategien zur Cloud-Einführung unterstützen können.
- Umfassende Compliance-Berichte: Als Reaktion auf strengere regulatorische Anforderungen ist die Entwicklung umfassender Tools für Compliance-Berichte zu einer hohen Priorität geworden. Diese Tools helfen Unternehmen, sich in der komplexen Landschaft des Datenschutzes und der Datenschutzgesetze zurechtzufinden, und unterstreichen die entscheidende Rolle von Cloud-Verzeichnisdiensten bei der Sicherstellung der rechtlichen Konformität.
Weniger wichtige Funktionen
- Passwortbasierte Authentifizierung: Die Abkehr von der herkömmlichen passwortbasierten Authentifizierung hin zu sichereren und benutzerfreundlicheren Alternativen wie biometrischen Verfahren und Single Sign-on (SSO) deutet auf eine abnehmende Bedeutung von Passwörtern hin. Dieser Übergang spiegelt die Erkenntnis der Branche über die Einschränkungen und Sicherheitsrisiken passwortbasierter Zugriffskontrollen wider.
Durch eine genaue Betrachtung dieser Trends können IT-Fachleute wertvolle Erkenntnisse über die zukünftige Entwicklung von Cloud-Verzeichnisdiensten und die sich wandelnden Anforderungen an die Verwaltung cloudbasierter Infrastrukturen gewinnen.
Was sind Cloud-Verzeichnisdienste?
Cloud-Verzeichnisdienste sind Lösungen, die Benutzeridentitäten und Zugriffe innerhalb eines Unternehmens verwalten und organisieren. IT-Fachleute, Sicherheitsteams und Personalabteilungen nutzen diese Tools häufig, um einen sicheren und effizienten Zugriff auf Ressourcen zu gewährleisten. Funktionen zur Benutzerverwaltung, für Single Sign-on und die Multi-Faktor-Authentifizierung unterstützen die Aufrechterhaltung der Sicherheit und die Vereinfachung von Anmeldeprozessen. Insgesamt bieten diese Tools eine zentrale Kontrolle über Benutzerzugriffe und steigern dadurch die betriebliche Effizienz.
Funktionen
Dies sind die wichtigsten Funktionen, auf die Sie bei Cloud-Verzeichnisdiensten achten sollten:
- Einmalanmeldung (SSO): Diese Funktion ermöglicht Benutzern den Zugriff auf mehrere Anwendungen mit einem einzigen Satz von Anmeldedaten. Sie verbessert die Benutzererfahrung erheblich, indem sie die Ermüdung durch Passwörter reduziert und die Verwaltung des Benutzerzugriffs über verschiedene Plattformen hinweg vereinfacht.
- Multi-Faktor-Authentifizierung (MFA): MFA fügt eine zusätzliche Sicherheitsebene hinzu, indem Benutzer zwei oder mehr Verifizierungsfaktoren angeben müssen, um Zugriff auf IT-Ressourcen zu erhalten. Dies ist entscheidend, um unbefugten Zugriff zu verhindern und sensible Daten zu schützen.
- Einheitliche Verzeichnisdienste: Dies stellt eine zentrale Plattform für die Verwaltung des Zugriffs auf alle IT-Ressourcen bereit. Dadurch entfällt die Notwendigkeit mehrerer Verzeichnisse, die Verwaltung wird optimiert und eine einheitliche Zugriffskontrolle innerhalb der Organisation sichergestellt.
- Verzeichnisintegration: Die Möglichkeit, vorhandene Verzeichnisse (wie Active Directory oder LDAP) zu integrieren, gewährleistet eine nahtlose Synchronisierung und Verwaltung von Benutzerkonten. Dies hilft Organisationen, ihre bestehende Infrastruktur zu nutzen, während sie auf cloudbasierte Dienste umsteigen.
- Skalierbarkeit: Cloud-Verzeichnisdienste müssen mit dem Wachstum der Organisation skalierbar sein. Dadurch wird sichergestellt, dass der Verzeichnisdienst das Wachstum ohne Leistungseinbußen bewältigen kann, wenn die Anzahl der Benutzer, Geräte und Anwendungen zunimmt.
- Rollenbasierte Zugriffskontrolle (RBAC): RBAC ermöglicht die Zuweisung von Zugriffsrechten auf Grundlage der Rollen einer Organisation. Dies vereinfacht die Verwaltung von Benutzerberechtigungen und stellt sicher, dass Personen nur auf die für ihre Rollen erforderlichen Informationen und Ressourcen zugreifen können.
- Passwortzurücksetzung in Eigenregie: Diese Funktion ermöglicht es Benutzern, Passwörter ohne Unterstützung der IT zurückzusetzen. Sie reduziert den Arbeitsaufwand für IT-Abteilungen und steigert die Benutzerproduktivität, indem Ausfallzeiten minimiert werden.
- Prüfungs- und Berichtsfunktionen: Diese Funktionen bieten Einblicke in Benutzeraktivitäten und Zugriffsmuster. Sie sind für die Einhaltung von Vorschriften, die Sicherheitsüberwachung und das Verständnis der Ressourcennutzung innerhalb der Organisation unerlässlich.
- Cloud-native Architektur: Ein cloudnativer Verzeichnisdienst ist darauf ausgelegt, die Vorteile von Cloud-Computing-Umgebungen vollständig zu nutzen. Dies gewährleistet hohe Verfügbarkeit, Notfallwiederherstellung und flexible Bereitstellungsoptionen im Einklang mit modernen Cloud-Strategien.
- API-Zugriff und Anpassung: Die Möglichkeit, den Verzeichnisdienst über APIs anzupassen und in andere Anwendungen zu integrieren, ist von entscheidender Bedeutung. Sie ermöglicht es Organisationen, den Dienst an ihre Anforderungen anzupassen und verschiedene Prozesse zu automatisieren, wodurch die Effizienz gesteigert wird.
Cloud-Verzeichnisdienste optimieren die Verwaltung des Benutzerzugriffs auf IT-Ressourcen und spielen eine entscheidende Rolle bei der Verbesserung der Sicherheit von Organisationen. Indem Organisationen sich auf die oben beschriebenen Funktionen konzentrieren, können sie sicherstellen, dass sie über eine robuste Grundlage verfügen, die ihre sich entwickelnden IT-Anforderungen unterstützt und ihre digitalen Ressourcen schützt.
Vorteile
Cloud-Verzeichnisdienste ermöglichen eine zentrale Verwaltung des Benutzerzugriffs auf Systeme, Anwendungen, Dateien und Netzwerke und erfüllen damit die sich wandelnden Anforderungen moderner, cloudbasierter Infrastrukturen. Im Folgenden werden fünf wesentliche Vorteile von Cloud-Verzeichnisdiensten beschrieben:
- Verbesserte Sicherheitsprotokolle: Cloud-Verzeichnisdienste verringern das Risiko von Sicherheitsverletzungen erheblich, indem sie die Benutzerzugriffskontrolle zentralisieren. Sie bieten fortschrittliche Sicherheitsmaßnahmen wie Multi-Faktor-Authentifizierung und Einmalanmeldung und stärken damit die Abwehr der Organisation gegen unbefugten Zugriff und Cyberbedrohungen.
- Skalierbarkeit und Flexibilität: Cloud-Verzeichnisdienste bieten eine beispiellose Skalierbarkeit und können das Wachstum einer Organisation problemlos bewältigen. Diese Flexibilität ermöglicht es Unternehmen, Benutzer hinzuzufügen oder zu entfernen und den Ressourcenzugriff effizient zu verwalten, ohne wesentliche Änderungen an der Infrastruktur vorzunehmen.
- Kostensenkung und Effizienz: Cloud-Verzeichnisdienste können die Betriebskosten erheblich senken, da keine lokale Hardware erforderlich ist und sich der administrative IT-Aufwand reduziert. Sie optimieren die Prozesse der Zugriffsverwaltung, setzen wertvolle IT-Ressourcen frei und verringern die Gemeinkosten.
- Verbesserte Benutzererfahrung: Mit Funktionen wie Einmalanmeldung und der Zurücksetzung von Passwörtern in Eigenregie bieten diese Dienste eine optimierte und benutzerfreundlichere Zugriffserfahrung. Wenn Benutzer ihren Zugriff selbst verwalten können, steigert dies die Produktivität und reduziert den Arbeitsaufwand für IT-Supportteams.
- Einhaltung von Vorschriften und Berichterstattung: Cloud-Verzeichnisdienste vereinfachen die Einhaltung von Vorschriften durch integrierte Berichts- und Prüfungswerkzeuge. Sie helfen Organisationen, regulatorische Anforderungen zu erfüllen, indem sie detaillierte Protokolle und Berichte über Benutzeraktivitäten und Änderungen am Zugriff bereitstellen.
Cloud-Verzeichnisdienste verbessern die betriebliche Effizienz und Sicherheit und sind damit ein wesentlicher Bestandteil jeder cloudbasierten Strategie. Während Unternehmen sich weiterentwickeln und Cloud-Technologien einsetzen, wird die Bedeutung eines skalierbaren und sicheren Verzeichnisdienstes zunehmend deutlich.
Kosten & Preise
Cloud-Verzeichnisdienste bieten eine Reihe von Tarifen, die auf unterschiedliche Anforderungen von Organisationen zugeschnitten sind – von kleinen Unternehmen, die eine grundlegende Zugriffsverwaltung benötigen, bis hin zu großen Unternehmen, die fortschrittliche Sicherheitsfunktionen und Skalierbarkeit erfordern.
Das Ziel besteht darin, eine sichere, effiziente und flexible Lösung bereitzustellen, die mit Ihrem Unternehmen wächst.
Vergleichstabelle der Tarife für Cloud-Verzeichnisdienste
Nachfolgend habe ich die standardmäßigen Tarifoptionen und ihre Preise aufgeführt, um Ihnen die Entscheidungsfindung zu erleichtern.
| Tariftyp | Durchschnittlicher Preis | Übliche Funktionen |
|---|---|---|
| TariftypKostenlos | Durchschnittlicher Preis$0 | Übliche FunktionenGrundlegende Verwaltung von Benutzern und Gruppen, Single Sign-On (SSO) für eine begrenzte Anzahl von Anwendungen |
| TariftypStandard | Durchschnittlicher Preis$1-3/Benutzer/Monat | Übliche FunktionenVollständige Verwaltung von Benutzern und Gruppen, SSO für alle Anwendungen, grundlegende MFA, grundlegende Berichterstellung |
| TariftypProfessionell | Durchschnittlicher Preis$4-8/Benutzer/Monat | Übliche FunktionenErweiterte Verwaltung von Benutzern und Gruppen, erweiterte MFA-Optionen, Prüfprotokolle, API-Zugriff, benutzerdefinierte Integrationen |
| TariftypUnternehmen | Durchschnittlicher Preis$9-15/Benutzer/Monat | Übliche FunktionenPremium-Support, unbegrenzte SCIM-Bereitstellung, Verzeichniserkenntnisse, Identitätsgovernance, Support rund um die Uhr |
| TariftypIndividuell | Durchschnittlicher PreisAuf Anfrage | Übliche FunktionenMaßgeschneiderte Funktionen zur Erfüllung spezifischer organisatorischer Anforderungen, personalisierte Supportoptionen |
Die Bewertung des aktuellen und potenziellen zukünftigen Bedarfs Ihrer Organisation ist bei der Auswahl von Cloud-Verzeichnisdiensten unerlässlich. Entscheiden Sie sich für einen Tarif, der die Flexibilität bietet, mit Ihrer sich wandelnden Geschäftsumgebung zu skalieren und sich an diese anzupassen.