Cybersäkerhet syftar på de metoder och tekniker som används för att skydda system, nätverk och program mot digitala angrepp, obehörig åtkomst eller skador. Det omfattar ett brett spektrum av metoder som är utformade för att skydda dataintegritet, konfidentialitet och tillgänglighet på olika digitala plattformar.
Målet med cybersäkerhet är att skydda känslig information mot cyberhot som hackning, nätfiske, skadlig programvara och utpressningsprogram, och därmed säkerställa datasäkerhet och dataintegritet i en alltmer uppkopplad värld.
I den här guiden går vi igenom viktiga aspekter av cybersäkerhet och hur tekniska ledare kan hjälpa sina team att övervinna vanliga säkerhetsutmaningar.
En introduktion till cybersäkerhet
Cybersäkerhet innebär att man inför skyddsåtgärder som brandväggar, antivirusprogram och system för intrångsdetektering, samt använder strategier för riskhantering, dataåterställning och användarutbildning.
Det är redan en stor affärsverksamhet och den växer snabbt. Enligt en undersökning genomförd av KPMG anser 18 % av de vd:ar som tillfrågades att cyberbrott kommer att vara det största hotet mot deras organisations tillväxt 2025.
Även om införandet av de bästa säkerhetsåtgärderna inte ger någon garanti mot dessa incidenter, kan vissa försiktighetsåtgärder avsevärt minska sannolikheten för att de inträffar. Att välja den bästa cybersäkerhetsleverantören för att skydda företaget är också avgörande.
Vanliga cybersäkerhetshot
Cyberhot förekommer i många former. Riskerna omfattar bland annat att skadlig programvara raderar hela systemet, att en angripare får åtkomst till och ändrar dina filer, att din dator används som ett verktyg för att genomföra angrepp mot andra eller att någon stjäl dina kreditkortsuppgifter för att genomföra obehöriga transaktioner. Tekniska lösningar som cybersäkerhetsprogramvara, brandväggar och system för åtkomstkontroll har fortfarande en viktig roll. Men det är också viktigt att ta hänsyn till den mänskliga faktorn. Ett pragmatiskt förhållningssätt till cybersäkerhet omfattar både tekniska och mänskliga aspekter.
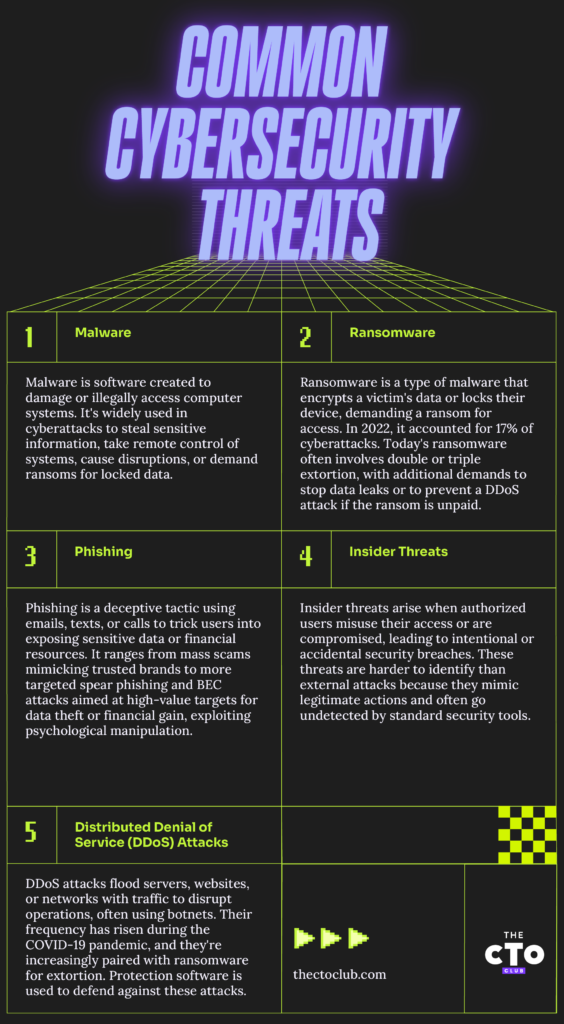
- Skadlig programvara, en förkortning av "skadlig mjukvara", syftar på all programvara eller alla datorprogram som avsiktligt utformats för att skada ett datorsystem eller dess användare. Det är ett vanligt inslag i de flesta moderna cyberangrepp. Skadlig programvara skapas och distribueras av hackare och cyberbrottslingar för att olovligen få åtkomst till datorsystem och känslig information, fjärrstyra datorsystem, störa eller skada dem eller hålla data och system som gisslan...
- Utpressningsprogram är skadlig programvara som låser en drabbad persons data eller enhet och hotar att hålla den otillgänglig – eller ännu värre – om inte en lösensumma betalas. IBM Security X-Force Threat Intelligence Index 2023 rapporterar att utpressningsattacker utgjorde 17 % av alla cyberangrepp 2022. Moderna utpressningsprogram är allvarligare än sina tidiga versioner. Till en början krävde utpressningsprogram en enda lösensumma för dekrypteringsnycklar. Nuvarande angrepp omfattar dock ofta dubbel utpressning, där ytterligare en lösensumma krävs för att förhindra att offrets data lämnas ut eller publiceras. Vissa eskalerar till och med till trippel utpressning och hotar med en distribuerad överbelastningsattack (DDoS, som förklaras nedan) om lösensumman inte betalas.
- Nätfiske omfattar vilseledande e-postmeddelanden, textmeddelanden eller samtal som lockar användare att ladda ned skadlig programvara, lämna ut känslig information eller skicka pengar av misstag. Vanligt förekommande är nätfiskebedrägerier i stor skala – utbredda bedrägliga meddelanden från varumärken som verkar välrenommerade och som uppmanar mottagarna att uppdatera lösenord eller kreditkortsuppgifter. Mer avancerat nätfiske, som riktat nätfiske och företagsrelaterad e-postkompromettering (BEC), riktar sig mot specifika individer eller grupper för att komma åt värdefulla data eller uppnå betydande ekonomiska vinster. Nätfiske är en form av social manipulation där psykologisk påverkan används för att lura människor att fatta skadliga beslut.
- Insiderhot härrör från behöriga användare (anställda, uppdragstagare och affärspartner) som avsiktligt eller oavsiktligt missbrukar sin åtkomst, eller vars konton har komprometterats av cyberbrottslingar. Insiderhot är svårare att upptäcka än externa hot eftersom de ser ut som legitima aktiviteter och är osynliga för traditionella säkerhetsåtgärder som antivirusprogram och brandväggar.
- Distribuerade överbelastningsattacker (DDoS) syftar till att stänga ned servrar, webbplatser eller nätverk genom att överbelasta dem med trafik, vanligtvis från ett botnät – en grupp infekterade system som fjärrstyrs av cyberbrottslingar. Frekvensen av DDoS-attacker ökade kraftigt under covid-19-pandemin. Angripare kombinerar i allt högre grad DDoS med utpressningsattacker eller använder hotet om en DDoS-attack för att utpressa lösensummor. Programvara för DDoS-skydd bidrar till att bygga upp digital immunitet.
Varför cybersäkerhet är viktigt för SaaS
Under de senaste åren har cyberattacker blivit vanligare och mer kostsamma. Enligt IBM var den genomsnittliga kostnaden för ett dataintrång 4,45 miljoner dollar 2025, en ökning med omkring 15 % under de senaste tre åren. Ransomwareattacker är ännu dyrare, med genomsnittliga kostnader på över 5 miljoner dollar, exklusive eventuella lösensummor som offret väljer att betala.
Som teknisk ledare är det viktigt att ta hänsyn till din SaaS-infrastruktur när du implementerar cybersäkerhetspolicyer. Cyberbrottslingar riktar ofta in sig på SaaS-plattformar eftersom de kan ge stora vinster. Exempelvis använde Team TNT skadlig programvara för att få åtkomst till felkonfigurerade Kubernetes-kluster och komprometterade 50 000 IP-adresser.
För dina kunder är fördelen med SaaS att de slipper bekymra sig om underhåll och uppgraderingar. Ett ansvarsfullt förhållningssätt till cybersäkerhet är avgörande för att leva upp till det löftet.
Centrala delar av cybersäkerhet
Ett bra ramverk för cybersäkerhet måste omfatta fem centrala områden. Bekanta dig med dessa komponenter och sträva efter att täcka in dem alla som en del av ett heltäckande säkerhetsarbete.
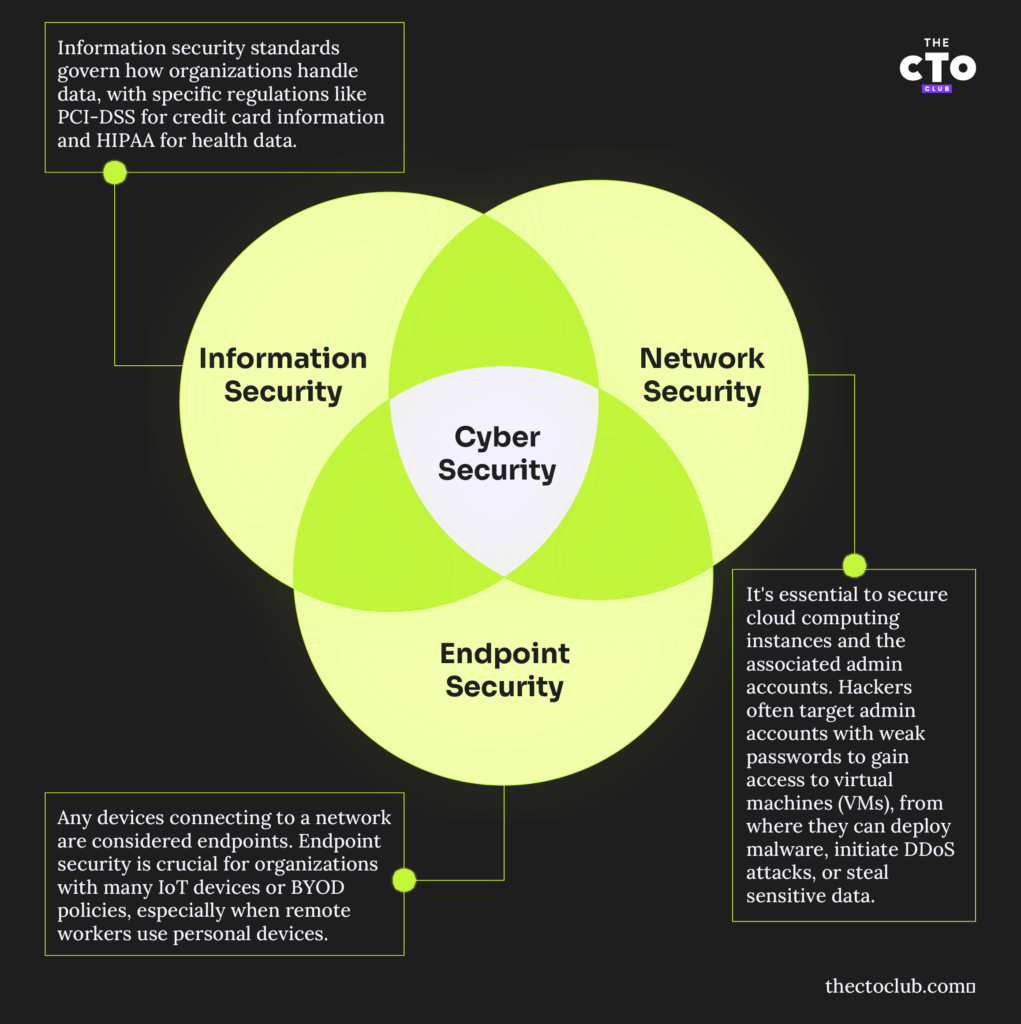
Nätverkssäkerhet
Nätverkssäkerhet avser ditt fysiska nätverk och alla enheter som ansluter till det. Det omfattar mobila enheter, sakernas internet, servrar och bärbara datorer. Att säkra trådlösa nätverk, använda VPN eller andra former av krypterad kommunikation samt konfigurera brandväggar är alla grundläggande delar av en policy för nätverkssäkerhet.
Informationssäkerhet
Hur din organisation samlar in, lagrar och överför data omfattas av standarder för informationssäkerhet, till exempel PCI-DSS för kreditkortsinformation eller HIPAA för hälsorelaterade uppgifter. Det är sannolikt att din organisation redan har ägnat stor uppmärksamhet åt de relevanta standarderna. En cybersäkerhetsgranskning kan synliggöra eventuella brister i hur data lagras och överförs.
Have an account? Log In
Slutpunktssäkerhet
Alla enheter som ansluter till ett nätverk betraktas som slutpunkter. För organisationer med många IoT-enheter eller BYOD-policyer är slutpunktssäkerhet en särskilt angelägen fråga. Tänk på exemplet med en organisation som låter distansarbetare använda sina egna bärbara datorer och smarttelefoner. Om en anställds bärbara dator infekteras med ransomware kan denna ransomware spridas till nätverksenheter som den anställde har åtkomst till, vilket orsakar betydande störningar.
Molnsäkerhet
Det är avgörande att säkra dina molnbaserade databehandlingsinstanser och administratörskontona för molnplattformen. Hackare har varit kända för att leta efter administratörskonton med svaga lösenord och använda dessa konton för att ge sig själva åtkomst till de virtuella maskiner som körs på dem, så att de senare kan distribuera skadlig programvara, genomföra DDoS-attacker eller leta efter känsliga uppgifter att stjäla.
Säkerhet med nolltillit
Säkerhet med nolltillit är ett ramverk för cybersäkerhet som eliminerar implicit tillit och kräver kontinuerlig verifiering av alla användare, enheter och applikationer. Det tillämpar strikt identitetsautentisering, åtkomst enligt principen om minsta privilegium och övervakning i realtid för att minimera säkerhetsrisker och förhindra lateral förflyttning vid ett intrång.
Viktiga principer omfattar flerfaktorsautentisering (MFA), mikrosegmentering och automatiserade riskbedömningar för att upptäcka och begränsa hot. När organisationer övergår till moln- och hybridmiljöer förbättrar nolltillit datasäkerheten, efterlevnaden av regelverk och den övergripande synligheten i IT-systemen.
Applikationssäkerhet
Programvara för applikationssäkerhet hanterar nolldagssårbarheter, felkonfigurerade applikationer och operativsystem som inte har korrigerats. Några vanliga problem är:
- Felaktig åtkomsthantering (t.ex. att ge användare fler behörigheter än de behöver)
- Att inte utnyttja flerfaktorsautentisering
- Att inte kräva starka lösenord eller policyer för att blockera ett konto efter flera misslyckade eller obehöriga åtkomstförsök
- Att det tar för lång tid att ändra eller återkalla behörigheter för anställda som slutar
Om du integrerar nya applikationer eller molntjänster från tredje part i dina arbetsflöden bör du granska dina policyer för att bekräfta att du fortfarande täcker in varje komponent.
Viktig teknik för cybersäkerhet
- Brandväggar: Fungerar som en barriär mellan betrodda interna nätverk och externa nätverk som inte är betrodda, till exempel internet.
- Antivirus- och antiskadeprogramvara: Upptäcker, förhindrar och tar bort skadlig programvara som virus, maskar och utpressningstrojaner.
- Intrångsdetekterings- och intrångsskyddssystem (IDPS): Övervakar nätverkstrafik efter misstänkt aktivitet och kända hot och varnar säkerhetspersonal om potentiella intrång.
- Kryptering: Skyddar data genom att omvandla den till oläslig kod under överföring eller lagring, vilket säkerställer att endast behöriga parter kan komma åt den.
- Virtuella privata nätverk (VPN): Skapar en säker anslutning över internet, vilket förbättrar integritet och säkerhet, särskilt vid distansarbete.
- Multifaktorautentisering (MFA): Kräver flera former av verifiering innan åtkomst beviljas, vilket avsevärt minskar risken för obehörig åtkomst.
- Säkerhetsinformation och händelsehantering (SIEM): Tillhandahåller realtidsanalys av säkerhetsvarningar som genereras av applikationer och nätverkshårdvara.
- Förhindrande av dataförlust (DLP): Tekniker som förhindrar att känsliga data lämnar nätverket utan behörighet.
- Molnsäkerhetsverktyg: Skyddar data och applikationer som finns i molnmiljöer, inklusive åtkomstkontroller och hotinformation.
- Slutpunktsskydd: Skyddar slutpunkter eller åtkomstpunkter på slutanvändarnas enheter, som stationära datorer, bärbara datorer och mobila enheter, mot utnyttjande av skadliga aktörer.
Rollen för en teknikledare inom cybersäkerhet
I din karriär som ledare inom cybersäkerhet är det ditt ansvar att se till att dina team förstår vikten av cybersäkerhet, varför dina policyer ser ut som de gör och att dessa policyer överensstämmer med verksamhetens mål.
Anpassning av cybersäkerhet till verksamhetens mål
Intressenter betraktar ofta cybersäkerhet som ett besvär eller något man bara behöver läpparnas bekännelse till. Det är lättare att få dessa chefer med på tåget när du fokuserar på resultaten av din policy. Att förhindra attacker förbättrar till exempel tjänsternas drifttid och ökar produktiviteten.
Effektiv resurshantering för säkerhet
Regelbundna granskningar av konton och resurser i ett nätverk kan öka hastigheten med vilken intrång upptäcks. Genom att ta bort oanvända applikationer eller stänga av system som inte längre används minskar antalet angreppsvägar som är öppna för skadliga aktörer.
Kommunikation av säkerhetsprotokoll och risker
Medvetenhetsutbildning är ett ovärderligt verktyg för att utbilda medarbetare på alla nivåer om din cybersäkerhetsstrategi. Medarbetare som har kunskap om verktyg för säkerhetsriskbedömning och har utbildning om nätfiske, trojaner, virus och utpressningstrojaner förstår bättre hur de ska skydda sig mot sådana hot och löper mindre risk att falla offer för cyberbrottslingar.
Nya trender inom cybersäkerhet
Cybersäkerhet utvecklas ständigt. För att säkerställa att din SaaS-plattform förblir motståndskraftig mot nya hot bör du hålla dig uppdaterad om dessa trender.
Artificiell intelligens & säkerhet
AI har potential att effektivisera många områden inom cybersäkerhet. Fullständig automatisering är förmodligen inte en bra idé, särskilt med tanke på hur den nuvarande generationen maskininlärningsmodeller kan vara ”självsäkert felaktig”. AI kan dock vara ovärderligt för att övervaka loggar och varningar samt hjälpa ditt befintliga team av cybersäkerhetsexperter.
Blockkedjans roll inom cybersäkerhet
Att registrera data i en decentraliserad liggare som endast tillåter tillägg kan vara fördelaktigt om du behöver att data ska vara oföränderlig. Distribuerade blockkedjor är dock förknippade med många utmaningar. För det första är det kanske inte önskvärt att använda en distribuerad, oföränderlig liggare på en offentlig blockkedja för känsliga data. Dessutom kan ett enda misstag med privata nycklar medföra allvarliga risker för verksamhetens kontinuitet eller säkerhet. Privata blockkedjor med behörighetskontroll kan hantera vissa av dessa problem och därmed utgöra en möjlig kompromiss.
Framväxten av kvantberäkning
Kvantberäkning kan göra många populära krypteringsalgoritmer obsoleta över en natt. Det är kanske det största hotet som hela IT-branschen står inför. NIST tillkännagav fyra kvantresistenta kryptografiska algoritmer 2022, och fler håller på att utvecklas. Börja framtidssäkra dina plattformar redan i dag för att undvika en kris som kan vara närmare än du tror.
Utökad detektering och respons (XDR)
Utökad detektering och respons (XDR) vinner mark i takt med att cyberhoten blir mer sofistikerade. Traditionella säkerhetsverktyg som SIEM och EDR har ofta svårt att hantera fragmenterade data och stora mängder aviseringar, vilket gör det svårare att upptäcka och reagera på attacker. XDR effektiviserar säkerheten genom att integrera flera lager, automatisera hotkorrelation och konsolidera data från slutpunkter, nätverk och molnmiljöer.
Denna metod förbättrar överblicken, minskar blinda fläckar och ger ett djupare sammanhang kring potentiella hot. Genom att prioritera risker och förbättra incidenthanteringen hjälper XDR cybersäkerhetsteam att upptäcka, begränsa och förhindra säkerhetsincidenter mer effektivt.
Experttips för att övervinna vanliga cybersäkerhetsutmaningar
Det är inte alltid enkelt att främja robusta säkerhetslösningar, men om du hanterar dessa utmaningar direkt blir det lättare att uppnå det samarbete mellan avdelningar som krävs för att dina policyer ska lyckas.
Förebygga systemfel och brandsläckning
Ett proaktivt tillvägagångssätt för att förebygga cybersäkerhetshot är mer effektivt än brandsläckning. Att investera i ett CDN för att förhindra överbelastningsattacker är till exempel enklare än att återhämta sig från den skada på anseendet som ett avbrott kan orsaka.
More Articles
- 10 bästa cybersäkerhetsföretagen i Chicago granskade 2026
- 10 bästa leverantörerna av cybersäkerhet för finansiella tjänster granskade 2026
- 10 bästa programvarorna för cybersäkerhet granskade för 2026
- 10 bästa cybersäkerhetslösningarna granskade 2026
- 10 bästa cybersäkerhetsföretagen i Dallas granskade 2026
Avskaffa säkerhetsprotokoll i silos
Komplexa nätverk leder ofta till silos och informationsmässiga blinda fläckar. Sträva alltid efter att bryta ner dessa silos och samla in så mycket information som möjligt för att få en god överblick över potentiella hot.
Skapa samsyn bland intressenter kring säkerhetsprioriteringar
Dina intressenter förstår sannolikt att du hanterar känslig information i dina datorsystem. Fokusera på fördelarna och på varför du implementerar olika policyer för att få stöd för dina säkerhetsåtgärder. Gör dem så enkla och smidiga som möjligt att följa.
Bästa praxis
Vill du avsevärt förbättra din organisations cybersäkerhetsnivå och minska risken för cyberattacker och dataintrång? Vidta följande åtgärder:
- Regelbundna programvaruuppdateringar: Håll all programvara uppdaterad, inklusive operativsystem och applikationer, för att åtgärda säkerhetssårbarheter.
- Starka lösenordspolicyer: Använd komplexa lösenord eller programvara för lösenordshantering och byt dem regelbundet för att förhindra obehörig åtkomst.
- Utbildning och medvetenhet för medarbetare: Utbilda personalen om vanliga cyberhot som nätfiske och social manipulation.
- Regelbundna säkerhetskopior: Säkerhetskopiera data regelbundet och se till att den kan återställas för att förhindra dataförlust vid en cyberattack.
- Planering för incidenthantering: Skapa en plan för att effektivt hantera säkerhetsintrång.
- Nätverkssegmentering: Dela upp nätverket i mindre delar för att begränsa spridningen av attacker och hantera åtkomstkontroller mer effektivt.
- Åtkomst med minsta möjliga behörighet: Ge användare endast den åtkomst som behövs för att utföra deras arbetsuppgifter.
- Kontinuerlig övervakning: Övervaka nätverkstrafik och loggar för att snabbt upptäcka och reagera på hot.
- Säker konfiguration: Se till att alla system och applikationer är konfigurerade på ett säkert sätt för att minimera sårbarheter.
- Regelbundna säkerhetsrevisioner: Genomför återkommande revisioner för att identifiera och åtgärda säkerhetsluckor eller svagheter.
Skydda ditt varumärke
Som SaaS-teknikledare ansvarar du för datasäkerheten i din verksamhet och, indirekt, för de organisationer som är beroende av dina tjänster. Världen inom cybersäkerhet utvecklas ständigt, och i dag finns det betydligt fler hot än enkla nätfiskeattacker och spionprogram. Vilka råd skulle du ge någon som vill skapa ett mer robust skydd kring sin cybersäkerhetsplan?
Vill du lära dig mer om cybersäkerhet? Prenumerera på vårt nyhetsbrev för uppdateringar om de senaste nyheterna inom cybersäkerhet och mycket mer.