

10 bästa verktygen för DevOps-orkestrering granskade 2026

Bästa verktygen för DevOps-orkestrering – kortlista


De bästa verktygen för DevOps-orkestrering hjälper team att automatisera driftsättningar, samordna uppgifter i leveranspipelinen och hålla arbetsflödena för leverans stabila i utvecklings- och produktionsmiljöer. När skript slutar fungera utan förvarning, manuella överlämningar fördröjer lanseringar eller frånkopplade system skapar luckor i insynen kan driftsättningshastigheten och tillförlitligheten snabbt försämras.
Rätt orkestreringsplattform ger utvecklingsteamen tydliga arbetsflöden, automatiserade utlösare och konsekventa körningsvägar, så att de kan upptäcka problem tidigare och flytta kod genom pipelinen med färre avbrott. Som Chief Technology Officer med över 20 års erfarenhet av att testa och implementera verktyg för DevOps-orkestrering i verkliga produktionsmiljöer har jag utvärderat de främsta lösningarna utifrån integrationskvalitet, skalbarhet och användarvänlighet under aktiva utvecklingscykler.
Den här guiden lyfter fram de främsta verktygen för DevOps-orkestrering som förenklar leveransarbetsflöden, förbättrar samarbetet och stödjer förutsägbara och effektiva lanseringar. Varje recension omfattar funktioner, för- och nackdelar samt användningsområden där verktyget passar bäst, så att ditt team kan välja rätt verktyg.
Varför du kan lita på våra programvarurekommendationer
Vårt team har testat och recenserat programvara sedan 2012. Som teknikledare själva vet vi hur svårt — och viktigt — det är att välja rätt programvara.
För den här guiden utvärderade vi verktyg genom praktisk testning och oberoende research, och betygsatte verktygen enligt våra urvalskriterier.
Våra recensioner speglar vårt mänskliga redaktionella omdöme, inte ett säljbudskap.
Sammanfattning av de bästa verktygen för DevOps-orkestrering
Den här jämförelsetabellen sammanfattar prisuppgifterna för mina främsta val av verktyg för DevOps-orkestrering, så att du kan hitta det bästa alternativet för din budget och verksamhet.
| Tool | Best For | Trial Info | Price | ||
|---|---|---|---|---|---|
| 1 | Bäst för policydriven automatisering av infrastruktur | Gratis provperiod tillgänglig | Från $20,000/år (faktureras årsvis) | Website | |
| 2 | Bäst för schemaläggning av SAP-jobb | Gratis demo tillgänglig | Pris på begäran | Website | |
| 3 | Bäst för komplex automatisering av arbetsbelastningar | Gratis demo tillgänglig | Inte tillgängligt | Website | |
| 4 | Bäst för automatisering och konfiguration | Gratis provperiod tillgänglig | Priser på begäran | Website | |
| 5 | Bäst för Kubernetes i företag | Gratis provperiod tillgänglig | Från $0.076/timme | Website | |
| 6 | Bäst för inbyggd Docker-klustring | Not available | Gratis att använda | Website | |
| 7 | Bäst för AWS-integration | Gratis provperiod tillgänglig | Priser på begäran | Website | |
| 8 | Bäst för Azure-användare | Not available | Pris på begäran | Website | |
| 9 | Bäst för Kubernetes-hantering i stor skala | Gratis demonstration tillgänglig | Prisuppgift på begäran | Website | |
| 10 | Bäst för distribution i flera moln | Gratisplan tillgänglig | Prisuppgift på begäran | Website |
Recensioner av de bästa verktygen för DevOps-orkestrering
Nedan finns mina detaljerade sammanfattningar av de bästa verktygen för DevOps-orkestrering som hamnade på min kortlista. Mina recensioner ger en detaljerad bild av de viktigaste funktionerna, för- & nackdelarna, integrationerna och de användningsområden där varje verktyg passar bäst, så att du kan hitta det bästa alternativet för dig.


Spacelift är en orkestreringsplattform för IaC som kombinerar automatisering av GitOps-pipelines, tillämpning av policyer som kod, identifiering av konfigurationsdrift och självbetjäning för infrastrukturtillhandahållande över verktyg som Terraform, OpenTofu, Pulumi, Ansible och Kubernetes.
Vem passar Spacelift bäst för?
Spacelift fungerar bra för plattformsteknik- och DevOps-team i medelstora till stora organisationer som hanterar infrastruktur i stor skala över flera molnmiljöer.
Varför jag valde Spacelift
Jag har inkluderat Spacelift bland mina toppval eftersom dess policymotor är så djupt integrerad i varje steg av infrastrukturens livscykel. Med Open Policy Agent och Rego kan du skriva planeringspolicyer som blockerar specifika resursändringar innan de någonsin tillämpas, godkännandepolicyer som kräver teambaserad granskning innan distributioner genomförs och pushpolicyer som styr hur Git-händelser utlöser körningar. Det jag tycker är särskilt användbart är policyarbetsbänken, som låter dig fånga verkliga policyutvärderingshändelser, spela upp dem och iterera på dina regler utan att utlösa en fullständig distributionscykel. Du kan också automatiskt koppla policyer till stackar med hjälp av etiketter, så att styrningen kan skalas över miljöer utan manuellt arbete.
Spacelifts viktigaste funktioner
- Identifiering av konfigurationsdrift: Identifierar när den aktiva infrastrukturen avviker från dess deklarerade IaC-tillstånd och kan utlösa åtgärdskörningar enligt ett konfigurerbart schema.
- Stackberoenden: Definiera uttryckliga relationer mellan stackar så att efterföljande distributioner väntar på utdata från föregående stackar innan de utlöses.
- Kontexter: Skapa återanvändbara paket med miljövariabler och monterade filer som kan kopplas till flera stackar, vilket håller konfigurationen konsekvent mellan miljöer.
- Arbetarpooler: Distribuera självhostade arbetare i din egen infrastruktur för att köra jobb i privata eller isolerade miljöer utan att dirigera trafik genom Spacelifts offentliga moln.
Spacelift-integreringar
Spacelift erbjuder inbyggda integreringar med ledande IaC- och DevOps-verktyg, inklusive AWS, Azure och GCP för åtkomst till molnleverantörer; GitHub, GitLab, Bitbucket och Azure DevOps för källkodshantering; samt Slack, Microsoft Teams, Datadog, ServiceNow och Infracost. Ett GraphQL-API och stöd för webhookar finns för anpassade integreringar. Stöd för Zapier är inte dokumenterat.
Pros and Cons
Pros:
- Identifiering av konfigurationsdrift upptäcker ändringar som gjorts utanför den deklarerade konfigurationen
- OPA-policyer säkerställer styrning i varje steg
- Förstklassigt stöd för flera IaC-verktyg
Cons:
- Den självhostade versionen saknar vissa molnintegreringar
- Stödet för Kubernetes-stackar behöver förbättras

Bäst för schemaläggning av SAP-jobb

Inom DevOps-orkestrering erbjuder RunMyJobs ett strukturerat sätt att automatisera och samordna företagsarbetsflöden. Det passar väl för team som hanterar SAP-miljöer eller kör processer över flera system och tekniker. Genom att centralisera schemaläggning av jobb och beroenden hjälper RunMyJobs organisationer att minska manuella överlämningar, förbättra tillförlitligheten och hålla verksamheten igång på ett konsekvent sätt när miljöerna skalas upp.
Varför jag valde RunMyJobs
Jag valde RunMyJobs för dess enastående förmåga att automatisera och orkestrera arbetsbelastningar på företagsnivå, särskilt för SAP-system. En utmärkande funktion är SaaS-plattformen, som underlättar integration och automatisering av verksamhetskritiska processer. Dessutom är dess funktioner för schemaläggning av SAP-jobb utformade för att förbättra processeffektiviteten och tillförlitligheten. Dessa funktioner är särskilt värdefulla för företag som vill optimera sina DevOps-strategier och samtidigt upprätthålla höga operativa standarder.
Viktiga funktioner i RunMyJobs
Utöver funktionerna för schemaläggning av SAP-jobb erbjuder RunMyJobs:
- Prediktiv analys: Den här funktionen använder AI för att identifiera potentiella operativa flaskhalsar, så att ditt team kan åtgärda problem innan de påverkar prestandan.
- Rollbaserade åtkomstkontroller: Säkerställer att åtkomsten till automatiseringsprocesser är säker och följer organisationens policyer genom att begränsa behörigheter baserat på användarroller.
- Händelsestyrd orkestrering: Automatiserar arbetsflöden genom att reagera på specifika utlösare eller händelser, vilket förbättrar verksamhetens smidighet och reaktionsförmåga.
- Självbetjäningsportal: Ger slutanvändare möjlighet att självständigt hantera och köra arbetsflöden, vilket minskar beroendet av IT-team och effektiviserar verksamheten.
Integrationer i RunMyJobs
Integrationerna omfattar SAP ERP S/4HANA, ServiceNow, Databricks, Oracle, AWS, IBM z/OS, OpenVMS DCL, Oracle Data Integrator och PeopleSoft.
Pros and Cons
Pros:
- Sömlös automatisering över flera plattformar förbättrar effektiviteten
- Effektiv incidenthantering med automatisk registrering av detaljer
- Hanterar stora datamängder effektivt och ökar produktiviteten
Cons:
- Svårigheter att skapa anpassade rapporter och extrahera data
- Enstaka prestandafördröjningar har rapporterats under perioder med hög användning

Bäst för komplex automatisering av arbetsbelastningar
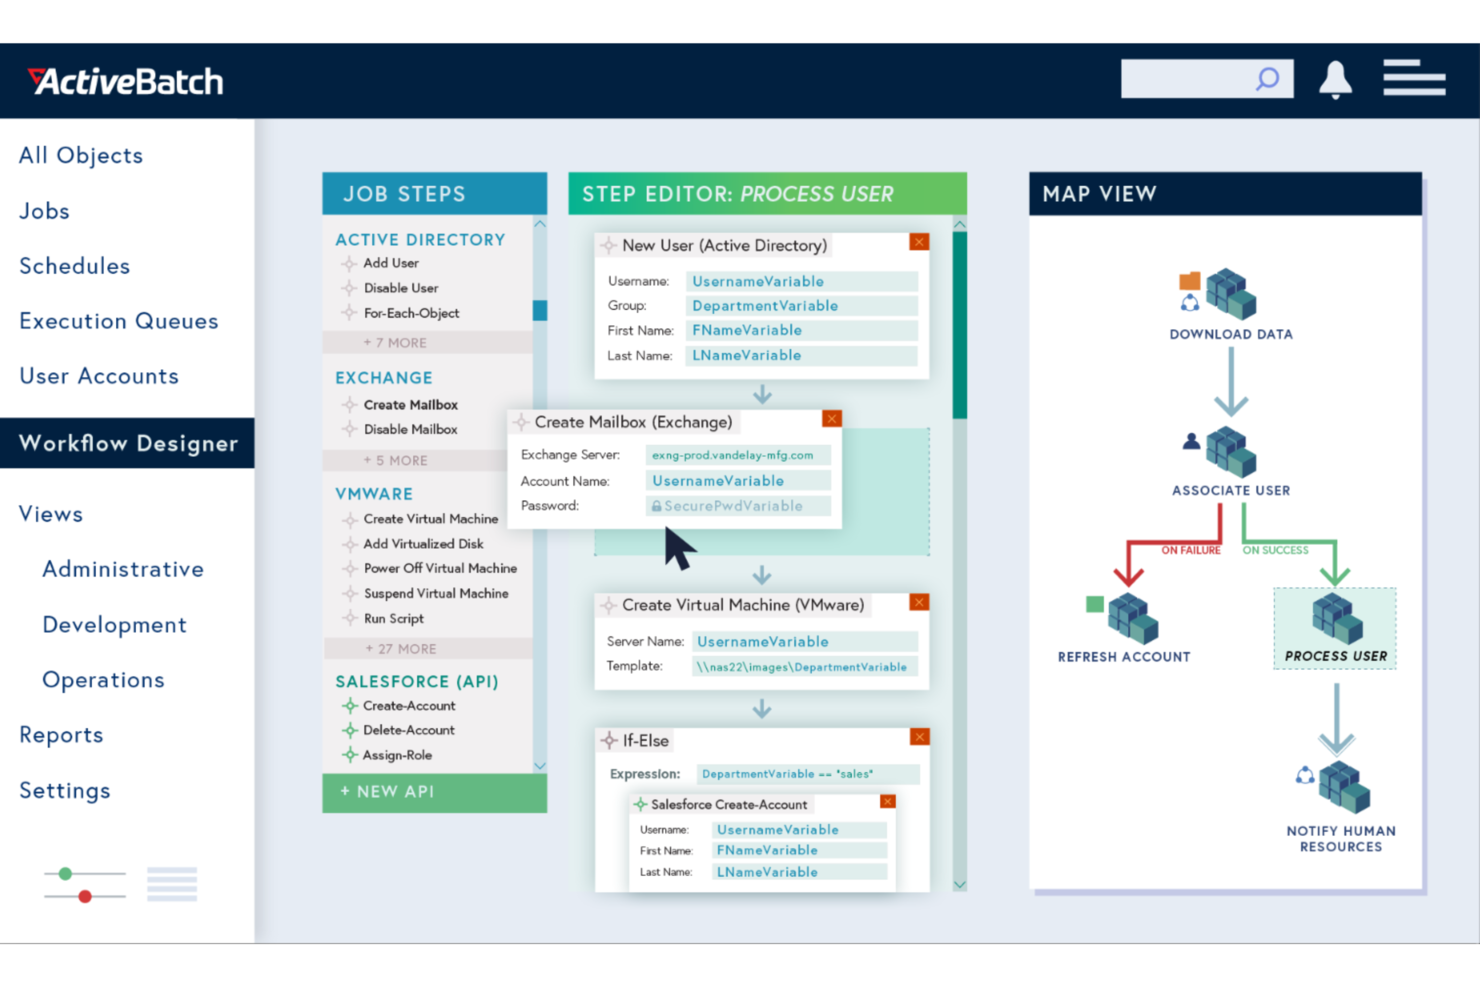
ActiveBatch är utformat för att tilltala IT-proffs och företag som vill automatisera sina DevOps-processer genom integration. Det här verktyget är särskilt användbart för organisationer som behöver automatisera komplexa arbetsflöden i olika miljöer, inklusive lokala, molnbaserade eller hybrida konfigurationer. Genom att hantera utmaningar som arbetsbelastning, automatisering och schemaläggning av jobb hjälper ActiveBatch team att fokusera på strategiska initiativ i stället för rutinuppgifter.
Varför jag valde ActiveBatch
Jag valde ActiveBatch för dess förmåga att förenkla komplex automatisering av arbetsbelastningar i DevOps-miljöer, med ett unikt bibliotek med jobbsteg som eliminerar behovet av omfattande skriptning. Plattformens händelsestyrda jobbschemaläggning är särskilt övertygande, eftersom den gör det möjligt för ditt team att automatisera processer baserat på specifika utlösare och ökar flexibiliteten. Dessutom säkerställer ActiveBatchs robusta säkerhets- och styrningsfunktioner kontrollerad åtkomst och datasäkerhet i olika miljöer, vilket gör det till ett pålitligt val för organisationer som prioriterar säkerhet.
ActiveBatchs viktigaste funktioner
Utöver automatisering av komplexa arbetsbelastningar erbjuder ActiveBatch:
- Användarvänliga gränssnitt: Dessa gränssnitt underlättar informationsinsamling och hantering av arbetsflöden utan omfattande utbildning.
- Tillhandahållande av molnresurser: ActiveBatch optimerar molninfrastrukturens resurser och stöder effektiv molnhantering.
- SLA-hantering: Plattformen automatiserar hanteringen och övervakningen av servicenivåavtal för att säkerställa optimal tjänsteleverans.
- Hög tillgänglighet: ActiveBatch har en skalbar arkitektur som upprätthåller driften under avbrott och säkerställer verksamhetens kontinuitet.
ActiveBatch-integrationer
Integrationerna omfattar Microsoft Azure, VMware, SharePoint, ServiceNow, Oracle EBS, SAP BusinessObjects Data Services, Microsoft SQL Server med flera. Dessutom stöder ActiveBatch anpassade integrationer via sitt API, vilket ger större flexibilitet vid anslutning av olika system.
Pros and Cons
Pros:
- Ger insyn i och kontroll över verksamheten i realtid
- Stöder schemaläggning på flera plattformar och central övervakning
- Erbjuder robusta funktioner för loggning och aviseringar
Cons:
- Enstaka utlösningsfel som rapporterats av användare
- Svårigheter att ändra arbetsflöden enligt användarnas behov

Ansible
Bäst för automatisering och konfiguration
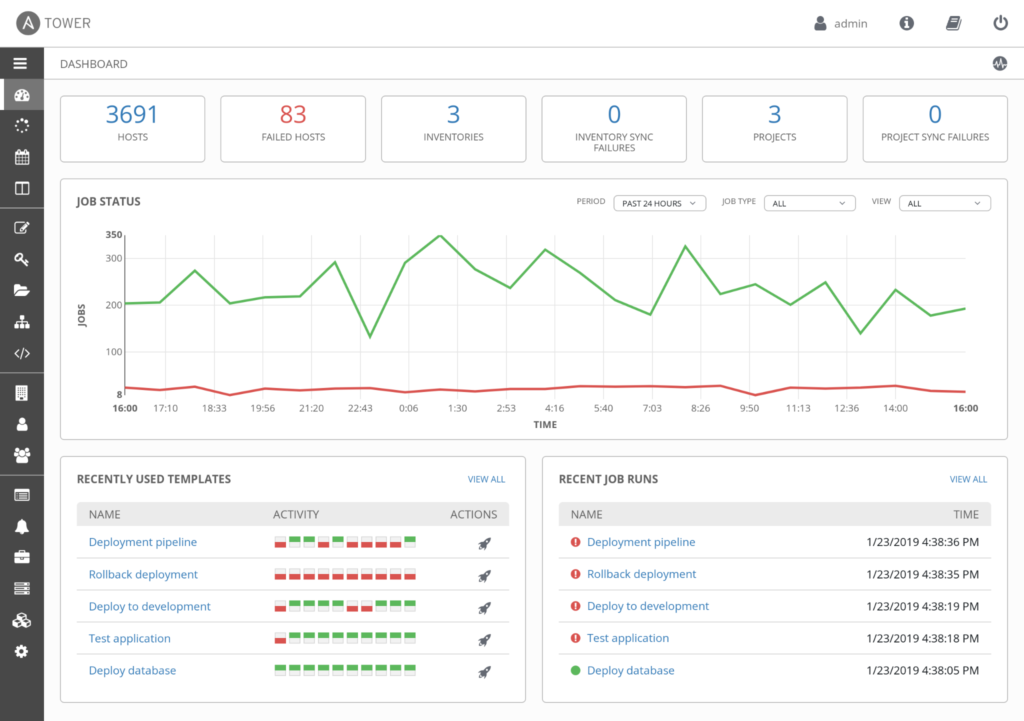
Ansible är ett automatiseringsverktyg med öppen källkod som är utformat för personer som behöver automatisera konfigurationshantering, programdistribution och uppgiftsautomatisering. Det förenklar komplexa uppgifter och gör det möjligt för team att hantera system mer effektivt.
Varför jag valde Ansible: Det är idealiskt för automatisering och konfiguration och erbjuder ett enkelt sätt att automatisera repetitiva uppgifter och hantera konfigurationer. Ansibles agentlösa arkitektur minskar belastningen på ditt team och förenklar distributionen. Med dess playbook-system kan du definiera det önskade tillståndet för din infrastruktur, vilket säkerställer konsekvens mellan miljöer. Verktygets omfattande modulbibliotek möjliggör flexibel integrering och automatisering av olika uppgifter.
Framstående funktioner och integrationer:
Funktioner omfattar en enkel YAML-syntax som gör det lätt för ditt team att skriva och läsa automatiseringsskript. Verktyget stöder idempotens, vilket säkerställer att upprepade körningar inte oväntat ändrar systemets tillstånd. Ansible erbjuder även rollbaserad åtkomstkontroll, vilket ökar säkerheten i din verksamhet.
Integrationer omfattar Amazon Web Services, Microsoft Azure, Google Cloud Platform, VMware, Docker, Kubernetes, GitHub, Jenkins, Red Hat Enterprise Linux och Cisco.
Pros and Cons
Pros:
- Stöder idempotens
- Omfattande modulbibliotek
- Agentlös arkitektur
Cons:
- Kräver kunskaper i YAML
- Begränsade GUI-alternativ

Bäst för Kubernetes i företag
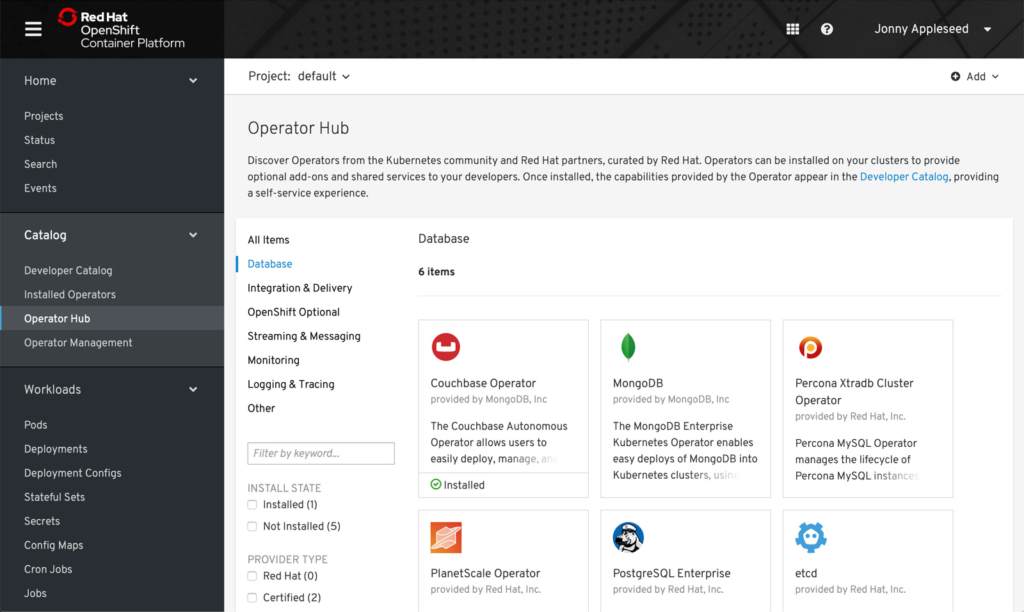
Red Hat OpenShift är en plattform för containerorkestrering som är utformad för företag som behöver en skalbar och säker Kubernetes-miljö. Den tillhandahåller verktyg för utvecklare och IT-drift för att bygga, distribuera och hantera containerbaserade applikationer.
Varför jag valde Red Hat OpenShift: Det är idealiskt för Kubernetes i företag och erbjuder en säker och skalbar miljö för dina applikationer. Plattformen tillhandahåller automatiserade operationer, vilket minskar de manuella uppgifter som ditt team behöver hantera. Med integrerade utvecklarverktyg kan du effektivisera utvecklingen och distributionen av applikationer. OpenShifts konsekventa säkerhets- och efterlevnadsfunktioner säkerställer att ditt företag uppfyller branschstandarderna.
Utmärkande funktioner & integrationer:
Funktioner inkluderar en inbyggd CI/CD-pipeline som hjälper dig att automatisera processen för programvaruleverans. Plattformen erbjuder hantering av flera kluster, så att du kan övervaka flera miljöer från ett enda gränssnitt. Den tillhandahåller även avancerade nätverksfunktioner för att förbättra din applikations anslutningsmöjligheter.
Integrationer inkluderar Jenkins, Prometheus, Grafana, Ansible, Red Hat Enterprise Linux, Kubernetes, Docker, GitHub, JBoss och Apache Kafka.
Pros and Cons
Pros:
- Automatiserade operationer minskar manuella uppgifter
- Integrerade utvecklarverktyg
- Starka säkerhets- och efterlevnadsfunktioner
Cons:
- Kan medföra ytterligare kostnader
- Komplex initial konfiguration

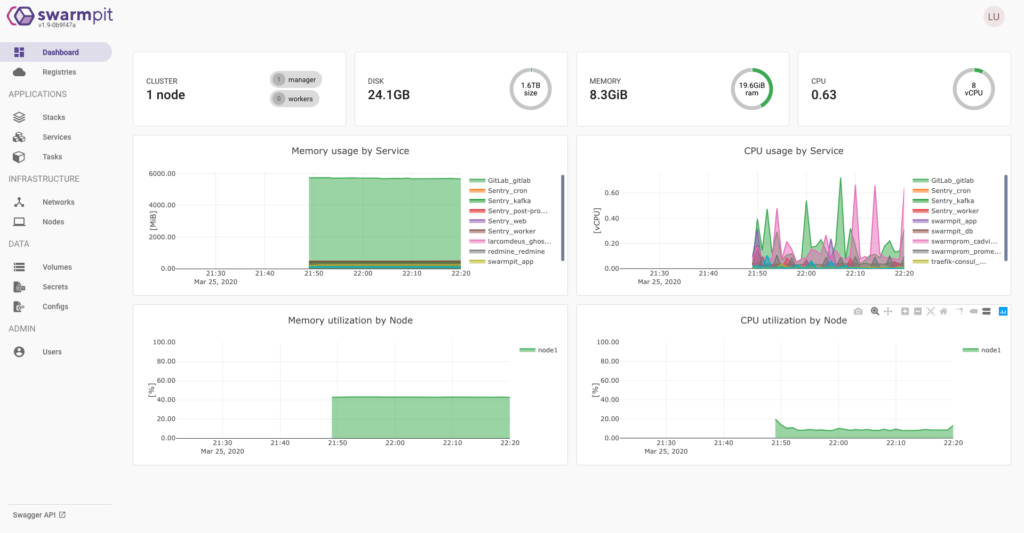
Docker Swarm är ett verktyg för containerorkestrering som är utformat för utvecklare och IT-driftteam. Det förenklar hanteringen av containeriserade applikationer och möjliggör enkel distribution och skalning.
Varför jag valde Docker Swarm: Det är idealiskt för inbyggd Docker-klustring och erbjuder ett enkelt sätt att hantera flera containrar som ett enda system. Verktygets inbyggda lastbalansering säkerställer att dina applikationer körs smidigt över noderna. Docker Swarms deklarativa tjänstemodell låter dig definiera det önskade tillståndet för dina tjänster, vilket gör det enkelt att upprätthålla enhetlighet. Med sin sömlösa integrering med Docker-verktyg kan ditt team snabbt distribuera och hantera containrar utan ytterligare komplexitet.
Utmärkande funktioner & integrationer:
Funktioner omfattar ett enkelt kommandoradsgränssnitt som gör det lätt för ditt team att distribuera och hantera tjänster. Verktyget erbjuder löpande uppdateringar, vilket gör att du kan uppdatera applikationer utan driftstopp. Det stöder även automatisk omplanering, vilket säkerställer att dina containrar alltid körs.
Integrationer omfattar Docker Compose, Docker CLI, Docker Hub, Jenkins, Prometheus, Grafana, Kubernetes, AWS Fargate, Azure Container Instances och Google Cloud Run.
Pros and Cons
Pros:
- Stöder löpande uppdateringar
- Inbyggd Docker-integrering
- Enkel att konfigurera
Cons:
- Saknar avancerade funktioner
- Begränsade skalningsalternativ

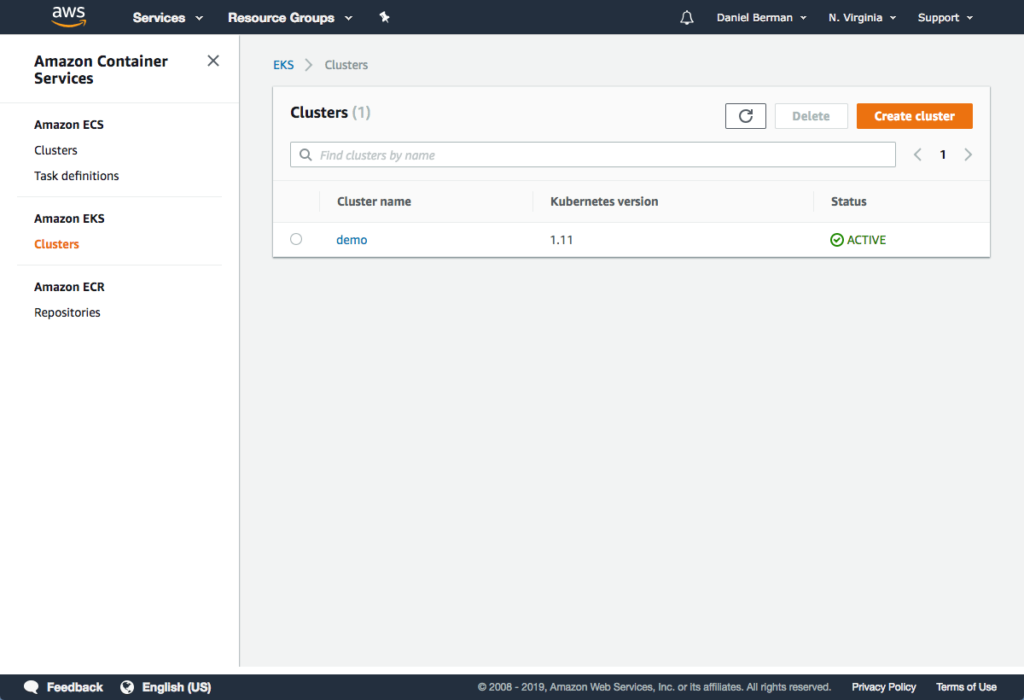
Amazon Elastic Kubernetes Service (EKS) är en hanterad Kubernetes-tjänst utformad för utvecklare och IT-team som vill köra Kubernetes i AWS-molnet. Den förenklar distribution, hantering och skalning av containeriserade applikationer med hjälp av Kubernetes.
Varför jag valde Amazon Elastic Kubernetes Service (EKS): Den utmärker sig genom sin AWS-integration och erbjuder sömlös anslutning till andra AWS-tjänster. Verktyget erbjuder hanterade kontrollplan, vilket minskar den operativa belastningen på ditt team. Med inbyggda säkerhetsfunktioner som IAM för autentisering ser det till att dina applikationer är skyddade. EKS stöder även automatisk skalning, vilket gör det enkelt att hantera varierande arbetsbelastningar utan manuella ingrepp.
Utmärkande funktioner & integrationer:
Funktioner omfattar automatiska korrigeringar, som håller din Kubernetes-miljö uppdaterad utan driftstopp. Verktyget erbjuder tillgänglighet i flera regioner, vilket säkerställer att dina applikationer är motståndskraftiga och har hög tillgänglighet. Det erbjuder även hanterade nodgrupper, vilket förenklar hanteringen och skalningen av arbetsnoder.
Integrationer omfattar Amazon VPC, IAM, Amazon CloudWatch, AWS CloudTrail, Amazon RDS, Amazon S3, AWS Lambda, Amazon EC2, AWS Fargate och Elastic Load Balancing.
Pros and Cons
Pros:
- Funktion för hanterade nodgrupper
- Stöder tillgänglighet i flera regioner
- Automatiska säkerhetsuppdateringar
Cons:
- Kräver AWS-expertis
- Den initiala konfigurationen kan vara komplex

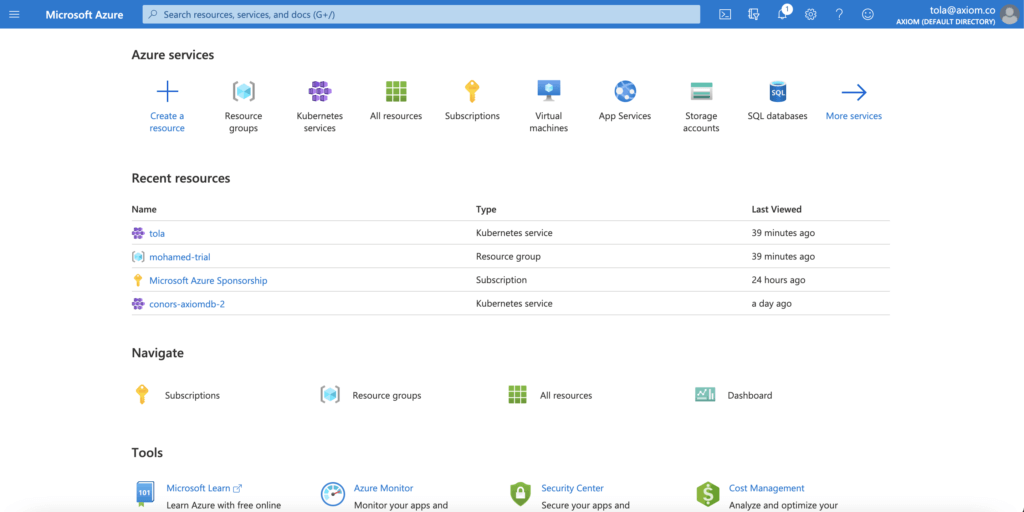
Azure Kubernetes Services (AKS) är en hanterad Kubernetes-tjänst som är idealisk för utvecklare och IT-team som arbetar inom Microsoft Azure-ekosystemet. Den förenklar distribution, hantering och skalning av containeriserade applikationer med hjälp av Kubernetes.
Varför jag valde Azure Kubernetes Services: Tjänsten är skräddarsydd för Azure-användare och erbjuder djup integration med Azures uppsättning verktyg och tjänster. AKS hanterar komplexiteten i Kubernetes-hanteringen, vilket minskar den operativa arbetsbelastningen för ditt team. Tjänsten tillhandahåller automatiska uppgraderingar och korrigeringar, vilket säkerställer att dina kluster förblir säkra och uppdaterade. Med inbyggd övervakning och loggning kan du behålla insyn i dina applikationer och resurser.
Utmärkande funktioner & integrationer:
Funktioner omfattar automatisk skalning, som justerar antalet noder baserat på efterfrågan. Verktyget erbjuder en användarvänlig portal som förenklar hanteringen av kluster. Det tillhandahåller även nätverkssäkerhetsfunktioner för att skydda dina applikationer och data.
Integrationer omfattar Azure Active Directory, Azure Monitor, Azure DevOps, Azure Blob Storage, Azure Virtual Network, Azure Policy, Azure Security Center, Azure Log Analytics, Azure Container Registry och Azure App Services.
Pros and Cons
Pros:
- Stöd för automatisk skalning
- Automatiska uppgraderingar och korrigeringar
- Djup integration med Azure-verktyg
Cons:
- Kan medföra ytterligare Azure-kostnader
- Kan kräva Azure-kompetens
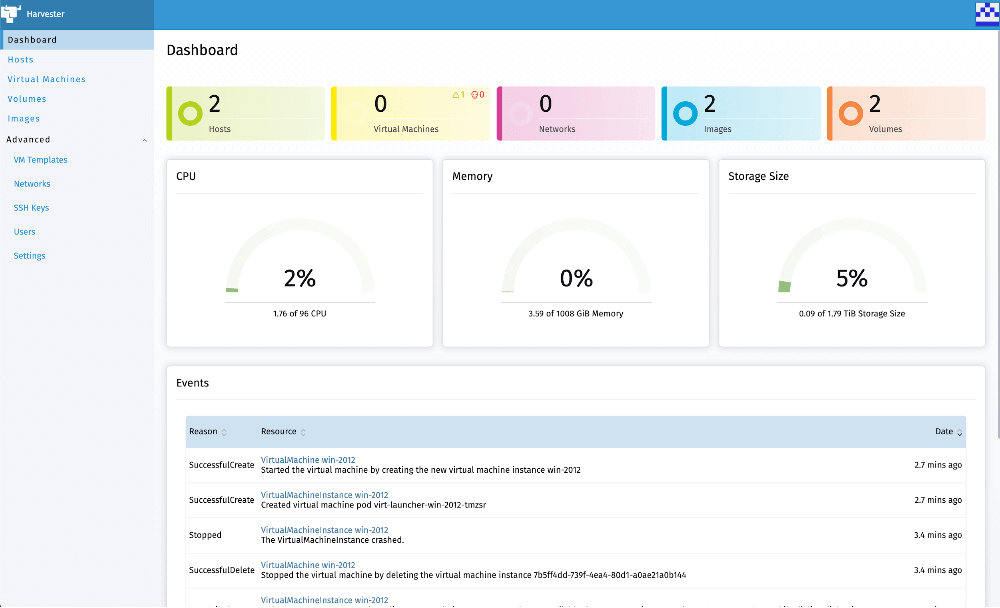
Rancher är en Kubernetes-hanteringsplattform utformad för IT-drift- och utvecklingsteam som behöver hantera Kubernetes-kluster i stor skala.
Varför jag valde Rancher: Plattformen utmärker sig inom Kubernetes-hantering i stor skala och erbjuder funktioner som förenklar klusterdriften för ditt team. Med den centraliserade hanteringskonsolen kan du övervaka flera kluster från ett enda gränssnitt. Ranchers säkerhetsfunktioner ser till att dina kluster är skyddade, medan funktionerna för hantering av flera kluster möjliggör effektiv resursallokering. Plattformen stöder även en rad olika driftsmiljöer, vilket ger ditt team flexibilitet.
Utmärkande funktioner och integrationer:
Funktioner omfattar ett användarvänligt gränssnitt som gör det enkelt att hantera Kubernetes-kluster. Plattformen erbjuder inbyggd övervakning och aviseringar för att hålla dina applikationer igång utan problem. Den tillhandahåller även automatiserade uppgraderingar, vilket säkerställer att dina kluster hålls uppdaterade med minimal insats.
Integrationer omfattar GitHub, Jenkins, Docker, Prometheus, Grafana, Helm, AWS, Microsoft Azure, Google Cloud Platform och VMware.
Pros and Cons
Pros:
- Flexibla driftsmiljöer
- Robusta säkerhetsfunktioner
- Centraliserad hanteringskonsol
Cons:
- Den initiala konfigurationen kan vara komplex
- Kräver expertkunskaper inom Kubernetes

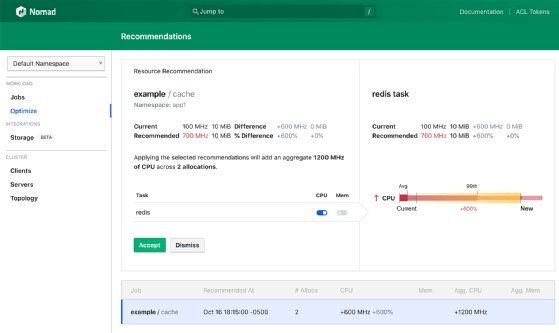
Nomad är en flexibel orkestrerare för arbetsbelastningar som är utformad för DevOps-team som hanterar applikationer i flera molnmiljöer. Den hjälper till att distribuera och hantera containerbaserade och icke-containerbaserade applikationer effektivt.
Varför jag valde Nomad: Det utmärker sig vid distribution i flera moln och gör det enkelt för ditt team att köra arbetsbelastningar hos olika molnleverantörer. Dess arkitektur med en enda binärfil förenklar installation och hantering, vilket gör verktyget tillgängligt för team av alla storlekar. Verktyget stöder ett brett spektrum av arbetsbelastningar, från containrar till äldre applikationer, vilket säkerställer kompatibilitet med befintliga system. Nomads skalbarhet säkerställer att dina applikationer kan växa utan behov av komplexa omkonfigurationer.
Utmärkande funktioner & integrationer:
Funktioner omfattar automatisk packning av arbetsbelastningar, vilket optimerar resursanvändningen i hela din infrastruktur. Verktyget erbjuder dynamisk skalning av applikationer, så att ditt team kan justera resurserna utifrån efterfrågan. Det tillhandahåller även ett enkelt API som förenklar integrationen med andra verktyg i din miljö.
Integrationer omfattar Consul, Vault, Terraform, Prometheus, Grafana, Jenkins, Kubernetes, Docker, AWS och Azure.
Pros and Cons
Pros:
- Enkel arkitektur
- Hanterar icke-containerbaserade arbetsbelastningar
- Stöder miljöer med flera moln
Cons:
- Färre inbyggda funktioner
- Kräver viss inlärning
Andra verktyg för DevOps-orkestrering
Här är några ytterligare alternativ bland verktygen för DevOps-orkestrering som inte hamnade på min kortlista, men som ändå är värda att titta närmare på:
- Containership
Bäst för Kubernetes-hantering
- QuerySurge
Bäst för integrering av datatestning
- NowSecure
Bäst för säkerhet i mobilappar inom DevOps


Så utvärderar jag orkestreringsverktyg för DevOps
Jag delar upp min utvärdering i två lager: centrala funktioner för pipelineorkestrering som ett verktyg måste ha samt särskiljande faktorer som GitOps-stöd eller DORA-mätvärden, vilka skiljer de bästa alternativen från resten.
Kärnfunktionalitet (grundkrav för denna lista)
När jag väljer ut verktyg till min lista betygsätter jag varje verktyg på en skala från 0 (erbjuder inte funktionen) till 5 (utmärker sig inom området) för varje kärnfunktion som anges nedan. Därefter omvandlar jag verktygets totalpoäng till en procentsats. Varje verktyg måste uppnå en lägsta totalpoäng på 65 % för att övervägas för inkludering.
- Pipelineautomatisering & orkestrering: Jag utvärderar om ett verktyg kan kedja ihop arbetsflöden i flera steg med parallella steg, villkorslogik och utlösare mellan pipelines – exempelvis genom att samordna en sekvens för bygge, skanning och driftsättning över flera tjänster.
- Integrationer med flera verktyg: Katalogen över anslutningar är viktig här – jag kontrollerar om det finns inbyggda kopplingar till SCM-plattformar, containerregister, molnleverantörer och övervakningsverktyg som passar en DevOps-verktygskedja i verkligheten.
- Infrastruktur- & miljöhantering: Jag letar efter dynamisk provisionering av containrar, virtuella maskiner eller molnresurser direkt i pipelinen, exempelvis genom att skapa tillfälliga Kubernetes-namnområden för integrationstestning.
- Driftsättningsstrategier & versionsstyrning: Stöd för blå-grön-driftsättningar, kanarie-driftsättningar och rullande driftsättningar med automatisk återställning visar mig om ett verktyg kan hantera driftsättningsarbetsflöden för produktion.
- Arbetsflöde som kod & versionskontroll: Jag förväntar mig pipelines som definieras i YAML eller ett DSL och lagras i Git – verktyg som Jenkins, GitLab CI/CD och Argo Workflows hanterar detta på olika sätt, så jag bedömer återanvändning av mallar och modularitet.
- Observerbarhet & revisionsloggning: Realtidsinstrumentpaneler, strukturerade loggar per steg och exporterbara revisionsspår är sådant jag letar efter – särskilt för team som arbetar under regelefterlevnadskrav där spårbarhet för driftsättningar krävs.
När jag har en lista över verktyg som uppfyller kriterierna undersöker jag vad som skiljer varje plattform från de andra.
Särskiljande faktorer (det som skiljer leverantörerna åt)
Så här jämför jag olika leverantörer:
Utmärkande funktioner
Styrning med policy som kod är en viktig särskiljande faktor – jag kontrollerar om ett verktyg låter dig tillämpa säkerhets- och regelefterlevnadsregler automatiskt med hjälp av ramverk som OPA och blockera driftsättningar som bryter mot policyn innan de når produktion. Analys av värdeströmmar skiljer också ut de främsta alternativen. Verktyg som visar DORA-mätvärden och data om ledtid ger tekniska ledare verklig insyn i leveransprestandan. Självbetjäningsportaler för utvecklare kompletterar detta genom att låta team provisionera pipelines och miljöer från mallar utan att behöva vänta på plattformsteamet.
Bortom funktionerna
Driftsättningsmodellen spelar roll – jag utvärderar om ett verktyg erbjuder SaaS, egen värd och hybridalternativ, eftersom team i reglerade branscher ofta behöver lokala installationer eller luftgapade miljöer. Säkerhets- och regelefterlevnadsnivån är nära kopplad till detta. Jag letar efter SOC 2 Type II-certifiering, RBAC, stöd för SSO/SAML och säkerhetsfunktioner för leveranskedjan, såsom generering av SBOM. Förutsägbar prissättning väger också tungt. Vissa verktyg tar betalt per användare, andra efter beräkningsminuter eller samtidiga pipelines, och kostnadsskillnaden i stor skala för en teknisk organisation med 200 personer kan vara betydande.
Så väljer du ett verktyg för DevOps-orkestrering
Det är lätt att fastna i långa funktionslistor och komplexa prisstrukturer. För att hjälpa dig att hålla fokus när du går igenom din unika process för programvaruval kommer här en checklista över faktorer att tänka på:
| Faktor | Vad du bör tänka på |
| Skalbarhet | Se till att verktyget kan växa med teamets behov. Leta efter lösningar som kan hantera ökande arbetsbelastningar utan försämrad prestanda, särskilt om du planerar att expandera. |
| Integrationer | Kontrollera kompatibiliteten med dina befintliga system. Verktyget bör enkelt kunna integreras med programvara för containerisering som du redan använder, till exempel Docker, Jenkins eller molnleverantörer. |
| Anpassningsbarhet | Leta efter alternativ som låter dig anpassa arbetsflöden efter dina specifika processer. Anpassade skript och automatisering kan göra teamet mer effektivt. |
| Användarvänlighet | Välj ett verktyg med ett intuitivt gränssnitt. Teamet ska inte behöva kämpa med att navigera eller använda de grundläggande funktionerna – användarvänlighet kan spara tid och minska frustration. |
| Budget | Ta hänsyn till den totala ägandekostnaden, inklusive eventuella dolda avgifter. Se till att prissättningen stämmer överens med din budget och leta efter flexibla betalningsplaner. |
| Säkerhetsskydd | Se till att verktyget erbjuder starka säkerhetsfunktioner som kryptering och åtkomstkontroller. Skydda dina data och applikationer mot potentiella hot. |
| Support | Utvärdera tillgången till kundsupport. Tillförlitlig support kan vara avgörande när problem uppstår, så överväg verktyg som erbjuder hjälp dygnet runt. |
| Distribueringsalternativ | Överväg om plattformar för molnorkestrering, lokal distribution eller hybridalternativ passar bäst för din verksamhet. Välj utifrån teamets infrastruktur- och efterlevnadsbehov. |
Trender inom DevOps-orkestreringsverktyg
I min research hämtade jag otaliga produktuppdateringar, pressmeddelanden och versionsloggar från olika leverantörer av DevOps-orkestreringsverktyg. Här är några framväxande trender som jag håller ögonen på:
- AI-drivna insikter: Verktyg använder AI för att tillhandahålla prediktiv analys och insikter. Detta hjälper team att förutse problem innan de uppstår. Leverantörer som Amazon EKS integrerar AI-funktioner för att förbättra beslutsfattandet och optimera resursfördelningen.
- Förbättrade användargränssnitt: Fokus ligger på att göra gränssnitten mer intuitiva och användarvänliga. Leverantörer moderniserar sina instrumentpaneler och sin navigering för att säkerställa att användarna enkelt kan komma åt de verktyg de behöver, oavsett om det gäller DevOps-verktyg för Salesforce eller appskapande, vilket förbättrar den övergripande användarupplevelsen.
- Serverlösa funktioner: Fler verktyg integrerar serverlösa alternativ som möjliggör flexibel skalning utan att servrar behöver hanteras. Denna trend erbjuder ett kostnadseffektivt sätt att hantera varierande arbetsbelastningar, vilket kan ses i erbjudanden från Azure Kubernetes Services.
- Förbättrade säkerhetsfunktioner: Säkerheten blir allt mer avancerad med inbyggda efterlevnadskontroller och hotdetektering i realtid. Verktyg som Red Hat OpenShift förbättrar sina säkerhetsprotokoll för att skydda känsliga data och applikationer.
- Stöd för kantnära databehandling: I takt med att kantnära databehandling växer lägger verktygen till stöd för att hantera arbetsbelastningar närmare datakällorna. Detta minskar fördröjningen och förbättrar prestandan, där leverantörer som Rancher går i bräschen på området.
Vad är DevOps-orkestreringsverktyg?
DevOps-orkestreringsverktyg samordnar och automatiserar uppgifter genom hela utvecklings- och distribueringsprocessen. De används av utvecklare, drifttekniker och plattformsteam som behöver tillförlitliga processer för att flytta kod från bygge till lansering utan extra manuellt arbete.
Automatisering, skalbarhet och integrationsmöjligheter bidrar till att effektivisera distribueringsprocesser, hantera resurser effektivt och säkerställa smidig drift över plattformar, inklusive specialiserade DevOps-verktyg för databaser för arbetsflöden inom datahantering. Sammantaget erbjuder dessa verktyg ett betydande värde genom att minska manuella insatser och öka tillförlitligheten i programvaruleveransen.
Funktioner i DevOps-orkestreringsverktyg
När du väljer DevOps-orkestreringsverktyg bör du hålla utkik efter följande viktiga funktioner:
- Automatiseringsfunktioner: Automatisera repetitiva uppgifter för att minska manuellt arbete och öka effektiviteten.
- Skalbarhet: Hantera enkelt växande arbetsbelastningar och utöka resurser efter behov utan prestandaproblem.
- Säkerhetsfunktioner: Erbjud kryptering, åtkomstkontroller och efterlevnadskontroller för att skydda känsliga data.
- Användarvänligt gränssnitt: Tillhandahåll en intuitiv instrumentpanel som förenklar navigering och åtkomst till viktiga verktyg.
- Övervakning i realtid: Följ applikationers prestanda och resursanvändning för att snabbt identifiera och lösa problem.
- Integrationsstöd: Anslut sömlöst till befintliga system och DevOps-plattformar som Docker, Jenkins eller molntjänster.
- Stöd för flera moln: Hantera applikationer i olika molnmiljöer för ökad flexibilitet.
- Rollbaserad åtkomstkontroll: Förbättra säkerheten genom att tillåta specifika behörigheter baserat på användarroller.
- Prediktiv analys: Använd AI för att förutse potentiella problem och optimera resursfördelningen.
- Stöd för edge computing: Bearbeta data närmare dess källa, vilket minskar fördröjningen och förbättrar prestandan.
Fördelar med DevOps-orkestreringsverktyg
Implementering av DevOps-orkestreringsverktyg ger flera fördelar för ditt team och ditt företag. Här är några som du kan se fram emot:
- Ökad effektivitet: Automatiseringsfunktioner minskar manuella uppgifter och sparar tid och arbete för ditt team.
- Förbättrat samarbete: Integrationsstöd säkerställer att olika verktyg och team arbetar smidigt tillsammans.
- Förbättrad säkerhet: Säkerhetsfunktioner som kryptering och rollbaserad åtkomstkontroll skyddar dina data.
- Större flexibilitet: Stöd för flera moln gör det möjligt att distribuera och hantera applikationer med hjälp av programvara för containerorkestrering i olika miljöer.
- Proaktiv problemlösning: Övervakning i realtid och prediktiv analys hjälper till att identifiera och åtgärda problem innan de påverkar användarna.
- Skalbarhet: Justera enkelt resurserna efter efterfrågan och säkerställ jämn prestanda när företaget växer.
- Bättre beslutsfattande: Insikter från prediktiv analys ger datadriven vägledning för resursoptimering.
Kostnader och priser för DevOps-orkestreringsverktyg
Vid val av DevOps-orkestreringsverktyg krävs en förståelse för de olika prismodeller och abonnemang som finns tillgängliga. Kostnaderna varierar beroende på funktioner, teamets storlek, tillägg och annat. Tabellen nedan sammanfattar vanliga abonnemang, deras genomsnittliga priser och typiska funktioner som ingår i lösningar för DevOps-livscykelverktyg:
Jämförelsetabell för abonnemang för DevOps-orkestreringsverktyg
| Abonnemangstyp | Genomsnittligt pris | Vanliga funktioner |
| Gratisabonnemang | $0 | Grundläggande automatisering, begränsad skalbarhet och support från communityn. |
| Personligt abonnemang | $5-$25 /användare /månad | Förbättrad automatisering, grundläggande integrationer och begränsad support. |
| Företagsabonnemang | $30-$60 /användare /månad | Avancerade verktyg för releaseorkestrering, övervakning i realtid och rollbaserad åtkomstkontroll. |
| Abonnemang för stora företag | $70-$150 /användare /månad | Full skalbarhet, prediktiv analys, dedikerad support och stöd för flera moln. |
Vanliga frågor om DevOps-orkestreringsverktyg
Här är några svar på vanliga frågor om DevOps-orkestreringsverktyg:
Hur hanterar DevOps-orkestreringsverktyg miljöer med flera moln?
DevOps-orkestreringsverktyg erbjuder ofta stöd för att hantera applikationer hos flera molnleverantörer. Det innebär att du kan distribuera och hantera arbetsbelastningar i olika moln från ett enda gränssnitt. Leta efter lösningar som erbjuder integrationer med större molntjänster som Azure, Google Cloud och AWS DevOps-verktyg för att säkerställa kompatibilitet med din befintliga infrastruktur.
Vilka är de vanligaste utmaningarna vid implementering av DevOps-orkestreringsverktyg?
När du implementerar DevOps-orkestreringsverktyg kan du möta utmaningar som integration med befintliga system, komplexitet vid konfigurationen och en inlärningskurva för teamet. Det är viktigt att planera noggrant och erbjuda tillräcklig utbildning för att övervinna dessa hinder. Att välja ett verktyg med bra support och dokumentation kan också göra övergången smidigare.
Kan DevOps-orkestreringsverktyg förbättra distributionshastigheten?
Ja, DevOps-orkestreringsverktyg kan avsevärt förbättra distributionshastigheten genom att automatisera repetitiva uppgifter och processer. Automatisering från exempelvis DevOps-testverktyg minskar behovet av manuella insatser, minimerar fel och påskyndar hela distributionscykeln. Det gör att teamet kan fokusera på mer strategiska uppgifter i stället för att fastna i rutinmässiga processer.
Hur skyddar säkerhetsfunktioner i DevOps-orkestreringsverktyg applikationer?
Säkerhetsfunktioner i DevOps-orkestreringsverktyg skyddar applikationer genom att erbjuda kryptering, åtkomstkontroller och efterlevnadskontroller. Dessa verktyg hjälper till att säkerställa att endast behöriga användare kan komma åt känsliga data och resurser. Regelbundna uppdateringar och korrigeringar spelar också en viktig roll för att upprätthålla säkerheten och skydda mot sårbarheter.
Vad bör du tänka på när du väljer ett DevOps-orkestreringsverktyg för ett litet team?
För ett litet team bör du överväga ett verktyg som är lättanvänt, skalbart och kostnadseffektivt. Om du exempelvis har containeriserade applikationer kan implementering av programvara för containerhantering hjälpa mindre team att öka effektiviteten. Du vill ha något intuitivt som inte kräver omfattande utbildning. Kontrollera också om verktyget kan skalas i takt med att teamet växer och se till att det ryms inom dina budgetramar.
Hur stöder DevOps-orkestreringsverktyg CI/CD-processer?
DevOps-orkestreringsverktyg stöder CI/CD-processer genom att automatisera integrations- och leveransfaserna i programvaruutvecklingen. De hjälper till att hantera kodändringar, automatisera tester och säkerställa smidig distribution till produktion. Detta leder till snabbare lanseringscykler och förbättrat samarbete mellan utvecklings- och driftteamen.
Vad händer härnäst?
Om du håller på att undersöka DevOps-orkestreringsverktyg kan du kontakta en SoftwareSelect-rådgivare för kostnadsfria rekommendationer.
Du fyller i ett formulär och har ett kort samtal där de går igenom dina specifika behov. Därefter får du en kortlista med programvara att granska. De hjälper dig även genom hela köpprocessen, inklusive prisförhandlingar.