

De bästa DevOps-säkerhetsverktygen hjälper team att upptäcka sårbarheter tidigt, minska riskerna i CI/CD-pipelines, upprätthålla säkerhetskontroller och förhindra att felkonfigurationer når produktionen. Dessa verktyg integrerar säkerhetskontroller i utvecklings- och distributionsarbetsflöden så att problem identifieras innan de orsakar driftstopp eller dataintrång.
Team börjar ofta använda DevOps-säkerhetsverktyg när manuella granskningar saktar ner lanseringar, säkerhetsluckor förblir oupptäckta i snabbt föränderliga pipelines eller konfigurationsfel utsätter infrastruktur och applikationer för risker. Dessa problem ökar arbetsinsatsen för incidenthantering, försenar distributioner och skapar friktion mellan utvecklings-, drift- och säkerhetsteam.
Med över 20 år i branschen som teknisk chef har jag testat och utvärderat dussintals DevOps-säkerhetsverktyg i verkliga miljöer för att bedöma deras träffsäkerhet vid upptäckt, integrationer och användarvänlighet. Den här guiden lyfter fram de främsta DevOps-säkerhetsverktygen som hjälper team att upprätthålla säkra leveranspipelines. Varje recension omfattar funktioner, för- och nackdelar samt användningsområden där verktyget passar bäst, så att du kan välja rätt verktyg.
Varför du kan lita på våra programvarurekommendationer
6,700+
Reviews
20
Industry experts
16+
Evaluation factors
14
Years
Vårt team har testat och recenserat programvara sedan 2012. Som teknikledare själva vet vi hur svårt — och viktigt — det är att välja rätt programvara.
För den här guiden utvärderade vi verktyg genom praktisk testning och oberoende research, och betygsatte verktygen enligt våra urvalskriterier.
Våra recensioner speglar vårt mänskliga redaktionella omdöme, inte ett säljbudskap.
Expertgranskare:
- Paulo Gardini MiguelTeknikdirektör
 Tim FisherVP för AI
 Gabriel RosasTech Lead & mjukvaruarkitekt
 Christhian GruhnTech Lead & plattformsarkitekt

Jämförelsetabell för DevOps-säkerhetsverktyg
Tabellen nedan jämför prisuppgifterna för mina främsta val av DevOps-säkerhetsverktyg.
| Tool | Best For | Trial Info | Price | ||
|---|---|---|---|---|---|
| 1 | Bäst för hantering av sårbarheter i programvara med öppen källkod | Gratis demo tillgänglig | Upp till $1,000/utvecklare/år (faktureras årsvis) | Website | |
| 2 | Bäst för statiska applikationssäkerhetstester | Gratis provperiod tillgänglig | Pris på begäran | Website | |
| 3 | Bäst för AI-DevOps-integration | Gratisplan tillgänglig | Från $200/månad | Website | |
| 4 | Bäst för automatiserad skanning | 14 dagars gratis provperiod + gratis demo tillgänglig | Från $149/månad | Website | |
| 5 | Bäst för utvecklarvänlig säkerhet | Kostnadsfri plan + kostnadsfri demo tillgänglig | Från $25/bidragande utvecklare/månad | Website | |
| 6 | Bäst för sårbarhetsskanning | Inte tillgängligt | Gratis för alltid | Website | |
| 7 | Bäst för molnbaserad säkerhet | Gratis demo tillgänglig | Pris på begäran | Website | |
| 8 | Bäst för efterlevnad av öppen källkod | Gratisplan | Från $20/projekt/månad (faktureras årsvis) | Website | |
| 9 | Bäst för hotdetektering i realtid | Gratis demonstration tillgänglig | Prisuppgift på begäran | Website | |
| 10 | Bäst för containersäkerhet | 14 dagars kostnadsfri provperiod + kostnadsfri demo tillgänglig | Prisuppgift på begäran | Website |


Recensioner av de bästa DevOps-säkerhetsverktygen
Nedan finns mina detaljerade sammanfattningar av de bästa DevOps-säkerhetsverktygen på min kortlista. Mina recensioner ger en detaljerad inblick i de viktigaste funktionerna, för- & nackdelarna, integrationerna och idealiska användningsområdena för varje verktyg, så att du kan hitta det bästa alternativet.
 Bäst för hantering av sårbarheter i programvara med öppen källkod
- Gratis demo tillgänglig
- Upp till $1,000/utvecklare/år (faktureras årsvis)
Visit WebsiteCustomer Rating:4.7/5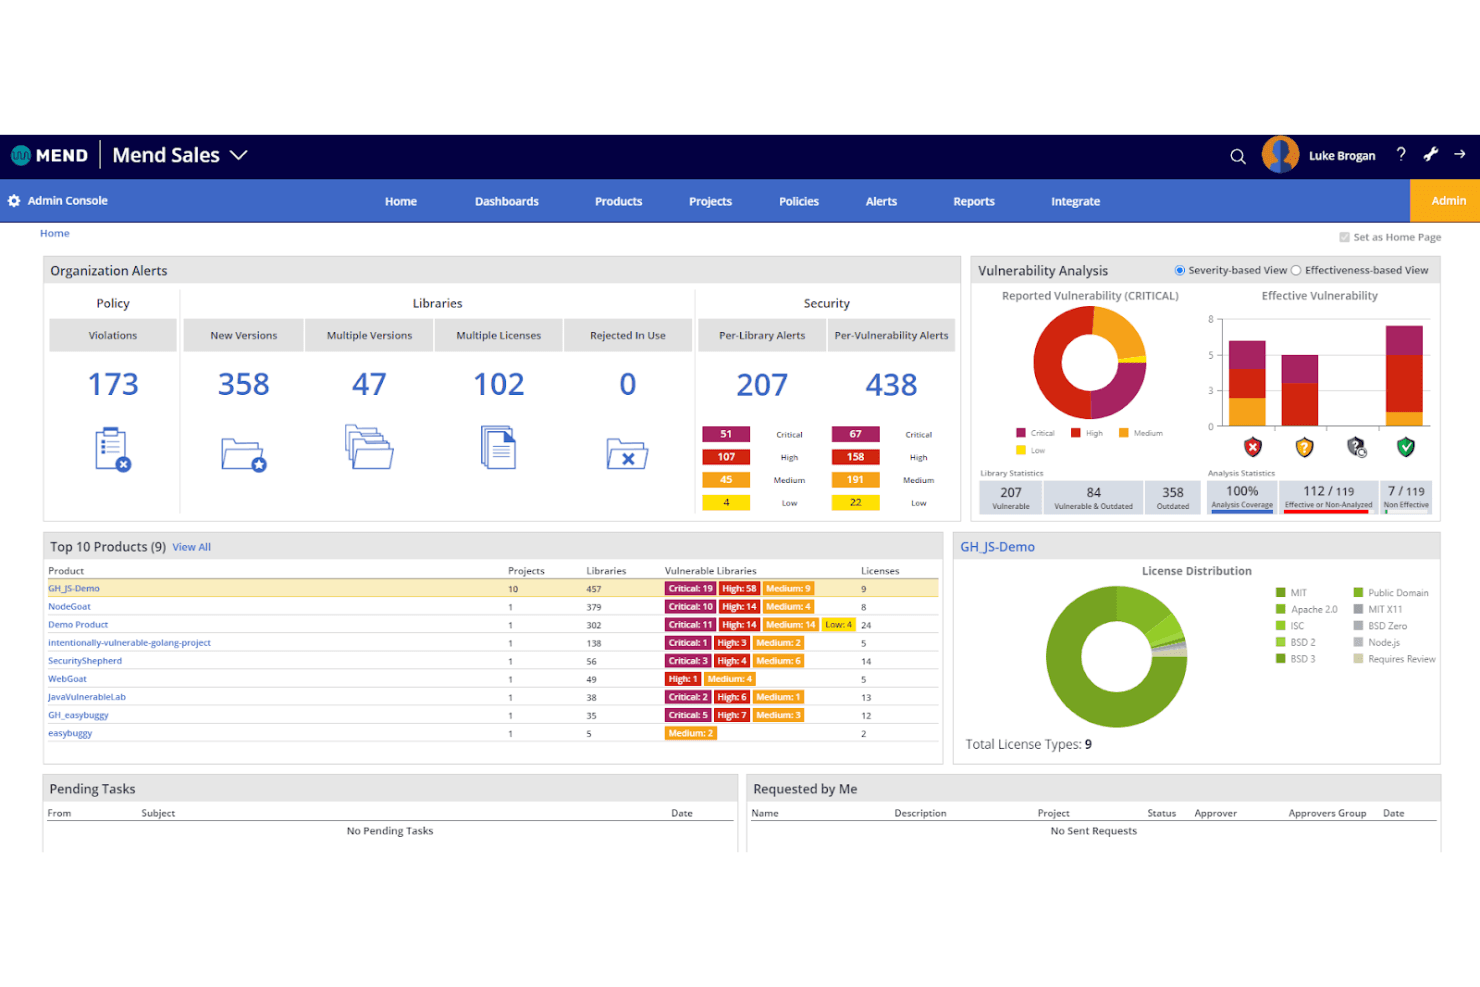
Mend.io hjälper IT-team att hantera sårbarheter och efterlevnad med sina funktioner för öppen källkod. Mend AppSec är en plattform för applikationssäkerhet som kombinerar SAST, SCA och containerskanning med nåbarhetsbaserad prioritering och automatiserade beroendeuppdateringar för GitHub, GitLab, Azure DevOps, Bitbucket och CI/CD-pipelines.
Vem passar Mend.io bäst för?
Mend AppSec passar bra för säkerhetsingenjörer och DevSecOps-team som behöver upptäcka och åtgärda sårbarheter direkt i utvecklarnas arbetsflöden – innan koden levereras.
Varför jag valde Mend.io
Jag har tagit med Mend.io bland mina toppval eftersom beroenden med öppen källkod är en av de mest röriga och omfattande källorna till sårbarheter som team hanterar, och Mend SCA är särskilt utvecklat för att sålla bort bruset. Dess nåbarhetsanalys filtrerar resultaten till sårbarheter som faktiskt kan anropas i koden, så att teamet inte behöver sortera varningar för bibliotek som aldrig körs. Jag uppskattar också att Mend Renovate automatiskt sluter cirkeln genom att skicka pull-förfrågningar med beroendeuppdateringar, så att åtgärdandet av en känd CVE inte blir liggande i en backlogg i väntan på att en utvecklare ska agera.
Viktiga funktioner i Mend.io
- SAST med detektering av hemligheter: Söker igenom källkod efter sårbarheter och hårdkodade autentiseringsuppgifter, API-nycklar och tokens i fler än 30 programmeringsspråk.
- Generering av SBOM: Skapar programvaruförteckningar i formaten SPDX och CycloneDX, med valfria VEX-data, på organisations-, applikations- eller projektnivå.
- Policybaserad byggblockering: Tillämpa regler baserade på sårbarhetsgrad, licenstyp och bibliotekets ålder på global-, organisations-, produkt- och projektnivå, med returkoder som kan få ett bygge att misslyckas.
- Skanning av containeravbildningar: Söker igenom avbildningar från privata register, inklusive AWS ECR, Azure Container Registry, Docker Hub och JFrog Artifactory, efter sårbarheter i programvara med öppen källkod och licensrisker.
Integrationer med Mend.io
Mend AppSec integreras med GitHub, GitLab, Azure DevOps, Bitbucket, Jenkins, CircleCI och TeamCity för arbetsflöden för kodarkiv och CI/CD. Mend API 3.0 har stöd för anpassad arbetsflödesautomatisering.
Pros and Cons
Pros:
- Nåbarhet prioriterar anropsbara beroenderisker
- Beroendeskanningar synliggör licensrisker
- Skannar kod, containrar och IaC före driftsättning
Cons:
- Vissa resultat kräver fortfarande manuell sortering
- Ingen detektering av körtidshot för driftsatta arbetsbelastningar
Learn more about Mend.io: Bäst för statiska applikationssäkerhetstester
- Gratis provperiod tillgänglig
- Pris på begäran
Visit WebsiteCustomer Rating:4.4/5
SonarQube ger dig insyn i projektövergripande mätvärden för kodkvalitet, säkerhet och tillförlitlighet i en enhetlig instrumentpanel. SonarQube är idealiskt om du vill upprätthålla höga standarder för kodkvalitet och säkerhet. Oavsett om du är utvecklare eller plattformsingenjör erbjuder SonarQube en heltäckande lösning på vanliga utmaningar, såsom att identifiera sårbarheter och säkerställa efterlevnad. De avancerade funktionerna hjälper till att effektivisera utvecklingsprocessen, vilket gör verktyget tilltalande när du vill förbättra din säkerhetsnivå utan att kompromissa med effektiviteten.
Varför jag valde SonarQube
Jag valde SonarQube för dess robusta funktioner för statiska applikationssäkerhetstester (SAST), som är avgörande för att identifiera och åtgärda sårbarheter tidigt i utvecklingsprocessen. Verktygets taintanalys är särskilt värdefull eftersom den spårar flödet av otillförlitliga data och hjälper ditt team att identifiera potentiella injektionssårbarheter som SQL-injektion och skriptkörning mellan webbplatser. Dessutom säkerställer SonarQubes funktion för identifiering av hemligheter att känslig information, såsom API-nycklar och lösenord, inte oavsiktligt läcker, vilket tillgodoser ett kritiskt behov inom DevOps-säkerhet.
Viktiga funktioner i SonarQube
Utöver den framstående säkerhetsanalysen gillar jag också att SonarQube erbjuder:
- Analys av programvarukomposition (SCA): Analyserar tredjepartsbibliotek med avseende på sårbarheter och efterlevnadsproblem och tillhandahåller en fullständig programvaruförteckning (SBOM).
- Skanning av infrastruktur som kod (IaC): Upptäcker felkonfigurationer i verktyg som Terraform och Kubernetes och erbjuder handlingsvägledning för åtgärder.
- Anpassningsbara kvalitetsgrindar: Gör det möjligt att ange och tillämpa minimigränser för kvalitet, vilket säkerställer en konsekvent kodkvalitet i alla dina projekt.
- Återkoppling i realtid: Ger omedelbara insikter och vägledning i IDE:er och CI/CD-pipelines, vilket bidrar till att upprätthålla effektivitet och säkerhet i arbetsflödet.
SonarQube-integreringar
Integreringar omfattar GitHub, GitLab, Bitbucket, Azure DevOps, Jenkins, Bamboo, CircleCI, Travis CI, TeamCity och Maven.
Pros and Cons
Pros:
- Ger återkoppling i realtid så att buggar kan upptäckas tidigt i utvecklingen.
- Integreras sömlöst med CI/CD-pipelines och förbättrar arbetsflödet.
- Stöder över 35 programmeringsspråk för bred användbarhet.
Cons:
- Skanningstiderna kan vara långa för mycket stora kodbaser.
- Kan generera falska positiva resultat, vilket kräver manuell verifiering.
Learn more about SonarQube: Bäst för AI-DevOps-integration
- Gratisplan tillgänglig
- Från $200/månad
Visit WebsiteCustomer Rating:4.5/5
ZeroPath tillhandahåller en enhetlig säkerhetsöversikt som tydligt visar skanningsaktivitet, sårbarhetstyper, problemens allvarlighetsgrad och de viktigaste kritiska fynden på ett ögonblick. ZeroPath är en AI-baserad plattform för kod- och applikationssäkerhet som passar direkt in i ditt DevOps-arbetsflöde, särskilt om du hanterar kodarkiv och CI/CD-pipelines och vill att säkerheten ska hålla jämna steg med dina lanseringar. Med fokus på utvecklarcentrerade arbetsflöden och meningsfull sårbarhetsidentifiering är den utformad för DevOps-ingenjörer, team för applikationssäkerhet och teknikchefer i snabbväxande programvaruteam som behöver undvika överraskningar i ett sent skede och bygga in säkerhet tidigare i processen.
Varför jag valde ZeroPath
Jag valde ZeroPath för dess unika förmåga att förena AI-drivna insikter med DevOps-processer, vilket är avgörande för att upprätthålla säkerheten utan att bromsa utvecklingen. Den djupgående sårbarhetsidentifieringen gör att du kan upptäcka säkerhetsproblem innan de blir kritiska, medan den kontextuella prioriteringen säkerställer att du fokuserar på de mest relevanta hoten. Dessutom erbjuder ZeroPath säkerhetsmätvärden i realtid för kontinuerlig övervakning, vilket ger ditt team tryggheten att distribuera kod säkert och snabbt.
ZeroPaths viktigaste funktioner
Utöver kärnfunktionerna hittade jag även flera funktioner som stärker ditt teams säkerhetsnivå:
- Analys av programvarukomposition (SCA): Den här funktionen identifierar och hanterar sårbarheter i tredjepartsberoenden i din kod.
- Identifiering av infrastruktur som kod (IaC): Hjälper dig att upptäcka och åtgärda säkerhetsproblem i dina infrastrukturkonfigurationer.
- Automatiserad efterlevnadsrapportering: Tillhandahåller automatiserade rapporter för att säkerställa att dina applikationer uppfyller branschens efterlevnadsstandarder.
- Anpassade kodpolicyer: Du kan definiera regler på naturligt språk som ZeroPath tillämpar i alla kodarkiv, vilket hjälper ditt team att upprätthålla konsekventa standarder.
ZeroPaths integrationer
Integrationer omfattar GitHub, GitLab, Bitbucket och Azure DevOps, och API-dokumentation finns tillgänglig för anpassade integrationer.
Pros and Cons
Pros:
- Genererar AI-drivna kodkorrigeringar för att påskynda åtgärdandet.
- Tydlig översikt och tydliga mätvärden för övervakning av säkerhetsnivån i alla kodarkiv.
- Stöder blandade miljöer (SAST, SCA, IaC, hemligheter) på en och samma plattform, vilket förenklar verktygsspridningen.
Cons:
- Kan innehålla fler funktioner än små team behöver om de endast behöver grundläggande sårbarhetsskanning.
- Precis som med alla AI-drivna verktyg kräver det att du verifierar automatiseringen (generering av korrigeringar och prioritering) innan du litar på den.
Learn more about Zeropath: Bäst för automatiserad skanning
- 14 dagars gratis provperiod + gratis demo tillgänglig
- Från $149/månad
Visit WebsiteCustomer Rating:4.8/5
Intruder automatiserar skanning och ger insikter med kontinuerliga säkerhetsuppdateringar. Intruder är ett cybersäkerhetsverktyg utformat för automatiserad sårbarhetsskanning som riktar sig till IT- och säkerhetsteam. Det hjälper till att identifiera svagheter i dina system och ger handlingsbara insikter för åtgärder.
Varför jag valde Intruder: Verktyget är specialiserat på automatiserad skanning, vilket gör det idealiskt för team som söker kontinuerlig säkerhetsövervakning. Intruder ger proaktiva aviseringar och detaljerade sårbarhetsrapporter, vilket hjälper ditt team att prioritera och åtgärda säkerhetsproblem. Plattformens regelbundna säkerhetsuppdateringar skyddar dina system mot de senaste hoten. Den kontrollerar även efterlevnad av flera branschstandarder.
Utmärkande funktioner & integrationer:
Funktioner inkluderar kontinuerlig övervakning som håller dina system under ständig uppsikt. Intruder erbjuder även detaljerade riskbedömningsrapporter som hjälper dig att förstå potentiella hot. Verktygets efterlevnadskontroller säkerställer att du uppfyller branschens regler och standarder.
Integrationer inkluderar AWS, Google Cloud Platform, Microsoft Azure, Slack, Jira, ServiceNow, Splunk, PagerDuty, Datadog och Microsoft Teams.
Pros and Cons
Pros:
- Kontinuerlig sårbarhetsskanning och övervakning
- Enkel integration med molnplattformar som AWS, Azure och GCP
- Användarvänligt gränssnitt för effektiviserad drift
Cons:
- Begränsade anpassningsalternativ för avancerade användare
- Kan generera överflödiga aviseringar i dynamiska miljöer
Learn more about Intruder: 5Bäst för utvecklarvänlig säkerhet
Snyk
- Kostnadsfri plan + kostnadsfri demo tillgänglig
- Från $25/bidragande utvecklare/månad
Visit WebsiteCustomer Rating:4.6/5
Snyk integrerar säkerhet med identifiering av problem i realtid i miljöer med öppen källkod. Snyk är en säkerhetsplattform med fokus på att hjälpa utvecklare att hitta och åtgärda sårbarheter i bibliotek och containrar med öppen källkod. Den riktar sig till utvecklingsteam som vill integrera säkerhetsrutiner direkt i sina arbetsflöden utan att störa produktiviteten.
Varför jag valde Snyk: Det erbjuder ett utvecklarvänligt säkerhetssätt som integreras smidigt i befintliga arbetsflöden. Snyk tillhandahåller identifiering av sårbarheter i realtid, vilket gör att ditt team kan åtgärda problem medan de kodar. Den omfattande databasen över sårbarheter säkerställer att du alltid är skyddad mot de senaste hoten. Verktygets automatiska pull-förfrågningar med korrigeringar gör det enkelt att åtgärda problem snabbt och effektivt.
Framstående funktioner & integrationer:
Funktioner omfattar en detaljerad databas över sårbarheter som informerar dig om potentiella hot. Snyk erbjuder även handlingsinriktade säkerhetsinsikter som hjälper dig att prioritera och åtgärda sårbarheter effektivt. Plattformens verktyg för policyhantering låter dig tillämpa säkerhetsstandarder i alla dina projekt.
Integrationer omfattar GitHub, GitLab, Bitbucket, Jenkins, Azure DevOps, Jira, Slack, AWS, Docker och Kubernetes.
Pros and Cons
Pros:
- Identifiering och åtgärdande av sårbarheter i realtid
- Smidig integration med populära utvecklingsverktyg och arbetsflöden
- Omfattande täckning för kod, beroenden med öppen källkod, containrar och infrastruktur som kod
Cons:
- Risk för falska positiva resultat vid identifiering av sårbarheter
- Begränsat stöd för mindre vanliga programmeringsspråk
Learn more about Snyk:

Trivy erbjuder mångsidiga verktyg för sårbarhetsskanning för team av olika storlekar. Trivy är ett säkerhetsverktyg som är utformat för att skanna efter sårbarheter i containrar, filsystem och Git-arkiv. Det riktar sig främst till DevOps-team som vill identifiera och hantera säkerhetsrisker effektivt.
Varför jag valde Trivy: Trivy utmärker sig inom sårbarhetsskanning och erbjuder grundliga analyser av containeravbildningar. Det har en snabb installation och snabba skanningar, vilket gör verktyget tillgängligt för team av alla storlekar. Verktygets förmåga att upptäcka olika sårbarheter bidrar till att hålla dina projekt säkra. Dessutom har det stöd för flera operativsystem och plattformar.
Utmärkande funktioner & integreringar:
Funktioner omfattar omfattande sårbarhetsdatabaser som hjälper dig att hålla dig informerad om de senaste hoten. Trivy erbjuder även anpassningsbara skanningsalternativ, så att du kan fokusera på specifika problemområden. Det användarvänliga gränssnittet förenklar skanningsprocessen och gör det enkelt för ditt team att börja använda verktyget.
Integreringar omfattar Docker, Kubernetes, GitHub Actions, GitLab CI, CircleCI, Jenkins, Travis CI, AWS, Azure och Google Cloud Platform.
Pros and Cons
Pros:
- Omfattande sårbarhetsdatabaser
- Snabb installation och skanning
- Stöd för flera plattformar
Cons:
- Begränsade offlinefunktioner
- Kräver regelbundna uppdateringar
Learn more about Trivy:

Aqua skyddar molnbaserade applikationer med körningsskydd för molnbaserad teknik. Aqua är en säkerhetsplattform som skyddar molnbaserade applikationer och riktar sig till DevOps-team och säkerhetsexperter. Den erbjuder omfattande säkerhet för containrar, serverlösa funktioner och annan molnbaserad teknik.
Varför jag valde Aqua: Verktyget erbjuder molnbaserad säkerhet med funktioner anpassade för containeriserade miljöer. Aqua tillhandahåller körningsskydd och sårbarhetshantering, vilket säkerställer att dina applikationer är säkra under hela sin livscykel. Det inkluderar bildskanning för att identifiera sårbarheter tidigt i utvecklingsprocessen. Plattformens policybaserade säkerhetskontroller hjälper ditt team att upprätthålla efterlevnaden av branschstandarder.
Utmärkande funktioner & integrationer:
Funktioner inkluderar realtidsdetektering av hot, vilket hjälper till att skydda dina applikationer under körning. Aqua erbjuder även detaljerade granskningsspår som ger insyn i säkerhetshändelser och incidenter. De automatiserade efterlevnadskontrollerna säkerställer att ditt team uppfyller regulatoriska krav utan manuella åtgärder.
Integrationer inkluderar Docker, Kubernetes, AWS, Azure, Google Cloud Platform, Red Hat OpenShift, Jenkins, GitHub, GitLab och Bitbucket.
Pros and Cons
Pros:
- Omfattande skydd för molnbaserade applikationer
- Avancerad sårbarhetshantering under hela programvarans livscykel
- Integration med populära CI/CD-pipelines
Cons:
- Möjlig prestandapåverkan under djupgående skanningar
- Kan kräva anpassning för komplexa miljöer
Learn more about Aqua: Bäst för efterlevnad av öppen källkod
- Gratisplan
- Från $20/projekt/månad (faktureras årsvis)

FOSSA automatiserar efterlevnad och riskhantering för öppen källkod. FOSSA är ett verktyg för efterlevnadshantering som är utformat för utvecklingsteam som använder programvara med öppen källkod. Det hjälper användare att automatisera licensefterlevnad och säkerhetstestning i sina programvaruprojekt.
Varför jag valde FOSSA: Det erbjuder efterlevnad för öppen källkod samt automatiserad licensidentifiering och riskbedömning. Ditt team kan effektivt hantera beroenden med öppen källkod genom omfattande rapportering och aviseringar. FOSSAs kontinuerliga övervakning säkerställer att ni fortsätter att uppfylla kraven i takt med föränderliga juridiska krav. Det tillhandahåller även detaljerade granskningsspår, vilket är värdefullt vid efterlevnadsrevisioner.
Utmärkande funktioner och integrationer:
Funktioner omfattar realtidsanalys av beroenden, vilket hjälper dig att följa ändringar i dina bibliotek med öppen källkod. Det erbjuder även anpassningsbar policyhantering, så att du kan ange specifika regler och aviseringar. Verktyget tillhandahåller omfattande instrumentpaneler som visualiserar statusen för efterlevnad och säkerhet.
Integrationer omfattar GitHub, GitLab, Bitbucket, Jira, Slack, Azure DevOps, Docker, Jenkins, npm och Maven.
Pros and Cons
Pros:
- Omfattande hantering av licensefterlevnad för öppen källkod
- Automatiserad spårning och analys av beroenden
- Integration med större CI/CD-verktyg
Cons:
- Beroendedata kan ha varierande noggrannhet
- Begränsat stöd för anpassade licenspolicyer
Learn more about FOSSA: Bäst för hotdetektering i realtid
- Gratis demonstration tillgänglig
- Prisuppgift på begäran

Contrast Security erbjuder detektering i realtid och IAST-genomsökningar för applikationer. Contrast Security är en plattform för applikationssäkerhet som är utformad för utvecklare och säkerhetsteam. Den tillhandahåller hotdetektering i realtid och applikationsskydd, vilket förbättrar säkerheten utan att sakta ner utvecklingsprocesserna.
Varför jag valde Contrast Security: Fokus ligger på hotdetektering i realtid, vilket gör att ditt team kan identifiera och hantera risker när de uppstår. Verktygets funktion för interaktiv testning av applikationssäkerhet (IAST) genomsöker kontinuerligt applikationer efter sårbarheter under körning. Detta säkerställer att du omedelbart blir medveten om säkerhetsproblem. De självskyddande funktionerna blockerar automatiskt attacker och tillför ett extra säkerhetslager.
Utmärkande funktioner & integrationer:
Funktioner omfattar kontinuerlig applikationsövervakning, vilket hjälper till att upprätthålla säkerheten under hela utvecklingslivscykeln. Contrast Security tillhandahåller även detaljerade insikter om sårbarheter, så att du snabbt kan åtgärda potentiella problem. Plattformens automatiserade tillämpning av policyer erbjuder säkerhetsstandarder i dina applikationer.
Integrationer omfattar Jenkins, Jira, Slack, GitHub, GitLab, Bitbucket, Splunk, AWS, Azure och Google Cloud Platform.
Pros and Cons
Pros:
- Detektering av sårbarheter i realtid
- Sömlös integrering i CI/CD-pipelines
- Automatiserade säkerhetsbedömningar
Cons:
- Potentiella integrationsutmaningar med befintliga verktyg
- Möjlig prestandapåverkan
Learn more about Contrast Security: 10Bäst för containersäkerhet
Anchore
- 14 dagars kostnadsfri provperiod + kostnadsfri demo tillgänglig
- Prisuppgift på begäran

Anchore erbjuder IT-team containersäkerhet med detaljerade policyer och sårbarhetsskanning. Anchore är ett DevSecOps-verktyg med fokus på containersäkerhet, främst för utvecklings- och säkerhetsteam. Det hjälper till att hantera sårbarheter och säkerställa efterlevnad i containerbaserade applikationer.
Varför jag valde Anchore: Dess starka fokus på containersäkerhet gör det ovärderligt för team som använder Docker och Kubernetes. Anchore erbjuder detaljerade säkerhetspolicyer och sårbarhetsskanning anpassade för containerbaserade miljöer. Verktygets förmåga att tillämpa efterlevnadspolicyer säkerställer att dina containrar är säkra och följer branschstandarder. Det tillhandahåller även realtidsaviseringar om säkerhetsproblem som upptäcks.
Utmärkande funktioner & integrationer:
Funktioner omfattar detaljerade funktioner för inspektion av avbildningar, vilket hjälper till att identifiera sårbarheter på olika lager. Anchore:s efterlevnadskontroller säkerställer att dina containrar uppfyller regulatoriska standarder. Verktyget erbjuder även anpassningsbara säkerhetspolicyer, så att du kan definiera specifika regler för dina containermiljöer.
Integrationer omfattar Jenkins, Kubernetes, Docker, GitHub, GitLab, Bitbucket, AWS, Azure, Google Cloud Platform och Red Hat OpenShift.
Pros and Cons
Pros:
- Omfattande skanning av containeravbildningar
- Stöd för generering av SBOM (förteckning över programvarukomponenter)
- Integration med CI/CD-pipelines och orkestreringsverktyg
Cons:
- Falska positiva resultat kan kräva manuell granskning
- Begränsad funktionalitet i luftgapade miljöer
Learn more about Anchore:
Andra DevOps-säkerhetsverktyg
Här är några ytterligare alternativ bland DevOps-säkerhetsverktyg som inte kom med på min kortlista men som ändå är värda att ta en titt på.
- 11StackHawkBäst för CI/CD-integration
- 12Security OnionBäst för nätverksövervakning
- 13Qwiet AIBäst för AI-drivna insikter
Så utvärderar jag säkerhetsverktyg för DevOps
Jag utvärderar varje verktyg utifrån två nivåer: grundläggande krav som pipelineintegrerad skanning och IaC-säkerhet samt särskiljande faktorer som skiljer verkligt användbara plattformar från resten.
Kärnfunktioner (grundkrav för den här listan)
När jag väljer ut verktyg till min lista poängsätter jag varje verktyg på en skala från 0 (erbjuder inte funktionen) till 5 (utmärkt inom området) för varje kärnfunktion som anges nedan. Därefter omvandlar jag verktygets totalpoäng till en procentsats. Varje verktyg måste uppnå en totalpoäng på minst 65 % för att övervägas för inkludering.
- Integration av pipelinesäkerhet: Jag kontrollerar om verktyget ansluter direkt till CI/CD-plattformar som Jenkins, GitLab CI eller GitHub Actions med inbyggda plugin-program, i stället för att kräva manuella skriptomslag.
- Skanning av sårbarheter och beroenden: Varje verktyg utvärderas utifrån täckningen för SAST, SCA och DAST i vanliga programmeringsspråk och paketekosystem samt hur det prioriterar resultat utifrån möjligheten att utnyttja dem.
- Container- och IaC-säkerhet: Jag letar efter bildskanning i olika register samt stöd för Terraform, CloudFormation och Kubernetes-manifest, eftersom de flesta team använder en blandning av IaC-format.
- Identifiering och hantering av hemligheter: Utöver grundläggande matchning med reguljära uttryck utvärderar jag om verktyget söker igenom Git-historiken efter läckta autentiseringsuppgifter och validerar identifierade hemligheter mot aktiva tjänster.
- Tillämpning av policy som kod: Verktygen bör låta dig definiera och versionshantera anpassade säkerhetspolicyer, till exempel att blockera driftsättningar med kritiska CVE:er, och tillämpa dem automatiskt i pipelines.
- Åtgärdande och utvecklararbetsflöde: Jag undersöker hur resultaten visas där utvecklarna redan arbetar, oavsett om det gäller IDE-tillägg, PR-kommentarer eller automatiskt genererade pull requests med korrigeringar.
När jag har en lista över verktyg som uppfyller dessa kriterier undersöker jag vad som särskiljer varje plattform.
Särskiljande faktorer (vad som skiljer leverantörerna åt)
Så här jämför jag olika leverantörer:
Utmärkande funktioner
En enhetlig ASPM-instrumentpanel är viktig när teamet använder flera skannrar. Jag utvärderar hur väl ett verktyg samlar SAST-, SCA- och containerresultat i en enda riskprioriterad vy. AI-drivet åtgärdande är en annan särskiljande faktor, särskilt för verktyg som genererar korrigerings-PR:er som utvecklarna kan sammanfoga direkt. Jag tar även hänsyn till funktioner för att generera SBOM, eftersom granskningar av leveranskedjan i allt högre grad kräver maskinläsbara inventarier i formaten CycloneDX eller SPDX.
Mer än funktioner
Täckning för efterlevnad är en viktig särskiljande faktor. Jag kontrollerar om ett verktyg levereras med färdiga policy-paket för ramverk som SOC 2, PCI-DSS eller ISO 27001, eftersom det tar veckor att bygga sådana från grunden. Flexibilitet vid driftsättning är också viktig – team i reglerade branscher behöver ofta egenhostade eller nätverksisolerade alternativ utöver SaaS. Slutligen utvärderar jag hur transparent licensieringen är genom att undersöka om prissättningen skalar efter antal utvecklare, kodarkiv eller skannade tillgångar samt om det finns en kostnadsfri nivå som mindre team kan använda för att prova verktyget på ett meningsfullt sätt.
Så väljer du DevOps-säkerhetsverktyg
Det är lätt att fastna i långa funktionslistor och komplexa prisstrukturer. För att hjälpa dig att hålla fokus när du arbetar dig igenom din unika programvalsprocess kommer här en checklista över faktorer att komma ihåg.
| Faktor | Att tänka på |
| Skalbarhet | Säkerställ att verktyget kan växa med ditt team. Det bör kunna hantera ökande arbetsbelastningar utan att prestandan försämras. |
| Integrationer | Kontrollera om verktyget integreras smidigt med dina befintliga system, till exempel CI/CD-pipelines, versionshantering och molntjänster. |
| Anpassningsbarhet | Leta efter verktyg som låter dig anpassa funktionerna efter teamets specifika behov och arbetsflöden. |
| Användarvänlighet | Fundera på hur intuitivt verktyget är. Ditt team bör inte behöva gå igenom en brant inlärningskurva eller omfattande utbildning för att komma igång. |
| Budget | Jämför kostnaderna med din ekonomiska plan. Ta hänsyn till både initial prissättning och löpande kostnader, och bedöm om verktyget ger tillräckligt värde för investeringen. |
| Säkerhetsåtgärder | Utvärdera säkerhetsåtgärderna, till exempel kryptering, efterlevnad av standarder och regelbundna uppdateringar för att skydda mot sårbarheter. |
| Kundsupport | Bedöm nivån på den kundsupport som finns tillgänglig. Tillförlitlig support kan vara avgörande när problem eller frågor uppstår. |
| Prestanda | Testa verktygets prestanda under olika förhållanden för att säkerställa att det uppfyller teamets krav på hastighet och effektivitet. |
Trender inom DevOps-säkerhetsverktyg
I min research samlade jag in otaliga produktuppdateringar, pressmeddelanden och versionsloggar från olika leverantörer av DevSecOps-verktyg. Här är några framväxande trender som jag håller ett öga på.
- Säkerhet tidigare i utvecklingsprocessen: Fler leverantörer integrerar säkerhet tidigare i utvecklingslivscykeln. Den här trenden hjälper till att upptäcka sårbarheter tidigare och minskar kostnaderna för åtgärder. Vissa verktyg använder detta tillvägagångssätt genom att bädda in säkerhetskontroller direkt i kodningsprocessen.
- Säkerhet för molnnativa miljöer: När företag flyttar till molnet ökar efterfrågan på verktyg som skyddar molnnativa applikationer. Vissa företag erbjuder funktioner som är anpassade för containerbaserade och serverlösa miljöer, vilket säkerställer säkerhet i konfigurationer med flera moln.
- Hotinformation i realtid: Leverantörer förbättrar sina plattformar med hotdata i realtid för att snabbt kunna reagera på nya sårbarheter. Vissa företag erbjuder funktioner som ger omedelbara insikter i pågående hot, vilket hjälper företag att reagera snabbare.
- Policy som kod: Med detta tillvägagångssätt kan säkerhetspolicyer definieras och hanteras som kod, vilket gör dem enkla att versionshantera och granska. Det blir allt vanligare bland DevOps-team tack vare konsekvensen och den enkla integrationen med CI/CD-pipelines.
- Nolltillitsarkitektur: Leverantörer inför i allt högre grad principer för nolltillit, vilket säkerställer att ingen användare eller inget system är betrott som standard. Den här trenden är avgörande för att upprätthålla säkerheten i dagens komplexa och distribuerade miljöer, och vissa lösningar inkluderar funktioner för nolltillit för att förbättra den övergripande säkerhetsnivån.
Vad är DevOps-säkerhetsverktyg?
DevOps-säkerhetsverktyg lägger till säkerhetskontroller i utvecklings- och distributionsarbetsflöden för att upptäcka risker innan koden når produktion. Utvecklare, driftteam och säkerhetspersonal använder dessa verktyg för att minska exponeringen och samtidigt hålla releaserna i gång.
Funktioner för sårbarhetsskanning, konfigurationskontroller och policytillämpning hjälper till att hitta problem tidigt, undvika felkonfigurationer och hålla systemen säkrare. Sammantaget hjälper dessa verktyg team att leverera programvara med färre säkerhetsproblem och mindre manuellt arbete.
Funktioner i DevOps-säkerhetsverktyg
När du väljer DevOps-säkerhetsverktyg bör du leta efter följande viktiga funktioner.
- Sårbarhetsskanning: Upptäcker säkerhetsbrister i kod och applikationer, vilket gör det möjligt för team att åtgärda problem tidigt i utvecklingen.
- Hotinformation i realtid: Ger omedelbara insikter om potentiella hot, vilket möjliggör snabba åtgärder och riskreducering.
- Policy som kod: Gör det möjligt att hantera säkerhetspolicyer som kod, vilket säkerställer konsekvens och enkel integrering med utvecklingsarbetsflöden.
- Molnbaserad säkerhet: Erbjuder specialiserat skydd för containeriserade och serverlösa miljöer, vilket är avgörande för moderna molnbaserade applikationer.
- Interaktiv säkerhetstestning av applikationer (IAST): Skannar kontinuerligt applikationer under körning för att identifiera sårbarheter när de uppstår.
- Automatiserade aviseringar: Meddelar team om säkerhetsproblem när de uppstår, så att åtgärder kan vidtas i rätt tid.
- Efterlevnadskontroller: Säkerställer att applikationer uppfyller branschstandarder och regelverk, vilket minskar efterlevnadsrelaterade risker.
- Nolltillitsarkitektur: Implementerar säkerhetsåtgärder som inte automatiskt litar på någon användare eller något system, vilket förbättrar den övergripande säkerhetsnivån.
- Detaljerad analys: Tillhandahåller omfattande rapporter och insikter om säkerhetsprestanda, vilket hjälper team att förstå och förbättra sin säkerhetsnivå.
- Prioritering av sårbarheter: Rangordnar identifierade sårbarheter baserat på allvarlighetsgrad för att fokusera åtgärdandet effektivt.
- Identifiering av felkonfigurationer: Identifierar konfigurationsfel i infrastruktur eller applikationer, vilket minskar attackytor.
- Statisk kodanalys: Skannar källkoden efter säkerhetsproblem och buggar tidigt i SDLC.
- Riktlinjer för säker kodning: Integrerar rekommendationer i IDE:er för att främja utveckling av säker kod.
- Säkerhetsintegrering från början till slut: Bäddar in säkerhetskontroller genom hela SDLC, från design till driftsättning.
- Hotmodellering: Analyserar potentiella hot under planeringsfasen för att proaktivt hantera risker.
- Brandväggar för webbapplikationer (WAF:er): Skyddar mot vanliga hot som SQL-injektioner och XSS-attacker.
- OWASP ZAP-integrering: Tillhandahåller en robust säkerhetslösning för automatiserad skanning av sårbarheter i webbapplikationer.
- Beroendeskanning: Identifierar och minskar sårbarheter i bibliotek och beroenden från tredje part.
- Övervakning av kodbasen: Utvärderar kontinuerligt kodbasen med avseende på obehöriga ändringar eller sårbarheter.
- Pipeline-säkerhet: Säkerställer CI/CD-pipeline-säkerheten genom att integrera automatiserade verktyg.
- Säker utvecklingsmiljö: Tillhandahåller förkonfigurerade IDE:er och verktyg med inbyggda bästa praxis för säkerhet.
- Skydd under körning: Säkrar produktionsmiljöer mot pågående attacker genom beteendeövervakning.
- Validering av etablering: Automatiserar säkerhetskontroller under etableringen för att förhindra osäkra driftsättningar.
- Säkra skriptverktyg: Tvingar fram bästa praxis för säkerhet i anpassade skript som används för automatisering.
- Säkerhetstillägg: Utökar DevOps-verktyg med modulära säkerhetsfunktioner för att hantera specifika behov.
- Skydd av molnarbetsbelastningar: Övervakar och säkrar arbetsbelastningar i molnmiljöer mot hot.
- Åtkomstkontrollpolicyer: Hanterar behörigheter för molntjänster och säkerställer åtkomst enligt principen om minsta privilegium.
- Integrering av DevSecOps-pipeline: Integrerar verktyg för säkerhetstestning sömlöst i DevOps-arbetsflödet.
- Hotmodellering av pipeline: Utvärderar kontinuerligt pipelinen med avseende på potentiella risker och sårbarheter.
- Avancerade verktyg för statisk analys: Upptäcker djupare sårbarheter i källkod, inklusive risker i leveranskedjan.
- Automatiserade penetrationstester: Simulerar attacker mot applikationer för att avslöja exploaterbara svagheter.
- Övervakning av leveranskedjan: Spårar programvarukomponenter för att identifiera sårbarheter i uppströms- och nedströmsberoenden.
- Säkerhetsförskjutning åt vänster: Bäddar in säkerhet tidigare i livscykeln för att identifiera och minska risker tidigare.
- Detaljerad automatisering av efterlevnad: Verifierar efterlevnaden av säkerhetsstandarder i verktyg och processer.
Fördelar med DevOps-säkerhetsverktyg
Implementering av DevOps-säkerhetsverktyg ger flera fördelar för ditt team och ditt företag. Här är några av de fördelar du kan se fram emot.
- Tidig upptäckt av sårbarheter: Hjälper till att identifiera säkerhetsproblem i kodningsfasen, vilket minskar kostnaden och komplexiteten för att åtgärda dem senare.
- Förbättrad efterlevnad: Säkerställer att applikationer uppfyller branschstandarder genom automatiserade kontroller, vilket minimerar regulatoriska risker.
- Förbättrat samarbete: Genom att integrera säkerhet i utvecklingslivscykeln uppmuntras gemensamma insatser mellan utvecklings- och säkerhetsteamen.
- Snabbare respons på hot: Hotinformation i realtid möjliggör snabba åtgärder och minimerar potentiella skador från sårbarheter.
- Enhetliga säkerhetspolicyer: Policy som kod säkerställer att säkerhetsprotokoll tillämpas enhetligt i alla projekt, vilket förbättrar den övergripande säkerheten.
- Minskad manuell arbetsbelastning: Automatisering av säkerhetsuppgifter frigör tid för teammedlemmarna så att de kan fokusera på andra kritiska delar av utvecklingen.
- Bättre insyn: Detaljerad analys ger insikter i säkerhetsprestandan och hjälper team att förstå och förbättra sin säkerhetsnivå.
Kostnader och prissättning för DevOps-säkerhetsverktyg
För att välja DevOps-säkerhetsverktyg krävs en förståelse för de olika prismodellerna och tillgängliga abonnemangen. Kostnaderna varierar beroende på funktioner, teamstorlek, tillägg och annat. Tabellen nedan sammanfattar standardabonnemang, genomsnittliga priser och typiska funktioner för lösningar med DevOps-säkerhetsverktyg.
Jämförelsetabell för abonnemang för DevOps-säkerhetsverktyg
| Abonnemangstyp | Genomsnittligt pris | Vanliga funktioner |
| Gratisabonnemang | $0 | Grundläggande sårbarhetsskanning, begränsad support och övervakning av öppen källkod. |
| Personligt abonnemang | $5-$25/ användare/månad | Förbättrad skanning, grundläggande analys och communitysupport. |
| Företagsabonnemang | $25-$50/ användare/månad | Varningar i realtid, efterlevnadskontroller, detaljerad rapportering och e-postsupport. |
| Abonnemang för stora företag | $50+/användare/månad | Avancerad hotinformation, anpassade policyer, dedikerad support och SLA:er. |
En översikt över abonnemangstyper, kostnader och funktioner för kostnadsfri programvara för inköpsorder.