

Knäck koden: 10 bästa verktygen för statisk kodanalys 2026
Bästa verktygen för statisk kodanalys


De bästa verktygen för statisk kodanalys hjälper team att upptäcka sårbarheter tidigt, minska antalet fel innan de når produktion, upprätthålla kodningsstandarder och förbättra den övergripande kodkvaliteten. Dessa verktyg ger utvecklare omedelbar återkoppling så att de snabbt kan åtgärda problem och undvika prestanda- eller säkerhetsproblem senare i livscykeln.
Team letar ofta efter verktyg för statisk kodanalys när manuella granskningar missar fel, inkonsekventa kodningsmetoder skapar teknisk skuld eller säkerhetsluckor förblir oupptäckta i stora kodbaser. Dessa problem fördröjer lanseringar, ökar behovet av omarbete och gör samarbetet mellan utvecklings- och säkerhetsteam svårare.
Med över 20 år i branschen som teknikchef har jag testat och granskat dussintals verktyg för statisk kodanalys i verkliga miljöer för att utvärdera deras träffsäkerhet vid upptäckt, integrationsalternativ och användarvänlighet. Den här guiden lyfter fram de främsta verktygen för statisk kodanalys som förbättrar kodkvaliteten, stödjer bättre utvecklingsarbetsflöden och minskar riskerna. Varje granskning omfattar funktioner, för- och nackdelar samt användningsområden där verktyget passar bäst, så att du kan välja rätt verktyg.
Varför du kan lita på våra programvarurekommendationer
Vårt team har testat och recenserat programvara sedan 2012. Som teknikledare själva vet vi hur svårt — och viktigt — det är att välja rätt programvara.
För den här guiden utvärderade vi verktyg genom praktisk testning och oberoende research, och betygsatte verktygen enligt våra urvalskriterier.
Våra recensioner speglar vårt mänskliga redaktionella omdöme, inte ett säljbudskap.
Sammanfattning av de bästa verktygen för statisk kodanalys
| Tool | Best For | Trial Info | Price | ||
|---|---|---|---|---|---|
| 1 | Bäst för omfattande genomsökning av kod efter sårbarheter | Gratisabonnemang tillgängligt | Från $350/månad | Website | |
| 2 | Bäst för lokal distribution | Gratis demo tillgänglig | Pris på begäran | Website | |
| 3 | Bäst för kontextmedveten AI-analys | Gratisabonnemang tillgängligt | Från $200/månad | Website | |
| 4 | Bäst för övervakning av risker i leveranskedjan | 7 dagars kostnadsfri provperiod + kostnadsfri demo tillgänglig | Från $399/månad (faktureras årsvis) | Website | |
| 5 | Bäst för sin robusta säkerhetsinriktade statiska kodanalys | Gratis demo tillgänglig | Priser från $50/användare/månad | Website | |
| 6 | Bäst för sömlös integration med Visual Studio för ökad produktivitet | 30 dagars kostnadsfri provperiod + kostnadsfri plan tillgänglig | Prisplaner från $12.90/användare/månad (faktureras årsvis) | Website | |
| 7 | Bäst för sitt breda språkstöd och projektanalys i ett tidigt skede | Kostnadsfri provperiod tillgänglig | Priser från $20/användare/månad (faktureras årsvis) | Website | |
| 8 | Bäst för att identifiera säkerhetsbrister i stora kodbaser | Not available | Priset börjar på $79/användare/månad | Website | |
| 9 | Bäst för sin förmåga att hantera komplexa kodbaser och upptäcka svårfunna buggar | Not available | Prisinformation är inte offentligt tillgänglig | Website | |
| 10 | Bäst för sin sofistikerade identifiering av säkerhetssårbarheter i realtid | Gratis provperiod tillgänglig | Prisuppgifter lämnas på begäran | Website |


Recensioner av de bästa verktygen för statisk kodanalys
Bäst för omfattande genomsökning av kod efter sårbarheter
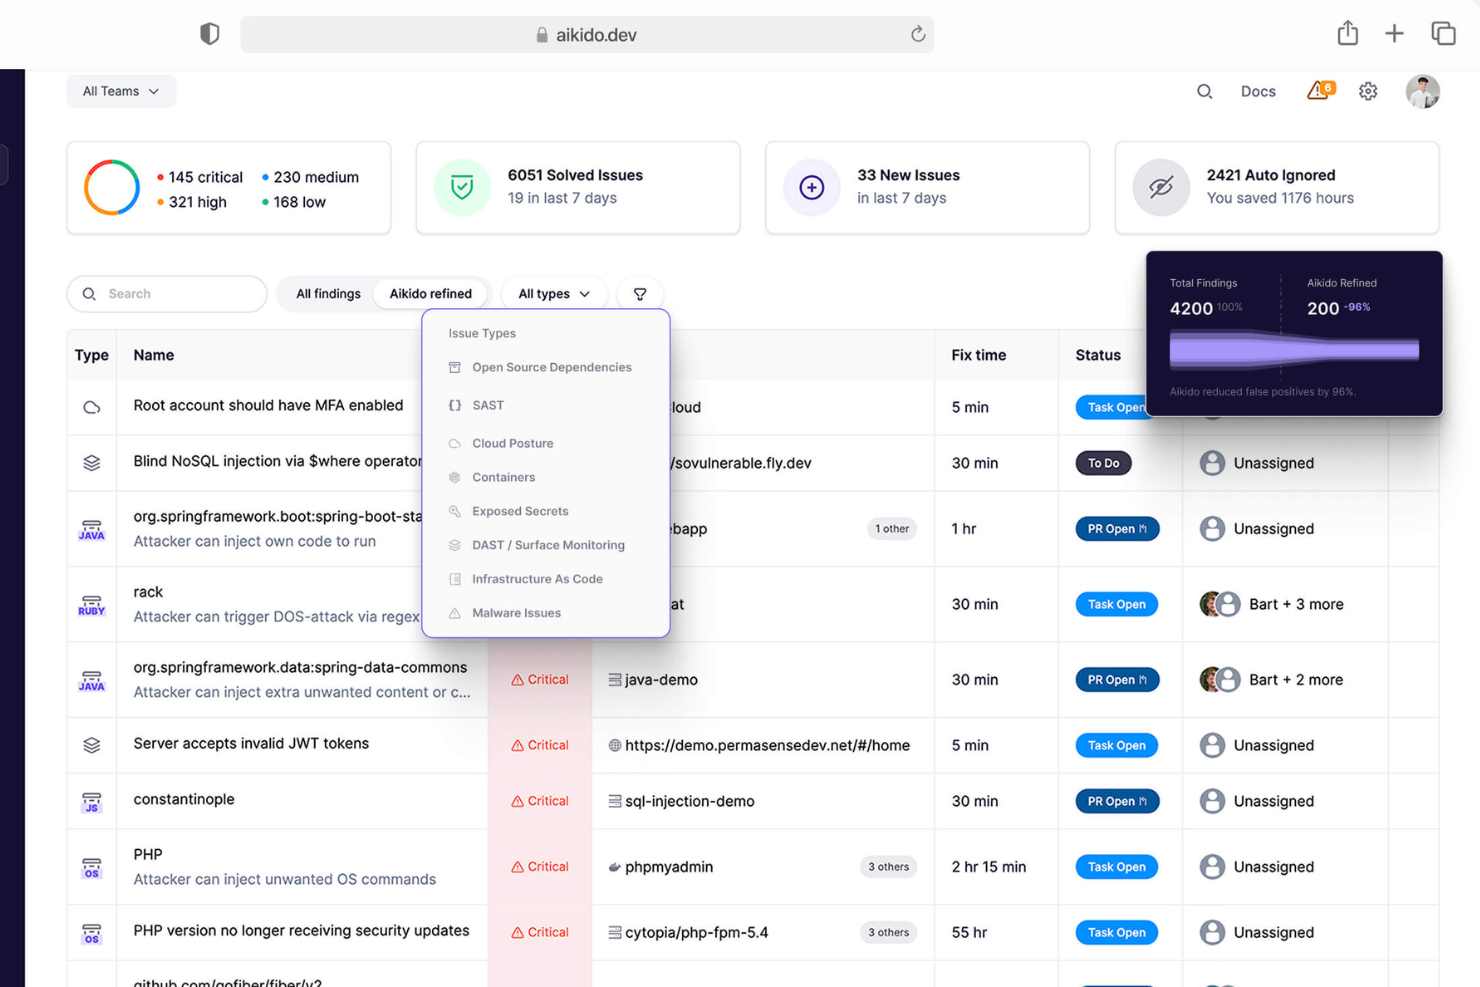
Aikido Security är en heltäckande DevSecOps-plattform som erbjuder full täckning från kod till moln, med hantering av sårbarheter och generering av SBOM-filer. Verktyget hjälper till att skydda applikationer under körning genom att identifiera och hantera olika säkerhetshot, såsom skadlig kod, föråldrad programvara och licensrisker.
Varför jag valde Aikido Security: Den säkerhetsfokuserade statiska applikationssäkerhetstestningen (SAST) erbjuder omfattande genomsökningar av källkod efter kritiska kodsårbarheter, såsom SQL-injektion, skriptangrepp mellan webbplatser (XSS) och buffertspill. Till skillnad från många andra SAST-verktyg som genererar en mängd problem som inte är säkerhetsrelaterade fokuserar Aikido enbart på säkerhetsrisker, vilket minskar bruset och gör det enklare för team att prioritera och hantera verkliga hot.
Denna riktade metod förstärks ytterligare av möjligheten att skapa anpassade regler, vilket gör det möjligt för organisationer att anpassa genomsökningen efter sin specifika miljö och sina säkerhetspolicyer.
Utmärkande funktioner och integreringar:
Aikido Security erbjuder även hantering av molnsäkerhetsstatus (CSPM) för att upptäcka risker i molninfrastrukturen hos större leverantörer, samt identifiering av hemligheter för att förhindra obehörig åtkomst genom att kontrollera om känslig information, såsom API-nycklar och lösenord, har läckt ut eller exponerats. Integreringar omfattar Amazon Web Services (AWS), Google Cloud, Microsoft Azure Cloud, Drata, Vanta, AWS Elastic Container Registry, Docker Hub, Jira, Asana och GitHub.
Pros and Cons
Pros:
- Erbjuder en omfattande instrumentpanel och anpassningsbara rapporter
- Tillhandahåller handlingsbara insikter
- Användarvänligt gränssnitt
Cons:
- Ignorerar sårbarheter om ingen lösning är tillgänglig
- Endast tillgängligt på engelska
New Product Updates from Aikido Security
Aikido Security Adds Pentest for AI Capabilities
Aikido Security adds Pentest for AI to test agents and LLM features against OWASP Agentic Top 10 risks. This helps teams identify AI-specific security weaknesses before they reach production. For more information, visit Aikido Security’s official site.
Bäst för lokal distribution
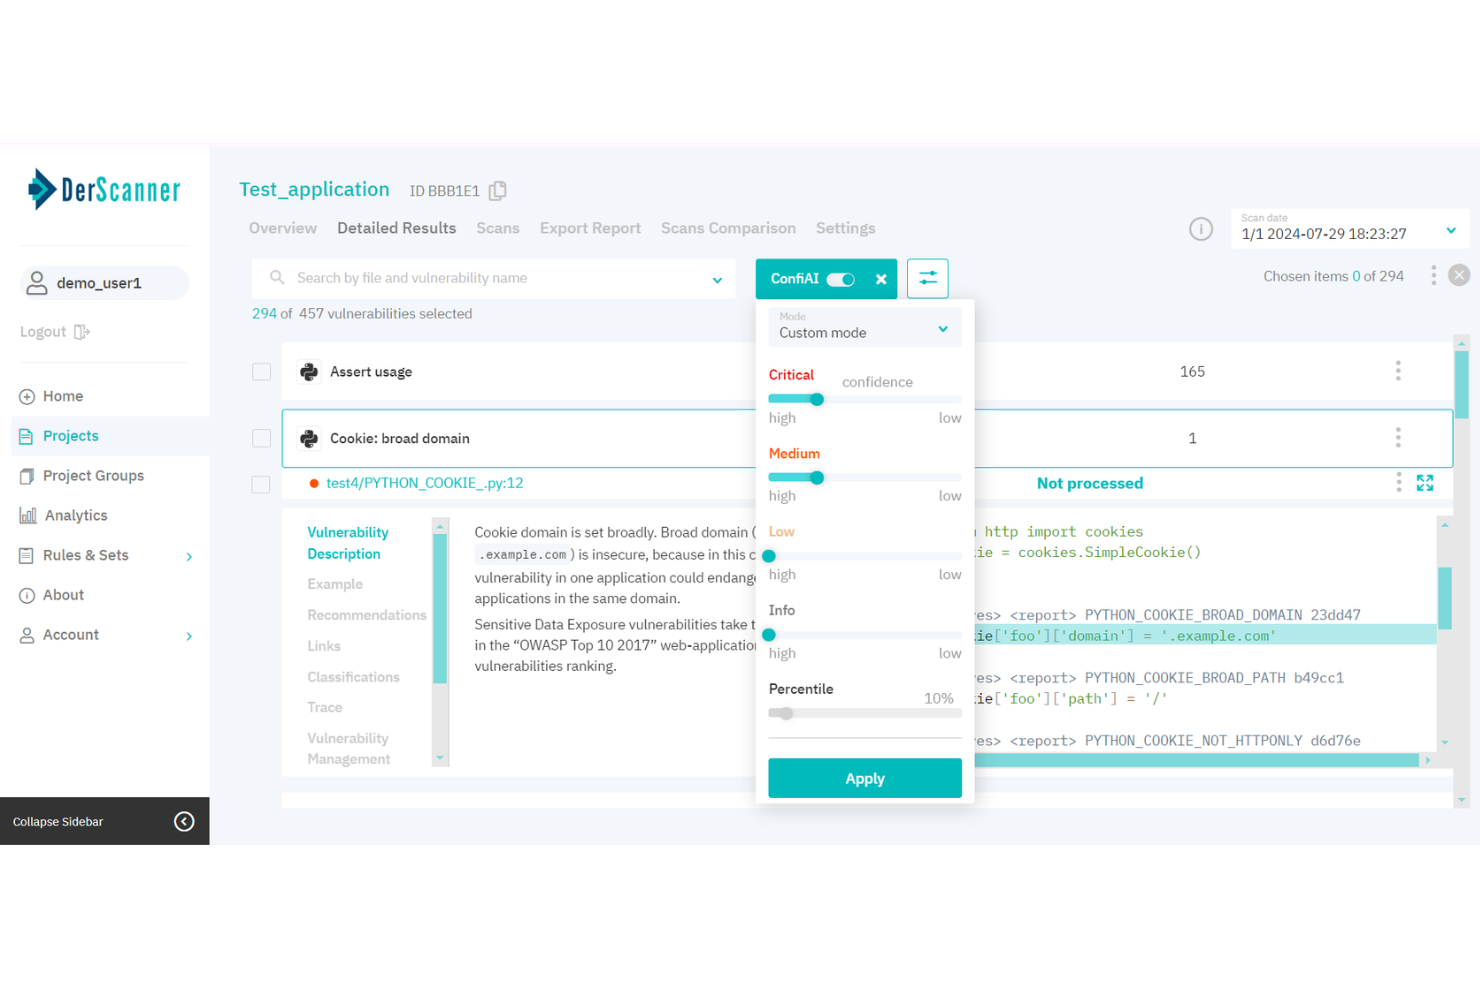
DerScanner är en heltäckande plattform för applikationssäkerhetstestning som kombinerar full kontroll och sekretess över din distribution med förutsägbara kostnader genom licenser per genomsökning.
Varför jag valde DerScanner: Jag gillar att den kan genomsöka både källkod och binärfiler. Det innebär att du kan identifiera dolda sårbarheter, även i äldre applikationer eller när du inte har tillgång till källkoden. Den här funktionen säkerställer att inga säkerhetsproblem förbises, vilket ger dig förtroende för applikationens säkerhet.
En annan fördel är DerScanners ConfiAI-motor, som minskar antalet falska positiva resultat. Genom att filtrera bort irrelevanta varningar kan ditt team fokusera på att åtgärda verkliga problem i stället för att slösa tid på problem som inte finns.
Utmärkande funktioner och integrationer:
Andra funktioner omfattar lokal distribution och dynamisk applikationssäkerhetstestning (DAST), som testar aktiva webbapplikationer ur en angripares perspektiv och ger insikter om potentiella hot i verkligheten. Analys av programvarukomponenter (SCA) skyddar beroenden och leveranskedjor och hjälper ditt team att effektivt hantera sårbarheter i programvara med öppen källkod. Plattformen erbjuder även säkerhetstestning av mobilapplikationer.
Några integrationer omfattar Jira, GitLab CI, Jenkins, Azure DevOps, TeamCity, SonarQube, GitHub, Bitbucket och SVN.
Pros and Cons
Pros:
- Effektiv identifiering av sårbarheter
- Stöd för ett stort antal programmeringsspråk
- Funktioner för att minska trötthet orsakad av varningar
Cons:
- Begränsat antal användare i abonnemang på lägre nivå
- Konfigurationsprocessen kan vara komplex

Zeropath
Bäst för kontextmedveten AI-analys
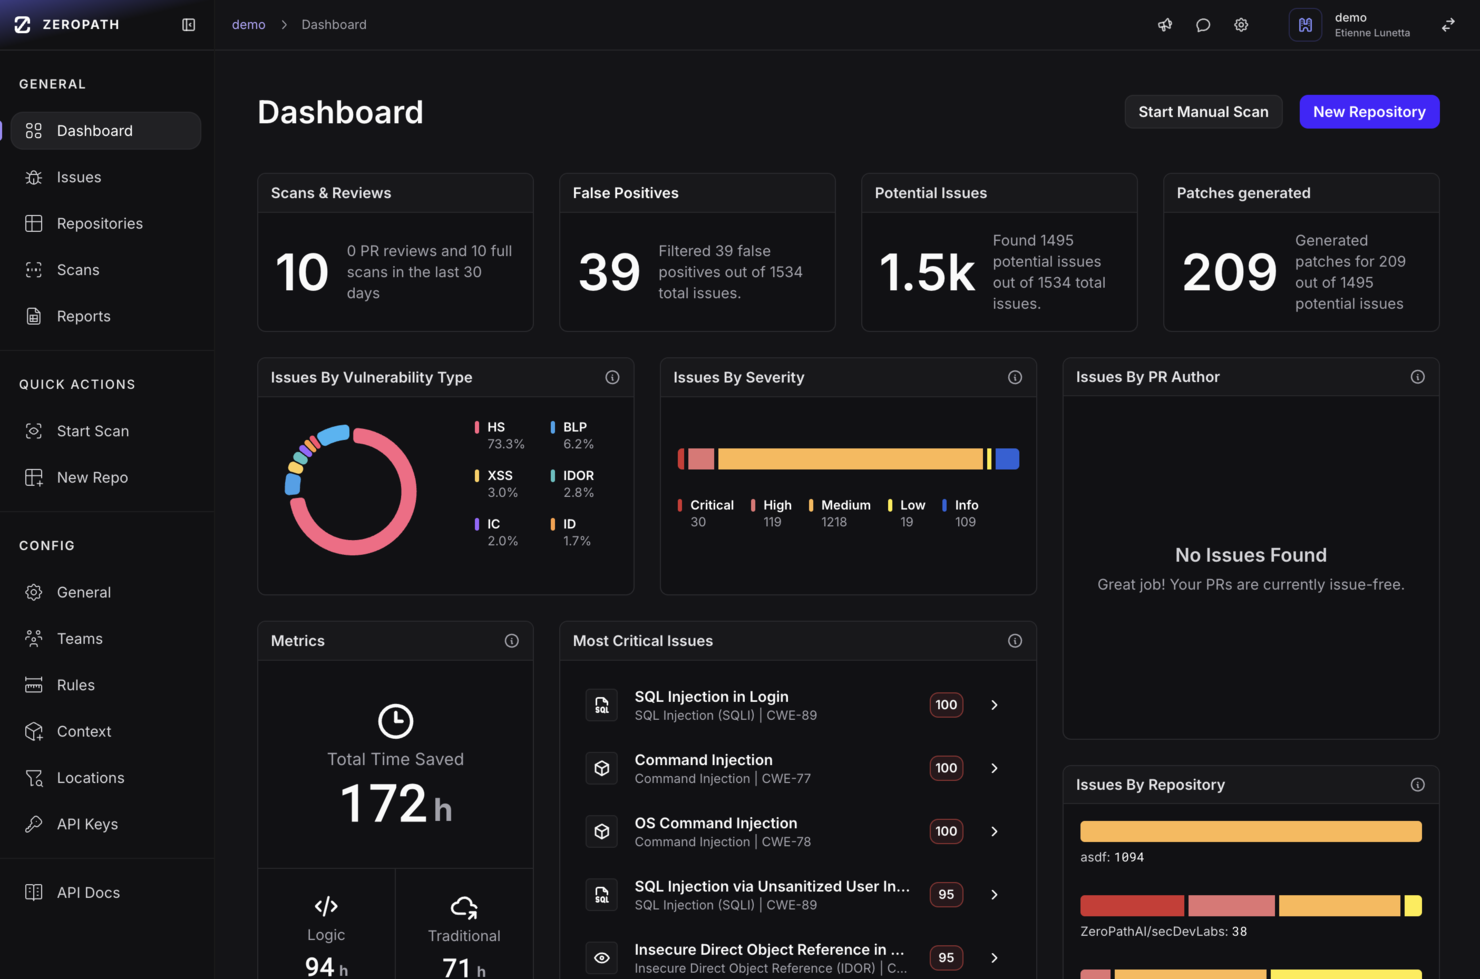
ZeroPath erbjuder en AI-baserad plattform för statisk applikationssäkerhetstestning (SAST), utformad för att tillgodose säkerhetsfokuserade organisationers behov. Genom att identifiera och automatiskt åtgärda sårbarheter i kod tilltalar ZeroPath företag som prioriterar säkerhet och vill stärka kodens integritet.
Varför jag valde ZeroPath
Jag valde ZeroPath eftersom plattformen innebär en tydlig uppgradering jämfört med traditionell statisk applikationssäkerhetstestning (SAST) genom att kombinera en kontextmedveten analysmotor med automatiserade förslag på korrigeringar och intelligent sårbarhetsbedömning. Ditt team får AI-baserad SAST som förstår dataflöden och affärslogik, automatisk generering av korrigeringar som omvandlar flaggade problem till föreslagna lösningar samt riskbaserad prioritering som lyfter fram det som är viktigt, inte bara det som har flaggats. Dessa funktioner motsvarar behoven hos snabbfotade utvecklingsteam som vill upprätthålla en hög säkerhetsnivå utan att hindras av falska positiva resultat.
Viktiga funktioner i ZeroPath
Utöver plattformens kärnstyrkor fann jag även dessa funktioner värdefulla för ditt team:
- Felkonfigurationer i infrastruktur som kod (IaC): Upptäcker och åtgärdar felkonfigurationer i IaC, så att din infrastruktur är säker från grunden.
- Identifiering av hemligheter: Identifierar och minskar exponeringen av känslig information i din kodbas, vilket skyddar din organisation mot dataintrång.
- Kontextuell prioritering: Prioriterar sårbarheter utifrån sammanhanget och hjälper ditt team att hantera de mest kritiska problemen först.
- Verktyg för riskhantering: Tillhandahåller heltäckande verktyg för att bedöma och hantera risker, säkerställa efterlevnad och stärka den övergripande säkerhetsnivån.
Integrationer med ZeroPath
Integrationer omfattar GitHub, GitLab, Bitbucket och Azure DevOps, och ett API är tillgängligt för anpassade integrationer.
Pros and Cons
Pros:
- Upptäcker brister i affärslogiken som konventionella SAST-verktyg missar.
- Genererar förslag på korrigeringar med ett klick direkt i pull requests.
- Tillhandahåller analys av programvarukomponenter med beroendekartläggning utifrån applikationens kontext.
Cons:
- Användare som inte är bekanta med AI-baserad skanning kan behöva tid för att känna förtroende för resultaten.
- Automatisk generering av korrigeringar kan kräva manuell granskning innan ändringarna slås samman i känslig produktionskod.
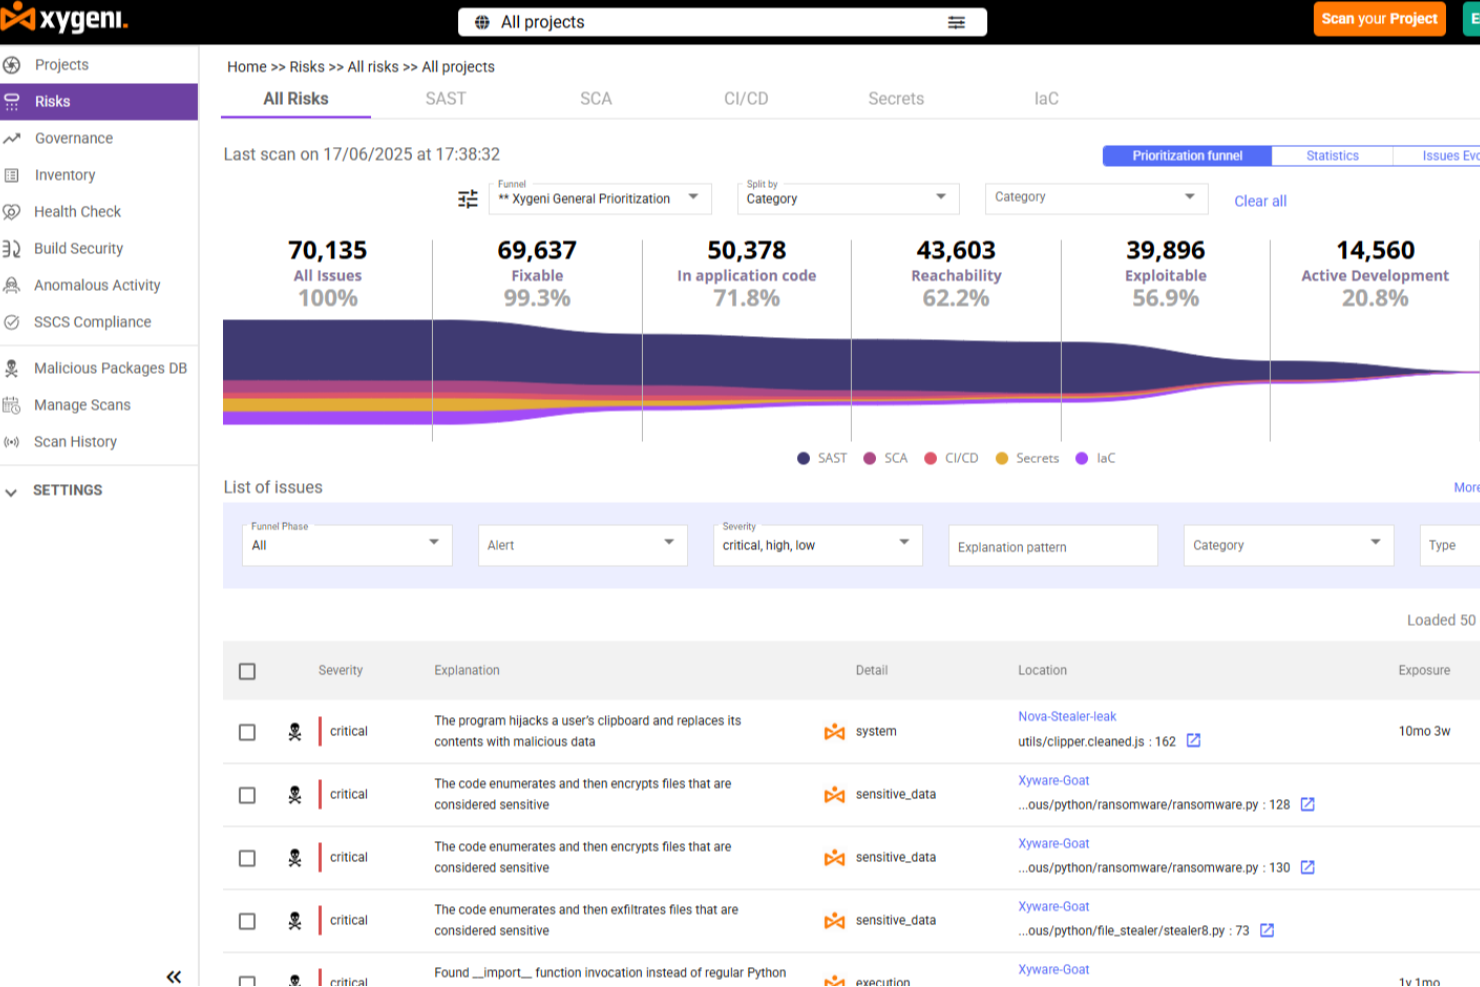
Xygeni är en AI-baserad plattform för applikationssäkerhet som kombinerar SAST, SCA, identifiering av hemligheter, CI/CD-säkerhet och skydd av programvarans leveranskedja i en enda heltäckande AppSec-lösning.
Vem passar Xygeni bäst för?
Xygeni passar bra för säkerhetsfokuserade utvecklingsteam på medelstora till stora företag som kör komplexa utvecklingspipelines för programvara med flera verktyg.
Varför jag valde Xygeni
Jag har tagit med Xygeni bland mina toppval eftersom dess SCA-modul går långt utöver vanlig CVE-skanning och täcker hela omfattningen av riskerna i leveranskedjan för programvara med öppen källkod. Den analyserar tusentals nya och uppdaterade paket varje dag för att upptäcka skadlig kod som utnyttjar nolldagssårbarheter och blockera misstänkta beroenden innan de når produktion. Jag uppskattar också den kontextbaserade riskpoängsättningen, som tar hänsyn till nåbarhet, exponering mot internet och exploaterbarhet, så att teamet slipper jaga falska alarm. Dessutom gör SBOM-export med ett klick i formaten SPDX eller CycloneDX efterlevnadsrapporteringen betydligt mindre besvärlig.
Viktiga funktioner i Xygeni
- AI-baserad SAST: Skannar källkod efter säkerhetssårbarheter med AI-baserad analys och genererar automatiska korrigeringar direkt i din IDE eller kodgranskningsbegäran.
- Identifiering av skadlig kod: Identifierar bakdörrar, trojaner och fördold logik i anpassad kod som är kopplad till CWE-506-klassificeringar.
- Säkerhetsskanning av IaC: Analyserar filer för infrastruktur som kod för felkonfigurationer i moln- och containerbaserade miljöer.
- ASPM-instrumentpanel: Ger en enhetlig inventering av tillgångar och en överblick över riskläget i hela din SDLC på ett och samma ställe.
Integrationer med Xygeni
Xygeni integreras med GitHub, GitLab, Bitbucket, Jenkins och Azure DevOps för SCM- och CI/CD-arbetsflöden, samt med CircleCI och TravisCI. För IDE-stöd erbjuder tjänsten insticksprogram för JetBrains IDE:er, Visual Studio Code, Eclipse, Visual Studio, Cursor och Windsurf. Den ansluter också till Slack för aviseringar och Jira för ärendehantering. Xygeni tillhandahåller ett REST API som gör det möjligt för team att automatisera skanning, hämta resultat, utlösa arbetsflöden för tillämpning av policyer och integrera med interna verktyg.
Pros and Cons
Pros:
- Filtrerar brus för att lyfta fram exploaterbara risker
- Täcker hela säkerheten i programvarans leveranskedja
- Sårbarhetsidentifiering i realtid i beroenden
Cons:
- Begränsade möjligheter att anpassa instrumentpaneler och rapporter
- Färre nischade integrationer med DevOps-verktyg
Bäst för sin robusta säkerhetsinriktade statiska kodanalys
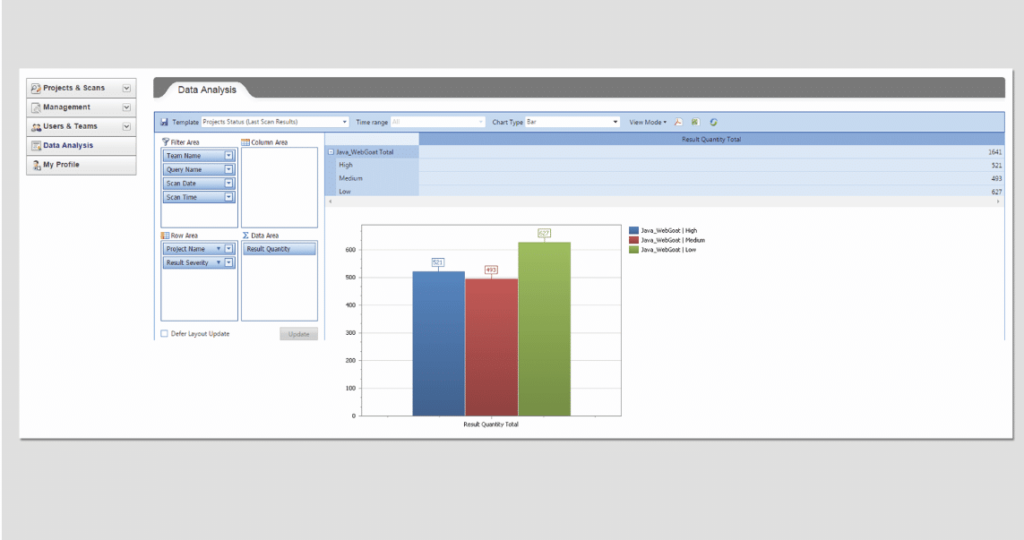
Checkmarx är ett välanvänt verktyg för statisk kodanalys med stark betoning på att upptäcka och åtgärda säkerhetsbrister.
Detta verktyg är specialiserat på att identifiera potentiella säkerhetsintrång i din kod innan de blir ett problem i produktionen, vilket gör det till en oumbärlig tillgång för säkerhetsmedvetna organisationer.
Varför jag valde Checkmarx: Jag valde Checkmarx för dess förstklassiga säkerhetsinriktade statiska kodanalys. När jag jämförde olika verktyg utmärkte sig Checkmarx genom sina noggranna skanningsfunktioner och sitt djupa fokus på säkerhet. Verktyget kan inte bara identifiera potentiella säkerhetsproblem utan ger också detaljerad information om hur de ska lösas.
Jag anser att Checkmarx passar bäst för organisationer som prioriterar säkerhet, eftersom det hjälper till att identifiera och åtgärda potentiella säkerhetsintrång tidigt i utvecklingslivscykeln.
Utmärkande funktioner & integrationer:
Checkmarx erbjuder omfattande kodskanningsfunktioner som upptäcker potentiella säkerhetsintrång innan de blir sårbarheter i produktionen. Verktygets förmåga att ge handlingsbara rekommendationer för att minska risker är särskilt värdefull.
Dessutom erbjuder Checkmarx integrationer med populära utvecklingsverktyg som JIRA, Jenkins och GitHub, vilket gör det möjligt för team att integrera säkerhetskontroller sömlöst i sitt utvecklingsarbetsflöde.
Pros and Cons
Pros:
- Exceptionellt bra på att upptäcka säkerhetsbrister
- Ger handlingsbara rekommendationer för riskminimering
- Integreras väl med populära utvecklingsverktyg
Cons:
- Högre kostnad jämfört med vissa alternativ
- Kan ha en brant inlärningskurva för nya användare
- Kan generera falska positiva resultat som kräver manuell granskning

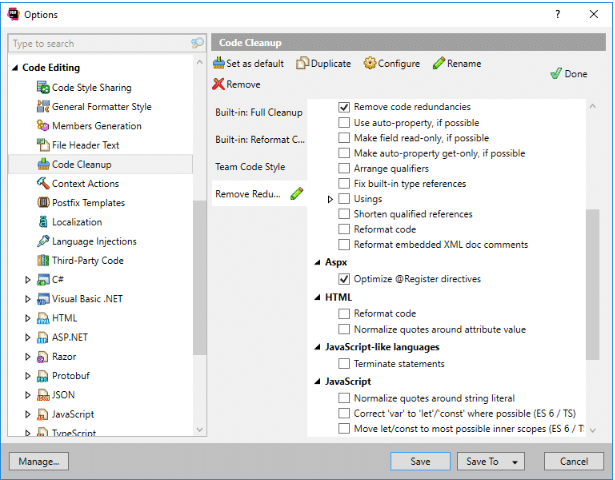
ReSharper är ett välkänt verktyg för statisk kodanalys som fungerar i Visual Studio-miljön för att öka utvecklarnas produktivitet. Med ReSharper blir kodinspektion, refaktorering och navigering effektivare, vilket gör det till det perfekta verktyget för utvecklare som använder Visual Studio.
Varför jag valde ReSharper: Jag valde ReSharper på grund av dess djupa integration med Visual Studio och dess förmåga att avsevärt förbättra utvecklarnas produktivitet. Det utmärkte sig genom sin möjlighet att analysera kod direkt i utvecklingsmiljön, vilket gör det bekvämt och enkelt för utvecklare att refaktorera och navigera i sina kodbaser.
Jag anser att ReSharper passar bäst för utvecklare som använder Visual Studio, eftersom det förbättrar produktiviteten genom att erbjuda avancerad kodnavigering och kodkvalitetsanalys i realtid.
Utmärkande funktioner & integrationer:
ReSharper utmärker sig med funktioner som kodkvalitetsanalys i realtid, avancerad kodnavigering och omfattande intelligent refaktorering. Det har också djup integration med Visual Studio, vilket gör det möjligt för utvecklare att köra analyser utan att behöva lämna sin kodningsmiljö.
Pros and Cons
Pros:
- Djup integration med Visual Studio
- Erbjuder avancerad kodnavigering och intelligent refaktorering
- Kodkvalitetsanalys i realtid
Cons:
- Är främst fördelaktigt för utvecklare som använder Visual Studio
- Kan göra Visual Studio långsammare för stora kodbaser
- Hög inlärningströskel för nya användare

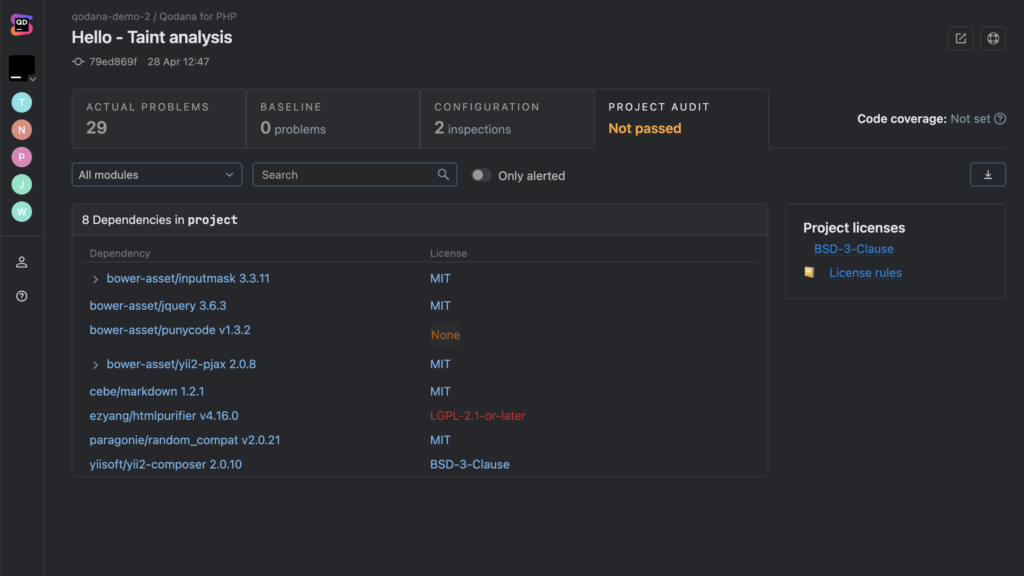
Qodana är ett verktyg för statisk kodanalys på flera språk, utvecklat av JetBrains. Det erbjuder ett heltäckande tillvägagångssätt för analys av kodbaser med sitt breda språkstöd och möjligheten att användas tidigt i projektets livscykel.
Dessa viktiga egenskaper gör Qodana särskilt användbart för olika typer av projekt och analyser i ett tidigt skede, vilket hjälper till att identifiera och åtgärda problem innan de utvecklas till större problem.
Varför jag valde Qodana: Valet av Qodana grundar sig på dess mångsidighet och proaktiva tillvägagångssätt. Det som skiljer verktyget från mängden är det breda språkstödet, som gör det möjligt att granska kodbaser på flera olika språk och därmed passar för projekt med flera språk. Dessutom hjälper möjligheten att analysera projekt i ett tidigt skede team att identifiera och lösa potentiella problem redan i projektets inledande faser.
Dessa egenskaper gör Qodana till ett utmärkt verktyg för team som arbetar med olika typer av projekt och vill upprätthålla kvalitet från början.
Utmärkande funktioner & integrationer:
Qodana erbjuder en uppsättning funktioner som stöder många språk, däribland Java, Python, JavaScript och fler, vilket gör verktyget användbart för ett brett spektrum av projekt. En annan anmärkningsvärd funktion är projektanalys i ett tidigt skede, som hjälper till att identifiera potentiella problem redan från början.
När det gäller integrationer integreras Qodana smidigt med Docker, vilket förenklar driftsättning och körning i olika miljöer.
Pros and Cons
Pros:
- Det breda språkstödet passar olika typer av projekt
- Möjliggör projektanalys i ett tidigt skede och främjar proaktiv problemlösning
- Docker-integrationen förenklar driftsättning och körning
Cons:
- Kan vara mindre kostnadseffektivt för enskilda utvecklare eller små team
- Kravet på Docker kan medföra ytterligare komplexitet
- Saknar integration med vissa vanliga versionshanteringssystem

Bäst för att identifiera säkerhetsbrister i stora kodbaser
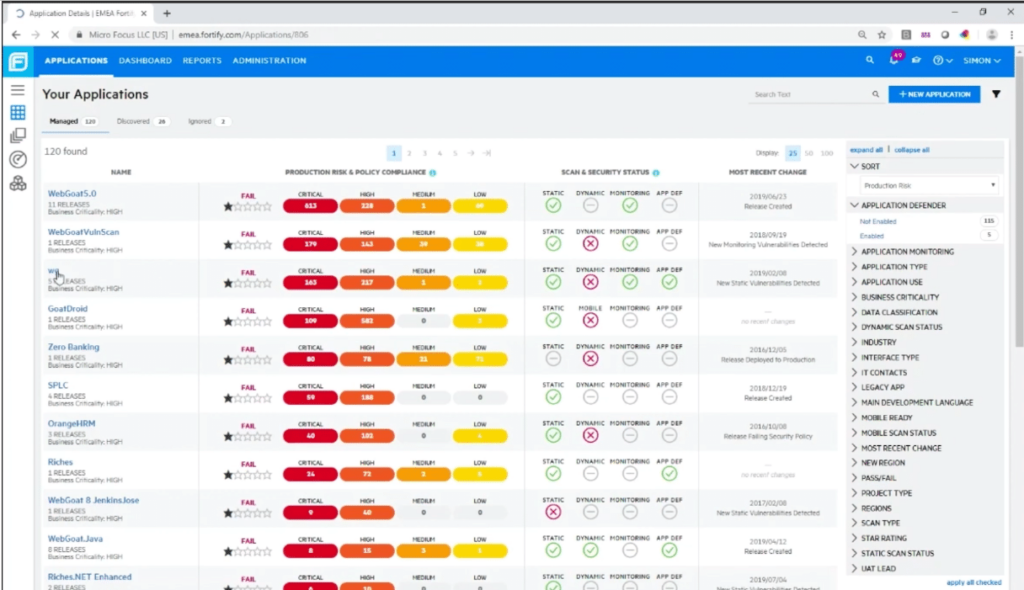
Fortify Static Code Analyzer är ett verktyg utvecklat av Micro Focus som låter utvecklare analysera kod ur ett säkerhetsperspektiv. Verktyget kommer till sin rätt vid arbete med stora kodbaser, eftersom det effektivt hittar och identifierar potentiella säkerhetssårbarheter i stora mängder kod, vilket gör det väl lämpat för större företag och projekt.
Varför jag valde Fortify Static Code Analyzer: Jag valde Fortify Static Code Analyzer utifrån dess förmåga att effektivt hantera analysen av stora kodbaser. Det som skiljer verktyget från andra verktyg är dess skalbarhet och analysens djup. Jag upptäckte att verktygets effektivitet när det gäller att upptäcka säkerhetsproblem utmärker sig vid arbete med stora projekt.
Med tanke på dessa egenskaper passar det väl med verktygets unika fördel och gör det bäst lämpat för att identifiera säkerhetssårbarheter i större kodbaser.
Utmärkande funktioner och integrationer:
Verktygets förmåga att hantera och skanna omfattande kodbaser är en utmärkande funktion hos Fortify Static Code Analyzer. Dessutom ger programvarans användargränssnitt en heltäckande översikt över potentiella sårbarheter, kategoriserar dem utifrån allvarlighetsgrad och föreslår möjliga lösningar.
När det gäller integrationer fungerar Fortify väl med byggsystem som Jenkins och versionshanteringssystem som Git, vilket kan effektivisera utvecklingsprocessen.
Pros and Cons
Pros:
- Effektiv analys av stora kodbaser
- Omfattande upptäckt och kategorisering av sårbarheter
- Integreras väl med populära utvecklingssystem
Cons:
- Den höga kostnaden kan vara ett hinder för små team
- Användargränssnittet kan vara komplicerat för nybörjare
- Kan vara överdimensionerat för mindre projekt

Coverity
Bäst för sin förmåga att hantera komplexa kodbaser och upptäcka svårfunna buggar
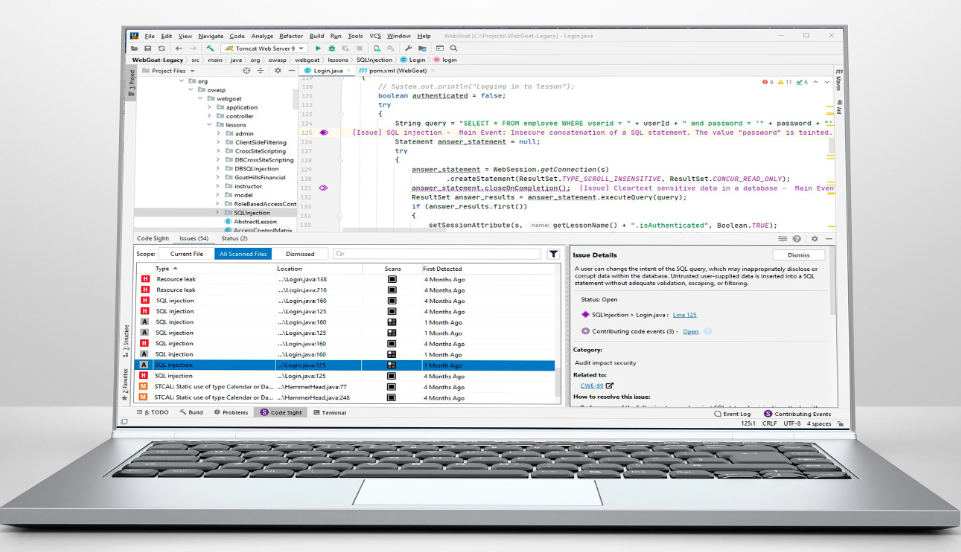
Coverity är ett avancerat statiskt analysverktyg som är skickligt på att hantera komplexa kodbaser och avslöja svårupptäckta buggar. Det kan noggrant granska stora mängder kod, vilket gör det särskilt lämpligt för att upptäcka svårfunna buggar i invecklade kodbaser.
Varför jag valde Coverity: När jag valde Coverity till den här listan uppskattade jag dess förmåga att hantera komplexa kodbaser och dess skicklighet i att avslöja svårupptäckta buggar. Dess särart ligger i det djup i analysen som verktyget erbjuder, vilket gör det till ett utmärkt verktyg för stora och avancerade projekt. Tack vare sin förmåga att effektivt upptäcka dolda buggar i invecklade kodbaser anser jag att Coverity passar bäst för den här uppgiften.
Utmärkande funktioner & integreringar:
Coverity erbjuder ett omfattande urval av funktioner, inklusive djupgående kodskanning för att identifiera dolda fel, säkerhetssårbarheter och samtidighetsproblem. Det erbjuder också en enhetlig vy över fel och sårbarheter, vilket bidrar till att effektivisera processen för att åtgärda buggar.
När det gäller integreringar är Coverity kompatibelt med större IDE:er, CI/CD-pipelines och versionshanteringssystem, vilket ytterligare ökar användbarheten.
Pros and Cons
Pros:
- Den djupgående analysen gör det kapabelt att hantera komplexa kodbaser
- Utmärkt på att upptäcka svårfunna buggar
- Stark integrering med olika utvecklingsverktyg
Cons:
- Bristen på transparent prissättning kan vara en nackdel för vissa
- Gränssnittet kan verka komplext för nybörjare
- Installationsprocessen kan vara något omständlig
Klocwork
Bäst för sin sofistikerade identifiering av säkerhetssårbarheter i realtid
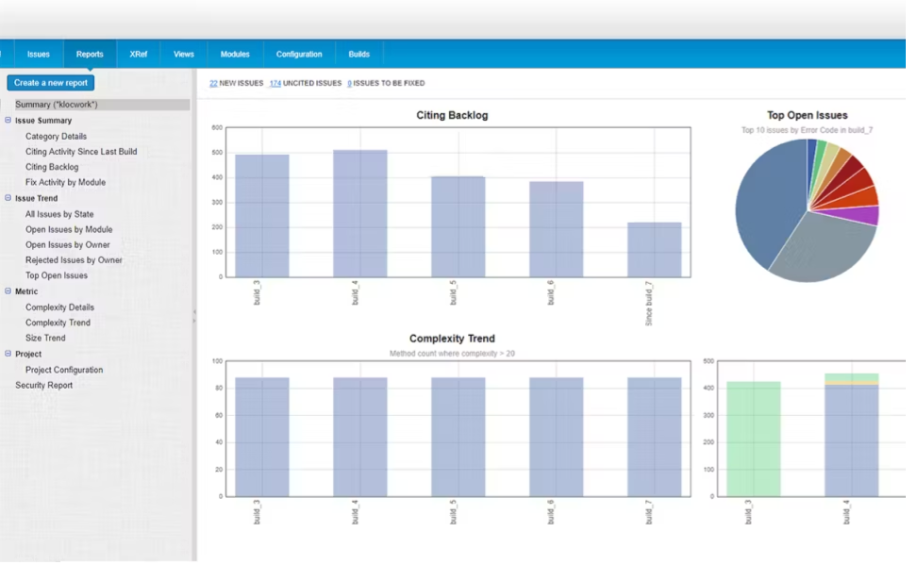
Klocwork, en produkt från Perforce, erbjuder omfattande statisk kodanalys. Verktyget är känt för sin förmåga att upptäcka säkerhetssårbarheter i realtid, vilket säkerställer en hög nivå av kodsäkerhet. Det är denna styrka inom realtidsanalys som gör att jag anser att Klocwork är bäst för att snabbt och effektivt identifiera säkerhetsproblem.
Varför jag valde Klocwork: Inom området statiska kodanalysverktyg utmärker sig Klocwork genom sin imponerande förmåga till realtidsanalys. Denna funktion, som jag har utvärderat och jämfört med andra verktyg, hjälper till att identifiera säkerhetsproblem när de uppstår.
Denna unika och avgörande egenskap ledde mig till att välja Klocwork som det optimala alternativet för utvecklare som prioriterar omedelbar upptäckt av säkerhetssårbarheter.
Utmärkande funktioner & integrationer:
Klocwork utmärker sig med funktioner som smartRank, som prioriterar och rangordnar identifierade problem, samt Kodgranskningscentret, som underlättar gemensam kodgranskning. Verktyget integreras smidigt med populära IDE:er, CI/CD-verktyg och källkodshanteringsverktyg, vilket ger en smidig och integrerad upplevelse.
Pros and Cons
Pros:
- Erbjuder identifiering av säkerhetssårbarheter i realtid
- Prioriterar och rangordnar problem, vilket underlättar problemhantering
- Underlättar gemensam kodgranskning
Cons:
- Prisuppgifter är inte lättillgängliga
- Kan vara överdimensionerat för mindre projekt eller team
- Kan ha en brant inlärningskurva för nya användare
Andra verktyg för statisk kodanalys
Nedan finns en lista över ytterligare verktyg för statisk kodanalys som jag tog med i min lista, men som inte kom med bland de tio främsta. De är definitivt värda att kolla in.
- SonarCloud
Bäst för molnbaserad analys av projekt med öppen källkod
- Semgrep
Bäst för att skapa anpassade regler och utföra språkoberoende lintning
- Codiga
Bäst för att automatisera kodgranskningar och förbättra kodkvaliteten
- CodeSonar
Bäst för djupgående källkodsanalys för att förebygga fel
- SonarQube
Bäst för kontinuerlig granskning av kodkvalitet och säkerhetsaspekter


Fler recensioner av verktyg för kodanalys
Hur jag utvärderar verktyg för statisk kodanalys
Jag utvärderar verktyg för statisk kodanalys på två nivåer: grundläggande krav som alla SAST-verktyg måste uppfylla – som att flagga XSS innan en pull request sammanfogas – och det som skiljer ett verktyg värt att rekommendera från resten.
Grundläggande funktioner (minimikrav för den här listan)
När jag väljer ut verktyg till min lista bedömer jag varje verktyg på en skala från 0 (erbjuder inte funktionen) till 5 (utmärker sig inom området) för varje grundläggande funktion nedan. Därefter omvandlar jag verktygets totalpoäng till en procentsats. Varje verktyg måste uppnå en totalpoäng på minst 65 % för att övervägas för inkludering.
- Stöd för flera språk: Jag kontrollerar vilka språk varje verktyg stöder och om det kan hantera den blandning man realistiskt skulle se i en teknikstack – till exempel en Java-backend tillsammans med en TypeScript-frontend.
- Detektering av sårbarheter och buggar: Motorn bör upptäcka verkliga problem som SQL-injektion, dereferering av nullpekare och buffertspill genom dataflödes- och kontrollflödesanalys, inte bara genom mönstermatchning.
- Tillämpning av kodningsstandarder: Jag utvärderar om man kan tillämpa regelverk som CERT- eller Googles stilguider och skapa anpassade regler – användbart när teamet har interna konventioner utöver offentliga standarder.
- CI/CD- och IDE-integrering: Verktyg bör integreras med de platser där utvecklare redan arbetar, så jag letar efter inbyggt stöd för plattformar som GitHub Actions, GitLab CI och Jenkins samt IDE:er som VS Code eller IntelliJ.
- Handlingsbara rapporter och åtgärder: Resultat behöver allvarlighetsgrader och tydliga instruktioner för åtgärder, så att utvecklare kan lösa ett flaggat problem med skriptkörning mellan webbplatser utan att behöva byta till ett separat referensdokument.
- Täckning av efterlevnad och standarder: Jag letar efter mappning till ramverk som OWASP Top 10 och CWE Top 25 samt branschspecifika standarder som MISRA för inbyggda system eller PCI DSS för betalningshantering.
När jag har en lista över verktyg som uppfyller detta kriterium överväger jag vad som skiljer varje plattform från de andra.
Särskiljande faktorer (vad som skiljer leverantörerna åt)
Så här jämför jag olika leverantörer:
Utmärkande funktioner
Inkrementell skanning gör verklig skillnad – när ett verktyg analyserar endast de ändrade raderna i en pull request i stället för att skanna om hela kodbasen, hålls pipeline-tiderna rimliga i stora kodförråd. Jag utvärderar också om ett verktyg erbjuder ett anpassat frågespråk, som CodeQL eller Semgrep-mönster, vilket gör det möjligt för säkerhetsteam att skriva detekteringsregler anpassade till interna API:er eller proprietära ramverk. AI-driven automatisk åtgärdshantering blir också allt mer värdefull, särskilt när den föreslår kontextuella korrigeringar direkt i en pull request i stället för att bara flagga problemet.
Mer än funktioner
Andelen falska positiva resultat är viktigare än vad de flesta köpare inser. Ett verktyg som översköljer utvecklare med brus lär dem att ignorera resultat, så jag utvärderar hur varje leverantör hanterar arbetsflöden för prioritering och om det lär sig av tidigare beslut om undertryckning. Driftsättningsmodellen är en annan viktig faktor – team som hanterar känslig källkod behöver ofta egenhostade eller nätverksisolerade alternativ i stället för enbart SaaS-erbjudanden. Jag tittar också på transparensen i licensieringen, eftersom prissättning baserad på antal medverkande i stället för antal kodrader kan förändra den totala kostnaden avsevärt beroende på teamets struktur.
Vad är ett verktyg för statisk kodanalys?
Verktyg för statisk kodanalys granskar källkod utan att köra den för att hitta fel, säkerhetsproblem och kodningsmisstag. Utvecklare, kvalitetssäkringsingenjörer och säkerhetsteam använder dessa verktyg för att upptäcka problem tidigt och göra kodbaser enklare att underhålla.
Automatiserad genomsökning, regelbaserade kontroller och rapporteringsfunktioner hjälper till att snabbt upptäcka fel, upprätthålla kodningsstandarder och minska mängden omarbete senare. Sammantaget hjälper dessa verktyg team att skriva renare och säkrare kod med mindre manuellt arbete.
Frågor som andra också ställer
Vilka är fördelarna med att använda verktyg för statisk kodanalys?
Verktyg för statisk kodanalys erbjuder flera fördelar som gör dem till en oumbärlig del av programvaruutvecklingsprocessen. Här är fem viktiga fördelar:
- Feldetektering: De kan upptäcka buggar, fel och sårbarheter i kod som kanske inte är direkt uppenbara för utvecklare.
- Förbättrad kodkvalitet: Genom att påpeka områden som kan förbättras kan dessa verktyg bidra till att höja kodens övergripande kvalitet.
- Minskad felsökningstid: Genom att hitta buggar tidigt i utvecklingscykeln kan dessa verktyg avsevärt minska tiden som senare läggs på felsökning.
- Bättre kodförståelse: För stora kodbaser ger dessa verktyg ett snabbt och systematiskt sätt att förstå kodstruktur, beroenden och potentiella problemområden.
- Efterlevnad av regler: Vissa verktyg kan även kontrollera om koden följer vissa kodningsstandarder och regler, vilket är viktigt inom vissa branscher.
Hur mycket kostar verktyg för statisk kodanalys?
Priset för verktyg för statisk kodanalys kan variera kraftigt beroende på verktygets komplexitet, teamets storlek, antalet kodbaser du analyserar och andra faktorer. De flesta leverantörer erbjuder en nivåindelad prismodell som börjar med ett grundpaket med begränsade funktioner och sträcker sig till mer avancerade paket som innehåller premiumfunktioner som mer djupgående analys, fler integrationer, dedikerad support och annat.
Vilka är de vanligaste prismodellerna för verktyg för statisk kodanalys?
De flesta verktyg för statisk kodanalys tar antingen betalt per användare eller per analyserad kodrad. Vissa har även en freemium-modell där grundläggande funktionalitet erbjuds kostnadsfritt och mer avancerade funktioner kostar. Andra erbjuder en kostnadsfri provperiod, varefter du måste betala för att fortsätta använda tjänsten.
Vilket är det typiska prisintervallet för verktyg för statisk kodanalys?
Priset för dessa verktyg kan variera från några dollar per användare och månad till flera hundra dollar per användare och månad för lösningar på företagsnivå. Vissa verktyg erbjuder rabatter vid årsbetalning, medan andra kan ha en engångsavgift för installation utöver den månatliga kostnaden.
Vilka verktyg för statisk kodanalys är billigast och dyrast?
Bland verktygen som listas här är ESLint det mest prisvärda alternativet. Det är ett verktyg med öppen källkod och kostnadsfritt att använda. De dyraste är vanligtvis omfattande verktyg som SonarQube och Veracode, som kan kosta flera hundra dollar per månad beroende på teamets storlek och projektens omfattning.
Finns det kostnadsfria alternativ för verktyg för statisk kodanalys?
Ja, det finns flera kostnadsfria alternativ. Verktyg som ESLint, FindBugs och OWASP Dependency-Check har öppen källkod och är kostnadsfria att använda. Det är dock viktigt att notera att dessa kostnadsfria alternativ kanske inte erbjuder samma analysnivå eller funktioner som betalda verktyg. Dessutom kan de kräva mer manuell installation och konfiguration.
Viktiga slutsatser
För att välja det bästa verktyget för statisk kodanalys måste du förstå utvecklingsteamets unika behov och anpassa dem efter den funktionalitet som erbjuds av olika verktyg. Vissa verktyg är utformade för enkelhet och användarvänlighet, medan andra är utrustade för att hantera mer komplexa projekt i stor skala med avancerade analysfunktioner.
- Definiera dina krav: Börja med att identifiera vad du behöver från ett verktyg för statisk kodanalys. Ta hänsyn till kodbasens storlek, vilket språk den är skriven i och teamets erfarenhet av verktyg för kodanalys. För Java-baserad utveckling är det avgörande att hitta rätt verktyg för statisk kodanalys för Java. Fundera på dina mål, oavsett om de handlar om att förbättra kodkvaliteten, minska antalet buggar eller uppfylla specifika branschregler.
- Balansera funktionalitet med användbarhet: Varje verktyg för statisk kodanalys har sin egen uppsättning funktioner. Även om fler funktioner kan verka bättre kan de också göra verktyget mer komplext. Det är viktigt att hitta ett verktyg som erbjuder de funktioner du behöver och samtidigt är användarvänligt och enkelt att integrera i utvecklingsprocessen.
- Ta hänsyn till priset: Priserna varierar avsevärt mellan olika verktyg, så det är viktigt att ta hänsyn till din budget. Kom ihåg att prismodellerna också varierar, där vissa verktyg tar betalt per användare eller per analyserad kodrad. Även om det finns kostnadsfria alternativ erbjuder de kanske inte samma analysnivå eller funktioner som betalda verktyg.
Att välja rätt verktyg för statisk analys och analys av programvarukomposition kan ha stor inverkan på din utvecklingsprocess, kodkvalitet och i slutändan på ditt programvaruprojekts framgång.
Gå med för fler insikter
Dessa verktyg synliggör kvalitetsproblem, hjälper till att förhindra kodningsfel som kan smyga sig in i olika stadier av SDLC och visar sig vara en viktig del av din kodgranskningsprocess. De underlättar sömlös integrering i ditt arbetsflöde och erbjuder funktioner som API-stöd för språk som PHP, TypeScript och Swift, kompatibilitet med IDE:er som Eclipse samt möjligheten att ge återkoppling direkt i din pull-förfrågan.
Lita på mig – när du väl börjar använda dessa verktyg kommer du att undra hur du klarade dig utan dem.
Prenumerera på The QA Leads nyhetsbrev för fler verktygsrekommendationer.