

Topp 10 verktyg för säkerhetsriskbedömning 2026

10 Bästa verktygen för säkerhetsriskbedömning – kortlista


I dagens uppkopplade värld är det viktigare än någonsin att hålla informationen säker. Företag möter många olika typer av onlinerisker, från stulen data till osäkra system, och det kan vara svårt att upptäcka alla. Därför finns verktyg för säkerhetsriskbedömning – de hjälper dig att hitta svaga punkter tidigt och hålla företaget skyddat.
Med dessa verktyg blir det enkelt att kontrollera var problem kan uppstå, hålla ordning och följa säkerhetsregler. De ger teamet en tydlig bild av vad som behöver uppmärksammas, så att ni kan agera innan problemen växer.
I den här guiden får du upptäcka de bästa verktygen för säkerhetsriskbedömning som hjälper till att hålla informationen säker och företaget igång utan problem. Oavsett om du leder ett litet team eller ett stort företag gör dessa verktyg det enklare att hålla sig säker online.
Varför du kan lita på våra programvarurekommendationer
Vårt team har testat och recenserat programvara sedan 2012. Som teknikledare själva vet vi hur svårt — och viktigt — det är att välja rätt programvara.
För den här guiden utvärderade vi verktyg genom praktisk testning och oberoende research, och betygsatte verktygen enligt våra urvalskriterier.
Våra recensioner speglar vårt mänskliga redaktionella omdöme, inte ett säljbudskap.
Sammanfattning av de bästa verktygen för säkerhetsriskbedömning
| Tool | Best For | Trial Info | Price | ||
|---|---|---|---|---|---|
| 1 | Bäst för riskbedömningar av tredjepartsleverantörer | Kostnadsfri demonstration tillgänglig | Pris på begäran | Website | |
| 2 | Bäst för riskinsikter i realtid | Gratis demonstration tillgänglig | Prisuppgift på begäran | Website | |
| 3 | Bäst för realtidsvarningar om hot | Not available | Prisuppgifter på begäran | Website | |
| 4 | Bäst för omfattande säkerhetsskanningar från kod till moln | Gratisplan tillgänglig | Från $350/månad | Website | |
| 5 | Bäst för IT-specifik riskhantering | Gratis demo tillgänglig | Pris på begäran | Website | |
| 6 | Bäst för AI-genererade åtgärdsförslag | Gratis demo tillgänglig | Från $69/månad | Website | |
| 7 | Bäst för säkerhetshantering och skräddarsydda bedömningar | 7 dagars kostnadsfri provperiod | Prisuppgift på begäran | Website | |
| 8 | Bäst för CyberGRC-styrning och analys | Gratis demo tillgänglig | Pris på begäran | Website | |
| 9 | Bäst för IT-säkerhet och integrerad riskhantering | Gratis demo tillgänglig. | Prisuppgifter på begäran | Website | |
| 10 | Bäst för processdriven cybersäkerhetsriskanalys | Not available | Prisuppgift på begäran | Website |

Recensioner av de bästa verktygen för säkerhetsriskbedömning

Bäst för riskbedömningar av tredjepartsleverantörer
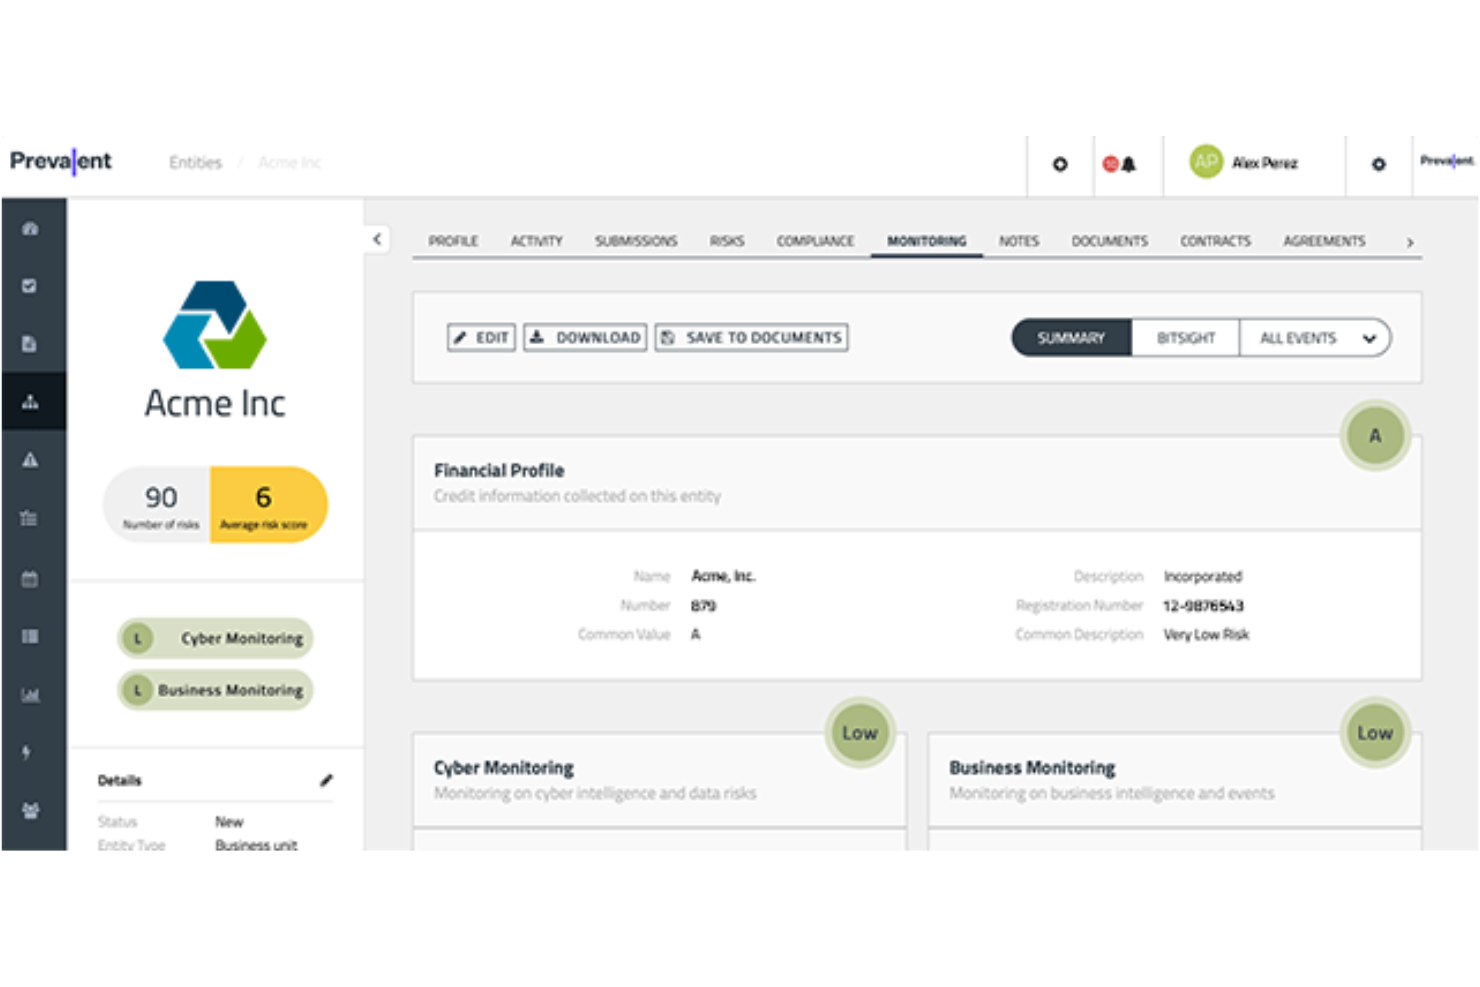
Prevalent är en plattform för hantering av tredjepartsrisker som är utformad för att hjälpa organisationer att hantera risker hos leverantörer och underleverantörer under hela deras livscykel. Den är avsedd för olika team, såsom riskhantering, inköp, säkerhet och efterlevnad, inom branscher som finans, sjukvård och detaljhandel.
Varför jag valde Prevalent: Prevalent fokuserar på att övervaka ett brett spektrum av cyberhot och sårbarheter som kan påverka era leverantörsrelationer. Med sin funktion för cyberunderrättelser om leverantörer ger Prevalent insikter i cyberincidenter hos tredje parter genom att analysera data från över 1 500 kriminella forum, mörka webbplatser, kodarkiv och sårbarhetsdatabaser. Detta gör det möjligt för ert team att se om någon av era leverantörer påverkas av exponerade inloggningsuppgifter eller potentiella säkerhetsintrång. Prevalent spårar även operativa och finansiella risker, övervakar leverantörernas nätverkshälsa och identifierar sårbarheter som kan äventyra datasäkerheten.
Utmärkande funktioner & integrationer:
Utöver cyberövervakning erbjuder Prevalent ytterligare verktyg som hjälper er att hålla leverantörsrisken under kontroll. Funktionen för aviseringar om dataincidenter varnar er när en tredjepartsleverantör drabbas av en dataincident, så att ert team kan agera proaktivt. Plattformen tillhandahåller även insikter om anseende i realtid samt ett riskregister som centraliserar alla bedömnings- och övervakningsdata. Integrationer inkluderar Active Directory, BitSight, ServiceNow, SecZetta och Source Defense.
Pros and Cons
Pros:
- Starka säkerhetsprotokoll för att skydda data
- Användare kan anpassa rapporter efter specifika behov
- Omfattande funktioner för hantering av leverantörsrisker
Cons:
- Utmaningar vid migrering av data kan försvåra den initiala konfigurationen
- Plattformen är komplex och har en inlärningskurva
Bäst för riskinsikter i realtid
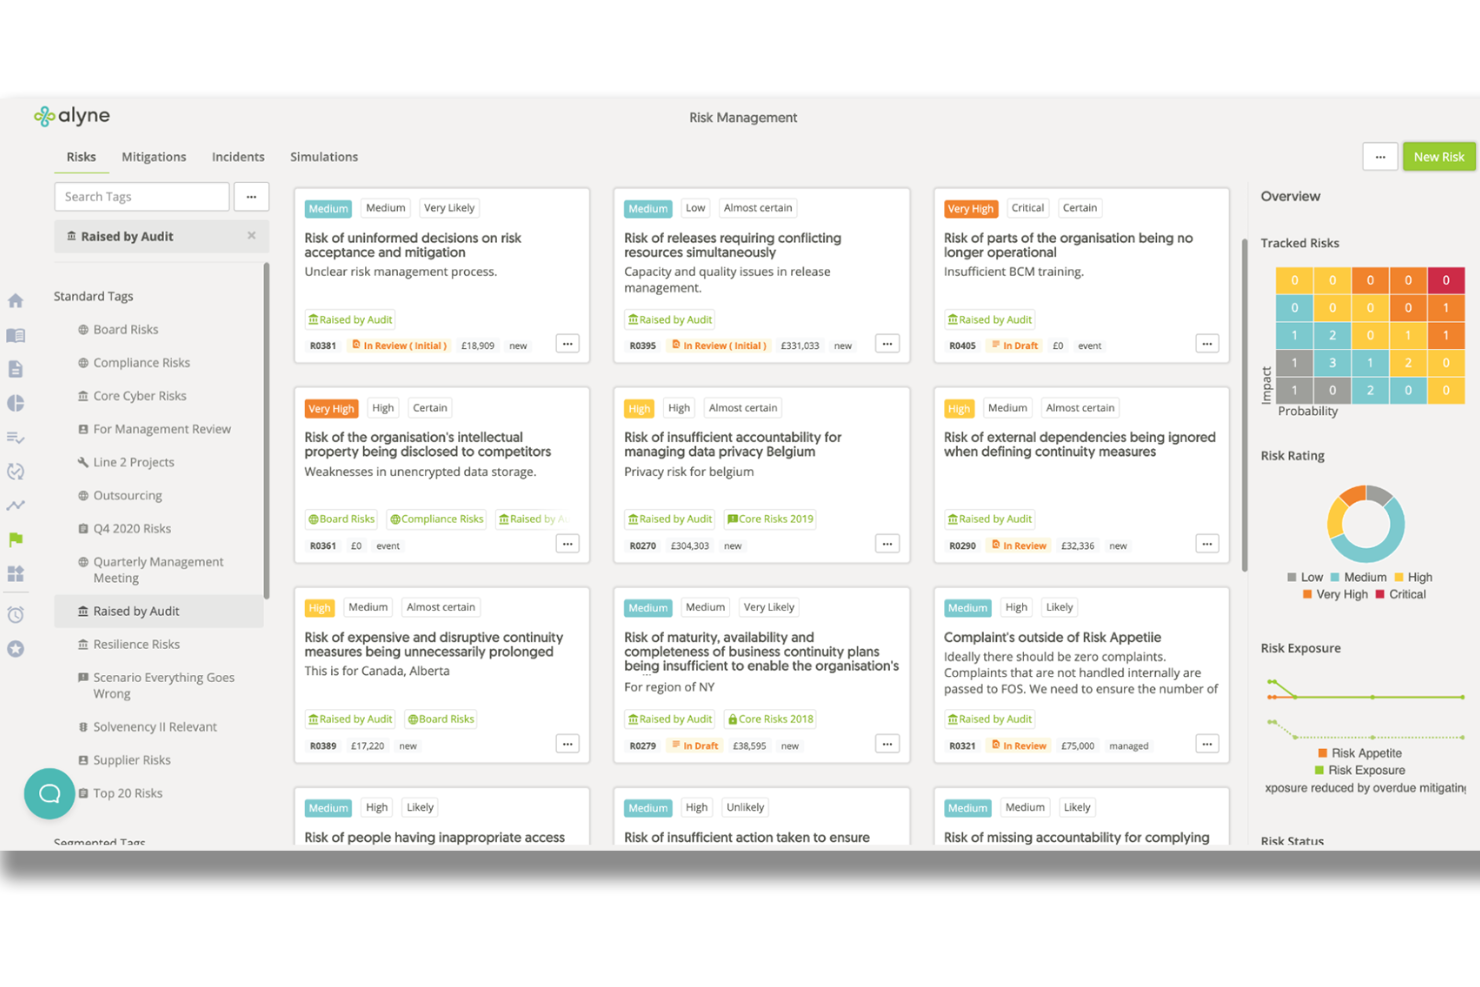
Mitratechs Alyne är en omfattande plattform för styrning, riskhantering och efterlevnad (GRC), utformad för att hjälpa organisationer att identifiera, bedöma och övervaka risker inom olika områden, inklusive cybersäkerhet, integritet och regelefterlevnad.
Varför jag valde Mitratech: Insikter om risker i realtid och automatiserade bedömningar effektiviserar processen för att identifiera potentiella säkerhetssårbarheter. Med sina inbyggda bibliotek med kontroller och ramverk som är anpassade till globala standarder, såsom ISO 27001 och NIST, säkerställer Alyne att företag har ett strukturerat tillvägagångssätt för att effektivt hantera säkerhetsrisker.
Utmärkande funktioner & integrationer:
Plattformen omfattar integrationer i realtid med tredjepartsdataleverantörer som Black Kite och SecurityScorecard, vilket förbättrar dess förmåga att tillhandahålla omfattande riskbedömningar. Dessutom möjliggör Alynes molnbaserade, AI-drivna utformning kontinuerlig riskövervakning och riskhantering. Integrationer omfattar Black Kite, SecurityScorecard, LeanIX, Snowflake, Tableau, Microsoft Azure, AWS och andra dataleverantörer.
Pros and Cons
Pros:
- AI-aktiverad plattform
- Anpassningsbara bedömningar
- Handlingsbara insikter
Cons:
- Ingen kostnadsfri provperiod tillgänglig
- Potentiella utmaningar med integration med vissa tredjepartsverktyg

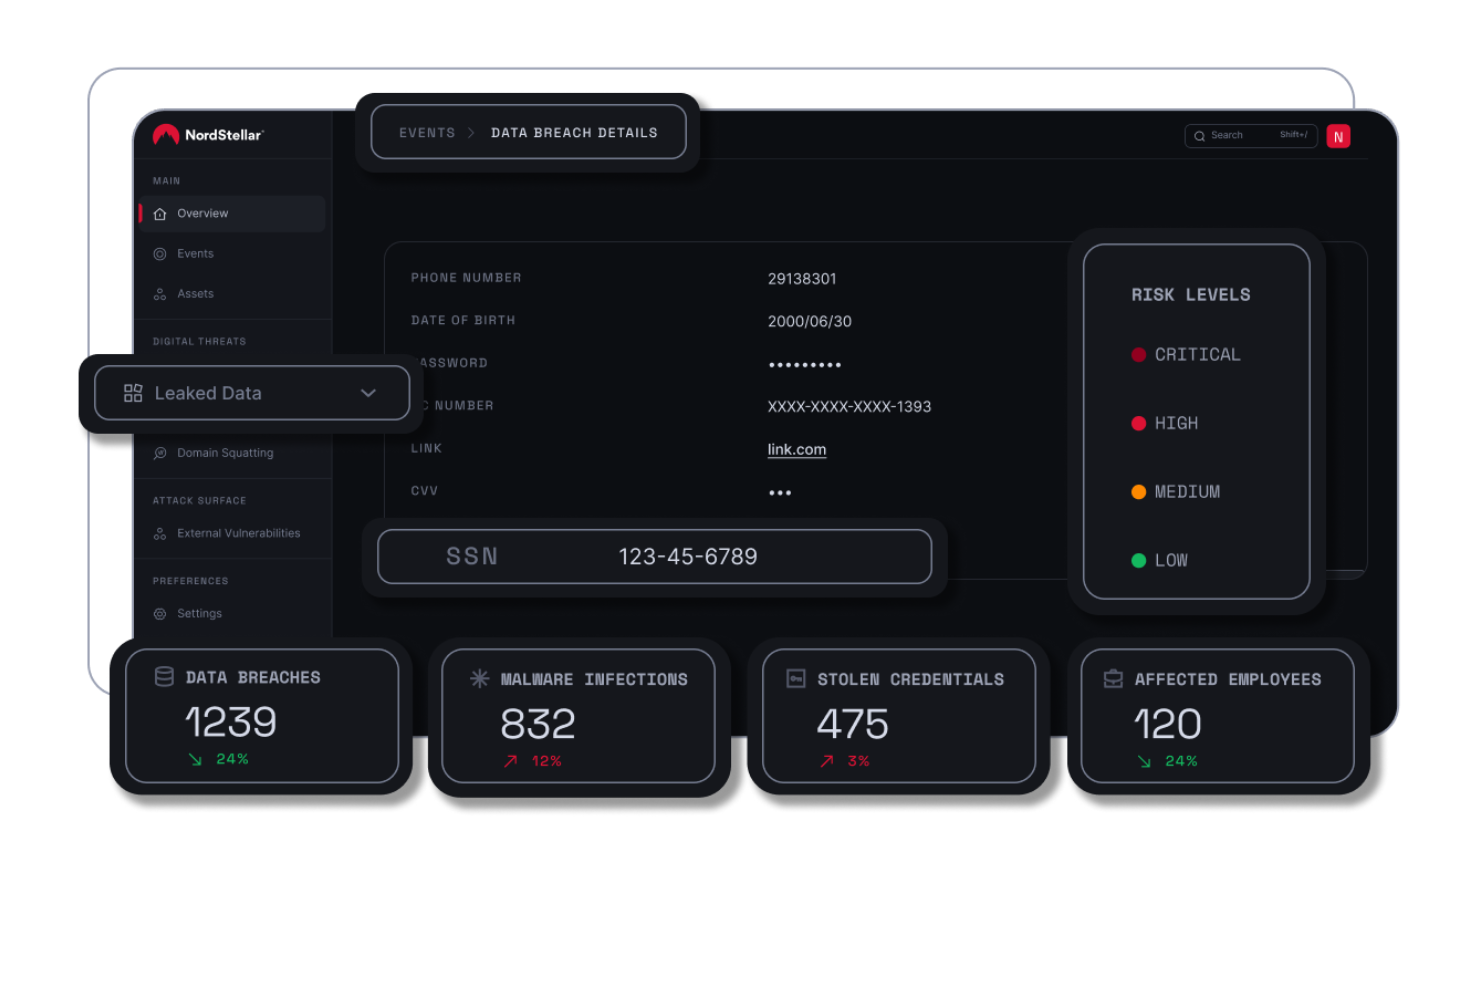
NordStellar är ett cybersäkerhetsverktyg som är utformat för att hjälpa företag att hantera sina säkerhetsrisker. Det centraliserar hotinformation från flera källor och ger realtidsvarningar samt en heltäckande bild av sårbarheter.
Varför jag valde NordStellar: Jag valde NordStellar eftersom det erbjuder övervakning av dataintrång, vilket hjälper dig att identifiera komprometterade data och agera snabbt för att minimera skadorna. Den här funktionen är avgörande för att hålla din känsliga information säker och upprätthålla kundernas förtroende. Dessutom varnar övervakningen av den mörka webben dig för potentiella hot som uppstår där, så att du kan vidta proaktiva åtgärder. En annan anledning till att jag valde NordStellar är dess hantering av attackytan. Den här funktionen identifierar och hjälper till att säkra sårbara ingångspunkter, vilket minskar risken för cyberattacker. Genom att prioritera risker kan ditt team fokusera på de mest akuta hoten och säkerställa att era cybersäkerhetsinsatser är målinriktade och effektiva.
Utmärkande funktioner & integrationer:
Funktionerna omfattar varumärkesskydd, som hjälper dig att övervaka och skydda företagets rykte online. Plattformen tillhandahåller även centraliserad information om dataintrång, vilket gör det enklare för dig att hantera och prioritera risker. Med realtidsvarningar är du alltid informerad om potentiella hot, vilket gör att du snabbt kan agera och minimera potentiella skador. Integrationer omfattar Splunk, QRadar och Datadog.
Pros and Cons
Pros:
- Realtidsvarningar möjliggör snabba svar
- Övervakning av den mörka webben upptäcker dataintrång
- Hantering av attackytan identifierar sårbarheter
Cons:
- Prisuppgifter kräver en demoförfrågan
- Komplexiteten i gränssnittet ökar inlärningskurvan

Bäst för omfattande säkerhetsskanningar från kod till moln
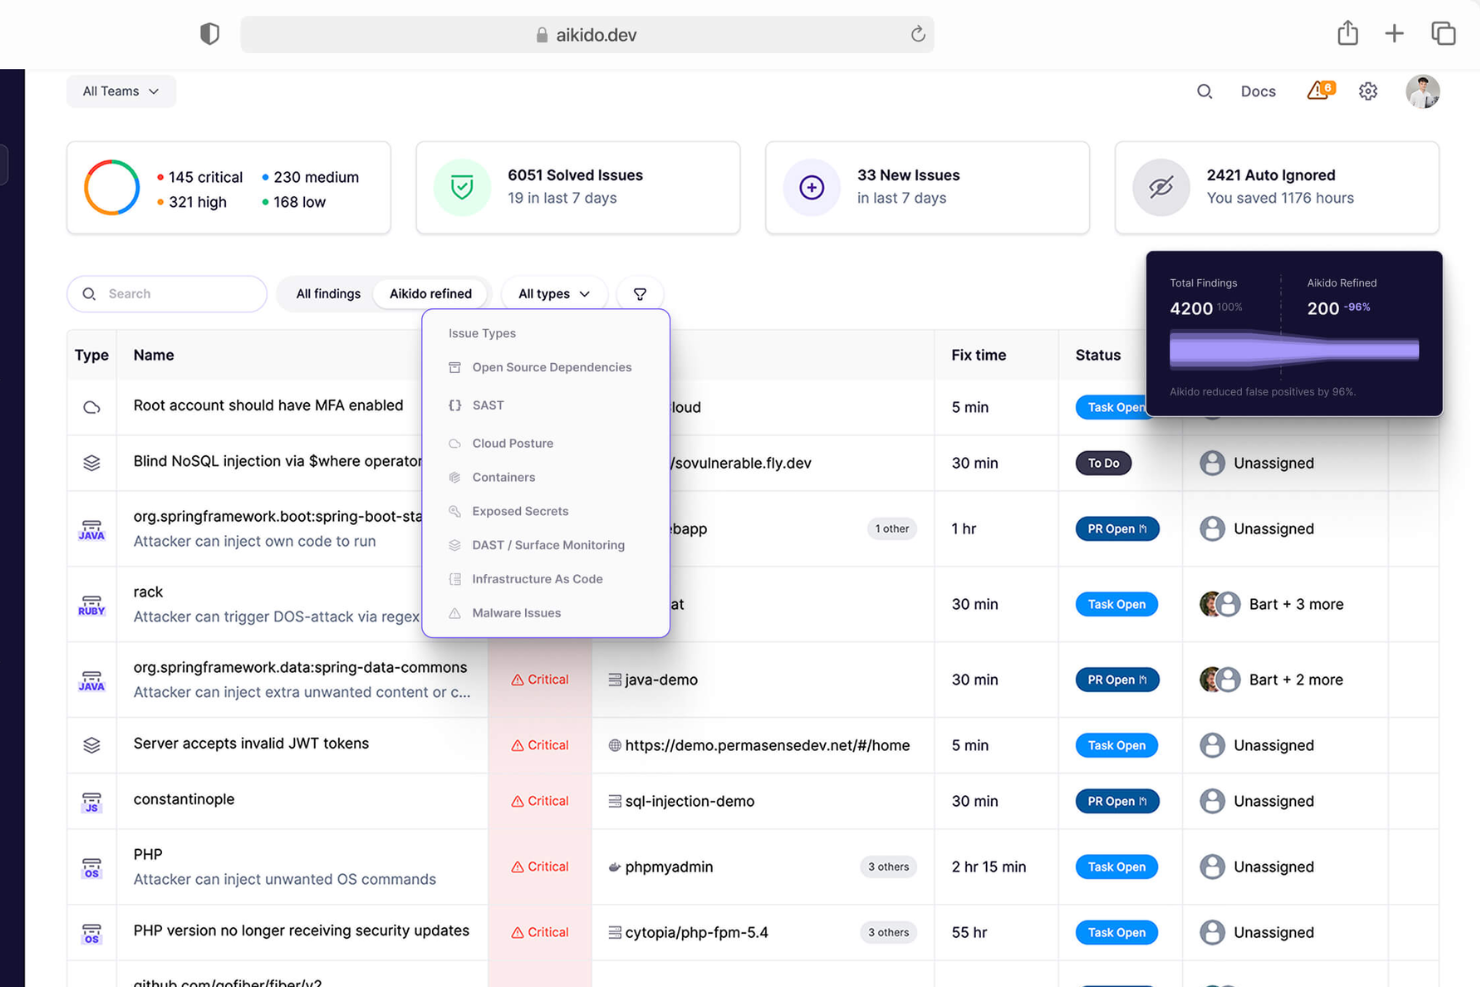
Aikido Security är en heltäckande DevSecOps-plattform som är utformad för att säkra kod- och molnmiljöer. Den erbjuder funktioner som sårbarhetshantering, generering av SBOM:er och skydd av applikationer vid körning.
Varför jag valde Aikido Security: Jag gillar att Aikido Security erbjuder en allt-i-ett-plattform som integrerar flera viktiga funktioner för säkerhetsskanning, inklusive statisk applikationssäkerhetstestning (SAST), dynamisk applikationssäkerhetstestning (DAST), skanning av infrastruktur som kod (IaC), programvarusammansättningsanalys (SCA) och hantering av molnsäkerhetsstatus (CSPM). Denna integration gör det möjligt för organisationer att täcka hela sitt säkerhetslandskap från kod till moln och säkerställer att alla potentiella sårbarheter identifieras och åtgärdas.
Utmärkande funktioner och integrationer:
Funktionerna omfattar identifiering av hemligheter, som skannar kod efter läckta och exponerade API-nycklar, lösenord, certifikat, krypteringsnycklar och annan känslig information för att förhindra obehörig åtkomst. Plattformen erbjuder även identifiering av skadlig programvara, övervakning av attackytan och skanning av containeravbildningar. Integrationerna omfattar Amazon Web Services (AWS), Google Cloud, Microsoft Azure Cloud, Drata, Vanta, AWS Elastic Container Registry, Docker Hub, Jira, Asana och GitHub.
Pros and Cons
Pros:
- Erbjuder en omfattande instrumentpanel och anpassningsbara rapporter
- Ger användbara insikter
- Användarvänligt gränssnitt
Cons:
- Har inte funktioner för slutpunktssäkerhet eller intrångsdetektering
- Ignorerar sårbarheter om ingen åtgärd är tillgänglig
New Product Updates from Aikido Security
Aikido Security Adds Pentest for AI Capabilities
Aikido Security adds Pentest for AI to test agents and LLM features against OWASP Agentic Top 10 risks. This helps teams identify AI-specific security weaknesses before they reach production. For more information, visit Aikido Security’s official site.

Bäst för IT-specifik riskhantering

LogicGate tillhandahåller en plattform som är utformad för att effektivisera IT-relaterade riskhanteringsaktiviteter. Dess specialiserade fokus ger organisationer de verktyg de behöver för att effektivt identifiera, utvärdera och prioritera IT-risker.
Varför jag valde LogicGate: Jag valde LogicGate efter en noggrann jämförelse med andra verktyg på grund av dess skräddarsydda strategi för IT-riskhantering. På en marknad med mer generaliserade lösningar utmärker sig LogicGate med funktioner som har utvecklats för de unika utmaningar som IT-avdelningar möter. Dess förmåga att hantera IT-specifika sårbarheter, hot och efterlevnadskontroller övertygade mig om att det är det främsta valet för IT-fokuserad riskhantering.
Utmärkande funktioner & integrationer:
LogicGate erbjuder arbetsflödesautomatisering för riskreducering och integrerade ramverk för IT-efterlevnad, vilket ger en helhetsbild av IT-riskmiljöer. Plattformen integreras med populära ITSM-lösningar, vilket förbättrar dess funktioner genom att samla in data för en mer omfattande riskbedömning.
Pros and Cons
Pros:
- Skräddarsytt för IT-riskhantering
- Arbetsflödesautomatisering för riskreducering
- Inkluderar ramverk för IT-efterlevnad
Cons:
- Kanske inte lämpar sig för icke-IT-relaterade riskbedömningar
- Kräver viss inlärning för nya användare
- Prisuppgifter är inte lättillgängliga
Bäst för AI-genererade åtgärdsförslag
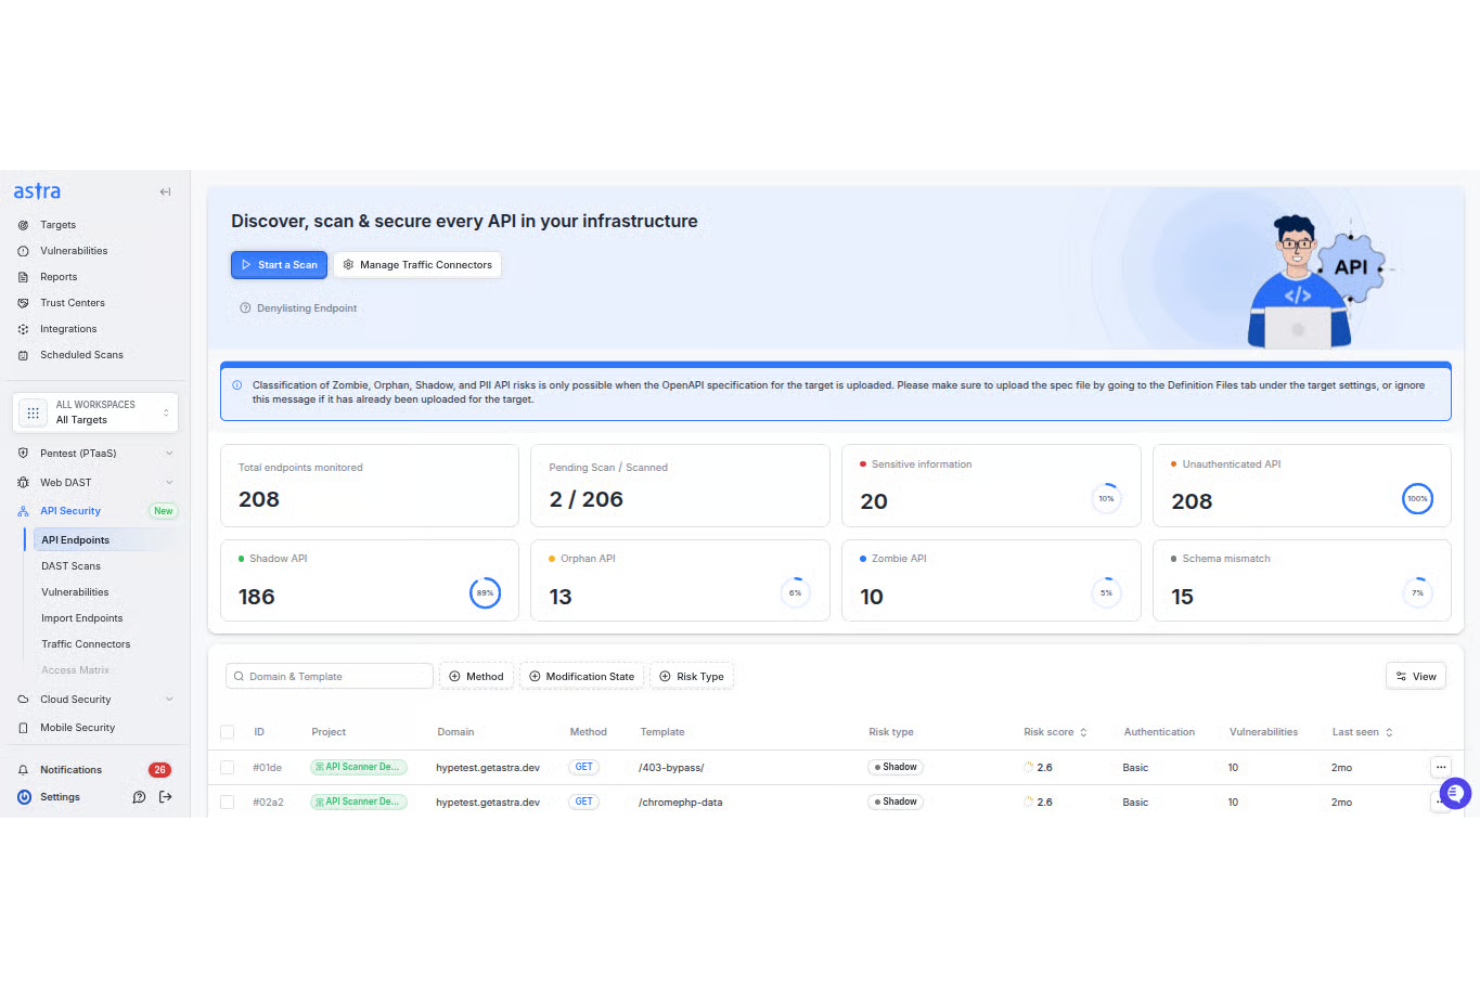
Astra Pentest är ett verktyg för säkerhetsriskbedömning som hjälper dig att identifiera och åtgärda sårbarheter i dina system. Det kombinerar automatiserade och manuella tester för att ge en grundlig utvärdering av din säkerhetsnivå.
Därför valde jag Astra Pentest: Jag valde Astra Pentest eftersom det kör över 8 000 automatiserade tester som täcker sårbarheter i OWASP Top 10 samt efterlevnadsstandarder som GDPR och ISO 27001. Den inbyggda instrumentpanelen för sårbarhetshantering låter dig klassificera, prioritera och åtgärda problem effektivt, med AI-genererade åtgärdssteg som vägleder ditt team genom varje åtgärd.
Utmärkande funktioner & integrationer:
Funktioner inkluderar integration med CI/CD-pipelines, vilket möjliggör kontinuerliga säkerhetstester under hela utvecklingsprocessen. Du får också möjlighet att samarbeta med säkerhetsexperter i realtid, så när du stöter på komplexa sårbarheter kan du rådgöra direkt med yrkesverksamma. Detaljerade rapporter tillhandahålls med information om sårbarheter och konkreta insikter för åtgärder.
Integrationer inkluderar Slack, Salesforce, Jira, Atlassian, GitHub, GitLab och Astra API Security Platform.
Pros and Cons
Pros:
- Hybridtestning med automatiserade och manuella tester
- Över 8 000 sårbarhetskontroller
- Stöd för efterlevnad av viktiga standarder
Cons:
- Kräver konfiguration av säkerhetsexperter
- Tidsåtgången för manuella tester varierar
Bäst för säkerhetshantering och skräddarsydda bedömningar
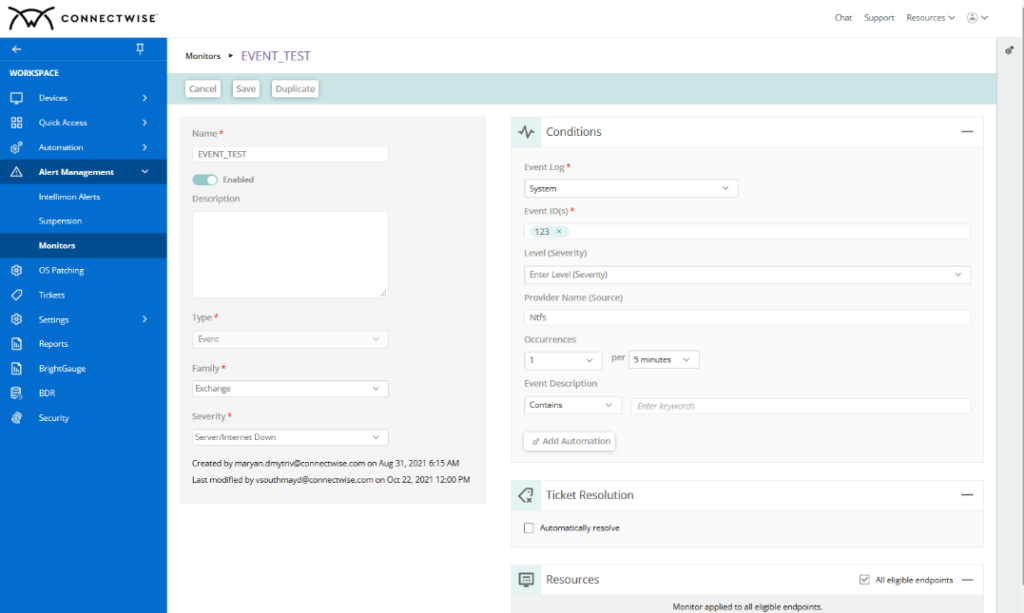
Connectwise erbjuder skräddarsydda säkerhetsbedömningar och strömlinjeformade hanteringslösningar för att uppfylla din organisations specifika behov. Uppnå bästa möjliga säkerhetshantering på ett enkelt sätt.
Varför jag valde Connectwise: Connectwises skräddarsydda säkerhetshantering och bedömningar gör tjänsten till det idealiska alternativet för företag med unika behov. Dess hybrida tillvägagångssätt och skräddarsydda lösningar skiljer den från andra verktyg som erbjuder standardiserade lösningar som passar alla.
Utmärkande funktioner & integrationer:
Connectwise utmärker sig genom sina funktioner för automatiserad upptäckt och respons, vilket säkerställer snabba åtgärder mot potentiella säkerhetshot. Dess skräddarsydda riskbedömningar är utformade med anpassningsförmåga i åtanke och passar företag av alla storlekar och inom alla branscher. När det gäller integrationer fungerar Connectwise väl med olika tredjepartsapplikationer, vilket förbättrar dess mångsidighet i olika IT-miljöer.
Pros and Cons
Pros:
- Automatiserad upptäckt och respons möjliggör säkerhetsåtgärder i rätt tid.
- Skräddarsydda riskbedömningar passar varje organisations unika behov.
- Mångsidiga integrationer med tredjepartsapplikationer utökar användbarheten i olika IT-miljöer.
Cons:
- Bristen på transparent prissättning kan vara ett hinder för vissa potentiella användare
- Kan ha en brantare inlärningskurva för personer som inte är bekanta med skräddarsydda bedömningar
- Det stora utbudet av funktioner kan vara överväldigande för mindre företag som endast behöver grundläggande säkerhetshantering

Bäst för CyberGRC-styrning och analys
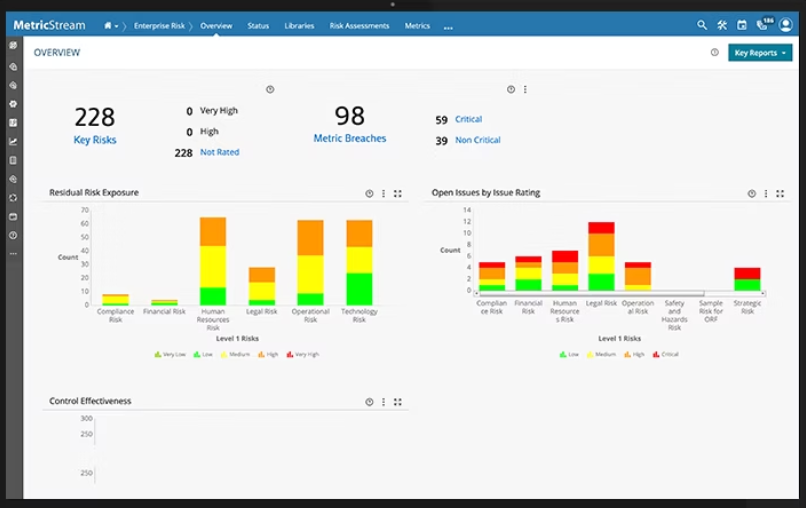
MetricStream effektiviserar CyberGRC-initiativ med fokus på styrning och analys och förenklar hanteringen av cybersäkerhet och efterlevnad.
Varför jag valde MetricStream: Jag valde MetricStream för dess fokus på CyberGRC-styrning, något som andra verktyg ofta förbiser. Dess analytiska funktioner och styrningscentrerade tillvägagångssätt skiljer det från andra alternativ på marknaden. Med tanke på det ökande antalet cyberhot som organisationer möter anser jag att MetricStreams expertis inom CyberGRC-styrning och analys är avgörande för företag som vill stärka sina försvarsmekanismer.
Utmärkande funktioner & integrationer:
MetricStream är välkänt för sina robusta rapporteringsfunktioner som ger insikter i en organisations cybersäkerhetsstatus. Dess automatisering av arbetsflöden bidrar till att effektivisera efterlevnadsprocesser och säkerställer därmed att inget faller mellan stolarna. När det gäller integrationer är MetricStream kompatibelt med flera IT-säkerhetsverktyg, hotinformationsflöden och regulatoriska databaser, vilket säkerställer att organisationen hålls uppdaterad och följer gällande krav.
Pros and Cons
Pros:
- Robusta rapporteringsfunktioner för djupgående insikter
- Automatisering av arbetsflöden för effektiviserade efterlevnadsprocesser
- Omfattande integration med IT-säkerhetsverktyg och regulatoriska databaser
Cons:
- Den initiala installationen kan vara komplex för vissa organisationer
- Kräver specialiserad utbildning för att utnyttja funktionerna maximalt
- Prisinformationen är inte lättillgänglig, vilket kan avskräcka potentiella kunder

Archer
Bäst för IT-säkerhet och integrerad riskhantering
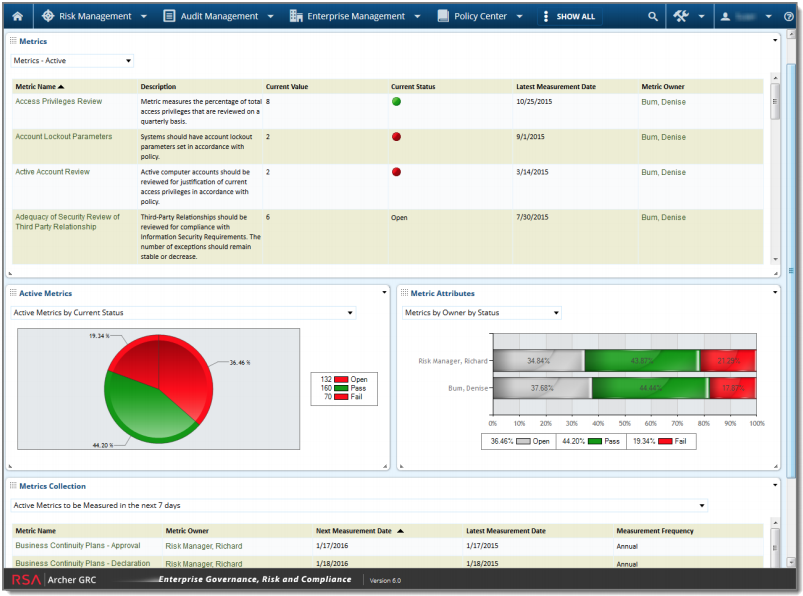
Archer är ett omfattande verktyg som är inriktat på hantering av IT-säkerhetsrisker och samtidigt erbjuder integrerade riskhanteringsfunktioner. Med stort fokus på att hantera IT-säkerhetsutmaningar och konsolidera riskdata i hela organisationen är det utformat för att ge en helhetsbild av organisationens risklandskap.
Varför jag valde Archer: Archer uppmärksammades av mig efter en noggrann granskning av olika riskhanteringsverktyg. Dess dubbla fokus på IT-säkerhet och holistisk, integrerad riskhantering skiljer det från konkurrenterna. Tack vare möjligheten att integrera IT-säkerhetsrisker i det bredare ramverket för integrerad riskhantering passar Archer perfekt för organisationer som vill förena dessa två centrala funktioner.
Utmärkande funktioner & integrationer:
Archer erbjuder en dynamisk instrumentpanel som förenklar visualiseringen av komplexa riskdata och underlättar beslutsfattandet. Dess avancerade analyser möjliggör djupgående granskningar av riskdata, så att organisationer kan upptäcka dolda insikter. När det gäller integrationer är Archer kompatibelt med ett brett utbud av IT-säkerhetsverktyg och företagsplattformar, vilket möjliggör dataflöden och förbättrad riskhantering.
Pros and Cons
Pros:
- Dynamisk instrumentpanel för enkel riskvisualisering
- Avancerade analyser för detaljerade riskbedömningar
- Brett utbud av integrationer med IT-säkerhetsverktyg
Cons:
- Gränssnittet kan vara utmanande för nybörjare
- Implementeringen kan vara tidskrävande för större företag
- Brist på transparent prisstruktur

ProcessUnity
Bäst för processdriven cybersäkerhetsriskanalys
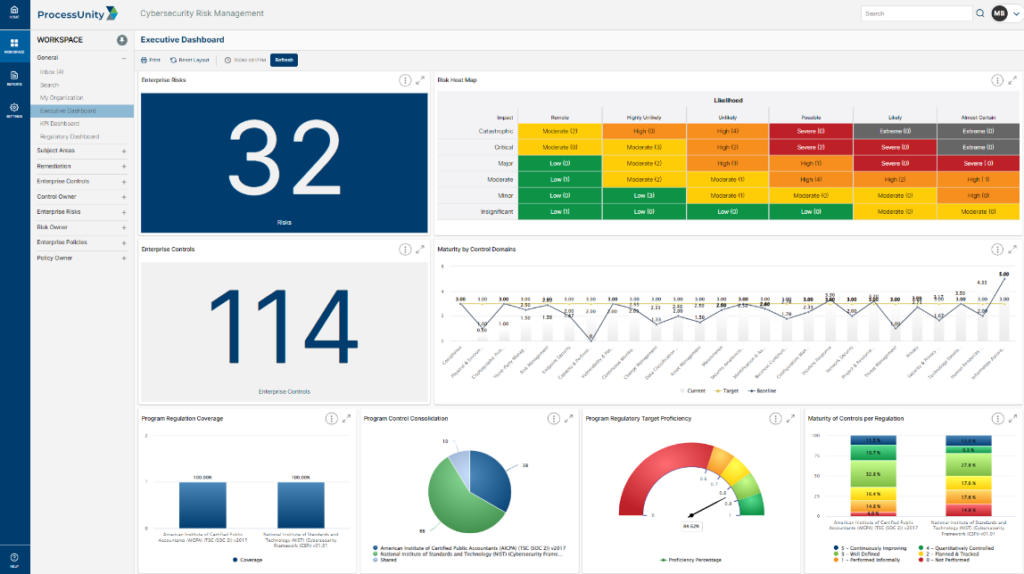
ProcessUnity erbjuder organisationer ett strukturerat sätt att hantera cybersäkerhetsrisker genom att fokusera på etablerade processer. Betoningen på processdriven riskanalys säkerställer att sårbarheter identifieras och hanteras systematiskt, vilket speglar dess utmärkelse som det bästa alternativet för ett sådant tillvägagångssätt.
Varför jag valde ProcessUnity: Bland de många verktyg jag utvärderade utmärkte sig ProcessUnity genom sitt systematiska och processdrivna tillvägagångssätt för cybersäkerhetsrisker. Jag valde det på grund av dess konsekventa fokus på arbetsflöden, vilket effektiviserar den komplexa uppgiften att hantera risker. Med tanke på dess fokus på systematisk riskanalys har jag fastställt att ProcessUnity är det bästa alternativet för organisationer som söker en processorienterad metod för att hantera cybersäkerhetshot.
Utmärkande funktioner & integrationer:
ProcessUnity har dynamiska riskregister och automatiserade bedömningar, vilket säkerställer en kontinuerlig återkopplingsslinga för riskutvärdering. Instrumentpanelen har ett intuitivt gränssnitt som gör det möjligt för användare att enkelt navigera bland riskmått och ta fram handlingsbara insikter. När det gäller integrationer synkroniserar ProcessUnity med en rad tredjepartsleverantörer av riskinformation, vilket berikar dess inbyggda data med externa hotbilder.
Pros and Cons
Pros:
- Dynamiska riskregister för kontinuerlig bedömning
- Intuitiv instrumentpanel för tydlig visualisering av risker
- Integreras effektivt med tredjepartskällor för riskinformation
Cons:
- Prisuppgifter är inte lättillgängliga
- Kan kräva viss utbildning för optimal användning
- Begränsad inbyggd hotinformation jämfört med vissa konkurrenter
Andra anmärkningsvärda verktyg för säkerhetsriskbedömning
Nedan finns en lista över ytterligare verktyg för säkerhetsriskbedömning som jag tog med på kortlistan men som inte hamnade bland de tio främsta. De är definitivt värda att undersöka.
- IBM Security Guardium Data Risk Manager
Bäst för datacentrerad riskhantering
- IBM OpenPages
Bäst för hantering av operativa risker och efterlevnad
- Tenable Vulnerability Management
Bäst för upptäckt och hantering av sårbarheter
- Qualys VMDR
Bäst för dynamisk sårbarhetshantering
- Cybereason
Bäst för fokuserade bedömningar av cybersäkerhetsställningen
- FAIR Risk Management
Bäst för kvantitativa riskanalysmetoder
- Riskonnect
Bäst för heltäckande integrering av riskhantering
- NowSecure
Bäst för riskhantering av mobilappar


Relaterade recensioner av verktyg för säkerhetsriskbedömning
- Programvara för riskhantering
- Verktyg för sårbarhetshantering
- DAST-verktyg
- System för intrångsdetektering och intrångsförebyggande
Så här utvärderar jag verktyg för säkerhetsriskbedömning
När en CISO behöver försvara en riskprofil inför revisorer letar jag efter två saker: den grundläggande funktionalitet som alla verktyg måste erbjuda och de särskiljande egenskaper som skiljer bra verktyg från utmärkta.
Grundläggande funktionalitet (minimikrav för den här listan)
När jag väljer ut verktyg till min lista bedömer jag varje verktyg på en skala från 0 (erbjuder inte funktionen) till 5 (utmärker sig inom området) för varje grundläggande funktionalitet som anges nedan. Därefter omvandlar jag verktygets totalpoäng till en procentsats. Varje verktyg måste uppnå en totalpoäng på minst 65 % för att övervägas för inkludering.
- Upptäckt av tillgångar och sårbarheter: Jag kontrollerar om ett verktyg automatiskt kan inventera tillgångar och upptäcka sårbarheter i lokala, molnbaserade och hybrida miljöer utan omfattande manuella insatser.
- Riskbedömning och prioritering: Varje verktyg bör rangordna risker med etablerade metoder som CVSS eller FAIR, så att teamen kan fokusera åtgärderna på det som faktiskt hotar verksamheten.
- Kartläggning mot efterlevnadsramverk: Jag utvärderar hur många förinstallerade ramverk ett verktyg stöder – NIST CSF, ISO 27001, SOC 2, PCI DSS – och om kontrollerna automatiskt kopplas till dem.
- Arbetsflöden för riskbedömning: Strukturerade bedömningsmallar, automatisering av frågeformulär och schemaläggning av ombedömningar är viktiga här, särskilt för team som genomför granskningar av tredjepartsleverantörer.
- Spårning av åtgärder och riskhantering: Jag letar efter möjligheten att tilldela åtgärdsuppgifter, följa upp SLA:er och dokumentera beslut om riskacceptans, så att inget faller mellan stolarna.
- Rapportering och riskinstrumentpaneler: En sammanfattning för styrelsen behöver andra data än en SOC-analytikers vy, så jag utvärderar rollbaserade instrumentpaneler och skapande av revisionsklara rapporter.
När jag har en lista över verktyg som uppfyller dessa kriterier överväger jag vad som skiljer varje plattform från de andra.
Särskiljande faktorer (vad som skiljer leverantörerna åt)
Så här jämför jag olika leverantörer:
Utmärkande funktioner
Kvantitativ riskmodellering är en viktig särskiljande faktor. Verktyg som översätter sårbarheter till beräknad ekonomisk påverkan ger CISO:er verkliga argument i budgetdiskussioner. Jag utvärderar också integrering av hotinformation, särskilt om en plattform hämtar in dataflöden som MITRE ATT&CK eller CISA KEV för att sätta risker i ett sammanhang med information om aktiva exploateringar. Hantering av attackytan är viktig för team med omfattande molnmiljöer, där skugg-IT i det tysta kan skapa exponering som traditionella genomsökningar missar.
Mer än funktioner
Integrationsdjupet är mycket viktigt här. Ett verktyg för riskbedömning som ansluter dubbelriktat till ditt SIEM, ITSM och dina molnleverantörer håller riskdata i flöde utan manuell återinmatning mellan Splunk, ServiceNow eller AWS. Jag granskar också leverantörens egen säkerhetsnivå – SOC 2 Type II- och ISO 27001-certifieringar signalerar att de själva lever som de lär. Skalbarhet och licensstruktur förtjänar också uppmärksamhet, eftersom prissättning per tillgång snabbt kan skjuta i höjden när din miljö växer över flera affärsenheter.
Så väljer du verktyg för säkerhetsriskbedömning
Det är lätt att fastna i långa listor över funktioner och komplicerade prisstrukturer. För att hjälpa dig att hålla fokus när du arbetar dig igenom din unika process för val av programvara kommer här en checklista över faktorer att tänka på:
| Faktor | Vad du bör tänka på |
|---|---|
| Skalbarhet | Kan verktyget växa med organisationen? Fundera på hur det hanterar ökade datamängder och fler användare när företaget expanderar. Leta efter flexibla abonnemang som rymmer tillväxt. |
| Integrationer | Fungerar det med dina befintliga system? Kontrollera kompatibiliteten med den nuvarande programvarustacken för att undvika störningar i verksamheten. |
| Anpassningsbarhet | Kan du anpassa verktyget efter dina behov? Säkerställ att det erbjuder anpassningsalternativ som passar era arbetsflöden och affärsprocesser. |
| Användarvänlighet | Är gränssnittet intuitivt? Testa verktygets användarvänlighet för att säkerställa att teamet snabbt kan börja använda det utan omfattande utbildning. |
| Implementering och introduktion | Hur lång tid tar installationen? Utvärdera introduktionsprocessen, inklusive utbildningsresurser och support, för att minimera driftstopp under implementeringen. |
| Kostnad | Ryms priset inom budgeten? Jämför prismodeller och ta hänsyn till extra kostnader som installationsavgifter eller premiumsupport. |
| Säkerhetsskydd | Är dataskyddsåtgärderna robusta? Kontrollera verktygets säkerhetsfunktioner, till exempel kryptering och åtkomstkontroller, för att skydda känslig information. |
| Efterlevnadskrav | Uppfyller det regulatoriska standarder? Säkerställ att det följer branschspecifika regler för att undvika problem med regelefterlevnad. |
Vad är verktyg för säkerhetsriskbedömning?
Verktyg för säkerhetsriskbedömning är programvarulösningar som är utformade för att identifiera, utvärdera och hantera säkerhetsrisker inom en organisation. IT-säkerhetsexperter, riskansvariga och efterlevnadsansvariga använder vanligtvis dessa verktyg för att skydda känsliga data och säkerställa regelefterlevnad.
Funktioner som realtidsövervakning, automatiserad rapportering och sårbarhetsbedömningar hjälper till att identifiera hot, hantera risker och upprätthålla efterlevnaden. Sammantaget ger dessa verktyg viktiga insikter och stöd för att skydda en organisations digitala tillgångar.
Funktioner
När du väljer verktyg för säkerhetsriskbedömning bör du hålla utkik efter följande viktiga funktioner:
- Realtidsövervakning: Övervakar kontinuerligt dina system för att upptäcka och varna dig om potentiella säkerhetshot när de uppstår.
- Automatiserad rapportering: Genererar detaljerade rapporter om säkerhetsstatus och efterlevnad, vilket sparar tid och säkerställer korrekt dokumentation.
- Sårbarhetsbedömningar: Identifierar svagheter i dina system och hjälper till att prioritera åtgärder för att minska riskexponeringen.
- Riskkvantifiering: Mäter den potentiella påverkan av identifierade risker, så att du kan fatta välgrundade beslut om riskhantering.
- Anpassningsbara instrumentpaneler: Erbjuder skräddarsydda vyer av dina säkerhetsdata, så att du kan fokusera på den information som är mest relevant för dina behov.
- Efterlevnadsspårning: Säkerställer att din organisation uppfyller branschstandarder och lagstadgade krav, vilket minskar risken för sanktioner.
- Arbetsflödesautomatisering: Effektiviserar säkerhetsprocesser och svarsåtgärder, vilket ökar effektiviteten och minskar behovet av manuella insatser.
- Dataidentifiering och klassificering: Hittar och kategoriserar känsliga data, vilket underlättar skyddet av dem och efterlevnaden av dataskyddsregler.
- Hotinformation: Ger insikter om nya hot för att hjälpa dig att proaktivt försvara dig mot potentiella attacker.
- Integrationsmöjligheter: Ansluter till befintliga system och verktyg för smidigt datautbyte och förbättrad säkerhetsdrift.
Fördelar
Att implementera verktyg för säkerhetsriskbedömning ger flera fördelar för ditt team och ditt företag. Här är några av de fördelar du kan se fram emot:
- Förbättrad hotdetektering: Realtidsövervakning hjälper till att snabbt identifiera potentiella säkerhetshot, vilket möjliggör snabbare respons och begränsning av konsekvenserna.
- Förbättrad efterlevnad: Automatiserad rapportering och efterlevnadsspårning säkerställer att din organisation uppfyller lagstadgade standarder, vilket minskar risken för sanktioner.
- Effektiv riskhantering: Sårbarhetsbedömningar och riskkvantifiering prioriterar risker, vilket möjliggör välgrundade beslut och effektiv resursfördelning.
- Tidsbesparingar: Arbetsflödesautomatisering effektiviserar processer, minskar manuella uppgifter och frigör tid för ditt team att fokusera på strategiska initiativ.
- Dataskydd: Dataidentifiering och klassificering skyddar känslig information och hjälper till att upprätthålla integritet och efterlevnad av dataskyddsregler.
- Proaktivt försvar: Hotinformation ger insikter om nya hot, så att du kan förbereda dig och försvara dig mot potentiella attacker.
- Anpassningsbara insikter: Anpassningsbara instrumentpaneler erbjuder skräddarsydda vyer av säkerhetsdata och hjälper dig att fokusera på den information som är mest relevant för dina behov.
Kostnader och priser
Att välja verktyg för säkerhetsriskbedömning kräver en förståelse av de olika prismodellerna och tillgängliga abonnemangen. Kostnaderna varierar beroende på funktioner, teamstorlek, tillägg och annat. Tabellen nedan sammanfattar vanliga abonnemang, deras genomsnittliga priser och typiska funktioner som ingår i lösningar för verktyg för säkerhetsriskbedömning:
Jämförelsetabell för abonnemang för verktyg för säkerhetsriskbedömning
| Abonnemangstyp | Genomsnittligt pris | Vanliga funktioner |
|---|---|---|
| Gratisabonnemang | $0/user/month | Grundläggande sårbarhetsskanning, begränsad rapportering och communitysupport. |
| Personligt abonnemang | $10-$30/user/month | Realtidsövervakning, automatiserade rapporter och grundläggande efterlevnadsspårning. |
| Företagsabonnemang | $40-$80/user/month | Avancerade riskbedömningar, arbetsflödesautomatisering och anpassningsbara instrumentpaneler. |
| Företagsabonnemang för stora organisationer | $100-$200/user/month | Fullständiga integrationsmöjligheter, omfattande dataskydd och särskild kundsupport. |
Vanliga frågor om verktyg för säkerhetsriskbedömning
Vem använder verktyg för säkerhetsriskbedömning?
De används främst av IT-team, företagsägare och regelefterlevnadsansvariga som vill förstå och hantera möjliga risker i sin verksamhet.
Hur ofta bör en säkerhetsriskbedömning genomföras?
Det är bäst att genomföra den regelbundet, minst några gånger per år eller när du gör större förändringar i dina system eller din programvara.
Kan små företag använda dessa verktyg?
Ja. Många alternativ är tillräckligt enkla för att mindre team ska kunna använda dem. De hjälper företag av alla storlekar att upptäcka risker tidigt och hålla ordning.
Fungerar dessa verktyg med annan programvara?
De flesta gör det. De kan anslutas till vanliga arbetssystem, vilket gör det enklare att samla allt på ett ställe och undvika att upprepa uppgifter.
Hur lång tid tar installationen vanligtvis?
Installationstiden beror på hur komplext ditt system är. Vissa verktyg kan vara klara på några timmar, medan andra kan ta några dagar att konfigurera helt.
Vilka utmaningar möter team när de använder dessa verktyg?
De största utmaningarna är att lära sig använda programvaran, hantera stora mängder information och se till att resultaten förstås och omsätts i åtgärder.
Vad är skillnaden mellan en säkerhetsskanning och en fullständig riskbedömning?
En säkerhetsskanning kontrollerar tekniska problem, som osäkra filer eller svaga lösenord. En fullständig riskbedömning tittar på helheten, inklusive människor, processer och hur dina system hanteras övergripande.
Hur hjälper dessa verktyg till med långsiktig säkerhetsplanering?
De dokumenterar och följer upp risker över tid, vilket hjälper team att se mönster och göra bättre planer för att förebygga framtida problem.
Vad händer härnäst:
Om du håller på att undersöka verktyg för säkerhetsriskbedömning kan du kontakta en SoftwareSelect-rådgivare för kostnadsfria rekommendationer.
Du fyller i ett formulär och har ett kort samtal där de går igenom dina specifika behov. Därefter får du en kortlista över programvara att granska. De hjälper dig även genom hela köpprocessen, inklusive prisförhandlingar.