

10 bästa verktygen för logganalys för att bemästra servermiljön 2026

10 Bästa verktygen för logganalys – kortlista


Att navigera genom loggfiler, särskilt i olika operativsystem som Windows och komplexa brandväggar, kräver en bra logganalysator. Dessa programvaruverktyg för logganalys omvandlar systemloggar, serverloggar och programloggar genom att använda indexering för att importera och effektivisera enorma datamängder. Funktioner som realtidsvarningar, fördefinierade normaliseringstekniker och specialiserade insticksprogram gör logginsamlingen enkel.
Utöver att fungera som en enkel händelsehanterare erbjuder en bra lösning för logghantering diagram baserade på mätvärden, vilket säkerställer att loggar, oavsett om de kommer från en webbserver eller någon annanstans, är lättbegripliga. Dessa verktyg är avgörande för att filtrera loggmeddelanden, ge värdefulla insikter och säkerställa enkel kommunikation i dagens digitala värld.
Varför du kan lita på våra programvarurekommendationer
Vårt team har testat och recenserat programvara sedan 2012. Som teknikledare själva vet vi hur svårt — och viktigt — det är att välja rätt programvara.
För den här guiden utvärderade vi verktyg genom praktisk testning och oberoende research, och betygsatte verktygen enligt våra urvalskriterier.
Våra recensioner speglar vårt mänskliga redaktionella omdöme, inte ett säljbudskap.
Sammanfattning av de bästa verktygen för logganalys
Den här jämförelsetabellen sammanfattar prisuppgifterna för mina främsta val av verktyg för logganalys, så att du kan hitta det bästa alternativet för din budget och dina affärsbehov.
| Tool | Best For | Trial Info | Price | ||
|---|---|---|---|---|---|
| 1 | Bäst för datainläsning i stora volymer | 30 dagars gratis provperiod | Från $0.03/timme | Website | |
| 2 | Bäst för övervakning av integrerade plattformar | 14 dagars kostnadsfri provperiod + kostnadsfri plan tillgänglig | $15/användare/månad (faktureras årsvis) | Website | |
| 3 | Bäst för AI-driven applikationsprestanda | 15 dagars kostnadsfri provperiod + kostnadsfri demo tillgänglig | $21/användare/månad (faktureras årsvis) | Website | |
| 4 | Bäst för detaljerad felkontext | Gratisplan + gratis provperiod + gratis demo tillgängliga | Från $26/månad (faktureras årsvis) | Website | |
| 5 | Bäst för loggövervakning i realtid | Gratis demo tillgänglig | Från $0.09/GB/månad | Website | |
| 6 | Bäst för maskininlärningsbaserad UEBA | Gratis demo tillgänglig | Pris på begäran | Website | |
| 7 | Bäst för realtidsdetektering av loggavvikelser | 14 dagars kostnadsfri provperiod tillgänglig | $15/användare/månad (faktureras årligen) | Website | |
| 8 | Bäst för övervakning av molnbaserad infrastruktur | Kostnadsfri provperiod på 15 dagar | $15/user/month (faktureras årligen) | Website | |
| 9 | Bäst för utvecklarcentrerade insikter | Gratisabonnemang tillgängligt | $99/användare/månad (faktureras årligen) | Website | |
| 10 | Bäst för funktioner inom kontinuerlig intelligens | 30 dagars kostnadsfri provperiod | Pris på begäran | Website |
Recensioner av de bästa verktygen för logganalys
Nedan hittar du mina detaljerade sammanfattningar av de bästa verktygen för logganalys som kom med på min kortlista. Mina recensioner ger en detaljerad genomgång av de viktigaste funktionerna, fördelarna & nackdelarna, integrationerna och de idealiska användningsområdena för varje verktyg, så att du kan hitta det bästa alternativet för dig.

Bäst för datainläsning i stora volymer
ClickHouse är en öppen kolumnorienterad databas som används för logganalys och kombinerar SQL-frågor i realtid, höghastighetsinläsning av data, fulltextsökning och inbyggt stöd för OpenTelemetry-telemetridata.
Vem passar ClickHouse bäst för?
ClickHouse passar bra för data- och plattformsteknikteam på medelstora till stora företag som hanterar högfrekventa logg- och observerbarhetsdata i stor skala.
Varför jag valde ClickHouse
ClickHouse är ett av mina främsta val tack vare hur det hanterar analytiska frågor mot enorma loggdataset utan att kompromissa med hastigheten. Den vektoriserade frågekörningsmotorn bearbetar varje fråga med full parallellism över alla tillgängliga CPU-kärnor, vilket innebär att aggregeringar över miljarder loggrader tar millisekunder, inte minuter. Jag uppskattar också funktionen för materialiserade vyer, som flyttar beräkningsarbetet till tidpunkten då data infogas, så att upprepade frågor mot högfrekventa loggmönster besvaras nästan omedelbart.
Viktiga funktioner i ClickHouse
- Fulltextsökning med inverterade index: Sök i ostrukturerade loggfält med tokenbaserade inverterade index utan fullständiga tabellgenomsökningar.
- Inbyggd OpenTelemetry-inläsning: Tar emot loggar, mätvärden och spår direkt från OpenTelemetry-insamlare via ett inbyggt HTTP-gränssnitt.
- Index för dataöverhoppning: Definiera sekundära index för loggfält som allvarlighetsgrad eller tjänstenamn för att hoppa över irrelevanta datablock vid frågetillfället.
- Lagerindelad lagring: Flyttar automatiskt äldre loggdata från snabb SSD-lagring till billigare objektlagring baserat på konfigurerbara TTL-regler.
ClickHouse-integreringar
ClickHouse erbjuder över 100 integreringar inom kategorierna datainläsning, visualisering och dataintegrering, inklusive Kafka, Grafana, Apache Flink, OpenTelemetry, Splunk, dbt, Prometheus, Tableau, Superset och Vector. Stöd för Zapier är inte tydligt dokumenterat, men ClickHouse tillhandahåller ett API och stöder inbyggda klientbibliotek i Python, Go, Java och Node.js för anpassade integreringar.
Pros and Cons
Pros:
- Frågar miljarder loggrader på millisekunder
- Frågar direkt mot komprimerade data på disk
- Öppen källkod under Apache 2.0-licensen
Cons:
- Det är svårt att uppdatera eller ta bort befintliga poster
- Konfiguration av kluster med flera noder kräver avancerade kunskaper
Datadog
Bäst för övervakning av integrerade plattformar
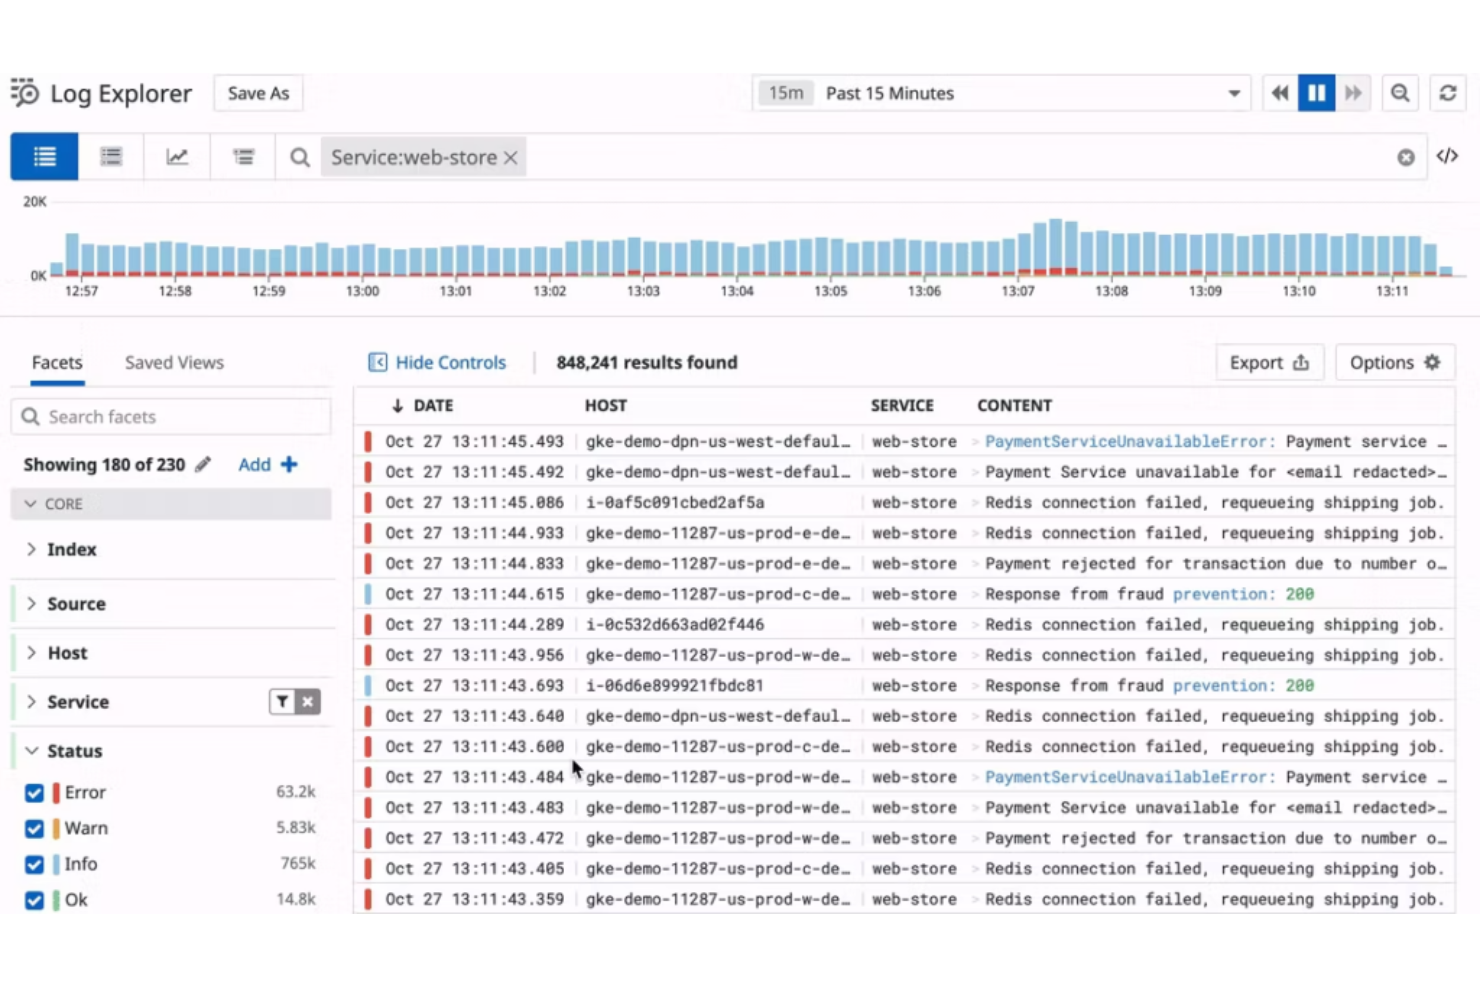
Datadog är en omfattande övervakningstjänst som samlar in information från olika källor och sammanställer den för tydlig överblick och åtgärder. Datadog ger detaljerade insikter i observerbarhet över hela stacken, från infrastruktur till applikationer.
Varför jag valde Datadog:
Jag valde Datadog för dess holistiska syn på övervakning. Bland de många verktyg jag granskade hade Datadog en särskild dragningskraft tack vare sina omfattande funktioner. När man dessutom tar hänsyn till det avgörande behovet av en integrerad övervakningsplattform passar Datadog perfekt, eftersom tjänsten betonar att samla varierande mätvärden på en enda enhetlig plattform.
Framstående funktioner och integrationer:
Datadog förenar infrastrukturmätvärden, spårningar och loggar, med avvikelsedetektering för att upptäcka oregelbundenheter. Tjänsten integreras med olika molnleverantörer, databaser och verktyg som Slack och Microsoft Teams, vilket gör den anpassningsbar för alla företagsmiljöer.
Pros and Cons
Pros:
- Omfattande integrationsmöjligheter
- Observerbarhet över hela stacken
- Avancerad avvikelsedetektering
Cons:
- Brantare inlärningskurva för nybörjare
- Begränsade anpassningsmöjligheter för instrumentpaneler
- Vissa användare rapporterar tillfällig fördröjning i aviseringar
Bäst för AI-driven applikationsprestanda
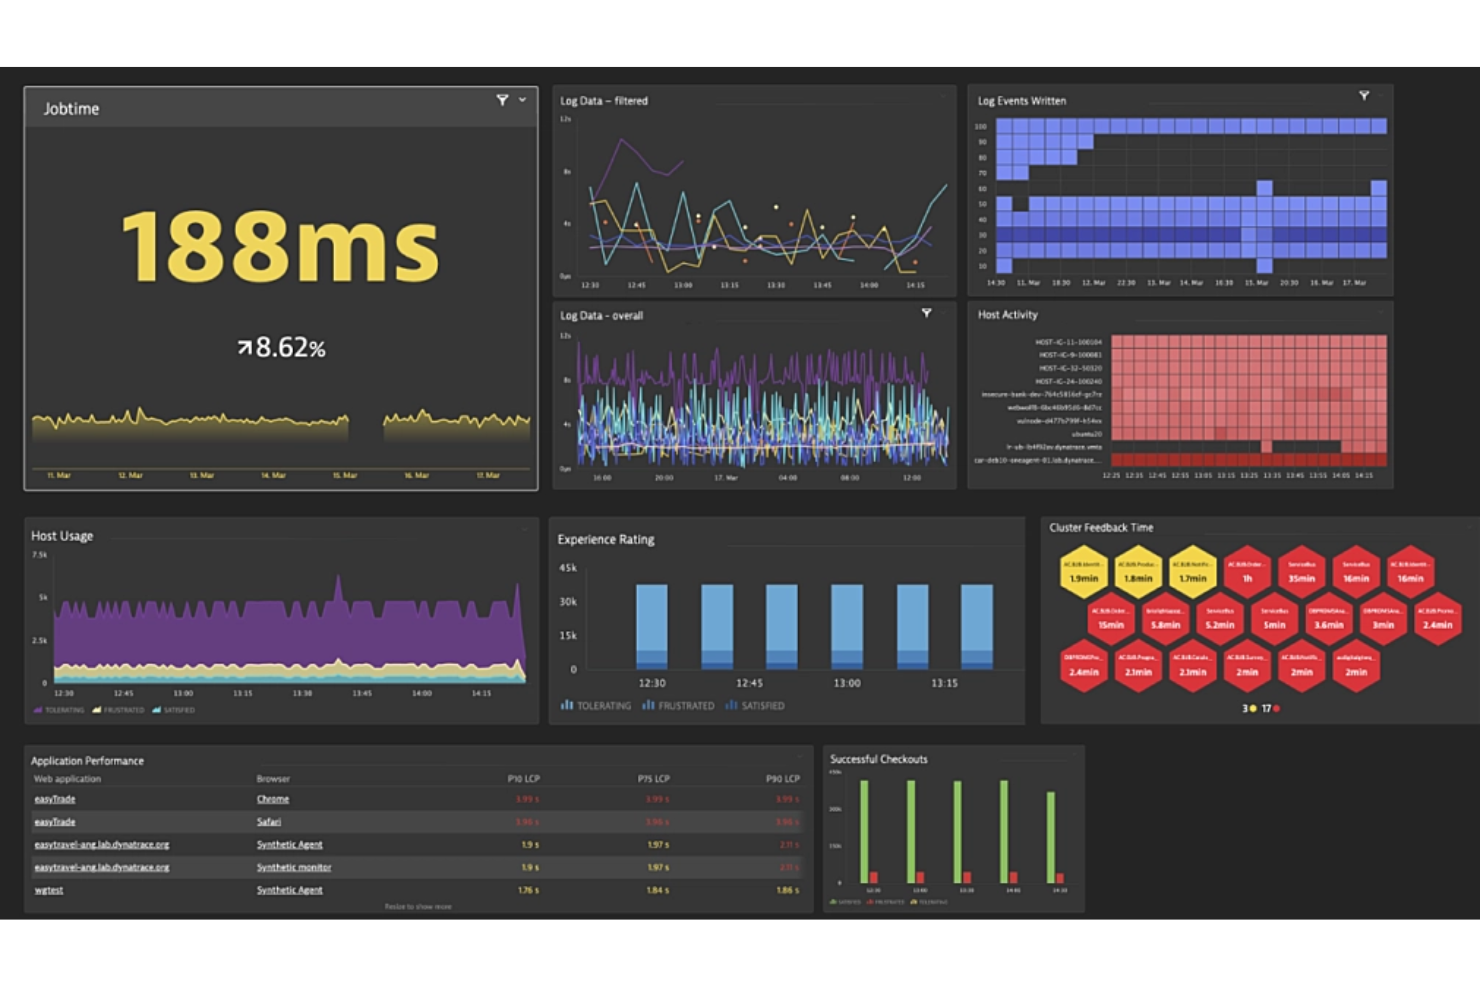
Dynatrace erbjuder en avancerad övervakningslösning som använder AI för att ge insikter i applikationsprestanda i varierande miljöer. Fokus på AI-driven analys säkerställer att företag kan förutse, identifiera och åtgärda prestandaproblem med en precision som traditionella verktyg kanske missar.
Varför jag valde Dynatrace:
När jag valde övervakningsverktyg fångade Dynatrace min uppmärksamhet på grund av sitt tydliga fokus på artificiell intelligens. När jag jämförde det med andra lösningar blev det uppenbart att Dynatrace erbjuder ett unikt angreppssätt för hantering av applikationsprestanda genom att använda AI för djupare, proaktiva insikter. Jag bedömde det som 'Bäst för AI-driven applikationsprestanda.'
Utmärkande funktioner och integrationer:
Viktiga funktioner i Dynatrace omfattar AI-analys i realtid, automatisk fastställning av grundorsaker och övervakning av hela teknikstacken, vilket gör det till en heltäckande lösning för komplexa applikationer. När det gäller integrationer ansluter Dynatrace effektivt till plattformar som AWS, Azure och Google Cloud, vilket gör det möjligt för företag att övervaka applikationer i olika molnmiljöer.
Pros and Cons
Pros:
- AI-driven analys ger proaktiva insikter
- Övervakning av hela teknikstacken täcker alla aspekter av applikationer
- Effektiv fastställning av grundorsaker påskyndar problemlösningen
Cons:
- Den första installationen kan kräva vägledning av en expert
- Priset kan vara ett hinder för mindre organisationer
- Vissa avancerade funktioner har en brant inlärningskurva

Sentry
Bäst för detaljerad felkontext
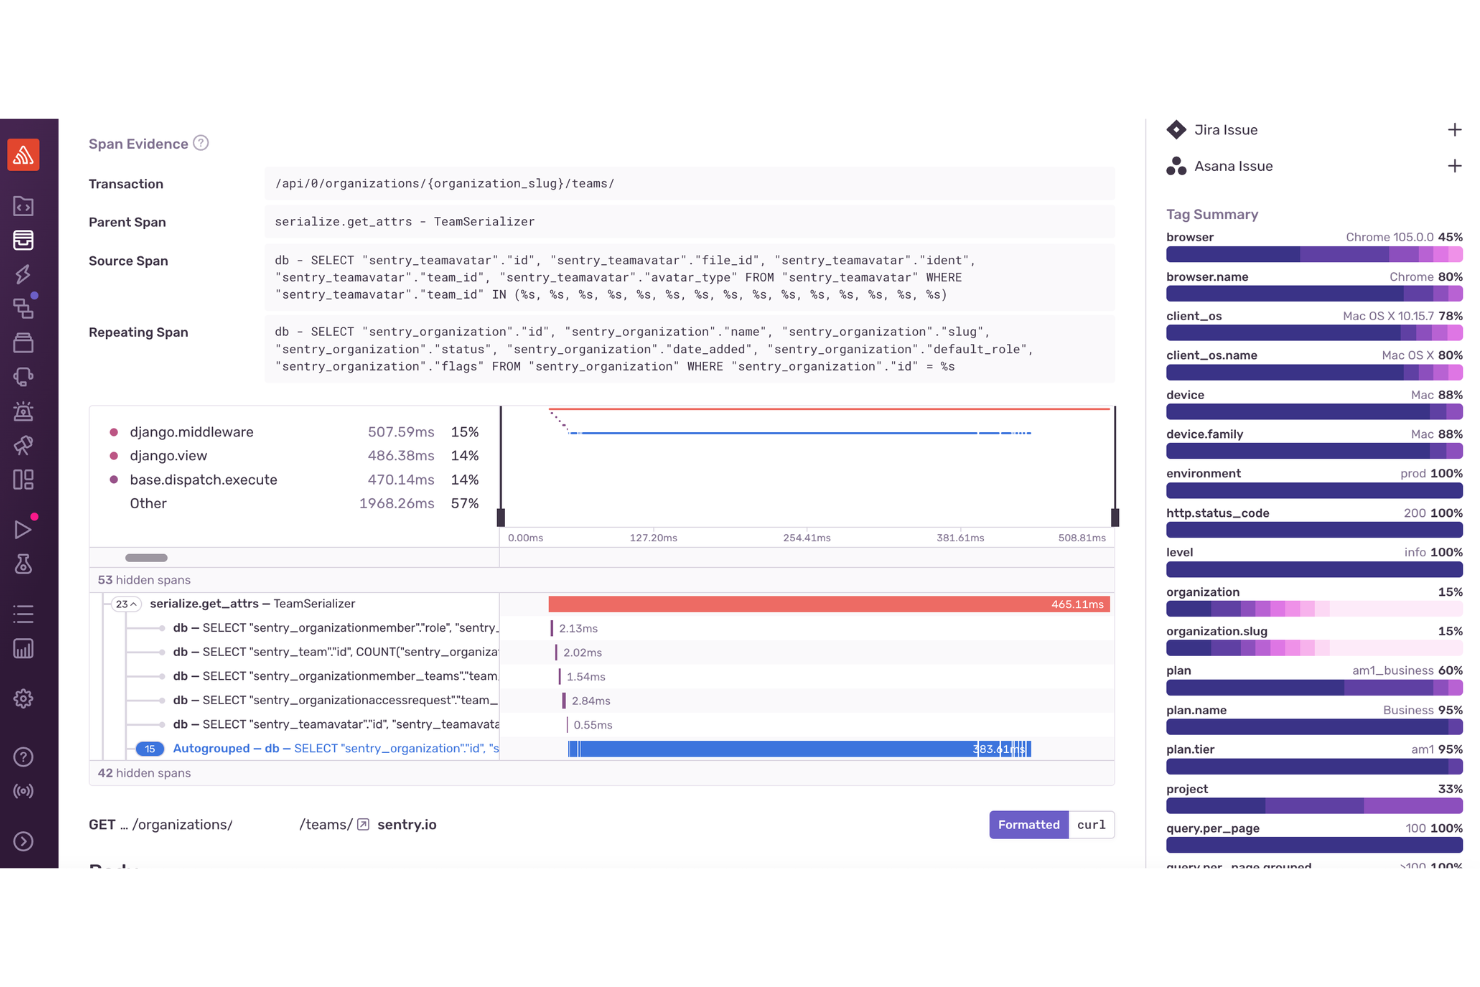
För utvecklare och IT-proffs som söker ett verktyg för logganalys erbjuder Sentry en övertygande lösning som är anpassad efter deras behov. Det ger realtidsinsikter i applikationers beteende med detaljerad felkontext, vilket hjälper team att snabbt identifiera och lösa problem. Genom integrering med plattformar som GitHub och Slack stöder Sentry smidigare samarbete samtidigt som applikationers tillförlitlighet och användarupplevelse förbättras.
Varför jag valde Sentry
Jag valde Sentry för dess förmåga att tillhandahålla detaljerad felkontext direkt i arbetsflöden för logganalys. Det visar var ett fel inträffade, i vilken miljö det inträffade och den exakta koden som berörs, vilket hjälper team att felsöka problem snabbare och med större precision. Integreringarna med verktyg som Slack och Jira hjälper också team att hålla sig samordnade och reagera snabbt när problem uppstår.
Sentrys viktigaste funktioner
Utöver detaljerad felkontext erbjuder Sentry:
- Sessionsuppspelning: Ger en visuell uppspelning av användarinteraktioner, vilket hjälper dig att förstå användarresan och lokalisera problem.
- Spårning: Erbjuder detaljerade prestandadata och spårar förfrågningar över tjänster för att identifiera flaskhalsar.
- Kodtäckning: Analyserar kodens körvägar för att säkerställa grundlig testning och felsökning.
Sentry-integreringar
Integreringar omfattar GitHub, Slack, Jira, GitLab, Bitbucket, Trello, Microsoft Teams, PagerDuty, Opsgenie och Datadog.
Pros and Cons
Pros:
- Avancerad felgruppering hjälper till att prioritera problem för snabb lösning
- Erbjuder realtidsbaserad felspårning i webb-, mobil- och backendapplikationer
- Distribuerad spårning visar prestandainsikter på transaktionsnivå
Cons:
- Alla integreringar är inte tillgängliga inbyggt, utan förlitar sig på API:er från tredje part för vissa
- Begränsade aviseringar och applikationsinsikter i abonnemang på lägre nivåer
New Product Updates from Sentry

Sentry Lets Seer Iterate on Pull Requests
Sentry lets Seer continue working on the pull requests it opens by responding to review feedback, fixing certain CI failures, and pushing follow-up commits. This keeps updates, discussion, and revision history in the same pull request. For more information, visit Sentry’s official site.
 .

Bäst för loggövervakning i realtid
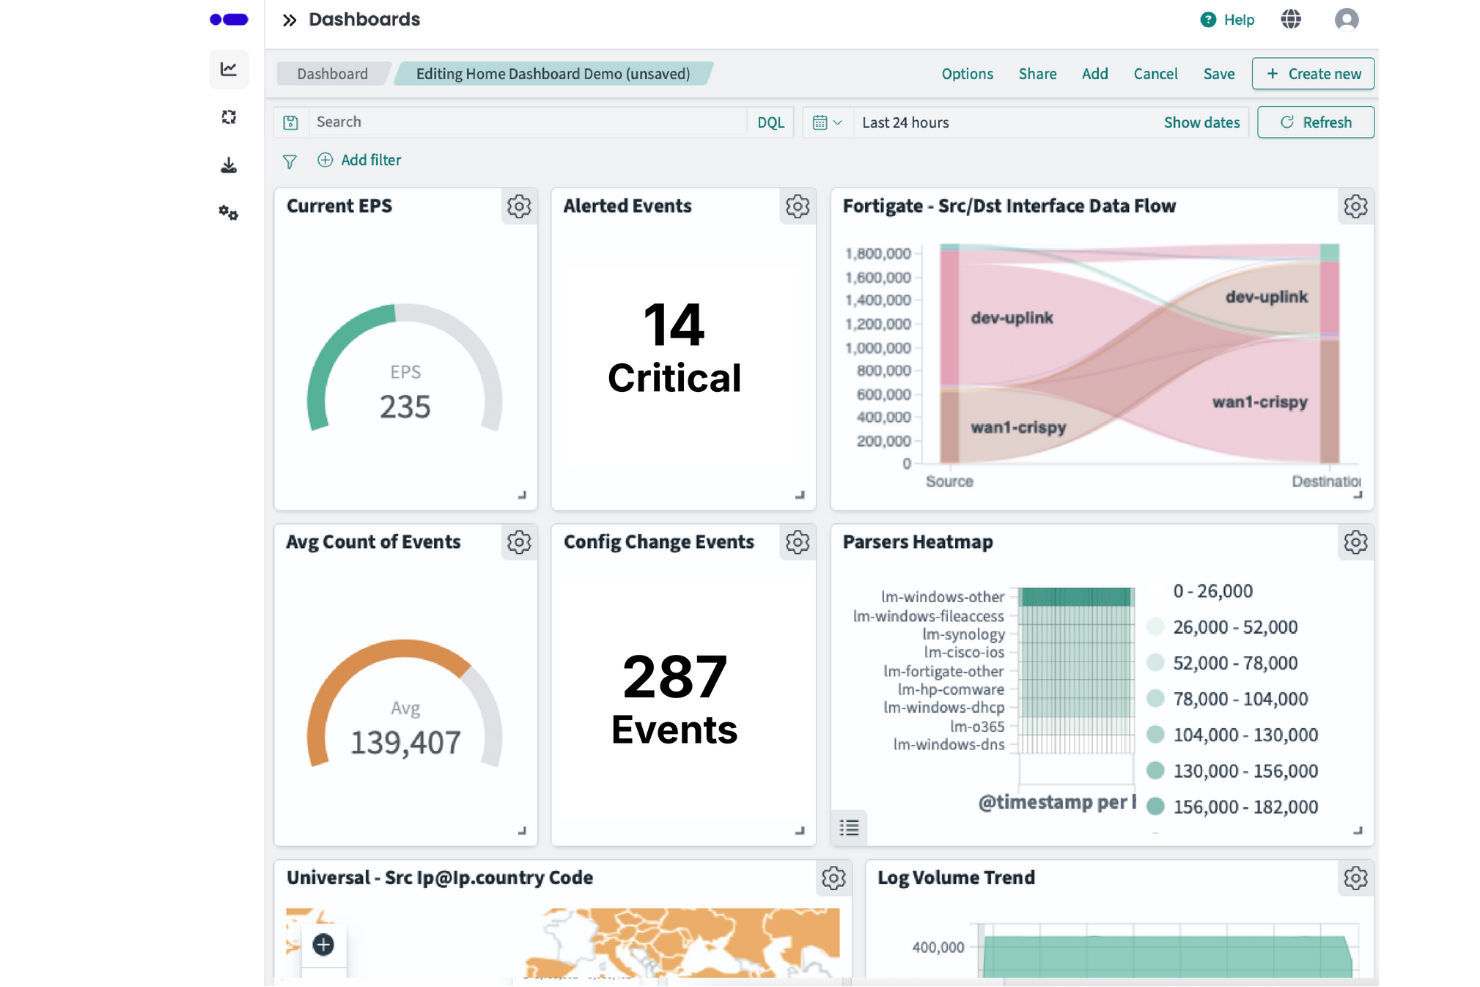
Logmanager är en plattform för logganalys och SIEM som centraliserar logginsamling med förlustfri aggregering via TCP. Den låter dig söka i, filtrera och visualisera loggar i realtid samtidigt som anpassad taggning och berikning används för att påskynda utredningar och säkerställa kompatibel, manipulationssäker lagring.
Varför jag valde Logmanager:
Jag valde Logmanager eftersom plattformen ger omedelbar insyn i din infrastruktur genom loggövervakning i realtid och dynamiska instrumentpaneler. Det hjälper dig att upptäcka prestanda- eller säkerhetsproblem så snart de uppstår, vilket ger ditt team mer tid att reagera. Jag uppskattar också stödet för över 140 loggkällor, som gör det möjligt att samla systemloggar, nätverksaktivitet och programhändelser i en och samma vy. För team som fokuserar på efterlevnad och operativ motståndskraft gör Logmanagers tillförlitliga datatillgänglighet och revisionsklara rapportering plattformen till ett starkt helhetsval.
Logmanagers utmärkande funktioner och integrationer:
Funktionerna omfattar anpassningsbara instrumentpaneler för centraliserad observerbarhet, lagring med hög tillgänglighet för att bevara loggdata samt inbyggda efterlevnadsrapporter som stöd för revisioner och regulatoriska krav. Verktyget erbjuder även konfiguration utan kod för enkel installation och kontextuell loggberikning för djupare insikter. Integrationerna omfattar Apache, Cisco, Microsoft, VMware, Fortinet, IBM, HP, Juniper, Symantec, ESET, NGINX och MySQL.
Pros and Cons
Pros:
- Inbyggd efterlevnadsrapportering
- Berikning av loggdata med kontextuell information
- Centraliserad loggövervakning och aviseringar
Cons:
- Begränsade alternativ för SaaS-distribution
- Avancerad anpassning kan vara komplex
Bäst för maskininlärningsbaserad UEBA
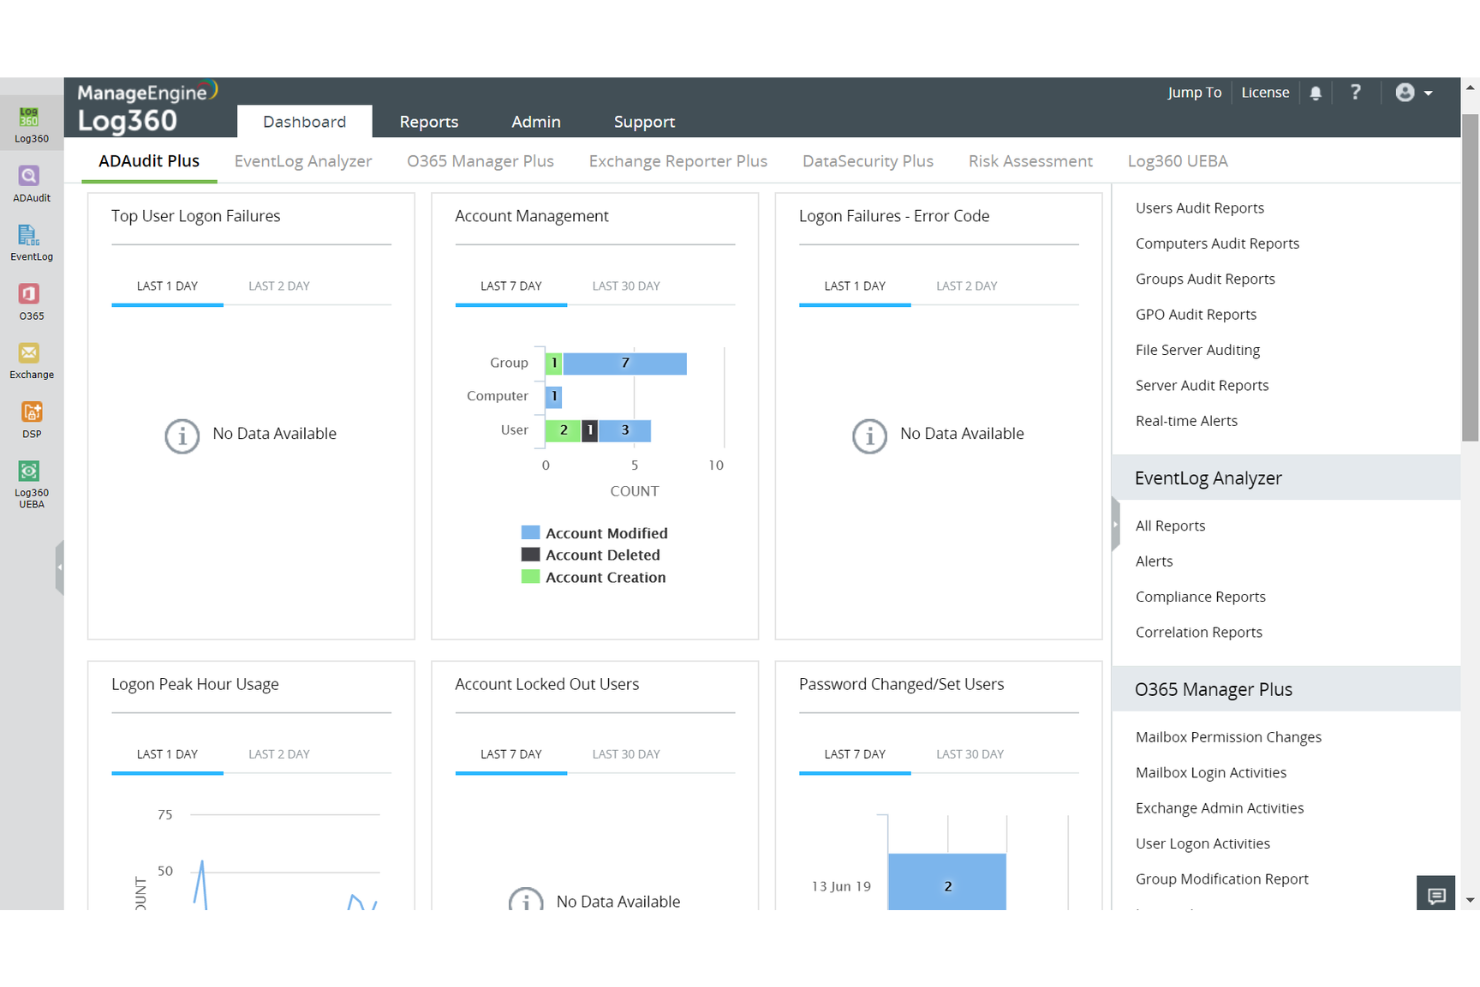
ManageEngine Log360 är en lösning för säkerhetsinformation och händelsehantering (SIEM) som samlar logganalys, hotidentifiering och efterlevnadsrapportering på en och samma enhetliga plattform. Den är utformad för organisationer som behöver både säkerhetsövervakning i realtid och robusta funktioner för efterlevnad i olika IT-miljöer.
Därför valde jag ManageEngine Log360:
Jag valde ManageEngine Log360 tack vare den breda integreringen av säkerhet, efterlevnad och analys av användarbeteende i ett centralt verktyg. Till skillnad från andra lösningar som specialiserar sig på en enda aspekt av logganalys erbjuder Log360 en balanserad kombination av hotidentifiering, övervakning av filintegritet och efterlevnadsrapportering. Den maskininlärningsbaserade UEBA-lösningen (analys av användar- och entitetsbeteende) skiljer sig från mängden genom att proaktivt identifiera avvikelser som traditionella regelbaserade system kan missa.
Utmärkande funktioner och integrationer:
ManageEngine Log360 erbjuder säkerhetsövervakning i realtid, granskning av Active Directory, spårning av filintegritet och säkerhetsorkestrering (SOAR). Lösningen har intuitiva instrumentpaneler, global hotinformation samt inbyggda verktyg för DLP och CASB. Den integreras sömlöst med andra ManageEngine-produkter och plattformar som Veeam, Nginx, Cisco och Fortinet.
Pros and Cons
Pros:
- Säkerhetshantering i realtid
- Användarvänliga instrumentpaneler
- Övervakning av filintegritet
Cons:
- Långsammare med stora datamängder
- Komplex initial konfiguration
New Product Updates from ManageEngine Log360
ManageEngine Log360 Adds New Log Source Integrations
ManageEngine Log360 adds new log source integrations for Bitdefender GravityZone, CrowdStrike Falcon Event Streams, Okta, and MikroTik to broaden security and network visibility. For more information, visit ManageEngine Log360's official site.
 .

Bäst för realtidsdetektering av loggavvikelser
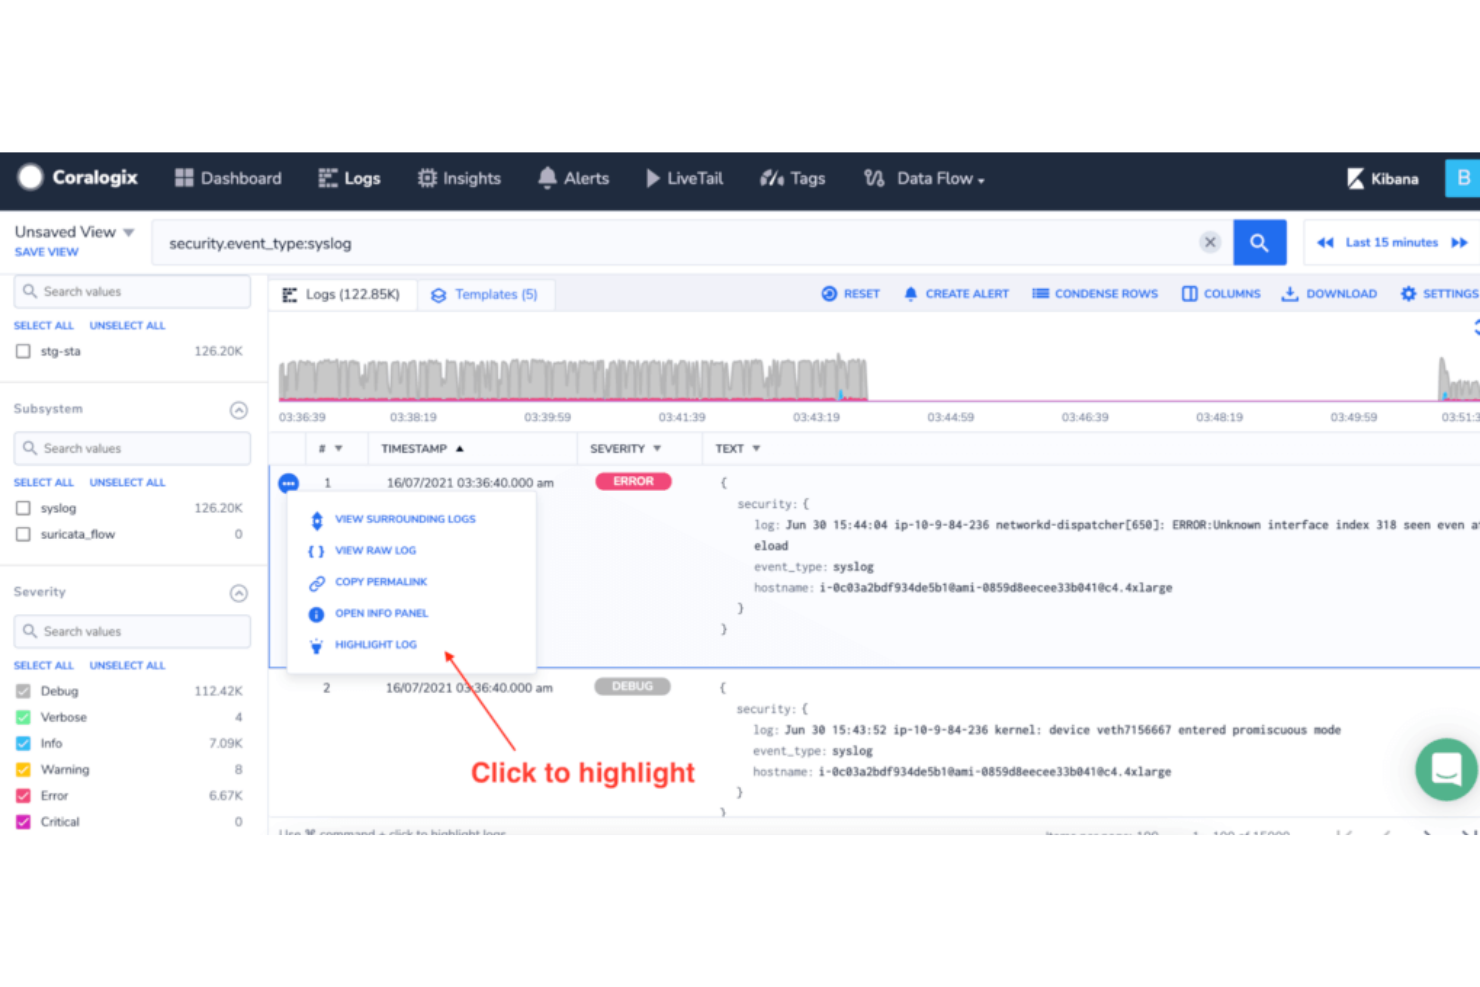
Coralogix erbjuder en specialiserad plattform för logghantering, med fokus på realtidsdetektering av avvikelser i omfattande loggar. Verktyget säkerställer snabba insatser genom att möjliggöra snabb upptäckt och identifiering av oregelbundna mönster, vilket passar perfekt med dess rykte för exceptionell detektering av loggavvikelser.
Varför jag valde Coralogix:
När jag sökte efter framstående verktyg för logghantering drogs jag till Coralogix på grund av dess tydliga fokus på realtidsdetektering av avvikelser. Genom att jämföra och bedöma olika verktyg kom jag fram till att Coralogix utmärker sig eftersom det inte bara handlar om att spåra loggar, utan om att förstå dem i realtid. Detta befäste min uppfattning att det är 'Bäst för realtidsdetektering av loggavvikelser.'
Utmärkande funktioner och integrationer:
Kärnan i Coralogix funktioner utgörs av funktioner som ML-drivet avvikelsedetektering, omedelbara visualiseringar och varningsmekanismer som säkerställer snabba svar. När det gäller integrationer fungerar Coralogix väl med plattformar som Kubernetes, AWS och Slack, vilket ytterligare förbättrar dess realtidsbaserade svarsförmåga.
Pros and Cons
Pros:
- Effektiv ML-driven avvikelsedetektering
- Omfattande visualisering underlättar tolkningen av loggar
- Stark integration med populära plattformar förbättrar realtidsfunktionerna
Cons:
- Gränssnittet kan upplevas som komplext för nybörjare
- Större datamängder kan kräva mer resurser för bearbetning
- Detaljerade funktioner kan innebära en inlärningskurva
Bäst för övervakning av molnbaserad infrastruktur
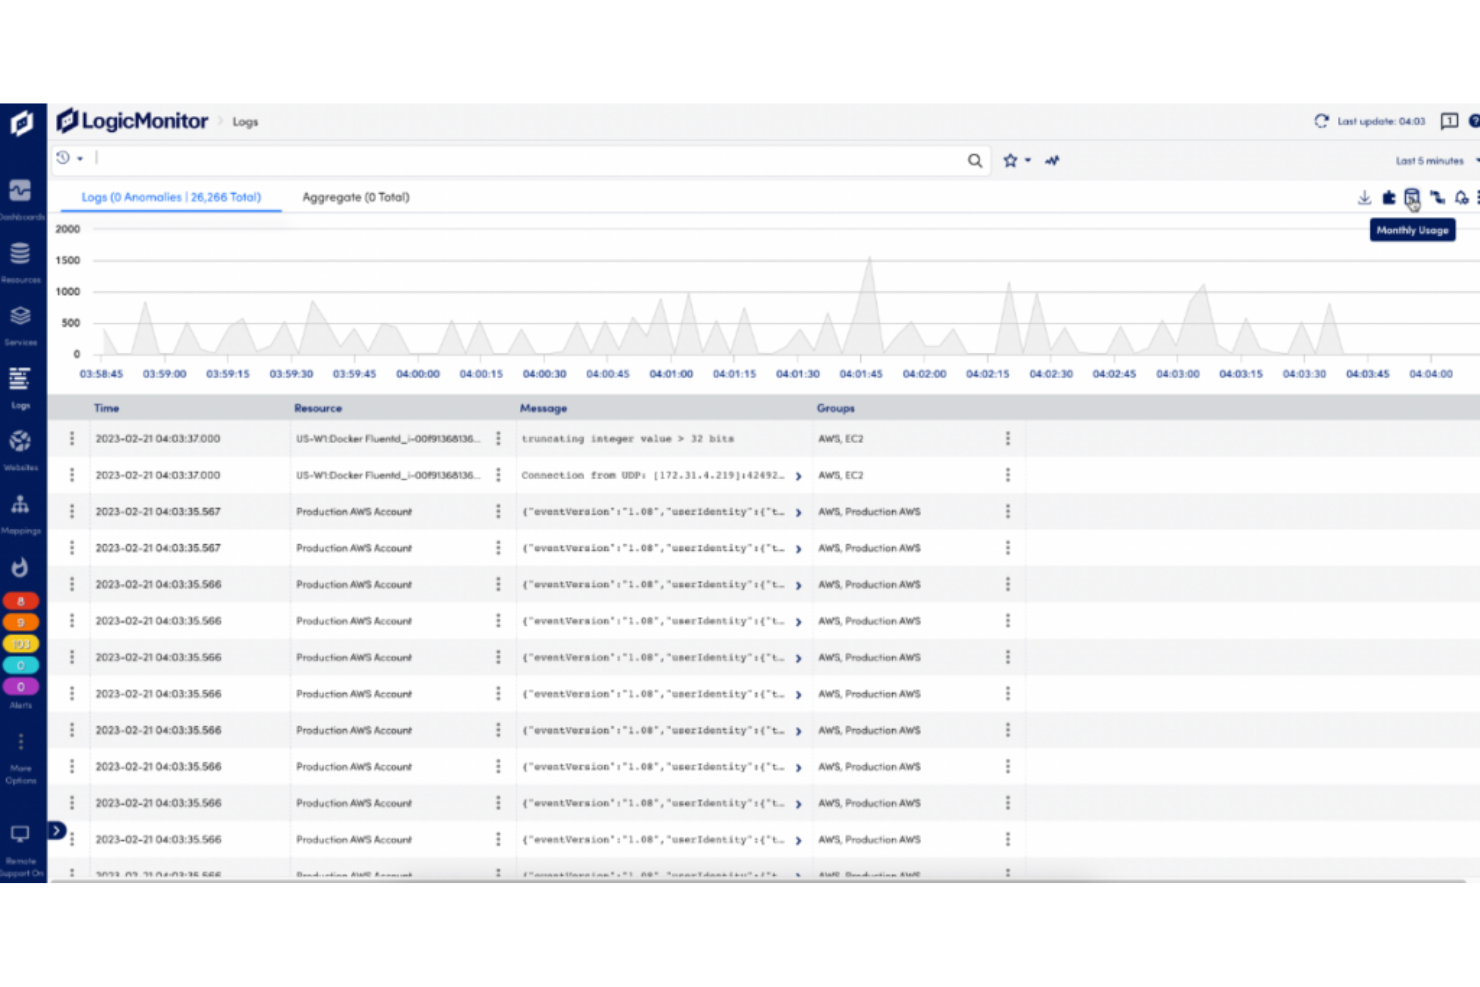
LogicMonitor utmärker sig som en heltäckande SaaS-baserad plattform för prestandaövervakning. Verktyget är utformat för moderna IT-miljöer och går på djupet i moln-, hybrid- och lokala infrastrukturer, vilket ger detaljerade insikter och aktuella aviseringar.
Varför jag valde LogicMonitor:
Att hitta ett verktyg som täcker hela bredden av IT-infrastrukturer krävde noggrann bedömning. LogicMonitor hamnade konsekvent högst på min lista när jag jämförde olika plattformar, tack vare dess specialiserade fokus på molninfrastrukturer. Med tanke på det växande beroendet av molnlösningar är jag övertygad om att LogicMonitor med rätta är 'Bäst för övervakning av molnbaserad infrastruktur.'
Utmärkande funktioner och integrationer:
Viktiga funktioner i LogicMonitor omfattar automatisk enhetsidentifiering, vilket förenklar konfigurationsprocessen, samt prognostisk analys som ger prognoser baserade på historiska data. När det gäller integrationer erbjuder LogicMonitor anslutningar till populära plattformar som ServiceNow, Slack och Puppet, vilket effektiviserar informationsflödet och förbättrar samarbetet inom IT-team.
Pros and Cons
Pros:
- Heltäckande stöd för moln-, hybrid- och lokala infrastrukturer
- Robusta verktyg för automatisk identifiering och prognoser
- Omfattande bibliotek med integrationer till ledande IT-verktyg
Cons:
- Gränssnittet kan verka komplext för nybörjare
- Prisstrukturen kan vara förvirrande för vissa användare
- Kräver inledande konfiguration för anpassad övervakning
Bäst för utvecklarcentrerade insikter
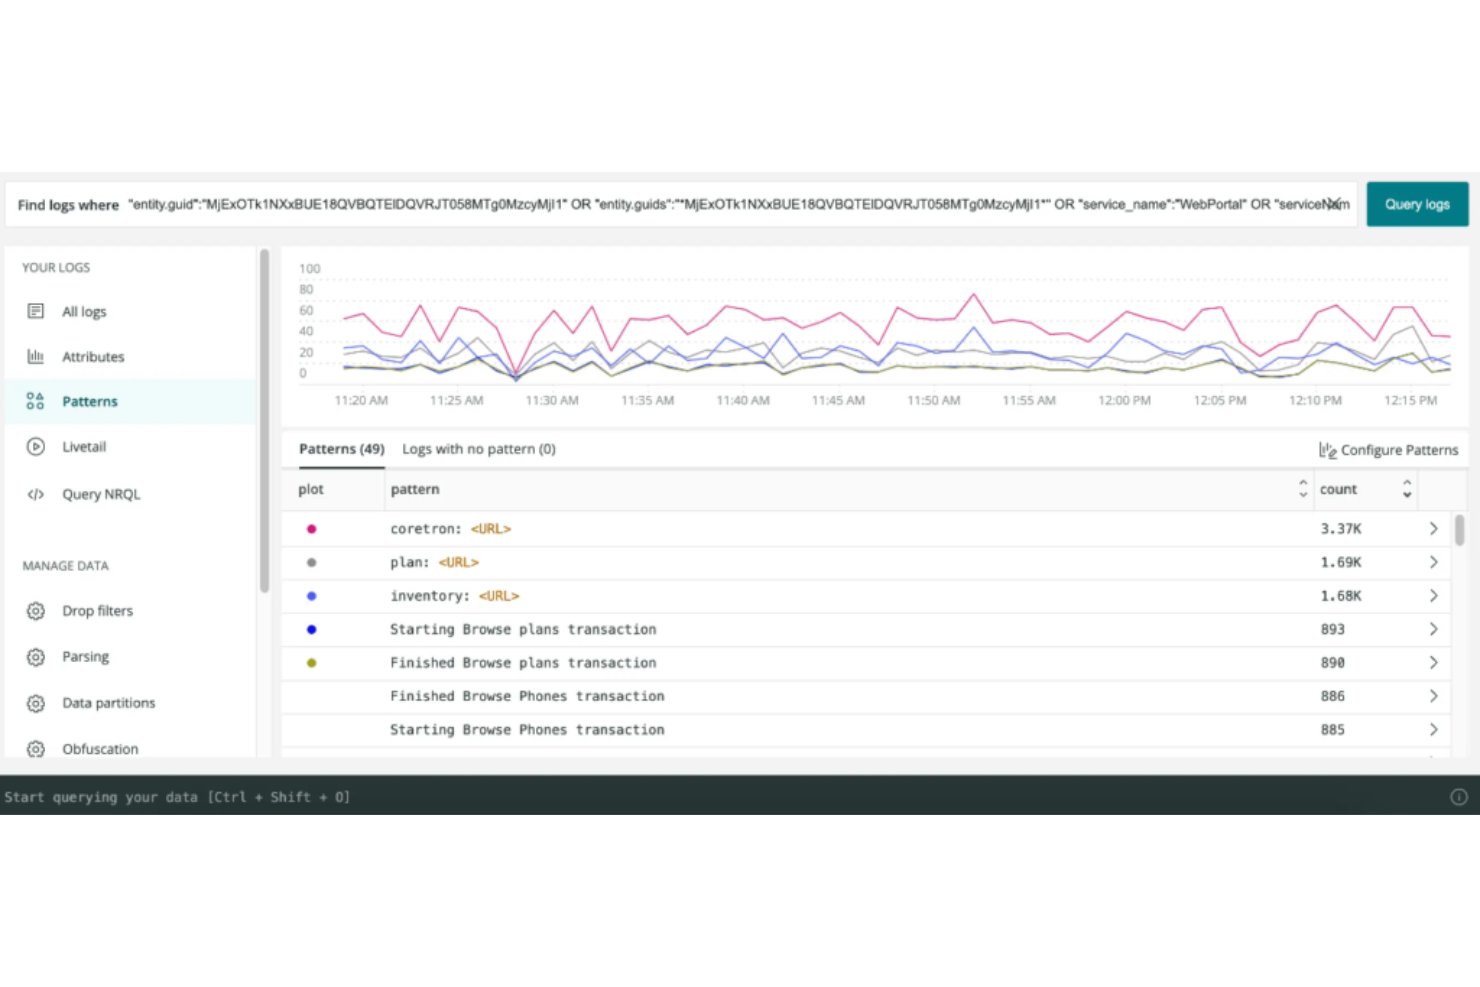
New Relic har etablerat sig som en branschledande plattform för hantering av applikationsprestanda, med fokus på att ge team insikter i programvarans prestanda och beteende.
Varför jag valde New Relic:
New Relic var ett självklart val när jag skulle välja ett verktyg som erbjuder insikter anpassade för utvecklare. Det utmärkte sig genom sin utvecklarfokuserade telemetridata och detaljnivån i sina insikter. Sättet som plattformen förser utvecklare med de verktyg och data de behöver, så att de kan fatta välgrundade beslut, övertygade mig om att det verkligen är 'bäst för utvecklarcentrerade insikter.'
Framstående funktioner och integrationer:
Övervakning av applikationer i realtid utgör kärnan i New Relics erbjudande och ger en tydlig bild av hur applikationer beter sig och presterar. Plattformen har dessutom funktioner som distribuerad spårning och felspårning, vilket säkerställer att utvecklare kan lokalisera problem exakt. När det gäller integrationer ansluter New Relic väl till plattformar som AWS, Azure och Google Cloud, samt till samarbetsverktyg som Slack och Jira.
Pros and Cons
Pros:
- Övervakning i realtid ger uppdaterade insikter
- Omfattande integrationer med molnplattformar och verktyg för teamsamarbete
- Utvecklarfokuserade funktioner möjliggör exakt felsökning
Cons:
- Kan innebära en inlärningskurva för nybörjare
- Anpassad instrumentering kan vara komplex
- Prissättningen kan vara avskräckande för mindre team

Sumo Logic
Bäst för funktioner inom kontinuerlig intelligens
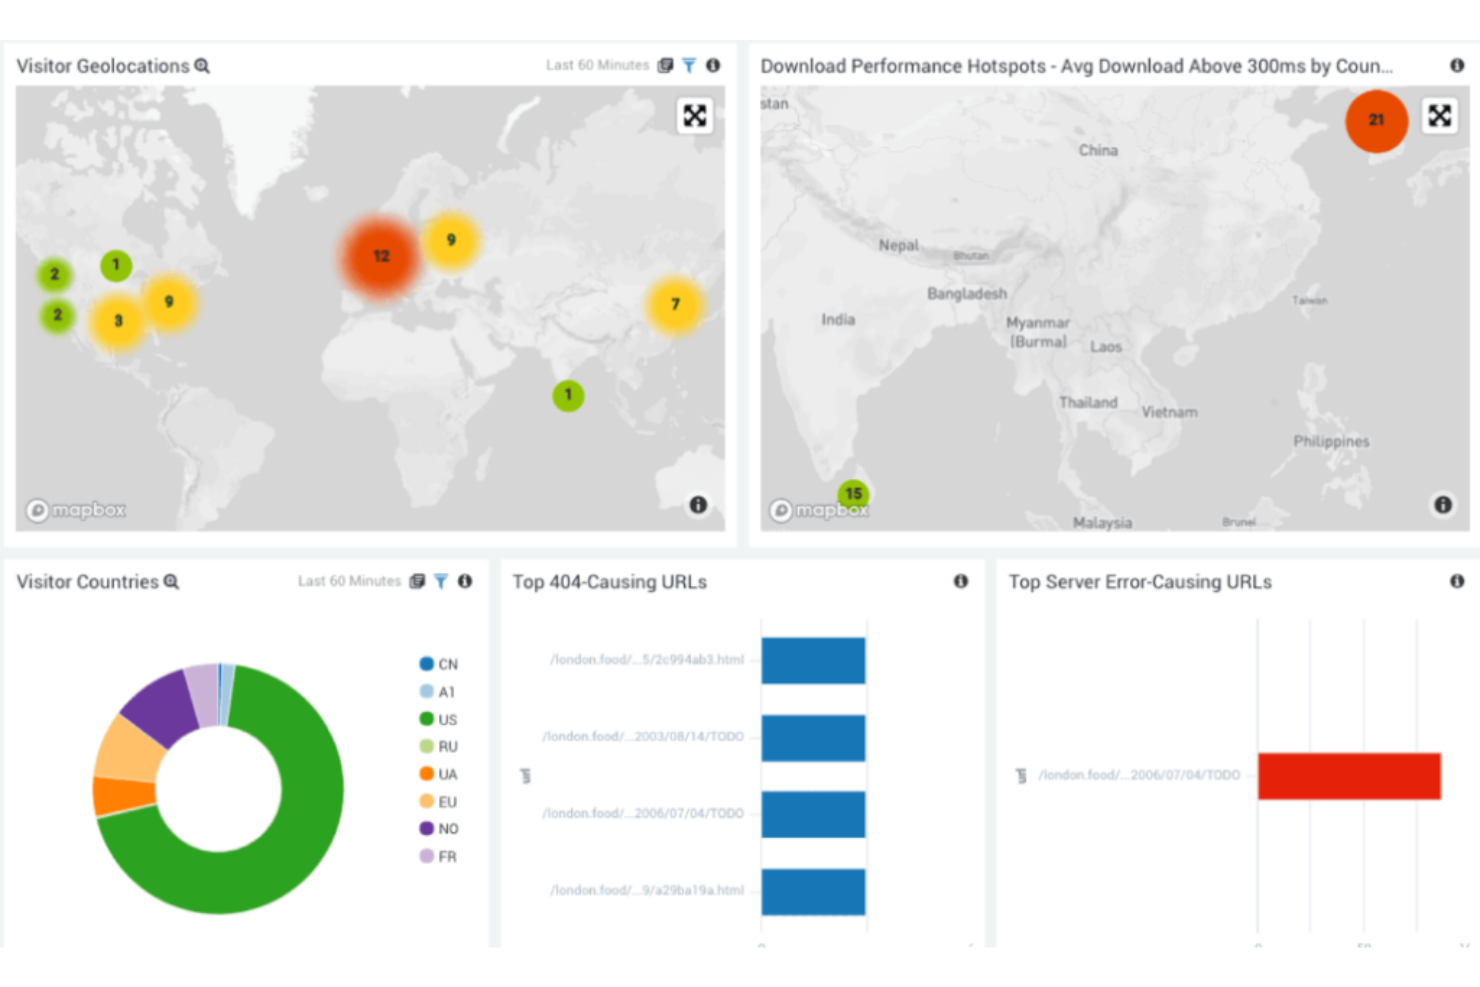
Sumo Logic är en molnbaserad plattform för dataanalys. Den ger insikter som hjälper team att vara proaktiva och responsiva i dynamiska digitala miljöer. Den är erkänd som 'Bäst för kontinuerlig intelligens.'
Varför jag valde Sumo Logic:
När jag valde ett verktyg med oöverträffade funktioner för kontinuerlig intelligens var Sumo Logic en tydlig föregångare. Dess unika förhållningssätt till analys, i kombination med engagemanget för insikter i realtid, gör att det utmärker sig på en konkurrensutsatt marknad. Jag anser att Sumo Logic förkroppsligar det som 'Bäst för funktioner inom kontinuerlig intelligens' bör erbjuda, med sin förmåga att ge team de verktyg som krävs för att navigera i ett ständigt föränderligt digitalt landskap.
Utmärkande funktioner och integrationer:
Centralt i Sumo Logics erbjudande finns instrumentpaneler i realtid som säkerställer att teamen har en aktuell bild av sitt datalandskap. Funktionerna för logghantering och moln-SIEM ger också organisationer möjlighet att upprätthålla en robust säkerhetsnivå. När det gäller integrationer ansluter Sumo Logic till plattformar som AWS, Kubernetes och Terraform samt till olika verktyg för incidenthantering.
Pros and Cons
Pros:
- Instrumentpaneler i realtid ger en kontinuerlig överblick över datadynamiken
- Omfattande integration med molnplattformar och verktyg för incidenthantering
- Molnbaserad arkitektur säkerställer skalbarhet och flexibilitet
Cons:
- Kan vara överväldigande för användare som inte är bekanta med avancerad analys
- Vissa användare kan önska mer detaljerad kontroll över datatolkningen
- Frågespråket kräver en inlärningskurva för den som är ny på plattformen
Andra verktyg för logganalys
Nedan finns en lista över ytterligare verktyg för logganalys som jag tog med på kortlistan men som inte hamnade bland de tio bästa. De är definitivt värda att undersöka.
- IBM Instana
Bäst för applikationsinsikter från början till slut
- Splunk Enterprises
Bäst för storskalig dataanalys
- Logz.io
Bäst för logghantering med öppen källkod
- Mezmo Log Analysis
Bäst för anpassningsbar visualisering av loggdata
- LogPoint
Bäst för integrering av hotunderrättelser
- Site24x7
Bäst för omfattande webbplatsövervakning


Så utvärderar jag verktyg för logganalys
Jag utvärderar verktyg för logganalys i två lager: grundläggande kriterier – insamling, sökning och aviseringar – som kvalificerar en leverantör, samt särskiljande faktorer som SIEM-funktioner eller AI-baserad anomalidetektering som skiljer de bästa åt.
Grundläggande funktioner (minimikrav för den här listan)
När jag väljer verktyg till min lista poängsätter jag varje verktyg på en skala från 0 (erbjuder inte funktionen) till 5 (utmärker sig inom området) för varje grundläggande funktion som anges nedan. Därefter omvandlar jag verktygets totalpoäng till en procentsats. Varje verktyg måste uppnå en totalpoäng på minst 75% för att övervägas för inkludering.
- Logginsamling & aggregering: Jag kontrollerar hur många källtyper varje verktyg stöder direkt från början, från loggar från molnleverantörer och Kubernetes-kluster till nätverksenheter och utdata från anpassade appar.
- Sök- & frågefunktioner: Snabba och flexibla frågor är viktiga när du letar efter en enda misslyckad begäran bland miljontals poster, så jag utvärderar frågespråkets uttryckskraft och sökhastigheten i stor skala.
- Övervakning & aviseringar i realtid: Jag letar efter konfigurerbara aviseringsvillkor som går längre än statiska tröskelvärden, inklusive möjligheten att dirigera aviseringar till verktyg som PagerDuty eller Slack under pågående incidenter.
- Tolkning & strukturering: Automatisk identifiering av vanliga format som JSON och syslog är en utgångspunkt, men jag utvärderar också hur varje verktyg hanterar anpassade eller röriga loggformat genom grok-mönster eller reguljära uttryck.
- Visualisering & instrumentpaneler: Instrumentpaneler bör låta dig skapa vyer som motsvarar din miljö, till exempel felfrekvenser per mikrotjänst eller fördröjning per region, med möjlighet att gå ned på detaljnivå till underliggande logghändelser.
- Loggbevarande & lagringshantering: Jag utvärderar om verktyget erbjuder lagring i olika nivåer och konfigurerbara bevarandepolicyer som balanserar långsiktiga efterlevnadsbehov mot den dagliga frågeprestandan.
När jag har en lista över verktyg som uppfyller dessa kriterier överväger jag vad som skiljer varje plattform från de andra.
Särskiljande faktorer (vad som skiljer leverantörerna åt)
Så här jämför jag olika leverantörer:
Utmärkande funktioner
AI-driven anomalidetektering är en viktig särskiljande faktor – verktyg som Datadog och Elastic erbjuder ML-modeller som flaggar ovanliga mönster innan du ens skriver en fråga. Jag utvärderar också om en plattform korrelerar loggar med mätvärden och spårningar, vilket påskyndar orsaksanalysen under avbrott som omfattar flera tjänster. För säkerhetsinriktade team gör inbyggda SIEM-funktioner det möjligt för SOC-analytiker att köra hotdetektering direkt från samma loggdata, vilket eliminerar behovet av en separat plattform.
Mer än funktioner
Prissättningsmodellen spelar stor roll här. Loggvolymer kan öka oförutsägbart under incidenter, så jag tittar på hur varje leverantör hanterar överskridna volymer och om de erbjuder rabatter vid åtaganden eller gränser för insamling. Efterlevnadscertifieringar som SOC 2 och HIPAA-beredskap väger också tungt för team i reglerade miljöer. Jag utvärderar integrationsdjupet med OpenTelemetry och verktyg som Terraform, eftersom en loggplattform som passar in i din befintliga teknikmiljö sparar betydande tid vid introduktion och migrering.
Så väljer du ett verktyg för logganalys
Det är lätt att fastna i långa funktionslistor och komplexa prisstrukturer. För att hjälpa dig att hålla fokus när du arbetar dig igenom din unika process för programvaruval följer här en checklista över faktorer att tänka på:
| Faktor | Vad du bör tänka på |
|---|---|
| Skalbarhet | Kan verktyget växa med dina behov? Kontrollera om det kan hantera ökande datamängder och fler användare utan försämrad prestanda. |
| Integrationer | Ansluter det till dina befintliga system? Säkerställ att det stöder API:er eller inbyggda integrationer med verktyg som du redan använder. |
| Anpassningsbarhet | Kan du anpassa instrumentpaneler och rapporter efter ditt arbetsflöde? Leta efter verktyg som erbjuder flexibla konfigurationsalternativ. |
| Användarvänlighet | Är gränssnittet intuitivt för ditt team? Undvik verktyg som kräver omfattande utbildning eller har en brant inlärningskurva. |
| Implementering och introduktion | Hur snabbt kan du komma igång? Kontrollera om leverantören erbjuder support, utbildningsmaterial och en tydlig installationsprocess för att minimera driftstopp. |
| Kostnad | Hur stämmer prissättningen överens med din budget? Leta efter transparenta prismodeller och ta reda på eventuella extra kostnader för ytterligare funktioner eller användare. |
| Säkerhetsåtgärder | Hur skyddar verktyget dina data? Kontrollera krypteringsstandarder, åtkomstkontroller och efterlevnad av dataskyddsbestämmelser. |
| Supportens tillgänglighet | När kan du nå supporten? Säkerställ att du har tillgång till hjälp i rätt tid, antingen genom support dygnet runt eller en särskild kundansvarig för brådskande ärenden. |
Vad är ett verktyg för logganalys?
Logganalysverktyg är specialiserad programvara som är utformad för att analysera och tolka stora mängder maskingenererade loggdata. Dessa verktyg hjälper till att identifiera mönster, felsöka systemproblem och upptäcka värdefulla insikter från datakällor som servrar, applikationer och nätverksenheter. De används vanligtvis av IT-specialister, systemadministratörer och säkerhetsexperter och är avgörande för att säkerställa systemens drifttid, förbättra prestandan och skydda mot potentiella säkerhetshot.
Funktioner
Håll utkik efter följande viktiga funktioner när du väljer logganalysverktyg:
- Realtidsövervakning: Ger omedelbar insyn i systemets prestanda, vilket möjliggör snabb upptäckt och hantering av problem.
- Datavisualisering: Erbjuder grafiska representationer av loggdata, vilket gör det enklare att tolka och analysera trender.
- Sökning och filtrering: Gör det möjligt för användare att snabbt hitta specifika loggposter med hjälp av nyckelord eller kriterier, vilket effektiviserar felsökningen.
- Varningsfunktioner: Skickar aviseringar om fördefinierade händelser eller avvikelser och hjälper användarna att snabbt åtgärda problem.
- Integreringsstöd: Ansluter till befintlig programvara och befintliga system, vilket säkerställer ett smidigt dataflöde och utökad funktionalitet.
- Anpassningsbara instrumentpaneler: Gör det möjligt för användare att anpassa vyer och rapporter efter sina unika arbetsflöden och preferenser.
- Säkerhetsskydd: Skyddar känsliga loggdata genom kryptering och åtkomstkontroller och säkerställer efterlevnad av dataskyddsstandarder.
- Skalbarhet: Hanterar växande datamängder och användarantal utan försämrad prestanda och stöder företagets tillväxt.
- Maskininlärningsanalys: Använder AI för att identifiera mönster och förutse potentiella problem, vilket förbättrar proaktiv systemhantering.
- Användarvänligt gränssnitt: Säkerställer enkel användning, minskar inlärningskurvan och underlättar snabb användning av teammedlemmar.
Fördelar
Implementering av logganalysverktyg ger flera fördelar för ditt team och ditt företag. Här är några av de fördelar du kan se fram emot:
- Förbättrad felsökning: Identifierar och löser snabbt problem med realtidsövervakning och sökfunktioner.
- Förbättrad säkerhet: Skyddar dina data med säkerhetsskydd och varningsfunktioner som meddelar dig om misstänkt aktivitet.
- Operativ effektivitet: Ökar produktiviteten genom att minska tiden som läggs på manuell logganalys med hjälp av automatisering och maskininlärningsanalys.
- Välgrundat beslutsfattande: Ger insikter genom datavisualisering och hjälper dig att fatta bättre strategiska beslut.
- Stöd för skalbarhet: Växer i takt med företagets behov och hanterar ökade datamängder och användarkrav.
- Integrering av anpassade arbetsflöden: Passar smidigt in i din befintliga verksamhet med integreringsstöd och anpassningsbara instrumentpaneler.
- Proaktiv hantering: Förutser potentiella problem med hjälp av maskininlärning, så att team kan åtgärda dem innan de eskalerar.
Kostnader och priser
Att välja logganalysverktyg kräver en förståelse för de olika prismodeller och abonnemang som finns tillgängliga. Kostnaderna varierar beroende på funktioner, teamets storlek, tillägg och annat. Tabellen nedan sammanfattar vanliga abonnemang, deras genomsnittliga priser och typiska funktioner som ingår i lösningar för logganalysverktyg:
Jämförelsetabell över abonnemang för logganalysverktyg
| Abonnemangstyp | Genomsnittligt pris | Vanliga funktioner |
|---|---|---|
| Gratisabonnemang | $0 | Grundläggande datainsamling, begränsad lagring och support från communityn. |
| Personligt abonnemang | $5-$25/användare/månad | Realtidsövervakning, grundläggande varningar och begränsade integreringar. |
| Företagsabonnemang | $50-$150/användare/månad | Avancerad analys, anpassningsbara instrumentpaneler och utökad support. |
| Enterprise-abonnemang | $200+/användare/månad | Fullständiga integreringsfunktioner, dedikerad kundansvarig och omfattande säkerhetsfunktioner. |
Vanliga frågor om logganalysverktyg
Här är några svar på vanliga frågor om logganalysverktyg:
Hur hanterar logganalysverktyg data från flera källor?
Logganalysverktyg samlar in data från olika källor, till exempel servrar, applikationer och nätverksenheter. De samlar denna data på en centraliserad plattform, så att du kan visa och analysera den på ett och samma ställe. Denna konsolidering hjälper till att identifiera mönster och samband mellan olika system.
Vilken typ av aviseringar kan jag konfigurera med logganalysverktyg?
Med logganalysverktyg kan du konfigurera aviseringar för specifika händelser eller avvikelser i dina data. Du kan anpassa dessa aviseringar utifrån tröskelvärden, mönster eller specifika loggposter. Detta hjälper ditt team att snabbt reagera på potentiella problem, minimera driftstopp och upprätthålla systemets tillförlitlighet.
Kan logganalysverktyg integreras med befintliga system?
Ja, de flesta logganalysverktyg erbjuder integrationsmöjligheter med populära system och applikationer. De tillhandahåller ofta API:er eller färdiga anslutningar för sömlös integration med din befintliga IT-infrastruktur. Detta säkerställer att du kan fortsätta använda dina nuvarande system samtidigt som du drar nytta av förbättrad logganalys.
Hur lång är inlärningskurvan för att använda logganalysverktyg?
Inlärningskurvan kan variera beroende på verktygets komplexitet och hur bekant ditt team är med liknande programvara. Många verktyg erbjuder användarvänliga gränssnitt och omfattande dokumentation för att underlätta inlärningsprocessen. Utbildningsresurser som guider och webbseminarier finns också ofta tillgängliga för att hjälpa ditt team att snabbt komma igång.
Finns det några skalbarhetsproblem med logganalysverktyg?
Skalbarhet är en viktig faktor att ta hänsyn till, och många verktyg är utformade för att hantera ökande datamängder och fler användare. De kan skalas upp för att möta dina växande behov utan prestandaproblem. Det är viktigt att utvärdera varje verktygs skalbarhetsfunktioner för att säkerställa att det motsvarar dina framtida krav.
Finns det några kostnadsfria logganalysverktyg?
Ja, flera verktyg erbjuder kostnadsfria versioner eller lösningar med öppen källkod, till exempel alternativ till Sumo Logic. “Elastic Stack” erbjuder en kostnadsfri nivå, och det finns andra lösningar med öppen källkod, som “Logstash” och “Graylog”, som erbjuder robusta logganalysfunktioner utan någon initial kostnad. Kostnadsfria versioner kan dock ha begränsningar när det gäller funktioner, datamängd eller skalbarhet.
Vad händer härnäst:
Om du håller på att undersöka logganalysverktyg kan du kontakta en SoftwareSelect-rådgivare för kostnadsfria rekommendationer.
Du fyller i ett formulär och har ett kort samtal där de går igenom detaljerna kring dina behov. Därefter får du en kortlista med programvara att utvärdera. De hjälper dig även genom hela köpprocessen, inklusive prisförhandlingar.