

De 10 bästa programvarorna för loggövervakning

10 Bästa programvaran för loggövervakning – kortlista


Att hantera loggar kan vara en huvudvärk för alla teknikexperter. Du måste hålla systemen säkra och se till att de fungerar smidigt, men att gå igenom oändliga loggar är tidskrävande. Programvara för loggövervakning kan vara lösningen och ger dig möjlighet att hålla koll på allt utan besväret.
Enligt min erfarenhet är det avgörande att hitta rätt verktyg. Jag har testat och granskat många alternativ och fokuserat på dem som verkligen gör skillnad. Jag delar mina bästa val med dig och ger insikter om deras funktioner och fördelar.
Du får en opartisk och väl underbyggd genomgång av de bästa alternativen på marknaden. När du har läst klart vet du vilken programvara för loggövervakning som passar dina behov och kan hjälpa ditt team att arbeta effektivare.
Varför du kan lita på våra programvarurekommendationer
Vårt team har testat och recenserat programvara sedan 2012. Som teknikledare själva vet vi hur svårt — och viktigt — det är att välja rätt programvara.
För den här guiden utvärderade vi verktyg genom praktisk testning och oberoende research, och betygsatte verktygen enligt våra urvalskriterier.
Våra recensioner speglar vårt mänskliga redaktionella omdöme, inte ett säljbudskap.
Expertgranskare:
Sammanfattning: bästa programvaran för loggövervakning
| Tool | Best For | Trial Info | Price | ||
|---|---|---|---|---|---|
| 1 | Bäst för korrelation mellan loggar och spårningar | Kostnadsfri plan + kostnadsfri provperiod + kostnadsfri demo tillgänglig | Från $26/månad (faktureras årligen) | Website | |
| 2 | Bäst för centraliserad logghantering | 30 dagars kostnadsfri provperiod + kostnadsfri demo | Pris på begäran | Website | |
| 3 | Bäst för omfattande övervakning av IT-infrastruktur | Gratisplan och kostnadsfri demo finns tillgängliga | Från $20/användare/månad (faktureras årsvis) | Website | |
| 4 | Bäst för molnbaserad loggning | 30 dagars kostnadsfri provperiod | Från $10/användare/månad (debiteras årsvis) | Website | |
| 5 | Bäst för heltäckande insyn | Not available | Från $12/användare/månad (faktureras årsvis) + $50 grundavgift per månad | Website | |
| 6 | Bäst för datadrivna insikter | Not available | Från $15/user/month (minst 10 platser, faktureras årligen) | Website | |
| 7 | Bäst för djupgående hantering av händelseloggar | 30 dagars kostnadsfri provperiod tillgänglig | Från $29/användare/månad (faktureras årsvis) | Website | |
| 8 | Bäst för skalbar hantering av loggdata | Not available | Från $8/användare/månad (faktureras årsvis) | Website | |
| 9 | Bäst för logganalys med öppen källkod | Gratis provperiod tillgänglig + gratis demo | Från $21/användare/månad (min 4 platser, faktureras årligen) | Website | |
| 10 | Bäst för centraliserad loggning | 14 dagars kostnadsfri provperiod | Från $14/user/month (minst 3 platser, faktureras årsvis) | Website |
Recensioner av den bästa programvaran för loggövervakning

Sentry
Bäst för korrelation mellan loggar och spårningar
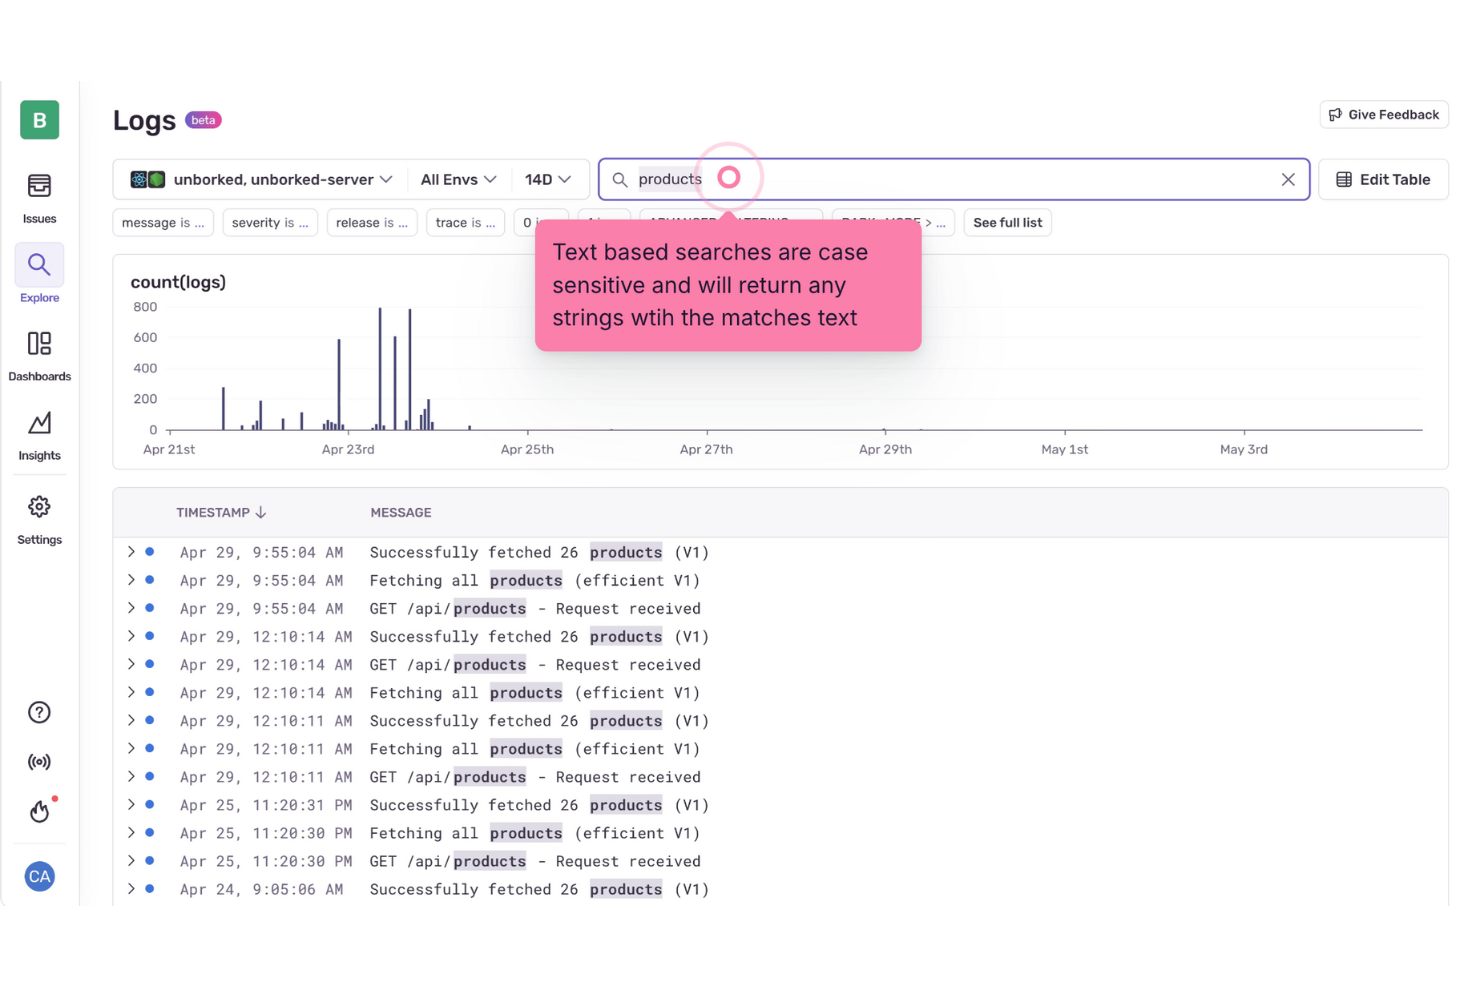
Sentry är utformat för utvecklare och team som söker en heltäckande lösning för loggövervakning och felspårning. Genom att integrera strukturerade loggar med prestandaspårningar ger Sentry dig de insikter du behöver för att snabbt identifiera och lösa problem i dina applikationer. Oavsett om du hanterar loopar för nya försök eller tysta fel erbjuder Sentry ett smidigt sätt att spåra och analysera loggar i sitt sammanhang och hantera de unika utmaningar som programvaruutvecklingsteam möter.
Därför valde jag Sentry
Jag valde Sentry för dess förmåga att koppla strukturerade loggar till spårningar, vilket ger en tydlig bild av problem med applikationernas prestanda. Med den här funktionen kan du upptäcka loopar för nya försök och tysta fel som annars kanske förblir oupptäckta. Dessutom meddelar Sentrys loggbaserade aviseringar dig om mönster och avvikelser i realtid, vilket hjälper dig att ligga steget före potentiella problem. Dessa funktioner gör det till ett värdefullt verktyg för alla team som fokuserar på proaktiv loggövervakning och fellösning.
Sentrys viktigaste funktioner
Utöver korrelation mellan loggar och spårningar erbjuder Sentry:
- Loggaggregering: Kopplar samman relaterade loggar med fel och ger en samlad bild av problemen, vilket underlättar snabbare diagnos.
- Strukturerad loggning: Gör det enkelt att söka i och filtrera loggar efter metadata, till exempel kund-ID:n, för att hitta specifika problem.
- Integration med andra verktyg för observerbarhet: Fungerar smidigt med olika plattformar, vilket minskar behovet av att växla mellan olika sammanhang under felsökning.
Sentrys integrationer
Integrationerna omfattar GitHub, Slack, Jira, Bitbucket, GitLab, Trello, Datadog, PagerDuty, Microsoft Teams och AWS Lambda.
Pros and Cons
Pros:
- Loggar länkas direkt till spårningar för snabbare analys av grundorsaken
- Minskar tiden som läggs på att växla mellan separata verktyg
- Hjälpsamt vid felsökning av distribuerade system och mikrotjänster
Cons:
- Alla integrationer är inte tillgängliga direkt, utan vissa förlitar sig på API:er från tredje part
- Begränsade aviseringar och insikter om applikationer i abonnemang på lägre nivåer
New Product Updates from Sentry

Sentry Expands Seer Agent With API Actions and External Telemetry
Seer Agent can now create and manage Sentry assets via the API and ingest Datadog and Google Cloud Platform telemetry through Seer Connectors to improve diagnosis. For more information, visit Sentry's official site.
 .

Bäst för centraliserad logghantering
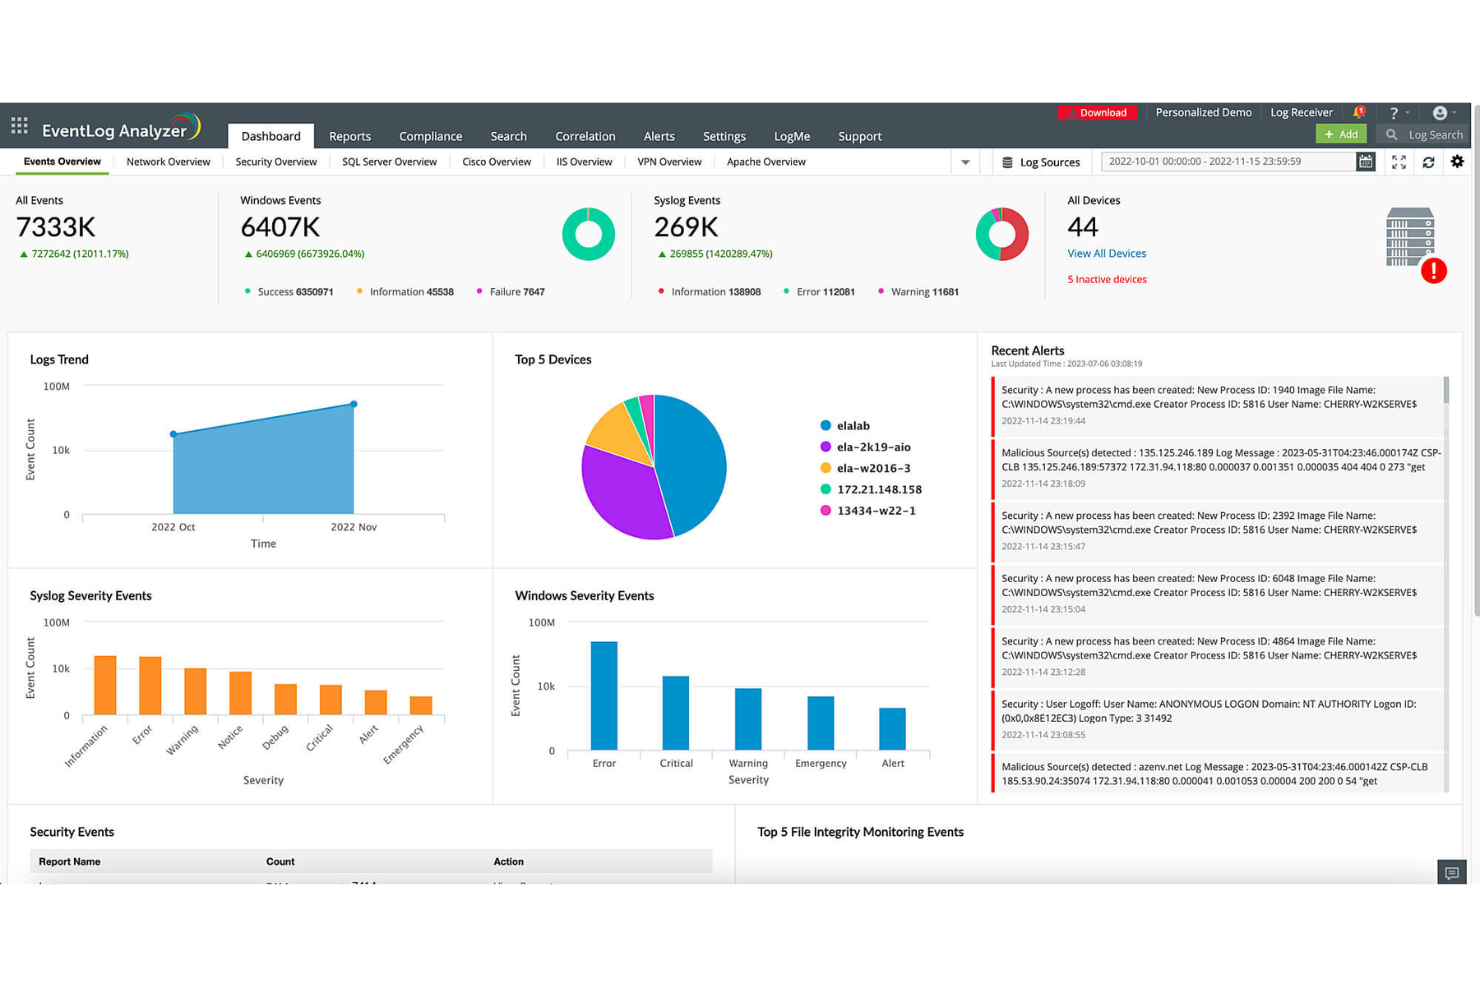
ManageEngine EventLog Analyzer är en omfattande lösning för logghantering och IT-efterlevnad som är utformad för att hjälpa organisationer att övervaka, hantera och analysera händelseloggar från olika källor.
Varför jag valde ManageEngine EventLog Analyzer: Den har funktioner för säkerhetsrevision i realtid och incidenthantering. Detta gör det möjligt för organisationer att effektivt identifiera och prioritera säkerhetshot med hög risk. Programvaran har omfattande funktioner för logghantering, inklusive insamling, tolkning och analys av loggar från olika källor såsom Windows, Unix och nätverksenheter. Denna centraliserade logghantering ger bättre insyn i säkerhetshändelser i nätverket, vilket gör det enklare att upptäcka och reagera på hot.
Framstående funktioner & integrationer:
Viktiga funktioner omfattar övervakning i realtid, logginsamling, applikationsrevision, rapportering och analys, efterlevnadshantering samt avancerad hotanalys som förbättrar säkerheten genom att identifiera hot från skadliga URL:er, IP-adresser och domäner och prioritera åtgärder utifrån ryktespoäng. Integrationer omfattar ADAudit Plus, Firewall Analyzer, SharePoint Manager Plus, M365 Security Plus, Cloud Security Plus, DataSecurity Plus, FileAnalysis, OpManager Plus och NetFlow Analyzer.
Pros and Cons
Pros:
- Detaljerade och anpassningsbara rapporteringsalternativ
- Djupgående granskningsfunktioner
- Omfattande funktioner för logghantering
Cons:
- Vissa användare upplever att den första konfigurationen är komplex
- Potentiella prestandafördröjningar vid hantering av stora mängder loggdata

Nagios
Bäst för omfattande övervakning av IT-infrastruktur
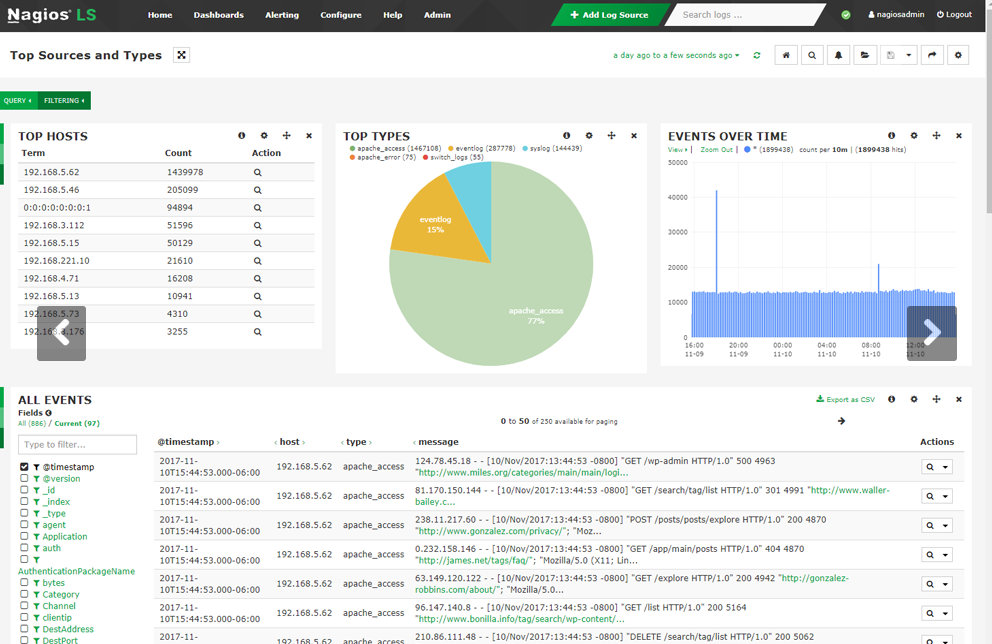
Nagios är ett välkänt övervakningssystem som är inriktat på att övervaka ett brett spektrum av IT-infrastrukturkomponenter, från nätverk och system till applikationer. Dess robusthet när det gäller att ge en heltäckande bild av IT-miljöer motsvarar behoven hos företag som kräver omfattande övervakning av IT-infrastruktur.
Varför jag valde Nagios: När jag avgjorde vilket verktyg som skulle läggas till i den här listan fångade Nagios min uppmärksamhet tack vare sin långa historia och dokumenterade erfarenhet inom övervakning. Dess förmåga att ge en omfattande bild av IT-komponenter, samtidigt som det tillhandahåller detaljerade mätvärden, gjorde att det utmärkte sig enligt min bedömning.
Därför anser jag att Nagios är ett övertygande val för dem som prioriterar 'bäst för omfattande övervakning av IT-infrastruktur'.
Utmärkande funktioner & integrationer:
Nagios utmärker sig genom sina funktioner för övervakning och aviseringar i realtid, vilket säkerställer snabba svar på potentiella problem. Plattformen kan dessutom anpassas med många tillgängliga insticksprogram.
När det gäller integrationer samarbetar Nagios smidigt med populära system och verktyg, såsom AWS, Windows, Linux och webbaserade API:er, för att nämna några.
Pros and Cons
Pros:
- Djupgående och omfattande övervakningsfunktioner
- Kan anpassas med ett omfattande utbud av insticksprogram
- Starkt stöd från communityn med ett rikt bibliotek av resurser
Cons:
- Inlärningskurvan kan vara brant för nybörjare
- Vissa integrationer kräver manuell konfiguration
- Gränssnittet kan verka föråldrat jämfört med nyare verktyg

Bäst för molnbaserad loggning
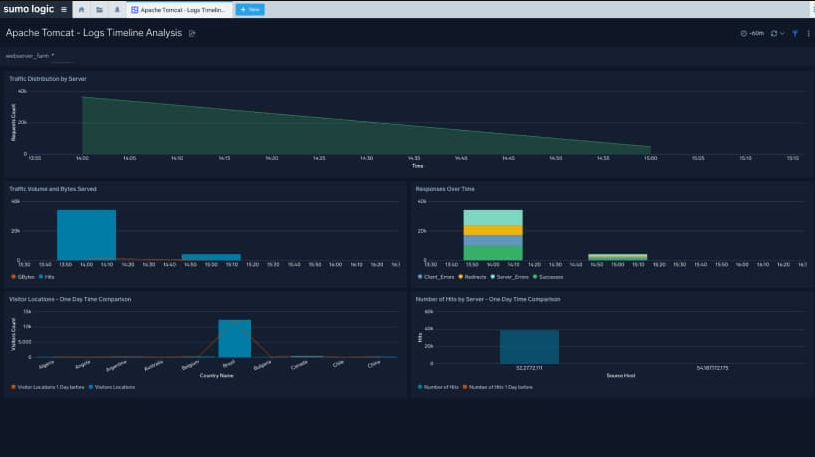
Sumo Logic erbjuder en robust plattform anpassad för analys och visualisering av loggdata i molnmiljöer. Med tanke på dess utformning och funktioner passar den utmärkt för organisationer som övergår till eller huvudsakligen arbetar med molnarkitekturer.
Varför jag valde Sumo Logic: Jag valde Sumo Logic på grund av dess specialiserade fokus på molnbaserad loggning. När jag bedömde och jämförde de tillgängliga verktygen blev det tydligt att Sumo Logic har investerat betydande resurser i att betjäna molncentrerade företag. Med tanke på dess särskilda styrkor inom detta område fastställde jag att det var 'bäst för molnbaserad loggning'.
Utmärkande funktioner och integrationer:
Sumo Logic utmärker sig genom sin dataanalys i realtid, avancerade insikter med maskininlärning och kontinuerliga intelligens för molndrift. Det integreras med populära molnplattformar som AWS, Azure och Google Cloud, vilket säkerställer en enhetlig loggningsupplevelse i olika molnmiljöer.
Pros and Cons
Pros:
- Anpassat för molnbaserad infrastruktur
- Erbjuder avancerade maskininlärningsfunktioner
- Tillhandahåller kontinuerlig intelligens för förbättrad molndrift
Cons:
- Kan vara överdimensionerat för icke-molnbaserade miljöer
- Brantare inlärningskurva för personer som inte är bekanta med molnloggning
- Premiumfunktioner kan öka kostnaderna för större team

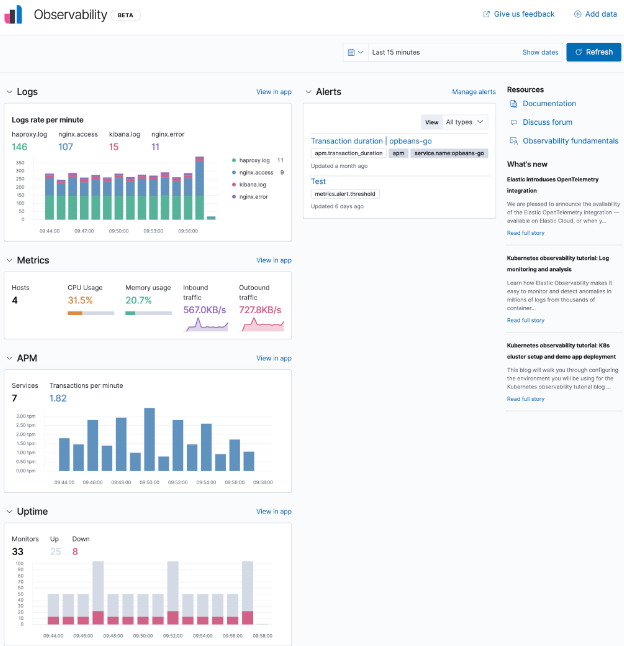
Observerbarhet är en avancerad plattform som har utformats för att ge team en heltäckande bild av hela systemet, från användargränssnittet till backendtjänsterna. Omfattande insikter säkerställer att organisationer kan få en transparent förståelse av varje operativ aspekt.
Varför jag valde observerbarhet: Jag valde observerbarhet tack vare dess oöverträffade förmåga att leverera insyn i hela systemet från början till slut. När jag jämförde och bedömde olika verktyg utmärkte sig observerbarhet genom sin förmåga att ge en 360-gradersvy av alla systemkomponenter. Baserat på dess unika egenskaper och användarfeedback fastställde jag att det var 'bäst för heltäckande insyn'.
Framstående funktioner & integrationer:
Observerbarhet utmärker sig genom funktioner som realtidsanalys, proaktiva aviseringar baserade på systemmätvärden och en användarvänlig instrumentpanel som visualiserar komplexa datamönster. Den integreras smidigt med populära plattformar och tjänster som AWS, Kubernetes och Slack, vilket säkerställer att team förblir uppkopplade och informerade.
Pros and Cons
Pros:
- Ger en heltäckande bild av hela systemet
- Proaktiva aviseringar hjälper till att förebygga potentiella problem
- Användarcentrerad instrumentpanel gör datatolkningen enkel
Cons:
- Kan ha en inlärningskurva för personer som är nya inom plattformar för observerbarhet
- Grundavgifter kan vara ett hinder för mindre team
- Kan kräva ytterligare konfigurationer för specifika integrationer

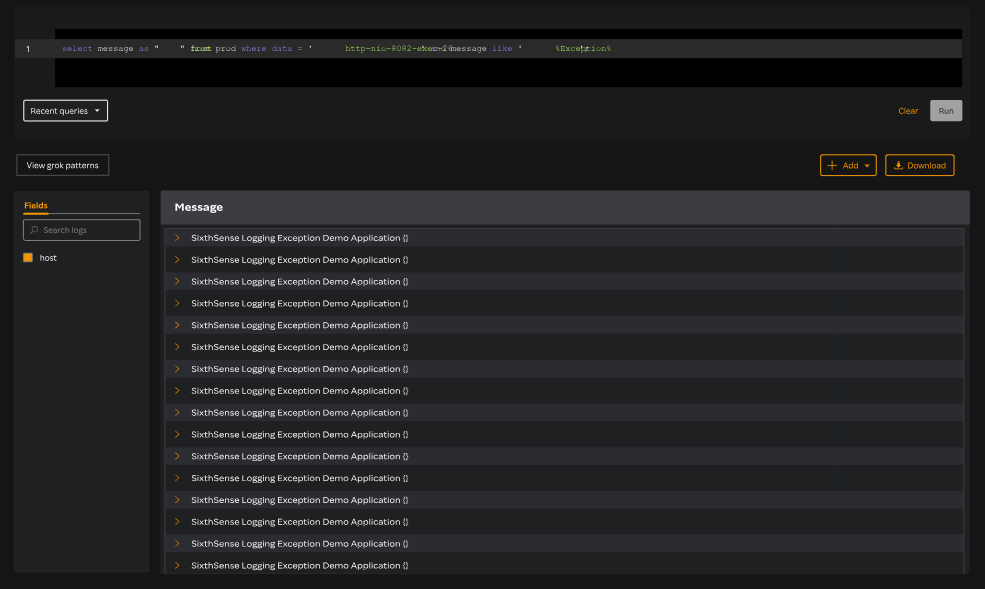
Rakuten Sixthsense är ett loggövervakningsverktyg som utmärker sig genom att presentera användarvänliga insikter från komplexa loggdata. Dess främsta styrka ligger i att skapa tydlighet ur tät information, vilket tilltalar företag som baserar sina strategier på datadrivna beslut.
Varför jag valde Rakuten Sixthsense: Bland loggövervakningsverktygen utmärkte sig Rakuten Sixthsense under min urvalsprocess. Jag bedömde det inte bara utifrån dess tekniska kapacitet, utan också utifrån hur det överbryggar gapet mellan rådata och handlingsbara insikter. Jag anser att det är bäst för datadrivna insikter tack vare dess unika metod att omvandla stora datamängder till lättillgängligt, strategiskt beslutsunderlag.
Utmärkande funktioner och integrationer:
En av Rakuten Sixthsenses mest slående funktioner är dess visuellt orienterade datapresentation, som ger en tydlig bild av mönster och avvikelser. Utöver detta kan dess robusta analysfunktioner upptäcka djupare trender, vilket ger användarna en mer heltäckande förståelse av sina loggdata.
När det gäller integrationer är Rakuten Sixthsense kompatibelt med stora molnplattformar som AWS, Google Cloud och Azure, vilket säkerställer att användarna kan sammanställa data från en mängd olika källor.
Pros and Cons
Pros:
- Tydlig och visuell datapresentation
- Djupgående analysfunktioner
- Kompatibilitet med ledande molnplattformar
Cons:
- Kan kräva tid för nya användare att komma in i verktyget
- Begränsade integrationer utöver större molntjänster
- Startpriset kan avskräcka mindre team

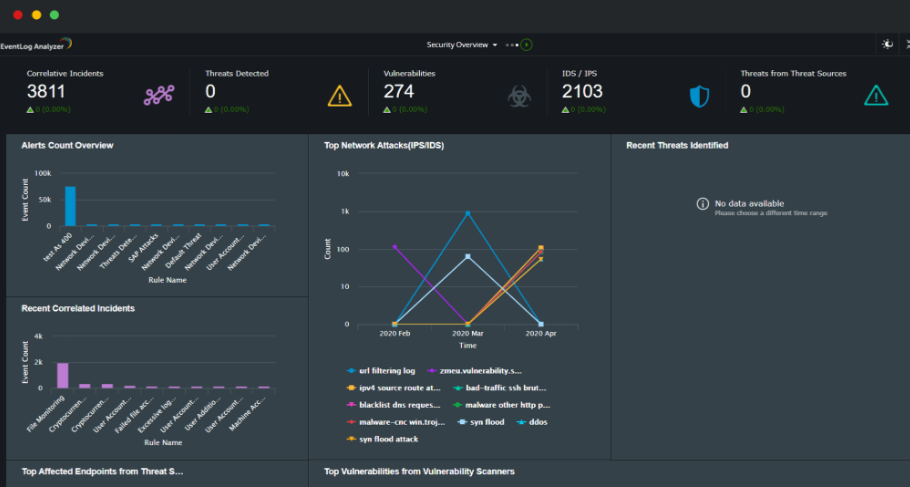
ManageEngine EventLog Analyzer är en omfattande lösning utformad för att tillhandahålla detaljerad analys och hantering av händelseloggar. Dess funktioner sträcker sig från insamling av loggar till kriminalteknisk analys, vilket gör den avgörande för organisationer som prioriterar detaljerad logggranskning.
Varför jag valde ManageEngine EventLog Analyzer: Jag valde ManageEngine EventLog Analyzer efter en grundlig jämförelse och bedömning av dess funktioner gentemot andra plattformar. Det som fick verktyget att sticka ut är dess djupgående logganalys, som ger användarna möjlighet att granska varje detalj i händelseloggarna. Denna omfattande funktion är anledningen till att jag anser att verktyget är 'bäst för djupgående hantering av händelseloggar.'
Framstående funktioner & integrationer:
ManageEngine EventLog Analyzer har funktioner som övervakning av händelseloggar i realtid, efterlevnadsrapportering och spårning av användaraktivitet. Dessutom erbjuder verktyget integrationer med ett brett urval av system, inklusive men inte begränsat till Windows, Linux och olika nätverksenheter, vilket säkerställer att loggar från alla viktiga system kan konsolideras och analyseras.
Pros and Cons
Pros:
- Detaljerade analys- och rapporteringsverktyg för händelseloggar
- Omfattande integrationer med system och plattformar
- Efterlevnadsorienterade funktioner för olika regelverk
Cons:
- Kan innebära en brantare inlärningskurva för nya användare
- Storskaliga distributioner kan kräva ytterligare resurser
- Det kan vara komplicerat att anpassa vissa rapporter

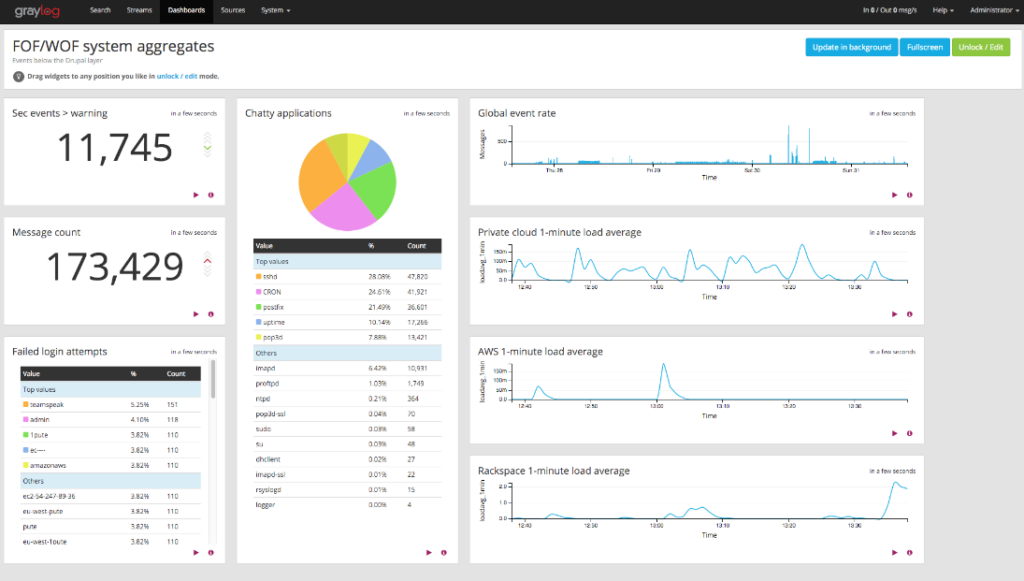
Graylog är en kraftfull plattform med öppen källkod för logghantering som centraliserar, förbättrar och visualiserar loggdata vid realtidsanalys. Den är utformad med skalbarhet i åtanke, vilket säkerställer att organisationer kan hantera stora mängder loggdata utan prestandaflaskhalsar.
Varför jag valde Graylog: Att välja Graylog var ett självklart beslut för mig tack vare plattformens tydliga fokus på effektiv och skalbar logghantering. Dess förmåga att hantera stora mängder loggdata utan att kompromissa med prestanda eller tydlighet skiljer den verkligen från konkurrenterna. Denna inneboende förmåga att skala effektivt gör den enligt min bedömning till 'bäst för skalbar hantering av loggdata.'
Utmärkande funktioner och integrationer:
Graylogs styrka ligger i den effektiva bearbetningen av loggdata med realtidsaviseringar och långsiktig arkivering. Plattformen erbjuder även en omfattande instrumentpanel för tydlig visualisering av loggar.
När det gäller integrationer fungerar Graylog väl med populära plattformar som Elasticsearch, MongoDB och andra, vilket ger flexibilitet i hur organisationer lagrar och söker i sina loggar.
Pros and Cons
Pros:
- Effektiv hantering av stora mängder loggdata
- Realtidsaviseringar för omedelbar upptäckt av problem
- Omfattande och anpassningsbara instrumentpaneler
Cons:
- Den inledande konfigurationen kan kräva teknisk expertis
- Versionen med öppen källkod saknar vissa avancerade funktioner som finns i betalversionerna
- Komplexa frågor kan kräva kunskaper i ett specifikt sökspråk

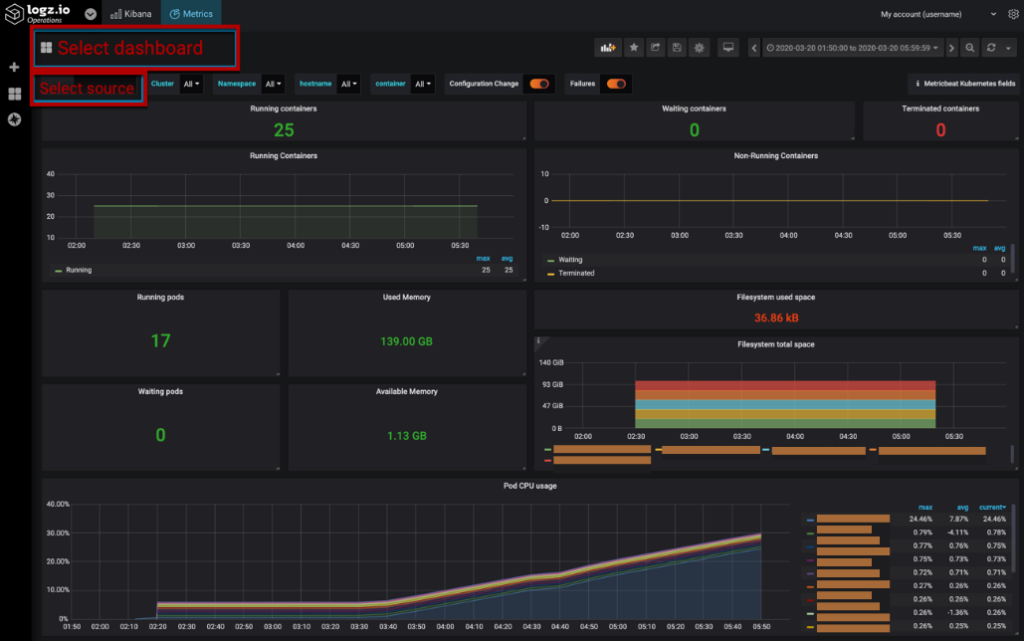
I grunden erbjuder Logz.io en loggningslösning i företagsklass som bygger vidare på kraften i ELK Stack med öppen källkod. Den kombinerar den communitydrivna programvarans öppenhet med robustheten hos proprietära verktyg och erbjuder en optimal lösning för företag som söker logganalys med öppen källkod.
Varför jag valde Logz.io: I min jakt på rätt verktyg fångade Logz.io min uppmärksamhet tack vare sin unika balans mellan flexibiliteten hos öppen källkod och kommersiell tillförlitlighet. Jag kom fram till att deras engagemang för att göra loggning med öppen källkod skalbar och underhållbar var oöverträffat. När jag därför sökte efter ett verktyg som är 'bäst för logganalys med öppen källkod' blev Logz.io mitt självklara val.
Utmärkande funktioner & integrationer:
Logz.io utmärker sig med inbyggda funktioner för maskininlärning som hjälper till att identifiera kritiska händelser innan de blir katastrofala. Det erbjuder även loggvisning i realtid och ett toppmodernt varningssystem. Verktyget integreras med plattformar som Kubernetes, CloudWatch, Grafana och Slack, vilket säkerställer att användarna får tillgång till en omfattande uppsättning integrationer för olika IT-miljöer.
Pros and Cons
Pros:
- Drar nytta av kraften i ELK Stack
- Avancerade funktioner för maskininlärning möjliggör proaktiv övervakning
- Stort utbud av integrationer som passar de flesta IT-miljöer
Cons:
- Kan innebära en inlärningskurva för personer som inte känner till ELK Stack
- Minimikrav på antal platser för prisnivåerna
- Vissa funktioner kan vara reserverade för abonnemang med högre pris

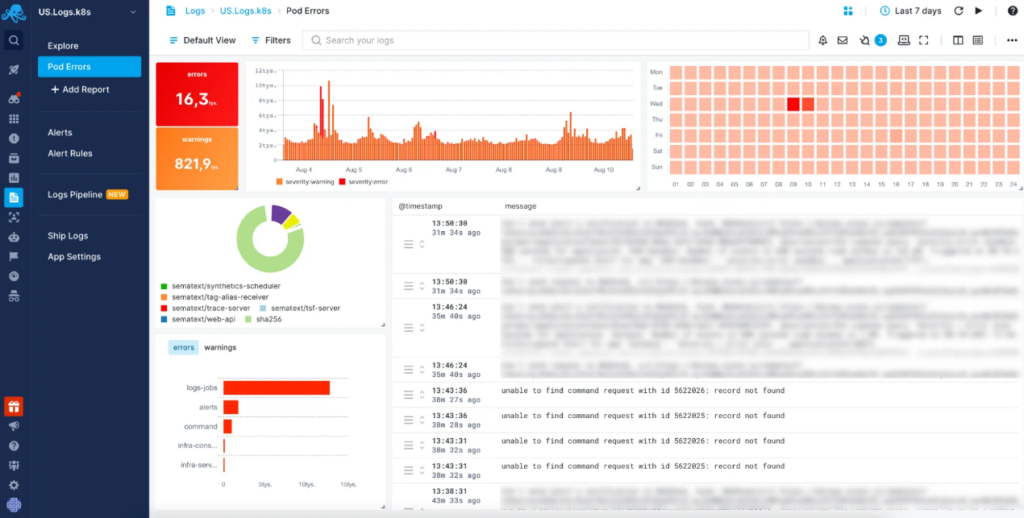
Sematext erbjuder en kraftfull plattform utformad för att samla loggar från olika källor, vilket gör datahantering enkel. Dess fokus på att centralisera data är avgörande för företag som behöver en organiserad och enhetlig överblick över sina loggar.
Varför jag valde Sematext: Vid jämförelse av olika verktyg var Sematexts förmåga att erbjuda ett centraliserat perspektiv övertygande. Jag valde det till denna lista eftersom det tydligt utmärkte sig genom att erbjuda ett smidigt tillvägagångssätt för logghantering. Dess centraliseringsfunktioner är precis anledningen till att det får titeln 'bäst för centraliserad loggning' — det är byggt för dem som vill skapa ordning i kaoset.
Utmärkande funktioner & integrationer:
Sematext utmärker sig genom sin realtidssökning och analys av loggar, vilket möjliggör snabb felsökning och prestandaoptimering. Det erbjuder även funktioner för direktvisning, så att användare kan se och följa loggar medan de strömmas in.
När det gäller integrationer är Sematext flexibelt och stöder en rad tjänster, däribland Docker, Kubernetes, AWS med flera, vilket säkerställer att ett brett spektrum av loggar kan centraliseras effektivt.
Pros and Cons
Pros:
- Effektiva funktioner för realtidssökning i loggar
- Funktionen för direktvisning förbättrar realtidsövervakningen
- Brett utbud av integrationer med populära tjänster
Cons:
- Gränssnittet kan kännas överväldigande för nybörjare
- Kräver ett minsta antal platser för prissättning
- Vissa avancerade funktioner kostar betydligt mer
Annan programvara för loggövervakning
Nedan följer en lista över ytterligare programvara för loggövervakning som jag tog med på kortlistan men som inte kom med bland de 12 bästa. Dessa är definitivt värda att kolla in.
- Pandora FMS
Bäst för enhetliga övervakningslösningar
- Dynatrace
Bäst för AI-assisterade logginsikter
- Datadog
Bäst för logganalys i realtid


Relaterade recensioner
Så utvärderar jag programvara för loggövervakning
Jag delar upp varje utvärdering i grundläggande krav som ett verktyg måste uppfylla och de särskiljande faktorer som skiljer en verkligt användbar plattform från en lösning som bara uppfyller en checklista.
Grundläggande funktionalitet
När jag väljer verktyg rangordnar jag varje verktyg på en skala från 0 till 5 för varje grundläggande funktionalitet. Därefter omvandlar jag totalpoängen till en procentandel och använder 75 % som riktmärke.
- Loggaggregering och inläsning: Bred täckning av servrar, containrar, molntjänster och applikationer samt stöd för öppna standarder som OpenTelemetry och syslog.
- Sökning och frågor: Snabb, indexerad sökning med ett strukturerat frågespråk samt stöd för aggregeringar och filter över stora datamängder.
- Övervakning i realtid och aviseringar: Aviseringar som omfattar statiska tröskelvärden, avvikelsedetektering och dirigering till verktyg som PagerDuty eller Slack.
- Parsning och strukturering: Automatisk parsning av format som JSON och syslog samt verktyg för anpassade parsers och fältberikning.
- Instrumentpaneler och visualisering: Anpassningsbara instrumentpaneler med möjlighet att gå ner på detaljnivå och dela med teamet.
- Lagringstid och arkivering: Nivåindelad lagring över heta, varma och kalla nivåer samt stöd för återaktivering, RBAC och efterlevnad.
Särskiljande faktorer
Jag letar efter AI-baserad avvikelsedetektering, kostnads- och volymkontroller samt möjligheten att filtrera, sampla eller dirigera loggar före indexering. Jag kontrollerar även inbyggda regler för säkerhetsdetektering och flöden med hotinformation.
Prismodellen är lika viktig som funktionslistan. Jag jämför debitering per GB, värd eller användare och utvärderar ekosystemets stöd för OpenTelemetry, Fluentd, PagerDuty och ServiceNow. Efterlevnadscertifieringar som SOC 2 typ II och HIPAA-beredskap är viktiga i reglerade miljöer.
Så väljer du programvara för loggövervakning
Det är lätt att fastna i långa funktionslistor och komplexa prismodeller. För att hjälpa dig att hålla fokus när du arbetar dig igenom din unika process för programvaruval kommer här en checklista över faktorer att tänka på:
| Faktor | Vad du bör tänka på |
|---|---|
| Skalbarhet | Kan programvaran växa med ditt företag? Leta efter flexibla abonnemang och stöd för ökande datamängder. Undvik verktyg som begränsar framtida expansion. |
| Integrationer | Fungerar programvaran med dina befintliga verktyg? Kontrollera kompatibiliteten med din teknikstack och hur enkelt det är att ansluta systemen. |
| Anpassningsbarhet | Kan du anpassa programvaran efter dina arbetsflöden? Ta hänsyn till hur mycket kontroll du har över instrumentpaneler, aviseringar och rapporter. |
| Användarvänlighet | Är programvaran intuitiv för ditt team? Leta efter ett användarvänligt gränssnitt och minimala utbildningskrav. Undvik komplexa konfigurationer. |
| Implementering och introduktion | Hur snabbt kan du komma igång? Bedöm hur mycket tid och resurser som krävs för konfigurationen. Välj verktyg med tydliga guider och support. |
| Kostnad | Är prissättningen anpassad till din budget? Jämför prismodeller och leta efter dolda avgifter eller kostnader som kan öka vid användning. |
| Säkerhetsskydd | Skyddar programvaran dina data? Se till att den uppfyller dina säkerhetsstandarder, inklusive kryptering och åtkomstkontroller. |
| Supportens tillgänglighet | Vilka supportalternativ finns? Kontrollera om support dygnet runt och flera kontaktmetoder erbjuds. Ta hänsyn till svarstider och kvaliteten på hjälpen. |
Vad är programvara för loggövervakning?
Programvara för loggövervakning är ett verktyg som samlar in, analyserar och hanterar loggdata från olika system och program. IT-specialister, systemadministratörer och säkerhetsteam använder vanligtvis dessa verktyg för att upprätthålla systemens hälsa och säkerhet.
Övervakning i realtid, varningsaviseringar och visualisering i instrumentpaneler hjälper till att identifiera problem och säkerställa systemets prestanda. Många organisationer undersöker alternativ till Sumo Logic för att hitta lösningar som bättre passar deras specifika övervakningsbehov. Sammantaget ger dessa verktyg viktiga insikter som hjälper till att hålla systemen igång smidigt och säkert.
Funktioner
När du väljer programvara för loggövervakning bör du vara uppmärksam på följande viktiga funktioner:
- Loggaggregering: Samlar loggar från olika källor på en centraliserad plats för enklare analys.
- Övervakning i realtid: Ger omedelbara insikter och aviseringar om systemets prestanda och potentiella problem. Från traditionella lösningar till moderna alternativ till Nagios finns det många alternativ att överväga.
- Varningsaviseringar: Skickar automatiska varningar för att meddela användare om kritiska händelser eller avvikelser.
- Visualisering i instrumentpaneler: Erbjuder visuella representationer av loggdata för snabb tolkning och beslutsfattande.
- Sökning och filtrering: Gör det möjligt för användare att snabbt hitta specifika loggar eller händelser i stora datamängder.
- Integrationsmöjligheter: Ansluter sömlöst till befintliga verktyg och system för att utöka funktionaliteten.
- Anpassningsbara instrumentpaneler: Gör det möjligt för användare att anpassa gränssnittet efter sina specifika behov och preferenser.
- Automatiserad avvikelsedetektering: Identifierar ovanliga mönster i loggdata för att uppmärksamma potentiella problem.
- Efterlevnadsrapportering: Hjälper till att skapa rapporter som uppfyller branschstandarder och bestämmelser.
- Säkerhetsfunktioner: Tillhandahåller kryptering och åtkomstkontroller för att skydda känsliga loggdata.
Fördelar
Implementering av programvara för loggövervakning ger flera fördelar för ditt team och din verksamhet. Här är några som du kan se fram emot:
- Förbättrad systemprestanda: Övervakning i realtid och varningsaviseringar säkerställer att systemen körs effektivt genom att snabbt åtgärda problem.
- Förbättrad säkerhet: Säkerhetsfunktioner som kryptering och åtkomstkontroller skyddar känsliga data och förhindrar obehörig åtkomst.
- Förenklad efterlevnad: Efterlevnadsrapportering hjälper till att uppfylla branschstandarder och bestämmelser på ett enkelt sätt.
- Snabbare problemlösning: Sök- och filtreringsfunktioner möjliggör snabb identifiering och lösning av problem.
- Välgrundat beslutsfattande: Visualisering i instrumentpaneler ger tydliga insikter i systemets funktion, vilket underlättar strategiska beslut.
- Sömlös integrering: Integrationsmöjligheter säkerställer att programvaran fungerar väl med befintliga verktyg och förbättrar den övergripande funktionaliteten.
- Anpassningsbar användarupplevelse: Anpassningsbara instrumentpaneler låter användare skräddarsy sitt gränssnitt, vilket förbättrar användbarheten och tillfredsställelsen.
Kostnader & priser
För att välja programvara för loggövervakning krävs en förståelse för de olika prismodellerna och tillgängliga abonnemangen. Kostnaderna varierar beroende på funktioner, teamstorlek, tillägg och annat. Tabellen nedan sammanfattar vanliga abonnemang, deras genomsnittliga priser och typiska funktioner som ingår i lösningar för programvara för loggövervakning:
Jämförelsetabell för abonnemang för programvara för loggövervakning
| Abonnemangstyp | Genomsnittligt pris | Vanliga funktioner |
|---|---|---|
| Gratisabonnemang | $0 | Grundläggande loggaggregering, begränsade sökfunktioner och support från communityn. |
| Personligt abonnemang | $5-$25/användare/månad | Övervakning i realtid, grundläggande varningar och enkel visualisering i instrumentpaneler. |
| Företagsabonnemang | $30-$75/användare/månad | Avancerade varningar, integrationsmöjligheter och anpassningsbara instrumentpaneler. |
| Enterprise-abonnemang | $100+/användare/månad | Automatiserad avvikelsedetektering, efterlevnadsrapportering och premiumsupporttjänster. |
De vanligaste frågorna om programvara för loggövervakning (FAQ:er)
Kan loggövervakning hjälpa till med efterlevnad?
Ja, loggövervakning kan hjälpa till med efterlevnad genom att tillhandahålla detaljerade register över systemaktiviteter. Detta underlättar granskning och gör det möjligt att visa att regler efterlevs. Se till att det verktyg du väljer erbjuder funktioner för efterlevnadsrapportering, så att det blir enklare att uppfylla branschstandarder och rättsliga krav.
Vilken programvara för loggövervakning är billigast?
Även om specifika priser kan ändras erbjuder verktyg som Fluent Bit eller Loggly ofta konkurrenskraftiga priser för grundläggande abonnemang.
Hur förbättrar loggövervakning säkerheten?
Loggövervakning förbättrar säkerheten genom att upptäcka ovanliga mönster och potentiella hot i realtid. Den ger aviseringar om misstänkt aktivitet, vilket hjälper teamet att agera snabbt för att förhindra intrång. Se till att programvaran innehåller robusta säkerhetsfunktioner som kryptering och åtkomstkontroller för maximalt skydd.
Vilken programvara för loggövervakning är dyrast?
Lösningar på företagsnivå som Splunk eller IBMs QRadar Log Insights har vanligtvis en högre prislapp på grund av sina omfattande funktioner och sin skalbarhet.
Hur kan programvara för loggövervakning stödja felsökning?
Loggövervakning underlättar felsökning genom att tillhandahålla realtidsdata och aviseringar om avvikelser i systemet. Med funktioner som sökning och filtrering kan du snabbt identifiera och lösa problem, vilket minimerar driftstopp. Detta leder till snabbare problemlösning och förbättrad systemtillförlitlighet.
Vad händer härnäst:
Om du håller på att undersöka programvara för loggövervakning kan du kontakta en SoftwareSelect-rådgivare för kostnadsfria rekommendationer.
Du fyller i ett formulär och har ett kort samtal där de går igenom dina specifika behov. Därefter får du en kortlista med programvara att granska. De hjälper dig även genom hela köpprocessen, inklusive prisförhandlingar.