

Lista över de 10 bästa programvarorna för IT-riskhantering 2026

10 Bästa programvaran för IT-riskhantering – kortlista


Det är en utmaning att hantera operativa risker och säkerställa efterlevnad av regulatoriska standarder. Den bästa programvaran för riskhantering integreras dock enkelt med affärsprocesserna och erbjuder en heltäckande lösning för riskanalys, åtgärdshantering och revisionshantering. Detta är avgörande för att förbättra verksamheten, vidta korrigerande åtgärder och säkerställa efterlevnad av riskkrav.
Varför du kan lita på våra programvarurekommendationer
Vårt team har testat och recenserat programvara sedan 2012. Som teknikledare själva vet vi hur svårt — och viktigt — det är att välja rätt programvara.
För den här guiden utvärderade vi verktyg genom praktisk testning och oberoende research, och betygsatte verktygen enligt våra urvalskriterier.
Våra recensioner speglar vårt mänskliga redaktionella omdöme, inte ett säljbudskap.
Sammanfattning av den bästa programvaran för IT-riskhantering
| Tool | Best For | Trial Info | Price | ||
|---|---|---|---|---|---|
| 1 | Bäst för riskbedömningar av tredjepartsleverantörer | Gratis demo tillgänglig | Pris på begäran | Website | |
| 2 | Bäst för riskidentifiering och mappning av kontroller | Gratis demonstration tillgänglig | Prisuppgift på begäran | Website | |
| 3 | Bäst för centraliserad IT-risköversikt | Gratis demo tillgänglig | Pris på begäran | Website | |
| 4 | Bäst för processorienterade risklösningar | Nej | Pris på begäran | Website | |
| 5 | Bäst för automatisering av IT-tjänster | Nej | Pris på begäran | Website | |
| 6 | Bäst för incidentdrivna riskinsikter | Nej | Pris på begäran | Website | |
| 7 | Bäst för efterlevnad och styrning | Nej | Pris på begäran | Website | |
| 8 | Bäst för finansiella risker på företagsnivå | Not available | Pris lämnas på begäran | Website | |
| 9 | Bäst för integrerad riskhantering | Not available | Prissättning på begäran | Website | |
| 10 | Bäst för integration med agil projektledning | Not available | Pris på begäran | Website |
Recensioner av den bästa programvaran för IT-riskhantering

Bäst för riskbedömningar av tredjepartsleverantörer
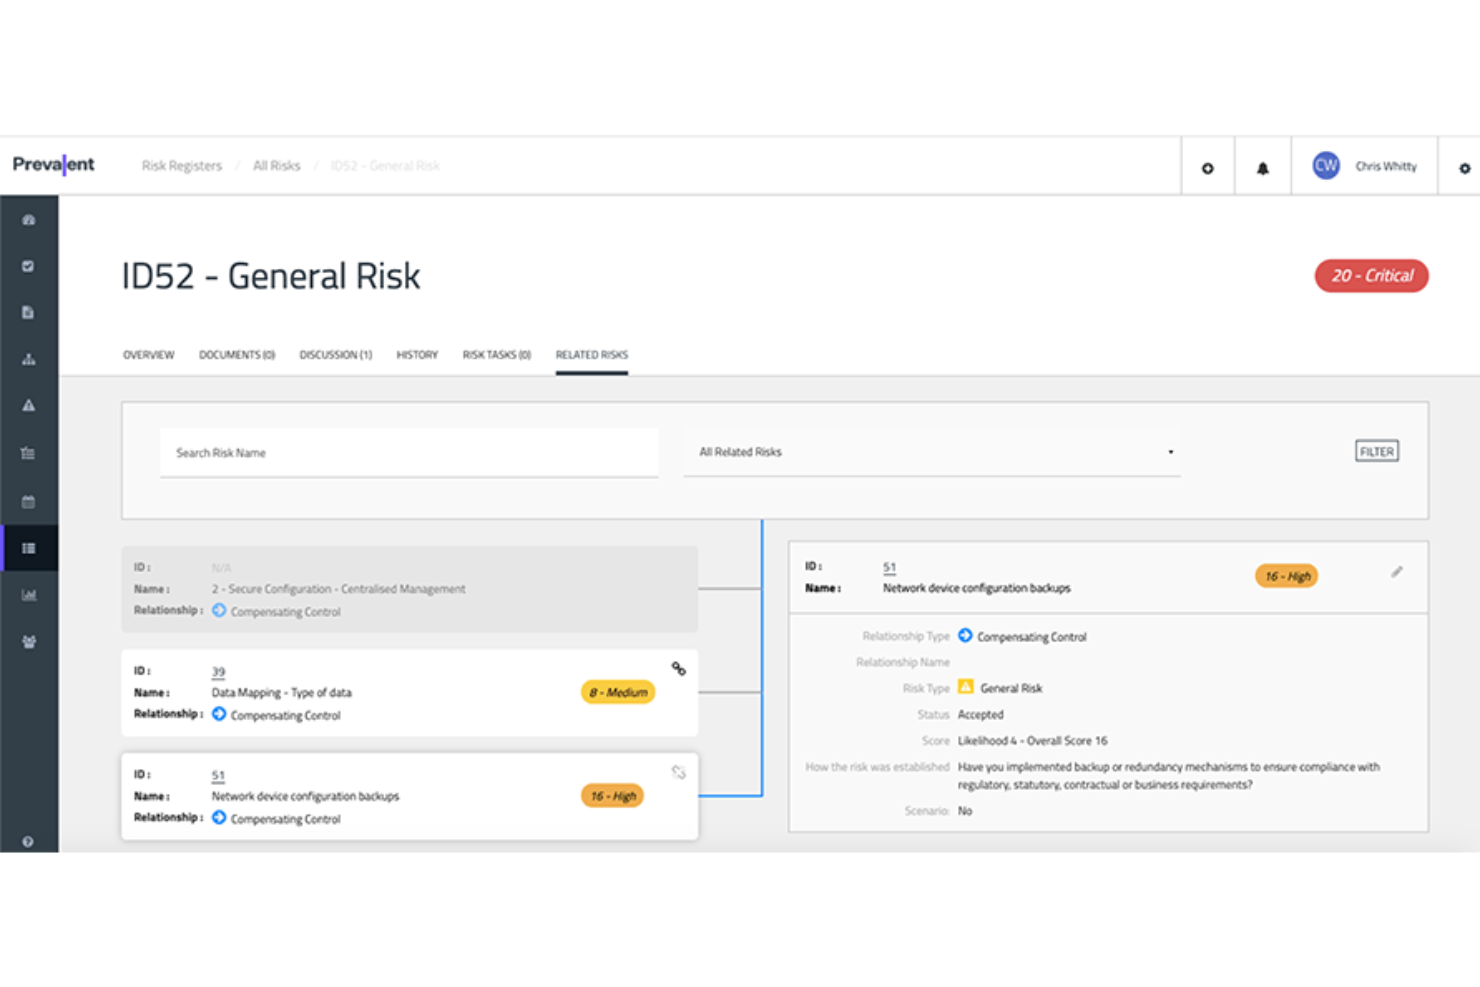
Prevalent är en plattform för hantering av tredjepartsrisker (TPRM) som hanterar hela livscykeln för leverantörs- och återförsäljarrisker.
Varför jag valde Prevalent:
Den erbjuder ett heltäckande tillvägagångssätt för hantering av tredjepartsrisker och omfattar allt från leverantörsanskaffning, introduktion, poängsättning av inneboende risker, bedömningar och övervakning till avveckling. Det innebär att ditt team kan hantera leverantörsrelationer mer effektivt och åtgärda risker i varje steg. Dessutom hanterar programvaran riskhantering för IT-leverantörer genom att fokusera på att minska data-, integritets- och operativa risker.
Utmärkande funktioner och integrationer:
Andra funktioner omfattar anskaffning och urval, mottagning och introduktion, poängsättning av inneboende risker, riskbedömning, riskövervakning samt SLA- och resultathantering. Den erbjuder även en efterlevnadsfunktion som effektiviserar bedömningsprocessen för olika regelverk och ramverk. Prevalents integrationer omfattar Active Directory, BitSight, ServiceNow, SecZetta och Source Defense.
Pros and Cons
Pros:
- Omfattande funktioner för hantering av leverantörsrisk
- Användare kan anpassa rapporter efter specifika behov
- Starka säkerhetsprotokoll skyddar data
Cons:
- Utmaningar vid datamigrering kan försvåra den initiala konfigurationen
- Vissa användare önskar mer avancerade analysfunktioner
Bäst för riskidentifiering och mappning av kontroller
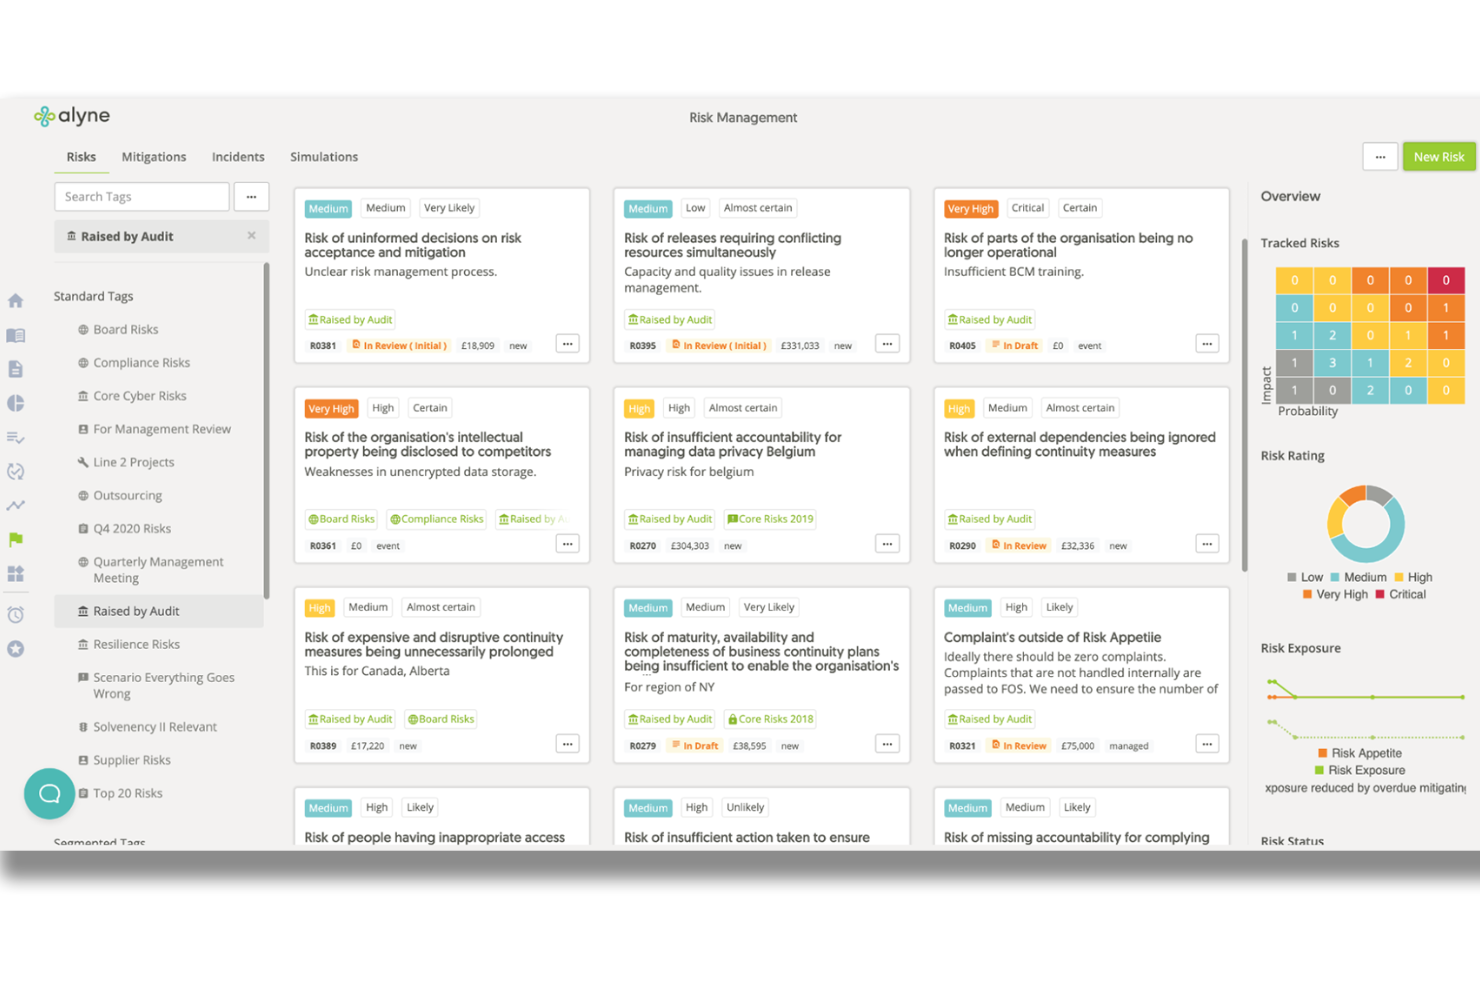
Mitratechs instrument Alyne är en avancerad, molnbaserad plattform för styrning, risk och efterlevnad (GRC), utformad för att hjälpa organisationer att effektivt hantera komplexa risk-, reglerings- och efterlevnadsdata. Genom att utnyttja AI, maskininlärning och naturlig språkbehandling automatiserar Alyne analysen av standarder, lagar och organisatoriska policyer.
Därför valde jag Mitratech:
Jag uppskattar dess funktioner för riskidentifiering och mappning av kontroller, som använder ett strukturerat bibliotek med fördefinierade kontroller och standarder som överensstämmer med viktiga ramverk för IT-säkerhet, såsom ISO 27001 och NIST. Alynes avancerade analyser ger realtidsinsikter i potentiella risker och ger organisationer möjlighet att upptäcka sårbarheter innan de eskalerar till större säkerhetsproblem. Detta är särskilt användbart för IT-team som behöver övervaka och reagera på föränderliga hot kontinuerligt
Utmärkande funktioner och integrationer:
Viktiga funktioner i Mitratech omfattar automatiserade riskarbetsflöden och integrerade GRC-lösningar, vilket gör det enklare för organisationer att genomföra riskbedömningar, upprätthålla efterlevnad och övervaka risker kontinuerligt. Mitratech integreras med Black Kite, SecurityScorecard, LeanIX, Snowflake, Tableau, Microsoft Azure, AWS och andra dataleverantörer.
Pros and Cons
Pros:
- Mycket skalbar lösning
- Förkonfigurerade mallar
- Automatiserade riskinsikter
Cons:
- Avancerade funktioner kan innebära en inlärningskurva
- Ingen kostnadsfri testversion eller gratisversion

Bäst för centraliserad IT-risköversikt
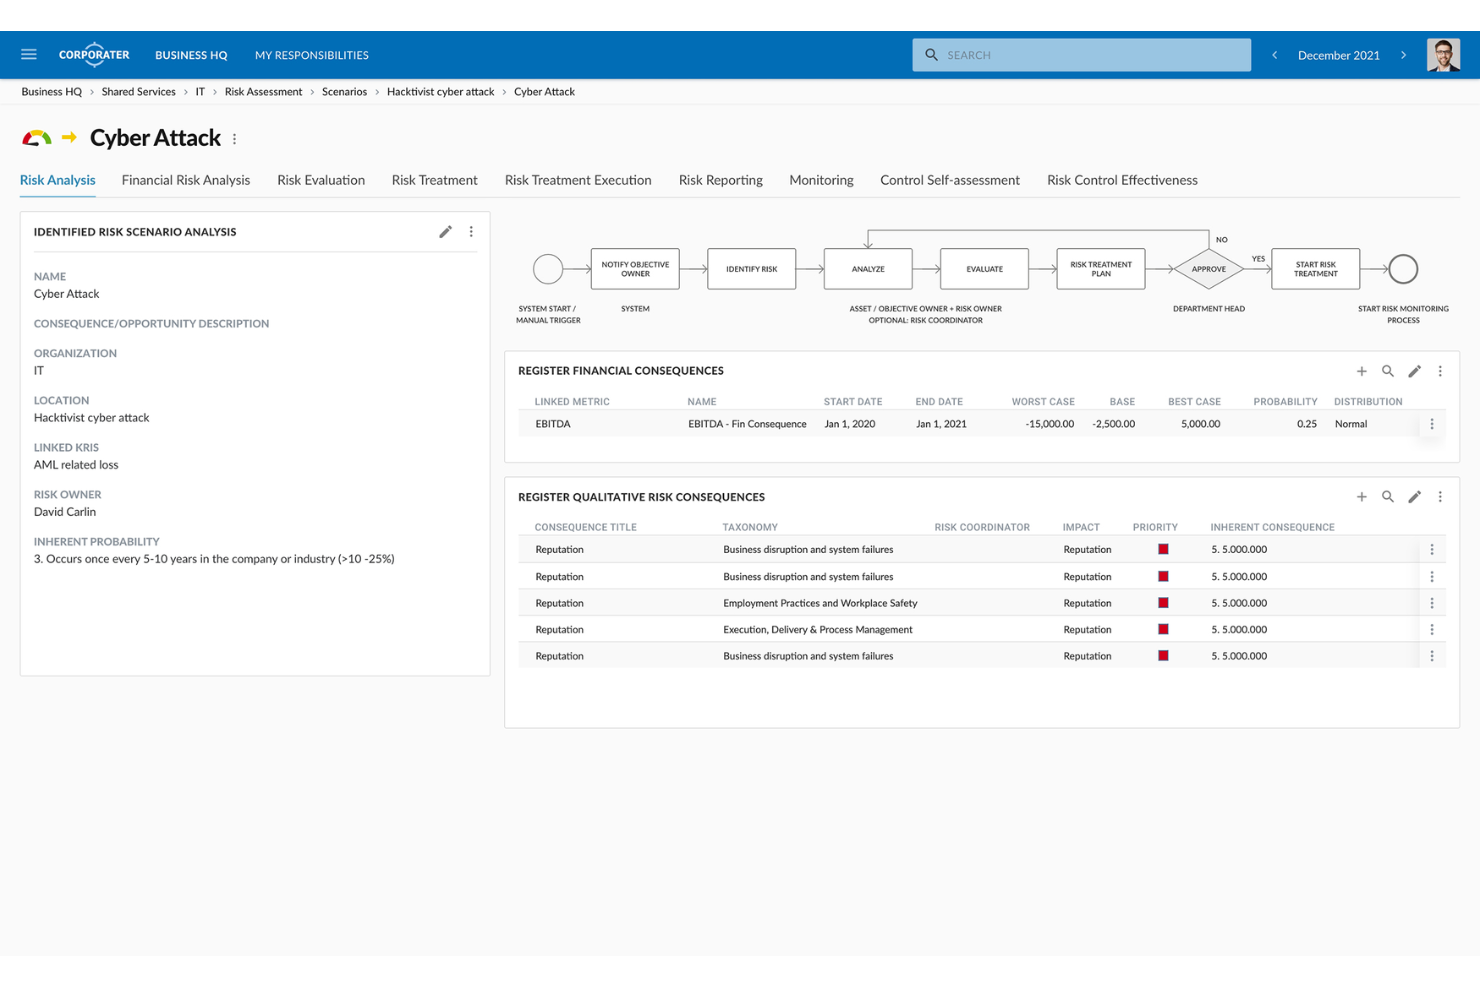
Corporater är en mångsidig programvaruplattform som ger organisationer möjlighet att integrera hantering av styrning, prestation, risk och efterlevnad.
Varför jag valde Corporater:
Corporater utmärker sig genom sin förmåga att konsolidera riskdata till en enda sanningskälla, vilket gör det enklare för organisationer att spåra hot och sårbarheter. Plattformen gör det möjligt för team att genomföra kvalitativa, kvantitativa och semikvantitativa riskbedömningar, så att ni kan analysera risker utifrån sannolikhet och potentiell påverkan. Den stöder även konsolidering och aggregering av risker från externa system, vilket säkerställer att teamet får en heltäckande bild av riskerna i IT-tillgångar, processer och tredjepartsleverantörer.
Utmärkande funktioner och integrationer:
Corporater erbjuder även automatiserade arbetsflöden för riskreducering. När en risk har identifierats kan ni konfigurera fördefinierade arbetsflöden som utlöser korrigerande åtgärder, meddelar berörda intressenter och följer upp framstegen i åtgärdandet. Dessutom gör verktygen för riskövervakning och simulering, inklusive Monte Carlo-simulering, det möjligt att modellera olika riskscenarier för att förstå potentiella konsekvenser. Corporater integreras med ett stort antal informationsleverantörer och företagssystem.
Pros and Cons
Pros:
- Anpassningsbara instrumentpaneler
- Omfattande verktyg för riskbedömning och riskreducering
- Avancerad analys
Cons:
- Nya användare kan tycka att det är svårt att navigera bland de omfattande funktionerna
- Att skapa rapportlayouter kräver hög kompetensnivå

Bäst för processorienterade risklösningar
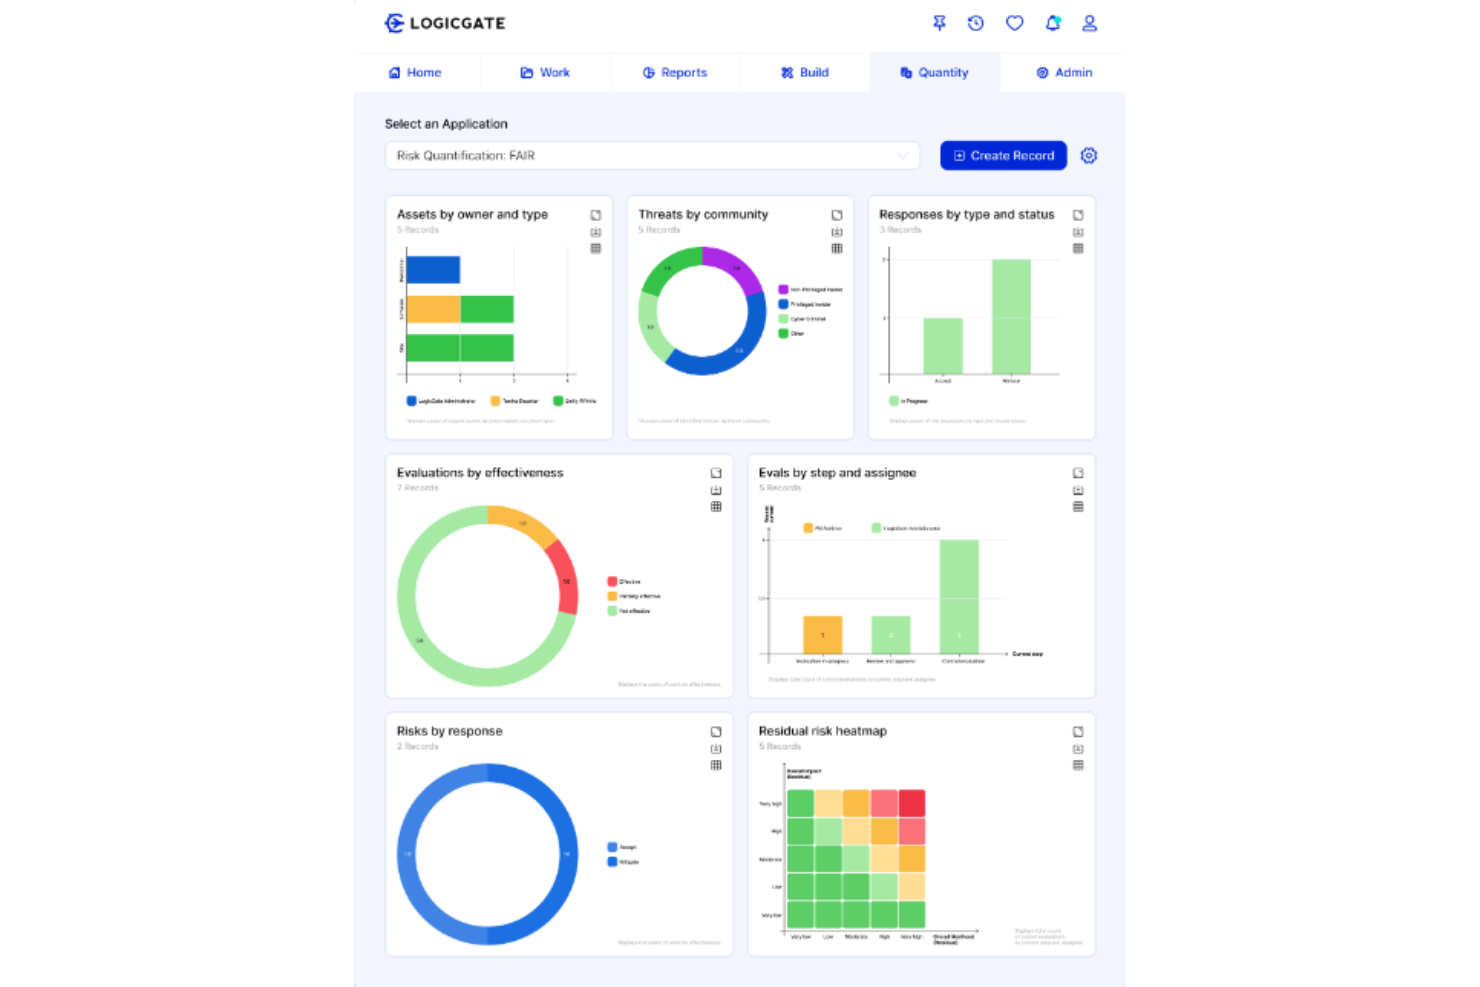
LogicGate positionerar sig som en flexibel programvara som hjälper organisationer att operationalisera sina riskprocesser. Den utmärker sig genom att översätta komplexa riskarbetsflöden till logiska, processorienterade lösningar, vilket gör riskhanteringen mer metodisk och strömlinjeformad.
Varför jag valde LogicGate:
När jag började analysera en mängd verktyg för riskhantering fångade LogicGate min uppmärksamhet på grund av dess fokus på processer. Till skillnad från många andra alternativ kretsar dess utformning och funktion kring att skapa och förfina processer för att hantera risker. Detta tydliga fokus fick mig att dra slutsatsen att det utan tvekan är bäst för företag som söker processorienterade risklösningar.
Utmärkande funktioner och integrationer:
Viktiga funktioner i LogicGate omfattar dess dra-och-släpp-baserade processbyggare, centrala riskregister och omfattande rapporteringspaneler. Dessa funktioner möjliggör ett detaljerat angreppssätt på risker och låter företag analysera och hantera varje aspekt av sin riskprofil. När det gäller integrationer ansluter LogicGate väl till datavisualiseringsverktyg, större ITSM-plattformar och vissa molnlagringslösningar för att säkerställa en sammanhållen riskhanteringsmiljö.
Pros and Cons
Pros:
- Intuitiv dra-och-släpp-baserad processbyggare
- Omfattande riskregister
- Detaljerade rapporteringsfunktioner
Cons:
- Kan vara överdimensionerat för mycket små företag
- Kräver noggrann konfigurering för bästa resultat
- Avancerade funktioner kan ha en inlärningskurva

Bäst för automatisering av IT-tjänster
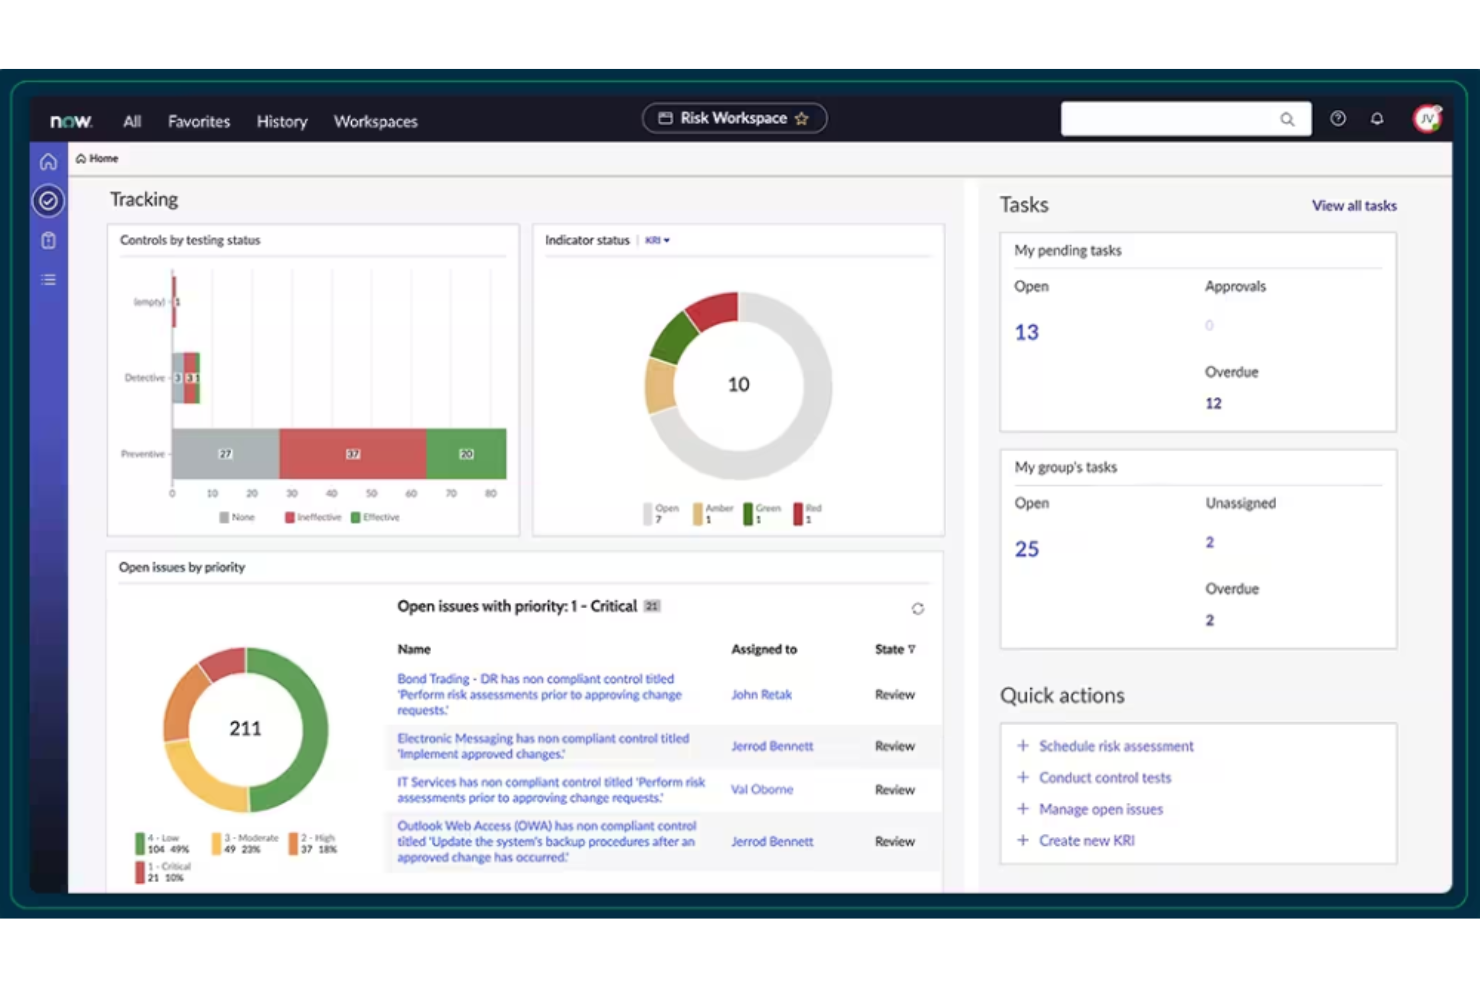
ServiceNow är en plattform som är synonym med effektivisering av IT-drift, arbetsflöden och tjänster. Dess styrka ligger i automatisering av IT-tjänster, vilket gör det möjligt för företag att arbeta mer effektivt genom att förenkla komplexa IT-processer.
Varför jag valde ServiceNow:
När jag jämförde olika verktyg valde jag ServiceNow på grund av dess oöverträffade funktioner för hantering av IT-arbetsflöden. Bland sina konkurrenter utmärker det sig verkligen tack vare sitt robusta ramverk för leverans av IT-tjänster. Enligt min bedömning är dess kapacitet inom automatisering av IT-tjänster oöverträffad, vilket motiverar dess position som bäst i denna kategori.
Utmärkande funktioner och integrationer:
ServiceNow utmärker sig med funktioner som hantering av incidenter och problem, hantering av ändringar och releaser samt en självbetjäningsportal. Dessutom säkerställer dess funktioner för tillgångshantering att IT-resurser fördelas och spåras effektivt. Det kan integreras med ett brett utbud av verktyg, inklusive större plattformar för IT-drift, system för hantering av kundrelationer (CRM) och olika företagsprogramvarulösningar.
Pros and Cons
Pros:
- Robust hantering av incidenter och problem
- Effektiva processer för ändringar och releaser
- Brett utbud av integrationer med större plattformar
Cons:
- Plattformens komplexitet kan vara överväldigande för nya användare
- Implementeringen kan vara tidskrävande
- Vissa anpassade integrationer kan kräva ytterligare konfiguration

Resolver
Bäst för incidentdrivna riskinsikter
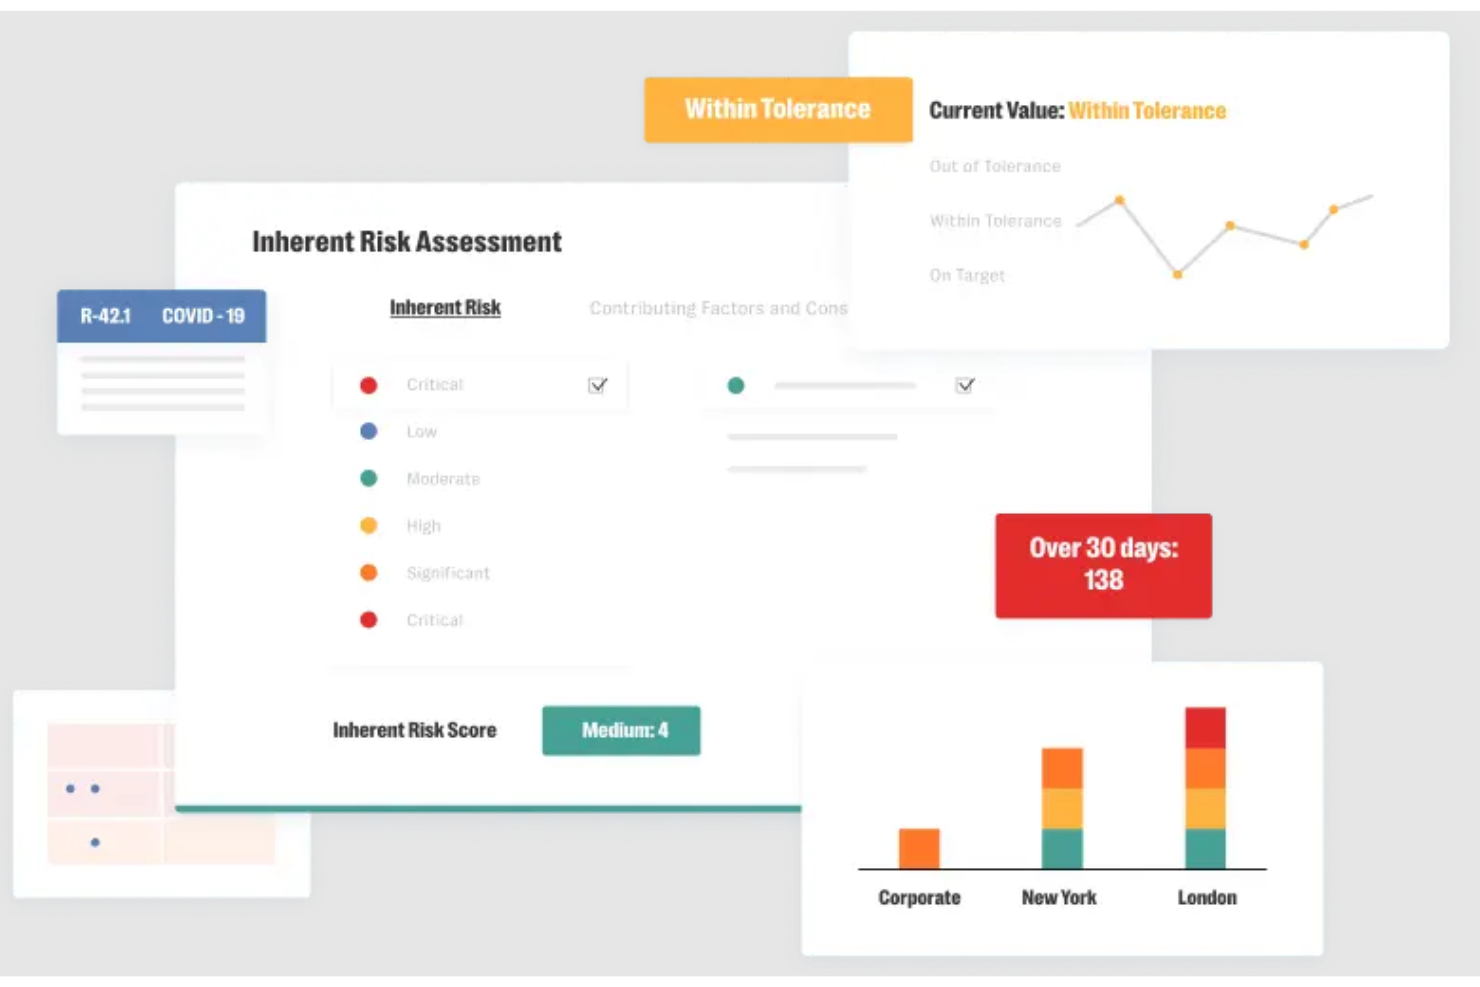
Resolver erbjuder ett fokuserat angreppssätt för riskhantering genom att utnyttja incidentdata och omvandla den till handlingsbara riskinsikter. Genom att använda incidentdata som sin primära insiktskälla erbjuder Resolver företag ett unikt perspektiv på potentiella hot och problemområden.
Därför valde jag Resolver:
Jag valde ut Resolver efter en grundlig utvärdering av verktyg som erbjuder lösningar för riskhantering. Det som väckte mitt intresse för Resolver är dess särskilda angreppssätt, där incidentdata används som grund för riskbedömningen. Jag anser starkt att detta är avgörande för företag som vill utvinna insikter från incidenter för att informera sin övergripande riskstrategi.
Utmärkande funktioner och integrationer:
Resolvers främsta styrka ligger i dess förmåga att ta in stora mängder incidentdata, analysera den och tillhandahålla sammanhängande och handlingsbara insikter. Med inbyggda analys- och visualiseringsverktyg säkerställer Resolver att organisationer kan identifiera problemområden med precision. När det gäller integrationer fungerar Resolver väl tillsammans med verktyg för incidentrapportering, plattformar för hotinformation och större SIEM-lösningar, vilket förstärker dess incidentdrivna angreppssätt.
Pros and Cons
Pros:
- Incidentfokuserat angreppssätt ger unika insikter
- Kraftfulla analys- och visualiseringsverktyg
- Brett utbud av integrationsmöjligheter med relaterade plattformar
Cons:
- Kanske inte lämpar sig för företag som inte fokuserar på incidenter
- Kräver en strukturerad incidentrapporteringsmekanism för bästa resultat
- Inlärningskurvan för att behärska alla funktioner

Bäst för efterlevnad och styrning
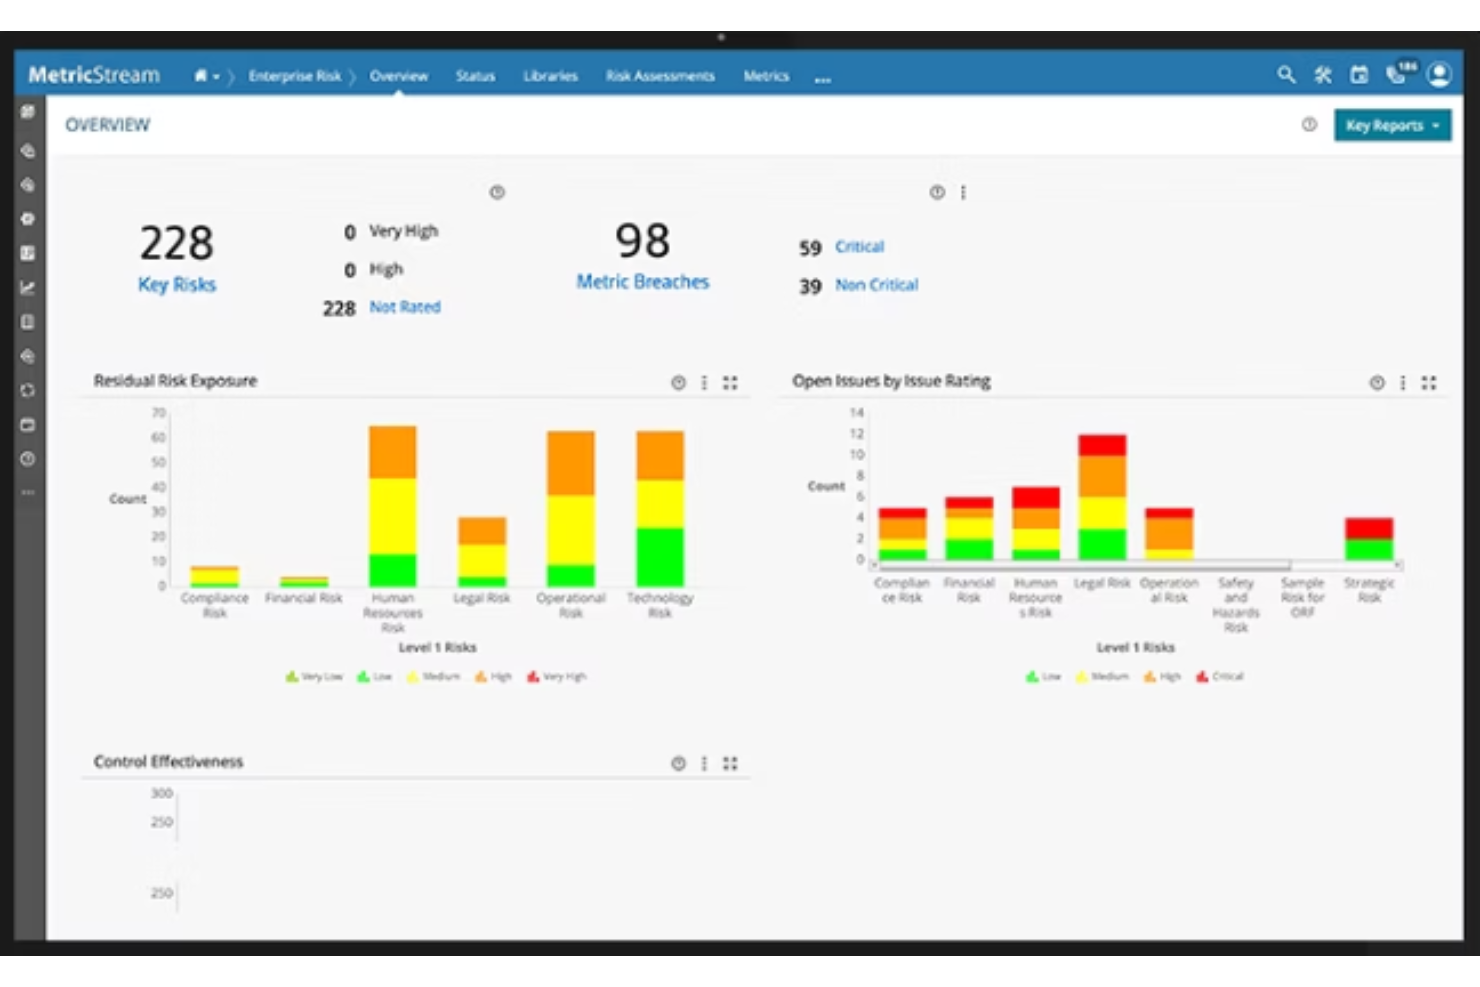
MetricStream är specialiserat på att erbjuda robusta lösningar som är skräddarsydda för att uppfylla efterlevnads- och styrningsbehov inom olika branscher. Plattformen bygger på en omfattande förståelse av regulatoriska krav och hjälper företag att med tillförsikt navigera i komplexa efterlevnadsmiljöer.
Varför jag valde MetricStream:
Av de många verktyg jag utvärderade framstod MetricStream som en ledande kandidat tack vare sin djupgående specialisering inom efterlevnad och styrning. Dess helhetsinriktade metod för att integrera styrning, risk och efterlevnad är inte bara unik utan också avgörande för företag som prioriterar att följa regelverk. Mot denna bakgrund anser jag att lösningen särskilt lämpar sig för företag som sätter stort värde på efterlevnad och styrning.
Utmärkande funktioner och integrationer:
MetricStream är känt för sin omfattande GRC-plattform (styrning, risk och efterlevnad), som centraliserar data, policyer, kontroller och procedurer. Verktyget har avancerade analysfunktioner som, i kombination med dess bibliotek med regulatoriskt innehåll, hjälper företag att ligga steget före. När det gäller integrationer synkroniseras MetricStream enkelt med större ERP-system, verktyg för internrevision och en rad olika plattformar för riskhantering för att erbjuda en enhetlig upplevelse av efterlevnad.
Pros and Cons
Pros:
- Omfattande GRC-plattform som centraliserar viktiga aspekter av efterlevnad
- Utrustat med omfattande bibliotek med regulatoriskt innehåll
- Enkla integrationer med ERP-system och verktyg för riskhantering
Cons:
- Kan kännas överväldigande för mindre organisationer
- Kräver särskild utbildning för full användning
- Vissa användare kan uppleva att gränssnittet är mindre intuitivt jämfört med andra plattformar

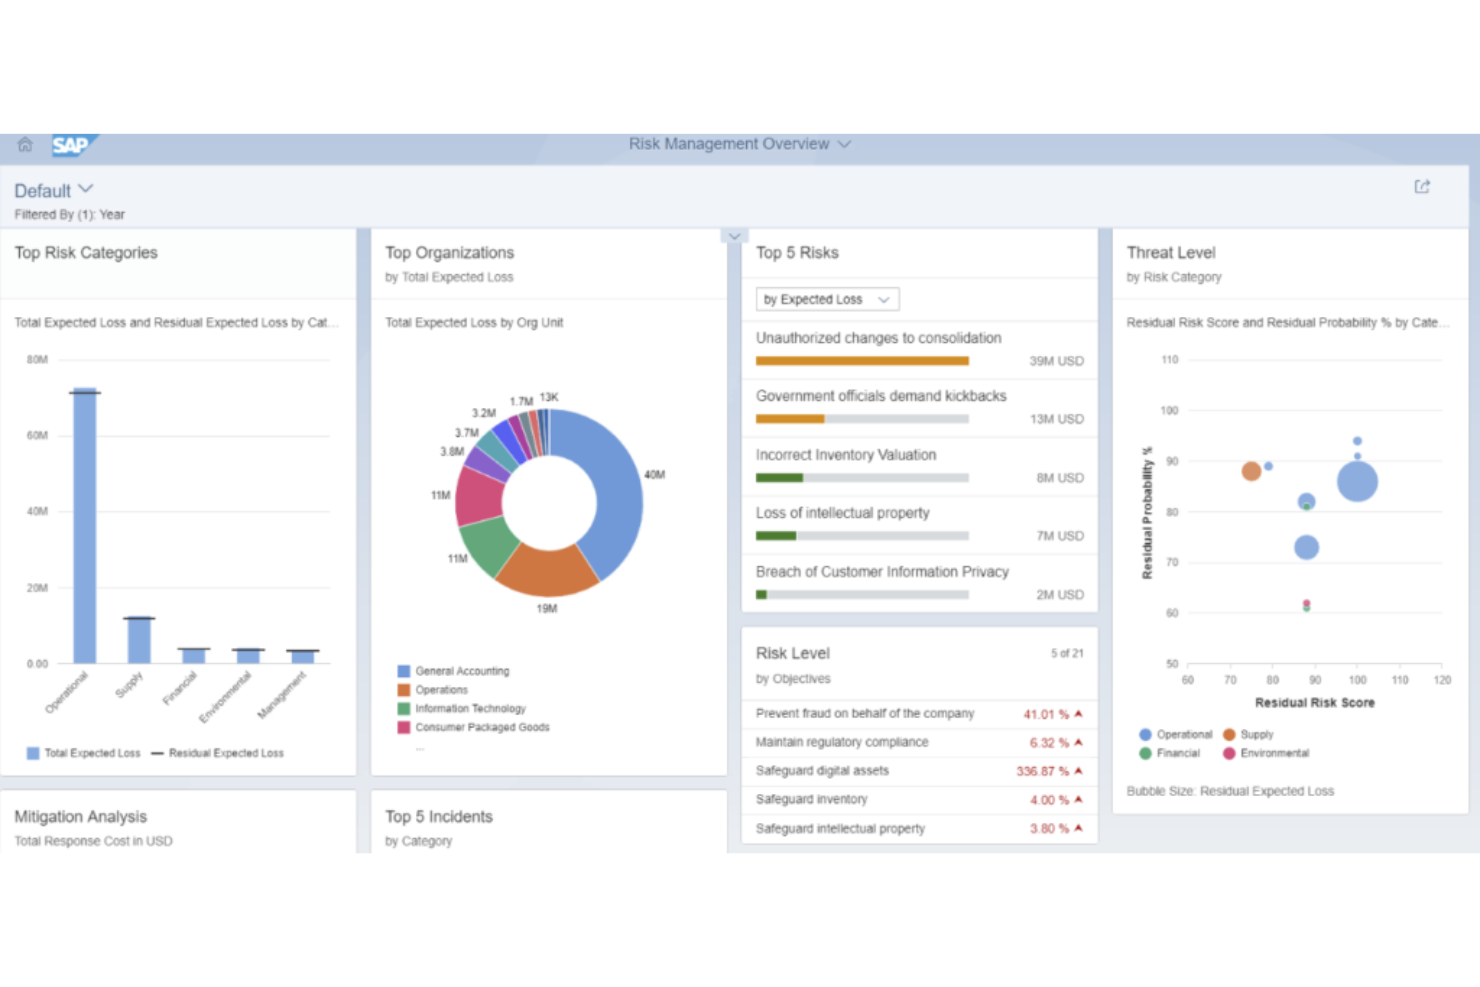
SAP Risk Management är ett omfattande verktyg som är utformat för att hjälpa stora företag att hantera, övervaka och begränsa sina finansiella risker. När företag växer och den finansiella komplexiteten ökar erbjuder detta verktyg ett strukturerat tillvägagångssätt för att identifiera, bedöma och hantera dessa utmaningar.
Varför jag valde SAP Risk Management:
Under min research valde jag SAP Risk Management på grund av dess djupgående funktioner som är anpassade för stora företag. Dess framträdande position på marknaden och det förtroende som verktyget har byggt upp under åren gjorde det till ett välgrundat val. Med tanke på dess arkitektur och omfattande funktionalitet är jag övertygad om att det är bäst lämpat för att hantera finansiella risker på företagsnivå.
Utmärkande funktioner och integrationer:
SAP Risk Management erbjuder ett centraliserat riskramverk som gör det enklare för företag att efterleva regler samtidigt som de hanterar sina finansiella exponeringar. Dessutom gör verktygets prediktiva analysfunktioner det möjligt för företag att förutse potentiella risker och agera förebyggande. När det gäller integrationer synkroniseras det, eftersom det är en SAP-produkt, med andra SAP-lösningar, vilket gör dataflöden och analyser enhetliga i hela produktpaketet.
Pros and Cons
Pros:
- Centraliserat riskramverk effektiviserar regelefterlevnaden
- Prediktiva analysverktyg ger insikt i potentiella risker
- Omfattande integrationsmöjligheter med andra SAP-produkter
Cons:
- Kan vara komplext för mindre företag eller företag som inte är bekanta med SAP-ekosystemet
- Den inledande installationen och anpassningen kan kräva mycket tid
- Licensmodellen kan uppfattas som kostsam för vissa organisationer

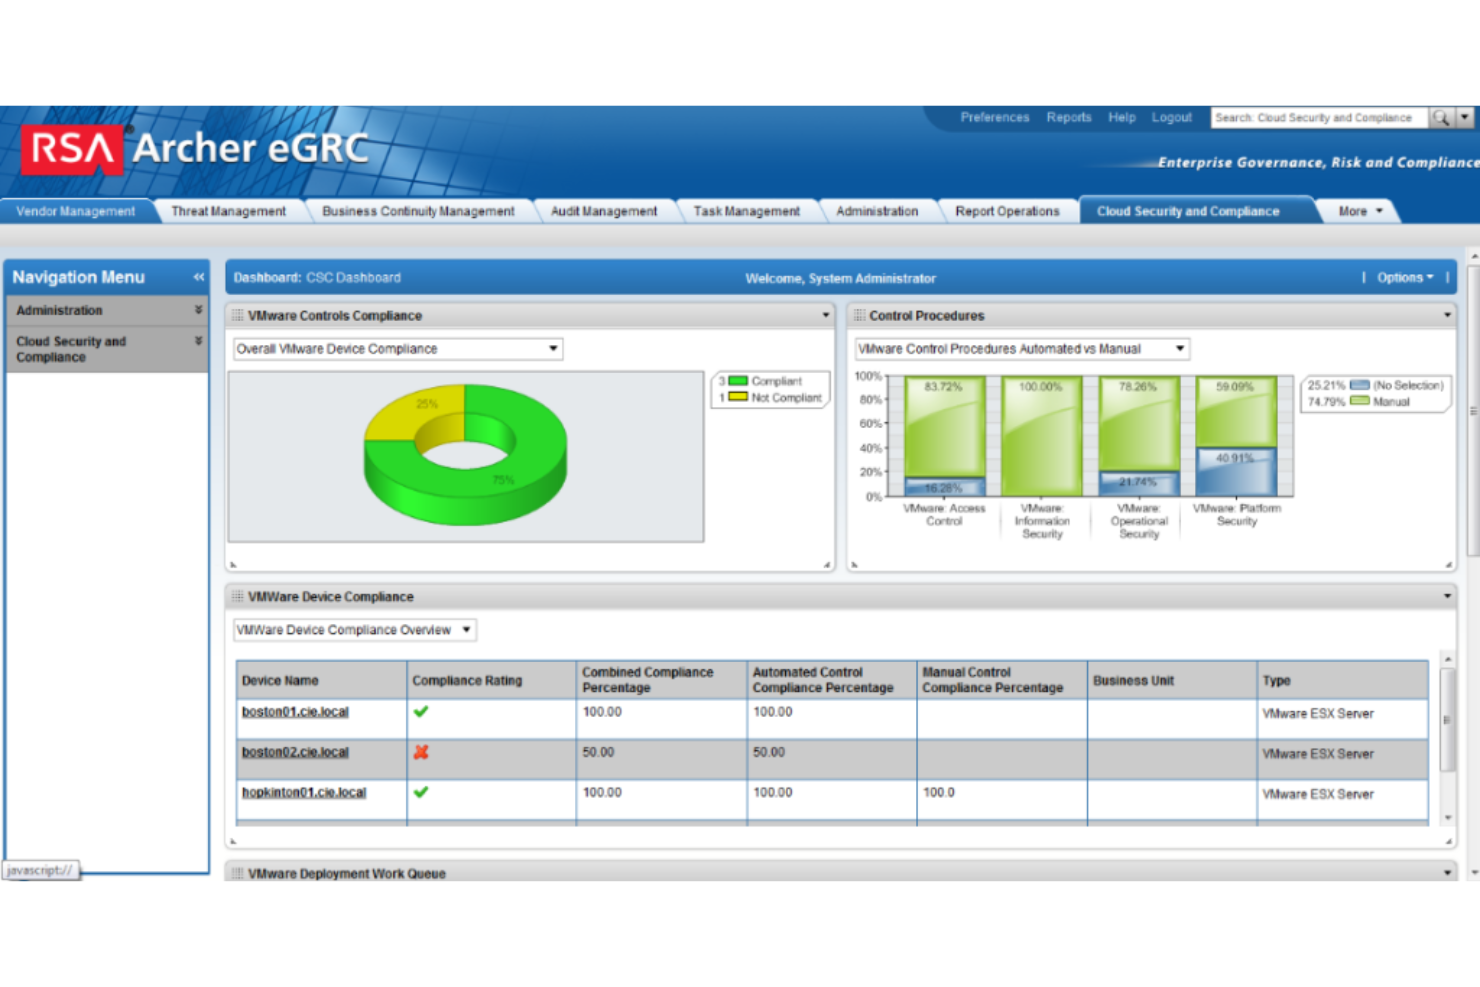
RSA Archer Suite, en ledande plattform inom IT-riskhantering, tillhandahåller omfattande verktyg för att kartlägga, bedöma och begränsa risker i en organisations digitala landskap.
Varför jag valde RSA Archer Suite:
Efter att ha gått igenom många alternativ konstaterade jag att RSA Archer Suite verkligen utmärker sig, främst genom sitt holistiska tillvägagångssätt för att integrera olika riskdimensioner. Många verktyg kan hantera risker, men RSA Archer Suite går ett steg längre genom att säkerställa att risker från alla områden är sammankopplade, vilket fick mig att bedöma det som bäst för integrerad riskhantering.
Utmärkande funktioner och integrationer:
Programvaran har en rad funktioner, där riskregistret, incidenthanteringen och riskvärmekartorna utmärker sig särskilt. Dess avancerade analysfunktioner ger användarna djupa insikter i potentiella hot och hur de förhåller sig till varandra. När det gäller integrationer samarbetar det enkelt med verktyg för att förhindra dataförlust, plattformar för hotinformation och ramverk för IT-styrning för att ge ett enhetligt riskperspektiv.
Pros and Cons
Pros:
- Omfattande riskregister
- Avancerade analysfunktioner
- Stark integration med större IT-plattformar
Cons:
- Brantare inlärningskurva för nybörjare
- Anpassningar kan vara komplexa
- Kan vara dyrt för små företag
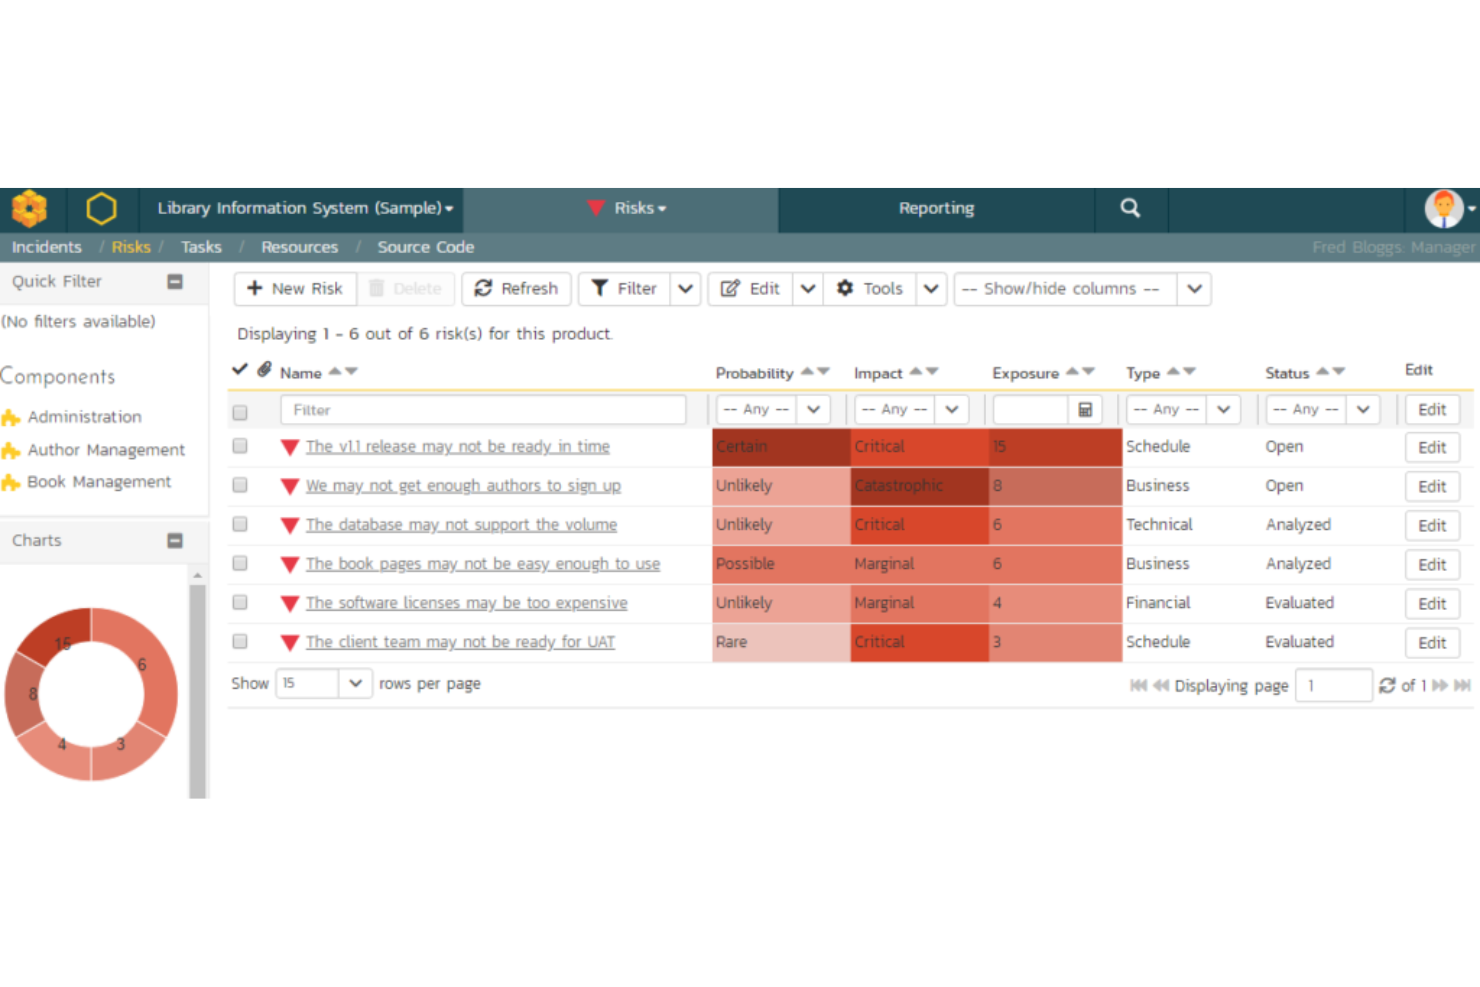
Inflectra är en omfattande programvarusvit med fokus på kvalitetssäkring, testhantering och projektledning. Dess styrka i att förena riskhantering med agila projektledningselement gör att den utmärker sig och blir ett förstahandsval för företag som följer agila metoder.
Varför jag valde Inflectra:
Jag drogs till Inflectra efter att ha lagt märke till dess unika kombination av riskhanteringsverktyg som enkelt integreras med agil projektledning. Mina utvärderingar ledde till att jag valde det eftersom denna kombination ger en heltäckande bild av projekt och tillhörande risker. Jag anser verkligen att det är bäst för företag som vill integrera riskhantering i sina agila projektstrukturer.
Framstående funktioner och integrationer:
Inflectra erbjuder dynamiska visualiseringar, spårbarhet för krav och en flexibel versionsplanerare, vilket säkerställer att risker bedöms i varje projektfas. Dessutom är dess förmåga att genomföra och hantera tester perfekt anpassad till agila krav. När det gäller integrationer utmärker sig Inflectra genom att enkelt ansluta till JIRA, Jenkins och Git, vilket underlättar kontinuerlig integrering och stödjer agila processer.
Pros and Cons
Pros:
- Djup integration med agila projektmetoder
- Flexibla verktyg för versionsplanering
- Stark funktionalitet för spårbarhet av krav
Cons:
- Kan kännas överväldigande för nybörjare
- Gränssnittet kan uppfattas som föråldrat av vissa användare
- Vissa funktioner kan vara mer omfattande än vad små team behöver
Annan programvara för IT-riskhantering
Nedan finns en lista över ytterligare programvara för IT-riskhantering som jag tog med i kortlistan men som inte hamnade bland de tio bästa. De är definitivt värda att ta en titt på.
- Riskonnect
Bäst för sammanlänkad riskhantering
- LogicManager
Bäst för ERM och policyhantering
- RiskWatch
Bäst för tillgångsbaserade utvärderingar
- RiskOptics
Bäst för molncentrerade riskbedömningar
- StandardFusion
Bäst för hantering av GRC-program
- SAI360
Bäst för hantering av företagsrisker


Relaterade programvarurecensioner
Så utvärderar jag programvara för IT-riskhantering
Jag delar upp min utvärdering i grundläggande krav – till exempel om ett verktyg erbjuder ett fungerande riskregister och mappning mot ramverk – samt särskiljande faktorer som skiljer en plattform från en annan.
Kärnfunktionalitet (Grundkrav för den här listan)
När jag väljer ut verktyg till min lista betygsätter jag varje verktyg på en skala från 0 (erbjuder inte funktionaliteten) till 5 (utmärker sig inom området) för varje kärnfunktionalitet som anges nedan. Därefter omvandlar jag verktygets totalpoäng till en procentsats. Varje verktyg måste uppnå en minsta totalpoäng på 65 % för att komma i fråga för inkludering.
- IT-riskregister: Jag letar efter ett centraliserat register som kopplar risker till specifika IT-tillgångar och tillämpar poängsättning av sannolikhet/påverkan, inte bara en statisk kalkylbladsexport.
- Arbetsflöden för riskbedömning: Varje verktyg bör stödja strukturerade bedömningsmetoder, oavsett om det handlar om kvalitativa värmekartor eller kvantitativa modeller som FAIR.
- Mappning mot efterlevnadsramverk: Jag kontrollerar hur många ramverk som ingår direkt från början (NIST, ISO 27001, SOC 2, PCI-DSS) och om kontroller kan korsmappas mellan dem.
- Spårning av kontroller och riskreducerande åtgärder: Det är viktigt att kunna tilldela kontrollansvariga och följa upp åtgärdsuppgifter med förfallodatum, särskilt under revisionscykler.
- Riskhantering för tredje part/leverantörer: Jag utvärderar om plattformen låter dig nivåindela leverantörer efter kritikalitet och genomföra återkommande bedömningar utifrån dina riskkriterier.
- Riskrapportering och instrumentpaneler: Verktyget bör erbjuda värmekartor, trendvyer och styrelseanpassade sammanfattningar som ger ledningen tydlig insyn i IT-riskläget.
När jag har en lista över verktyg som uppfyller dessa kriterier tar jag hänsyn till vad som skiljer varje plattform från de andra.
Särskiljande faktorer (Vad som skiljer leverantörerna åt)
Så här jämför jag olika leverantörer:
Utmärkande funktioner
Integration med hotinformation är en viktig faktor för mig. Verktyg som hämtar aktuella CVE-flöden och automatiskt justerar riskpoäng besparar teamet arbetet med att följa upp inaktuella bedömningar. Jag undersöker också om en plattform stöder analys av verksamhetspåverkan, särskilt FAIR-baserad finansiell kvantifiering som hjälper till att översätta risk till belopp för ledningen. Automatiserad insamling av bevis är ytterligare en särskiljande faktor som är värd att utvärdera. Under förberedelserna inför en revision minskar möjligheten att hämta kontrollbevis direkt från molnmiljöer och IAM-system flera veckors manuellt arbete.
Utöver funktionerna
Integrationsdjupet är viktigt. Jag kontrollerar om en plattform har inbyggda anslutningar till SIEM, sårbarhetsskannrar och ITSM-verktyg som ServiceNow eller Jira, eftersom brister här innebär manuell datainmatning som gör det långsammare att uppdatera risker. Det är också värt att utvärdera leverantörens egen efterlevnadsnivå. En plattform som hanterar dina riskdata bör minst ha en SOC 2 typ II- eller ISO 27001-certifiering. Jag tar även hänsyn till flexibilitet vid driftsättning, särskilt för organisationer med strikta krav på datalagring inom ett visst geografiskt område, som kan behöva lokal eller hybrid drift i stället för en renodlad SaaS-lösning.
Så väljer du programvara för IT-riskhantering
Det är lätt att fastna i långa funktionslistor och komplexa prisstrukturer. För att hjälpa dig att hålla fokus när du arbetar dig igenom din unika urvalsprocess för programvara kommer här en checklista över faktorer att tänka på:
| Faktor | Vad du bör tänka på |
|---|---|
| Skalbarhet | Kommer programvaran att växa med din organisation? Ta reda på om den kan hantera ett ökande antal användare och datamängder i takt med att verksamheten expanderar. |
| Integrationer | Ansluter den till dina befintliga verktyg? Kontrollera om den stöder integration med programvara som affärssystem, CRM-plattformar eller säkerhetsverktyg för att säkerställa ett smidigt arbetsflöde i hela organisationen. |
| Anpassningsbarhet | Kan du anpassa den efter dina behov? Leta efter möjligheter att ändra instrumentpaneler, rapporter och arbetsflöden så att de passar dina specifika processer, och undvik rigida system som inte kan anpassas till verksamheten. |
| Användarvänlighet | Är den lätt att använda för ditt team? Ta hänsyn till gränssnittets utformning och hur snabbt teammedlemmarna kan lära sig att använda det effektivt utan omfattande utbildning. |
| Implementering och introduktion | Hur snabbt kan ni komma igång? Utvärdera installationstiden och de resurser som krävs samt om det finns guider, handledningar eller support som hjälper teamet att genomföra övergången smidigt. |
| Kostnad | Ryms den inom din budget? Analysera prisstrukturen, inklusive eventuella dolda avgifter, för att säkerställa att den passar dina ekonomiska begränsningar och jämför den med liknande verktyg utifrån prisvärde. |
| Säkerhetsskydd | Är dina data och din verksamhet skyddade? Leta efter funktioner som kryptering, åtkomstkontroller och efterlevnad av dataskyddsbestämmelser för att säkerställa att robusta säkerhetsåtgärder finns på plats. |
| Efterlevnadskrav | Uppfyller den branschstandarder? Kontrollera att programvaran för hantering av IT-avtal stöder efterlevnad av relevanta branschregler, såsom GDPR, HIPAA eller SOX, för att undvika framtida juridiska komplikationer. |
Vad är programvara för IT-riskhantering?
Programvara för IT-riskhantering är ett verktyg som hjälper organisationer att identifiera, bedöma och minska potentiella IT-risker för att säkerställa datasäkerhet och efterlevnad. Dessa verktyg används vanligtvis av IT-specialister, riskhanterare och regelefterlevnadsansvariga och skapar värde genom att skydda information och upprätthålla regulatoriska standarder. Funktioner för riskbedömning, efterlevnadshantering och incidentuppföljning stöder effektiv riskhantering och beslutsfattande. Sammantaget hjälper dessa verktyg organisationer att skydda sina tillgångar och upprätthålla en effektiv verksamhet.
Funktioner
När du väljer programvara för IT-riskhantering bör du hålla utkik efter följande viktiga funktioner:
- Riskbedömning: Identifierar potentiella hot och sårbarheter för att hjälpa ditt team att prioritera och effektivt minska risker.
- Efterlevnadshantering: Säkerställer att din organisation följer branschregler och minskar risken för juridiska problem.
- Incidentuppföljning: Övervakar och loggar säkerhetsincidenter för att möjliggöra snabba insatser och minimera skador.
- Policyhantering: Hjälper till att upprätthålla och verkställa IT-säkerhetspolicyer i hela organisationen för en konsekvent riskhantering.
- Rapportering och analys: Ger insikter i risktrender och efterlevnadsstatus för att stödja välgrundade beslut.
- Anpassningsbara instrumentpaneler: Gör det möjligt att anpassa gränssnittet så att det visar de mest relevanta uppgifterna för ditt teams behov.
- Automatiserade aviseringar: Meddelar ditt team om förändringar i risknivåerna, vilket möjliggör snabba åtgärder.
- Integreringsmöjligheter: Ansluter till befintliga verktyg och system för att säkerställa ett smidigt arbetsflöde och informationsdelning.
- Centraliserad instrumentpanel: Ger en heltäckande överblick över alla riskrelaterade aktiviteter och hjälper ditt team att hantera risker effektivt.
- Säkerhetsskydd: Skyddar dina data med kryptering och åtkomstkontroller och säkerställer att informationen förblir säker.
Fördelar
Att implementera programvara för IT-riskhantering ger flera fördelar för ditt team och din verksamhet. Här är några av de fördelar du kan se fram emot:
- Förbättrad säkerhet: Genom att identifiera och minska risker kan din organisation skydda data och minska risken för säkerhetsintrång.
- Regulatorisk efterlevnad: Säkerställer att din verksamhet uppfyller branschregler, undviker juridiska påföljder och upprätthåller förtroendet hos intressenter.
- Effektiv incidenthantering: Med incidentuppföljning kan ditt team snabbt hantera och lösa säkerhetsproblem och därmed minimera potentiella skador.
- Förbättrat beslutsfattande: Ger värdefulla insikter genom rapportering och analys och hjälper ditt team att fatta välgrundade beslut om riskhantering.
- Tidsbesparingar: Automatiserar rutinuppgifter som aviseringar och efterlevnadskontroller, vilket frigör tid för ditt team att fokusera på strategiska initiativ.
- Individanpassad riskhantering: Anpassningsbara instrumentpaneler och policyhantering gör det möjligt att anpassa programvaran efter organisationens specifika behov.
- Sömlös integrering: Ansluter till befintliga system för att säkerställa ett smidigt informationsflöde och förbättra samarbetet mellan avdelningar.
Kostnader och priser
Att välja programvara för IT-riskhantering kräver en förståelse för de olika prismodeller och abonnemang som finns tillgängliga. Kostnaderna varierar beroende på funktioner, teamets storlek, tillägg och annat. Tabellen nedan sammanfattar vanliga abonnemang, deras genomsnittliga priser och typiska funktioner som ingår i programvarulösningar för IT-riskhantering:
Jämförelsetabell för abonnemang för programvara för IT-riskhantering
| Abonnemangstyp | Genomsnittligt pris | Vanliga funktioner |
|---|---|---|
| Gratisabonnemang | $0 | Grundläggande riskbedömning, begränsad rapportering och support från användarforum. |
| Personligt abonnemang | $5-$25/användare/månad | Riskbedömning, uppföljning av efterlevnad, grundläggande incidenthantering och e-postsupport. |
| Företagsabonnemang | $30-$60/användare/månad | Avancerad riskbedömning, efterlevnadshantering, incidentuppföljning och anpassningsbara instrumentpaneler. |
| Företagsabonnemang för stora organisationer | $70-$150/användare/månad | Omfattande riskhantering, komplett efterlevnadspaket, aviseringar i realtid och dedikerad kontoansvarig. |
Vanliga frågor om programvara för IT-riskhantering
Hur fungerar programvara för IT-riskhantering?
Vilka funktioner kännetecknar ett bra verktyg för IT-riskhantering?
Kan mindre team använda programvara för IT-riskhantering?
Hur fungerar integrationer i plattformar för IT-riskhantering?
Hur skyddas data i programvara för IT-riskhantering?
Vad händer nu:
Om du håller på att undersöka programvara för IT-riskhantering kan du kontakta en SoftwareSelect-rådgivare för kostnadsfria rekommendationer.
Du fyller i ett formulär och har ett kort samtal där de går igenom detaljerna kring dina behov. Därefter får du en kortlista över programvara att granska. De hjälper dig även genom hela köpprocessen, inklusive prisförhandlingar.